دليل البرامج الضارة: الأنواع والمخاطر ونصائح الحماية
تعرف على ماهية البرامج الضارة والأنواع الشائعة التي يستخدمها المجرمون السيبرانيون وكيفية حماية أجهزتك باتخاذ خطوات أمان بسيطة واستخدام الأدوات المناسبة.
 Michael Gargiulo
الخلاصة: شاركت البرمجيات الخبيثة من نوع الفدية (Ransomware)، وهي نوع شائع من البرمجيات الخبيثة، في 23% من خروقات البيانات التي حللها تقرير Verizon لتحقيقات خروقات البيانات لعام 2024[1]. لحماية نفسك تحتاج إلى برنامج مكافحة فيروسات، وتحديثات منتظمة، وكلمات مرور قوية، ونسخ احتياطية للملفات، وشبكة VPN لتشفير الاتصالات على شبكات Wi-Fi العامة. البرمجيات الخبيثة تهديد صامت يتربص في العالم الرقمي. وهي تزداد خطورة كل عام وتواصل التطور. من سرقة كلمات المرور إلى تشفير ملفاتك طلبًا للفدية، يمكن للبرمجيات الخبيثة أن تُحدث فوضى في أجهزتك وفي حياتك اليومية. تلقى مركز شكاوى جرائم الإنترنت التابع لمكتب التحقيقات الفيدرالي الأمريكي (FBI) 880,418 شكوى في عام 2023، مع خسائر محتملة تتجاوز 12.5 مليار دولار[2]، لذا لم يكن فهم البرمجيات الخبيثة وكيفية الوقاية منها أهم من أي وقت مضى. يشرح هذا الدليل البرمجيات الخبيثة بلغة بسيطة. ويغطي أنواعها وأسبابها ووسائل الوقاية منها والتعافي منها. ستتعلم كيف تكتشف الإصابات، وتزيل التهديدات، وتبني عادات تحافظ على سلامة أجهزتك.
| نوع البرمجية الخبيثة | طريقة العمل | الهدف الرئيسي |
|---|---|---|
| فيروس (Virus) | يتكاثر ذاتيًا وينتشر بين الأجهزة | إتلاف الملفات، وإلحاق الضرر بالنظام |
| حصان طروادة (Trojan) | يتنكر في صورة برنامج مشروع | وصول خلفي، وسرقة البيانات |
| الفدية (Ransomware) | يشفّر الملفات ويطالب بدفع مبلغ | ابتزاز مالي |
| برامج التجسس (Spyware) | يراقب النشاط وضغطات المفاتيح سرًا | سرقة بيانات الاعتماد والبيانات |
| البرامج الإعلانية (Adware) | يعرض إعلانات غير مرغوب فيها، وغالبًا ما تكون مرفقة ببرامج أخرى | توليد الإيرادات، وجمع البيانات |
| الدودة (Worm) | يتكاثر عبر الشبكات دون أي تدخل من المستخدم | تعطيل الشبكات، وتوصيل الحمولة الضارة |
| حزمة الجذر (Rootkit) | يختبئ بعمق في النظام ويتفادى الاكتشاف | وصول مستمر، ومراقبة |
| شبكة الروبوتات (Botnet) | يحوّل الأجهزة المصابة إلى شبكة خاضعة للسيطرة | هجمات DDoS، والرسائل المزعجة، وتعدين العملات الرقمية |
| سارق الحوسبة (Cryptojacker) | يستخدم موارد الجهاز لتعدين العملات الرقمية | مكاسب مالية على حساب الضحية |
ما معنى البرمجيات الخبيثة؟
البرمجيات الخبيثة هي برامج مصممة لإلحاق الضرر بجهازك أو سرقة بياناتك أو تعطيل حياتك. والمصطلح اختصار لعبارة “malicious software” أي “البرمجيات الضارة”. وتشمل الفيروسات وبرامج الفدية وبرامج التجسس وأنواعًا كثيرة أخرى من التهديدات.
تتسلل البرمجيات الخبيثة إلى الحواسيب والهواتف عبر رسائل البريد الإلكتروني والتنزيلات والمواقع الإلكترونية المخترقة. إن معرفة معنى البرمجيات الخبيثة تساعدك على تمييز هذه الفخاخ الرقمية وتجنبها قبل أن تسبب الضرر.
تزايد خطر البرمجيات الخبيثة
أصبحت البرمجيات الخبيثة مشكلة أكبر من أي وقت مضى. فهناك برمجيات جديدة تظهر باستمرار، ويستخدم المخترقون الذكاء الاصطناعي لجعلها أذكى، بما يساعدها على تجاوز أدوات مكافحة الفيروسات.
تخسر الشركات ملايين الدولارات كل عام. أما الأفراد العاديون فيواجهون سرقة الهوية أو تشفير ملفاتهم. وقد شاركت أحد مستخدمي Reddit كيف شفّرت برامج الفدية ملفاتها وطلبت 500 دولار مقابل مفتاح فك التشفير. ويستمر اتساع نطاق هذه المشكلة عبر كل أنواع الأجهزة وأنظمة التشغيل.
كيف تصيب البرمجيات الخبيثة أجهزتك
تصل البرمجيات الخبيثة إلى أجهزتك عبر طرق خفية. فمعرفة طريقة انتشارها تساعدك على تجنبها. فيما يلي أهم ناقلات العدوى.
رسائل التصيّد الاحتيالي: البوابة الأولى للعدوى
رسائل التصيّد الاحتيالي هي الطريقة الأكثر شيوعًا لوصول البرمجيات الخبيثة إلى الأجهزة. تبدو هذه الرسائل المزيفة وكأنها صادرة من البنوك أو الزملاء في العمل أو خدمات مثل Netflix.
فهي تخدعك لتنقر على روابط ضارة أو تنزّل مرفقات مصابة. شاركنا أحد مستخدمي Quora كيف أدى فتح رسالة فاتورة مزيفة إلى تثبيت حصان طروادة يتخفى في هيئة برنامج شرعي. وقد لعب التصرف البشري، كالنقر على رابط أو فتح مرفق، دورًا في 68% من الاختراقات[1] وفق تحليل Verizon لعام 2024. تنشر CISA نصائح عملية حول التعرف على رسائل التصيّد والإبلاغ عنها[3]. ويصيغ المهاجمون رسائل مقنعة، وغالبًا ما يستخدمون عبارات عاجلة مثل “تم تعليق حسابك” لدفعك إلى التصرف بسرعة. لتجنب التصيّد الاحتيالي:
- تحقق من عناوين المرسلين بحثًا عن تهجئة غريبة أو نطاقات مشبوهة.
- مرر المؤشر فوق الروابط لترى عنوان URL الحقيقي قبل النقر.
- استخدم مرشحات البريد الإلكتروني لاصطياد الرسائل المشبوهة.
- أجرِ فحصًا بمضاد الفيروسات على المرفقات قبل فتحها.
إن الحذر المستمر يوقف هجمات التصيّد.
التنزيلات الخفية: توصيل صامت
تحدث التنزيلات الخفية عندما تزور موقعًا إلكترونيًا مخترقًا. تُثبَّت البرمجيات الخبيثة دون علمك أو موافقتك. وقد تبدو هذه المواقع آمنة، كصفحة أخبار أو مدونة. ويخفي المتسللون الشيفرة الضارة داخلها.
أبلغ أحد مستخدمي Reddit عن تثبيت برنامج إعلانات متطفل بعد نقره على نافذة تحديث متصفح مزيفة في موقع بث. وأحيانًا لا يلزم أي نقر على الإطلاق. إذ يستغل الموقع ثغرات المتصفح لتثبيت البرمجية الخبيثة بصمت. لحماية نفسك:
- أبقِ متصفحات مثل Chrome أو Firefox محدَّثة.
- استخدم حاجبات الإعلانات لتجنب النوافذ المنبثقة الخبيثة.
- تجنب المواقع ذات الروابط المشبوهة أو الأمان الضعيف.
- ثبّت مضادًا للفيروسات مثل Malwarebytes لاعتراض التنزيلات الضارة.
تُعد عادات التصفح الآمن خط دفاعك الأول.
ثغرات البرمجيات: أبواب مفتوحة أمام المهاجمين
تمنح ثغرات البرمجيات غير المُرقَّعة البرمجيات الخبيثة مدخلًا سهلًا. إذ يستغل المتسللون الثغرات في أنظمة التشغيل أو التطبيقات أو الإضافات للتسلل.
انتشر برنامج الفدية WannaCry عبر ثغرة EternalBlue في بروتوكول SMB الخاص بنظام Windows، وكانت Microsoft قد رقّعتها بالفعل في مارس 2017، وفق تنبيه CISA[4]. وتتزايد عامًا بعد عام هجمات الثغرات المجهولة (Zero-day) التي تستهدف عيوبًا غير معروفة. وإذا تخطيت التحديثات، فإن جهازك يصبح هدفًا سهلًا. لتبقى آمنًا:
- فعّل التحديث التلقائي لنظامي Windows وmacOS والتطبيقات.
- تحقق من وجود تصحيحات للبرمجيات مثل Adobe أو Java.
- استخدم أدوات فحص الثغرات لاكتشاف نقاط الضعف.
- ثبّت جدار حماية لصد محاولات الاستغلال.
تُغلق التحديثات المنتظمة الباب في وجه المتسللين.
أجهزة USB والأجهزة المصابة: مخاطر مادية
يمكن أن يؤدي توصيل محركات USB مصابة أو أجهزة خارجية إلى نشر البرمجيات الخبيثة فورًا. وغالبًا ما تحمل هذه الأجهزة برمجيات تشغيل تلقائي تُثبَّت عند التوصيل.
حذّر أحد المستخدمين من محركات USB المتروكة في أماكن عامة، كالمكتبات، والتي أصابت حاسوبه ببرنامج دودي. ويمكن لطابعات الشبكة المصابة أو أجهزة إنترنت الأشياء كالكاميرات الذكية أن تنشر التهديدات أيضًا. لمنع ذلك:
- عطّل خاصية التشغيل التلقائي على حاسوبك.
- افحص محركات USB بمضاد للفيروسات قبل فتح الملفات.
- تجنب استخدام الأجهزة المجهولة أو التي عثرت عليها.
- حدّث البرامج الثابتة (Firmware) لأجهزة إنترنت الأشياء بانتظام.
تحقق دائمًا من الأجهزة المادية قبل الوثوق بها.
التطبيقات المقرصنة: تهديدات متنكرة في هيئة برامج مجانية
يُعد تنزيل البرمجيات المقرصنة فخًّا شائعًا للبرمجيات الخبيثة. إذ يدسّ المتسللون شيفرات ضارة داخل نسخ مكسورة الحماية من برامج معروفة.
شاركنا أحد المستخدمين كيف ثبّتت لعبة مقرصنة حصان طروادة سرق معلومات حسابه المصرفي. ويختبئ برنامج التجسس غالبًا داخل البرامج المجانية، فيتعقب نشاطك أو يلتقط بياناتك. لتجنب الإصابة عبر التطبيقات المقرصنة:
- نزّل فقط من مصادر موثوقة مثل Google Play أو App Store من Apple.
- تحقق من مراجعات التطبيقات وأسماء المطورين.
- استخدم مضادًا للفيروسات لفحص التنزيلات.
- تجنب البرامج المجانية “الجيدة أكثر من اللازم”.
التزم بالمصادر المشروعة في كل مرة.
كلمات المرور الضعيفة: مدخل سهل
تجعل كلمات المرور الضعيفة أو المعاد استخدامها من السهل على المتسللين تثبيت البرمجيات الخبيثة. فإذا كانت كلمة مرورك “123456” أو مستخدمة عبر مواقع متعددة، يمكن للمهاجمين الاستيلاء على حساباتك وزرع أدوات تسجيل ضغطات المفاتيح.
يسجل برنامج التجسس مثل Olympic Vision ضغطات مفاتيحك لسرقة تسجيلات الدخول. فقد فقد أحد المستخدمين حساب بريده الإلكتروني بسبب أداة تسجيل المفاتيح نتيجة كلمة مرور ضعيفة. لتقوية كلمات المرور:
- استخدم كلمات مرور من 12 حرفًا أو أكثر تتضمن أحرفًا وأرقامًا ورموزًا.
- احفظها في مدير لكلمات المرور مثل LastPass.
- فعّل المصادقة متعددة العوامل (MFA) لمزيد من الأمان.
- غيّر كلمات المرور بانتظام، خاصة بعد أي اختراق.
تُبقي كلمات المرور القوية المتسللين خارج حساباتك.
شبكات Wi-Fi غير المؤمّنة: بؤرة للهجمات
تُعد شبكات Wi-Fi العامة، كتلك الموجودة في المقاهي أو المطارات، ناقلًا شائعًا للهجمات. يستخدم المتسللون هجمات الرجل في المنتصف لاعتراض البيانات وحقن شيفرات ضارة. وتظل الشبكات غير المؤمّنة من أبرز ناقلات العدوى.
أُصيب هاتف أحد المستخدمين بعد استخدامه Wi-Fi المطار دون VPN. لتأمين اتصالات Wi-Fi:
- استخدم VPN لتشفير الاتصال على الشبكات العامة.
- تجنب المهام الحساسة كالخدمات المصرفية عبر Wi-Fi العام.
- أوقف تشغيل Wi-Fi عند عدم الحاجة إليه.
- تحقق من وجود “https” في المواقع التي تزورها.
تضيف شبكات VPN طبقة حماية على الشبكات غير الموثوقة.
الإعلانات الخبيثة: إعلانات تنقل التهديدات
تستخدم الإعلانات الخبيثة (Malvertising) إعلانات مزيفة لنشر البرمجيات الضارة. فالنقر على إعلان “اربح جائزة” قد يثبّت برنامج فدية أو برنامج تجسس. وحتى المواقع الشرعية قد تعرض إعلانات ضارة إذا اخترقت شبكات الإعلانات الخاصة بها.
أُصيب هاتف أحد المستخدمين ببرنامج إعلانات متطفل بعد نقره على إعلان سحب جوائز مزيف. لتجنب الإعلانات الخبيثة:
- استخدم حاجبات الإعلانات مثل uBlock Origin.
- تجنب النقر على الإعلانات اللافتة أو العاجلة.
- افحص أجهزتك بعد زيارة مواقع جديدة.
- حافظ على تحديث مضاد الفيروسات لاكتشاف برامج الإعلانات.
احذر من الإعلانات الإلكترونية، حتى على المواقع الموثوقة.
الهندسة الاجتماعية: التلاعب بدلًا من الاستغلال التقني
تعتمد الهندسة الاجتماعية على الخداع لا على الاختراق التقني. فالمهاجمون ينتحلون صفة جهات موثوقة، كالبنوك أو موظفي الدعم الفني أو حتى الزملاء. ويقنعونك بالكشف عن معلومات حساسة أو تثبيت برمجيات ضارة.
فعلى سبيل المثال، يتلقى بعض المستخدمين مكالمات تزعم أن حاسوبهم مخترق، ثم يُطلب منهم تنزيل “أدوات أمان” هي في الواقع برمجيات خبيثة. وكثيرًا ما تعمل الهندسة الاجتماعية جنبًا إلى جنب مع رسائل التصيّد وصفحات تسجيل الدخول المزيفة لنشر أحصنة طروادة أو برامج التجسس.
لحماية نفسك:
- تحقق من الهويات بالاتصال بالأرقام الرسمية من مواقع موثوقة.
- لا تقدم أبدًا كلمات المرور أو الرموز أو التفاصيل المالية لمتصلين غير متوقعين.
- كن متشككًا في الرسائل التي تطالب بتصرف فوري.
- افحص أي تنزيلات غير مألوفة ببرنامج أمان موثوق.
إذا بدا لك الطلب غير معتاد أو يفرض ضغطًا، فتوقف وتحقق. ويُعد البقاء يقظًا من أقوى الدفاعات ضد هجمات الهندسة الاجتماعية.
البرمجيات القديمة: مغناطيس للاستغلال
إن تشغيل برمجيات قديمة يترك ثغرات أمنية مفتوحة أمام المهاجمين. فالإصدارات القديمة من Windows أو الأدوات المهجورة كـ Adobe Flash أهداف رئيسية. ويستغل المتسللون هذه النقاط الضعيفة لتثبيت شيفرات ضارة، قد تنتشر لاحقًا عبر شبكات خفية، كتلك التي تُناقش في مقارنات مثل الويب المظلم مقابل الويب العميق.
التأثير على الأفراد والشركات
يُلحق البرمجيات الخبيثة ضررًا بالغًا بالأفراد والشركات على حد سواء. فهي تتسبب في خسائر مالية، وسرقة للبيانات، وضيق نفسي. وتختلف العواقب بحسب الجهة المستهدفة ونوع التهديد.
للأفراد: دمار شخصي ومالي
تضرب البرمجيات الخبيثة الأفراد بقوة، فهي تهدد خصوصيتهم وأموالهم وراحة بالهم.
يتعقب برنامج التجسس مثل Pegasus النشاط سرًا، فيسرق كلمات المرور والرسائل الإلكترونية أو تفاصيل الحسابات المصرفية. برمجيات الفدية، وهي نوع آخر من البرمجيات الخبيثة، تُشفّر ملفاتك وتطالب بدفع مبلغ مقابل استعادتها. وحتى بعد الدفع، لا توجد ضمانة لاستعادة الملفات.
تسجّل برامج تسجيل ضغطات المفاتيح ما تكتبه لسرقة أرقام بطاقات الائتمان أو بيانات الضمان الاجتماعي. غالبًا ما يشعر الضحايا بالانتهاك والقلق والعجز. وتتراوح الخسائر المالية من مئات إلى آلاف الدولارات، خاصةً عند اختراق الحسابات المصرفية. وكثيرًا ما تُباع البيانات المسروقة على الويب المظلم، مما يُبقي المخاطر مستمرة. لحماية نفسك:
- استخدم برنامج مكافحة فيروسات مثل Bitdefender لاكتشاف التهديدات.
- انسخ ملفاتك احتياطيًا إلى Google Drive لتجنب خسارتها بسبب برمجيات الفدية.
- استخدم VPN لتقليل التعرض للخطر عند الاتصال بشبكات Wi-Fi العامة.
- راقب الحسابات المصرفية بحثًا عن أي رسوم غير معتادة.
- فعّل المصادقة متعددة العوامل (MFA) لتأمين تسجيل الدخول.
للشركات: خسائر مالية وتعطّل تشغيلي
تواجه الشركات تحديات أكبر. إذ تكلّف خروقات البيانات المرتبطة بالبرمجيات الخبيثة الشركات ملايين الدولارات في الاستعادة والغرامات وفقدان الثقة.
شاركت عائلة برمجيات الفدية LockBit، بما فيها LockBit 3.0، في نحو 1,700 هجوم في الولايات المتحدة بين عامي 2020 و2023، مع دفع ما يقارب 91 مليون دولار كفدية، وذلك وفقًا لـبيان مشترك صادر عن CISA وFBI[5]. تُعدّ البنوك وتجار التجزئة وشركات التقنية أهدافًا رئيسية بسبب حساسية بياناتها. ويستهدف برنامج التجسس DarkHotel شبكات الشركات لسرقة الأسرار التجارية. وتحوّل شبكات البوتنت أجهزة الشركات إلى أدوات لهجمات DDoS تعطل المواقع الإلكترونية أو الخدمات. وقد أظهرت شبكة Mirai البوتنتية كيف يمكن تحويل الأجهزة غير الآمنة المتصلة بالإنترنت إلى أدوات لهجمات DDoS واسعة النطاق، كما ورد في تنبيه صادر عن CISA[6].
تتفاوت الخسائر بشكل كبير: فقد وجدت Verizon أن متوسط الخسارة في خروقات الفدية والابتزاز بلغ 46,000 دولار، مع وقوع 95% من الحالات بين 3 دولارات و1,141,467 دولارًا (تقرير DBIR لعام 2024[1]). وفضلًا عن الخسائر المالية، تواجه الشركات ضررًا بسمعتها وغرامات تنظيمية؛ إذ يمكن أن تصل الغرامة بموجب اللائحة العامة لحماية البيانات (GDPR) إلى 20 مليون يورو أو 4% من إجمالي الإيرادات السنوية العالمية[7]. ويمكن لبرامج المسح التخريبي مثل WhisperGate[8] أن تمحو البيانات الحيوية، مما يُجبر الشركات على إعادة بناء أنظمتها من الصفر. لحماية الشركات:
- انشر برنامج حماية مؤسسي مثل CrowdStrike Falcon.
- درّب الموظفين على رصد التصيّد الاحتيالي والهندسة الاجتماعية.
- استخدم تقسيم الشبكة للحد من انتشار التهديدات.
- انسخ البيانات احتياطيًا يوميًا للتعافي من برمجيات الفدية.
- أمّن الوصول عن بُعد باستخدام VPN لحماية الاتصالات.
لماذا تهم الحماية الجميع
تسرق برامج التجسس خصوصيتك، وتُشفّر برمجيات الفدية ذكرياتك، وتعطّل شبكات البوتنت أعمال الشركات بأكملها. تُظهر أرقام الخروقات أعلاه أن الأمر ليس مسألة تقنية فحسب، بل يمسّ الشؤون المالية الشخصية والاقتصادات بأكملها.
إن استخدام برامج مكافحة الفيروسات والنسخ الاحتياطي وVPN والعادات الذكية معًا يمكن أن يوقف التهديدات قبل وقوعها. كن استباقيًا تكن محميًا.
لماذا يستخدم الهاكرز البرامج الضارة
يستخدم الهاكرز البرامج الضارة من أجل المال أو السلطة أو التعطيل. تختلف الدوافع، لكن الأدوات تبقى متسقة.
يدفع الربح المالي معظم الهجمات. يسرق الهاكرز البيانات لبيعها على الإنترنت المظلم أو يطالبون الضحايا مباشرة برنات. يسخّر التعدين بالعملات المشفرة قوة المعالجة لجهازك لتعدين العملات المشفرة. أبلغ أحد المستخدمين أن التعدين بالعملات المشفرة أبطأ جهاز الكمبيوتر الخاص به بشكل كبير.
يجسس بعض المهاجمين للمنافسين أو الدول القومية. يهدف الآخرون إلى تعطيل الحكومات أو البنية التحتية الحاسمة، مثل برنامج WhisperGate wiper الذي استهدف الأنظمة الأوكرانية. تجعل تعدد استخدامات البرامج الضارة أداة الاختيار الأعلى للمجرمين الإلكترونيين في كل مستوى مهارة.
الاتجاهات الناشئة في التهديدات السيبرانية
تتطور البرمجيات الخبيثة بسرعة. فيما يلي أبرز الاتجاهات التي تشكّل مشهد التهديدات حاليًا.
التهديدات المدفوعة بالذكاء الاصطناعي: أذكى وأكثر تخفيًا
تستخدم البرمجيات الخبيثة المدفوعة بالذكاء الاصطناعي هذه التقنية للتكيّف وتجنّب الاكتشاف. وعلى عكس التهديدات التقليدية، فهي تغيّر شيفرتها أثناء العمل، متفادية أدوات مكافحة الفيروسات. وتُنشئ هذه البرمجيات نسخًا فريدة لكل هجوم، مستهدفةً نقاط الضعف في الوقت الفعلي.
وثّقت CrowdStrike برمجيات خبيثة تعتمد على الذكاء الاصطناعي تحاكي تطبيقات مشروعة لسرقة بيانات الحسابات المصرفية. ويصعب رصد هذا النوع من التهديدات لأنه يتعلّم من وسائل الدفاع. للحماية من التهديدات المدفوعة بالذكاء الاصطناعي:
- استخدم برنامج مكافحة فيروسات متقدمًا يتضمن كشفًا بالذكاء الاصطناعي، مثل CrowdStrike Falcon.
- حدّث البرامج يوميًا لسد الثغرات الجديدة.
- راقب السلوك غير المعتاد للجهاز، مثل البطء المفاجئ في الأداء.
- درّب نفسك على تمييز رسائل التصيّد الاحتيالي، وهي وسيلة انتشار شائعة.
البرمجيات الخبيثة كخدمة: جريمة متاحة للإيجار
تتيح البرمجيات الخبيثة كخدمة (MaaS) لأي شخص شراء حزم هجمات جاهزة من الويب المظلم. وتعمل هذه الحزم مثل الاشتراكات في البرمجيات.
وهذا يخفّض بشكل كبير الحاجز المهاري أمام المهاجمين. لمواجهة MaaS:
- استخدم مرشحات البريد الإلكتروني لحظر رسائل التصيّد، وهي وسيلة توزيع شائعة لهذه الخدمة.
- انشر جدران حماية لمنع الوصول غير المصرّح به.
- ثقّف الموظفين حول كشف عروض البرامج المزيفة.
- استخدم شبكة VPN لتأمين الاتصالات على الشبكات غير الموثوقة.
الهجمات متعددة المنصات: استهداف كل الأجهزة
تستهدف البرمجيات الخبيثة متعددة المنصات أنظمة متعددة: Windows وmacOS وLinux والأجهزة المحمولة. وتستغل تطبيقات مثل Zoom أو WhatsApp للانتقال بين الأجهزة. فقد يسرق حصان طروادة متنكّر في هيئة لعبة بياناتك من الحاسوب المحمول والهاتف معًا.
ويتزايد هذا النوع من التهديدات مع استخدام الناس لأجهزة متعددة يوميًا. لمنع الهجمات متعددة المنصات:
- حدّث جميع الأجهزة بانتظام لترقيع الثغرات.
- تجنّب مشاركة التطبيقات بين المنصات دون فحصها.
- استخدم برامج مكافحة الفيروسات على الهواتف وأجهزة الحاسوب.
- قيّد أذونات التطبيقات لمنع الوصول غير المصرّح به.
التهديدات السحابية الأصلية: استهداف البنية التحتية المستضافة
تهاجم البرمجيات الخبيثة السحابية الأصلية خدمات السحابة مثل AWS وAzure وGoogle Cloud. ويستغل المهاجمون واجهات برمجة التطبيقات السحابية الضعيفة أو الخوادم سيئة الإعداد لحقن شيفرة خبيثة.
ويشكّل هذا التهديد خطرًا بالغًا على الشركات التي تعتمد على التخزين السحابي. لحماية الأنظمة السحابية:
- استخدم كلمات مرور قوية للسحابة وفعّل المصادقة متعددة العوامل (MFA).
- راقب سجلات السحابة بحثًا عن نشاط مشبوه.
- شفّر البيانات السحابية لمنع الوصول غير المصرّح به.
- استعن بخبراء أمن سحابي لإجراء عمليات تدقيق دورية.
ثغرات اليوم الصفري: الهجوم قبل توفر الترقيعات
تستهدف ثغرات اليوم الصفري عيوبًا برمجية مجهولة قبل توفر الترقيعات. وقد أتاحت ثغرة Log4j للمهاجمين نشر برمجيات الفدية عالميًا قبل أن تتمكن معظم الأنظمة من التحديث.
ويصعب إيقاف هذه الهجمات لأنه لا يوجد حل بعد. لتقليل مخاطر اليوم الصفري:
- استخدم أنظمة كشف التسلل مثل CrowdStrike.
- حدّث البرامج فور صدور الترقيعات.
- شغّل التطبيقات في بيئات معزولة (Sandbox) لعزل التهديدات.
- تابع مدونات الأمن الإلكتروني وتنبيهات CISA لتحذيرات اليوم الصفري.
التحديثات السريعة تحمي الأنظمة. وتُظهر هذه الاتجاهات أن التهديدات تزداد ذكاءً وصعوبةً في الإيقاف.
كيف تكتشف إصابة جهازك
يساعدك اكتشاف الإصابة مبكرًا على توفير الوقت والمال وتجنب التوتر. انتبه إلى علامات التحذير التالية:
- بطء الأداء أو تعطلات متكررة.
- إعلانات منبثقة لم تتوقعها.
- رسائل بريد إلكتروني غريبة أُرسلت من حسابك دون علمك.
- برامج مجهولة تعمل في مدير المهام لديك.
- نشاط شبكة مرتفع بشكل غير معتاد أو استنزاف سريع للبطارية.
لاحظ أحد المستخدمين بطء حاسوبه المحمول، فتبين أنه يتعرض لتعدين العملات المشفرة دون إذن. إذا لاحظت أيًا من هذه العلامات، فشغّل فحصًا كاملًا بمضاد الفيروسات. فالاكتشاف المبكر يحدّ من الضرر.
نصيحة: التصيد الاحتيالي من أبرز وسائل نشر البرمجيات الخبيثة. قبل النقر على أي رابط في بريد إلكتروني، مرر المؤشر فوقه للتحقق من عنوان URL الفعلي، وتحقق من نطاق المرسل بحثًا عن أخطاء إملائية خفية. هذه العادة الواحدة تمنع الوسيلة الأكثر شيوعًا لنشر البرمجيات الضارة.
أفضل الممارسات لمنع الإصابات
كن استباقياً لإبقاء التهديدات بعيداً. العادات البسيطة والأدوات تحمي أجهزتك. فيما يلي الخطوات الأساسية:
- ثبّت Antivirus: استخدم antivirus موثوق مثل Norton أو Malwarebytes. التحديثات المنتظمة تكتشف التهديدات الجديدة. امسح الأجهزة أسبوعياً على الأقل.
- حدّث البرنامج: صحح التطبيقات والأنظمة بانتظام لإغلاق الثغرات. فعّل التحديثات التلقائية لـ Windows وmacOS. البرنامج القديم يدعو إلى الهجمات.
- تجنب رسائل البريد الإلكترونية المريبة: لا تنقر على الروابط أو المرفقات من المرسلين غير المعروفين. تحقق من عناوين URL قبل النقر. تنشر رسائل البريد الإلكترونية للتصيد الإصابات بسرعة.
- استخدم كلمات مرور قوية: أنشئ كلمات مرور بـ 12+ حرفاً تحتوي على أرقام ورموز. استخدم مدير كلمات مرور مثل LastPass. تحظر كلمات المرور القوية الوصول غير المصرح.
- تخطّ التنزيلات المحفوفة بالمخاطر: نزّل فقط من مصادر موثوقة مثل Google Play أو App Store. تجنب التطبيقات المقرصنة. غالباً ما تحتوي على تهديدات مخفية.
- احعل النسخة الاحتياطية للملفات: احفظ البيانات إلى Google Drive أو محركات خارجية. تحمي النسخ الاحتياطية من برنامج الفدية. استرجع أحد مستخدمي Reddit جميع ملفاته بهذه الطريقة.
- فعّل جدار الحماية: استخدم Windows Defender Firewall لحظر الاتصالات غير المصرح. توقف جدران الحماية التهديدات من الانتشار. تحقق من الإعدادات بانتظام.
- أمّن أجهزة IoT: غيّر كلمات المرور الافتراضية على الكاميرات الذكية أو أجهزة التوجيه. حدّث firmware بشكل متكرر. أجهزة IoT هي أهداف متكررة.
- استخدم VPN على Wi-Fi العامة: يشفّر VPN اتصالك على الشبكات غير الموثوقة. هذا يقلل التعرض لهجمات الرجل الأوسط. اختر موفر VPN مدفوع موثوق.
- تعلم اكتشاف الهندسة الاجتماعية: خذ تدريباً لتصيد رسائل بريد إلكترونية مزيفة أو مكالمات. الوعي يوقف الهجمات القائمة على التلاعب. مارس تحديد محاولات التصيد بانتظام.
هل يحمي VPN من البرامج الضارة؟
يشفّر VPN اتصال الإنترنت الخاص بك ويخفي عنوان IP الخاص بك. هذا يجعل من الصعب على المهاجمين اعتراض البيانات على شبكة Wi-Fi العامة أو حقن كود ضار من خلال هجمات الرجل الأوسط.
ومع ذلك، لا يمنع VPN البرنامج الضار في معظم السيناريوهات. لا يمسح VPNs الملفات التي تنزلها. لا تحظر مواقع التصيد أو تزيل الإصابات الموجودة. لا يمكنه منعك من فتح مرفق بريد إلكترونية ضار أو تثبيت حصان طروادة مقنع كبرنامج.
ما يعمل عليه VPN بشكل جيد هو تقليل التعرض على الشبكات غير الآمنة. إذا كنت تستخدم شبكة Wi-Fi العامة في مقهى أو مطار، يمنع VPN المهاجمين من قراءة الحركة أو إعادة توجيهك إلى مواقع ضارة. يتضمن بعض موفري VPN مثل NordVPN ميزات إضافية مثل حماية التهديدات، التي تحظر النطاقات والإعلانات الضارة المعروفة. تضيف هذه الميزات قيمة ولكن لا تزال لا تحل محل برنامج antivirus المخصص.
فكّر في VPN كطبقة واحدة في دفاع متعدد الطبقات. زاوجه ببرنامج antivirus وكلمات مرور قوية وتحديثات منتظمة وعادات تصفح آمنة. لا تحقق أداة واحدة كل تهديد. الأمان المتقسم هو الطريقة الموثوقة الوحيدة.
ملاحظة: قد تحتسب VPN.com عمولات الانتماء من موفري VPN المذكورين على هذا الموقع. توصياتنا تستند إلى تقييم مستقل.
كيفية التعافي من العدوى
إذا أصاب البرمجيات الخبيثة جهازك، فتصرّف بسرعة. إليك خطة التعافي خطوة بخطوة.
افصل جهازك عن الشبكة فوراً
اعزل الجهاز المصاب لمنع انتشار التهديد. أوقف تشغيل Wi-Fi، أو افصل كابلات Ethernet، أو عطّل محولات الشبكة. يمنع ذلك الديدان أو شبكات الروبوتات من إصابة الأجهزة الأخرى على شبكتك. انتشرت WannaCry بسرعة عبر الشبكات، ولذلك يصبح فصل الجهاز أمراً عاجلاً. لفصل الجهاز بأمان:
- أوقف تشغيل Wi-Fi من إعدادات جهازك.
- افصل أي أقراص خارجية لتجنب انتقال العدوى.
- تجنّب استخدام الجهاز حتى يتم فحصه.
حدّد نوع التهديد
شغّل فحصاً كاملاً للنظام في الوضع الآمن باستخدام برنامج مكافحة فيروسات موثوق مثل Malwarebytes أو Bitdefender. يحدّ الوضع الآمن من النشاط الخبيث، مما يسهّل الاكتشاف. حدّد ما إذا كان التهديد برنامج فدية أو برنامج تجسس أو حصان طروادة مثل Emotet[9].
معرفة التهديد المحدد تساعد في اختيار استراتيجية الإزالة المناسبة. ولأن متغيرات جديدة تظهر باستمرار، فإن التحديد الدقيق مهم. لتحديد التهديد:
- أقلع الجهاز في الوضع الآمن (اضغط F8 عند بدء تشغيل Windows).
- استخدم Malwarebytes أو Bitdefender أو Kaspersky للفحص.
- تحقق من سجلات برنامج مكافحة الفيروسات لمعرفة اسم التهديد وسلوكه.
أزل التهديد
بعد تحديده، احجر الملفات الخبيثة أو احذفها باستخدام أدوات مكافحة الفيروسات. تتعامل برامج مثل Kaspersky Virus Removal Tool أو Emsisoft Emergency Kit مع الحالات الصعبة، بما في ذلك التهديدات بلا ملفات التي تختبئ في الذاكرة. في حالات الإصابة الشديدة، استخدم قرص USB قابلاً للإقلاع يحتوي على برنامج مكافحة فيروسات لتنظيف النظام قبل تحميله. لإزالة التهديدات:
- اتبع تعليمات برنامج مكافحة الفيروسات لحجر الملفات أو حذفها.
- استخدم أداة ثانوية مثل Emsisoft للتحقق.
- تجنّب الحذف اليدوي ما لم تكن خبيراً.
غيّر جميع كلمات المرور
حدّث كلمات المرور لجميع حساباتك، وخاصة الحسابات المصرفية والبريد الإلكتروني. استخدم كلمات مرور قوية وفريدة وفعّل المصادقة متعددة العوامل (MFA). غالباً ما تسرق برامج تسجيل المفاتيح بيانات تسجيل الدخول أثناء العدوى.
غيّر كلمات المرور من جهاز نظيف وغير مصاب لتجنب إعادة العدوى. ولا تزال برامج سرقة المعلومات مثل LummaC2 منتشرة على نطاق واسع. لتأمين كلمات المرور:
- استخدم مدير كلمات مرور مثل LastPass لإنشاء كلمات مرور قوية.
- فعّل MFA باستخدام تطبيقات مثل Google Authenticator.
- غيّر كلمات المرور فقط بعد التأكد من إزالة التهديد.
استعد الملفات من النسخ الاحتياطية
إذا حذف برنامج الفدية أو البرمجيات المدمّرة الملفات أو شفّرتها، فاستعدها من نسخة احتياطية نظيفة. استخدم أقراصاً خارجية أو خدمات سحابية مثل Google Drive أو OneDrive. تأكد من خلو النسخ الاحتياطية من التهديدات قبل الاستعادة.
ظهر برنامج الفدية في 23% من الاختراقات[1] في تحليل Verizon لعام 2024، مما يجعل النسخ الاحتياطية ضرورية. لاستعادة الملفات:
- تحقق من خلو النسخ الاحتياطية من العدوى بفحص بمكافحة الفيروسات.
- استعد الملفات إلى جهاز نظيف.
- تجنّب دفع مطالب الفدية، فالاستعادة غير مضمونة.
حدّث جميع البرامج
ثبّت التحديثات على جميع البرامج لإغلاق الثغرات التي استغلها المهاجمون. حدّث نظام التشغيل والتطبيقات والإضافات فوراً. استغلت WannaCry ثغرة غير مرقّعة في Windows، وتستهدف ثغرات اليوم الصفري الأنظمة غير المحدّثة. لتحديث البرامج:
- فعّل التحديث التلقائي لـ Windows أو macOS أو التطبيقات.
- تحقق من التحديثات للمتصفحات والإضافات مثل Adobe.
- استخدم أدوات مثل Ninite للتحديثات الجماعية.
شغّل فحصاً ثانياً
بعد الإزالة، شغّل فحصاً كاملاً آخر ببرنامج مكافحة فيروسات مختلف للتأكد من عدم بقاء أي شيء. يمكن أن تختبئ التهديدات بلا ملفات مثل Astaroth في الذاكرة. استخدم أحد المستخدمين Bitdefender بعد Malwarebytes للتأكد من نظافة نظامه. لإجراء فحص جديد:
- استخدم أداة ثانوية مثل Kaspersky أو Norton.
- شغّل الفحوصات في الوضع الآمن لتحقيق الدقة.
- تحقق من سجلات النظام بحثاً عن نشاط غير مألوف.
راقب الحسابات بحثاً عن نشاط مشبوه
راقب الحسابات المصرفية والبريد الإلكتروني ووسائل التواصل الاجتماعي بحثاً عن تسجيلات دخول أو مدفوعات غير مصرّح بها. قد تبقى برامج التجسس نشطة وترسل البيانات إلى المتسللين حتى بعد إزالتها. أبلغ عن الاحتيال للبنوك أو لجنة التجارة الفيدرالية على الموقع www.identitytheft.gov[10]. لمراقبة الحسابات:
- تحقق من سجلات الحسابات بحثاً عن تسجيلات دخول غير مألوفة.
- فعّل تنبيهات البنك للمعاملات.
- استخدم مراقبة الائتمان إذا سُرقت البيانات.
احصل على تدريب في الأمن السيبراني
تعلّم من العدوى لتجنب الهجمات المستقبلية. تعلّمك الدورات الإلكترونية أو ورش العمل كيفية التعرف على رسائل التصيد وغيرها من الأساليب. ولأن العنصر البشري يشارك في 68% من الاختراقات، فإن لهذا التدريب تأثيراً كبيراً. للحصول على التدريب:
- التحق بدورات مجانية من CISA أو Coursera.
- تدرّب على تمييز الرسائل المزيفة في المحاكاة.
- شارك النصائح مع عائلتك أو زملائك.
استعن بخبراء للعدوى المعقدة
بالنسبة للتهديدات المعقدة مثل الجذور الخفية (rootkits) أو البرمجيات المدمّرة، استعن بمختصين في الأمن السيبراني. تختبئ الجذور الخفية مثل Zacinlo عميقاً في الأنظمة وتقاوم أدوات مكافحة الفيروسات التقليدية. استعان أحد المستخدمين بمختص لإزالة جذر خفي بعد فشل برنامج مكافحة الفيروسات لديه. للاستعانة بخبراء:
- تواصل مع شركات مثل CrowdStrike أو خدمات تقنية المعلومات المحلية.
- تحقق من المؤهلات قبل التعاقد.
- اطلب تقرير تنظيف مفصلاً.
لماذا تهم السرعة في التعافي
يحدّ التعافي السريع من الخسارة المالية وسرقة البيانات والضرر الذي يلحق بالنظام. يشهد العالم 5.6 مليار هجوم من البرمجيات الخبيثة سنوياً. ويضيف استخدام VPN على شبكات Wi-Fi العامة أثناء التعافي طبقة إضافية من الحماية. يعيد التصرف السريع والشامل جهازك وراحة بالك.
ما الذي يأتي لاحقًا في الدفاع ضد البرمجيات الخبيثة؟
يستمر مشهد التهديدات في التطور. ويتبنى المهاجمون تقنيات جديدة أسرع مما تستطيع كثير من المؤسسات الاستجابة له.
يُعيد الذكاء الاصطناعي تشكيل الهجوم والدفاع معًا. يستخدم المهاجمون الذكاء الاصطناعي لإنشاء برمجيات خبيثة متعددة الأشكال تغيّر شيفرتها مع كل تنفيذ. ويرد المدافعون بأنظمة كشف مدعومة بالذكاء الاصطناعي تحلل أنماط السلوك بدلًا من الاعتماد على التواقيع المعروفة. وتطور شركات مثل CrowdStrike وSentinelOne وPalo Alto Networks أنظمة كشف أسرع واستجابة آلية.
تظل مدفوعات الفدية في برمجيات الفدية (Ransomware) محل جدل. فدفع الفدية يموّل العمليات الإجرامية ولا يضمن استعادة الملفات. تقول مكتب التحقيقات الفيدرالي (FBI) إنه لا يشجع على دفع الفدية[2] لأن الدفع قد يشجع المهاجمين ولا يضمن الاسترداد. ومع ذلك تدفع شركات كثيرة لأن تكاليف التوقف عن العمل تتجاوز مبلغ الفدية. ويغذي هذا التوتر نقاشًا مستمرًا في أوساط سياسات الأمن السيبراني.
تحمل شبكات VPN المجانية مخاطرها الخاصة. بعض خدمات VPN المجانية تسجل بيانات المستخدمين، أو تحقن الإعلانات، أو تُرفق برمجيات غير مرغوب فيها. التزم بمزودين موثوقين مدفوعين يمتلكون سياسات خصوصية شفافة وتدقيقات مستقلة.
تتحدى التهديدات الخالية من الملفات أدوات مكافحة الفيروسات التقليدية. تعمل هذه الهجمات بالكامل داخل الذاكرة، ولا تترك ملفات يمكن للماسحات اكتشافها. وتصبح أدوات الكشف عن نقاط النهاية والاستجابة لها (EDR) ضرورية لرصد هذه التقنيات المتطورة.
يظل تثقيف المستخدمين الدفاع الأعلى تأثيرًا. فالأدوات التقنية مهمة، لكن الخطأ البشري ما زال عاملًا في معظم الاختراقات. تقلل تدريبات التصيد الاحتيالي المنتظمة، وبرامج التوعية الأمنية، والسياسات التنظيمية الواضحة المخاطر بفعالية أكبر من أي منتج منفرد.
يعتمد المستقبل على دفاعات متعددة الطبقات: كشف مدعوم بالذكاء الاصطناعي، وتحديثات ترقيع مستمرة، ومصادقة قوية، واتصالات مشفرة، ومستخدمون واعون يعملون معًا.
الحكم النهائي
يبقى البرمجيات الخبيثة (Malware) من أكثر التهديدات الرقمية استمرارًا، مع ظهور متغيرات جديدة باستمرار. ومن برامج الفدية إلى برامج التجسس، يتنوع أنواع الهجمات بشكل واسع، ولكل منها عواقب خطيرة.
تتطلب حماية نفسك نهجًا متعدد الطبقات: برامج مكافحة الفيروسات، والنسخ الاحتياطي المنتظم، وكلمات مرور قوية، وتحديثات البرامج، واستخدام VPN على شبكات Wi-Fi العامة. لا توجد أداة واحدة تغطي كل الجوانب. وقد أثّر اختراق Equifax على نحو 147 مليون شخص[11]، وادّعت لجنة التجارة الفيدرالية (FTC) أن الشركة فشلت في إصلاح ثغرة حرجة كانت قد نُبّهت إليها.
المراجع
- Verizon. بلا تاريخ. 2024 Dbir Data Breach Investigations Report. تم الاسترداد 16 أكتوبر 2026 من https://www.verizon.com/business/resources/reports/2024-dbir-data-breach-investigations-report.pdf.مؤرشف: لقطة Wayback Machine
- IC3. 2024. 2023 IC3Report. تم الاسترداد 16 أكتوبر 2026 من https://www.ic3.gov/AnnualReport/Reports/2023_IC3Report.pdf.مؤرشف: لقطة Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. بلا تاريخ. Recognize and Report Phishing. تم الاسترداد 16 أكتوبر 2026 من https://www.cisa.gov/secure-our-world/recognize-and-report-phishing.مؤرشف: لقطة Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. بلا تاريخ. Indicators Associated With WannaCry Ransomware. تم الاسترداد 16 أكتوبر 2026 من https://www.cisa.gov/news-events/alerts/2017/05/12/indicators-associated-wannacry-ransomware.مؤرشف: لقطة Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. بلا تاريخ. Understanding Ransomware Threat Actors: LockBit. تم الاسترداد 16 أكتوبر 2026 من https://www.cisa.gov/news-events/cybersecurity-advisories/aa23-165a.مؤرشف: لقطة Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. بلا تاريخ. Heightened DDoS Threat Posed by Mirai and Other Botnets. تم الاسترداد 16 أكتوبر 2026 من https://www.cisa.gov/news-events/alerts/2016/10/14/heightened-ddos-threat-posed-mirai-and-other-botnets.مؤرشف: لقطة Wayback Machine
- European Commission. بلا تاريخ. Enforcement and sanctions. تم الاسترداد 16 أكتوبر 2026 من https://commission.europa.eu/law/law-topic/data-protection/information-business-and-organisations/enforcement-and-sanctions_en.مؤرشف: لقطة Wayback Machine
- M. D. S. U. (DSU), M. T. Intelligence, and M. D. E. C. I. Response. 2022. Destructive malware targeting Ukrainian organizations. Microsoft Security Blog (16 يناير 2022). تم الاسترداد 16 أكتوبر 2026 من https://www.microsoft.com/en-us/security/blog/2022/01/15/destructive-malware-targeting-ukrainian-organizations/.مؤرشف: لقطة Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. بلا تاريخ. Emotet Malware. تم الاسترداد 16 أكتوبر 2026 من https://www.cisa.gov/news-events/alerts/2018/07/20/emotet-malware.مؤرشف: لقطة Wayback Machine
- Identitytheft. بلا تاريخ. www.identitytheft.gov. http://www.identitytheft.gov.
- Federal Trade Commission. 2019. Equifax to Pay $575 Million as Part of Settlement with FTC, CFPB, and States Related to 2017 Data Breach. تم الاسترداد 16 أكتوبر 2026 من https://www.ftc.gov/news-events/news/press-releases/2019/07/equifax-pay-575-million-part-settlement-ftc-cfpb-states-related-2017-data-breach.مؤرشف: لقطة Wayback Machine
موارد هذه الصفحة
الرسوم البيانية والصور المرجعية من أبحاثنا، متاحة للعرض والمشاركة مجاناً.
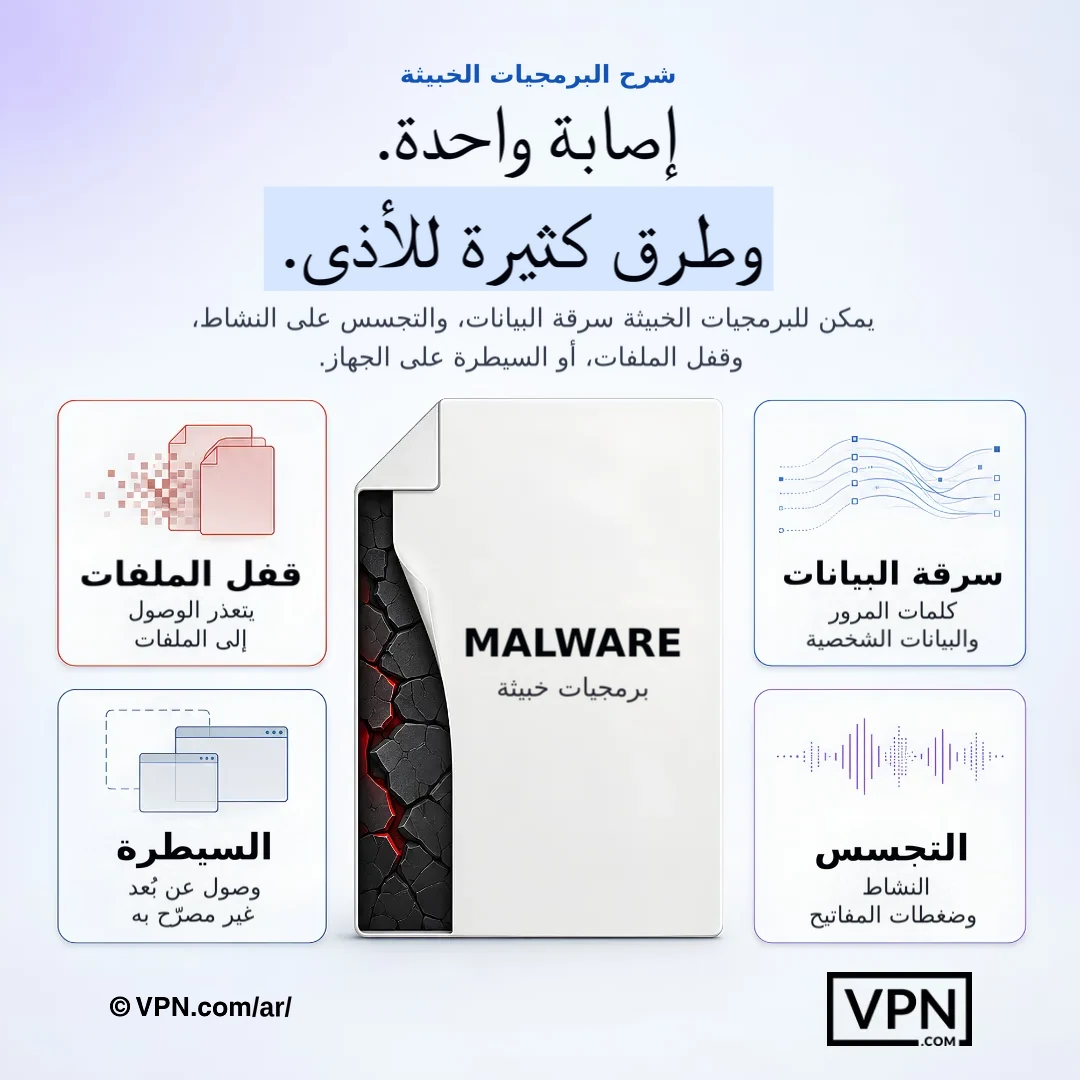
قد تؤدي إصابة واحدة بالبرامج الضارة إلى سرقة المعلومات أو مراقبة النشاط أو تشفير الملفات أو منح المهاجم التحكم في الجهاز.
الأسئلة الشائعة
ما هو البرنامج الضار بالضبط وكيف يصل إلى جهازك؟
البرنامج الضار هو برنامج خبيث مصمم لسرقة البيانات أو إلحاق الضرر بالأنظمة أو تعطيل حياتك، وعادةً ما يدخل عبر رسائل التصيد الاحتيالي وغيرها من الحيل التي تعتمد على تصرف بشري، وهو عامل في 68% من الاختراقات. تشمل نقاط الدخول الشائعة الأخرى التنزيلات التلقائية من مواقع مخترقة، وأقراص USB المصابة، والتطبيقات المقرصنة، والبرامج غير المحدّثة.
ما الفرق العملي بين الفيروس والدودة وحصان طروادة؟
ينسخ الفيروس نفسه وينتشر بين الأجهزة، مما يتسبب في تلف الملفات وإلحاق الضرر بالنظام. أما الدودة فتنتشر عبر الشبكات دون أي تدخل من المستخدم، كما فعل برنامج WannaCry باستغلال ثغرة EternalBlue في نظام Windows. ويتنكر حصان طروادة في هيئة برنامج مشروع ليفتح باباً خلفياً لسرقة البيانات، وهي التقنية نفسها التي استخدمتها لعبة مقرصنة حملت حصان طروادة وسرقت بيانات الحساب المصرفي لأحد المستخدمين.
لماذا يُعدّ برنامج الفدية أكثر أنواع البرمجيات الخبيثة تكلفةً؟
ظهر برنامج الفدية في 23% من الاختراقات في تحليل فيريزون لعام 2024، وبلغ متوسط الخسارة في اختراقات الفدية والابتزاز 46,000 دولار. وتشير وكالة CISA ومكتب التحقيقات الفيدرالي (FBI) إلى نحو 1,700 هجوم لمجموعة LockBit داخل الولايات المتحدة منذ عام 2020، مع دفع ما يقارب 91 مليون دولار كفدية. كما تقلّل مجموعات البرمجيات الخبيثة المقدَّمة كخدمة (Malware-as-a-Service) من مستوى المهارة المطلوبة للمهاجمين بشكل كبير.
ما هو برنامج الخبيث كخدمة (Malware-as-a-Service) ولماذا يجعل الهجمات أكثر شيوعًا؟
يتيح برنامج الخبيث كخدمة (MaaS) لأي شخص استئجار حزم هجوم جاهزة عبر الويب المظلم، وتعمل هذه الحزم كاشتراكات في البرامج، مما يزيل الحاجز المتمثل في المهارة التقنية أمام المهاجمين. وتشمل التدابير المضادة مرشحات البريد الإلكتروني، والجدران النارية، وتدريب الموظفين، نظرًا لأن التصيد الاحتيالي لا يزال طريقة التوصيل القياسية لهذه الخدمة.
كيف يغير الذكاء الاصطناعي مشهد تهديد البرامج الضارة؟
يتكيف البرنامج الضار المدفوع بالذكاء الاصطناعي الكود الخاص به في الوقت الفعلي لتجنب الكشف، مما ينتج متغيرات فريدة لكل هجوم بدلاً من إعادة استخدام توقيعات ثابتة. وثقت CrowdStrike برنامج ضار مدفوع بالذكاء الاصطناعي يحاكي التطبيقات الشرعية لسرقة تفاصيل البنك. يرد المدافعون بأنظمة كشف مدفوعة بالذكاء الاصطناعي، مثل CrowdStrike Falcon، تحلل أنماط السلوك بدلاً من الاعتماد على التوقيعات المعروفة للبرامج الضارة.
هل يحمي VPN فعلاً من البرامج الضارة؟
ليس بشكل مباشر. يشفّر VPN الاتصال ويخفي عنوان IP، مما يوقف المهاجمين من اعتراض البيانات أو حقن الكود عبر هجمات الرجل الأوسط على شبكة Wi-Fi العامة، لكنه لا يمسح التنزيلات أو يحظر مواقع التصيد أو يزيل الإصابات. يتضمن بعض الموفرين، مثل NordVPN، إضافة حماية التهديدات لحظر النطاقات والإعلانات الضارة المعروفة، لكن VPN طبقة واحدة فقط في دفاع متعدد الطبقات إلى جانب برنامج antivirus.
ما هي أكثر العادات فعالية لمنع إصابة البرنامج الضار؟
ادمج دفاعات متعددة بدلاً من الاعتماد على أداة واحدة: قم بتشغيل برنامج antivirus مثل Norton أو Malwarebytes مع المسح الأسبوعي، فعّل التحديثات التلقائية لنظام التشغيل والتطبيقات، استخدم كلمات مرور بـ 12+ حرفاً في مدير مثل LastPass، واحعل النسخة الاحتياطية للملفات إلى Google Drive أو محرك خارجي. أضف VPN على شبكة Wi-Fi العامة، لأن الشبكات غير الآمنة تبقى متجه إصابة أساسي.
كيف تحمي الشركات نفسها تحديدًا من خروقات البيانات الناتجة عن البرمجيات الخبيثة؟
تجمع الشركات بين برامج مكافحة الفيروسات المؤسسية مثل CrowdStrike Falcon والتجزئة الشبكية للحد من انتشار البرمجيات الخبيثة، والنسخ الاحتياطي اليومي للاستعادة من هجمات الفدية دون دفع المال. يسد تدريب الموظفين على التصيد الاحتيالي والهندسة الاجتماعية الثغرة البشرية، إذ جمعت LockBit وحدها ما يقدَّر بنحو 91 مليون دولار من الفدية في الولايات المتحدة. وقد تصل غرامات اللائحة العامة لحماية البيانات (GDPR) إلى 20 مليون يورو أو 4% من إجمالي الإيرادات السنوية العالمية، مما يضيف ضغطًا تنظيميًا يدفع نحو الاستثمار في هذه الطبقات الدفاعية.
ما هي علامات التحذير من أن جهازك مصاب بالفعل؟
راقب الأداء البطيء أو الأعطال المتكررة والنوافذ المنبثقة الإعلانية غير المتوقعة والرسائل البريد الإلكترونية الغريبة المرسلة من حسابك والبرامج الغريبة في إدارة المهام والنشاط الشبكي غير العادي أو استنزاف البطارية. تتبع أحد المستخدمين إبطاء جهاز الكمبيوتر المحمول إلى البرنامج الضار للتعدين بالعملات المشفرة. قم بتشغيل فحص antivirus كامل فوراً إذا ظهرت أي من هذه العلامات، حيث يحد الكشف المبكر من الأضرار.
ما هي الأدوات الموصى بها لتحديد وإزالة إصابة نشطة؟
قم بالتمهيد في الوضع الآمن وقم بتشغيل فحص كامل باستخدام Malwarebytes أو Bitdefender أو Kaspersky لتحديد ما إذا كان التهديد برنامج فدية أو تجسس أو حصان طروادة مثل Emotet. للحالات الصعبة، بما فيها التهديدات بلا ملفات التي تختبئ في الذاكرة، تستخدم أدوات مثل Emsisoft Emergency Kit أو USB antivirus قابل للتمهيد لتنظيف النظام قبل تحميله. قم بتشغيل فحص ثان بأداة مختلفة بعد ذلك للتأكد من عدم بقاء أي شيء.
ما هي الخطوة الأولى الصحيحة إذا اشتبهت في وجود برنامج ضار على جهازك؟
قطع اتصال الجهاز فوراً بإطفاء Wi-Fi أو فك كابلات Ethernet أو تعطيل محول الشبكة لإيقاف الدود أو Botnets من الانتشار، حيث انتشر WannaCry بسرعة عبر الشبكات المتصلة. تجنب استخدام الجهاز حتى يتم مسحه. فقط بعد تأكيد إزالة الإصابة يجب عليك تغيير كلمات المرور، وافعل ذلك من جهاز منفصل نظيف لتجنب إعادة الإصابة.
هل يُعدّ دفع فدية برامج الفدية فكرة جيدة في أي وقت؟
لا. لا يشجّع مكتب التحقيقات الفيدرالي (FBI) على دفع الفدية، ولا يُضمن استرداد ملفاتك حتى بعد الدفع. ظهرت برامج الفدية في 23% من الاختراقات الواردة في تحليل Verizon لعام 2024، ولهذا السبب بالتحديد تكون النسخ الاحتياطية الموثوقة والخالية من البرمجيات الخبيثة على Google Drive أو على قرص خارجي أهم بكثير من قرار الفدية نفسه. ولا يزال كثير من الشركات يدفع لأن تكاليف توقف العمل تفوق قيمة الفدية، وهذا يغذي استمرار العمليات الإجرامية.
من يحتاج حقاً إلى القلق بشأن Rootkits وWiper Malware؟
يمكن لأي شخص أن يكون هدفاً، لكن هذه من أصعب الإصابات في التعامل معها بمفردك. تختبئ Rootkits مثل Zacinlo عميقاً في النظام لتجنب أدوات antivirus المعيارية، غالباً بحاجة إلى محترف أمن سيبراني معتمد بعد فشل محاولات الإزالة المحلية. يحذف Wiper malware مثل WhisperGate، الذي استهدف الأنظمة الأوكرانية، البيانات بالكامل بدلاً من تشفيرها، مما يجبر على إعادة بناء نظام كامل من النسخ الاحتياطية النظيفة.