بهترین VPN برای RedHat: امنیت و سرعت سازمانی
بهترین VPN برای RedHat را پیدا کنید که با SELinux یکپارچه شود، استانداردهای FIPS 140-2 را برآورده کند و از استقرار RPM در زیرساخت RHEL پشتیبانی کند.
 Michael Gargiulo
VPN.com ممکن است هنگامی که از طریق وبسایت ما کلیک یا خرید میکنید، کمیسیونی دریافت کند. جبران خسارت ممکن است بر نحوه نمایش ارائهدهندگان تأثیر بگذارد؛ افشاگریها و شرایط خدمات ما را ببینید.
VPN خود را پیدا کنید
بیشتر از VPN برای چه استفاده میکنید؟
یکی را انتخاب کنید، سپس چند سوال کوتاه پاسخ دهید. ما VPN مناسب را معرفی میکنیم و دلیلش را توضیح میدهیم.
VPN برای استریم
سؤال 1 از 3
چه چیزی باعث شد دنبال VPN برای استریم بگردید؟
۱۵٬۳۵۱ انتخاب VPN از طریق VPN.com در ۳۰ روز گذشته

تطابق شما

NordVPN
امتیازات فروشگاه برنامه، بخشی از امتیاز
۴٫۶۶۴٫۵۸

ProtonVPN
امتیازات فروشگاه برنامه، بخشی از امتیاز
۴٫۶۵۴٫۶۷
VPN برای حریم خصوصی
سؤال 1 از 3
چه چیزی باعث شد به دنبال یک VPN برای حریم خصوصی باشید؟
۱۵٬۳۵۱ انتخاب VPN از طریق VPN.com در ۳۰ روز گذشته
تطابق شما
NordVPN
امتیازات فروشگاه برنامه، بخشی از امتیاز
۴٫۶۶۴٫۵۸
ProtonVPN
امتیازات فروشگاه برنامه، بخشی از امتیاز
۴٫۶۵۴٫۶۷
VPN برای گیمینگ
سؤال 1 از 3
چه چیزی باعث شد دنبال VPN برای گیمینگ بگردید؟
۱۵٬۳۵۱ انتخاب VPN از طریق VPN.com در ۳۰ روز گذشته
تطابق شما
NordVPN
امتیازات فروشگاه برنامه، بخشی از امتیاز
۴٫۶۶۴٫۵۸
ProtonVPN
امتیازات فروشگاه برنامه، بخشی از امتیاز
۴٫۶۵۴٫۶۷
VPN برای پلنهای رایگان
سؤال 1 از 3
چه چیزی باعث شد دنبال VPN رایگان بگردید؟
۱۵٬۳۵۱ انتخاب VPN از طریق VPN.com در ۳۰ روز گذشته
تطابق شما
ProtonVPN
امتیازات فروشگاه برنامه، بخشی از امتیاز
۴٫۶۵۴٫۶۷
NordVPN
امتیازات فروشگاه برنامه، بخشی از امتیاز
۴٫۶۶۴٫۵۸
NordVPN7,229 سرورNordVPN's privacy and security record is strong on process and mixed on proof
93 از ۱۰۰، ساختهشده از دو بخش وزندار
امتیازات فروشگاه برنامه، بخشی از امتیاز
۴٫۶۶۴٫۵۸
تحقیقشده در ۱۱ مهر ۱۴۰۵ادعاهای بررسیشده: ۳۹منابع مستقل: ۱۱امتیازها در ۲۹ آبان ۱۴۰۵ بهروزرسانی شدند
 ExpressVPN3,000+ سرور
88 از ۱۰۰، ساختهشده از دو بخش وزندار
امتیازات فروشگاه برنامه، بخشی از امتیاز
۴٫۶۸۴٫۵۹
تحقیقشده در ۱۱ مهر ۱۴۰۵ادعاهای بررسیشده: ۲۷منابع مستقل: ۱۳امتیازها در ۲۹ آبان ۱۴۰۵ بهروزرسانی شدند
 Mullvad VPN550+ سرور
80 از ۱۰۰، ساختهشده از دو بخش وزندار
امتیازات فروشگاه برنامه، بخشی از امتیاز
۴٫۱۴۴٫۱۱
تحقیقشده در ۱۱ مهر ۱۴۰۵ادعاهای بررسیشده: ۲۹منابع مستقل: ۹امتیازها در ۲۹ آبان ۱۴۰۵ بهروزرسانی شدند
چرا RHEL به راهحلهای VPN با سطح سازمانی نیاز دارد
Red Hat Enterprise Linux (RHEL) زیرساختهای حیاتی شرکتهای فهرست Fortune 500، نهادهای دولتی و مؤسسات مالی را اجرا میکند. برخلاف توزیعهای لینوکسی مصرفی، RHEL به راهحلهای VPN نیاز دارد که با کنترلهای دسترسی اجباری SELinux یکپارچه شوند، با استانداردهای رمزنگاری FIPS 140-2 مطابقت داشته باشند و استقرار خودکار را در هزاران گره پشتیبانی کنند.
نکته کلیدی: RHEL ابزارهای VPN داخلی را از طریق NetworkManager ارائه میکند و سیاستهای امنیتی SELinux را اعمال میکند. استقرار VPN سازمانی روی RHEL به سازگاری با این ابزارها، در دسترس بودن بستههای RPM و پشتیبانی بلندمدت فروشنده متناسب با چرخه عمر ۱۰ ساله RHEL نیاز دارد.
این راهنما بهطور مشخص بر راهحلهای VPN برای Red Hat Enterprise Linux در محیطهای تولیدی تمرکز دارد. مدیران RHEL به VPNهایی نیاز دارند که از طریق YUM/DNF نصب شوند، زمینههای SELinux را رعایت کنند و در مراکز داده و استقرارهای ابری مقیاسپذیر باشند.
معماری امنیتی RHEL چگونه نیازمندیهای VPN را شکل میدهد
RHEL از جهاتی با سایر توزیعهای لینوکس تفاوت دارد که مستقیماً بر سازگاری VPN اثر میگذارد. درک این تفاوتها از شکست استقرار و شکافهای امنیتی جلوگیری میکند.
اعمال SELinux و سازگاری VPN
SELinux بهصورت پیشفرض در RHEL در حالت enforcing اجرا میشود. بسیاری از کلاینتهای VPN بیصدا شکست میخورند، زیرا ماژولهای سیاست SELinux مناسب را ندارند. یک VPN سازگار باید یا همراه با سیاستهای SELinux عرضه شود یا مراحل مستندشدهای برای ایجاد زمینههای سفارشی ارائه دهد.
برای مثال، OpenVPN روی RHEL به نوع SELinux با نام openvpn_t نیاز دارد. بدون آن، اتصالها بدون پیام خطای واضح قطع میشوند. WireGuard از RHEL 8.6 در سطح کرنل یکپارچه شده است و بیشتر تداخلهای SELinux را از بین میبرد.
بستههای RPM و نصب با YUM/DNF
استقرارهای سازمانی RHEL از بستههای RPM استفاده میکنند که از طریق YUM (RHEL 7) یا DNF (RHEL 8/9) مدیریت میشوند. ارائهدهندگانی که بستههای رسمی .rpm را عرضه میکنند، نصب، بهروزرسانی و ممیزی انطباق را سادهتر میکنند. ساخت دستی از سورس بار نگهداری ایجاد میکند و جریانهای کاری وصلهگذاری خودکار را مختل میکند.
یکپارچگی با NetworkManager
RHEL از NetworkManager بهعنوان ابزار اصلی پیکربندی شبکه استفاده میکند. راهحلهای VPN که بهصورت افزونه NetworkManager یکپارچه میشوند، به مدیران اجازه میدهند اتصالها را از طریق دستورات nmcli، رابط گرافیکی GNOME یا کنسول وب Cockpit مدیریت کنند. این موضوع در محیطهایی اهمیت دارد که چند تیم پیکربندی شبکه را مدیریت میکنند.
معیارهای ارزیابی راهحلهای VPN برای RHEL
هنگام انتخاب VPN برای سیستمهای تولیدی RHEL، این عوامل مخصوص RHEL را ارزیابی کنید:
- سازگاری با SELinux: آیا VPN در حالت enforcing اجباری SELinux بدون نیاز به
setenforce 0اجرا میشود؟ - در دسترس بودن RPM رسمی: آیا فروشنده مخزن RPM برای RHEL 7، 8 و 9 نگهداری میکند؟
- ابزارهای خط فرمان: آیا VPN مدیریت کامل خط فرمان را برای محیطهای سرور بدون رابط گرافیکی ارائه میدهد؟
- پشتیبانی از پروتکل: آیا از WireGuard (یکپارچه با کرنل در RHEL 8.6 به بعد) یا IPsec از طریق Libreswan (که در RHEL گنجانده شده) پشتیبانی میکند؟
- انطباق با FIPS 140-2: آیا VPN میتواند از ماژولهای رمزنگاری دارای تأیید FIPS در RHEL استفاده کند؟
- مقیاسپذیری: آیا راهحل از پلیبوکهای Ansible یا ماژولهای Puppet برای استقرار انبوه پشتیبانی میکند؟
سرویسهای VPN برتر با پشتیبانی تأییدشده از RHEL
سه ارائهدهنده VPN سازگاری مستندشده با RHEL را از طریق کلاینتهای بومی لینوکس، بستههای RPM یا راهنمای پیکربندی دقیق برای استقرار سازمانی ارائه میدهند.
Mullvad VPN: حریم خصوصیمحور با WireGuard بومی
Mullvad VPN یک کلاینت اختصاصی لینوکس ارائه میدهد که بهصورت بسته RPM توزیع میشود. نصب روی RHEL 8 یا 9 با یک دستور انجام میشود:
sudo dnf install https://mullvad.net/media/app/MullvadVPN-latest.rpmMullvad از نخستین ارائهدهندگانی بود که WireGuard را پذیرفتند؛ WireGuard روی RHEL 8.6 و نسخههای بعدی بهصورت ماژول کرنل اجرا میشود. طراحی سبک WireGuard سربار CPU را پایین نگه میدارد و سرعت واقعی به سختافزار و اتصال شما بستگی دارد. این کلاینت یک رابط خط فرمان کامل (mullvad connect، mullvad status) دارد که برای سرورهای RHEL بدون رابط گرافیکی مناسب است.
Mullvad در 50+ کشور 550+ سرور دارد. سیاست عدم ثبت گزارش آن از طریق ممیزیهای مستقل تأیید شده است. این سرویس هزینه ثابت €5 در ماه دارد و نیازی به ایجاد حساب کاربری نیست.
نکته مخصوص RHEL: بسته RPM مربوط به Mullvad شامل ماژولهای سیاست SELinux برای RHEL 8 و 9 است. نیازی به تنظیمات دستی سیاست نیست.
NordVPN: مقیاس سازمانی با 7,229 سرور
NordVPN یک کلاینت لینوکس بهصورت بسته RPM عرضه میکند که با NetworkManager در RHEL یکپارچه میشود. مدیران میتوانند اتصالها را از طریق nmcli یا ابزار خط فرمان خود NordVPN (nordvpn connect، nordvpn set technology) مدیریت کنند.
ویژگیهای کلیدی مرتبط با RHEL:
- پروتکل NordLynx: پیادهسازی WireGuard در NordVPN سربار پروتکل را روی RHEL پایین نگه میدارد
- فیلتر CyberSec: دامنههای بدافزار و فیشینگ را در سطح DNS مسدود میکند و قوانین firewalld در RHEL را تکمیل میکند
- 7,229 سرور در 150 کشور: افزونگی برای استقرارهای چندملیتی RHEL فراهم میکند
- گزینههای IP اختصاصی: برای مجازشمردن نقاط خروج VPN در پیکربندی firewall مربوط به RHEL مفید است
نصب روی RHEL 9:
sudo rpm -i https://repo.nordvpn.com/yum/nordvpn/centos/noarch/nordvpn-release-1.0.0-1.noarch.rpm
sudo dnf install nordvpn
نکته مخصوص RHEL: برنامه لینوکسی NordVPN با SELinux در حالت enforcing روی RHEL 8 و 9 کار میکند. افزونه NetworkManager از اسکریپتنویسی nmcli برای مدیریت خودکار اتصال پشتیبانی میکند.
ExpressVPN: پروتکل Lightway برای استقرارهای RHEL با تأخیر کم
ExpressVPN یک کلاینت لینوکس با پشتیبانی RPM و پروتکل اختصاصی Lightway ارائه میدهد. ExpressVPN،Lightway را پروتکلی سریعالاتصال و با سربار کم معرفی میکند؛ توان عملیاتی واقعی روی RHEL به سختافزار و شبکه شما بستگی دارد.
ویژگیهای برجسته برای مدیران RHEL:
- تونلزنی تقسیمشده (Split tunneling): فقط ترافیک مشخصی را از VPN عبور دهید و سرویسهای داخلی RHEL را روی اتصال مستقیم نگه دارید
- بیش از 3,000 سرور در 105 کشور: از زیرساخت توزیعشده جغرافیایی RHEL پشتیبانی میکند
- گزینههای Lightway روی UDP و TCP: حالت TCP از فایروالهای سختگیرانه شرکتی عبور میکند
- بهروزرسانی منظم لینوکس: ExpressVPN کلاینت لینوکس خود را ظرف 2 هفته پس از هر نسخه نقطهای RHEL وصله میکند
نصب از مخزن RPM اختصاصی ExpressVPN انجام میشود:
sudo dnf install expressvpn-latest.rpm
expressvpn activate
expressvpn connect
نکته مخصوص RHEL: ExpressVPN برای تونلزنی تقسیمشده به یک boolean سفارشی SELinux نیاز دارد. مستندات آن دستورات دقیق setsebool را ارائه میدهد. این کلاینت از محیطهای مجازیسازی RHEL از جمله KVM و oVirt پشتیبانی میکند.
راهاندازی VPN مخصوص RHEL: روشهای NetworkManager و خط فرمان
مدیران RHEL معمولاً VPN را از طریق دو روش مستقر میکنند: افزونههای NetworkManager یا کلاینتهای مستقل خط فرمان.
روش ۱: WireGuard از طریق NetworkManager روی RHEL 9
sudo dnf install wireguard-tools
sudo nmcli connection import type wireguard file /etc/wireguard/wg0.conf
sudo nmcli connection up wg0
این روش اعتبارنامههای VPN را در keyring رمزنگاریشده NetworkManager ذخیره میکند. اتصالها پس از راهاندازی مجدد باقی میمانند و بهطور خودکار با زونهای firewalld در RHEL یکپارچه میشوند.
روش ۲: OpenVPN با سیاست SELinux
sudo dnf install openvpn NetworkManager-openvpn
sudo semanage port -a -t openvpn_port_t -p tcp 1194
sudo nmcli connection import type openvpn file provider.ovpn
دستور semanage پورت OpenVPN را در SELinux ثبت میکند. جا انداختن این مرحله در سیستمهای RHEL با SELinux در حالت enforcing باعث شکست بیصدای اتصال میشود.
روش ۳: IPsec از طریق Libreswan (همراه با RHEL)
RHEL برای پشتیبانی بومی از VPN مبتنی بر IPsec، Libreswan را همراه خود دارد. این روش به نرمافزار شخص ثالث نیاز ندارد:
sudo dnf install libreswan
sudo ipsec setup start
sudo ipsec auto --add myconnection
sudo ipsec auto --up myconnection
Libreswan از کتابخانههای رمزنگاری دارای تأیید FIPS در RHEL استفاده میکند. این موضوع آن را برای استقرارهای RHEL در بخش دولتی و مالی که به انطباق با FIPS 140-2 نیاز دارند، انتخاب ترجیحی میکند.
ملاحظات انطباق و استقرار سازمانی
RHEL در صنایعی با الزامات قانونی سختگیرانه به کار میرود. انتخاب VPN باید این چارچوبهای انطباق را در نظر بگیرد:
| چارچوب | الزام |
|---|---|
| HIPAA | استقرارهای RHEL در حوزه سلامت به VPN با رمزنگاری AES-256 و ثبت وقایع ممیزی نیاز دارند. NordVPN و Mullvad هر دو از AES-256-GCM پشتیبانی میکنند. |
| PCI DSS | پردازش پرداخت روی RHEL مستلزم تونلهای رمزشده برای تمام دادههای دارندگان کارت است. IPsec از طریق Libreswan الزامات بخش ۴.۱ استاندارد PCI DSS را بهطور بومی برآورده میکند. |
| FedRAMP | سیستمهای دولتی RHEL به رمزنگاری تأییدشده FIPS 140-2 نیاز دارند. Libreswan همراه با کتابخانه رمزنگاری NSS در RHEL این الزام را برآورده میکند. |
| SOC 2 | ارائهدهندگان VPN باید شیوههای مدیریت داده خود را نشان دهند. Mullvad ممیزیهای امنیتی مستقل از برنامههای VPN خود را منتشر میکند (آخرین مورد Leviathan، فوریه ۲۰۲۶)؛ اینها ممیزیهای امنیتی برنامه هستند، نه گزارشهای SOC 2. NordVPN میگوید ممیزیهای مستقل عدم ثبت لاگ را سفارش داده است. |
برای استقرار در مقیاس بزرگ، پیکربندی VPN را با Ansible خودکار کنید. پلتفرم Ansible Automation از Red Hat شامل ماژولهای نقش VPN برای Libreswan و WireGuard است که پیکربندیهای یکسان را روی صدها گره RHEL مستقر میکنند.
حکم نهایی
محیطهای RHEL به راهحلهای VPN نیاز دارند که سیاستهای SELinux را رعایت کنند، از طریق بستههای RPM نصب شوند و با ابزارهای اتوماسیون مانند Ansible مقیاس شوند. Mullvad قویترین تضمینهای حریم خصوصی را با یکپارچگی تمیز WireGuard ارائه میدهد. NordVPN بزرگترین شبکه سرور و سازگاری با NetworkManager را برای استقرارهای چندملیتی دارد. پروتکل Lightway از ExpressVPN کمترین تأخیر اتصال را برای برنامههای حساس به زمان فراهم میکند.
برای مدیران RHEL که به انطباق با FIPS 140-2 بدون نرمافزار شخص ثالث نیاز دارند، Libreswan همراه هر نصب RHEL عرضه میشود و از ماژولهای رمزنگاری تأییدشده سیستمعامل استفاده میکند. هر یک از این راهحلها را با ابزارهای داخلی RHEL یعنی NetworkManager و nmcli ترکیب کنید تا مدیریت VPN یکنواخت و قابلاسکریپتنویسی در کل زیرساخت شما فراهم شود.
منابع این صفحه
نمودارها و تصاویر مرجع از تحقیقات ما، برای مشاهده و اشتراکگذاری رایگان.
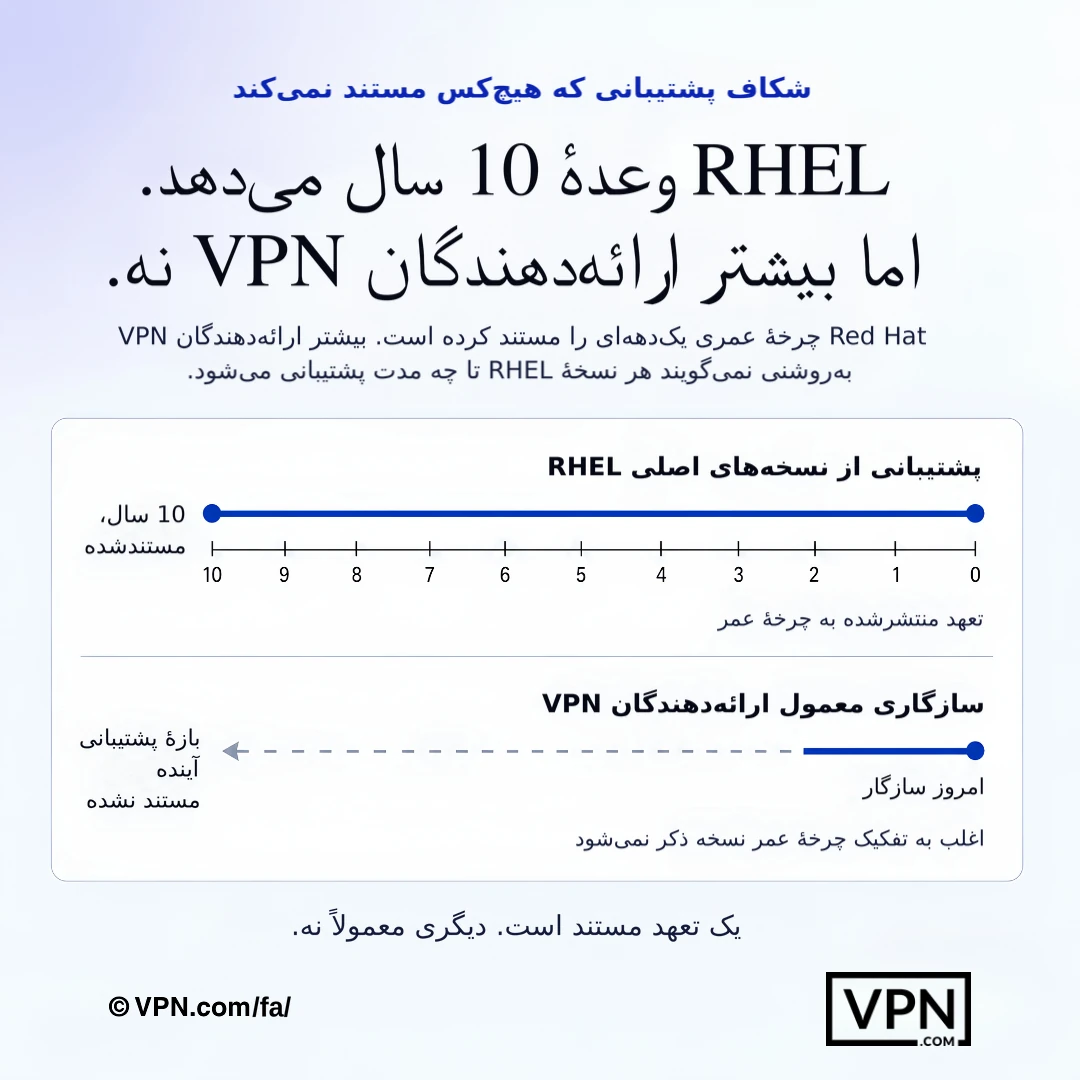
RHEL یک چرخه حیات مستند دارد، اما پنجرههای پشتیبانی فروشندگان VPN اغلب کمتر به وضوح بیان میشوند.
سوالات متداول
چرا RHEL نمیتواند از هر کلاینت VPN مصرفی استفاده کند؟
RHEL بهصورت پیشفرض SELinux را در حالت کنترل دسترسی اجباری اعمال میکند که کلاینتهای VPN بدون ماژولهای سیاست مناسب را بیصدا مسدود میکند. استقرارهای سازمانی همچنین به بستههای RPM نیاز دارند که از طریق YUM یا DNF مدیریت شوند، نه ساخت دستی از سورس. چرخه پشتیبانی حدود ۱۰ ساله RHEL نیز یعنی فروشنده به نگهداری بلندمدت کلاینت لینوکس نیاز دارد، نه صرفاً یک انتشار موقت.
کدام VPNها واقعاً با SELinux در حالت enforcing و بدون غیرفعال کردن آن کار میکنند؟
بسته RPM مربوط به Mullvad ماژولهای سیاست SELinux را برای RHEL 8 و 9 از پیش شامل است و نیازی به تنظیم دستی ندارد. برنامه لینوکسی NordVPN نیز در حالت enforcing اجرا میشود و افزونه NetworkManager آن از اسکریپتنویسی nmcli پشتیبانی میکند. ExpressVPN برای تونلزنی تقسیمشده به یک boolean سفارشی SELinux نیاز دارد که مستندات آن دستورات setsebool مشخص را پوشش میدهد.
آیا هیچکدام از این VPNها بدون تنظیم اضافی الزامات FIPS 140-2 را برآورده میکنند؟
Libreswan که همراه هر نصب RHEL عرضه میشود، از کتابخانه رمزنگاری NSS دارای تأیید FIPS خود RHEL استفاده میکند. این موضوع آن را برای استقرارهای دولتی و مالی که به انطباق با FIPS 140-2 نیاز دارند و بدون نرمافزار شخص ثالث، انتخاب اصلی میکند. NordVPN و Mullvad هر دو از رمزنگاری AES-256-GCM پشتیبانی میکنند، اما هیچکدام مانند Libreswan از ماژولهای رمزنگاری تأییدشده RHEL عبور نمیکنند.
دستور نصب دقیق هر یک از این VPNها روی RHEL 9 چیست؟
Mullvad در یک خط نصب میشود: sudo dnf install با آدرس RPM آن. NordVPN دو مرحله دارد: ابتدا RPM مخزن yum آن را وارد میکنید، سپس sudo dnf install nordvpn. ExpressVPN از sudo dnf install expressvpn-latest.rpm و سپس expressvpn activate و expressvpn connect استفاده میکند. هر سه از کامپایل دستی از سورس که وصلهگذاری خودکار را پیچیده میکند، پرهیز میکنند.
چگونه WireGuard را از طریق NetworkManager راهاندازی کنم، نه از طریق کلاینت خود فروشنده؟
با sudo dnf install wireguard-tools ابزار را نصب کنید، سپس پیکربندی خود را با sudo nmcli connection import type wireguard file /etc/wireguard/wg0.conf وارد کرده و با sudo nmcli connection up wg0 آن را فعال کنید. این روش اعتبارنامهها را در keyring رمزنگاریشده NetworkManager ذخیره میکند، پس از راهاندازی مجدد باقی میماند و بهطور خودکار با زونهای firewalld یکپارچه میشود.
چرا اتصال OpenVPN من روی سرور RHEL بیصدا شکست میخورد؟
این موضوع تقریباً همیشه به نوع SELinux با نام openvpn_t که جا افتاده، برمیگردد. در حالت enforcing، این باعث قطع اتصال بدون پیام خطای واضح میشود. برای رفع آن NetworkManager-openvpn را نصب کنید و سپس پیش از وارد کردن اتصال، sudo semanage port -a -t openvpn_port_t -p tcp 1194 را اجرا کنید. جا انداختن این مرحله semanage رایجترین علت شکستهای توضیحنشده OpenVPN روی RHEL است.
کدامیک از این VPNها برای بارهای کاری تولیدی RHEL بهترین عملکرد را دارد؟
NordVPN در امتیاز اعتماد ما که از آزمونهای منتشرشده شخص ثالث جمعبندی شده، در رتبه #1 از 22 قرار دارد و ExpressVPN در رتبه #2 و Mullvad در رتبه #8 هستند. برای RHEL بهطور مشخص، یکپارچگی WireGuard در سطح کرنل از RHEL 8.6 بیشتر تداخلهای SELinux را که پروتکلهای قدیمیتر مانند OpenVPN میتوانند ایجاد کنند، از بین میبرد. این موضوع برای پایداری تولید به اندازه رتبه خام اهمیت دارد.
این سه VPN از نظر هزینه برای استقرار سازمانی RHEL چگونه مقایسه میشوند؟
NordVPN از $3.09 در ماه و ExpressVPN از $2.79 در ماه شروع میشوند، هر دو روی طولانیترین طرحهای خود. Mullvad هزینه ثابت $5.50 در ماه را بدون تخفیف چندساله دریافت میکند، ماهانه پرداخت میشود و دوره آزمایشی رایگان ندارد. برای بودجهبندی روی گرههای RHEL زیاد با حساب مشترک، قیمتگذاری بلندمدت Nord و Express نسبت به نرخ ثابت پرداخت بهازای استفاده Mullvad قابلپیشبینیتر مقیاس میشود.
آیا هیچکدام از این VPNها واقعاً به برآوردهشدن الزامات HIPAA، PCI DSS یا FedRAMP کمک میکنند؟
تا حدی، بسته به چارچوب. NordVPN و Mullvad هر دو از رمزگذاری AES-256-GCM پشتیبانی میکنند که برای HIPAA مرتبط است. NordVPN میگوید سیاست عدم ثبت گزارش (no-logs) آن توسط یک ممیزی مستقل بررسی شده است و Mullvad ممیزیهای امنیتی مستقل از برنامههای VPN خود را منتشر میکند؛ این ممیزیها گزارشهای SOC 2 نیستند. برای PCI DSS یا FedRAMP، پشته IPsec بومی Libreswan در RHEL که از رمزنگاری دارای اعتبارسنجی FIPS استفاده میکند، مسیر مستقیمتر انطباق است.
یک حساب کاربری چند دستگاه را در استقرار چندگرهی RHEL واقعاً پوشش میدهد؟
NordVPN امکان 10 اتصال همزمان دستگاه برای هر حساب را میدهد، ExpressVPN بسته به سطح طرح 10 تا 14 دستگاه، و Mullvad تا 5 دستگاه. برای مدیرانی که چند سرور یا ایستگاه کاری RHEL را با یک لایسنس مدیریت میکنند، سقف بالاتر NordVPN و ExpressVPN پیش از نیاز به حسابهای بیشتر، پوشش بیشتری دارد.
آیا پیکربندی VPN روی RHEL را میتوان روی صدها سرور خودکار کرد؟
بله. پلتفرم Ansible Automation خود Red Hat ماژولهای نقش VPN را مخصوص Libreswan و WireGuard دارد که به مدیران اجازه میدهد پیکربندیهای VPN یکسان را از یک پلیبوک روی صدها گره RHEL اعمال کنند. ترکیب آن با nmcli برای مدیریت محلی، یک مسیر استقرار قابلاسکریپتنویسی و قابلممیزی بهجای پیکربندی دستی هر سرور فراهم میکند.
اگر پس از استقرار یک VPN روی زیرساخت RHEL، کار نکرد چه اتفاقی میافتد؟
NordVPN و ExpressVPN هر دو در تمام طرحهای خود گارانتی بازگشت وجه ۳۰ روزه دارند و این فرصت را میدهند تا سازگاری را پیش از تعهد بودجه برای استقرار بزرگتر آزمایش کنید. Mullvad دوره آزمایشی ندارد و کاملاً بهازای پرداخت کار میکند، پس اگر کلاینت RPM آن با محیط شما سازگار نباشد، گارانتیای برای جبران وجود ندارد.
وقتی یک نسخه نقطهای RHEL سازگاری کلاینت VPN مرا خراب کند چه اتفاقی میافتد؟
ExpressVPN کلاینت لینوکس خود را تقریباً ظرف 2 هفته پس از هر نسخه نقطهای RHEL وصله میکند که زمان قطعی را برای استقرارهای حساس به زمان محدود میکند. یکپارچگی WireGuard در سطح کرنل از RHEL 8.6 بیشتر این خرابیها را کاملاً دور میزند، چون یک کلاینت جداگانه در فضای کاربر نیست. Libreswan کل این مشکل را ندارد، زیرا همراه خود RHEL عرضه میشود و با سیستمعامل بهروز میشود.