بهترین VPN برای FreeBSD: راهاندازی OpenVPN و WireGuard
بهترین VPN برای FreeBSD را با پشتیبانی بومی OpenVPN و WireGuard بیابید. راهنمای راهاندازی، سازگاری pf و فایلهای تنظیمات مخصوص FreeBSD را دریافت کنید.
 Michael Gargiulo
 NordVPN8,900+ سرور
NordVPN's privacy and security record is strong on process and mixed on proof
94 از ۱۰۰، ساختهشده از دو بخش وزندار
تحقیقشده در ۱۱ مهر ۱۴۰۵ادعاهای بررسیشده: ۳۱گروههای منبع جداگانه: ۲۳امتیازها در ۱۲ مهر ۱۴۰۵ بهروزرسانی شدند
ما شواهد شخص ثالث را جمعآوری کرده و به صورت تحریریهای امتیازدهی میکنیم. VPN.com آزمایشگاه آزمایشی اداره نمیکند.
 ExpressVPN3,000+ سرور
85 از ۱۰۰، ساختهشده از دو بخش وزندار
تحقیقشده در ۱۱ مهر ۱۴۰۵ادعاهای بررسیشده: ۲۷گروههای منبع جداگانه: ۲۷امتیازها در ۱۲ مهر ۱۴۰۵ بهروزرسانی شدند
ما شواهد شخص ثالث را جمعآوری کرده و به صورت تحریریهای امتیازدهی میکنیم. VPN.com آزمایشگاه آزمایشی اداره نمیکند.
 Mullvad VPN700+ سرور
86 از ۱۰۰، ساختهشده از دو بخش وزندار
تحقیقشده در ۱۱ مهر ۱۴۰۵ادعاهای بررسیشده: ۲۹گروههای منبع جداگانه: ۱۲امتیازها در ۱۲ مهر ۱۴۰۵ بهروزرسانی شدند
ما شواهد شخص ثالث را جمعآوری کرده و به صورت تحریریهای امتیازدهی میکنیم. VPN.com آزمایشگاه آزمایشی اداره نمیکند.
خلاصه: FreeBSD فاقد برنامههای VPN با رابط گرافیکی بومی از اکثر ارائهدهندگان است. با این حال، OpenVPN و WireGuard به خوبی بر روی این پلتفرم اجرا میشوند. شما به یک ارائهدهنده نیاز دارید که فایلهای تنظیمات FreeBSD، راهنمای راهاندازی و سازگاری با ابزارهایی مانند
pfو FreeBSD jails ارائه دهد.
چرا کاربران FreeBSD به راهحل VPN اختصاصی نیاز دارند
FreeBSD لینوکس نیست. اگرچه هر دو سیستمهای شبه Unix هستند، FreeBSD از kernel متفاوت، stack شبکهای متفاوت و مدیریت بستههای متفاوت استفاده میکند. این تمایز هنگام انتخاب VPN اهمیت دارد.
FreeBSD تقریباً 5% از بازار سرور جهانی را تقویت میکند. این سیستم بر پلتفرمهای دستگاه شبکه مانند pfSense، OPNsense و TrueNAS حاکم است. Netflix اپلیکیشن Open Connect CDN خود را بر روی FreeBSD اجرا میکند. WhatsApp زیرساخت پیامرسانی خود را بر روی FreeBSD ساخت. اینها استقرارهای تازهکار نیستند.
کاربران FreeBSD در سه دسته اصلی قرار میگیرند:
- مدیران سرور که FreeBSD jails را اجرا میکنند و به تونلهای رمزشده بین محیطهای جداشده نیاز دارند
- مهندسان شبکه که دستگاههای فایروال با
pf(Packet Filter) میسازند و نیاز به یکپارچگی VPN در سطح OS دارند - توسعهدهندگان با تمرکز بر حریم خصوصی که FreeBSD را برای مدل امنیتی آن انتخاب کردند (sandboxing Capsicum، رمزگذاری GELI، چارچوب MAC)
هر گروه به ارائهدهندگان VPN نیاز دارد که معماری منحصر به فرد FreeBSD را درک کنند. دستورالعملهای عمومی “کار میکند در لینوکس” به ندرت به طور تمیز منتقل میشوند. FreeBSD از rc.conf برای مدیریت سرویس، /usr/local/etc/ برای مسیرهای تنظیمات و pkg یا ports برای نصب بسته استفاده میکند. یک ارائهدهنده VPN که این تفاوتها را نادیده میگیرد ساعتهای رفعاشکال را ایجاد میکند.
نحوه عملکرد پروتکلهای VPN بر روی FreeBSD
FreeBSD دو پروتکل VPN اصلی را پشتیبانی میکند: OpenVPN و WireGuard. هر یک به طور متفاوت با سیستمعامل یکپارچه میشود.
OpenVPN بر روی FreeBSD
OpenVPN بیش از 15 سال است که بر روی FreeBSD اجرا میشود. آن را با یک فرمان نصب کنید:
pkg install openvpnOpenVPN از درایور دستگاه tun استفاده میکند، که FreeBSD در سیستم پایه خود قرار دارد. فایلهای تنظیمات در /usr/local/etc/openvpn/ قرار میگیرند. شما سرویس را از طریق rc.conf مدیریت میکنید:
# افزودن به /etc/rc.conf
openvpn_enable="YES"
openvpn_configfile="/usr/local/etc/openvpn/client.conf"
OpenVPN رمزگذاری قابلاعتماد را با AES-256-GCM فراهم میکند. معاوضه: OpenVPN در فضای کاربری اجرا میشود، سربار CPU را در مقایسه با پروتکلهای سطح هسته افزایش میدهد.
WireGuard بر روی FreeBSD
WireGuard با نسخه 13.1 FreeBSD در kernel وارد شد. نسخههای قبلی به بسته wireguard-kmod نیاز دارند:
pkg install wireguard-kmod wireguard-toolsدر FreeBSD 14.0+، WireGuard به عنوان ماژول kernel بومی ارائه میشود. آن را با بارگذار کنید:
kldload if_wgWireGuard در هسته FreeBSD اجرا میشود، که سربار را نسبت به OpenVPN فضای کاربر پایینتر نگه میدارد. کدبیس تقریباً ۴٬۰۰۰ خط است در مقایسه با ۱۰۰٬۰۰۰+ خط OpenVPN، که بررسیها را سریعتر و سطح حملات را کوچکتر میکند.
مقایسه پروتکل بر روی FreeBSD:
| ویژگی | OpenVPN | WireGuard |
|---|---|---|
| پشتیبانی هسته FreeBSD | فقط فضای کاربر | بومی (13.1+) |
| دستور نصب | pkg install openvpn | pkg install wireguard-tools |
| پیچیدگی پیکربندی | متوسط (10+ گزینه) | ساده (5-6 گزینه) |
یکپارچگی دیوار آتش (pf) | نیاز به قوانین دستی | ایجاد خودکار رابط |
| سازگاری Jail | پشتیبانی کامل | پشتیبانی کامل (14.0+) |
بهترین ۵ VPN برای FreeBSD
نه هر ارائهدهنده VPN از FreeBSD پشتیبانی میکند. اکثر آنها برنامههایی را تنها برای ویندوز، macOS و توزیعهای Linux اصلی ایجاد میکنند. پنج ارائهدهنده زیر سازگاری مستندشده FreeBSD با فایلهای پیکربندی را ارائه میدهند.
ماتریس مقایسه VPN
| فراهمکننده | پروتکلهای روی FreeBSD | اسناد FreeBSD بومی | تعداد سرور | از (در ماه) | رابط گرافیکی موجود |
|---|---|---|---|---|---|
| Mullvad | WireGuard, OpenVPN | بلی | 700+ (43 کشور) | €5.00/ماه (بدون سطح تخفیف) | خیر (فقط CLI) |
| OVPN | WireGuard, OpenVPN | بلی | 100+ (12 کشور) | به سایت OVPN مراجعه کنید | خیر (فقط CLI) |
| Perfect Privacy | OpenVPN | بلی | 55+ (23 کشور) | به سایت Perfect Privacy مراجعه کنید | خیر (فقط CLI) |
| IPredator | OpenVPN | بلی | 15+ (3 کشور) | به سایت IPredator مراجعه کنید | خیر (فقط CLI) |
| NordVPN | OpenVPN | جزئی (راهنمای جامعه) | 6,400+ (111 کشور) | $3.49/ماه | خیر (فقط CLI) |
نکتهی کلیدی: هیچ ارائهدهندهای کلاینت GUI برای FreeBSD ارائه نمیدهد. هر راهاندازی نیاز به فرمانهای ترمینال دارد. اگر ابزارهای گرافیکی را ترجیح میدهید، به جای آن یک VPN را بر روی دستگاه pfSense یا OPNsense راهاندازی کنید.
Mullvad: بهترین برای حریم خصوصی FreeBSD
Mullvad از سوئد کار میکند و پرداختهای ناشناس از جمله نقد ارسالشده در پاکت را میپذیرد. سرویس هیچ نشانی ایمیل، هیچ نام و هیچ اطلاع شخصی را برای ثبت نام نیاز ندارد. شما یک شماره حساب 16 رقمی دریافت میکنید.
Mullvad راهنمای تنظیمات WireGuard FreeBSD رسمی منتشر میکند. فرآیند راهاندازی تقریباً 10 دقیقه طول میکشد:
# نصب ابزارهای WireGuard
pkg install wireguard-tools

# ایجاد دایرکتوری تنظیمات
mkdir -p /usr/local/etc/wireguard

# تولید کلیدها
wg genkey | tee /usr/local/etc/wireguard/privatekey | wg pubkey > /usr/local/etc/wireguard/publickey

# دانلود تنظیمات Mullvad از صفحه حساب
# قرار دادن در /usr/local/etc/wireguard/wg0.conf

# بالا آوردن رابط
wg-quick up wg0
Mullvad یک نرخ ثابت €5.00/ماه را بدون تخفیف برای دورههای طولانیتر دریافت میکند. این سادگی برای کاربران FreeBSD که ترجیح میدهند قیمتگذاری مستقیم بدون تاکتیکهای فروش اضافی را جذب میکند.
نقاط قوت:
- مستندات رسمی WireGuard برای FreeBSD
- ایجاد حساب ناشناس (بدون نیاز ایمیل)
- قیمتگذاری مسطح بدون قراردادهای قفلکننده
- 700+ سرور در 43 کشور
- زیرساخت سرور تنها RAM
نقاط ضعف:
- بدون multi-hop بدون تنظیم دستی
- شبکه سرور کوچکتر از NordVPN یا ExpressVPN
- بدون تخفیف مدتبلند
OVPN: پشتیبانی بومی WireGuard در FreeBSD
OVPN، که همچنین در سوئد مستقر است، سرورهای بدون دیسک را اجرا میکند که هیچ چیزی را روی دیسک ذخیره نمیکنند. این ارائهدهنده به طور صریح FreeBSD را در پلتفرمهای پشتیبانیشده فهرستبندی میکند و فایلهای پیکربندی را برای هر دو OpenVPN و WireGuard ارائه میدهد.
مراحل نصب برای OVPN WireGuard بر روی FreeBSD:
# نصب بستههای مورد نیاز
pkg install wireguard-tools
# دانلود تنظیمات OVPN WireGuard از داشبورد
# ذخیره در /usr/local/etc/wireguard/wg0.conf
# فعالسازی در راهاندازی از طریق rc.conf
sysrc wireguard_interfaces="wg0"
sysrc wireguard_enable="YES"
# شروع اتصال
service wireguard startOVPN قیمتش بالاتر از فروشندگان بازار جمعی است، که منعکس کنندهی زیرساخت کوچکتر و متمرکز بر حریم خصوصی آن است. برای طرحهای فعلی، سایت OVPN را بررسی کنید.
نقاط قوت:
- فایلهای تنظیم WireGuard برای FreeBSD فراهم شدهاند
- سرورهای بدون دیسک (هیچ دادهای روی درایو سخت ذخیره نمیشود)
- OpenVPN و WireGuard هردو با فایلهای تنظیم FreeBSD پشتیبانی شدهاند
- اثبات شده در دادگاه: OVPN در سال 2020 در پروندهای پیروز شد که ثابت کرد هیچ دادهی کاربری برای تحویل ندارد
نقاط ضعف:
- تنها 100+ سرور در 12 کشور
- قیمت ماهانهی بیشتر از Mullvad
- شرکت کوچکتر با کادر پشتیبانی کمتر
Perfect Privacy: بهترین امنیت Multi-Hop برای سرورهای FreeBSD
Perfect Privacy از پاناما کار میکند و در ویژگیهای امنیتی پیشرفته تخصص دارد. زنجیرهای VPN multi-hop آنها ترافیک را از طریق 2-4 سرور به طور همزمان هدایت میکنند.
کاربران FreeBSD Perfect Privacy را از طریق OpenVPN تنظیم میکنند. پشتیبانی WireGuard هنوز موجود نیست.
# نصب OpenVPN
pkg install openvpn

# دانلود تنظیمات FreeBSD Perfect Privacy
# استخراج در /usr/local/etc/openvpn/

# تنظیم شروع خودکار
sysrc openvpn_enable="YES"
sysrc openvpn_configfile="/usr/local/etc/openvpn/pp-server.ovpn"

# شروع سرویس
service openvpn start
Multi-hop سرعت را به طور قابل توجهی کاهش میدهد. برای مدیران سرور FreeBSD که زیرساخت حساس را حفاظت میکنند، تبادله اغلب منطقی است.
Perfect Privacy بیش از سایر ارائهدهندگان جریان اصلی قیمتگذاری میکند و برنامههای سالانه را با تخفیف ارائه میدهد. همچنین یک ضمانت بازگشت پول 7 روزه ارائه میدهد.
نقاط قوت:
- زنجیرهای VPN multi-hop (تا 4 سرور)
- مستندات تنظیم FreeBSD دقیق
- NeuroRouting (انتخاب سرور مبتنی بر هوش مصنوعی)
- بدون محدودیت ترافیک یا درپوشی پهنای باند
- اتصال پورت موجود
نقاط ضعف:
- بدون پشتیبانی WireGuard هنوز
- قیمت بیشتر از اکثر رقابتکنندگان
- Multi-hop تاخیر قابل توجهی معرفی میکند
- 55 سرور در 23 کشور (کوچکترین شبکه در این فهرست)
IPredator: سادهترین راهاندازی برای تازهواردهای FreeBSD
IPredator در سال 2009 راهاندازی شد، تاسیسشده توسط افرادی مرتبط با The Pirate Bay. سرویس بر سادگی و حریم خصوصی بیش از هر چیز متمرکز میشود.
راهاندازی FreeBSD IPredator تقریباً 10 دقیقه با تنها OpenVPN طول میکشد:
# نصب OpenVPN
pkg install openvpn
# دانلود فایلهای تنظیمات IPredator
fetch https://www.ipredator.se/static/downloads/ipredator-openvpn.conf
# انتقال تنظیمات
mv ipredator-openvpn.conf /usr/local/etc/openvpn/
# شروع اتصال
openvpn --config /usr/local/etc/openvpn/ipredator-openvpn.confIPredator برنامههای خود را در سایت خود منتشر میکند. سرورها محدود به سوئد، لتونی و رومانی هستند (۱۵+ کل).
نقاط قوت:
- سادهترین فرآیند راهاندازی FreeBSD
- تعهد قوی حریم خصوصی (مدیریت سوئدی)
- پذیرش Bitcoin برای پرداختهای ناشناس
- قیمتگذاری مستقیم
نقاط ضعف:
- فقط 15 سرور در 3 کشور
- بدون پشتیبانی WireGuard
- بدون kill switch یا ویژگیهای پیشرفته
- تنها OpenVPN، بنابراین بدون کارایی سطح WireGuard
NordVPN: بزرگترین شبکه سرور با پشتیبانی کمیونیتی FreeBSD
NordVPN به طور رسمی از FreeBSD پشتیبانی نمیکند، اما فایلهای تنظیمات OpenVPN آنها بر روی پلتفرم کار میکنند. کمیونیتی FreeBSD راهنمای راهاندازی را نگهداری میکند که فرآیند را پوشش میدهد.
# نصب OpenVPN
pkg install openvpn

# دانلود تنظیمات OpenVPN NordVPN
fetch https://downloads.nordcdn.com/configs/archives/servers/ovpn.zip

# استخراج و انتخاب تنظیمات سرور
unzip ovpn.zip -d /usr/local/etc/openvpn/

# ایجاد فایل احراز هویت
echo "your_username" > /usr/local/etc/openvpn/auth.txt
echo "your_password" >> /usr/local/etc/openvpn/auth.txt

# شروع اتصال
openvpn --config /usr/local/etc/openvpn/ovpn_udp/us1234.nordvpn.com.udp.ovpn --auth-user-pass /usr/local/etc/openvpn/auth.txt
NordVPN از $3.49/ماه برای طولانیترین طرح آن شروع میشود. با بیش از 6,400 سرور در 111 کشور، گستردهترین پوشش جغرافیایی را ارائه میدهد.
نقاط قوی:
- بیش از 6400 سرور در 111 کشور
- نرخ ماهیانه پایین در طولانیترین پلان
- سرورهای پنهانشده برای شبکههای محدود
- سرورهای ویژه (Double VPN، Onion over VPN)
نقاط ضعف:
- بدون پشتیبانی رسمی FreeBSD (فقط راهنمای انجمن)
- بدون WireGuard در FreeBSD (NordLynx فقط برای Linux/Windows/Mac است)
- کلید قطعکننده بدون برنامه بومی آنها در دسترس نیست
- راهاندازی نیاز به مراحل دستی بیشتری نسبت به ارائهدهندگان با راهنمای رسمی FreeBSD دارد
مسائل تنظیمات OpenVPN FreeBSD و راهحلها
FreeBSD OpenVPN را متفاوت از لینوکس مدیریت میکند. اینها رایجترین مسائل و راهحلهای آنها هستند.
دستگاه TUN یافت نشد
FreeBSD ممکن است درایور دستگاه tun را به طور خودکار بارگذاری نکند. این را با افزودن آن به راهاندازی برطرف کنید:
# افزودن به /boot/loader.conf
if_tun_load="YES"
# بارگذاری فوری بدون راهاندازی مجدد
kldload if_tunنشتهای DNS از طریق resolv.conf
OpenVPN بر روی FreeBSD /etc/resolv.conf را به طور خودکار همانند لینوکس بهروزرسانی نمیکند. یک اسکریپت بهروزرسانی ایجاد کنید:
#!/bin/sh
# /usr/local/etc/openvpn/update-resolv.sh
case "$script_type" in
  up)
    cp /etc/resolv.conf /etc/resolv.conf.bak
    echo "nameserver $foreign_option_1" > /etc/resolv.conf
    ;;
  down)
    mv /etc/resolv.conf.bak /etc/resolv.conf
    ;;
esac
افزودن به تنظیمات OpenVPN شما:
script-security 2
up /usr/local/etc/openvpn/update-resolv.sh
down /usr/local/etc/openvpn/update-resolv.sh
تعارض فایروال با pf
فایروال pf FreeBSD میتواند ترافیک VPN را مسدود کند. این قوانین را به /etc/pf.conf اضافه کنید:
# اجازه ترافیک OpenVPN
pass out on egress proto udp to any port 1194
pass on tun0 all

# اختیاری: مسدود کردن تمام ترافیک غیر VPN (kill switch)
block drop out on egress proto {tcp udp} from any to any
pass out on egress proto udp to <vpn_server_ip> port 1194
pass on tun0 all
pass out on egress proto udp to any port 53
فایروال را دوباره بارگذاری کنید:
pfctl -f /etc/pf.confسرویس OpenVPN نمیتواند در راهاندازی شروع شود
نحو rc.conf مهم است. از نامهای متغیری دقیق استفاده کنید:
openvpn_enable="YES"
openvpn_if="tun"
openvpn_configfile="/usr/local/etc/openvpn/client.conf"
openvpn_dir="/usr/local/etc/openvpn"
WireGuard بر روی FreeBSD: راهاندازی ماژول Kernel و رفعاشکال
یکپارچگی WireGuard بسته به نسخه FreeBSD متفاوت است. این بخش هر دو نصب ماژول بومی و شخص ثالث را پوشش میدهد.
FreeBSD 13.x: نصب ماژول Kernel
FreeBSD 13.0 و 13.1 به ماژول kernel خارجی نیاز دارند:
pkg install wireguard-kmod wireguard-tools

# بارگذاری ماژول
kldload if_wg

# ایجاد دائمی
echo 'if_wg_load="YES"' >> /boot/loader.conf
FreeBSD 14.x: پشتیبانی Kernel بومی
FreeBSD 14.0+ شامل WireGuard در kernel پایه است. شما تنها به ابزارها نیاز دارید:
pkg install wireguard-toolsWireGuard نمیتواند رابط ایجاد کند
اگر wg-quick up wg0 “RTNETLINK answers: Operation not supported” برگرداند، ماژول kernel بارگذاری نشده است:
# بررسی اگر ماژول بارگذاری شود
kldstat | grep wg

# بارگذاری دستی
kldload if_wg

# تأیید
ifconfig wg0
اجرای WireGuard درون FreeBSD Jail
FreeBSD 14.0+ از WireGuard در jails پشتیبانی میکند. این پارامترهای jail را اضافه کنید:
# در /etc/jail.conf
myjail {
    allow.raw_sockets;
    vnet;
    vnet.interface = "wg0";
}
رابط WireGuard را درون jail ایجاد کنید:
jexec myjail wg-quick up wg0مسائل MTU موجب اتلاف بستهها
MTU پیشفرض WireGuard 1420 میتواند مشکلات ایجاد کند در برخی شبکهها. آن را پایینتر کنید:
# در wg0.conf
[Interface]
MTU = 1380بهترینهای حریمخصوصی برای VPN بر روی FreeBSD
FreeBSD ویژگیهای امنیتی ارائه میدهد که رمزگذاری VPN را تکمیل میکنند. آنها را برای حفاظت لایهبندیشده ترکیب کنید.
یکپارچگی VPN با فایروال pf: قوانینی ایجاد کنید که تمام ترافیک خارج از تونل VPN را مسدود کنند. این به عنوان یک kill switch سطح شبکه بدون اعتماد به نرمافزار ارائهدهنده VPN عمل میکند.
استفاده از رمزگذاری GELI برای تنظیمات VPN: دایرکتوری شامل اعتبارات و فایلهای تنظیمات VPN خود را رمزگذاری کنید:
geli init /dev/ada0p5
geli attach /dev/ada0p5
newfs /dev/ada0p5.eli
mount /dev/ada0p5.eli /usr/local/etc/openvpn
اجرای VPN درون sandbox Capsicum: چارچوب Capsicum FreeBSD فرآیند VPN را محدود میکند، خسارت اگر کلاینت VPN سازشکار است کاهش میدهد.
نظارت بر سلامت اتصال VPN: یک کار cron اضافه کنید که وضعیت تونل را هر 5 دقیقه بررسی کند و اتصال را اگر قطع شود شروع مجدد کند:
*/5 * * * * /usr/local/bin/check-vpn.shنتیجهی نهایی
کاربران FreeBSD گزینههای VPN کمتری نسبت به لینوکس یا کاربران Windows دارند. پنج ارائهدهنده بررسیشده اینجا هر کدام نیازهای متفاوت را سرو میکنند.
Mullvad را انتخاب کنید اگر میخواهید حریم خصوصی قوی با حسابهای ناشناس و عملکرد WireGuard جامد با نرخ ثابت €5.00/ماه. OVPN را انتخاب کنید اگر میخواهید فایلهای پیکربندی WireGuard و طراحی سرور بدون دیسک. Perfect Privacy را انتخاب کنید اگر نیاز به مسیریابی چندپرش برای محیطهای سرور امنتر دارید. IPredator را انتخاب کنید اگر میخواهید سادهترین راهاندازی FreeBSD را داشته باشید. NordVPN را انتخاب کنید اگر نیاز به دسترسی به ۶٬۴۰۰+ سرور در سراسر ۱۱۱ کشور دارید و مایل به پیروی از راهنماهای FreeBSD نگهداریشده توسط انجمن هستید.
معماری FreeBSD آن را منحصراً برای استقرارهای VPN مناسب میکند. یکپارچگی فایروال pf، عایقسازی jail و رمزگذاری GELI لایههای امنیتی ایجاد میکنند که هیچ سیستمعامل کسبوکار دیگری همسانسازی نمیکند. ارائهدهنده VPN صحیح این ابزارها را تکمیل میکند نه جایگزین کردن آنها.
منابع این صفحه
نمودارها و تصاویر مرجع از تحقیقات ما، برای مشاهده و اشتراکگذاری رایگان.
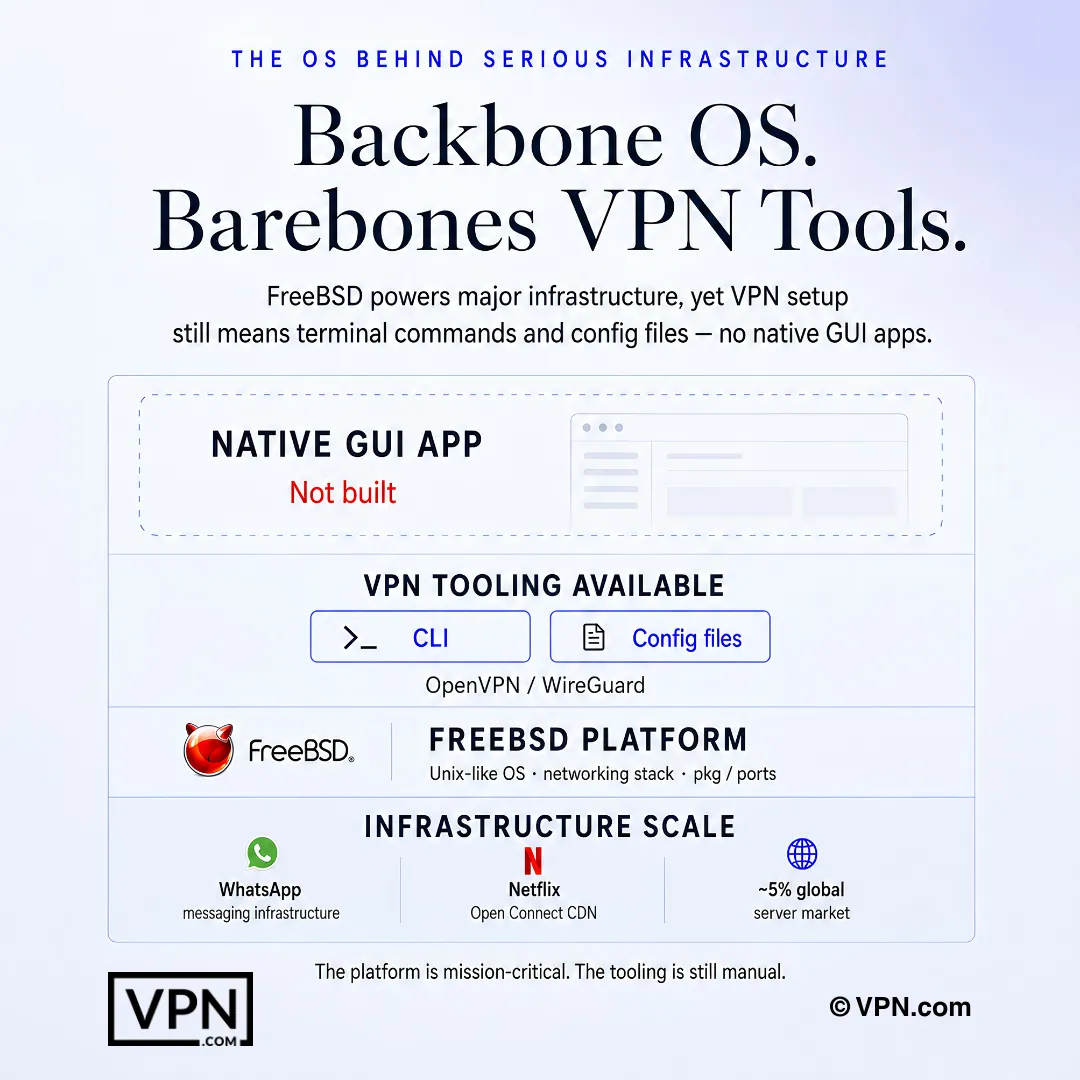
راهاندازی VPN در FreeBSD معمولاً به معنای دستورات ترمینال و فایلهای پیکربندی است، نه برنامههای گرافیکی بومی.
سوالات متکرر
چرا FreeBSD برنامه VPN بومی مانند Windows یا macOS دریافت نمیکند؟
FreeBSD لینوکس نیست و از kernel و stack شبکهای متفاوتی استفاده میکند، بنابراین اکثر ارائهدهندگان یک کلاینت GUI اختصاصی برای آن ایجاد نمیکنند. در عوض، شما OpenVPN یا WireGuard را از طریق pkg install نصب میکنید، آنها را از طریق rc.conf مدیریت میکنید و تنظیمات را در /usr/local/etc/ ذخیره میکنید. هر ارائهدهندگی که پشتیبانی FreeBSD را مستند میکند، این کار را از طریق راهاندازی ترمینال انجام میدهد نه از طریق یک برنامه گرافیکی.
تفاوت واقعی بین اجرای OpenVPN و WireGuard در FreeBSD چیست؟
OpenVPN کاملاً در فضای کاربری اجرا میشود و از درایور تن (tun) داخلی FreeBSD استفاده میکند و بیش از ۱۵ سال در این پلتفرم کار کرده است، اما کدبیس ~۱۰۰۰۰۰+ خطی آن باعث سربار CPU میشود. WireGuard به عنوان یک ماژول هسته بومی از FreeBSD ۱۳.۱ (کاملاً بومی در ۱۴.۰+) وارد شده است، که استفاده از CPU را کمتر نگاه میدارد، و کدبیس ~۴۰۰۰ خطی آن امکان انجام تدقیقهای مستقل سریعتر را فراهم میکند.
چگونه WireGuard را به طور بومی بر روی FreeBSD 14 اجرا کنم؟
در FreeBSD 14.0+، WireGuard در kernel پایه تعبیه شده است، بنابراین شما تنها به pkg install wireguard-tools نیاز دارید و سپس kldload if_wg برای بارگذاری ماژول. در FreeBSD 13.0 یا 13.1، ابتدا بسته جداگانه wireguard-kmod را نیاز دارید. پس از بارگذاری، کلیدها را با wg genkey/wg pubkey تولید کنید و رابط را با wg-quick up wg0 بالا بیاورید.
چرا OpenVPN درخواستهای DNS را بر روی FreeBSD نشت میدهد و چگونه آن را متوقف کنم؟
برخلاف لینوکس، OpenVPN بر روی FreeBSD /etc/resolv.conf را به طور خودکار هنگام اتصال تونل دوبارهنویسی نمیکند، بنابراین درخواستهای DNS میتوانند از اتصال رمزشده عبور کنند. آن را با اسکریپت up/down حل کنید که /etc/resolv.conf را در اتصال پشتیبانی و جایگزین میکند و آن را در قطع اتصال بازگردانید، سپس آن اسکریپت را با script-security 2 در فایل تنظیمات OpenVPN ارجاع دهید.
چه چیزی باعث خطای “دستگاه tun یافت نشد” بر روی FreeBSD میشود؟
FreeBSD گاهی اوقات درایور tun را که OpenVPN به آن بستگی دارد به طور خودکار بارگذاری نمیکند، این خطا را در زمان اتصال ایجاد میکند. if_tun_load="YES" را به /boot/loader.conf اضافه کنید تا در هر راهاندازی به طور خودکار بارگذاری شود، یا kldload if_tun را برای فوری بارگذاری بدون راهاندازی مجدد اجرا کنید. این یکی از رایجترین شکستهای راهاندازی اولبار OpenVPN بر روی این پلتفرم است.
چگونه با استفاده از فایروال pf FreeBSD، یک kill switch در سطح شبکه ایجاد کنم؟
به جای اعتماد به kill switch سطح برنامه ارائهدهنده (که اکثر راهاندازیهای FreeBSD بدون آن هستند)، قوانین pf.conf را اضافه کنید که تمام ترافیک خروجی را مسدود میکند به جز آنچه که از طریق رابط tun0 و IP سرور ارائهدهندهی VPN بر روی درگاه VPN مسیریابی میشود. با pfctl -f /etc/pf.conf دوباره بارگذاری کنید. این تمام ترافیک را مسدود میکند اگر تونل قطع شود، به عنوان یک safety net سطح فایروال عمل میکند.
چگونه WireGuard را درون FreeBSD jail اجرا کنم؟
پشتیبانی Jail نیاز به FreeBSD 14.0 یا بعدتر دارد، زیرا WireGuard به حالت شبکه vnet درون jail نیاز دارد. allow.raw_sockets، vnet و vnet.interface = "wg0" را به بلوک تنظیمات jail در /etc/jail.conf اضافه کنید، سپس تونل را از خارج jail با jexec myjail wg-quick up wg0 بالا بیاورید. نسخههای قبلی FreeBSD این یکپارچگی jail را پشتیبانی نمیکنند.
کدام ارائهدهندگان واقعاً اسناد رسمی FreeBSD منتشر میکنند در برابر تکیه بر راهنمای جامعه؟
Mullvad، OVPN، Perfect Privacy، و IPredator همگی راهنمای راهاندازی رسمی FreeBSD با فایلهای پیکربندی منتشر میکنند. NordVPN هیچ پشتیبانی رسمی FreeBSD ندارد؛ پیکربندیهای OpenVPN آن بر روی پلتفرم کار میکنند، اما تنها راهنمایهای نگهداریشده توسط جامعه فرآیند را توضیح میدهند، که معمولاً راهاندازی آن نسبت به ارائهدهندگان با اسناد رسمی طول میکشد.
کدام ارائهدهنده اصلی برای کاربران FreeBSD که همچنین به سرعت بینپلتفرمی نیاز دارند بهترین عملکرد را دارد؟
NordVPN در جایگاه #1 از 22 در آزمایشگاه سرعت ما قرار دارد که از آزمایشهای منتشرشده طرف ثالث جمعآوری شده است، جلوتر از Mullvad در جایگاه #7 و ExpressVPN در جایگاه #8. NordVPN از پشتیبانی رسمی FreeBSD محروم است و نیاز به راهنمای OpenVPN مرتبط با جامعه دارد، در حالی که Mullvad مستندات WireGuard بومی رسمی را برای FreeBSD منتشر میکند، که آن را انتخابی قویتر میکند اگر سازگاری FreeBSD بیشتر از رتبهبندی خام اهمیت داشته باشد.
NordVPN، ExpressVPN و Mullvad برای راهاندازی FreeBSD واقعاً چقدر هزینه دارند؟
NordVPN از $3.49/ماه در طرح بلندمدتتر خود شروع میشود، ExpressVPN از $2.99/ماه در طرح بلندمدتتر خود شروع میشود، و Mullvad نرخ ثابتی از €5.00/ماه بدون تخفیف بلندمدت دارد. هیچ یک از این سه برنامه رابط گرافیکی FreeBSD ندارند، بنابراین تفاوتهای قیمتی به زیرساخت سرور و حوزهقضایی مربوط میشود نه راحتی راهاندازی.
آیا میتوانم پول را برگردانم اگر راهاندازی FreeBSD ارائهدهنده برای مورد استفاده من کار نکند؟
بله، دو مورد از سه. NordVPN و ExpressVPN هر دو طرحهای خود را با تضمین بازگشت پول 30 روزه پشتیبانی میکنند، که زمان کافی برای تست تنظیمات WireGuard یا OpenVPN بر روی جعبه FreeBSD خود قبل از تعهد فراهم میکند. Mullvad بدون دوره آزمایشی است؛ پرداخت به صورت pay-as-you-go است، اگرچه روزهای استفادهنشده در نرخ ماهانه ثابت آن قابل بازگشت هستند اگر زود لغو کنید.
چند اتصال همزمان برای پوشش سرورهای FreeBSD در کنار دستگاههای دیگر دریافت میکنم؟
بسته به ارائهدهنده متفاوت است. NordVPN 10 اتصال دستگاه همزمان را اجازه میدهد، ExpressVPN 10-14 را بسته به سطح طرح اجازه میدهد و Mullvad حداکثر 5 است. برای مدیران سرور FreeBSD که چندین jail یا دستگاه pfSense را در کنار دستگاههای شخصی اجرا میکنند، سقف دستگاه بیشتر NordVPN یا ExpressVPN فضای بیشتری را قبل از نیاز به حساب دوم فراهم میکند.
آیا کدبیس کوچکتر WireGuard آن را برای استقرار FreeBSD jail به طور معناداری ایمنتر از OpenVPN میکند؟
سطح حمله را کاهش میدهد، حداقل. کدبیس تقریبا ۴٬۰۰۰ خطی WireGuard برای ممیزی آسانتر از ۱۰۰٬۰۰۰+ خط OpenVPN است، و از آنجایی که بهعنوان ماژول kernel بومی FreeBSD (۱۳٫۱+ با kmod، بومی در ۱۴٫۰+) اجرا میشود نه در userspace، CPU را کمتری مصرف میکند در حالی که داخل jailهای منزوی اجرا میشود.