Salasanojen vuoto: Syyt, riskit ja suojautuminen
Opi, miksi salasanat vuotavat, mitä riskejä tili-uhkaukset aiheuttavat, ja kuinka vahvat ainutlaatuiset salasanat sekä kaksivaiheinen tunnistautuminen suojaavat sinua.
 Michael Gargiulo
Bottom Line: Varastetut tunnistetiedot ovat Verizonin mukaan esiintyneet lähes kolmanneksessa tietomurroista viimeisen vuosikymmenen aikana. Ainutlaatuisten vahvojen salasanojen käyttö jokaisella tilillä, kaksivaiheisen todennuksen ottaminen käyttöön ja vuotojen tarkistaminen palvelulla “Have I Been Pwned?” ovat keskeisiä keinoja suojautua tunnistetietojen varkauksilta.
Salasanavuoto tarkoittaa tilannetta, jossa hakkerit saavat luvattoman pääsyn yrityksen tietokantaan tallennettuihin salasanoihin ja paljastavat ne julkisesti tai myyvät ne pimeän verkon markkinoilla. Verizonin vuoden 2024 Data Breach Investigations Report -raportin mukaan varastetut tunnistetiedot ovat esiintyneet lähes kolmanneksessa (31 %) tietoturvaloukkauksista[1] viimeisen 10 vuoden aikana, mikä tekee tunnistetiedoista keskeisen osan siitä, miten organisaatioita murretaan.
Tämä huolestuttava todellisuus osoittaa, miksi salasanan vuototapaukset vaativat huomiota. Ne eivät ole pieniä häiriöitä. Ne ovat suuria loukkauksista, jotka aiheuttavat vakavia taloudellisia tappioita ja tuhoavat luottamusta hetkessä. Riippumatta siitä, suojaatko henkilökohtaisia tietoja tai varmistat liiketoiminnan tiedot, tunnustietojen altistumisen riskien ymmärtäminen on kriittistä. Nämä vuodot iskevät kenelle tahansa, missä tahansa. Seuraukset usein ulottuvat suorille uhreille koko organisaatioihin.
Kuinka salasanat päätyvät tietovuotoihin
Ymmärtämällä, kuinka tunnustiedot varastetaan, voit puolustautua yleisimpiä hyökkäystapoja vastaan.
Yleiset tavat, joilla hakkerit varastavat tunnustiedot
Salasanat joutuvat vääriin käsiin usein phishing-hyökkäysten kautta, joissa hakkerit pettävät sinut luovuttamaan tietoja esiintymällä luotettaviksi tahoiksi. Toinen yleinen menetelmä käsittää haittaohjelmiston, joka asentuu salaa laitteellesi ja kirjaa jokaisen näppäinpainalluksen. Hakkerit kohdistuvat myös suoraan yritystietokantoihin, hyödyntäen turvallisuusheikkouksia miljoonien tietueiden varastamiseksi kerralla.
Kun ne on varastettu, nämä tunnustiedot ilmaantuvat usein pimeän verkon sivuille. Rikolliset myyvät tai vaihtavat niitä joukkoina, mikä mahdollistaa lisähyökkäykset useiden alustojen poikki.
Merkittävät tietomurrot, jotka muokkasivat digitaalista turvallisuutta
Salasanavuotojen historiaan kuuluu tietomurtoja, jotka paljastivat kriittisiä tietoturvahaavoittuvuuksia. T-Mobilen vuoden 2021 tietomurto koski FCC:n mukaan 76,6 miljoonaa ihmistä[2], ja varastettuihin tietoihin kuuluivat nimet, syntymäajat ja sosiaaliturvatunnukset miljoonilta nykyisiltä, entisiltä ja tulevilta asiakkailta.
Vuoden 2017 Equifax-hakkerointi on yksi merkittävimmistä tapauksista: FTC:n mukaan se paljasti 147 miljoonan ihmisen henkilötiedot[3]. Nämä tapahtumat osoittavat, että tarvitaan vahvaa salausta ja tietoturva-aukkojen nopeaa korjaamista.
Yleisimmät (ja huonoimmat) salasanat, joita käytetään edelleen
Huolimatta tunnustietojen varkauden laajasta tietoisuudesta, miljoonat ihmiset käyttävät edelleen erittäin heikkoja salasanoja. Yleisiä esimerkkejä ovat:
→ admin → password2024 → password → 12345 → 654321 → Iloveyou → qwerty → 1111111 (tai 222222, 3333333, 4444444, 5555555 jne.) → 123123 → abc123 → asdfgh
Nämä salasanat kuuluvat helpoimmin arvattaviin kyberrikollisille, minkä vuoksi NISTn ohjeistuksen mukaan palveluiden tulisi verrata uusia salasanoja yleisesti käytettyjen ja aiemmin vuotaneiden arvojen listoihin[4] ja hylätä osumat. Näiden salasanojen käyttäminen on kuin arvokkaiden tavaroiden lukitseminen kaappiin niin, että avain jää lukkoon.
Salasanan vuotojen estäminen: Todistetuita taktiikkoja ja parhaita käytäntöjä
Ehkäisytoimenpiteiden omaksuminen vahvistaa kokonaisvaltaista digitaalisen turvallisuuden asemaasi. Koska tunnustietojen loukkauksset ovat nyt odotettuja eikä poikkeuksellisia, toimenpiteillä salasanojen suojaamiseksi ei ole enää valinnaista.
Luo vahvat, ainutlaatuiset tunnustiedot jokaiselle tilille
Digitaalisen identiteetin suojaaminen alkaa salasanoista itsestään:
→ Yksilölliset salasanat: Jokaiseen verkkotiliin tarvitaan eri vahva salasana[5]. Saman salasanan käyttäminen useilla sivustoilla tarkoittaa, että yksi tietovuoto voi vaarantaa kaikki tilit, joilla on sama salasana.
→ Kaksivaiheinen todennus (2FA): Toisen vahvistusvaiheen lisääminen tarkoittaa, että vaikka joku varastaisi salasanasi, hänen on silti läpäistävä toinen vaihe päästäkseen tileillesi[6]. Microsoft kertoo, että MFA voi estää yli 99,9 prosenttia tilien vaarantamisyrityksistä[7]. Saat koodin mobiililaitteeseesi tai käytät biometristä tunnistusta, kuten sormenjälkeä. 2FA yhdistää jotain, minkä tiedät (salasanasi), ja jotain, mitä sinulla on (puhelimesi), mikä tekee hyökkääjien murtautumisesta huomattavasti vaikeampaa.
Rakenna salasanoja, jotka kestävät raa’an voiman hyökkäyksiä
Tiliesi suojaaminen vaatii yksinkertaista, tarkoituksellista ponnistelua:
→ Pitkät salalauseet: CISA suosittelee salasanoja, joissa on vähintään 16 merkkiä[5], ja ehdottaa vaihtoehdoksi muistettavaa lausetta, jossa on 4–7 toisiinsa liittymätöntä sanaa satunnaisten merkkijonojen sijaan. Pituus kestää murtamista paljon paremmin kuin lyhyet, yksinkertaiset salasanat.
→ Vaihda salasana vaarantumisen jälkeen: NISTin ohjeistuksen mukaan palveluiden ei pidä vaatia salasanojen säännöllistä vaihtamista[4], mutta niiden tulee pakottaa vaihto, kun on näyttöä vaarantumisesta. Noudata samaa periaatetta itse: vaihda vaikuttuneet tunnukset heti, kun raportoidun tietovuodon tiedetään koskevan niitä.
Käytä salasanaenhaltijaa monimutkaisuuden hallintaan
Kymmenien vahvojen salasanojen hallintaminen ei vaadi ulkoa oppimista:
→ Salasanahallinnat: CISA:n suositus on käyttää salasanahallintaa sen sijaan, että kirjoittaisit salasanat muistiin[5]. Nämä työkalut luovat, tallentavat ja hakevat monimutkaisia salasanoja salatusta tietokannasta, ja ne merkitsevät heikot tai uudelleen käytetyt salasanat. Sinun tarvitsee muistaa vain yksi pääsalasana. Uniikit salasanat rajoittavat vahingon, jos jokin toinen palvelu joutuu tietomurron kohteeksi.
→ Yrityksien ratkaisut MSP-palveluntarjoajilta: Organisaatiot hyötyvät hallinnoiduista salasanajärjestelmistä, jotka sisältävät Single Sign-On (SSO) -palvelun ja kattavat valvontaominaisuudet. Nämä ratkaisut parantavat sekä mukavuutta että turvallisuutta laajassa mittakaavassa.
Lisää VPN lisäsuojakerroksi
VPN täydentää salasanasuojausta suojaamalla tietojen siirtoa:
→ Salaus: VPN salaa internet-yhteytesi, mikä tekee lähettämäsi ja vastaanottamasi tiedot lukemattomiksi kaikille, jotka sieppaisivat ne.
→ Turvallinen julkisen Wi-Fi:n käyttö: FTC kertoo, että useimmat verkkosivustot käyttävät nykyään salausta[8], minkä vuoksi julkinen Wi-Fi on yleensä turvallinen, kun näet https-osoitteen. VPN lisää suojaa verkoissa, joihin et luota, mutta se ei estä yrityksen tietokantaan kohdistuvaa tietovuotoa.
| Vaihe | Toiminta | Prioriteetti |
|---|---|---|
| 1 | Vaihda vuotanut salasana välittömästi kyseisessä palvelussa | Välitön |
| 2 | Muuta se missä tahansa muussa tilissä, joissa uudelleenkäytit salasanaa | Välitön |
| 3 | Ota kaksivaiheinen tunnistautuminen (2FA) käyttöön vaikutuksissa olevissa tileissä | Samana päivänä |
| 4 | Ilmoita asianomaisille alustoille mahdollisesta luvattomasta käytöstä | Samana päivänä |
| 5 | Ota yhteyttä pankkiisi tai luottokorttisi myöntäjään, jos taloudelliset tiedot paljastuivat | Samana päivänä |
| 6 | Skannaa laitteet haittaohjelmiston varalta käyttämällä antivirus-ohjelmistoa | 24 tunnin sisällä |
| 7 | Nollaa turvallisuuskysymykset, jotka voivat toimia vaihtoehtoisina kirjautumisen polkuina | 24 tunnin sisällä |
| 8 | Seuraa pankkitiliteitä ja luottoraportteja epäilyttävän toiminnan varalta | Jatkuva |
Vinkki: Tarkista “Have I Been Pwned?”[9] -palvelulla, esiintyykö sähköpostiosoitteesi tunnetuissa tietovuodoissa. Aseta ilmaiset vuotohälytykset, jotta saat ilmoituksen heti, kun tunnuksesi ilmestyvät uuteen vuotoon, eikä huomaa sitä vasta viikkojen kuluttua.
Salasanan vuodon havaitseminen ja nopea reagoiminen
Vaarantuneiden tunnustietojen merkkien tunnistaminen ja nopea reagoiminen minimoi vahingon ja palauttaa turvallisuuden digitaalisen elämäsi poikki.
Kuinka tarkistaa, onko salasanasi jo vuotanut
Pysy valppaillaan ja tarkista säännöllisesti tunnustietojen tila:
→ Vuodon ilmoituspalvelut: Käytä työkaluja, kuten “Have I Been Pwned?”, tarkistaaksesi, näkyykö sähköpostisi ja salasanasi tietovuodossa. Nämä palvelut keräävät tietoja tunnetuista loukkauksista ja ilmoittavat sinulle, kun tunnustietosi ilmaantuvat.
→ Epäilyttävän toiminnan valvonta: Seuraa luvattomia kirjautumisia, odottamattomia salasanan nollausviestejä tai turvallisuushälytyksiä palveluista, joita käytät. Nämä ovat varhaisia varoitusmerkkejä vaarantuneista tunnustiedoista.
Varoitusmerkit, jotka viittaavat tilisi vaarantumiseen
Joskus hakkerointiosoittimet ovat hienovaraisia. Tässä on mitä on syytä seurata:
→ Epätavallinen tilitoiminta: Kirjautumiset tuntemattomista paikoista tai epätavallisina aikoina, joita et aloittanut.
→ Lukitut tilit: Odottamattomat lukitut tilit viittaavat siihen, että joku muu muutti tunnustietojasi.
→ Odottamattomat rahalliset tapahtumat: Tuntematon maksut pankkitilillä tai luottoraportissa viittaavat mahdolliseen identiteetin varkauteen. Tarkista rahoitutalleneet viikottain jokaisen epäillyn vuodon aikana.
Välittömät toimenpiteet sen jälkeen, kun tunnustietosi ilmaantuvat vuotoon
Jos huomaat, että salasanasi ilmaantuivat loukkauksessa, toimi tunnin kuluessa:
→ Vaihda salasanasi: Päivitä tunnustiedot välittömästi, alkaen mistä tahansa tilistä, joka jakoi saman salasanan.
→ Ota kaksivaiheinen tunnistautuminen (2FA) käyttöön: Lisää tämä lisäkerros jopa uusiin päivitettyihin tileihin.
→ Ilmoita asianomaisille alustoille: Ilmoita kaikille alustoille, joissa tunnustietojasi on voitu käyttää, mahdollisesta loukkauksesta.
→ Ota yhteyttä rahoituslaitokseille: Ilmoita pankkillesi tai luottokorttisi myöntäjälle merkitsemään petolliset toiminnot tai korvaamaan vaarantuneet kortit.
Vahingon rajoittaminen tunnustietojen loukkauksesta
Tehokas reagoiminen vaatii sekä teknisiä suojatoimia että selkeää viestintää, erityisesti kun vaarantuneet tunnustiedot voivat lisätä riskejä, kuten identiteetin varkaus.
→ Skannaa haittaohjelmiston varalta: Käytä antivirus-ohjelmistoa skannataksesi laitteet näppäinloggaajien tai muiden tiedonkeräämisen haittaohjelmiston varalta.
→ Nollaa turvallisuuskysymykset: Muuta turvallisuuskysymykset ja vastaukset, jotka tarjoavat vaihtoehtoisia käyttötapoja.
→ Keskustele sidosryhmien kanssa: Jos hallinnoit muiden tietoja (esimerkiksi yritystä johtaen), ilmoita välittömästi vaikutuksissa olevalle asiakkaille, tiimin jäsenille tai kumppaneille loukkauksesta ja toimenpiteistä, joita otat.
Lisäsuojakerrokset: VPN-suoja ja sen yli
Digitaalisen identiteetin suojaaminen ulottuu vahvojen salasanojen yli. Useat puolustuskerrokset vähentävät merkittävästi tunnustietojen varkauden altistumistasi.
Miten VPN:t vähentävät altistumista tunnistetietojen varastamiselle
Kun käytät VPN-yhteyttä, internet-liikenteesi kulkee suojatun palvelimen kautta, joka salaa laitteesi ja internetin välillä kulkevan tiedon. Salaus on tärkeimmillään julkisissa Wi-Fi-verkoissa, joihin et luota. VPN estää siellä muita verkon käyttäjiä lukemasta liikennettäsi.
Kuitenkin VPN on yksi kerros laajemmassa strategiassa. Yhdistä se ainutlaatuisiin salasanoihin, salasananhaltijaan, 2FA:iin ja säännölliseen vuodon valvontaan kattavaa suojaa varten.
Parhaat VPN:t tunnustietojen suojausta varten
Harkitse huipussa arvioituja VPN-palveluntarjoajia turvallisuuden vahvistamiseksi:
→ NordVPN: Tunnettu vahvoista salausprotokollista, NordVPN tarjoaa kaksoisVPN-suojan, joka salaa liikennettäsi kahdesti. Se tarjoaa 7,213 palvelinta 150 maassa.
→ ExpressVPN: Nopaudesta ja käyttöhelpoudesta ylistetty, ExpressVPN tarjoaa vahvaa salausta varmistetulla ei-lokien käytännöllä. Se myös ohittaa maantieteellisiä rajoituksia yksityiseen selaukseen kansainvälisesti.
→ CyberGhost: 9,600+ palvelimella 100 maassa käyttäjäystävällisen liittymän kanssa, CyberGhost tarjoaa luotettavaa suojaa VPN:n aloittelijoille.
Täydellisen tunnustietojen turvallisuusstrategian rakentaminen
VPN:n lisääminen turvallisuusrutiiniisi on yksinkertaista. Valitse hyvämaineinen palveluntarjoaja, lataa sovellus ja muodosta yhteys palvelimeen ennen selausta tai arkaluontoisten tietojen syöttämistä. Pidä VPN aktiivisena missä tahansa verkossa, jonka täysin luotettavuudesta et ole varma.
Yhdistä VPN:n käyttö näihin olennaisten käytäntöjen kanssa:
→ Käytä salasananhallintaa jokaiselle tilille → Ota 2FA käyttöön kaikissa tileissä, jotka sitä tukevat → Tarkista vuotojen varalta säännöllisesti ilmoituspalveluiden avulla → Vaihda salasana heti, jos palvelu ilmoittaa tietovuodosta tai epäilet tilin vaarantuneen → Pidä kaikki ohjelmistot ja käyttöjärjestelmät päivitettyinä uusimpiin versioihin
Tämä monilaatuinen lähestymistapa minimoi riskin, että tunnustietosi ilmaantuvat tietovuotoon ja pitää tilisi turvassa, vaikka yksi puolustuskerros pettäisi.
Lopullinen tuomio
Online-tilieistesi turvallisuus riippuu päivittäisistä tottumuksistasi. Ainutlaatuisten, vahvojen salasanojen toteuttaminen, valppauden säilyttäminen ennakoivan valvonnan kautta ja nopea reagoiminen, kun huomaat kompromissin, ovat olennaisia käytäntöjä jokaiselle digitaalisen käyttäjälle.
Ota yksi askel tänään. Päivitä heikko salasana. Ota kaksivaiheinen tunnistautuminen käyttöön tärkeimmissä tileissäsi. Suorita vuodon tarkistus pääsähköpostiosoitteellesi. Nämä toimenpiteet vaativat minuutteja, mutta estävät vahingon, jonka korjaaminen voi kestää kuukausia tai vuosia.
Digitaaliset uhat kehittyvät monisäätöisemmiksi vuosi vuodelta. Paras puolustuksesi on johdonmukainen, porrastettu lähestymistapa: vahvat tunnustiedot, salasananhaltija, 2FA, VPN-suoja epäluotettavissa verkoissa ja säännöllinen vuodon valvonta. Älä odota loukkaukselta muistuttavaksi sinua. Rakenna nämä tottumukset rutiiniisi nyt.
Viitteet
- Verizon. p.v. 2024 Dbir Data Breach Investigations Report. Haettu 16. lokakuuta 2026 osoitteesta https://www.verizon.com/business/resources/Tfc3/reports/2024-dbir-data-breach-investigations-report.pdf.
- FCC. p.v. DA 24 860A1. Haettu 16. lokakuuta 2026 osoitteesta https://docs.fcc.gov/public/attachments/DA-24-860A1.pdf.
- Federal Trade Commission. 2019. Equifax Data Breach Settlement. Haettu 16. lokakuuta 2026 osoitteesta https://www.ftc.gov/enforcement/refunds/equifax-data-breach-settlement.Arkistoitu: Wayback Machine -tilannekuva
- NIST. p.v. NIST Special Publication 800-63B. Haettu 16. lokakuuta 2026 osoitteesta https://pages.nist.gov/800-63-4/sp800-63b.html.Arkistoitu: Wayback Machine -tilannekuva
- Cybersecurity and Infrastructure Security Agency CISA. p.v. Use Strong Passwords. Haettu 16. lokakuuta 2026 osoitteesta https://www.cisa.gov/secure-our-world/use-strong-passwords.Arkistoitu: Wayback Machine -tilannekuva
- Cybersecurity and Infrastructure Security Agency CISA. p.v. Turn On MFA. Haettu 16. lokakuuta 2026 osoitteesta https://www.cisa.gov/secure-our-world/turn-mfa.Arkistoitu: Wayback Machine -tilannekuva
- M. Maynes. 2019. One simple action you can take to prevent 99.9 percent of attacks on your accounts. Microsoft Security Blog (20. elokuuta 2019). Haettu 16. lokakuuta 2026 osoitteesta https://www.microsoft.com/en-us/security/blog/2019/08/20/one-simple-action-you-can-take-to-prevent-99-9-percent-of-account-attacks/.Arkistoitu: Wayback Machine -tilannekuva
- Consumer Advice. 2026. Are Public Wi-Fi Networks Safe? What You Need To Know. Haettu 16. lokakuuta 2026 osoitteesta https://consumer.ftc.gov/articles/are-public-wi-fi-networks-safe-what-you-need-know.Arkistoitu: Wayback Machine -tilannekuva
- Have I Been Pwned. p.v. Have I Been Pwned: Check if your email address has been exposed in a data breach. Haettu 16. lokakuuta 2026 osoitteesta https://haveibeenpwned.com/.
Tämän sivun resurssit
Tutkimuksemme kaaviot ja viitekuvat, vapaasti katsottavissa ja jaettavissa.
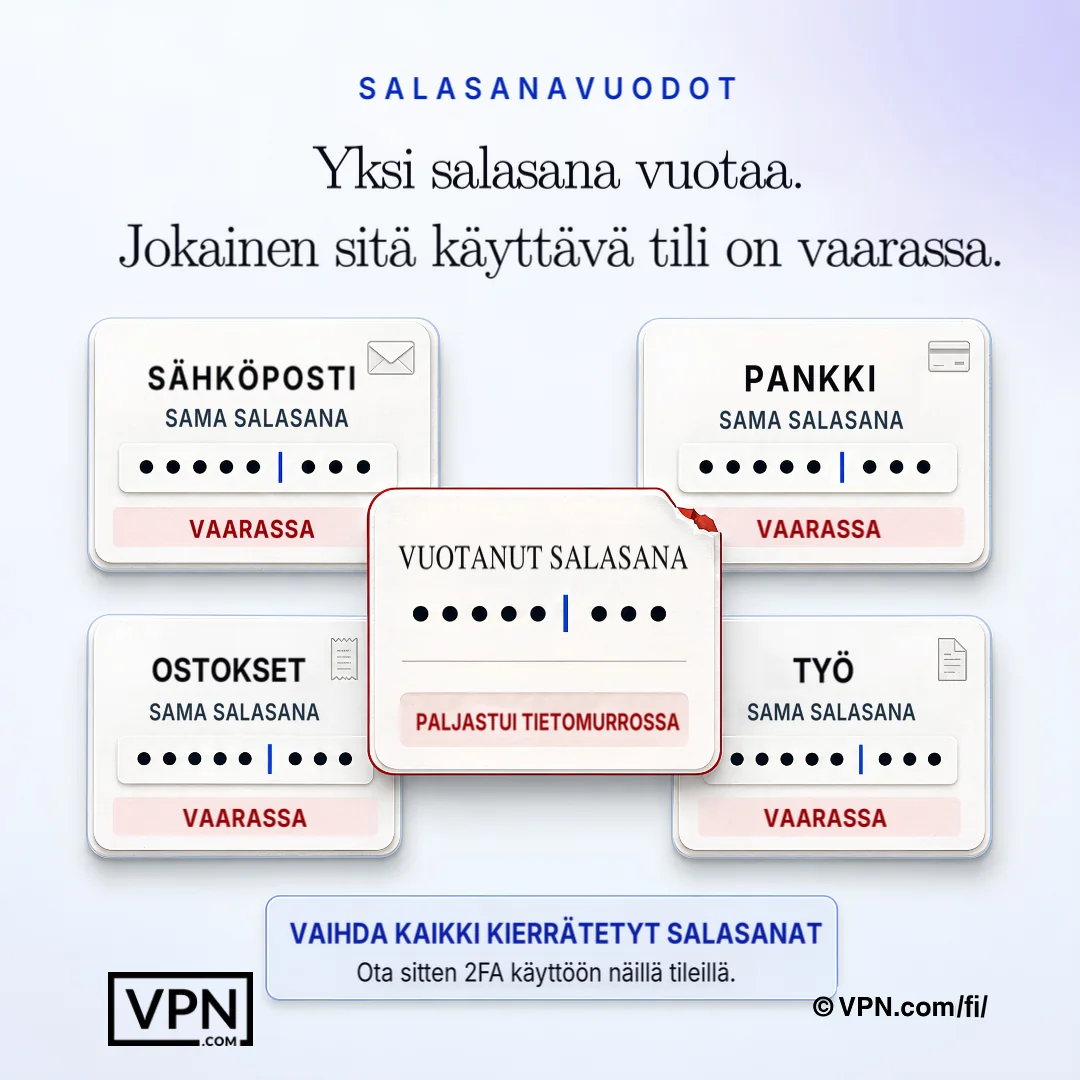
Yksi paljastunut salasana voi vaarantaa kaikki muut tilit, joissa samaa tunnusta on käytetty uudelleen.
Usein kysytyt kysymykset
Kuinka salasanat todella päätyvät tietovuotoon?
Salasanat vuotavat phishing-hyökkäysten kautta, jotka pettävät sinut luovuttamaan tunnustiedot, haittaohjelmiston kautta, joka kirjaa näppäinpainalluksesi, ja suorien hyökkäysten kautta yritystietokantoihin, joissa hakkerit hyödyntävät turvallisuusheikkouksia miljoonien tietueiden varastamiseksi kerralla. Varastetut tunnustiedot myydään tai vaihdetaan sitten joukkoina pimeän verkon sivuilla, mikä mahdollistaa lisähyökkäykset muille käyttämiesi alustoille.
Kuinka usein varastetut tunnistetiedot liittyvät tietomurtoihin?
Varastetut tunnistetiedot ovat keskeinen osa tietomurtojen toteutumista. Verizonin vuoden 2024 Data Breach Investigations Report -raportin mukaan ne ovat esiintyneet lähes kolmanneksessa (31 %) tietomurroista viimeisen 10 vuoden aikana. Vuotaneita tunnistetietoja käytetään uudelleen muita sivustoja vastaan, minkä vuoksi yksittäinen vuoto voi koskea myös ihmisiä, jotka eivät koskaan käyttäneet murrettua palvelua.
Mitkä suuret tietovuodot osoittavat salasanavuotojen todellisen riskin?
Kaksi tietovuotoa havainnollistaa mittakaavaa: FTC:n mukaan vuoden 2017 Equifax-hakkerointi paljasti 147 miljoonan ihmisen henkilötiedot, ja FCC:n mukaan T-Mobilen vuoden 2021 tietovuoto koski 76,6 miljoonaa ihmistä. Varastetut tiedot sisälsivät myös sosiaaliturvatunnuksia. Molemmat osoittavat, miten yhden tietokantavian seuraukset leviävät miljoonien ihmisten identiteettivarkausriskiksi.
Mitkä ovat pahimmat salasanat, joita yhä käytetään yleisesti?
Tietoisuudesta huolimatta miljoonat ihmiset käyttävät yhä salasanoja kuten “password”, “12345”, “qwerty”, “abc123” ja “password2024”. Niitä on helppo arvata, ja NIST:n ohjeistuksen mukaan palveluiden tulisi hylätä yleisesti käytetyt ja aiemmin vuotaneet salasanat. Tällaisen salasanan käyttäminen on kuin arvokkaiden tavaroiden lukitseminen kaappiin niin, että avain jää lukkoon.
Kuinka kaksivaiheinen tunnistautuminen estää vuotaneen salasanan käytön?
2FA lisää toisen varmistusvaiheen, tyypillisesti puhelimeesi lähetetyn koodin tai biometrisen tarkistuksen, kuten sormenjäljen, yhdistäen jotakin, jonka tiedät (salasanasi), johonkin, jonka sinulla on (laitteesi). Vaikka salasanasi ilmaantuisi vuotoon, hyökkääjä ilman puhelintasi tai sormenjälkeäsi ei voi kirjautua sisään, mikä on syy siihen, miksi se pitäisi ottaa käyttöön jokaisessa tilissä, joka sitä tukee.
Kuinka usein salasanat pitäisi vaihtaa?
Vaihda salasana heti, kun siitä on ilmoitettu tietoturvaloukkaus tai kun on mitään merkkejä siitä, että tili on vaarantunut. NISTin nykyisten ohjeiden mukaan palveluiden ei pidä vaatia salasanojen säännöllistä vaihtamista, vaan pakottaa vaihto ainoastaan silloin, kun on näyttöä vaarantumisesta. Panosta sen sijaan siihen, että jokaisella tilillä on oma, uniikki salasana. Jos sama salasana on käytössä useilla sivustoilla, yksi tietoturvaloukkaus voi vaarantaa kaikki tilit, joilla salasana on käytössä.
Miten tarkistan, onko salasanani jo vuotanut?
Käytä tietovuotoilmoituspalvelua, kuten Have I Been Pwned (haveibeenpwned.com), tarkistaaksesi, esiintyvätkö sähköpostiosoitteesi tai salasanasi tunnetussa tietovuodossa. Ota käyttöön ilmaiset tietovuotoilmoitukset, jotta saat tiedon heti, kun uudet tunnistetiedot ilmaantuvat, etkä huomaa niitä vasta viikkojen päästä. Tämän tarkistuksen toistaminen säännöllisesti on järkevä osa jatkuvaa tietoturvarutiinia.
Ovatko salasananhaltijat todella turvallisia käyttää?
Kyllä. Salasananhaltija luo, varastoi ja hakee monimutkaisia salasanoja salatusta tietokannasta, joten sinun täytyy muistaa vain yksi pääsalasana. Se suojaa tunnustietojasi, vaikka toinen käyttämäsi palvelu kärsisi loukkauksesta, koska jokainen tili saa ainutlaatuisen, monimutkaisen salasanan yhden uudelleenkäytetyn sijaan. Organisaatiot voivat laajentaa tätä yritysratkaisuilla, jotka lisäävät Single Sign-On ja valvonnan.
Voiko VPN estää salasanani vuotamisen?
Ei suoraan. VPN salaa internetyhteytesi, jolloin siepattu liikenne pysyy luettavaksi kelpaamattomana. Suoja on tärkein julkisissa Wi-Fi-verkoissa, joissa kyberrikolliset usein kaappaavat tunnuksia. VPN ei kuitenkaan pysäytä yrityksen tietokannan murtoa, kuten Equifaxin tapauksessa. Sitä tulisi siksi käyttää täydentävänä keinona uniikkien salasanojen, kaksivaiheisen tunnistautumisen (2FA) ja salasanahallinnan rinnalla, osana kerroksittaista suojausta, eikä niiden tilalla.
Miksi salasananhaltija suojaa minua, vaikka käyttämäsi verkkosivusto kärsii loukkauksesta?
Koska jokainen tili saa oman ainutlaatuisen, monimutkaisen salasanan yhden jaetun sijaan, loukkauksella yhdessä palvelussa paljastuu vain kyseinen yksittäinen tunnustieto, ei jokainen tili, joka on sidottu siihen. Tämä suoraan vastustaa tunnustietojen täyttöä, joissa hyökkääjät ottavat vuotaneet salasanat yhdestä loukkauksesta ja yrittävät niitä muille sivuille, mikä epäonnistuu, kun salasanoja ei uudelleenkäytetä.
Mitä minun pitäisi tehdä ensimmäisen 24 tunnin kuluessa löytäessäni tunnustietoni vuodossa?
Vaihda vuotanut salasana välittömästi kyseisessä palvelussa, päivitä sitten se missä tahansa muussa tilissä, joissa uudelleenkäytit sitä, ja ota 2FA käyttöön vaikutuksissa olevissa tileissä samana päivänä. Ilmoita asianomaisille alustoille ja ota yhteyttä pankkiisi, jos taloudelliset tiedot paljastuivat. 24 tunnin sisällä skannaa laitteet haittaohjelmiston varalta ja nollaa turvallisuuskysymykset, jotka voivat tarjota vaihtoehtoisia käyttötapoja.
Mitkä varoitusmerkit viittaavat siihen, että tilini on jo vaarantunut?
Seuraa kirjautumisia tuntemattomista paikoista tai ajoista, joita et aloittanut, odottamattomia salasanan nollausviestejä, äkillisiä lukituksia, jotka viittaavat siihen, että joku muu muutti tunnustietojasi, ja tuntemattomia maksuja pankkitilillä. Tarkista rahoitustalenteen viikottain jokaisen epäillyn vuodon aikana, koska nämä merkit usein ilmaantuvat ennen kuin huomaisit muuten kompromissin.
Mikä VPN tarjoaa parhaan suojan tunnustietojen varkauden vastaisesti julkisissa Wi-Fi-verkoissa?
NordVPN tarjoaa kaksois-VPN-suojaa, joka salaa liikenteen kahdesti 7,213 palvelimen yli 150 maassa, ExpressVPN yhdistää vahvaa salausta varmistetun ei-lokien käytäntöön, ja CyberGhost käyttää 9,600+ palvelinta 100 maassa aloittelijoille sopivalla liittymällä. Kaikki kolme salaa tiedot siirtoverkkoon, mikä on merkityksellistä erityisesti epäluotettavissa julkisissa Wi-Fi-verkoissa, joissa tunnustiedot yleisesti sieppataan.
Miltä täydellinen salasanojen suojausstrategia näyttää?
Täydellinen strategia koostuu viidestä puolustuskerroksesta: jokaisella tilillä on oma yksilöllinen salasana, salasanahallinta hoitaa monimutkaisuuden, kaikilla tukevilla tileillä on kaksivaiheinen tunnistautuminen (2FA), tietomurtojen tarkistukset tehdään säännöllisesti palvelulla kuten Have I Been Pwned, ja VPN on käytössä kaikissa epäluotettavissa verkoissa. Tunnistetietojen vaihtaminen heti tietomurron jälkeen ja ohjelmistojen pitäminen päivitettyinä täydentävät kokonaisuuden, joten yksikään yksittäinen virhe ei vaaranna kaikkea.