Ionsaithe Phishing: Conas a Oibríonn Siad & Conas a Chosc Thú Iad
Faigh tuiscint ar ionsaithe phishing, táctaicí coitianta a úsáideann dalóirí, agus céimeanna is féidir leat a ghlacadh chun na bagairt dhichealaocha ar líne seo a aithint agus a sheachaint.
 Michael Gargiulo
Líne Bhunúsach: Is ionann phishing agus ceann de na veicteoirí ionsaithe sibirchill is forleithne, ag úsáid ríomhphost bréagach, glaonna, agus suíomhanna gréine chun creideamhais a ghoid. Éilíonn cosaint éifeachtach dhíriú ar uirlisí slándála agus bhreathnóireachta leanúnaigh, agus ar dhiansmaointíonn i leith cumarsáidí gan iarraidh.
Déanann cibeálaithe a dtaktaicí a fheabhsú go leanúnach chun faisnéis phearsanta a ghoid agus córais a chur i mbaol. Is é an iasc-ionsaí an arm is éifeachtaí atá acu fós. Fuair Lárionad Gearán Coireanna Idirlín an FBI 298,878 gearán maidir le hiasc-ionsaí agus le spoofáil in 2023[1], níos mó ná aon chineál coireachta eile a rianaíonn sé, agus fuair Tuarascáil Imscrúdaithe Sáruithe Sonraí 2024 Verizon go raibh an meán-am a thógann sé ar úsáideoir titim do ríomhphost iasc-ionsaí faoi bhun 60 soicind[2].
Úsáideann na hionsaithe seo ríomhphost bréagach, glaonna fóin, téacsanna, agus suíomhanna gréine chun daoine a bhreostú chun creideamhais a thabhairt. Tús an réitigh réadúil is ea tuiscint ar conas a oibríonn gach cineál.
| Cineál Fishingeach | Modh | Sprioc Phríomhúil |
|---|---|---|
| Fishing ríomhphoist | Ríomhphoist bhréagacha mhórscaoilte a aithriseann brandaí iontaofa | Lucht féachana leathan — dintiúir, faisnéis íocaíochta |
| Spear phishing | Ríomhphoist phearsantaithe ag úsáid sonraí eolacha faoin íospartach | Daoine aonair nó eagraíochtaí ar leith |
| Vishing | Glaonna gutha ag aithris ar bhainc nó ar thacaíocht theicneolaíochta | Faisnéis airgeadais, rochtain ar chuntas |
| Smishing | Teachtaireachtaí SMS bréagacha le naisc mhailíseacha | Úsáideoirí soghluaiste, scamaí seachadta/pacáiste |
| Whaling | Ionsaithe an-spriocdhírithe ar fheidhmeannaigh nó ar C-suite | Aistrithe bainc, sonraí corparáideacha íogaira (chuaigh an catagóir ghaolmhar business email compromise i bhfeidhm le $2.9 billion i gcaillteanais tuairiscithe in 2023[1]) |
| Pharming | URLanna dlisteanacha a atreorú chuig suímh bhréagacha go ciúin | Dintiúir logála ar scála |
| Clone phishing | Ríomhphost fíor a dhúbailt le nasc mailíseach ionadaithe | Íospartaigh a iontaobhaíonn an seoltóir bunaidh |
Conas a Bhraistint Ar Ionsaigh Phishing
Roinneann teachtaireachta phishing tréithe coitianta. Coiscíonn spotáil thapa goid chreideamhais agus ionfhabhtuithe malware.
Seiceáil an seoladh seoltóra. Is minic a dhéanann ionsaitheoirí ainmneacha taispeána a chur i bhfoluain ach misspelled fearainneacha a úsáid. Níl ríomhphost ó “support@amaz0n-security.com” ó Amazon. Foluain ar an réimse seoltóra chun an seoladh fíor a nochtadh.
Lorg ar éigeandáil agus ar bhagairtí. Teachtaireachtaí a deir “Glasfar do chuntas faoi cheann 24 uair an chloig” a bhrúann ort gníomhú gan smaoineamh. Liostaíonn CISA teanga éigeandála nó teanga a spreagann mothúcháin[3], go háirithe teachtaireachtaí a éilíonn iarmhairtí tubaisteacha mura bhfreagraíonn tú láithreach, mar phríomhchomhartha rabhaidh.
Scrúdaigh nasc roimh chliceáil. Foluain thar aon nasc chun an URL sprioc a réamhamharc. Má deireadh an téacs nasc “bankofamerica.com” ach an URL ar “boa-secure-login.xyz,” dún an teachtaireacht go práinneach.
Bí ag faire amach d’earráidí gramadaí agus formáidithe, ach ná bí ag brath orthu. Is féidir le botúin litrithe, spásanna mícheart agus lógónna neamhsheasmhach comhartha a thabhairt ar theachtaireacht chalaméadach. Dúirt CISA, áfach, go bhféadfadh teachtaireachtaí a scríobhtar le AI gramadach foirfe a bheith acu[3], mar sin seiceáil an seoltóir, an nasc, agus an iarratas féin.
Leideanna: Roimh chreideamhais a chur isteach i láthair ar bith, fíoraigh an URL go manual. Ná cliceáil ar nasc i ríomhphost. Scríobh an seoladh go díreach i do bhraistíochán nó úsáid leabharmharc shábháilte. Níor iarraidh ar bhancanna agus ar sheirbhísí dílse do phasfhocal trína ríomhphost nó trína fón.
Cleachtais Chosaint Ar Dhóigh Nach Oibríonn i ndáiríre
Ní leor braisteadh amháin. Bíonn de dhíth cosantaí sraitheachta ar eagraíochtaí agus ar dhaoine aonair chun ionsaithe phishing a chosc sula sroichann siad bosanna ríomhphuist.
Cumasaigh fíordheimhniú il-fhachtóir (MFA). Deir Microsoft gur féidir le MFA more than 99.9 faoin gcéad de na hionsaithe comhdhéanta cuntas a bhac[4]. Fiú má ghoideann ionsaitheoir do pasfhocal, ní féidir leo teacht isteach ar do chuntas gan an dara fachtóir. Nuair is féidir, roghnaigh modhanna atá frith-fhoirmeach ar fhiosrúchán, mar eochracha slándála, mar treoir CISA maidir le fiosrúchán[5] tugtar tosaíocht do MFA frith-fhoirmeach ar fhiosrúchán le haghaidh cuntas riarthóra.
Cuir protocail fíordheimhnithe ríomhphoist i bhfeidhm. Cumraigh taifeadtaí SPF, DKIM agus DMARC do do fhearann. Le chéile, deimhníonn siad freastalaí seolta na ríomhphost a fhaightear trí rialacha foilsithe a sheiceáil[5], agus deir treoir CISA do ghníomhaireachtaí feidearálacha go soláthraíonn beartas DMARC de dhiúltú an chosaint is láidre in aghaidh ríomhphost bréagach[6].
Déan oiliúint ar fheasacht slándála go rialta. Cabhraíonn an oiliúint le daoine fabhtanna a aithint agus a thuairisciú: fuair tuarascáil Verizon 2024 go thuairiscigh 20% d’úsáideoirí fabhtanna i gcomhthrioblóidí aigne[2], lena n-áirítear 11% den dream a bhí cliceáilte orthu. Toisc go ngníomhaíonn an chuid is mó daoine laistigh de nóiméad, déan an oiliúint a athdhéanamh go minic go leor chun go mbeidh an nós úr.
Úsáid scagadh DNS cosanta. Molann CISA réiteoir DNS cosanta[5] chun ionsaitheoirí a bhac ó úsáideoirí a atreorú chuig suímh mhalaicíocha a ghoideann dintiúir, agus luann sé roghanna saor in aisce mar OpenDNS Home agus Cloudflare Zero Trust Services.
Cuir cnaipe tuairiscithe fhaisnéise bruite ar fáil. Tabhair deis d’fhostaithe ríomhphost amhrasach a thuairisciú le cliceáil amháin. Deir CISA gur tuairisciú ar ghníomhaíocht fhaisnéise bhruite[5] ceann de na modhanna is éifeachtaí chun eagraíochtaí a chosaint.
Céimeanna Freagartha Phishing Nuair a Éiríonn Ionsaigh Amach
Fiú na cosaintí is fearr nach n-imeoidh. Soiléiríonn phlean gealadh tobann an damáiste agus cuireann sé ais cobhsaíonn go tapa.
Ionsaigh an cuntas athraithe go práinneach. Athshocraigh an pasfhocal truaillíthe agus diobraigh seisiúin ghníomhach. Má bhí MFA gan chumasú, cumasaigh anois é.
Cuir in iúl do do fhoireann slándála láithreach. Spreagann CISA eagraíochtaí tuairisciú tapa ar theagmhálacha fianaise[5]. Tugann tuairisciú tapa am do fhreagróirí bonneagar an ionsaithe a bhlocáil sula scaipfidh sé chuig cuntais eile.
Scan le haghaidh malware. Má chliceáil an bhréagnóir ar nasc nó a fhéad earraidi a shíneadh anuas, rith scannán iomlán é. Cuir an gléas ó an líonra go dtí an scannán críochnaíonn.
Doiciméadaigh gach rud. Taifead an ríomhphost phishing headers, URL, spriocanna, agus aon ghníomh a rinneadh. Soláthraíonn an fianaise seo fianáire fiosrúcháin agus tuairisciú rialála.
Cumarsáid le páirtithe athraithe. Má nochtadh sonraí custaiméir, cuir daoine athraithe in iúl de réir a dlíthe breachna thuismitheoireachta do do bhailíochta. Caomhnaíonn soilsíochtacht dóchas.
Breithiúntas Deiridh
Is ionann phishing agus ceann de na bagairtí is foluain i slándáil sibirchill. Oibríonn ionsaitheoirí go tapa, ag aistriú ó ríomhphost go SMS go glaonna fóin de réir mar a fheasaítear chosaintí in aon chainéal amháin.
Cuimsíonn scileanna braisteana, rialúchán teicniúil sraitheacha, agus oiliúint rialta bonn an chosaint éifeachtúil. Stoppann prótacal fíordheimhnithe ríomhphuist ar nós DMARC spoofing fearann. Nialann fíordheimhniú ilbhreac creideamhais ghoidte. Coimeádann oiliúint ráithe feasacht phishing geal ar fud do eagraíochta.
Cinntíonn plean freagra soladach phishing go nuair a chasann ionsaigh trí ar an dúlrú, coinníonn do fhoireann an damáiste i nóiméad seachas laethanta. Doiciméadaigh do nósanna imeachta freagra, sann róil shoiléir, agus déan cleachtadh orthu go rialta.
Ní tionscadal aon-uair is ea cosaint phishing. Éilíonn sé aird leanúnach, huirlisí nuashonraithe, agus cultúr slándála tuismitheorach ag gach leibhéal de do eagraíochta.
Tagairtí
- IC3. 2024. 2023 IC3Report. Aisghafa 16 Deireadh Fómhair 2026 ó https://www.ic3.gov/AnnualReport/Reports/2023_IC3Report.pdf.Cartlannaithe: Grianghraf Wayback Machine
- Verizon. g.d. 2024 Dbir Data Breach Investigations Report. Aisghafa 16 Deireadh Fómhair 2026 ó https://www.verizon.com/business/resources/Tfc3/reports/2024-dbir-data-breach-investigations-report.pdf.
- Cybersecurity and Infrastructure Security Agency CISA. g.d. Recognize and Report Phishing. Aisghafa 16 Deireadh Fómhair 2026 ó https://www.cisa.gov/secure-our-world/recognize-and-report-phishing.Cartlannaithe: Grianghraf Wayback Machine
- M. Maynes. 2019. One simple action you can take to prevent 99.9 percent of attacks on your accounts. Microsoft Security Blog (20 Lúnasa 2019). Aisghafa 16 Deireadh Fómhair 2026 ó https://www.microsoft.com/en-us/security/blog/2019/08/20/one-simple-action-you-can-take-to-prevent-99-9-percent-of-account-attacks/.Cartlannaithe: Grianghraf Wayback Machine
- CISA. 2023. Phishing Guidance: Stopping the Attack Cycle at Phase One. Aisghafa 16 Deireadh Fómhair 2026 ó https://www.cisa.gov/sites/default/files/2025-03/Phishing%20Guidance%20-%20Stopping%20the%20Attack%20Cycle%20at%20Phase%20One%20508.pdf.Cartlannaithe: Grianghraf Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. g.d. BOD 18-01: Enhance Email and Web Security. Aisghafa 16 Deireadh Fómhair 2026 ó https://www.cisa.gov/news-events/directives/bod-18-01-enhance-email-and-web-security.Cartlannaithe: Grianghraf Wayback Machine
Acmhainní don leathanach seo
Cairteacha agus íomhánna tagartha ónár dtaighde, saor le féachaint agus le roinnt.
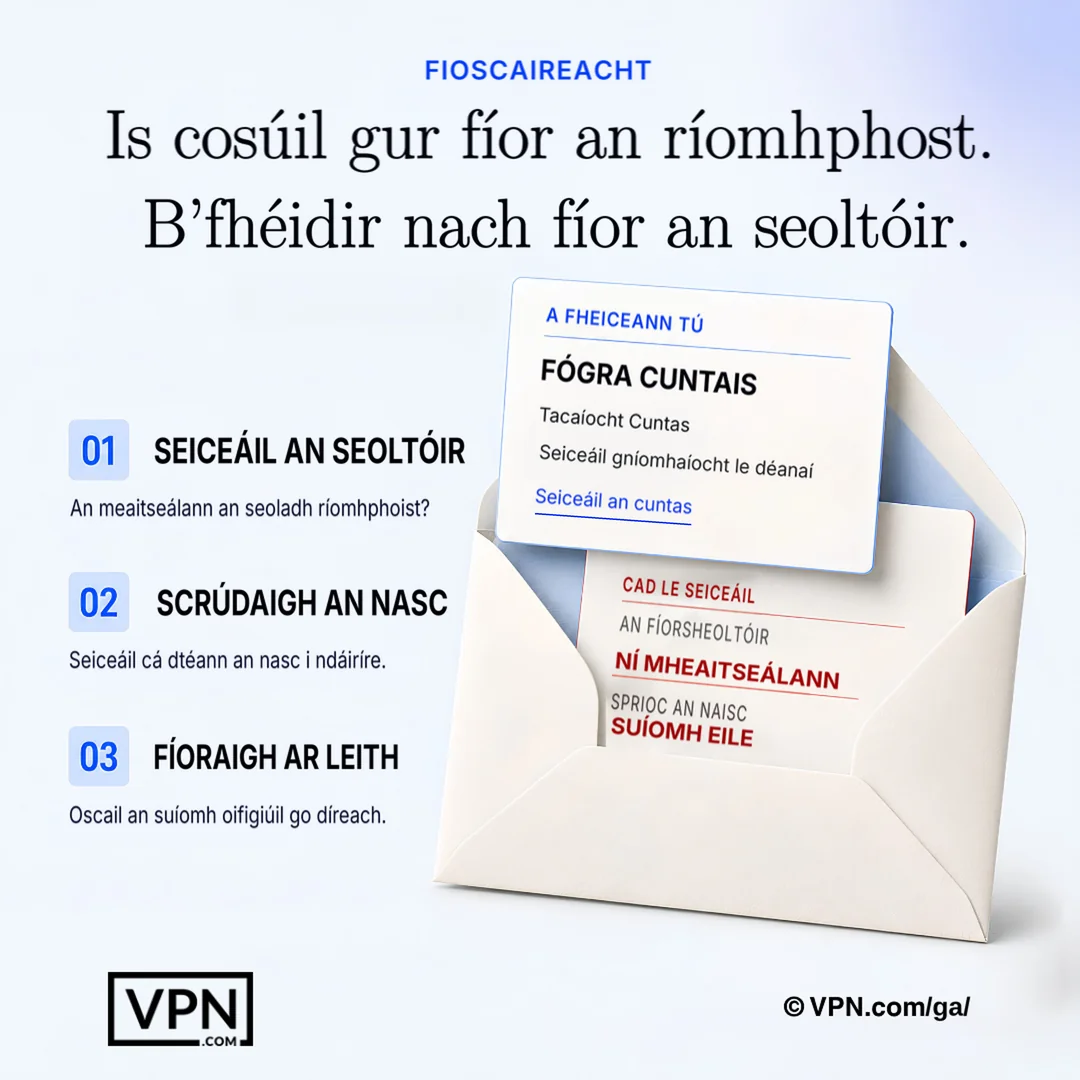
Is féidir le teachtaireacht chreidiúnach a bheith calaoisteach fós, mar sin fíoraigh a seoltóir agus a ceann scríbe lasmuigh den teachtaireacht féin.
Ceisteanna Coitianta
Cad é an fishing agus conas a dhéanann ionsaitheoirí é i ndáiríre?
Oibríonn fishing trí iad siúd a bhfuil muinín ag daoine astu a aithris le ríomhphoist, glaonna, teachtaireachtaí gearra nó suíomhanna bréagacha, chun íospartaigh a mhealladh go dtabharfaidís a dteastas aitheantais nó airgead ar shiúl. Logáil Lárionad Gearán Coireanna Idirlín an FBI 298,878 gearán maidir le fishing agus spoofáil in 2023. Braitheann ionsaitheoirí ar bhrú ama, ainmneacha fearainn bréagacha agus branda aithriseach seachas ar mhíbhuntáistí teicniúla chun go n-éireoidh leo.
Cad é an difríochtaí idir phishing ríomhphuist, spear phishing, agus whaling?
Blaisíonn phishing ríomhphuist ríomhphost branda bréagach go formhór a lucht féachana ag iarraidh creideamhais nó faisnéis íoc, fad a dhéanann spear phishing teachtaireachta a dhíriú le sonraí aitheanta faoin sprioc ar leith. Téann whaling níos faide, ag díriú ar bhainisteoirí agus ar na tsuiteanna C go sonrach chun aistriúcháin shreabhaidh a údarú nó sonraí corparáideacha mothúchánach a scaoileadh. An níos dírithe an ionsaigh, an níos spreadrach agus an níos gach go raibh sé.
Cad is vishing agus smishing ann, agus conas a dhifríonn siad ó phishing ríomhphuist?
Úsáideann vishing glaonna glór ag atáirgeadh bancanna nó tacaíochta thechneolaíochta chun faisnéis airgeadais agus rochtain ar chuntas a bhaint, fad a sheolann smishing teachtaireachta SMS bréagach le nasc éillitheach, go minic mar chosúil phárchealanna nó fógra fóntais. Fágann an dá chéanna ríomhphost ar fad, a ligint dóibh scagadh fíordheimhnithe ríomhphuist ar nós DMARC a sheachaint agus an iomláine a bhraistear daoine a bhaineann le glaonna fóin agus téacsanna a bhaint.
Cad is pharming ann agus cén fáth gur é a bhraistint ar URL dlísteanacha a bhfuil níos deacra a fhág ná ríomhphost bréagach?
Athdhéanann pharming URL dlisteanach chuig suíomhanna bréagach go foluain, gan ríomhphost amhrasach nó nasc ar bith de dhíth, ionas go dtéann bhréagnóirí ar leathanach logáil isteach spoofed fiú i ndiaidh an seoladh ceart a scríobh féin. Díríonn sé ar chreideamhais logáil isteach ar scála seachas bhréagnóir amháin, agus níl aon tarraingt bhréagthógtha ar nós déine nó fearann misspelled le spotáil.
Cad is clone phishing ann?
Dhúblaíonn clone phishing ríomhphost fíor, a sheoladh roimhe, agus nasc éillitheach ionadaithe, ag baint úsáide as an bhfíric go rabh muinín ag an bhréagnóir sa seoltóir bunaidh agus san teachtaireacht cheana. Ó tharla go bhfuil an chóip cosúil go mór ar rud dílse a bhí rochtaithe ag an duine tuisceana cheana, rith sé ar thacú leis an spréacharnach go raibh teachtaireacht fhuar, gan iarraidh thógfaidh ar bith.
Cad iad na comharthaí follasacha a bhaineann le ríomhphost fishing?
Léiríonn ceithre bhratach dhearg go leor ríomhphost fishing. Seiceáil seoladh an seoltóra le haghaidh fearainn mhíthreoraithe cosúil le “amaz0n-security.com”, bí ar an airdeacht le haghaidh earráidí ar nós “do chuntas a bheith faoi ghlas i gceann 24 uair an chloig”, déan tagairt do naisc chun an URL ceann scríbe iarbhír a réamhamharc, agus lorg earráidí formáidithe, cé go bhféadfadh teachtaireachtaí a scríobhtar le AI a bheith gan locht.
Conas a stopann ilfhíorú il-fachtóir ionsaithe phishing ó bheith rathúil?
Deir Microsoft gur féidir le hilfhíorú il-fachtóir níos mó ná 99.9 faoin gcéad de ionsaithe comhdhúile cuntais a chosc, mar ní leor pasfhocal goidte chun logáil isteach gan an dara fachtóir. Fiú má bhaineann ríomhphost phishing do shonraí aitheantais amach, cuireann MFA stop leis an ionsaitheoir ag scáileán logála isteach, rud a fhágann gurb é ceann de na cosaintí is tionchairí atá ar fáil.
Cad iad SPF, DKIM, agus DMARC, agus an bhfuil gá leo uile trí?
Is prótacail fíordheimhnithe ríomhphoist iad SPF, DKIM agus DMARC, a chumraítear ar leibhéal an fhearainn, agus a dheimhníonn go dtagann an post isteach ón seoltóir atá maíte. Sea, oibríonn siad le chéile seachas mar roghanna malartacha: tógann DMARC ar SPF agus DKIM chun cinneadh a dhéanamh faoin bpost a theipeann air an seiceáil. Deir CISA gurb é beartas DMARC ar diúltú an chosaint is láidre in aghaidh ríomhphoist falsaithe.
Cé chomh minic is ceart go ndéanfaí oiliúint ar fheasacht slándála chun an riosca a laghdú i ndáiríre?
Minic go leor chun go dtógfadh an nós. Fuair tuarascáil Verizon 2024 amach gurbh fhaide ná 60 soicind an meán-am a thógann sé ar úsáideoir titim faoi ríomhphost fishing, agus níor thuairiscigh ach 20% d’úsáideoirí fishing i ndaingniúcháin. Is é an freagra praiticiúil ar na figiúirí sin athneasaithe gearra minicíochta, chomh maith le bealach éasca chun tuairisciú.
Cé na huirlisí a bhacann suíomhanna fishing sula gcliceálfaidh fostaithe orthu?
Cuireann scagadh DNS cosanta cosc ar úsáideoirí ceangal le suíomhanna mailíseacha aitheanta, agus tugann CISA roinnt roghanna saor in aisce mar shampla OpenDNS Home agus Cloudflare Zero Trust Services. Má chuirtear cnaipe amháin-chliceála chun tuairisc a thabhairt ar fishing leis sin, is féidir le fostaithe ríomhphoist amhrasacha a bhratach láithreach, rud a deir CISA is ceann de na bealaí is éifeachtúla chun eagraíocht a chosaint.
Cad ba chóir dom a dhéanamh ar dtús má chliceáil mé ar nasc phishing nó chuir mé isteach mo phasfhocal?
Ionsaigh an cuntas go práinneach: athshocraigh an pasfhocal truaillíthe agus diobraigh gach seisiún gníomhach, ansin cumasaigh MFA má bhí sé ar an dhá fhacaí cheana. Rith scannán iomlán do dhéanamh don malware más ar nasc nó earraidi a fhéad tú a shíneadh anuas, agus cuir an gléas ó an líonra go dtí an scannán críochnaíonn.
Cé chomh tapa is ke ba chóir do chuideachta tuairisc a thabhairt ar theagmhas fishing go hinmheánach?
Cuir d’fhoireann slándála ar an eolas láithreach tar éis comhréiteach amhrasach. Iarrann CISA ar eagraíochtaí tuairisc a thabhairt ar theagmhais fishing go tapa, agus tugann luas am do fhreagróirí ionsaitheoir a bhac sula scaipeann sé go cuntais eile. Bíodh nóiméid mar sprioc agat, ní laethanta.
Cad a bhíonn i bphlean geal phishing dearéad i ndiaidh creideamhais a ghoid?
Cuimsíonn plean freagra phishing soladach gach rud: na ceannlínte ríomhphost phishing, URL, spriocanna, agus gach gníomh a rinneadh, ar a dtacaíonn fianáire ar fiosrúcháin dhíreach agus tuairisciú rialála. Ionsaíonn sé chomh maith cuntas athraithe, scannán gléas le haghaidh malware, agus daoine athraithe in iúl de réir do bhailíochta breachna thuismitheoireachta má nochtadh sonraí custaiméir.