Treoir Príobháideachta Sonraí: Cosaint, Cearta & Dea-Chleachtais
Foghlaimigh cad is príobháideacht sonraí ann, dlíthe príobháideachta reatha (GDPR, CCPA), agus conas do bhealach pearsanta a chosaint ar líne.
 Michael Gargiulo
Líne an Bhinn: Bhíonn do chuid sonraí pearsanta faoi bhagairt leanúnach ó dhíchill, phréachán, inbheirsithe sóisialta, agus ionsaithe líonra. Is iad pasfhocail láidre, uirlisí dírithe ar phríobháideacht, agus VPN a dhínascann do thrácht an chroílár na gcosaintí i gcoinne do chuid eolais ar líne a chosaint.
Tá príobháideacht sonraí ina theascamar ceann de na topaicí is tábhachtaí sa saol dhigitálach. Gineann gach ceannach ar líne, iarratas cuardaigh, agus postáil ar mhéaréal sóisialta sonraí pearsanta a bhailíonn cuideachtaí, a stórálann, agus a roinneann. I gcás go leor daoine, is simplí an cheist: cé a bhíonn i ngrá an fhaisnéise agam, agus conas a choimeádaim slán é?
Tá an riosca fíor. Úsáideann coirpéirí an chybercrime modhanna sofaisticiúla chun sonraí pearsanta a ghoid, agus ar uaire bíonn cuideachtaí dhlíthiúla gan a bheith cúramach fúithi. Ach tá dea-nuacht ann freisin. Tá dlíthe príobháideachta láidre ann anois i dhosaen tír, agus tá uirlisí praiticiúla ar fáil chun cabhrú leat smacht a chur ar do chuid eolais. Déanann an treoir seo cur síos ar na bagairtí ar bhith do do chuid sonraí pearsanta, ar na dlíthe deartha chun do chearta a chosaint, agus ar na céimeanna sonracha is féidir leat a dhéanamh chun do chuid faisnéise ar líne a dhíon.
Nóta: Díríonn an treoir seo ar phríobháideacht sonraí pearsanta ó dhreach tomhaltóra. Más iarr tú ar fhaisnéis maidir le creatlaí comhréire eagraíochta, oibleagáidí láimhdeála sonraí corpraithe, nó cur i bhfeidhm GDPR do bhisnéiseanna, tabhair cuairt ar ár treoir cosanta sonraí ina ionad sin.
Cad is Príobháideacht Sonraí?
Tagraíonn príobháideacht sonraí do do cheart chun a rialú conas a bhailítear, a úsáidtear, a stóráltar, agus a roinntear do chuid faisnéise pearsanta. Áirítear i sonraí pearsanta rud ar bith ar féidir leat a shainaithint go díreach nó indíreach: do ainm, seoladh ríomhphoist, uimhir theileafóin, seoladh fisiceach, stair bhrabhsála, taifead ceannacháin, sonraí suímh, agus fiú eolas biometric ar nós méarloirg.
I dtéarmaí praiticiúla, freagraíonn príobháideacht sonraí ar thrí cheist:
- Cé a bhailíonn do chuid sonraí? Bailíonn láithreáin ghréasáin, aipeanna, fógraitheoirí, soláthróirí seirbhíse idirlín (ISPs), agus gníomhaireachtaí an rialtais faisnéis pearsanta ar fad.
- Cad a dhéanann siad léi? I measc na n-úsáidí coitianta tá fógairt dhírithe, anailís, feabhas ar tháirgí, agus i roinnt cásanna, sonraí a dhíol do thríú páirtithe.
- Cén rialú a bhíonn agat? Tugann dlíthe príobháideachta agus uirlisí an ceart duit do chuid sonraí a fhéachaint, a athrú, a scriosadh, agus rochtain a bhacadh.
Fanainn an bhearna idir an méid a bhailíonn cuideachtaí agus an méid a thuigeann úsáideoirí faoi an bhailíochtáin sin ar cheann de na dúshláin is mó sa phríobháideacht dhigitálach, dar leis an Electronic Frontier Foundation (EFF). Ní hé príobháideacht sonraí an rud céanna le cosaint sonraí, a dhéileálann le na creatlaí eagraíochta agus dlíthiúla a chaithfidh gnithe a leanúint. Is faoi do chearta agus do roghnanna indibhidiúla a bhaineann príobháideacht sonraí.
Bagairtí ar Do Chuid Faisnéise Pearsanta
Úsáideann coirpéirí an chybercrime réimse leathan teicníocha chun rochtain a fháil ar shonraí pearsanta. Is é an céad chéim chun cosaint a dhéanamh i gcoinne gach bagairt ar thuiscint a fháil ar an dóigh ar oibríonn sí.
Inbheirsithe Sóisialta
Inbheirsithe sóisialta is ea catagóir de ghréine nuair a bhíonn coirpéirí ag súmáil daoine chun faisnéis rúnda a nochta. Seachas a bheith ag forgheal sofáilte bogearraí, forghealann na hionsaithe seo síceolaíocht an duine.
Conas a oibríonn sé: D’fhéadfadh gur a oibríonn fear ionsaithe ar ainm iar-bhancaire, fógra socharaí bréige a sheoladh, nó sprioc éigeandála a chruthú (ar nós a rá go bhfuil do chuntas curtha i mbaol) chun brú ort pasfhocail, uimhreacha cuntas, nó códanna fíoraithe a roinnt.
Sampla saoil: I mí Iúil 2020, bhí sárbhriseadh ar Twitter nuair a d’úsáid ionsaitheoirí ionsaí comhordaithe innealtóireachta sóisialta chun fostaithe a raibh rochtain acu ar uirlisí inmheánacha a dhíriú. Ansin chuir na hionsaitheoirí cuntais ard-phróifíle, lena n-áirítear cuntais Barack Obama agus Elon Musk, i gcontúirt, de réir ghearán coiriúil feidearálach[1], chun scam cripteavalúta a chur chun cinn.
Cosc: Fíoraigh aon iarratas gan choinne ar fhaisnéis pearsanta trí theagmháil a dhéanamh ar an eagraíochta go díreach trí shlí oifigiúla. Ná roinnt pasfhocail ná códanna aon uaire amháin le haon duine a chuireas teagmháil ort ar dtúis.
Malware
Bogearraí mailíciúsach is ea Malware atá deartha chun gréine a ghealadh agus sonraí a ghoid, comhaid a chriptí do rainsam, nó gníomhaíochta úsáideora a mhonatóiriú gan toileadh.
Conas a oibríonn sé: De ghnáth thagann Malware trí thachtas ríomhphoist, suíomhanna comhtharlaithe, nó downloads thruaillithe. Nuair a chuirtear é, is féidir leis pasfhocail a bhreith ar thhaifead géarcríochnaitheocha, do chuid comhad a chriptí agus íoc a iarraidh (ransomware), do cheamara nó do mhicreafón a ghealadh, nó doiciméid bhraistinte a chur amach.
Sampla fíorshaoil: Tharla ionsaí ransomware WannaCry in 2017, a d’fhág dánta mílte ionfhabhtú i níos mó ná 150 tír[2], de réir tuarascálacha foinse oscailte a luaigh CISA. Chriptigh sé comhaid úsáideoirí agus d’éiligh sé íocaíochtaí Bitcoin. Bhí ospidéil, gnólachtaí agus gníomhaireachtaí rialtais ar fad i mbaol.
Cosc: Coinnigh do chóras oibríochta agus bogearraí nuashonraithe, seachainn a bheith i do bhogus ó chomhaid nó ó thachtas ó sheoltóirí anaithnid, agus úsáid bogearraí antivirus measúil. Clúdaíonn ár treoir dhuillíochta speisialta sagairt agus dála malware.
Fréachán Spéire
Cé go raibh fréachán caighdeánach casta fhairsing, díríonn fréachán spéire ar dhuine ar leith ag úsáid faisnéis pearsanta a bhí ag an ionsaithe cheana.
Conas a oibríonn sé: Déanann ionsaithe taighde ort trí mhéaréal sóisialta, taifid phoiblí, nó bréacadh sonraí roimhe. Déanann siad ansin teachtaireacht an-bhreise a dhéanamh, agus go minic ag teacht ó chomhghleacaí, bhoscaire, nó sheirbhíse iontaofa, a bhí ort a bhrú a chliceáil ar nasc díobhálach nó faisnéis bhraistinte a sholáthar.
Sampla sa saol fíor: Fuair tuarascáil ó 2023 ó Barracuda Networks amach go bhfuil iascaireacht sprice ach 0.1% d’ionsaithe ríomhphoist ach is í is cúis le 66% de shárú[3] ina sonraí. Is éifeachtaí i bhfad na hionsaithe seo de bharr an phearsantachta ná iascaireacht ghinearálta.
Cosc: Bí amhrasach i leith aon ríomhphoist a iarrann gníomhaíochta éigeandála, fiú má thíg sé ó dhune ar an fhios agat. Fíoraigh iarratas trí bhealach cumarsáide ar leith. Léigh ár treoir dhéanta ar ionsaithe fréachán le haghaidh níos mó straitéisí cosanta.
Ionsaithe Líonra
Tá líonraí Wi-Fi poiblí i gcafaí, aerfoirt, agus óstáin ábalta ach gan slándáil ghealadh. Féadfaidh ionsaithe ar an líonra céanna sonraí tarchur gan chriptiú a stopáil.
Conas a oibríonn sé: I ionsaigh fear-i-lár (MITM), suíonn braistear idir do ghréine agus router Wi-Fi. Féadfaidh siad ansin do ghníomhaíochta brabhsála a mhonatóiriú, creidiúnais logáil a ghabháil, agus fiú ábhar díobhálach a instealladh i suíomhanna a bhreathnaíonn tú.
Sampla fíor-saoil: Tá taighdeoirí slándála tar éis a dhoiciméadú go bhfuil hotspots míchuí a aithriseann líonraí dlisteanacha (ar a dtugtar ionsaithe “evil twin”) fós ar cheann de na bagairtí is coitianta i spásanna poiblí.
Cosc: Seachainn rochtain ar bhancair nó chuntas braistinte ar Wi-Fi poiblí. Úsáid VPN chun do chuid cumarsáide a chriptí, agus déan cinnte go n-úsáideann suíomhanna HTTPS sula bhfuil tú a sheoladh aon fhaisnéis pearsanta.
Gealadh Internet of Things (IoT)
Gréine gealadh bhaile, breathúnaicí, seanfhóin, agus gréine ceangailte go minic bíonn laige shlándála réamhshocraithe agus fáiltítí bogearraí neamhréadúla.
Conas a oibríonn sé: Seolann go leor gréine IoT le pasfhocail réamhshocraithe nach gcuireann úsáideoirí riamh. De ghnáth nach bhíonn criptiú ar an gréine sin agus d’fhéadfaidh siad sonraí a tharcur i dtéacs geal. Féadfaidh ionsaithe na laige seo a fhorgheal chun rochtain a fháil ar do líonra baile agus ar aon sonraí stóraláinte ar ghréine ceangailte.
Sampla fíor-shaolta: In 2019, thug taighdeoirí Bitdefender faoi deara go raibh Ring Video Doorbell Pro ag malartú dintiúir Wi-Fi thar HTTP simplí le linn an tsuiteála[4], rud a nochtaigh iad do dhuine ar bith in aice láimhe; tá an t-eagar réitithe ó shin.
Cosc: Athraith pasfhocail réamhshocraithe ar gach gréine ceangailte láithreach tar éis socrúithe. Seiceáil go rialta do nuashonruithe bogearraí agus díchumasaigh gné nach úsáideann tú, ar nós rochtain iargúlta.
Forgheal Méaréal Sóisialta
Bailíonn ardáin mhéaréal sóisialta méid ollmhór sonraí úsáideora, agus féadfaidh an fhaisnéis a roinneann tú go deonach a bheith ionsaithí ag ionsaithe.
Conas a oibríonn sé: Scrapann ionsaithe próifílí poiblí chun sonraí pearsanta a bhailíochtáil chun ionsaithe inbheirsithe sóisialta nó spréachán a dhéanamh. Bailíonn ardáin féin sonraí iompraíochta, lena n-áirítear do bhás, a roinnt, check-ins suímh, agus patrúin bhreabhsála, chun fógairt dhírithe a dhéanamh. Féadfaidh bréachadh sonraí ag cuideachtaí méaréal sóisialta an fhaisnéis seo a nochtadh d’fhear eisceacht.
Sampla saolré: I gcás Cambridge Analytica, dhearbhaigh an FTC go raibh aip ag baint sonraí próifíle as thart ar 250,000 go 270,000 úsáideoir móide 50 go 65 milliún dá gcairde[5] trí mhodhanna mealltacha.
Cosc: Fíoraigh do chuid socraithí príobháideachta ar gach ardán. Teorannach an fhaisnéis pearsanta a bhíonn le feiceáil ar phróifílí poiblí agus bí faichilleach faoi iarratas nasc ó chuntas anaithnid a fhailmíu.
Deepfakes agus Meáin Sintéiseach
Tá sé ina bhfhéadachtaí ag na fhorchéim sa oirirc saorga greangraf, fuaim, agus físeán samhailte a chruthú a leabhaímh cumhdach nó a éilíonn bréachtha.
Conas a oibríonn sé: Féadfaidh uirlisí AI meáin sintéiseach réadúil a ghiniúint ag úsáid samplaí de ghuth, aghaidh, nó stíl scríbhneoireachta an duine. Úsáideann coirpéirí deepfakes chun meabhraí, bréachta, feachtais dhíbheagtha, agus bréachta airgeadais ar nós scéimeanna guth-chlonadh a dhéanamh.
Sampla saol fíor: In 2024, d’aistrigh fostaí airgeadais san fhirm innealtóireachta Arup thart ar $25 milliún[6] tar éis glao físe le duine a bhí le feiceáil mar phríomhoifigeach airgeadais na cuideachta. Bhain an glao úsáid as teicneolaíocht deepfake.
Cosc: Bí faichilleach i leith aon iarratas físéadóireachta nó fuaime neamhghnách ar fochas do tharchur airgeadais. Fíoraigh cumarsáid gan choinne trí sheanphróisis imithe. Úsáid fhíorú ilghnéithach ionas nach bhféadfaidh guth nó físeán amháin gníomhaíochta bhraistinte a údarú.
Cad is Sonraí is Féidir a Spréachta?
Díríonn coirpéirí an chybercrime ar chineálacha éagsúla faisnéise pearsanta ag brath ar a spriocanna. Áirítear i spriocanna coitianta ainmneacha, seolataí, uimhreacha theileafóin, uimhreacha Slándála Sóisialta, sonraí chuntas airgeadais, taifid bhreachta, agus creidiúnais logáil. Seo a leanas an méid a dhéanann ionsaithe go tipiciúil le sonraí goidte:
Goid Féin-aitheantais
Déanann coirpigh faisnéis phearsanta a goideadh chun íospartaigh a ligean orthu. Is féidir leo cuntais chreidmheasa a oscailt, cáin fhalsa a chomhdú, cóireáil leighis a fháil, nó coireanna a dhéanamh faoi ainm duine eile. Thuairiscigh Meiriceánaigh caillteanas breis agus $10 billiún mar gheall ar chalaois in 2023[7], de réir na Coimisiúin Trádála Feidearálaí. Foghlaim conas a oibríonn goid féin-aitheantais agus conas tú féin a chosaint.
Doxxing
Baineann Doxxing faisnéis phríobháideach duine a fhoilsiú go poiblí gan toileadh. Féadfaidh seo a áirítú seolataí baile, uimhreacha theileafóin, sonraí ionad oibre, agus faisnéis teaghlaigh. Féadfaidh na n-íospartaigh buairt, bhagairt, nó geal fisiceach a bhogadh.
Díol ar an Dark Web
Díoltar sonraí goidte ar mhargaí dorcha an idirlín go minic. Athraíonn na praghsanna go mór agus athraíonn siad le himeacht ama, ach is gnách go mbíonn taifid aitheantais iomlána agus taifid leighis níos luachmhaire ná pointe sonraí amháin, mar shampla seoladh ríomhphoist.
Léiríochtaí Airgeadais
Úsáideann ionsaithe uimhreacha creidimh goidte, creidiúnais chuntas bhanc, agus sonraí pearsanta chun ceannacháin neamhúdaraithe a dhéanamh, airgead a tarchur, nó iasachtaí a iarraidh i bhfachtóir an íospartaigh.
Timchioll agus Bagairt
Is féidir le sonraí pearsanta braistinte, lena n-áirítean grianghraif phríobháideach, theachtaireachtaí, nó stair bhrabhsála, a bheith úsáidte chun íospartach a bhagairt i bhfachtóir íocaíochtaí. Criptíonn ionsaithe ransomware comhaid agus iarrann íoc ar a bheith scaoilte.
Forgheal Pearsanta
Ligeann sonraí goidte lean-bheath, buairt, agus meabhraí. D’fhéadfadh coirpéirí faisnéis pearsanta a úsáid chun suímh íospartaigh a leanúint, a dteaghlaigh nó a bhoscaire a chuir teagmháil, nó coireanna a dhéanamh fúinn aitheantas an íospartaigh.
Cearta an Tomhaltóra faoi Dhíthe Príobháideachta Sonraí
Bunaíonn dlíthe príobháideachta sonraí na rialacha a riáiltear conas agus gur comhad, a stórálann, a phróiseálann, agus a roinneann eagraíochtaí faisnéis pearsanta. Sainmhíníonn na dlíthe seo freisin do chearta mar dhuine agus a shocrú pionóis ar sháruithe.
Cén fáth is Tábhachtach Dlíthe Príobháideachta
Ba ghá a dtoirneamh gasta do bhailigint sonraí dhigitálach a chríocha dea-bhreachtaithe dlíthiúla. Soláthraíonn dlíthe príobháideachta sonraí go leor feidhmeanna criticeacha:
- Cosain ar dhaoine ó úsáid neamhúdaraithe a bhí ar an fhaisnéis pearsanta acu
- Sonraí cearta speisialta agus an ceart rochtain, ceartú, agus scriosadh do do chuid sonraí
- Gealadh soiléireachta ó eagraíochtaí faoin dóigh ar láimhdhéileálann siad sonraí
- Oibleagáidí bréachta fógra ionas gur féidir le daoine gníomhaíochta chosantach a dhéanamh
- Socrúithe pionóis a spreagann iontaoibh
Is uirlis dheonach é an Creat Príobháideachais NIST[8] a chabhraíonn le eagraíochtaí riosca príobháideachais a shainaithint agus a bhainistiú, agus úsáideann go leor acu é in éineacht leis na ceanglais dhlíthiúla seo.
| Rialachán | Réigiún | Dáta éifeachta | Pionós uasta |
|---|---|---|---|
| GDPR[9] | An Aontas Eorpach | 25 Bealtaine 2018 | €20M nó 4% de thrasnú bliantúil domhanda[10] |
| CCPA[11] | California, SAM | 1 Eanáir 2020 | $2,500 in aghaidh an sáraithe, $7,500 in aghaidh sáraithe d’aon ghnó (coigeartaithe le haghaidh boilsciú) |
| PDPA | Singapore | 2 Iúil 2014 | S$1 milliún nó 10% de thrasnú bliantúil Shingeapór, cibé is airde[12] |
| LGPD[13] | An Bhrasaíl | Lúnasa 2020 (pionóis ó 1 Lúnasa 2021) | 2% d’ioncam na Brasaíle, uasteorainn 50M reais |
| PIPEDA | Ceanada | 13 Aibreán 2000 | Leigheasanna arna n-ordú ag an gCúirt Chónaidhme[14] |
| Dlíthe Stáit Éagsúla | SAM (NJ, NH, MT, FL, TX, OR) | 2024–2025 | Éagsúil de réir stáit |
Rialachán Cosanta Sonraí Ginearálta (GDPR)
- Réigiún: Aontas Eorpach (AE)
- Dáta Éifeachtach: 25 Bealtaine, 2018
Príomhfhorálacha
- Toiliú: Éilíonn sé toiliú sainráite ó dhaoine aonair sula bpróiseálfar a gcuid sonraí. Míníonn an Coimisiún Eorpach an creat dlíthiúil[9].
- Cearta an Ábhair Sonraí: Tugann sé cearta rochtana, ceartúcháin, scriosta agus srianta ar phróiseáil sonraí pearsanta.
- Fógra Sáraithe Sonraí: Nuair a chruthaíonn sáruithe riosca do dhaoine aonair, caithfidh eagraíochtaí fógra a thabhairt don údarás maoirseachta laistigh de 72 uair an chloig ó tháinig siad ar an eolas faoi[15].
- Pionóis: Suas le €20 milliún nó 4% de tráchtáil bhliantúil dhomhanda iomlán[10], cibé is airde.
Gníomh Príobháideachta Tomhaltóra California (CCPA)
- Réigiún: California, USA
- Dáta Éifeachtach: 1 Eanáir, 2020
Príomhfhorálacha
- Ceart chun Eolas a Fháil: Is féidir le tomhaltóirí mionsonraí a iarraidh faoin gcaoi a mbailítear, a úsáidtear agus a roinntear a bhfaisnéis phearsanta.
- Ceart chun Scrios: Is féidir le tomhaltóirí a iarraidh go scriosfar a bhfaisnéis phearsanta.
- Cearta Diúltaithe: Is féidir le tomhaltóirí diúltú do dhíol a sonraí pearsanta.
- Pionóis: Fíneálacha riaracháin suas le $2,500 in aghaidh sáraithe, nó $7,500 in aghaidh sáraithe d’aon ghnó[11], arna gcoigeartú le haghaidh boilscithe.
Gníomh Cosanta Sonraí Pearsanta (PDPA) — Singeapór
- Réigiún: Singeapór
- Dáta Éifeachtach: 2 Iúil, 2014
Soláthraí Eochracha
- Toiliú: Ceanglaíonn sé ar eagraíochtaí toiliú a fháil sula mbailíonn, sula úsáideann nó sula nochtann siad sonraí pearsanta.
- Rochtain agus Ceartú: Deonaíonn sé do dhaoine aonair an ceart rochtain a fháil ar a bhfaisnéis phearsanta agus í a cheartú.
- Slándáil Sonraí: Ní mór d’eagraíochtaí socruithe slándála réasúnta a chur i bhfeidhm chun sonraí pearsanta a chosaint.
- Pionóis: Pionóis airgeadais suas le S$1 milliún nó 10% de thrasuímh bhliantúil in Singapór[12], cibé acu is airde, ó Dheireadh Fómhair 2022.
Dlí Ginearálta um Chosaint Sonraí na Brasaíle (LGPD)
- Réigiún: An Bhrasaíl
- Dáta Éifeachta: Lúnasa 2020, agus pionóis ag baint feidhme ó 1 Lúnasa 2021
Príomhfhorálacha
- Toiliú: Éilíonn sé toiliú soiléir agus sainráite le haghaidh próiseála sonraí.
- Cearta an Ábhair Sonraí: Soláthraíonn sé cearta chun rochtain a fháil ar fhaisnéis phearsanta, í a chur in eagar, a scriosadh agus a aistriú.
- Oifigeach Cosanta Sonraí: Ní mór d’eagraíochtaí oifigeach cosanta sonraí a cheapadh.
- Pionóis: Suas le 2% de ioncam na cuideachta sa Bhrasaíl, teoranta do 50 milliún real in aghaidh sáraithe[13].
Gníomh Cosanta Faisnéise Pearsanta agus Doiciméad Leictreonacha (PIPEDA) — Ceanada
- Réigiún: Ceanada
- Dáta Éifeachtach: 13 Aibreáin, 2000 (le breisithe thar am)
Príomhfhorálacha
- Toiliú: Ceanglaíonn sé ar eagraíochtaí toiliú brí a fháil le haghaidh bailiú agus úsáid sonraí.
- Rochtain agus Ceartú: Deonaíonn sé do dhaoine aonair an ceart rochtain a fháil ar a gcuid faisnéise pearsanta agus í a cheartú.
- Slándáil Sonraí: Ní mór d’eagraíochtaí sonraí pearsanta a chosaint le coimirce oiriúnach.
- Pionóis: Is féidir leis an gCoimisinéir Príobháideachais cásanna a atreorú chuig an gCúirt Feidhmiúcháin, a dtugann sí leigheasanna[14] a ordú.
Dlíthe Príobháideachta Stáit Nua sna Stáit Aontaithe
- Stáit: Éagsúla, ar a n-áirítear Nua Jersey, Nua Hampshire, Montáin, Flóiríd, Teacas, agus Oregon
- Dátaí Éifeachtach: Dátaí éagsúla in 2024 agus 2025
Fráma Príobháideachta Fhéadachtaí
- Toileadh: Rialacha comhchosúla maidir le toileadh a fháil sula bpróiseáiltear sonraí.
- Cearta Sonraí-Leanaí: Cearta rochtana, eagarthóireachta, scriosadh, agus opt-out ar phróiseáil sonraí.
- Slándáil Sonraí: Gealadh cosanta agus measúnú cosanta sonraí.
- Pionóis: Athraíonn de réir stáit, agus fíneanna agus gníomhaíochtaí forgheal ag údaráis stáit.
Leabhar: Is é an taithí amháin is éifeachtaí ná a bheith i do bhagal ar an méid a roinneann tú ar líne i dtosach. Comhcheangail pasfhocail láidre agus uathúla, stóras scamall criptí, agus VPN ar Wi-Fi poiblí, agus bainidh tú an chuid is mó den dromchla ionsaithe ar a bhraistíonn coirpéirí.
Bealaí chun do Chuid Faisnéise Pearsanta a Chosaint
Is fíor na bagairtí, agus is fíor na cosaintí freisin. Seo a leanas céimeanna sonracha, in-eagraithe chun do chuid sonraí pearsanta ar líne a chosaint.
Úsáid Brabhsálaithe a Chaomhnaíonn Príobháideachas
Bailíonn brabhsálaithe caighdeánacha sonraí úsáideora de réir mhéid suntasach. Roghanna eile a dhíríonn ar phríobháideachas, mar Brave, Firefox (le cosaint dhian ar rianú cumasaithe), agus an Tor Browser, bloc rianaitheoirí agus fógraí de réir réamhshocraithe. Seolann Tor trácht ar conair randamach trí roinnt athsheachadán[16] ionas nach féidir le breathnóir ag aon phointe amháin a rá cá raibh sé ag teacht nó cá bhfuil sé ag dul.
Teorannú Roinnt Sonraí
Méadaíonn gach píosa faisnéise pearsanta a roinneann tú ar líne do bhraistint ar nochtadh. Seachainn do ainm iomlán, seoladh baile, uimhir theileafóin, nó sonraí ionad oibre a phostáil ar phróifílí poiblí. Athbhreithníonn na ceadanna a fheigeann tú a thabhairt do aipeanna agus abhainidh rochtain ar do chuid teagmhálaithe, suímh, agus ceamara nuair nach bhfuil gá air.
Criptí Stóras Scamall
Má stórálann tú comhaid sa scamall, úsáid seirbhísí a bhíonn ag soláthar criptís dheireadh-go-deireadh ar nós Tresorit nó Proton Drive. I gcás na gceithre chuntas stóras scamall atá ann cheana féin (Google Drive, Dropbox), criptí comhaid bhraistinte go logánta sula n-uachtar ag úsáid uirlisí ar nós Cryptomator.
Úsáid Fhéad Ghréine
Cumasaigh Find My Device (Android) nó Find My iPhone (iOS) ar gach gréine agat. Má chailltear gréine nó má goidtear í, ligean na huirlisí seo duit an ghréine a chuir ar bhealach fada agus ar an bhealach ar fad a scrios sula mbogann sé i bhfachtóir droch-chéilí.
Athbhreithníonn Ceadanna App
Iarrann go leor aipeanna rochtain ar do cheamara, mhicreafón, chonntachtúcháin, agus sonraí suímh i bhfad níos mó ná an méid atá ag teastáil ó n-obair. Ar iOS agus ar Android, athbhreithníonn ceadanna app i do chuid socraithí ghréine agus abhainidh aon duine nach raibh práinneal ar. Tugadh aire speisialta d’aipeanna a iarrann rochtain mhicreafóin nó ceamara ag feidhmíonn sa chúlra.
Suiteáil Bacadóir Ad
Socraítear leathain ar nós uBlock Origin bloc lorg-scrípta, ads dhrúisiúla, agus fearann dhómhain aitheanta malware. Laghdaíonn ad blockers an méid sonraí ar féidir le triú páirtithe a bhailíochtáin maidir le do ghníomhaíochta bhrabhsála agus méadaíonn siad freisin spéide lódáil leathan.
Úsáid Aipeanna Teachtaireachta Príobháideachta-Dhírithe
Ní bhraistítear teachtaireachtaí SMS caighdeánach. Aipeanna ar nós Signal a úsáideann criptí dheireadh-go-deireadh de réir réamhshocraithe ar ghach teachtaireachtaí, gach gealadh gutha, agus gach gealadh físéadóireachta. Ciallaíonn seo nach féidir leis an soláthróir app do chuid comhrá a léamh fiú.
Úsáid Seirbhísí Ríomhphoist Slán
Soláthraíonn soláthróirí ríomhphoist ar nós ProtonMail agus Tutanota criptí dheireadh-go-deireadh, murab ionann agus cuntais caighdeánach Gmail nó Outlook nuair ar féidir leis an soláthróir rochtain a fháil ar ábhar teachtaireachtaí ar thaobh iontu.
Cruthaigh Pasfhocail Láidre agus Uathúla
Fuair anailís rialtais na Ríochta Aontaithe ar chuntais briste go raibh 123456 mar an pasfhocal is coitianta, a úsáidtear ar 23.2 milliún cuntas[17]. Úsáid bainisteoir pasfhocal chun pasfhocail uathúla a ghiniúint agus a stóráil do gach cuntas. Molann CISA go bhfuil pasfhocal láidir ar a laghad 16 carachtar ar fad, randamach agus uathúil[18]. Cumasaigh fíordheimhniú il-fhachtóra (MFA)[19] ar gach cuntas a thacaíonn leis.
Úsáid Gealadh App
Soláthraíonn go leor smartphones an cumas gealadh aipeanna aonair le PIN ar leith, patrúin, nó scan biometric. Cuireann sé seo dara sraith cosaint má fhaigheann duine rochtain ar do ghréine rochtaithe.
Glan Do Chuid Sonraí Bhrabhsála Go Rialta
Glan do chuid stair bhreabhsála, fianán, agus tacar sonraí i sceideal rialta. Baineann sé seo taifead lorg stóraláinte agus laghdaíonn sé an fhaisnéis ar fáil d’aon duine a fhaigheann rochtain ar do ghréine. Ligean go leor brabhsálaithe duit an próiseas seo a uathoibriú trí shocraithí.
Díchumasaigh Fianán Tríú Páirtí
Ligean brabhsálaithe nua-aimseartha ar a n-áirítear Chrome, Firefox, agus Safari duit fianán tríú páirtí a bhacadh, ar úsáidtear go príomha chun do ghníomhaíochta a lorg ar suíomhanna éagsúla. Laghdaíonn an díchumasú seo lorg-suímh go fíor-thromchúiseach. Seiceáil do chuid socruithe príobháideachta ar do bhreabhsálaí chun seo a chur i bhfeidhm.
Cumasaigh Iarratais Do Not Track
Cé go bhfuil na suíomhanna ar fad ag maiomh iarratais Do Not Track (DNT), tugann an socraigh seo i do bhreabhsálaí d’oilbhéim nach dteastaíonn ionramháil ó thuaidh. Comhcheangail seo le díchumasú ceadanna suímh agus fógra nach bhfuil riachtanach ar ghréine fhón.
Deighil Gníomhaíochtaí Ar líne
Úsáid brabhsálaithe ar leith nó próifílí brabhsálaí ar ghnéithe éagsúla. Coinnigh breabhsáil phearsanta i bpróifíl amháin agus obair nó siopadóireacht i gceann eile. Stopann sé seo líonraí lorg ó bheith ag tógáil pictiúr iomlán de do ghníomhaíochta ar líne.
Slándáil Do Chuid Ghréine IoT
Athraith pasfhocail réamhshocraithe ar gach gréine ceangailte láithreach tar éis socrúithe. Seiceáil nuashonruithe bogearraí gach mí. Díchumasaigh gné rochtana iargúlta nach úsáideann tú, agus déan breithniú ar ghréine IoT a chur ar líonra Wi-Fi ar leith ó do bhreiseadh ghlándúla.
Úsáid Uirlisí Criptí chun Do Chuid Cumarsáide a Chosaint
Is é criptiú an dála is éifeachtaí ar leith chun sonraí pearsanta i dtarcur a chosaint. Oibríonn go leor uirlisí i gcomhthagairt chun gné éagsúla d’do ghníomhaíochata ar líne a chosaint.
Líonraí Príobháideachta Fírdhíreach (VPNs)
Criptíonn VPN ar fhad an trácht idirlín idir do ghréine agus an freastalaí VPN, ag cur de bhacadh ar do soláthróir seirbhíse idirlín (ISP), rialaitheoirí líonra, agus ionsaithe ar Wi-Fi poiblí ó bheth ag faire do ghníomhaíochata. Masc VPNs do do sheoladh IP freisin, ag déanamh sé níos deacra d’fhostáir agus fógraitheoirí do bheo-staid a lorg.
Nuair a bhíonn ag roghnúchán VPN, díríonn ar sholáthróirí le polasaithe fíoraithe gan-logú, caighdeáin chriptí láidre (AES-256), agus líonra freastalaí leathan. Déan comparáid ar tho-soláthróirí bunaithe ar tapa, slándáil, agus gné príobháideachta ar ár leathanach athbhreithnithe VPN.
NordVPN is ar cheann de na roghanna is airde rátáilte do phríobháideachas pearsanta. Úsáideann sé criptiú AES-256, deir sé go bhfuil a pholasaí gan logaí iniúchta go neamhspleách, agus cuireann sé bac ionsuite ar bhogearraí mailíseacha agus ar fhógraí ar fáil trína ghné Threat Protection. Tacaíonn NordVPN le suas le 10 nasc comhuaineacha gléis agus coinníonn sé os cionn 7,229 freastalaí i 150 tír.
DNS Criptí
Seoltar iarratais DNS caighdeánach i dtéacs geal, ag ceadú do d’ISP gach suíomh a bhreathnaíonn tú a fhéachaint. Ag athrú go DNS criptí (DNS thar HTTPS nó DNS thar TLS) trí soláthróirí ar nós Cloudflare (1.1.1.1) nó Quad9 stopann an faire seo.
HTTPS I Gach Áit
Bíodh i gcónaí ag fíorú go n-úsáideann suíomhanna HTTPS sula bhfuil tú ag iontráil faisnéis pearsanta. Taispeánann brabhsálaithe nua-aimseartha samhail ghlas san tsolann seolaidh ar chonnadh criptí. An teastas HTTPS Everywhere (anois ina bhthógtha i go leor brabhsálaithe) ag uachtar gach cumarsáid go HTTPS nuair a bhíonn ar fáil.
Brabhsálaithe Príobháideachta agus Inneall Cuardaigh
Comhcheangail do VPN le brabhsálaí príobháideachta ar nós Brave nó Firefox agus inneall cuardaigh ar nós DuckDuckGo nach lorgann iarratais cuardaigh. Soláthraíonn an fhealsamhlacht láthair seo príobháideacht i bhfad níos láidre ná aon uirlis amháin.
Príomhbhuanuithe
Ní rogha a bhíonn príobháideacht sonraí pearsanta i dtimpeallacht dhigitálach an lae inniu. Gineann gach gníomhaíochta ar líne sonraí ar féidir a bhailíochtáin, a roinnt, a dhíol, nó a ghoid. Tá na bagairtí speisialta agus iad ar dhochanfach, ó fhréachán agus mhalware go inbheirsithe sóisialta agus gealadh IoT.
Tá na cosaintí chomh speisialta céanna. Pasfhocail láidre agus uathúla bainistithe ag bainisteoir pasfhocail scaoil an veicteoir ionsaithe is coitianta. Criptíonn VPN ar fhad do trácht agus bac faire líonra. Brabhsálaithe príobháideachta-dhírithe agus aipeanna teachtaireachta chriptí laghdú an sonraí ar fáil do lorg agus ionsaithe. Agus dlíthe príobháideachta ar nós GDPR agus CCPA tugann cearta dlíthiúla duit chun do chuid faisnéis a rialú.
Is é an fhealsamhlacht is éifeachtaí a bhíonn ag meascadh iliomad sraith: teorannú ar an méid a roinneann tú, criptí ar an méid a tharcur tú, cosaint ar an méid a stóráil tú, agus fógair ar bhagairtí ag fás. Ní soláthraíonn aon uirlis amháin cosaint iomlán, ach i gcomhthagairt a chéile laghdaíonn na bealaí seo do chuid riosca go fíor. Tóg céim amháin inniu, cibé ar bith an athrá ar do cheadanna app, an fíorú ilghnéithach a chumasú, nó VPN a shocrú, agus tóg ó shin.
Tagairtí
- Justice. g.d. Dl. Aisghafa 16 Deireadh Fómhair 2026 ó https://www.justice.gov/opa/press-release/file/1300246/dl.Cartlannaithe: Grianghraf Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. g.d. Indicators Associated With WannaCry Ransomware. Aisghafa 16 Deireadh Fómhair 2026 ó https://www.cisa.gov/news-events/alerts/2017/05/12/indicators-associated-wannacry-ransomware.Cartlannaithe: Grianghraf Wayback Machine
- A. Campbell. 2023. Report: 2023 spear-phishing trends. Barrcuda Blog (24 Bealtaine 2023). Aisghafa 16 Deireadh Fómhair 2026 ó https://blog.barracuda.com/2023/05/24/2023-spear-phishing-trends.Cartlannaithe: Grianghraf Wayback Machine
- Bitdefender. 2019. Ring Video Doorbell Pro Under the Scope. Bitdefender Labs (6 Samhain 2019). Aisghafa 16 Deireadh Fómhair 2026 ó https://www.bitdefender.com/en-us/blog/labs/ring-video-doorbell-pro-under-the-scope.Cartlannaithe: Grianghraf Wayback Machine
- FTC. g.d. 182 3107 Cambridge Analytica Administrative Complaint 7 24 19. Aisghafa 16 Deireadh Fómhair 2026 ó https://www.ftc.gov/system/files/documents/cases/182_3107_cambridge_analytica_administrative_complaint_7-24-19.pdf.Cartlannaithe: Grianghraf Wayback Machine
- K. Magramo. 2024. British engineering giant Arup revealed as $25 million deepfake scam victim. CNN (17 Bealtaine 2024). Aisghafa 16 Deireadh Fómhair 2026 ó https://edition.cnn.com/2024/05/16/tech/arup-deepfake-scam-loss-hong-kong-intl-hnk.Cartlannaithe: Grianghraf Wayback Machine
- Federal Trade Commission. 2024. As Nationwide Fraud Losses Top $10 Billion in 2023, FTC Steps Up Efforts to Protect the Public. Aisghafa 16 Deireadh Fómhair 2026 ó https://www.ftc.gov/news-events/news/press-releases/2024/02/nationwide-fraud-losses-top-10-billion-2023-ftc-steps-efforts-protect-public.Cartlannaithe: Grianghraf Wayback Machine
- NIST. 2018. Privacy Framework. Aisghafa 16 Deireadh Fómhair 2026 ó https://www.nist.gov/privacy-framework.Cartlannaithe: Grianghraf Wayback Machine
- European Commission. g.d. Legal framework of EU data protection. Aisghafa 16 Deireadh Fómhair 2026 ó https://commission.europa.eu/law/law-topic/data-protection/legal-framework-eu-data-protection_en.Cartlannaithe: Grianghraf Wayback Machine
- European Commission. g.d. Enforcement and sanctions. Aisghafa 16 Deireadh Fómhair 2026 ó https://commission.europa.eu/law/law-topic/data-protection/information-business-and-organisations/enforcement-and-sanctions_en.Cartlannaithe: Grianghraf Wayback Machine
- CA. g.d. Ccpa Statute. Aisghafa 16 Deireadh Fómhair 2026 ó https://cppa.ca.gov/regulations/pdf/ccpa_statute.pdf.
- Pdpc. 2022. Guide on Active Enforcement Oct2022. Aisghafa 16 Deireadh Fómhair 2026 ó https://www.pdpc.gov.sg/-/media/Files/PDPC/PDF-Files/Other-Guides/Active-Enforcement/Guide-on-Active-Enforcement_Oct2022.pdf.Cartlannaithe: Grianghraf Wayback Machine
- Planalto. g.d. L13709. https://www.planalto.gov.br/ccivil_03/_ato2015-2018/2018/lei/l13709.htm.Cartlannaithe: Grianghraf Wayback Machine
- GC. g.d. How to apply for a Federal Court hearing under PIPEDA - Office of the Privacy Commissioner of Canada. Aisghafa 16 Deireadh Fómhair 2026 ó https://www.priv.gc.ca/en/privacy-topics/privacy-laws-in-canada/the-personal-information-protection-and-electronic-documents-act-pipeda/pipeda-complaints-and-enforcement-process/federal-court-applications-under-pipeda/.Cartlannaithe: Grianghraf Wayback Machine
- European Commission. g.d. Obligations. Aisghafa 16 Deireadh Fómhair 2026 ó https://commission.europa.eu/law/law-topic/data-protection/information-business-and-organisations/obligations_en.Cartlannaithe: Grianghraf Wayback Machine
- The Tor Project, Inc. g.d. Tor Project: Overview. Aisghafa 16 Deireadh Fómhair 2026 ó https://2019.www.torproject.org/about/overview.html.en.Cartlannaithe: Grianghraf Wayback Machine
- National Cyber Security Centre. 2019. Most hacked passwords revealed as UK cyber survey exposes gaps in online security. Aisghafa 16 Deireadh Fómhair 2026 ó https://www.ncsc.gov.uk/news/most-hacked-passwords-revealed-as-uk-cyber-survey-exposes-gaps-in-online-security.
- Cybersecurity and Infrastructure Security Agency CISA. g.d. Use Strong Passwords. Aisghafa 16 Deireadh Fómhair 2026 ó https://www.cisa.gov/secure-our-world/use-strong-passwords.Cartlannaithe: Grianghraf Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. g.d. Turn On MFA. Aisghafa 16 Deireadh Fómhair 2026 ó https://www.cisa.gov/secure-our-world/turn-mfa.Cartlannaithe: Grianghraf Wayback Machine
Acmhainní don leathanach seo
Cairteacha agus íomhánna tagartha ónár dtaighde, saor le féachaint agus le roinnt.
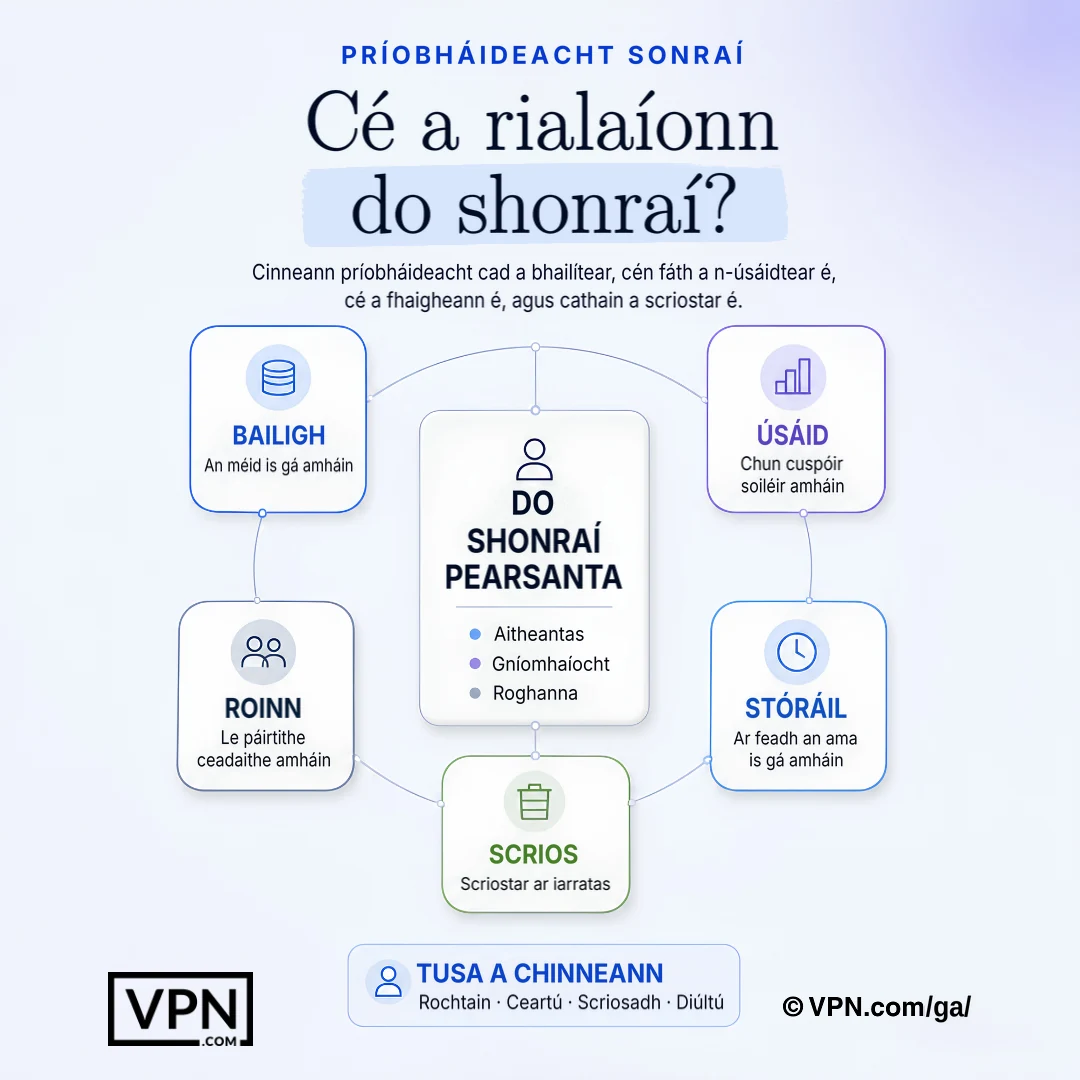
Cinneann príobháideachas sonraí cén fhaisnéis a bhailítear, conas a úsáidtear í, cé a fhaigheann í, agus cathain a scriostar í.
Ceisteanna Coitianta
Cad is difríochtaí idir príobháideacht sonraí agus cosaint sonraí?
Is é príobháideacht sonraí do chearta indibhidiúil chun a rialú conas a bhailítear, a úsáidtear, agus a roinntear faisnéis pearsanta ar nós d’ainm, do stair bhrabhsála, nó do shonraí suímh. Clúdaíonn cosaint sonraí na creatlaí eagraíochta agus dlíthiúla a chaithfidh gnó a leanúint chun an sonraí sin a láimhseáil go freagrach. Ar phríobháideacht phearsanta, díríonn ar uirlisí ar nós VPNs agus bainisteoirí pasfhocail seachas creatlaí comhréire corpraithe.
Cé chomh contúirteach is atá fíorúscadh i gcomparáid le fíorúscadh rialta?
Tá fíorúscadh i bhfad níos contúirtí, cé go bhfuil sé i bhfad níos annamh. Fuair tuarascáil ó Barracuda Networks in 2023 amach gur 0.1% d’ionsaithe ríomhphoist é fíorúscadh ach go bhfuil sé freagrach as 66% de sháruithe sna sonraí a bhailigh siad, mar go ndéanann ionsaitheoirí taighde ar spriocanna trí na meáin shóisialta agus sáruithe sonraí roimhe seo chun teachtaireachtaí pearsanta agus indéanta a chumadh. Fíoraigh iarratais phráinneacha trí chainéal cumarsáide ar leith sula ngníomhaíonn tú.
An féidir le innealtóireacht shóisialta cuntais mhóra a chompromisiú i ndáiríre, ní hamháin daoine aonair?
Is féidir. I mí Iúil 2020, bhí sáraithe ar Twitter nuair a rinne ionsaitheoirí ionsaí comhordaithe innealtóireachta sóisialta ar fhostaithe a raibh rochtain acu ar uirlisí inmheánacha, agus ansin chompromisigh siad cuntais ar a bhfuil cáil mhór, lena n-áirítear cuntais Barack Obama agus Elon Musk, chun scam cripteavalúta a chur chun cinn. Léiríonn sé go n-úsáideann innealtóireacht shóisialta síceolaíocht an duine, ní lochtanna bogearraí, agus mar sin is tábhachtach iarratais a fhíorú trí chainéil oifigiúla.
Cé chomh fíor is atá an bhagairt domhain-bhréige do shonraí pearsanta agus airgeadais?
Is bagairt ghníomhach, chostasach í. In 2024, d’aistrigh fostaí airgeadais sa chuideachta innealtóireachta Arup thart ar $25 milliún tar éis glao físe le duine a bhí, de réir cosúlachta, ina dhomhain-bhréag de phríomhoifigeach airgeadais na cuideachta. Úsáideann coirpigh guthanna agus aghaidheanna clónáilte chun bagairt agus calaois a dhéanamh. Cabhraíonn ilfhíorú-fachtóir mar go gcosnaíonn sé ar ghuth nó físeán amháin ó idirbhearta íogaire a údarú.
An bhfuil gléasanna baile cliste agus IoT ina riosca príobháideachais dáiríre?
Tá. Tagann go leor gléasanna IoT le pasfhocail réamhshocraithe nach athraíonn úsáideoirí riamh, agus seolann siad sonraí gan criptiú. In 2019, fuair taighdeoirí Bitdefender amach go raibh an Ring Video Doorbell Pro ag malartú teastas Wi-Fi thar HTTP simplí le linn an tsocraithe, rud a ligeann d’aon duine laistigh de raon iad a ghabháil. Athraigh na pasfhocail réamhshocraithe díreach tar éis an tsocraithe, seiceáil an bogearraí firmware gach mí, agus díchumasaigh na gnéithe rochtana cianda nach n-úsáideann tú.
Cad a tharlaíonn do mo chuid sonraí tar éis sáraithe?
Díolann coirpigh sonraí goidte go minic ar mhargaí gréasáin dhorcha, áit a mbíonn praghsanna an-éagsúil ach go bhfuil taifid iomlána aitheantais agus taifid leighis an-luachmhar. Ansin úsáideann siad iad le haghaidh goid aitheantais; thuairiscigh an FTC gur chaill Meiriceánaigh níos mó ná $10 billiún do chalaois in 2023.
Cad iad na cearta a thugann GDPR duit i ndáil lena shonraí pearsanta?
Tá GDPR i bhfeidhm ó 25 Bealtaine 2018 ar fud an AE. Tugann sé cearta duit rochtain a fháil ar do shonraí pearsanta, iad a cheartú, iad a scriosadh agus iad a theorannú. Ní mór d’eagraíochtaí bunús dlíthiúil, mar shampla toiliú, a bheith acu sula bpróiseálann siad do shonraí. Nuair a chuireann sárú baol ar dhaoine aonair, ní mór do chuideachtaí an údarás maoirseachta a chur ar an eolas laistigh de 72 uair an chloig. Is féidir fíneálacha suas le €20 milliún nó 4% de iomlán thrácht domhanda bhliantúil na cuideachta a ghearradh, cibé acu is airde.
Conas a dhéanann CCPA difriúil ó GDPR do thomhaltóirí?
Tá CCPA, a tháinig i bhfeidhm an 1 Eanáir 2020 i gCalifornia, a thugann do thomhaltóirí ceart chun a fháil amach cén fhaisnéis phearsanta a bhailítear, ceart chun í a scriosadh, agus ceart chun díchlárú ó dhíol na faisnéise. Tá fíneálacha riaracháin suas le $2,500 in aghaidh sáraithe, nó $7,500 in aghaidh sáraithe d’aon ghnó. Tá sé sin níos cúng ná struchtúr GDPR de €20 milliún nó 4% de thrádáil, ach tugann sé fós tionchar follasach do thomhaltóirí SAM maidir le díchlárú.
Conas a chosnaíonn VPN do shonraí pearsanta?
Criptaíonn VPN an trácht ar fad idir do ghléas agus a fhreastalaí, rud a bhlocálann do IPS agus ionsaitheorí ar Wi-Fi poiblí ó ghníomhaíocht a bhronnadh faoi bhraistint, agus cuireann sé do sheoladh IP i bhfolach chun dul i ngleic le rianú láithreachta. Mar shampla, úsáideann NordVPN criptúchán AES-256, deir sé go raibh a bheartas gan loganna fíoraithe go neamhspleách, agus rithíonn sé 7,229 freastalaí i 150 tíortha, agus cuimsithe 10 fheidhmchláir chomhthráthúla.
Cad a bhíonn ag cosaint mo chuid cumarsáide lasmuigh de VPN?
Láthair criptiú ar fhad chéimeanna. Criptíonn Signal teachtaireachtaí, glaoch gutha, agus gealadh físéadóireachta go geal le réamhshocraithe ionas nach féidir leis an soláthróir app iad a léamh. ProtonMail agus Tutanota soláthraíonn ríomhphost criptí go geal, murab ionann agus Gmail caighdeánach nó Outlook. Criptíonn DNS criptí trí Cloudflare (1.1.1.1) nó Quad9 a stopann do ISP ó bhíonn logáilt gach suímh a bhreathnaíonn tú i dtéacs geal.
Cad is dóigh go bhfuil pasfhocal láidir i 2024?
Is é fad agus randomacht an rud is tábhachtaí: bain amach ar a laghad 16 carachtar a mheascann litreacha móra, litreacha beaga, uimhreacha agus siombailí. Cé go bhfuil sé sin ann, tá “123456” ar bharr liosta na bpasfhocal a briseadh. Úsáid bainisteoir pasfhocal chun cuntais uathúla a ghiniúint agus a stóráil do gach cuntas, agus cumasaigh fíordheimhniú il-fhachtóir i ngach áit a bhfuil sé ar fáil, ionas nach mbeidh pasfhocal sceite ina aonar in ann rochtain a dheonú.
Conas mo chuid sonraí a chosaint ar Wi-Fi poiblí go sonrach?
Seachain logáil isteach i gcuntais bhainc nó íogaire ar líonraí poiblí, mar is féidir le hionsaitheoirí ar an Wi-Fi céanna ionsaithe man-in-the-middle a reáchtáil nó hotspots mídhleathacha “evil twin” a chur ar bun a dhéanann aping ar líonraí dlisteanacha. Úsáid VPN chun do nasc a chriptiú agus deimhnigh go n-úsáideann suíomhanna HTTPS sula gcuireann tú faisnéis phearsanta isteach.
Cad is an taithí amháin is éifeachtaí ar laghdú a bhaint as mo chuid riosca príobháideachta?
Teorannú ar an méid a roinneann tú ar líne i dtosach, toisc go méadaíonn gach sonraí postáilte ar féidir le ionsaithe a úsáid ar spréachán speir nó doxxing. Comhcheangail sin le pasfhocail láidre agus uathúla, uirlisí stóras scamall criptí ar nós Proton Drive nó Tresorit, agus VPN ar Wi-Fi poiblí. I gcomhthagairt a chéile gealadh seo an chuid is mó den dromchla ionsaithe a bhraistíonn coirpéirí.