Cibershlándáil Zero Trust: Prionsabail & Cur i bhFeidhm
Foghlaim bunsmaoin cibershlándála zero trust, conas a oibríonn an tsamhail, buntáistí príomhúla, agus céimeanna praiticiúla chun aistriú ó chosaintí imeallacha go rochtain a dhéanann fíorú i gcónaí.
 Michael Gargiulo
Príomhphointe: Cuireann slándáil zero trust an tuairim atá imithe as dáta in ionad an bhoinn go bhfuil gach rud laistigh de do líonra sábháilte. Déantar gach úsáideoir, gach gléas agus gach nasc a fhíorú go leanúnach, rud a laghdaíonn go mór an baol sáruithe i dtimpeallachtaí ceangailte le scamall.
Cad é Cibershlándáil Zero Trust?
Bhraith slándáil líonra traidisiúnta ar smaoineamh simplí: iontaobhas as gach rud laistigh den imeall agus bac a chur ar bhagairtí ag an imeall. Chruthaigh caisleáin dóiteáin, VPNanna, agus córais bhrath ionraidh díog dhigiteach timpeall acmhainní corparáideacha. Nuair a rith úsáideoir nó gléas tríd an geata, bhog siad go saor.
Níl an tsamhail sin ag obair a thuilleadh. Dhíscaoil ríomhaireacht scamall, obair chianda, agus gléasanna soghluaiste an imeall líonra go hiomlán. Rochtain ar shonraí íogaire ó ríomhairí glúine pearsanta i siopaí caife ag fostaithe. Ceanglaíonn soláthraithe tríú páirtí go díreach le córais inmheánacha. Is féidir le hionróirí a bhriseann isteach ar aon bhulaíocht amháin bogadh go side ar fud eagraíochta iomláine.
Tugann cibershlándáil zero trust aghaidh ar an bhfíric seo go díreach. In ionad glacadh leis go bhfuil gach rud laistigh den líonra sábháilte, measann zero trust gach iarratas rochtana mar iarratas a d’fhéadfadh a bheith naimhdeach. Ní mór do gach úsáideoir, gach gléas agus gach nasc a dhílse a chruthú sula bhfaigheann siad rochtain ar aon acmhainn. Chun breathnú níos leithne ar thírdhreach na mbagairtí, féach ar an ionad cibershlándála againn.
Is é NIST Special Publication 800-207[1] an ailtireacht thagartha feidearálach de chuid na SA le haghaidh zero trust. Sainmhíníonn sé zero trust, seacht gcúram de dhearadh zero trust, comhpháirteanna loighciúla ar nós an innill beartais, agus éagsúlachtaí imscaradh. Foilsíonn rialtas na SA freisin an CISA Zero Trust Maturity Model[2], a eagraíonn zero trust timpeall cúig phíolóin (aitheantas, gléasanna, líonraí, feidhmchláir agus oibreacha, agus sonraí), agus memorandam OMB M-22-09[3], straitéis feidearálach zero trust do ghníomhaireachtaí.
Ní táirge amháin is féidir a cheannach is ea zero trust. Is samhail slándála, fealsúnacht, agus cur chuige ailtireachta é a athraíonn an chaoi a smaoiníonn eagraíochtaí ar rochtain agus iontaobhas ar gach leibhéal.
Príomhphrionsabail Zero Trust
Achoimríonn an tábla seo a leanas sé réimse cleachtais a athraítear i dtreoir zero trust. Sainmhíníonn NIST SP 800-207 féin seacht gcúram, mar shampla go gcaitear le gach foinse sonraí agus seirbhís ríomhaireachta mar acmhainní, go bhfuil gach cumarsáid slánaithe beag beann ar shuíomh an líonra, go dtugtar rochtain in aghaidh an seisiúin, agus go gcinntear rochtain le beartas dinimiciúil:
| Prionsabal Zero Trust | Cad is Brí Dó sa Chleachtas |
|---|---|
| Fíorú go sainráite | Fíordheimhnigh gach úsáideoir, gléas agus iarratas — gach uair, ní ag logáil isteach amháin |
| Rochtain is lú pribhléide | Tabhair na ceadanna is gá le haghaidh tasc ar leith, agus ní níos mó |
| Glac leis go bhfuil sárú ann | Dear córais amhail is go bhfuil ionróirí istigh cheana; teorannaigh an damáiste |
| Deighilt líonra | Roinn an líonra ionas nach féidir le crios comhdhéanta a scaipeadh go side |
| Ilfhíoraíocht | Éiligh dara factar seachas pasfhocal do gach pointe rochtana |
| Monatóireacht leanúnach | Logáil agus anailísigh gach gníomhaíocht i bhfíor-am chun neamhghnácha a aimsiú go luath |
Neartaíonn gach prionsabal na cinn eile. Teorannaíonn rochtain is lú pribhléide an méid a is féidir le cuntas comhdhéanta a bhaint amach. Teorannaíonn deighilt líonra an damáiste má sheachnaíonn ionróir fíordheimhniú. Braitheann monatóireacht leanúnach iompar neamhghnácha nach mbeadh rialacha statacha in ann a aimsiú. Le chéile, cruthaíonn na cleachtais seo sraitheanna cosanta forleathana a laghdaíonn baol sáruithe rathúla.
Tábhachtach: Ní táirge é zero trust; is samhail slándála é. Measann cosaintí imeallacha traidisiúnta go bhfuil gach rud laistigh den líonra sábháilte, ach tá an teorainn sin díscaoilte ag obair chianda agus ríomhaireacht scamall. Laghdaíonn rochtain is lú pribhléide agus fíorú leanúnach go mór an baol go scaipfear sárú nuair a fháil ionróirí rochtain tosaigh.
Comhpháirteanna Ailtireachta Zero Trust
Braitheann ailtireacht zero trust ar roinnt comhpháirteanna idirnasctha ag obair le chéile. Cuidíonn sé le heagraíochtaí imscaradh réalaíoch a phleanáil tuiscint a fháil ar gach ceann acu.
Bainistíocht Aitheantais agus Rochtana (IAM)
Is é an IAM binse na zero trust. Fíoraíonn réitigh amhail Microsoft Entra ID (ar a dtugtar Azure AD roimhe seo), Okta, agus Ping Identity aitheantas úsáideoirí sula dtugtar rochtain ar acmhainn ar bith. Téann gach iarratas rochtana tríd an sraith IAM, a mheasann aitheantas, ról agus comhthéacs sula ndéanann sé cinneadh ceadaithe nó diúltaithe. Cuidíonn cleachtais láidre bainistíochta aitheantais agus rochtana freisin le bailiú creidiúnaithe agus ionsaithe ar ghlacadh cuntas a chosc.
Ilfhíoraíocht (MFA)
Éilíonn MFA ar úsáideoirí a n-aitheantas a chruthú trí dhá fhactar ar a laghad: rud a bhfuil a fhios acu (pasfhocal), rud atá acu (comhartha crua-earraí nó fón), nó rud atá iontu (bithmhéadracht). Fuair staidéar Microsoft Research ar chuntais a raibh gníomhaíocht amhrasach iontu go laghdaigh MFA baol an chomhréitigh 99.22%[4] ar fud an daonra agus 98.56% nuair a bhí creidiúnaithe sceite. Níl MFA inchaibidlithe in aon imscaradh zero trust.
Micrimhíréiteach
In ionad an líonra a chaitheamh mar chrios amháin iontaofa, roinneann micrimhíréiteach ina chodanna beaga, scartha é. Cuireann gach cuid a beartais rochtana féin i bhfeidhm. Má chomhréitíonn ionróir cuid amháin, ní féidir leo bogadh go side go codanna eile. Cuireann uirlisí amhail VMware NSX, Illumio, agus Cisco ACI micrimhíréiteach i bhfeidhm ar scála mór.
Brath agus Freagairt Deiridh (EDR)
Éilíonn zero trust infheictheacht ar gach gléas a nascann leis an líonra. Monatóireacht EDR réitigh amhail CrowdStrike Falcon, SentinelOne, agus Microsoft Defender for Endpoint sláinte gléasanna go leanúnach, brath iompar mailíseach, agus cuireann beartais chomhlíonta i bhfeidhm. Is féidir gléas nach gcomhlíonann (córas oibriúcháin atá as dáta, paistí atá ar iarraidh) a bhlocáil go huathoibríoch ó acmhainní íogaire a rochtain.
Faisnéis Slándála agus Bainistíocht Imeachtaí (SIEM)
Bailíonn ardáin SIEM logáil ó an timpeallacht iomlán agus cuireann anailísí i bhfeidhm chun neamhghnácha a bhrath. Cuireann réitigh amhail Splunk, Microsoft Sentinel, agus IBM QRadar an mhonatóireacht leanúnach a éilíonn zero trust. Cuidíonn foláireamh fíor-ama agus leabhair imeachta uathoibrithe le foirne slándála gníomhú ar bhagairtí laistigh de nóiméid seachas laethanta.
Inneall Beartais agus Riarthóir Beartais
Ag croí na hailtireachta zero trust tá an t-inneall beartais. Déanann an comhpháirt seo meastóireacht ar gach iarratas rochtana i gcoinne beartais shainithe (ról úsáideora, sláinte gléis, suíomh, am an lae, scór riosca) agus déanann sé cinneadh iontaobhais i bhfíor-am. Cuireann an riarthóir beartais an cinneadh sin i bhfeidhm trí threoracha a thabhairt don phointe forfheidhmithe cuí chun an nasc a cheadú nó a bhlocáil.
Zero Trust vs. Slándáil Imeallach Traidisiúnta
Tuigtear cén fáth a bhfuil eagraíochtaí ag aistriú nuair a fheiceann tú an difríocht idir zero trust agus cur chuige níos sine.
| Fachtóir | Slándáil Imeallach Traidisiúnta | Slándáil Zero Trust |
|---|---|---|
| Samhail iontaobhais | Iontaobhas as gach rud laistigh den líonra | Gan iontaobhas; fíoraigh gach rud |
| Raon rochtana | Rochtain leathan ar an líonra tar éis fíordheimhnithe | Rochtain mhín, in aghaidh an fheidhmchláir |
| Minicíocht fíoraithe | Uair amháin ag logáil isteach | Leanúnach, gach iarratas |
| Baol gluaiseacht chlé | Ard — bogann ionróirí go saor nuair a bhíonn siad istigh | Ísal — teorannaíonn micrimhíréiteach sáruithe |
| Tacaíocht d’obair chianda | Éilíonn sé tollú VPN ar gach trácht | Tacaíocht dhúchais do rochtain scaipthe |
| Infheictheacht | Monatóireacht teoranta ar thrácht inmheánach | Infheictheacht iomlán ar gach nasc |
Murab ionann agus cur chuige VPN traidisiúnta a dheonaíonn rochtain leathan ar an líonra nuair a bhíonn an nasc déanta, tugann rochtain líonra zero trust (ZTNA) rochtain ach ar an bhfeidhmchlár ar leith a éilíonn ról an úsáideora. Is féidir le heagraíochtaí a bhraitheann fós ar VPNanna dírithe ar phríobháideachas le haghaidh criptithe ZTNA a chur ar a mhullach chun a rialú cad is féidir le gach úsáideoir a bhaint amach. Láimhseálann an VPN an tollán criptithe; láimhseálann zero trust údarú agus fíorú leanúnach. Chun comparáid taobh le taobh a fháil d’ardáin fhiontair atá tógtha ar gach cur chuige, féach ar an comparáid VPN fhiontair againn.
Conas Ailtireacht Zero Trust a Chur i bhFeidhm
Ní tionscadal lá amháin é zero trust a chur i bhfeidhm, agus is fearr é a dhéanamh i gcéimeanna. Seo cur chuige praiticiúil, céim ar chéim.
Céim 1: Léarscáil a Dhéanamh ar do Dhromchla Cosanta
Aithin do shonraí, d’fheidhmchláir, do shócmhainní, agus do sheirbhísí is criticiúla (DAAS). Seachas an dromchla ionsaithe, atá fairsing agus ag leathnú i gcónaí, tá an dromchla cosanta beag agus soiléir. Tosaigh anseo.
Céim 2: Léarscáil a Dhéanamh ar Shreafaí Idirbhearta
Déan cáipéisiú ar an gcaoi a bogann trácht trí do líonra. Tuig cé na húsáideoirí a bhfuil rochtain acu ar cé na feidhmchláir, ó cé na gléasanna, agus tríd cé na conairí. Ní féidir beartais a fhorfheidhmiú ar shreafaí nach dtuigeann tú.
Céim 3: Ailtireacht a Thógáil Thart ar an Dromchla Cosanta
Imscaoil caisleáin dóiteáin na chéad ghlúine eile, uirlisí IAM, agus uirlisí micrimhíréiteach timpeall ar do dhromchla cosanta. Cuir an t-inneall beartais ag croí gach cinnidh rochtana. Déanann NIST SP 800-207 cur síos ar cheithre éagsúlacht imscartha: bunaithe ar ghníomhaire/geata gléis, bunaithe ar enclave, bunaithe ar thairseach acmhainne, agus gaothscáthú feidhmchlár gléis. Roghnaigh de réir do bhonneagair atá ann cheana.
Céim 4: Cruthaigh Beartais Rochtana Mhín
Sainmhínigh beartais rochtana mhína trí Mhodh Kipling a úsáid: Cé atá ag iarraidh rochtain? Cén feidhmchlár atá á rochtain acu? Cathain atá siad á rochtain? Cá bhfuil siad lonnaithe? Cén fáth a dteastaíonn rochtain uathu? Cén chaoi a bhfuil siad ag nascadh? Déanann na sé cheist seo bunús gach riail beartais.
Céim 5: Imscaoil Ilfhíoraíocht Ar Fud na Háite
Scaoil MFA ar fud gach pointe rochtana. Tabhair tús áite do chuntais phribhléideacha, ansin leathnaigh chuig gach úsáideoir. Tá eochracha slándála crua-earraí (YubiKey, Google Titan) frith-iascaireachta, an cineál MFA a dhéanann OMB M-22-09[3] a threoriú do ghníomhaireachtaí feidearálacha a ghlacadh.
Céim 6: Gníomhachtaigh Monatóireacht agus Anailísí Leanúnacha
Imscaoil réitigh SIEM agus EDR chun gach trácht a mhonatóiriú i bhfíor-am. Bunaigh bonnlínte d’iompar gnách ionas go spreagfaidh neamhghnácha foláireamh láithreach. Uathoibrigh leabhair freagartha do phatrúin choitianta bagairte.
Céim 7: Athdhéan agus Leathnaigh
Tosaigh leis na sócmhainní is íogaire agus leathnaigh rialuithe zero trust amach. Ba cheart go n-áireodh gach céim tástáil, bailíochtú, agus mionchoigeartú beartais. Ní ceann scríbe é zero trust; is próiseas leanúnach feabhsúcháin é.
Cásanna Úsáide Coitianta Zero Trust
Lucht Oibre Cianda agus Hibrideach
Baineann eagraíochtaí a bhfuil fostaithe acu ag obair ón mbaile, i spásanna comhoibrithe, nó ag suíomhanna cliant láithreach tairbhe ó zero trust. In ionad an trácht go léir a threorú trí VPN lárnach, deimhníonn réitigh ZTNA gach úsáideoir agus gléas ar leith. Laghdaíonn sé seo moill agus feabhsaíonn sé an tslándáil ag an am céanna.
Eagraíochtaí Scamall-Tosaigh
Éilíonn cuideachtaí a bhfuil ualaí oibre acu thar AWS, Azure agus Google Cloud rialuithe rochtana comhsheasmhacha a chlúdaíonn il-timpeallachtaí. Leanann beartais zero trust an t-úsáideoir agus an ualach oibre, ní an teorainn líonra.
Tionscail Rialaithe
Éilíonn ospidéil atá faoi réir HIPAA, institiúidí airgeadais atá faoi réir PCI DSS agus SOX, agus gníomhaireachtaí rialtais a leanann FedRAMP rialuithe rochtana dochta agus rianta iniúchta. Soláthraíonn zero trust an dá cheann de réir dhearadh.
Rochtain Tríú Páirtí agus Conraitheoirí
Is minic a theastaíonn rochtain ó dhíoltóirí agus conraitheoirí ar chórais inmheánacha ar leith. Tugann zero trust rochtain dóibh ar na hacmhainní is gá dóibh amháin, don tréimhse is gá amháin, le logáil iomlán ar gach gníomh.
Cumasctha agus Ceannacháin
Nuair a chumasctar dhá eagraíocht, cuireann comhtháthú a ngréasán riosca suntasach i láthair. Ceadaíonn zero trust do gach timpeallacht rialuithe rochtana neamhspleácha a choinneáil agus rochtain idir-eagraíochta a dheonú go roghnach ar bhonn in aghaidh an fheidhmchláir.
An bhfuil Zero Trust Ceart d’Eagraíocht Duit?
Ní treocht éphéimeach í cibershlándáil zero trust. Is athrú bunúsach é ar an gcaoi a gcosnaíonn eagraíochtaí a sonraí, a bhfeidhmchláir, agus a n-úsáideoirí. Bhí an tsamhail imeall-bhunaithe ag glacadh leis go bhfanann bagairtí lasmuigh den bhalla. Inniu, le ríomhaireacht scamall, obair chianda, agus ionsaithe atá níos casta de shíor cosúil le goid aitheantais agus bailiú creidiúnaithe, cuireann an glacadh sin eagraíochtaí i mbaol dáiríre.
Ciallaíonn zero trust a ghlacadh tiomantas do fhíorú leanúnach, rochtain is lú pribhléide, deighilt líonra, ilfhíoraíocht, agus monatóireacht fíor-ama. Éilíonn sé infheistíocht sa teicneolaíocht agus toil chun smaoineamh arís ar an gcaoi a dheonaíonn agus a bhainistíonn d’eagraíocht rochtain.
Is substaintiúil an luach saothair: riosca sáraithe níos ísle, seasamh níos láidre i gcomhlíonadh, infheictheacht níos fearr ar ghníomhaíocht líonra, agus samhail slándála a fhásann in éineacht le d’eagraíocht.
Tosaigh le do shócmhainní is criticiúla. Mapáil do shreafaí trácht. Imscaoil MFA agus IAM. Deighil do líonra. Monatóigh gach rud. Laghdaíonn gach céim chun tosaigh do nochtadh do na bagairtí is tábhachtaí.
Tagairtí
- S. Rose, O. Borchert, S. Mitchell, and S. Connelly. 2020. Zero Trust Architecture. NIST Special Publication (SP) 800-207. National Institute of Standards and Technology. DOI: https://doi.org/10.6028/NIST.SP.800-207.Cartlannaithe: Grianghraf Wayback Machine
- CISA. g.d. Zero Trust Maturity Model V2 508. Aisghafa 18 Deireadh Fómhair 2026 ó https://www.cisa.gov/sites/default/files/2023-04/zero_trust_maturity_model_v2_508.pdf.Cartlannaithe: Grianghraf Wayback Machine
- Whitehouse. g.d. M 22 09. Aisghafa 18 Deireadh Fómhair 2026 ó https://www.whitehouse.gov/wp-content/uploads/2022/01/M-22-09.pdf.Cartlannaithe: Grianghraf Wayback Machine
- L. A. Meyer, S. Romero, G. Bertoli, T. Burt, A. Weinert, and J. L. Ferres. 2023. How effective is multifactor authentication at deterring cyberattacks? arXiv.org (1 Bealtaine 2023). Aisghafa 18 Deireadh Fómhair 2026 ó https://arxiv.org/abs/2305.00945.Cartlannaithe: Grianghraf Wayback Machine
Acmhainní don leathanach seo
Cairteacha agus íomhánna tagartha ónár dtaighde, saor le féachaint agus le roinnt.
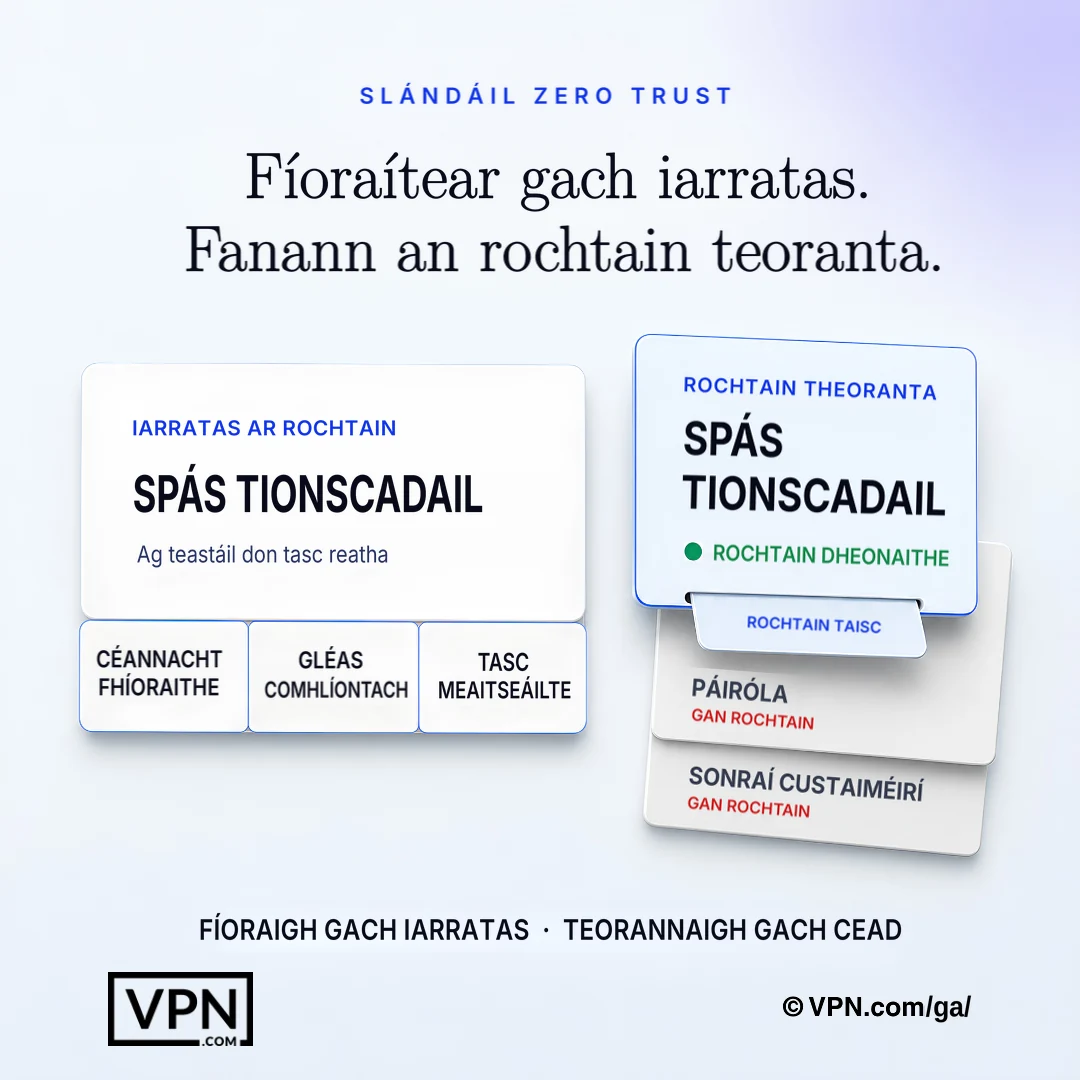
Fíoraíonn iontaoibh nialasach gach iarratas agus tugann sé na ceadanna riachtanacha amháin don chúram reatha.
Ceisteanna Coitianta
Cad é cibershlándáil zero trust i dtéarmaí simplí?
Ciallaíonn zero trust nach bhfuil aon úsáideoir, gléas nó nasc iontaofa de réir réamhshocraithe, fiú taobh istigh den líonra corparáideach. Déantar gach iarratas rochtana a fhíorú go sainráite, a thabhairt ach an íosphribhléid is gá, agus a mhonatóiriú go leanúnach. Cuireann sé in ionad an tsamhail níos sine “iontaobhas as gach rud laistigh den imeall”, a theipeann nuair a dhíscaoileann ríomhaireacht scamall agus obair chianda an imeall sin. Is é NIST SP 800-207 an ailtireacht thagartha feidearálach de chuid na SA dó.
Cad iad príomhphrionsabail zero trust?
Sainmhíníonn NIST SP 800-207 seacht gcúram, agus áirítear i réimsí cleachtais choitianta fíorú go sainráite, rochtain is lú pribhléide, glacadh leis go bhfuil sárú ann, deighilt líonra, ilfhíoraíocht, agus monatóireacht leanúnach. Neartaíonn gach ceann an ceann eile: teorannaíonn an íosphribhléid an méid a bhaineann cuntas comhdhéanta amach, teorannaíonn deighilt scaipeadh chliste, agus braitheann monatóireacht leanúnach neamhghnácha nach mbeadh rialacha statacha in ann a bhrath. Le chéile cruthaíonn siad sraitheanna cosanta forleathana seachas táirge nó suíomh amháin.
Cé na bagairtí a chosnaíonn zero trust uaithi nach gcosnaíonn VPN traidisiúnta?
Criptíonn VPN traidisiúnta an tollán, ach deonaíonn sé rochtain leathan ar an líonra nuair a bhíonn an nasc déanta, mar sin is féidir le hionróir a chreidiúnas amháin a ghoid bogadh go side trasna an líonra iomlán. Tugann rochtain líonra zero trust (ZTNA) rochtain ach ar an bhfeidhmchlár ar leith a éilíonn ról an úsáideora, agus athfhíoraítear gach iarratas. Teorannaíonn sé go díreach gluaiseacht chlé, bailiú creidiúnaithe, agus glacadh le cuntas, na hionsaithe a théann thar cosaintí imeallacha amháin.
Conas a theorannaíonn zero trust gluaiseacht chlé tar éis sáraithe?
Glacann zero trust leis go bhfuil ionróirí istigh cheana féin agus dearann sé thart air sin. Roinneann micrimhíréiteach an líonra ina chodanna scartha, ionas nach dtugann comhdhéanamh cuid amháin rochtain ar a cuid eile, ag úsáid uirlisí amhail VMware NSX, Illumio, nó Cisco ACI. Ag dul i gcomhar le rochtain is lú pribhléide agus monatóireacht leanúnach trí ardáin SIEM, laghdaíonn sé seo méid an damáiste ó chuntas comhdhéanta nó gléas amháin.
Cad is rochtain líonra zero trust (ZTNA) ann, agus cén difríocht atá idir é agus VPN?
Tugann ZTNA rochtain ach ar an bhfeidhmchlár ar leith a éilíonn ról an úsáideora, seachas an rochtain leathan ar an líonra a sholáthraíonn tollán VPN nuair a bhíonn an nasc déanta. Is féidir le heagraíochtaí ZTNA a chur ar mhullach VPN atá ann cheana dírithe ar phríobháideachas: láimhseálann an VPN an tollán criptithe agus láimhseálann zero trust údarú agus fíorú leanúnach in aghaidh an iarratais, rud a dhúnann an bhearna a fhágann rochtain amháin ar VPN.
An gcuireann zero trust ilfhíoraíocht in ionad MFA, nó oibríonn sé ina theannta?
Is comhpháirt riachtanach de zero trust é MFA, ní ionad é. Fuair staidéar Microsoft Research go laghdaigh MFA baol chomhréiteach an chuntais 99.22%, rud a fhágann nach bhfuil sé inchaibidlithe ar fud gach pointe rochtana. Tosaíonn imscaradh zero trust le MFA a scaoileadh le cuntais phribhléideacha, ansin leathnaítear chuig gach úsáideoir, go minic ag úsáid eochracha slándála crua-earraí amhail YubiKey nó Google Titan le haghaidh frith-iascaireachta níos láidre.
Cé na huirlisí a úsáidtear i ndáiríre chun ailtireacht zero trust a thógáil?
Clúdaíonn stack iomlán aitheantas, gléasanna, líonra, agus monatóireacht. Tagann IAM ó Microsoft Entra ID, Okta, nó Ping Identity. Tagann EDR ó CrowdStrike Falcon, SentinelOne, nó Microsoft Defender for Endpoint. Úsáideann micrimhíréiteach VMware NSX, Illumio, nó Cisco ACI. Soláthraíonn ardáin SIEM amhail Splunk, Microsoft Sentinel, nó IBM QRadar an mhonatóireacht leanúnach a éilíonn an tsamhail.
Cad is inneall beartais ann, agus cén fáth a bhfuil sé lárnach do zero trust?
Tá an t-inneall beartais ag croí ailtireachta zero trust, ag meastóireacht gach iarratais rochtana i gcoinne fachtóirí amhail ról úsáideora, sláinte gléis, suíomh, am an lae, agus scór riosca chun cinneadh ceadaithe nó diúltaithe a dhéanamh i bhfíor-am. Cuireann an riarthóir beartais an cinneadh i bhfeidhm trí threoracha a thabhairt don phointe forfheidhmithe. Cuireann NIST SP 800-207 síos air seo mar chomhpháirt chinnteoireachta lárnach na samhla.
Conas a thosaím ag cur zero trust i bhfeidhm gan cur isteach ar oibríochtaí?
Tosaigh trí do dhromchla cosanta a mhapáil, an tacar beag sonraí, feidhmchlár, sócmhainní agus seirbhísí criticiúla seachas an dromchla ionsaithe iomlán. Ansin cáipéisigh sreafaí idirbhearta chun tuiscint a fháil ar cé a rochtálann cad agus ónár. Cuireann NIST SP 800-207 síos ar cheithre éagsúlacht imscartha (geata/gníomhaire gléis, bunaithe ar enclave, bunaithe ar thairseach acmhainne, agus gaothscáthú feidhmchlár gléis), ionas gur féidir leat ceann a roghnú a oireann do bhonneagar atá ann cheana sula dtógann tú amach.
Cad é Modh Kipling chun beartais rochtana zero trust a shocrú?
Tógann Modh Kipling beartais rochtana mhína timpeall ar sé cheist: cé atá ag iarraidh rochtain, cén feidhmchlár atá á rochtain acu, cathain, cá bhfuil siad lonnaithe, cén fáth a dteastaíonn rochtain uathu, agus cén chaoi a bhfuil siad ag nascadh. Déanann na sé cheist seo bunús gach riail beartais a fhorfheidhmíonn an t-inneall beartais, ag cur ina ionad rochtain leathan líonra bunaithe ar ról le cinntí comhthéacsacha in aghaidh an iarratais.
Cá fhad a thógann imscaradh iomlán zero trust i ndáiríre?
Glacann eagraíochtaí zero trust i gcéimeanna seachas mar thionscadal amháin. Is é an t-ordú: dromchla cosanta a mhapáil, sreafaí idirbhearta a cháipéisiú, ailtireacht a thógáil thart air, beartais mhína a chruthú trí Mhodh Kipling, MFA a imscaoileadh ar fud na háite, monatóireacht SIEM agus EDR a ghníomhachtú, agus athdhéanamh ina dhiaidh sin. Áiríonn gach céim tástáil agus mionchoigeartú beartais sula leathnaítear chuig an ngrúpa sócmhainní eile.
An bhfuil zero trust riachtanach d’earnálacha rialaithe cosúil le cúram sláinte nó airgeadas?
Tá. Éilíonn ospidéil faoi HIPAA, institiúidí airgeadais atá faoi réir PCI DSS agus SOX, agus gníomhaireachtaí rialtais a leanann FedRAMP rialuithe rochtana dochta agus rianta iniúchta iomlána, rud a sholáthraíonn zero trust de réir dhearadh trí fhíorú leanúnach agus logáil in aghaidh an fheidhmchláir. Faigheann díoltóirí tríú páirtí agus conraitheoirí rochtain atá teoranta do na hacmhainní ar leith agus don tréimhse is gá dóibh amháin.
Cad a tharlaíonn má theipeann ar ghléas seiceáil chomhlíonta faoi zero trust?
Monatóireacht EDR réitigh amhail CrowdStrike Falcon, SentinelOne, nó Microsoft Defender for Endpoint sláinte an ghléis go leanúnach, agus is féidir gléas nach gcomhlíonann, mar shampla córas oibriúcháin atá as dáta nó paistí atá ar iarraidh, a bhlocáil go huathoibríoch ó acmhainní íogaire. Tarlaíonn an fhorfheidhmiú seo ag an inneall beartais, a athmheasann sláinte an ghléis mar fhachtóir amháin i ngach cinneadh rochtana, ní uair amháin ag logáil isteach.