מדריך Malware: סוגים, סיכונים וטיפי הגנה
למדו מהו malware, סוגי ההאיים הנפוצים בהם משתמשים עבריינים סייבר, וכיצד להגן על המכשירים שלכם בעזרת שלבי אבטחה פשוטים וכלים.
 Michael Gargiulo
VPN.com עשוי להרוויח עמלה כאשר אתה לוחץ או רוכש דרך האתר שלנו. הפיצוי עשוי להשפיע על אופן הצגת הספקים; ראה את גילויים ואת תנאי שירות שלנו.
סיכום עיקרי: כופרה (Ransomware), סוג נפוץ של תוכנה זדונית, הייתה מעורבת ב-23% מפרצות המידע שנותחו בדוח החקירות של Verizon לשנת 2024 על פרצות מידע[1]. כדי להגן על עצמכם נדרשים תוכנת אנטי-וירוס, עדכונים קבועים, סיסמאות חזקות, גיבוי קבצים, ו-VPN להצפנת החיבורים ברשתות Wi-Fi ציבוריות. תוכנה זדונית היא איום שקט הארוב בעולם הדיגיטלי. היא הופכת מסוכנת יותר משנה לשנה, וממשיכה להתפתח. מגניבת הסיסמאות שלכם ועד הצפנת הקבצים שלכם תמורת כופר, תוכנה זדונית יכולה לגרום נזק רב למכשירים שלכם ולחיי היומיום. מרכז התלונות על פשעי אינטרנט של ה-FBI קיבל 880,418 תלונות בשנת 2023, עם הפסדים פוטנציאליים שהגיעו ליותר מ-12.5 מיליארד דולר[2], ולכן הבנת תוכנות זדוניות והדרך למנוע אותן מעולם לא הייתה חשובה יותר. מדריך זה מסביר תוכנות זדוניות בשפה פשוטה. הוא עוסק בסוגים, בגורמים, במניעה ובהחלמה. תלמדו כיצד לזהות הדבקות, להסיר איומים, ולבנות הרגלים שישמרו על המכשירים שלכם בטוחים.
| סוג תוכנה זדונית | אופן הפעולה | מטרה עיקרית |
|---|---|---|
| וירוס (Virus) | משכפל את עצמו ומתפשט בין מכשירים | השחתת קבצים, נזק למערכת |
| טרויאני (Trojan) | מתחפש לתוכנה לגיטימית | גישה סודית (Backdoor), גניבת מידע |
| כופרה (Ransomware) | מצפין קבצים ודורש תשלום | סחיטה כספית |
| תוכנת ריגול (Spyware) | מנטרת פעילות והקשות מקלדת בסתר | גניבת פרטי התחברות ומידע |
| תוכנת פרסום (Adware) | מציגה מודעות לא רצויות, לעיתים מצורפת לתוכנות | הכנסות מפרסום, איסוף מידע |
| תולעת (Worm) | משתכפלת ברשתות ללא פעולה של המשתמש | שיבוש רשתות, הפצת מטען זדוני |
| רוטקיט (Rootkit) | מסתתרת עמוק במערכת ומתחמקת מזיהוי | גישה מתמשכת, מעקב |
| בוטנט (Botnet) | הופכת מכשירים נגועים לרשת נשלטת | התקפות DDoS, ספאם, כרייה של מטבעות קריפטוגרפיים |
| קריפטו-ג’ק (Cryptojacker) | משתמשת במשאבי המכשיר לכרייה של מטבעות קריפטוגרפיים | רווח כספי על חשבון הקורבן |
מה פירוש המונח Malware?
Malware היא תוכנה שנועדה לגרום נזק למכשיר שלך, לגנוב את הנתונים שלך או לשבש את חייך. המונח הוא קיצור של “malicious software”, כלומר “תוכנה זדונית”. הוא כולל וירוסים, ransomware, spyware וסוגי איומים רבים נוספים.
Malware מסתננת למחשבים ולטלפונים דרך הודעות דוא”ל, הורדות או אתרים שנפרצו. הבנה של המשמעות של malware עוזרת לך לזהות ולהימנע מהמלכודות הדיגיטליות האלה לפני שהן גורמות נזק.
האיום ההולך וגובר של Malware
Malware היא בעיה גדולה יותר מאי פעם. תוכנות Malware חדשות מופיעות כל הזמן. האקרים משתמשים בבינה מלאכותית כדי להפוך את ה-malware לחכם יותר, כך שהוא מצליח להתחמק מכלי אנטי-וירוס.
עסקים מפסידים מיליונים מדי שנה. אנשים רגילים נתקלים בגניבת זהות או בקבצים מוצפנים. משתמש ב-Reddit סיפר כיצד ransomware הצפין את הקבצים שלו ודרש 500 דולר תמורת מפתח פענוח. היקף הבעיה ממשיך לגדול בכל סוגי המכשירים ומערכות ההפעלה.
איך תוכנות זדוניות מדביקות את המכשירים שלכם
תוכנות זדוניות מגיעות למכשירים שלכם בדרכים מתוחכמות. הבנה של אופן ההתפשטות שלהן תעזור לכם להימנע מהן. להלן ערוצי ההדבקה העיקריים.
הודעות דוא”ל של דיוג: השער הראשי להדבקות
הודעות דוא”ל של דיוג הן הדרך הנפוצה ביותר שבה תוכנות זדוניות מגיעות למכשירים. ההודעות המזויפות הללו נראות כאילו הן נשלחות מבנקים, מעמיתים לעבודה או משירותים כמו Netflix.
הן מטעות אתכם ללחוץ על קישורים זדוניים או להוריד קבצים מצורפים נגועים. משתמש ב-Quora סיפר כיצד פתיחת הודעת דוא”ל מזויפת עם חשבונית התקינה טרויאני שהסתתר כתוכנה לגיטימית. פעולה אנושית, כמו לחיצה על קישור או פתיחת קובץ מצורף, מילאה תפקיד ב-68% מהפריצות[1] בניתוח של Verizon לשנת 2024. CISA מפרסמת עצות מעשיות לזיהוי דיוג ודיווח עליו[3]. תוקפים מנסחים הודעות משכנעות, ולעיתים משתמשים בשפה דחופה כמו “החשבון שלך הושעה” כדי לאלץ פעולה מהירה. כדי להימנע מדיוג:
- בדקו את כתובות השולח לאיות חשוד או לדומיינים מוזרים.
- העבירו את העכבר מעל קישורים כדי לראות את הכתובת האמיתית לפני הלחיצה.
- השתמשו במסנני דוא”ל כדי לתפוס הודעות חשודות.
- הריצו סריקות אנטי-וירוס על קבצים מצורפים לפני פתיחתם.
זהירות מתמשכת עוצרת התקפות דיוג.
הורדות שקטות (Drive-by): מסירה בשקט
הורדות שקטות מתרחשות כאשר אתם מבקרים באתר שנפרץ. תוכנה זדונית מותקנת בלי ידיעתכם או הסכמתכם. האתרים הללו עשויים להיראות בטוחים, כמו דף חדשות או בלוג. התוקפים מסתירים בהם קוד זדוני.
משתמש ב-Reddit דיווח שהותקנה אצלו תוכנת פרסום לאחר לחיצה על הודעת עדכון דפדפן מזויפת באתר סטרימינג. לפעמים אין צורך בלחיצה כלל. האתר מנצל פרצות בדפדפן כדי להתקין תוכנה זדונית בשקט. כדי להגן על עצמכם:
- שמרו על עדכניות הדפדפנים כמו Chrome או Firefox.
- השתמשו בחוסמי פרסומות כדי להימנע מחלונות קופצים זדוניים.
- הימנעו מאתרים עם כתובות חשודות או אבטחה חלשה.
- התקינו אנטי-וירוס כמו Malwarebytes לזיהוי הורדות זדוניות.
הרגלי גלישה בטוחה הם קו ההגנה הראשון שלכם.
פגמי תוכנה: פתחים לרווחה לתוקפים
פגיעויות בתוכנה שלא עודכנה מעניקות לתוכנה זדונית נקודת כניסה קלה. תוקפים מנצלים פגמים במערכות הפעלה, באפליקציות או בתוספים כדי להסתנן.
תוכנת הכופר WannaCry התפשטה באמצעות ניצול EternalBlue של פגם ב-SMB של Windows, שמיקרוסופט כבר תיקנה במרץ 2017, לפי ההתראה של CISA[4]. ניצולי יום-אפס המכוונים לפגמים לא ידועים הולכים ומתרבים משנה לשנה. אם אתם מדלגים על עדכונים, המכשיר שלכם הופך למטרה קלה. כדי להישאר בטוחים:
- הפעילו עדכונים אוטומטיים עבור Windows, macOS או אפליקציות.
- בדקו אם יש תיקונים לתוכנות כמו Adobe או Java.
- השתמשו בסורקי פגיעויות כדי לאתר נקודות חלשות.
- התקינו חומת אש כדי לחסום ניסיונות ניצול.
עדכונים קבועים סוגרים את הדלת בפני האקרים.
כונני USB ומכשירים נגועים: סיכונים פיזיים
חיבור כונני USB נגועים או מכשירים חיצוניים עלול להפיץ תוכנה זדונית באופן מיידי. מכשירים אלה נושאים לעיתים קרובות תוכנה זדונית של הפעלה אוטומטית, שמותקנת בעת החיבור.
משתמש אחד הזהיר מפני כונני USB שהושארו במקומות ציבוריים, כמו ספריות, שהדביקו את המחשב שלו בתולעת. מדפסות נגועות או מכשירי IoT כמו מצלמות חכמות יכולים גם הם להפיץ איומים. כדי למנוע זאת:
- כבו את ההפעלה האוטומטית במחשב שלכם.
- סרקו כונני USB באנטי-וירוס לפני פתיחת קבצים.
- הימנעו משימוש במכשירים לא מוכרים או שנמצאו.
- עדכנו את קושחת מכשירי ה-IoT באופן קבוע.
בדקו תמיד מכשירים פיזיים לפני שאתם סומכים עליהם.
אפליקציות פיראטיות: איומים המתחפשים לתוכנה חינמית
הורדת תוכנה פיראטית היא מלכודת נפוצה לתוכנות זדוניות. הפורצים מצרפים קוד זדוני לגרסאות סדוקות של תוכניות פופולריות.
משתמש אחד סיפר כיצד משחק פיראטי התקין טרויאני ששדד את פרטי הבנק שלו. תוכנות ריגול מסתתרות לעיתים קרובות בתוכנה חינמית, ועוקבות אחר הפעילות שלכם או אוספות נתונים. כדי להימנע מהדבקות באפליקציות פיראטיות:
- הורידו רק ממקורות מהימנים כמו Google Play או App Store של Apple.
- בדקו ביקורות על אפליקציות ושמות מפתחים.
- השתמשו באנטי-וירוס לסריקת הורדות.
- הימנעו מתוכנות חינמיות ש”נשמעות טוב מכדי להיות אמיתיות”.
הישארו עם מקורות לגיטימיים בכל פעם.
סיסמאות חלשות: נקודת כניסה קלה
סיסמאות חלשות או סיסמאות שחוזרות על עצמן מקלות על פורצים להתקין תוכנה זדונית. אם הסיסמה שלכם היא “123456” או שאתם משתמשים בה באתרים רבים, התוקפים יכולים להשתלט על החשבונות שלכם ולהטמין מקלדות מתעדות.
תוכנת ריגול כמו Olympic Vision מתעדת את הקשות המקלדת שלכם כדי לגנוב פרטי התחברות. משתמש אחד איבד את חשבון הדוא”ל שלו לטובת מקליט מקלדת בגלל סיסמה חלשה. כדי לחזק סיסמאות:
- השתמשו בסיסמאות של 12 תווים ומעלה עם אותיות, ספרות וסמלים.
- אחסנו אותן במנהל סיסמאות כמו LastPass.
- הפעילו אימות רב-שלבי (MFA) לאבטחה נוספת.
- החליפו סיסמאות באופן קבוע, במיוחד לאחר פריצה.
סיסמאות חזקות מרחיקות פורצים מהחשבונות שלכם.
רשתות Wi-Fi לא מאובטחות: מוקד להתקפות
רשתות Wi-Fi ציבוריות, כמו אלה שבבתי קפה או בשדות תעופה, הן וקטור התקפה נפוץ. פורצים משתמשים בהתקפות איש-באמצע כדי לירט נתונים ולהזריק קוד זדוני. רשתות לא מאובטחות נותרות וקטור איומים מוביל להדבקות.
הטלפון של משתמש אחד נפרץ לאחר שהתחבר ל-Wi-Fi של שדה התעופה ללא VPN. כדי לאבטח חיבורי Wi-Fi:
- השתמשו ב-VPN כדי להצפין חיבורים ברשתות ציבוריות.
- הימנעו ממשימות רגישות כמו בנקאות ברשת Wi-Fi ציבורית.
- כבו את ה-Wi-Fi כשאינכם משתמשים בו.
- בדקו אם מופיע “https” באתרים שאתם מבקרים בהם.
VPN מוסיף שכבת הגנה ברשתות לא מהימנות.
Malvertising: מודעות שמעבירות איומים
Malvertising משתמש במודעות מזויפות כדי להפיץ תוכנה זדונית. לחיצה על מודעה “זכו בפרס” עלולה להתקין כופר או תוכנת ריגול. אפילו אתרים לגיטימיים יכולים לארח מודעות גרועות אם רשתות הפרסום שלהם נפרצו.
הטלפון של משתמש אחד הודבק בתוכנת פרסום לאחר לחיצה על מודעת הגרלה מזויפת. כדי להימנע מ-Malvertising:
- השתמשו בחוסמי פרסומות כמו uBlock Origin.
- הימנעו מלחיצה על מודעות צבעוניות או דחופות.
- סרקו מכשירים לאחר ביקור באתרים חדשים.
- עדכנו את תוכנת האנטי-וירוס כדי לתפוס תוכנות פרסום.
היזהרו ממודעות מקוונות, גם באתרים מהימנים.
הנדסה חברתית: מניפולציה במקום ניצולים טכניים
הנדסה חברתית מסתמכת על הונאה ולא על פריצה טכנית. התוקפים מתחזים לאנשי קשר מהימנים, כמו בנקים, נציגי תמיכה או אפילו עמיתים לעבודה. הם משכנעים אתכם לחשוף מידע רגיש או להתקין תוכנה מזיקה.
לדוגמה, חלק מהמשתמשים מקבלים שיחות הטוענות שהמחשב שלהם נפגע. לאחר מכן מורים להם להוריד “כלי אבטחה” שהם למעשה תוכנה זדונית. הנדסה חברתית פועלת לעיתים קרובות לצד הודעות דיוג ודפי התחברות מזויפים כדי להפיץ טרויאנים או תוכנות ריגול.
כדי להגן על עצמכם:
- אשרו זהויות על ידי התקשרות למספרים רשמיים מאתרים מאומתים.
- לעולם אל תמסרו סיסמאות, קודים או פרטים פיננסיים למתקשרים לא צפויים.
- הזהירו מהודעות שדורשות פעולה מיידית.
- סרקו כל הורדה לא מוכרת בעזרת תוכנת אבטחה מהימנה.
אם בקשה נראית חריגה או לוחצת, עצרו ואמתו. הישארות דרוכים היא אחת ההגנות החזקות ביותר מפני התקפות הנדסה חברתית.
תוכנה מיושנת: מגנט לניצולים
הפעלת תוכנה מיושנת משאירה פערי אבטחה פתוחים לתוקפים. גרסאות ישנות של Windows או כלים שהוצאו משימוש, כמו Adobe Flash, הם מטרות מועדפות. פורצים מנצלים את החולשות הללו כדי להתקין קוד זדוני, שעלול להתפשט מאוחר יותר ברשתות נסתרות כמו אלה שנדונו בהשוואות כמו dark web מול deep web.
פגם Log4j אפשר לפורצים להפיץ כופר במערכות לא מעודכנות ברחבי העולם. משתמש אחד דיווח שעדכון Java עצר התקפה על השרת שלו. כדי לתקן זאת:
- הפעילו עדכונים אוטומטיים לכל התוכנות.
- הסירו אפליקציות שאינן בשימוש או מיושנות.
- בדקו עדכונים מדי שבוע.
- השתמשו בכלים כמו Ninite לניהול עדכונים.
עדכונים קבועים מרחיקים איומים וחוסכים מכם התקפות יקרות.
השפעה על אנשים פרטיים ועסקים
תוכנות זדוניות פוגעות גם באנשים פרטיים וגם בעסקים. הן גורמות להפסדים כספיים, לגניבת נתונים ולמצוקה רגשית. ההשלכות משתנות בהתאם למי שנפגע ולסוג האיום.
לאנשים פרטיים: נזק אישי וכלכלי
תוכנות זדוניות פוגעות באנשים פרטיים קשה. הן מאיימות על הפרטיות, על הכסף ועל השקט הנפשי.
תוכנת ריגול כמו Pegasus עוקבת בסתר אחר הפעילות שלכם וגונבת סיסמאות, הודעות אימייל או פרטי חשבון בנק. תוכנת כופר, שהיא סוג נוסף של תוכנה זדונית, מצפינה את הקבצים שלכם ודורשת תשלום. גם אחרי ששילמתם, אין ערובה לשחזור הקבצים.
מקלידי מקשים (keyloggers) מתעדים את ההקלדה שלכם כדי לגנוב מספרי כרטיסי אשראי או מספרי זהות. קורבנות רבים חווים תחושת פגיעה, חרדה או חוסר אונים. ההפסדים הכספיים נעים בין מאות לאלפי דולרים, במיוחד כשחשבונות הבנק נפרצים. מידע שנגנב נמכר לעיתים קרובות ברשת האפלה, וכך הסיכון נמשך. כדי להגן על עצמכם:
- השתמשו בתוכנת אנטיוירוס כמו Bitdefender לזיהוי איומים.
- גבו קבצים ל-Google Drive כדי למנוע אובדן מתוכנת כופר.
- השתמשו ב-VPN כדי להפחית חשיפה ברשתות Wi-Fi ציבוריות.
- עקבו אחר חשבונות הבנק וחפשו חיובים חריגים.
- הפעילו אימות דו-שלבי (MFA) כדי לאבטח את ההתחברויות.
לעסקים: הפסדים כלכליים ושיבוש תפעולי
עסקים מתמודדים עם אתגרים גדולים עוד יותר. פריצות לנתונים הנגרמות מתוכנות זדוניות עולות לחברות מיליונים בשחזור, בקנסות ובאובדן אמון.
משפחת תוכנות הכופר LockBit, כולל LockBit 3.0, הייתה מעורבת בכ-1,700 התקפות בארצות הברית בין 2020 ל-2023, עם תשלומי כופר של כ-91 מיליון דולר, לפי עצה משותפת של CISA וה-FBI[5]. בנקים, קמעונאים וחברות טכנולוגיה הם מטרות מובילות בשל הנתונים הרגישים שברשותם. תוכנת ריגול כמו DarkHotel מכוונת לרשתות תאגידיות כדי לגנוב סודות מסחריים. רשתות בוטנט הופכות מכשירים ארגוניים לכלים להתקפות DDoS, שמשבשות אתרים או שירותים. רשת הבוטנט Mirai הדגימה כיצד מכשירים לא מאובטחים המחוברים לאינטרנט יכולים להפוך לכלים להתקפות DDoS גדולות, כפי שמתואר בהתרעת CISA[6].
ההפסדים משתנים מאוד: Verizon מצאה שההפסד החציוני בפריצות של כופר ותשלומי סחיטה עמד על 46,000 דולר, כאשר 95% מהמקרים נעו בין 3 ל-1,141,467 דולר (DBIR 2024[1]). מעבר לכסף, עסקים נחשפים לפגיעה במוניטין ולקנסות רגולטוריים; לפי ה-GDPR, קנס עשוי להגיע ל-20 מיליון יורו או 4% מהמחזור השנתי העולמי[7]. תוכנות הרס כמו WhisperGate[8] עלולות למחוק נתונים קריטיים ולחייב חברות לבנות מחדש את המערכות מאפס. כדי להגן על עסקים:
- הטמיעו אנטיוירוס ארגוני כמו CrowdStrike Falcon.
- הדריכו עובדים בזיהוי פישינג והנדסה חברתית.
- השתמשו בחלוקה לרשתות משנה (network segmentation) כדי להגביל התפשטות.
- גבו נתונים מדי יום כדי להתאושש מתוכנות כופר.
- אבטחו גישה מרחוק באמצעות VPN כדי להגן על החיבורים.
למה הגנה חשובה לכולם
תוכנת ריגול גונבת את הפרטיות שלכם. תוכנת כופר מצפינה את הזיכרונות שלכם. רשתות בוטנט משבשות עסקים שלמים. נתוני הפריצות שלמעלה מראים שזו אינה רק בעיה טכנולוגית. היא פוגעת בכלכלה האישית ובכלכלות שלמות.
שימוש משולב באנטיוירוס, בגיבויים, ב-VPN ובהרגלים נכונים יכול לעצור איומים לפני שהם מתממשים. היו פרואקטיביים, ותישארו מוגנים.
מדוע האקרים משתמשים ב-Malware
האקרים משתמשים ב-malware לכסף, כוח, או הפרעה. הנימוקים משתנים, אך הכלים נשארים עקביים.
רווח פיננסי מניע את רוב ההתקפות. האקרים גונבים נתונים כדי למכור ברשת האפלה או לדרוש כופר ישירות מקורבנות. כריית-זדון (Cryptojacking) חוטפת את כוח העיבוד של המכשיר שלך כדי לכרות מטבעות קריפטו. משתמש אחד דיווח שכריית-זדון הפכה את המחשב שלו לתזמורת.
כמה תוקפים מרגלים עבור מתחרים או מדינות-אומות. אחרים למטרה להפריע לממשלות או אינפרא קריטית, כמו WhisperGate wiper malware שיעד מערכות אוקראיניות. ההרגן של Malware הופך אותו לכלי המובילה עבור עברייני סייבר בכל רמת מיומנות.
מגמות מתפתחות באיומי הסייבר
תוכנות זדוניות מתפתחות במהירות. אלה המגמות המשמעותיות ביותר המעצבות את נוף האיומים כרגע.
איומים מונעי בינה מלאכותית: חכמים ומתחמקים יותר
תוכנות זדוניות מבוססות בינה מלאכותית משתמשות בבינה מלאכותית כדי להסתגל ולהימנע מזיהוי. בניגוד לאיומים מסורתיים, הן משנות את הקוד שלהן תוך כדי פעולה, וכך מתחמקות מכלי אנטי-וירוס. תוכנות זדוניות כאלה יוצרות גרסאות ייחודיות לכל התקפה, ומכוונות לחולשות בזמן אמת.
CrowdStrike תיעדה תוכנות זדוניות מבוססות בינה מלאכותית שמחקות אפליקציות לגיטימיות כדי לגנוב פרטי בנק. סוג איום זה קשה לזיהוי משום שהוא לומד מההגנות. כדי להגן מפני איומים מונעי בינה מלאכותית:
- השתמשו באנטי-וירוס מתקדם עם זיהוי מבוסס בינה מלאכותית, כמו CrowdStrike Falcon.
- עדכנו תוכנות מדי יום כדי לסגור פרצות חדשות.
- עקבו אחר התנהגות חריגה של המכשיר, כמו האטה פתאומית בביצועים.
- אמנו את עצמכם לזהות הודעות דוא”ל של דיוג, שהן שיטת הפצה נפוצה.
תוכנה זדונית כשירות: פשע להשכרה
תוכנה זדונית כשירות (MaaS) מאפשרת לכל אחד לרכוש ערכות התקפה מוכנות מראש ברשת האפלה. הערכות הללו פועלות כמו מנויים לתוכנה.
הדבר מוריד באופן דרמטי את רף המיומנות הנדרש מתוקפים. כדי להתמודד עם MaaS:
- השתמשו במסנני דוא”ל כדי לחסום הודעות דיוג, שהן שיטת הפצה נפוצה ב-MaaS.
- פרסו חומות אש כדי לעצור גישה לא מורשית.
- חנכו עובדים לזהות הצעות תוכנה מזויפות.
- השתמשו ב-VPN כדי לאבטח חיבורים ברשתות לא מהימנות.
התקפות חוצות פלטפורמות: מכוונות לכל המכשירים
תוכנה זדונית חוצת פלטפורמות תוקפת מערכות מרובות: Windows, macOS, Linux וטלפונים ניידים. היא מנצלת אפליקציות כמו Zoom או WhatsApp כדי לעבור בין מכשירים. סוס טרויאני המתחפש למשחק יכול לגנוב נתונים גם מהמחשב הנייד וגם מהטלפון שלכם.
סוג איום זה גדל ככל שאנשים משתמשים במספר מכשירים מדי יום. כדי למנוע התקפות חוצות פלטפורמות:
- עדכנו את כל המכשירים באופן קבוע כדי לתקן פרצות.
- הימנעו משיתוף אפליקציות בין פלטפורמות ללא סריקה.
- השתמשו בתוכנת אנטי-וירוס גם בטלפונים וגם במחשבים.
- הגבילו הרשאות אפליקציות כדי לחסום גישה לא מורשית.
איומים מבוססי ענן: מכוונים לתשתיות מתארחות
תוכנה זדונית מבוססת ענן תוקפת שירותי ענן כמו AWS, Azure או Google Cloud. תוקפים מנצלים ממשקי API חלשים בענן או שרתים שהוגדרו בצורה שגויה כדי להזריק קוד זדוני.
איום זה מסוכן במיוחד לעסקים המסתמכים על אחסון בענן. כדי להגן על מערכות ענן:
- השתמשו בסיסמאות חזקות לענן ואימות רב-שלבי (MFA).
- עקבו אחר יומני הענן לזיהוי פעילות חשודה.
- הצפינו נתונים בענן כדי לחסום גישה לא מורשית.
- שכרו מומחי אבטחת ענן לביקורות קבועות.
ניצול פרצות יום-אפס: תקיפה לפני שקיימים תיקונים
ניצולי יום-אפס מכוונים לפרצות תוכנה לא ידועות לפני שקיימים תיקונים. פרצת Log4j אפשרה לתוקפים להפיץ תוכנות כופר ברחבי העולם לפני שרוב המערכות הספיקו להתעדכן.
התקפות אלה קשות לעצירה משום שעדיין אין תיקון. כדי להפחית סיכוני יום-אפס:
- השתמשו במערכות לזיהוי חדירות כמו CrowdStrike.
- עדכנו תוכנות ברגע שמתפרסמים תיקונים.
- הריצו אפליקציות בסביבת הרצה מבודדת (Sandbox) כדי לבודד איומים.
- עקבו אחר בלוגים של אבטחה והתראות CISA לאזהרות יום-אפס.
עדכונים מהירים מצילים מערכות. המגמות הללו מראות שהאיומים הופכים חכמים יותר וקשים יותר לעצירה.
איך לזהות זיהום במכשיר שלך
זיהוי מוקדם של זיהום חוסך זמן, כסף ולחץ. שימו לב לסימני האזהרה הבאים:
- ביצועים איטיים או קריסות תכופות.
- חלונות קופצים עם פרסומות שלא ציפיתם להן.
- הודעות דוא”ל מוזרות שנשלחו מהחשבון שלכם בלי שידעתם על כך.
- תוכניות לא מוכרות שפועלות בתוך מנהל המשימות.
- פעילות רשת גבוהה בצורה חריגה או ניקוז סוללה.
משתמש אחד הבחין שהמחשב הנייד שלו מתחיל להאט ואיתר את הסיבה לכרייה לא מורשית של מטבעות קריפטוגרפיים (cryptojacking). אם אתם מזהים אחד מהסימנים האלה, הריצו סריקת אנטי-וירוס מלאה. זיהוי מוקדם מגביל את הנזק.
שיטות עבודה מומלצות למניעת הדבקות
היו פרואקטיביים כדי להרחיק איומים. הרגלים פשוטים וכלים נכונים מגנים על המכשירים שלכם. להלן הצעדים המרכזיים:
- התקינו אנטי-וירוס: השתמשו באנטי-וירוס מהימן כמו Norton או Malwarebytes. עדכונים קבועים מזהים איומים חדשים. סרקו את המכשירים לפחות פעם בשבוע.
- עדכנו תוכנות: התקינו עדכונים לאפליקציות ולמערכות באופן קבוע כדי לסגור פרצות. הפעילו עדכונים אוטומטיים ב-Windows וב-macOS. תוכנה מיושנת מזמינה תקיפות.
- הימנעו ממיילים חשודים: אל תלחצו על קישורים או קבצים מצורפים משולחים לא מוכרים. אמתו כתובות URL לפני לחיצה. מיילי דיוג (phishing) מפיצים הדבקות במהירות.
- השתמשו בסיסמאות חזקות: צרו סיסמאות בנות 12 תווים לפחות, הכוללות מספרים וסמלים. השתמשו במנהל סיסמאות כמו LastPass. סיסמאות חזקות חוסמות גישה לא מורשית.
- הימנעו מהורדות מסוכנות: הורידו רק ממקורות מהימנים כמו Google Play או App Store. הימנעו מאפליקציות פיראטיות, שלעתים קרובות מכילות איומים נסתרים.
- גבו את הקבצים: שמרו נתונים ב-Google Drive או בכונני גיבוי חיצוניים. גיבויים מגנים מפני כופרה (ransomware). משתמש ב-Reddit שחזר את כל הקבצים שלו בדרך זו.
- הפעילו חומת אש: השתמשו ב-Windows Defender Firewall כדי לחסום חיבורים לא מורשים. חומות אש מונעות מאיומים להתפשט. בדקו את ההגדרות באופן קבוע.
- אבטחו מכשירי IoT: שנו סיסמאות ברירת מחדל במצלמות חכמות או נתבים. עדכנו קושחה לעתים קרובות. מכשירי IoT הם יעדים נפוצים לתקיפה.
- השתמשו ב-VPN ברשתות Wi-Fi ציבוריות: VPN מצפין את החיבור שלכם ברשתות לא מהימנות. הדבר מפחית את החשיפה להתקפות man-in-the-middle. בחרו בספק VPN מהימן בתשלום.
- למדו לזהות הנדסה חברתית: השתתפו בהכשרה שמלמדת לזהות מיילים ושיחות מזויפות. המודעות עוצרת תקיפות שמבוססות על מניפולציה. תרגלו זיהוי ניסיונות דיוג באופן קבוע.
האם VPN מגן נגד Malware?
VPN מצפין את חיבור האינטרנט שלך ומסתיר את כתובת ה-IP שלך. זה מקשה על התוקפים ליירט נתונים ב-Wi-Fi ציבורית או להחדיר קוד זדוני דרך התקפות man-in-the-middle.
עם זאת, VPN אינו מונע malware ברוב התרחישים. VPNs אין סריקות קבצים שאתה מוריד. הם אינם חוסמים אתרים phishing או הסרה זיהומים קיימים. הם לא יכולים לעצור אותך מפתיחת קביעת דוא”ל זדונית או התקנת טרוג’ן מחופה לתוכנה.
מה VPN עשה טוב הוא להפחית את החשיפה שלך ברשתות לא מאובטחות. אם אתה משתמש בWi-Fi ציבורית בבית קפה או שדה תעופה, VPN מונע תוקפים מקריאת התנועה שלך או הפנייה אתך לאתרים זדוניים. כמה ספקי VPN כמו NordVPN כוללים תכונות נוספות כמו Threat Protection, אשר חוסמת תחומים זדוניים ידועים ומודעות. תכונות אלה הוסיפות ערך אך עדיין אינם מחליפים תוכנת antivirus ייעודית.
חשוב VPN כשכבה אחת בהגנה רב-שכבתית. צמד אותו עם תוכנת antivirus, סיסמאות חזקות, עדכונים קבועים, והרגלי גלישה בטוחים. אין כלי יחיד עוצר כל איום. ההגנה השכבתית היא הגישה היחידה האמינה.
הערה: VPN.com עשוי להרוויח עמלות שיוך מספקי VPN שהוזכרו באתר זה. ההמלצות שלנו מבוססות על הערכה עצמאית.
איך להתאושש מהדבקה
אם תוכנה זדונית פגעה במכשיר, פעלו מהר. להלן תוכנית התאוששות שלב אחר שלב.
נתקו את המכשיר מיד
בודדו את המכשיר שנגוע כדי לעצור את התפשטות האיום. כבו את ה-Wi-Fi, נתקו כבלי Ethernet או השביתו מתאמי רשת. כך מונעים מתולעים או מרשתות בוטים להדביק מכשירים אחרים ברשת שלכם. WannaCry התפשטה במהירות בין רשתות, ולכן ניתוק מיידי הוא דחוף. כך מנתקים בבטחה:
- כבו את ה-Wi-Fi דרך הגדרות המכשיר.
- נתקו כוננים חיצוניים כדי למנוע הדבקה.
- הימנעו משימוש במכשיר עד שיסרקו אותו.
זהו את סוג האיום
הריצו סריקה מלאה של המערכת במצב בטוח (Safe Mode) באמצעות תוכנת אנטי-וירוס מהימנה כמו Malwarebytes או Bitdefender. מצב בטוח מגביל פעילות זדונית, וכך קל יותר לזהות את האיום. בדקו אם מדובר בתוכנת סחיטה (ransomware), תוכנת ריגול (spyware) או טרויאני כמו Emotet[9].
הכרת האיום הספציפי עוזרת לבחור את אסטרטגיית ההסרה הנכונה. מאחר שגרסאות חדשות צצות כל הזמן, זיהוי מדויק חשוב. כך מזהים את האיום:
- הפעילו את המכשיר במצב בטוח[10] (ב-Windows 11: הגדרות > מערכת > שחזור > הפעלה מתקדמת > הפעל מחדש כעת; ב-Windows 10 השתמשו ב-הגדרות > עדכון ואבטחה > שחזור. לאחר מכן בחרו פתרון בעיות > אפשרויות מתקדמות > הגדרות הפעלה > הפעל מחדש ולחצו 4 או F4).
- השתמשו ב-Malwarebytes, Bitdefender או Kaspersky לסריקות.
- בדקו את יומני האנטי-וירוס כדי למצוא את שם האיום והתנהגותו.
הסירו את האיום
לאחר הזיהוי, הכניסו את הקבצים הזדוניים להסגר או מחקו אותם באמצעות כלי אנטי-וירוס. תוכנות כמו Kaspersky Virus Removal Tool או Emsisoft Emergency Kit מטפלות במקרים קשים, כולל איומים חסרי קבצים (fileless) המסתתרים בזיכרון. בהדבקות חמורות, השתמשו בכונן USB של אנטי-וירוס הניתן לאתחול כדי לנקות את המערכת לפני שהיא נטענת. כך מסירים איומים:
- פעלו לפי הנחיות האנטי-וירוס כדי להכניס קבצים להסגר או למחוק אותם.
- השתמשו בכלי משני כמו Emsisoft לאימות.
- הימנעו ממחיקה ידנית אלא אם אתם מומחים.
שנו את כל הסיסמאות
עדכנו סיסמאות לכל החשבונות, במיוחד חשבונות בנק ודוא”ל. השתמשו בסיסמאות חזקות וייחודיות והפעילו אימות רב-שלבי (MFA). מקלידי מקשים (keyloggers) גונבים לעתים קרובות פרטי התחברות במהלך הדבקה.
שנו את הסיסמאות ממכשיר נקי שאינו נגוע כדי למנוע הדבקה חוזרת. גונבי מידע (infostealers) כמו LummaC2 נפוצים מאוד. כך מאבטחים סיסמאות:
- השתמשו בניהול סיסמאות כמו LastPass כדי ליצור סיסמאות חזקות.
- הפעילו MFA עם אפליקציות כמו Google Authenticator.
- שנו סיסמאות רק לאחר שוידאתם שהאיום הוסר.
שחזרו קבצים מגיבויים
אם תוכנת סחיטה או תוכנה זדונית מוחקת (wiper) מחקה או הצפינה קבצים, שחזרו אותם מגיבוי נקי. השתמשו בכוננים חיצוניים או בשירותי ענן כמו Google Drive או OneDrive. ודאו שהגיבויים נקיים מאיומים לפני השחזור.
תוכנת סחיטה הופיעה ב-23% מההפרות[1] בניתוח של Verizon לשנת 2024, ולכן גיבויים חיוניים. כך משחזרים קבצים:
- ודאו שהגיבויים אינם נגועים באמצעות סריקת אנטי-וירוס.
- שחזרו קבצים למכשיר נקי.
- הימנעו משילום דרישות של תוכנות סחיטה. ההתאוששות אינה מובטחת.
עדכנו את כל התוכנות
תקנו את כל התוכנות כדי לסגור את החולשות שתוקפים ניצלו. עדכנו מיד את מערכת ההפעלה, האפליקציות והתוספים. WannaCry ניצלה פגם לא מתוקן ב-Windows, ופרצות אפס-יום (zero-day) מכוונות למערכות שלא עודכנו. כך מעדכנים תוכנות:
- הפעילו עדכונים אוטומטיים ל-Windows, macOS או לאפליקציות.
- בדקו עדכונים לדפדפנים ולתוספים כמו Adobe.
- השתמשו בכלים כמו Ninite לעדכונים מרובים.
הריצו סריקה שנייה
לאחר ההסרה, הריצו סריקה מלאה נוספת עם אנטי-וירוס אחר כדי לוודא שלא נותר דבר. איומים חסרי קבצים כמו Astaroth יכולים להסתתר בזיכרון. משתמש אחד השתמש ב-Bitdefender אחרי Malwarebytes כדי לאשר שהמערכת נקייה. כך סורקים שוב:
- השתמשו בכלי משני כמו Kaspersky או Norton.
- הריצו סריקות במצב בטוח לדיוק.
- בדקו יומני מערכת לפעילות חריגה.
עקבו אחר החשבונות לזיהוי פעילות חשודה
עקבו אחר חשבונות בנק, דוא”ל ורשתות חברתיות אחר התחברויות או חיובים לא מורשים. תוכנת ריגול יכולה להישאר פעילה ולשלוח מידע להאקרים גם לאחר ההסרה. דווחו על הונאה לבנקים או ל-FTC בכתובת www.identitytheft.gov[11]. כך עוקבים אחר חשבונות:
- בדקו יומני חשבון להתחברויות לא מוכרות.
- הגדירו התראות בנק על עסקאות.
- השתמשו בניטור אשראי אם מידע נגנב.
קבלו הכשרה באבטחת סייבר
למדו מההדבקה כדי להימנע מתקיפות עתידיות. קורסים מקוונים או סדנאות מלמדים אתכם לזהות הודעות דוא”ל של דיוג ושיטות נוספות. מכיוון שפעולה אנושית מעורבת ב-68% מההפרות, להכשרה זו השפעה גדולה במיוחד. כך מקבלים הכשרה:
- למדו בקורסים חינמיים של CISA או Coursera.
- תרגלו זיהוי דוא”ל מזויף בסימולציות.
- שתפו טיפים עם משפחה או עמיתים לעבודה.
שכרו מומחים להדבקות מורכבות
לאיומים מורכבים כמו rootkits או תוכנה זדונית מוחקת, שכרו אנשי מקצוע באבטחת סייבר. Rootkits כמו Zacinlo מסתתרים עמוק במערכות ומתנגדים לכלי אנטי-וירוס רגילים. משתמש אחד שכר איש מקצוע להסרת rootkit לאחר שהאנטי-וירוס שלו נכשל. כך שוכרים מומחים:
- פנו לחברות כמו CrowdStrike או לשירותי IT מקומיים.
- בדקו הסמכות לפני השכירה.
- בקשו דוח ניקוי מפורט.
מדוע התאוששות מהירה חשובה
התאוששות מהירה מצמצמת הפסדים כספיים, גניבת מידע ונזק למערכת. מדי שנה מתבצעות ברחבי העולם 5.6 מיליארד התקפות תוכנה זדונית. שימוש ב-VPN ברשת Wi-Fi ציבורית במהלך ההתאוששות מוסיף שכבת הגנה. פעולה מהירה ויסודית מחזירה לכם את המכשיר ואת שקט הנפש.
מה הלאה בהגנה מפני תוכנות זדוניות?
נוף האיומים ממשיך להתפתח. תוקפים מאמצים טכניקות חדשות מהר יותר ממה שארגונים רבים מסוגלים להגיב.
בינה מלאכותית משנה גם את ההתקפה וגם את ההגנה. תוקפים משתמשים ב-AI כדי ליצור תוכנות זדוניות פולימורפיות, שמשנות את הקוד שלהן בכל הרצה. המגינים מגיבים עם מערכות זיהוי מבוססות AI, שמנתחות דפוסי התנהגות במקום להסתמך על חתימות ידועות. חברות כמו CrowdStrike, SentinelOne ו-Palo Alto Networks בונות מערכות זיהוי מהירות יותר ותגובה אוטומטית.
תשלום כופר נותר שנוי במחלוקת. תשלום כופר מממן פעילות פלילית ואינו מבטיח שחזור של הקבצים. ה-FBI מציין כי הוא אינו ממליץ לשלם כופר[2], מכיוון שתשלום עלול לעודד תוקפים ואינו מבטיח שחזור. ובכל זאת, עסקים רבים משלמים, משום שעלות ההשבתה עולה על סכום הכופר. מתח זה מזין ויכוח מתמשך במעגלי מדיניות הסייבר.
VPN חינמיים טומנים בחובם סיכונים משלהם. חלק משירותי ה-VPN החינמיים מתעדים נתוני משתמשים, מזריקים פרסומות או מצרפים תוכנות לא רצויות. כדאי להישאר עם ספקים משלמים ומוכרים, שיש להם מדיניות פרטיות שקופה וביקורות עצמאיות.
איומים חסרי קבצים מאתגרים כלי אנטי-וירוס מסורתיים. התקפות אלה פועלות כולן בזיכרון ואינן משאירות קבצים שהסורקים יכולים לזהות. כלי זיהוי ותגובה בנקודות קצה (EDR) הופכים לחיוניים לאיתור טכניקות מתוחכמות אלה.
חינוך המשתמשים נותר ההגנה בעלת ההשפעה הגבוהה ביותר. לכלים טכניים יש חשיבות, אך שגיאה אנושית עדיין מעורבת ברוב הפריצות. סימולציות דיוג קבועות, הדרכה למודעות אבטחה ומדיניות ארגונית ברורה מפחיתות סיכון ביעילות רבה יותר מכל מוצר בודד.
העתיד תלוי בהגנות מרובות שכבות: זיהוי מבוסס AI, עדכוני אבטחה עקביים, אימות חזק, חיבורים מוצפנים ומשתמשים מיודעים שפועלים יחד.
סיכום סופי
תוכנות זדוניות נותרות אחד האיומים הדיגיטליים המתמשכים ביותר, כאשר גרסאות חדשות מופיעות ללא הפסקה. מתוכנות כופר ועד תוכנות ריגול, מגוון סוגי ההתקפות רחב, ולכל אחד מהם יש השלכות חמורות.
הגנה על עצמכם דורשת גישה מרובת שכבות: תוכנת אנטי-וירוס, גיבויים קבועים, סיסמאות חזקות, עדכוני תוכנה ו-VPN ברשתות Wi-Fi ציבוריות. אף כלי יחיד אינו מכסה כל זווית. פרצת Equifax השפיעה על כ-147 מיליון בני אדם[12], ולפי ה-FTC, החברה לא תיקנה פגיעות קריטית שעליה הוזהרה.
מקורות
- Verizon. ללא תאריך. 2024 Dbir Data Breach Investigations Report. אוחזר ב-16 באוקטובר 2026 מתוך https://www.verizon.com/business/resources/reports/2024-dbir-data-breach-investigations-report.pdf.בארכיון: תמונת מצב של Wayback Machine
- IC3. 2024. 2023 IC3Report. אוחזר ב-16 באוקטובר 2026 מתוך https://www.ic3.gov/AnnualReport/Reports/2023_IC3Report.pdf.בארכיון: תמונת מצב של Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. ללא תאריך. Recognize and Report Phishing. אוחזר ב-16 באוקטובר 2026 מתוך https://www.cisa.gov/secure-our-world/recognize-and-report-phishing.בארכיון: תמונת מצב של Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. ללא תאריך. Indicators Associated With WannaCry Ransomware. אוחזר ב-16 באוקטובר 2026 מתוך https://www.cisa.gov/news-events/alerts/2017/05/12/indicators-associated-wannacry-ransomware.בארכיון: תמונת מצב של Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. ללא תאריך. Understanding Ransomware Threat Actors: LockBit. אוחזר ב-16 באוקטובר 2026 מתוך https://www.cisa.gov/news-events/cybersecurity-advisories/aa23-165a.בארכיון: תמונת מצב של Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. ללא תאריך. Heightened DDoS Threat Posed by Mirai and Other Botnets. אוחזר ב-16 באוקטובר 2026 מתוך https://www.cisa.gov/news-events/alerts/2016/10/14/heightened-ddos-threat-posed-mirai-and-other-botnets.בארכיון: תמונת מצב של Wayback Machine
- European Commission. ללא תאריך. Enforcement and sanctions. אוחזר ב-16 באוקטובר 2026 מתוך https://commission.europa.eu/law/law-topic/data-protection/information-business-and-organisations/enforcement-and-sanctions_en.בארכיון: תמונת מצב של Wayback Machine
- M. D. S. U. (DSU), M. T. Intelligence, and M. D. E. C. I. Response. 2022. Destructive malware targeting Ukrainian organizations. Microsoft Security Blog (16 בינואר 2022). אוחזר ב-16 באוקטובר 2026 מתוך https://www.microsoft.com/en-us/security/blog/2022/01/15/destructive-malware-targeting-ukrainian-organizations/.בארכיון: תמונת מצב של Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. ללא תאריך. Emotet Malware. אוחזר ב-16 באוקטובר 2026 מתוך https://www.cisa.gov/news-events/alerts/2018/07/20/emotet-malware.בארכיון: תמונת מצב של Wayback Machine
- Microsoft. ללא תאריך. מצב בטוח. https://support.microsoft.com/en-us/windows/start-your-pc-in-safe-mode-in-windows-92c27cff-db89-8644-1ce4-b3e5e56fe234.
- Identitytheft. ללא תאריך. www.identitytheft.gov. http://www.identitytheft.gov.
- Federal Trade Commission. 2019. Equifax to Pay $575 Million as Part of Settlement with FTC, CFPB, and States Related to 2017 Data Breach. אוחזר ב-16 באוקטובר 2026 מתוך https://www.ftc.gov/news-events/news/press-releases/2019/07/equifax-pay-575-million-part-settlement-ftc-cfpb-states-related-2017-data-breach.בארכיון: תמונת מצב של Wayback Machine
משאבים לדף זה
תרשימים ותמונות עזר מהמחקר שלנו, חינמיים לצפייה ושיתוף.
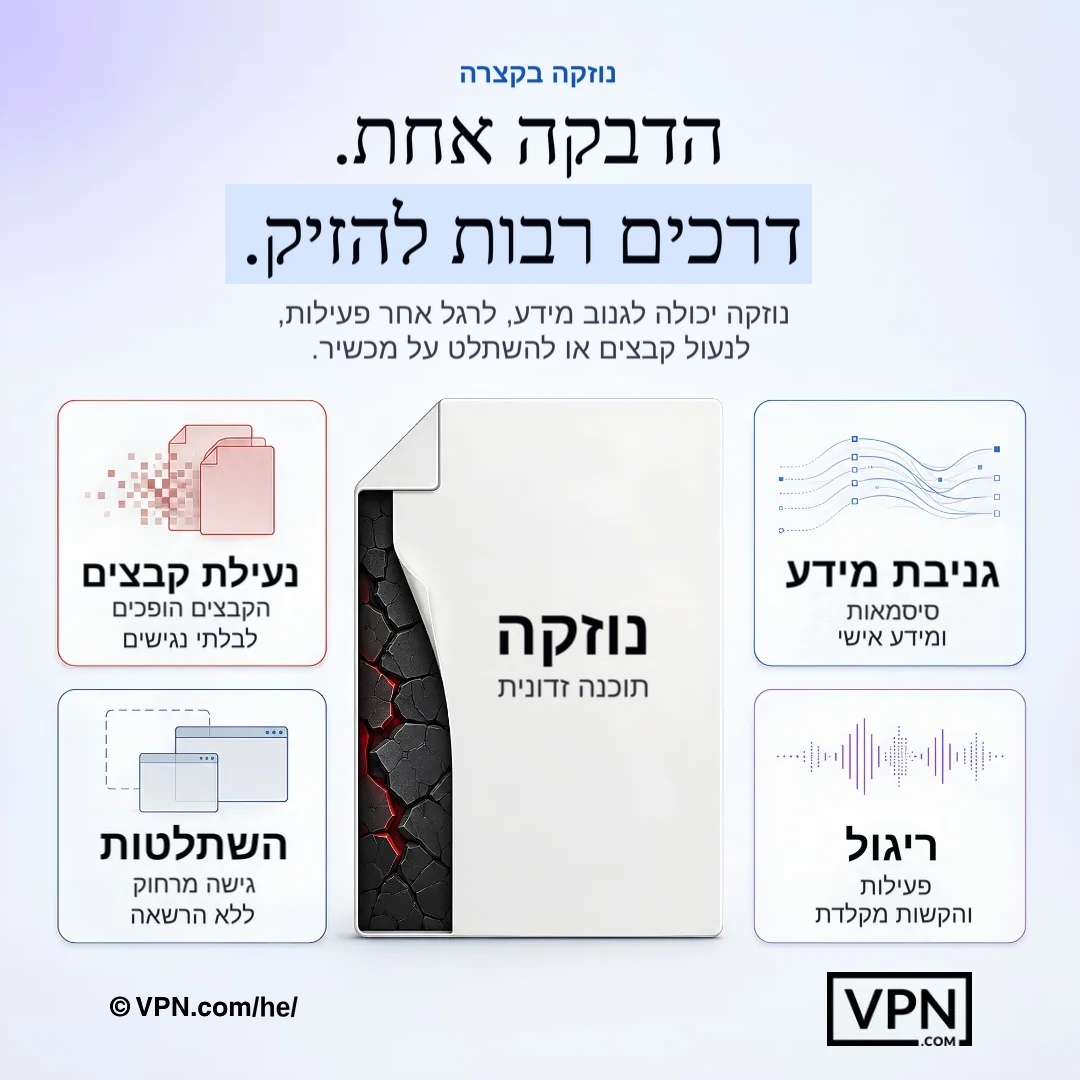
זיהום תוכנה זדונית יחיד עלול לגנוב מידע, לנטר פעילות, לנעול קבצים או להעניק לתוקף שליטה על המכשיר.
שאלות נשאלות בתדירות
מהו בדיוק תוכנה זדונית (malware) ואיך היא מגיעה למכשיר שלך?
תוכנה זדונית היא תוכנה שנועדה לגנוב נתונים, לפגוע במערכות או להפריע לחיים שלך. היא בדרך כלל חודרת דרך הודעות דוא”ל של פישינג ותרגילים אחרים שמסתמכים על פעולה אנושית, גורם שמעורב ב-68% מהפרצות. נקודות כניסה נפוצות נוספות הן הורדות שקטות מאתרים פרוצים, כונני USB נגועים, אפליקציות פיראטיות ותוכנה שלא עודכנה.
מה ההבדל המעשי בין וירוס, תולעת וסוס טרויאני?
וירוס משכפל את עצמו ומתפשט בין מכשירים, וגורם לנזק לקבצים ולמערכת. תולעת, לעומת זאת, משתכפלת ברשתות שלמות ללא כל פעולה מצד המשתמש, כפי שעשה WannaCry באמצעות הפגיעות EternalBlue ב-Windows. סוס טרויאני מתחזה לתוכנה לגיטימית כדי ליצור דלת אחורית לגניבת נתונים, בדומה לשיטה שבה טרויאני במשחק פיראטי גנב את פרטי הבנק של משתמש אחד.
מדוע נחשב הרנסומוור לסוג הזדוני היקר ביותר?
רנסומוור השתתף ב-23% מהפרצות שנכללו בניתוח של Verizon לשנת 2024, והחציון של ההפסד בפרצות מסוג רנסומוור וסחיטה עמד על $46,000. CISA וה-FBI מדווחים על כ-1,700 התקפות של LockBit בארצות הברית מאז 2020, עם תשלומי כופר של כ-$91 מיליון. ערכות תוכנה זדונית כשירות (Malware-as-a-Service) מורידות בצורה דרמטית את רף המיומנות הנדרש מהתוקפים.
מהו Malware-as-a-Service ומדוע הוא הופך התקפות לנפוצות יותר?
Malware-as-a-Service מאפשר לכל אדם לשכור ערכות התקפה מוכנות מראש ברשת האפלה. השירות פועל כמו מנוי לתוכנה, וכך הוא מסיר את מחסום המיומנות הטכנית מפני התוקפים. אמצעי הנגד כוללים מסנני דוא”ל, חומות אש והכשרת עובדים, מכיוון שפישינג נותר שיטת ההפצה הסטנדרטית של MaaS.
כיצד AI משנה את נוף האיום malware?
Malware מונע AI משנה את הקוד שלו בזמן אמת כדי להתחמק זיהוי antivirus, יצירת וריאנטים ייחודיים לכל התקפה ולא שימוש מחדש חתימות סטטיות. CrowdStrike תיעד malware AI מחקות יישומים לגיטימיים כדי לגנוב פרטי בנקאות. מגנים התנגדות עם מערכות זיהוי מופעלות AI, כמו CrowdStrike Falcon, שמנתחות דפוסי התנהגות במקום להסתמך על חתימות malware ידועות.
האם VPN בפועל מגן עליך מ-malware?
לא ישירות. VPN מצפין את החיבור שלך ומסתיר את כתובת ה-IP שלך, אשר עוצרות תוקפים ליירט נתונים או החדרת קוד דרך התקפות man-in-the-middle ב-Wi-Fi ציבורית, אך זה אינו סורק הורדות, חוסמות אתרים phishing, או מסיר זיהומים. כמה ספקים, כמו NordVPN, הוסיפות Threat Protection כדי חוסמות תחומים זדוניים ידועים, אך VPN היא רק שכבה אחת בהגנה רב-שכבתית לצד תוכנת antivirus.
מהם ההרגלים היעילים ביותר למניעת זיהום malware?
שכבה הגנות מרובות ולא להסתמך על כלי אחד: הרץ תוכנת antivirus כמו Norton או Malwarebytes עם סריקות שבועיות, הפוך auto-updates עבור ה-OS ויישומים שלך, השתמש בסיסמאות בעלות 12+ תווים במנהל כמו LastPass, והחליף קבצים ל-Google Drive או כונן חיצוני. הוסף VPN ל-Wi-Fi ציבורית, כי רשתות לא מאובטחות נשארת וקטור זיהום מובהק.
כיצד עסקים מגנים באופן ספציפי מפני פריצות נתונים שנגרמו על ידי תוכנות זדוניות?
עסקים משלבים אנטי-וירוס ארגוני כמו CrowdStrike Falcon עם חלוקת רשת לקטעים (network segmentation) כדי להגביל את התפשטות התוכנה הזדונית, וכן מבצעים גיבויים יומיים כדי להתאושש מכופרה (ransomware) בלי לשלם. הכשרת עובדים לזיהוי פישינג והנדסה חברתית סוגרת את הפער האנושי, שכן LockBit לבדה גבתה לפי ההערכות כ-91 מיליון דולר בכופר בארצות הברית. קנסות GDPR יכולים להגיע ל-20 מיליון אירו או ל-4% מהמחזור השנתי העולמי, וזה מוסיף לחץ רגולטורי להשקיע בשכבות ההגנה האלה.
מהם הסימנים האזהרה שמכשיר כבר מדוכא?
שמור ל-slow performance או קריסות תדירות, פופ-אפים בלתי צפויים, אימיילים מוזרים שנשלחו מהחשבון שלך, תוכניות לא ידועות בתא מנהל המשימות, וגבוה יוצא דופן פעילות רשת או ניקוז סוללה. משתמש אחד גרס הלפטופ הרי שלהם ל-cryptojacking malware כריית cryptocurrency ברקע. הרץ סריקה antivirus מלאה באופן מיידי אם כל סימנים אלה הופיעו, כי גילוי מוקדמת גבולות נזק.
אילו כלים מומלצים לזיהוי והסרה זיהום פעיל?
אתחול ל-Safe Mode והרץ סריקה מלאה עם Malwarebytes, Bitdefender, או Kaspersky כדי לזהות אם האיום הוא ransomware, spyware, או טרוג’ן כמו Emotet. לקריאות קשות, לרבות איומים ללא קבצים מוסתרים בזיכרון, כלים כמו Emsisoft Emergency Kit או USB antivirus bootable נקה המערכת לפני שהוא טוען. הרץ סריקה שנייה עם כלי שונה לאחר מכן כדי לאשר שום דבר לא נשאר.
מה השלב הראשון הנכון אם אתה חושד malware על המכשיר שלך?
התנתק את המכשיר באופן מיידי על ידי כיבוי Wi-Fi, נתק Ethernet, או הגדרת מתאמי הרשת כדי עוצרות תולעים או botnets מהתפשטות, כי WannaCry להפיץ במהירות על פני רשתות מחוברות. הימנע משימוש המכשיר עד סריקה. רק לאחר זיהום מאומת הסיר צריך אתה שנה סיסמאות, ועשה כך מעבור מכשיר נקי, מנוער שלא להדבק מחדש.
האם יש פעם שבה כדאי לשלם דרישת כופר?
לא. ה-FBI אינו ממליץ לשלם כופר, והחזרת הקבצים שלכם אינה מובטחת גם לאחר התשלום. כופרה הופיעה ב-23% מפרצות האבטחה בניתוח של Verizon לשנת 2024, ולכן גיבויים מאומתים וללא תוכנות זדוניות ב-Google Drive או בכונן חיצוני חשובים הרבה יותר מההחלטה אם לשלם. עסקים רבים בכל זאת משלמים, משום שעלות ההשבתה עולה על סכום הכופר, וכך הם ממשיכים לממן פעילות פלילית מתמשכת.
מי בעצם צורך לדאוג לגבי rootkits ו-wiper malware?
כל אחד יכול להיות מטרה, אך אלה הקשות ביותר זיהומים לטפל בבד בעצמו. Rootkits כמו Zacinlo להסתתר עמוק במערכת כדי להתחמק כלים antivirus סטנדרטיים, לעתים קרובות דורשת מעסיק מומחה סייבר אבטחה לאחר ניסיונות הסרה בבית נכשלו. Wiper malware כמו WhisperGate, אשר יעד מערכות אוקראיניות, מחק נתונים לחלוטין ולא הצפנה זה, כפיית בנייה מערכת מלאה חדש מ-clean backups.