Handbók gagnaaðgengu: Vernd, réttindi og bestu venjur
Lærðu hvað gagnaaðgangur er, núverandi lög um friðhelgi einkalífs (GDPR, CCPA), og hvernig á að vernda persónulegar upplýsingar þínar á netinu.
 Michael Gargiulo
Bottom Line: Persónuleg gögn þín standa frammi fyrir stöðugum ógnum frá spilliforritum, vefbrennum, félagslegri verkfræði og netárásum. Sterk lykilorð, friðhelgimiðuð tæki og VPN sem dulkóðar umferð þína mynda kjarnann í vörn gagna þinna á netinu.
Gagnaaðgangur er orðinn eitt mikilvægasta efnið í stafrænu lífi. Hver netkaupakaup, leitarfyrirspurn og færsla á samfélagsmiðlum mynda persónuleg gögn sem fyrirtæki safna, geyma og deila. Fyrir marga fólk er spurningin einföld: hver stjórnar upplýsingum mínum og hvernig held ég þeim öruggum?
Hætturnar eru raunverulegar. Netglæpamenn nota háþróaðar aðferðir til að stela persónulegum gögnum og jafnvel lögmæt fyrirtæki misstjórna þeim stundum. En það eru líka góðar fréttir. Sterk lög um friðhelgi einkalífs eru nú til staðar í tugum landa og hagnýt tæki eru fáanleg til að hjálpa þér að taka stjórn. Þessi handbók nær yfir sérstakar ógnir við persónuleg gögn þín, lög sem hönnuð eru til að vernda réttindi þín og konkret skref sem þú getur tekið til að verja upplýsingar þínar á netinu.
Athugasemd: Þessi handbók fjallar um friðhelgi persónulegra gagna frá sjónarhóli neytenda. Ef þú ert að leita að upplýsingum um samræmi fyrirtækja, skyldur fyrirtækja gagnameðferðar eða útfærslu GDPR fyrir fyrirtæki, farðu á handbók okkar um gagnavernd í staðinn.
Hvað er gagnaaðgangur?
Gagnaaðgangur vísar til þess réttar þíns að stjórna því hvernig persónulegar upplýsingar þínar eru safnað, notaðar, geymdar og deilt. Persónuleg gögn innihalda allt sem getur auðkennt þig beint eða óbeint: nafnið þitt, tölvupóstfang, símanúmer, heimili, vafringasögu, kaupskrá, staðsetningargögn og jafnvel líffræðileg gögn eins og fingraför.
Í hagnýtum skilningi svarar gagnaaðgangur þremur spurningum:
- Hver safnar gögnum þínum? Vefsíður, öpp, auglýsendur, internetþjónustuaðilar (ISPs) og stjórnvöld safna öll persónulegum upplýsingum.
- Hvað gera þeir með þau? Algeng not eru meðal annars markvissar auglýsingar, greiningar, endurbætur á vörum og í sumum tilfellum sölu gagna til þriðja aðila.
- Hvaða stjórn hefur þú? Lög um friðhelgi einkalífs og tæki veita þér getu til að skoða, breyta, eyða og takmarka aðgang að gögnum þínum.
Bilið milli þess sem fyrirtæki safna og þess sem notendur skilja um það safnazt er ein stærsta áskorunin í stafrænu friðhelgi einkalífs, samkvæmt Electronic Frontier Foundation (EFF). Gagnaaðgangur er ekki það sama og gagnavernd, sem fjallar um skipulagsramma og lögfræðilega ramma sem fyrirtæki verða að fylgja. Gagnaaðgangur fjallar um þín einstöku réttindi og val.
Ógnir við persónulegar upplýsingar þínar
Netglæpamenn nota fjölbreytt úrval tækni til að fá aðgang að persónulegum gögnum. Að skilja hvernig hver óga virkar er fyrsti skrefið til að verja þig gegn henni.
Félagsleg verkfræði
Félagsleg verkfræði er flokkur árása þar sem glæpamenn miðla fólki til að birta trúnaðarupplýsingar. Fremur en að nýta sér veikleika hugbúnaðar nýta þessar árásir sálfélagslegt hugarfar.
Hvernig það virkar: Árásarmaður gæti gefið sig út fyrir bankastarfsmann, sent falskan góðgerðarkall eða búið til brýnt atburðarás (eins og að halda því fram að reikningur þinn hafi verið í hættu) til að þrýsta þér til að deila lykilorðum, reikningsnúmerum eða staðfestingarkóðum.
Raunverulegt dæmi: Í júlí 2020 varð Twitter fyrir alvarlegu gagnabroti þegar árásarmenn beittu samræmdri félagsverkfræðiárás gegn starfsfólki með aðgang að innri verkfærum. Árásarmennirnir náðu síðan stjórn á þekktum aðgangsreikningum, þar á meðal reikningum Barack Obama og Elon Musk, samkvæmt alríkis sakamálakæru[1], til að kynna dulritunargjaldmiðilssvindl.
Varnarleysi: Staðfesttu allar óbeiðnar beiðnir um persónulegar upplýsingar með því að hafa samband við stofnunina beint í gegnum opinbera rásir. Deildu aldrei lykilorðum eða einskiptakóðum með neinum sem hefur samband við þig fyrst.
Spilliforrit
Spilliforrit er illvíg hugbúnaður sem ætlað er að komast inn á tæki og stela gögnum, dulkóða skrár fyrir lausnarpeningum eða fylgjast með notkun notanda án samþykkis.
Hvernig það virkar: Spilliforrit kemur venjulega á meðan á tölvupóstviðhengi, spilltum vefsíðum eða spilltum niðurhölum. Þegar það er uppsett getur það skráð takka til að ná lykilorðum, dulkóðað skrár þínar og krafist greiðslu („ransomware”), virkjað myndavél þína eða hljóðnema eða flutt viðkvæm skjöl.
Dæmi úr raunveruleikanum: WannaCry-lausnarhugbúnaðarárásin árið 2017 olli tugþúsundum sýkinga í yfir 150 löndum[2], samkvæmt opnum skýrslum sem CISA vitnar í, þar sem skrár notenda voru dulkóðaðar og krafist var greiðslu í Bitcoin. Sjúkrahús, fyrirtæki og opinberar stofnanir urðu allar fyrir áhrifum.
Varnarleysi: Haltu stýrikerfinu og hugbúnaðinum uppfærðum, forðastu að smella á tengla eða viðhengi frá óþekktum sendendum og notaðu virtu illsfaravörn. Sérstök handbók okkar fjallar um tegundir spilliforrits og varnir í smáatriðum.
Beintargarðar vefbrenni
Þó að venjulegir vefbrenni hafi víðtækt net, miða beintargarðar vefbrenni á tiltekna einstaklinga með persónulegum upplýsingum sem árásarmaður hefur þegar safnað.
Hvernig það virkar: Árásarmaður rannsakar þig í gegnum samfélagsmiðla, opinberar skrár eða fyrri gagnabrot. Þeir búa síðan til mjög persónulagaða skilaboð, oft sem virðist koma frá samstarfsmanni, yfirmanni eða traustu þjónustu, sem drekur þig til að smella á illvígan tengil eða veita viðkvæm gögn.
Dæmi úr raunveruleikanum: Skýrsla frá Barracuda Networks árið 2023 leiddi í ljós að markvissar vefveiðar (spear phishing) eru aðeins 0,1% af tölvupóstsárásum en bera ábyrgð á 66% gagnabrota[3] í gögnum fyrirtækisins. Persónusniðið gerir þessar árásir mun árangursríkari en almennar vefveiðar.
Varnarleysi: Vertu varkár gagnvart hvaða tölvupósti sem krefst brýnna aðgerða, jafnvel þó hann virðist koma frá einhverjum sem þú þekkir. Staðfesttu beiðnir í gegnum aðskilda samskiptarás. Lestu ítarlega handbók okkar um vefbrenni fyrir fleiri verndarstefnur.
Netvörk árásir
Opinberar Wi-Fi netkerfi á kaffihúsum, flugvöllum og hótelum eru þægileg en í eðli sínu óörugg. Árásarmenn á sama neti geta stöðvað óenkóðaða gagnaumferð.
Hvernig það virkar: Í „man-in-the-middle” (MITM) árás staðsetur tölvuþrjótur sig milli tækis þíns og Wi-Fi beins. Þeir geta síðan fylgst með vöfrunaraðgerðum þínum, náð innloggum og jafnvel sprautt illvíg innihald inn í vefsíður sem þú heimsækir.
Raunverulegt dæmi: Öryggisrannsakendur hafa skjalfest að falsaðir heitir reitir (svokallaðar „evil twin“-árásir), sem líkja eftir lögmætum netum, séu enn ein algengasta ógnin á almannafæri.
Varnarleysi: Forðastu að fá aðgang að bankastarfsemi eða viðkvæmum reikningum á opinberu Wi-Fi. Notaðu VPN til að dulkóða tenginguna þína og tryggðu að vefsíður noti HTTPS áður en þú slærð inn persónulegar upplýsingar.
Varnarleysi internetsins um hluti (IoT)
Snjallar heimatæki, slitanleg tæki, eldri símar og tengd tæki hafa oft veika öryggisstillingu og fá sjaldan hugbúnaðaruppfærslur.
Hvernig það virkar: Mörg IoT-tæki koma með sjálfgefnum lykilorðum sem notendur breyta aldrei. Þessi tæki skorta oft dulkóðun og geta sent gögn í óenkóðaðri mynd. Árásarmenn geta nýtt sér þessa veikleika til að fá aðgang að heimaneti þínu og hvaða gögnum sem eru geymd á tengdum tækjum.
Dæmi úr raunveruleikanum: Árið 2019 komust öryggisrannsakendur hjá Bitdefender að því að Ring Video Doorbell Pro sendi Wi-Fi-aðgangsupplýsingar ódulkóðaðar um venjulegt HTTP við uppsetningu[4], sem gerði öllum í nágrenninu kleift að ná þeim; málið hefur síðan verið lagfært.
Varnarleysi: Breyttu sjálfgefnum lykilorðum á öllum tengdum tækjum strax eftir uppsetningu. Athugaðu reglulega fyrir framleiðendauppfærslur og slökktu á eiginleikum sem þú notar ekki, svo sem fjartengingu.
Misnotkun samfélagsmiðla
Samfélagsmiðlakerfið safnar miklu magni af gögnum notanda og upplýsingarnar sem þú velfrjálst deilir geta verið notaðar gegn þér af árásarmönnum.
Hvernig það virkar: Árásarmenn skafa opinber prófíla til að safna persónulegum upplýsingum fyrir félagslega verkfræði eða beintargaðar vefbrennuherferðir. Kerfin sjálf safna hegðunargögnum, þar á meðal þér líkar, deilingar, staðsetningarathugasemdir og vafringamynstur fyrir markvissa auglýsingar. Gagnabrot hjá samfélagsmiðlafyrirtækjum geta afhjúpað þessi gögn fyrir glæpamönnum.
Raunverulegt dæmi: Í Cambridge Analytica málinu hélt FTC því fram að forrit hefði safnað prófílgögnum frá um 250.000 til 270.000 notendum auk 50 til 65 milljóna vina þeirra[5] með blekkingum.
Varnarleysi: Farðu yfir friðhelgisstillingar þínar á hverri vettvangi. Takmarktu persónulegar upplýsingar sem eru sýnilegar á opinberum prófílum og vertu varkár við að samþykkja tengibeiðnir frá óþekktum reikningum.
Dýpkumar og tilbúin miðill
Framfarir í gervigreind hafa gert það mögulegt að búa til sannfærandi falskar myndir, hljóð og myndbönd sem geta skaðað orðstír eða auðveldað svik.
Hvernig það virkar: AI-verkfæri geta búið til raunsæjar tilbúnar miðla með því að nota sýni af rödd, andliti eða ritskrifti einstaklings. Glæpamenn nota dýpkuma fyrir útskrift, fjantaskallaveiflingu, rankinformáción og fjárhagslega svik eins og raddklonanir.
Dæmi úr raunveruleikanum: Árið 2024 millifærði starfsmaður í fjármáladeild verkfræðifyrirtækisins Arup um 25 milljónir dala[6] eftir myndsímtal við það sem virtist vera fjármálastjóri fyrirtækisins. Í símtalinu var notuð deepfake-tækni.
Varnarleysi: Vertu varkár gagnvart óvenjulegum myndbands- eða hljóðbeiðnum sem fela í sér fjárhagsfærslur. Staðfesttu óvænt samskipti í gegnum stofnaðar rásir. Notaðu margþátta auðkenningu svo að rödd eða myndband ein geti ekki heimilað viðkvæm aðgerðir.
Hvaða gögn geta orðið til skammar?
Netglæpamenn miða á mismunandi tegundir persónulegra upplýsinga eftir markmiðum þeirra. Algeng markmið eru nöfn, heimilisföng, símanúmer, kennitölur, reikningsupplýsingar, læknisfræðilegar skrár og innskráningarupplýsingar. Hér er hvað árásarmenn gera venjulega með stolin gögn:
Persónuþjófnaður
Glæpamenn nota stolnar persónuupplýsingar til að þykjast vera þolendur. Þeir geta stofnað lánareikninga, skilað fölsuðum skattframtölum, fengið læknismeðferð eða framið glæpi í nafni annars manns. Bandaríkjamenn tilkynntu að þeir hefðu tapað meira en 10 milljörðum dala til svika árið 2023[7], samkvæmt Alríkisviðskiptaeftirlitinu (FTC). Kynntu þér hvernig persónuþjófnaður virkar og hvernig þú getur varið þig.
Doxxing
Doxxing felur í sér útgáfu einkagagna einhvers á opinberu formi án samþykkis. Þetta getur falið í sér heimilisföng, símanúmer, vinnustaðir og fjölskylduupplýsingar. Fórnarlömb geta staðið frammi fyrir áreitingu, hótunum eða hættu á verulegri skaða.
Sala á myrka vefnum
Stolin gögn eru oft seld á markaðstorgum myrka vefsins. Verð eru mjög misjöfn og breytast með tímanum, en heil auðkennisgögn og sjúkraskrár kosta yfirleitt meira en eitt stakt gagnastykki, til dæmis netfang.
Fjárhagslegar arðrænir
Árásarmenn nota stolin kreditkort, bankareikningsupplýsingar og persónuupplýsingar til að gera óheimilaðan kaup, flytja fjármuni eða sækja um lán á nafni fórnarlambsins.
Fjantaskallaveiflingu og fjantaskallaveiflingu
Viðkvæm persónuleg gögn, þar á meðal einkamyndir, skilaboð eða vafringasaga, geta verið notuð til að hóta fórnarlömbum til að greiða. Ransomware árásir dulkóða skrár og krefjast greiðslu fyrir útgáfu þeirra.
Persónuleg arðrænir
Stolin gögn auðvelda stalkingu, áreitingu og útskrift. Glæpamenn geta notað persónuupplýsingar til að fylgjast með staðsetningu fórnarlamba, hafa samband við fjölskyldu eða vinnuveitanda eða framið glæpi undir auðkenni fórnarlambsins.
Réttindi neytenda samkvæmt lögum um gagnaaðgengu
Lög um gagnaaðgengu setja reglur um hvernig stofnanir safna, geyma, vinna og deila persónulegum upplýsingum. Þessi lög skilgreina einnig réttindi þín sem einstakling og setja viðurlög fyrir brot.
Hvers vegna gagnaaðgennu eru lög mikilvæg
Hröð vöxtur stafræns gagnasöfnunar skapaði brýna þörf fyrir lagalega vernd. Lög um gagnaaðgennu þjóna nokkrum mikilvægum hlutverkum:
- Vernda einstaklinga fyrir óheimilaðri notkun persónulegra gagna þeirra
- Veita sérstakin réttindi þar á meðal getu til að fá aðgang, leiðrétta og eyða gögnum þínum
- Krefjast gagnsæis frá stofnunum um hvernig þeir meðhöndla gögn
- Krefjast tilkynningar um brot svo einstaklingar geti gripið til verndaraðgerða
- Setja viðurlög sem hvetja til samrýmis
NIST Privacy Framework[8] er sjálfviljugt verkfæri sem hjálpar fyrirtækjum og stofnunum að greina og stjórna persónuverndaráhættu, og margir nota það samhliða þessum lagalegu kröfum.
| Reglugerð | Svæði | Gildistökudagur | Hámarkssekt |
|---|---|---|---|
| GDPR[9] | Evrópusambandið | 25. maí 2018 | €20M eða 4% af heildarárlegri veltu á heimsvísu[10] |
| CCPA[11] | Kalifornía, Bandaríkin | 1. janúar 2020 | $2.500 fyrir hvert brot, $7.500 fyrir ásetningsbrot (leiðrétt vegna verðbólgu) |
| PDPA | Singapúr | 2. júlí 2014 | S$1 milljón eða 10% af árlegri veltu í Singapúr, hvort sem er hærra[12] |
| LGPD[13] | Brasilía | Ágúst 2020 (sektir frá 1. ágúst 2021) | 2% af tekjum í Brasilíu, með 50 milljóna reais þaki |
| PIPEDA | Kanada | 13. apríl 2000 | Úrræði sem Alríkisdómstóllinn ákveður[14] |
| Ýmis fylkislög | Bandaríkin (NJ, NH, MT, FL, TX, OR) | 2024–2025 | Breytilegt eftir fylkjum |
Almenn gagnaverndarreglugerð (GDPR)
- Svæði: Evrópusambandið (ESB)
- Virk dagsetning: 25. maí 2018
Lykilákvæði
- Samþykki: Krefst skýrs samþykkis einstaklinga áður en persónuupplýsingar eru unnar. Evrópska framkvæmdastjórnin útskýrir lagalegan ramma[9].
- Réttindi skráðra einstaklinga: Veitir rétt til aðgangs, leiðréttingar, eyðingar og takmörkunar á vinnslu persónuupplýsinga.
- Tilkynning um gagnaleka: Ef leki felur í sér áhættu fyrir einstaklinga verða stofnanir að tilkynna eftirlitsyfirvaldinu innan 72 klukkustunda frá því að þær verða varar við hann[15].
- Viðurlög: Allt að 20 milljónir evra eða 4% af heildarveltu á heimsvísu á ári[10], hvort sem er hærra.
California Consumer Privacy Act (CCPA)
- Svæði: Kalifornía, Bandaríkin
- Virk dagsetning: 1. janúar 2020
Lykilákvæði
- Réttur til að vita: Neytendur geta óskað eftir upplýsingum um hvernig persónuupplýsingar þeirra eru safnaðar, notaðar og deilt.
- Réttur til eyðingar: Neytendur geta óskað eftir því að persónuupplýsingum þeirra verði eytt.
- Réttur til afþökkunar: Neytendur geta afþakkað sölu á persónuupplýsingum sínum.
- Viðurlög: Stjórnsýslusektir allt að $2.500 fyrir hvert brot eða $7.500 fyrir brot framin af ásettu ráði[11], aðlagaðar að verðbólgu.
Persónuleg gagnaverndarlög (PDPA) — Singapúr
- Svæði: Singapúr
- Virk dagsetning: 2. júlí 2014
Lykilákvæði
- Samþykki: Krefst þess að stofnanir fái samþykki áður en persónuupplýsingar eru safnaðar, notaðar eða birtar.
- Aðgangur og leiðrétting: Veitir einstaklingum rétt til að fá aðgang að persónuupplýsingum sínum og leiðrétta þær.
- Öryggi gagna: Stofnanir verða að innleiða sanngjarnar öryggisráðstafanir til að vernda persónuupplýsingar.
- Viðurlög: Fjársektir allt að 1 milljón singapúrskra dollara eða 10% af ársveltu í Singapúr[12], hvort sem er hærra, frá október 2022.
Brasilísku almennu persónuverndarlögin (LGPD)
- Land: Brasilía
- Gildistaka: Ágúst 2020, með viðurlögum frá 1. ágúst 2021
Helstu ákvæði
- Samþykki: Krefst skýrs og afdráttarlauss samþykkis fyrir vinnslu persónuupplýsinga.
- Réttindi skráðra einstaklinga: Veitir réttindi til aðgangs, leiðréttingar, eyðingar og flutnings persónuupplýsinga.
- Persónuverndarfulltrúi: Ábyrgðar- og vinnsluaðilar verða að skipa persónuverndarfulltrúa.
- Viðurlög: Allt að 2% af tekjum fyrirtækisins í Brasilíu, með hámarki 50 milljónir reais fyrir hvert brot[13].
Lög um persónuupplýsingavernd og rafræn skjöl (PIPEDA) — Kanada
- Svæði: Kanada
- Virk dagsetning: 13. apríl 2000 (með breytingum yfir tíma)
Helstu ákvæði
- Samþykki: Krefst þess að stofnanir afli merkingarbærs samþykkis fyrir söfnun og notkun gagna.
- Aðgangur og leiðrétting: Veitir einstaklingum rétt til að fá aðgang að persónuupplýsingum sínum og leiðrétta þær.
- Öryggi gagna: Stofnanir verða að vernda persónuupplýsingar með viðeigandi öryggisráðstöfunum.
- Viðurlög: Persónuverndarfulltrúinn getur vísað málum til Alríkisdómstólsins, sem getur úrskurðað um úrbætur[14].
Ný löggjafarstjórnarlög um friðhelgi einkalífs í Bandaríkjunum
- Fylki: Ýmis fylki, þar á meðal Nýja Jersey, Nýja Hampshire, Montana, Flórída, Texas og Oregon
- Virkir dagsetningar: Ýmsar dagsetningar árið 2024 og 2025
Lykilákvæði
- Samþykki: Svipaðar kröfur um að fá samþykki áður en gögn eru unnin.
- Réttindi gagnaefnis: Réttindi til að fá aðgang, breyta, eyða og afskrá sig frá gagnameðferð.
- Gagnaöryggi: Kröfur um vernd persónulegra gagna og framkvæmd gagnaverndarmats.
- Viðurlög: Fer eftir fylki, þar á meðal sektir og framfylgd yfirvalda fylkis.
Ábending: Ein áhrifaríkasta venja er að takmarka það sem þú deilir á netinu í fyrsta lagi. Sameindu sterk einstök lykilorð, dulkóðaða skýjasgeymslu og VPN á opinberu Wi-Fi og fjarlægir þú flestar árásafletina sem glæpamenn byggja á.
Leiðir til að vernda persónulegar upplýsingar þínar
Hætturnar eru raunverulegar, en það eru varnirnar líka. Hér eru sérstakar, verkfaranlegir skref til að vernda persónuleg gögn þín á netinu.
Notaðu persónuverndarvæna vafra
Staðlaðir vafrar safna miklu magni notendagagna. Persónuverndarmiðaðir valkostir eins og Brave, Firefox (með stranga rakningarvörn virka) og Tor Browser loka fyrir rekjara og auglýsingar sjálfgefið. Tor sendir umferð um handahófskenndan leið í gegnum nokkra millistöðva[16] þannig að enginn áhorfandi á einum stað getur séð hvaðan hún kom eða hvert hún fer.
Takmarktu gagnadeilu
Hver gögn sem þú deilir á netinu eykur áhættu þína. Forðastu að birta fullt nafn þitt, heimilisfang, símanúmer eða vinnustaðir á opinberum prófílum. Farðu yfir heimildir sem þú veitir öppum og afturkallið aðgang að tengiliðum þínum, staðsetningu og myndavél þegar það er ekki nauðsynlegt.
Dulkóðaðu skýjasgeymslu
Ef þú geymir skrár í skýinu skaltu nota þjónustur sem bjóða upp á end-to-end dulkóðun eins og Tresorit eða Proton Drive. Fyrir núverandi skýjasgeymslureikninga (Google Drive, Dropbox) skaltu dulkóða viðkvæmar skrár á staðnum áður en þú hleður upp með því að nota tæki eins og Cryptomator.
Notaðu tækjafinnara
Virkjaðu Find My Device (Android) eða Find My iPhone (iOS) á öllum tækjum þínum. Ef tæki þitt týnist eða er stolið gera þessi tæki þér kleift að læsa tækinu virka og eyða öllum persónulegum gögnum áður en það lendir í röngum höndum.
Farðu yfir App-heimildir
Margar öppir biðja um aðgang að myndavél þinni, hljóðnema, tengiliðum og staðsetningargögnum langt umfram það sem þörf er á til að virka. Á bæði iOS og Android geturðu farið yfir heimildir fyrir öpp í tækjastillingum þínum og afturkallið allar sem virðast óþarfar. Gefðu sérstaka athygli á öppum sem biðja um aðgang að hljóðnema eða myndavél á meðan forritið er í gangi á bakgrunni.
Settu upp auglýsingalokanir
Vafrstæki eins og uBlock Origin loka rakningsskriptum, indriðlingum auglýsingum og þekktum spilliforritasöfnum. Auglýsingalokanir draga úr gögnum sem þriðju aðilar geta söfnuð um vafringahegðun þína og bæta einnig hraða hleðslu síðunnar.
Notaðu friðhelgi miðuð skilaboðaöpp
Venjuleg SMS skilaboð eru ekki dulkóðuð. Öppir eins og Signal nota end-to-end dulkóðun sjálfgefið fyrir öll skilaboð, raddköll og myndköll. Þetta þýðir að jafnvel forritsveitandinn getur ekki lesið samtöl þín.
Notaðu örugg tölvupóstþjónustur
Tölvupóstleiðir eins og ProtonMail og Tutanota bjóða upp á end-to-end dulkóðun, ólíkt stöðluðum Gmail eða Outlook reikningum þar sem veitan getur tæknilega fengið aðgang að efni skilaboða.
Búðu til sterk og einstök lykilorð
Greining á vegum bresku ríkisstjórnarinnar á lekin reikninga leiddi í ljós að 123456 var algengasta lykilorðið, notað á 23,2 milljónum reikninga[17]. Notaðu lykilorðastjóra til að búa til og geyma einstök lykilorð fyrir alla reikninga. CISA ráðleggur að sterkt lykilorð sé að minnsta kosti 16 stafir að lengd, handahófskennt og einstakt[18]. Virkjaðu fjölþátta auðkenningu (MFA)[19] á öllum reikningum sem styðja hana.
Notaðu applásunar
Margar snjallsímar bjóða upp á getu til að læsa einstökum öppum með sérstakri PIN, mynstri eða líffræðilegri skönnun. Þetta bætir við annarri varnarlagi ef einhver fær aðgang að óopnuðum tæki þínu.
Hreinsa reglulega vafringagögn þín
Hreinsa vafringasögu þína, kökur og gögn í minni á reglulegu fresti. Þetta fjarlægir geymd rakningsgögn og dregur úr gögnum sem aðgengilegt er fyrir hvern sem fær aðgang að tækinu þínu. Flestir vafrar gera þetta ferli sjálfvirkt í gegnum stillingar.
Slökktu á þriðju aðila kökkum
Nútímalegir vafrar þar á meðal Chrome, Firefox og Safari gera þér kleift að loka þriðju aðila kökkum, sem eru aðallega notuð til að fylgjast með virkni þinni á mismunandi vefsíðum. Með því að slökkva á þeim dregur verulega úr rakningu yfir vefina. Athugaðu friðhelgisstillingar vafrans þíns til að stilla þetta.
Virkjaðu Do Not Track beiðnir
Þó að ekki allar vefsíður virðu Do Not Track (DNT) beiðnir, bendir það að slökkva þessari stillingu í vafra þinn á valinu þínu um að ekki sé fylgst með þér. Sameindu þetta með því að slökkva á óþarfri staðsetningu og tilkynningaheimildum á fartölvum.
Einangraðu netalvirkni þína
Notaðu aðskilda vafra eða vafurprófíla fyrir mismunandi virkni. Haltu persónulegri vöfrun í einum prófíli og vinnu eða verslunum í öðrum. Þetta kemur í veg fyrir að rakningu netkerfi byggji upp heildarmynd af netlegri hegðun þinni.
Tryggðu IoT tæki þín
Breyttu sjálfgefnum lykilorðum á hverju tengdu tæki strax eftir uppsetningu. Athugaðu framleiðendauppfærslur mánaðarlega. Slökktu á fjarstýrðum aðgangseigendum sem þú notar ekki og skaltu íhuga að setja IoT tæki á aðskilda Wi-Fi netið frá meginnetkerfi þínu.
Notkun dulkóðunartækja til að vernda tengingu þína
Dulkóðun er áhrifaríkasta tæknilega vörnin fyrir persónuleg gögn í gögnum. Mörg tæki vinna saman til að vernda mismunandi þætti netlegrar virkni þinnar.
Sannir einkanet (VPNs)
VPN dulkóðar allan netatferð á milli tækis þíns og VPN netþjónsins og kemur í veg fyrir að netþjónustuaðili þinn, netkerfisstjórar og árásarmenn á opinberu Wi-Fi fylgist með virkni þinni. VPNs fela einnig IP-tölu þinni og gera það erfiðara fyrir vefsíður og auglýsendur að rekja staðsetningu þína.
Þegar þú velur VPN skaltu forgangsraða veitendum með sannreyndum no-log stefnum, sterkum dulkóðunarstaðlum (AES-256) og víðtæku netkerfi. Berðu saman efstu þjónustuaðila út frá hraða, öryggi og einkagögnum á VPN-endurskoðunarsíðu okkar.
NordVPN er ein af þeim bestu valkostunum fyrir persónulegt gagnaleynd. Það notar AES-256 dulkóðun, segir að endalaust-skrá stefna þess hafi verið sjálfstætt endurskoðuð, og býður upp á innbyggða spillirofa og auglýsingablokk gegnum Threat Protection eiginleika sinn. NordVPN styður allt að 10 samtímis tækjatengingum og viðheldur 7,229 þjónum í 150 löndum.
Dulkóðaðar DNS
Venjulegar DNS fyrirspurnir eru sendar í óenkóðaðri mynd og gera netþjónustuveitandanum þínum kleift að sjá hverja vefsíðu þú heimsækir. Með því að skipta yfir á dulkóðaðar DNS (DNS yfir HTTPS eða DNS yfir TLS) í gegnum þjónustuaðila eins og Cloudflare (1.1.1.1) eða Quad9 kemur þetta eftirlitinu fyrir.
HTTPS alls staðar
Staðfestu alltaf að vefsíður noti HTTPS áður en þú slærð inn persónulegar upplýsingar. Nútímavafrar birta þætaskína á veffangi fyrir dulkóðaðar tengingar. HTTPS Everywhere viðbótin (nú innbyggð í marga vafra) uppfærir tengingar sjálfkrafa til HTTPS þegar hún er tiltæk.
Einkaglæru og leitarvélar
Sameindu VPN þinn með friðhelgi miðaðri vöfru eins og Brave eða Firefox og leitarvél eins og DuckDuckGo sem rekur ekki leitarfyrirspurnir. Þessi þrepskapt nálgun veitir verulega sterkari friðhelgi en eitt tæki eitt og sér.
Aðalplús
Friðhelgi persónulegra gagna er ekki valfrjáls í stafrænu umhverfi okkar. Hver netalvirkni myndar gögn sem geta verið söfnuð, deilt, seld eða stolin. Ógnirnar eru marktækar og vel skjalfestur, allt frá vefbrennum og spilliforritum til félagslegrar verkfræði og IoT varnarleysis.
Varnirnar eru jafn marktækar. Sterk, einstök lykilorð sem stjórnað eru af lykilorðastjóra útrýma algengustu árásarveginum. VPN dulkóðar umferð þína og kemur í veg fyrir eftirlitseftirlit netkerfis. Friðhelgi miðuð vafrar og dulkóðuð skilaboðaöpp draga úr gögnum sem tiltæk eru fyrir rakara og árásarmenn. Og lög um gagnaaðgengu eins og GDPR og CCPA veita þér lagaleg réttindi til að stjórna upplýsingum þínum.
Áhrifaríkasta nálgunin sameinar marga lög: takmarkðu það sem þú deilir, dulkóðaðu það sem þú sendir, tryggðu það sem þú geymir og vertu upplýstur um þróun óga. Ekkert eitt tæki veitir fullkomna vernd, en saman draga þess ráð verulega úr áhættu þinni. Taktu eitt skref í dag, hvort sem það þýðir að endurskoða heimildir fyrir öpp, virkja margþátta auðkenningu eða setja upp VPN, og bygðu þaðan.
Tilvísanir
- Justice. e.d. Dl. Sótt 16. október 2026 frá https://www.justice.gov/opa/press-release/file/1300246/dl.Safnvistað: Wayback Machine skyndimynd
- Cybersecurity and Infrastructure Security Agency CISA. e.d. Indicators Associated With WannaCry Ransomware. Sótt 16. október 2026 frá https://www.cisa.gov/news-events/alerts/2017/05/12/indicators-associated-wannacry-ransomware.Safnvistað: Wayback Machine skyndimynd
- A. Campbell. 2023. Report: 2023 spear-phishing trends. Barrcuda Blog (24. maí 2023). Sótt 16. október 2026 frá https://blog.barracuda.com/2023/05/24/2023-spear-phishing-trends.Safnvistað: Wayback Machine skyndimynd
- Bitdefender. 2019. Ring Video Doorbell Pro Under the Scope. Bitdefender Labs (6. nóvember 2019). Sótt 16. október 2026 frá https://www.bitdefender.com/en-us/blog/labs/ring-video-doorbell-pro-under-the-scope.Safnvistað: Wayback Machine skyndimynd
- FTC. e.d. 182 3107 Cambridge Analytica Administrative Complaint 7 24 19. Sótt 16. október 2026 frá https://www.ftc.gov/system/files/documents/cases/182_3107_cambridge_analytica_administrative_complaint_7-24-19.pdf.Safnvistað: Wayback Machine skyndimynd
- K. Magramo. 2024. British engineering giant Arup revealed as $25 million deepfake scam victim. CNN (17. maí 2024). Sótt 16. október 2026 frá https://edition.cnn.com/2024/05/16/tech/arup-deepfake-scam-loss-hong-kong-intl-hnk.Safnvistað: Wayback Machine skyndimynd
- Federal Trade Commission. 2024. As Nationwide Fraud Losses Top $10 Billion in 2023, FTC Steps Up Efforts to Protect the Public. Sótt 16. október 2026 frá https://www.ftc.gov/news-events/news/press-releases/2024/02/nationwide-fraud-losses-top-10-billion-2023-ftc-steps-efforts-protect-public.Safnvistað: Wayback Machine skyndimynd
- NIST. 2018. Privacy Framework. Sótt 16. október 2026 frá https://www.nist.gov/privacy-framework.Safnvistað: Wayback Machine skyndimynd
- European Commission. e.d. Legal framework of EU data protection. Sótt 16. október 2026 frá https://commission.europa.eu/law/law-topic/data-protection/legal-framework-eu-data-protection_en.Safnvistað: Wayback Machine skyndimynd
- European Commission. e.d. Enforcement and sanctions. Sótt 16. október 2026 frá https://commission.europa.eu/law/law-topic/data-protection/information-business-and-organisations/enforcement-and-sanctions_en.Safnvistað: Wayback Machine skyndimynd
- CA. e.d. Ccpa Statute. Sótt 16. október 2026 frá https://cppa.ca.gov/regulations/pdf/ccpa_statute.pdf.
- Pdpc. 2022. Guide on Active Enforcement Oct2022. Sótt 16. október 2026 frá https://www.pdpc.gov.sg/-/media/Files/PDPC/PDF-Files/Other-Guides/Active-Enforcement/Guide-on-Active-Enforcement_Oct2022.pdf.Safnvistað: Wayback Machine skyndimynd
- Planalto. e.d. L13709. https://www.planalto.gov.br/ccivil_03/_ato2015-2018/2018/lei/l13709.htm.Safnvistað: Wayback Machine skyndimynd
- GC. e.d. How to apply for a Federal Court hearing under PIPEDA - Office of the Privacy Commissioner of Canada. Sótt 16. október 2026 frá https://www.priv.gc.ca/en/privacy-topics/privacy-laws-in-canada/the-personal-information-protection-and-electronic-documents-act-pipeda/pipeda-complaints-and-enforcement-process/federal-court-applications-under-pipeda/.Safnvistað: Wayback Machine skyndimynd
- European Commission. e.d. Obligations. Sótt 16. október 2026 frá https://commission.europa.eu/law/law-topic/data-protection/information-business-and-organisations/obligations_en.Safnvistað: Wayback Machine skyndimynd
- The Tor Project, Inc. e.d. Tor Project: Overview. Sótt 16. október 2026 frá https://2019.www.torproject.org/about/overview.html.en.Safnvistað: Wayback Machine skyndimynd
- National Cyber Security Centre. 2019. Most hacked passwords revealed as UK cyber survey exposes gaps in online security. Sótt 16. október 2026 frá https://www.ncsc.gov.uk/news/most-hacked-passwords-revealed-as-uk-cyber-survey-exposes-gaps-in-online-security.
- Cybersecurity and Infrastructure Security Agency CISA. e.d. Use Strong Passwords. Sótt 16. október 2026 frá https://www.cisa.gov/secure-our-world/use-strong-passwords.Safnvistað: Wayback Machine skyndimynd
- Cybersecurity and Infrastructure Security Agency CISA. e.d. Turn On MFA. Sótt 16. október 2026 frá https://www.cisa.gov/secure-our-world/turn-mfa.Safnvistað: Wayback Machine skyndimynd
Tilföng fyrir þessa síðu
Gröf og tilvísunarmyndir úr rannsóknum okkar, frjálsar til að skoða og deila.
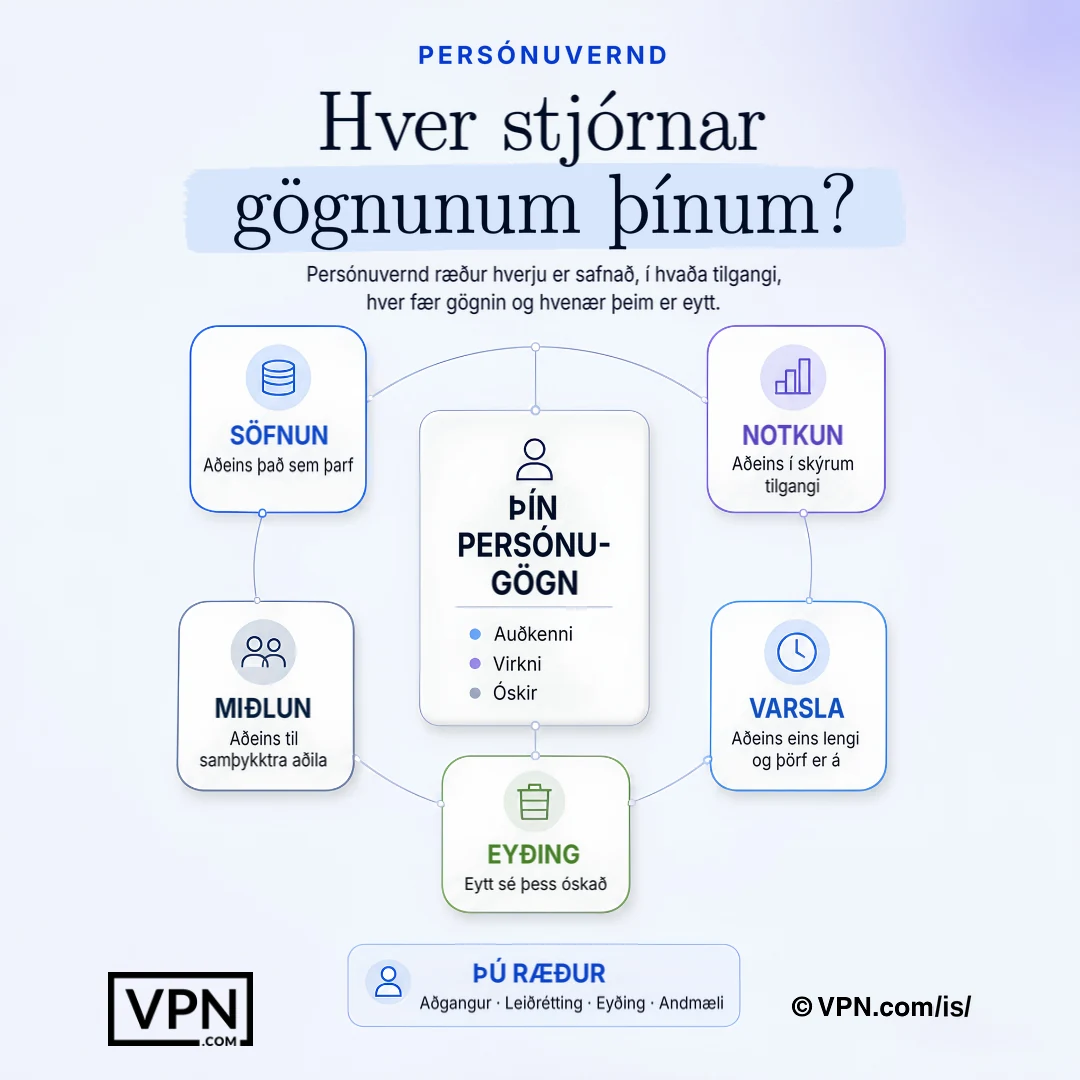
Persónuvernd ákvarðar hvaða upplýsingar eru safnaðar, hvernig þær eru notaðar, hverjir fá þær og hvenær þær eru eytt.
Algengar spurningar
Hver er munurinn á gagnaaðgengu og gagnavernd?
Gagnaaðgangur er þinn einstaki réttur til að stjórna því hvernig persónulegar upplýsingar eins og nafn þitt, vafringasaga eða staðsetningargögn eru söfnuð, notuð og deilt. Gagnavernd nær yfir skipulagsramma og lögfræðilega ramma sem fyrirtæki verða að fylgja til að meðhöndla þau gögn ábyrg. Fyrir persónulega friðhelgi skaltu einblína á tæki eins og VPNs og lykilorðastjóra frekar en þann hluta reglufyllingar fyrirtækja.
Hversu hættulegt er markvissa veiðipóstsvikið samanborið við venjulegt veiðipóstsvik?
Markvissa veiðipóstsvikið er mun hættulegra þrátt fyrir að vera miklu sjaldgæfara. Skýrsla Barracuda Networks frá 2023 leiddi í ljós að markvisst veiðipóstsvik er 0,1% af tölvupóstsárásum en ber ábyrgð á 66% öryggisbrota í gögnum þeirra, því árásarmenn kanna skotmörk í samfélagsmiðlum og fyrri gagnalekum til að semja sannfærandi, persónuleg skilaboð. Staðfestu brýnar beiðnir í gegnum aðra samskiptaleið áður en þú bregst við.
Geta félagsverkfræðiárásir raunverulega stefnt stórum reikningum í hættu, ekki bara einstaklingum?
Já. Í júlí 2020 varð Twitter fyrir innbroti þegar árásarmenn gerðu samhæfða félagsverkfræðiárás á starfsfólk með aðgang að innri verkfærum. Í kjölfarið tóku þeir yfir þekkta reikninga, meðal annars reikninga Barack Obama og Elon Musk, til að kynna rafmyntasvindl. Þetta sýnir að félagsverkfræði nýtir sér mannlegt eðli frekar en hugbúnaðargalla, og því skiptir máli að staðfesta beiðnir í gegnum opinberar leiðir.
Hversu raunveruleg er djúpfölsunarógnin við persónuleg og fjárhagsleg gögn?
Þetta er virk og kostnaðarsöm ógn. Árið 2024 millifærði fjármálastarfsmaður hjá verkfræðifyrirtækinu Arup um 25 milljónir dala eftir myndsímtal við það sem reyndist vera djúpfölsun af fjármálastjóra fyrirtækisins. Glæpamenn nota klónaðar raddir og andlit til kúgunar og svika. Fjölþátta auðkenning hjálpar því hún kemur í veg fyrir að rödd eða myndband eitt og sér geti heimilað viðkvæmar færslur.
Eru snjallheimilistæki og IoT-tæki raunveruleg persónuverndaráhætta?
Já. Mörg IoT-tæki koma með sjálfgefnum lykilorðum sem notendur breyta aldrei og senda gögn án dulkóðunar. Árið 2019 komust rannsakendur hjá Bitdefender að því að Ring Video Doorbell Pro sendi Wi-Fi-aðgangsupplýsingar yfir ódulkóðað HTTP við uppsetningu, þannig að hver sem var innan drægis gat náð þeim. Breyttu sjálfgefnum lykilorðum strax eftir uppsetningu, athugaðu fastbúnaðaruppfærslur mánaðarlega og slökktu á fjarstýringareiginleikum sem þú notar ekki.
Hvað gerist í raun við gögnin mín eftir gagnaleka?
Stolin gögn eru oft seld á svörtum markaðstorgum á netinu (dark web), þar sem verðið er mjög misjafnt, en heil persónuauðkenni og sjúkraskrár eru sérstaklega verðmæt. Glæpamenn nota þau síðan til auðkennisþjófnaðar; alríkisviðskiptastofnunin (FTC) greindi frá því að Bandaríkjamenn hafi tapað yfir 10 milljörðum dala vegna svika árið 2023.
Hvaða réttindi veitir GDPR mér í raun yfir persónuupplýsingum mínum?
GDPR, sem hefur gilt frá 25. maí 2018 um allt ESB, veitir þér réttindi til að fá aðgang að, leiðrétta, eyða og takmarka vinnslu persónuupplýsinga þinna, og krefst þess að stofnanir hafi lagalegan grundvöll, eins og samþykki, áður en þær vinna úr þeim. Þegar öryggisbrot skapar áhættu fyrir einstaklinga verða fyrirtæki að tilkynna eftirlitsyfirvaldi innan 72 klukkustunda. Brot geta varðað sektum allt að 20 milljónum evra eða 4% af heildarveltu á heimsvísu á ársgrundvelli, hvort sem er hærra.
Hvernig er CCPA frábrugðið GDPR fyrir neytendur?
CCPA, sem tók gildi 1. janúar 2020 í Kaliforníu, veitir neytendum rétt til að vita hvaða persónuupplýsingar eru safnaðar, rétt til að láta eyða þeim og rétt til að afþakka sölu þeirra, með stjórnsýslusektum sem geta numið allt að $2.500 fyrir hvert brot eða $7.500 fyrir brot sem framið er af ásettu ráði. Það er þrengra en sektarramminn í GDPR, sem nemur allt að €20 milljónum eða 4% af veltu, en veitir samt bandarískum neytendum áþreifanlegt vald til að afþakka sölu gagna.
Hvernig verndar VPN persónuleg gögn mín sérstaklega?
VPN dulkóðar allan umferð milli tækis þíns og þjóns hans, sem lokar fyrir netafangaveitu þinni og árásaraðilum á opinberum Wi-Fi frá því að fylgjast með virkni, og felur IP-tölu þína til að torvelda staðsetningarrakningi. NordVPN notar til dæmis AES-256 dulkóðun, segir að endalaust nálægt stefnu þess hafi verið óháð endurskoðað, keyrir 7,229 þjóna í 150 löndum og nær 10 samtímis tækjum.
Hvaða tæki vernda samskipti mín utan VPN?
Dulkóðun um rásir. Signal dulkóðar skilaboð, rödd og myndköll end-to-end sjálfgefið svo jafnvel forritsveitandinn geti ekki lesið þau. ProtonMail og Tutanota bjóða upp á end-to-end dulkóðaðan tölvupóst, ólíkt stöðluðum Gmail eða Outlook. Dulkóðuð DNS í gegnum Cloudflare (1.1.1.1) eða Quad9 kemur í veg fyrir að netþjónustuaðili þinn loggi allar vefsíður sem þú heimsækir í óenkóðaðri mynd.
Hvað gerir lykilorð raunverulega sterkt árið 2024?
Lengd og tilviljunarkennd skipta mestu máli: stefndu að að minnsta kosti 16 stöfum sem blanda saman há- og lágstöfum, tölustöfum og táknum. Þrátt fyrir það hefur „123456” verið eitt af algengustu lykilorðunum í lekum gagnasöfnum. Notaðu lykilorðastjóra til að búa til og geyma einstök lykilorð fyrir hvern reikning, og virkjaðu fjölþátta auðkenningu alls staðar þar sem hún er í boði, svo að lekið lykilorð eitt og sér dugi ekki til aðgangs.
Hvernig get ég verndað gögnin mín á almenningsneti þráðlauss nets sérstaklega?
Forðastu að skrá þig inn á bankareikninga eða viðkvæma þjónustu á almennum netum, því árásarmenn á sama þráðlausa neti geta framkvæmt man-in-the-middle árásir eða sett upp falskar „evil twin“ aðgangsstaði sem líkja eftir lögmætum netum. Notaðu VPN til að dulkóða tenginguna og staðfestu að vefsvæði noti HTTPS áður en þú slærð inn persónuupplýsingar.
Hver er ein áhrifaríkasta venja til að draga úr friðhelgisáhættu minni?
Að takmarka það sem þú deilir á netinu fyrst og fremst, þar sem hver birting stærðar útvíkkar það sem árásarmenn geta notað fyrir beintargaðar vefbrenni eða doxxing. Sameindu það með sterkum einstökum lykilorðum, dulkóðuðum skýjasgeymslutækjum eins og Proton Drive eða Tresorit og VPN á opinberu Wi-Fi. Saman fjarlægja þessi ráð flestar árásafletina sem glæpamenn byggja á.