Núlltraust netöryggislausn: Meginreglur og framkvæmd
Kynntu þér grunnatriði núlltrausts netöryggis, hvernig líkanið virkar, helstu kosti og hagnýtar aðferðir til að skipta frá jaðarvörnum yfir í stöðugt sannprófun aðgangs.
 Michael Gargiulo
Meginniðurstaða: Núlltraust netöryggislausn kemur í stað úreltrar forsendunnar um að allt innan nets þíns sé öruggt. Hver notandi, tæki og tengifleytir er stöðugt staðfestur, sem dregur verulega úr hættu á brotum í skýjatengdum umhverfi.
Hvað er núlltraust netöryggislausn?
Hefðbundið netöryggis bauðst á einfaldri hugmynd: treysta öllu innan jaðarsins og hefta ógnir við brúnirnar. Eldveggir, VPN-kerfi og innrásargreining mynduðu stafræna grífu utan um auðlindir fyrirtækja. Þegar notandi eða tæki fór í gegnum hlið, gátu þau hreyft sig frjálst.
Það líkan virkar ekki lengur. Skýjatölva, fjar- og farsímaúr hafa leyst netjaðarinn algjörlega upp. Starfsmenn fá aðgang að næmum gögnum frá einkasamsettu tölvunum á kaffihúsum. Þriðju aðilir tengast beint innri kerfum. Árásarmenn sem komast inn á eina endapunkt geta flutzt um allt fyrirtæki.
Núlltraust netöryggislausn tekur þessa raunveruleika alvarlega. Í stað þess að gera ráð fyrir að allt innan netsins sé öruggt, meðhöndlar núlltraust hverja aðgangsvinnslu sem hugsanlega óheilbrigða. Hver notandi, hvert tæki og hver tengifleytir verða að sanna það réttmæti fyrir því að fá aðgang að neinum auðlindum. Fyrir víðtækari yfirsýn á ógnir, sjá okkar netöryggismiðstöð.
NIST Sérstök útgáfa 800-207[1] er alríkisleg viðmiðunararkitektúr Bandaríkjanna fyrir núll-traust (zero trust). Hún skilgreinir núll-traust, sjö meginreglur í hönnun núll-trausts, rökrænar einingar eins og stefnuvélina (policy engine) og mismunandi útfærsluleiðir. Bandarísk stjórnvöld gefa einnig út CISA Zero Trust Maturity Model[2], sem skipuleggur núll-traust í kringum fimm stoðir (auðkenni, tæki, net, forrit og vinnuálag, og gögn), auk minnisblaðs OMB M-22-09[3], sem er alríkisstefna um núll-traust fyrir stofnanir.
Núlltraust er ekki ein vara sem þú getur keypt. Það er netöryggislausn, hugmyndafræði og arkitektúrleg nálgun sem endurskipuleggur hvernig fyrirtæki hugsa um aðgang og traust á hverju stigi.
Helstu meginreglur um núlltraust
Eftirfarandi tafla dregur saman sex starfssvið sem koma reglulega fyrir í leiðbeiningum um núlltraust. NIST SP 800-207 skilgreinir sjálft sjö meginreglur, til dæmis að allar gagnalindir og tölvuþjónustur séu meðhöndluð sem auðlindir, að öll samskipti séu vernduð óháð staðsetningu netsins, að aðgangur sé veittur fyrir hverja lotu og að aðgangur sé ákvarðaður af kraftmikilli stefnu:
| Núlltraustsregla | Hvað það þýðir í framkvæmd |
|---|---|
| Sannprófa með skýrðu móti | Auðkenna hvern notanda, tæki og vinnslu — í hvert sinn, ekki bara við innskráningu |
| Aðgangur með lágmarksréttindum | Veita aðeins þær heimildir sem nauðsynlegar eru fyrir verkefni, ekkert meira |
| Gera ráð fyrir broti | Hönnun kerfa sem um leið og árásarmenn séu nú þegar inni; takmarka skjöl skemmda |
| Sundurgreining netunum | Deila netinu svo ein sem sé skaðuð hæl geti ekki breitt sig víðs |
| Margþáttatuðun | Krefjast annarrar þáttar umfram lykilorð fyrir allt aðgengi |
| Endalaus eftirlitsstarfsemi | Skrá og greina alla starfsemi í rauntíma til að ná tilvikum snemma |
Hver meginregla styrkir hinar. Lágmarksréttindi takmarka hvað samþykkt aðgangsorð getur náð til. Netskipting takmarkar tjónið ef árásarmaður kemst fram hjá auðkenningu. Stöðugt eftirlit greinir óeðlilega hegðun sem fastar reglur myndu annars missa af. Saman mynda þessar aðferðir skarandi varnarlög sem draga úr líkum á árangursríku innbroti.
Mikilvægt: Núlltraust er ekki vara; það er netöryggislausn. Hefðbundin jaðarvörn gera ráð fyrir að allt innan netsins sé öruggt, en fjar- og skýjaútkoma hafa leyst þá mörk. Innleiðing aðgangs með lágmarksréttindum og stöðugrar sannprófunar dregur verulega úr hættu á að brot breiðist út þegar árásarmenn fá upphafsstað.
Hlutir núlltraustsarkitektúrs
Núlltraustsarkitektúr byggist á nokkrum samtengdum hlutum sem vinna saman. Skilningur á hverjum þeirra hjálpar fyrirtækjum að skipuleggja raunhæfa dreifingu.
Auðkenni og aðgangsstjórn (IAM)
IAM er hornsteinn núlltrausts. Lausnir eins og Microsoft Entra ID (áður Azure AD), Okta og Ping Identity sannprófa auðkenni notenda áður en aðgangur er veittur á neina auðlind. Allt aðgengi fer í gegnum IAM-lagið, sem metur auðkenni, hlutverk og samhengi áður en háð er leyfi eða neitun. Sterk auðkenni og aðgangsstjórnunaraðferðir hjálpa einnig til að koma í veg fyrir sannsöfnun skilríkja og yfirtöku reikninga.
Fjölþátta auðkenning (MFA)
MFA krefst þess að notendur sanni auðkenni sitt með að minnsta kosti tveimur aðskildum þáttum: einhverju sem þeir vita (lykilorð), einhverju sem þeir hafa (vélbúnaðarlykil eða síma), eða einhverju sem þeir eru (líffræðileg auðkenning). Rannsókn Microsoft Research á reikningum með grunsamlega virkni leiddi í ljós að MFA minnkaði hættuna á að reikningur yrði í hættu um 99,22%[4] á heildina litið og um 98,56% þar sem persónuskilríki höfðu lekið. MFA er óumflýjanlegt í hvaða innleiðingu zero trust sem er.
Smásamsetning
Í stað þess að meðhöndla netið sem eina traustan svæði, deilir smásamsetning því í lítil, einangruð svæði. Hvert svæði framfylgir eigin aðgangsstefnum. Ef árásarmaður skaðar eitt svæði, geta þeir ekki flutzt um aðra. Verkfæri eins og VMware NSX, Illumio og Cisco ACI mögulegir smásamsetningu á stærðargráðu.
Greining og viðbrögð endapunkta (EDR)
Núlltraust krefst sýnileika á hvert tæki sem tengist netinu. EDR-lausnir eins og CrowdStrike Falcon, SentinelOne og Microsoft Defender for Endpoint fylgjast stöðugt með heilsu tækis, greina illum hegðun og framfylgja reglum um samræmi. Tæki sem fellur frá samræmi (úrelt OS, gölluðar færslur) getur verið sjálfkrafa lokað frá aðgangi að næmum auðlindum.
Öryggisupplýsingar og viðeigandi stjórn (SIEM)
SIEM-pallur safna loggjum frá öllu umhverfinu og beita greinum til að greina frávik. Lausnir eins og Splunk, Microsoft Sentinel og IBM QRadar veita stöðuga eftirlitsstarfsemi sem núlltraust krefst. Endalaus viðvaranir og sjálfvirk viðbragðsleiðaramót hjálpa öryggishópum að bregðast við ógnunum innan mínútna, ekki daga.
Stefnuvél og stjórnandi stefnu
Hjá hjörtum núlltraustsarkitektúrs situr stefnuvélin. Þessi þáttur metur hverja aðgangsvinnslu gegn skilgreindum stefnum (hlutverk notanda, heilsu tækis, stað, tímasetning dagsins, áhættueinkunn) og tekur rauntímatraustsákvörðun. Stefnustjórnandi framfylgir því ákvörðun með því að skipleiðbeina viðeigandi framfylgingarpunkti til að leyfa eða stöðva tengifleyti.
Núlltraust gegn hefðbundinni jaðaröryggi
Skilningur á andstöðunni milli núlltrausts og erfinglega aðferða skýrir hvers vegna fyrirtæki eru að breytast.
| Þáttur | Hefðbundin jaðaröryggi | Núlltraust netöryggislausn |
|---|---|---|
| Traustalíkan | Treysta öllu innan netsins | Treysta engum; sannprófa allt |
| Aðgangssvið | Víðtækir netaggangur eftir sannprófun | Nákvær, fyrir hverja forrit aðgangur |
| Sannprófunartíðni | Einu sinni við innskráningu | Endalaus, hvert bið |
| Hættu á hliðarhreyfingu | Há — árásarmenn hreyfast frjálst þegar þeir eru inni | Lág — smásamsetning inniheldur brot |
| Stuðningur fjarvinnu | Krefst VPN-gangu allra umferðar | Innfæddur stuðningur fyrir dreifðan aðgang |
| Sýnileiki | Takmörkuð innri umferðarsöguð | Fullt sýnileiki yfir allt tengifleyt |
Ólíkt hefðbundnum VPN-aðferðum sem veita víðtækan netsaðgang þegar tengið er, veitir zero trust netsaðgangshluti (ZTNA) aðgang eingöngu að tiltekinni forritinu sem hlutverk notandans krefst. Stofnanir sem enn treysta á friðhelgaðar VPN-lausnir til dulkóðunar geta lagt ZTNA á þá til að stjórna því hvað hver notandi getur raunverulega náð til. VPN-ið annast dulkóðaða gönguna; zero trust annast heimildaveitingu og samfellda sannprófun. Til að sjá hlið við hlið samanburð á fyrirtækjavettvangum sem byggðir eru á hvorri aðferð, sjá okkar samanburð á fyrirtækja-VPN.
Hvernig á að innleiða Zero Trust arkitektúr
Að innleiða zero trust er ekki verkefni sem klárast á einni nóttu og best er að gera það í áföngum. Hér er hagnýt, skref fyrir skref nálgun.
Skref 1: Kortleggja verndandi yfirborgir þinn
Auðkenna mikilvægustu gögn þin, forrit, auðlindir og þjónustu (DAAS). Ólíkt árásarmyndinni, sem er víðtæk og stöðugt stækkandi, er verndandi yfirborgir lítil og vel skilgreind. Byrjaðu hér.
Skref 2: Kortleggja viðskiptagöng
Fylgjið hvernig umferð flæðir yfir netið þitt. Skilja hverjir notendur fá aðgang að hverju forrit, frá hvaða tækjum og í gegnum hvaða leiðir. Þú getur ekki framfylgt stefnum á göngum sem þú skilur ekki.
Skref 3: Byggðu upp arkitektúr í kringum verndaryfirborðið
Settu upp næstu kynslóðar eldveggi, IAM-lausnir og tól til örskiptingar netsins í kringum verndaryfirborðið þitt. Settu stefnuvélina í miðju hverrar aðgangsákvörðunar. NIST SP 800-207 lýsir fjórum útfærsluafbrigðum: byggð á tækjaumboðsmanni/gátt, byggð á lokuðu svæði (enclave), byggð á auðlindagátt og sandkassa fyrir tækjaforrit. Veldu út frá núverandi innviðum þínum.
Skref 4: Búa til nákvæmar aðgangsstefnur
Skilgreina nákvæmar aðgangsstefnur með Kipling-aðferðinni: Hver er að biðja um aðgang? Hvaða forrit eru þeir að fá aðgang? Hvenær fá þeir aðgang? Hvar eru þeir staðsettir? Hvers vegna þurfa þeir aðgang? Hvernig tengir þeir sig? Þessir sex spurningar mynda grunn að hverri stefnureglu.
Skref 5: Innleiddu fjölþátta auðkenningu alls staðar
Innleiddu fjölþátta auðkenningu (MFA) á öllum aðgangsstöðum. Forgangsraðaðu forréttindareikningum og útvíkkaðu síðan til allra notenda. Vélbúnaðaröryggislyklar (YubiKey, Google Titan) eru ónæmir fyrir vefveiðum, sem er sú tegund MFA sem OMB M-22-09[3] beinir alríkisstofnunum að taka upp.
Skref 6: Virkja endalaus eftirlitsstarfsemi og greiningu
Dreifa SIEM og EDR-lausnum til að fylgjast með allri umferð í rauntíma. Settu grunn fyrir eðlilega hegðun svo frávikir kveiki strax viðvaranir. Gera sjálfvirkan viðbragðsleiðaramót fyrir almenn ógnarmynstur.
Skref 7: Endurtaka og stækka
Byrjaðu með þínum viðkvæmustu eignum og stærkaðu núlltraustseftirlitsstarfsemi. Hver stig ætti að fela í sér prófun, sannprófun og stefnuaðlögun. Núlltraust er ekki áfangastaður; það er stöðugt ferli til að bæta.
Algeng núlltraustsmal
Fjar- og tvíhyrt vinnuafl
Fyrirtæki með starfsmenn sem vinna heima, á samstarfsrýmum eða hjá viðskiptavinum njóta strax af núlltrausti. Í stað þess að senda alla umferð í gegnum miðstöð VPN, sannprófa ZTNA-lausnir hvern notanda og tæki sjálfstætt. Þetta minnkar seinun og bætir öryggi á sama tíma.
Skýjaforrit fyrirtæki
Fyrirtæki sem keyra vinnuálag yfir AWS, Azure og Google Cloud þurfa samhæfðar aðgangseftirlitsstarfsemi sem spannar mörg umhverfi. Núlltrauststefnur fylgja notandanum og vinnuálagi, ekki netjaðarnum.
Stærðarregluð iðngreinin
Heilbrigðisstofnanir undir HIPAA, fjármálastofnanir undir PCI DSS og SOX og ríkisstofnanir eftir FedRAMP krefjast strangs aðgangseftirlits og endurskoðunarslóða. Núlltraust veitir hvort tveggja samkvæmt hönnun.
Aðgangur þriðju aðila og verktaka
Söluaðilar og verktakar þurfa oft aðgang að tilteknum innri kerfum. Núlltraust veitir þeim aðgangur aðeins að þeim auðlindum sem þeir þurfa, aðeins þann tíma sem þeir þurfa hann, með fullri skráningu á hverju aðgerð.
Samruna og yfirtökur
Þegar tvö fyrirtæki sameinast, kynna sameining neta þeirra verulega áhættu. Núlltraust gerir hverjum umhverfi að halda óháðri aðgangseftirlitsstarfsemi á meðan valkvætt veitir aðgangur á milli fyrirtækja fyrir hvert forrit.
Er núlltraust rétt fyrir fyrirtæki þitt?
Núlltraust netöryggislausn er ekki tímabundin þróun. Það er grundvallarbreyting á því hvernig fyrirtæki vernda gögn sín, forrit og notendur. Gömli jaðarmyndin gerði ráð fyrir að ógnir væru utan veggjarins. Í dag, með skýjatölvu, fjarútkoma og sífellt flóknari árásir eins og persónutölfar og sannsöfnun skilríkja, sú forsenda setur fyrirtæki á alvarleg hætta.
Innleiðing núlltrausts þýðir skuldbinding við endalaus sannprófun, aðgangur með lágmarksréttindum, sundurgreining netunum, margþáttatuðun og rauntíma eftirlitsstarfsemi. Það krefst fjárfestingar í tækni og tilbúnleika til að hugsa um hvernig fyrirtæki þitt veitir og stýrir aðgangi.
Bæta er veruleg: minnkuð hætta á broti, sterkari samræmi, betra sýnileiki á netúmferð og öryggislausn sem stækkast með fyrirtæki þínu.
Byrjaðu með þínum mikilvægustu eignum. Kortleggja umferðsgöngur þína. Dreifa MFA og IAM. Deila netinu. Fylgjast með öllu. Hvert framfaraskref dregur úr útsetningunni fyrir ógnunum sem skipta máli mest.
Tilvísanir
- S. Rose, O. Borchert, S. Mitchell, and S. Connelly. 2020. Zero Trust Architecture. NIST Special Publication (SP) 800-207. National Institute of Standards and Technology. DOI: https://doi.org/10.6028/NIST.SP.800-207.Safnvistað: Wayback Machine skyndimynd
- CISA. e.d. Zero Trust Maturity Model V2 508. Sótt 18. október 2026 frá https://www.cisa.gov/sites/default/files/2023-04/zero_trust_maturity_model_v2_508.pdf.Safnvistað: Wayback Machine skyndimynd
- Whitehouse. e.d. M 22 09. Sótt 18. október 2026 frá https://www.whitehouse.gov/wp-content/uploads/2022/01/M-22-09.pdf.Safnvistað: Wayback Machine skyndimynd
- L. A. Meyer, S. Romero, G. Bertoli, T. Burt, A. Weinert, and J. L. Ferres. 2023. How effective is multifactor authentication at deterring cyberattacks? arXiv.org (1. maí 2023). Sótt 18. október 2026 frá https://arxiv.org/abs/2305.00945.Safnvistað: Wayback Machine skyndimynd
Tilföng fyrir þessa síðu
Gröf og tilvísunarmyndir úr rannsóknum okkar, frjálsar til að skoða og deila.
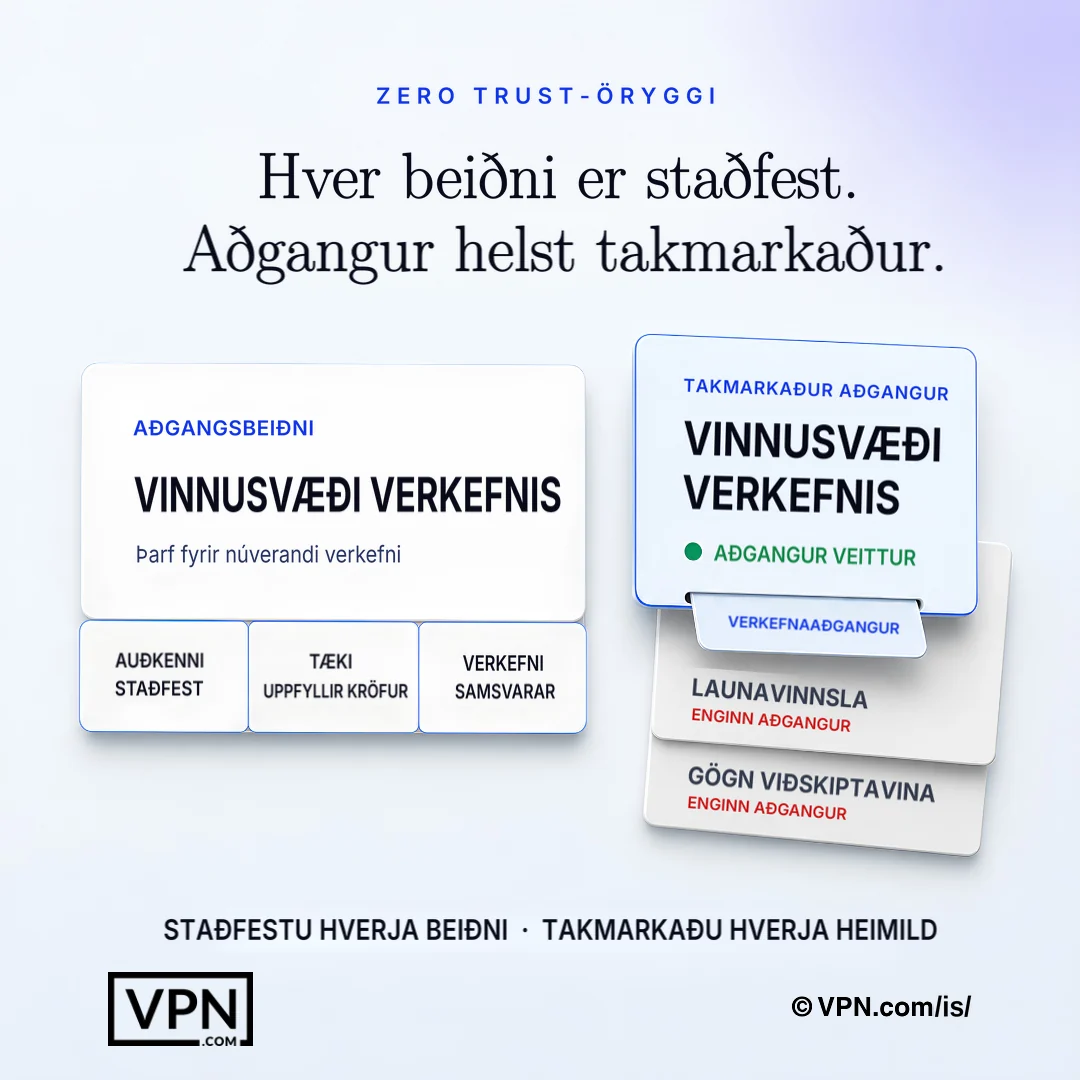
Núlltreyst líkan staðfestir hverja beiðni og veitir aðeins þær heimildir sem þarf fyrir núverandi verkefni.
Oftar spurt spurningar
Hvað er zero trust netöryggi í einfaldri mynd?
Zero trust þýðir að enginn notandi, tæki eða tenging er treyst sjálfgefið, jafnvel innan fyrirtækjanetsins. Sérhver aðgangsbeiðni er staðfest sérstaklega, veitt eingöngu lágmarksheimild sem þörf er á og fylgst stöðugt með henni. Það kemur í stað eldri nálgunar um að treysta öllu innan jaðarins, sem bregst þegar skýjatölvun og fjarvinna þurrka út þann jaðar. NIST SP 800-207 er bandarísk alríkisviðmiðunararkitektúr fyrir það.
Hver eru meginreglur núlltráustsöryggis?
NIST SP 800-207 skilgreinir sjö meginreglur, og algengir starfsvenjuflokkar eru meðal annars að sannreyna sérstaklega, lágmarksréttindi í aðgangi, gera ráð fyrir innbroti, netskiptingu, fjölþátta auðkenningu og stöðugt eftirlit. Hver þeirra styrkir hinar: lágmarksréttindi takmarka hvað hreinsaður aðgangur getur náð, skipting netsins heftir láréttar útbreiðslu og stöðugt eftirlit grípur frávik sem fastar reglur myndu missa af. Saman mynda þær skarandi varnarlög frekar en eina vöru eða eina stillingu.
Hvaða ógnir verndar núlltraust gegn sem hefðbundið VPN gerir ekki?
Hefðbundið VPN dulkóðar gönginn en veitir víðtækan netaggangur þegar tengst hefur, svo árásarmaður sem stela einum skilríkjum getur flutzt um allt netið. Núlltraustnetsaðgangur (ZTNA) veitir aðgangur aðeins að tilteknu forriti sem hlutverk notanda krefst, með hverri vinnslu enduendurstaðfest. Þetta takmarkar beint hliðarhreyfingu, sannsöfnun skilríkja og yfirtöku reikninga, ógnirnar sem jaðar-aðeins varnir missa.
Hvernig takmarkar núlltraust hliðarhreyfingu eftir brot?
Núlltraust gerir ráð fyrir að árásarmenn séu nú þegar inni og hannaðir um það. Smásamsetning deilir netinu í einangruð svæði, svo skaðaðir eitt svæði gefur ekki aðgang til annarra, með verkfærum eins og VMware NSX, Illumio eða Cisco ACI. Sameinað með aðgangi með lágmarksréttindum og endalaus eftirlitsstarfsemi í gegnum SIEM-pallur, þetta dregur úr skjölum skemmda hvers skaðaðs reikninga eða endapunkta.
Hvað er núlltraustnetsaðgangur (ZTNA) og hvernig er hún frábrugðin VPN?
ZTNA veitir aðgangur aðeins að tilteknu forriti sem hlutverk notanda krefst, frekar en víðtækan netaggangur sem VPN-gangið veitir þegar tengst hefur. Fyrirtæki geta lagað ZTNA ofan á núverandi friðhelgu VPN: VPN sér um dulkóðaðan ganga á meðan núlltraust sér um heimildir og endalaus per-request sannprófun, lokandi bilið sem VPN-aðeins aðgangur skilur.
Kemur zero trust í staðinn fyrir MFA, eða vinnur það með því?
MFA er nauðsynlegur hluti af zero trust, ekki staðgengill fyrir það. Rannsókn Microsoft Research leiddi í ljós að MFA minnkaði hættuna á því að aðgangur yrði skertur um 99,22%, sem gerir það ófrávíkjanlegt á öllum aðgangspunktum. Zero trust innleiðingar setja MFA fyrst upp fyrir forréttindareikninga og útvíkka það síðan til allra notenda, oft með vélbúnaðaröryggislyklum eins og YubiKey eða Google Titan til að veita sterkari vörn gegn vefveiðum.
Hvaða verkfæri eru í raun notuð til að byggja núlltraustsarkitektúr?
Fullum stafla spannar auðkenni, endapunkta, net og eftirlitsstarfsemi. IAM kemur frá Microsoft Entra ID, Okta eða Ping Identity. EDR kemur frá CrowdStrike Falcon, SentinelOne eða Microsoft Defender for Endpoint. Smásamsetning notar VMware NSX, Illumio eða Cisco ACI. SIEM-pallur eins og Splunk, Microsoft Sentinel eða IBM QRadar veita endalaus eftirlitsstarfsemi sem líkanið krefst.
Hvað er stefnuvél og hvers vegna er hún miðlæg fyrir núlltraust?
Stefnuvélin situr hjá hjörtum núlltraustsarkitektúrs, metur hverja aðgangsvinnslu gegn þáttum eins og hlutverk notanda, heilsu tækis, stað, tímasetning dagsins og áhættueinkunn til að taka rauntíma leyfi eða neitun ákvörðun. Stefnustjórnandi framfylgir síðan þessari ákvörðun með því að skipleiðbeina framfylgingarpunkti. NIST SP 800-207 útlistar þetta sem meginákvarðanatöku þáttur líkansins.
Hvernig byrja ég að innleiða zero trust án þess að trufla rekstur?
Byrjaðu á því að kortleggja verndaryfirborð þitt, þ.e. það litla safn mikilvægra gagna, forrita, eigna og þjónustu, frekar en allt árásaryfirborðið. Skráðu síðan færsluflæði til að skilja hver fær aðgang að hverju og frá hvaða stað. NIST SP 800-207 lýsir fjórum útfærsluafbrigðum (tækjaumboðsmaður/gátt, einangrunarsvæði, gáttarbundið við auðlindir og sandkassi fyrir forrit í tækjum), svo þú getur valið það sem passar við núverandi innviði áður en þú byggir út frá því.
Hvað er Kipling-aðferðin til að setja núlltraustsaðgangsstefnur?
Kipling-aðferðin byggir nákvæmar aðgangsstefnur um sex spurningar: hver er að biðja um aðgang, hvaða forrit eru þeir að fá aðgang, hvenær, hvar eru þeir staðsettir, hvers vegna þurfa þeir aðgang og hvernig tengir þeir sig. Þessir sex spurningar mynda grunn að hverri stefnureglu sem framfylgt er af stefnuvélinni, skipti víðtækum hlutverkum netaggangi fyrir per-request, samhengis ákvörðunum.
Hversu langan tíma tekur útfærsla núlltraust til fulls?
Fyrirtæki innleiða núlltraust í áföngum frekar en sem eitt stórt verkefni. Röðin er: kortleggja verndaryfirborðið, skjalfesta flæði umferðar, byggja arkitektúr í kringum það, búa til nákvæmar aðgangsreglur með Kipling-aðferðinni, innleiða MFA alls staðar, virkja SIEM- og EDR-vöktun og síðan endurtaka ferlið. Hver áfangi felur í sér prófanir og betrumbætur á reglum áður en haldið er áfram á næsta hóp eigna.
Er núlltraust nauðsynlegt fyrir stærðarreglu iðngreinin eins og heilbrigðisstofnun eða fjármálastarfsemi?
Já. Heilbrigðisstofnanir undir HIPAA, fjármálastofnanir undir PCI DSS og SOX og ríkisstofnanir eftir FedRAMP krefjast strangs aðgangseftirlits og fullra endurskoðunarslóða, sem núlltraust veitir samkvæmt hönnun í gegnum stöðuga sannprófun og per-forrit skráningu. Þriðju aðilir seljendur og verktakar fá einnig aðgengi takmarkað við aðeins tilteknar auðlindir og tímaramma sem þeir þurfa.
Hvað gerist ef tæki bilar samræmispróf undir núlltrausti?
EDR-lausnir eins og CrowdStrike Falcon, SentinelOne eða Microsoft Defender for Endpoint fylgjast stöðugt með heilsu tækis, og tæki sem fellur frá samræmi, svo sem keyrt úrelt OS eða vantar færslur, getur verið sjálfkrafa lokað frá aðgangi að næmum auðlindum. Þetta framfylging gerist hjá stefnuvélinni, sem endurkeyrir heilsu tækis sem einn þáttur í hverri aðgangsákvörðun, ekki aðeins einu sinni við innskráningu.