Vefgangur: Hvernig þeir virka og hvernig á að koma í veg fyrir þá
Lærðu hvað vefgangsárásir eru, algengar aðferðir svikara og skref sem þú getur tekið til að bera kennsl á og forðast þessar villandi ógnir á netinu.
 Michael Gargiulo
Aðalatriðið: Vefgangur er ein útbreiddasta tegundin af tölvuárásarvigrum og notar gervisendir, símtöl og vefsíður til að stela auðkennum. Árangursrík vörn krefst þess að sameina öryggistæki með viðvarandi gætni og menningarbreytingu gagnvart tortryggni við óboðin samskipti.
Netbrjótar fínpússa stöðugt aðferðir sínar til að stela persónuupplýsingum og komast inn í kerfi. Veiðipóstsvik (phishing) eru áfram þeirra áhrifaríkasta vopn. Kvörtunarmiðstöð FBI um netglæpi (Internet Crime Complaint Center) fékk 298.878 kvartanir vegna veiðipóstsvika og eftirlíkingar (spoofing) árið 2023[1], fleiri en nokkur önnur tegund glæpa sem stofnunin skráir, og í skýrslu Verizon um rannsóknir á gagnalekum (Data Breach Investigations Report) fyrir árið 2024 kom fram að miðgildi þess tíma sem notandi þurfti til að falla fyrir veiðipóstsvikum var innan við 60 sekúndur[2].
Þessar árásir nota gervisendir, símtöl, textaskilaboð og vefsíður til að blekkja fólk til að afhenda auðkenni. Skilningur á því hvernig hver tegund virkar er fyrsti skrefið til að byggja upp raunverulega vörn.
| Tegund vefveiða | Aðferð | Helsta skotmark |
|---|---|---|
| Tölvupóstveiðar | Fjöldasending falsaðra tölvupósta sem líkja eftir traustum vörumerkjum | Breiður hópur — innskráningarupplýsingar, greiðsluupplýsingar |
| Markvissar veiðar (spear phishing) | Persónulegir tölvupóstar sem nota þekktar upplýsingar um þolandann | Tiltekna einstaklinga eða stofnanir |
| Símaveiðar (vishing) | Símtöl sem þykjast koma frá bönkum eða tækniaðstoð | Fjárhagsupplýsingar, aðgangur að reikningum |
| Smáskilaveiðar (smishing) | Falsk SMS-skilaboð með skaðlegum tenglum | Farsímanotendur, svik tengd sendingum og pökkum |
| Hvalaveiðar (whaling) | Mjög markvissar árásir á stjórnendur eða æðstu stjórnendur | Millifærslur, viðkvæm fyrirtækjagögn (tengdi flokkurinn viðskiptatölvupóstsvik skilaði 2,9 milljörðum dollara í tilkynntu tjóni árið 2023[1]) |
| Pharming | Beinir lögmætum vefslóðum á falsaðar síður í laumi | Innskráningarupplýsingar í stórum stíl |
| Klónveiðar (clone phishing) | Afritar raunverulegan tölvupóst og skiptir skaðlegum tengli inn í hann | Þolendur sem treysta upprunalega sendandanum |
Hvernig á að bera kennsl á vefgangsglapsop
Vefgangsskilaboð deila algengum viðvörunarmerkjum. Að koma þeim fljótt auga á þau kemur í veg fyrir þjófnað auðkennis og skaðlegar forrit.
Athugaðu heimilisfang sendanda. Árásarmenn skerpa oft birtingarheiti en nota rangnefnd léni. Tölvupóstur frá „support@amaz0n-security.com” er ekki frá Amazon. Haltu músinni yfir sendareitinn til að afhjúpa raunverulegt heimilisfang.
Leitaðu að brýnni þörf og hótunum. Skilaboð sem segja „Reikningurinn þinn verður læstur eftir 24 klukkustundir“ þrýsta á þig að bregðast við án umhugsunar. CISA telur áríðandi eða tilfinningalega tælandi orðalag[3], sérstaklega skilaboð sem boða alvarlegar afleiðingar ef ekki er brugðist við strax, vera lykilviðvörunarmerki.
Skoðaðu tengla áður en þú smellir á þá. Haltu músinni yfir hvaða tengi sem er til að forskoða vefslódina. Ef tengitexti segir „bankofamerica.com” en vefslóðin bendir á „boa-secure-login.xyz,” lokaðu skilaboðunum strax.
Fylgstu með málfars- og sniðvillum, en treystu ekki á þær eingöngu. Stafsetningarvillur, undarlegt bil og ósamræmd merki geta bent til svikaskilaboða. CISA bendir þó á að skilaboð skrifuð af gervigreind geti verið með fullkomna málfræði[3], þess vegna skaltu athuga sendandann, tengilinn og beiðnina sjálfa.
Ábending: Áður en þú slærð inn auðkenni hvergi sem er, staðfestu vefslódina handvirkt. Ekki smelltu á tengla í tölvupóstum. Sláðu heimilisfangið beint inn í vafrann þinn eða notaðu vistuð bókamerki. Lögmæt bankar og þjónustur munu aldrei biðja um lykilorðið þitt með tölvupósti eða síma.
Bæta vinnubrögð sem virka í raun
Tilkynning ein og sér er ekki nóg. Stofnanir og einstaklingar þurfa flokkaðar varnir til að hindra vefgangsunarásir áður en þær ná til innhólfa.
Virkja fjölþátta auðkenningu (MFA). Microsoft segir að MFA geti stöðvað yfir 99,9 prósent árása sem stefna að aðgangi að reikningum[4]. Jafnvel þótt árásaraðili stela lykilorðinu þínu, getur hann ekki komist inn á reikninginn án annars þáttarins. Þar sem hægt er, veldu aðferðir sem standast veiðipóstsvik, eins og öryggislykla, því leiðbeiningar CISA um veiðipóstsvik[5] setja fjölþátta auðkenningu sem stenst veiðipóstsvik í forgang fyrir stjórnendareikninga.
Innleiddu tölvupóstsauðkenningarreglur. Stilltu SPF-, DKIM- og DMARC-færslur fyrir lénið þitt. Saman staðfesta þær sendiþjón innkominna tölvupósta með því að athuga birtar reglur[5], og tilskipun CISA fyrir alríkisstofnanir segir að DMARC-stefna um höfnun veiti sterkustu vörnina gegn fölsuðum tölvupósti[6].
Gerðu reglulega þjálfun í öryggisvitund. Þjálfun hjálpar fólki að þekkja og tilkynna veiðipóst (phishing): Skýrsla Verizon frá 2024 leiddi í ljós að 20% notenda tilkynntu veiðipóst í hermiprófunum[2], þar á meðal 11% þeirra sem höfðu smellt á hlekkinn. Þar sem flestir bregðast við innan einnar mínútu þarf að endurtaka þjálfunina nógu oft til að vaninn haldist ferskur.
Notaðu síun með verndandi DNS. CISA mælir með verndandi DNS-lausn[5] til að koma í veg fyrir að árásarmenn beini notendum á illgjarnar vefsíður sem stela innskráningarupplýsingum, og nefnir ókeypis valkosti eins og OpenDNS Home og Cloudflare Zero Trust Services.
Setja upp hnapp til að tilkynna veiðipóst. Gefðu starfsfólki möguleika á að tilkynna grunsamlegan tölvupóst með einum smelli. CISA telur tilkynningar um grunsamlegt veiðipóstsvirkni[5] vera eina af skilvirkustu aðferðunum til að vernda fyrirtæki.
Skref vefgangssvar þegar árás tekst
Jafnvel bestu varnir mistakast stundum. Skýr bráðaviðbrigðaáætlun takmarkar skaða og flýtir bata.
Einangraðu reikninginn sem hefur slegið til strax. Endurstilltu gert lykilorðið og afturkalltu virk sitjandi. Ef MFA var ekki virkt skal virkja það núna.
Tilkynntu öryggisteyminu þínu tafarlaust. CISA hvetur stofnanir til að tilkynna phishing-atvik án tafar[5]. Hröð tilkynning gefur viðbragðsaðilum tíma til að loka innviðum árásaraðilans áður en árásin breiðist út til annarra aðgangsreikninga.
Skannaðu fyrir spilliforritum. Ef fórnarlambið smellti á tengi eða sótti viðhengi, keyrðu fullan endastats-skönnun. Svarti tækið frá netinu þar til skönnunin er lokið.
Skjalfestðu allt. Taktu upp pósthausana fyrir vefgangssendirnar, vefslóðirnar, tímastemp og allar aðgerðir sem gripið var til. Þessi sönnun styður málsvörun og eftirlitsmat.
Hafðu samskipti við tengda aðila. Ef gögn viðskiptavina voru birt, tilkynntu þeim sem hefur áhrif samkvæmt lögum um tilkynningu gagnabrots í lögsögu þinni. Gagnsæi varðveitir traust.
Lokaúrskurður
Vefgangur er áfram ein af varanlegri ógnunum í netöryggi. Árásarmenn aðlaga sig fljótt og fara frá tölvupósti yfir SMS til raddboða þegar varnir bætast í einn stafla.
Greiningarfærni, flokkaðir tæknistjórnun og regluleglegleg þjálfun mynda grunninn að áhrifaríkri vörn. Auðkenningasamskipti í tölvupósti eins og DMARC stöðva lénamísmottun. Fjölþáttar auðkenning afneitar stolnum auðkennum. Ársfjórðungslega þjálfun heldur vefgangsvitund skörpum í stofnuninni þinni.
Sterk bráðaviðbrigðaáætlun tryggir að þegar árás slippir fram hjá, fylgir hópurinn þinn skaðanum innan mínútna frekar en daga. Skjalfestdu viðbrigðaferla þína, úthlutaðu skýrum hlutverkum og æfðu þig reglulega.
Vefgangsvörn er ekki einn gangur verkefni. Það krefst stöðugrar athygli, uppfærðra tækja og öryggismeðvitaðrar menningar á öllum stigum stofnunarinnar þinnar.
Tilvísanir
- IC3. 2024. 2023 IC3Report. Sótt 16. október 2026 frá https://www.ic3.gov/AnnualReport/Reports/2023_IC3Report.pdf.Safnvistað: Wayback Machine skyndimynd
- Verizon. e.d. 2024 Dbir Data Breach Investigations Report. Sótt 16. október 2026 frá https://www.verizon.com/business/resources/Tfc3/reports/2024-dbir-data-breach-investigations-report.pdf.
- Cybersecurity and Infrastructure Security Agency CISA. e.d. Recognize and Report Phishing. Sótt 16. október 2026 frá https://www.cisa.gov/secure-our-world/recognize-and-report-phishing.Safnvistað: Wayback Machine skyndimynd
- M. Maynes. 2019. One simple action you can take to prevent 99.9 percent of attacks on your accounts. Microsoft Security Blog (20. ágúst 2019). Sótt 16. október 2026 frá https://www.microsoft.com/en-us/security/blog/2019/08/20/one-simple-action-you-can-take-to-prevent-99-9-percent-of-account-attacks/.Safnvistað: Wayback Machine skyndimynd
- CISA. 2023. Phishing Guidance: Stopping the Attack Cycle at Phase One. Sótt 16. október 2026 frá https://www.cisa.gov/sites/default/files/2025-03/Phishing%20Guidance%20-%20Stopping%20the%20Attack%20Cycle%20at%20Phase%20One%20508.pdf.Safnvistað: Wayback Machine skyndimynd
- Cybersecurity and Infrastructure Security Agency CISA. e.d. BOD 18-01: Enhance Email and Web Security. Sótt 16. október 2026 frá https://www.cisa.gov/news-events/directives/bod-18-01-enhance-email-and-web-security.Safnvistað: Wayback Machine skyndimynd
Tilföng fyrir þessa síðu
Gröf og tilvísunarmyndir úr rannsóknum okkar, frjálsar til að skoða og deila.
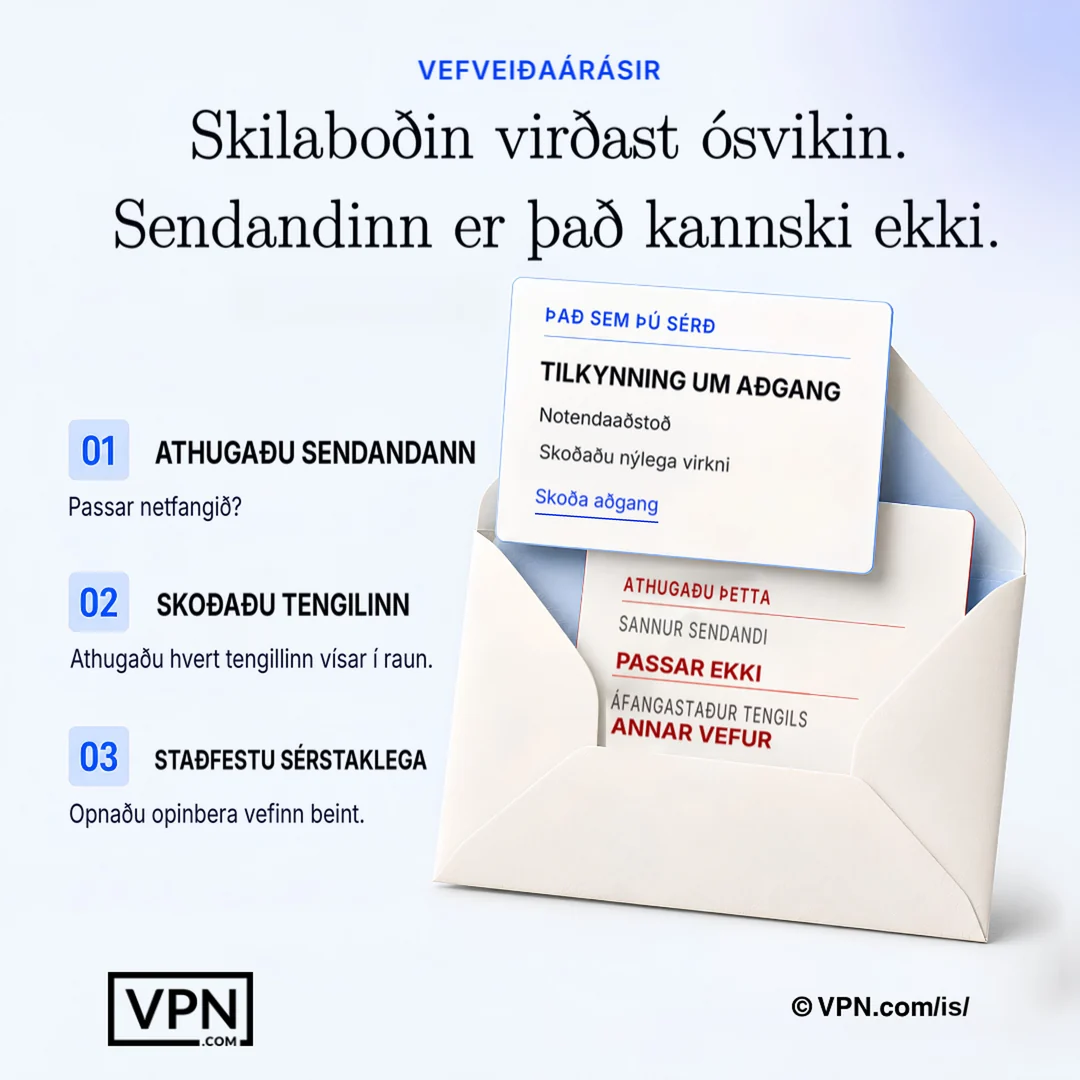
Sannfærandi skilaboð geta samt sem áður verið sviksamleg, svo staðfestu sendanda og áfangastað utan skilaboðanna sjálfra.
Algengar spurningar
Hvað er veiðipóstur (phishing) og hvernig fara árásarmenn að því?
Veiðipóstur virkar með því að herma eftir traustum sendendum í gegnum falsk tölvupóst, símtöl, textaskilaboð eða vefsíður til að blekkja fórnarlömb til að láta af hendi innskráningargögn eða peninga. Internet Crime Complaint Center hjá bandarísku alríkislögreglunni (FBI) skráði 298.878 kvartanir vegna veiðipósts og falsaðra skilaboða árið 2023. Árásarmenn treysta á tímapressu, fölsuð lén og eftirlíkingu af vörumerkjum frekar en tæknilegar glufur til að ná árangri.
Hvað er munurinn á tölvupósti vefgangi, markvissum vefgangi og whaling?
Tölvupóstur vefgangur sendir gervisendur um vörumerki til víðs markhóps sem leitar eftir auðkennum eða greiðsluupplýsingum, en markvisir vefgangur einstaklingar skilaboð með þekktu gögnum um ákveðið markmið. Whaling gengur lengra og miðar á stjórnendur og C-suite sérstaklega til að heimila millifærslur eða leka viðkvæm gögn fyrirtækis. Því markvisari sem árásir er, því sannfærandi og kostnaðarsamar eru þær yfirleitt.
Hvað er vishing og smishing, og hvernig eru þau frábrugðin tölvupósti vefgangi?
Vishing notar raddboð sem gefin út fyrir banka eða tækniaðstoð til að draga út fjárhagsupplýsingar og aðgang að reikningi, en smishing sendir gervisendir með SMS með illum tengijum, oft dulfarandi sem sendingar eða pakkaskilaboð. Báðir sleppa tölvupósti alveg og geta sniðið fyrir utan auðkenningasamskipti í tölvupósti eins og DMARC og nýtað þá ömurni sem fólk tengir við símtöl og textaskilaboð.
Hvað er pharming og hvers vegna er það erfiðara að gera grein fyrir en gervi tölvupósti?
Pharming endurstýrir lögmætum vefslóðum á gervisíður hljóðlaust, án grunlausra tölvupósts eða tengils þarf, svo fórnarlömb lenda á tilbúinni innskráningarsíðu jafnvel eftir að slá inn rétta heimilisfangið sjálf. Það miðar að innskráningarauðkennum í mótum frekar en einu fórnarlambinu í einu, og það er ekkert augljóst illmálmætti eins og brýnni eða rangnafni lénis til að koma auga á.
Hvað er klóna vefgangur?
Klóna vefgangur afritar raunverulega, áður sendu sendingu og skiptir út illum tengli, þar sem það treystir því að fórnarlambið treysti nú þegar upprunalega sendanda og skilaboðum. Vegna þess að afritið lítur næstum eins út og eitthvað lögmætt sem móttakandinn hefur þegar séð, fer það um brýnni sem kaldur, óvænt tölvupóstur myndi venjulega framkalla.
Hver eru helstu merkin um svikapóst?
Fjögur rauð flögg afhjúpa marga svikapósta. Athugaðu sendanda fyrir rangt stafsett lén eins og “amaz0n-security.com”, fylgstu með þrýstingi á skjóta aðgerð eins og “reikningurinn þinn verður læstur eftir 24 klukkustundir”, sveimaðu yfir hlekki til að sjá raunverulegan áfangastað vefslóðarinnar, og gættu að villum í uppsetningu, þótt skilaboð skrifuð af gervigreind geti verið gallalaus.
Hvernig kemur fjölþátta auðkenning (MFA) í veg fyrir að vefveiðar takist?
Microsoft segir að fjölþátta auðkenning geti stöðvað yfir 99,9 prósent árása sem ná aðgangi að reikningum. Stolið lykilorð eitt og sér dugar ekki til innskráningar án annars þáttarins. Jafnvel þótt vefveiðapóstur nái að safna innskráningarupplýsingum þínum, stöðvar MFA árásaraðilann á innskráningarskjánum, sem gerir hana að einni áhrifamestu vörninni sem völ er á.
Hvað eru SPF, DKIM og DMARC og þarf ég þau öll þrjú?
SPF, DKIM og DMARC eru tölvupóstsstaðfestingarsamskiptareglur sem eru stilltar á lénsstigi og staðfesta að innkomin póstur komi í raun frá þeim sendanda sem hann segist koma frá. Já, þær vinna saman frekar en sem valkostir: DMARC byggir á SPF og DKIM til að ákveða hvað gerist við póst sem stenst ekki prófið. CISA segir að DMARC-stefna um höfnun veiti sterkustu vörnina gegn fölsuðum tölvupósti.
Hversu oft ætti vitundarþjálfun í öryggismálum að fara fram til að draga raunverulega úr áhættu?
Nógu oft til að venjan festist. Skýrsla Verizon frá 2024 leiddi í ljós að miðgildi þess tíma sem notandi þarf til að falla fyrir svikapósti var innan við 60 sekúndur, og aðeins 20% notenda tilkynntu svikapósta í æfingum. Stuttar, tíðar upprifjanir ásamt auðveldri leið til að tilkynna eru hagnýt viðbrögð við þessum tölum.
Hvaða verkfæri loka á vefveiðisíður áður en starfsmenn geta smellt á þær?
Verndandi DNS-síun kemur í veg fyrir að notendur tengist þekktum spilliforritasíðum, og CISA bendir á ókeypis valkosti eins og OpenDNS Home og Cloudflare Zero Trust Services. Þegar þessu er bætt við hnapp til að tilkynna vefveiði með einum smelli geta starfsmenn tilkynnt grunsamleg tölvupóstskeyti samstundis, sem CISA segir vera eina skilvirkustu leiðina til að vernda fyrirtæki.
Hvað ætti ég að gera fyrst ef ég smellti á vefgangstengil eða sláði inn lykilorð mitt?
Einangraðu reikninginn strax: endurstilltu gert lykilorðið og afturkalltu öll virk sitjandi, síðan virkjaðu MFA ef það var ekki þegar kveikt. Keyrðu fullan endastats-skönnun fyrir spilliforrit ef þú smellti á tengi eða sóttir viðhengi, og svarðir tækið frá netinu þar til skönnunin er lokið.
Hversu hratt ætti fyrirtæki að tilkynna innanhússatvik vegna veiðipósts?
Tilkynntu öryggisteymi þínu strax eftir grunsamlega öryggisbrest. CISA hvetur stofnanir til að tilkynna veiðipóstatvik tafarlaust, og hraði gefur viðbragðsaðilum tíma til að loka á innviði árásarmannsins áður en hún dreifist til annarra reikninga. Hugsaðu í mínútum, ekki dögum.
Hvað felur góð bráðaviðbrigðaáætlun í sér eftir að auðkenni eru stolin?
Traust vefgangssvar felur í sér allt: pósthausana fyrir vefgangssendingar, vefslóðir, tímastimpla og allar aðgerðir sem gripið var til, sem styður málsvörun og eftirlitsmat. Það einangar einnig reikningana sem hafa slegið til, skannar tæki fyrir spilliforritum og tilkynnir þeim sem hefur áhrif samkvæmt lögum um tilkynningu gagnabrots í lögsögu þinni ef gögn viðskiptavina voru birt.