Er CyberGhost öruggur? Greining á öryggi, friðhelgi og endurskoðun
Er CyberGhost öruggur? Niðurstöður óháðrar endurskoðunar, dulkóðunarsamskipti, lögsögu-greining, prófun á drápi tengingar og staðfesting endalaust skráðra stefnu.
Öruggust VPN-þjónustur


Er CyberGhost öruggur? Dulkóðun, endurskoðanir og skráningu skýrt
CyberGhost fær trauststig 85/100. Það notar AES-256 dulkóðun, starfar undir rúmenskri lögsögu utan 14 Eyes bandalags og birtar ársfjórðungslega gagnsæisúttektir. Óháð endurskoðun Deloitte árið 2022 staðfesti endalaust skráða stefnu þess. CyberGhost leitar umferðar í gegnum 11.500+ þjóna á 100 löndum með innbyggðri rekstralosunarvernd.
Lögsöga: Af hverju Rúmenía skiptir máli
CyberGhost starfar undir CyberGhost S.R.L., með höfuðstöðvar í Búkarest, Rúmenía. Rúmenía hefur engar lögboðnar geymsluréttindi gagna fyrir VPN-veitendur. Landið hafnaði tilskipun ESB um geymslu gagna tvisvar, árið 2009 og 2014.
Rúmenía situr utan 5 Eyes, 9 Eyes og 14 Eyes upplýsingaskriðu-bandalaga. Þetta þýðir að erlendir stofnanir geta ekki þvingað CyberGhost til að afhenda notandagögn í gegnum samningasamninga. Rúmensk yfirvöld þurfa gilda dómsúrskurð til að biðja um upplýsingar frá hvaða fyrirtæki sem er.
Jafnvel með dómsúrskurði segir CyberGhost að það geti ekki veitt það sem það geymir ekki. Móðurfyrirtæki fyrirtækisins er Kape Technologies, með aðsetur í Bretlandi. Hins vegar er gagnvinnsla CyberGhost áfram í Rúmenía undir rúmenskri lögum. Kape á einnig ExpressVPN, Private Internet Access og ZenMate.
Endurskoðunarsaga CyberGhost
Deloitte Rúmenía lauk óháðri endurskoðun á endalaust skráðu innviðum CyberGhost árið 2022. Endurskoðendur skoðuðu þjónagrunnstillingar, innri stefnu og gagnameðhöndlun á öllum netum CyberGhost. Deloitte staðfesti að þjónagrunnstillingin samsvöruðu endalaust skráðum kröfum CyberGhost.
Þessi endurskoðun fylgdi Type 1 SOC rammanum og metið hvort eftirlit væru til staðar og væru rétt hönnuð. Deloitte fann engar vísbendingar um að CyberGhost geymir tengiskrár, vöfrunarstarfsemi eða umferðargögn. Endurskoðunarskýrslan staðfesti að þjónar væru starfandi í RAM-einni ham.
Áður en Deloitte hafði CyberGhost ekki farið í formlega endurskoðun þriðja aðila. Fyrirtækið byggði á ársfjórðungslegu gagnsæisskýrslum frá 2011 til að sýna sína skuldbindingu. Þessar skýrslur gefa upp fjölda beiðna um handhöfum og hvernig CyberGhost svaraði hverri einni.
CyberGhost gefur út þessar gagnsæisskýrslur á vefsíðu sinni á þremur mánuðum. Hver skýrsla sýnir að engar gagnabeiðnir hafa verið uppfylltar vegna þess að engin auðkennanleg gögn eru til. Sú önnur endurskoðun Deloitte myndu styrkja langtímatraust, en engin framhald hefur verið tilkynnt opinberlega.
Endalaust skráð stefna CyberGhost: Hvað fær skráð
Persónuverndarstefna CyberGhost segir skýrt að hún skrái ekki vöfrunarferil, umferðarmarkmið eða DNS-fyrirspurnir. Það geymir heldur ekki tengistimpla, setutíðni eða úthlutaða IP-tölu. Stefnan nær til allra 11.500+ þjóna á neti þess.
Það sem CyberGhost geymir EKKI:
- Vöfrunarstarfsemi eða heimasíður sem farið hefur inn á
- Niðurhalað skrá nöfn eða torrent gögn
- Upphafleg IP-tölu eða úthlutað VPN IP-tölu
- Tengistimpla eða setutíðni
- DNS fyrirspurnir eða umferðarmagn á hverja setu
Það sem CyberGhost safnar:
- Ótilgreind, samansöfnuð tengitilraun fyrir bilanaleit (engin auðkenning notanda)
- Reikningsteldu og greiðsluupplýsingar fyrir áskriftastjórnun
- Um það bil gerð tækis fyrir bót forrita greiningar
CyberGhost notar ókeypis tákn fyrir auðkenningu á þjónum sínum. Þetta kerfi sundurkennir tenginguna milli gagna reikningsins og VPN-setu þinnar. Fyrirtækið getur ekki parað ákveðinn notanda með ákveðnum þjónatengingu á hverjum tíma.
RAM-einn þjónar bæta við öðru lagi. Þessir þjónar skrifa ekkert á hörðum diskum og hver endurræsing eyðir öllum setugögnum fullkomlega. Eðlisfræðileg höfun þjóna gefur núll gagnleg gögn um fyrri tengingar.
Dulkóðunarstaðlar og samskiptareglur
CyberGhost notar AES-256-GCM dulkóðun sem sjálfgefna dulmál á öllum forritum. Þetta er sama dulkóðunarstaðall sem bandarísk stjórnvöld nota fyrir flokkað frétt. Brjóta AES-256 myndi krefjast útreikningskrafts sem er ekki til í dag.
CyberGhost styður 4 VPN samskiptareglur á öllum forritum sínum:
- WireGuard: Sjálfgefið á flestum vettvangi. Notar ChaCha20 dulkóðun. Meðaltal 15-30% hraðari hraði en OpenVPN.
- OpenVPN (UDP/TCP): Notar AES-256-GCM. UDP býður upp á hraðari hraði. TCP virkar betur á takmörkuðum netum.
- IKEv2/IPsec: Æskilegt á iOS og farsímum. Meðhöndlar netaskipti á skilvirkan hátt milli Wi-Fi og farsíma.
- L2TP/IPsec: Eldri kostur. Aðgengilegt en ekki mælt með fyrir aðalnotkun.
Hver samskiptaregla framkvæmir Perfect Forward Secrecy með bráðum skiptum lykla. Þetta þýðir að hver setning myndar einstakan dulkóðunarlykil. Að skerða einn setulykil afhjúpar ekki fyrri eða framtíðarsetir.
Drátt tengingu og DNS leka vernd
CyberGhost inniheldur dráttarskakka á Windows, macOS, iOS, Android og Linux forritum. Dráttarskakkinn lokar allri netumferð ef VPN tengingin fellur óvænt. Hann virkjar sjálfkrafa án notandastillinga áskilin.
Á Windows og macOS starfar dráttarskakkinn á kerfistigi. Það breytir eldveggareglum til að koma í veg fyrir að engin pakki fari út fyrir VPN-ganginn. Prófun með venjulegum lekaskoðunarverkfærum sýnir núll IPv4, IPv6 eða WebRTC leka við tengingu fellur.
CyberGhost keyrir einnig sitt eigin einkarekinn DNS þjóna. Hver DNS fyrirspurn flæðir í gegnum dulkóðaða ganga til CyberGhost-stýrðra úrskurðarflutninga. Þetta kemur í veg fyrir að Internetþjónustaöflun og þriðji aðilar sjái hvaða lén þú biður um. Engar þriðju aðila DNS þjónustur eins og Google eða Cloudflare meðhöndla fyrirspurnir þínar.
Vernd IPv6 leka er virk sjálfgefið. CyberGhost lokar IPv6 umferð algjörlega frekar en að flæta henni í gegnum ganginn. Þessi nálgun eyðir algengri veikleika sem ódýrari VPN ofanast oft.
Fyrri öryggistilvik
CyberGhost hefur ekki þjáðst af staðfestri gagnabrot eða þjónasamtöku frá og með snemma 2025. Engin notandagögn hafa verið afhjúpuð með veikleikum í innviðum CyberGhost.
Árið 2016 komu til áhyggjur þegar Crossrider (síðar endurnefnt Kape Technologies) eignaðist CyberGhost. Crossrider hafði fyrri tengsl við dreifingu illum hugbúnaði. CyberGhost fjallaði um þetta með því að segja að starfsemi þess, teymi og innviðir væru ótengdir í Rúmenía. Kape hefur síðan endurstaðsett sig algjörlega sem einkarekið og öryggisfyrirtæki.
Árið 2019 birtaðist skýrsla um gagnabrot á stuðningsvettvangur tengdum CyberGhost. CyberGhost skýrði að aðeins 120 tölvupóstfangar og efni stuðningsbileta væru möguleg fyrir áhrifum. Engin VPN notkun gögn, lykilorð eða greiðsluupplýsingar voru afhjúpuð. Tilgangurinn kom til við þriðja aðila stuðningsverkfæri, ekki VPN-þjóna CyberGhost.
CyberGhost svaraði með því að flytja stuðningskerfi sín og auka öryggiskröfur fyrir þriðja aðila verkfæri. Fyrirtækið bætti við tveggja þátta auðkenningu fyrir innri kerfi og endurskoðaði öll söluaðilasambandi.
Einstök öryggiseiginleikar
CyberGhost gefur upp nokkra eiginleika sem greina það frá keppinautum á bilinu 85-traust-stigum.
NoSpy Þjónar: CyberGhost starfar sett af iðkun þjónum í eigin gagnageymslu sinni í Rúmenía. Fyrirtækið stjórnar þessum þjónum eingöngu án þátttöku þriðja aðila. NoSpy þjónar nota tileinkaða upplinkaðan og eru líkamlega aðgengilegir aðeins starfsmönnum CyberGhost.
Efnisstöðva: Innbyggt í forrit, þessi eiginleiki lokar auglýsingum, rekjum og illum lénum á DNS stigi. Það vinnur út blokkun áður en umferð nær vafranum þínum. Þetta dregur úr gagnaskuldbindingu án þess að krefjast aðskilins vafra-viðbótar.
Tileinkuð IP-kostur: Notendur geta keypt kyrrstæða IP-tölu sem aðeins þeir nota. Þetta táknkerfi úthlutar IP án þess að tengja hana við auðkenni reikningsins þíns. Það hjálpar að forðast CAPTCHAs og svartalista á meðan friðhelgi er viðhaldið.
Sjálfvirk Wi-Fi vernd: CyberGhost greinir ný eða óöruggt Wi-Fi net og tengir VPN sjálfkrafa. Notendur geta sett reglur fyrir traust og ótraust net. Þessi eiginleiki kemur í veg fyrir óvörpuð óverndun vöfrun á almenningsstöðum.
Sundurfellt gangagerð: Aðgengilegt á Android og Windows, sundurfelld gangagerð leyfir þér að beina sérstökum forritum utan VPN. Þú velur hvaða forrit nota dulkóðað ganga og hvaða nota venjulega tengingu þína.
Tilföng fyrir þessa síðu
Gröf og tilvísunarmyndir úr prófunum okkar, ókeypis að skoða og deila.
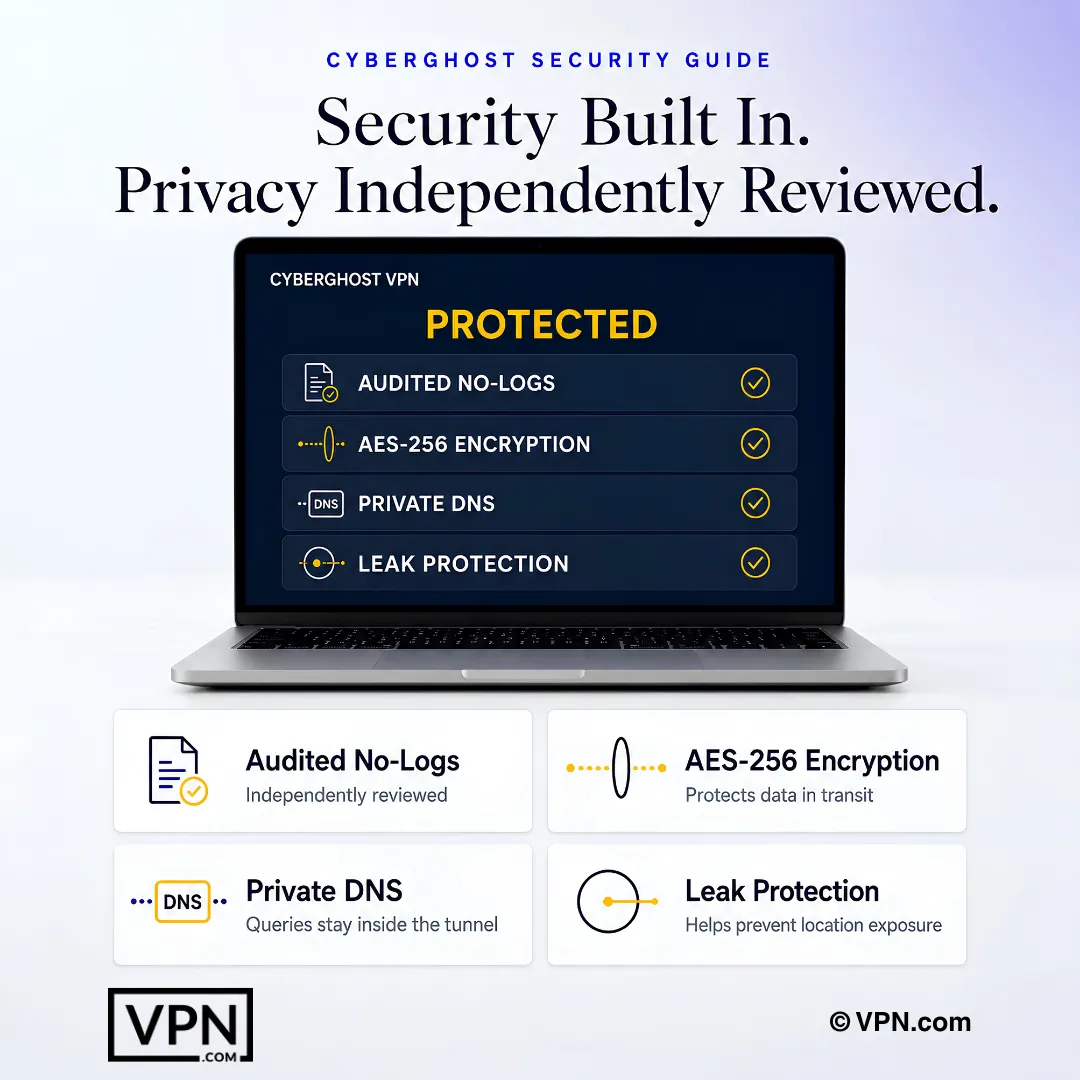
CyberGhost sameinar dulkóðaðan flutning, einkarekinn DNS, lekavörn og óháð skoðaðar persónuverndarkröfur.
Algengar spurningar
Er CyberGhost virkilega öruggur til að treysta gögnum mína?
Já. CyberGhost ber trauststig 85/100, notar AES-256 dulkóðun sjálfgefið og starfar undir rúmenskri lögsögu utan 5, 9 og 14 Eyes bandalags. Deloitte endurskoðaði endalaust skráð innviði þess óháð árið 2022 undir Type 1 SOC rammanum, staðfestandi að þjónar keyri RAM-einn og geyma engar vöfrunar-, tengingar- eða DNS gögn.
Af hverju skiptir rúmensk lögsöga virkilega máli fyrir persónuverndarkröfur CyberGhost?
Rúmenía hefur engar lögboðnar geymsluréttindi gagna og hafnaði tilskipun ESB um geymslu gagna tvisvar, árið 2009 og 2014. Sitja utan 5, 9 og 14 Eyes upplýsingaskriðu þýðir að erlendir stofnanir geta ekki þvingað CyberGhost í gegnum samningasamninga. Rúmensk yfirvöld þurfa enn gilda dómsúrskurð og CyberGhost segir að hún geti ekki afhent gögn sem hún geymir aldrei.
Hefur CyberGhost nokkurn tíma orðið fyrir gagnabrotum eða öryggistilvikum?
Engin brot hefur farið á VPN innviði CyberGhost frá og með snemma 2025. Tilvik árið 2019 hafði áhrif á þriðja aðila stuðningsvettvang og afhjúpaði um 120 tölvupóstföng og miðlunareining, ekki VPN notkun gögn eða lykilorð. CyberGhost svaraði með því að flytja stuðningskerfi, bæta við tveggja þátta auðkenningu innbyrðis og endurskoða öll söluaðilasambandi eftir á.
Hvað dulkóðun og samskiptareglur styðja öryggiskröfur CyberGhost?
CyberGhost skilgreinir AES-256-GCM dulkóðun og styður fjórar samskiptareglur: WireGuard (ChaCha20, sjálfgefið á flestum vettvangi), OpenVPN UDP/TCP, IKEv2/IPsec fyrir farsíma og eldri L2TP/IPsec kostur. Hver samskiptaregla framkvæmir Perfect Forward Secrecy með bráðum skiptum lykla, mynda einstakan lykil á hverri setu svo að skerðing á einni setu afhjúpar aldrei fyrri eða framtíðarumferð.
Hefur óháð endurskoðandi virkilega sannreynt endalaust skráða stefnu CyberGhost?
Já. Deloitte Rúmenía endurskoðaði endalaust skráð innviði CyberGhost árið 2022, skoðun þjónagrunnstillingar og gagnameðhöndlun undir Type 1 SOC rammanum, staðfestandi RAM-einn þjóna rekstur og engar geymdar tengingar- eða vöfrunarskrár. Áður þess byggði CyberGhost eingöngu á ársfjórðungslegu gagnsæisskýrslum frá 2011. Engin framhald endurskoðun hefur verið opinberlega tilkynnt frá 2022.
Hvaða gögn safnar CyberGhost virkilega ef það skrái ekki starfsemi?
CyberGhost safnar aðeins reikningstölvu þinni og greiðsluupplýsingum fyrir innheimtu, um það bil gerð tækis fyrir greiningar um forritabætur og ókeypis samansöfnuð tengitilraun notuð eingöngu fyrir bilanaleit. Það skrái ekki virkilega vöfrunarferil, DNS fyrirspurnir, úthlutaðar IP-tölur, stimpla eða setutíðni, samkvæmt gefnum persónuverndarstefnu og 2022 Deloitte endurskoðun.
Hvernig staðfesti ég að dráttarskakkur CyberGhost er virkilega að verja mig?
Tengstu CyberGhost þjóni á Windows eða macOS, þá þvinga tengingu netsins við miðsetu. Dráttarskakkinn starfar á kerfistigi, breytir eldveggareglum svo engin pakki fari út fyrir ganninn og er tiltækur á öllum Windows, macOS, iOS, Android og Linux forritum. Lekaskoðun sýnir núll IPv4, IPv6 eða WebRTC leka við tengingu fellur.
Hvað gerist ef DNS eða IPv6 umferð CyberGhost lekur?
Það ætti ekki undir eðlilegri notkun: CyberGhost keyrir eigin einkarekinn DNS úrskurðarflutninga svo fyrirspurnir nái aldrei Internetþjónustuveitanda þinni eða þriðju aðilum eins og Google eða Cloudflare, og hún lokar IPv6 umferð algjörlega sjálfgefið frekar en að flæta henni, lokandi lekavigra ódýrari VPN ofanast oft. Ef þú grunaðir leka, keyrðu venjulegt lekaskanoðunarverkfæri á meðan tengt til að staðfesta.
Hækkar eignarhald CyberGhost frá Kape Technologies engar persónuverndarvarnir?
Kape Technologies, móðurfyrirtæki CyberGhost með aðsetur í Bretlandi, var áður Crossrider, sem hafði fyrri tengsl við illum hugbúnaði áður en yfirtaka 2016 á CyberGhost. CyberGhost segir að teymi þess, innviðir og gagnvinnsla heildin óháð og með aðsetur í Rúmenía undir rúmenskri lögum. Kape á einnig ExpressVPN, Private Internet Access og ZenMate, og hefur síðan endurstaðsett sem einkarekið fyrirtæki.
Hvernig stendur öryggissnið CyberGhost samanborið við NordVPN og ExpressVPN?
CyberGhost gerist #10 af 22 í okkar Speed Lab, samansöfnuð frá óháðum rannsóknarstofu, á móti #1 af NordVPN og #8 af ExpressVPN. Allir þrír keyra óháð endurskoðaðir endalaust skráðir reglur (Deloitte fyrir CyberGhost, Cure53 fyrir NordVPN, PwC og Cure53 fyrir ExpressVPN) og bjóða AES-256 dulkóðun með dráttarskakka, þó að 45-daga endurgreiðsluglugginn CyberGhost slái báða veitendur 30-daga tryggingar.
Hversu marga tækina geta ég haldið verndað undir öryggiseiginleikum CyberGhost?
Einn CyberGhost reikningur nær yfir 7 samtímis tækjatengingar, hvert fær sama dráttarskakka, AES-256 dulkóðun og DNS leka vernd. Það er færri en 10 NordVPN eða 10 til 14 ExpressVPN háð áætlun, en CyberGhost gefur einnig NoSpy þjóna, fyrirtæki-eignaðu rúmensku innviði án þátttöku þriðja aðila, sem viðbótar lag fyrir viðkvæma notkun.
Hvað ef ég er ekki sannfærður af persónuverndarkröfum CyberGhost eftir áskrift?
CyberGhost styrkir hverja áætlun með 45-daga endurgreiðsluábyrgð, lengur en 30-daga gluggi NordVPN eða ExpressVPN, gefandi þér aukatíma til að prófa dráttarskakkann, keyra lekaskanoðunarverkfæri og endurskoða ársfjórðungslegu gagnsæisskýrslur sjálfum áður en þú skuldbindur. Ef endurskoðaðir endalaust skráðir kröfur ekki halda við eigin athugun, getur þú hætt innan þess glugga.
Getur CyberGhost verið þvinguð til að afhenda gögn mín ef yfirvöld biðja um það?
Einungis með gildum rúmenskum dómsúrskurði og jafnvel þá segir CyberGhost að hún hafi ekkert til að afhenda þar sem hún geymir engar vöfrunar-, tengingar- eða DNS gögn. Fyrirtækið gefur út gagnsæisskýrslur á þremur mánuðum um mögulegir framkvæmd-beiðnir og hver skýrsla til þessa sýnir núll beiðnum uppfylltar vegna þess að engin auðkennanleg gögn eru til að gefa út.