데이터 프라이버시 가이드: 보호, 권리 & 모범 사례
데이터 프라이버시란 무엇인지, 현재의 프라이버시 법률(GDPR, CCPA), 온라인에서 개인정보를 보호하는 방법을 알아보세요.
 Michael Gargiulo
핵심 요약: 개인 데이터는 악성코드, 피싱, 소셜 엔지니어링, 네트워크 공격으로부터 지속적인 위협을 받습니다. 강력한 비밀번호, 프라이버시 중심 도구, 트래픽을 암호화하는 VPN이 온라인에서 정보를 보호하는 핵심 방어입니다.
데이터 프라이버시는 디지털 생활에서 가장 중요한 주제 중 하나가 되었습니다. 모든 온라인 구매, 검색 쿼리, 소셜 미디어 게시물은 회사가 수집, 저장, 공유하는 개인 데이터를 생성합니다. 많은 사람들에게 질문은 간단합니다. 누가 내 정보를 통제하고, 어떻게 안전하게 지킬까요?
위협은 실제입니다. 사이버 범죄자들은 개인 데이터를 탈취하기 위해 정교한 방법을 사용하며, 합법적인 회사들도 때로는 이를 잘못 처리합니다. 하지만 좋은 소식도 있습니다. 이제 수십 개국에 강력한 프라이버시 법률이 존재하고, 통제를 되찾도록 도와주는 실용적인 도구들이 이용 가능합니다. 이 가이드는 개인 데이터에 대한 특정 위협, 권리를 보호하도록 설계된 법률, 온라인에서 정보를 방어하기 위해 취할 수 있는 구체적인 단계를 다룹니다.
참고: 이 가이드는 소비자 관점에서 개인 데이터 프라이버시에 중점을 둡니다. 조직의 규정 준수 프레임워크, 기업 데이터 처리 의무, 또는 비즈니스를 위한 GDPR 구현에 대한 정보를 찾고 계시다면, 대신 데이터 보호 가이드를 방문하세요.
데이터 프라이버시란 무엇입니까?
데이터 프라이버시는 개인정보가 어떻게 수집, 사용, 저장, 공유되는지 통제할 수 있는 권리를 의미합니다. 개인 데이터에는 직접 또는 간접적으로 당신을 식별할 수 있는 모든 것이 포함됩니다. 이름, 이메일 주소, 전화번호, 실제 주소, 검색 기록, 구매 기록, 위치 데이터, 지문과 같은 생체 정보도 포함됩니다.
실제로는, 데이터 프라이버시는 세 가지 질문에 답합니다:
- 누가 당신의 데이터를 수집합니까? 웹사이트, 앱, 광고업체, 인터넷 서비스 제공자(ISP), 정부 기관 모두가 개인정보를 수집합니다.
- 그들은 이것으로 무엇을 합니까? 일반적인 용도에는 타겟 광고, 분석, 제품 개선, 경우에 따라 제3자에게 데이터 판매가 포함됩니다.
- 당신은 어느 정도의 통제력을 가집니까? 프라이버시 법률과 도구는 당신이 데이터를 보기, 수정, 삭제, 접근을 제한할 수 있는 능력을 줍니다.
회사가 수집하는 것과 사용자가 그 수집에 대해 이해하는 것 사이의 격차는 전자 경계 재단(EFF)에 따르면 디지털 프라이버시에서 가장 큰 과제 중 하나로 남아 있습니다. 데이터 프라이버시는 데이터 보호와 동일하지 않습니다. 데이터 보호는 비즈니스가 따라야 하는 조직 및 법적 프레임워크를 다룹니다. 데이터 프라이버시는 개인의 권리와 선택에 관한 것입니다.
개인정보에 대한 위협
사이버 범죄자들은 개인 데이터에 접근하기 위해 다양한 기법을 사용합니다. 각 위협이 어떻게 작동하는지 이해하는 것이 이에 대항하는 첫 번째 단계입니다.
소셜 엔지니어링
소셜 엔지니어링은 범죄자들이 사람들을 조작하여 기밀 정보를 공개하도록 하는 공격의 범주입니다. 소프트웨어 취약점을 악용하는 대신, 이러한 공격은 인간 심리를 악용합니다.
작동 원리: 공격자는 은행 담당자로 사칭하거나, 가짜 자선 호소를 보내거나, 긴급 상황(예: 당신의 계정이 손상되었다고 주장)을 만들어 비밀번호, 계정 번호, 인증 코드를 공개하도록 압박할 수 있습니다.
실제 사례: 2020년 7월, 트위터는 공격자들이 조직적인 소셜 엔지니어링 공격을 통해 내부 도구에 접근 권한이 있는 직원들을 노리면서 대형 보안 사고를 겪었습니다. 이후 공격자들은 연방 형사 고소장[1]에 따르면 버락 오바마와 일론 머스크를 포함한 유명인 계정을 장악해 암호화폐 사기를 홍보했습니다.
예방: 개인정보 공개를 요청하는 예상치 못한 모든 요청은 공식 채널을 통해 조직에 직접 연락하여 확인하세요. 당신을 먼저 연락한 사람에게 절대 비밀번호나 일회용 코드를 공유하지 마세요.
악성코드
악성코드는 장치에 침입하여 데이터를 탈취하거나, 파일을 암호화하여 몸값을 요구하거나, 동의 없이 사용자 활동을 모니터링하도록 설계된 악의적 소프트웨어입니다.
작동 원리: 악성코드는 일반적으로 이메일 첨부 파일, 손상된 웹사이트, 또는 감염된 다운로드를 통해 도착합니다. 설치되면, 비밀번호를 캡처하기 위해 키스트로크를 기록하거나, 파일을 암호화하고 결제를 요구하거나(랜섬웨어), 카메라 또는 마이크를 활성화하거나, 민감한 문서를 빼낼 수 있습니다.
실제 사례: 2017년 WannaCry 랜섬웨어 공격은 150개가 넘는 국가[2]에서 수만 대의 감염을 일으켰으며, CISA가 인용한 오픈소스 보고서에 따르면 이 공격은 사용자의 파일을 암호화하고 비트코인 결제를 요구했습니다. 병원, 기업, 정부 기관 모두 피해를 입었습니다.
예방: 운영 체제와 소프트웨어를 최신 상태로 유지하고, 알 수 없는 발신자의 링크나 첨부 파일을 클릭하지 않으며, 평판 좋은 안티바이러스 소프트웨어를 사용하세요. 당사의 전용 가이드는 악성코드 유형과 방어를 자세히 다룹니다.
스피어 피싱
표준 피싱은 광범위하게 캐스팅되지만, 스피어 피싱은 공격자가 이미 수집한 개인 정보를 사용하여 특정 개인을 대상으로 합니다.
작동 원리: 공격자는 소셜 미디어, 공개 기록, 또는 이전 데이터 위반을 통해 당신을 조사합니다. 그들은 동료, 상사, 또는 신뢰하는 서비스에서 온 것처럼 보이는 매우 개인화된 메시지를 작성하여 악의적인 링크를 클릭하거나 민감한 데이터를 제공하도록 속입니다.
실제 사례: Barracuda Networks의 2023년 보고서에 따르면, 스피어 피싱은 이메일 기반 공격의 0.1%에 불과하지만 해당 데이터에서 침해 사고의 66%를 차지합니다[3]. 개인화된 내용 덕분에 이러한 공격은 일반적인 피싱보다 훨씬 효과적입니다.
예방: 친숙한 사람에게서 온 것처럼 보이는 경우에도 긴급 조치를 요청하는 모든 이메일에 의심을 품으세요. 별도의 통신 채널을 통해 요청을 확인하세요. 더 많은 보호 전략을 위해 피싱 공격에 대한 상세 가이드를 읽으세요.
네트워크 공격
카페, 공항, 호텔의 공개 Wi-Fi 네트워크는 편리하지만 본질적으로 안전하지 않습니다. 동일한 네트워크상의 공격자는 암호화되지 않은 데이터 전송을 가로챌 수 있습니다.
작동 원리: 중간자(MITM) 공격에서, 해커는 당신의 장치와 Wi-Fi 라우터 사이에 자신을 배치합니다. 그러면 당신의 브라우징 활동을 모니터링하고, 로그인 자격 증명을 캡처하며, 당신이 방문하는 웹사이트에 악의적 콘텐츠를 주입할 수도 있습니다.
실제 사례: 보안 연구자들은 합법적인 네트워크를 모방한 불법 핫스팟(이른바 “이블 트윈(evil twin)” 공격)이 공공장소에서 가장 흔한 위협 중 하나로 남아 있다는 점을 기록해 왔습니다.
예방: 공개 Wi-Fi에서 은행 및 민감한 계정에 접근하는 것을 피하세요. VPN을 사용하여 연결을 암호화하고, 개인정보를 입력하기 전에 웹사이트가 HTTPS를 사용하는지 확인하세요.
사물인터넷(IoT) 취약점
스마트 홈 장치, 웨어러블, 구형 전화, 연결된 가전제품은 종종 약한 보안 기본값을 가지며 자주 소프트웨어 업데이트를 받지 못합니다.
작동 원리: 많은 IoT 장치는 사용자가 절대 변경하지 않는 기본 비밀번호와 함께 제공됩니다. 이러한 장치들은 암호화가 부족하며 일반 텍스트로 데이터를 전송할 수 있습니다. 공격자들은 이러한 약점을 악용하여 당신의 홈 네트워크와 연결된 장치에 저장된 모든 데이터에 접근할 수 있습니다.
실제 사례: 2019년 Bitdefender 연구진은 Ring Video Doorbell Pro가 설정 과정에서 Wi-Fi 자격 증명을 평문 HTTP로 전송한다는 사실[4]을 발견했으며, 이로 인해 근처에 있는 누구나 이 정보를 노출될 수 있었습니다. 해당 문제는 이후 수정되었습니다.
예방: 설정 직후 모든 연결된 장치의 기본 비밀번호를 변경하세요. 정기적으로 펌웨어 업데이트를 확인하고 원격 접근과 같이 사용하지 않는 기능을 비활성화하세요.
소셜 미디어 악용
소셜 미디어 플랫폼은 방대한 양의 사용자 데이터를 수집하며, 자발적으로 공유하는 정보는 공격자에 의해 무기화될 수 있습니다.
작동 원리: 공격자는 공개 프로필을 긁어서 소셜 엔지니어링이나 스피어 피싱 캠페인을 위한 개인 세부 정보를 수집합니다. 플랫폼 자체는 당신의 좋아요, 공유, 위치 체크인, 브라우징 패턴을 포함한 행동 데이터를 수집하여 타겟 광고를 위해 사용합니다. 소셜 미디어 회사의 데이터 위반은 이 정보를 범죄자에게 노출시킬 수 있습니다.
실제 사례: 케임브리지 애널리티카 사건에서 FTC는 한 앱이 약 25만27만 명의 사용자와 그들의 친구 5,000만6,500만 명의 프로필 데이터[5]를 기만적인 방법으로 수집했다고 주장했습니다.
예방: 모든 플랫폼에서 프라이버시 설정을 감사하세요. 공개 프로필에서 보이는 개인정보를 제한하고 알 수 없는 계정의 연결 요청을 수락할 때 주의하세요.
딥페이크 및 합성 미디어
인공지능의 진전으로 평판을 손상시키거나 사기를 촉진할 수 있는 설득력 있는 가짜 이미지, 오디오, 비디오를 만들 수 있게 되었습니다.
작동 원리: AI 도구는 사람의 목소리, 얼굴, 또는 글쓰기 스타일의 샘플을 사용하여 현실적인 합성 미디어를 생성할 수 있습니다. 범죄자들은 사칭, 협박, 허위정보 캠페인, 음성 복제 사기와 같은 재정 사기를 위해 딥페이크를 사용합니다.
실제 사례: 2024년, 엔지니어링 기업 Arup의 한 재무 직원은 회사 CFO로 보이는 인물과 화상 회의를 한 뒤 약 2,500만 달러를 이체[6]했습니다. 이 통화에는 딥페이크 기술이 사용되었습니다.
예방: 금융 거래와 관련된 비정상적인 비디오 또는 오디오 요청에 주의하세요. 예상치 못한 통신을 설정된 채널을 통해 확인하세요. 다중 요소 인증을 사용하면 음성 또는 비디오만으로 민감한 작업을 승인할 수 없습니다.
어떤 데이터가 대상이 될 수 있습니까?
사이버 범죄자들은 목표에 따라 다른 유형의 개인 정보를 대상으로 합니다. 일반적인 대상에는 이름, 주소, 전화번호, 사회보장번호, 금융 계좌 세부 정보, 의료 기록, 로그인 자격 증명이 포함됩니다. 다음은 공격자들이 일반적으로 탈취된 데이터로 하는 것입니다:
신원 도용
범죄자들은 훔친 개인정보를 이용해 피해자를 사칭합니다. 신용 계좌를 개설하거나, 허위 세금 신고서를 제출하거나, 의료 서비스를 받거나, 타인의 명의로 범죄를 저지를 수 있습니다. 미국 연방거래위원회(FTC)에 따르면, 미국인들은 2023년에 사기로 인해 100억 달러 이상을 잃었다고 신고했습니다[7]. 신원 도용이 어떻게 이루어지는지, 그리고 스스로를 보호하는 방법을 알아보세요.
도싱(Doxxing)
도싱은 누군가의 비공개 정보를 동의 없이 공개적으로 게시하는 것을 포함합니다. 여기에는 집 주소, 전화번호, 직장 세부 정보, 가족 정보가 포함될 수 있습니다. 피해자들은 결과적으로 괴롭힘, 위협, 또는 신체적 위험에 직면할 수 있습니다.
다크웹 판매
도난당한 데이터는 다크웹 마켓플레이스에서 자주 판매됩니다. 가격은 크게 다르고 시간에 따라 변동하지만, 완전한 신원 정보와 의료 기록은 일반적으로 이메일 주소와 같은 단일 데이터 항목보다 훨씬 높은 가격에 거래됩니다.
재정 착취
공격자들은 탈취된 신용카드 번호, 은행 계좌 자격 증명, 개인 세부 정보를 사용하여 무단 구매를 하거나, 자금을 이전하거나, 피해자 이름으로 대출을 신청합니다.
강요 및 갈취
비공개 사진, 메시지, 또는 브라우징 기록을 포함한 민감한 개인 데이터는 피해자를 위협하여 지불을 강요하는 데 사용될 수 있습니다. 랜섬웨어 공격은 파일을 암호화하고 해제를 위해 지불을 요구합니다.
개인적 착취
탈취된 데이터는 스토킹, 괴롭힘, 사칭을 가능하게 합니다. 범죄자들은 개인 정보를 사용하여 피해자의 위치를 추적하고, 가족이나 고용주에게 연락하거나, 피해자의 신원으로 범죄를 저질러 수 있습니다.
데이터 프라이버시 법령에 따른 소비자 권리
데이터 프라이버시 법령은 조직이 개인정보를 어떻게 수집, 저장, 처리, 공유하는지를 규제하는 규칙을 확립합니다. 이러한 법령은 또한 개인으로서 당신의 권리를 정의하고 위반에 대한 처벌을 설정합니다.
프라이버시 법령이 중요한 이유
디지털 데이터 수집의 급속한 성장으로 법적 보호의 긴급한 필요성이 생겼습니다. 데이터 프라이버시 법령은 여러 중요한 기능을 수행합니다:
- 개인 보호 - 개인정보의 무단 사용으로부터
- 특정 권리 부여 - 데이터에 접근, 수정, 삭제할 수 있는 능력 포함
- 투명성 요구 - 조직의 데이터 처리 방식에 대해
- 위반 알림 의무 - 개인이 보호 조치를 취할 수 있도록
- 처벌 부과 - 준수를 장려하기 위해
NIST 개인정보 보호 프레임워크[8]는 조직이 개인정보 위험을 식별하고 관리하도록 돕는 자발적 도구이며, 많은 조직이 이를 법적 요건과 함께 활용하고 있습니다.
| 규정 | 지역 | 시행일 | 최대 벌금 |
|---|---|---|---|
| GDPR[9] | 유럽연합 | 2018년 5월 25일 | €20M 또는 전 세계 연간 매출의 4%[10] |
| CCPA[11] | 미국 캘리포니아주 | 2020년 1월 1일 | 위반 건당 $2,500, 고의 위반 건당 $7,500 (물가 상승률 반영) |
| PDPA | 싱가포르 | 2014년 7월 2일 | S$1 million 또는 싱가포르 연간 매출의 10% 중 더 높은 금액[12] |
| LGPD[13] | 브라질 | 2020년 8월 (벌금은 2021년 8월 1일부터 적용) | 브라질 매출의 2%, 최대 5천만 헤알 |
| PIPEDA | 캐나다 | 2000년 4월 13일 | 연방법원이 명령하는 구제 조치[14] |
| 각 주 법률 | 미국 (NJ, NH, MT, FL, TX, OR) | 2024–2025 | 주마다 다름 |
개인정보보호규정(GDPR)
- 지역: 유럽연합(EU)
- 발효 일자: 2018년 5월 25일
주요 조항
- 동의: 개인 데이터를 처리하기 전에 개인의 명시적 동의를 요구합니다. 유럽위원회는 법적 틀을 이렇게 설명합니다[9].
- 정보주체의 권리: 개인 데이터에 대한 열람, 정정, 삭제 및 처리 제한의 권리를 부여합니다.
- 데이터 침해 통지: 침해가 개인에게 위험을 초래하는 경우, 조직은 침해 사실을 인지한 시점으로부터 72시간 이내에[15] 감독기관에 통지해야 합니다.
- 과징금: 최대 2,000만 유로 또는 전 세계 연간 총매출액의 4%[10] 중 더 높은 금액까지 부과될 수 있습니다.
캘리포니아 소비자 프라이버시법(CCPA)
- 지역: 캘리포니아, 미국
- 발효 일자: 2020년 1월 1일
주요 조항
- 알 권리: 소비자는 자신의 개인정보가 어떻게 수집, 이용, 공유되는지에 대한 세부 정보를 요청할 수 있습니다.
- 삭제 권리: 소비자는 자신의 개인정보 삭제를 요청할 수 있습니다.
- 옵트아웃 권리: 소비자는 자신의 개인정보 판매에 대해 옵트아웃할 수 있습니다.
- 벌금: 위반 1건당 최대 2,500달러, 고의 위반 1건당 최대 7,500달러의 행정 벌금[11]이며, 물가 상승률에 따라 조정됩니다.
개인정보보호법(PDPA) — 싱가포르
- 지역: 싱가포르
- 발효 일자: 2014년 7월 2일
주요 조항
- 동의: 조직은 개인 데이터를 수집, 사용 또는 공개하기 전에 동의를 얻어야 합니다.
- 접근 및 정정: 개인은 자신의 개인 정보에 접근하고 이를 정정할 권리를 가집니다.
- 데이터 보안: 조직은 개인 데이터를 보호하기 위해 합리적인 보안 조치를 시행해야 합니다.
- 벌칙: 싱가포르 연간 매출의 10% 또는 최대 100만 싱가포르 달러 중 높은 금액[12]까지의 금전적 벌칙이 부과되며, 2022년 10월부터 적용됩니다.
브라질 일반 개인정보 보호법(LGPD)
- 지역: 브라질
- 시행일: 2020년 8월, 과징금 적용은 2021년 8월 1일부터
주요 조항
- 동의: 데이터 처리 전에 명확하고 명시적인 동의를 받아야 합니다.
- 정보주체의 권리: 개인정보에 대한 접근, 수정, 삭제 및 이전(포터빌리티) 권리를 제공합니다.
- 개인정보 보호 책임자: 조직은 개인정보 보호 책임자를 지정해야 합니다.
- 벌칙: 브라질 내 회사 매출의 최대 2%, 위반 건당 최대 5천만 헤알(reais)로 상한이 정해져 있습니다[13].
개인정보 보호 및 전자 문서법(PIPEDA) — 캐나다
- 지역: 캐나다
- 발효 일자: 2000년 4월 13일(시간에 따른 수정)
주요 조항
- 동의: 조직이 데이터 수집 및 사용에 대해 의미 있는 동의를 얻도록 요구합니다.
- 접근 및 정정: 개인이 자신의 개인정보에 접근하고 이를 정정할 권리를 부여합니다.
- 데이터 보안: 조직은 적절한 안전조치를 통해 개인정보를 보호해야 합니다.
- 처벌: 개인정보보호 커미셔너는 사안을 연방법원에 회부할 수 있으며, 연방법원은 구제 조치를 명령할 수 있습니다[14].
미국의 새로운 주 프라이버시 법률
- 주: 뉴저지, 뉴햄프셔, 몬태나, 플로리다, 텍사스, 오리건을 포함한 다양한 주
- 발효 일자: 2024년과 2025년의 다양한 일자
주요 조항
- 동의: 데이터 처리 전에 동의를 얻기 위한 유사한 요구사항.
- 데이터 주체 권리: 데이터 처리에 접근, 편집, 삭제, 거부할 권리.
- 데이터 보안: 개인정보 보호 및 데이터 보호 평가 수행 요구사항.
- 처벌: 주별로 다름, 벌금 및 주 당국의 집행 조치 포함.
팁: 가장 효과적인 단일 습관은 처음부터 온라인에서 공유하는 것을 제한하는 것입니다. 강력한 고유 비밀번호, 암호화된 클라우드 저장소, 공개 Wi-Fi에서의 VPN을 결합하면 범죄자가 의존하는 대부분의 공격 표면을 제거합니다.
개인정보를 보호하는 방법
위협은 실제이지만, 방어도 실제입니다. 온라인에서 개인 데이터를 보호하기 위한 특정의 실행 가능한 단계들은 다음과 같습니다.
개인 정보 보호를 위한 브라우저 사용하기
일반 브라우저는 사용자 데이터를 상당량 수집합니다. Brave, 엄격한 추적 방지 기능을 켠 Firefox, Tor Browser 같은 개인 정보 보호 중심 대안은 기본적으로 추적기와 광고를 차단합니다. Tor는 트래픽을 여러 릴레이를 거치는 무작위 경로[16]로 보내므로, 어떤 한 지점의 관찰자도 트래픽이 어디서 왔고 어디로 가는지 알 수 없습니다.
데이터 공유 제한
온라인에서 공유하는 모든 개인정보는 당신의 노출을 증가시킵니다. 공개 프로필에 전체 이름, 집 주소, 전화번호, 또는 직장을 게시하지 마세요. 앱에 부여한 권한을 검토하고 필요하지 않을 때 연락처, 위치, 카메라에 대한 접근을 취소하세요.
클라우드 저장소 암호화
클라우드에 파일을 저장하는 경우, Tresorit 또는 Proton Drive와 같은 엔드-투-엔드 암호화를 제공하는 서비스를 사용하세요. 기존 클라우드 저장소 계정(Google Drive, Dropbox)의 경우, Cryptomator와 같은 도구를 사용하여 업로드하기 전에 민감한 파일을 로컬로 암호화하세요.
장치 파인더 사용
모든 장치에서 Find My Device(Android) 또는 Find My iPhone(iOS)을 활성화하세요. 장치를 잃어버리거나 도난당한 경우, 이러한 도구를 사용하면 원격으로 장치를 잠그고 잘못된 손에 떨어지기 전에 모든 개인 데이터를 삭제할 수 있습니다.
앱 권한 검토
많은 앱이 기능에 필요한 것을 훨씬 초과하여 카메라, 마이크, 연락처, 위치 데이터에 대한 접근을 요청합니다. iOS와 Android 모두에서 장치 설정의 앱 권한을 검토하고 불필요해 보이는 권한을 취소하세요. 백그라운드에서 실행되는 동안 마이크 또는 카메라 접근을 요청하는 앱에 특히 주의하세요.
광고 차단기 설치
uBlock Origin과 같은 브라우저 확장 프로그램은 추적 스크립트, 방해가 되는 광고, 알려진 악성코드 도메인을 차단합니다. 광고 차단기는 제3자가 당신의 브라우징 행동에 대해 수집할 수 있는 데이터의 양을 줄이고 또한 페이지 로드 속도를 개선합니다.
프라이버시 중심의 메시징 앱 사용
표준 SMS 메시지는 암호화되지 않습니다. Signal과 같은 앱은 모든 메시지, 음성 통화, 화상 통화에 대해 기본적으로 엔드-투-엔드 암호화를 사용합니다. 이는 앱 제공자도 당신의 대화를 읽을 수 없다는 의미입니다.
보안 이메일 서비스 사용
ProtonMail과 Tutanota와 같은 이메일 제공자는 표준 Gmail이나 Outlook 계정과 달리 엔드-투-엔드 암호화를 제공합니다(제공자는 기술적으로 메시지 콘텐츠에 접근할 수 있음).
강력하고 고유한 비밀번호 만들기
영국 정부가 유출된 계정을 분석한 결과, 가장 흔한 비밀번호는 123456이었으며 이는 2,320만 개의 계정에서 사용되고 있었습니다[17]. 비밀번호 관리자를 사용해 모든 계정마다 고유한 비밀번호를 생성하고 저장하세요. CISA는 강력한 비밀번호가 최소 16자 이상이며, 무작위이고 고유해야 한다[18]고 권고합니다. 지원되는 모든 계정에서 다중 인증(MFA)을 활성화[19]하세요.
앱 잠금 사용
많은 스마트폰은 별도의 PIN, 패턴 또는 생체 스캔으로 개별 앱을 잠글 수 있는 능력을 제공합니다. 이는 누군가가 당신의 장치에 접근한 경우 두 번째 보호층을 추가합니다.
정기적으로 브라우징 데이터 지우기
정기적인 일정에 따라 브라우징 기록, 쿠키, 캐시된 데이터를 지우세요. 이는 저장된 추적 데이터를 제거하고 당신의 장치에 접근한 누구든지 사용할 수 있는 정보를 줄입니다. 대부분의 브라우저는 설정을 통해 이 프로세스를 자동화할 수 있습니다.
제3자 쿠키 비활성화
Chrome, Firefox, Safari를 포함한 현대 브라우저는 제3자 쿠키를 차단할 수 있으며, 이는 주로 다양한 웹사이트에서 당신의 활동을 추적하는 데 사용됩니다. 이들을 비활성화하면 크로스 사이트 추적이 크게 줄어듭니다. 브라우저의 프라이버시 설정을 확인하여 이를 구성하세요.
추적 금지 요청 활성화
모든 웹사이트가 추적 금지(DNT) 요청을 준수하지는 않지만, 브라우저에서 이 설정을 활성화하면 추적되고 싶지 않은 당신의 선호도를 신호합니다. 이를 불필요한 위치 및 알림 권한을 모바일 장치에서 비활성화하는 것과 결합하세요.
온라인 활동 격리
다양한 활동을 위해 별도의 브라우저 또는 브라우저 프로필을 사용하세요. 개인 브라우징을 한 프로필에서 유지하고 작업이나 쇼핑을 다른 프로필에서 하세요. 이는 추적 네트워크가 온라인 행동의 완전한 그림을 구축하는 것을 방지합니다.
IoT 장치 보안
설정 후 모든 연결된 장치의 기본 비밀번호를 즉시 변경하세요. 매월 펌웨어 업데이트를 확인하세요. 사용하지 않는 원격 접근 기능을 비활성화하고, IoT 장치를 메인 장치와 별도의 Wi-Fi 네트워크에 배치하는 것을 고려하세요.
연결 보호를 위한 암호화 도구 사용
암호화는 전송 중인 개인 데이터에 대한 가장 효과적인 기술 방어입니다. 여러 도구가 함께 작동하여 온라인 활동의 다양한 측면을 보호합니다.
가상 프라이빗 네트워크(VPN)
VPN은 장치와 VPN 서버 간의 모든 인터넷 트래픽을 암호화하여 ISP, 네트워크 관리자, 공개 Wi-Fi 공격자가 당신의 활동을 모니터링하는 것을 방지합니다. VPN은 또한 IP 주소를 마스킹하여 웹사이트와 광고업체가 당신의 위치를 추적하기 더 어렵게 만듭니다.
VPN을 선택할 때, 검증된 로그 없음 정책, 강력한 암호화 표준(AES-256), 광범위한 서버 네트워크를 가진 제공자를 우선시하세요. 속도, 보안, 프라이버시 기능을 바탕으로 상위 제공자를 비교하려면 VPN 리뷰 페이지를 방문하세요.
NordVPN은 개인 프라이버시를 위한 최고 평가 옵션 중 하나입니다. AES-256 암호화를 사용하며, 무로그 정책이 독립적으로 감사되었다고 밝히고 있으며, Threat Protection 기능을 통해 내장 멀웨어 및 광고 차단을 제공합니다. NordVPN은 최대 10개의 동시 기기 연결을 지원하며 150개 국가에서 7,229개 서버를 운영합니다.
암호화된 DNS
표준 DNS 쿼리는 일반 텍스트로 전송되어 ISP가 당신이 방문하는 모든 웹사이트를 볼 수 있습니다. Cloudflare(1.1.1.1) 또는 Quad9와 같은 제공자를 통해 암호화된 DNS(HTTPS를 통한 DNS 또는 TLS를 통한 DNS)로 전환하면 이 감시를 방지합니다.
모든 곳에서 HTTPS
개인정보를 입력하기 전에 웹사이트가 HTTPS를 사용하는지 항상 확인하세요. 현대 브라우저는 암호화된 연결을 위해 주소 표시줄에 자물쇠 아이콘을 표시합니다. HTTPS Everywhere 확장 프로그램(이제 많은 브라우저에 내장됨)은 가능한 경우 자동으로 HTTPS로 연결을 업그레이드합니다.
개인 브라우저 및 검색 엔진
당신의 VPN을 Brave 또는 Firefox와 같은 프라이버시 중심 브라우저 및 검색 쿼리를 추적하지 않는 DuckDuckGo와 같은 검색 엔진과 결합하세요. 이러한 계층화된 접근 방식은 단일 도구보다 훨씬 강력한 프라이버시를 제공합니다.
핵심 요점
개인 데이터 프라이버시는 오늘날의 디지털 환경에서 선택 사항이 아닙니다. 모든 온라인 조치는 수집, 공유, 판매 또는 탈취될 수 있는 데이터를 생성합니다. 피싱 및 악성코드에서 소셜 엔지니어링 및 IoT 취약점까지 위협은 구체적이고 잘 문서화되어 있습니다.
방어는 똑같이 구체적입니다. 비밀번호 관리자로 관리되는 강력하고 고유한 비밀번호는 가장 일반적인 공격 벡터를 제거합니다. VPN은 당신의 트래픽을 암호화하고 네트워크 감시를 방지합니다. 프라이버시 중심 브라우저 및 암호화된 메시징 앱은 추적기 및 공격자가 사용할 수 있는 데이터를 줄입니다. 그리고 GDPR 및 CCPA와 같은 데이터 프라이버시 법률은 당신이 정보를 통제할 수 있는 법적 권리를 제공합니다.
가장 효과적인 접근 방식은 여러 계층을 결합합니다. 공유하는 것을 제한하고, 전송하는 것을 암호화하고, 저장하는 것을 보호하고, 발전하는 위협에 대해 정보를 유지하세요. 단일 도구도 완전한 보호를 제공하지는 않지만, 함께 이들 조치는 위험을 크게 줄입니다. 오늘 한 가지 단계를 취하세요. 당신의 앱 권한을 감사하거나, 다중 요소 인증을 활성화하거나, VPN을 설정하는 것이든 상관없이, 그곳에서 구축하세요.
참고 자료
- Justice. 날짜 없음. Dl. 2026년 10월 16일에 https://www.justice.gov/opa/press-release/file/1300246/dl에서 검색됨.보관됨: Wayback Machine 스냅샷
- Cybersecurity and Infrastructure Security Agency CISA. 날짜 없음. Indicators Associated With WannaCry Ransomware. 2026년 10월 16일에 https://www.cisa.gov/news-events/alerts/2017/05/12/indicators-associated-wannacry-ransomware에서 검색됨.보관됨: Wayback Machine 스냅샷
- A. Campbell. 2023. Report: 2023 spear-phishing trends. Barrcuda Blog (2023년 5월 24일). 2026년 10월 16일에 https://blog.barracuda.com/2023/05/24/2023-spear-phishing-trends에서 검색됨.보관됨: Wayback Machine 스냅샷
- Bitdefender. 2019. Ring Video Doorbell Pro Under the Scope. Bitdefender Labs (2019년 11월 6일). 2026년 10월 16일에 https://www.bitdefender.com/en-us/blog/labs/ring-video-doorbell-pro-under-the-scope에서 검색됨.보관됨: Wayback Machine 스냅샷
- FTC. 날짜 없음. 182 3107 Cambridge Analytica Administrative Complaint 7 24 19. 2026년 10월 16일에 https://www.ftc.gov/system/files/documents/cases/182_3107_cambridge_analytica_administrative_complaint_7-24-19.pdf에서 검색됨.보관됨: Wayback Machine 스냅샷
- K. Magramo. 2024. British engineering giant Arup revealed as $25 million deepfake scam victim. CNN (2024년 5월 17일). 2026년 10월 16일에 https://edition.cnn.com/2024/05/16/tech/arup-deepfake-scam-loss-hong-kong-intl-hnk에서 검색됨.보관됨: Wayback Machine 스냅샷
- Federal Trade Commission. 2024. As Nationwide Fraud Losses Top $10 Billion in 2023, FTC Steps Up Efforts to Protect the Public. 2026년 10월 16일에 https://www.ftc.gov/news-events/news/press-releases/2024/02/nationwide-fraud-losses-top-10-billion-2023-ftc-steps-efforts-protect-public에서 검색됨.보관됨: Wayback Machine 스냅샷
- NIST. 2018. Privacy Framework. 2026년 10월 16일에 https://www.nist.gov/privacy-framework에서 검색됨.보관됨: Wayback Machine 스냅샷
- European Commission. 날짜 없음. Legal framework of EU data protection. 2026년 10월 16일에 https://commission.europa.eu/law/law-topic/data-protection/legal-framework-eu-data-protection_en에서 검색됨.보관됨: Wayback Machine 스냅샷
- European Commission. 날짜 없음. Enforcement and sanctions. 2026년 10월 16일에 https://commission.europa.eu/law/law-topic/data-protection/information-business-and-organisations/enforcement-and-sanctions_en에서 검색됨.보관됨: Wayback Machine 스냅샷
- CA. 날짜 없음. Ccpa Statute. 2026년 10월 16일에 https://cppa.ca.gov/regulations/pdf/ccpa_statute.pdf에서 검색됨.
- Pdpc. 2022. Guide on Active Enforcement Oct2022. 2026년 10월 16일에 https://www.pdpc.gov.sg/-/media/Files/PDPC/PDF-Files/Other-Guides/Active-Enforcement/Guide-on-Active-Enforcement_Oct2022.pdf에서 검색됨.보관됨: Wayback Machine 스냅샷
- Planalto. 날짜 없음. L13709. https://www.planalto.gov.br/ccivil_03/_ato2015-2018/2018/lei/l13709.htm.보관됨: Wayback Machine 스냅샷
- GC. 날짜 없음. How to apply for a Federal Court hearing under PIPEDA - Office of the Privacy Commissioner of Canada. 2026년 10월 16일에 https://www.priv.gc.ca/en/privacy-topics/privacy-laws-in-canada/the-personal-information-protection-and-electronic-documents-act-pipeda/pipeda-complaints-and-enforcement-process/federal-court-applications-under-pipeda/에서 검색됨.보관됨: Wayback Machine 스냅샷
- European Commission. 날짜 없음. Obligations. 2026년 10월 16일에 https://commission.europa.eu/law/law-topic/data-protection/information-business-and-organisations/obligations_en에서 검색됨.보관됨: Wayback Machine 스냅샷
- The Tor Project, Inc. 날짜 없음. Tor Project: Overview. 2026년 10월 16일에 https://2019.www.torproject.org/about/overview.html.en에서 검색됨.보관됨: Wayback Machine 스냅샷
- National Cyber Security Centre. 2019. Most hacked passwords revealed as UK cyber survey exposes gaps in online security. 2026년 10월 16일에 https://www.ncsc.gov.uk/news/most-hacked-passwords-revealed-as-uk-cyber-survey-exposes-gaps-in-online-security에서 검색됨.
- Cybersecurity and Infrastructure Security Agency CISA. 날짜 없음. Use Strong Passwords. 2026년 10월 16일에 https://www.cisa.gov/secure-our-world/use-strong-passwords에서 검색됨.보관됨: Wayback Machine 스냅샷
- Cybersecurity and Infrastructure Security Agency CISA. 날짜 없음. Turn On MFA. 2026년 10월 16일에 https://www.cisa.gov/secure-our-world/turn-mfa에서 검색됨.보관됨: Wayback Machine 스냅샷
이 페이지의 리소스
저희 연구의 차트 및 참고 이미지를 무료로 확인하고 공유하세요.
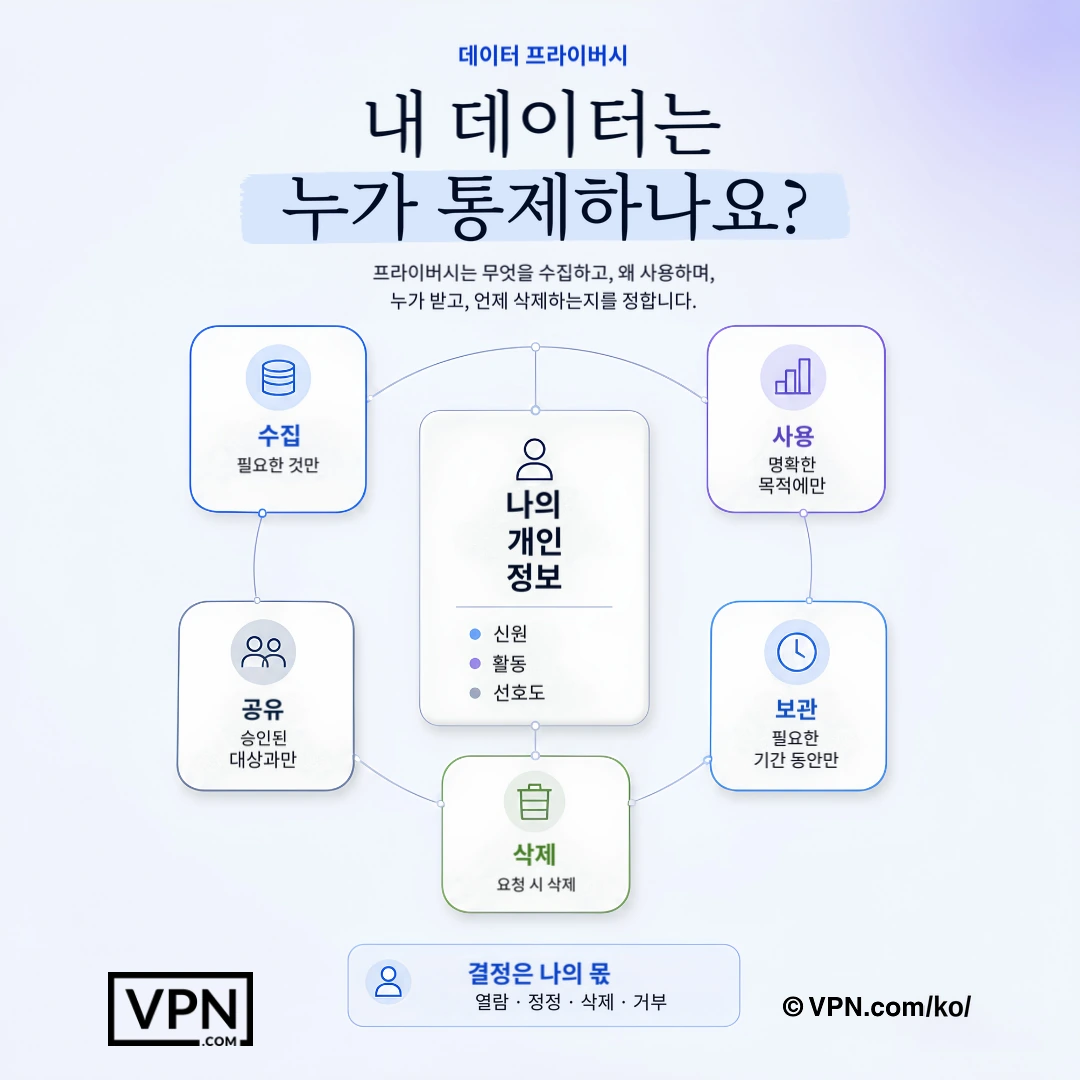
데이터 프라이버시는 어떤 정보가 수집되고, 어떻게 사용되며, 누가 받고, 언제 삭제되는지를 결정합니다.
자주 묻는 질문
데이터 프라이버시와 데이터 보호의 차이점은 무엇입니까?
데이터 프라이버시는 당신의 이름, 브라우징 기록, 위치 데이터와 같은 개인정보가 어떻게 수집, 사용, 공유되는지 통제할 수 있는 개인의 권리입니다. 데이터 보호는 비즈니스가 해당 데이터를 책임감 있게 처리해야 하는 조직 및 법적 프레임워크를 다룹니다. 개인 프라이버시의 경우, VPN 및 비밀번호 관리자와 같은 도구에 초점을 맞추기보다 기업 준수 프레임워크가 아닙니다.
일반 피싱과 비교해 스피어 피싱은 얼마나 위험한가요?
스피어 피싱은 발생 빈도가 훨씬 낮지만 훨씬 더 위험합니다. Barracuda Networks의 2023년 보고서에 따르면, 스피어 피싱은 이메일 기반 공격의 0.1%에 불과하지만 해당 데이터에서 침해 사고의 66%를 차지했습니다. 공격자가 소셜 미디어와 과거 데이터 유출 사고를 통해 대상을 조사한 뒤 설득력 있고 개인화된 메시지를 작성하기 때문입니다. 긴급한 요청은 조치를 취하기 전에 별도의 통신 채널을 통해 확인하세요.
소셜 엔지니어링이 개인뿐 아니라 주요 계정도 정말 뚫을 수 있나요?
네, 가능합니다. 2020년 7월 트위터는 내부 도구에 접근할 수 있는 직원들을 겨냥한 조직적인 소셜 엔지니어링 공격을 당했고, 이후 공격자들은 버락 오바마와 일론 머스크를 포함한 유명인 계정을 장악해 암호화폐 사기를 홍보했습니다. 이 사례는 소셜 엔지니어링이 소프트웨어 결함이 아니라 사람의 심리를 악용한다는 것을 보여주며, 그래서 요청이 정당한지 공식 채널을 통해 확인하는 것이 중요합니다.
개인 및 금융 데이터에 대한 딥페이크 위협은 얼마나 현실적인가?
이는 활발하고 비용이 큰 위협입니다. 2024년, 엔지니어링 기업 Arup의 한 재무 직원은 회사 CFO의 딥페이크로 밝혀진 인물과 화상 통화를 한 뒤 약 2,500만 달러를 송금했습니다. 범죄자들은 복제된 음성과 얼굴을 협박과 사기에 사용합니다. 다중 인증은 음성이나 영상만으로 민감한 거래를 승인할 수 없게 하므로 도움이 됩니다.
스마트 홈 및 IoT 기기는 실질적인 개인정보 위험인가요?
네. 많은 IoT 기기는 사용자가 변경하지 않는 기본 비밀번호를 탑재한 채 출하되며, 데이터를 암호화하지 않고 전송합니다. 2019년 Bitdefender 연구진은 Ring Video Doorbell Pro가 설정 과정에서 Wi-Fi 자격 증명을 일반 HTTP로 주고받는 것을 발견했으며, 이로 인해 근처에 있는 누구든 이를 가로챌 수 있었습니다. 설정 직후 기본 비밀번호를 즉시 변경하고, 매달 펌웨어 업데이트를 확인하며, 사용하지 않는 원격 접속 기능은 비활성화하세요.
데이터 유출 후 내 정보에는 실제로 무슨 일이 일어날까?
도난당한 데이터는 흔히 다크웹 마켓플레이스에서 팔리며, 가격은 크게 다르지만 완전한 신원 정보와 의료 기록은 특히 가치가 높습니다. 범죄자들은 이후 이를 신원 도용에 사용합니다. 미국 연방거래위원회(FTC)는 2023년 미국인들이 사기로 100억 달러가 넘는 피해를 입었다고 보고했습니다.
GDPR는 내 개인정보에 대해 실제로 어떤 권리를 주나요?
GDPR은 2018년 5월 25일부터 EU 전역에 적용되며, 개인정보에 대한 접근, 정정, 삭제, 처리 제한의 권리를 부여합니다. 또한 조직은 동의 등 적법한 근거가 있어야만 개인정보를 처리할 수 있습니다. 개인에게 위험을 초래하는 침해 사고가 발생하면, 기업은 72시간 이내에 감독기관에 이를 통지해야 합니다. 위반 시에는 최대 2,000만 유로 또는 전 세계 연간 매출액의 4% 중 더 높은 금액에 해당하는 벌금이 부과될 수 있습니다.
CCPA는 소비자에게 GDPR과 어떻게 다른가요?
CCPA는 2020년 1월 1일부터 캘리포니아에서 시행되었으며, 소비자에게 수집된 개인정보를 알 권리, 삭제를 요청할 권리, 그리고 개인정보의 판매를 거부할 권리를 부여합니다. 위반 건당 최대 $2,500, 고의 위반 건당 최대 $7,500의 행정 과태료가 부과됩니다. 이는 GDPR의 €2,000만 또는 전 세계 연간 매출의 4%라는 구조보다 범위가 좁지만, 여전히 미국 소비자에게 개인정보 판매를 거부할 수 있는 실질적인 수단을 제공합니다.
VPN이 개인 정보를 어떻게 보호하나요?
VPN은 기기와 VPN 서버 간의 모든 트래픽을 암호화하여 ISP와 공용 Wi-Fi의 공격자들이 활동을 모니터링하지 못하도록 차단하고, IP 주소를 마스킹하여 위치 추적을 방해합니다. 예를 들어 NordVPN은 AES-256 암호화를 사용하며, 로그 없음 정책이 독립적으로 감시되었다고 밝히고, 150 개국에 7,229 개 서버를 운영하며, 10 개 기기를 동시에 지원합니다.
VPN 외에 내 통신을 보호하는 어떤 도구들이 있습니까?
채널 전반에 암호화를 계층화하세요. Signal은 기본적으로 메시지, 음성, 화상 통화를 엔드-투-엔드 암호화하여 앱 제공자도 이를 읽을 수 없습니다. ProtonMail과 Tutanota는 표준 Gmail이나 Outlook과 달리 엔드-투-엔드 암호화된 이메일을 제공합니다. Cloudflare(1.1.1.1) 또는 Quad9를 통한 암호화된 DNS는 ISP가 일반 텍스트로 당신이 방문하는 모든 사이트를 기록하는 것을 방지합니다.
2024년에 비밀번호를 정말 강력하게 만드는 것은 무엇인가요?
가장 중요한 것은 길이와 무작위성입니다. 대문자, 소문자, 숫자, 기호를 섞어 최소 16자 이상으로 만드세요. 그럼에도 “123456”은 여전히 유출된 비밀번호 목록의 상위에 오르곤 합니다. 비밀번호 관리자를 사용해 계정마다 고유한 자격 증명을 생성하고 저장하며, 제공되는 곳이라면 어디서든 다중 인증(MFA)을 켜세요. 그래야 비밀번호가 유출되더라도 그것만으로는 계정에 접근할 수 없습니다.
공용 Wi-Fi에서 제 데이터를 어떻게 보호하나요?
공용 네트워크에서는 은행 계좌나 민감한 계정에 로그인하지 마세요. 같은 Wi-Fi에 있는 공격자는 중간자 공격(man-in-the-middle)을 시도하거나, 정상 네트워크를 흉내 낸 “이블 트윈(evil twin)” 가짜 핫스팟을 만들 수 있기 때문입니다. VPN으로 연결을 암호화하고, 개인 정보를 입력하기 전에 사이트가 HTTPS를 사용하는지 확인하세요.
프라이버시 위험을 줄이기 위한 가장 효과적인 단일 습관은 무엇입니까?
처음부터 온라인에서 공유하는 것을 제한하는 것입니다. 모든 게시된 세부 정보는 공격자가 스피어 피싱 또는 도싱에 사용할 수 있기 때문입니다. 이를 비밀번호 관리자로 관리된 강력한 고유 비밀번호, Proton Drive 또는 Tresorit와 같은 암호화된 클라우드 저장소 도구, 공개 Wi-Fi의 VPN과 결합하세요. 함께 이들은 범죄자가 의존하는 대부분의 공격 표면을 제거합니다.