영지식 신뢰 사이버 보안: 원칙 및 구현
영지식 신뢰 사이버 보안의 기초, 모델 작동 방식, 주요 이점, 그리고 경계 방어에서 항상 검증하는 액세스로 전환하는 실질적인 단계를 알아보세요.
 Michael Gargiulo
핵심 내용: 영지식 신뢰 보안은 네트워크 내부의 모든 것이 안전하다는 구식 가정을 대체합니다. 모든 사용자, 기기, 연결이 지속적으로 검증되어 클라우드 연결 환경에서 침해 위험을 대폭 줄입니다.
영지식 신뢰 사이버 보안이란?
전통적인 네트워크 보안은 간단한 개념에 기반했습니다: 경계 내부의 모든 것을 신뢰하고 가장자리에서 위협을 차단합니다. 방화벽, VPN, 침입 탐지 시스템은 기업 자원 주위에 디지털 해자를 형성했습니다. 사용자나 기기가 게이트를 통과하면 자유롭게 이동할 수 있었습니다.
이 모델은 더 이상 작동하지 않습니다. 클라우드 컴퓨팅, 원격 근무, 모바일 기기는 네트워크 경계를 완전히 해소했습니다. 직원들은 카페의 개인 노트북에서 민감한 데이터에 액세스합니다. 제3자 공급업체는 내부 시스템에 직접 연결됩니다. 단일 엔드포인트를 침해한 공격자는 조직 전체에 걸쳐 횡으로 이동할 수 있습니다.
영지식 신뢰 사이버 보안은 이러한 현실에 정면으로 대응합니다. 네트워크 내부의 모든 것이 안전하다고 가정하는 대신, 영지식 신뢰는 모든 액세스 요청을 잠재적으로 적대적인 것으로 취급합니다. 모든 사용자, 모든 기기, 모든 연결은 리소스에 액세스하기 전에 합법성을 증명해야 합니다. 위협 환경을 더 광범위하게 보려면 사이버 보안 허브를 참조하세요.
NIST 특별 간행물 800-207[1]은 제로 트러스트를 위한 미국 연방 참조 아키텍처입니다. 이 문서는 제로 트러스트를 정의하고, 제로 트러스트 설계의 7가지 원칙, 정책 엔진과 같은 논리적 구성 요소, 그리고 배포 방식의 변형을 설명합니다. 미국 정부는 또한 아이덴티티, 디바이스, 네트워크, 애플리케이션 및 워크로드, 데이터의 다섯 가지 기둥을 중심으로 제로 트러스트를 구성하는 CISA 제로 트러스트 성숙도 모델[2]과, 연방 기관을 위한 제로 트러스트 전략인 OMB 메모랜덤 M-22-09[3]도 발표하고 있습니다.
영지식 신뢰는 구매할 수 있는 단일 제품이 아닙니다. 이는 보안 모델, 철학, 그리고 조직이 모든 수준에서 액세스와 신뢰에 대해 생각하는 방식을 재형성하는 아키텍처 접근 방식입니다.
핵심 제로 트러스트 원칙
다음 표는 제로 트러스트 지침 전반에서 반복적으로 등장하는 여섯 가지 실천 영역을 요약합니다. NIST SP 800-207은 자체적으로 일곱 가지 원칙을 정의하고 있습니다. 예를 들어 모든 데이터 소스와 컴퓨팅 서비스를 리소스로 취급하는 것, 네트워크 위치와 관계없이 모든 통신을 보호하는 것, 세션 단위로 접근을 허용하는 것, 그리고 접근 여부를 동적 정책으로 결정하는 것이 포함됩니다:
| 영지식 신뢰 원칙 | 실제 의미 |
|---|---|
| 명시적 검증 | 모든 사용자, 기기, 요청을 인증 - 로그인 시점뿐만 아니라 매번 |
| 최소 권한 액세스 | 특정 작업에 필요한 권한만 부여, 그 이상은 불가 |
| 침해 가정 | 공격자가 이미 내부에 있다고 가정하고 시스템 설계; 피해 범위 제한 |
| 네트워크 분할 | 네트워크를 분할하여 하나의 손상된 영역이 횡으로 확산되지 않도록 함 |
| 다중 인증 | 모든 액세스 지점에서 암호 외에 두 번째 요소 필요 |
| 지속적 모니터링 | 실시간으로 모든 활동을 기록하고 분석하여 이상을 조기에 포착 |
각 원칙은 서로를 강화합니다. 최소 권한 접근은 손상된 계정이 도달할 수 있는 범위를 제한합니다. 네트워크 세분화는 공격자가 인증을 우회하더라도 피해가 확산되는 것을 막습니다. 지속적 모니터링은 정적 규칙으로는 놓칠 수 있는 비정상 행위를 탐지합니다. 이러한 실무들이 함께 작동하여 여러 겹의 중첩된 방어 계층을 만들고, 보안 침해가 성공할 위험을 줄여 줍니다.
중요: 영지식 신뢰는 제품이 아니라 보안 모델입니다. 전통적인 경계 방어는 네트워크 내부의 모든 것이 안전하다고 가정하지만, 원격 근무와 클라우드 컴퓨팅은 그 경계를 해소했습니다. 최소 권한 액세스와 지속적 검증을 도입하면 공격자가 초기 액세스를 얻은 후 침해가 확산될 위험을 대폭 줄일 수 있습니다.
영지식 신뢰 아키텍처 구성 요소
영지식 신뢰 아키텍처는 함께 작동하는 여러 상호 연결된 구성 요소에 의존합니다. 각각을 이해하면 조직이 현실적인 배포를 계획하는 데 도움이 됩니다.
신원 및 액세스 관리(IAM)
IAM은 영지식 신뢰의 초석입니다. Microsoft Entra ID(이전의 Azure AD), Okta, Ping Identity와 같은 솔루션은 리소스에 액세스하기 전에 사용자 신원을 검증합니다. 모든 액세스 요청은 IAM 계층을 통과하며, 이는 허용 또는 거부 결정을 내리기 전에 신원, 역할, 컨텍스트를 평가합니다. 강력한 신원 및 액세스 관리 관행은 또한 자격 증명 수집과 계정 탈취 공격을 방지하는 데 도움이 됩니다.
다단계 인증(MFA)
MFA는 사용자가 서로 다른 최소 두 가지 요소를 통해 본인임을 증명하도록 요구합니다. 즉, 알고 있는 것(비밀번호), 소지한 것(하드웨어 토큰 또는 휴대폰), 또는 본인의 고유한 특성(생체 인증) 중 두 가지 이상을 사용하는 방식입니다. 의심스러운 활동이 있었던 계정을 대상으로 한 Microsoft Research 연구에 따르면, MFA는 전체 집단에서 침해 위험을 99.22% 낮추었고[4], 자격 증명이 유출된 경우에는 98.56%까지 낮추었습니다. MFA는 제로 트러스트 구축에서 타협할 수 없는 필수 요소입니다.
마이크로 분할
네트워크를 단일 신뢰 영역으로 취급하는 대신, 마이크로 분할은 이를 작은 격리된 세그먼트로 나눕니다. 각 세그먼트는 자체 액세스 정책을 적용합니다. 공격자가 하나의 세그먼트를 침해하면 다른 세그먼트로 횡으로 이동할 수 없습니다. VMware NSX, Illumio, Cisco ACI와 같은 도구는 규모에 따라 마이크로 분할을 가능하게 합니다.
엔드포인트 탐지 및 대응(EDR)
영지식 신뢰는 네트워크에 연결되는 모든 기기에 대한 가시성을 요구합니다. CrowdStrike Falcon, SentinelOne, Microsoft Defender for Endpoint와 같은 EDR 솔루션은 지속적으로 기기 상태를 모니터링하고, 악의적 행동을 감지하며, 규정 준수 정책을 적용합니다. 규정 준수에서 벗어난 기기(구식 OS, 누락된 패치)는 민감한 리소스에 액세스하는 것이 자동으로 차단될 수 있습니다.
보안 정보 및 이벤트 관리(SIEM)
SIEM 플랫폼은 전체 환경의 로그를 집계하고 분석을 적용하여 이상을 감지합니다. Splunk, Microsoft Sentinel, IBM QRadar와 같은 솔루션은 영지식 신뢰가 요구하는 지속적 모니터링을 제공합니다. 실시간 알림과 자동화된 대응 플레이북은 보안 팀이 며칠이 아닌 분 단위로 위협에 대응하도록 도움을 줍니다.
정책 엔진 및 정책 관리자
영지식 신뢰 아키텍처의 중심에는 정책 엔진이 있습니다. 이 구성 요소는 정의된 정책(사용자 역할, 기기 상태, 위치, 시간대, 위험 점수)에 따라 모든 액세스 요청을 평가하고 실시간 신뢰 결정을 내립니다. 정책 관리자는 적절한 시행 지점에 연결을 허용하거나 차단하도록 지시함으로써 해당 결정을 시행합니다.
영지식 신뢰 vs. 전통적 경계 보안
영지식 신뢰와 레거시 접근 방식 간의 대조를 이해하면 조직이 전환하는 이유가 명확해집니다.
| 요소 | 전통적 경계 보안 | 영지식 신뢰 보안 |
|---|---|---|
| 신뢰 모델 | 네트워크 내부의 모든 것을 신뢰 | 아무것도 신뢰하지 않음; 모든 것을 검증 |
| 액세스 범위 | 인증 후 광범위한 네트워크 액세스 | 세밀한 애플리케이션별 액세스 |
| 검증 빈도 | 로그인 시점에 한 번 | 지속적, 모든 요청 시마다 |
| 횡이동 위험 | 높음 — 공격자는 내부에 들어오면 자유롭게 이동 | 낮음 — 마이크로 분할이 침해를 포함 |
| 원격 근무 지원 | 모든 트래픽을 VPN 터널링 필요 | 분산 액세스 기본 지원 |
| 가시성 | 제한된 내부 트래픽 모니터링 | 모든 연결에 대한 완전한 가시성 |
전통적인 VPN 기반 접근 방식과 달리 제로 트러스트 네트워크 액세스(ZTNA)는 연결 후 광범위한 네트워크 액세스를 부여하지 않고, 사용자의 역할에 필요한 특정 애플리케이션에만 액세스를 부여합니다. 암호화를 위해 개인정보 보호 중심 VPN에 계속 의존하는 조직은 각 사용자가 실제로 도달할 수 있는 범위를 제어하기 위해 ZTNA를 그 위에 계층화할 수 있습니다. VPN은 암호화된 터널을 처리하고, 제로 트러스트는 권한 부여와 지속적인 검증을 담당합니다. 각 접근 방식을 중심으로 구축된 엔터프라이즈 플랫폼의 나란한 비교를 보려면 엔터프라이즈 VPN 비교를 참조하십시오.
제로 트러스트 아키텍처 구현 방법
제로 트러스트를 구현하는 일은 하루아침에 끝나지 않으며, 단계별로 진행하는 것이 가장 좋습니다. 다음은 실용적인 단계별 접근 방식입니다.
1단계: 보호 표면 매핑
가장 중요한 데이터, 애플리케이션, 자산, 서비스(DAAS)를 파악합니다. 끊임없이 확장하는 광대한 공격 표면과 달리 보호 표면은 작고 명확히 정의됩니다. 여기서 시작하세요.
2단계: 트랜잭션 흐름 매핑
네트워크 전체의 트래픽 흐름을 문서화합니다. 어느 사용자가 어느 애플리케이션에 액세스하는지, 어느 기기에서, 어느 경로를 통해 액세스하는지 이해합니다. 이해하지 못하는 흐름에 정책을 적용할 수 없습니다.
3단계: 보호 표면을 중심으로 아키텍처 구축
보호 표면 주변에 차세대 방화벽, IAM 솔루션, 마이크로 세그멘테이션 도구를 배치하십시오. 모든 접근 결정의 중심에 정책 엔진을 두십시오. NIST SP 800-207은 네 가지 배포 방식을 설명합니다. 즉, 디바이스 에이전트/게이트웨이 기반, 엔클레이브 기반, 리소스 포털 기반, 디바이스 애플리케이션 샌드박싱입니다. 기존 인프라에 맞춰 선택하십시오.
4단계: 세밀한 액세스 정책 생성
Kipling 방법을 사용하여 세밀한 액세스 정책을 정의합니다: 누가 액세스를 요청하고 있습니까? 어느 애플리케이션에 액세스하고 있습니까? 언제 액세스하고 있습니까? 어디에 위치하고 있습니까? 왜 액세스가 필요합니까? 어떻게 연결하고 있습니까? 이 6가지 질문이 모든 정책 규칙의 기초를 형성합니다.
5단계: 모든 곳에 다중 인증(MFA) 배포
모든 접근 지점에 MFA를 도입하십시오. 먼저 권한이 있는 계정을 우선 적용한 다음 모든 사용자로 확대하십시오. 하드웨어 보안 키(YubiKey, Google Titan)는 피싱에 강하며, 이는 OMB M-22-09[3]가 연방 기관에 도입하도록 지시하는 MFA 형태입니다.
6단계: 지속적 모니터링 및 분석 활성화
SIEM 및 EDR 솔루션을 배포하여 실시간으로 모든 트래픽을 모니터링합니다. 정상적인 행동에 대한 기준을 설정하여 이상이 즉시 알림을 트리거하도록 합니다. 일반적인 위협 패턴에 대한 대응 플레이북을 자동화합니다.
7단계: 반복 및 확대
가장 민감한 자산으로 시작하여 영지식 신뢰 제어를 바깥쪽으로 확대합니다. 각 단계에는 테스트, 검증, 정책 개선이 포함되어야 합니다. 영지식 신뢰는 목적지가 아니라 지속적인 개선 과정입니다.
일반적인 영지식 신뢰 사용 사례
원격 및 하이브리드 인력
집, 공동 작업 공간 또는 고객 현장에서 근무하는 직원이 있는 조직은 즉시 이점을 얻습니다. 모든 트래픽을 중앙 VPN을 통해 라우팅하는 대신, ZTNA 솔루션은 각 사용자와 기기를 독립적으로 검증합니다. 이는 레이턴시를 줄이고 동시에 보안을 개선합니다.
클라우드 우선 조직
AWS, Azure, Google Cloud에 걸쳐 워크로드를 실행하는 회사는 여러 환경에 걸친 일관된 액세스 제어가 필요합니다. 영지식 신뢰 정책은 네트워크 경계가 아닌 사용자 및 워크로드를 따릅니다.
규제 대상 산업
HIPAA의 적용을 받는 의료 조직, PCI DSS 및 SOX의 적용을 받는 금융 기관, FedRAMP를 따르는 정부 기관 모두 엄격한 액세스 제어 및 감사 추적이 필요합니다. 영지식 신뢰는 설계상 둘 다 제공합니다.
제3자 및 계약자 액세스
공급업체 및 계약자는 종종 특정 내부 시스템에 액세스해야 합니다. 영지식 신뢰는 그들이 필요한 리소스에만, 필요한 기간 동안만 액세스를 부여하며, 모든 조치의 완전한 로깅을 제공합니다.
인수 합병
두 조직이 합병할 때 네트워크 통합은 상당한 위험을 초래합니다. 영지식 신뢰는 각 환경이 독립적인 액세스 제어를 유지하면서 애플리케이션별로 선택적으로 조직 간 액세스를 부여할 수 있게 합니다.
영지식 신뢰가 조직에 적합합니까?
영지식 신뢰 사이버 보안은 일시적인 트렌드가 아닙니다. 이는 조직이 데이터, 애플리케이션, 사용자를 보호하는 방식의 근본적인 전환입니다. 구식 경계 기반 모델은 위협이 벽 밖에 머물러 있다고 가정했습니다. 현재 클라우드 컴퓨팅, 원격 근무, 신원 도용과 자격 증명 수집 같은 점점 정교한 공격이 있는 상황에서 그 가정은 조직을 심각한 위험에 노출시킵니다.
영지식 신뢰를 도입한다는 것은 지속적 검증, 최소 권한 액세스, 네트워크 분할, 다중 인증, 실시간 모니터링에 대한 약속을 의미합니다. 기술에 투자하고 조직이 액세스를 부여하고 관리하는 방식을 재고할 의지가 필요합니다.
보상은 상당합니다: 감소한 침해 위험, 강화된 규정 준수 상황, 네트워크 활동에 대한 더 나은 가시성, 조직과 함께 확장하는 보안 모델입니다.
가장 중요한 자산으로 시작합니다. 트래픽 흐름을 매핑합니다. MFA와 IAM을 배포합니다. 네트워크를 분할합니다. 모든 것을 모니터링합니다. 매 한 걸음이 가장 중요한 위협에 대한 노출을 줄입니다.
참고 자료
- S. Rose, O. Borchert, S. Mitchell, and S. Connelly. 2020. Zero Trust Architecture. NIST Special Publication (SP) 800-207. National Institute of Standards and Technology. DOI: https://doi.org/10.6028/NIST.SP.800-207.보관됨: Wayback Machine 스냅샷
- CISA. 날짜 없음. Zero Trust Maturity Model V2 508. 2026년 10월 18일에 https://www.cisa.gov/sites/default/files/2023-04/zero_trust_maturity_model_v2_508.pdf에서 검색됨.보관됨: Wayback Machine 스냅샷
- Whitehouse. 날짜 없음. M 22 09. 2026년 10월 18일에 https://www.whitehouse.gov/wp-content/uploads/2022/01/M-22-09.pdf에서 검색됨.보관됨: Wayback Machine 스냅샷
- L. A. Meyer, S. Romero, G. Bertoli, T. Burt, A. Weinert, and J. L. Ferres. 2023. How effective is multifactor authentication at deterring cyberattacks? arXiv.org (2023년 5월 1일). 2026년 10월 18일에 https://arxiv.org/abs/2305.00945에서 검색됨.보관됨: Wayback Machine 스냅샷
이 페이지의 리소스
저희 연구의 차트 및 참고 이미지를 무료로 확인하고 공유하세요.
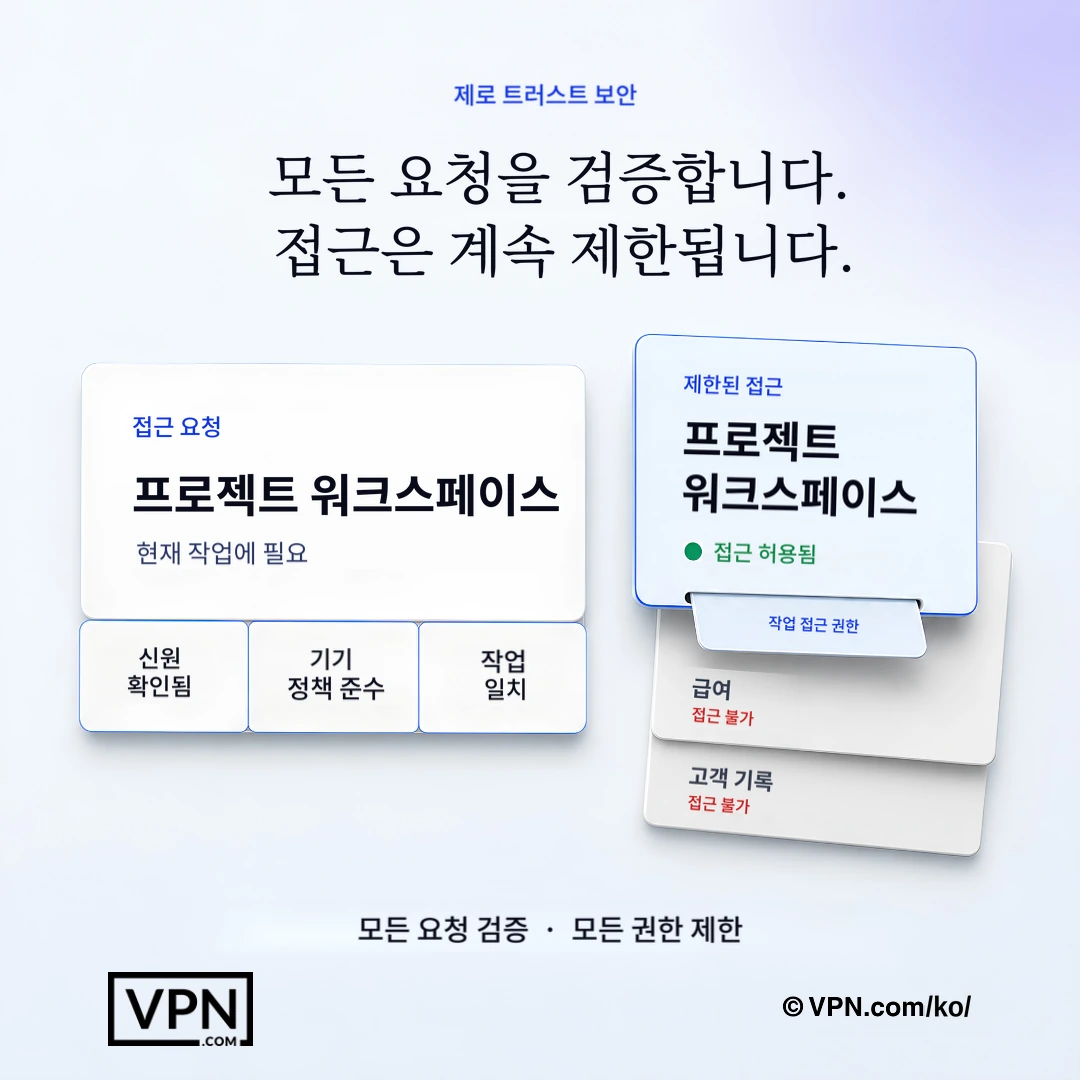
제로 트러스트는 모든 요청을 검증하고 현재 작업에 필요한 권한만 부여합니다.
자주 묻는 질문
제로 트러스트 사이버 보안은 쉽게 말해 무엇인가요?
제로 트러스트란 기업 내부 네트워크에 있더라도 어떤 사용자, 기기, 연결도 기본적으로 신뢰하지 않는다는 뜻입니다. 모든 접근 요청은 명시적으로 검증되고, 필요한 최소한의 권한만 부여되며, 지속적으로 모니터링됩니다. 이는 “경계 안은 모두 신뢰한다”는 기존 모델을 대체하는 개념으로, 클라우드 컴퓨팅과 원격 근무가 네트워크 경계를 허물면서 그 모델은 더 이상 작동하지 않게 되었습니다. NIST SP 800-207은 이에 대한 미국 연방 참조 아키텍처입니다.
제로 트러스트의 핵심 원칙은 무엇인가요?
NIST SP 800-207은 일곱 가지 원칙(tenet)을 정의하며, 일반적인 실무 영역에는 명시적 검증, 최소 권한 접근, 침해 가정(assuming breach), 네트워크 분할, 다중 인증, 지속적 모니터링이 포함됩니다. 각 원칙은 서로를 강화합니다. 최소 권한 접근은 탈취된 계정이 도달할 수 있는 범위를 제한하고, 네트워크 분할은 측면 이동(lateral spread)을 억제하며, 지속적 모니터링은 정적 규칙이 놓치는 이상 징후를 포착합니다. 이들이 함께 단일 제품이나 설정이 아닌, 여러 겹으로 겹쳐진 방어 계층을 형성합니다.
영지식 신뢰가 기존 VPN이 막지 못하는 어떤 위협으로부터 보호합니까?
기존 VPN은 터널을 암호화하지만 연결되면 광범위한 네트워크 액세스를 부여하므로, 한 자격 증명을 도용한 공격자는 전체 네트워크에 걸쳐 횡으로 이동할 수 있습니다. 영지식 신뢰 네트워크 액세스(ZTNA)는 사용자 역할이 필요로 하는 특정 애플리케이션에만 액세스를 부여하며, 모든 요청을 다시 검증합니다. 이는 횡이동, 자격 증명 수집, 계정 탈취를 직접 제한하며, 이는 경계 기반 방어만으로는 막지 못하는 공격입니다.
영지식 신뢰는 침해 후 횡이동을 어떻게 제한합니까?
영지식 신뢰는 공격자가 이미 내부에 있다고 가정하고 그에 맞춰 설계합니다. 마이크로 분할은 네트워크를 격리된 세그먼트로 나누므로 하나의 세그먼트를 침해한다고 해서 다른 세그먼트에 액세스할 수 없습니다. VMware NSX, Illumio, Cisco ACI와 같은 도구가 이를 가능하게 합니다. 최소 권한 액세스 및 SIEM 플랫폼을 통한 지속적 모니터링과 결합하면 손상된 단일 계정 또는 엔드포인트의 영향 범위를 축소합니다.
영지식 신뢰 네트워크 액세스(ZTNA)란 무엇이며 VPN과 어떻게 다릅니까?
ZTNA는 VPN 터널이 연결되면 제공하는 광범위한 네트워크 액세스가 아니라 사용자 역할이 필요로 하는 특정 애플리케이션에만 액세스를 부여합니다. 조직은 기존의 개인 정보 보호 중심 VPN 위에 ZTNA를 계층화할 수 있습니다: VPN은 암호화된 터널을 처리하고 영지식 신뢰는 인증 및 지속적인 요청별 검증을 처리합니다.
제로 트러스트가 MFA를 대체하나요, 아니면 함께 작동하나요?
MFA는 제로 트러스트의 필수 구성 요소이며, 이를 대체하는 것이 아닙니다. Microsoft Research의 연구에 따르면 MFA는 계정 침해 위험을 99.22% 줄이는 것으로 나타났으며, 모든 접근 지점에서 반드시 필요한 조치입니다. 제로 트러스트 도입 시에는 특권 계정부터 MFA를 적용한 뒤 모든 사용자로 확대하는 경우가 많으며, 피싱에 더 강하게 대응하기 위해 YubiKey나 Google Titan 같은 하드웨어 보안 키를 사용하기도 합니다.
영지식 신뢰 아키텍처를 실제로 구축하는 데 사용되는 도구는 무엇입니까?
전체 스택은 신원, 엔드포인트, 네트워크, 모니터링을 아우릅니다. IAM은 Microsoft Entra ID, Okta, 또는 Ping Identity에서 나옵니다. EDR은 CrowdStrike Falcon, SentinelOne, 또는 Microsoft Defender for Endpoint에서 나옵니다. 마이크로 분할은 VMware NSX, Illumio, 또는 Cisco ACI를 사용합니다. Splunk, Microsoft Sentinel, 또는 IBM QRadar와 같은 SIEM 플랫폼이 모델이 요구하는 지속적 모니터링을 제공합니다.
정책 엔진이란 무엇이고 영지식 신뢰의 중심인 이유는 무엇입니까?
정책 엔진은 영지식 신뢰 아키텍처의 중심에 있으며, 사용자 역할, 기기 상태, 위치, 시간대, 위험 점수와 같은 요소에 대해 모든 액세스 요청을 평가하고 실시간 허용 또는 거부 결정을 내립니다. 정책 관리자는 적절한 시행 지점에 연결을 허용하거나 차단하도록 지시함으로써 해당 결정을 시행합니다. NIST SP 800-207은 이를 모델의 핵심 의사결정 구성 요소로 설명합니다.
중단 없이 제로 트러스트를 어떻게 도입하기 시작하나요?
먼저 보호 표면(protect surface), 즉 전체 공격 표면이 아닌 핵심 데이터, 애플리케이션, 자산, 서비스의 작은 집합을 매핑하세요. 그다음 트랜잭션 흐름을 문서화하여 누가 어디에서 무엇에 접근하는지 파악하세요. NIST SP 800-207은 네 가지 배포 방식(디바이스 에이전트/게이트웨이 기반, 엔클레이브 기반, 리소스 포털 기반, 디바이스 애플리케이션 샌드박싱)을 설명하므로, 바깥으로 확장하기 전에 기존 인프라에 맞는 방식을 선택할 수 있습니다.
영지식 신뢰 액세스 정책 설정을 위한 Kipling 방법은 무엇입니까?
Kipling 방법은 6가지 질문 주위에 세밀한 액세스 정책을 구축합니다: 누가 액세스를 요청하고 있습니까, 어느 애플리케이션에 액세스하고 있습니까, 언제 액세스하고 있습니까, 어디에 위치하고 있습니까, 왜 액세스가 필요합니까, 어떻게 연결하고 있습니까. 이 6가지 질문이 정책 엔진에 의해 시행되는 모든 정책 규칙의 기초를 형성하며, 광범위한 역할 기반 네트워크 액세스를 요청별 맥락적 결정으로 대체합니다.
제로 트러스트 전면 도입에는 실제로 얼마나 걸리나요?
조직은 제로 트러스트를 단일 프로젝트가 아니라 여러 단계로 나누어 도입합니다. 순서는 보호 표면 매핑, 트랜잭션 흐름 문서화, 그 주변 아키텍처 구축, Kipling 방법을 통한 세분화된 정책 작성, 모든 곳에 MFA 배포, SIEM 및 EDR 모니터링 활성화, 그리고 반복 개선입니다. 각 단계는 다음 자산 그룹으로 확장하기 전에 테스트와 정책 개선을 거칩니다.
의료나 금융 같은 규제 산업에서는 영지식 신뢰가 필요합니까?
네. HIPAA의 적용을 받는 의료 조직, PCI DSS 및 SOX를 따르는 금융 기관, FedRAMP를 따르는 정부 기관 모두 엄격한 액세스 제어와 완전한 감사 추적이 필요하며, 영지식 신뢰는 지속적 검증과 애플리케이션별 로깅을 통해 설계상 둘 다 제공합니다. 제3자 공급업체 및 계약자는 필요한 특정 리소스에만, 필요한 기간 동안만 액세스를 받습니다.
기기가 영지식 신뢰에서 규정 준수 확인에 실패하면 어떻게 됩니까?
CrowdStrike Falcon, SentinelOne, 또는 Microsoft Defender for Endpoint와 같은 EDR 솔루션은 기기 상태를 지속적으로 모니터링하며, 구식 OS 실행이나 패치 누락과 같이 규정 준수에서 벗어난 기기는 민감한 리소스에 액세스하는 것이 자동으로 차단될 수 있습니다. 이 시행은 정책 엔진에서 발생하며, 정책 엔진은 로그인 시점이 아니라 모든 액세스 결정에서 기기 상태를 한 가지 요소로 재평가합니다.