Wycieki haseł: przyczyny, zagrożenia i jak się bronić
Dowiedz się, dlaczego dochodzi do wycieków haseł, jakie zagrożenia niosą dla twoich kont i poznaj sprawdzone sposoby obrony, takie jak silne unikalne hasła i uwierzytelnianie dwuetapowe.
 Michael Gargiulo
Podsumowanie: Skradzione dane logowania pojawiły się w niemal jednej trzeciej naruszeń bezpieczeństwa w ciągu ostatniej dekady, według Verizon. Unikalne, silne hasła do każdego konta, włączenie uwierzytelniania dwuskładnikowego oraz sprawdzanie wycieków w serwisie „Have I Been Pwned?” to podstawowe sposoby obrony przed kradzieżą danych logowania.
Wyciek hasła ma miejsce, gdy hakerzy uzyskują nieautoryzowany dostęp do zapisanych haseł z bazy danych firmy i następnie ujawniają je publicznie lub sprzedają na rynkach darknetu. Raport Verizon Data Breach Investigations Report z 2024 roku wykazał, że skradzione dane uwierzytelniające pojawiły się w niemal jednej trzeciej (31%) naruszeń[1] w ciągu ostatnich 10 lat, co czyni dane uwierzytelniające kluczowym elementem tego, w jaki sposób organizacje zostają skompromitowane.
Ta alarmująca rzeczywistość pokazuje, dlaczego incydenty wycieków haseł wymagają uwagi. Nie są to małe błędy. To poważne naruszenia, które powodują ogromne straty finansowe i zniszczają zaufanie w mgnieniu oka. Niezależnie od tego, czy chronisz informacje osobiste, czy zabezpieczasz dane biznesowe, zrozumienie ryzyka związanego z ujawnieniem poświadczeń jest krytyczne. Te wycieki dotykają każdego, wszędzie. Konsekwencje często wykraczają poza bezpośrednie ofiary na całe organizacje.
Jak hasła trafiają do wycieków danych
Zrozumienie, jak poświadczenia zostają skradzione, pomaga ci się bronić przed najczęstszymi metodami ataku.
Powszechne metody, którymi hakerzy kradną poświadczenia
Hasła często trafiają w złe ręce poprzez metody takie jak ataki phishingowe, gdzie hakerzy oszukują cię, aby ujawniła informacje, podszywając się pod godne zaufania podmioty. Inną powszechną metodą jest złośliwe oprogramowanie, które potajemnie instaluje się na twoim urządzeniu i rejestruje każde naciśnięcie klawisza. Hakerzy również bezpośrednio atakują bazy danych firmy, wykorzystując luki w zabezpieczeniach, aby ukraść miliony rekordów za jednym razem.
Po kradzieży te poświadczenia często pojawiają się w dark webie. Przestępcy sprzedają lub wymieniają je hurtowo, umożliwiając dalsze ataki na wiele platform.
Główne wycieki danych uwierzytelniających, które ukształtowały bezpieczeństwo cyfrowe
Historia wycieków haseł obejmuje naruszenia, które ujawniły krytyczne luki w zabezpieczeniach. Wyciek danych T-Mobile z 2021 roku dotknął 76,6 mln osób[2] według FCC, a skradzione dane obejmowały imiona i nazwiska, daty urodzenia oraz numery PESEL, a w USA numery ubezpieczenia społecznego, dotyczące milionów obecnych, dawnych i potencjalnych klientów.
Włamanie do Equifax w 2017 roku pozostaje jednym z najbardziej znaczących incydentów: według FTC naraziło dane osobowe 147 milionów ludzi[3]. Wydarzenia te pokazują, jak ważne są solidne szyfrowanie i szybkie łatanie luk w zabezpieczeniach.
Najczęściej używane (i najgorsze) hasła w użyciu
Pomimo szerokiej świadomości kradzieży poświadczeń, miliony ludzi nadal używają niezwykle słabych haseł. Typowe przykłady to:
→ admin → password2024 → password → 12345 → 654321 → Iloveyou → qwerty → 1111111 (lub 222222, 3333333, 4444444, 5555555, itp.) → 123123 → abc123 → asdfgh
Te hasła należą do najłatwiejszych do odgadnięcia dla cyberprzestępców, dlatego wytyczne NIST zalecają, aby usługi porównywały nowe hasła z listami powszechnie używanych i wcześniej wykradzionych wartości[4] i odrzucały pasujące. Używanie któregokolwiek z nich przypomina zamykanie cennych rzeczy w szafce, zostawiając klucz w zamku.
Zapobieganie wyciekom haseł: sprawdzone taktyki i najlepsze praktyki
Zastosowanie środków zapobiegawczych wzmacnia ogólną postawę bezpieczeństwa cyfrowego. Wobec tego, że naruszenia poświadczeń są teraz oczekiwane, a nie wyjątkowe, podejmowanie kroków w celu zabezpieczenia haseł nie jest już opcjonalne.
Utwórz silne, unikalne poświadczenia dla każdego konta
Ochrona twojej tożsamości cyfrowej zaczyna się od samych haseł:
→ Unikalne hasła: Każde konto online wymaga innego, silnego hasła[5]. Ponowne używanie tego samego hasła na wielu stronach oznacza, że pojedynczy wyciek może zagrozić każdemu kontu, które korzysta z tych samych danych logowania.
→ Uwierzytelnianie dwuskładnikowe (2FA): Dodanie drugiego kroku weryfikacji oznacza, że nawet jeśli ktoś ukradnie twoje hasło, nie będzie w stanie przejść drugiego kroku[6], aby dostać się do twoich kont. Microsoft twierdzi, że MFA może zablokować ponad 99,9 procent ataków na konta[7]. Otrzymujesz kod na urządzenie mobilne lub korzystasz z metody biometrycznej, takiej jak odcisk palca. 2FA łączy coś, co znasz (twoje hasło), z czymś, co posiadasz (twój telefon), dzięki czemu napastnikom znacznie trudniej się włamać.
Zbuduj hasła, które opierają się atakom brute-force
Zabezpieczenie swoich kont wymaga prostego, celowego wysiłku:
→ Długie frazy hasłowe: CISA zaleca hasła o długości co najmniej 16 znaków[5] oraz sugeruje zapamiętywalne wyrażenie złożone z 4 do 7 niezwiązanych ze sobą słów jako alternatywę dla losowych ciągów znaków. Długość znacznie skuteczniej utrudnia łamanie niż krótkie, proste hasła.
→ Zmiana po przejęciu danych: Wytyczne NIST mówią, że usługi nie mogą wymagać okresowej zmiany haseł[4], ale muszą wymusić zmianę, gdy istnieją dowody kompromitacji. Stosuj tę samą zasadę wobec siebie: po każdym zgłoszonym wycieku natychmiast zaktualizuj dotknięte nim dane logowania.
Użyj menedżera haseł, aby poradzić sobie ze złożonością
Zarządzanie dziesiątkami silnych haseł nie wymaga zapamiętywania:
→ Menedżery haseł: Zalecenie CISA brzmi: używaj menedżera haseł zamiast zapisywania haseł na kartce[5]. Narzędzia te generują, przechowują i odtwarzają złożone hasła z zaszyfrowanej bazy danych, a także oznaczają słabe lub powtarzające się hasła. Musisz zapamiętać tylko jedno hasło główne. Unikalne hasła ograniczają szkody, gdy inna usługa zostanie zhakowana.
→ Rozwiązania dla przedsiębiorstw od dostawców usług zarządzanych: Organizacje korzystają z zarządzanych systemów haseł, które obejmują logowanie jednokrotne (SSO) i kompleksowe możliwości audytu. Te rozwiązania w skali zwiększają zarówno wygodę, jak i bezpieczeństwo.
Dodaj VPN jako dodatkową warstwę bezpieczeństwa
VPN uzupełnia bezpieczeństwo hasła, chroniąc dane podczas przesyłania:
→ Szyfrowanie: VPN szyfruje twoje połączenie internetowe, czyniąc dane, które wysyłasz i otrzymujesz, nieczytelnym dla każdego, kto je przechwytuje.
→ Bezpieczne korzystanie z publicznego Wi-Fi: FTC informuje, że większość stron internetowych korzysta obecnie z szyfrowania[8], dlatego publiczne Wi-Fi jest zwykle bezpieczne, gdy widzisz https. VPN dodaje dodatkową warstwę w sieciach, którym nie ufasz, ale nie zapobiegnie włamaniu do bazy danych firmy.
| Krok | Działanie | Priorytet |
|---|---|---|
| 1 | Natychmiast zmień wyciśnięte hasło w tej usłudze | Natychmiast |
| 2 | Zmień je na każdym innym koncie, gdzie ponownie użyłeś tego hasła | Natychmiast |
| 3 | Włącz uwierzytelnianie dwuetapowe (2FA) na dotkniętych kontach | Tego samego dnia |
| 4 | Powiadom odpowiednie platformy o potencjalnym nieautoryzowanym dostępie | Tego samego dnia |
| 5 | Skontaktuj się z bankiem lub wydawcą karty kredytowej, jeśli ujawniono informacje finansowe | Tego samego dnia |
| 6 | Zeskanuj urządzenia w poszukiwaniu złośliwego oprogramowania za pomocą oprogramowania antywirusowego | W ciągu 24 godzin |
| 7 | Zresetuj pytania bezpieczeństwa, które mogą służyć jako alternatywne ścieżki logowania | W ciągu 24 godzin |
| 8 | Monitoruj wyciągi bankowe i raporty kredytowe w poszukiwaniu podejrzanej aktywności | Bieżące |
Wskazówka: Skorzystaj z serwisu “Have I Been Pwned?”[9], aby sprawdzić, czy Twój adres e-mail pojawia się w znanych wyciekach danych. Włącz bezpłatne powiadomienia o wyciekach, dzięki czemu dowiesz się od razu, gdy Twoje dane logowania pojawią się w nowym wycieku, a nie dopiero po kilku tygodniach.
Wykrywanie wycieków haseł i szybkie reagowanie
Rozpoznanie oznak skompromitowanych poświadczeń i szybkie reagowanie minimalizuje uszkodzenia i przywraca bezpieczeństwo do twojego życia cyfrowego.
Jak sprawdzić, czy twoje hasło zostało ujawnione
Pozostań czujny i regularnie weryfikuj status swoich poświadczeń:
→ Usługi powiadomień o naruszeniach: Użyj narzędzi takich jak „Have I Been Pwned?”, aby sprawdzić, czy twoja poczta e-mail i hasła pojawiły się w wycieku danych. Te usługi gromadzą informacje ze znanych wycieków i powiadamiają cię, gdy twoje poświadczenia się pojawią.
→ Monitoruj podejrzaną aktywność: Obserwuj nieautoryzowane logowania, nieoczekiwane wiadomości e-mail dotyczące resetowania hasła lub alerty bezpieczeństwa od usług, z których korzystasz. To wczesne ostrzeżenia o skompromitowanych poświadczeniach.
Ostrzeżenia, że twoje konto zostało skompromitowane
Czasami wskaźniki włamań są subtelne. Oto co obserwować:
→ Niezwykła aktywność na koncie: Logowania z nieznanych lokalizacji lub o niezwykłych godzinach, które nie zostały zainicjowane przez ciebie.
→ Nieoczekiwane blokady kont: Nieoczekiwane blokady sugerują, że ktoś inny zmienił twoje poświadczenia.
→ Nieoczekiwane transakcje finansowe: Niezrozumiałe opłaty na wyciągach bankowych lub raportach kredytowych wskazują na możliwą kradzież tożsamości. Przeglądaj rekordy finansowe co tydzień podczas jakiegokolwiek podejrzewanego okresu naruszenia.
Natychmiastowe kroki po tym, jak twoje poświadczenia pojawią się w wycieku
Jeśli odkryjesz, że twoje hasła pojawiły się w wycieku, podejmij działania w ciągu godzin:
→ Zmień swoje hasła: Natychmiast zaktualizuj poświadczenia, zaczynając od każdego konta, które dzieli to samo hasło.
→ Wdrożyć uwierzytelnianie dwuetapowe (2FA): Dodaj tę dodatkową warstwę nawet na twoich nowo zaktualizowanych kontach.
→ Powiadom odpowiednie platformy: Poinformuj wszystkie platformy, na których twoje poświadczenia mogły zostać użyte, o potencjalnym wycieku.
→ Skontaktuj się z instytucjami finansowymi: Poinformuj bank lub wydawcę karty kredytowej, aby oznaczył oszukańczą aktywność lub zastąpił skompromitowane karty.
Ograniczenie szkód po naruszeniu poświadczeń
Efektywne reagowanie wymaga zarówno technicznych zabezpieczeń, jak i jasnej komunikacji, szczególnie gdy skompromitowane poświadczenia mogą przyczyniać się do zagrożeń, takich jak kradzież tożsamości.
→ Zeskanuj w poszukiwaniu złośliwego oprogramowania: Użyj oprogramowania antywirusowego do skanowania urządzeń w poszukiwaniu keyloggerów lub innego złośliwego oprogramowania zbierającego dane.
→ Zresetuj pytania bezpieczeństwa: Zmień pytania i odpowiedzi bezpieczeństwa, które zapewniają alternatywne ścieżki dostępu do konta.
→ Komunikuj się z interesariuszami: Jeśli zarządzasz danymi innych (na przykład prowadząc biznes), szybko poinformuj dotkniętych klientów, członków zespołu lub partnerów o wycieku i podejmowanych przez ciebie środkach.
Dodatkowe warstwy bezpieczeństwa: ochrona VPN i nie tylko
Ochrona twojej tożsamości online wykracza poza silne hasła. Wiele warstw obrony znacznie zmniejsza twoją ekspozycję na kradzież poświadczeń.
Jak VPN ogranicza ryzyko kradzieży danych logowania
Gdy korzystasz z VPN, ruch internetowy przechodzi przez bezpieczny serwer, który szyfruje informacje przesyłane między Twoim urządzeniem a internetem. Szyfrowanie ma największe znaczenie w publicznych sieciach Wi-Fi, którym nie ufasz, ponieważ VPN uniemożliwia innym osobom w tej sieci odczytanie Twojego ruchu.
Jednak VPN to tylko jedna warstwa w szerszej strategii. Połącz ją z unikalnymi hasłami, menedżerem haseł, 2FA i regularnym monitorowaniem wycieków, aby uzyskać kompleksową ochronę.
Najlepsze sieci VPN do ochrony poświadczeń
Rozważ popularnych dostawców VPN, aby wzmocnić bezpieczeństwo:
→ NordVPN: Znany z silnych protokołów szyfrowania, NordVPN oferuje ochronę podwójnym VPN, która szyfruje twój ruch dwa razy. Zapewnia 7,213 serwerów w 150 krajach.
→ ExpressVPN: Chwalony za szybkość i łatwość użytkowania, ExpressVPN oferuje silne szyfrowanie z zweryfikowaną polityką no-logs. Dodatkowo omija ograniczenia geograficzne dla prywatnego przeglądania na całym świecie.
→ CyberGhost: Dzięki przyjaznym dla użytkownika interfejsowi i 9,600+ serwerom w 100 krajach, CyberGhost zapewnia niezawodną ochronę dla użytkowników nowych dla sieci VPN.
Budowanie kompletnej strategii bezpieczeństwa poświadczeń
Dodanie VPN do routyny bezpieczeństwa jest proste. Wybierz godnego zaufania dostawcę, pobierz aplikację i połącz się z serwerem przed przeglądaniem lub wpisywaniem poufnych informacji. Trzymaj VPN aktywny w każdej sieci, której nie ufasz w pełni.
Połącz użycie VPN z tymi istotnymi praktykami:
→ Używaj menedżera haseł dla każdego konta → Włącz 2FA na wszystkich kontach, które to obsługują → Regularnie sprawdzaj wycieki danych za pomocą usług powiadamiania o naruszeniach → Natychmiast zmień hasło, jeśli usługa zgłosi naruszenie lub podejrzewasz przejęcie konta → Utrzymuj całe oprogramowanie i systemy operacyjne w aktualnej, załatanej wersji
Takie wielowarstwowe podejście minimalizuje ryzyko pojawienia się poświadczeń w wycieku danych i zabezpiecza twoje konta nawet w przypadku awarii jednej warstwy obrony.
Ostateczny werdykt
Bezpieczeństwo twoich kont online zależy od twoich codziennych nawyków. Wdrożenie unikalnych, silnych haseł, pozostanie czujne dzięki proaktywnemu monitorowaniu i szybkie działanie po odkryciu kompromitacji to istotnymi praktykami dla każdego użytkownika cyfrowego.
Podejmij jeden krok dzisiaj. Zaktualizuj słabe hasło. Włącz uwierzytelnianie dwuetapowe na swoich najważniejszych kontach. Uruchom kontrolę wycieków na swoim głównym adresie e-mail. Te działania zajmują minuty, ale zapobiegają szkodom, które mogą zająć miesiące lub lata do naprawienia.
Zagrożenia cyfrowe stają się bardziej wyrafinowane każdego roku. Twoją najlepszą obrona jest spójne, wielowarstwowe podejście: silne poświadczenia, menedżer haseł, 2FA, ochrona VPN w niezaufanych sieciach i regularne monitorowanie wycieków. Nie czekaj, aż wyciek cię przypomnni. Zbuduj te nawyki w swoją rutynę teraz.
Odnośniki
- Verizon. b.d. 2024 Dbir Data Breach Investigations Report. Pobrano 16 października 2026 z https://www.verizon.com/business/resources/Tfc3/reports/2024-dbir-data-breach-investigations-report.pdf.
- FCC. b.d. DA 24 860A1. Pobrano 16 października 2026 z https://docs.fcc.gov/public/attachments/DA-24-860A1.pdf.
- Federal Trade Commission. 2019. Equifax Data Breach Settlement. Pobrano 16 października 2026 z https://www.ftc.gov/enforcement/refunds/equifax-data-breach-settlement.Zarchiwizowano: Migawka Wayback Machine
- NIST. b.d. NIST Special Publication 800-63B. Pobrano 16 października 2026 z https://pages.nist.gov/800-63-4/sp800-63b.html.Zarchiwizowano: Migawka Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. b.d. Use Strong Passwords. Pobrano 16 października 2026 z https://www.cisa.gov/secure-our-world/use-strong-passwords.Zarchiwizowano: Migawka Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. b.d. Turn On MFA. Pobrano 16 października 2026 z https://www.cisa.gov/secure-our-world/turn-mfa.Zarchiwizowano: Migawka Wayback Machine
- M. Maynes. 2019. One simple action you can take to prevent 99.9 percent of attacks on your accounts. Microsoft Security Blog (20 sierpnia 2019). Pobrano 16 października 2026 z https://www.microsoft.com/en-us/security/blog/2019/08/20/one-simple-action-you-can-take-to-prevent-99-9-percent-of-account-attacks/.Zarchiwizowano: Migawka Wayback Machine
- Consumer Advice. 2026. Are Public Wi-Fi Networks Safe? What You Need To Know. Pobrano 16 października 2026 z https://consumer.ftc.gov/articles/are-public-wi-fi-networks-safe-what-you-need-know.Zarchiwizowano: Migawka Wayback Machine
- Have I Been Pwned. b.d. Have I Been Pwned: Check if your email address has been exposed in a data breach. Pobrano 16 października 2026 z https://haveibeenpwned.com/.
Zasoby dla tej strony
Wykresy i obrazy referencyjne z naszych badań, dostępne bezpłatnie do przeglądania i udostępniania.
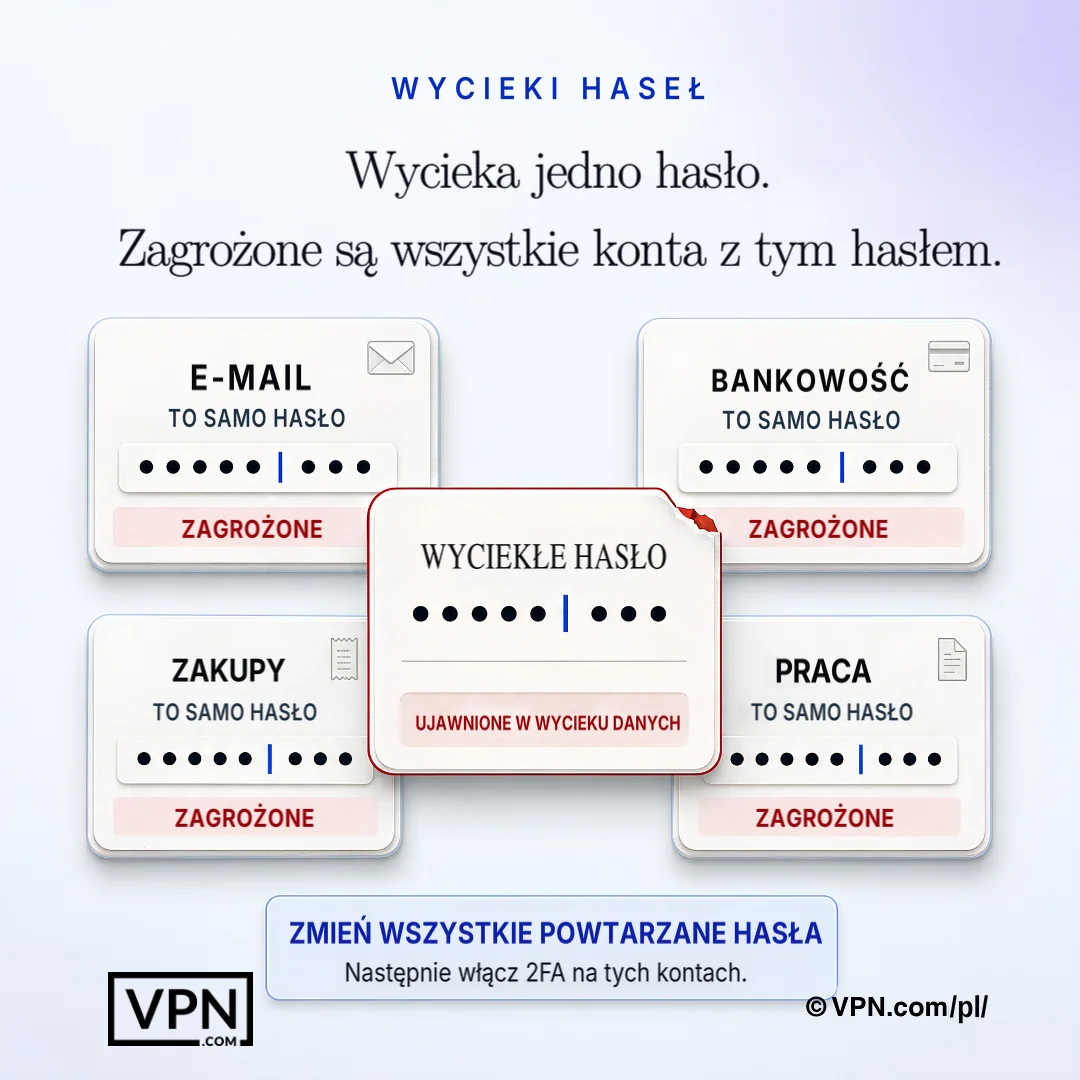
Jedno ujawnione hasło może skompromitować każde inne konto, w którym te same dane logowania zostały ponownie użyte.
Często zadawane pytania
Jak hasła faktycznie trafiają do wycieków danych?
Hasła wyciekają poprzez ataki phishingowe, które nakłaniają cię do ujawnienia poświadczeń, złośliwe oprogramowanie, które rejestruje naciśnięcia klawiszy, i bezpośrednie ataki na bazy danych firmy, gdzie hakerzy wykorzystują luki w zabezpieczeniach, aby ukraść miliony rekordów za jednym razem. Skradzione poświadczenia są następnie sprzedawane lub wymieniane hurtowo w dark webie, umożliwiając dalsze ataki na inne platformy, z których korzystasz.
Jak często skradzione dane logowania biorą udział w wyciekach danych?
Skradzione dane logowania są istotną częścią sposobu, w jaki dochodzi do naruszeń bezpieczeństwa. Raport Verizon Data Breach Investigations Report z 2024 roku wykazał, że pojawiły się one w niemal jednej trzeciej (31%) naruszeń z ostatnich 10 lat. Wyciekłe dane logowania są ponownie wykorzystywane przeciwko innym serwisom, dlatego pojedynczy wyciek może mieć znaczenie nawet dla osób, które nigdy nie korzystały z zaatakowanej usługi.
Jakie duże wycieki pokazują realne ryzyko związane z wyciekami haseł?
Dwa wycieki dobrze obrazują skalę problemu: atak na Equifax w 2017 roku ujawnił dane osobowe 147 milionów osób, według FTC, a wyciek danych z T-Mobile w 2021 roku dotknął 76,6 miliona osób, według FCC, przy czym skradziono m.in. numery Social Security. Oba przypadki pokazują, jak awaria jednej bazy danych prowadzi do ryzyka kradzieży tożsamości dla milionów ludzi.
Jakie są najgorsze hasła wciąż powszechnie używane?
Mimo powszechnej świadomości zagrożeń miliony ludzi nadal korzystają z haseł takich jak „password”, „12345”, „qwerty”, „abc123” czy „password2024”. Są one łatwe do odgadnięcia, a wytyczne NIST mówią, że usługi powinny odrzucać hasła powszechnie używane oraz wcześniej wyciekłe w naruszeniach bezpieczeństwa. Używanie takiego hasła przypomina zamykanie cennych rzeczy w szafce, zostawiając klucz w zamku.
Jak uwierzytelnianie dwuetapowe uniemożliwia użycie wyciśniętego hasła?
2FA dodaje drugi krok weryfikacji, zazwyczaj kod wysłany na telefon lub sprawdzenie biometryczne, takie jak odcisk palca, łącząc coś, co wiesz (twoje hasło) z czymś, co masz (twoje urządzenie). Nawet jeśli twoje hasło pojawia się w wycieku, napastnik bez twojego telefonu lub odcisku palca nadal nie może się zalogować, dlatego powinno być włączone na każdym koncie, które go obsługuje.
Jak często powinienem zmieniać hasła?
Zmień hasło natychmiast po zgłoszonym wycieku danych lub wszelkich oznakach, że zostało przejęte. Wytyczne NIST obecnie mówią, że usługi nie mogą wymagać okresowej zmiany haseł, a zmiany powinny być wymuszane tylko wtedy, gdy istnieją dowody na kompromitację. Zamiast tego skup się na unikalnych hasłach dla każdego konta, ponieważ używanie tego samego hasła w wielu serwisach oznacza, że jeden wyciek naraża wszystkie konta, które z niego korzystają.
Jak sprawdzić, czy moje hasło już wyciekło?
Skorzystaj z usługi powiadamiania o wyciekach, na przykład Have I Been Pwned (haveibeenpwned.com), aby sprawdzić, czy Twój adres e-mail lub hasła pojawiły się w znanym wycieku danych. Włącz bezpłatne alerty o wyciekach, dzięki czemu dowiesz się natychmiast, gdy nowe dane wyciekną, zamiast odkrywać to po kilku tygodniach. Regularne wykonywanie tego sprawdzenia jest rozsądnym elementem bieżącej rutyny bezpieczeństwa.
Czy menedżery haseł są faktycznie bezpieczne w użyciu?
Tak. Menedżer haseł generuje, przechowuje i pobiera złożone hasła z zaszyfrowanej bazy danych, więc musisz pamiętać tylko jedno główne hasło. Chroni twoje poświadczenia nawet jeśli inna usługa, z której korzystasz, poniosła wyciek, ponieważ każde konto otrzymuje unikalne, złożone hasło zamiast ponownie używanego. Organizacje mogą rozszerzyć to o rozwiązania dla przedsiębiorstw, które dodają logowanie jednokrotne i audyt.
Czy VPN może zapobiec wyciekowi mojego hasła?
Nie bezpośrednio. VPN szyfruje połączenie z internetem, dzięki czemu przechwycony ruch pozostaje nieczytelny. Ma to największe znaczenie w publicznych sieciach Wi-Fi, gdzie cyberprzestępcy często przechwytują dane logowania. VPN nie zatrzyma jednak włamania do bazy danych firmy, takiego jak to, które dotknęło Equifax. Dlatego powinien uzupełniać, a nie zastępować unikalne hasła, 2FA i menedżer haseł, jako element wielowarstwowej ochrony.
Dlaczego menedżery haseł chronią mnie nawet jeśli strona, z której korzystam, zostanie narażona?
Ponieważ każde konto otrzymuje swoje własne unikalne, złożone hasło zamiast współdzielonego, naruszenie jednej usługi ujawnia tylko to jedno poświadczenie, nie każde konto powiązane z nim. To bezpośrednio przeciwdziała credential stuffingowi, gdzie napastnicy biorą wyciśnięte hasła z jednego naruszenia i próbują je na innych stronach, co zawodzi, gdy hasła nie są ponownie używane.
Co powinienem zrobić w pierwszych 24 godzinach po odkryciu moich poświadczeń w wycieku?
Natychmiast zmień wyciśnięte hasło w tej usłudze, następnie zaktualizuj je wszędzie tam, gdzie go ponownie użyłeś, i włącz 2FA na dotkniętych kontach tego samego dnia. Powiadom odpowiednie platformy i skontaktuj się z bankiem, jeśli ujawniono informacje finansowe. W ciągu 24 godzin zeskanuj urządzenia w poszukiwaniu złośliwego oprogramowania i zresetuj pytania bezpieczeństwa, które mogą służyć jako alternatywne ścieżki logowania.
Jakie ostrzeżenia wskazują, że moje konto zostało już skompromitowane?
Zwracaj uwagę na logowania z nieznanych lokalizacji lub godzin, które nie zainicjowałeś, nieoczekiwane e-maile dotyczące resetowania hasła, nagłe blokady sugerujące, że ktoś inny zmienił twoje poświadczenia, i niezrozumiałe opłaty na wyciągach bankowych. Przeglądaj rekordy finansowe co tydzień podczas jakiegokolwiek podejrzewanego okresu naruszenia, ponieważ te znaki często pojawiają się zanim w inny sposób zauważyłbyś kompromitację.
Które VPN oferuje najlepszą ochronę przed kradzieżą poświadczeń w publicznym Wi-Fi?
NordVPN oferuje podwójną ochronę VPN, która szyfruje ruch dwukrotnie, na 7,213 serwerach w 150 krajach, ExpressVPN łączy silne szyfrowanie ze zweryfikowaną polityką no-logs, a CyberGhost obsługuje 9,600+ serwerów w 100 krajach z przyjaznym dla początkujących interfejsem. Wszystkie trzy szyfrują dane podczas przesyłania, co ma znaczenie przede wszystkim w niezaufanych publicznych sieciach Wi-Fi, gdzie poświadczenia są powszechnie przechwytywane.
Jak wygląda kompletna strategia bezpieczeństwa haseł?
Kompletna strategia opiera się na pięciu zabezpieczeniach: unikalnych hasłach dla każdego konta, menedżerze haseł, który radzi sobie ze złożonością, uwierzytelnianiu dwuskładnikowym (2FA) na każdym koncie, które je obsługuje, regularnym sprawdzaniu wycieków w serwisie takim jak Have I Been Pwned oraz VPN aktywnym w każdej niezaufanej sieci. Natychmiastowa zmiana danych logowania po wycieku oraz utrzymywanie oprogramowania w najnowszej wersji dopełniają całość, dzięki czemu pojedyncza awaria nie zagraża wszystkiemu naraz.