Zero Trust Bezpieczeństwo Cybernetyczne: Zasady i Wdrażanie
Poznaj podstawy bezpieczeństwa zero trust, jak model działa, główne korzyści i praktyczne kroki do przejścia od obrony perimetru na zawsze weryfikowany dostęp.
 Michael Gargiulo
Podsumowanie: Bezpieczeństwo zero trust zastępuje przestarzałe założenie, że wszystko wewnątrz sieci jest bezpieczne. Każdy użytkownik, urządzenie i połączenie są ciągle weryfikowane, co drastycznie zmniejsza ryzyko naruszenia w środowiskach połączonych z chmurą.
Czym jest Zero Trust Bezpieczeństwo Cybernetyczne?
Tradycyjne bezpieczeństwo sieci opierało się na prostej idei: ufaj wszystkiemu wewnątrz perimetru i blokuj zagrożenia na krawędzi. Zapory ogniowe, VPN-y i systemy detekcji włamań tworzyły cyfrową fosę wokół zasobów korporacyjnych. Po przejściu użytkownika lub urządzenia przez bramę poruszali się swobodnie.
Ten model już nie działa. Przetwarzanie w chmurze, praca zdalna i urządzenia mobilne całkowicie rozwiązały perimetr sieci. Pracownicy uzyskują dostęp do poufnych danych z osobistych laptopów w kawiarniach. Dostawcy trzecich stron łączą się bezpośrednio z systemami wewnętrznymi. Atakujący, którzy naruszą jeden punkt końcowy, mogą poruszać się lateralnie w całej organizacji.
Bezpieczeństwo zero trust odpowiada tej rzeczywistości bezpośrednio. Zamiast zakładać, że wszystko wewnątrz sieci jest bezpieczne, zero trust traktuje każde żądanie dostępu jako potencjalnie wroga. Każdy użytkownik, każde urządzenie i każde połączenie musi udowodnić swoją legalność przed uzyskaniem dostępu do dowolnego zasobu. Aby uzyskać szerszy przegląd krajobrazu zagrożeń, zobacz nasz hub bezpieczeństwa cybernetycznego.
Specjalna Publikacja NIST 800-207[1] jest federalną referencyjną architekturą Zero Trust w Stanach Zjednoczonych. Definiuje ona model Zero Trust, siedem zasad projektowania Zero Trust, komponenty logiczne, takie jak silnik polityk, oraz warianty wdrożeniowe. Rząd USA publikuje również CISA Zero Trust Maturity Model[2], który organizuje Zero Trust wokół pięciu filarów (tożsamość, urządzenia, sieci, aplikacje i obciążenia robocze oraz dane), a także memorandum OMB M-22-09[3], będące federalną strategią Zero Trust dla agencji.
Zero trust nie jest pojedynczym produktem, który można kupić. To model bezpieczeństwa, filozofia i podejście architektoniczne, które na nowo kształtuje sposób myślenia organizacji o dostępie i zaufaniu na każdym poziomie.
Główne zasady modelu Zero Trust
Poniższa tabela podsumowuje sześć obszarów praktycznych, które powtarzają się w wytycznych dotyczących modelu Zero Trust. Sama publikacja NIST SP 800-207 definiuje siedem zasad, na przykład że wszystkie źródła danych i usługi obliczeniowe traktuje się jako zasoby, że cała komunikacja jest zabezpieczona niezależnie od lokalizacji w sieci, że dostęp przyznawany jest dla każdej sesji oraz że o dostępie decyduje dynamiczna polityka:
| Zasada Zero Trust | Co to oznacza w praktyce |
|---|---|
| Weryfikuj wyraźnie | Uwierzytelniaj każdego użytkownika, urządzenie i żądanie — za każdym razem, nie tylko przy logowaniu |
| Dostęp o najmniejszych uprawnieniach | Przyznaj tylko uprawnienia potrzebne do konkretnego zadania, nic więcej |
| Zakładaj naruszenie | Projektuj systemy tak, jakby atakujący byli już wewnątrz; ogranicz zasięg uszkodzenia |
| Segmentacja sieci | Podziel sieć tak, aby jedna skompromitowana strefa nie mogła się rozprzestrzeniać lateralnie |
| Wielofaktorowe uwierzytelnianie | Wymagaj drugiego czynnika poza hasłem dla wszystkich punktów dostępu |
| Ciągłe monitorowanie | Rejestruj i analizuj wszystkie działania w czasie rzeczywistym, aby wcześnie wykryć anomalie |
Każda zasada wzmacnia pozostałe. Dostęp z najmniejszymi uprawnieniami ogranicza to, do czego może sięgnąć przejęte konto. Segmentacja sieci ogranicza szkody, jeśli atakujący ominie uwierzytelnianie. Ciągły monitoring wykrywa nietypowe zachowania, których statyczne reguły nie wychwyciłyby. Razem te praktyki tworzą nakładające się warstwy obrony, które zmniejszają ryzyko skutecznego włamania.
Ważne: Zero trust nie jest produktem; to model bezpieczeństwa. Tradycyjne obrony perimetru zakładają, że wszystko wewnątrz sieci jest bezpieczne, ale praca zdalna i przetwarzanie w chmurze rozwiązały tę granicę. Przyjęcie dostępu o najmniejszych uprawnieniach i ciągłej weryfikacji drastycznie zmniejsza ryzyko rozprzestrzeniania się naruszenia po uzyskaniu przez atakujących dostępu początkowego.
Komponenty Architektury Zero Trust
Architektura zero trust opiera się na kilku wzajemnie połączonych komponentach pracujących razem. Zrozumienie każdego z nich pomaga organizacjom planować realistyczne wdrażania.
Identity and Access Management (IAM)
IAM to kamień węgielny zero trust. Rozwiązania takie jak Microsoft Entra ID (dawniej Azure AD), Okta i Ping Identity weryfikują tożsamość użytkowników przed przyznaniem dostępu do dowolnego zasobu. Każde żądanie dostępu przechodzi przez warstwę IAM, która ocenia tożsamość, rolę i kontekst przed podjęciem decyzji pozwolenia lub odmowy. Silne praktyki zarządzania tożsamością i dostępem pomagają również zapobiegać zbieraniu poświadczeń i atakom przejmowania kont.
Uwierzytelnianie wieloskładnikowe (MFA)
MFA wymaga, aby użytkownicy potwierdzili swoją tożsamość przy pomocy co najmniej dwóch oddzielnych czynników: czegoś, co wiedzą (hasło), czegoś, co posiadają (token sprzętowy lub telefon), albo czegoś, czym są (dane biometryczne). Badanie Microsoft Research dotyczące kont z podejrzaną aktywnością wykazało, że MFA zmniejszyło ryzyko przejęcia konta o 99,22%[4] w całej populacji oraz o 98,56% tam, gdzie dane logowania wyciekły. MFA jest w każdym wdrożeniu zero trust obowiązkowe.
Micro-Segmentation
Zamiast traktować sieć jako jedną zaufaną strefę, mikrosegmentacja dzieli ją na małe, izolowane segmenty. Każdy segment wymusza własne zasady dostępu. Jeśli atakujący skompromituje jeden segment, nie mogą przejść lateralnie do innych. Narzędzia takie jak VMware NSX, Illumio i Cisco ACI umożliwiają mikrosegmentację na skalę.
Endpoint Detection and Response (EDR)
Zero trust wymaga widoczności każdego urządzenia łączącego się z siecią. Rozwiązania EDR takie jak CrowdStrike Falcon, SentinelOne i Microsoft Defender for Endpoint ciągle monitorują kondycję urządzenia, wykrywają złośliwe zachowanie i wymuszają zasady zgodności. Urządzenie, które przestanie być zgodne (przestarzały OS, brakujące łatki) można automatycznie zablokować przed dostępem do poufnych zasobów.
Security Information and Event Management (SIEM)
Platformy SIEM agregują logi z całego środowiska i stosują analitykę do wykrywania anomalii. Rozwiązania takie jak Splunk, Microsoft Sentinel i IBM QRadar zapewniają ciągłe monitorowanie, które wymaga zero trust. Alerty w czasie rzeczywistym i zautomatyzowane podręczniki odpowiedzi pomagają zespołom bezpieczeństwa reagować na zagrożenia w ciągu minut, a nie dni.
Policy Engine i Policy Administrator
W sercu architektury zero trust znajduje się policy engine. Ten komponent ocenia każde żądanie dostępu w stosunku do zdefiniowanych zasad (rola użytkownika, kondycja urządzenia, lokalizacja, pora dnia, wynik ryzyka) i podejmuje decyzję zaufania w czasie rzeczywistym. Administrator zasad następnie wymusza tę decyzję, instruując odpowiedni punkt egzekucji, aby zezwolić lub zablokować połączenie.
Zero Trust vs. Tradycyjne Bezpieczeństwo Perimetru
Zrozumienie kontrastu między zero trust a podejściami starszymi wyjaśnia, dlaczego organizacje dokonują przesunięcia.
| Czynnik | Tradycyjne Bezpieczeństwo Perimetru | Bezpieczeństwo Zero Trust |
|---|---|---|
| Model zaufania | Ufaj wszystkiemu wewnątrz sieci | Nie ufaj niczemu; weryfikuj wszystko |
| Zakres dostępu | Szeroki dostęp do sieci po uwierzytelnieniu | Zgranuowany dostęp dla każdej aplikacji |
| Częstotliwość weryfikacji | Raz przy logowaniu | Ciągle, każde żądanie |
| Ryzyko ruchu lateralnego | Wysokie — atakujący poruszają się swobodnie po wejściu do środka | Niskie — mikrosegmentacja zawiera naruszenia |
| Wsparcie pracy zdalnej | Wymaga tunelowania ruchu VPN | Natywne wsparcie dla rozproszczonego dostępu |
| Widoczność | Ograniczone monitorowanie ruchu wewnętrznego | Pełna widoczność wszystkich połączeń |
W odróżnieniu od tradycyjnych podejść opartych na VPN, które przyznają szeroki dostęp do sieci po połączeniu, dostęp do sieci zero trust (ZTNA) przyznaje dostęp tylko do konkretnej aplikacji, której wymaga rola użytkownika. Organizacje, które nadal polegają na sieciach VPN skoncentrowanych na prywatności w celu szyfrowania, mogą warstwować ZTNA na wierzchu, aby kontrolować, do czego każdy użytkownik może faktycznie dotrzeć. Sieć VPN obsługuje zaszyfrowany tunel; zero trust obsługuje autoryzację i ciągłą weryfikację. Aby porównać platformy enterprise zbudowane wokół każdego z tych podejść, zobacz naszą porównanie VPN dla przedsiębiorstw.
Jak wdrożyć architekturę Zero Trust
Wdrożenie modelu Zero Trust nie jest projektem, który da się zrealizować w kilka dni, dlatego najlepiej przeprowadzić je etapami. Oto praktyczne podejście krok po kroku.
Krok 1: Zmapuj Swoją Chroniącą Powierzchnię
Zidentyfikuj swoje najkrityczniejsze dane, aplikacje, aktywa i usługi (DAAS). W przeciwieństwie do powierzchni ataku, która jest ogromna i stale się zmienia, chroniąca powierzchnia jest mała i dobrze zdefiniowana. Zacznij tutaj.
Krok 2: Zmapuj Przepływy Transakcji
Udokumentuj, jak ruch porusza się w całej sieci. Zrozum, którzy użytkownicy uzyskują dostęp do których aplikacji, z jakich urządzeń i poprzez które ścieżki. Nie możesz wymuszać zasad na przepływach, których nie rozumiesz.
Krok 3: Zbuduj architekturę wokół powierzchni ochrony
Wdróż zapory nowej generacji, rozwiązania IAM i narzędzia mikrosegmentacji wokół swojej powierzchni ochrony. Umieść silnik polityk w centrum każdej decyzji o dostępie. NIST SP 800-207 opisuje cztery warianty wdrożenia: oparty na agencie urządzenia lub bramie, oparty na enklawach, oparty na portalu zasobów oraz piaskownicę aplikacji na urządzeniu. Wybierz wariant w oparciu o istniejącą infrastrukturę.
Krok 4: Utwórz Zgranuowane Zasady Dostępu
Zdefiniuj zgranuowane zasady dostępu, używając Metody Kiplinga: Kto żąda dostępu? Do której aplikacji uzyskują dostęp? Kiedy uzyskują dostęp? Gdzie się znajdują? Dlaczego potrzebują dostępu? Jak się łączą? Te sześć pytań stanowi podstawę każdej reguły zasady.
Krok 5: Wdróż uwierzytelnianie wieloskładnikowe wszędzie
Wprowadź MFA we wszystkich punktach dostępu. Najpierw zabezpiecz konta uprzywilejowane, a następnie rozszerz ochronę na wszystkich użytkowników. Klucze bezpieczeństwa sprzętowe (YubiKey, Google Titan) są odporne na phishing, czyli na taką formę MFA, którą OMB M-22-09[3] zaleca przyjąć agencjom federalnym.
Krok 6: Aktywuj Ciągłe Monitorowanie i Analitykę
Wdrażaj rozwiązania SIEM i EDR do monitorowania całego ruchu w czasie rzeczywistym. Ustal linie bazowe dla normalnego zachowania, aby anomalie wyzwalały natychmiastowe alerty. Automatyzuj podręczniki odpowiedzi na typowe wzorce zagrożeń.
Krok 7: Iteruj i Rozszerzaj
Zacznij od swoich najbardziej czułych zasobów i rozszerzaj kontrole zero trust na zewnątrz. Każda faza powinna obejmować testowanie, walidację i rafinowanie zasad. Zero trust to nie cel; to ciągły proces ulepszania.
Typowe Przypadki Użycia Zero Trust
Pracownicy Pracujący Zdalnie i Hybrydowo
Organizacje pracowników pracujących z domu, wspólnych biur lub stron klientów zyskują natychmiast z zero trust. Zamiast kierować cały ruch przez centralny VPN, rozwiązania ZTNA weryfikują każdego użytkownika i urządzenie niezależnie. To zmniejsza opóźnienia i jednocześnie poprawia bezpieczeństwo.
Organizacje Cloud-First
Firmy uruchamiające obciążenia w AWS, Azure i Google Cloud potrzebują spójnych kontroli dostępu, które obejmują wiele środowisk. Zasady zero trust śledzą użytkownika i obciążenie, nie granicę sieci.
Regulowane Branże
Organizacje medyczne podlegające HIPAA, instytucje finansowe rządzone przez PCI DSS i SOX oraz agencje rządowe przestrzegające FedRAMP wszystkie wymagają ścisłych kontroli dostępu i śladów audytu. Zero trust zapewnia oba przez projekt.
Dostęp Osób Trzecich i Wykonawców
Dostawcy i wykonawcy często potrzebują dostępu do konkretnych systemów wewnętrznych. Zero trust przyznaje im dostęp tylko do potrzebnych zasobów, tylko przez czas, którego potrzebują, z pełnym rejestrem każdego działania.
Fuzje i Przejęcia
Gdy dwie organizacje się łączą, integracja ich sieci wprowadza znaczące ryzyko. Zero trust pozwala każdemu środowisku utrzymywać niezależne kontrole dostępu, przy jednoczesnym selektywnym przyznawaniu dostępu między organizacjami na podstawie każdej aplikacji.
Czy Zero Trust Jest Odpowiednie dla Twojej Organizacji?
Bezpieczeństwo zero trust nie jest przeminającym trendem. To fundamentalna zmiana w tym, jak organizacje chronią swoje dane, aplikacje i użytkowników. Stary model oparty na perimetrze zakładał, że zagrożenia pozostają poza ścianą. Dzisiaj, z przetwarzaniem w chmurze, pracą zdalną i coraz bardziej wyrafinowanymi atakami, takimi jak kradzież tożsamości i zbieranie poświadczeń, to założenie stawia organizacje w poważnym ryzyku.
Przyjęcie zero trust oznacza zaangażowanie się w ciągłą weryfikację, dostęp o najmniejszych uprawnieniach, segmentację sieci, wielofaktorowe uwierzytelnianie i monitorowanie w czasie rzeczywistym. Wymaga to inwestycji w technologię i chęci ponownego przemyślenia tego, jak twoja organizacja przyznaje i zarządza dostępem.
Zysk jest znaczący: zmniejszone ryzyko naruszenia, silniejsza pozycja zgodności, lepsza widoczność aktywności sieciowej i model bezpieczeństwa, który skaluje się wraz z twoją organizacją.
Zacznij od swoich najbardziej krytycznych zasobów. Zmapuj przepływy ruchu. Wdrażaj MFA i IAM. Segmentuj swoją sieć. Monitoruj wszystko. Każdy krok naprzód zmniejsza twoją ekspozycję na zagrożenia, które mają znaczenie.
Odnośniki
- S. Rose, O. Borchert, S. Mitchell, and S. Connelly. 2020. Zero Trust Architecture. NIST Special Publication (SP) 800-207. National Institute of Standards and Technology. DOI: https://doi.org/10.6028/NIST.SP.800-207.Zarchiwizowano: Migawka Wayback Machine
- CISA. b.d. Zero Trust Maturity Model V2 508. Pobrano 18 października 2026 z https://www.cisa.gov/sites/default/files/2023-04/zero_trust_maturity_model_v2_508.pdf.Zarchiwizowano: Migawka Wayback Machine
- Whitehouse. b.d. M 22 09. Pobrano 18 października 2026 z https://www.whitehouse.gov/wp-content/uploads/2022/01/M-22-09.pdf.Zarchiwizowano: Migawka Wayback Machine
- L. A. Meyer, S. Romero, G. Bertoli, T. Burt, A. Weinert, and J. L. Ferres. 2023. How effective is multifactor authentication at deterring cyberattacks? arXiv.org (1 maja 2023). Pobrano 18 października 2026 z https://arxiv.org/abs/2305.00945.Zarchiwizowano: Migawka Wayback Machine
Zasoby dla tej strony
Wykresy i obrazy referencyjne z naszych badań, dostępne bezpłatnie do przeglądania i udostępniania.
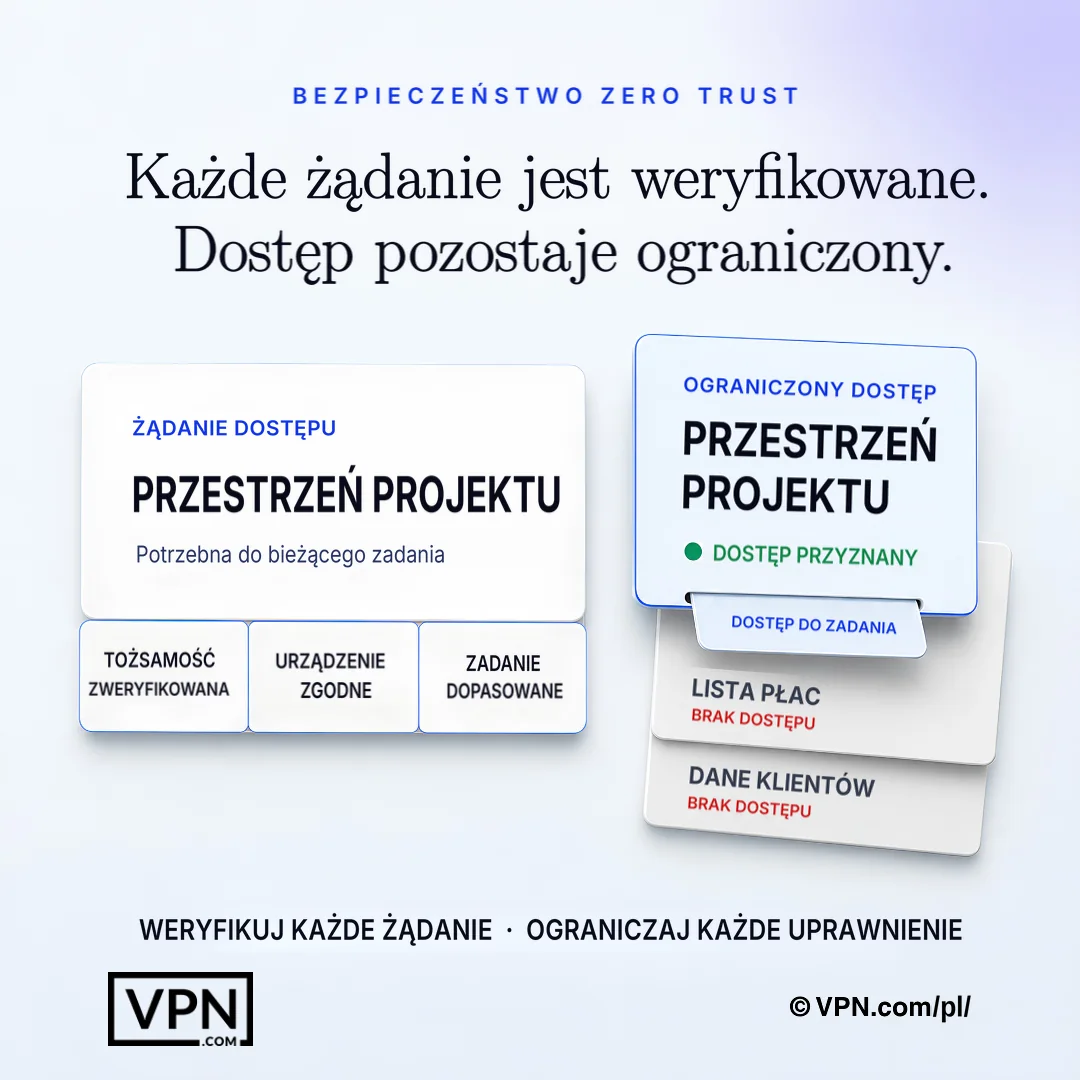
Zero trust weryfikuje każde żądanie i przyznaje tylko uprawnienia niezbędne do realizacji bieżącego zadania.
Często Zadawane Pytania
Czym jest zero trust w cyberbezpieczeństwie w prostych słowach?
Zero trust oznacza, że żaden użytkownik, urządzenie ani połączenie nie jest domyślnie zaufane, nawet wewnątrz firmowej sieci. Każde żądanie dostępu jest jawnie weryfikowane, przyznawane z minimalnymi potrzebnymi uprawnieniami i stale monitorowane. Zastępuje ono starszy model „ufaj wszystkiemu wewnątrz perymetru”, który przestaje działać, gdy chmura obliczeniowa i praca zdalna likwidują ten perymetr. NIST SP 800-207 jest amerykańską federalną architekturą referencyjną dla tego podejścia.
Jakie są podstawowe zasady zero trust?
NIST SP 800-207 definiuje siedem zasad (tenets), a typowe obszary praktyki obejmują jawną weryfikację, dostęp według zasady najmniejszych uprawnień, założenie, że doszło do naruszenia, segmentację sieci, uwierzytelnianie wieloskładnikowe oraz ciągły monitoring. Każda z nich wzmacnia pozostałe: zasada najmniejszych uprawnień ogranicza to, do czego może sięgnąć przejęte konto, segmentacja powstrzymuje rozprzestrzenianie się ataku w poziomie, a ciągły monitoring wykrywa anomalie, których statyczne reguły nie zauważą. Razem tworzą nakładające się warstwy obrony, a nie pojedynczy produkt czy jedno ustawienie.
Jakie zagrożenia chroni zero trust, które tradycyjny VPN nie chroni?
Tradycyjny VPN szyfruje tunel, ale przyznaje szeroki dostęp do sieci po połączeniu, więc atakujący, który kradnie jedno poświadczenie, może poruszać się lateralnie w całej sieci. Dostęp sieci zero trust (ZTNA) przyznaje dostęp tylko do konkretnej aplikacji, którą wymaga rola użytkownika, z każdym żądaniem ponownie weryfikowanym. To bezpośrednio ogranicza ruch lateralny, zbieranie poświadczeń i przejęcia kont, ataki, które obrony tylko perimetru pominęły.
Jak zero trust ogranicza ruch lateralny po naruszeniu?
Zero trust zakłada, że atakujący są już wewnątrz i projektuje wokół tego. Mikrosegmentacja dzieli sieć na izolowane segmenty, więc skompromitowanie jednego segmentu nie przyznaje dostępu do pozostałych, wykorzystując narzędzia takie jak VMware NSX, Illumio lub Cisco ACI. W połączeniu z dostępem o najmniejszych uprawnieniach i ciągłym monitorowaniem poprzez platformy SIEM, to zmniejsza obszar wpływu każdego skompromitowanego konta lub punktu końcowego.
Czym jest dostęp sieci zero trust (ZTNA) i czym różni się od VPN?
ZTNA przyznaje dostęp tylko do konkretnej aplikacji, którą wymaga rola użytkownika, zamiast szerokich uprawnień dostępu do sieci, które tunnel VPN zapewnia po połączeniu. Organizacje mogą nakładać ZTNA na istniejący VPN skoncentrowany na prywatności: VPN obsługuje szyfrowany tunel, podczas gdy zero trust obsługuje autoryzację i ciągłą weryfikację każdego żądania, zamykając lukę, którą samo tylko dostęp poprzez VPN pozostawia otwartą.
Czy zero trust zastępuje MFA, czy działa razem z nim?
MFA jest wymaganym elementem zero trust, a nie jego zamiennikiem. Badanie Microsoft Research wykazało, że MFA zmniejszyło ryzyko przejęcia konta o 99,22%, dlatego jest ono nie do przecenienia we wszystkich punktach dostępu. Wdrożenia zero trust zaczynają od wprowadzenia MFA dla kont uprzywilejowanych, a następnie obejmują wszystkich użytkowników, często z wykorzystaniem fizycznych kluczy bezpieczeństwa, takich jak YubiKey czy Google Titan, które zapewniają silniejszą odporność na phishing.
Jakie narzędzia są faktycznie używane do budowania architektury zero trust?
Pełny stos obejmuje tożsamość, punkty końcowe, sieć i monitorowanie. IAM pochodzi z Microsoft Entra ID, Okta lub Ping Identity. EDR pochodzi z CrowdStrike Falcon, SentinelOne lub Microsoft Defender for Endpoint. Mikrosegmentacja wykorzystuje VMware NSX, Illumio lub Cisco ACI. Platformy SIEM takie jak Splunk, Microsoft Sentinel lub IBM QRadar zapewniają ciągłe monitorowanie, które wymaga model.
Czym jest policy engine i dlaczego jest centralny dla zero trust?
Policy engine siedzi w sercu architektury zero trust, oceniając każde żądanie dostępu w stosunku do czynników takich jak rola użytkownika, kondycja urządzenia, lokalizacja, pora dnia i wynik ryzyka, aby podjąć rzeczywistą decyzję pozwolenia lub odmowy. Administrator zasad następnie wymusza tę decyzję, instruując punkt egzekucji. NIST SP 800-207 przedstawia to jako kluczowy komponent podejmowania decyzji w modelu.
Jak zacząć wdrażanie zero trust bez zakłócania działania organizacji?
Zacznij od zmapowania swojej powierzchni ochrony, czyli niewielkiego zestawu krytycznych danych, aplikacji, zasobów i usług, zamiast całej powierzchni ataku. Następnie udokumentuj przepływy transakcji, aby zrozumieć, kto i skąd uzyskuje dostęp do czego. NIST SP 800-207 opisuje cztery warianty wdrożenia: oparty na agencie urządzenia/bramie, oparty na enklawach, oparty na portalu zasobów oraz piaskownicę aplikacji urządzenia. Wybierz ten, który odpowiada Twojej istniejącej infrastrukturze, zanim zaczniesz rozbudowywać zabezpieczenia.
Czym jest Metoda Kiplinga do ustawiania zasad dostępu zero trust?
Metoda Kiplinga buduje zgranuowane zasady dostępu wokół sześciu pytań: kto żąda dostępu, do której aplikacji mają dostęp, kiedy, gdzie się znajdują, dlaczego potrzebują dostępu i jak się łączą. Te sześć pytań stanowi podstawę każdej reguły zasady wymuszanej przez policy engine, zastępując szeroki dostęp oparty na roli do sieci decyzjami kontekstowymi na każde żądanie.
Jak długo trwa pełne wdrożenie zero trust?
Organizacje wdrażają zero trust etapami, a nie jako jeden projekt. Kolejność wygląda następująco: zmapowanie chronionej powierzchni, udokumentowanie przepływów transakcji, zbudowanie architektury wokół niej, utworzenie szczegółowych polityk metodą Kiplinga, wdrożenie MFA wszędzie, uruchomienie monitoringu SIEM i EDR, a następnie iteracja. Każdy etap obejmuje testowanie i doprecyzowanie polityk, zanim przejdzie się do następnej grupy zasobów.
Czy zero trust jest niezbędne dla regulowanych branż takich jak opieka zdrowotna lub finanse?
Tak. Organizacje medyczne podlegające HIPAA, instytucje finansowe rządzone przez PCI DSS i SOX oraz agencje rządowe przestrzegające FedRAMP wszystkie wymagają ścisłych kontroli dostępu i pełnych śladów audytu, które zero trust zapewnia przez projekt poprzez ciągłą weryfikację i rejestrowanie dla każdej aplikacji. Dostawcy trzecich stron i wykonawcy również otrzymują dostęp ograniczony tylko do konkretnych zasobów i czasu, jaki potrzebują.
Co się stanie, jeśli urządzenie nie przejdzie kontroli zgodności w ramach zero trust?
Rozwiązania EDR takie jak CrowdStrike Falcon, SentinelOne lub Microsoft Defender for Endpoint ciągle monitorują kondycję urządzenia, a urządzenie, które przestanie być zgodne, takie jak uruchomienie przestarzałego systemu operacyjnego lub brakujące łatki, może być automatycznie zablokowane przed dostępem do poufnych zasobów. To wymuszenie występuje w policy engine, który ponownie ocenia kondycję urządzenia jako jeden czynnik w każdej decyzji dostępu, nie tylko raz przy logowaniu.