Najlepszy VPN dla DD-WRT: sprawdzone wsparcie dla routerów
Skonfiguruj VPN bezpośrednio w routerze DD-WRT, aby zaszyfrować cały ruch w sieci. Porównujemy dostawców, którzy udokumentowali konfigurację DD-WRT i ją obsługują.
 Michael Gargiulo
VPN.com może otrzymać prowizję, gdy klikniesz lub dokonasz zakupu przez naszą stronę. Wynagrodzenie może wpływać na sposób prezentacji dostawców; zobacz nasze Ujawnienia i Warunki korzystania z usługi.
Znajdź swój VPN
Do czego głównie będziesz używać VPN?
Wybierz jedną opcję, a następnie odpowiedz na kilka szybkich pytań. Podpowiemy, który VPN pasuje najlepiej i dlaczego.
VPN dla streaming
Pytanie 1 z 3
Co skłoniło Cię do szukania VPN-a do streamingu?
15 351 wyborów VPN dokonanych przez VPN.com w ciągu ostatnich 30 dni

Twoje dopasowanie

NordVPN
Oceny w sklepie z aplikacjami, część wyniku
4,664,58

ProtonVPN
Oceny w sklepie z aplikacjami, część wyniku
4,654,67
VPN dla prywatność
Pytanie 1 z 3
Co skłoniło Cię do szukania VPN dla prywatności?
15 351 wyborów VPN dokonanych przez VPN.com w ciągu ostatnich 30 dni
Twoje dopasowanie
NordVPN
Oceny w sklepie z aplikacjami, część wyniku
4,664,58
ProtonVPN
Oceny w sklepie z aplikacjami, część wyniku
4,654,67
VPN dla gaming
Pytanie 1 z 3
Co skłoniło cię do szukania VPN do gier?
15 351 wyborów VPN dokonanych przez VPN.com w ciągu ostatnich 30 dni
Twoje dopasowanie
NordVPN
Oceny w sklepie z aplikacjami, część wyniku
4,664,58
ProtonVPN
Oceny w sklepie z aplikacjami, część wyniku
4,654,67
VPN dla bezpłatne plany
Pytanie 1 z 3
Co sprawiło, że szukasz darmowego VPN-a?
15 351 wyborów VPN dokonanych przez VPN.com w ciągu ostatnich 30 dni
Twoje dopasowanie
ProtonVPN
Oceny w sklepie z aplikacjami, część wyniku
4,654,67
NordVPN
Oceny w sklepie z aplikacjami, część wyniku
4,664,58
NordVPN7,229 serweryNordVPN's privacy and security record is strong on process and mixed on proof
93 na 100, zbudowany z dwóch ważonych części
Oceny w sklepie z aplikacjami, część wyniku
4,664,58
Zbadano 3 paź 2026Sprawdzone twierdzenia: 39Niezależne źródła: 11Wyniki zaktualizowane 20 lis 2026
 ExpressVPN3,000+ serwery
88 na 100, zbudowany z dwóch ważonych części
Oceny w sklepie z aplikacjami, część wyniku
4,684,59
Zbadano 3 paź 2026Sprawdzone twierdzenia: 27Niezależne źródła: 13Wyniki zaktualizowane 20 lis 2026
 Surfshark4,500+ serwery
Surfshark's evidence mixes real, readable third-party documents with provider assertions
87 na 100, zbudowany z dwóch ważonych części
Oceny w sklepie z aplikacjami, część wyniku
4,694,60
Zbadano 3 paź 2026Sprawdzone twierdzenia: 32Niezależne źródła: 5Wyniki zaktualizowane 20 lis 2026
Najważniejsze w skrócie: Firmware DD-WRT udostępnia zaawansowane funkcje klienta VPN, których standardowe oprogramowanie routera nie oferuje. Konfigurując VPN bezpośrednio w panelu administracyjnym DD-WRT, szyfrujesz ruch każdego urządzenia w sieci bez instalowania aplikacji na każdym z nich. Nie każdy dostawca VPN działa jednak niezawodnie z wersjami DD-WRT, dlatego wybór usługi ze sprawdzonym wsparciem DD-WRT ma znaczenie.
Dlaczego routery DD-WRT idealnie nadają się do ochrony VPN całej sieci
Większość domowych routerów ma zablokowane oprogramowanie, które uniemożliwia konfigurację klienta VPN. DD-WRT to zmienia. Ten darmowy firmware o otwartym kodzie zastępuje standardowe oprogramowanie routera i udostępnia klienta OpenVPN (lub WireGuard) bezpośrednio w interfejsie webowym routera. Oznacza to, że każdy telefon, laptop, telewizor smart i urządzenie IoT podłączone do Twojego Wi-Fi automatycznie korzysta z ochrony VPN.
Jeśli rozważasz konfigurację VPN na routerze w szerszym ujęciu, DD-WRT to jedna z kilku opcji obok Tomato i OPNsense. DD-WRT wyróżnia się jednak wsparciem dla ponad 200 modeli routerów, aktywną społecznością open-source i szczegółową kontrolą reguł routingu VPN. Projekt DD-WRT prowadzi przeszukiwalną bazę routerów, w której możesz sprawdzić dokładny model sprzętu i wymaganą wersję firmware przed wgraniem oprogramowania. VPN tworzy zaszyfrowany tunel między urządzeniem a internetem. Pełne wyjaśnienie działania VPN znajdziesz w naszym przewodniku. Gdy skonfigurujesz ten tunel na poziomie routera za pomocą DD-WRT, nie musisz instalować aplikacji na każdym urządzeniu. Jest to szczególnie przydatne dla sprzętu, który nie obsługuje natywnie aplikacji VPN: konsol do gier, głośników smart, kamer monitoringu i starszych streamerów.
Zalety DD-WRT w porównaniu z oprogramowaniem fabrycznym
Możliwości VPN DD-WRT wykraczają poza to, co oferuje jakikolwiek firmware fabryczny:
- Klient OpenVPN wbudowany w panel administracyjny. Przejdź do Services → VPN w interfejsie webowym DD-WRT, aby wkleić konfigurację .ovpn od dostawcy.
- Routing oparty na polityce. Kieruj przez VPN tylko wybrane urządzenia, podczas gdy pozostałe korzystają z zwykłego połączenia z dostawcą internetu. Konfiguruje się to w polu „Policy Based Routing” w zakładce klienta OpenVPN.
- Zapobieganie wyciekom DNS. DD-WRT pozwala ręcznie ustawić serwery DNS (np. 10.8.8.1 lub DNS Twojego dostawcy VPN) w Setup → Basic Setup, co zapobiega wysyłaniu zapytań DNS poza tunel.
- Kill switch przez iptables. DD-WRT obsługuje własne reguły zapory. Możesz dodać polecenia iptables w Administration → Commands, aby zablokować cały ruch w przypadku zerwania tunelu VPN. DD-WRT nie ma wbudowanego kill switcha w GUI, więc wymaga to ręcznej konfiguracji reguł zapory.
- Przechowywanie konfiguracji w NVRAM. DD-WRT zapisuje ustawienia w NVRAM. Routery z mniej niż 32 KB NVRAM mogą nie mieć wystarczająco miejsca na pełne konfiguracje OpenVPN z certyfikatami. Przed rozpoczęciem sprawdź pojemność NVRAM swojego routera.
Jeśli obecnie używasz routera Linksys, wiele modeli Linksys (zwłaszcza serii WRT) jest popularnymi celami wgrywania DD-WRT. Podobnie wiele routerów Asus może działać z DD-WRT, choć w przypadku tych modeli często preferowane jest własne oprogramowanie Asus Merlin.
Wersje builda DD-WRT i NVRAM: co musisz wiedzieć
Nie wszystkie wersje DD-WRT są takie same pod względem funkcji VPN. Starsze buildy mogą w ogóle nie obsługiwać OpenVPN lub mieć znane błędy stabilności tuneli VPN. Przed wgraniem firmware sprawdź:
- Wersja builda r47525 lub nowsza jest wymagana do obsługi modułu jądra WireGuard. Starsze buildy obsługują tylko OpenVPN.
- Pojemność NVRAM co najmniej 32 KB jest potrzebna do przechowywania certyfikatów, kluczy OpenVPN i dodatkowych ciągów konfiguracyjnych. Routery z 64 KB NVRAM pozwalają na wiele profili VPN.
- Typ builda ma znaczenie. Używaj buildów „mega” lub „big”, aby mieć pewność, że moduły OpenVPN i iptables są w nich zawarte. Buildy „mini” i „micro” usuwają funkcje VPN, aby zaoszczędzić miejsce.
- Sprawdź bazę routerów DD-WRT pod kątem dokładnego numeru modelu. Niektóre routery mają wiele rewizji sprzętu (np. Netgear R7000 v1 i v2), a niewłaściwy build może unieruchomić urządzenie.
Aby sprawdzić obecne zużycie NVRAM, uruchom nvram show | grep size w powłoce poleceń DD-WRT (Administration → Commands). Jeśli wolna pamięć NVRAM spadnie poniżej 5 KB po wklejeniu konfiguracji VPN, router może stać się niestabilny.
Wycieki DNS w buildach DD-WRT
Wycieki DNS są częstym problemem w DD-WRT, gdy tunel VPN jest aktywny, ale zapytania DNS nadal idą przez dostawcę internetu. Dzieje się tak, ponieważ DD-WRT domyślnie używa serwerów DNS przydzielonych przez dostawcę, chyba że ręcznie je zmienisz.
Aby zapobiec wyciekom DNS w DD-WRT:
- Przejdź do Setup → Basic Setup w panelu administracyjnym DD-WRT.
- Zastąp pola DNS dostawcy internetu serwerami DNS Twojego dostawcy VPN. NordVPN używa 103.86.96.100 i 103.86.99.100. PIA używa 10.0.0.243.
- Alternatywnie użyj resolvera nastawionego na prywatność, jak Quad9 (9.9.9.9) lub Cloudflare (1.1.1.1), choć DNS dostawcy VPN jest lepszy dla pełnej ochrony przed wyciekami.
- W Services → Additional DNSMasq Options dodaj
no-resolv, aby DNSMasq nie wracał do DNS dostawcy internetu.
Po zastosowaniu tych ustawień sprawdź w serwisie testującym wycieki DNS, czy wszystkie zapytania przechodzą przez tunel VPN. Niektóre starsze buildy DD-WRT (sprzed r40000) mają znane błędy DNSMasq, które mogą powodować sporadyczne wycieki nawet przy poprawnej konfiguracji.
Najlepsze VPN-y dla firmware DD-WRT
Porównujemy dostawców VPN pod kątem zgodności z DD-WRT, opierając się na ich opublikowanej dokumentacji. Poniższe kryteria odzwierciedlają to, co naprawdę ma znaczenie przy konfiguracji VPN w interfejsie DD-WRT, a nie tylko ogólną jakość VPN.
| Dostawca VPN | Przewodnik konfiguracji DD-WRT | Obsługiwany protokół na DD-WRT | Min. wymagane NVRAM | Split tunneling na DD-WRT | WireGuard na DD-WRT | Metoda kill switch |
|---|---|---|---|---|---|---|
| NordVPN | Tak, przewodnik krok po kroku dla interfejsu DD-WRT | OpenVPN (UDP/TCP) | 32 KB+ | Tak, przez routing oparty na polityce | Częściowo (tylko nowsze buildy) | Ręczne reguły iptables |
| ExpressVPN | Tak, dedykowany DD-WRT ze zrzutami ekranu | OpenVPN, Lightway (ręcznie) | 32 KB+ | Tak, przez routing oparty na polityce | Brak natywnego wsparcia | Ręczne reguły iptables |
| Private Internet Access | Tak, wiki DD-WRT z plikami .ovpn | OpenVPN, WireGuard | 32 KB+ | Tak, przez routing oparty na polityce | Tak (buildy r47525+) | Ręczne reguły iptables |
| Surfshark | Tak, dostępny poradnik DD-WRT | OpenVPN | 32 KB+ | Tak, przez routing oparty na polityce | Brak natywnego wsparcia | Ręczne reguły iptables |
| Mullvad | Tak, udostępnia surowe konfiguracje .ovpn i WireGuard | OpenVPN, WireGuard | 32 KB+ | Tak, przez routing oparty na polityce | Tak (buildy r47525+) | Ręczne reguły iptables |
NordVPN łączy dużą sieć serwerów ze wsparciem DD-WRT
NordVPN publikuje dedykowany poradnik konfiguracji DD-WRT, który prowadzi krok po kroku przez ustawienia w zakładce Services → VPN. Dostarcza gotowe pliki .ovpn dla każdej lokalizacji serwera, które wklejasz bezpośrednio w pola klienta OpenVPN w DD-WRT.
Serwery obfuskowane NordVPN pomagają omijać ograniczanie ruchu VPN przez dostawców internetu. Obfuskacja wymaga konkretnych konfiguracji .ovpn i zmodyfikowanych buildów OpenVPN z poprawką XOR, dostępnych w pakiecie DD-WRT mega. W DD-WRT spodziewaj się niższych prędkości niż bazowe połączenie, ponieważ OpenVPN dodaje narzut na sprzęcie routerów konsumenckich. NordVPN obecnie nie obsługuje natywnie WireGuard na DD-WRT, choć NordLynx (ich implementacja WireGuard) działa w instalacjach aplikacyjnych.
Poradnik NordVPN dla DD-WRT obejmuje cały proces: pobranie właściwego pliku .ovpn, wklejenie certyfikatu CA i klucza TLS w pola DD-WRT oraz ustawienie szyfru na AES-256-CBC. Zawiera też polecenia iptables dla kill switcha dostosowane do ich konfiguracji serwerów.
Najlepsze dla: użytkowników, którzy chcą dużej sieci serwerów (ponad 6 300 serwerów w 111 krajach) z niezawodnymi konfiguracjami OpenVPN dla DD-WRT.
ExpressVPN oferuje najbardziej szczegółową dokumentację DD-WRT
ExpressVPN ma jeden z najbardziej szczegółowych poradników konfiguracji DD-WRT w branży, z zrzutami ekranu każdego pola panelu DD-WRT. Udostępniają pliki .ovpn pogrupowane według lokalizacji serwera i protokołu (UDP vs TCP).
Protokół Lightway ExpressVPN jest szybszy od OpenVPN, ale na DD-WRT wymaga ręcznej konfiguracji i może nie działać we wszystkich buildach. Dla maksymalnej niezawodności trzymaj się OpenVPN.
Zaletą dokumentacji DD-WRT ExpressVPN jest to, że obejmuje kroki rozwiązywania typowych problemów, jak błędy handshake TLS i niezgodność MTU. To częste bolączki przy konfiguracji VPN w DD-WRT, które inni dostawcy pomijają.
Najlepsze dla: użytkowników, którzy chcą szczegółowej dokumentacji krok po kroku i stabilnych prędkości w różnych lokalizacjach serwerów.
Private Internet Access obsługuje WireGuard na DD-WRT
PIA wyróżnia się wśród użytkowników DD-WRT, bo obsługuje WireGuard w buildach r47525 i nowszych. WireGuard jest znacznie szybszy od OpenVPN na sprzęcie routerów, ponieważ zużywa mniej CPU. PIA pozwala też na głęboką personalizację poziomów szyfrowania, co umożliwia wymianę części bezpieczeństwa na szybkość w słabszych routerach.
Cena PIA jest jedną z najniższych wśród dostawców kompatybilnych z DD-WRT, zwykle około $1.89/mies. przy planach wieloletnich. Ich wiki DD-WRT zawiera pliki .ovpn, szczegóły certyfikatów i szablony reguł zapory dla kill switcha. PIA dokumentuje też, jak skonfigurować split tunneling przez routing oparty na polityce DD-WRT, określając, które adresy IP w sieci LAN mają omijać tunel.
Najlepsze dla: użytkowników o ograniczonym budżecie, z nowszymi buildami DD-WRT, którzy chcą WireGuard na routerze.
Surfshark działa z DD-WRT, ale nie ma WireGuard na routerach
Surfshark udostępnia poradnik DD-WRT i pliki konfiguracyjne .ovpn dla OpenVPN. Obsługuje nieograniczoną liczbę jednoczesnych połączeń, co ma mniejsze znaczenie na poziomie routera (router liczy się jako jedno połączenie), ale jest przydatne, jeśli instalujesz VPN także na pojedynczych urządzeniach poza domową siecią.
Prędkości na DD-WRT są ograniczone narzutem OpenVPN, ponieważ Surfshark nie obsługuje WireGuard na DD-WRT. Dla użytkowników z routerami opartymi na procesorach ARM (jak Netgear R7000) OpenVPN zwykle wystarcza do streamingu HD. Jednak streaming 4K przez tunel może buforować na routerach z procesorem MIPS.
Najlepsze dla: gospodarstw domowych, które potrzebują nieograniczonej liczby urządzeń zarówno na routerze DD-WRT, jak i w aplikacjach mobilnych czy na laptopach.
Mullvad maksymalizuje prywatność dzięki WireGuard na DD-WRT
Mullvad stawia na maksymalną prywatność. Akceptuje anonimowe płatności (w tym gotówkę wysyłaną pocztą), nie wymaga adresu e-mail przy rejestracji i udostępnia surowe pliki konfiguracyjne WireGuard i OpenVPN, które działają w DD-WRT bez modyfikacji.
Mullvad obsługuje WireGuard w buildach DD-WRT r47525+, co znacząco poprawia prędkości na sprzęcie routerów. To jedna z lepszych opcji dla DD-WRT. Kompromisem jest mniejsza sieć serwerów (ponad 550+ serwerów w 50+ krajach) w porównaniu z NordVPN czy ExpressVPN.
Konfiguracje WireGuard od Mullvad są szczególnie przejrzyste dla DD-WRT. Klucz prywatny, adres endpointu i dozwolone adresy IP wklejasz bezpośrednio w pola klienta WireGuard w DD-WRT. Nie trzeba zarządzać certyfikatami, co oszczędza miejsce w NVRAM.
Najlepsze dla: użytkowników zorientowanych na prywatność, którzy chcą WireGuard na DD-WRT i minimalnego zbierania danych przez dostawcę VPN.
Jak skonfigurować VPN na DD-WRT: kluczowe kroki
To skrócony przegląd procesu konfiguracji w panelu administracyjnym DD-WRT. Poradnik Twojego dostawcy VPN dla DD-WRT zawiera szczegóły dotyczące konkretnych serwerów.
- Wgraj firmware DD-WRT. Pobierz właściwy build dla modelu routera z bazy routerów DD-WRT. Postępuj dokładnie według instrukcji wgrywania. Niewłaściwy build może unieruchomić router.
- Zaloguj się do panelu administracyjnego DD-WRT. Otwórz przeglądarkę i wejdź na
192.168.1.1(domyślnie). Zaloguj się swoimi danymi administratora. - Przejdź do Services → VPN. Włącz klienta OpenVPN. Zobaczysz pola: adres/nazwa serwera, port, urządzenie tunelu (TUN), protokół tunelu (UDP) i szyfr.
- Wklej konfigurację dostawcy. Skopiuj zawartość pliku .ovpn od dostawcy do pola „Additional Config”. Certyfikat CA, klucz TLS auth i certyfikat klienta wklej w odpowiednie pola.
- Ustaw DNS ręcznie. Przejdź do Setup → Basic Setup i zastąp DNS dostawcy internetu adresami DNS dostawcy VPN (lub użyj prywatnego DNS, np. 9.9.9.9).
- Dodaj kill switch (opcjonalnie, ale zalecane). W Administration → Commands wklej reguły iptables, które blokują ruch WAN, gdy tunel VPN jest wyłączony. Zapisz jako Startup Script.
- Zastosuj ustawienia i zrestartuj router. Kliknij „Apply Settings”, a następnie zrestartuj router. Sprawdź status VPN w Status → OpenVPN, aby potwierdzić, że tunel działa.
Wydajność VPN na DD-WRT: czego się spodziewać
VPN na poziomie routera jest zawsze wolniejszy niż aplikacja VPN na nowoczesnym laptopie lub telefonie. Wąskim gardłem jest procesor routera, który obsługuje całe szyfrowanie i odszyfrowanie dla każdego urządzenia w sieci.
Co wpływa na prędkość VPN w routerze: najważniejsze są taktowanie i architektura procesora. Procesor ARM 1 GHz lub szybszy, jak w Netgear R7000 czy Linksys WRT3200ACM, radzi sobie znacznie lepiej niż router MIPS 720 MHz, jak TP-Link Archer C7, który dodatkowo nie obsługuje WireGuard. Aby uzyskać wysokie prędkości w tunelu, użyj wysokiej klasy routera opartego na ARM z obsługą WireGuard lub dedykowanego urządzenia bramowego VPN.
| Metoda konfiguracji | Trudność | Najlepszy protokół | Zasięg |
|---|---|---|---|
| Router DD-WRT z skonfigurowanym VPN | Zaawansowana | OpenVPN lub WireGuard | Każde urządzenie w sieci |
| Aplikacja VPN na pojedynczym urządzeniu | Łatwa | WireGuard / IKEv2 | Jedno urządzenie naraz |
| PC/Mac udostępniający połączenie VPN | Średnia | Dowolny protokół | Urządzenia połączone przez hotspot/Ethernet |
Rozwiązywanie typowych problemów z VPN w DD-WRT
Nawet przy poprawnej konfiguracji VPN w DD-WRT mogą wystąpić konkretne problemy. Oto najczęstsze z nich i sposoby naprawy:
Błąd handshake TLS. Zwykle oznacza, że certyfikat CA lub klucz TLS auth zostały wklejone niepoprawnie. Skopiuj ponownie cały blok certyfikatu, łącznie z liniami -----BEGIN CERTIFICATE----- i -----END CERTIFICATE-----. Upewnij się też, że zegar routera jest ustawiony poprawnie w Setup → Basic Setup, bo wygasłe lub przyszłe certyfikaty TLS nie przejdą weryfikacji.
VPN się łączy, ale ruch internetowy nie przepływa. Sprawdź, czy opcja „Redirect default Gateway” jest włączona w ustawieniach klienta OpenVPN w DD-WRT. Zweryfikuj też, czy zapora nie blokuje ruchu na interfejsie tun0. W razie potrzeby dodaj iptables -I FORWARD -i tun0 -j ACCEPT w Administration → Commands.
Niskie prędkości po połączeniu VPN. Obniż szyfr z AES-256-CBC na AES-128-CBC, aby przyspieszyć działanie na słabszych procesorach. Lepiej jednak przejść na WireGuard, jeśli Twój build go obsługuje. Sprawdź też, czy akceleracja sprzętowa NAT jest wyłączona, bo w niektórych buildach DD-WRT koliduje z tunelowaniem VPN.
Router zawiesza się lub restartuje po włączeniu VPN. Często wskazuje to na za małą pamięć NVRAM lub RAM. Sprawdź wolną pamięć w Status → Memory. Routery z mniej niż 128 MB RAM mogą mieć problemy z utrzymaniem stabilnych tuneli OpenVPN, zwłaszcza przy wielu podłączonych urządzeniach.
Końcowe rekomendacje dla użytkowników VPN na DD-WRT
Wybór VPN dla DD-WRT sprowadza się do trzech czynników: czy dostawca publikuje poradnik konfiguracji specyficzny dla DD-WRT, czy obsługuje preferowany protokół w buildach DD-WRT oraz czy sprzęt routera ma wystarczającą moc obliczeniową, by obsługiwać szyfrowanie bez drastycznego spadku prędkości?
Dla większości użytkowników NordVPN oferuje najlepsze połączenie zasięgu serwerów, dokumentacji DD-WRT i funkcji prywatności. Jeśli chcesz WireGuard na DD-WRT dla lepszych prędkości, Private Internet Access lub Mullvad są najmocniejszymi opcjami w buildach r47525+. ExpressVPN pozostaje świetnym wyborem dla osób, które cenią szczegółowe poradniki ze zrzutami ekranu.
Zanim zaczniesz, upewnij się, że model routera jest w bazie DD-WRT, sprawdź pojemność NVRAM i pobierz właściwy numer builda. Jeśli wciąż wahasz się między firmware a marką routera, nasz ogólny przewodnik po VPN na routerze obejmuje szerszy krajobraz. Nasze strony o VPN dla routerów Asus i Linksys omawiają te konkretne ekosystemy sprzętowe.
Zasoby dla tej strony
Wykresy i obrazy referencyjne z naszych badań, dostępne bezpłatnie do przeglądania i udostępniania.
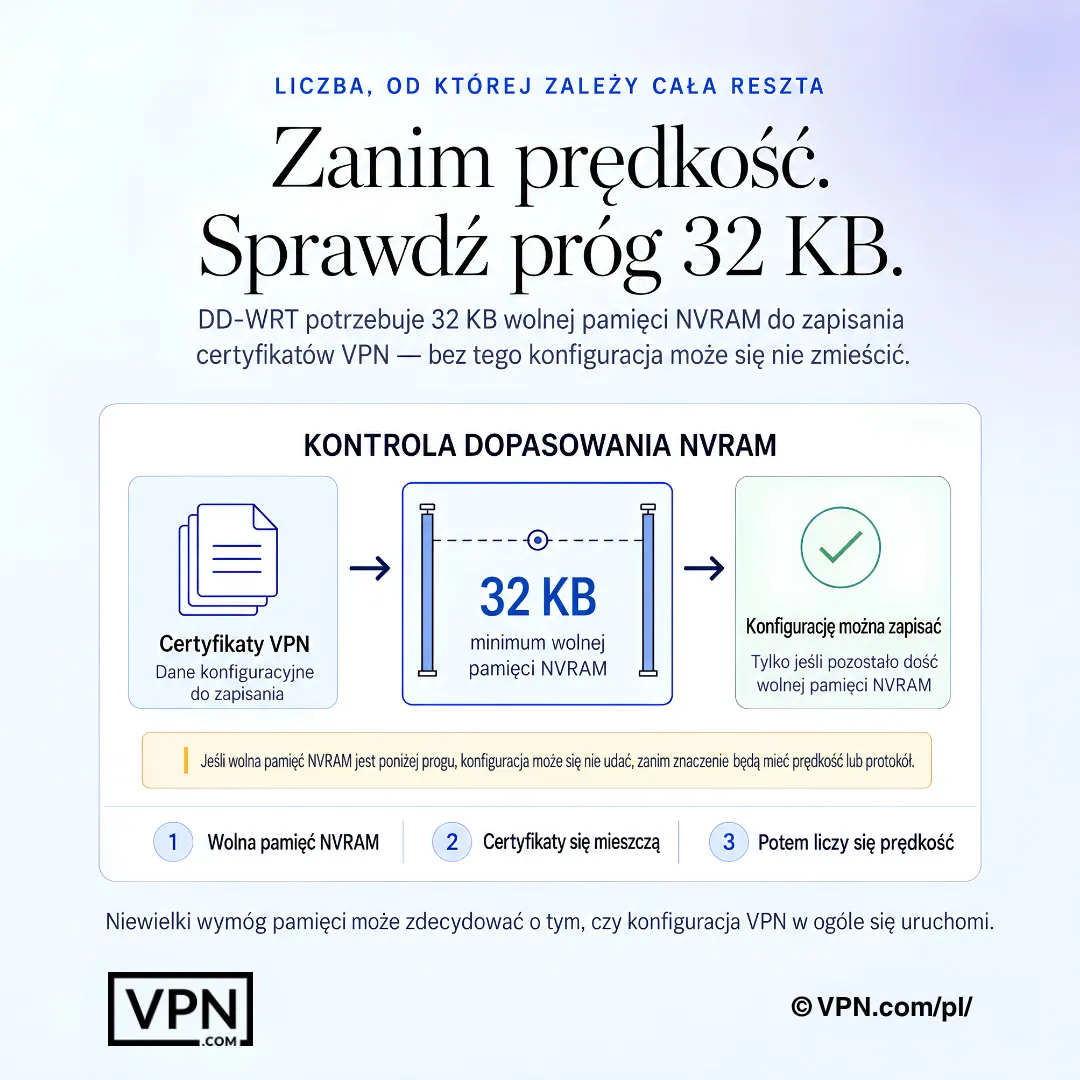
W DD-WRT wolna pamięć NVRAM może decydować o tym, czy konfiguracja VPN zmieści się, zanim prędkość będzie miała znaczenie.
Najczęściej zadawane pytania
Czym DD-WRT różni się od fabrycznego oprogramowania routera przy korzystaniu z VPN?
DD-WRT to darmowe oprogramowanie o otwartym kodzie, obsługujące ponad 200 modeli routerów, które udostępnia klienta OpenVPN lub WireGuard bezpośrednio w interfejsie webowym routera, czego zablokowane fabryczne oprogramowanie nie umożliwia. Tunel konfigurujesz raz w sekcji Services → VPN, a każde podłączone urządzenie, telefon, laptop, telewizor Smart TV czy konsola do gier, automatycznie korzysta z szyfrowania bez instalowania aplikacji na każdym z nich.
Jakiej wersji builda DD-WRT potrzebuję, by uruchomić WireGuard zamiast OpenVPN?
Potrzebujesz builda r47525 lub nowszego, aby obsługiwać moduł jądra WireGuard. Starsze buildy działają tylko z OpenVPN. Private Internet Access i Mullvad obsługują WireGuard w tych nowszych buildach, podczas gdy NordVPN, ExpressVPN i Surfshark na DD-WRT opierają się obecnie wyłącznie na OpenVPN. Przed wgraniem sprawdź dokładny build swojego routera w bazie DD-WRT.
Ile pamięci NVRAM potrzebuje mój router, aby przechowywać konfigurację VPN w DD-WRT?
DD-WRT wymaga co najmniej 32 KB NVRAM do przechowywania certyfikatów OpenVPN, kluczy i ciągów konfiguracyjnych; 64 KB pozwala na jednoczesne używanie wielu profili VPN. Aby sprawdzić aktualne zużycie, uruchom nvram show | grep size w Administration → Commands. Jeśli wolna pamięć NVRAM spadnie poniżej 5 KB po wklejeniu konfiguracji, zatrzymaj się, bo może to destabilizować router.
Jak krok po kroku zainstalować VPN na routerze DD-WRT?
Wgraj poprawny build DD-WRT dla swojego modelu, zaloguj się do panelu administracyjnego pod adresem 192.168.1.1, następnie włącz klienta OpenVPN w Services → VPN i wklej plik .ovpn od dostawcy, certyfikat CA i klucz TLS. Ustaw DNS ręcznie w Setup → Basic Setup, dodaj skrypt kill switch iptables, a następnie zastosuj ustawienia i zrestartuj router, aby potwierdzić działanie tunelu w Status → OpenVPN.
Czy DD-WRT ma wbudowany kill switch?
Nie, DD-WRT nie ma przełącznika kill switch w GUI. Musisz dodać własne polecenia iptables w Administration → Commands, które zablokują cały ruch WAN w razie zerwania tunelu, zapisane jako Startup Script. NordVPN, ExpressVPN i Surfshark publikują poradniki DD-WRT zawierające konkretne reguły iptables dla ich konfiguracji serwerów.
Który VPN jest najlepszy pod względem prędkości na DD-WRT?
Mullvad i PIA obsługują WireGuard w buildach DD-WRT r47525+, co utrzymuje mniejsze obciążenie procesora routera niż OpenVPN. NordVPN i Surfshark na firmware DD-WRT ograniczają się do OpenVPN, więc na tym samym routerze przepustowość będzie u nich niższa.
Ile urządzeń faktycznie obejmuje konfiguracja VPN w DD-WRT?
Każde urządzenie w sieci domowej jest chronione automatycznie, gdy VPN jest skonfigurowany na routerze, bo sam router liczy się jako jedno połączenie, niezależnie od limitu urządzeń dostawcy. NordVPN zwykle ogranicza konto do 10 urządzeń, a ExpressVPN do 10-14 w zależności od planu, ale limity te nie dotyczą tutaj. Plan Surfshark bez limitu urządzeń również pomaga, jeśli używasz jego aplikacji w innych miejscach.
Czy DD-WRT automatycznie zapobiega wyciekom DNS po połączeniu VPN?
Nie. DD-WRT domyślnie używa serwerów DNS dostawcy internetu, chyba że ręcznie je zmienisz w Setup → Basic Setup. Zastąp je DNS-em swojego dostawcy VPN (NordVPN używa 103.86.96.100 i 103.86.99.100) lub resolverem takim jak Quad9 (9.9.9.9), a w Additional DNSMasq Options dodaj no-resolv, aby zablokować zapytania wracające do DNS dostawcy internetu.
Który VPN jest najtańszy do konfiguracji na routerze DD-WRT?
Private Internet Access jest najtańszy, około $1.89/mies., a WireGuard jest w cenie. Surfshark zaczyna od $2.49/mies. w najdłuższym planie, ale nie obsługuje natywnie WireGuard na DD-WRT. NordVPN zaczyna od $3.09/mies., a ExpressVPN od $2.79/mies., oba w najdłuższych okresach.
Co się stanie, jeśli VPN słabo działa po konfiguracji na moim routerze DD-WRT?
NordVPN, ExpressVPN i Surfshark oferują 30-dniową gwarancję zwrotu pieniędzy, więc możesz przetestować wydajność na poziomie routera na swoim sprzęcie, zanim się zdecydujesz. Jeśli narzut OpenVPN mocno obniża prędkości albo Twój build nie obsługuje WireGuard, poproś o zwrot w tym okresie zamiast trzymać się planu, który nie sprawdza się w Twojej konfiguracji.
Dlaczego tunel VPN na DD-WRT się łączy, ale ruch internetowy nie przechodzi?
Zwykle oznacza to, że w ustawieniach klienta OpenVPN nie jest włączone „Redirect default Gateway” albo zapora blokuje interfejs tun0. Włącz opcję przekierowania i w razie potrzeby dodaj iptables -I FORWARD -i tun0 -j ACCEPT w Administration → Commands. Sprawdź też, czy zegar routera jest poprawny, bo wygasłe certyfikaty TLS powodują podobne błędy połączenia.
Dlaczego mój router zawiesza się lub restartuje po włączeniu VPN na DD-WRT?
Zwykle wskazuje to na za mało pamięci NVRAM lub RAM, a nie na złą konfigurację. Sprawdź wolną pamięć w Status → Memory; routery z mniej niż 128 MB RAM często mają problemy z utrzymaniem stabilnych tuneli OpenVPN, zwłaszcza z kilkoma podłączonymi urządzeniami. Przejście na WireGuard w buildzie r47525+ zmniejsza obciążenie procesora i może usunąć przerywane zawieszenia.
Mój router DD-WRT jest zbyt wolny z włączonym VPN, co powinienem sprawdzić najpierw?
Routery z taktowaniem procesora poniżej 800 MHz wyraźnie zwalniają przy szyfrowaniu OpenVPN. Spróbuj zmienić szyfr z AES-256-CBC na AES-128-CBC, wyłącz akcelerację sprzętową NAT, jeśli jest włączona, albo przejdź na WireGuard, jeśli Twój build obsługuje r47525+. Sprzęt taki jak Netgear R7000 czy Linksys WRT3200ACM radzi sobie z szyfrowaniem VPN wyraźnie lepiej niż starsze routery oparte na MIPS.