Scurgeri de parole: Cauze, riscuri și cum să rămâi în siguranță
Află de ce se scurg parolele, riscurile pentru conturile tale și apărări dovedite precum parolele puternice și unice și autentificarea cu doi factori pentru a te proteja.
 Michael Gargiulo
Concluzia principală: Credențialele furate au apărut în aproape o treime din breşe în ultimul deceniu, potrivit Verizon. Folosirea unor parole unice și puternice pentru fiecare cont, activarea autentificării în doi pași și verificarea scurgerilor prin „Have I Been Pwned?” sunt apărările esențiale împotriva furtului de credențiale.
O scurgere de parole are loc atunci când hackerii obțin acces neautorizat la parolele stocate în baza de date a unei companii și le expun public sau le vând pe piețele dark web. Raportul Verizon Data Breach Investigations Report din 2024 a constatat că credențialele furate au apărut în aproape o treime (31%) dintre breșele de securitate[1] din ultimii 10 ani, ceea ce face din credențiale o componentă esențială a modului în care organizațiile sunt compromise.
Această realitate alarmantă arată de ce incidentele de scurgere de parole necesită atenție. Nu sunt mici defecțiuni. Sunt breșe majore care provoacă pierderi financiare serioase și distrug încrederea în momente. Indiferent dacă protejezi informații personale sau asiguri datele unui business, înțelegerea riscurilor expunerii credențialelor este critică. Aceste scurgeri afectează pe oricine, oriunde. Consecințele se extind adesea dincolo de victimele directe la întregi organizații.
Cum ajung parolele în scurgerile de date
Înțelegerea modului în care credențialele sunt furate te ajută să te aperi împotriva celor mai comune metode de atac.
Metodele comune pe care le folosesc hackerii pentru a fura credențiale
Parolele ajung frecvent în mâini greșite prin metode ca atacurile de phishing, unde hackerii te păcălesc să renunți la informații impersonând entități de încredere. O altă metodă comună implică malware care se instalează în secret pe dispozitivul tău și înregistrează fiecare apăsare de tastă. Hackerii vizează, de asemenea, direct bazele de date ale companiilor, exploatând slăbiciuni de securitate pentru a fura milioane de înregistrări odată.
Odată furate, aceste credențiale apar frecvent pe dark web. Criminalii le vând sau le schimbă în vrac, permiții atacuri ulterioare pe mai multe platforme.
Principalele încălcări ale datelor de autentificare care au modelat securitatea digitală
Istoria scurgerilor de parole include încălcări care au expus vulnerabilități critice de securitate. Încălcarea din 2021 a T-Mobile a afectat 76,6 milioane de persoane[2] potrivit FCC, iar datele furate au inclus nume, date de naștere și numere de securitate socială pentru milioane de clienți actuali, foști și potențiali.
Hackingul Equifax din 2017 rămâne unul dintre cele mai importante incidente: FTC afirmă că acesta a expus informațiile personale ale 147 de milioane de persoane[3]. Aceste evenimente subliniază necesitatea unei criptări solide și a remedierii rapide a vulnerabilităților de securitate.
Cele mai comune (și cele mai grave) parole încă în uz
În ciuda unei conștientizări extinse a furtului de credențiale, milioane de persoane încă folosesc parole extrem de slabe. Exemplele comune includ:
→ admin → password2024 → password → 12345 → 654321 → Iloveyou → qwerty → 1111111 (sau 222222, 3333333, 4444444, 5555555, etc.) → 123123 → abc123 → asdfgh
Aceste parole se numără printre cele mai ușor de ghicit de către infractorii cibernetici, motiv pentru care ghidul NIST spune că serviciile ar trebui să compare parolele noi cu liste de valori frecvent utilizate și deja compromise[4] și să respingă potrivirile. Folosirea uneia dintre acestea este ca și cum ți-ai încuia lucrurile de valoare într-un dulap, lăsând cheia în broască.
Prevenirea scurgerilor de parole: tactici dovedite și cele mai bune practici
Adoptarea măsurilor preventive întărește poziția generală de securitate digitală. Cu breșele de credențiale acum așteptate mai degrabă decât excepționale, luarea de măsuri pentru a-ți securiza parolele nu mai este opțională.
Creează credențiale puternice și unice pentru fiecare cont
Protejarea identității digitale începe cu parolele în sine:
→ Parole unice: Fiecare cont online are nevoie de o parolă puternică diferită[5]. Refolosirea parolelor pe mai multe site-uri înseamnă că o singură breșă poate compromite fiecare cont care folosește aceleași credențiale.
→ Autentificare în doi pași (2FA): Adăugarea unui al doilea pas de verificare înseamnă că chiar dacă cineva vă fură parola, nu poate trece și al doilea pas[6] pentru a ajunge la conturile dumneavoastră. Microsoft spune că MFA poate bloca peste 99,9 la sută din atacurile de compromitere a conturilor[7]. Primiți un cod pe dispozitivul mobil sau folosiți o metodă biometrică, precum amprenta. 2FA combină ceva ce știți (parola) cu ceva ce aveți (telefonul), ceea ce face mult mai greu pentru atacatori să pătrundă.
Construiește parole care rezistă atacurilor de forță brută
Securizarea conturilor tale necesită efort simplu și deliberat:
→ Fraze de acces lungi: CISA recomandă parole de cel puțin 16 caractere[5] și sugerează o frază memorabilă formată din 4 până la 7 cuvinte fără legătură între ele, ca alternativă la șirurile aleatorii. Lungimea rezistă la spargere mult mai bine decât parolele scurte și simple.
→ Schimbarea după o compromitere: Ghidul NIST spune că serviciile nu trebuie să ceară schimbarea periodică a parolelor[4], dar trebuie să forțeze o schimbare atunci când există dovezi de compromitere. Aplicați și voi aceeași regulă: după orice incident de securitate raportat, actualizați imediat credențialele afectate.
Folosește un manager de parole pentru a gestiona complexitatea
Gestionarea zecilor de parole puternice nu necesită memorare:
→ Managerii de parole: Recomandarea CISA este să folosiți un manager de parole în loc să notați parolele pe hârtie[5]. Aceste instrumente generează, stochează și recuperează parole complexe dintr-o bază de date criptată și semnalează parolele slabe sau reutilizate. Trebuie să vă amintiți doar o parolă principală. Parolele unice limitează daunele atunci când un alt serviciu suferă o breșă.
→ Soluții enterprise de la MSP-uri: Organizațiile beneficiază de sisteme de parole gestionate care includ Single Sign-On (SSO) și capacități cuprinzătoare de audit. Aceste soluții îmbunătățesc atât comoditatea, cât și securitatea la scară.
Adaugă un VPN ca un strat suplimentar de securitate
Un VPN suplimentează securitatea parolei tale protejând datele în tranzit:
→ Criptare: Un VPN criptează conexiunea ta la internet, făcând datele pe care le trimiți și primești ilizibile pentru oricine le-ar intercepta.
→ Utilizare sigură a Wi-Fi-ului public: FTC afirmă că majoritatea site-urilor web folosesc acum criptare[8], ceea ce face ca Wi-Fi-ul public să fie de obicei sigur atunci când vedeți „https”. Un VPN adaugă un nivel de protecție pe rețelele în care nu aveți încredere, dar nu oprește o breșă în baza de date a unei companii.
| Pas | Acțiune | Prioritate |
|---|---|---|
| 1 | Schimbă parola scursă imediat pe acel serviciu | Imediat |
| 2 | Schimbă-o pe orice alt cont unde ai refolosit acea parolă | Imediat |
| 3 | Activează autentificarea cu doi factori (2FA) pe conturile afectate | Aceeași zi |
| 4 | Alertează platformele relevante cu privire la potențialul acces neautorizat | Aceeași zi |
| 5 | Contactează banca sau emitenul cardului tău de credit dacă au fost expuse informații financiare | Aceeași zi |
| 6 | Scanează dispozitivele pentru malware folosind software antivirus | În 24 de ore |
| 7 | Resetează întrebările de securitate care ar putea servi ca căi de conectare alternative | În 24 de ore |
| 8 | Monitorizează extrasele bancare și rapoartele de credit pentru activitate suspectă | Ongoing |
Sfat: Folosește “Have I Been Pwned?”[9] pentru a verifica dacă adresa ta de e-mail apare în vreo breșă de date cunoscută. Activează alertele gratuite de breșă, ca să fii anunțat în momentul în care datele tale de autentificare apar într-o nouă scurgere, în loc să afli despre asta săptămâni mai târziu.
Detectarea unei scurgeri de parole și răspunsul rapid
Recunoașterea semnelor credențialelor compromise și răspunsul rapid minimizează daunele și restabilește securitatea în viața ta digitală.
Cum verific dacă parola mea a fost deja expusă
Rămâi vigilent și verifică regulat statutul credențialelor:
→ Servicii de notificare a breșelor: Folosește instrumente ca „Have I Been Pwned?” pentru a verifica dacă email-ul și parolele tale au apărut într-o breșă de date. Aceste servicii compilează informații din breșele cunoscute și te alertează când credențialele tale apar.
→ Monitorizează activitatea suspectă: Urmărește conectările neautorizate, email-urile de resetare a parolei neașteptate sau alertele de securitate de la serviciile pe care le folosești. Acestea sunt semne de avertizare precoce ale credențialelor compromise.
Semne de avertizare că contul tău a fost compromis
Uneori, indicii de hacking sunt subtile. Iată ce trebuie să cauți:
→ Activitate neobișnuită a contului: Conectări din locuri necunoscute sau la ore neobișnuite pe care nu le-ai inițiat.
→ Conturi blocate neașteptat: Blocajele neașteptate sugerează că cineva altcineva și-a schimbat credențialele.
→ Tranzacții financiare neașteptate: Taxele nerecunoscute pe relevele bancare sau rapoartele de credit indică posibil furt de identitate. Revizuiește înregistrările financiare săptămânal în perioada oricărei breșe suspecte.
Pași imediat după ce credențialele tale apar într-o scurgere
Dacă descoperi că parolele tale au apărut într-o breșă, ia măsuri în câteva ore:
→ Schimbă parolele: Actualizează credențialele imediat, începând cu orice conturi care partajează aceeași parolă.
→ Implementează autentificarea cu doi factori (2FA): Adaugă acest strat suplimentar chiar și pe conturile nou actualizate.
→ Alertează platformele relevante: Notifică orice platforme unde credențialele tale ar putea fi fost folosite despre potențiala breșă.
→ Contactează instituțiile financiare: Informează banca sau emitenul cardului tău de credit pentru a semnala activitatea frauduloasă sau a înlocui cardurile compromise.
Limitarea daunelor după o breșă de credențiale
Răspunsul eficace necesită atât măsuri de protecție tehnică, cât și comunicare clară, în special atunci când credențialele compromise ar putea contribui la riscuri precum furtul de identitate.
→ Scanează pentru malware: Folosește software antivirus pentru a scana dispozitivele pentru keyloggers sau alt malware colector de date.
→ Resetează întrebările de securitate: Schimbă întrebările de securitate și răspunsurile care oferă căi alternative de acces la cont.
→ Comunică cu stakeholderii: Dacă gestionezi datele altora (de exemplu, conducând o afacere), informează prompt clienții, membrii echipei sau partenerii afectați cu privire la breșă și la măsurile pe care le iei.
Straturi de securitate suplimentare: protecție VPN și dincolo
Protejarea identității tale online depășește parolele puternice. Straturi multiple de apărare reduc semnificativ expunerea ta la furtul de credențiale.
Cum reduc VPN-urile expunerea la furtul de credențiale
Când folosiți un VPN, traficul dvs. de internet trece printr-un server securizat care criptează informațiile transmise între dispozitivul dvs. și internet. Această criptare contează cel mai mult în rețelele Wi-Fi publice în care nu aveți încredere, unde un VPN împiedică alte persoane din rețea să vă citească traficul.
Cu toate acestea, un VPN este un singur strat într-o strategie mai largă. Combină-l cu parole unice, un manager de parole, 2FA și monitorizarea regulată a breșelor pentru protecție cuprinzătoare.
VPN-urile de top pentru protecția credențialelor
Consideră furnizori VPN de top-rated pentru a-ți consolida securitatea:
→ NordVPN: Cunoscut pentru protocoale de criptare puternice, NordVPN oferă protecție cu VPN dublu care criptează traficul dumneavoastră de două ori. Furnizează 7,213 servere în 150 țări.
→ ExpressVPN: Lăudat pentru viteză și ușurință de utilizare, ExpressVPN oferă criptare puternică cu o politică verificată no-logs. De asemenea, ocolitele geo-restricții pentru navigare privată în întreaga lume.
→ CyberGhost: Cu o interfață ușor de utilizat și 9,600+ servere în 100 de țări, CyberGhost oferă protecție fiabilă pentru utilizatorii noi în VPN-uri.
Construiește o strategie completă de securitate a credențialelor
Adăugarea unui VPN la rutina ta de securitate este simplă. Alege un furnizor de reputație, descarcă aplicația și conectează-te la server înainte de a naviga sau de a intra informații sensibile. Ține VPN-ul activ pe orice rețea pe care nu o încredințezi pe deplin.
Asociază utilizarea VPN cu aceste practici esențiale:
→ Folosiți un manager de parole pentru fiecare cont → Activați 2FA pe toate conturile care o suportă → Efectuați regulat verificări de încălcare a datelor prin serviciile de notificare → Schimbați imediat o parolă dacă un serviciu raportează o încălcare sau dacă suspectați o compromitere → Mențineți toate programele și sistemele de operare actualizate la cele mai recente versiuni
Această abordare multi-strat minimizează riscul ca credențialele să apară într-o scurgere de date și ține conturile tale securizate chiar dacă un strat de apărare eșuează.
Verdict final
Securitatea conturilor tale online depinde de obiceiurile tale zilnice. Implementarea unor parole puternice și unice, rămânerea vigilentă prin monitorizare proactivă și acțiunea rapidă când descoperi o compromitere sunt practici esențiale pentru fiecare utilizator digital.
Fă un pas astazi. Actualizează o parolă slabă. Activează autentificarea cu doi factori pe cele mai importante conturi. Execută o verificare de breșă pe adresa ta de email principală. Aceste acțiuni necesită minute dar previn daunele care pot necesita luni sau ani pentru a fi remediate.
Amenințările digitale devin mai sofisticate în fiecare an. Cea mai bună apărare este o abordare consistentă și stratificată: credențiale puternice, un manager de parole, 2FA, protecție VPN pe rețele neîncredincioase și monitorizare regulară a breșelor. Nu aștepta o breșă să te reamintească. Construiește aceste obiceiuri în rutina ta acum.
Referințe
- Verizon. f.d. 2024 Dbir Data Breach Investigations Report. Recuperat 16 octombrie 2026 de la https://www.verizon.com/business/resources/Tfc3/reports/2024-dbir-data-breach-investigations-report.pdf.
- FCC. f.d. DA 24 860A1. Recuperat 16 octombrie 2026 de la https://docs.fcc.gov/public/attachments/DA-24-860A1.pdf.
- Federal Trade Commission. 2019. Equifax Data Breach Settlement. Recuperat 16 octombrie 2026 de la https://www.ftc.gov/enforcement/refunds/equifax-data-breach-settlement.Arhivat: Instantaneu Wayback Machine
- NIST. f.d. NIST Special Publication 800-63B. Recuperat 16 octombrie 2026 de la https://pages.nist.gov/800-63-4/sp800-63b.html.Arhivat: Instantaneu Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. f.d. Use Strong Passwords. Recuperat 16 octombrie 2026 de la https://www.cisa.gov/secure-our-world/use-strong-passwords.Arhivat: Instantaneu Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. f.d. Turn On MFA. Recuperat 16 octombrie 2026 de la https://www.cisa.gov/secure-our-world/turn-mfa.Arhivat: Instantaneu Wayback Machine
- M. Maynes. 2019. One simple action you can take to prevent 99.9 percent of attacks on your accounts. Microsoft Security Blog (20 august 2019). Recuperat 16 octombrie 2026 de la https://www.microsoft.com/en-us/security/blog/2019/08/20/one-simple-action-you-can-take-to-prevent-99-9-percent-of-account-attacks/.Arhivat: Instantaneu Wayback Machine
- Consumer Advice. 2026. Are Public Wi-Fi Networks Safe? What You Need To Know. Recuperat 16 octombrie 2026 de la https://consumer.ftc.gov/articles/are-public-wi-fi-networks-safe-what-you-need-know.Arhivat: Instantaneu Wayback Machine
- Have I Been Pwned. f.d. Have I Been Pwned: Check if your email address has been exposed in a data breach. Recuperat 16 octombrie 2026 de la https://haveibeenpwned.com/.
Resurse pentru această pagină
Grafice și imagini de referință din cercetarea noastră, gratuite pentru vizualizare și partajare.
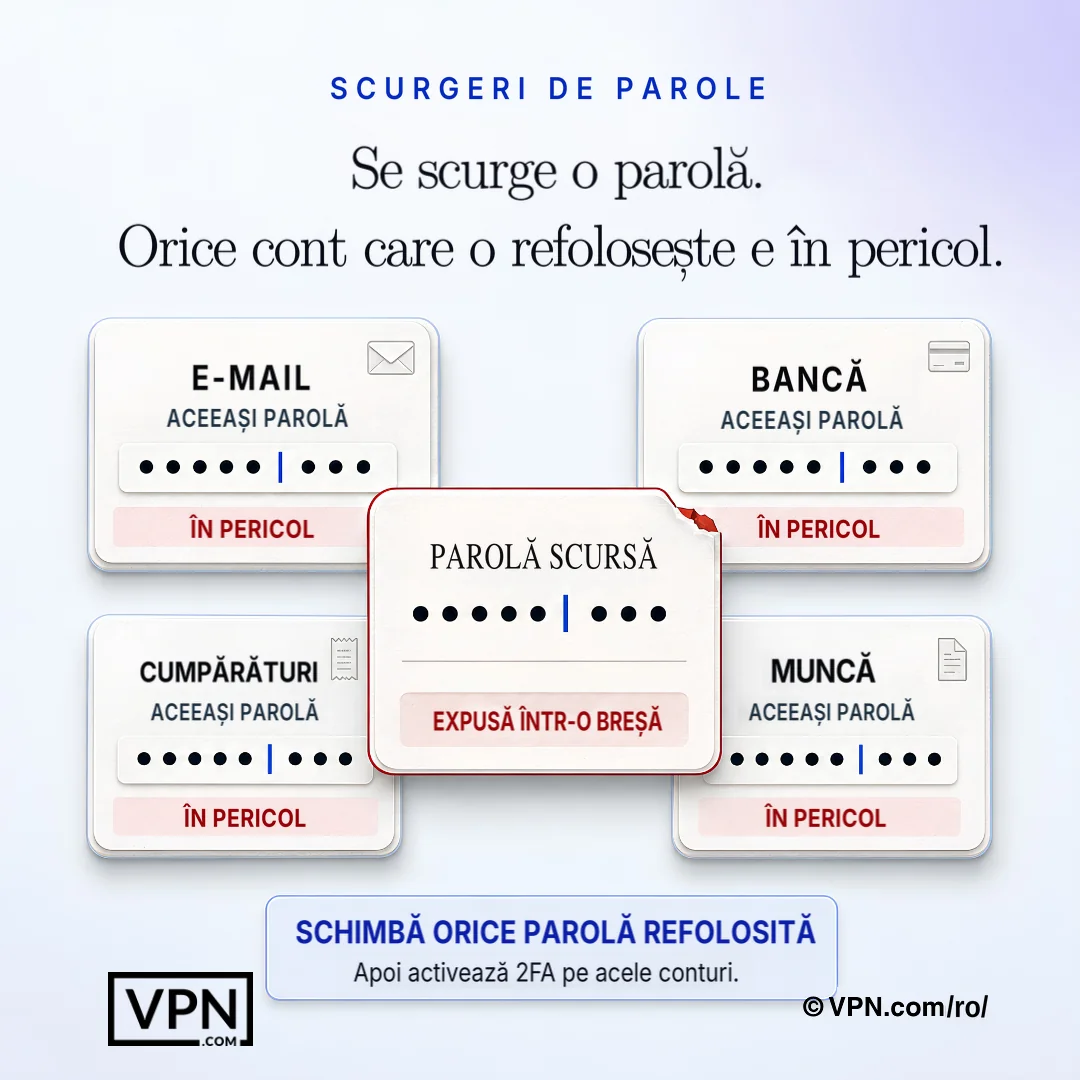
O parolă expusă poate compromite fiecare alt cont unde aceeași parolă a fost reutilizată.
Întrebări frecvente
Cum ajung de fapt parolele într-o scurgere de date?
Parolele se scurg prin atacuri de phishing care te păcălesc să renunți la credențiale, malware care înregistrează apăsările tastaturii tale și atacuri directe pe bazele de date ale companiilor unde hackerii exploatează slăbiciuni de securitate pentru a fura milioane de înregistrări odată. Credențialele furate se vând apoi sau se schimbă în vrac pe dark web, permiții atacuri ulterioare pe alte platforme pe care le folosești.
Cât de des sunt implicate credențialele furate în încălcările de date?
Credențialele furate sunt o parte centrală a modului în care au loc încălcările de date. Raportul Verizon privind investigațiile încălcărilor de date din 2024 a constatat că acestea au apărut în aproape o treime (31%) dintre încălcările din ultimii 10 ani. Credențialele scurse sunt reutilizate împotriva altor site-uri, motiv pentru care o singură scurgere poate afecta și persoane care nu au folosit niciodată serviciul compromis.
Ce breșe majore arată riscul real al scurgerilor de parole?
Două breșe ilustrează amploarea problemei: atacul asupra Equifax din 2017 a expus informațiile personale ale 147 de milioane de persoane, potrivit FTC, iar breșa T-Mobile din 2021 a afectat 76,6 milioane de persoane, potrivit FCC, datele furate incluzând numere de securitate socială. Fiecare arată cum o singură defecțiune a bazei de date se propagă într-un risc de furt de identitate pentru milioane de oameni.
Care sunt cele mai slabe parole încă folosite pe scară largă?
Deși majoritatea oamenilor știu că parolele trebuie să fie sigure, milioane de persoane folosesc în continuare parole precum „password”, „12345”, „qwerty”, „abc123” și „password2024”. Acestea sunt ușor de ghicit, iar ghidul NIST precizează că serviciile ar trebui să respingă parolele folosite frecvent și cele deja compromise în scurgeri anterioare. A folosi una dintre ele este similar cu a-ți încuia obiectele de valoare într-un dulap și a lăsa cheia în broască.
Cum oprește autentificarea cu doi factori o parolă scursă de a fi folosită?
2FA adaugă un al doilea pas de verificare, de obicei un cod trimis pe telefon sau o verificare biometrică ca amprenta digitală, combinând ceva pe care îl știi (parola) cu ceva pe care îl ai (dispozitiv). Chiar dacă parola ta apare într-o scurgere, un atacator fără telefonul sau amprenta digitală a ta încă nu poate să se conecteze, de aceea ar trebui să fie activată pe fiecare cont care o suportă.
Cât de des ar trebui să îmi schimb parolele?
Schimbă o parolă imediat după ce a fost raportată o breșă sau după orice semn de compromitere. Ghidul actual al NIST spune că serviciile nu trebuie să ceară schimbarea periodică a parolelor, ci să forțeze schimbarea doar atunci când există dovezi de compromitere. Concentrează-te în schimb pe parole unice pentru fiecare cont, deoarece refolosirea aceleiași parole pe mai multe site-uri înseamnă că o singură breșă compromite tot ce împarte acea parolă.
Cum verific dacă parola mea a fost deja scursă?
Folosește un serviciu de notificare a breşelor precum Have I Been Pwned (haveibeenpwned.com) pentru a verifica dacă adresa ta de e-mail sau parolele apar într-o breşă de date cunoscută. Activează alertele gratuite pentru breşe, ca să fii notificat în momentul în care apar noi credenţiale, nu după câteva săptămâni. Verificarea periodică face parte dintr-o rutină de securitate sănătoasă.
Sunt managerii de parole de fapt siguri de utilizat?
Da. Un manager de parole generează, stochează și recuperează parole complexe dintr-o bază de date criptată, deci trebuie să-ți reamintești doar o singură parolă principală. Ți-i protejează credențialele chiar dacă alt serviciu pe care îl folosești suferă o breșă, deoarece fiecare cont primește propria parolă unică și complexă în loc de una refolosită. Organizațiile pot extinde aceasta cu soluții enterprise care adaugă Single Sign-On și audit.
Poate un VPN să împiedice scurgerea parolei mele?
Nu direct. Un VPN criptează conexiunea ta la internet, astfel încât traficul interceptat rămâne nedescifrabil, ceea ce contează mai ales pe rețelele Wi-Fi publice, unde hoții cibernetici captează frecvent credențiale. Nu oprește însă o breșă a bazei de date unei companii, precum cea de la Equifax, așa că ar trebui să completeze, nu să înlocuiască, parolele unice, 2FA și un manager de parole, ca parte a unei apărări pe mai multe straturi.
De ce mă protejează un manager de parole chiar dacă un website pe care îl folosesc este breșat?
Deoarece fiecare cont primește propria parolă unică și complexă în loc de una partajată, o breșă la un serviciu expune doar acea credență unică, nu fiecare cont legat de ea. Aceasta contracara direct credential stuffing, unde atacatorii iau parole scurse din o breșă și încearcă pe alte site-uri, ceea ce eșuează atunci când parolele nu sunt refolosite.
Ce ar trebui să fac în primele 24 de ore după ce aflu că credențialele mele sunt într-o scurgere?
Schimbă parola scursă imediat pe acel serviciu, apoi actualizează-o oriunde ai refolosit-o și activează 2FA pe conturile afectate în aceeași zi. Alertează platformele relevante și contactează banca dacă informații financiare au fost expuse. În 24 de ore, scanează dispozitivele pentru malware și resetează întrebările de securitate care ar putea servi ca căi de acces alternative la cont.
Ce semne de avertizare indică că contul meu a fost deja compromis?
Urmărește conectări din locuri necunoscute sau ore pe care nu le-ai inițiat, email-uri de resetare a parolei neașteptate, blocări bruște sugerând că cineva altcineva și-a schimbat credențialele, și taxe nerecunoscute pe relevele bancare. Revizuiește înregistrările financiare săptămânal în orice fereastra de breșă suspectă, deoarece aceste semne apar adesea înainte ca să remarcă altfel o compromitere.
Care VPN oferă cea mai bună protecție împotriva furtului de credențiale pe Wi-Fi-ul public?
NordVPN oferă protecție VPN dublă care criptează traficul de două ori pe 7,213 servere în 150 țări, ExpressVPN asociază criptare puternică cu o politică verificată no-logs și CyberGhost rulează 9,600+ servere în 100 de țări cu o interfață prietenoasă pentru începători. Toate trei criptează datele în tranzit, ceea ce contează cel mai mult pe rețelele Wi-Fi publice neîncredincioase unde credențialele sunt frecvent capturate.
Cum arată o strategie completă de securitate a parolelor?
O strategie completă combină cinci măsuri de protecție: parole unice pentru fiecare cont, un manager de parole care gestionează complexitatea, autentificarea în doi pași (2FA) pe fiecare cont care o acceptă, verificări periodice ale scurgerilor de date prin servicii precum Have I Been Pwned și un VPN activ pe orice rețea nesigură. Schimbarea imediată a credențialelor după o scurgere de date și menținerea software-ului actualizat completează abordarea, astfel încât niciun punct slab singular să nu compromită totul.