Cel mai bun VPN pentru DD-WRT: Suport router verificat
Configurați VPN direct în routerul DD-WRT pentru criptare pe întreaga rețea. Comparăm care furnizori documentează și acceptă configurarea DD-WRT.
 Michael Gargiulo
 NordVPN7,130 servere
NordVPN's privacy and security record is strong on process and mixed on proof
93 din 100, construit din două componente ponderate
Evaluările din App Store, parte a scorului
4,664,59
Cercetat la 3 oct. 2026Afirmații verificate: 31Grupuri de surse separate: 23Scoruri actualizate 8 oct. 2026
 ExpressVPN3,000+ servere
86 din 100, construit din două componente ponderate
Evaluările din App Store, parte a scorului
4,684,69
Cercetat la 3 oct. 2026Afirmații verificate: 27Grupuri de surse separate: 27Scoruri actualizate 8 oct. 2026
 Surfshark4,500+ servere
Surfshark's evidence mixes real, readable third-party documents with provider assertions
85 din 100, construit din două componente ponderate
Evaluările din App Store, parte a scorului
4,714,64
Cercetat la 3 oct. 2026Afirmații verificate: 32Grupuri de surse separate: 19Scoruri actualizate 8 oct. 2026
Concluzie finală: Firmware DD-WRT oferă acces la funcționalități avansate ale clientului VPN pe care firmware-ul standard al routerului pur și simplu nu le suportă. Configurând un VPN direct în panoul de administrare DD-WRT, criptezi traficul pentru fiecare dispozitiv din rețea fără a instala aplicații pe fiecare. Dar nu fiecare furnizor VPN funcționează fiabil pe versiunile DD-WRT, deci alegerea unuia cu suport DD-WRT verificat este importantă.
De ce routerele DD-WRT sunt ideale pentru protecția VPN la nivel de rețea
Majoritatea routerelor pentru consumatori sunt livrate cu firmware-ul închis care blochează configurația clientului VPN. DD-WRT schimbă asta. Acest firmware gratuit și open-source înlocuiește software-ul standard al routerului și deschide un client OpenVPN (sau WireGuard) direct în interfața web a routerului. Asta înseamnă că fiecare telefon, laptop, smart TV și dispozitiv IoT conectat la Wi-Fi primesc protecție VPN automat.
Dacă explorezi mai larg configurațiile VPN-pe-router, DD-WRT este doar o opțiune de firmware alături de Tomato și OPNsense. Dar DD-WRT se remarcă deoarece suportă peste 200 de modele de routere, are o comunitate open-source activă și oferă control granular asupra regulilor de rutare VPN. Proiectul DD-WRT menține o bază de date de routere în care poți confirma exact modelul hardware și versiunea de build necesară înainte de a face flash.
Un VPN creează un tunel criptat între dispozitivul tău și internet. Pentru o explicație completă a modului în care funcționează VPN-urile, consultă ghidul nostru. Când configurezi acel tunel la nivelul routerului prin DD-WRT, elimini instalările de aplicații per-dispozitiv. Asta este deosebit de valoros pentru dispozitivele care nu suportă aplicații VPN nativ: console de jocuri, difuzoare inteligente, camere de securitate și stick-uri de streaming mai vechi.
Avantajele specifice DD-WRT asupra firmware-ului standard
Capabilitățile VPN ale DD-WRT depășesc ceea ce orice firmware standard oferă:
- Client OpenVPN integrat în panoul de administrare. Navigează la Services → VPN în interfața web DD-WRT pentru a lipi configurația .ovpn a furnizorului tău direct.
- Rutare bazată pe politică. Rutează doar dispozitivele specifice prin VPN în timp ce altele utilizează conexiunea ISP obișnuită. Asta se configurează sub câmpul “Policy Based Routing” din fila clientului OpenVPN.
- Prevenirea scurgerii DNS. DD-WRT te lasă să setezi manual serverele DNS (de ex., 10.8.8.1 sau DNS-ul furnizorului tău VPN) sub Setup → Basic Setup, prevenind scurgerea cererilor DNS în afara tunelului.
- Kill switch prin iptables. DD-WRT suportă reguli firewall personalizate. Poți adăuga comenzi iptables sub Administration → Commands pentru a bloca tot traficul dacă tunelul VPN cade. DD-WRT nu are un kill switch GUI încorporat, deci asta necesită configurarea manuală a regulilor firewall.
- Stocare configurație bazată pe NVRAM. DD-WRT stochează setările în NVRAM. Routerele cu mai puțin de 32 KB de NVRAM ar putea să nu aibă destul spațiu pentru configurații OpenVPN complete cu certificare. Verifică capacitatea NVRAM a routerului tău înainte de a începe.
Dacă utilizezi în prezent un router Linksys, multe modele Linksys (mai ales seria WRT) sunt ținte populare pentru flash DD-WRT. Similar, multe routere Asus pot rula DD-WRT, deși firmware Merlin al Asus este uneori preferat pentru acele modele.
Versiunile build DD-WRT și NVRAM: Ce trebuie să știi
Nu toate build-urile DD-WRT sunt egale când vine vorba de funcționalitatea VPN. Build-urile mai vechi ar putea să lipsească în întregime suportul OpenVPN sau să poarte bug-uri de stabilitate cunoscute cu tunelurile VPN. Iată ce trebuie să verifici înainte de a face flash:
- Versiunea build r47525 sau mai nouă este necesară pentru suportul modulului kernel WireGuard. Build-urile mai vechi suportă doar OpenVPN.
- Capacitatea NVRAM de minim 32 KB este necesară pentru a stoca certificatele OpenVPN, cheile și stringurile de configurație suplimentare. Routerele cu 64 KB NVRAM permit multiple profiluri VPN.
- Tipul build-ului conteaza. Folosește build-urile “mega” sau “big” pentru a asigura că modulele OpenVPN și iptables sunt incluse. Build-urile “mini” și “micro” elimină funcționalitatea VPN pentru a economisi spațiu.
- Verifică baza de date DD-WRT a routerelor pentru exact modelul tău. Unele routere au mai multe revizuiri hardware (de ex., Netgear R7000 v1 vs. v2), iar build-ul greșit va cărămizi dispozitivul.
Rulează nvram show | grep size în shell-ul de comandă DD-WRT (Administration → Commands) pentru a verifica utilizarea curentă a NVRAM. Dacă NVRAM liber scade sub 5 KB după lipirea configurațiilor VPN, routerul poate deveni instabil.
Comportamentul scurgerii DNS pe build-urile DD-WRT
Scurgerile DNS sunt o problemă obișnuită pe DD-WRT când tunelul VPN este activ dar cererile DNS încă se rutează prin ISP. Asta se întâmplă deoarece DD-WRT implicite utilizează serverele DNS atribuite de ISP dacă nu le înlocuiești manual.
Pentru a preveni scurgerile DNS pe DD-WRT:
- Mergi la Setup → Basic Setup în panoul de administrare DD-WRT.
- Înlocuiește câmpurile DNS ISP cu serverele DNS ale furnizorului tău VPN. NordVPN utilizează 103.86.96.100 și 103.86.99.100. PIA utilizează 10.0.0.243.
- Alternativ, utilizează un resolver axat pe confidențialitate ca Quad9 (9.9.9.9) sau Cloudflare (1.1.1.1), deși DNS-ul furnizorului tău VPN este preferat pentru prevenirea completă a scurgerii.
- Sub Services → Additional DNSMasq Options, adaugă
no-resolvpentru a preveni DNSMasq să se întoarcă la DNS ISP.
După aplicarea acestor setări, verifică pe un site de testare scurgeri DNS că toate cererile se rezolvă prin tunelul VPN. Unele build-uri DD-WRT mai vechi (pre-r40000) au bug-uri DNSMasq cunoscute care pot provoca scurgeri intermitente chiar și cu configurația corectă.
Cele mai bune VPN-uri pentru firmware DD-WRT
Comparăm furnizori de VPN specific pentru compatibilitatea cu DD-WRT folosind documentația publicată de fiecare furnizor. Criteriile de mai jos reflectă ceea ce conteaza cu adevărat la configurarea unui VPN în interfața web DD-WRT, nu doar calitatea generală a VPN.
| Furnizor VPN | Ghid configurare DD-WRT | Protocol suportat pe DD-WRT | NVRAM minim necesar | Split Tunneling pe DD-WRT | WireGuard pe DD-WRT | Metoda Kill Switch |
|---|---|---|---|---|---|---|
| NordVPN | Da, ghid pas cu pas pentru interfața web DD-WRT | OpenVPN (UDP/TCP) | 32 KB+ | Da, prin routing pe bază de politică | Parțial (doar compilări mai noi) | Reguli iptables manuale |
| ExpressVPN | Da, specific DD-WRT cu capturi de ecran | OpenVPN, Lightway (manual) | 32 KB+ | Da, prin routing pe bază de politică | Fără suport nativ | Reguli iptables manuale |
| Private Internet Access | Da, wiki DD-WRT cu fișiere .ovpn | OpenVPN, WireGuard | 32 KB+ | Da, prin routing pe bază de politică | Da (compilări r47525+) | Reguli iptables manuale |
| Surfshark | Da, tutorial DD-WRT disponibil | OpenVPN | 32 KB+ | Da, prin routing pe bază de politică | Fără suport nativ | Reguli iptables manuale |
| Mullvad | Da, furnizează configurări brute .ovpn și WireGuard | OpenVPN, WireGuard | 32 KB+ | Da, prin routing pe bază de politică | Da (compilări r47525+) | Reguli iptables manuale |
NordVPN combină o rețea de servere mare cu suport DD-WRT
NordVPN publică un tutorial dedicat de configurare pentru DD-WRT care vă ghidează pas cu pas prin configurarea filei Services → VPN. Furnizează fișiere .ovpn pre-generate pentru fiecare locație de server, pe care le inserați direct în câmpurile clientului OpenVPN DD-WRT.
Serverele obfuscate ale NordVPN ajută la ocolirea limitării traficului VPN de către ISP. Ofuscarea necesită configurări specifice .ovpn și compilări OpenVPN cu patch XOR disponibile în firmware-ul DD-WRT mega. Pe DD-WRT, așteptați-vă la viteze mai scăzute decât conexiunea dvs. de bază, deoarece OpenVPN adaugă overhead pe hardware-ul router-ului consumator. NordVPN nu acceptă în prezent WireGuard nativ pe DD-WRT, deși NordLynx (implementarea lor de WireGuard) funcționează pe instalații bazate pe aplicații.
Ghidul DD-WRT al NordVPN acoperă întregul proces: descărcarea fișierului .ovpn corect, inserarea certificatului CA și a cheii TLS în câmpurile DD-WRT, și setarea cifrului de criptare la AES-256-CBC. Ghidul lor include, de asemenea, comenzile kill switch iptables specifice configurației serverului lor.
Cea mai bună opțiune pentru: Utilizatori care doresc o rețea de servere mare (6.300+ servere în 111 țări) cu configurări OpenVPN fiabile pentru DD-WRT.
ExpressVPN furnizează cea mai detaliată documentație DD-WRT
ExpressVPN oferă unul dintre cele mai detaliate ghiduri de configurare DD-WRT din industrie, completat cu capturi de ecran ale fiecărui câmp al panoului de administrare DD-WRT. Furnizează fișiere .ovpn organizate după locație de server și protocol (UDP vs. TCP).
Protocolul Lightway al ExpressVPN este mai rapid decât OpenVPN, dar necesită configurare manuală pe DD-WRT și poate să nu funcționeze pe toate compilările. Rămâneți la OpenVPN pentru fiabilitate maximă.
Un avantaj al documentației DD-WRT a ExpressVPN: acoperă pași de depanare pentru probleme frecvente cum ar fi eșecuri de apăsare TLS și erori de nepotrivire MTU. Acestea sunt puncte de durere frecvente în timpul configurării VPN DD-WRT pe care alte ghiduri de furnizori le sar peste.
Cea mai bună opțiune pentru: Utilizatori care doresc documentație pas cu pas pentru DD-WRT și viteze consistente pe locații de server.
Private Internet Access suportă WireGuard pe DD-WRT
PIA se detașează pentru utilizatorii DD-WRT deoarece acceptă WireGuard pe compilările DD-WRT r47525 și mai noi. WireGuard este semnificativ mai rapid decât OpenVPN pe hardware-ul router-ului deoarece folosește mai puțin CPU. PIA permite, de asemenea, personalizare profundă a nivelurilor de criptare, permițând să tranzacționați o oarecare securitate pentru viteză pe router-ele cu putere mai mică.
Prețurile PIA sunt printre cele mai scăzute pentru furnizori compatibili cu DD-WRT, în jurul valorii de $2.03/lună pe planuri pe mai mulți ani. Wiki-ul lor DD-WRT include fișiere .ovpn, detalii de certificat și șabloane de reguli firewall pentru configurarea kill switch. PIA documentează, de asemenea, cum să configurați split tunneling prin routing-ul pe bază de politică al DD-WRT, specificând care adrese IP LAN ar trebui să ocolească tunelul.
Cea mai bună opțiune pentru: Utilizatori conștienți de buget cu compilări DD-WRT mai noi care doresc suport WireGuard pe router-ul lor.
Surfshark funcționează pe DD-WRT dar îi lipsește suportul WireGuard Router
Surfshark furnizează un tutorial DD-WRT și fișiere de configurare .ovpn pentru OpenVPN. Acceptă conexiuni simultane nelimitate, care este mai puțin relevant la nivel de router (deoarece router-ul în sine numără ca o singură conexiune), dar util dacă instalați VPN pe dispozitive individuale în afara rețelei dvs. interne.
Vitezele pe DD-WRT sunt limitate de overhead-ul OpenVPN, deoarece Surfshark nu acceptă WireGuard pe DD-WRT. Pentru utilizatori cu router-e alimentate de procesoare bazate pe ARM (cum ar fi Netgear R7000), OpenVPN este de obicei funcțional pentru streaming HD. Cu toate acestea, streaming-ul 4K pe tunelul VPN poate suferi întreruperi la router-ele bazate pe MIPS.
Cea mai bună opțiune pentru: Gospodării care au nevoie de conexiuni de dispozitive nelimitate atât pe router-ul DD-WRT, cât și pe aplicații mobile/laptop.
Mullvad maximizează confidențialitatea cu WireGuard pe DD-WRT
Mullvad adoptă o abordare maximalistă a confidențialității. Acceptă plăți anonime (inclusiv bani prin poștă), nu necesită email pentru a vă înscrie și furnizează fișiere de configurare WireGuard și OpenVPN brute care funcționează pe DD-WRT fără modificare.
Mullvad acceptă WireGuard pe compilările DD-WRT r47525+, care îmbunătățește semnificativ vitezele pe hardware-ul router-ului. Asta o face una dintre opțiunile mai bune pentru DD-WRT. Compromisul: Mullvad are o rețea de servere mai mică (700+ servere în 50+ țări) comparativ cu NordVPN sau ExpressVPN.
Configurările WireGuard ale Mullvad sunt deosebit de curate pentru DD-WRT. Inserați cheia privată, adresa de punct final și adresele IP permise direct în câmpurile clientului WireGuard DD-WRT. Nicio gestionare a certificatelor necesară, ceea ce economisește spațiu NVRAM.
Cea mai bună opțiune pentru: Utilizatori axați pe confidențialitate care doresc WireGuard pe DD-WRT și colectare minimă de date de la furnizorul lor VPN.
Cum să configuraţi o VPN pe DD-WRT: Paşi cheie
Aceasta este o prezentare condensată a procesului de configurare din panoul de administrare DD-WRT. Ghidul DD-WRT al furnizorului dvs. va conţine detalii specifice serverului.
- Instalare firmware DD-WRT. Descărcaţi versiunea corectă pentru modelul dvs. de router din baza de date a routerelor DD-WRT. Urmaţi cu exactitate instrucţiunile de instalare. O versiune greşită poate bloca routerul dvs.
- Accesaţi panoul de administrare DD-WRT. Deschideţi un browser şi navigaţi la
192.168.1.1(implicit). Conectaţi-vă cu acreditările dvs. de administrator. - Navigaţi la Services → VPN. Activaţi clientul OpenVPN. Veţi vedea câmpuri pentru Server IP/Name, Port, Tunnel Device (TUN), Tunnel Protocol (UDP) şi Encryption Cipher.
- Inseraţi configurarea furnizorului dvs. Copiaţi conţinutul fişierului .ovpn al furnizorului dvs. în câmpul „Additional Config”. Inseraţi certificatul CA, cheia TLS auth şi certificatul clientului în câmpurile lor respective.
- Configuraţi manual DNS. Accesaţi Setup → Basic Setup şi înlocuiţi serverele DNS ale ISP-ului dvs. cu adresele DNS ale furnizorului dvs. de VPN (sau utilizaţi o rezolvare DNS axată pe confidenţialitate, cum ar fi 9.9.9.9).
- Adăugaţi un kill switch (opţional, dar recomandat). Sub Administration → Commands, inseraţi regulile iptables care blochează traficul WAN dacă tunelul VPN se întrerupe. Salvați ca Script de pornire.
- Aplicaţi setările şi reporniţi. Faceţi clic pe „Apply Settings”, apoi reporniţi routerul. Verificaţi starea VPN sub Status → OpenVPN pentru a confirma că tunelul este activ.
Performanţa VPN pe DD-WRT: Ce să vă aşteptaţi
VPN la nivel de router este întotdeauna mai lent decât rularea unei aplicaţii VPN pe un laptop sau telefon modern. Gâtul sticlei este CPU-ul routerului dvs., care gestionează toată criptarea şi decriptarea pentru fiecare dispozitiv din reţea.
Ce determină viteza VPN a routerului: Viteza de ceas CPU şi arhitectura sunt cele mai importante. Un CPU ARM de 1 GHz sau mai rapid, cum ar fi Netgear R7000 sau Linksys WRT3200ACM, se descurcă mult mai bine decât un router MIPS de 720 MHz, cum ar fi TP-Link Archer C7, care nici nu acceptă suport WireGuard. Pentru viteze mari prin tunel, utilizaţi un router ARM de înaltă gamă cu suport WireGuard sau un dispozitiv dedicat de gateway VPN.
| Metoda de configurare | Dificultate | Protocol optim | Acoperire |
|---|---|---|---|
| Router DD-WRT cu VPN configurat | Avansat | OpenVPN sau WireGuard | Fiecare dispozitiv din reţea |
| Aplicaţie VPN pe dispozitiv individual | Uşor | WireGuard / IKEv2 | Un dispozitiv la un moment dat |
| PC/Mac partajând conexiunea VPN | Mediu | Orice protocol | Dispozitive conectate prin hotspot/Ethernet |
Depanarea problemelor comune ale VPN pe DD-WRT
Chiar cu configurarea corectă, configuraţiile VPN pe DD-WRT pot întâmpina probleme specifice. Iată cele mai frecvente probleme şi soluţiile acestora:
Eşec la apăsarea mâinii TLS. Aceasta înseamnă de obicei că certificatul CA sau cheia TLS auth a fost inserată incorect. Re-copiaţi întregul bloc de certificat, inclusiv liniile -----BEGIN CERTIFICATE----- şi -----END CERTIFICATE-----. De asemenea, confirmaţi că ceasul routerului dvs. este setat corect sub Setup → Basic Setup, deoarece certificatele TLS expirate sau cu dată viitoare vor eşua.
VPN se conectează, dar niciun trafic internet nu trece. Verificaţi dacă opţiunea „Redirect default Gateway” este activată în setările clientului OpenVPN al DD-WRT. De asemenea, verificaţi că firewall-ul nu blochează traficul pe interfaţa tun0. Adăugaţi iptables -I FORWARD -i tun0 -j ACCEPT sub Administration → Commands, dacă este necesar.
Viteze lente după conectarea VPN. Reduceţi cifrul de criptare de la AES-256-CBC la AES-128-CBC pentru un impuls de viteză pe CPU-uri mai slabe. Și mai bine, treceţi la WireGuard dacă versiunea dvs. o acceptă. De asemenea, verificaţi că acceleraţia hardware NAT este dezactivată, deoarece interferează cu tunelarea VPN pe unele versiuni de DD-WRT.
Router se blochează sau se repornește după activarea VPN. Aceasta indică adesea NVRAM insuficient sau RAM. Verificaţi memoria disponibilă sub Status → Memory. Routerele cu mai puţin de 128 MB RAM pot avea dificultăţi în a menţine tuneluri OpenVPN stabile, în special cu mai multe dispozitive conectate.
Recomandări finale pentru utilizatorii VPN DD-WRT
Alegerea unui VPN pentru DD-WRT se rezumă la trei factori: furnizorul publică un ghid de setare specific DD-WRT, suportă protocolul tău preferat pe build-uri DD-WRT și hardware-ul tău de router are suficientă putere de procesare pentru a gestiona criptarea fără a-ți strangula vitezele?
Pentru majoritatea utilizatorilor, NordVPN oferă cea mai bună combinație de acoperire a serverelor, documentație DD-WRT și funcții de confidență. Dacă dorești WireGuard pe DD-WRT pentru viteze mai bune, Private Internet Access sau Mullvad sunt opțiunile mai puternice pe build-uri r47525+. ExpressVPN rămâne un top pick pentru utilizatori care apreciază ghiduri detaliate pline de capturi de ecran.
Înainte de a începe, confirmă că modelul routerului este în baza de date routerelor DD-WRT, verifică capacitatea NVRAM și descarcă numărul build-ului corect. Dacă mai deliberezi între opțiuni de firmware sau mărci de routere, ghidul nostru general de VPN router acoperă peisajul mai larg. Paginile noastre pe VPN-uri Asus router și VPN-uri Linksys router abordează acele ecosistemuri hardware specifice.
Resurse pentru această pagină
Grafice și imagini de referință din cercetarea noastră, gratuite pentru vizualizare și partajare.
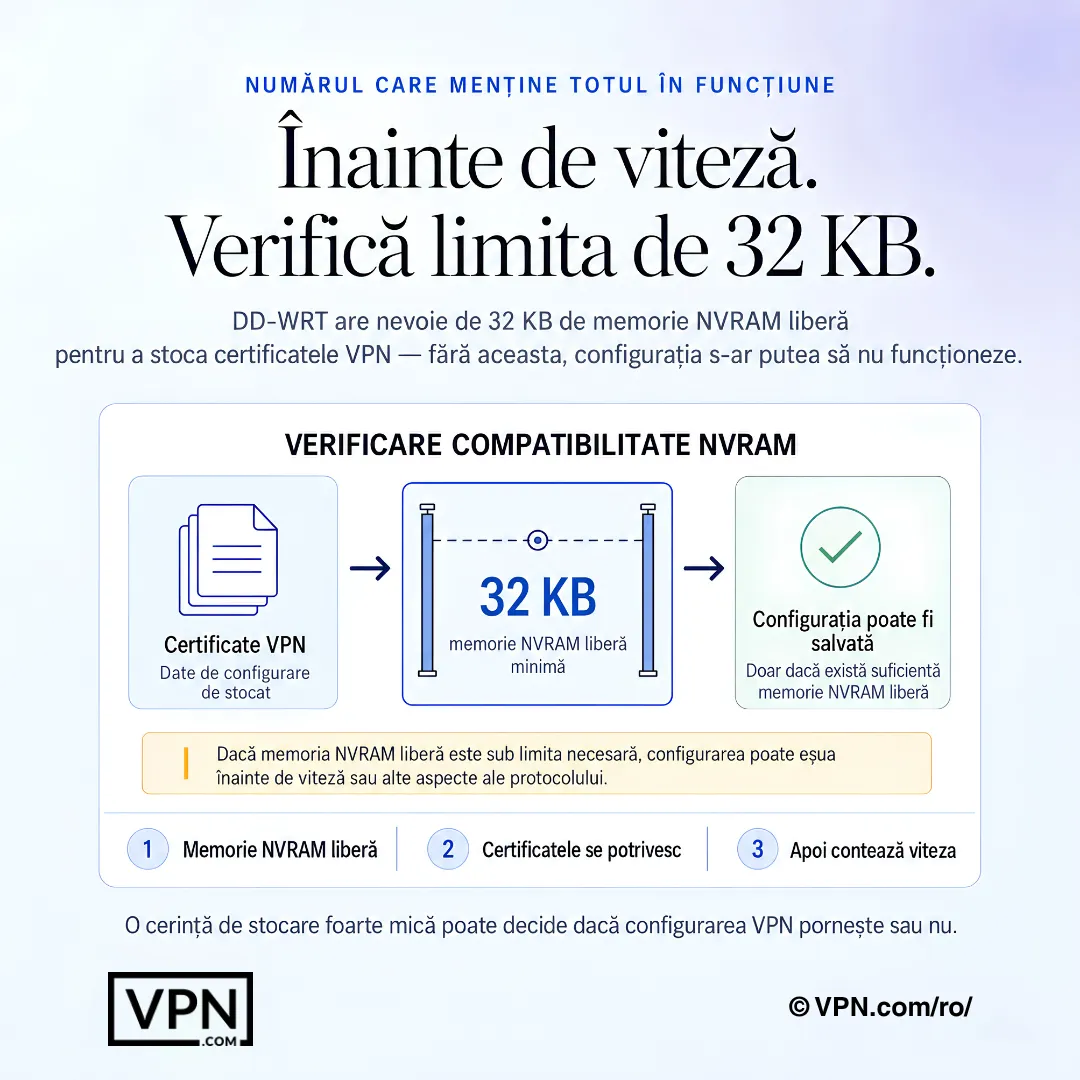
Pe DD-WRT, NVRAM-ul liber poate decide dacă configurația VPN încape înainte ca viteza să conteze.
Întrebări frecvente
Ce face DD-WRT diferit de firmware-ul standard al routerului pentru utilizarea VPN?
DD-WRT este firmware gratuit și open-source care suportă peste 200 de modele de routere și oferă acces la un client OpenVPN sau WireGuard direct în interfața web a routerului, ceva ce firmware-ul standard închis nu permite. Configurezi tunelul o singură dată sub Services → VPN și fiecare dispozitiv conectat, telefon, laptop, smart TV sau consolă de jocuri, moștenește criptarea automat fără instalări de aplicații per-dispozitiv.
Ce versiune build DD-WRT am nevoie pentru a rula WireGuard în loc de OpenVPN?
Ai nevoie de build r47525 sau mai nouă pentru suportul modulului kernel WireGuard; build-urile mai vechi rulează doar OpenVPN. Private Internet Access și Mullvad ambele suportă WireGuard pe aceste build-uri mai noi, în timp ce NordVPN, ExpressVPN și Surfshark se bazează în prezent doar pe OpenVPN pentru DD-WRT, deci verifică build-ul exact al routerului tău în baza de date DD-WRT înainte de flash.
Cât de mult NVRAM are nevoie routerul meu pentru a stoca o configurație VPN pe DD-WRT?
DD-WRT necesită minim 32 KB de NVRAM pentru a stoca certificatele OpenVPN, cheile și stringurile de configurație; 64 KB permite mai multe profiluri VPN simultan. Rulează nvram show | grep size sub Administration → Commands pentru a verifica utilizarea curentă și stop dacă NVRAM liber scade sub 5 KB după lipirea configurațiilor, deoarece asta poate destabiliza routerul.
Cum instalez exact un VPN pe routerul meu DD-WRT?
Fă flash la build-ul corect DD-WRT pentru modelul tău, conectează-te la panoul de administrare la 192.168.1.1, apoi activează clientul OpenVPN sub Services → VPN și lipește fișierul .ovpn al furnizorului tău, certificatul CA și cheia TLS. Setează DNS manual sub Setup → Basic Setup, adaugă un script kill switch iptables, apoi aplică setările și repornește pentru a confirma tunelul sub Status → OpenVPN.
Are DD-WRT un kill switch încorporat?
Nu, DD-WRT nu are comutator kill switch GUI. Trebuie să adaugi comenzi iptables personalizate sub Administration → Commands pentru a bloca tot traficul WAN dacă tunelul cade, salvate ca Startup Script. NordVPN, ExpressVPN și Surfshark toate publică ghiduri DD-WRT care includ regulile iptables specifice pentru configurațiile lor de server.
Care VPN se potrivește cel mai bine DD-WRT pentru viteză?
Mullvad și PIA acceptă WireGuard pe compilările DD-WRT r47525+, ceea ce menține overhead-ul CPU al routerului mai mic decât OpenVPN. NordVPN și Surfshark sunt limitate la OpenVPN pe firmware-ul DD-WRT, deci așteptați-vă la o debită mai lentă din partea lor pe același router.
Câte dispozitive acoperă cu adevărat o configurație VPN DD-WRT?
Fiecare dispozitiv din rețeaua ta de acasă primește protecție automat după ce VPN este configurat la router, deoarece routerul în sine se numără ca o singură conexiune indiferent de limita de dispozitiv a furnizorului. NordVPN limitează de obicei conturile la 10 dispozitive și ExpressVPN la 10-14 în funcție de plan, dar acele limite nu se aplică aici; planul cu dispozitive nelimitate al Surfshark te ajută în continuare dacă rulezi și aplicația sa în altă parte.
Va preveni DD-WRT scurgerile DNS automat după ce un VPN este conectat?
Nu, DD-WRT implicite utilizează serverele DNS ale ISP dacă nu le înlocuiești manual sub Setup → Basic Setup. Înlocuiește-le cu DNS-ul furnizorului tău, NordVPN utilizează 103.86.96.100 și 103.86.99.100, sau un resolver ca Quad9 (9.9.9.9), și adaugă no-resolv sub Additional DNSMasq Options pentru a opri cererile de fallback ISP.
Care VPN este cea mai ieftină opțiune pentru o configurație routerului DD-WRT?
Private Internet Access o depășește pe toate la $2.03/lună, cu suport WireGuard inclus. Surfshark începe de la $2.49/lună pe planul pe termen mai lung dar lipsește suportul WireGuard nativ pe DD-WRT. NordVPN începe de la $3.49/lună și ExpressVPN de la $2.99/lună, ambele pe termenii lor pe termen mai lung.
Ce se întâmplă dacă un VPN nu funcționează bine după ce este configurat pe routerul meu DD-WRT?
NordVPN, ExpressVPN și Surfshark fiecare suportă planurile lor cu o garanție de rambursare de 30 de zile, deci poți testa performanța routerului pe hardware-ul specific înainte de a te angaja. Dacă overhead OpenVPN strangulează vitezele sau build-ul tău lipsește suportul WireGuard, solicită o rambursare în perioada de garanție în loc să rămâi blocat într-un plan care funcționează mai slab pe configurația ta.
De ce tunelul VPN DD-WRT se conectează dar niciun trafic de internet nu trece?
Asta de obicei înseamnă că “Redirect default Gateway” nu este activat în setările clientului OpenVPN, sau firewall-ul blochează interfața tun0. Activează opțiunea de redirecționare și, dacă este necesar, adaugă iptables -I FORWARD -i tun0 -j ACCEPT sub Administration → Commands. Confirmă de asemenea că ceasul routerului tău este precis, deoarece certificatele TLS expirate sau din viitor provoacă eșecuri de conectare similare.
De ce routerul meu se blochează sau repornește după ce activez VPN pe DD-WRT?
Asta de obicei indică NVRAM sau RAM insuficientă mai degrabă decât configurare greșită. Verifică memoria liberă sub Status → Memory; routerele cu sub 128 MB RAM au adesea dificultate în menținerea tunelurilor OpenVPN stabile, mai ales cu mai multe dispozitive conectate simultan. Trecerea la WireGuard pe un build r47525+ reduce sarcina CPU și poate rezolva blocajele intermitente.
Routerul DD-WRT se simte prea lent cu VPN activat, pe ce ar trebui să verific mai întâi?
Routerele cu o viteză de ceas CPU sub 800 MHz văd încetinire notabilă rulând criptare OpenVPN. Încearcă să reduci ciprierea din AES-256-CBC la AES-128-CBC, dezactivează accelerația hardware NAT dacă este activată, sau treci la WireGuard dacă build-ul tău suportă r47525+. Hardware ca Netgear R7000 sau Linksys WRT3200ACM gestionează criptarea VPN notabil mai bine decât routerele mai vechi bazate pe MIPS.