Rrjedhja e Fjalëkalimeve: Shkaqet, Rreziqet dhe Si të Mbeteni të Sigurt
Mësoni pse rrjedhin fjalëkalimet, rreziqet për llogaritë tuaja dhe mbrojtjet e provuara si fjalëkalimet e forta unike dhe autentifikimi dyfaktorial për të ju mbrojtur.
 Michael Gargiulo
Përmbledhje: Kredencialet e vjedhura janë shfaqur në pothuajse një të tretën e shkeljeve gjatë dekadës së fundit, sipas Verizon. Përdorimi i fjalëkalimeve unike dhe të forta për çdo llogari, aktivizimi i autentikimit me dy faktorë dhe kontrollimi i rrjedhjeve përmes “Have I Been Pwned?” janë mbrojtjet thelbësore kundër vjedhjes së kredencialeve.
Një rrjedhje fjalëkalimesh ndodh kur hakerët marrin qasje të paautorizuar në fjalëkalimet e ruajtura nga baza e të dhënave e një kompanie dhe i ekspozojnë publikisht ose i shesin në tregjet e dark web. Raporti i Verizon për Hetimet e Shkeljeve të të Dhënave 2024 zbuloi se kredencialet e vjedhura janë shfaqur në pothuajse një të tretën (31%) të shkeljeve[1] gjatë 10 viteve të fundit, gjë që i bën kredencialet një përbërës thelbësor të mënyrës se si organizatat komprometohen.
Kjo realitet alarmante tregon pse incidentet e rrjedhjes së fjalëkalimeve kërkojnë vëmendje. Ato nuk janë rrëshqitje të vogla. Ato janë shkelje të mëdha që shkaktojnë humbje të mëdha financiare dhe shkatërrojnë besimin në momente. Pavarësisht nëse mbrojnë informacionet personale ose safeguardojnë të dhënat e biznesit, kuptimi i rreziqeve të ekspozimit të kredencialeve është kritik. Këto rrjedhje goditen në këdo, kudo. Pasojat shpesh zgjerohen përtej viktimave direkte në organizata të tëra.
Si Fjalëkalimet Përfundojnë në Rrjedhjet e të Dhënave
Kuptimi i mënyrës se si vjedhen kredencialet ju ndihmon të mbroheni kundër metodave më të zakonshme të sulmit.
Metodat e Zakonshme që Hakesat Përdorin për të Vjedhur Kredencialet
Fjalëkalimet shpesh bien në duar të gabuara përmes metodave si sulmet e phishing, ku hakesat ju mashtrojnë të dorëzoni informacionin duke u përfshirë si entitete të besueshme. Një metodë tjetër e zakonshme përfshin malware që instalohet fshehurazi në pajisjen tuaj dhe regjistron çdo shtypje tastiere. Hakesat gjithashtu synojnë bazat e të dhënave të kompanisë drejtpërdrejtë, duke shfrytëzuar dobësitë e sigurisë për të vjedhur miliona të dhëna njëherësh.
Pasi të vjedhen, këto kredenciale shpesh shfaqen në dark web. Kriminelët i shesin ose i tregëtojnë në sasi të mëdha, duke mundësuar sulme të tjera në platforma të shumta.
Breshet e mëdha të kredencialeve që formuan sigurinë dixhitale
Historia e rrjedhjeve të fjalëkalimeve përfshin breshe që zbuluan dobësi kritike të sigurisë. Breshja e T-Mobile të vitit 2021 preku 76,6 milionë njerëz[2] sipas FCC-së, dhe të dhënat e marra përfshinin emrat, datëlindjet dhe numrat e Sigurimeve Shoqërore për miliona klientë aktualë, ish-klientë dhe klientë të mundshëm.
Hakimi Equifax në vitin 2017 mbetet një nga incidentet më të rëndësishme: FTC thotë se ai ekspozoi të dhënat personale të 147 milionë njerëzve[3]. Këto ngjarje theksojnë nevojën për enkriptim të fuqishëm dhe për korrigjimin e shpejtë të dobësive të sigurisë.
Fjalëkalimet më të Zakonshme (dhe më të Këqija) Ende në Përdorim
Pavarësisht ndërgjegjësimit të gjerë të vjedhjes së kredencialeve, miliona njerëz ende përdorin fjalëkalimet jashtëzakonisht të dobëta. Shembujt e zakonshëm përfshijnë:
→ admin → password2024 → password → 12345 → 654321 → Iloveyou → qwerty → 1111111 (ose 222222, 3333333, 4444444, 5555555, etj.) → 123123 → abc123 → asdfgh
Këto fjalëkalime renditen ndër më të lehtat për t’u hamendësuar nga kriminelët kibernetikë, prandaj udhëzimi i NIST thotë se shërbimet duhet të krahasojnë fjalëkalimet e reja me listat e vlerave të përdorura shpesh dhe të thyera më parë[4] dhe t’i refuzojnë ato kur ka përputhje. Përdorimi i një prej këtyre fjalëkalimeve është si ta mbyllësh vlerat e tua në një dollap dhe ta lësh çelësin në bravë.
Parandalimi i Rrjedhjes të Fjalëkalimeve: Taktika të Provuara dhe Praktika të Mira
Miratimi i masave parandaluese forcon pozicionin tuaj të përgjithshëm të sigurisë digjitale. Me shkeljet e kredencialeve të pritueshme në vend të përjashtimit, marrja e hapash për të siguruar fjalëkalimet tuaja nuk është më fakultative.
Krijoni Kredenciale të Forta dhe Unike për Çdo Llogari
Mbrojtja e identitetit tuaj digjital fillon me vetë fjalëkalimet:
→ Fjalëkalime unike: Çdo llogari online ka nevojë për një fjalëkalim tjetër të fortë[5]. Ripërdorimi i fjalëkalimeve në disa faqe do të thotë që një shkelje e vetme mund të komprometojë çdo llogari që ndan të njëjtat kredenciale.
→ Autentifikimi me Dy Faktorë (2FA): Shtimi i një hapi të dytë verifikimi do të thotë që edhe nëse dikush vjedh fjalëkalimin tuaj, nuk mund ta përmbushë hapin e dytë[6] për të hyrë në llogaritë tuaja. Microsoft thotë se MFA mund të bllokojë mbi 99.9 përqind të sulmeve të kompromentimit të llogarive[7]. Ju merrni një kod në pajisjen tuaj celulare ose përdorni një metodë biometrike si gjurmët e gishtit. 2FA kombinon diçka që ju e dini (fjalëkalimin tuaj) me diçka që ju e keni (telefonin tuaj), duke e bërë shumë më të vështirë për sulmuesit të depërtojnë.
Ndërtoni Fjalëkalimet që Rezistojnë Sulmeve të Brute-Force
Sigurimi i llogarive tuaja merr përpjekje të thjeshtë dhe të qëllimshme:
→ Fraza kalimi të gjata: CISA rekomandon fjalëkalime me të paktën 16 karaktere[5], dhe sugjeron një frazë të lehtë për t’u mbajtur mend prej 4 deri në 7 fjalësh të palidhura me njëra-tjetrën si alternativë ndaj vargjeve të rastësishme. Gjatësia i bën fjalëkalimet shumë më të vështira për t’u thyer sesa fjalëkalimet e shkurtra dhe të thjeshta.
→ Ndryshimi pas një kompromentimi: Udhëzimi i NIST-it thotë se shërbimet nuk duhet të kërkojnë ndryshim periodik të fjalëkalimeve[4], por duhet të detyrojnë ndryshimin kur ka prova të kompromentimit. Ndiqni të njëjtën rregull edhe ju vetë: pas çdo shkeljeje të raportuar, përditësoni menjëherë kredencialet e prekura.
Përdorni një Menaxher Fjalëkalimesh për të Trajtuar Kompleksitetin
Menaxhimi i dhjetëra fjalëkalimeve të fortë nuk kërkon memorizim:
→ Menaxherët e fjalëkalimeve: Këshilla e CISA është të përdorni një menaxher fjalëkalimesh në vend që t’i shkruani fjalëkalimet[5]. Këto mjete gjenerojnë, ruajnë dhe rikthejnë fjalëkalime komplekse nga një bazë të dhënash e enkriptuar, dhe shënojnë ato që janë të dobëta ose të ripërdorura. Ju mbani mend vetëm një fjalëkalim kryesor. Fjalëkalimet unike kufizojnë dëmin kur një shërbim tjetër pëson një shkelje.
→ Zgjidhjet Ndërmarrjeje nga MSPs: Organizatat përfitojnë nga sistemet e menaxhimit të fjalëkalimeve që përfshijnë Single Sign-On (SSO) dhe aftësi të gjitha përfshirjeje. Këto zgjidhje rrisin si lehtësinë ashtu edhe sigurinë në shkallë.
Shtoni një VPN si Shtresë Shtesë Sigurimi
Një VPN plotëson sigurinë tuaj të fjalëkalimit duke mbrojtur të dhënat në transit:
→ Enkriptim: Një VPN enkripton lidhjen tuaj në internet, duke e bërë të dhënat që dërgoni dhe merrni të palexueshme për këdo që e përgjojnë atë.
→ Wi-Fi Publik i Sigurt: FTC thotë se shumica e faqeve të internetit përdorin tani enkriptim[8], gjë që e bën Wi-Fi-n publik zakonisht të sigurt kur shihni https. Një VPN shton një shtresë mbrojtjeje në rrjetet që nuk i besoni, por nuk e ndalon një shkelje të bazës së të dhënave të një kompanie.
| Hapi | Veprim | Përparësi |
|---|---|---|
| 1 | Ndryshoni fjalëkalimin e rrjedhur menjëherë në atë shërbim | Menjëherë |
| 2 | Ndryshojeni në çdo llogari tjetër ku e ringjalltët atë fjalëkalim | Menjëherë |
| 3 | Aktivizoni Autentifikimin Dyfaktorial (2FA) në llogaritë e prekura | Të njëjtën ditë |
| 4 | Njoftojeni platformat përkatëse për aksess të mundshëm të paautorizuar | Të njëjtën ditë |
| 5 | Kontaktojeni bankën ose emetuesin e kartës së kreditit nëse informacioni financiar ishte ekspozuar | Të njëjtën ditë |
| 6 | Skanoni pajisjet për malware duke përdorur softuerin antivirus | Brenda 24 orëve |
| 7 | Rivendosni pyetjet e sigurisë që mund të shërbejnë si shtigje alternative hyrjeje | Brenda 24 orëve |
| 8 | Monitoroni deklaratat bankare dhe raportet e kredisë për aktivitet të dyshimtë | Në vazhdim |
Këshillë: Përdorni “Have I Been Pwned?”[9] për të kontrolluar nëse adresa juaj e email-it shfaqet në ndonjë shkelje të njohur të të dhënave. Aktivizoni njoftimet falas për shkelje, që të njoftoheni në momentin kur kredencialet tuaja shfaqen në një rrjedhje të re, në vend që ta zbuloni javë më vonë.
Zbulimi i Rrjedhjes të Fjalëkalimit dhe Përgjigja e Shpejtë
Njohja e shenjave të kredencialeve të komprometuara dhe përgjigjja e shpejtë minimizoni dëmin dhe riktheni sigurinë në jetën tuaj digjitale.
Si të Kontrolloni nëse Fjalëkalimi Juaj Është Ekspozuar
Mbetuni vigjilent dhe verifikoni rregullisht statusin e kredencialeve tuaja:
→ Shërbime të Njoftimit të Shkeljes: Përdorni mjete si “Have I Been Pwned?” për të kontrolluar nëse emaili juaj dhe fjalëkalimet u shfaqën në një shkelje të të dhënave. Këto shërbime kompilojnë informacionin nga shkeljet e njohura dhe ju njoftojnë kur kredencialet tuaja shfaqen.
→ Monitoroni për Aktivitet të Dyshimtë: Shikoni për hyrjet e paautorizuara, emailet e papritura të rivendosjes së fjalëkalimit ose sinjalet e sigurisë nga shërbime që përdorni. Këto janë shenja të hershme të paralajmërimit të kredencialeve të komprometuara.
Shenjat e Paralajmërimit që Llogarija Juaj Ka Qenë Kompromituar
Ndonjëherë, treguesit e hakimit janë të delikate. Këtu është ajo për të cilën duhet të shikoni:
→ Aktivitet i Pasëdyshëm i Llogarisë: Hyrjet nga vendndodhje të panjohura ose në orë të papritur që nuk i nisëm jush.
→ Llogaritë e Bllokuara: Bllokimet e papritura sugjerojnë që dikush tjetër ndryshoi kredencialet tuaja.
→ Transaksione Financiare të Papritura: Akuzat e panjohura në deklarata bankare ose raporte krediti tregojnë vjedhje të mundshme të identitetit. Rishikoni rekordet financiare javë pas jave gjatë ndonjë dritareje të dyshimtë të shkeljes.
Hapat e Menjëhershëm Pas Shfaqjes të Kredencialeve tuaja në një Rrjedhje
Nëse zbuloni se fjalëkalimet tuaja u shfaqën në një shkelje, merrni veprim brenda orëve:
→ Ndryshoni Fjalëkalimet Tuaja: Përditësoni kredencialet menjëherë, duke filluar me çdo llogari që ndan të njëjtin fjalëkalim.
→ Zbatuoni Autentifikimin Dyfaktorial (2FA): Shtoni këtë shtresë shtesë edhe në llogaritë tuaja të rifreskuara.
→ Njoftojini Platformat Përkatëse: Njoftojeni çdo platformë ku mund të jenë përdorur kredencialet tuaja rreth shkeljes së mundshme.
→ Kontaktojeni Institucionet Financiare: Informojeni bankën ose emetuesin e kartës së kreditit për të shënuar aktivitetin mashtrimtar ose për të zëvendësuar kartat e komprometuar.
Kufizimi i Dëmit Pas një Shkelje të Kredencialeve
Përgjigja efektive kërkon të dy mbrojtjet teknike dhe komunikim të qartë, veçanërisht kur kredencialet e komprometuara mund të kontribuojnë në rreziqe si vjedhja e identitetit.
→ Skanojeni për Malware: Përdorni softuerin antivirus për të skanuar pajisjet tuaja për keyloggere ose malware tjetër të grumbullimit të të dhënave.
→ Rivendosni Pyetjet e Sigurisë: Ndryshoni pyetjet e sigurisë dhe përgjigjet që ofrojnë shtigje alternative të aksesit të llogarisë.
→ Komunikimi me Interesuarit: Nëse menaxhoni të dhënat e të tjerëve (për shembull, drejtim të biznesit), njoftojuni menjëherë klientëve të prekur, anëtarëve të ekipit ose partnerëve rreth shkeljes dhe masave që po merrni.
Shtresa Shtesë të Sigurisë: Mbrojtja VPN dhe Përpara
Safeguarding i identitetit tuaj në internet zgjerohet përtej fjalëkalimeve të forta. Shtresa të shumta të mbrojtjes zvogëlojnë ndjeshëm ekspozimin tuaj ndaj vjedhjes të kredencialeve.
Si VPN-të Zvogëlojnë Ekspozimin ndaj Vjedhjes së Kredencialeve
Kur përdorni një VPN, trafiku juaj i internetit kalon përmes një serveri të sigurt që enkripton informacionin që udhëton midis pajisjes suaj dhe internetit. Ky enkriptim ka rëndësi më të madhe në rrjetet publike Wi-Fi që nuk i besoni, ku një VPN e pengon personat e tjerë në rrjet të lexojnë trafikun tuaj.
Sidoqoftë, një VPN është një shtresë në një strategji më të gjerë. Kombinojeni atë me fjalëkalimet unike, një menaxher fjalëkalimesh, 2FA dhe monitorim të rregullt të shkeljes për mbrojtje gjithëpërfshirëse.
VPN-të Më të Mirë për Mbrojtjen e Kredencialeve
Konsideroni ofruesit e VPN-it me vlerësim të lartë për të forcuar sigurinë tuaj:
→ NordVPN: I njohur për protokolle të forta enkriptimi, NordVPN ofron mbrojtje të dyfishte VPN që enkriptohet trafikun tuaj dy herë. Ofron 7,213 serverë në 150 vende.
→ ExpressVPN: I lavdëruar për shpejtësi dhe lehtësi përdo, ExpressVPN jep enkriptim të fortë me një politikë të verifikuar pa-logs. Ai gjithashtu anashkalon kufizime gjeografike për shfletim privat ndërkombëtar.
→ CyberGhost: Me një ndërfaqe miqësore me përdoruesin dhe 9,600+ servera në 100 vende, CyberGhost ofron mbrojtje të besueshme për përdoruesit e rinj në VPN-të.
Ndërtimi i Një Strategjie të Plotë të Sigurisë të Kredencialeve
Shtimi i një VPN në rutinën tuaj të sigurisë është i thjeshtë. Zgjidhni një ofrues të reputuar, shkarkoni aplikacionin dhe lidhuni me një server para se të shfletoni ose të futni informacion të ndjeshëm. Mbajeni VPN-në aktiv në çdo rrjet që nuk e besoni plotësisht.
Çiftojeni përdorimin e VPN-it me këto praktika thelbësore:
→ Përdorni një menaxher fjalëkalimesh për çdo llogari → Aktivizoni 2FA në të gjitha llogaritë që e mbështesin → Kryeni rregullisht kontrolle për shkelje përmes shërbimeve të njoftimit → Ndryshoni menjëherë një fjalëkalim nëse një shërbim raporton një shkelje ose dyshoni për komprometim → Mbajini të gjitha softuerët dhe sistemet operative të përditësuara me versionet më të fundit
Ky qasje e shumë-shtresuar minimizni rrezikun e kredencialeve që shfaqen në një rrjedhje të të dhënave dhe i mbajnë llogaritë tuaja të sigurta edhe nëse një shtresë mbrojtjeje dështojnë.
Verdikti Final
Siguria e llogarive tuaja në internet varet nga zakonet tuaja ditore. Zbatuesi i fjalëkalimeve unike dhe të forta, qëndrimi vigjilent përmes monitorimit proaktiv dhe veprimi i shpejtë kur zbuloni një kompromitim janë praktika thelbësore për çdo përdorues digjital.
Merrni një hap sot. Përditësoni një fjalëkalim të dobët. Aktivizoni autentifikimin dyfaktorial në llogaritë tuaja më të rëndësishme. Drejtojini një kontroll të shkeljes në adresën tuaj të emailit kryesor. Këto veprime marrin minuta, por parandalojnë dëmim që mund të marrë muaj ose vite për të dëshmuar.
Kërcëninet digjitale bëhen më të sofistikuara çdo vit. Mbrojtja juaj më e mirë është një qasje e qëndrueshme, me shumë shtresa: kredenciale të forta, një menaxher fjalëkalimesh, 2FA, mbrojtje VPN në rrjete të pabesimet dhe monitorim të rregullt të shkeljes. Mos prisni një shkelje për t’ju kujtuar. Ndërtoni këto zakon në rutinën tuaj tani.
Referenca
- Verizon. pa datë. 2024 Dbir Data Breach Investigations Report. Marrë 16 tetor 2026 nga https://www.verizon.com/business/resources/Tfc3/reports/2024-dbir-data-breach-investigations-report.pdf.
- FCC. pa datë. DA 24 860A1. Marrë 16 tetor 2026 nga https://docs.fcc.gov/public/attachments/DA-24-860A1.pdf.
- Federal Trade Commission. 2019. Equifax Data Breach Settlement. Marrë 16 tetor 2026 nga https://www.ftc.gov/enforcement/refunds/equifax-data-breach-settlement.Arkivuar: Pamje nga Wayback Machine
- NIST. pa datë. NIST Special Publication 800-63B. Marrë 16 tetor 2026 nga https://pages.nist.gov/800-63-4/sp800-63b.html.Arkivuar: Pamje nga Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. pa datë. Use Strong Passwords. Marrë 16 tetor 2026 nga https://www.cisa.gov/secure-our-world/use-strong-passwords.Arkivuar: Pamje nga Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. pa datë. Turn On MFA. Marrë 16 tetor 2026 nga https://www.cisa.gov/secure-our-world/turn-mfa.Arkivuar: Pamje nga Wayback Machine
- M. Maynes. 2019. One simple action you can take to prevent 99.9 percent of attacks on your accounts. Microsoft Security Blog (20 gusht 2019). Marrë 16 tetor 2026 nga https://www.microsoft.com/en-us/security/blog/2019/08/20/one-simple-action-you-can-take-to-prevent-99-9-percent-of-account-attacks/.Arkivuar: Pamje nga Wayback Machine
- Consumer Advice. 2026. Are Public Wi-Fi Networks Safe? What You Need To Know. Marrë 16 tetor 2026 nga https://consumer.ftc.gov/articles/are-public-wi-fi-networks-safe-what-you-need-know.Arkivuar: Pamje nga Wayback Machine
- Have I Been Pwned. pa datë. Have I Been Pwned: Check if your email address has been exposed in a data breach. Marrë 16 tetor 2026 nga https://haveibeenpwned.com/.
Burime për këtë faqe
Grafikë dhe imazhe referuese nga kërkimet tona, të lira për t'u parë dhe ndarë.
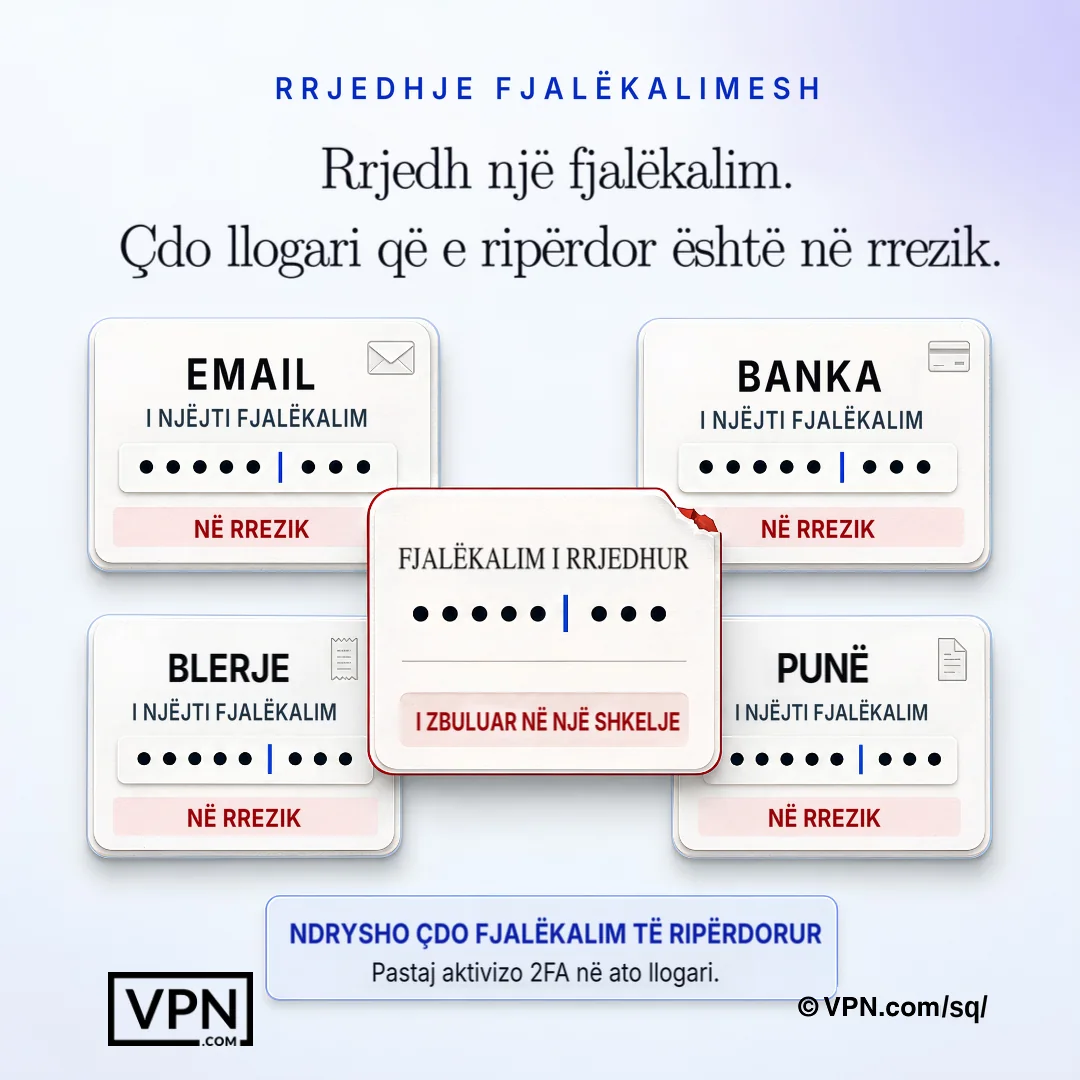
Një fjalëkalim i ekspozuar mund të komprometojë çdo llogari tjetër ku i njëjti kredencial është ripërdorur.
Pyetjet e Shpeshta të Bëra
Si e përfundojnë fjalëkalimet në të vërtetë në një rrjedhje të të dhënave?
Fjalëkalimet rrjedhin përmes sulmeve të phishing që ju mashtrojnë të dorëzoni kredencialet, malware që regjistron goditjet tuaja të tastierave dhe sulme direkte në bazat e të dhënave të kompanisë ku hakesat shfrytëzojnë dobësitë e sigurisë për të vjedhur miliona të dhëna njëherësh. Kredencialet e vjedhura më pas shiten ose tregtojnë në sasi të mëdha në dark web, duke mundësuar sulme të tjera në platforma të tjera që përdorni.
Sa shpesh përfshihen kredencialet e vjedhura në shkeljet e të dhënave?
Kredencialet e vjedhura janë një pjesë thelbësore e mënyrës se si ndodhin shkeljet. Raporti 2024 Data Breach Investigations i Verizon gjeti se ato janë shfaqur në pothuajse një të tretën (31%) të shkeljeve gjatë 10 viteve të fundit. Kredencialet e rrjedhura ripërdoren kundër faqeve të tjera, prandaj një rrjedhje e vetme mund të jetë e rëndësishme edhe për njerëzit që kurrë nuk e kanë përdorur shërbimin e shkelur.
Cilat shkelje të mëdha tregojnë rrezikun real të rrjedhjeve të fjalëkalimeve?
Dy shkelje ilustrojnë shkallën: sulmi i Equifax në 2017 ekspozoi informacionin personal të 147 milionë njerëzve, sipas FTC, ndërsa shkelja e T-Mobile në 2021 prekte 76.6 milionë njerëz, sipas FCC, me numrat e sigurisë sociale ndër të dhënat e marra. Secila tregon se si një dështim i vetëm i bazës së të dhënave kaskadon në rrezik vjedhjeje identiteti për miliona njerëz.
Cilat janë fjalëkalimet më të këqija që ende përdoren gjerësisht?
Pavarësisht ndërgjegjësimit të gjerë, miliona njerëz ende përdorin fjalëkalime si “password”, “12345”, “qwerty”, “abc123” dhe “password2024”. Ato janë të lehta për t’u marrë me mend, dhe udhëzimet e NIST thonë se shërbimet duhet t’i refuzojnë fjalëkalimet që përdoren zakonisht dhe që kanë qenë të rrjedhura më parë. Përdorimi i një prej tyre është e ngjashme me mbylljen e objekteve të vlefshme në një dollap, por duke e lënë çelësin në bravë.
Si e ndalon autentifikimi dyfaktorial një fjalëkalim të rrjedhur të përdoret?
2FA shton një hap të dytë verifikimi, zakonisht një kod i dërguar në telefonin tuaj ose një kontroll biometrik si një gjurmë gishti, duke kombinuar diçka që e dini (fjalëkalimin tuaj) me diçka që keni (pajisjen tuaj). Edhe nëse fjalëkalimi juaj shfaqet në një rrjedhje, një sulmues pa telefonin ose gjurmën e gishtit nuk mund të fusin në, për të cilën duhet ta aktivizoni atë në çdo llogari që e mbështet atë.
Sa shpesh duhet të ndryshoj fjalëkalimet e mia?
Ndryshoje një fjalëkalim menjëherë pas një shkeljeje të raportuar ose në çdo shenjë kompromentimi. Udhëzimi aktual i NIST thotë se shërbimet nuk duhet të kërkojnë ndryshim periodik të fjalëkalimeve, dhe duhet të detyrojnë ndryshimin vetëm kur ka prova të kompromentimit. Përkushtoje përpjekjen fjalëkalimeve unike për çdo llogari, sepse ripërdorimi i të njëjtit fjalëkalim në disa faqe do të thotë që një shkelje e vetme kompromenton gjithçka që e ndan atë.
Si mund të kontrolloj nëse fjalëkalimi im është rrjedhur tashmë?
Përdorni një shërbim njoftimi për shkeljet e të dhënave, si Have I Been Pwned (haveibeenpwned.com), për të kontrolluar nëse email-i ose fjalëkalimet tuaja shfaqen në një shkelje të njohur të të dhënave. Aktivizoni njoftimet falas për shkeljet, në mënyrë që të njoftoheni në çastin kur shfaqen kredenciale të reja, në vend që ta zbuloni javë më vonë. Kryerja e këtij kontrolli periodikisht është një pjesë e arsyeshme e një rutine të vazhdueshme sigurie.
A janë menaxherët e fjalëkalimeve në të vërtetë të sigurt për përdorim?
Po. Një menaxher fjalëkalimesh gjenerojnë, ruajnë dhe përshëndetje fjalëkalimet kompleks nga një bazë e të dhënave e enkriptuar, kështu që duhet të kujtoheni vetëm njërin fjalëkalim master. Ai mbron kredencialet tuaja edhe nëse një shërbim tjetër që përdorni pëson një shkelje, megjithëse çdo llogari merr një fjalëkalim unik, kompleks në vend të njërit të ringjalltë. Organizatat mund ta zgjerosin këtë me zgjidhje ndërmarrjeje që shtojnë Single Sign-On dhe auditing.
A mund ta parandalojë një VPN rrjedhjen e fjalëkalimit tim?
Jo drejtpërdrejt. Një VPN e enkripton lidhjen tuaj me internetin, kështu që trafiku i përgjuar mbetet i palexueshëm, gjë që ka rëndësi kryesisht në rrjetet publike Wi-Fi, ku hajdutët kibernetikë zakonisht kapin kredencialet. Ai nuk ndalon një shkelje të bazës së të dhënave të një kompanie, si ajo e Equifax, ndaj duhet të plotësojë, jo të zëvendësojë, fjalëkalimet unike, 2FA dhe një menaxher fjalëkalimesh si pjesë e një mbrojtjeje me shtresa.
Pse më mbrojnë menaxherët e fjalëkalimeve edhe nëse një uebfaqe që përdor merr shkelje?
Sepse çdo llogari merr fjalëkalimin e vet unik, kompleks në vend të një të ndarë, një shkelje në një shërbim ekspozoi vetëm atë kredencial të vetëm, jo çdo llogari të lidhur me atë. Kjo kundërshton drejtpërdrejtë mbushjen e kredencialeve, ku sulmuesit marrin fjalëkalimet e rrjedhur nga një shkelje dhe i përpiqen kundër saje të tjera, i cila dështon kur fjalëkalimet nuk përdoren përsëri.
Çfarë duhet të bëj në 24 orët e para pasi zbuloj kredencialet në një rrjedhje?
Ndryshoni fjalëkalimin e rrjedhur menjëherë në atë shërbim, më pas përditësojeni kudo tjetër ku e ringjalltët atë dhe aktivizoni 2FA në llogaritë e prekura të njëjtën ditë. Njoftojini platformat përkatëse dhe kontaktojeni bankën nëse informacioni financiar ishte ekspozuar. Brenda 24 orëve, skanojeni pajisjet për malware dhe rivendosni pyetjet e sigurisë që mund të shërbejnë si shtigje alternative hyrjeje.
Cilat shenjat e paralajmërimit tregojnë se llogarija ime ka qenë kompromituar?
Shikoni për hyrjet nga vendndodhje të panjohura ose orë që nuk e nisëm jush, emailet e papritur të rivendosjes të fjalëkalimit, bllokime të papritur duke sugjeruar që dikush tjetër ndryshoi kredencialet tuaja dhe akuzat e panjohura në deklarata bankare. Rishikoni rekordet financiare javë pas jave gjatë ndonjë dritareje të dyshimtë të shkeljes, megjithëse këto shenja shpesh shfaqen para se do ta vini re përgjithësisht një komprometim.
Cili VPN ofron mbrojtjen më të mirë kundër vjedhjes të kredencialeve në Wi-Fi publik?
NordVPN ofron mbrojtje VPN të dyfishtë që enkripton trafikun dy herë në 7,213 servera në 150 vende, ExpressVPN çifton enkriptimin e fortë me një politikë të verifikuar pa-logs dhe CyberGhost drejton 9,600+ servera në 100 vende me një ndërfaqe miqësore me fillestarët. Të tre enkriptojnë të dhënat në transit, i cili ka më shumë rëndësi në rrjete publike të Wi-Fi të pabesimet ku kredencialet zakonisht kapin.
Si duket një strategji e plotë sigurie për fjalëkalimet?
Një strategji e plotë shtresëzon pesë mbrojtje: fjalëkalime unike për çdo llogari, një menaxher fjalëkalimesh për të trajtuar kompleksitetin, 2FA në çdo llogari që e mbështet, kontrolle të rregullta për shkelje përmes një shërbimi si Have I Been Pwned, dhe një VPN aktiv në çdo rrjet të pabesueshëm. Ndryshimi i menjëhershëm i kredencialeve pas një shkeljeje dhe mbajtja e softuerit të përditësuar e plotësojnë qasjen, ashtu që asnjë dështim i vetëm të mos komprometojë gjithçka.