Kimlik Avı Saldırıları: Nasıl Çalışırlar ve Nasıl Önlenir
Kimlik avı saldırılarının ne olduğunu, dolandırıcılar tarafından kullanılan yaygın taktikleri ve bu aldatıcı çevrimiçi tehditlerini tanımak ve kaçınmak için atılabilecek adımları öğrenin.
 Michael Gargiulo
Özet: Kimlik avı, sahte e-postalar, çağrılar ve web siteleri kullanarak kimlik bilgilerini çalmak üzere tasarlanmış en yaygın siber saldırı vektörlerinden biridir. Etkili bir savunma, güvenlik araçlarının süregelen dikkat ve istenmeyeni iletişime şüpheci bir yaklaşımla birleştirilmesini gerektirir.
Siber suçlular, kişisel bilgileri çalmak ve sistemleri ele geçirmek için taktiklerini sürekli geliştiriyor. Oltalama (phishing), hâlâ en etkili silahları olmayı sürdürüyor. FBI’ın Internet Crime Complaint Center (IC3) birimi 2023 yılında 298.878 oltalama ve sahte kimliğe bürünme şikâyeti[1] aldı; bu, takip ettiği herhangi bir diğer suç türünden daha fazlaydı. Verizon’un 2024 Veri İhlali Soruşturma Raporu ise bir kullanıcının oltalama e-postasına kanma ortalama süresinin 60 saniyenin altında olduğunu[2] ortaya koydu.
Bu saldırılar, insanları kimlik bilgilerini vermek için kandırmak amacıyla sahte e-postalar, telefon aramaları, metinler ve web siteleri kullanır. Her türün nasıl çalıştığını anlamak, gerçek bir savunma oluşturmanın ilk adımıdır.
| Oltalama Türü | Yöntem | Birincil Hedef |
|---|---|---|
| E-posta oltalaması | Güvenilir markaları taklit eden toplu sahte e-postalar | Geniş kitle — kimlik bilgileri, ödeme bilgileri |
| Hedefli oltalama (spear phishing) | Kurban hakkında bilinen ayrıntıları kullanan kişiselleştirilmiş e-postalar | Belirli kişiler veya kuruluşlar |
| Sesli oltalama (vishing) | Banka veya teknik destek gibi davranan sesli aramalar | Finansal bilgiler, hesap erişimi |
| SMS oltalaması (smishing) | Kötü amaçlı bağlantılar içeren sahte SMS mesajları | Mobil kullanıcılar, kargo/paket dolandırıcılıkları |
| Balina avı (whaling) | Yöneticilere veya C-suite üyelerine yönelik son derece hedefli saldırılar | Havale transferleri, hassas kurumsal veriler (ilgili iş e-postası ele geçirme kategorisi 2023’te bildirilen 2,9 milyar dolarlık kayıplara[1] yol açtı) |
| Pharming | Meşru URL’leri sessizce sahte sitelere yönlendirme | Büyük ölçekte oturum açma kimlik bilgileri |
| Klon oltalama (clone phishing) | Gerçek bir e-postayı kopyalayıp içine kötü amaçlı bir bağlantı yerleştirme | Orijinal göndericiye güvenen kurbanlar |
Kimlik Avı Denemesini Nasıl Algılayabilirsiniz
Kimlik avı mesajları ortak uyarı işaretleri paylaşır. Onları hızlı bir şekilde fark etmek, kimlik bilgisi hırsızlığını ve kötü amaçlı yazılım enfeksiyonlarını önler.
Gönderici adresini kontrol edin. Saldırganlar genellikle görünen adları taklit eder ancak yanlış yazılmış alanları kullanırlar. “support@amaz0n-security.com” adresinden bir e-posta Amazon’dan değildir. Gönderici alanının üzerine gelin ve gerçek adresi açığa çıkarın.
Aciliyet ve tehditlere dikkat edin. “Hesabınız 24 saat içinde kilitlenecek” gibi mesajlar, düşünmeden harekete geçmeniz için baskı yapar. CISA, acil veya duygusal olarak etkileyici dil[3] kullanan mesajları, özellikle hemen yanıt verilmediği takdirde ağır sonuçlar doğacağını iddia edenleri, temel bir uyarı işareti olarak sıralar.
Tıklamadan önce bağlantıları inceleyin. Herhangi bir bağlantının üzerine gelin ve hedef URL’yi önizleyin. Bağlantı metni “bankofamerica.com” diyor ancak URL “boa-secure-login.xyz” adresine işaret ediyorsa, mesajı hemen kapatın.
Dilbilgisi ve biçimlendirme hatalarına dikkat edin, ancak yalnızca bunlara güvenmeyin. Yazım hataları, garip boşluklar ve tutarsız logolar sahte bir mesajın işareti olabilir. Ancak CISA, yapay zekâ ile yazılmış mesajların kusursuz dilbilgisine sahip olabileceğini[3] belirtiyor; bu nedenle göndereni, bağlantıyı ve talebin kendisini kontrol edin.
İpucu: Herhangi bir yere kimlik bilgileri girmeden önce, URL’yi manuel olarak doğrulayın. E-postalardaki bağlantılara tıklamayın. Adresi doğrudan tarayıcınıza yazın veya kaydedilmiş bir yer işareti kullanın. Meşru bankalar ve hizmetler asla e-posta veya telefon yoluyla parolanızı istemez.
Gerçekten İşe Yarayan Önleme En İyi Uygulamaları
Algılama tek başına yeterli değildir. Kuruluşlar ve bireyler, kimlik avı saldırılarını gelen kutularına ulaşmadan önce engellemek için katmanlı savunmalara ihtiyaç duyar.
Çok faktörlü kimlik doğrulamayı (MFA) etkinleştirin. Microsoft, MFA’nın hesap ele geçirme saldırılarının %99,9’undan fazlasını engelleyebileceğini[4] belirtiyor. Bir saldırgan parolanızı çalsa bile, ikinci faktör olmadan hesabınıza erişemez. Mümkün olduğunda güvenlik anahtarları gibi oltalamaya dayanıklı yöntemleri tercih edin; çünkü CISA’nın oltalama rehberi[5] yönetici hesapları için oltalamaya dayanıklı MFA’yı önceliklendiriyor.
E-posta kimlik doğrulama protokollerini uygulayın. Alan adınız için SPF, DKIM ve DMARC kayıtlarını yapılandırın. Birlikte çalıştıklarında, alınan e-postaların gönderen sunucusunu yayımlanmış kurallara bakarak doğrularlar[5]. CISA’nın federal kurumlara yönelik direktifi de, reject DMARC politikasının sahteciliğe karşı en güçlü korumayı sağladığını[6] belirtiyor.
Güvenlik farkındalık eğitimini düzenli olarak yapın. Eğitim, insanların oltalama (phishing) saldırılarını fark etmesine ve bildirmesine yardımcı olur: Verizon’un 2024 raporuna göre, simülasyon çalışmalarında kullanıcıların %20’si oltalama girişimlerini bildirmiştir[2]; bu oranın %11’i ise bağlantıya tıklamış kişilerden oluşmaktadır. İnsanların çoğu bir dakika içinde harekete geçtiğinden, alışkanlığın canlı kalması için eğitimi yeterince sık tekrarlayın.
Korumalı DNS filtrelemesini kullanın. CISA, saldırganların kullanıcıları kimlik bilgilerini çalan kötü amaçlı web sitelerine yönlendirmesini engellemek için korumalı bir DNS çözümleyicisi[5] kullanılmasını öneriyor ve OpenDNS Home ile Cloudflare Zero Trust Services gibi ücretsiz seçenekleri sıralıyor.
Bir oltalama bildirim düğmesi kullanın. Çalışanlara şüpheli e-postaları tek tıkla bildirme seçeneği sunun. CISA, şüpheli oltalama etkinliğinin bildirilmesini[5] kuruluşları korumanın en etkili yöntemlerinden biri olarak nitelendiriyor.
Saldırı Başarılı Olduğunda Kimlik Avı Yanıt Adımları
En iyi savunmalar da ara sıra başarısız olur. Net bir olay tepkisi planı hasarı sınırlar ve kurtarmayı hızlandırır.
Etkilenen hesabı hemen izole edin. Güvenliği ihlal edilen parolayı sıfırlayın ve etkin oturumları iptal edin. MFA etkinleştirilmemişse, şimdi etkinleştirin.
Güvenlik ekibinizi hemen bilgilendirin. CISA, kuruluşları phishing olaylarını derhal bildirmeye[5] çağırıyor. Hızlı bildirim, müdahale ekiplerinin saldırganın altyapısını diğer hesaplara yayılmadan engellemesi için zaman tanır.
Kötü amaçlı yazılım taraması yapın. Kurban bir bağlantıyı tıklamışsa veya bir ek indirmişse, tam bir uç nokta taraması çalıştırın. Tarama tamamlanana kadar cihazı ağdan karantinaya alın.
Her şeyi belgeleyin. Kimlik avı e-posta başlıklarını, URL’leri, zaman damgalarını ve alınan tüm eylemleri kaydedin. Bu kanıt, adli araştırmayı ve yasal raporlamayı destekler.
Etkilenen taraflarla iletişim kurun. Müşteri verileri ifşa edildiyse, yargı bölgenizin ihlal bildirim yasalarına uygun olarak etkilenen bireyleri bilgilendirin. Şeffaflık, güveni korur.
Nihai Yorum
Kimlik avı, siber güvenlikte en kalıcı tehditlerden biri olmaya devam etmektedir. Saldırganlar hızlı bir şekilde uyum sağlar, herhangi bir tek kanal için savunmalar iyileştirildiğinde e-postadan SMS’e ve sesli aramalara geçer.
Algılama becerileri, katmanlı teknik kontroller ve düzenli eğitim, etkili savunmanın temelini oluşturur. DMARC gibi e-posta kimlik doğrulama protokolleri alan adı taklit etmeyi durdurur. Çok faktörlü kimlik doğrulama, çalınan kimlik bilgilerini nötr hale getirir. Üç aylık eğitim, kuruluşunuzun tüm seviyeleri genelinde kimlik avı farkındalığını keskin tutar.
Sağlam bir olay tepkisi planı, bir saldırı sızarsa, takımınız hasarı günler yerine dakikalar içinde sınırlar. Yanıt prosedürlerinizi belgeleyin, net roller atayın ve bunları düzenli olarak uygulayın.
Kimlik avı savunması tek seferlik bir proje değildir. Kuruluşunuzun her seviyesinde sürekli dikkat, güncellenmiş araçlar ve güvenlik açısından farkında bir kültür gerektirir.
Referanslar
- IC3. 2024. 2023 IC3Report. 16 Ekim 2026 tarihinde https://www.ic3.gov/AnnualReport/Reports/2023_IC3Report.pdf adresinden alındı.Arşivlendi: Wayback Machine anlık görüntüsü
- Verizon. t.y. 2024 Dbir Data Breach Investigations Report. 16 Ekim 2026 tarihinde https://www.verizon.com/business/resources/Tfc3/reports/2024-dbir-data-breach-investigations-report.pdf adresinden alındı.
- Cybersecurity and Infrastructure Security Agency CISA. t.y. Recognize and Report Phishing. 16 Ekim 2026 tarihinde https://www.cisa.gov/secure-our-world/recognize-and-report-phishing adresinden alındı.Arşivlendi: Wayback Machine anlık görüntüsü
- M. Maynes. 2019. One simple action you can take to prevent 99.9 percent of attacks on your accounts. Microsoft Security Blog (20 Ağustos 2019). 16 Ekim 2026 tarihinde https://www.microsoft.com/en-us/security/blog/2019/08/20/one-simple-action-you-can-take-to-prevent-99-9-percent-of-account-attacks/ adresinden alındı.Arşivlendi: Wayback Machine anlık görüntüsü
- CISA. 2023. Phishing Guidance: Stopping the Attack Cycle at Phase One. 16 Ekim 2026 tarihinde https://www.cisa.gov/sites/default/files/2025-03/Phishing%20Guidance%20-%20Stopping%20the%20Attack%20Cycle%20at%20Phase%20One%20508.pdf adresinden alındı.Arşivlendi: Wayback Machine anlık görüntüsü
- Cybersecurity and Infrastructure Security Agency CISA. t.y. BOD 18-01: Enhance Email and Web Security. 16 Ekim 2026 tarihinde https://www.cisa.gov/news-events/directives/bod-18-01-enhance-email-and-web-security adresinden alındı.Arşivlendi: Wayback Machine anlık görüntüsü
Bu sayfa için kaynaklar
Araştırmamızdan grafikler ve referans görseller, ücretsiz görüntüleyin ve paylaşın.
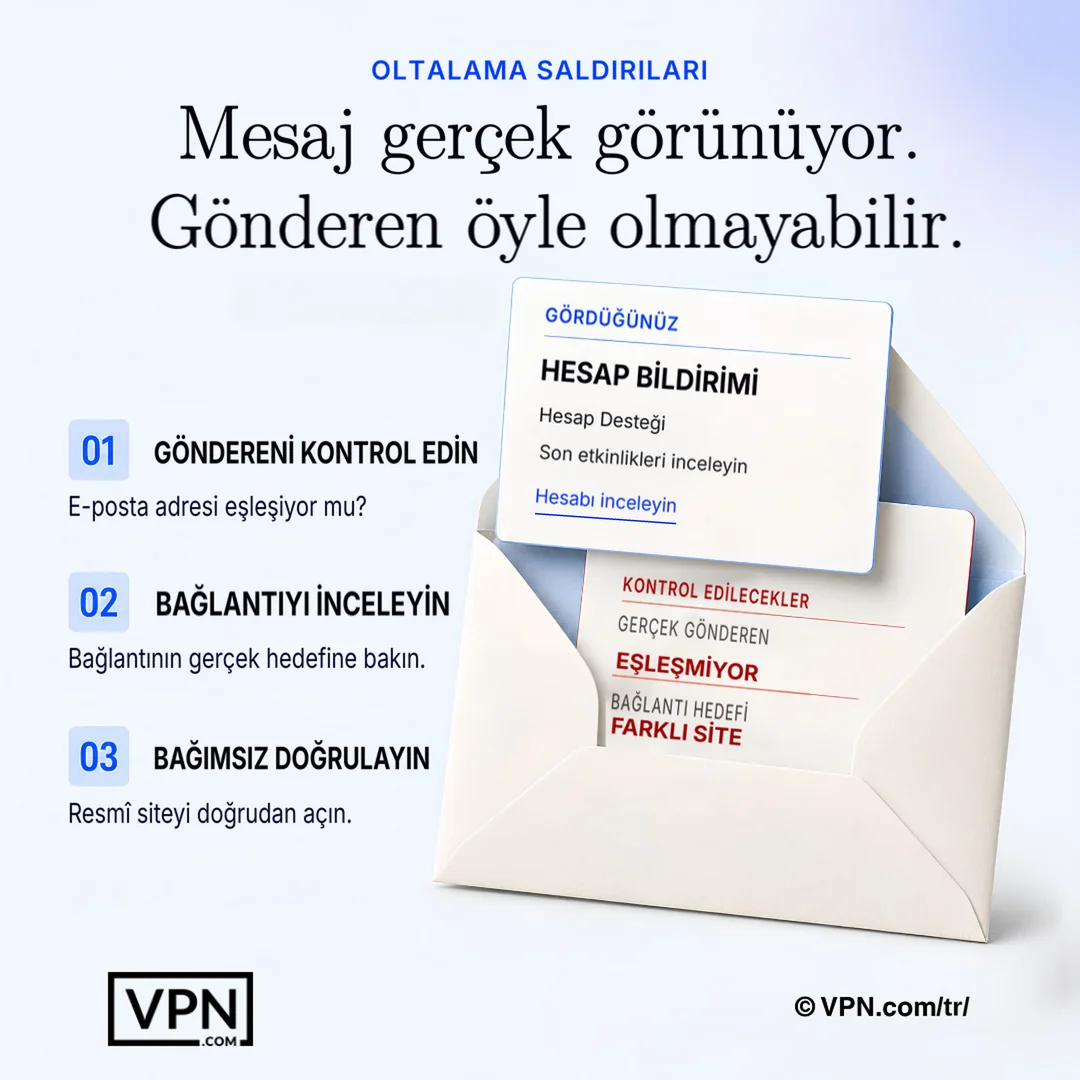
İkna edici bir mesaj yine de sahte olabilir; bu nedenle göndereni ve hedefi mesajın dışında doğrulayın.
Kimlik Avı Hakkında Sık Sorulan Sorular
Oltalama nedir ve saldırganlar bunu gerçekte nasıl gerçekleştirir?
Oltalama, kurbanları kimlik bilgilerini veya para vermeye ikna etmek için sahte e-postalar, aramalar, mesajlar ya da web siteleri aracılığıyla güvenilir göndericileri taklit ederek çalışır. FBI’ın Internet Crime Complaint Center birimi 2023 yılında 298.878 oltalama ve taklit (spoofing) şikayeti kaydetti. Saldırganlar başarılı olmak için teknik istismarlardan çok aciliyet hissi, taklit alan adları ve kopyalanmış markalaşmaya dayanır.
E-posta kimlik avı, hedefli kimlik avı ve whaling arasındaki fark nedir?
E-posta kimlik avı, geniş bir kitleye sahte marka e-postaları gönderip kimlik bilgileri veya ödeme bilgileri ararken, hedefli kimlik avı belirli bir hedef hakkında bilinen ayrıntıları kullanarak mesajları kişiselleştirir. Whaling daha ileri giderek, tel transferlerini yetkilendirmek veya hassas kurumsal verileri sızdırmak için özellikle yöneticileri ve üst düzey kişileri hedefler. Saldırı ne kadar hedefli olursa, genellikle o kadar ikna edici ve maliyetli olur.
Vishing ve smishing nedir ve e-posta kimlik avıdan nasıl farklıdırlar?
Vishing, mali bilgiler ve hesap erişimi almak için bankaları veya teknik desteği taklit eden sesli aramalar kullanırken, smishing DMARC gibi e-posta kimlik doğrulama protokollerini atlamak için teslimat veya paket bildirimleri olarak gizlenen kötü amaçlı bağlantılar içeren sahte SMS mesajları gönderir. Her ikisi de e-postayı tamamen atlaması ve insanların telefon aramaları ve metinlerle ilişkilendirdikleri anında eylem özellikleri işletir.
Pharming nedir ve neden sahte bir e-postadan yakalanması daha zordur?
Pharming meşru URL’leri sessizce sahte sitelere yönlendirir, şüpheli bir e-posta veya bağlantıya ihtiyaç duymaz, bu nedenle kurbanlar doğru adresi kendileri yazıp yazmasalar da sahte bir oturum açma sayfasına inerler. Tek bir kurban yerine ölçekte oturum açma kimlik bilgilerini hedefler ve yanlış yazılmış bir alan gibi fark etmek için açık bir köder yoktur.
Klon kimlik avı nedir?
Klon kimlik avı, gerçek, daha önce gönderilen bir e-postayı çoğaltır ve kötü amaçlı bir bağlantı yerine geçer, kurbanın zaten asıl göndericiyi ve mesajı güvendiği gerçeğine dayanır. Kopya, alıcının zaten gördüğü meşru bir şeye neredeyse özdeş göründüğü için, soğuk, beklenmedik bir e-postanın normalde tetikleyeceği şüpheyi atlatır.
Bir oltalama e-postasının ayırt edici işaretleri nelerdir?
Birçok oltalama e-postası dört uyarı işareti ile ortaya çıkar. Gönderen adresinde “amaz0n-security.com” gibi yanlış yazılmış alan adlarını kontrol edin, “hesabınız 24 saat içinde kilitlenecek” gibi aciliyet ifadelerine dikkat edin, bağlantıların üzerine gelerek asıl hedef URL’yi önizleyin ve biçimlendirme hatalarına bakın. Yapay zekâ ile yazılmış mesajlar ise kusursuz görünebilir.
Çok faktörlü kimlik doğrulama, kimlik avı saldırılarının başarılı olmasını nasıl engeller?
Microsoft, çok faktörlü kimlik doğrulamanın hesap ele geçirme saldırılarının yüzde 99,9’dan fazlasını engelleyebileceğini söylüyor; çünkü çalınan bir parola, ikinci faktör olmadan oturum açmak için tek başına yeterli değildir. Bir kimlik avı e-postası kimlik bilgilerinizi ele geçirse bile MFA, saldırganı oturum açma ekranında durdurur ve bu da onu mevcut en etkili savunma yöntemlerinden biri haline getirir.
SPF, DKIM ve DMARC nedir ve üçüne de ihtiyacım var mı?
SPF, DKIM ve DMARC, gelen postanın gerçekten iddia edilen göndericiden geldiğini doğrulayan, alan adı düzeyinde yapılandırılan e-posta kimlik doğrulama protokolleridir. Birbirlerinin alternatifi değil, birlikte çalışırlar: DMARC, doğrulamayı geçemeyen postanın ne olacağına karar vermek için SPF ve DKIM üzerine kurulur. CISA, reddetme (reject) DMARC politikasının sahte e-postalara karşı en güçlü korumayı sağladığını belirtir.
Güvenlik farkındalık eğitimi riski gerçekten azaltmak için ne sıklıkta yapılmalı?
Alışkanlık kalıcı olacak kadar sık. Verizon’un 2024 raporuna göre bir kullanıcının kimlik avı e-postasına kanma süresinin ortancası 60 saniyenin altında ve kullanıcıların yalnızca %20’si simülasyonlarda kimlik avını bildirdi. Sık tekrarlanan kısa hatırlatmalar ve bildirmenin kolay bir yolu, bu verilere pratik yanıt niteliğinde.
Çalışanlar tıklamadan önce hangi araçlar oltalama sitelerini engeller?
Korumalı DNS filtreleme, kullanıcıların bilinen kötü amaçlı web sitelerine bağlanmasını engeller. CISA ise OpenDNS Home ve Cloudflare Zero Trust Services gibi ücretsiz seçenekleri önermektedir. Bunu tek tıklamayla oltalama bildirme düğmesiyle birleştirmek, çalışanların şüpheli e-postaları anında işaretlemesini sağlar; CISA bunu bir kuruluşu korumanın en etkili yollarından biri olarak nitelendirmektedir.
Kimlik avı bağlantısını tıklamışsam veya parolamı girdimse ilk olarak ne yapmalıyım?
Hesabı hemen izole edin: güvenliği ihlal edilen parolayı sıfırlayın ve tüm etkin oturumları iptal edin, ardından zaten açıksa MFA’yı etkinleştirin. Bir bağlantıya tıkladıysanız veya bir ek indirdiyseniz kötü amaçlı yazılım için tam bir uç nokta taraması çalıştırın ve tarama tamamlanana kadar cihazı ağdan karantinaya alın.
Bir şirket bir kimlik avı olayını dahili olarak ne kadar hızlı bildirmelidir?
Şüpheli bir ele geçirme durumunda güvenlik ekibinizi hemen bilgilendirin. CISA, kuruluşları kimlik avı olaylarını derhal bildirmeye çağırıyor; hız, müdahale ekiplerinin saldırganın altyapısını diğer hesaplara yayılmadan engellemesi için zaman tanır. Hedef olarak günleri değil, dakikaları düşünün.
Kimlik bilgileri çalındıktan sonra iyi bir olay yanıt planı neyi içerir?
Katı bir kimlik avı tepkisi planı her şeyi belgeler: kimlik avı e-postasının başlıkları, URL’leri, zaman damgaları ve yapılan her eylem, bunlar adli araştırma ve yasal raporlamayı destekler. Ayrıca etkilenen hesapları izole eder, cihazları kötü amaçlı yazılım taraması yapır ve müşteri verileri ifşa edildiyse yargı bölgenizin ihlal bildirim yasalarına göre etkilenen bireyleri bildirir.