Sıfır Güven Siber Güvenliği: İlkeler ve Uygulama
Sıfır güven siber güvenliğinin temellerini, modelin nasıl çalıştığını, temel faydaları ve çevre savunmalarından her zaman doğrulama tabanlı erişime geçiş adımlarını öğrenin.
 Michael Gargiulo
Özet: Sıfır güven güvenliği, ağınızın içindeki her şeyin güvenli olduğu eski varsayımın yerini alır. Her kullanıcı, cihaz ve bağlantı sürekli olarak doğrulanır ve bulut bağlantılı ortamlarda ihlal riskini önemli ölçüde azaltır.
Sıfır Güven Siber Güvenliği Nedir?
Geleneksel ağ güvenliği basit bir fikirle çalışıyordu: çevrenin içindeki her şeye güven ve kenarda tehditleri engelle. Güvenlik duvarları, VPN’ler ve izinsiz giriş algılama sistemleri kurumsal kaynakların etrafında dijital bir hendek oluşturdular. Bir kullanıcı veya cihaz kapıyı geçtikten sonra, serbestçe hareket edebiliyordu.
Bu model artık işe yaramıyor. Bulut bilişim, uzaktan çalışma ve mobil cihazlar ağ çevresini tamamen ortadan kaldırdı. Çalışanlar kahve dükkanlarında kişisel dizüstü bilgisayarlardan hassas verilere erişiyor. Üçüncü taraf satıcılar doğrudan iç sistemlere bağlanıyor. Tek bir uç noktayı ihlal eden saldırganlar, tüm bir kuruluş genelinde yan yönde hareket edebiliyor.
Sıfır güven siber güvenliği bu gerçekle doğrudan başa çıkıyor. Ağın içindeki her şeyin güvenli olduğunu varsaymak yerine, sıfır güven her erişim isteğini potansiyel olarak düşmanca olarak ele alır. Her kullanıcı, her cihaz ve her bağlantı, herhangi bir kaynağa erişim kazanmadan önce meşruiyetini kanıtlamalıdır. Tehdit ortamı hakkında daha geniş bir bakış için, bkz. siber güvenlik merkezi.
NIST Özel Yayın 800-207[1], sıfır güven için ABD federal referans mimarisidir. Sıfır güvenin tanımını, sıfır güven tasarımının yedi ilkesini, politika motoru gibi mantıksal bileşenleri ve dağıtım varyasyonlarını tanımlar. ABD hükümeti ayrıca, sıfır güveni beş ayak etrafında düzenleyen CISA Sıfır Güven Olgunluk Modeli[2] (kimlik, cihazlar, ağlar, uygulamalar ve iş yükleri, veriler) ile kurumlar için federal sıfır güven stratejisi olan OMB M-22-09[3] genelgesini yayımlamaktadır.
Sıfır güven, satın alabileceğiniz tek bir ürün değildir. Bu bir güvenlik modeli, bir felsefe ve kuruluşların erişim ve güven hakkında nasıl düşündüğünü her düzeyde yeniden şekillendiren bir mimari yaklaşımdır.
Temel Zero Trust İlkeleri
Aşağıdaki tablo, zero trust rehberlerinde tekrar eden altı uygulama alanını özetlemektedir. NIST SP 800-207’nin kendisi ise yedi ilke tanımlar: örneğin, tüm veri kaynaklarının ve bilgi işlem hizmetlerinin kaynak olarak ele alınması, tüm iletişimin ağ konumundan bağımsız olarak güvence altına alınması, erişimin oturum bazında verilmesi ve erişim kararının dinamik politikayla alınması gibi ilkeler:
| Sıfır Güven İlkesi | Pratikteki Anlamı |
|---|---|
| Açıkça doğrula | Her kullanıcı, cihaz ve istek için kimlik doğrulaması yap — her seferinde, sadece oturum açmada değil |
| En az ayrıcalık erişimi | Yalnızca belirli bir görev için gerekli olan izinleri ver, başka hiçbir şey değil |
| İhlal var sayılsın | Saldırganların zaten içeride olduğu varsayıyla sistemler tasarla; blast yarıçapını sınırla |
| Ağ segmentasyonu | Ağı böl, böylece bir güvenliği ihlal edilmiş bölge yan yönde yayılamaz |
| Çok faktörlü kimlik doğrulama | Tüm erişim noktaları için şifrenin ötesinde ikinci bir faktör gerekli kıl |
| Sürekli izleme | Tüm etkinlikleri gerçek zamanlı olarak kaydet ve analiz et, anormallikleri erkenden yakala |
Her ilke diğerlerini güçlendirir. En az ayrıcalık ilkesi, ele geçirilmiş bir hesabın neye erişebileceğini sınırlar. Ağ segmentasyonu, bir saldırganın kimlik doğrulamasını aşması durumunda oluşacak zararı sınırlar. Sürekli izleme, statik kuralların gözden kaçırabileceği anormal davranışları tespit eder. Birlikte ele alındığında bu uygulamalar, başarılı bir ihlal riskini azaltan birbiriyle örtüşen savunma katmanları oluşturur.
Önemli: Sıfır güven bir ürün değildir; bu bir güvenlik modelidir. Geleneksel çevre savunmaları ağın içindeki her şeyin güvenli olduğunu varsayar, ancak uzaktan çalışma ve bulut bilişim bu sınırı ortadan kaldırmıştır. En az ayrıcalık erişimi ve sürekli doğrulama benimsemek, saldırganlar ilk erişimi elde ettikten sonra ihlalın yayılma riskini önemli ölçüde azaltır.
Sıfır Güven Mimarisi Bileşenleri
Sıfır güven mimarisi, birlikte çalışan birkaç bağlantılı bileşene dayanır. Her birini anlamak, kuruluşların gerçekçi dağıtımları planlamasına yardımcı olur.
Kimlik ve Erişim Yönetimi (IAM)
IAM, sıfır güvenin temeldir. Microsoft Entra ID (eski adıyla Azure AD), Okta ve Ping Identity gibi çözümler, kullanıcı kimliklerini herhangi bir kaynağa erişim vermeden önce doğrular. Her erişim isteği, kimliği, rolü ve bağlamı değerlendirerek bir izin veya reddet kararı vermeden önce IAM katmanından geçer. Güçlü kimlik ve erişim yönetimi uygulamaları, kimlik avı ve hesap devralma saldırılarını önlemeye yardımcı olur.
Çok Faktörlü Kimlik Doğrulama (MFA)
MFA, kullanıcıların kimliklerini en az iki ayrı faktörle kanıtlamasını gerektirir: bildikleri bir şey (parola), sahip oldukları bir şey (donanım belirteci veya telefon) ya da olan bir şey (biyometrik veri). Şüpheli etkinliğe sahip hesaplar üzerinde yapılan bir Microsoft Research çalışması, MFA’nın tüm popülasyonda ele geçirilme riskini %99,22 oranında azalttığını[4] ve kimlik bilgilerinin sızdığı durumlarda bu oranı %98,56 olarak ortaya koydu. MFA, herhangi bir zero trust uygulamasında vazgeçilmezdir.
Mikro Segmentasyon
Ağı tek bir güvenilir bölge olarak ele almak yerine, mikro segmentasyon onu küçük, izole edilmiş segmentlere böler. Her segment kendi erişim ilkelerini uygular. Bir saldırgan bir segmenti ihlal etse bile, diğerlerine yan yönde geçemez. VMware NSX, Illumio ve Cisco ACI gibi araçlar ölçekte mikro segmentasyonu etkinleştirir.
Uç Nokta Algılama ve Yanıt (EDR)
Sıfır güven, ağa bağlanan her cihaza görünürlük gerektirir. CrowdStrike Falcon, SentinelOne ve Microsoft Defender for Endpoint gibi EDR çözümleri, cihaz durumunu sürekli izler, kötü niyetli davranışı tespit eder ve uyum ilkelerini uygular. Uyumun dışına çıkan bir cihaz (eski işletim sistemi, eksik yamaları), hassas kaynakların erişiminden otomatik olarak engellenir.
Güvenlik Bilgileri ve Etkinlik Yönetimi (SIEM)
SIEM platformları tüm ortamdan günlükleri toplar ve anormallikleri algılamak için analitiği uygular. Splunk, Microsoft Sentinel ve IBM QRadar gibi çözümler, sıfır güvenin talep ettiği sürekli izlemeyi sağlar. Gerçek zamanlı uyarı ve otomatikleştirilmiş yanıt oynatma kitapçıkları, güvenlik ekiplerinin tehditler üzerinde günler yerine dakikalar içinde hareket etmelerine yardımcı olur.
İlke Altyapısı ve İlke Yöneticisi
Sıfır güven mimarisinin merkezinde ilke altyapısı yer alır. Bu bileşen her erişim isteğini tanımlı ilkeler karşısında değerlendirir (kullanıcı rolü, cihaz durumu, konum, günün saati, risk puanı) ve gerçek zamanlı bir güven kararı verir. İlke yöneticisi daha sonra uygun uygulama noktasına bağlantıyı izin virmesini veya engel etmesini söyleyerek bu kararı uygular.
Sıfır Güven vs. Geleneksel Çevre Güvenliği
Sıfır güven ile eski yaklaşımlar arasındaki karşıtlığı anlamak, kuruluşların neden değişimi yaptığını açıklığa kavuşturur.
| Faktör | Geleneksel Çevre Güvenliği | Sıfır Güven Güvenliği |
|---|---|---|
| Güven modeli | Ağın içindeki her şeye güven | Hiçbir şeye güven verme; her şeyi doğrula |
| Erişim kapsamı | Kimlik doğrulamasından sonra geniş ağ erişimi | Granüler, uygulamaya özel erişim |
| Doğrulama sıklığı | Oturum açmada bir kez | Sürekli, her istek için |
| Yan yönde hareket riski | Yüksek — saldırganlar içeride bir kez serbestçe hareket eder | Düşük — mikro segmentasyon ihlalleri sınırlar |
| Uzaktan çalışma desteği | Tüm trafiği VPN tünelinden geçirme gerektirir | Dağıtılmış erişim için yerel destek |
| Görünürlük | Sınırlı iç trafik izleme | Tüm bağlantılara tam görünürlük |
Geleneksel VPN tabanlı yaklaşımların aksine, bağlantı kurulduktan sonra geniş ağ erişimi sağlaması yerine, sıfır güven ağ erişimi (ZTNA) kullanıcının rolü için gereken belirli uygulamaya yalnızca erişim sağlar. Şifrelemesi için gizlilik odaklı VPN’lere güvenen kuruluşlar, her kullanıcının gerçekte neler erişebileceğini kontrol etmek için ZTNA’yı üzerine katmanlaştırabilir. VPN şifrelenmiş tüneli işler; sıfır güven yetkilendirme ve sürekli doğrulamayı işler. Her iki yaklaşım etrafında inşa edilmiş kurumsal platformların yan yana karşılaştırması için bkz. kurumsal VPN karşılaştırması.
Zero Trust Mimarisi Nasıl Uygulanır
Zero trust uygulaması bir gecede tamamlanacak bir proje değildir ve en iyi şekilde aşamalı olarak yürütülür. İşte pratik, adım adım bir yaklaşım.
Adım 1: Koruma Yüzeyinizi Haritalaştırın
En önemli verilerinizi, uygulamalarınızı, varlıklarınızı ve hizmetlerinizi (DAAS) tanımlayın. Sürekli genişleyen geniş saldırı yüzeyinin aksine, koruma yüzeyi küçük ve iyi tanımlanmıştır. Buradan başlayın.
Adım 2: İşlem Akışlarını Haritalaştırın
Trafiğin ağınızda nasıl hareket ettiğini belgelendirin. Hangi kullanıcıların hangi uygulamalara, hangi cihazlardan ve hangi yollardan eriştiğini anlayın. Anlamadığınız akışlara ilke uygulayamazsınız.
Adım 3: Koruma Yüzeyinin Etrafında Mimari Oluşturun
Koruma yüzeyinizin etrafına yeni nesil güvenlik duvarları, IAM çözümleri ve mikro segmentasyon araçları yerleştirin. Politika motorunu her erişim kararının merkezine konumlandırın. NIST SP 800-207, dört dağıtım varyasyonunu tanımlar: cihaz ajanı/ağ geçidi tabanlı, enklav tabanlı, kaynak portalı tabanlı ve cihaz uygulaması sanal alanında çalıştırma (sandboxing). Seçiminizi mevcut altyapınıza göre yapın.
Adım 4: Granüler Erişim İlkeleri Oluşturun
Kipling Yöntemini kullanarak granüler erişim ilkeleri tanımlayın: Kim erişim istiyorum? Hangi uygulamaya erişiyor? Ne zaman erişiyor? Nerede? Neden erişmesi gerekiyor? Nasıl bağlanıyor? Bu altı soru, her ilke kuralının temelini oluşturur.
Adım 5: Her Yerde Çok Faktörlü Kimlik Doğrulamayı (MFA) Uygulayın
Tüm erişim noktalarında MFA’yı devreye alın. Önce ayrıcalıklı hesaplara öncelik verin, ardından tüm kullanıcılara genişletin. Donanım güvenlik anahtarları (YubiKey, Google Titan) oltalamaya dayanıklıdır; OMB M-22-09[3] federal kurumların benimsemesini yönlendirdiği MFA biçimi de budur.
Adım 6: Sürekli İzleme ve Analitiği Etkinleştirin
SIEM ve EDR çözümlerini tüm trafiği gerçek zamanlı olarak izlemek için dağıtın. Normal davranış için taban çizgisi oluşturun, böylece anormallikleri anında tetiklesin. Yaygın tehdit modellerine yönelik yanıt oynatma kitapçıklarını otomatikleştirin.
Adım 7: Yinelemek ve Genişletmek
En hassas varlıklarınızla başlayın ve sıfır güven kontrollerini dışarıya doğru genişletin. Her faz test etmeyi, doğrulamayı ve ilke rafinemanını içermelidir. Sıfır güven bir hedef değildir; bu iyileştirmenin devam eden bir sürecidir.
Yaygın Sıfır Güven Kullanım Durumları
Uzaktan ve Hibrit Çalışanlar
Evden, ortak çalışma alanlarından veya müşteri yerlerinden çalışan çalışanları olan kuruluşlar sıfır güvenden hemen faydalanır. Tüm trafiği merkezi bir VPN aracılığıyla yönlendirmek yerine, ZTNA çözümleri her kullanıcı ve cihazı bağımsız olarak doğrular. Bu gecikmeyi azaltır ve aynı anda güvenliği iyileştirir.
Bulut Odaklı Kuruluşlar
AWS, Azure ve Google Cloud genelinde iş yüklerini çalıştıran şirketlerin birden fazla ortam arasında tutarlı erişim kontrollerine ihtiyacı vardır. Sıfır güven ilkeleri ağ sınırını değil, kullanıcıyı ve iş yükünü takip eder.
Düzenlenmiş Endüstriler
HIPAA’ya tabi sağlık kuruluşları, PCI DSS ve SOX tarafından yönetilen finansal kurumlar ve FedRAMP’ı takip eden devlet kurumlarının tümü katı erişim kontrollerine ve denetim izlerine ihtiyaç duyar. Sıfır güven tasarım olarak her ikisini de sağlar.
Üçüncü Taraf ve Yüklenici Erişimi
Satıcılar ve yükleniciler genellikle belirli iç sistemlere erişime ihtiyaç duyarlar. Sıfır güven onlara yalnızca ihtiyaç duydukları kaynaklar ve yalnızca ihtiyaç duydukları süre boyunca erişim verirken, her işlemin tam olarak günlüğünü tutarlar.
Birleşme ve Satın Almalar
İki kuruluş birleştiğinde, ağlarını entegre etmek önemli risk oluşturur. Sıfır güven her ortamın bağımsız erişim kontrollerini korurken uygulama bazında kurumlar arası erişimi seçici olarak sağlar.
Sıfır Güven Kuruluşunuz İçin Uygun mu?
Sıfır güven siber güvenliği geçici bir eğilim değildir. Bu, kuruluşların verilerinizi, uygulamalarınızı ve kullanıcılarınızı nasıl koruduğunun temelden değişimidir. Eski çevre tabanlı model, tehditlerin duvarın dışında kaldığını varsayıyordu. Bugün, bulut bilişim, uzaktan çalışma ve giderek sofistike saldırılar (kimlik hırsızlığı ve kimlik avı gibi) ile bu varsayım kuruluşları ciddi riske maruz bırakır.
Sıfır güveni benimsemek, sürekli doğrulama, en az ayrıcalık erişimi, ağ segmentasyonu, çok faktörlü kimlik doğrulama ve gerçek zamanlı izlemeye taahhüt etmek anlamına gelir. Teknoloji yatırımı gerektirir ve kuruluşunuzun erişimi nasıl sağladığını ve yönettiğini yeniden düşünmeye isteklilik gerektirir.
Ödül önemlidir: ihlal riski azaldı, uyum durumu güçlendirilebilir, ağ etkinliğine daha iyi görünürlük ve kuruluşunuzla ölçeklenen bir güvenlik modeli.
En önemli varlıklarınızla başlayın. Trafik akışlarınızı haritalaştırın. MFA ve IAM dağıtın. Ağınızı segmentleyin. Her şeyi izleyin. İleri giden her adım, en önemli tehditlere maruziyetinizi azaltır.
Referanslar
- S. Rose, O. Borchert, S. Mitchell, and S. Connelly. 2020. Zero Trust Architecture. NIST Special Publication (SP) 800-207. National Institute of Standards and Technology. DOI: https://doi.org/10.6028/NIST.SP.800-207.Arşivlendi: Wayback Machine anlık görüntüsü
- CISA. t.y. Zero Trust Maturity Model V2 508. 18 Ekim 2026 tarihinde https://www.cisa.gov/sites/default/files/2023-04/zero_trust_maturity_model_v2_508.pdf adresinden alındı.Arşivlendi: Wayback Machine anlık görüntüsü
- Whitehouse. t.y. M 22 09. 18 Ekim 2026 tarihinde https://www.whitehouse.gov/wp-content/uploads/2022/01/M-22-09.pdf adresinden alındı.Arşivlendi: Wayback Machine anlık görüntüsü
- L. A. Meyer, S. Romero, G. Bertoli, T. Burt, A. Weinert, and J. L. Ferres. 2023. How effective is multifactor authentication at deterring cyberattacks? arXiv.org (1 Mayıs 2023). 18 Ekim 2026 tarihinde https://arxiv.org/abs/2305.00945 adresinden alındı.Arşivlendi: Wayback Machine anlık görüntüsü
Bu sayfa için kaynaklar
Araştırmamızdan grafikler ve referans görseller, ücretsiz görüntüleyin ve paylaşın.
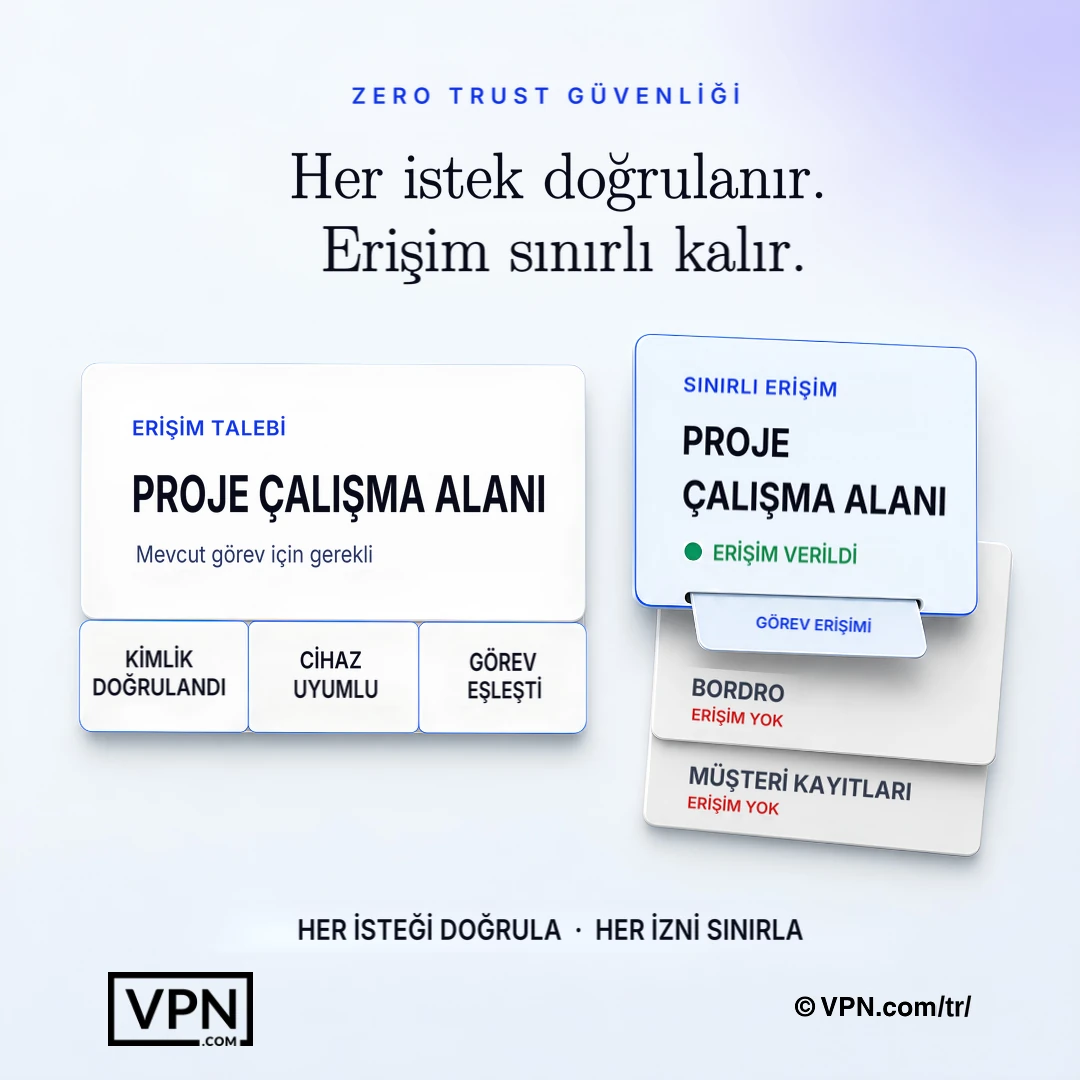
Sıfır güven her isteği doğrular ve yalnızca mevcut görev için gereken izinleri verir.
Sıkça Sorulan Sorular
Zero trust siber güvenlik basitçe ne demek?
Zero trust, kurumsal ağın içinde bile hiçbir kullanıcının, cihazın ya da bağlantının varsayılan olarak güvenilir kabul edilmediği anlamına gelir. Her erişim isteği açıkça doğrulanır, yalnızca gereken en düşük yetkiyle izin verilir ve sürekli izlenir. Bu yaklaşım, bulut bilişim ve uzaktan çalışma çevre sınırını ortadan kaldırdığında yetersiz kalan “çevre içindeki her şeye güven” eski modelinin yerini alır. NIST SP 800-207, bu model için Amerika Birleşik Devletleri’nin federal referans mimarisidir.
Sıfır güven’in temel ilkeleri nelerdir?
NIST SP 800-207, yedi ilke tanımlar; yaygın uygulama alanları ise açıkça doğrulama, en az ayrıcalık erişimi, ihlal varsayımı, ağ segmentasyonu, çok faktörlü kimlik doğrulama ve sürekli izlemedir. Her biri diğerlerini güçlendirir: en az ayrıcalık, ele geçirilmiş bir hesabın neye erişebileceğini sınırlar, segmentasyon yanal yayılımı içerir ve sürekli izleme, statik kuralların kaçırdığı anormallikleri yakalar. Birlikte, tek bir ürün veya ayar yerine üst üste binen savunma katmanları oluştururlar.
Sıfır güven geleneksel VPN’in sağlamadığı hangi tehditlere karşı koruma sağlar?
Geleneksel bir VPN tüneli şifreler ancak bağlandıktan sonra geniş ağ erişimi sağlar, bu nedenle bir kimlik bilgisini çalan saldırgan tüm ağ genelinde yan yönde hareket edebilir. Sıfır güven ağ erişimi (ZTNA) yalnızca kullanıcının rolünün gerektirdiği belirli uygulamaya erişim sağlar ve her istek yeniden doğrulanır. Bu doğrudan yan yönde hareketi, kimlik avını ve hesap devralmayı sınırlar; çevre tabanlı savunmaları kaçıran saldırılardır.
Sıfır güven bir ihlalden sonra yan yönde hareketi nasıl sınırlar?
Sıfır güven saldırganların zaten içeride olduğunu varsayar ve buna göre tasarlar. Mikro segmentasyon ağı izole edilmiş segmentlere böler, bu nedenle bir segmentin ihlal edilmesi diğerlerine erişim sağlamaz; VMware NSX, Illumio veya Cisco ACI gibi araçlar kullanılır. En az ayrıcalık erişimi ve SIEM platformları aracılığıyla sürekli izleme ile birleştirildiğinde, bu herhangi bir güvenliği ihlal edilmiş hesabın veya uç noktanın zarar görebileceği alanı azaltır.
Sıfır güven ağ erişimi (ZTNA) nedir ve VPN’den nasıl farklıdır?
ZTNA, bağlandıktan sonra VPN tünelinin sağladığı geniş ağ erişimi yerine kullanıcının rolünün gerektirdiği belirli uygulamaya yalnızca erişim sağlar. Kuruluşlar mevcut bir gizlilik odaklı VPN’nin üzerine ZTNA katabilir: VPN şifreli tüneli işlerken sıfır güven yetkilendirme ve sürekli istek başına doğrulamayı işler, VPN’ye yalnızca erişimin bıraktığı açığı kapatır.
Zero trust MFA’yı değiştirir mi, yoksa onunla birlikte mi çalışır?
MFA, zero trust’ın bir yedeği değil, zorunlu bir bileşenidir. Bir Microsoft Research çalışması, MFA’nın hesap ele geçirilme riskini %99,22 oranında azalttığını ortaya koydu; bu nedenle tüm erişim noktalarında vazgeçilmezdir. Zero trust dağıtımları MFA’yı önce ayrıcalıklı hesaplardan başlatır, ardından tüm kullanıcılara yayar. Oltalamaya karşı daha güçlü direnç için genellikle YubiKey veya Google Titan gibi donanım güvenlik anahtarları kullanılır.
Sıfır güven mimarisi oluşturmak için gerçekten hangi araçlar kullanılır?
Tam bir yığın kimlik, uç noktalar, ağ ve izlemeyi kapsar. IAM Microsoft Entra ID, Okta veya Ping Identity’den gelir. EDR CrowdStrike Falcon, SentinelOne veya Microsoft Defender for Endpoint’ten gelir. Mikro segmentasyon VMware NSX, Illumio veya Cisco ACI kullanır. Splunk, Microsoft Sentinel veya IBM QRadar gibi SIEM platformları modelin gerektirdiği sürekli izlemeyi sağlar.
İlke altyapısı nedir ve sıfır güvenin merkezinde neden önemlidir?
İlke altyapısı sıfır güven mimarisinin merkezinde yer alır ve kullanıcı rolü, cihaz durumu, konum, günün saati ve risk puanı gibi tanımlı ilkeler karşısında her erişim isteğini değerlendirir ve gerçek zamanlı bir izin veya reddet kararı verir. İlke yöneticisi daha sonra uygun uygulama noktasına bağlantıyı izin vermesini veya engel etmesini söyleyerek bu kararı uygular. NIST SP 800-207 bunu modelin temel karar alma bileşeni olarak özetler.
Zero trust’a operasyonları aksatmadan nasıl başlarım?
Önce koruma yüzeyinizi, yani tüm saldırı yüzeyi yerine kritik veri, uygulama, varlık ve hizmetlerden oluşan küçük kümeyi haritalandırarak başlayın. Ardından kimin neye, nereden eriştiğini anlamak için işlem akışlarını belgeleyin. NIST SP 800-207, dört dağıtım varyasyonu tanımlar: cihaz ajanı/ağ geçidi tabanlı, enklav tabanlı, kaynak portalı tabanlı ve cihaz uygulama sanal alanı (sandbox). Bu nedenle dışa doğru genişlemeden önce mevcut altyapınıza uygun olanı seçebilirsiniz.
Sıfır güven erişim ilkeleri ayarlamak için Kipling Yöntemi nedir?
Kipling Yöntemi altı soru etrafında granüler erişim ilkeleri oluşturur: kim erişim istiyorum, hangi uygulamaya erişiyor, ne zaman, nerede bulunuyor, neden erişmesi gerekiyor ve nasıl bağlanıyor. Bu altı soru ilke altyapısı tarafından uygulanan her ilke kuralının temelini oluşturur; geniş, rol tabanlı ağ erişiminin yerine bağlama göre istek başına kararlar alır.
Tam bir zero trust uygulaması ne kadar sürer?
Kuruluşlar zero trust modelini tek bir proje olarak değil, aşamalar halinde benimser. Sıra şöyledir: koruma yüzeyini haritalamak, işlem akışlarını belgelemek, mimariyi bu yüzey etrafında kurmak, Kipling Yöntemi ile ayrıntılı politikalar oluşturmak, her yerde MFA uygulamak, SIEM ve EDR izlemeyi etkinleştirmek ve ardından yinelemek. Her aşama, bir sonraki varlık grubuna geçmeden önce test ve politika iyileştirmesi içerir.
Sağlık hizmetleri veya finans gibi düzenlenmiş endüstriler için sıfır güven gerekli midir?
Evet. HIPAA’ya tabi sağlık kuruluşları, PCI DSS ve SOX tarafından yönetilen finansal kurumlar ve FedRAMP’ı takip eden devlet kurumları katı erişim kontrollerine ve tam denetim izlerine ihtiyaç duyar; sıfır güven bu ikisini tasarım olarak sürekli doğrulama ve uygulama başına günlükleme aracılığıyla sağlar. Üçüncü taraf satıcılar ve yükleniciler ayrıca yalnızca ihtiyaç duydukları belirli kaynaklar ve ihtiyaç duydukları süre boyunca erişim alırlar.
Bir cihaz sıfır güven altında uyum denetiminde başarısız olursa ne olur?
CrowdStrike Falcon, SentinelOne veya Microsoft Defender for Endpoint gibi EDR çözümleri cihaz durumunu sürekli izler ve eski bir işletim sistemi çalıştırmak veya yamaları eksik almak gibi uyum dışına çıkan bir cihaz hassas kaynaklara erişimden otomatik olarak engellenir. Bu uygulama ilke altyapısında gerçekleşir; ilke altyapısı cihaz durumunu her erişim kararında bir faktör olarak yeniden değerlendirir, oturum açmada değil.