Veri Gizliliği Rehberi: Koruma, Haklar ve En İyi Uygulamalar
Veri gizliliğinin ne olduğunu, mevcut gizlilik yasalarını (GDPR, CCPA) ve kişisel bilgilerinizi çevrimiçi olarak nasıl koruyacağınızı öğrenin.
 Michael Gargiulo
Özet: Kişisel verileriniz kötü amaçlı yazılım, kimlik avı, sosyal mühendislik ve ağ saldırılarından sürekli tehditler altında bulunmaktadır. Güçlü parolalar, gizlilik odaklı araçlar ve trafiğinizi şifreleyen bir VPN, bilgilerinizi çevrimiçi olarak korumak için temel savunmaları oluşturur.
Veri gizliliği dijital yaşamın en önemli konularından biri haline gelmiştir. Her çevrimiçi satın alma, arama sorgusu ve sosyal medya paylaşımı, şirketlerin topladığı, depoladığı ve paylaştığı kişisel verileri oluşturur. Birçok kişi için soru basittir: bilgilerime kim sahip, ve onu nasıl güvende tutarım?
Riskler gerçektir. Siber suçlular kişisel verileri çalmak için gelişmiş yöntemler kullanır ve bazen meşru şirketler bile verileri yanlış şekilde ele alır. Ancak iyi haber de var. Düzinelerce ülkede artık güçlü gizlilik yasaları bulunmaktadır ve kontrolü ele almanıza yardımcı olacak pratik araçlar mevcuttur. Bu rehber, kişisel verilerinize yönelik belirli tehditleri, haklarınızı korumak için tasarlanan yasaları ve bilgilerinizi çevrimiçi olarak savunmak için atılabilecek somut adımları ele almaktadır.
Not: Bu rehber, tüketici perspektifinden kişisel veri gizliliğine odaklanmaktadır. Kurumsal uyum çerçeveleri, kurumsal veri işleme yükümlülükleri veya işletmeler için GDPR uygulaması hakkında bilgi arıyorsanız, bunun yerine veri koruma rehberimizi ziyaret edin.
Veri Gizliliği Nedir?
Veri gizliliği, kişisel bilgilerinizin nasıl toplandığını, kullanıldığını, depolandığını ve paylaşıldığını kontrol etme hakkınızı ifade eder. Kişisel veriler, sizi doğrudan veya dolaylı olarak tanımlayabilecek herhangi bir şey içerir: adınız, e-posta adresiniz, telefon numaranız, fiziksel adresiniz, tarama geçmişiniz, satın alma kayıtları, konum verileri ve hatta parmak izi gibi biyometrik bilgiler.
Pratik olarak, veri gizliliği üç soruya cevap verir:
- Verilerinizi kim toplar? Web siteleri, uygulamalar, reklamcılar, internet hizmeti sağlayıcıları (ISP’ler) ve devlet kurumları hepsi kişisel bilgiler toplar.
- Bununla ne yaparlar? Yaygın kullanımlar arasında hedefli reklam, analitik, ürün iyileştirmesi ve bazı durumlarda verileri üçüncü taraflara satmak yer alır.
- Kontrolünüz nedir? Gizlilik yasaları ve araçları, verilerinizi görüntüleme, değiştirme, silme ve erişimi kısıtlama yeteneği sağlar.
Şirketlerin topladığı veriler ile kullanıcıların bu toplamayı anlama arasındaki boşluk, Electronic Frontier Foundation (EFF) tarafından dijital gizliliğin en büyük zorlularından biri olarak kabul edilmektedir. Veri gizliliği, şirketlerin uyması gereken kurumsal ve yasal çerçeveleri ele alan veri koruma ile aynı değildir. Veri gizliliği, bireysel haklarınız ve seçimleriniz hakkında.
Kişisel Bilgilerinize Yönelik Tehditler
Siber suçlular kişisel verilere erişmek için çok çeşitli teknikler kullanır. Her tehdidi nasıl çalıştığını anlamak, ona karşı savunma almak için ilk adımdır.
Sosyal Mühendislik
Sosyal mühendislik, suçluların insanları gizli bilgileri açığa çıkarmaya manipüle ettikleri bir saldırı kategorisidir. Bu saldırılar yazılım açıklarından yararlanmak yerine insan psikolojisini sömürür.
Nasıl çalışır: Bir saldırgan bir banka temsilcisinin kimliğini taklid edebilir, sahte bir hayır kurumu talebinde bulunabilir veya acil bir senaryo yaratabilir (hesabınızın tehlikede olduğunu iddia ederek) sizi parolalar, hesap numaraları veya doğrulama kodları paylaşmaya zorlayabilir.
Gerçek dünya örneği: Temmuz 2020’de Twitter, saldırganların dahili araçlara erişimi olan çalışanları hedef alan koordineli bir sosyal mühendislik saldırısı kullanmasıyla büyük bir ihlal yaşadı. Saldırganlar ardından, federal bir suç şikayetine[1] göre, Barack Obama ve Elon Musk’ın hesapları da dahil olmak üzere üst düzey hesapları ele geçirerek bir kripto para dolandırıcılığını tanıtmak için kullandı.
Önleme: Kişisel bilgiler için beklenmedik herhangi bir talebini resmi kanallar aracılığıyla doğrudan kuruluşla iletişim kurarak doğrulayın. Sizi ilk olarak kontakt kuran biri ile asla parolalar veya tek seferlik kodlar paylaşmayın.
Kötü Amaçlı Yazılım
Kötü amaçlı yazılım, cihazlara sızmak ve verileri çalmak, dosyaları fidye için şifrelemek veya kullanıcı etkinliğini rıza olmaksızın izlemek için tasarlanan zararlı yazılımdır.
Nasıl çalışır: Kötü amaçlı yazılım tipik olarak e-posta ekleri, tehlikeye atılmış web siteleri veya enfekte edilmiş indirmeler aracılığıyla gelir. Yüklendikten sonra, parolaları yakalamak için tuş vuruşlarını kaydedebilir, dosyalarınızı şifreleyebilir ve ödeme talep edebilir (fidye yazılımı), kameranızı veya mikrofonunuzu etkinleştirebilir veya hassas belgeleri dışarı çıkarabilir.
Gerçek dünya örneği: 2017’deki WannaCry fidye yazılımı saldırısı, CISA’nın alıntıladığı açık kaynak raporlarına göre 150’den fazla ülkede[2] on binlerce bulaşmaya yol açtı; kullanıcıların dosyalarını şifreleyerek Bitcoin ödemesi talep etti. Hastaneler, işletmeler ve devlet kurumları bu saldırıdan etkilendi.
Önleme: İşletim sisteminizi ve yazılımlarınızı güncel tutun, bilinmeyen göndericilerden gelen bağlantılara veya eklere tıklamaktan kaçının ve saygın antivirüs yazılımı kullanın. Kötü amaçlı yazılım türlerini ve savunmaları detaylı olarak kapsayan rehberimize bakın.
Hedefli Kimlik Avı
Standart kimlik avı geniş bir ağ açarken, hedefli kimlik avı saldırganın zaten toplayıp tespit ettiği kişisel bilgileri kullanarak belirli bireyleri hedef alır.
Nasıl çalışır: Saldırgan sosyal medya, kamu kayıtları veya önceki veri ihlalleri aracılığıyla sizi araştırır. Daha sonra, genellikle bir meslektaşı, patronu veya güvenilir bir hizmetten gelmesi gibi görünen, sizi kötü amaçlı bir bağlantıya tıklamaya veya hassas veri sağlamaya ikna eden çok kişiselleştirilmiş bir mesaj hazırlar.
Gerçek dünyadan örnek: Barracuda Networks’ün 2023 tarihli bir raporu, e-posta tabanlı saldırıların yalnızca %0,1’ini oluşturan oltalama (spear phishing) saldırılarının, kendi verilerindeki ihlallerin %66’sından sorumlu olduğunu[3] ortaya koydu. Kişiselleştirme, bu saldırıları genel oltalama saldırılarına kıyasla çok daha etkili hâle getiriyor.
Önleme: Tanıdığınız birinden gelse bile acil işlem talep eden herhangi bir e-postaya şüpheli yaklaşın. İstekleri ayrı bir iletişim kanalı aracılığıyla doğrulayın. Kimlik avı saldırılarında daha fazla koruma stratejisi için detaylı rehberimizi okuyun.
Ağ Saldırıları
Kahve dükkanları, havaalanları ve otellerdeki genel Wi-Fi ağları uygun olmakla birlikte doğası gereği güvenli değildir. Aynı ağ üzerindeki saldırganlar şifrelenmemiş veri iletişimlerini keserek dinleyebilir.
Nasıl çalışır: Ortada adam (MITM) saldırısında, bir hacker cihazınız ile Wi-Fi yönlendiricisi arasında kendini konumlandırır. Daha sonra tarama etkinliğinizi izleyebilir, oturum açma kimlik bilgilerini yakabilir ve hatta ziyaret ettiğiniz web siteleri için kötü amaçlı içerik enjekte edebilir.
Gerçek dünya örneği: Güvenlik araştırmacıları, meşru ağları taklit eden sahte erişim noktalarının (“kötü ikiz” saldırıları olarak bilinir) kamusal alanlardaki en yaygın tehditlerden biri olmaya devam ettiğini belgelemiştir.
Önleme: Genel Wi-Fi’de bankacılık veya duyarlı hesaplara erişmekten kaçının. Bağlantınızı şifrelemek için bir VPN kullanın ve kişisel bilgiler girmeden önce web sitelerinin HTTPS kullanmasını sağlayın.
İnternet of Things (IoT) Güvenlik Açıkları
Akıllı ev cihazları, giyilebilir cihazlar, eski telefonlar ve bağlı cihazlar genellikle zayıf varsayılan güvenlik ayarlarına ve nadir yazılım güncellemelerine sahiptir.
Nasıl çalışır: Pek çok IoT cihazı kullanıcılar tarafından asla değiştirilmeyen varsayılan parolalarla gelir. Bu cihazlar genellikle şifreleme eksikliğine sahiptir ve verileri düz metin halinde iletebilir. Saldırganlar ev ağınıza ve bağlı cihazlarda depolanan herhangi bir veriye erişmek için bu zayıflıkları sömürebilir.
Gerçek dünya örneği: 2019’da Bitdefender araştırmacıları, Ring Video Doorbell Pro’nun kurulum sırasında Wi-Fi kimlik bilgilerini düz HTTP üzerinden aktardığını[4] tespit etti; bu durum yakındaki herkesin bu bilgileri ele geçirmesine olanak tanıyordu. Sorun o tarihten beri giderildi.
Önleme: Kurulum sonrasında tüm bağlı cihazlardaki varsayılan parolaları hemen değiştirin. Yazılım güncellemelerini düzenli olarak kontrol edin ve uzaktan erişim gibi kullanmadığınız özellikleri devre dışı bırakın.
Sosyal Medya Sömürüsü
Sosyal medya platformları büyük miktarda kullanıcı verileri toplar ve gönüllü olarak paylaştığınız bilgiler saldırganlar tarafından kullanılabilir.
Nasıl çalışır: Saldırganlar sosyal mühendislik veya hedefli kimlik avı kampanyaları için kişisel ayrıntıları toplamak amacıyla genel profilleri tarıyabilir. Platformların kendileri, sizin sevdiğiniz şeyler, paylaştığınız şeyler, konum kontrolleriniz ve tarama modelleriniz dahil olmak üzere davranış verilerini hedefli reklam için toplar. Sosyal medya şirketlerindeki veri ihlalleri bu bilgileri suçlulara maruz bırakabilir.
Gerçek dünya örneği: Cambridge Analytica davasında FTC, bir uygulamanın yaklaşık 250.000 ila 270.000 kullanıcıdan ve bu kullanıcıların 50 ila 65 milyon arkadaşından[5] yanıltıcı yöntemlerle profil verisi topladığını iddia etti.
Önleme: Her platformda gizlilik ayarlarınızı denetleyin. Genel profillerde görünür kişisel bilgileri sınırlayın ve bilinmeyen hesaplardan bağlantı isteklerini kabul ederken dikkatli olun.
Deepfakeler ve Sentetik Medya
Yapay zekanın ilerlemesi, reputasyonlara zarar verebilecek veya dolandırıcılığı kolaylaştırabilen ikna edici sahte görüntüler, ses ve video oluşturmasını mümkün hale getirmiştir.
Nasıl çalışır: Yapay zeka araçları, bir kişinin sesi, yüzü veya yazı stilinin örneklerini kullanarak gerçekçi sentetik medya oluşturabilir. Suçlular, kimliği taklit etme, şantaj, yanlış bilgi kampanyaları ve ses klonlama dolandırıcılıkları gibi finansal dolandırıcılık için deepfakeler kullanır.
Gerçek dünya örneği: 2024 yılında mühendislik firması Arup’ın bir finans çalışanı, şirketin finans direktörü (CFO) olduğu anlaşılan biriyle yaptığı bir video görüşmesinin ardından yaklaşık 25 milyon dolar transfer etti[6]. Görüşmede deepfake teknolojisi kullanılmıştı.
Önleme: Mali işlemler içeren beklenmedik video veya ses isteklerine karşı dikkatli olun. Beklenmedik iletişimi kurulu kanallar aracılığıyla doğrulayın. Çok faktörlü kimlik doğrulama kullanın, böylece ses veya video başına hassas işlemleri yetkilendiremez.
Hangi Veriler Hedef Alınabilir?
Siber suçlular hedeflerine bağlı olarak farklı türde kişisel bilgileri hedef alırlar. Yaygın hedefler arasında adlar, adresler, telefon numaraları, Sosyal Güvenlik numaraları, mali hesap ayrıntıları, tıbbi kayıtlar ve oturum açma kimlik bilgileri bulunmaktadır. Saldırganların çalıntı verilerle tipik olarak yaptıkları aşağıda açıklanmıştır:
Kimlik Hırsızlığı
Suçlular, çalınan kişisel bilgileri kurbanların yerine geçmek için kullanır. Kredi hesapları açabilir, sahte vergi beyannameleri verebilir, tıbbi tedavi alabilir veya başkasının adına suç işleyebilirler. Federal Ticaret Komisyonu’na (FTC) göre Amerikalılar 2023 yılında dolandırıcılık nedeniyle 10 milyar doların üzerinde kayıp bildirmiştir[7]. Kimlik hırsızlığının nasıl işlediğini ve kendinizi nasıl koruyacağınızı öğrenin.
Doxxing
Doxxing, birinin özel bilgilerini rıza olmaksızın kamuya açık hale getirmeyi içerir. Bu, ev adreslerini, telefon numaralarını, işyeri ayrıntılarını ve aile bilgilerini içerebilir. Kurbanlar sonuç olarak taciz, tehditler veya fiziksel tehlike ile karşı karşıya kalabilir.
Karanlık Web’de Satış
Çalınan veriler sıklıkla karanlık web pazar yerlerinde satılır. Fiyatlar büyük ölçüde değişir ve zamanla dalgalanır; ancak eksiksiz kimlik kayıtları ve tıbbi kayıtlar genellikle bir e-posta adresi gibi tek bir veri noktasından çok daha yüksek bedellerle satılır.
Mali Sömürü
Saldırganlar çalıntı kredi kartı numaraları, banka hesabı kimlik bilgileri ve kişisel ayrıntıları yetkisiz satın almalar yapmak, para aktarmak veya kurban adına krediler almak için kullanır.
Şantaj ve Tehdit
Hassas kişisel veriler, özel fotoğraflar, mesajlar veya tarama geçmişi dahil olmak üzere, kurbanları ödeme yapma konusunda tehdit etmek için kullanılabilir. Fidye yazılımı saldırıları dosyaları şifreler ve bunları serbest bırakmak için ödeme talep eder.
Kişisel Sömürü
Çalıntı veriler izleme, taciz ve kimliği taklit etmeyi sağlar. Suçlular bir kurbanın konumunu izlemek, ailesine veya işverenine iletişim kurmak veya kurban kimliğinin altında suç işlemek için kişisel bilgiler kullanabilir.
Veri Gizliliği Yasaları Kapsamında Tüketici Hakları
Veri gizliliği yasaları, kuruluşların kişisel bilgileri nasıl topladığını, depoladığını, işlediğini ve paylaştığını yöneten kuralları oluşturur. Bu yasalar ayrıca bir birey olarak haklarınızı tanımlar ve ihlallere ilişkin cezalar belirler.
Gizlilik Yasaları Neden Önemlidir
Dijital veri toplamının hızlı büyümesi yasal korumalara acil ihtiyaç oluşturmuştur. Veri gizliliği yasaları birkaç kritik işlev hizmet eder:
- Bireyleri kişisel bilgilerinin yetkisiz kullanımından korur
- Verilerinize erişim, düzeltme ve silme yeteneği dahil olmak üzere belirli haklar tanır
- Kuruluşlardan veri işleme konusunda şeffaflık gerektirir
- İhlal bildirimleri zorunlu kılar, böylece bireyler koruyucu işlem yapabilir
- Uyum teşvik eden cezalar uygular
NIST Gizlilik Çerçevesi[8], kuruluşların gizlilik riskini belirlemesine ve yönetmesine yardımcı olan gönüllü bir araçtır ve birçok kuruluş bunu bu yasal gerekliliklerin yanında kullanır.
| Yönetmelik | Bölge | Yürürlük Tarihi | Azami Ceza |
|---|---|---|---|
| GDPR[9] | Avrupa Birliği | 25 Mayıs 2018 | 20 milyon € veya dünya genelindeki yıllık cironun %4’ü[10] |
| CCPA[11] | Kaliforniya, ABD | 1 Ocak 2020 | İhlal başına 2.500 $, kasıtlı ihlal başına 7.500 $ (enflasyona göre ayarlanmış) |
| PDPA | Singapur | 2 Temmuz 2014 | 1 milyon S$ veya Singapur yıllık cirosunun %10’u, hangisi yüksekse[12] |
| LGPD[13] | Brezilya | Ağustos 2020 (cezalar 1 Ağustos 2021’den itibaren) | Brezilya cirosunun %2’si, 50 milyon real ile sınırlı |
| PIPEDA | Kanada | 13 Nisan 2000 | Federal Mahkeme tarafından hükmedilen çözümler[14] |
| Çeşitli Eyalet Yasaları | ABD (NJ, NH, MT, FL, TX, OR) | 2024–2025 | Eyaletlere göre değişir |
Genel Veri Koruma Tüzüğü (GDPR)
- Bölge: Avrupa Birliği (AB)
- Yürürlülük Tarihi: 25 Mayıs 2018
Temel Hükümler
- Rıza: Kişilerin verilerini işlemeden önce açık rızasını gerektirir. Avrupa Komisyonu yasal çerçeveyi açıklıyor[9].
- Veri Sahibinin Hakları: Kişisel verilere erişme, bunları düzeltme, silme ve işlenmesini kısıtlama haklarını tanır.
- Veri İhlali Bildirimi: Bir ihlalin bireyler için risk oluşturması durumunda kuruluşlar, ihlalden haberdar olduklarından itibaren 72 saat içinde[15] denetim makamına bildirimde bulunmak zorundadır.
- Cezalar: 20 milyon avro veya toplam küresel yıllık cironun %4’üne kadar[10], hangisi daha yüksekse.
California Tüketici Gizliliği Yasası (CCPA)
- Bölge: California, ABD
- Yürürlülük Tarihi: 1 Ocak 2020
Temel Hükümler
- Bilgi Edinme Hakkı: Tüketiciler, kişisel bilgilerinin nasıl toplandığı, kullanıldığı ve paylaşıldığına dair ayrıntıları talep edebilir.
- Silme Hakkı: Tüketiciler, kişisel bilgilerinin silinmesini talep edebilir.
- Devre Dışı Bırakma Hakları: Tüketiciler, kişisel verilerinin satışından vazgeçebilir.
- Cezalar: İhlal başına en fazla 2.500 $, kasıtlı ihlal başına 7.500 $ idari para cezası[11], enflasyona göre ayarlanır.
Kişisel Veri Koruma Yasası (PDPA) — Singapur
- Bölge: Singapur
- Yürürlülük Tarihi: 2 Temmuz 2014
Temel Hükümler
- Rıza: Kuruluşların kişisel verileri toplamadan, kullanmadan veya ifşa etmeden önce onay almasını zorunlu kılar.
- Erişim ve Düzeltme: Bireylere kişisel bilgilerine erişme ve bunları düzeltme hakkı tanır.
- Veri Güvenliği: Kuruluşların kişisel verileri korumak için makul güvenlik önlemleri uygulamasını gerektirir.
- Cezalar: Singapur’daki yıllık cironun en fazla 1 milyon S$ veya %10’una kadar[12] mali ceza öngörür; Ekim 2022’den itibaren hangisi daha yüksekse o uygulanır.
Brezilya Genel Veri Koruma Kanunu (LGPD)
- Bölge: Brezilya
- Yürürlük Tarihi: Ağustos 2020; cezalar 1 Ağustos 2021’den itibaren uygulanmaya başlandı
Temel Hükümler
- Rıza: Veri işlenmesinden önce bireylerden açık ve net rıza alınmasını zorunlu kılar.
- Veri Sahibinin Hakları: Kişisel bilgilere erişme, düzeltme, silme ve taşıma haklarını tanır.
- Veri Koruma Görevlisi: Kuruluşların bir veri koruma görevlisi atamasını zorunlu kılar.
- Cezalar: Brezilya’daki şirket cirosunun %2’sine kadar, ihlal başına 50 milyon reais ile sınırlı[13].
Kişisel Bilgi Koruma ve Elektronik Belgeler Kanunu (PIPEDA) — Kanada
- Bölge: Kanada
- Yürürlülük Tarihi: 13 Nisan 2000 (zaman içindeki değişikliklerle)
Temel Hükümler
- Rıza: Kuruluşların veri toplama ve kullanımı için anlamlı rıza almasını gerektirir.
- Erişim ve Düzeltme: Bireylere kişisel bilgilerine erişme ve bunları düzeltme hakkı tanır.
- Veri Güvenliği: Kuruluşlar kişisel verileri uygun güvenlik önlemleriyle korumak zorundadır.
- Cezalar: Gizlilik Komiseri, konuyu Federal Mahkeme’ye iletebilir; mahkeme çözüm yollarına hükmedebilir[14].
Amerika Birleşik Devletleri’ndeki Yeni Eyalet Gizlilik Yasaları
- Eyaletler: New Jersey, New Hampshire, Montana, Florida, Texas ve Oregon dahil olmak üzere çeşitli
- Yürürlülük Tarihleri: 2024 ve 2025’teki çeşitli tarihler
Ana Hükümler
- Onay: Veri işlemeden önce onay almaya yönelik benzer gereksinimler.
- Veri Sahibi Hakları: Verilere erişme, düzenleme, silme ve veri işlemeden vazgeçme hakları.
- Veri Güvenliği: Kişisel verileri koruma ve veri koruma değerlendirmeleri yürütme gereklilikleri.
- Cezalar: Eyalete göre değişir ve eyalet yetkililerinin para cezaları ve uygulama işlemlerini içerir.
İpucu: En etkili tek alışkanlık, başta çevrimiçi olarak paylaştığınız şeyi sınırlamaktır. Güçlü benzersiz parolaları, şifrelenmiş bulut depolamayı ve ortak Wi-Fi’de bir VPN’i birleştirin ve suçluların çoğunun kullandığı saldırı yüzeyini ortadan kaldırırsınız.
Kişisel Bilgilerinizi Korumanın Yolları
Tehditler gerçek, ancak savunmalar da gerçek. Kişisel verilerinizi çevrimiçi olarak korumak için somut, uygulanabilir adımlar aşağıda açıklanmıştır.
Gizliliği Koruyan Tarayıcıları Kullanın
Standart tarayıcılar önemli miktarda kullanıcı verisi toplar. Brave, sıkı izleme korumasının etkinleştirildiği Firefox ve Tor Browser gibi gizlilik odaklı alternatifler, izleyicileri ve reklamları varsayılan olarak engeller. Tor, trafiği birkaç röleden oluşan rastgele bir yol üzerinden[16] gönderir; böylece tek bir noktadaki hiçbir gözlemci trafiğin nereden geldiğini veya nereye gittiğini anlayamaz.
Veri Paylaşımını Sınırlayın
Çevrimiçi olarak paylaştığınız kişisel bilginin her parçası maruziyetinizi artırır. Tam adınızı, ev adresinizi, telefon numaranızı veya işyeri adresinizi genel profillerde açıklamaktan kaçının. Uygulamalara verdiğiniz izinleri gözden geçirin ve gerek olmadığında kişileriniz, konumunuz ve kameranıza erişimi iptal edin.
Bulut Depolamayı Şifreleyin
Dosyaları bulutta depoluyorsanız, Tresorit veya Proton Drive gibi uçtan uca şifreleme sunan hizmetleri kullanın. Mevcut bulut depolama hesapları (Google Drive, Dropbox) için, Cryptomator gibi araçları kullanarak yüklemeden önce hassas dosyaları yerel olarak şifreleyin.
Bir Cihaz Bulucu Kullanın
Tüm cihazlarınızda Find My Device (Android) veya Find My iPhone (iOS) etkinleştirin. Bir cihaz kaybolur veya çalınırsa, bu araçlar cihazı uzaktan kilitlemenize ve tüm kişisel veriler yanlış ellere geçmeden silinmesine olanak sağlar.
Uygulama İzinlerini Gözden Geçirin
Pek çok uygulama, işlevleri için gerekli olandan çok daha fazla kameranıza, mikrofonunuza, kişilerinize ve konum verilerinize erişim talep eder. Hem iOS’da hem de Android’de cihaz ayarlarınızda uygulama izinlerini gözden geçirin ve gereksiz göründüğü izinleri iptal edin. Arka planda çalışırken mikrofon veya kamera erişimi talep eden uygulamalara özellikle dikkat edin.
Reklam Engelleyicileri Yükleyin
uBlock Origin gibi tarayıcı eklentileri izleme komut dosyalarını, müdahaleci reklamları ve bilinen kötü amaçlı yazılım etki alanlarını engeller. Reklam engelleyiciler, üçüncü tarafların tarama davranışınız hakkında topladığı veri miktarını azaltır ve ayrıca sayfa yükleme hızlarını iyileştirir.
Gizlilik Odaklı Mesajlaşma Uygulamaları Kullanın
Standart SMS mesajları şifrelenmez. Signal gibi uygulamalar varsayılan olarak tüm mesajlar, sesli aramalar ve video aramalar için uçtan uca şifreleme kullanır. Bu, uygulama sağlayıcısının bile sohbetlerinizi okuyamayacağı anlamına gelir.
Güvenli E-posta Hizmetlerini Kullanın
ProtonMail ve Tutanota gibi e-posta sağlayıcıları, standart Gmail veya Outlook hesaplarının aksine uçtan uca şifreleme sunar (sağlayıcı teknik olarak mesaj içeriğine erişebilir).
Güçlü, Benzersiz Parolalar Oluşturun
Birleşik Krallık hükümetinin ihlal edilmiş hesaplar üzerine yaptığı analize göre en yaygın parola 123456 oldu ve 23,2 milyon hesapta kullanıldı[17]. Her hesap için benzersiz parolalar oluşturmak ve saklamak üzere bir parola yöneticisi kullanın. CISA, güçlü bir parolanın en az 16 karakter uzunluğunda, rastgele ve benzersiz[18] olması gerektiğini tavsiye ediyor. Destekleyen her hesapta çok faktörlü kimlik doğrulamayı (MFA) etkinleştirin[19].
Uygulama Kilitlerini Kullanın
Pek çok akıllı telefon ayrı bir PIN, desen veya biyometrik tarama ile bireysel uygulamaları kilitleyebilme olanağı sunar. Birisi erişim sağlayan cihaza erişirse, bu ek bir koruma katmanı ekler.
Tarama Verilerinizi Düzenli Olarak Temizleyin
Tarama geçmişini, çerezleri ve önbelleğe alınan verileri düzenli bir tempoyla temizleyin. Bu, depolanmış izleme verilerini kaldırır ve cihazınıza kimlerin eriştiğinden kaynaklanan bilgileri azaltır. Çoğu tarayıcı ayarlar aracılığıyla bu işlemi otomatikleştirmenize olanak sağlar.
Üçüncü Taraf Çerezlerini Devre Dışı Bırakın
Chrome, Firefox ve Safari dahil modern tarayıcılar, öncelikle web sitelerindeki etkinliğinizi izlemek için kullanılan üçüncü taraf çerezlerini engellemenize olanak sağlar. Bunları devre dışı bırakmak site dışı izlemeyi önemli ölçüde azaltır. Bu seçeneği yapılandırmak için tarayıcınızın gizlilik ayarlarını kontrol edin.
İzleme Yapmama İsteklerini Etkinleştirin
Tüm web siteleri İzleme Yapmama (DNT) isteklerini onaylamaması rağmen, tarayıcınızda bu ayarı etkinleştirmek izlenmek istemediğiniz tercihini ifade eder. Bunu gereksiz konum ve bildirim izinlerini mobil cihazlarda devre dışı bırakmakla birleştirin.
Çevrimiçi Etkinlikleri Yalıtın
Farklı etkinlikler için ayrı tarayıcılar veya tarayıcı profilleri kullanın. Kişisel tarayıcıyı bir profilde tutun ve iş veya alışverişi başka bir profilde tutun. Bu, izleme ağlarının çevrimiçi davranışınızın tam bir resmini oluşturmasını engeller.
IoT Cihazlarınızı Güvenceye Alın
Kurulumdan hemen sonra her bağlı cihazda varsayılan parolaları değiştirin. Yazılım güncellemelerini aylık olarak kontrol edin. Kullanmadığınız uzaktan erişim özelliklerini devre dışı bırakın ve IoT cihazlarını ana cihazlarınızdan ayrı bir Wi-Fi ağında yerleştirmeyi düşünün.
Bağlantınızı Korumak İçin Şifreleme Araçlarını Kullanma
Şifreleme, aktarımdaki kişisel veriler için en etkili teknik savunmadır. Çevrimiçi etkinliğinizin farklı yönlerini korumak için birkaç araç birlikte çalışır.
Sanal Özel Ağlar (VPN’ler)
VPN, cihazınız ile VPN sunucusu arasındaki tüm internet trafiğini şifreler ve ISP’nizin, ağ yöneticilerinin ve ortak Wi-Fi’deki saldırganların etkinliğinizi izlemesini önler. VPN’ler ayrıca IP adresinizi maskeler ve web sitelerinin ve reklamcıların konumunuzu izlemesini zorlaştırır.
VPN seçerken, doğrulanmış hiç günlük politikaları, güçlü şifreleme standartları (AES-256) ve geniş bir sunucu ağını olan sağlayıcılara öncelik verin. En iyi sağlayıcılarını hız, güvenlik ve gizlilik özelliklerine göre VPN incelemelerimiz sayfasında karşılaştırın.
NordVPN kişisel gizlilik için en yüksek dereceli seçeneklerden biridir. AES-256 şifrelemesi kullanır, günlük tutmama politikasının bağımsız olarak denetlendiğini belirtir ve Threat Protection özelliği aracılığıyla yerleşik kötü amaçlı yazılım ve reklam engellemeyi sunar. NordVPN 10 eş zamanlı cihaz bağlantısını destekler ve 150 ülkede 7,229 sunucuyu işletir.
Şifrelenmiş DNS
Standart DNS sorguları düz metin olarak gönderilir ve ISP’nizin ziyaret ettiğiniz her web sitesini görmesini sağlar. Cloudflare (1.1.1.1) veya Quad9 gibi sağlayıcılar aracılığıyla şifrelenmiş DNS’ye (DNS over HTTPS veya DNS over TLS) geçiş bu gözetimi engeller.
Her Yerde HTTPS
Kişisel bilgiler girmeden önce web sitelerinin HTTPS kullanmasını her zaman doğrulayın. Modern tarayıcılar şifreli bağlantılar için adres çubuğunda bir kilit simgesi görüntüler. HTTPS Everywhere eklentisi (şimdi pek çok tarayıcıda yerleşik), mevcut olduğunda bağlantıları otomatik olarak HTTPS’ye yükseltir.
Özel Tarayıcılar ve Arama Motorları
VPN’inizi gizlilik odaklı bir tarayıcı olan Brave veya Firefox ile ve arama sorgularını izlemeyen DuckDuckGo gibi bir arama motoru ile birleştirin. Bu katmanlı yaklaşım, tek bir araçtan önemli ölçüde daha güçlü bir gizlilik sağlar.
Anahtar Çıkarımlar
Kişisel veri gizliliği günümüzün dijital ortamında opsiyonel değildir. Her çevrimiçi işlem, toplanabilecek, paylaşılabilecek, satılabilecek veya çalınabilecek verileri oluşturur. Tehditler spesifik ve iyi belgelenmiştir; kimlik avından ve kötü amaçlı yazılımından sosyal mühendislik ve IoT güvenlik açıklarına kadar.
Savunmalar eşit derecede spesifiktir. Parola yöneticisinin yönettiği güçlü, benzersiz parolalar en yaygın saldırı vektörünü ortadan kaldırır. VPN trafiğinizi şifreler ve ağ gözetimini engeller. Gizlilik odaklı tarayıcılar ve şifreli mesajlaşma uygulamaları, izleyiciler ve saldırganlar için kullanılabilir verileri azaltır. Ve GDPR ve CCPA gibi veri gizliliği yasaları bilgilerinizi kontrol etme konusunda yasal haklar sağlar.
En etkili yaklaşım birden fazla katmanı birleştirir: paylaştığınız şeyi sınırlayın, ilettiğiniz şeyi şifreleyin, depoladığınız şeyi güvenli hale getirin ve gelişen tehditler hakkında bilgi sahibi kalın. Hiçbir tek araç tam koruma sağlamaz, ancak bu önlemler birlikte riskinizi önemli ölçüde azaltır. Bugün bir adım atın; ister uygulama izinlerini denetleyin, çok faktörlü kimlik doğrulamayı etkinleştirin veya bir VPN kurun ve oradan oluşturun.
Referanslar
- Justice. t.y. Dl. 16 Ekim 2026 tarihinde https://www.justice.gov/opa/press-release/file/1300246/dl adresinden alındı.Arşivlendi: Wayback Machine anlık görüntüsü
- Cybersecurity and Infrastructure Security Agency CISA. t.y. Indicators Associated With WannaCry Ransomware. 16 Ekim 2026 tarihinde https://www.cisa.gov/news-events/alerts/2017/05/12/indicators-associated-wannacry-ransomware adresinden alındı.Arşivlendi: Wayback Machine anlık görüntüsü
- A. Campbell. 2023. Report: 2023 spear-phishing trends. Barrcuda Blog (24 Mayıs 2023). 16 Ekim 2026 tarihinde https://blog.barracuda.com/2023/05/24/2023-spear-phishing-trends adresinden alındı.Arşivlendi: Wayback Machine anlık görüntüsü
- Bitdefender. 2019. Ring Video Doorbell Pro Under the Scope. Bitdefender Labs (6 Kasım 2019). 16 Ekim 2026 tarihinde https://www.bitdefender.com/en-us/blog/labs/ring-video-doorbell-pro-under-the-scope adresinden alındı.Arşivlendi: Wayback Machine anlık görüntüsü
- FTC. t.y. 182 3107 Cambridge Analytica Administrative Complaint 7 24 19. 16 Ekim 2026 tarihinde https://www.ftc.gov/system/files/documents/cases/182_3107_cambridge_analytica_administrative_complaint_7-24-19.pdf adresinden alındı.Arşivlendi: Wayback Machine anlık görüntüsü
- K. Magramo. 2024. British engineering giant Arup revealed as $25 million deepfake scam victim. CNN (17 Mayıs 2024). 16 Ekim 2026 tarihinde https://edition.cnn.com/2024/05/16/tech/arup-deepfake-scam-loss-hong-kong-intl-hnk adresinden alındı.Arşivlendi: Wayback Machine anlık görüntüsü
- Federal Trade Commission. 2024. As Nationwide Fraud Losses Top $10 Billion in 2023, FTC Steps Up Efforts to Protect the Public. 16 Ekim 2026 tarihinde https://www.ftc.gov/news-events/news/press-releases/2024/02/nationwide-fraud-losses-top-10-billion-2023-ftc-steps-efforts-protect-public adresinden alındı.Arşivlendi: Wayback Machine anlık görüntüsü
- NIST. 2018. Privacy Framework. 16 Ekim 2026 tarihinde https://www.nist.gov/privacy-framework adresinden alındı.Arşivlendi: Wayback Machine anlık görüntüsü
- European Commission. t.y. Legal framework of EU data protection. 16 Ekim 2026 tarihinde https://commission.europa.eu/law/law-topic/data-protection/legal-framework-eu-data-protection_en adresinden alındı.Arşivlendi: Wayback Machine anlık görüntüsü
- European Commission. t.y. Enforcement and sanctions. 16 Ekim 2026 tarihinde https://commission.europa.eu/law/law-topic/data-protection/information-business-and-organisations/enforcement-and-sanctions_en adresinden alındı.Arşivlendi: Wayback Machine anlık görüntüsü
- CA. t.y. Ccpa Statute. 16 Ekim 2026 tarihinde https://cppa.ca.gov/regulations/pdf/ccpa_statute.pdf adresinden alındı.
- Pdpc. 2022. Guide on Active Enforcement Oct2022. 16 Ekim 2026 tarihinde https://www.pdpc.gov.sg/-/media/Files/PDPC/PDF-Files/Other-Guides/Active-Enforcement/Guide-on-Active-Enforcement_Oct2022.pdf adresinden alındı.Arşivlendi: Wayback Machine anlık görüntüsü
- Planalto. t.y. L13709. https://www.planalto.gov.br/ccivil_03/_ato2015-2018/2018/lei/l13709.htm.Arşivlendi: Wayback Machine anlık görüntüsü
- GC. t.y. How to apply for a Federal Court hearing under PIPEDA - Office of the Privacy Commissioner of Canada. 16 Ekim 2026 tarihinde https://www.priv.gc.ca/en/privacy-topics/privacy-laws-in-canada/the-personal-information-protection-and-electronic-documents-act-pipeda/pipeda-complaints-and-enforcement-process/federal-court-applications-under-pipeda/ adresinden alındı.Arşivlendi: Wayback Machine anlık görüntüsü
- European Commission. t.y. Obligations. 16 Ekim 2026 tarihinde https://commission.europa.eu/law/law-topic/data-protection/information-business-and-organisations/obligations_en adresinden alındı.Arşivlendi: Wayback Machine anlık görüntüsü
- The Tor Project, Inc. t.y. Tor Project: Overview. 16 Ekim 2026 tarihinde https://2019.www.torproject.org/about/overview.html.en adresinden alındı.Arşivlendi: Wayback Machine anlık görüntüsü
- National Cyber Security Centre. 2019. Most hacked passwords revealed as UK cyber survey exposes gaps in online security. 16 Ekim 2026 tarihinde https://www.ncsc.gov.uk/news/most-hacked-passwords-revealed-as-uk-cyber-survey-exposes-gaps-in-online-security adresinden alındı.
- Cybersecurity and Infrastructure Security Agency CISA. t.y. Use Strong Passwords. 16 Ekim 2026 tarihinde https://www.cisa.gov/secure-our-world/use-strong-passwords adresinden alındı.Arşivlendi: Wayback Machine anlık görüntüsü
- Cybersecurity and Infrastructure Security Agency CISA. t.y. Turn On MFA. 16 Ekim 2026 tarihinde https://www.cisa.gov/secure-our-world/turn-mfa adresinden alındı.Arşivlendi: Wayback Machine anlık görüntüsü
Bu sayfa için kaynaklar
Araştırmamızdan grafikler ve referans görseller, ücretsiz görüntüleyin ve paylaşın.
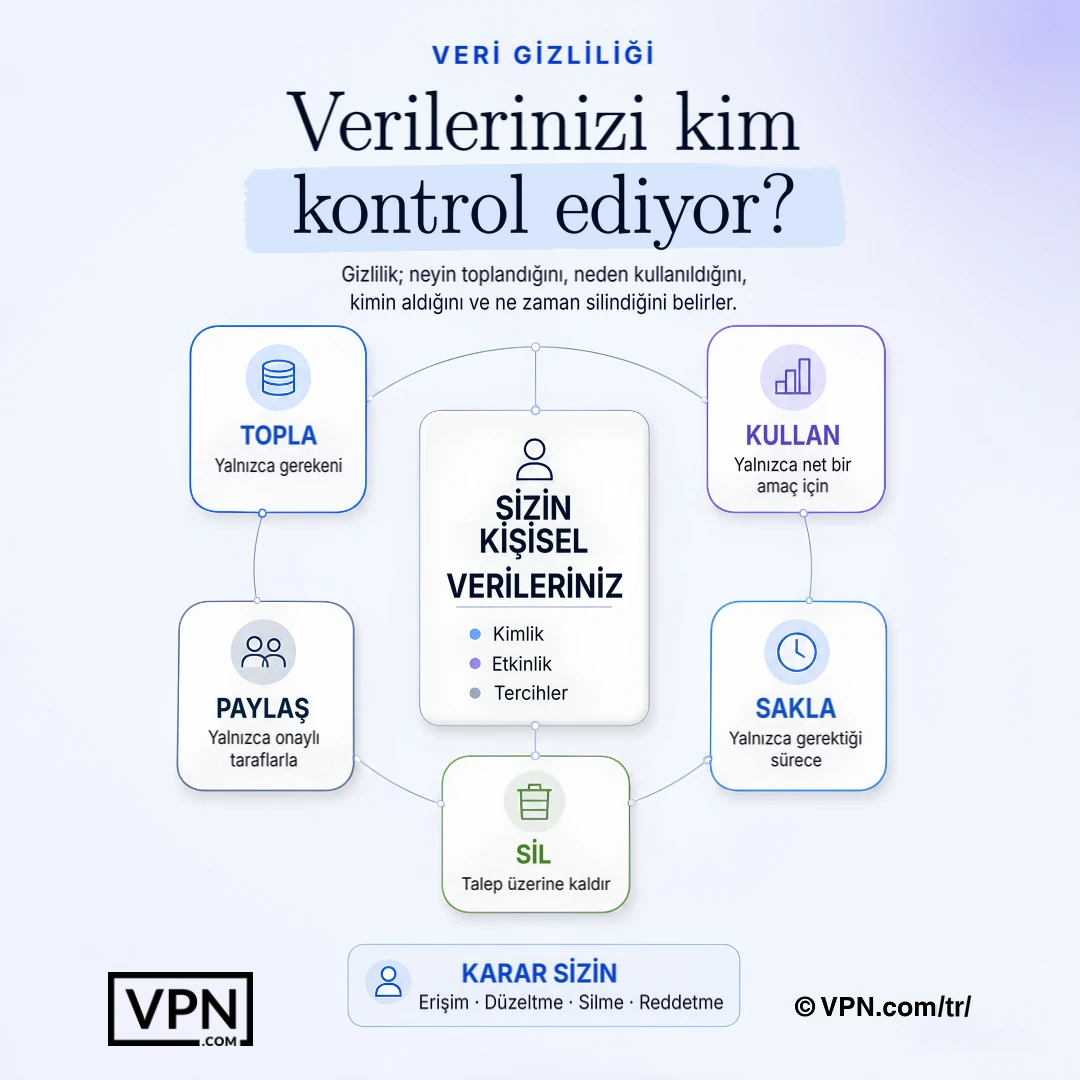
Veri gizliliği; hangi bilgilerin toplandığını, nasıl kullanıldığını, kimlerin erişebildiğini ve ne zaman silineceğini belirler.
Sıkça Sorulan Sorular
Veri Gizliliği ve Veri Koruma Arasındaki Fark Nedir?
Veri gizliliği, adınız, tarama geçmişiniz veya konum verileriniz gibi kişisel bilgilerinizin nasıl toplandığını, kullanıldığını ve paylaşıldığını kontrol etme bireysel hakkınızdır. Veri koruma, işletmelerin verileri sorumlu bir şekilde işlemek için uyması gereken kurumsal ve yasal çerçeveleri kapsar. Kişisel gizlilik için, kurumsal uyum çerçeveleri yerine VPN’ler ve parola yöneticileri gibi araçlara odaklanın.
Spear phishing, normal oltalamaya kıyasla ne kadar tehlikeli?
Spear phishing, çok daha nadir görülmesine rağmen normal oltalamadan çok daha tehlikelidir. Barracuda Networks’ün 2023 tarihli bir raporu, spear phishing saldırılarının e-posta tabanlı saldırıların yalnızca %0,1’ini oluşturmasına rağmen, verilerindeki ihlallerin %66’sından sorumlu olduğunu ortaya koydu. Bunun nedeni, saldırganların hedefleri sosyal medya ve önceki veri ihlalleri üzerinden araştırarak inandırıcı, kişiselleştirilmiş mesajlar hazırlamasıdır. Acil talepleri harekete geçmeden önce ayrı bir iletişim kanalı üzerinden doğrulayın.
Sosyal mühendislik gerçekten bireyler yerine büyük hesapları ele geçirebilir mi?
Evet. Temmuz 2020’de Twitter, iç araçlara erişimi olan çalışanlara yönelik koordineli bir sosyal mühendislik saldırısıyla bir ihlal yaşadı. Saldırganlar ardından Barack Obama ve Elon Musk gibi yüksek profilli hesapları ele geçirerek bir kripto para dolandırıcılığını tanıtmak için kullandı. Bu olay, sosyal mühendisliğin yazılım açıklarından değil, insan psikolojisinden yararlandığını gösteriyor; bu nedenle isteklerin resmi kanallar üzerinden doğrulanması önemlidir.
Kişisel ve finansal veriler için deepfake tehdidi ne kadar gerçek?
Bu, aktif ve maliyetli bir tehdit. 2024’te mühendislik firması Arup’ta çalışan bir finans personeli, şirketin CFO’sunun deepfake’i olduğu ortaya çıkan biriyle yaptığı bir video görüşmenin ardından yaklaşık 25 milyon dolar transfer etti. Suçlular, şantaj ve dolandırıcılık için klonlanmış sesleri ve yüzleri kullanıyor. Çok faktörlü kimlik doğrulama bu noktada yardımcı olur, çünkü yalnızca ses veya video üzerinden hassas işlemlerin onaylanmasını engeller.
Akıllı ev ve IoT cihazları gerçek bir gizlilik riski mi?
Evet. Birçok IoT cihazı, kullanıcıların hiç değiştirmediği varsayılan şifrelerle gelir ve verileri şifrelemeden iletir. 2019’da Bitdefender araştırmacıları, Ring Video Doorbell Pro’nun kurulum sırasında Wi-Fi kimlik bilgilerini düz HTTP üzerinden paylaştığını ve bu sayede yakındaki herkesin bilgileri ele geçirebildiğini tespit etti. Kurulumdan hemen sonra varsayılan şifreleri değiştirin, yazılım güncellemelerini ayda bir kontrol edin ve kullanmadığınız uzaktan erişim özelliklerini devre dışı bırakın.
Bir veri ihlalinden sonra verilerime gerçekte ne olur?
Çalınan veriler genellikle karanlık web pazarlarında satılır; fiyatlar büyük farklılıklar gösterir, ancak eksiksiz kimlik kayıtları ve tıbbi kayıtlar özellikle değerlidir. Suçlular bu verileri daha sonra kimlik hırsızlığı için kullanır; FTC, 2023 yılında Amerikalıların dolandırıcılık nedeniyle 10 milyar doları aşan kayıp yaşadığını bildirmiştir.
GDPR kişisel verilerim üzerinde bana gerçekte hangi hakları tanıyor?
25 Mayıs 2018’den beri AB genelinde yürürlükte olan GDPR, kişisel verilerinize erişme, bunları düzeltme, sildirme ve işlenmesini kısıtlama haklarını tanır. Ayrıca kuruluşların kişisel verileri işlemeden önce rıza gibi yasal bir dayanağa sahip olmasını zorunlu kılar. Bir ihlalin bireyler için risk oluşturduğu durumlarda, şirketlerin bunu 72 saat içinde denetim makamına bildirmesi gerekir. İhlaller, küresel yıllık cirounun %4’ü veya 20 milyon €‘ya kadar cezalara yol açabilir; hangisi daha yüksekse o uygulanır.
CCPA, GDPR’dan tüketiciler açısından nasıl farklılaşır?
CCPA, 1 Ocak 2020’de Kaliforniya’da yürürlüğe girdi ve tüketicilere kişisel bilgilerinin neler toplandığını öğrenme, verilerinin silinmesini isteme ve bu verilerin satışından vazgeçme (opt-out) hakkı tanıyor. İhlal başına 2.500 dolara, kasıtlı ihlal başına ise 7.500 dolara kadar idari para cezası öngörüyor. Bu düzenleme, GDPR’nin €20 milyon veya yıllık küresel cironun %4’ü şeklindeki yapısından daha dar kapsamlı, ancak yine de ABD’li tüketicilere somut bir vazgeçme hakkı kaldıracı sunuyor.
Bir VPN kişisel verilerinizi nasıl korur?
Bir VPN, cihazınız ile sunucusu arasındaki tüm trafiği şifreler, ISP’nizi ve halka açık Wi-Fi’deki saldırganları etkinliğinizi izlemekten engeller ve IP adresinizi maskeleyerek konum takibini zorlaştırır. Örneğin NordVPN, AES-256 şifrelemesi kullanır, bağımsız olarak denetlendiğini söylediği günlükleme yok politikasına sahiptir, 7,229 sunucusunu 150 ülkede çalıştırır ve 10 eş zamanlı cihazı destekler.
VPN’nin Ötesinde Hangi Araçlar İletişimimi Korur?
Kanallar arasında şifrelemeyi katmanlandırın. Signal varsayılan olarak mesajları, sesi ve video çağrılarını uçtan uca şifreler, böylece uygulama sağlayıcısı bile bunları okuyamaz. ProtonMail ve Tutanota standart Gmail veya Outlook’un aksine uçtan uca şifreli e-posta sunar. Cloudflare (1.1.1.1) veya Quad9 aracılığıyla şifrelenmiş DNS, ISP’nizin düz metinde ziyaret ettiğiniz her siteyi günlüğe almasını engeller.
2024’te bir parolayı gerçekten güçlü kılan nedir?
Uzunluk ve rastgelelik en çok önem taşır: büyük harf, küçük harf, rakam ve sembol içeren en az 16 karakter hedefleyin. Buna rağmen “123456”, sızıntıya uğrayan parolaların listelerinde en üst sıralarda yer almaya devam ediyor. Her hesap için benzersiz kimlik bilgileri oluşturup saklamak amacıyla bir parola yöneticisi kullanın ve desteklenen her yerde çok faktörlü kimlik doğrulamayı (MFA) etkinleştirin; böylece sızdırılmış tek bir parola erişim sağlamaya yetmez.
Halka açık Wi-Fi’da verilerimi nasıl korurum?
Halka açık ağlarda bankacılık veya hassas hesaplara giriş yapmaktan kaçının; aynı Wi-Fi ağındaki saldırganlar ortadaki adam (man-in-the-middle) saldırıları düzenleyebilir ya da meşru ağları taklit eden “evil twin” sahte erişim noktaları kurabilir. Bağlantınızı şifrelemek için bir VPN kullanın ve kişisel bilgilerinizi girmeden önce sitelerin HTTPS kullandığını doğrulayın.
Gizlilik Riskimi Azaltmak İçin En Etkili Tek Alışkanlık Nedir?
Başta çevrimiçi olarak paylaştığınız şeyi sınırlamak, çünkü paylaştığınız her ayrıntı saldırganların hedefli kimlik avı veya doxxing için kullanabileceği şeyleri genişletir. Bunu güçlü benzersiz parolalar, Proton Drive veya Tresorit gibi şifreli bulut depolama araçları ve ortak Wi-Fi’de bir VPN ile birleştirin. Bu birlikte suçluların çoğunun güvendiği saldırı yüzeyinin çoğunu ortadan kaldırır.