أمان السيبر بدون ثقة: المبادئ والتطبيق
تعرف على أساسيات أمان السيبر بدون ثقة، وكيفية عمل النموذج، والفوائد الرئيسية، والخطوات العملية للانتقال من الدفاعات المحيطة إلى التحقق المستمر من الوصول.
 Michael Gargiulo
الخلاصة: أمان بدون ثقة يحل محل الافتراض القديم بأن كل شيء داخل شبكتك آمن. يتم التحقق المستمر من كل مستخدم وجهاز واتصال، مما يقلل بشكل كبير من خطر الانتهاكات في البيئات المتصلة بالسحابة.
ما هو الأمن القائم على مبدأ انعدام الثقة (Zero Trust)؟
اعتمد أمن الشبكات التقليدي على فكرة بسيطة: الثقة بكل ما هو داخل المحيط، وصد التهديدات عند الحافة. شكّلت جدران الحماية وشبكات VPN وأنظمة كشف التسلل خندقًا رقميًا يحيط بموارد الشركة. وبمجرد أن يعبر المستخدم أو الجهاز تلك البوابة، كان يتحرك بحرية.
لم يعد هذا النموذج صالحًا. فقد أدت الحوسبة السحابية والعمل عن بُعد والأجهزة المحمولة إلى تلاشي محيط الشبكة تمامًا. يصل الموظفون إلى البيانات الحساسة من حواسيبهم الshخصية في المقاهي. ويتصل الموردون الخارجيون مباشرةً بالأنظمة الداخلية. ويستطيع المهاجمون الذين يخترقون نقطة طرفية واحدة التنقل جانبيًا عبر المؤسسة بأكملها.
يتعامل الأمن القائم على مبدأ انعدام الثقة مع هذا الواقع بشكل مباشر. فبدلًا من افتراض أن كل ما داخل الشبكة آمن، يعامل هذا النموذج كل طلب وصول على أنه محتمل العداء. ويجب على كل مستخدم وكل جهاز وكل اتصال أن يثبت شرعيته قبل منح الوصول إلى أي مورد. وللاطلاع على نظرة أوسع على مشهد التهديدات، راجع مركز الأمن السيبراني لدينا.
تُعد الوثيقة الخاصة 800-207 الصادرة عن NIST[1] البنية المرجعية الفيدرالية الأمريكية للأمن القائم على انعدام الثقة. فهي تعرّف هذا المفهوم، وتحدد سبعة مبادئ لتصميمه، والمكونات المنطقية مثل محرك السياسات، وأنماط النشر المختلفة. كما تنشر الحكومة الأمريكية نموذج CISA لنضج انعدام الثقة[2]، الذي ينظّم هذا المفهوم حول خمسة محاور (الهوية، والأجهزة، والشبكات، والتطبيقات وأحمال العمل، والبيانات)، إضافةً إلى المذكرة M-22-09[3] الصادرة عن مكتب الإدارة والميزانية، وهي استراتيجية انعدام الثقة الفيدرالية للوكالات الحكومية.
انعدام الثقة ليس منتجًا واحدًا يمكن شراؤه. إنه نموذج أمني وفلسفة ونهج معماري يعيد تشكيل طريقة تفكير المؤسسات في الوصول والثقة على كل المستويات.
المبادئ الأساسية لانعدام الثقة
يلخص الجدول التالي ستة مجالات ممارسات تتكرر في إرشادات انعدام الثقة. يحدد NIST SP 800-207 نفسه سبعة مبادئ، منها على سبيل المثال: أن جميع مصادر البيانات وخدمات الحوسبة تُعامل كموارد، وأن جميع الاتصالات مؤمنة بصرف النظر عن موقعها في الشبكة، وأن الوصول يُمنح لكل جلسة على حدة، وأن قرار الوصول يُتخذ وفق سياسة ديناميكية:
| مبدأ انعدام الثقة | ماذا يعني عملياً |
|---|---|
| التحقق الصريح | المصادقة على كل مستخدم وجهاز وطلب، في كل مرة، لا عند تسجيل الدخول فقط |
| الحد الأدنى من الصلاحيات | منح الصلاحيات اللازمة لمهمة محددة فقط، ولا شيء أكثر |
| افتراض وقوع الاختراق | تصميم الأنظمة كما لو كان المهاجمون موجودين بالفعل داخلها؛ وتقليص نطاق الضرر |
| تجزئة الشبكة | تقسيم الشبكة بحيث لا تنتشر منطقة مخترقة واحدة إلى غيرها جانبياً |
| المصادقة متعددة العوامل | اشتراط عامل ثانٍ إلى جانب كلمة المرور في جميع نقاط الوصول |
| المراقبة المستمرة | تسجيل جميع الأنشطة وتحليلها في الوقت الفعلي لاكتشاف الشذوذ مبكراً |
تعزز كل ممارسة الأخرى. فالحد الأدنى من الصلاحيات يحدّ مما يمكن للحساب المخترق الوصول إليه. وتجزئة الشبكة تحتوي الضرر إذا تجاوز المهاجم المصادقة. والمراقبة المستمرة تكتشف السلوك غير الطبيعي الذي قد تغفله القواعد الثابتة. وتُنشئ هذه الممارسات معاً طبقات دفاع متداخلة تقلل من احتمال نجاح الاختراق.
مهم: انعدام الثقة ليس منتجاً، بل هو نموذج أمني. فالدفاعات التقليدية القائمة على المحيط تفترض أن كل ما داخل الشبكة آمن، لكن العمل عن بُعد والحوسبة السحابية قد أزالتا هذا الحد الفاصل. إن اعتماد الوصول بأقل الصلاحيات والتحقق المستمر يقلل بشكل كبير من خطر انتشار الاختراق بعد أن يحصل المهاجمون على وصول أولي.
مكونات بنية الثقة المعدومة
تعتمد بنية الثقة المعدومة على عدة مكونات مترابطة تعمل معًا. ويساعد فهم كل مكون على المؤسسات في التخطيط لعمليات نشر واقعية.
إدارة الهوية والوصول (IAM)
تُعد إدارة الهوية والوصول حجر الأساس في الثقة المعدومة. فحلول مثل Microsoft Entra ID (المعروف سابقًا باسم Azure AD) وOkta وPing Identity تتحقق من هويات المستخدمين قبل منح الوصول إلى أي مورد. يمر كل طلب وصول عبر طبقة IAM، التي تقيّم الهوية والدور والسياق قبل اتخاذ قرار بالسماح أو الرفض. كما تساعد ممارسات إدارة الهوية والوصول القوية في منع سرقة بيانات الاعتماد وهجمات الاستيلاء على الحسابات.
المصادقة متعددة العوامل (MFA)
تتطلب المصادقة متعددة العوامل من المستخدمين إثبات هويتهم عبر عاملين مختلفين على الأقل: شيء يعرفونه (كلمة المرور)، أو شيء يملكونه (رمز أجهزة أو هاتف)، أو شيء يتميزون به (القياسات الحيوية). وجدت دراسة لشركة Microsoft Research على الحسابات ذات النشاط المشبوه أن المصادقة متعددة العوامل قلّلت خطر الاختراق بنسبة 99.22%[4] على مستوى المجتمع، وبنسبة 98.56% في الحالات التي تسربت فيها بيانات الاعتماد. وهي أمر لا غنى عنه في أي نشر للثقة المعدومة.
التجزئة الدقيقة للشبكة (Micro-Segmentation)
بدلًا من التعامل مع الشبكة كمنطقة موثوقة واحدة، تقسّمها التجزئة الدقيقة إلى قطاعات صغيرة ومعزولة. يطبّق كل قطاع سياسات الوصول الخاصة به. وإذا اخترق المهاجم قطاعًا واحدًا، فلا يستطيع الانتقال جانبيًا إلى القطاعات الأخرى. وتتيح أدوات مثل VMware NSX وIllumio وCisco ACI تطبيق التجزئة الدقيقة على نطاق واسع.
كشف الأجهزة الطرفية والاستجابة لها (EDR)
تتطلب الثقة المعدومة رؤية واضحة لكل جهاز يتصل بالشبكة. تراقب حلول EDR مثل CrowdStrike Falcon وSentinelOne وMicrosoft Defender for Endpoint صحة الأجهزة باستمرار، وتكتشف السلوك الضار، وتفرض سياسات الامتثال. ويمكن حظر الجهاز الذي يفقد الامتثال (نظام تشغيل قديم، أو تحديثات أمنية مفقودة) تلقائيًا من الوصول إلى الموارد الحساسة.
إدارة معلومات الأمان والأحداث (SIEM)
تجمع منصات SIEM السجلات من البيئة بأكملها وتطبق عليها التحليلات لاكتشاف الحالات الشاذة. وتوفر حلول مثل Splunk وMicrosoft Sentinel وIBM QRadar المراقبة المستمرة التي تتطلبها الثقة المعدومة. كما تساعد التنبيهات الفورية وكتيبات الاستجابة الآلية فرق الأمن على التصرف تجاه التهديدات خلال دقائق بدلًا من أيام.
محرك السياسات ومدير السياسات
يقع في قلب بنية الثقة المعدومة محرك السياسات. يقيّم هذا المكون كل طلب وصول وفق السياسات المحددة (دور المستخدم، وصحة الجهاز، والموقع، ووقت اليوم، ودرجة المخاطر)، ويتخذ قرار ثقة في الوقت الفعلي. ثم يُنفذ مدير السياسات هذا القرار بتوجيه نقطة التنفيذ المناسبة للسماح بالاتصال أو حظره.
Zero Trust مقابل أمان الحدود التقليدي
يوضح فهم التباين بين zero trust والأساليب القديمة سبب قيام المنظمات بهذا التحول.
| العامل | أمان الحدود التقليدي | أمان Zero Trust |
|---|---|---|
| نموذج الثقة | الثقة في كل شيء داخل الشبكة | عدم الثقة في أي شيء؛ التحقق من كل شيء |
| نطاق الوصول | وصول واسع للشبكة بعد المصادقة | وصول دقيق لكل تطبيق |
| تكرار التحقق | مرة واحدة عند تسجيل الدخول | مستمر، مع كل طلب |
| مخاطر الحركة الجانبية | مرتفعة — يتحرك المهاجمون بحرية بعد دخولهم | منخفضة — تجزئة الشبكة تحتوي على الاختراقات |
| دعم العمل عن بعد | يتطلب نفق VPN لجميع حركة البيانات | دعم أصلي للوصول الموزع |
| الرؤية | مراقبة محدودة لحركة البيانات الداخلية | رؤية كاملة عبر جميع الاتصالات |
على عكس الأساليب التقليدية القائمة على VPN التي تمنح وصولاً واسعاً للشبكة بعد الاتصال، يمنح وصول zero trust network access (ZTNA) الوصول فقط إلى التطبيق المحدد الذي يتطلبه دور المستخدم. يمكن للمنظمات التي تعتمد على شبكات VPN المركزة على الخصوصية للتشفير أن تضع ZTNA في الأعلى للتحكم في ما يمكن لكل مستخدم الوصول إليه فعلياً. يتعامل VPN مع النفق المشفر؛ يتعامل zero trust مع التفويض والتحقق المستمر. للحصول على مقارنة جنباً إلى جنب لمنصات المؤسسات المبنية حول كل نهج، راجع مقارنة VPN للمؤسسات.
كيفية تطبيق بنية الثقة الصفرية
تطبيق الثقة الصفرية ليس مشروعًا يُنجَز بين عشية وضحاها، ومن الأفضل تنفيذه على مراحل. فيما يلي نهج عملي خطوة بخطوة.
الخطوة 1: رسم سطح الحماية الخاص بك
حدد بياناتك وتطبيقاتك وأصولك وخدماتك الأكثر أهمية (DAAS). على عكس سطح الهجوم، الذي يتسع باستمرار ويبلغ مساحة شاسعة، فإن سطح الحماية صغير ومحدد بوضوح. ابدأ من هنا.
الخطوة 2: رسم تدفقات المعاملات
وثّق كيفية انتقال حركة المرور عبر شبكتك. افهم أي المستخدمين يصلون إلى أي التطبيقات، ومن أي أجهزة، وعبر أي مسارات. لا يمكنك فرض السياسات على تدفقات لا تفهمها.
الخطوة 3: بناء البنية حول سطح الحماية
انشر جدران حماية من الجيل التالي، وحلول إدارة الهوية والوصول (IAM)، وأدوات التقسيم الدقيق للشبكة حول سطح الحماية الخاص بك. ضع محرك السياسات في مركز كل قرار وصول. يصف NIST SP 800-207 أربعة أنماط للنشر: قائم على وكيل الجهاز/البوابة، وقائم على النطاقات المعزولة (enclave)، وقائم على بوابة الموارد، وعزل تطبيقات الجهاز في بيئة معزولة (sandbox). اختر بناءً على بنيتك التحتية الحالية.
الخطوة 4: إنشاء سياسات وصول دقيقة
حدد سياسات الوصول الدقيقة باستخدام منهجية كيبلينغ: من الذي يطلب الوصول؟ ما التطبيق الذي يصل إليه؟ متى يصل إليه؟ أين يقع؟ لماذا يحتاج إلى الوصول؟ كيف يتصل؟ تشكّل هذه الأسئلة الستة أساس كل قاعدة سياسة.
الخطوة 5: نشر المصادقة متعددة العوامل في كل مكان
طبّق المصادقة متعددة العوامل عبر جميع نقاط الوصول. أعطِ الأولوية للحسابات المميزة، ثم وسّعها لتشمل جميع المستخدمين. مفاتيح الأمان المادية (YubiKey، Google Titan) مقاومة للتصيد الاحتيالي، وهي الشكل من المصادقة متعددة العوامل الذي يوجّه OMB M-22-09[3] الوكالات الفيدرالية إلى اعتماده.
الخطوة 6: تفعيل المراقبة المستمرة والتحليلات
انشر حلول SIEM وEDR لمراقبة جميع حركة المرور في الوقت الفعلي. أنشئ خطوطًا أساسية للسلوك الطبيعي حتى تُطلق الحالات الشاذة تنبيهات فورية. أتمتة كتيبات الاستجابة لأنماط التهديدات الشائعة.
الخطوة 7: التكرار والتوسع
ابدأ بأكثر أصولك حساسية، ثم وسّع ضوابط الثقة الصفرية تدريجيًا نحو الخارج. يجب أن تتضمن كل مرحلة الاختبار والتحقق وتحسين السياسات. الثقة الصفرية ليست وجهة نهائية، بل عملية تحسين مستمرة.
حالات استخدام بدون ثقة الشائعة
القوى العاملة الموزعة والهجينة
تستفيد المؤسسات التي يعمل موظفوها من المنزل أو مساحات العمل المشترك أو مواقع العملاء فوراً من بدون ثقة. بدلاً من توجيه كل المرور عبر VPN مركزي، تتحقق حلول ZTNA من كل مستخدم وجهاز بشكل مستقل. يقلل هذا من الكمون ويحسن الأمان في نفس الوقت.
المؤسسات التي تركز على السحابة
تحتاج الشركات التي تشغل أعباء عمل عبر AWS وAzure وGoogle Cloud إلى عناصر تحكم وصول متسقة تمتد عبر بيئات متعددة. تتابع سياسات بدون ثقة المستخدم وعبء العمل، وليس حدود الشبكة.
الصناعات الخاضعة للتنظيم
تتطلب منظمات الرعاية الصحية الخاضعة لـ HIPAA والمؤسسات المالية التي تحكمها PCI DSS وSOX والوكالات الحكومية التي تتبع FedRAMP عناصر تحكم وصول صارمة ومسارات تدقيق. توفر بدون ثقة كليهما بالتصميم.
وصول الجهات الخارجية والمقاولين
غالباً ما يحتاج البائعون والمقاولون إلى الوصول إلى أنظمة داخلية محددة. تمنح بدون ثقة الوصول فقط إلى الموارد التي يحتاجونها، لمدة الوقت الذي يحتاجونها فقط، مع التسجيل الكامل لكل إجراء.
الاندماجات والاستحواذات
عندما تندمج منظمتان، يؤدي دمج شبكاتهما إلى خطر كبير. تسمح بدون ثقة لكل بيئة بالحفاظ على عناصر التحكم الوصول المستقلة مع منح الوصول العابر للمنظمة بشكل انتقائي على أساس كل تطبيق.
هل بدون ثقة مناسب لمؤسستك؟
أمان السيبر بدون ثقة ليس اتجاهاً عابراً. إنه تحول أساسي في كيفية حماية المؤسسات لبياناتها وتطبيقاتها ومستخدميها. كان النموذج القديم القائم على الحدود الخارجية يفترض أن التهديدات تبقى خارج الجدار. اليوم، مع الحوسبة السحابية والعمل عن بعد والهجمات المتطورة بشكل متزايد مثل سرقة الهوية وحصاد بيانات الاعتماد، يضع هذا الافتراض المؤسسات في خطر خطير.
يعني تبني بدون ثقة الالتزام بالتحقق المستمر والوصول الأقل امتيازاً وتقسيم الشبكة والمصادقة متعددة العوامل والمراقبة في الوقت الفعلي. يتطلب استثماراً في التكنولوجيا والاستعداد لإعادة التفكير في كيفية منح مؤسستك وإدارة الوصول.
العائد كبير: تقليل خطر الانتهاك، وموقف امتثال أقوى، ورؤية أفضل لنشاط الشبكة، ونموذج أمان يتوسع مع مؤسستك.
ابدأ بأصولك الأكثر حساسية. اخرج خريطة تدفقات حركة المرور الخاصة بك. نشر MFA وIAM. قسم شبكتك. راقب كل شيء. كل خطوة للأمام تقلل من التعرض للتهديدات التي تهم أكثر.
المراجع
- S. Rose, O. Borchert, S. Mitchell, and S. Connelly. 2020. Zero Trust Architecture. NIST Special Publication (SP) 800-207. National Institute of Standards and Technology. DOI: https://doi.org/10.6028/NIST.SP.800-207.مؤرشف: لقطة Wayback Machine
- CISA. بلا تاريخ. Zero Trust Maturity Model V2 508. تم الاسترداد 18 أكتوبر 2026 من https://www.cisa.gov/sites/default/files/2023-04/zero_trust_maturity_model_v2_508.pdf.مؤرشف: لقطة Wayback Machine
- Whitehouse. بلا تاريخ. M 22 09. تم الاسترداد 18 أكتوبر 2026 من https://www.whitehouse.gov/wp-content/uploads/2022/01/M-22-09.pdf.مؤرشف: لقطة Wayback Machine
- L. A. Meyer, S. Romero, G. Bertoli, T. Burt, A. Weinert, and J. L. Ferres. 2023. How effective is multifactor authentication at deterring cyberattacks? arXiv.org (1 مايو 2023). تم الاسترداد 18 أكتوبر 2026 من https://arxiv.org/abs/2305.00945.مؤرشف: لقطة Wayback Machine
موارد هذه الصفحة
الرسوم البيانية والصور المرجعية من أبحاثنا، متاحة للعرض والمشاركة مجاناً.
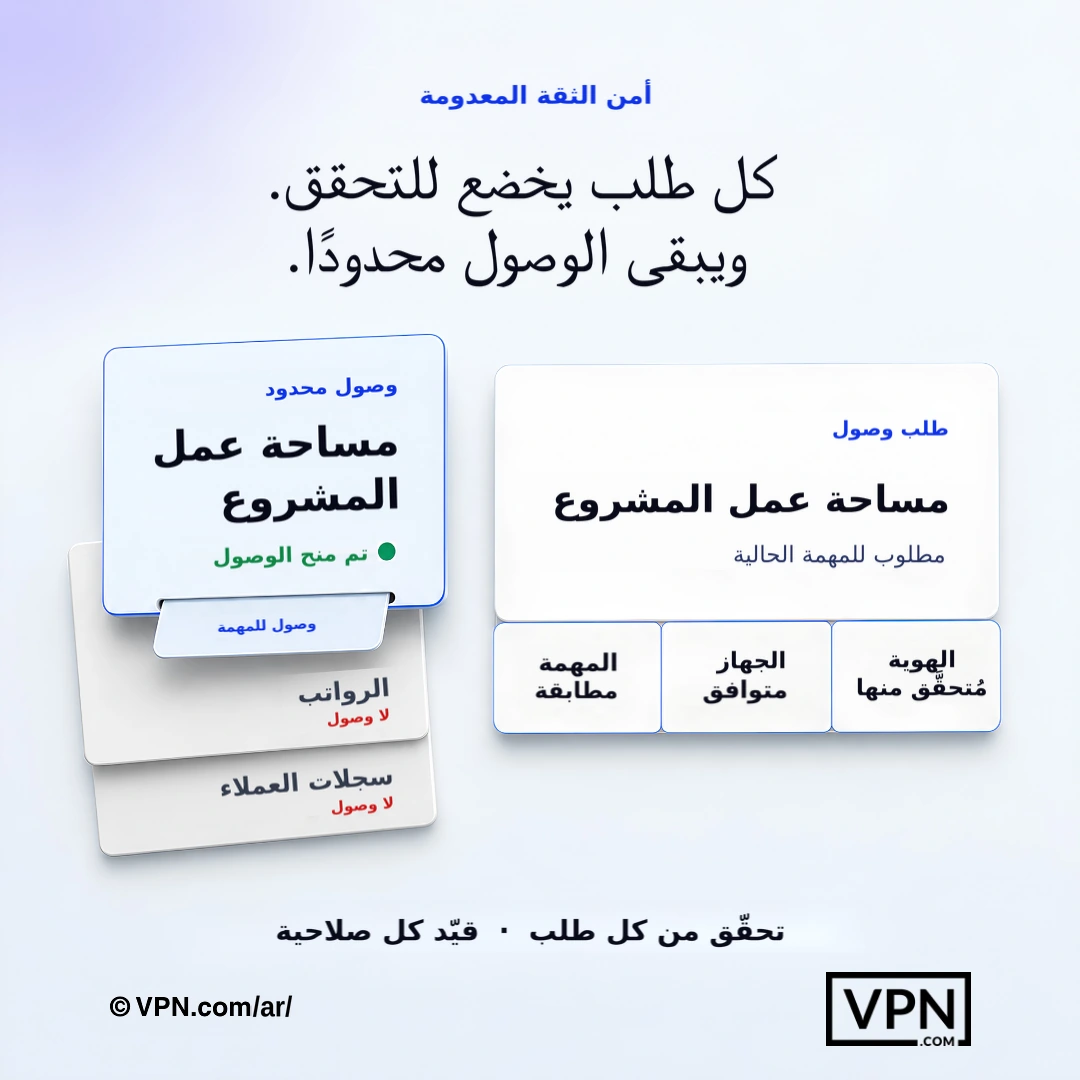
يتحقق نظام Zero Trust من كل طلب ويمنح الصلاحيات اللازمة للمهمة الحالية فقط.
الأسئلة الشائعة
ما هو الأمن السيبراني بمبدأ عدم الثقة (Zero Trust) بعبارات بسيطة؟
يعني مبدأ عدم الثقة أنه لا يُوثق بأي مستخدم أو جهاز أو اتصال افتراضياً، حتى داخل الشبكة المؤسسية. يتم التحقق صراحةً من كل طلب وصول، ولا يُمنح إلا الحد الأدنى من الصلاحيات اللازمة، ويُراقب باستمرار. ويحل هذا النموذج محل النموذج القديم القائم على “الثقة بكل ما هو داخل المحيط الأمني”، وهو نموذج يفشل بمجرد أن تُزيل الحوسبة السحابية والعمل عن بُعد هذا المحيط. وإطار NIST SP 800-207 هو المرجع المعماري الفيدرالي الأمريكي لهذا المبدأ.
ما هي المبادئ الأساسية للثقة الصفرية؟
يحدد NIST SP 800-207 سبعة مبادئ، وتشمل مجالات الممارسة الشائعة التحقق الصريح، ووصول الامتيازات الأقل، والافتراض بوقوع خرق، والتجزئة الشبكية، والمصادقة متعددة العوامل، والمراقبة المستمرة. يعزز كل منها الآخر: فامتياز الوصول الأقل يحد مما يمكن للحساب المخترق الوصول إليه، والتجزئة تحتوي الانتشار الجانبي، والمراقبة المستمرة تكشف الحالات الشاذة التي لا تلتقطها القواعد الثابتة. وبذلك تشكل هذه الممارسات معاً طبقات دفاع متداخلة، وليس منتجاً واحداً أو إعداداً منفرداً.
ما التهديدات التي يحميها بدون ثقة والتي لا تحميها شبكة VPN التقليدية؟
شبكة VPN التقليدية تشفر النفق لكن تمنح وصولاً واسعاً للشبكة بمجرد الاتصال، لذا المهاجم الذي يسرق بيانات اعتماد واحدة يمكنه التحرك جانباً عبر الشبكة بأكملها. وصول الشبكة بدون ثقة (ZTNA) يمنح وصولاً فقط للتطبيق المحدد الذي يتطلبه دور المستخدم، مع إعادة التحقق من كل طلب. هذا يقيد مباشرة الحركة الجانبية وحصاد بيانات الاعتماد والاستيلاء على الحسابات، وهي الهجمات التي لا تدافع الحدود الخارجية وحدها ضدها.
كيف يحد بدون ثقة من الحركة الجانبية بعد الانتهاك؟
بدون ثقة يفترض أن المهاجمين موجودون بالفعل بالداخل ويصمم حول ذلك. يقسم التقسيم الدقيق الشبكة إلى أجزاء معزولة، لذا اختراق جزء واحد لا يمنح وصولاً لآخرين، باستخدام أدوات مثل VMware NSX وIllumio أو Cisco ACI. في الجمع مع الوصول الأقل امتيازاً والمراقبة المستمرة عبر منصات SIEM، هذا يقلل نطاق الضرر من أي حساب مخترق أو نقطة نهاية واحدة.
ما هو وصول الشبكة بدون ثقة (ZTNA) وكيف يختلف عن VPN؟
ZTNA يمنح وصولاً فقط للتطبيق المحدد الذي يتطلبه دور المستخدم، بدلاً من الوصول الواسع للشبكة الذي توفره نفق VPN بمجرد الاتصال. تستطيع المؤسسات طبقة ZTNA فوق VPN موجود موجه للخصوصية: يتعامل VPN مع نفق التشفير المشفر بينما يتعامل بدون ثقة مع التفويض والتحقق المستمر لكل طلب، ويسد الفجوة التي يتركها الوصول عبر VPN وحده.
هل تحلّ الثقة الصفرية محلّ المصادقة متعددة العوامل، أم تعمل إلى جانبها؟
المصادقة متعددة العوامل مكوّن أساسي في الثقة الصفرية، وليست بديلاً عنها. وجدت دراسة لـ Microsoft Research أن المصادقة متعددة العوامل خفّضت خطر اختراق الحسابات بنسبة 99.22%، ما يجعلها أمراً لا غنى عنه عبر جميع نقاط الوصول. وتبدأ عمليات نشر الثقة الصفرية بتطبيق المصادقة متعددة العوامل على الحسابات ذات الامتيازات، ثم تُوسَّع لتشمل جميع المستخدمين، وغالباً ما تُستخدم مفاتيح الأمان المادية مثل YubiKey أو Google Titan لتحقيق مقاومة أقوى للتصيّد الاحتيالي.
ما الأدوات المستخدمة فعلياً لبناء هندسة معمارية بدون ثقة؟
يمتد المكون الكامل عبر الهوية والنقاط النهائية والشبكة والمراقبة. IAM يأتي من Microsoft Entra ID وOkta أو Ping Identity. EDR يأتي من CrowdStrike Falcon وSentinelOne أو Microsoft Defender for Endpoint. التقسيم الدقيق يستخدم VMware NSX وIllumio أو Cisco ACI. منصات SIEM مثل Splunk وMicrosoft Sentinel أو IBM QRadar توفر المراقبة المستمرة التي يتطلبها النموذج.
ما محرك السياسة ولماذا هو مركزي لبدون ثقة؟
محرك السياسة يجلس في قلب هندسة معمارية بدون ثقة، مقيماً كل طلب وصول مقابل العوامل المحددة مثل دور المستخدم وصحة الجهاز والموقع والوقت من اليوم ودرجة المخاطرة لاتخاذ قرار السماح أو الرفض في الوقت الفعلي. يفرض مسؤول السياسة هذا القرار بعد ذلك بتعليمات نقطة الفرض. يحدد NIST SP 800-207 هذا كمكون صنع القرار الأساسي للنموذج.
كيف أبدأ تطبيق نهج الثقة الصفرية دون تعطيل العمليات؟
ابدأ بتحديد “سطح الحماية” الخاص بك، وهو المجموعة الصغيرة من البيانات والتطبيقات والأصول والخدمات الحيوية، بدلاً من سطح الهجوم بأكمله. ثم وثّق تدفقات المعاملات لتفهم من يصل إلى ماذا ومن أين. يصف NIST SP 800-207 أربعة أنماط للنشر (وكيل الجهاز أو البوابة، والقائم على المناطق المعزولة، والقائم على بوابة الموارد، وصندوق الحماية لتطبيقات الجهاز)، لذا يمكنك اختيار النمط الذي يتوافق مع بنيتك التحتية الحالية قبل التوسع تدريجياً.
ما طريقة Kipling لتعيين سياسات الوصول بدون ثقة؟
تبني طريقة Kipling سياسات وصول دقيقة حول ستة أسئلة: من يطلب الوصول، ما التطبيق الذي يصل إليه، متى، أين هم موجودون، لماذا يحتاجون الوصول، وكيف يتصلون. تشكل هذه الأسئلة الستة أساس كل قاعدة سياسة يفرضها محرك السياسة، مستبدلة وصول الشبكة الواسع المستند إلى الدور بقرارات السياق لكل طلب.
ما المدة التي يستغرقها نشر Zero Trust الكامل فعلياً؟
تعتمد المؤسسات نهج Zero Trust على مراحل بدلاً من تنفيذه كمشروع واحد. يتضمن التسلسل: رسم سطح الحماية، وتوثيق تدفقات المعاملات، ثم بناء البنية التحتية حولها، وإنشاء سياسات دقيقة باستخدام منهجية Kipling، ونشر MFA في كل مكان، وتفعيل مراقبة SIEM وEDR، ثم التكرار والتحسين. تتضمن كل مرحلة الاختبار وتحسين السياسات قبل الانتقال إلى مجموعة الأصول التالية.
هل بدون ثقة ضروري للصناعات المنظمة مثل الرعاية الصحية أو المالية؟
نعم. منظمات الرعاية الصحية تحت HIPAA والمؤسسات المالية التي تحكمها PCI DSS وSOX والوكالات الحكومية التي تتبع FedRAMP جميعها تتطلب عناصر تحكم وصول صارمة ومسارات تدقيق كاملة، والتي توفرها بدون ثقة بالتصميم عبر التحقق المستمر وتسجيل لكل تطبيق. الجهات الخارجية والمقاولون يحصلون أيضاً على وصول محدود لفقط الموارد المحددة والمدة التي يحتاجونها.
ما يحدث إذا فشل جهاز اختبار الامتثال تحت بدون ثقة؟
حلول EDR مثل CrowdStrike Falcon وSentinelOne أو Microsoft Defender for Endpoint تراقب صحة الجهاز بشكل مستمر، وجهاز يخرج عن الامتثال، مثل تشغيل نظام تشغيل قديم أو تصحيحات مفقودة، يمكن حجبه تلقائياً من الوصول للموارد الحساسة. يحدث هذا الفرض في محرك السياسة، الذي يقيّم صحة الجهاز كعامل واحد في كل قرار وصول، وليس فقط مرة واحدة عند تسجيل الدخول.