هجمات الصيد الاحتيالي: كيف تعمل وكيفية منعها
تعرف على ما هي هجمات الصيد الاحتيالي والتكتيكات الشائعة التي يستخدمها المحتالون والخطوات التي يمكنك اتخاذها للتعرف على هذه التهديدات الخادعة عبر الإنترنت وتجنبها.
 Michael Gargiulo
الخلاصة: التصيّد الاحتيالي من أكثر متجهات الهجمات السيبرانية انتشارًا، إذ يستخدم رسائل بريد إلكتروني ومكالمات ومواقع إلكترونية مزيفة لسرقة بيانات الاعتماد. والدفاع الفعّال يتطلب الجمع بين أدوات الأمان واليقظة المستمرة وثقافة الشك تجاه الرسائل غير المطلوبة.
يواصل مجرمو الإنترنت تطوير أساليبهم باستمرار لسرقة المعلومات الشخصية واختراق الأنظمة. ولا يزال التصيّد أكثر أسلحتهم فعالية. فقد تلقى مركز شكاوى جرائم الإنترنت التابع لمكتب التحقيقات الفيدرالي الأمريكي 298,878 شكوى تتعلق بالتصيّد والانتحال في عام 2023[1]، وهو العدد الأكبر بين جميع أنواع الجرائم التي يتتبعها. كما وجد تقرير Verizon للتحقيق في خروقات البيانات لعام 2024 أن الوقت المتوسط الذي يستغرقه المستخدم حتى يقع ضحية رسالة تصيّد أقل من 60 ثانية[2].
تستخدم هذه الهجمات رسائل بريد إلكتروني ومكالمات هاتفية ورسائل نصية ومواقع إلكترونية مزيفة لخداع الناس وحملهم على تسليم بيانات اعتمادهم. ويمثل فهم طريقة عمل كل نوع الخطوة الأولى نحو بناء دفاع حقيقي.
| نوع التصيّد | الأسلوب | الهدف الرئيسي |
|---|---|---|
| تصيّد البريد الإلكتروني | رسائل بريد إلكتروني مزيفة بالجملة تحاكي علامات تجارية موثوقة | جمهور واسع، بيانات الاعتماد ومعلومات الدفع |
| التصيّد الموجَّه | رسائل بريد إلكتروني مخصصة تستخدم تفاصيل معروفة عن الضحية | أفراد أو مؤسسات محددة |
| التصيّد الصوتي | مكالمات صوتية تنتحل شخصية البنوك أو الدعم الفني | المعلومات المالية، الوصول إلى الحسابات |
| التصيّد عبر الرسائل النصية | رسائل SMS مزيفة تحتوي على روابط خبيثة | مستخدمو الهواتف المحمولة، عمليات الاحتيال المتعلقة بالتوصيل والطرود |
| صيد الحيتان | هجمات شديدة الاستهداف للمديرين التنفيذيين أو الإدارة العليا | التحويلات البنكية، بيانات الشركات الحساسة (وقد سجلت فئة اختراق البريد الإلكتروني للأعمال المرتبطة بها خسائر مبلغ عنها بلغت 2.9 مليار دولار في عام 2023[1]) |
| Pharming | إعادة توجيه الروابط الشرعية سرًا إلى مواقع مزيفة | بيانات تسجيل الدخول على نطاق واسع |
| التصيّد المستنسخ | تكرار رسالة بريد إلكتروني حقيقية مع استبدال رابط خبيث بالرابط الأصلي | ضحايا يثقون بالمرسل الأصلي |
كيفية اكتشاف محاولة التصيد الاحتيالي
تشترك رسائل التصيد الاحتيالي في علامات تحذيرية شائعة. فالتعرّف عليها بسرعة يمنع سرقة بيانات الاعتماد وإصابات البرمجيات الخبيثة.
تحقق من عنوان المُرسِل. يعمد المهاجمون غالبًا إلى انتحال أسماء العرض، لكنهم يستخدمون نطاقات بأخطاء إملائية. فالبريد القادم من “support@amaz0n-security.com” ليس من Amazon. مرّر المؤشر فوق حقل المُرسِل لكشف العنوان الفعلي.
انتبه إلى الاستعجال والتهديد. الرسائل التي تزعم أن “حسابك سيُقفل خلال 24 ساعة” تضغط عليك لتتصرف دون تفكير. تُدرج CISA اللغة العاجلة أو المثيرة للعواطف[3]، خاصةً الرسائل التي تدّعي عواقب وخيمة إذا لم تستجب فورًا، ضمن علامات الإنذار الرئيسية.
افحص الروابط قبل النقر. مرّر المؤشر فوق أي رابط لمعاينة الوجهة الفعلية. إذا كان نص الرابط “bankofamerica.com” لكن الرابط يشير إلى “boa-secure-login.xyz”، فأغلق الرسالة فورًا.
لاحظ أخطاء القواعد والتنسيق، لكن لا تعتمد عليها وحدها. قد تشير الأخطاء الإملائية والمسافات الغريبة والشعارات غير المتسقة إلى رسالة احتيالية. غير أن CISA تلاحظ أن الرسائل المكتوبة بالذكاء الاصطناعي قد تكون خالية من الأخطاء النحوية[3]، لذا تحقق من المُرسِل والرابط والطلب نفسه.
نصيحة: قبل إدخال بيانات الاعتماد في أي مكان، تحقق من عنوان URL يدويًا. لا تنقر على الروابط الواردة في رسائل البريد الإلكتروني. اكتب العنوان مباشرةً في المتصفح أو استخدم إشارة مرجعية محفوظة. فالبنوك والخدمات الموثوقة لن تطلب كلمة مرورك عبر البريد الإلكتروني أو الهاتف أبدًا.
أفضل ممارسات الوقاية التي تعمل فعلاً
الكشف وحده لا يكفي. تحتاج المؤسسات والأفراد إلى دفاعات متعددة الطبقات لمنع محاولات التصيّد قبل وصولها إلى صناديق الوارد.
فعّل المصادقة متعددة العوامل (MFA). تقول Microsoft إن المصادقة متعددة العوامل يمكن أن تمنع أكثر من 99.9 في المائة من هجمات اختراق الحسابات[4]. حتى لو سرق المهاجم كلمة المرور، لا يستطيع الوصول إلى حسابك دون العامل الثاني. وكلما أمكن، اختر طرقاً مقاومة للتصيّد مثل مفاتيح الأمان، لأن إرشادات CISA بشأن التصيّد[5] تعطي الأولوية للمصادقة متعددة العوامل المقاومة للتصيّد لحسابات المسؤولين.
طبّق بروتوكولات مصادقة البريد الإلكتروني. اضبط سجلات SPF وDKIM وDMARC لنطاقك. فهي معاً تتحقق من خادم الإرسال لرسائل البريد الواردة عبر فحص القواعد المنشورة[5]، وتنص توجيهات CISA للوكالات الفيدرالية على أن سياسة DMARC بالرفض توفر أقوى حماية ضد البريد الإلكتروني المنتحل[6].
نفّذ تدريبات التوعية الأمنية بانتظام. يساعد التدريب الأفراد على اكتشاف التصيّد والإبلاغ عنه: وجد تقرير Verizon لعام 2024 أن 20% من المستخدمين أبلغوا عن التصيّد في عمليات المحاكاة[2]، بما في ذلك 11% ممن سبق أن نقروا على الرابط. ولأن معظم الناس يتصرفون خلال دقيقة، كرّر التدريب بوتيرة كافية تبقي العادة حاضرة.
استخدم تصفية DNS الوقائية. توصي CISA باستخدام محلل DNS وقائي[5] لمنع المهاجمين من توجيه المستخدمين إلى مواقع خبيثة تسرق بيانات الاعتماد، وتذكر خيارات مجانية مثل OpenDNS Home وCloudflare Zero Trust Services.
أضف زر الإبلاغ عن التصيّد. امنح الموظفين خياراً بنقرة واحدة للإبلاغ عن رسائل البريد المشبوهة. تصف CISA الإبلاغ عن أنشطة التصيّد المشبوهة[5] بأنه من أكثر الطرق فعالية لحماية المؤسسات.
الاستجابة للتصيد الاحتيالي عند نجاح الهجوم
حتى أفضل الدفاعات قد تفشل أحيانًا. تحدّ خطة الاستجابة للحوادث الواضحة من الضرر وتسرّع التعافي.
اعزل الحساب المتأثر فورًا. أعد تعيين كلمة المرور المخترقة وألغِ الجلسات النشطة. إذا لم تكن المصادقة متعددة العوامل (MFA) مفعّلة،ففعّلها الآن.
أبلغ فريق الأمن لديك فورًا. تحثّ CISA المؤسسات على الإبلاغ عن حوادث التصيد الاحتيالي بسرعة[5]. فالإبلاغ السريع يمنح فرق الاستجابة الوقت الكافي لحظر البنية التحتية للمهاجم قبل أن ينتشر إلى حسابات أخرى.
افحص الجهاز بحثًا عن البرمجيات الخبيثة. إذا نقر الضحية على رابط أو نزّل مرفقًا، فشغّل فحصًا كاملًا لنقطة النهاية. اعزل الجهاز عن الشبكة إلى أن يكتمل الفحص.
وثّق كل شيء. سجّل ترويسات البريد الاحتيالي والروابط والطوابع الزمنية وأي إجراءات اتُّخذت. هذه الأدلة تدعم التحقيق الجنائي الرقمي والتقارير التنظيمية.
تواصل مع الأطراف المتأثرة. إذا تعرّضت بيانات العملاء للكشف، فأبلغ الأفراد المتأثرين وفقًا لقوانين الإخطار بخرق البيانات في نطاقك القضائي. فالشفافية تحافظ على الثقة.
الحكم النهائي
يبقى الصيد الاحتيالي أحد أكثر التهديدات استمراراً في الأمن السيبراني. المهاجمون يتكيفون بسرعة، ينتقلون من البريد الإلكتروني إلى SMS إلى المكالمات الصوتية عندما تتحسن الدفاعات في أي قناة واحدة.
مهارات الكشف والتحكم التقني متعدد الطبقات والتدريب المنتظم يشكلان أساس الدفاع الفعال. بروتوكولات مصادقة البريد الإلكتروني مثل DMARC توقف انتحال النطاق. المصادقة متعددة العوامل تحيّد بيانات الاعتماد المسروقة. التدريب ربع السنوي يحافظ على الوعي بالصيد الاحتيالي حاداً عبر مؤسستك.
خطة استجابة حادثة قوية تضمن أنه عندما ينزلق هجوم من خلال الدفاعات، يحتوي فريقك على الضرر في دقائق بدلاً من أيام. وثّق إجراءات الاستجابة، حدّد الأدوار بوضوح، وتدرّب عليها بانتظام.
دفاع الصيد الاحتيالي ليس مشروعاً لمرة واحدة. يتطلب اهتماماً مستمراً وأدوات محدّثة وثقافة معية آمنة على كل مستوى من مستويات مؤسستك.
المراجع
- IC3. 2024. 2023 IC3Report. تم الاسترداد 16 أكتوبر 2026 من https://www.ic3.gov/AnnualReport/Reports/2023_IC3Report.pdf.مؤرشف: لقطة Wayback Machine
- Verizon. بلا تاريخ. 2024 Dbir Data Breach Investigations Report. تم الاسترداد 16 أكتوبر 2026 من https://www.verizon.com/business/resources/Tfc3/reports/2024-dbir-data-breach-investigations-report.pdf.
- Cybersecurity and Infrastructure Security Agency CISA. بلا تاريخ. Recognize and Report Phishing. تم الاسترداد 16 أكتوبر 2026 من https://www.cisa.gov/secure-our-world/recognize-and-report-phishing.مؤرشف: لقطة Wayback Machine
- M. Maynes. 2019. One simple action you can take to prevent 99.9 percent of attacks on your accounts. Microsoft Security Blog (20 أغسطس 2019). تم الاسترداد 16 أكتوبر 2026 من https://www.microsoft.com/en-us/security/blog/2019/08/20/one-simple-action-you-can-take-to-prevent-99-9-percent-of-account-attacks/.مؤرشف: لقطة Wayback Machine
- CISA. 2023. Phishing Guidance: Stopping the Attack Cycle at Phase One. تم الاسترداد 16 أكتوبر 2026 من https://www.cisa.gov/sites/default/files/2025-03/Phishing%20Guidance%20-%20Stopping%20the%20Attack%20Cycle%20at%20Phase%20One%20508.pdf.مؤرشف: لقطة Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. بلا تاريخ. BOD 18-01: Enhance Email and Web Security. تم الاسترداد 16 أكتوبر 2026 من https://www.cisa.gov/news-events/directives/bod-18-01-enhance-email-and-web-security.مؤرشف: لقطة Wayback Machine
موارد هذه الصفحة
الرسوم البيانية والصور المرجعية من أبحاثنا، متاحة للعرض والمشاركة مجاناً.
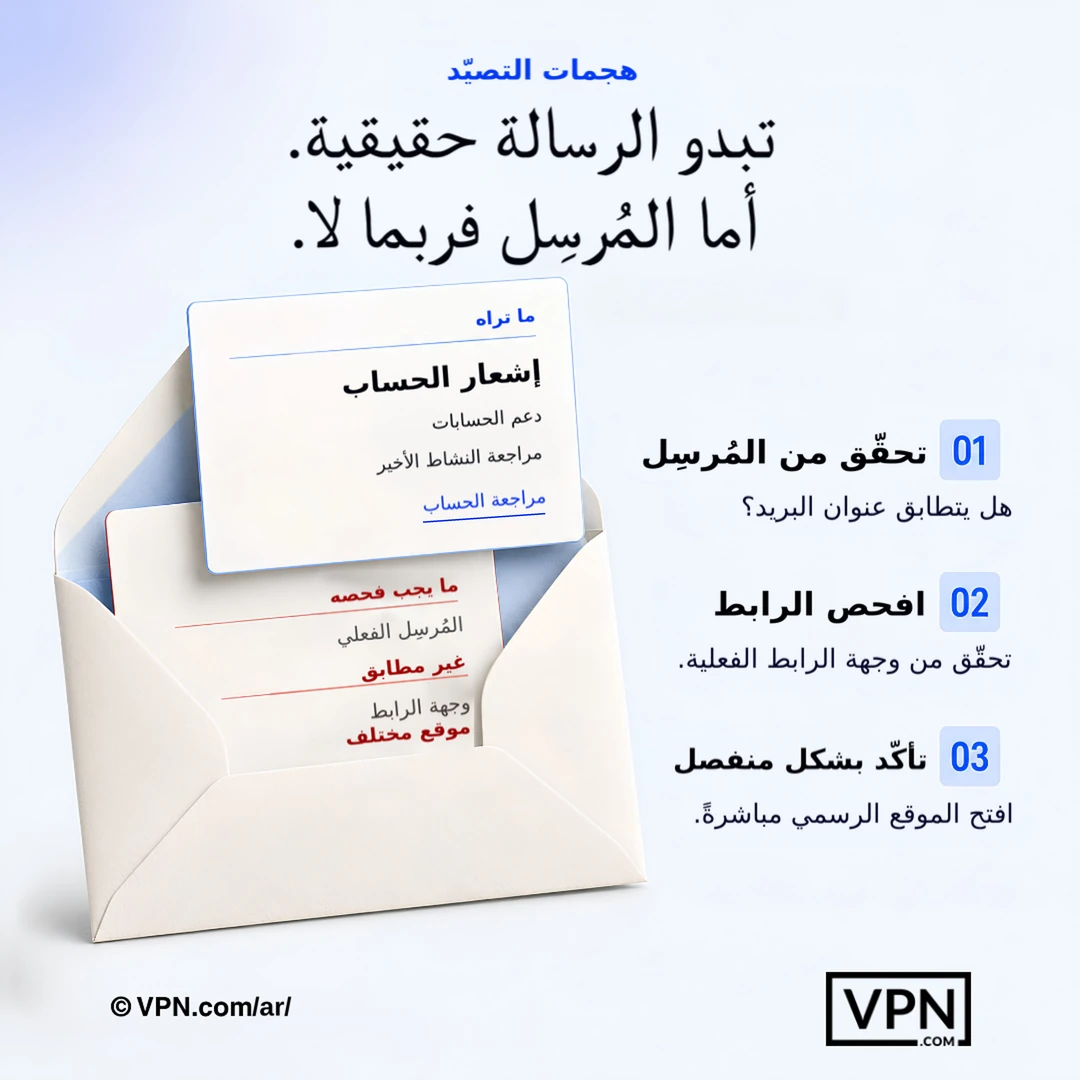
قد تكون الرسالة المقنعة احتيالية، لذا تحقق من مُرسِلها ووجهتها خارج نطاق الرسالة ذاتها.
الأسئلة الشائعة حول الصيد الاحتيالي
ما هو التصيّد الاحتيالي وكيف يُنفّذه المهاجمون فعليًا؟
يعمل التصيّد الاحتيالي عبر انتحال هوية مرسلين موثوقين من خلال رسائل بريد إلكتروني أو مكالمات أو رسائل نصية أو مواقع إلكترونية مزيفة، بهدف خداع الضحايا لتسليم بيانات الاعتماد الخاصة بهم أو المال. سجّل مركز شكاوى الجرائم الإلكترونية التابع لمكتب التحقيقات الفيدرالي الأمريكي 298,878 شكوى تتعلق بالتصيّد الاحتيالي والانتحال في عام 2023. ويعتمد المهاجمون على الإلحاح، وانتحال النطاقات، وتقليد العلامات التجارية، بدلًا من الثغرات التقنية المعقدة، لتحقيق نجاحهم.
ما الفرق بين الصيد الاحتيالي عبر البريد الإلكتروني والصيد الاحتيالي الموجه وهجمات الحيتان؟
يوجه الصيد الاحتيالي عبر البريد الإلكتروني رسائل بريد إلكتروني مزيفة بكميات كبيرة إلى جمهور واسع لجمع بيانات الاعتماد أو معلومات الدفع، بينما يخصص الصيد الاحتيالي الموجه الرسائل باستخدام تفاصيل معروفة عن هدف محدد. تذهب هجمات الحيتان أبعد من ذلك، مستهدفة المديرين التنفيذيين والمستويات العليا بشكل خاص لتفويض التحويلات البرقية أو تسريب البيانات الحساسة للشركة. كلما كان الهجوم موجهاً بشكل أدق، كان عادة أكثر إقناعاً وتكلفة.
ما هي المحادثات الصوتية والرسائل النصية المزيفة، وكيف تختلف عن الصيد الاحتيالي عبر البريد الإلكتروني؟
تستخدم المحادثات الصوتية مكالمات صوتية تنتحل صفة البنوك أو دعم تكنولوجيا المعلومات لاستخراج المعلومات المالية والوصول إلى الحساب، بينما ترسل الرسائل النصية المزيفة رسائل SMS وهمية تحتوي على روابط خبيثة، غالباً ما تكون مقنعة كإشعارات التسليم أو الطرود. يتجاوز كلاهما البريد الإلكتروني بالكامل، مما يسمح لهما بتجاوز بروتوكولات مصادقة البريد الإلكتروني مثل DMARC واستغلال الفورية التي يرتبطها الناس بالمكالمات الهاتفية والرسائل النصية.
ما هو التحويل المزيف ولماذا يصعب اكتشافه أكثر من رسالة بريد إلكتروني مزيفة؟
يعيد التحويل المزيف توجيه عناوين URL الشرعية إلى مواقع وهمية بصمت، دون الحاجة إلى رسالة بريد إلكتروني مريبة أو رابط، بحيث ينتهي الضحايا على صفحة تسجيل دخول مزيفة حتى بعد كتابة العنوان الصحيح بأنفسهم. يستهدف بيانات اعتماد تسجيل الدخول على نطاق واسع بدلاً من ضحية واحد في كل مرة، ولا توجد رسالة واضحة غامضة مثل الإلحاح أو نطاق مكتوب بشكل خاطئ لاكتشافها.
ما هو استنساخ الصيد الاحتيالي؟
يستنسخ استنساخ الصيد الاحتيالي رسالة بريد إلكتروني حقيقية تم إرسالها مسبقاً ويستبدل برابط خبيث، مراهناً على أن الضحية يثق بالفعل بالمرسل الأصلي والرسالة. نظراً لأن النسخة تبدو متطابقة تقريباً لشيء شرعي رآه المتلقي بالفعل، فإنها تتجاوز الشك الذي كانت رسالة باردة وغير متوقعة ستثيره عادة.
ما هي العلامات الدالة على رسالة التصيد الاحتيالي؟
تكشف أربع علامات تحذيرية كثيرًا من رسائل التصيد الاحتيالي. تحقق من عنوان المرسل بحثًا عن نطاقات مكتوبة بشكل خاطئ مثل “amaz0n-security.com”، وانتبه إلى عبارات الاستعجال مثل “سيتم قفل حسابك خلال 24 ساعة”، ومرّر مؤشر الفأرة فوق الروابط لمعاينة الوجهة الفعلية، وراقب الأخطاء في التنسيق، مع العلم بأن الرسائل المكتوبة بالذكاء الاصطناعي قد تكون خالية من الأخطاء تمامًا.
كيف تمنع المصادقة متعددة العوامل نجاح هجمات التصيد الاحتيالي؟
تقول Microsoft إن المصادقة متعددة العوامل يمكنها حظر أكثر من 99.9 بالمئة من هجمات اختراق الحسابات، لأن كلمة المرور المسروقة وحدها لا تكفي لتسجيل الدخول دون العامل الثاني. حتى لو نجحت رسالة التصيد في الحصول على بيانات اعتمادك، فإن المصادقة متعددة العوامل توقف المهاجم عند شاشة تسجيل الدخول، ما يجعلها من أقوى الدفاعات تأثيرًا المتاحة.
ما هي SPF وDKIM وDMARC، وهل تحتاج إليها جميعًا؟
بروتوكولات SPF وDKIM وDMARC هي بروتوكولات مصادقة للبريد الإلكتروني تُهيَّأ على مستوى النطاق للتحقق من أن الرسائل الواردة صادرة فعلًا عن المرسل المُدّعى. نعم، فهي تعمل معًا لا كبدائل عن بعضها: إذ يعتمد DMARC على SPF وDKIM ليقرر ما يحدث للرسائل التي تفشل في هذا الفحص. وتقول CISA إن سياسة DMARC بالرفض (reject) توفر أقوى حماية ضد البريد الإلكتروني المزوَّر.
ما عدد مرات تدريب التوعية الأمنية اللازم لتقليل المخاطر فعلاً؟
يجب أن يكون التدريب متكرراً بما يكفي ليترسخ كعادة. وجد تقرير Verizon لعام 2024 أن المدة المتوسطة التي يحتاجها المستخدم ليقع في فخ رسالة تصيد أقل من 60 ثانية، وأن 20% فقط من المستخدمين أبلغوا عن التصيد في المحاكاة. والرد العملي على هذه الأرقام هو تقديم مراجعات قصيرة ومتكررة، مع توفير طريقة سهلة للإبلاغ.
ما الأدوات التي تحجب مواقع التصيد قبل أن ينقر عليها الموظفون؟
يمنع تصفية DNS الوقائية المستخدمين من الاتصال بمواقع إلكترونية خبيثة معروفة، وتشير CISA إلى خيارات مجانية مثل OpenDNS Home وCloudflare Zero Trust Services. ويكمل ذلك زر إبلاغ عن التصيد بنقرة واحدة، يتيح للموظفين الإبلاغ عن رسائل البريد الإلكتروني المشبوهة فورًا، وهو ما تصفه CISA بأنه من أكثر الطرق فعالية لحماية المؤسسة.
ماذا يجب أن أفعل أولاً إذا نقرت على رابط صيد احتيالي أو أدخلت كلمة المرور الخاصة بي؟
عزل الحساب على الفور: أعد تعيين كلمة المرور المخترقة وألغ جميع الجلسات النشطة، ثم فعّل المصادقة متعددة العوامل إذا لم تكن مفعلة بالفعل. قم بتشغيل فحص كامل للنقطة النهائية من أجل البرامج الضارة إذا نقرت على رابط أو قمت بتحميل مرفق، وضع جهازك في الحجر الصحي عن الشبكة حتى ينتهي هذا الفحص.
ما مدى سرعة إبلاغ الشركة داخليًا عن حادثة تصيّد احتيالي؟
أبلغ فريق الأمن لديك فورًا بعد الاشتباه في وقوع اختراق. تحثّ CISA المؤسسات على الإبلاغ عن حوادث التصيّد الاحتيالي بسرعة، فكلما كانت الاستجابة أسرع، أتيح للمستجيبين الوقت الكافي لحظر البنية التحتية للمهاجم قبل أن ينتشر إلى حسابات أخرى. اعتبر أن الهدف هو الدقائق لا الأيام.
ما الذي تتضمنه خطة استجابة جيدة بعد سرقة بيانات الاعتماد؟
تتضمن خطة استجابة صيد احتيالي قوية توثيق كل شيء: رؤوس البريد الإلكتروني للصيد الاحتيالي وعناوين URL والطوابع الزمنية وكل إجراء تم اتخاذه، الذي يدعم التحقيق الجنائي والإبلاغ التنظيمي. كما أنها تعزل الحسابات المتأثرة وتفحص الأجهزة عن البرامج الضارة وتخطر الأفراد المتأثرين وفقاً لقوانين إخطار الاختراق في اختصاصك إذا تم فضح بيانات العملاء.