دليل خصوصية البيانات: الحماية والحقوق وأفضل الممارسات
تعرف على خصوصية البيانات والقوانين الحالية (GDPR و CCPA) وكيفية حماية معلوماتك الشخصية على الإنترنت.
 Michael Gargiulo
الخلاصة: تواجه بيانات شخصيتك تهديدات مستمرة من البرامج الضارة والتصيد الاحتيالي والهندسة الاجتماعية والهجمات على الشبكة. كلمات مرور قوية والأدوات التي تركز على الخصوصية وشبكة VPN التي تشفر حركة المرور تشكل الدفاعات الأساسية لحماية معلوماتك على الإنترنت.
أصبحت خصوصية البيانات واحدة من أهم المواضيع في الحياة الرقمية. كل عملية شراء على الإنترنت واستعلام بحث ومنشور على وسائل التواصل الاجتماعي يولد بيانات شخصية تجمعها الشركات وتخزنها وتشاركها. بالنسبة لكثير من الأشخاص، السؤال بسيط: من يسيطر على معلوماتي، وكيف أحافظ عليها آمنة؟
المخاطر حقيقية. يستخدم المجرمون الإلكترونيون طرقًا متطورة لسرقة البيانات الشخصية، وأحيانًا حتى الشركات الشرعية تسيء التعامل معها. لكن هناك أيضًا أخبار جيدة. توجد الآن قوانين خصوصية قوية في عشرات الدول، وتتوفر أدوات عملية لمساعدتك على السيطرة. يغطي هذا الدليل التهديدات المحددة لبيانات شخصيتك والقوانين المصممة لحماية حقوقك والخطوات الملموسة التي يمكنك اتخاذها لحماية معلوماتك على الإنترنت.
ملاحظة: يركز هذا الدليل على خصوصية البيانات الشخصية من منظور المستهلك. إذا كنت تبحث عن معلومات حول إطارات امتثال المؤسسات والتزامات معالجة البيانات للشركات أو تنفيذ GDPR للشركات، فاطلع على دليل حماية البيانات الخاص بنا بدلاً من ذلك.
ما هي خصوصية البيانات؟
تشير خصوصية البيانات إلى حقك في التحكم في كيفية جمع معلوماتك الشخصية واستخدامها وتخزينها ومشاركتها. البيانات الشخصية تشمل أي شيء يمكن أن يحددك بشكل مباشر أو غير مباشر: اسمك وعنوان بريدك الإلكتروني ورقم هاتفك والعنوان الفعلي وسجل تصفحك وسجلات الشراء وبيانات الموقع وحتى المعلومات البيومترية مثل بصمات الأصابع.
من الناحية العملية، تجيب خصوصية البيانات على ثلاثة أسئلة:
- من يجمع بيانات العامة؟ مواقع الويب والتطبيقات والمعلنين ومزودي خدمات الإنترنت والوكالات الحكومية يجمعون جميعًا المعلومات الشخصية.
- ماذا يفعلون بها؟ الاستخدامات الشائعة تشمل الإعلانات المستهدفة والتحليلات وتحسين المنتج وفي بعض الحالات بيع البيانات لجهات خارجية.
- ما مقدار التحكم الذي لديك؟ تمنحك قوانين الخصوصية والأدوات القدرة على عرض وتعديل وحذف وتقييد الوصول إلى بيانات العامة.
الفجوة بين ما تجمعه الشركات وما يفهمه المستخدمون عن هذا الجمع تبقى واحدة من أكبر التحديات في خصوصية البيانات الرقمية، وفقًا لمؤسسة Electronic Frontier Foundation (EFF). خصوصية البيانات ليست مثل حماية البيانات، التي تتعامل مع الأطر التنظيمية والقانونية التي يجب على الشركات اتباعها. خصوصية البيانات تدور حول حقوقك الفردية واختيارات العامة.
التهديدات لمعلوماتك الشخصية
يستخدم المجرمون الإلكترونيون مجموعة واسعة من التقنيات للوصول إلى البيانات الشخصية. فهم كيفية عمل كل تهديد هو الخطوة الأولى نحو الدفاع عنه.
الهندسة الاجتماعية
الهندسة الاجتماعية هي فئة من الهجمات حيث يتلاعب المجرمون بالأشخاص للكشف عن معلومات سرية. بدلاً من استغلال ثغرات البرامج، تستغل هذه الهجمات علم النفس البشري.
كيف يعمل: قد ينتحل أحد المهاجمين دور ممثل بنكي أو يرسل نداء خيري مزيفًا أو ينشئ سيناريو عاجل (مثل ادعاء أن حساب العامة قد تم اختراقه) لإجبارك على مشاركة كلمات المرور أو أرقام الحسابات أو رموز التحقق.
مثال واقعي: في يوليو 2020، تعرضت تويتر لاختراق كبير عندما استخدم المهاجمون هجوم هندسة اجتماعية منسقاً استهدف موظفين لديهم صلاحية الوصول إلى الأدوات الداخلية. ثم اخترق المهاجمون حسابات بارزة، بما في ذلك حسابات باراك أوباما وإيلون ماسك، وفقاً لشكوى جنائية فيدرالية[1]، وذلك للترويج لعملية احتيال بالعملات المشفرة.
الوقاية: تحقق من أي طلب غير متوقع للحصول على معلومات شخصية بالاتصال بالمنظمة مباشرة من خلال القنوات الرسمية. لا تشارك كلمات المرور أو الرموز لمرة واحدة مع أي شخص يتصل بك أولاً.
البرامج الضارة
البرامج الضارة هي برامج خبيثة مصممة لاختراق الأجهزة وسرقة البيانات أو تشفير الملفات للفدية أو مراقبة نشاط المستخدم بدون موافقة.
كيف يعمل: تصل البرامج الضارة عادة عبر مرفقات البريد الإلكتروني أو مواقع الويب المخترقة أو التنزيلات المصابة. بمجرد التثبيت، يمكنها تسجيل ضغطات المفاتيح لالتقاط كلمات المرور أو تشفير الملفات والمطالبة بالدفع (برامج الفدية) أو تفعيل الكاميرا أو الميكروفون أو سرقة المستندات الحساسة.
مثال واقعي: تسبب هجوم برامج الفدية WannaCry في عام 2017 في عشرات الآلاف من الإصابات في أكثر من 150 دولة[2]، وفقًا لتقارير مفتوحة المصدر استشهدت بها CISA، إذ شفّر الملفات الخاصة بالمستخدمين وطالب بدفع مبالغ بعملة Bitcoin. وتأثرت المستشفيات والشركات والوكالات الحكومية جميعها.
الوقاية: حافظ على نظام التشغيل والبرامج محدثة، تجنب النقر على الروابط أو المرفقات من المرسلين المجهولين، واستخدم برامج مكافحة الفيروسات الموثوقة. يغطي دليل مخصص الأنواع والدفاعات من البرامج الضارة بالتفصيل.
التصيد الاحتيالي الموجه
بينما يلقي التصيد الاحتيالي القياسي الشبكة على نطاق واسع، فإن التصيد الموجه يستهدف أفراد معينين باستخدام المعلومات الشخصية التي جمعها المهاجم بالفعل.
كيف يعمل: يبحث أحد المهاجمين عنك من خلال وسائل التواصل الاجتماعي أو السجلات العامة أو خروقات البيانات السابقة. ثم يقومون بصياغة رسالة عالية التخصيص، وغالبًا ما تبدو وكأنها من زميل أو رئيس أو خدمة موثوقة، تخدعك للنقر على رابط ضار أو تقديم بيانات حساسة.
مثال واقعي: وجد تقرير صادر عن Barracuda Networks في عام 2023 أن التصيّد الموجَّه (spear phishing) لا يشكّل سوى 0.1% من الهجمات القائمة على البريد الإلكتروني[3]، إلا أنه مسؤول عن 66% من الاختراقات في بياناتها. ويجعل التخصيص هذه الهجمات أكثر فعالية بكثير من التصيّد العام.
الوقاية: كن حذرًا من أي بريد إلكتروني يطلب إجراءً عاجلاً، حتى لو بدا أنه يأتي من شخص تعرفه. تحقق من الطلبات من خلال قناة اتصال منفصلة. اقرأ دليل مفصل حول هجمات التصيد الاحتيالي للحصول على استراتيجيات حماية أخرى.
هجمات الشبكة
شبكات Wi-Fi العامة في المقاهي والمطارات والفنادق مريحة لكنها غير آمنة بطبيعتها. يمكن للمهاجمين على نفس الشبكة اعتراض بيانات النقل غير المشفرة.
كيف يعمل: في هجوم man-in-the-middle (MITM)، يضع أحد المتسللين نفسه بين جهازك وجهاز التوجيه Wi-Fi. يمكنهم بعد ذلك مراقبة نشاط التصفح والتقاط بيانات دخول الحساب وحتى حقن محتوى ضار في مواقع الويب التي تزورها.
مثال من الواقع: أوضح باحثو الأمن أن نقاط الاتصال المزيفة التي تحاكي شبكات مشروعة (والمعروفة باسم هجمات “التوأم الشرير”) ما زالت من أكثر التهديدات شيوعًا في الأماكن العامة.
الوقاية: تجنب الوصول إلى الخدمات المصرفية أو الحسابات الحساسة على شبكة Wi-Fi العامة. استخدم VPN لتشفير اتصالك، وتأكد من أن مواقع الويب تستخدم HTTPS قبل إدخال أي معلومات شخصية.
ثغرات إنترنت الأشياء (IoT)
أجهزة المنزل الذكي والأجهزة القابلة للارتداء والهواتف القديمة والأجهزة المتصلة غالبًا ما يكون لديها إعدادات أمان ضعيفة وتتلقى تحديثات برامج نادرة.
كيف يعمل: تأتي العديد من أجهزة IoT مع كلمات مرور افتراضية لا يغيرها المستخدمون أبدًا. غالبًا ما تفتقر هذه الأجهزة إلى التشفير وقد تنقل البيانات بنص عادي. يمكن للمهاجمين استغلال هذه الضعف للوصول إلى شبكة منزلك وأي بيانات مخزنة على الأجهزة المتصلة.
مثال واقعي: في عام 2019، وجد باحثو Bitdefender أن جهاز Ring Video Doorbell Pro كان يتبادل بيانات اعتماد شبكة Wi-Fi عبر HTTP غير المشفّر أثناء الإعداد[4]، مما عرّضها لأي شخص قريب؛ وقد تم إصلاح المشكلة منذ ذلك الحين.
الوقاية: غيّر كلمات المرور الافتراضية على جميع الأجهزة المتصلة فورًا بعد الإعداد. تحقق بانتظام من تحديثات البرامج الثابتة وعطّل الميزات التي لا تستخدمها، مثل الوصول عن بعد.
استغلال وسائل التواصل الاجتماعي
تجمع منصات وسائل التواصل الاجتماعي كميات ضخمة من بيانات المستخدم، والمعلومات التي تشاركها طواعية يمكن أن يستخدمها المهاجمون.
كيف يعمل: يقوم المهاجمون برفع البيانات من الملفات الشخصية العامة لجمع التفاصيل الشخصية لحملات الهندسة الاجتماعية أو التصيد الموجه. تجمع المنصات نفسها البيانات السلوكية بما في ذلك ما يعجبك وما تشاركه وتسجيلات موقع الدخول وأنماط التصفح للإعلانات المستهدفة. يمكن لخروقات البيانات في شركات وسائل التواصل الاجتماعي أن تعرض هذه المعلومات للمجرمين.
مثال واقعي: في قضية Cambridge Analytica، زعمت لجنة التجارة الفيدرالية (FTC) أن تطبيقًا جمع بيانات ملفات شخصية من نحو 250,000 إلى 270,000 مستخدم إضافةً إلى 50 إلى 65 مليون من أصدقائهم[5] بوسائل مضللة.
الوقاية: قيّم إعدادات الخصوصية الخاصة بك على كل منصة. قيّد المعلومات الشخصية المرئية في الملفات الشخصية العامة وكن حذرًا بشأن قبول طلبات الاتصال من حسابات غير معروفة.
Deepfakes والوسائط الاصطناعية
قد جعلت التطورات في الذكاء الاصطناعي من الممكن إنشاء صور وصوت وفيديو مزيف مقنع يمكن أن يضر بالسمعة أو يسهل الاحتيال.
كيف يعمل: يمكن لأدوات الذكاء الاصطناعي أن تنشئ وسائط اصطناعية واقعية باستخدام عينات من صوت الشخص أو وجهه أو أسلوب كتابته. يستخدم المجرمون deepfakes للانتحال والابتزاز وحملات المعلومات المضللة والاحتيال المالي مثل عمليات احتيال استنساخ الصوت.
مثال واقعي: في عام 2024، قام موظف مالي في شركة الهندسة Arup بتحويل حوالي 25 مليون دولار[6] بعد مكالمة فيديو مع ما بدا أنه المدير المالي للشركة. وقد استخدمت المكالمة تقنية التزييف العميق (deepfake).
الوقاية: كن حذرًا من أي طلبات فيديو أو صوت غير عادية تتضمن معاملات مالية. تحقق من الاتصالات غير المتوقعة من خلال القنوات المعمول بها. استخدم المصادقة متعددة العوامل حتى لا يتمكن الصوت أو الفيديو وحدهما من تفويض الإجراءات الحساسة.
ما البيانات التي يمكن استهدافها؟
يستهدف المجرمون الإلكترونيون أنواعًا مختلفة من المعلومات الشخصية اعتمادًا على أهدافهم. تشمل الأهداف الشائعة الأسماء والعناوين وأرقام الهواتف وأرقام الضمان الاجتماعي وتفاصيل الحسابات المالية والسجلات الطبية وبيانات اعتماد تسجيل الدخول. إليك ما يفعله المهاجمون عادة ببيانات مسروقة:
سرقة الهوية
يستخدم المجرمون المعلومات الشخصية المسروقة لانتحال هوية الضحايا. قد يفتحون حسابات ائتمانية، أو يقدمون إقرارات ضريبية مزيفة، أو يحصلون على علاج طبي، أو يرتكبون جرائم باسم شخص آخر. وقد أبلغ الأمريكيون عن خسارة أكثر من 10 مليارات دولار للاحتيال في عام 2023[7]، وفقًا للجنة التجارة الفيدرالية الأمريكية. تعرّف على طريقة عمل سرقة الهوية وكيفية حماية نفسك منها.
Doxxing
يتضمن Doxxing نشر المعلومات الخاصة لشخص ما بشكل علني بدون موافقة. يمكن أن يشمل ذلك عناوين المنزل وأرقام الهواتف وتفاصيل مكان العمل والمعلومات العائلية. قد يواجه الضحايا المضايقة والتهديدات أو الخطر الجسدي نتيجة لذلك.
بيع البيانات على الويب المظلم
تُباع البيانات المسروقة في كثير من الأحيان في أسواق الويب المظلم. تتفاوت الأسعار بشكل كبير وتتغير مع مرور الوقت، لكن سجلات الهوية الكاملة والسجلات الطبية تُقدَّر عادةً بأعلى من قيمة عنصر بيانات واحد مثل عنوان البريد الإلكتروني.
استغلال مالي
يستخدم المهاجمون أرقام بطاقات الائتمان المسروقة وبيانات اعتماد الحساب البنكي والتفاصيل الشخصية لإجراء عمليات شراء غير مصرح بها أو تحويل الأموال أو التقدم بطلب للحصول على قروض باسم الضحية.
الابتزاز والتهديد
يمكن استخدام البيانات الشخصية الحساسة، بما في ذلك الصور والرسائل الخاصة أو سجل التصفح، للتهديد بالضحايا بدفع أموال. هجمات برامج الفدية تشفر الملفات وتطالب بالدفع لتحريرها.
استغلال شخصي
تمكّن البيانات المسروقة المطاردة والمضايقة والانتحال. قد يستخدم المجرمون المعلومات الشخصية لتتبع موقع الضحية أو الاتصال بعائلتهم أو صاحب عملهم أو ارتكاب جرائم باسم الضحية.
حقوق المستهلك بموجب قوانين خصوصية البيانات
تضع قوانين خصوصية البيانات القواعس التي تحكم كيفية جمع المنظمات والمعلومات الشخصية وتخزينها ومعالجتها ومشاركتها. تحدد هذه القوانين أيضًا حقوقك كفرد وتضع عقوبات للانتهاكات.
لماذا تأتي قوانين الخصوصية أهمية
أنشأ النمو السريع لجمع البيانات الرقمية حاجة ملحة للحماية القانونية. تخدم قوانين خصوصية البيانات عدة وظائف حرجة:
- حماية الأفراد من الاستخدام غير المصرح به لمعلوماتهم الشخصية
- تمنح حقوقًا محددة بما في ذلك القدرة على الوصول إلى بيانات العامة وتصحيحها وحذفها
- تتطلب شفافية من المنظمات حول كيفية التعامل مع البيانات
- تفرض إخطارات الخرق حتى يتمكن الأفراد من اتخاذ إجراءات وقائية
- تفرض عقوبات التي تحفز الامتثال
إطار الخصوصية الصادر عن NIST[8] هو أداة طوعية تساعد المؤسسات على تحديد مخاطر الخصوصية وإدارتها، ويستخدمه كثيرون إلى جانب هذه المتطلبات القانونية.
| النظام | المنطقة | تاريخ السريان | أقصى غرامة |
|---|---|---|---|
| GDPR[9] | الاتحاد الأوروبي | 25 مايو 2018 | 20 مليون يورو أو 4% من إجمالي الإيرادات السنوية العالمية[10] |
| CCPA[11] | كاليفورنيا، الولايات المتحدة | 1 يناير 2020 | 2,500 دولار لكل مخالفة، و7,500 دولار لكل مخالفة متعمدة (معدلة وفقًا للتضخم) |
| PDPA | سنغافورة | 2 يوليو 2014 | مليون دولار سنغافوري أو 10% من الإيرادات السنوية في سنغافورة، أيهما أعلى[12] |
| LGPD[13] | البرازيل | أغسطس 2020 (تُطبَّق العقوبات من 1 أغسطس 2021) | 2% من الإيرادات في البرازيل، بحد أقصى 50 مليون ريال |
| PIPEDA | كندا | 13 أبريل 2000 | العلاجات التي تأمر بها المحكمة الاتحادية[14] |
| قوانين الولايات المختلفة | الولايات المتحدة (نيو جيرزي، نيو هامبشاير، مونتانا، فلوريدا، تكساس، أوريغون) | 2024–2025 | يختلف حسب الولاية |
اللائحة العامة لحماية البيانات (GDPR)
- المنطقة: الاتحاد الأوروبي (EU)
- تاريخ الدخول فيز التطبيق: 25 مايو 2018
أحكام رئيسية
- الموافقة: تشترط الحصول على موافقة صريحة من الأفراد قبل معالجة بياناتهم. تشرح المفوضية الأوروبية الإطار القانوني[9].
- حقوق صاحب البيانات: تمنح الحق في الوصول إلى البيانات الشخصية وتصحيحها ومحوها وتقييد معالجتها.
- إخطار خرق البيانات: عندما يشكل الخرق خطرًا على الأفراد، يجب على المؤسسات إخطار السلطة الإشرافية في غضون 72 ساعة من علمها بالخرق[15].
- العقوبات: تصل إلى 20 مليون يورو أو 4% من إجمالي الدخل السنوي العالمي[10]، أيهما أعلى.
قانون خصوصية المستهلك في كاليفورنيا (CCPA)
- المنطقة: كاليفورنيا، الولايات المتحدة
- تاريخ الدخول فيز التطبيق: 1 يناير 2020
الحقوق الرئيسية
- الحق في المعرفة: يمكن للمستهلكين طلب تفاصيل حول كيفية جمع معلوماتهم الشخصية واستخدامها ومشاركتها.
- الحق في الحذف: يمكن للمستهلكين طلب حذف معلوماتهم الشخصية.
- حق الانسحاب: يمكن للمستهلكين الانسحاب من بيع بياناتهم الشخصية.
- العقوبات: غرامات إدارية تصل إلى 2,500 دولار عن كل انتهاك، أو 7,500 دولار عن كل انتهاك متعمد[11]، مع تعديلها وفقًا للتضخم.
قانون حماية البيانات الشخصية (PDPA) — سنغافورة
- المنطقة: سنغافورة
- تاريخ الدخول فيز التطبيق: 2 يوليو 2014
الأحكام الرئيسية
- الموافقة: تُلزم المؤسسات بالحصول على موافقة قبل جمع البيانات الشخصية أو استخدامها أو الإفصاح عنها.
- الوصول والتصحيح: تمنح الأفراد الحق في الوصول إلى معلوماتهم الشخصية وتصحيحها.
- أمن البيانات: يجب على المؤسسات تطبيق ترتيبات أمنية معقولة لحماية البيانات الشخصية.
- العقوبات: غرامات مالية تصل إلى مليون دولار سنغافوري أو 10% من الإيرادات السنوية في سنغافورة[12]، أيهما أعلى، وذلك منذ أكتوبر 2022.
قانون حماية البيانات العامة البرازيلي (LGPD)
- المنطقة: البرازيل
- تاريخ السريان: أغسطس 2020، مع تطبيق العقوبات اعتبارًا من 1 أغسطس 2021
الأحكام الرئيسية
- الموافقة: تشترط الحصول على موافقة واضحة وصريحة لمعالجة البيانات.
- حقوق صاحب البيانات: توفر حقوق الوصول إلى المعلومات الشخصية وتعديلها وحذفها ونقلها.
- مسؤول حماية البيانات: يجب على المؤسسات تعيين مسؤول لحماية البيانات.
- العقوبات: تصل إلى 2% من إيرادات الشركة في البرازيل، بحد أقصى 50 مليون ريال عن كل مخالفة[13].
قانون حماية المعلومات الشخصية والمستندات الإلكترونية (PIPEDA) — كندا
- المنطقة: كندا
- تاريخ الدخول فيز التطبيق: 13 أبريل 2000 (مع تعديلات بمرور الوقت)
الأحكام الرئيسية
- الموافقة: تشترط على المؤسسات الحصول على موافقة ذات معنى قبل جمع البيانات واستخدامها.
- الوصول والتصحيح: تمنح الأفراد الحق في الوصول إلى معلوماتهم الشخصية وتصحيحها.
- أمن البيانات: يجب على المؤسسات حماية البيانات الشخصية بضمانات مناسبة.
- العقوبات: يمكن لمفوض الخصوصية إحالة الأمور إلى المحكمة الفيدرالية، التي يمكنها أن تأمر بتدابير انتصاف[14].
قوانين الخصوصية للولايات الجديدة في الولايات المتحدة
- الولايات: مختلفة، بما في ذلك نيو جيرسي ونيو هامبشاير ومونتانا وفلوريدا وتكساس وأوريغون
- تواريخ الدخول في التطبيق: تواريخ مختلفة في 2024 و 2025
الأحكام الرئيسية
- الموافقة: متطلبات مماثلة للحصول على موافقة قبل معالجة البيانات.
- حقوق موضوع البيانات: حقوق الوصول إلى البيانات وتحريرها وحذفها والانسحاب من معالجة البيانات.
- أمان البيانات: متطلبات حماية البيانات الشخصية وإجراء تقييمات حماية البيانات.
- العقوبات: تختلف حسب الولاية، بما في ذلك الغرامات والإجراءات الإنفاذية من قبل سلطات الولاية.
نصيحة: أكثر العادات فعالية هي تقييد ما تشاركه على الإنترنت في البداية. دمج كلمات مرور قوية فريدة وتخزين السحابة المشفرة وVPN على شبكة Wi-Fi العامة، وتزيل معظم سطح الهجوم الذي يعتمد عليه المجرمون.
طرق حماية معلوماتك الشخصية
التهديدات حقيقية، وكذلك الدفاعات. فيما يلي خطوات محددة وقابلة للتنفيذ لحماية بيانات العامة الشخصية على الإنترنت.
استخدام متصفحات تحافظ على الخصوصية
تجمع المتصفحات التقليدية كميات كبيرة من بيانات المستخدم. تحجب البدائل المركزة على الخصوصية، مثل Brave وFirefox (مع تفعيل حماية التتبع الصارمة) ومتصفح Tor، أدوات التتبع والإعلانات افتراضيًا. يرسل Tor حركة المرور عبر مسار عشوائي يمر بعدة مرحلات[16]، بحيث لا يستطيع أي مراقب عند نقطة واحدة معرفة مصدر البيانات ولا وجهتها.
تحديد مشاركة البيانات
كل قطعة معلومات شخصية تشاركها على الإنترنت تزيد من تعرضك. تجنب نشر اسمك الكامل أو عنوان منزلك أو رقم هاتفك أو مكان عملك على الملفات الشخصية العامة. راجع الأذونات التي تمنحها للتطبيقات وأبطل الوصول إلى جهات الاتصال والموقع والكاميرا عند عدم الحاجة.
تشفير تخزين السحابة
إذا كنت تخزن الملفات في السحابة، استخدم الخدمات التي توفر تشفيرًا من طرف إلى طرف مثل Tresorit أو Proton Drive. بالنسبة لحسابات تخزين السحابة الموجودة (Google Drive و Dropbox)، قم بتشفير الملفات الحساسة محليًا قبل التحميل باستخدام أدوات مثل Cryptomator.
استخدام محدد الأجهزة
فعّل Find My Device (Android) أو Find My iPhone (iOS) على جميع الأجهزة. إذا فُقد جهازك أو سُرق، تسمح لك هذه الأدوات بقفل الجهاز عن بعد ومسح جميع البيانات الشخصية قبل أن تقع في الأيدي الخاطئة.
مراجعة أذونات التطبيق
يطلب العديد من التطبيقات الوصول إلى الكاميرا والميكروفون وجهات الاتصال وبيانات الموقع بعيدًا عما تحتاجه للعمل. على كل من iOS و Android، راجع أذونات التطبيق في إعدادات الجهاز واسحب أي أذونات تبدو غير ضرورية. انتبه خاصة للتطبيقات التي تطلب وصول الميكروفون أو الكاميرا أثناء العمل في الخلفية.
تثبيت مانعات الإعلانات
تحظر امتدادات المتصفح مثل uBlock Origin البرامج النصية للتتبع والإعلانات المتطفلة والمجالات الضارة المعروفة. تقلل مانعات الإعلانات من كمية البيانات التي يمكن لأطراف ثالثة جمعها حول سلوك التصفح الخاص بك وتحسن أيضًا سرعات تحميل الصفحة.
استخدام تطبيقات رسائل صديقة للخصوصية
رسائل SMS القياسية غير مشفرة. تطبيقات مثل Signal تستخدم التشفير من طرف إلى طرف افتراضيًا لجميع الرسائل والمكالمات الصوتية ومكالمات الفيديو. هذا يعني أنه حتى مزود التطبيق لا يمكنه قراءة محادثات العامة.
استخدام خدمات بريد إلكتروني آمنة
توفر مزودات البريد الإلكتروني مثل ProtonMail و Tutanota التشفير من طرف إلى طرف، على عكس حسابات Gmail أو Outlook القياسية حيث يمكن لمزود الخدمة من الناحية الفنية الوصول إلى محتوى الرسالة.
إنشاء كلمات مرور قوية وفريدة
وجد تحليل من الحكومة البريطانية للحسابات المخترقة أن 123456 كانت أكثر كلمة مرور شيوعًا، واستُخدمت في 23.2 مليون حساب[17]. استخدم مدير كلمات المرور لإنشاء وتخزين كلمة مرور فريدة لكل حساب. تنصح CISA بأن تكون كلمة المرور القوية طويلة بما لا يقل عن 16 حرفًا، وعشوائية وفريدة[18]. فعّل المصادقة متعددة العوامل (MFA)[19] على كل حساب يدعمها.
استخدام أقفال التطبيق
يوفر العديد من الهواتف الذكية القدرة على قفل التطبيقات الفردية برقم PIN منفصل أو نمط أو فحص حيوي. يضيف هذا طبقة ثانية من الحماية إذا حصل شخص ما على الوصول إلى الجهاز الذي تمت الوصول إليه.
امسح بيانات التصفح بانتظام
امسح سجل التصفح والملفات المؤقتة والبيانات المخزنة مؤقتًا على جدول زمني منتظم. يزيل هذا بيانات التتبع المخزنة ويقلل من المعلومات المتاحة لأي شخص يصل إلى جهازك. يسمح معظم المتصفحات بأتمتة هذه العملية من خلال الإعدادات.
تعطيل ملفات تعريف الارتباط الخاصة بجهات خارجية
تسمح المتصفحات الحديثة بما في ذلك Chrome و Firefox و Safari بحظر ملفات تعريف الارتباط الخاصة بجهات خارجية، والتي تُستخدم بشكل أساسي لتتبع نشاطك على مواقع مختلفة. يقلل تعطيلها بشكل كبير من التتبع عبر المواقع. تحقق من إعدادات خصوصية المتصفح الخاص بك لتكوين هذا.
فعّل طلبات عدم التتبع
بينما لا تحترم جميع مواقع الويب طلبات عدم التتبع (DNT)، فإن تمكين هذا الإعداد في المتصفح يشير إلى تفضيلك عدم تتبع. دمج هذا مع تعطيل أذونات الموقع والإخطارات غير الضرورية على الأجهزة المحمولة.
عزل الأنشطة على الإنترنت
استخدم متصفحات منفصلة أو ملفات تعريف متصفح مختلفة للأنشطة المختلفة. احتفظ بالتصفح الشخصي في ملف تعريف واحد والعمل أو التسوق في ملف تعريف آخر. يمنع هذا شبكات التتبع من بناء صورة كاملة لسلوك التصفح الخاص بك.
أمّن أجهزة IoT
غيّر كلمات المرور الافتراضية على كل جهاز متصل فورًا بعد الإعداد. تحقق من تحديثات البرامج الثابتة شهريًا. عطّل ميزات الوصول عن بعد التي لا تستخدمها، وفكر في وضع أجهزة IoT على شبكة Wi-Fi منفصلة عن أجهزتك الرئيسية.
استخدام أدوات التشفير لحماية اتصالك
التشفير هو أقوى دفاع تقني للبيانات الشخصية المنقولة. تعمل عدة أدوات معًا لحماية جوانب مختلفة من نشاطك على الإنترنت.
الشبكات الخاصة الافتراضية (VPNs)
تقوم VPN بتشفير جميع حركة مرور الإنترنت بين جهازك وخادم VPN، مما يمنع مزود الإنترنت ومسؤولي الشبكة والمهاجمين على شبكة Wi-Fi العامة من مراقبة نشاطك. تخفي VPNs أيضًا عنوان IP الخاص بك، مما يجعل من الصعب على مواقع الويب والمعلنين تتبع موقعك.
عند اختيار VPN، ركز على مزودي الخدمة مع سياسات عدم الاحتفاظ بالسجلات المثبتة وقوة معايير التشفير (AES-256) وشبكة خادم واسعة. قارن أفضل الموفرين بناءً على السرعة والأمان وميزات الخصوصية على صفحة مراجعات VPN.
NordVPN هو أحد الخيارات الأفضل تقييماً لخصوصية شخصية. يستخدم تشفير AES-256، ويقول إن سياسة عدم الاحتفاظ بالسجلات الخاصة به قد تم التحقق منها بشكل مستقل، ويوفر حجب البرامج الضارة والإعلانات المدمج من خلال ميزة Threat Protection. يدعم NordVPN ما يصل إلى 10 اتصالات أجهزة متزامنة ويحتفظ بـ 7,229 خادماً في 150 دولة.
DNS المشفر
يتم إرسال استعلامات DNS القياسية بنص عادي، مما يسمح لمزود الإنترنت برؤية كل موقع ويب تزوره. يمنع التبديل إلى DNS المشفر (DNS over HTTPS أو DNS over TLS) من خلال موفري خدمة مثل Cloudflare (1.1.1.1) أو Quad9 هذه المراقبة.
HTTPS في كل مكان
تحقق دائمًا من أن مواقع الويب تستخدم HTTPS قبل إدخال معلومات شخصية. تعرض المتصفحات الحديثة رمز قفل في شريط العناوين للاتصالات المشفرة. امتداد HTTPS Everywhere (المضمن الآن في العديد من المتصفحات) يرقي تلقائيًا الاتصالات إلى HTTPS عند توفره.
المتصفحات والمحركات البحث الخاصة
دمج VPN الخاص بك مع متصفح صديق للخصوصية مثل Brave أو Firefox ومحرك بحث مثل DuckDuckGo الذي لا يتتبع الاستعلامات. يوفر هذا النهج متدرج خصوصية أقوى بكثير من أي أداة واحدة وحدها.
الوجبات الرئيسية
خصوصية البيانات الشخصية ليست اختيارية في بيئة رقمية اليوم. تولد كل إجراء على الإنترنت بيانات يمكن جمعها أو مشاركتها أو بيعها أو سرقتها. التهديدات محددة وموثقة جيدًا، من التصيد والبرامج الضارة إلى الهندسة الاجتماعية وثغرات IoT.
الدفاعات محددة بنفس القدر. كلمات المرور القوية والفريدة التي يدير بها مدير كلمات المرور تلغي أكثر متجه هجوم شيوعًا. تشفر VPN حركة المرور وتمنع مراقبة الشبكة. تقلل المتصفحات التي تركز على الخصوصية وتطبيقات الرسائل المشفرة من البيانات المتاحة لمتتبعات والمهاجمين. وتمنح قوانين خصوصية البيانات مثل GDPR و CCPA حقوقًا قانونية للتحكم في معلومات العامة.
النهج الأكثر فعالية يجمع طبقات متعددة: قيّد ما تشاركه، شفر ما تنقله، أمّن ما تخزنه، وابق على علم بالتهديدات المتطورة. لا توفر أي أداة حماية كاملة، لكن معًا تقلل هذه الإجراءات المخاطر الخاصة بك بشكل كبير. اتخذ خطوة واحدة اليوم، سواء أكان ذلك تدقيق أذونات التطبيق أو تمكين المصادقة متعددة العوامل أو إعداد VPN، وابنِ من هناك.
المراجع
- Justice. بلا تاريخ. Dl. تم الاسترداد 16 أكتوبر 2026 من https://www.justice.gov/opa/press-release/file/1300246/dl.مؤرشف: لقطة Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. بلا تاريخ. Indicators Associated With WannaCry Ransomware. تم الاسترداد 16 أكتوبر 2026 من https://www.cisa.gov/news-events/alerts/2017/05/12/indicators-associated-wannacry-ransomware.مؤرشف: لقطة Wayback Machine
- A. Campbell. 2023. Report: 2023 spear-phishing trends. Barrcuda Blog (24 مايو 2023). تم الاسترداد 16 أكتوبر 2026 من https://blog.barracuda.com/2023/05/24/2023-spear-phishing-trends.مؤرشف: لقطة Wayback Machine
- Bitdefender. 2019. Ring Video Doorbell Pro Under the Scope. Bitdefender Labs (6 نوفمبر 2019). تم الاسترداد 16 أكتوبر 2026 من https://www.bitdefender.com/en-us/blog/labs/ring-video-doorbell-pro-under-the-scope.مؤرشف: لقطة Wayback Machine
- FTC. بلا تاريخ. 182 3107 Cambridge Analytica Administrative Complaint 7 24 19. تم الاسترداد 16 أكتوبر 2026 من https://www.ftc.gov/system/files/documents/cases/182_3107_cambridge_analytica_administrative_complaint_7-24-19.pdf.مؤرشف: لقطة Wayback Machine
- K. Magramo. 2024. British engineering giant Arup revealed as $25 million deepfake scam victim. CNN (17 مايو 2024). تم الاسترداد 16 أكتوبر 2026 من https://edition.cnn.com/2024/05/16/tech/arup-deepfake-scam-loss-hong-kong-intl-hnk.مؤرشف: لقطة Wayback Machine
- Federal Trade Commission. 2024. As Nationwide Fraud Losses Top $10 Billion in 2023, FTC Steps Up Efforts to Protect the Public. تم الاسترداد 16 أكتوبر 2026 من https://www.ftc.gov/news-events/news/press-releases/2024/02/nationwide-fraud-losses-top-10-billion-2023-ftc-steps-efforts-protect-public.مؤرشف: لقطة Wayback Machine
- NIST. 2018. Privacy Framework. تم الاسترداد 16 أكتوبر 2026 من https://www.nist.gov/privacy-framework.مؤرشف: لقطة Wayback Machine
- European Commission. بلا تاريخ. Legal framework of EU data protection. تم الاسترداد 16 أكتوبر 2026 من https://commission.europa.eu/law/law-topic/data-protection/legal-framework-eu-data-protection_en.مؤرشف: لقطة Wayback Machine
- European Commission. بلا تاريخ. Enforcement and sanctions. تم الاسترداد 16 أكتوبر 2026 من https://commission.europa.eu/law/law-topic/data-protection/information-business-and-organisations/enforcement-and-sanctions_en.مؤرشف: لقطة Wayback Machine
- CA. بلا تاريخ. Ccpa Statute. تم الاسترداد 16 أكتوبر 2026 من https://cppa.ca.gov/regulations/pdf/ccpa_statute.pdf.
- Pdpc. 2022. Guide on Active Enforcement Oct2022. تم الاسترداد 16 أكتوبر 2026 من https://www.pdpc.gov.sg/-/media/Files/PDPC/PDF-Files/Other-Guides/Active-Enforcement/Guide-on-Active-Enforcement_Oct2022.pdf.مؤرشف: لقطة Wayback Machine
- Planalto. بلا تاريخ. L13709. https://www.planalto.gov.br/ccivil_03/_ato2015-2018/2018/lei/l13709.htm.مؤرشف: لقطة Wayback Machine
- GC. بلا تاريخ. How to apply for a Federal Court hearing under PIPEDA - Office of the Privacy Commissioner of Canada. تم الاسترداد 16 أكتوبر 2026 من https://www.priv.gc.ca/en/privacy-topics/privacy-laws-in-canada/the-personal-information-protection-and-electronic-documents-act-pipeda/pipeda-complaints-and-enforcement-process/federal-court-applications-under-pipeda/.مؤرشف: لقطة Wayback Machine
- European Commission. بلا تاريخ. Obligations. تم الاسترداد 16 أكتوبر 2026 من https://commission.europa.eu/law/law-topic/data-protection/information-business-and-organisations/obligations_en.مؤرشف: لقطة Wayback Machine
- The Tor Project, Inc. بلا تاريخ. Tor Project: Overview. تم الاسترداد 16 أكتوبر 2026 من https://2019.www.torproject.org/about/overview.html.en.مؤرشف: لقطة Wayback Machine
- National Cyber Security Centre. 2019. Most hacked passwords revealed as UK cyber survey exposes gaps in online security. تم الاسترداد 16 أكتوبر 2026 من https://www.ncsc.gov.uk/news/most-hacked-passwords-revealed-as-uk-cyber-survey-exposes-gaps-in-online-security.
- Cybersecurity and Infrastructure Security Agency CISA. بلا تاريخ. Use Strong Passwords. تم الاسترداد 16 أكتوبر 2026 من https://www.cisa.gov/secure-our-world/use-strong-passwords.مؤرشف: لقطة Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. بلا تاريخ. Turn On MFA. تم الاسترداد 16 أكتوبر 2026 من https://www.cisa.gov/secure-our-world/turn-mfa.مؤرشف: لقطة Wayback Machine
موارد هذه الصفحة
الرسوم البيانية والصور المرجعية من أبحاثنا، متاحة للعرض والمشاركة مجاناً.
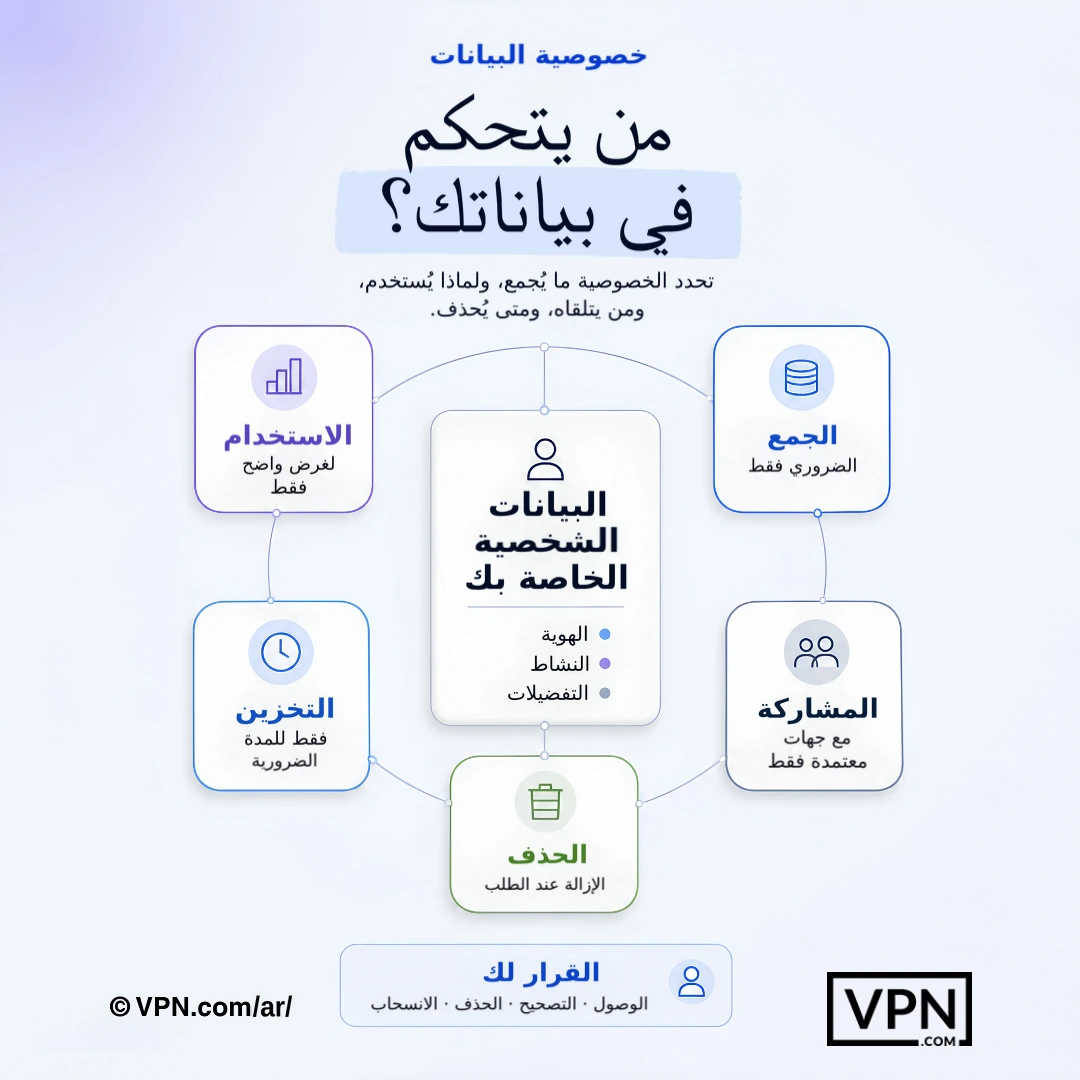
تحدد خصوصية البيانات المعلومات التي يتم جمعها وكيفية استخدامها ومن يتلقاها ومتى يتم حذفها.
الأسئلة الشائعة
ما الفرق بين خصوصية البيانات وحماية البيانات؟
خصوصية البيانات هي حقك الفردي في التحكم في كيفية جمع معلومات شخصية مثل اسمك وسجل التصفح أو بيانات الموقع واستخدامها ومشاركتها. تغطي حماية البيانات الإطر التنظيمية والقانونية التي يجب على الشركات اتباعها للتعامل مع تلك البيانات بمسؤولية. بالنسبة للخصوصية الشخصية، ركز على أدوات مثل VPNs وأدوات تخزين السحابة المشفرة بدلاً من أطر الامتثال للشركات.
ما مدى خطورة التصيّد الموجّه مقارنةً بالتصيّد العادي؟
التصيّد الموجّه أخطر بكثير رغم أنه أقل شيوعًا بكثير. وجد تقرير صادر عن Barracuda Networks في عام 2023 أن التصيّد الموجّه يمثل 0.1% فقط من هجمات البريد الإلكتروني، لكنه مسؤول عن 66% من الاختراقات في بياناتها، لأن المهاجمين يدرسون أهدافهم عبر وسائل التواصل الاجتماعي وتسريبات البيانات السابقة لصياغة رسائل مقنعة ومخصّصة. تحقّق من الطلبات العاجلة عبر قناة اتصال منفصلة قبل التصرّف.
هل يمكن للهندسة الاجتماعية فعلاً اختراق حسابات كبيرة، وليس الأفراد فقط؟
نعم. في يوليو 2020، تعرّضت تويتر لاختراق عندما شنّ المهاجمون هجوماً هندسياً اجتماعياً منسقاً على موظفين لديهم صلاحية الوصول إلى الأدوات الداخلية، ثم اخترقوا حسابات بارزة، من بينها حسابا باراك أوباما وإيلون ماسك، للترويج لعملية احتيال بالعملات المشفرة. وهذا يوضح أن الهندسة الاجتماعية تستغل الطبيعة النفسية البشرية لا الثغرات البرمجية، ولذلك يبقى التحقق من الطلبات عبر القنوات الرسمية أمراً بالغ الأهمية.
ما مدى خطورة تقنية التزييف العميق على البيانات الشخصية والمالية؟
إنه تهديد نشط ومكلف. ففي عام 2024، حوّل موظف في الشركة الهندسية Arup نحو 25 مليون دولار بعد مكالمة فيديو مع شخص تبيّن لاحقاً أنه نسخة مزيفة بتقنية التزييف العميق من المدير المالي للشركة. يستخدم المجرمون أصواتاً ووجوهاً مستنسخة لابتزاز الضحايا والاحتيال عليهم. ويساعد التحقق بخطوتين (المصادقة متعددة العوامل) لأنه يمنع إتمام المعاملات الحساسة بالاعتماد على الصوت أو الفيديو وحدهما.
هل تشكّل أجهزة المنزل الذكي وإنترنت الأشياء خطرًا حقيقيًا على الخصوصية؟
نعم. تُشحن كثير من أجهزة إنترنت الأشياء بكلمات مرور افتراضية لا يغيّرها المستخدمون أبدًا، كما تنقل البيانات دون تشفير. ففي عام 2019 وجد باحثو Bitdefender أن جرس الباب الذكي Ring Video Doorbell Pro كان يتبادل بيانات اعتماد شبكة Wi-Fi عبر HTTP غير المشفّر أثناء الإعداد، مما يسمح لأي شخص في نطاق الشبكة بالتقاطها. غيّر كلمات المرور الافتراضية فور الإعداد، وتحقق من تحديثات البرامج الثابتة كل شهر، وأوقف ميزات الوصول عن بُعد غير المستخدمة.
ماذا يحدث فعلاً لبياناتي بعد حدوث خرق أمني؟
غالباً ما تُباع البيانات المسروقة في أسواق الويب المظلم، حيث تتفاوت الأسعار بشكل كبير، لكن السجلات الكاملة للهوية والسجلات الطبية تحظى بقيمة خاصة. ثم يستخدم المجرمون هذه البيانات في سرقة الهوية، وقد أبلغت لجنة التجارة الفيدرالية (FTC) بأن الأمريكيين خسروا أكثر من 10 مليارات دولار بسبب الاحتيال في عام 2023.
ما الحقوق التي يمنحني إياها النظام العام لحماية البيانات فعلياً على بياناتي الشخصية؟
يسري النظام العام لحماية البيانات (GDPR) منذ 25 مايو 2018 في جميع أنحاء الاتحاد الأوروبي، ويمنحك حقوق الوصول إلى بياناتك الشخصية وتصحيحها ومحوها وتقييد معالجتها، ويُلزم الجهات بأن يكون لديها أساس قانوني، مثل الموافقة، قبل معالجة هذه البيانات. وإذا شكّل أي خرق للبيانات خطراً على الأفراد، يجب على الشركات إخطار السلطة الإشرافية خلال 72 ساعة. وقد تصل غرامات المخالفات إلى 20 مليون يورو أو 4% من إجمالي الإيرادات السنوية العالمية، أيهما أعلى.
كيف يختلف قانون CCPA عن GDPR بالنسبة للمستهلكين؟
قانون CCPA، الساري منذ 1 يناير 2020 في ولاية كاليفورنيا، يمنح المستهلكين الحق في معرفة المعلومات الشخصية التي يتم جمعها، والحق في حذفها، والحق في الانسحاب من بيعها، مع غرامات إدارية تصل إلى 2,500 دولار أمريكي عن كل مخالفة، و7,500 دولار أمريكي عن كل مخالفة متعمدة. وهو أضيق نطاقاً من هيكل GDPR البالغ 20 مليون يورو أو 4% من الإيرادات، لكنه يمنح المستهلكين الأمريكيين أداة واضحة وملموسة لممارسة حق الانسحاب.
كيف تحمي شبكة VPN بيانات شخصية بشكل محدد؟
تقوم شبكة VPN بتشفير كل حركة المرور بين جهازك وخادمها، مما يمنع مزود خدمة الإنترنت والمهاجمين على شبكات Wi-Fi العامة من مراقبة النشاط، كما تخفي عنوان IP الخاص بك لتعيق تتبع الموقع الجغرافي. يستخدم NordVPN، على سبيل المثال، تشفير AES-256، ويقول إن سياسة عدم الاحتفاظ بالسجلات الخاصة به تم التحقق منها بشكل مستقل، ويدير 7,229 خادم في 150 دول، ويغطي 10 أجهزة متزامنة.
ما الأدوات التي تحمي اتصالاتي بما وراء VPN؟
طبقة تشفير عبر القنوات. يقوم Signal بتشفير الرسائل والمكالمات الصوتية ومكالمات الفيديو من طرف إلى طرف افتراضيًا حتى لا يتمكن مزود التطبيق من قراءتها. توفر ProtonMail و Tutanota بريدًا إلكترونيًا مشفرًا من طرف إلى طرف، بخلاف Gmail أو Outlook القياسية. يمنع DNS المشفر من خلال Cloudflare (1.1.1.1) أو Quad9 مزود الإنترنت من تسجيل كل موقع تزوره بنص عادي.
ما الذي يجعل كلمة المرور قوية فعلاً في 2024؟
الطول والعشوائية هما الأهم: اهدف إلى 16 حرفاً على الأقل تجمع بين الأحرف الكبيرة والصغيرة والأرقام والرموز. ومع ذلك، ما زالت “123456” تتصدر قوائم كلمات المرور المسربة. استخدم مدير كلمات المرور لإنشاء وحفظ بيانات اعتماد فريدة لكل حساب، وفعّل المصادقة متعددة العوامل في كل مكان تتوفر فيه، بحيث لا تمنح كلمة المرور المسربة وحدها أي وصول.
كيف أحمي بياناتي على شبكات Wi-Fi العامة تحديدًا؟
تجنّب تسجيل الدخول إلى حساباتك المصرفية أو الحسابات الحساسة عبر الشبكات العامة، لأن المهاجمين على الشبكة نفسها يمكنهم تنفيذ هجمات “الرجل في الوسط” أو إنشاء نقاط اتصال مزيفة تحاكي الشبكات الشرعية. استخدم شبكة VPN لتشفير اتصالك، وتأكد من أن المواقع تستخدم HTTPS قبل إدخال أي معلومات شخصية.
ما أكثر عادة فعالة لتقليل مخاطر الخصوصية الخاصة بي؟
تقييد ما تشاركه على الإنترنت في البداية، لأن كل تفصيل مشارك يوسع ما يمكن للمهاجمين استخدامه للتصيد الموجه أو doxxing. دمج هذا مع كلمات مرور قوية فريدة وأدوات تخزين سحابة مشفرة مثل Proton Drive أو Tresorit و VPN على شبكة Wi-Fi العامة. معًا، تزيل هذه معظم سطح الهجوم الذي يعتمد عليه المجرمون.