أفضل حلول VPN للمؤسسات: مقارنة 5 منصات
قارن منصات VPN للمؤسسات والثقة الصفرية: NordLayer و Cisco و Palo Alto و Fortinet و Zscaler. اكتشف أيها يناسب حجمك ومجموعة أدواتك وفريق تكنولوجيا المعلومات الخاص بك.
 Michael Gargiulo
ابحث عن VPN المناسب لك
ما الغرض الرئيسي من استخدامك لـ VPN؟
اختر واحداً، ثم أجب عن بعض الأسئلة السريعة. سنرشّح لك VPN المناسب ونوضّح السبب.
VPN لـ البث
السؤال 1 من 3
ما الذي دفعك للبحث عن VPN للبث؟
14,585 اختيار VPN تم عبر VPN.com في آخر 30 يوماً

مطابقتك

NordVPN
تقييمات متجر التطبيقات، جزء من النتيجة
4.664.59

ProtonVPN
تقييمات متجر التطبيقات، جزء من النتيجة
4.614.70
VPN لـ الخصوصية
السؤال 1 من 3
ما الذي دفعك للبحث عن VPN للخصوصية؟
14,585 اختيار VPN تم عبر VPN.com في آخر 30 يوماً
مطابقتك
NordVPN
تقييمات متجر التطبيقات، جزء من النتيجة
4.664.59
ProtonVPN
تقييمات متجر التطبيقات، جزء من النتيجة
4.614.70
VPN لـ الألعاب
السؤال 1 من 3
ما الذي دفعك للبحث عن VPN للألعاب؟
14,585 اختيار VPN تم عبر VPN.com في آخر 30 يوماً
مطابقتك
NordVPN
تقييمات متجر التطبيقات، جزء من النتيجة
4.664.59
ProtonVPN
تقييمات متجر التطبيقات، جزء من النتيجة
4.614.70
VPN لـ الباقات المجانية
السؤال 1 من 3
ما الذي جعلك تبحث عن VPN مجاني؟
14,585 اختيار VPN تم عبر VPN.com في آخر 30 يوماً
مطابقتك
ProtonVPN
تقييمات متجر التطبيقات، جزء من النتيجة
4.614.70
NordVPN
تقييمات متجر التطبيقات، جزء من النتيجة
4.664.59
الإجابة الموجزة: طابق المنصة مع الشبكة التي تستخدمها بالفعل. NordLayer هو الخيار الأسرع للنشر لفريق موجه نحو السحابة بدون أجهزة للإدارة. Cisco Secure Client وPalo Alto GlobalProtect وFortinet FortiClient منطقية عندما تستخدم جدران الحماية من هذا البائع بالفعل. Zscaler Private Access هو الخيار الأفضل عندما يكون الهدف الوصول إلى التطبيقات بدون الثقة بدلاً من نفق الشبكة. NordLayer هو الوحيد من بين الخمسة الذي يمكننا توجيهك إليه مباشرة، وسنوضح ذلك أدناه.
أي حل VPN للمؤسسات يجب أن تختار؟
| إذا كان هذا ينطبق عليك | ابدأ بـ | السبب |
|---|---|---|
| فريق موجه نحو السحابة أو هجين، بدون بوابات في المكان، تريده يعمل بسرعة | NordLayer | بوابات مُدارة سحابياً وجزء تحكم مركزي، مع تسجيل دخول موحد والمصادقة متعددة العوامل في كل خطة |
| تعمل بالفعل بأجهزة حماية Cisco ASA أو Firepower | Cisco Secure Client[1] | مصمم للعمل مع بوابات Cisco الخاصة به |
| يريد فريق الأمان فحصاً عميقاً للحركة في جدار الحماية | Palo Alto GlobalProtect[2] | يوسع سياسة جدار الحماية من Palo Alto للمستخدمين البعيدين |
| تعمل بالفعل بأجهزة حماية FortiGate وتريد بائعاً واحداً | Fortinet FortiClient[3] | يزاوج مع بوابات FortiGate وأدوات نقاط النهاية من Fortinet |
| تريد استبدال الوصول الواسع للشبكة بالوصول لكل تطبيق | Zscaler Private Access[4] | نموذج الثقة الصفرية: المستخدمون يصلون إلى تطبيقات محددة، وليس الشبكة |
احصل على خطط NordLayer وطلب عرض أسعار
كيف اخترنا، وما لا نفعله. لا تُجري VPN.com اختباراتها الخاصة للأداء أو الأمان. تم بناء هذا الدليل من توثيق المنتج المنشور لكل بائع والإرشادات الأمنية العامة، المدرجة في المراجع أدناه. تحصل VPN.com على عمولة إذا اشتريت NordLayer من خلال رابطنا. ليس لدينا علاقة تابعة مع الأربعة الآخرين، لذا تذهب روابطهم إلى مواقع البائعين الخاصة.
ما الذي يجعل VPN “مؤسسيًا”؟
يحمي المستهلك VPN اتصال شخص واحد. يحمي VPN المؤسسي وصول المؤسسة إلى أنظمتها الخاصة: فهو يضيف الإدارة المركزية وتكامل الهوية وسياسات الوصول التي تتابع المستخدم والسجلات التي يمكن لفريق تكنولوجيا المعلومات تدقيقها. بالنسبة لفريق أصغر (تقريبًا من 5 إلى 500 مستخدم)، راجع دليل أفضل VPN للأعمال الخاص بنا. هذه الصفحة مخصصة للنشرات الأكبر أو الأكثر تعقيدًا: مكاتب متعددة وجدران حماية موجودة وفريق أمان والمشتريات التي تطلب عرض أسعار بدلاً من صفحة الدفع.
معماريتان في الصورة، واختيار أحدهما أهم من اختيار العلامة التجارية:
- شبكة VPN. يتحقق المستخدم من هويته، ويُفتح نفق، ويصل إلى موارد الشبكة التي تسمح بها السياسة. تم بناء Cisco و Palo Alto و Fortinet حول هذا المبدأ، وهي مرتبطة بأجهزتهم الطرفية أو جدران الحماية.
- الوصول إلى شبكة صفر الثقة (ZTNA). يتم توصيل المستخدم بتطبيقات فردية، وليس بالشبكة. تم بناء Zscaler Private Access حول هذا المبدأ. اطّلع على دليل صفر الثقة الخاص بنا للمزيد عن النموذج.
NordLayer يقع أقرب إلى الطرف المُدار سحابياً: فأنت تستخدم بواباته المستضافة بدلاً من امتلاك الأجهزة.
المنصات الخمس مقارنة
| المنصة | الأفضل لـ | النشر | الترخيص |
|---|---|---|---|
| NordLayer | فرق سحابية أولاً وهجينة | مُدار سحابي | لكل مستخدم، أربع خطط (Lite و Core و Premium و Enterprise) |
| Cisco Secure Client[1] | المؤسسات على بوابات Cisco | في الموقع أو هجين | من خلال Cisco، عادة مدمج مع منتجات أخرى |
| Palo Alto GlobalProtect[2] | فرق الأمان الموجهة بجدار الحماية | قائم على جدار الحماية أو سحابة Prisma Access | من خلال Palo Alto، مرتبط بمنصة جدار الحماية الخاصة به |
| Fortinet FortiClient[3] | عملاء FortiGate | في الموقع أو هجين | من خلال Fortinet؛ تأكد من شروط لكل جهاز أو لكل مستخدم |
| Zscaler Private Access[4] | الثقة الصفرية وإمكانية الوصول على مستوى التطبيق | خدمة سحابية | من خلال Zscaler؛ قائم على عرض أسعار |
شروط الترخيص تتغير وتُفاوض عليها، لذا يصف هذا الجدول النموذج وليس رقماً. اطلب عرض سعر من كل بائع بناءً على عدد المقاعد الفعلي لديك.
NordLayer
أفضل للفريق الموجه نحو السحابة والفريق الهجين الذي يريد خدمة مدارة بدلاً من الأجهزة. NordLayer هو المنتج الموجه للأعمال من Nord Security. يدير المسؤولون المستخدمين والبوابات من لوحة التحكم المركزية، والمصادقة بخادم واحد توصله بموفري الهوية بما في ذلك Microsoft Entra ID و Okta و OneLogin و JumpCloud و Google Workspace. تغطي التطبيقات Windows و macOS و iOS و Android و Linux، بالإضافة إلى امتداد المتصفح. تتوفر المصادقة المفردة والمصادقة متعددة العوامل على جميع الخطط الأربع (Lite و Core و Premium و Enterprise). يقدم NordLayer ضمان استعادة الأموال لمدة 14 يوماً وبدون نسخة تجريبية، لذا قم بتشغيل النسخة التجريبية الخاصة بك في هذه النافذة الزمنية. هذا هو المنصة الوحيدة هنا التي يمكن لـ VPN.com أن ترسلك إليها مباشرة.
المصدر: موقع NordLayer الخاص وصفحات الخطط، تم التحقق منه في 2 أكتوبر 2026.
Cisco Secure Client
الأفضل للمؤسسات التي تستخدم جدران حماية Cisco بالفعل. يتصل Cisco Secure Client (خليفة AnyConnect) بجدران حماية Cisco ASA و Firepower ويدعم SSL/TLS و IPsec. تكمن قوته في التوافق: إذا كانت بوابتك وأدوات الهوية وعمليات الأمان تابعة بالفعل لـ Cisco، فإن العميل يندرج في تلك المجموعة. وإذا لم تكن كذلك، فستتحمل تلك المجموعة لاستخدامه. يتم الترخيص عادة من خلال Cisco أو أحد البائعين المعتمدين.
Palo Alto GlobalProtect
الأفضل لفرق الأمان التي تشغل جدران حماية Palo Alto وتريد سياسة واحدة للمستخدمين في المكتب والمستخدمين البعيدين. يتصل GlobalProtect المستخدمين بجدران حماية Palo Alto أو بخدمة Prisma Access السحابية، بحيث تنطبق نفس قواعد الفحص والتسجيل أينما كان المستخدم. Panorama هي وحدة الإدارة المركزية لـ Palo Alto للسياسات عبر جدران حماية متعددة.
Fortinet FortiClient
الأفضل للمؤسسات التي تعتمد على Fortinet بشكل موحد. يعمل FortiClient جنباً إلى جنب مع بوابات FortiGate وإدارة الأجهزة النهائية من Fortinet، بحيث تندرج عناصر التحكم في الشبكة الخاصة الافتراضية والجدران النارية والأجهزة النهائية تحت سقف بائع واحد. يدعم IPsec و SSL tunneling. تحقق من شروط الترخيص الحالية مع Fortinet، حيث تختلف بين عروض كل جهاز وكل مستخدم.
Zscaler Private Access
الأفضل للمؤسسات الموجهة للسحابة الملتزمة بنموذج الثقة الصفرية. لا تضع Zscaler Private Access المستخدمين على الشبكة. بل تنظم الاتصال بين المستخدم وتطبيق محدد عبر سحابة Zscaler، بحيث لا تتعرض عناوين التطبيقات للإنترنت العام. في حالة اختراق الحساب، يقتصر التعرض على التطبيقات التي كان هذا الحساب مصرحاً بالوصول إليها، وليس الشبكة بأكملها. بما أنها تُسلم عبر السحابة، فإن البيئات التي تحتوي على قدر كبير من البنية الأساسية المحلية تحتاج إلى هجرة تدريجية.
كيفية الاختيار: ستة أسئلة
- ما الذي تستخدمه بالفعل؟ عادة ما تحدد جدران حماية Cisco أو Palo Alto أو Fortinet الموجودة هذا الخيار. يوفر العميل الذي يطابق بواباتك عمل تكامل أقل.
- كم عدد الأشخاص والمواقع؟ تدفع مكاتب الفروع العديدة نحو منصات قائمة على جدار الحماية. يدفع معظم الموظفين البعيدين على أدوات SaaS نحو خيارات مُدارة سحابياً أو ثقة صفرية.
- من سيقوم بإدارته؟ تتطلب الخدمة المُدارة سحابياً خبرة أقل في الأجهزة. تتطلب منصات جدار الحماية فريقاً يعرف المورد بالفعل.
- هل يتصل بموفر الهوية لديك؟ تأكد من أن تسجيل الدخول الموحد وتوفير المستخدمين يعملان مع الدليل الذي تستخدمه (Entra ID أو Okta أو Google Workspace).
- ما الذي يتطلبه المدقق أو المؤمن لديك؟ VPN هو تحكم واحد من بين عدة تحكمات ولا يجعل المنظمة متوافقة من تلقاء نفسها. اطلب من كل مورد وثائق التدقيق الحالية له وتحقق من تواريخ التقرير بنفسك.
- هل يمكنك تجربته؟ قم بتشغيل 25 إلى 50 مستخدماً لبضعة أسابيع عبر موقعين على الأقل. أرسل تذكرة دعم وقيس وقت الرد.
الحكم النهائي
لا توجد أفضل شبكة VPN للمؤسسات بشكل مطلق، بل الخيار الأنسب لبيئتك فقط. اختر NordLayer إذا كنت موجهًا نحو السحابة وتريد خدمة مُدارة بدون أجهزة. اختر عميل Cisco أو Palo Alto أو Fortinet إذا كنت تُشغّل بالفعل جدران حماية من هذا البائع. اختر Zscaler Private Access إذا كان هدفك هو الوصول إلى التطبيقات بنموذج الثقة الصفرية.
أيًّا كانت القائمة المختصرة التي تختارها، قم بتشغيل نسخة تجريبية، واطلب الوثائق التدقيق الحالية، واحصل على عرض أسعار مكتوب لعدد المستخدمين الخاص بك. انظر خطط NordLayer إذا كان خيار مُدار سحابي مناسبًا.
المراجع
- https://csrc.nist.gov/pubs/sp/800/77/r1/final[5]
- https://csrc.nist.gov/pubs/sp/800/113/final[6]
- https://www.cisa.gov/news-events/cybersecurity-advisories/aa20-073a[7]
- https://www.fortinet.com/resources/cyberglossary/enterprise-vpn-solutions[8]
- https://www.cisco.com/site/us/en/products/security/secure-client/index.html[1]
- https://www.paloaltonetworks.com/sase/globalprotect[2]
المراجع
- Cisco. 2026. Secure Client (including AnyConnect). تم الاسترداد 30 سبتمبر 2026 من https://www.cisco.com/site/us/en/products/security/secure-client/index.html.مؤرشف: لقطة Wayback Machine
- Palo Alto Networks. بلا تاريخ. Secure Remote Access | GlobalProtect. تم الاسترداد 30 سبتمبر 2026 من https://www.paloaltonetworks.com/sase/globalprotect.مؤرشف: لقطة Wayback Machine
- Fortinet. بلا تاريخ. Product Downloads | Fortinet Product Downloads | Support. https://www.fortinet.com/support/product-downloads.مؤرشف: لقطة Wayback Machine
- Zscaler. بلا تاريخ. Transforming secure access with Zscaler Private Access (ZPA). تم الاسترداد 30 سبتمبر 2026 من https://www.zscaler.com/products-and-solutions/zscaler-private-access.مؤرشف: لقطة Wayback Machine
- E. Barker, Q. Dang, S. Frankel, K. Scarfone, and P. Wouters. 2020. Guide to IPsec VPNs. NIST Special Publication (SP) 800-77 Rev. 1. National Institute of Standards and Technology. DOI: https://doi.org/10.6028/NIST.SP.800-77r1.مؤرشف: لقطة Wayback Machine
- S. Frankel, P. Hoffman, A. Orebaugh, and R. Park. 2008. Guide to SSL VPNs. NIST Special Publication (SP) 800-113. National Institute of Standards and Technology. DOI: https://doi.org/10.6028/NIST.SP.800-113.مؤرشف: لقطة Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. بلا تاريخ. Enterprise VPN Security. تم الاسترداد 30 سبتمبر 2026 من https://www.cisa.gov/news-events/cybersecurity-advisories/aa20-073a.مؤرشف: لقطة Wayback Machine
- Fortinet. بلا تاريخ. Enterprise VPN Solutions - Security, Control, and Flexibility at Scale. https://www.fortinet.com/resources/cyberglossary/enterprise-vpn-solutions.مؤرشف: لقطة Wayback Machine
موارد هذه الصفحة
الرسوم البيانية والصور المرجعية من أبحاثنا، متاحة للعرض والمشاركة مجاناً.
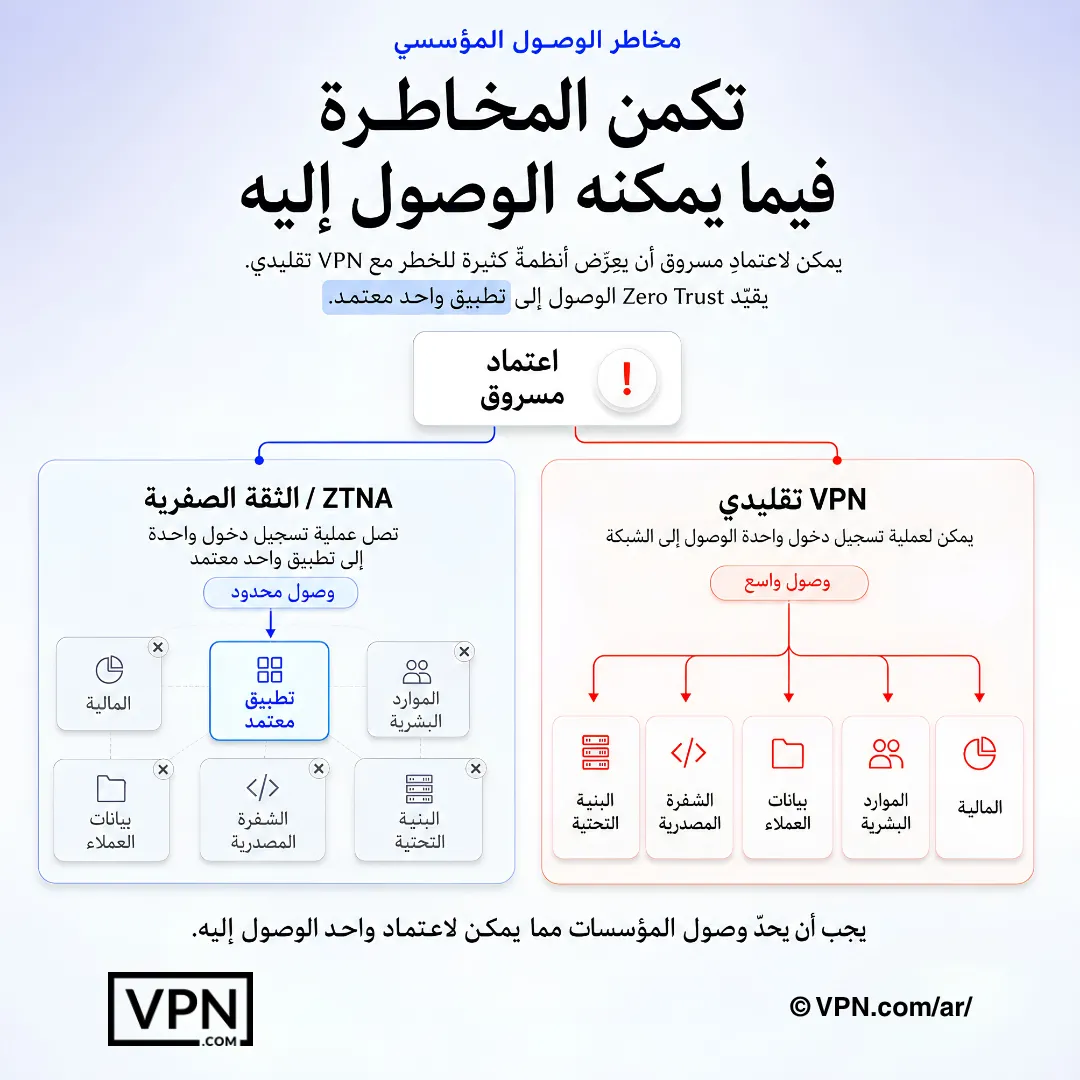
يتقلص خطر الوصول في المؤسسات عندما لا تتمكن بيانات اعتماد واحدة من الوصول إلى الشبكة الأوسع.
الأسئلة الشائعة
ما هو VPN للمؤسسات؟
يوفر VPN للمؤسسات للموظفين وصولاً آمناً إلى أنظمة الشركة من خلال إدارة مركزية وتكامل الهوية وسياسات الوصول وسجلات التدقيق. يختلف عن VPN المستهلك، الذي يحمي اتصال شخص واحد وليس لديه طبقة إدارية. تم بناء منصات المؤسسات لعدد كبير من المستخدمين والمكاتب المتعددة وفريق تكنولوجيا المعلومات أو الأمان.
ما الفرق بين VPN للمؤسسات و VPN للأعمال؟
يتعلق الأمر في الغالب بالحجم والتكامل. يركز VPN للأعمال الصغيرة على الإعداد السهل والترخيص المتعدد المقاعد لفرق من عدة إلى بضع مئات من المستخدمين. يضيف النشر على مستوى المؤسسات التكامل مع جدران الحماية الموجودة وأنظمة الهوية والمراقبة، بالإضافة إلى المشتريات من خلال الاقتباسات والعقود. تخدم العديد من المنتجات المدارة بالسحابة كلا الطرفين.
هل يحل الوصول إلى الشبكة بدون ثقة (ZTNA) محل الشبكات الافتراضية الخاصة؟
بالنسبة لبعض المؤسسات، بشكل جزئي. تفتح شبكة افتراضية خاصة تقليدية نفقاً يصل إلى موارد الشبكة المسموح للمستخدم بالوصول إليها. يربط ZTNA المستخدمين بتطبيقات فردية بدلاً من ذلك، مما يحد من الوصول الذي يمكن لحساب مخترق أن يصل إليه. تقوم العديد من المؤسسات بتشغيل كليهما أثناء الانتقال. Zscaler Private Access هو منتج ZTNA؛ والآخرون هنا يركزون على الشبكات الافتراضية الخاصة.
أي VPN للمؤسسات هو الأفضل إذا كنا نستخدم بالفعل جدران الحماية Cisco أو Palo Alto أو Fortinet؟
عادةً برنامج نفس المورّد: Cisco Secure Client لبوابات Cisco، وGlobalProtect لجدران حماية Palo Alto، وFortiClient لـ FortiGate. البرنامج مصمم للعمل مع تلك البوابة، لذا تتجنب عمل التكامل. إذا لم تشغّل أيًا منها، فإن خيارًا مُدارًا سحابيًا مثل NordLayer يتجنب شراء الأجهزة.
كيف يتم تسعير VPN للمؤسسات؟
في الغالب لكل مستخدم أو لكل جهاز أو ضمن اتفاقية أمان أكبر. الأسعار المنشورة نادراً ما تطابق ما يدفعه المشتري الكبير، لذا اطلب عرض أسعار لعدد المقاعد الفعلي الخاص بك واسأل عن مستوى الدعم المتضمن. يعرض NordLayer أربع خطط (Lite وCore وPremium وEnterprise) على صفحة التسعير الخاصة به.
هل يجعلنا VPN للمؤسسات متوافقين مع HIPAA أو SOC 2 أو PCI DSS؟
لا. VPN هو عنصر تحكم تقني واحد فقط، والامتثال يعتمد على السياسات والإعدادات والمورّدين والأدلة لديك. اطلب من كل مورّد تقاريره أو شهاداته الحالية للمراجعة الخارجية، تحقق من التواريخ، واسأل قائد الامتثال لديك عن أي عناصر تحكم يتطلبها إطار العمل لديك.
كيف يجب أن نجري نسخة تجريبية قبل الشراء؟
اختر من 25 إلى 50 مستخدماً عبر موقعين على الأقل وشغّلهم لعدة أسابيع. اختبر تسجيل الدخول من خلال موفر هويتك وموثوقية الاتصالات الضعيفة وعبء العمل الإداري والدعم. قدّم تذكرة حقيقية وسجّل وقت الرد. مع NordLayer، قم بذلك داخل نافذة استرجاع الأموال لمدة 14 يوماً، حيث لا توجد نسخة تجريبية مجانية.
هل يمكن للموظفين استخدام VPN استهلاكي للعمل بدلاً من ذلك؟
إنه خيار سيء عندما تحتاج الشركة إلى السيطرة المركزية. شبكات VPN الاستهلاكية لا توفر لوحة إدارة، ولا توجد طريقة لفرض من يتصل وبماذا، ولا سجلات مملوكة للشركة. قد تبدأ فرق صغيرة جداً هناك، لكن أي فريق أكبر سيستفيد بشكل أفضل من منتج تجاري. اطلع على دليل أفضل VPN للأعمال الخاص بنا.
ما الأجهزة التي يجب أن يدعمها VPN للمؤسسات؟
على الأقل Windows و macOS و iOS و Android و Linux لفرق الهندسة. يوفر NordLayer تطبيقات لجميع الخمسة، بالإضافة إلى امتداد المتصفح. بالنسبة للآخرين، تأكد من دعم النظام الأساسي والتوافق مع إدارة الأجهزة المحمولة على موقع البائع.
ما الذي يجب فحصه إذا قال الموظفون البعيدون إن VPN بطيء أو ينقطع؟
ابدأ بموقع البوابة وحمولتها، ثم الشبكة المحلية للمستخدم، ثم سياسة تقسيم النفق. شبكات VPN التقليدية التي ترسل كل حركة المرور عبر بوابة بعيدة تضيف تأخيراً، بينما خيارات السحابة والثقة الصفرية يمكنها توجيه المستخدمين إلى نقطة وجود أقرب. أثر المسألة مع دعم المورد أثناء المرحلة التجريبية لترى كيف يردون.