পাসওয়ার্ড লিক: কারণ, ঝুঁকি এবং নিরাপদ থাকার উপায়
পাসওয়ার্ড কেন লিক হয়, আপনার অ্যাকাউন্টের ঝুঁকি এবং শক্তিশালী অনন্য পাসওয়ার্ড এবং দুই-ফ্যাক্টর প্রমাণীকরণের মতো প্রমাণিত প্রতিরক্ষা সম্পর্কে শিখুন।
 Michael Gargiulo
সংক্ষেপে: ভেরিজনের মতে, গত এক দশকে প্রায় এক-তৃতীয়াংশ ডেটা লঙ্ঘনে চুরি হওয়া শংসাপত্র উঠে এসেছে। প্রতিটি অ্যাকাউন্টের জন্য আলাদা ও শক্তিশালী পাসওয়ার্ড ব্যবহার, টু-ফ্যাক্টর অথেনটিকেশন চালু করা এবং “Have I Been Pwned?” দিয়ে ফাঁস যাচাই করা শংসাপত্র চুরির বিরুদ্ধে অপরিহার্য প্রতিরক্ষা।
একটি পাসওয়ার্ড ফাঁস ঘটে যখন হ্যাকাররা কোনো কোম্পানির ডাটাবেস থেকে সংরক্ষিত পাসওয়ার্ডে অননুমোদিত অ্যাক্সেস পায় এবং সেগুলো প্রকাশ্যে ফাঁস করে দেয় অথবা ডার্ক ওয়েব বাজারে বিক্রি করে। Verizon-এর ২০২৪ সালের Data Breach Investigations Report অনুযায়ী, গত ১০ বছরে চুরি হওয়া ক্রেডেনশিয়াল প্রায় এক-তৃতীয়াংশ (৩১%) ডেটা লঙ্ঘনের ঘটনায় উঠে এসেছে[1], যা দেখায় যে প্রতিষ্ঠানগুলো কীভাবে আক্রান্ত হয় তার মূল উপাদান হলো ক্রেডেনশিয়াল।
এই উদ্বেগজনক বাস্তবতা দেখায় কেন পাসওয়ার্ড লিক ঘটনা মনোযোগ দাবি করে। এগুলি ছোট ত্রুটি নয়। এগুলি বড় লঙ্ঘন যা গুরুতর আর্থিক ক্ষতি করে এবং মুহূর্তের মধ্যে বিশ্বাস ধ্বংস করে। আপনি ব্যক্তিগত তথ্য রক্ষা করুন বা ব্যবসায়িক ডেটা রক্ষা করুন না কেন, প্রশংসাপত্র প্রকাশের ঝুঁকি বোঝা সমালোচনামূলক। এই লিকগুলি যেকোনো জায়গায় যেকোনো ব্যক্তিকে আঘাত করে। পতনটি প্রায়ই সরাসরি শিকার থেকে সম্পূর্ণ সংস্থা পর্যন্ত বিস্তৃত হয়।
পাসওয়ার্ডগুলি কীভাবে ডেটা লিকে শেষ হয়
সাধারণ আক্রমণ পদ্ধতির বিরুদ্ধে কীভাবে রক্ষা করতে হয় তা বোঝা।
হ্যাকাররা প্রশংসাপত্র চুরি করতে সাধারণ পদ্ধতি
পাসওয়ার্ডগুলি প্রায়ই ফিশিং আক্রমণের মতো পদ্ধতির মাধ্যমে ভুল হাতে পড়ে, যেখানে হ্যাকাররা আপনাকে বিশ্বস্ত সত্তাগুলির প্রতিনিধিত্ব করে তথ্য দিতে প্রতারণা করে। আরেকটি সাধারণ পদ্ধতি ম্যালওয়্যার জড়িত যা গোপনে আপনার ডিভাইসে ইনস্টল হয় এবং প্রতিটি কীস্ট্রোক লগ করে। হ্যাকাররা সরাসরি কোম্পানির ডাটাবেসও লক্ষ্য করে, নিরাপত্তা দুর্বলতা কাজে লাগিয়ে লক্ষ লক্ষ রেকর্ড একবারে চুরি করে।
একবার চুরি হলে, এই প্রশংসাপত্রগুলি ঘন ঘন ডার্ক ওয়েবে উপস্থিত হয়। অপরাধীরা সেগুলি বাল্কে বিক্রয় বা বাণিজ্য করে, একাধিক প্ল্যাটফর্মে আরও আক্রমণ সক্ষম করে।
পরিচিত ক্রেডেনশিয়াল ফাঁসের বড় ঘটনাসমূহ যা ডিজিটাল নিরাপত্তাকে নতুন রূপ দিয়েছে
পাসওয়ার্ড ফাঁসের ইতিহাসে এমন কিছু ঘটনা রয়েছে যা গুরুতর নিরাপত্তা দুর্বলতা প্রকাশ করেছে। FCC-এর মতে, T-Mobile-এর 2021 সালের ভঙ্গে 7 কোটি 66 লাখ মানুষ[2] প্রভাবিত হয়েছিল, এবং চুরি যাওয়া তথ্যের মধ্যে ছিল লক্ষ লক্ষ বর্তমান, সাবেক ও সম্ভাব্য গ্রাহকের নাম, জন্মতারিখ এবং সামাজিক নিরাপত্তা নম্বর।
২০১৭ সালের Equifax হ্যাকটি এখনও সবচেয়ে গুরুত্বপূর্ণ ঘটনাগুলোর একটি হিসেবে রয়ে গেছে: FTC জানিয়েছে এতে ১৪ কোটি ৭০ লক্ষ মানুষের ব্যক্তিগত তথ্য প্রকাশ পেয়েছিল[3]। এই ঘটনাগুলো শক্তিশালী এনক্রিপশন এবং নিরাপত্তা দুর্বলতা দ্রুত প্যাচ করার প্রয়োজনীয়তাকে স্পষ্টভাবে তুলে ধরে।
এখনও ব্যবহৃত সবচেয়ে সাধারণ (এবং সবচেয়ে খারাপ) পাসওয়ার্ডগুলি
প্রশংসাপত্র চুরির সম্পর্কে ব্যাপক সচেতনতা সত্ত্বেও, লক্ষ লক্ষ মানুষ এখনও অত্যন্ত দুর্বল পাসওয়ার্ড ব্যবহার করে। সাধারণ উদাহরণগুলির মধ্যে রয়েছে:
→ admin → password2024 → password → 12345 → 654321 → Iloveyou → qwerty → 1111111 (বা 222222, 3333333, 4444444, 5555555, ইত্যাদি) → 123123 → abc123 → asdfgh
এই পাসওয়ার্ডগুলো সাইবার অপরাধীদের জন্য অনুমান করা সবচেয়ে সহজ, এজন্যই NIST-এর নির্দেশিকা বলে, সেবাগুলোর উচিত নতুন পাসওয়ার্ডগুলোকে সাধারণভাবে ব্যবহৃত ও আগে ফাঁস হওয়া মানের তালিকার সঙ্গে মিলিয়ে দেখা[4] এবং মিললে তা প্রত্যাখ্যান করা। এমন একটি পাসওয়ার্ড ব্যবহার করা অনেকটা এরকম, যেন আপনি দামি জিনিস একটি আলমারিতে তালাবদ্ধ করলেন, কিন্তু চাবিটা তালার মধ্যেই ঝুলিয়ে রেখে দিলেন।
পাসওয়ার্ড লিক প্রতিরোধ: প্রমাণিত কৌশল এবং সেরা অনুশীলন
প্রতিরোধমূলক ব্যবস্থা গ্রহণ আপনার সামগ্রিক ডিজিটাল নিরাপত্তা অবস্থান শক্তিশালী করে। প্রশংসাপত্র লঙ্ঘনগুলি এখন ব্যতিক্রমী নয় বরং প্রত্যাশিত হওয়ার সাথে সাথে, আপনার পাসওয়ার্ডগুলি সুরক্ষিত করার জন্য পদক্ষেপ নেওয়া আর ঐচ্ছিক নয়।
প্রতিটি অ্যাকাউন্টের জন্য শক্তিশালী, অনন্য প্রশংসাপত্র তৈরি করুন
আপনার ডিজিটাল পরিচয় রক্ষা করা পাসওয়ার্ড নিজেই দিয়ে শুরু হয়:
→ অনন্য পাসওয়ার্ড: প্রতিটি অনলাইন অ্যাকাউন্টের জন্য আলাদা শক্তিশালী পাসওয়ার্ড[5] প্রয়োজন। একাধিক সাইটে একই পাসওয়ার্ড ব্যবহার করলে একটি মাত্র লঙ্ঘনই সেই একই পাসওয়ার্ড শেয়ার করা প্রতিটি অ্যাকাউন্টের নিরাপত্তা বিপন্ন করতে পারে।
→ টু-ফ্যাক্টর অথেনটিকেশন (2FA): দ্বিতীয় যাচাইকরণ ধাপ যোগ করার মানে হলো কেউ আপনার পাসওয়ার্ড চুরি করলেও, আপনার অ্যাকাউন্টে পৌঁছানোর জন্য দ্বিতীয় ধাপটি সে পূরণ করতে পারবে না[6]। Microsoft বলছে MFA অ্যাকাউন্ট আক্রমণের 99.9 শতাংশের বেশি ব্লক করতে পারে[7]। আপনি আপনার মোবাইল ডিভাইসে একটি কোড পান অথবা ফিঙ্গারপ্রিন্টের মতো বায়োমেট্রিক পদ্ধতি ব্যবহার করেন। 2FA এমন কিছু একত্র করে যা আপনি জানেন (আপনার পাসওয়ার্ড) এবং এমন কিছু যা আপনার কাছে আছে (আপনার ফোন), যার ফলে আক্রমণকারীদের পক্ষে ঢোকা অনেক বেশি কঠিন হয়ে যায়।
পাসওয়ার্ড তৈরি করুন যা ব্রুট-ফোর্স আক্রমণের বিরোধিতা করে
আপনার অ্যাকাউন্টগুলি সুরক্ষিত করা সহজ, ইচ্ছাকৃত প্রচেষ্টা নেয়:
→ দীর্ঘ পাসফ্রেজ: CISA সুপারিশ করে পাসওয়ার্ড হতে হবে কমপক্ষে ১৬ অক্ষরের[5], এবং এলোমেলো স্ট্রিংয়ের বিকল্প হিসেবে ৪ থেকে ৭টি অসম্পর্কিত শব্দের একটি মনে রাখার মতো বাক্যাংশ ব্যবহারের পরামর্শ দেয়। ছোট ও সাধারণ পাসওয়ার্ডের তুলনায় দৈর্ঘ্য ভাঙার প্রচেষ্টার বিরুদ্ধে অনেক বেশি কার্যকর প্রতিরোধ গড়ে তোলে।
→ পরিবর্তন করুন সমঝোতার পর: NIST-এর নির্দেশিকা অনুযায়ী পরিষেবাগুলি নিয়মিত সময় পর পর পাসওয়ার্ড পরিবর্তনের দাবি করতে পারবে না[4], তবে আপস হওয়ার প্রমাণ থাকলে অবশ্যই পরিবর্তন বাধ্যতামূলক করতে হবে। নিজের ক্ষেত্রেও একই নিয়ম মানুন: যেকোনো প্রতিবেদিত লঙ্ঘনের পর, সংশ্লিষ্ট শংসাপত্রগুলি অবিলম্বে আপডেট করুন।
জটিলতা পরিচালনা করতে একটি পাসওয়ার্ড ম্যানেজার ব্যবহার করুন
ডজনটি শক্তিশালী পাসওয়ার্ড পরিচালনা করার জন্য স্মৃতিশক্তি প্রয়োজন নয়:
→ পাসওয়ার্ড ম্যানেজার: CISA-এর পরামর্শ হলো পাসওয়ার্ড লিখে রাখার বদলে একটি পাসওয়ার্ড ম্যানেজার ব্যবহার করুন[5]। এই টুলগুলো একটি এনক্রিপ্টেড ডাটাবেস থেকে জটিল পাসওয়ার্ড তৈরি, সংরক্ষণ ও পুনরুদ্ধার করে, এবং দুর্বল বা বারবার ব্যবহৃত পাসওয়ার্ড চিহ্নিত করে। আপনাকে শুধু একটি মাস্টার পাসওয়ার্ড মনে রাখতে হয়। প্রতিটি অ্যাকাউন্টের জন্য আলাদা পাসওয়ার্ড থাকলে অন্য কোনো সেবায় লিক হলেও ক্ষতি সীমিত থাকে।
→ MSP থেকে এন্টারপ্রাইজ সমাধান: সংস্থাগুলি একক সাইন-অন (SSO) এবং ব্যাপক অডিট ক্ষমতা অন্তর্ভুক্ত করে এমন পরিচালিত পাসওয়ার্ড সিস্টেম থেকে উপকৃত হয়। এই সমাধানগুলি স্কেলে সুবিধা এবং নিরাপত্তা উভয়ই বৃদ্ধি করে।
অতিরিক্ত নিরাপত্তা স্তর হিসাবে একটি VPN যোগ করুন
একটি VPN আপনার পাসওয়ার্ড নিরাপত্তা সম্পূরক করে পরিবহনে ডেটা রক্ষা করে:
→ এনক্রিপশন: একটি VPN আপনার ইন্টারনেট সংযোগ এনক্রিপ্ট করে, আপনি পাঠান এবং গ্রহণ করা ডেটা যে কেউ এটি বাধা দিলে তা পড়তে অক্ষম করে।
→ সুরক্ষিত পাবলিক Wi-Fi ব্যবহার: FTC বলছে বেশিরভাগ ওয়েবসাইট এখন এনক্রিপশন ব্যবহার করে[8], যার ফলে https দেখতে পেলে পাবলিক Wi-Fi সাধারণত নিরাপদ থাকে। যে নেটওয়ার্কগুলোকে আপনি বিশ্বাস করেন না সেখানে VPN একটি অতিরিক্ত স্তর যোগ করে, কিন্তু এটি কোনো কোম্পানির ডেটাবেস ব্রিচ ঠেকাতে পারে না।
| ধাপ | ক্রিয়া | অগ্রাধিকার |
|---|---|---|
| 1 | সেই সেবায় লিক হওয়া পাসওয়ার্ড অবিলম্বে পরিবর্তন করুন | তাৎক্ষণিক |
| 2 | যেকোনো অন্যান্য অ্যাকাউন্টে এটি পরিবর্তন করুন যেখানে আপনি সেই পাসওয়ার্ড পুনরায় ব্যবহার করেছেন | তাৎক্ষণিক |
| 3 | প্রভাবিত অ্যাকাউন্টগুলিতে দুই-ফ্যাক্টর প্রমাণীকরণ (2FA) সক্ষম করুন | একই দিন |
| 4 | সম্ভাব্য অননুমোদিত অ্যাক্সেস সম্পর্কে প্রাসঙ্গিক প্ল্যাটফর্মগুলি সতর্ক করুন | একই দিন |
| 5 | আর্থিক তথ্য প্রকাশ করা হলে আপনার ব্যাংক বা ক্রেডিট কার্ড জারিকারক যোগাযোগ করুন | একই দিন |
| 6 | অ্যান্টিভাইরাস সফ্টওয়্যার ব্যবহার করে ম্যালওয়্যারের জন্য ডিভাইসগুলি স্ক্যান করুন | ২৪ ঘন্টার মধ্যে |
| 7 | নিরাপত্তা প্রশ্নগুলি পুনরায় সেট করুন যা বিকল্প লগইন পথ হিসাবে কাজ করতে পারে | ২৪ ঘন্টার মধ্যে |
| 8 | সন্দেহজনক কার্যকলাপের জন্য ব্যাংক বিবৃতি এবং ক্রেডিট প্রতিবেদন পর্যবেক্ষণ করুন | চলমান |
টিপ: আপনার ইমেইল ঠিকানাটি কোনো পরিচিত ডেটা ব্রিচে আছে কিনা তা যাচাই করতে “Have I Been Pwned?”[9] ব্যবহার করুন। বিনামূল্যে ব্রিচ সতর্কতা সেট আপ করুন, যাতে আপনার ক্রেডেনশিয়াল কোনো নতুন লিকে প্রকাশ পাওয়ার সাথে সাথেই আপনাকে জানানো হয়, কয়েক সপ্তাহ পরে আবিষ্কার করার বদলে।
একটি পাসওয়ার্ড লিক সনাক্ত করা এবং দ্রুত সাড়া দেওয়া
আপস করা প্রশংসাপত্রের লক্ষণ স্বীকৃতি এবং দ্রুত সাড়া দেওয়া ক্ষতি কমায় এবং আপনার ডিজিটাল জীবনে নিরাপত্তা পুনরুদ্ধার করে।
পরীক্ষা করুন আপনার পাসওয়ার্ড প্রকাশিত হয়েছে কিনা
সতর্ক থাকুন এবং নিয়মিত আপনার প্রশংসাপত্র স্থিতি যাচাই করুন:
→ লঙ্ঘন বিজ্ঞপ্তি সেবা: “Have I Been Pwned?” এর মতো সরঞ্জামগুলি ব্যবহার করুন আপনার ইমেল এবং পাসওয়ার্ড একটি ডেটা লঙ্ঘনে প্রদর্শিত হয়েছে কিনা তা পরীক্ষা করতে। এই সেবাগুলি পরিচিত লঙ্ঘনগুলি থেকে তথ্য সংকলন করে এবং আপনার প্রশংসাপত্র সামনে আসলে সতর্ক করে।
→ সন্দেহজনক কার্যকলাপ পর্যবেক্ষণ করুন: অপরিচিত স্থান থেকে অননুমোদিত লগইন, অপ্রত্যাশিত পাসওয়ার্ড পুনরায় সেট করার ইমেল বা আপনি ব্যবহার করে এমন সেবা থেকে নিরাপত্তা সতর্কতা দেখুন। এগুলি আপস করা প্রশংসাপত্রের প্রাথমিক সতর্কতা লক্ষণ।
সতর্কতা লক্ষণ যা আপনার অ্যাকাউন্ট আপস হয়েছে
কখনও কখনও, হ্যাকিং সূচক সূক্ষ্ম। এখানে যা দেখার জন্য:
→ অস্বাভাবিক অ্যাকাউন্ট কার্যকলাপ: আপনি শুরু করেননি এমন অপরিচিত স্থান বা অস্বাভাবিক সময়ে লগইনগুলি।
→ লক করা অ্যাকাউন্ট: অপ্রত্যাশিত লকআউট প্রস্তাব দেয় অন্য কেউ আপনার প্রশংসাপত্র পরিবর্তন করেছে।
→ অপ্রত্যাশিত আর্থিক লেনদেন: ব্যাংক বিবৃতিতে বা ক্রেডিট রিপোর্টে অস্বীকৃত চার্জগুলি সম্ভাব্য পরিচয় চুরির ইঙ্গিত দেয়। যে কোনো সন্দেহজনক লঙ্ঘন উইন্ডোর সময় সাপ্তাহিক আর্থিক রেকর্ড পর্যালোচনা করুন।
একটি লঙ্ঘনে আপনার প্রশংসাপত্র উপস্থিত হওয়ার পরে অবিলম্বে পদক্ষেপ
যদি আপনি আবিষ্কার করেন আপনার পাসওয়ার্ড একটি লঙ্ঘনে উপস্থিত হয়েছে, ঘন্টার মধ্যে কাজ করুন:
→ আপনার পাসওয়ার্ড পরিবর্তন করুন: প্রশংসাপত্র অবিলম্বে আপডেট করুন, যেকোনো অ্যাকাউন্টে শুরু করুন যা একই পাসওয়ার্ড শেয়ার করে।
→ দুই-ফ্যাক্টর প্রমাণীকরণ (2FA) প্রয়োগ করুন: এমনকি আপনার নতুন আপডেট অ্যাকাউন্টে এই অতিরিক্ত স্তর যোগ করুন।
→ প্রাসঙ্গিক প্ল্যাটফর্মগুলি সতর্ক করুন: যেকোনো প্ল্যাটফর্ম যেখানে আপনার প্রশংসাপত্র ব্যবহার করা হতে পারে সম্ভাব্য লঙ্ঘন সম্পর্কে অবহিত করুন।
→ আর্থিক প্রতিষ্ঠানগুলিতে যোগাযোগ করুন: আপনার ব্যাংক বা ক্রেডিট কার্ড জারিকারক জানান জালিয়াতি সনাক্ত করতে বা আপস করা কার্ড প্রতিস্থাপন করতে।
একটি প্রশংসাপত্র লঙ্ঘনের পরে ক্ষতি সীমাবদ্ধ করা
কার্যকর প্রতিক্রিয়া প্রযুক্তিগত সুরক্ষা এবং স্পষ্ট যোগাযোগ প্রয়োজন, বিশেষত যখন আপস করা প্রশংসাপত্র পরিচয় চুরির মতো ঝুঁকিতে অবদান রাখতে পারে।
→ ম্যালওয়্যারের জন্য স্ক্যান করুন: কীলগার বা অন্যান্য ডেটা-সংগ্রহ ম্যালওয়্যারের জন্য আপনার ডিভাইসগুলি স্ক্যান করতে অ্যান্টিভাইরাস সফ্টওয়্যার ব্যবহার করুন।
→ নিরাপত্তা প্রশ্ন পুনরায় সেট করুন: নিরাপত্তা প্রশ্ন এবং উত্তরগুলি পরিবর্তন করুন যা বিকল্প অ্যাকাউন্ট অ্যাক্সেস পথ প্রদান করে।
→ স্টেকহোল্ডারদের সাথে যোগাযোগ করুন: যদি আপনি অন্যদের ডেটা পরিচালনা করেন (উদাহরণস্বরূপ, একটি ব্যবসা চালান), প্রভাবিত ক্লায়েন্ট, দলের সদস্য বা অংশীদারদের লঙ্ঘন এবং আপনি নিচ্ছেন ব্যবস্থা সম্পর্কে দ্রুত অবহিত করুন।
অতিরিক্ত নিরাপত্তা স্তর: VPN সুরক্ষা এবং তার বাইরে
আপনার অনলাইন পরিচয় রক্ষা করা শক্তিশালী পাসওয়ার্ডের বাইরে প্রসারিত। প্রতিরক্ষার একাধিক স্তর প্রশংসাপত্র চুরির জন্য আপনার এক্সপোজার উল্লেখযোগ্যভাবে হ্রাস করে।
কীভাবে VPN পাসওয়ার্ড চুরির ঝুঁকি কমায়
যখন আপনি VPN ব্যবহার করেন, তখন আপনার ইন্টারনেট ট্র্যাফিক একটি নিরাপদ সার্ভারের মধ্য দিয়ে যায়, যা আপনার ডিভাইস এবং ইন্টারনেটের মধ্যে প্রবাহিত তথ্যকে এনক্রিপ্ট করে। এই এনক্রিপশন সবচেয়ে বেশি কাজে লাগে সেই পাবলিক Wi-Fi নেটওয়ার্কগুলোতে যেগুলোকে আপনি বিশ্বাস করেন না, যেখানে VPN নেটওয়ার্কের অন্য ব্যবহারকারীদের আপনার ট্র্যাফিক পড়া থেকে বিরত রাখে।
তবে, একটি VPN বিস্তৃত কৌশলে একটি স্তর। এটি অনন্য পাসওয়ার্ড, একটি পাসওয়ার্ড ম্যানেজার, 2FA এবং নিয়মিত লঙ্ঘন পর্যবেক্ষণের সাথে একত্রিত করুন ব্যাপক সুরক্ষার জন্য।
প্রশংসাপত্র সুরক্ষার জন্য শীর্ষ VPN
প্রশংসাপত্র চুরির বিরুদ্ধে আপনার নিরাপত্তা শক্তিশালী করতে শীর্ষ-রেট VPN প্রদানকারী বিবেচনা করুন:
→ NordVPN: শক্তিশালী এনক্রিপশন প্রোটোকলের জন্য পরিচিত, NordVPN ডাবল VPN সুরক্ষা প্রদান করে যা আপনার ট্রাফিক দুইবার এনক্রিপ্ট করে। এটি 7,213 টি সার্ভার 150 টি দেশে প্রদান করে।
→ ExpressVPN: গতি এবং ব্যবহার সহজতার জন্য প্রশংসিত, ExpressVPN যাচাই করা নো-লগ নীতির সাথে শক্তিশালী এনক্রিপশন সরবরাহ করে। এটি আন্তর্জাতিকভাবে ব্যক্তিগত ব্রাউজিংয়ের জন্য ভৌগোলিক-সীমাবদ্ধতা অতিক্রম করে।
→ CyberGhost: ব্যবহারকারী-বান্ধব ইন্টারফেস এবং ১০০টি দেশে 9,600+ সার্ভার সহ, CyberGhost VPN নতুনদের জন্য নির্ভরযোগ্য সুরক্ষা প্রদান করে।
একটি সম্পূর্ণ প্রশংসাপত্র নিরাপত্তা কৌশল তৈরি করা
আপনার নিরাপত্তা রুটিনে একটি VPN যোগ করা সরল। একটি সুনামী প্রদানকারী নির্বাচন করুন, অ্যাপ্লিকেশন ডাউনলোড করুন এবং ব্রাউজ করা বা সংবেদনশীল তথ্য প্রবেশ করার আগে একটি সার্ভারে সংযোগ করুন। VPN সক্রিয় রাখুন কোনো নেটওয়ার্কে যা আপনি সম্পূর্ণভাবে বিশ্বাস করেন না।
VPN ব্যবহারকে এই অপরিহার্য অনুশীলনগুলির সাথে যুক্ত করুন:
→ প্রতিটি অ্যাকাউন্টের জন্য একটি পাসওয়ার্ড ম্যানেজার ব্যবহার করুন → যেসব অ্যাকাউন্ট সমর্থন করে সেগুলোতে 2FA চালু করুন → নোটিফিকেশন পরিষেবার মাধ্যমে নিয়মিত ব্রিচ চেক চালান → কোনো পরিষেবা ব্রিচের খবর দিলে বা আপনার সন্দেহ হলে এখনই একটি পাসওয়ার্ড পরিবর্তন করুন → সব সফটওয়্যার এবং অপারেটিং সিস্টেম সর্বশেষ সংস্করণে প্যাচ করা রাখুন
এই বহু-স্তর পদ্ধতি প্রশংসাপত্রগুলি একটি ডেটা লিকে উপস্থিত হওয়ার ঝুঁকি কমায় এবং আপনার অ্যাকাউন্টগুলি নিরাপদ রাখে এমনকি যদি একটি প্রতিরক্ষা স্তর ব্যর্থ হয়।
চূড়ান্ত সিদ্ধান্ত
আপনার অনলাইন অ্যাকাউন্টের নিরাপত্তা আপনার দৈনিক অভ্যাসের উপর নির্ভর করে। অনন্য, শক্তিশালী পাসওয়ার্ড বাস্তবায়ন, সক্রিয় পর্যবেক্ষণের মাধ্যমে সতর্ক থাকা এবং আপস আবিষ্কার করার সময় দ্রুত কাজ করা প্রতিটি ডিজিটাল ব্যবহারকারীর জন্য অপরিহার্য অনুশীলন।
আজ একটি পদক্ষেপ নিন। একটি দুর্বল পাসওয়ার্ড আপডেট করুন। আপনার সবচেয়ে গুরুত্বপূর্ণ অ্যাকাউন্টে দুই-ফ্যাক্টর প্রমাণীকরণ সক্ষম করুন। আপনার প্রাথমিক ইমেল ঠিকানায় একটি লঙ্ঘন পরীক্ষা চালান। এই ক্রিয়াগুলি মিনিট নেয় কিন্তু ক্ষতি প্রতিরোধ করে যা আনতে মাস বা বছর লাগে।
ডিজিটাল হুমকি প্রতিটি বছর আরও পরিশীলিত হয়। আপনার সেরা প্রতিরক্ষা একটি সামঞ্জস্যপূর্ণ, বহু-স্তর পদ্ধতি: শক্তিশালী প্রশংসাপত্র, একটি পাসওয়ার্ড ম্যানেজার, 2FA, অবিশ্বাস্য নেটওয়ার্কে VPN সুরক্ষা এবং নিয়মিত লঙ্ঘন পর্যবেক্ষণ। একটি লঙ্ঘন আপনাকে মনে করানোর জন্য অপেক্ষা করবেন না। এই অভ্যাসগুলি এখন আপনার রুটিনে তৈরি করুন।
তথ্যসূত্র
- Verizon. তা.উ. 2024 Dbir Data Breach Investigations Report. ১৬ অক্টোবর, ২০২৬ তারিখে https://www.verizon.com/business/resources/Tfc3/reports/2024-dbir-data-breach-investigations-report.pdf থেকে সংগৃহীত.
- FCC. তা.উ. DA 24 860A1. ১৬ অক্টোবর, ২০২৬ তারিখে https://docs.fcc.gov/public/attachments/DA-24-860A1.pdf থেকে সংগৃহীত.
- Federal Trade Commission. 2019. Equifax Data Breach Settlement. ১৬ অক্টোবর, ২০২৬ তারিখে https://www.ftc.gov/enforcement/refunds/equifax-data-breach-settlement থেকে সংগৃহীত.সংরক্ষিত: Wayback Machine স্ন্যাপশট
- NIST. তা.উ. NIST Special Publication 800-63B. ১৬ অক্টোবর, ২০২৬ তারিখে https://pages.nist.gov/800-63-4/sp800-63b.html থেকে সংগৃহীত.সংরক্ষিত: Wayback Machine স্ন্যাপশট
- Cybersecurity and Infrastructure Security Agency CISA. তা.উ. Use Strong Passwords. ১৬ অক্টোবর, ২০২৬ তারিখে https://www.cisa.gov/secure-our-world/use-strong-passwords থেকে সংগৃহীত.সংরক্ষিত: Wayback Machine স্ন্যাপশট
- Cybersecurity and Infrastructure Security Agency CISA. তা.উ. Turn On MFA. ১৬ অক্টোবর, ২০২৬ তারিখে https://www.cisa.gov/secure-our-world/turn-mfa থেকে সংগৃহীত.সংরক্ষিত: Wayback Machine স্ন্যাপশট
- M. Maynes. 2019. One simple action you can take to prevent 99.9 percent of attacks on your accounts. Microsoft Security Blog (২০ আগস্ট, ২০১৯). ১৬ অক্টোবর, ২০২৬ তারিখে https://www.microsoft.com/en-us/security/blog/2019/08/20/one-simple-action-you-can-take-to-prevent-99-9-percent-of-account-attacks/ থেকে সংগৃহীত.সংরক্ষিত: Wayback Machine স্ন্যাপশট
- Consumer Advice. 2026. Are Public Wi-Fi Networks Safe? What You Need To Know. ১৬ অক্টোবর, ২০২৬ তারিখে https://consumer.ftc.gov/articles/are-public-wi-fi-networks-safe-what-you-need-know থেকে সংগৃহীত.সংরক্ষিত: Wayback Machine স্ন্যাপশট
- Have I Been Pwned. তা.উ. Have I Been Pwned: Check if your email address has been exposed in a data breach. ১৬ অক্টোবর, ২০২৬ তারিখে https://haveibeenpwned.com/ থেকে সংগৃহীত.
এই পৃষ্ঠার রিসোর্সসমূহ
আমাদের গবেষণার চার্ট এবং রেফারেন্স চিত্র, বিনামূল্যে দেখুন এবং শেয়ার করুন।
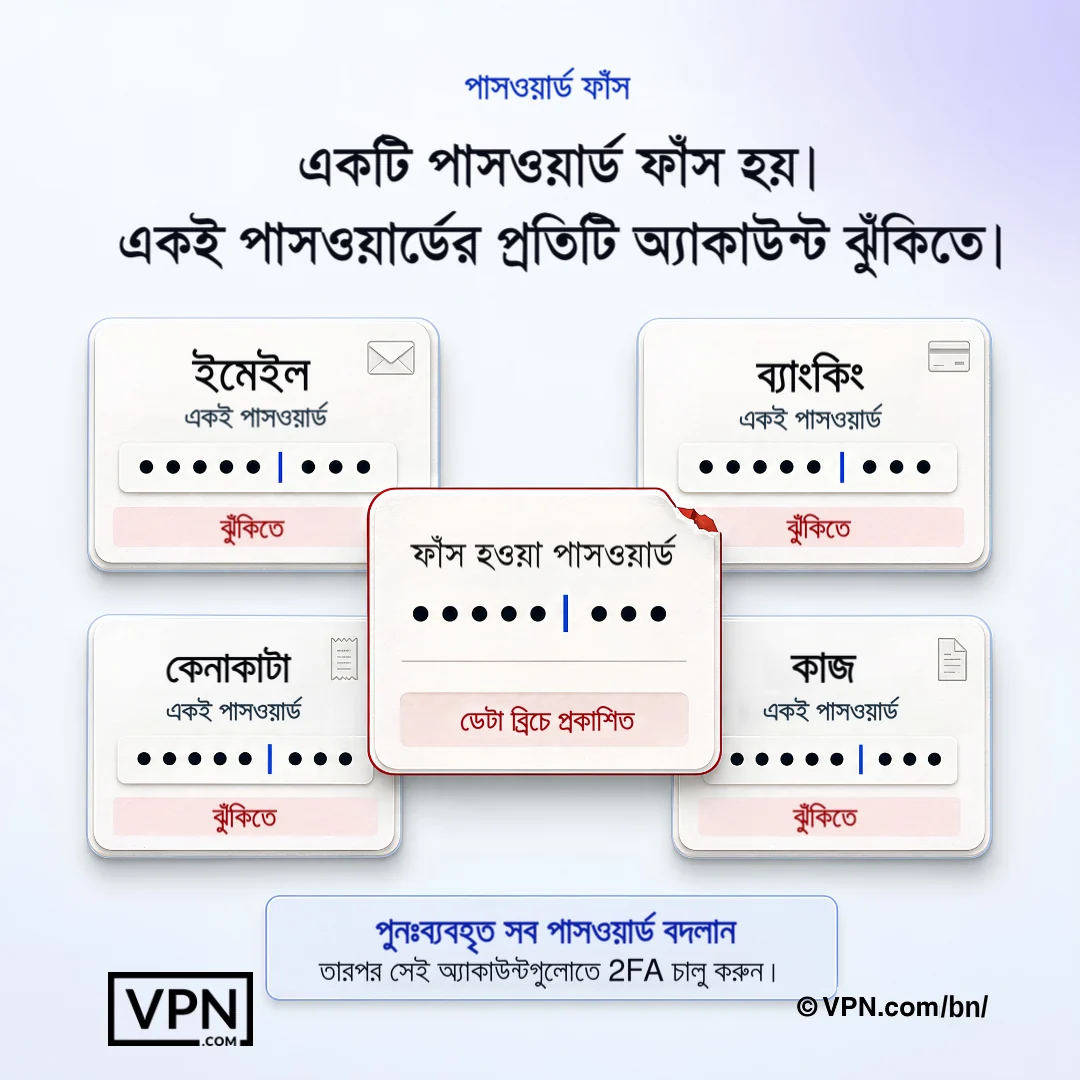
একটি উন্মুক্ত পাসওয়ার্ড প্রতিটি অ্যাকাউন্টকে ঝুঁকিতে ফেলতে পারে যেখানে একই পাসওয়ার্ড পুনরায় ব্যবহার করা হয়েছে।
অক্ষরে জিজ্ঞাসিত প্রশ্নাবলী
পাসওয়ার্ডগুলি প্রকৃতপক্ষে কীভাবে একটি ডেটা লিকে শেষ হয়?
পাসওয়ার্ডগুলি ফিশিং আক্রমণের মাধ্যমে লিক হয় যা আপনাকে প্রশংসাপত্র হস্তান্তরে প্রতারণা করে, ম্যালওয়্যার যা আপনার কীস্ট্রোক লগ করে এবং সরাসরি কোম্পানির ডাটাবেস আক্রমণ করে যেখানে হ্যাকাররা নিরাপত্তা দুর্বলতা কাজে লাগিয়ে একবারে লক্ষ লক্ষ রেকর্ড চুরি করে। চুরি করা প্রশংসাপত্র তখন ডার্ক ওয়েবে বাল্কে বিক্রয় বা ব্যবসা করা হয়, আপনি ব্যবহার করে অন্যান্য প্ল্যাটফর্মে আরও আক্রমণ সক্ষম করে।
কতবার চুরি হওয়া ক্রেডেনশিয়াল ডেটা লঙ্ঘনে জড়িত থাকে?
চুরি হওয়া ক্রেডেনশিয়াল ডেটা লঙ্ঘন ঘটার একটি মূল কারণ। Verizon-এর 2024 Data Breach Investigations Report অনুযায়ী গত ১০ বছরে প্রায় এক-তৃতীয়াংশ (31%) লঙ্ঘনে এগুলো উপস্থিত ছিল। ফাঁস হওয়া ক্রেডেনশিয়াল অন্য সাইটে পুনরায় ব্যবহার করা হয়, তাই যারা কখনো লঙ্ঘিত সেবাটি ব্যবহার করেননি, একটি একক ফাঁসও তাদের জন্য গুরুত্বপূর্ণ হতে পারে।
কোন বড় বড় ডেটা লঙ্ঘন পাসওয়ার্ড ফাঁসের বাস্তব ঝুঁকি দেখায়?
দুটি লঙ্ঘন এর ব্যাপ্তি বোঝায়: ২০১৭ সালের Equifax হ্যাক FTC-এর মতে ১৪৭ মিলিয়ন মানুষের ব্যক্তিগত তথ্য ফাঁস করে দেয়, এবং FCC-এর মতে T-Mobile-এর ২০২১ সালের লঙ্ঘন ৭৬.৬ মিলিয়ন মানুষকে প্রভাবিত করে, যার মধ্যে নেওয়া তথ্যের মধ্যে ছিল Social Security নম্বরও। প্রতিটি ঘটনা দেখায় কীভাবে একটি ডেটাবেসের ব্যর্থতা লক্ষ লক্ষ মানুষের জন্য পরিচয় চুরির ঝুঁকিতে ধারাবাহিকভাবে রূপ নেয়।
সবচেয়ে খারাপ পাসওয়ার্ডগুলো এখনও কোনগুলো বেশি ব্যবহৃত হয়?
সচেতনতা থাকা সত্ত্বেও লাখো মানুষ এখনও “password”, “12345”, “qwerty”, “abc123” এবং “password2024”-এর মতো পাসওয়ার্ড ব্যবহার করেন। এগুলো সহজে অনুমান করা যায়, এবং NIST-এর নির্দেশনা অনুযায়ী সেবাদাতাদের উচিত সাধারণভাবে ব্যবহৃত এবং আগে ফাঁস হয়ে যাওয়া পাসওয়ার্ড প্রত্যাখ্যান করা। এমন পাসওয়ার্ড ব্যবহার করা অনেকটা মূল্যবান জিনিস তালাবদ্ধ আলমারিতে রেখে চাবিটা তালায় ঝুলিয়ে রাখার মতো।
দুই-ফ্যাক্টর প্রমাণীকরণ কীভাবে একটি লিক হওয়া পাসওয়ার্ড ব্যবহার করা বন্ধ করে?
2FA একটি দ্বিতীয় যাচাইকরণ পদক্ষেপ যোগ করে, সাধারণত আপনার ফোনে পাঠানো একটি কোড বা একটি আঙুলের ছাপের মতো বায়োমেট্রিক চেক, যা কিছু যা আপনি জানেন (আপনার পাসওয়ার্ড) এবং কিছু যা আপনার আছে (আপনার ডিভাইস) সম্মিলিত করে। এমনকি যদি আপনার পাসওয়ার্ড একটি লিকে উপস্থিত হয়, আপনার ফোন বা আঙুলের ছাপ ছাড়া একজন আক্রমণকারী এখনও লগ ইন করতে পারে না, যা এটি সমর্থন করে এমন প্রতিটি অ্যাকাউন্টে সক্ষম করা উচিত।
আমার পাসওয়ার্ড কত ঘন ঘন বদলানো উচিত?
কোনো পাসওয়ার্ড ফাঁসের খবর পাওয়ার পর বা আপস হওয়ার কোনো লক্ষণ দেখলে সঙ্গে সঙ্গে তা বদলান। NIST-এর বর্তমান নির্দেশনা বলে, পরিষেবাগুলো নিয়মিত পাসওয়ার্ড পরিবর্তনের দাবি করতে পারবে না, এবং আপসের প্রমাণ পাওয়া গেলেই কেবল পরিবর্তন বাধ্যতামূলক করতে পারবে। তার বদলে প্রতিটি অ্যাকাউন্টের জন্য আলাদা, অনন্য পাসওয়ার্ড ব্যবহারে মনোযোগ দিন, কারণ একাধিক সাইটে একই পাসওয়ার্ড ব্যবহার করলে একটি ফাঁস সেই সব অ্যাকাউন্টকেই বিপন্ন করে দেয়।
আমার পাসওয়ার্ড ইতিমধ্যে ফাঁস হয়েছে কিনা কীভাবে যাচাই করব?
আপনার ইমেইল বা পাসওয়ার্ড কোনো পরিচিত ডেটা ব্রিচে আছে কিনা তা দেখতে Have I Been Pwned (haveibeenpwned.com)-এর মতো একটি ব্রিচ বিজ্ঞপ্তি সেবা ব্যবহার করুন। বিনামূল্যের ব্রিচ সতর্কতা সেট আপ করুন, যাতে নতুন কোনো ক্রেডেনশিয়াল ফাঁস হওয়া মাত্রই আপনাকে জানানো হয়, সপ্তাহ পরে আবিষ্কার করার অপেক্ষা না করে। নিয়মিত এই যাচাই করা একটি চলমান নিরাপত্তা রুটিনের গুরুত্বপূর্ণ অংশ।
পাসওয়ার্ড ম্যানেজার ব্যবহার করা সত্যিই নিরাপদ?
হ্যাঁ। একটি পাসওয়ার্ড ম্যানেজার একটি এনক্রিপ্ট করা ডাটাবেস থেকে জটিল পাসওয়ার্ড তৈরি, সংরক্ষণ এবং পুনরুদ্ধার করে, তাই আপনাকে শুধুমাত্র একটি মাস্টার পাসওয়ার্ড মনে রাখতে হবে। এটি আপনার প্রশংসাপত্র রক্ষা করে এমনকি আপনি যে কোনো অন্য সেবা ব্যবহার করে লঙ্ঘন হলেও, যেহেতু প্রতিটি অ্যাকাউন্ট একটি অনন্য, জটিল পাসওয়ার্ড পায় পুনরায় ব্যবহারের পরিবর্তে। সংস্থাগুলি এন্টারপ্রাইজ সমাধানের সাথে এটি প্রসারিত করতে পারে যা একক সাইন-অন এবং অডিটিং যোগ করে।
কোনো VPN কি আমার পাসওয়ার্ড ফাঁস হওয়া আটকাতে পারে?
সরাসরি নয়। VPN আপনার ইন্টারনেট সংযোগ এনক্রিপ্ট করে, ফলে মাঝপথে আটকানো ডেটা পড়ার অযোগ্য থাকে। এটি সবচেয়ে বেশি কাজে লাগে পাবলিক Wi-Fi-তে, যেখানে সাইবার অপরাধীরা প্রায়ই পাসওয়ার্ড চুরি করে। তবে Equifax-এর মতো কোনো কোম্পানির ডেটাবেস ভঙ্গ হওয়া এটি থামাতে পারে না। তাই এটিকে অনন্য পাসওয়ার্ড, 2FA এবং একটি পাসওয়ার্ড ম্যানেজারের বিকল্প না ভেবে, স্তরভিত্তিক সুরক্ষার সম্পূরক হিসেবে ব্যবহার করুন।
কেন পাসওয়ার্ড ম্যানেজার আমাকে রক্ষা করে এমনকি যদি আপনি যে সাইট ব্যবহার করে এটি লঙ্ঘন হয়?
কারণ প্রতিটি অ্যাকাউন্ট ভাগ করা একটির পরিবর্তে নিজস্ব অনন্য, জটিল পাসওয়ার্ড পায়, একটি সেবায় একটি লঙ্ঘন শুধুমাত্র সেই একক প্রশংসাপত্র প্রকাশ করে, প্রতিটি অ্যাকাউন্ট এটি যুক্ত নয়। এটি সরাসরি প্রশংসাপত্র stuffing গণনা করে, যেখানে আক্রমণকারীরা একটি লঙ্ঘন থেকে লিক করা পাসওয়ার্ড নিয়ে অন্য সাইট বিরুদ্ধে চেষ্টা করে, যা পাসওয়ার্ড পুনরায় ব্যবহার করা হয় না যখন ব্যর্থ হয়।
আমি কী করব প্রথম ২৪ ঘন্টায় আমার প্রশংসাপত্র একটি লিকে খুঁজে পাওয়ার পরে?
লিক হওয়া পাসওয়ার্ড অবিলম্বে সেই সেবায় পরিবর্তন করুন, তখন যেকোনো জায়গায় আপডেট করুন আপনি এটি পুনরায় ব্যবহার করেছেন এবং একই দিন প্রভাবিত অ্যাকাউন্টে 2FA সক্ষম করুন। প্রাসঙ্গিক প্ল্যাটফর্ম এবং আর্থিক তথ্য প্রকাশ করা হলে আপনার ব্যাংক সতর্ক করুন। ২৪ ঘন্টার মধ্যে, ম্যালওয়্যারের জন্য স্ক্যান করুন এবং নিরাপত্তা প্রশ্নগুলি পুনরায় সেট করুন যা বিকল্প লগইন পথ হিসাবে কাজ করতে পারে।
কী সতর্কতা লক্ষণ নির্দেশ করে আমার অ্যাকাউন্ট ইতিমধ্যে আপস হয়েছে?
দেখুন আপনি শুরু করেননি এমন অপরিচিত স্থান বা সময়ে লগইনগুলি, অপ্রত্যাশিত পাসওয়ার্ড পুনরায় সেট করার ইমেল, হঠাৎ লকআউট অনুমান করে অন্য কেউ আপনার প্রশংসাপত্র পরিবর্তন করেছে এবং ব্যাংক বিবৃতিতে অস্বীকৃত চার্জ। যে কোনো সন্দেহজনক লঙ্ঘন উইন্ডোর সময় সাপ্তাহিক আর্থিক রেকর্ড পর্যালোচনা করুন, যেহেতু এই লক্ষণগুলি প্রায়শই আপনি অন্যথায় লক্ষ্য করার আগে উপস্থিত হয়।
কোন VPN প্রদানকারী সর্বোত্তম সুরক্ষা প্রকাশ দেয় সর্বজনীন Wi-Fi এ প্রশংসাপত্র চুরির বিরুদ্ধে?
NordVPN 150টি দেশে 7,213 সার্ভার জুড়ে দ্বিগুণ VPN সুরক্ষা অফার করে যা ট্রাফিক দুবার এনক্রিপ্ট করে, ExpressVPN শক্তিশালী এনক্রিপশনকে যাচাই করা নো-লগ নীতির সাথে জোড়া করে এবং CyberGhost ১০০টি দেশে 9,600+ সার্ভার চালায় একটি শিক্ষানবিস-বান্ধব ইন্টারফেসের সাথে। সমস্ত তিনটি এনক্রিপ্ট ডেটা রূপান্তরিত করে যা অবিশ্বাস্য সর্বজনীন Wi-Fi নেটওয়ার্কে সবচেয়ে গুরুত্বপূর্ণ যেখানে প্রশংসাপত্র সাধারণভাবে ক্যাপচার করা হয়।
একটি সম্পূর্ণ পাসওয়ার্ড নিরাপত্তা কৌশল কেমন দেখায়?
একটি সম্পূর্ণ কৌশলে পাঁচটি প্রতিরক্ষা স্তর থাকে: প্রতিটি অ্যাকাউন্টের জন্য আলাদা পাসওয়ার্ড, জটিলতা সামলানোর জন্য একটি পাসওয়ার্ড ম্যানেজার, প্রতিটি সমর্থিত অ্যাকাউন্টে 2FA, “Have I Been Pwned” এর মতো পরিষেবার মাধ্যমে নিয়মিত লিক পরীক্ষা, এবং যেকোনো অনিরাপদ নেটওয়ার্কে সক্রিয় একটি VPN। কোনো লিকের পর অবিলম্বে শংসাপত্র পরিবর্তন করা এবং সফটওয়্যার আপডেট রাখা এই কৌশলটিকে সম্পূর্ণ করে, যাতে কোনো একটি ব্যর্থতা সবকিছুর সঙ্গে আপস না করে।