জিরো ট্রাস্ট সাইবার সিকিউরিটি: নীতি ও বাস্তবায়ন
জিরো ট্রাস্ট সাইবার সিকিউরিটির মূলনীতি, মডেলটি কীভাবে কাজ করে, মূল সুবিধা এবং পেরিমিটার প্রতিরক্ষা থেকে সর্বদা-যাচাই করা অ্যাক্সেসে স্থানান্তরের ব্যবহারিক পদক্ষেপ জানুন।
 Michael Gargiulo
মূল বিষয়: জিরো ট্রাস্ট সিকিউরিটি সেই পুরানো অনুমানটি প্রতিস্থাপন করে যে আপনার নেটওয়ার্কের অভ্যন্তরে সবকিছু নিরাপদ। প্রতিটি ব্যবহারকারী, ডিভাইস এবং সংযোগ ক্রমাগত যাচাই করা হয়, ক্লাউড-সংযুক্ত পরিবেশে লঙ্ঘনের ঝুঁকি নাটকীয়ভাবে হ্রাস করে।
জিরো ট্রাস্ট সাইবার সিকিউরিটি কী?
ঐতিহ্যবাহী নেটওয়ার্ক সিকিউরিটি একটি সাধারণ ধারণার উপর নির্ভর করে: পেরিমিটারের অভ্যন্তরে সবকিছু বিশ্বাস করুন এবং প্রান্তে হুমকি ব্লক করুন। ফায়ারওয়াল, VPN এবং অনুপ্রবেশ সনাক্তকরণ সিস্টেম কর্পোরেট সম্পদের চারপাশে একটি ডিজিটাল খাই গঠন করে। একবার একজন ব্যবহারকারী বা ডিভাইস গেট অতিক্রম করলে, তারা অবাধে চলাফেরা করে।
সেই মডেলটি আর কাজ করে না। ক্লাউড কম্পিউটিং, দূরবর্তী কাজ এবং মোবাইল ডিভাইসগুলি নেটওয়ার্ক পেরিমিটারটি সম্পূর্ণরূপে দ্রবীভূত করেছে। কর্মচারীরা কফি শপে ব্যক্তিগত ল্যাপটপ থেকে সংবেদনশীল ডেটা অ্যাক্সেস করে। তৃতীয় পক্ষের বিক্রেতারা অভ্যন্তরীণ সিস্টেমে সরাসরি সংযোগ করে। আক্রমণকারীরা যারা একটি একক এন্ডপয়েন্ট লঙ্ঘন করে তারা একটি সম্পূর্ণ সংস্থা জুড়ে পার্শ্বীয়ভাবে সরানো যেতে পারে।
জিরো ট্রাস্ট সাইবার সিকিউরিটি এই বাস্তবতার মুখোমুখি হয়। নেটওয়ার্কের অভ্যন্তরে কিছুই নিরাপদ বলে অনুমান করার পরিবর্তে, জিরো ট্রাস্ট প্রতিটি অ্যাক্সেস অনুরোধকে সম্ভাব্যভাবে শত্রু হিসাবে বিবেচনা করে। প্রতিটি ব্যবহারকারী, প্রতিটি ডিভাইস এবং প্রতিটি সংযোগ যে কোনও সম্পদে অ্যাক্সেস পাওয়ার আগে তার সত্যতা প্রমাণ করতে হবে। বৃহত্তর হুমকি ল্যান্ডস্কেপের জন্য, আমাদের সাইবার সিকিউরিটি হাব দেখুন।
The NIST বিশেষ প্রকাশনা 800-207[1] হলো জিরো ট্রাস্টের জন্য মার্কিন ফেডারেল রেফারেন্স আর্কিটেকচার। এতে জিরো ট্রাস্টের সংজ্ঞা, জিরো ট্রাস্ট ডিজাইনের সাতটি মূলনীতি (tenets), নীতি ইঞ্জিনের (policy engine) মতো যৌক্তিক উপাদান এবং বিভিন্ন বাস্তবায়ন ধরন বর্ণনা করা হয়েছে। মার্কিন সরকার আরও প্রকাশ করে CISA Zero Trust Maturity Model[2], যা জিরো ট্রাস্টকে পাঁচটি স্তম্ভের (পরিচয়, ডিভাইস, নেটওয়ার্ক, অ্যাপ্লিকেশন ও ওয়ার্কলোড, এবং ডেটা) ভিত্তিতে সাজায়, এবং OMB মেমোরান্ডাম M-22-09[3], যা এজেন্সিগুলোর জন্য ফেডারেল জিরো ট্রাস্ট কৌশল।
জিরো ট্রাস্ট একটি একক পণ্য নয় যা আপনি কিনতে পারেন। এটি একটি সিকিউরিটি মডেল, একটি দর্শন এবং একটি স্থাপত্য পদ্ধতি যা সংস্থাগুলি প্রতিটি স্তরে অ্যাক্সেস এবং বিশ্বাসের বিষয়ে কীভাবে চিন্তা করে তা পুনর্নির্ধারণ করে।
মূল জিরো ট্রাস্ট নীতিসমূহ
নিম্নলিখিত টেবিলটিতে জিরো ট্রাস্ট নির্দেশিকায় বারবার উল্লেখ করা ছয়টি অনুশীলন ক্ষেত্রের সারসংক্ষেপ দেওয়া হয়েছে। NIST SP 800-207 নিজে সাতটি নীতি সংজ্ঞায়িত করে, যেমন: সমস্ত ডেটা উৎস ও কম্পিউটিং সেবাকে সম্পদ হিসেবে গণ্য করা হয়, নেটওয়ার্ক অবস্থান নির্বিশেষে সমস্ত যোগাযোগ সুরক্ষিত থাকে, প্রতিটি সেশনের জন্য অ্যাক্সেস মঞ্জুর করা হয়, এবং অ্যাক্সেস গতিশীল নীতির মাধ্যমে নির্ধারিত হয়:
| জিরো ট্রাস্ট নীতি | অনুশীলনে এটি কী অর্থ |
|---|---|
| স্পষ্টভাবে যাচাই করুন | প্রতিটি ব্যবহারকারী, ডিভাইস এবং অনুরোধ প্রমাণীকরণ করুন — প্রতিবার, শুধুমাত্র লগইনে নয় |
| সর্বনিম্ন সুবিধা অ্যাক্সেস | শুধুমাত্র একটি নির্দিষ্ট কাজের জন্য প্রয়োজনীয় অনুমতি প্রদান করুন, কিছু বেশি নয় |
| লঙ্ঘন অনুমান করুন | এমনভাবে সিস্টেম ডিজাইন করুন যেন আক্রমণকারীরা ইতিমধ্যে অভ্যন্তরে আছে; ব্ল্যাস্ট রেডিয়াস সীমিত করুন |
| নেটওয়ার্ক বিভাজন | নেটওয়ার্কটি বিভক্ত করুন যাতে একটি আপসকৃত অঞ্চল পার্শ্বীয়ভাবে ছড়িয়ে না পড়ে |
| বহু-ফ্যাক্টর প্রমাণীকরণ | সমস্ত অ্যাক্সেস পয়েন্টের জন্য পাসওয়ার্ডের বাইরে একটি দ্বিতীয় ফ্যাক্টর প্রয়োজন করুন |
| ক্রমাগত পর্যবেক্ষণ | সমস্ত কার্যকলাপ রিয়েল টাইমে লগ এবং বিশ্লেষণ করুন যাতে অস্বাভাবিকতা তাড়াতাড়ি ধরা পড়ে |
প্রতিটি নীতি একে অপরকে শক্তিশালী করে। কম-সুবিধা অ্যাক্সেস একটি আপস-করা অ্যাকাউন্ট কোথায় পৌঁছাতে পারে তা সীমাবদ্ধ করে। নেটওয়ার্ক সেগমেন্টেশন আক্রমণকারী প্রমাণীকরণ এড়িয়ে গেলেও ক্ষতি সীমাবদ্ধ রাখে। ক্রমাগত পর্যবেক্ষণ স্থির নিয়মগুলি যা ধরতে পারত না, সেই অস্বাভাবিক আচরণ শনাক্ত করে। সব মিলিয়ে, এই অনুশীলনগুলি সুরক্ষার এমন ওভারল্যাপিং স্তর তৈরি করে যা একটি সফল লঙ্ঘনের ঝুঁকি কমিয়ে আনে।
গুরুত্বপূর্ণ: জিরো ট্রাস্ট একটি পণ্য নয়; এটি একটি সিকিউরিটি মডেল। ঐতিহ্যবাহী পেরিমিটার প্রতিরক্ষা অনুমান করে যে নেটওয়ার্কের অভ্যন্তরে সবকিছু নিরাপদ, কিন্তু দূরবর্তী কাজ এবং ক্লাউড কম্পিউটিং সেই সীমানাটি দ্রবীভূত করেছে। সর্বনিম্ন-সুবিধা অ্যাক্সেস গ্রহণ করা এবং ক্রমাগত যাচাইকরণ নাটকীয়ভাবে অ্যাক্সেস প্রাপ্ত আক্রমণকারীদের একবার একটি লঙ্ঘন ছড়িয়ে পড়ার ঝুঁকি হ্রাস করে।
জিরো ট্রাস্ট আর্কিটেকচার উপাদান
একটি জিরো ট্রাস্ট আর্কিটেকচার একসাথে কাজ করা বেশ কয়েকটি সংযুক্ত উপাদানের উপর নির্ভর করে। প্রতিটিটি বোঝা সংস্থাগুলিকে বাস্তবসম্মত স্থাপনা পরিকল্পনা করতে সাহায্য করে।
পরিচয় এবং অ্যাক্সেস ব্যবস্থাপনা (IAM)
IAM জিরো ট্রাস্টের ভিত্তি। মাইক্রোসফ্ট এন্ট্রা আইডি (পূর্বে এজিউর AD), অক্টা এবং পিং পরিচয়ের মতো সমাধানগুলি যে কোনও সম্পদে অ্যাক্সেস প্রদানের আগে ব্যবহারকারীর পরিচয় যাচাই করে। প্রতিটি অ্যাক্সেস অনুরোধ IAM স্তরের মধ্য দিয়ে যায়, যা অ্যাক্সেস প্রদানের বা অস্বীকার করার আগে পরিচয়, ভূমিকা এবং প্রসঙ্গ মূল্যায়ন করে। শক্তিশালী পরিচয় এবং অ্যাক্সেস ব্যবস্থাপনা অনুশীলন শংসাপত্র সংগ্রহ এবং অ্যাকাউন্ট দখল আক্রমণ প্রতিরোধ করতেও সাহায্য করে।
মাল্টি-ফ্যাক্টর অথেন্টিকেশন (MFA)
MFA-এর জন্য ব্যবহারকারীদের অন্তত দুটি আলাদা উপাদানের মাধ্যমে তাদের পরিচয় প্রমাণ করতে হয়: এমন কিছু যা তারা জানে (পাসওয়ার্ড), এমন কিছু যা তাদের কাছে আছে (হার্ডওয়্যার টোকেন বা ফোন), অথবা এমন কিছু যা তারা নিজে (বায়োমেট্রিক)। সন্দেহজনক কার্যকলাপযুক্ত অ্যাকাউন্ট নিয়ে একটি Microsoft Research গবেষণায় দেখা গেছে যে MFA সামগ্রিকভাবে আপোসের ঝুঁকি 99.22% কমিয়েছে[4], এবং যেসব ক্ষেত্রে ক্রেডেনশিয়াল ফাঁস হয়েছিল সেখানে 98.56%। যেকোনো zero trust বাস্তবায়নে MFA অপরিহার্য।
মাইক্রো-বিভাজন
নেটওয়ার্কটিকে একটি একক বিশ্বস্ত অঞ্চল হিসাবে বিবেচনা করার পরিবর্তে, মাইক্রো-বিভাজন এটিকে ছোট, বিচ্ছিন্ন সেগমেন্টে বিভক্ত করে। প্রতিটি সেগমেন্ট তার নিজস্ব অ্যাক্সেস নীতি প্রয়োগ করে। যদি একজন আক্রমণকারী একটি সেগমেন্টকে আপস করে, তারা অন্যদের মধ্যে পার্শ্বীয়ভাবে যেতে পারে না। VMware NSX, Illumio এবং Cisco ACI-এর মতো সরঞ্জামগুলি স্কেলে মাইক্রো-বিভাজন সক্ষম করে।
এন্ডপয়েন্ট সনাক্তকরণ এবং প্রতিক্রিয়া (EDR)
জিরো ট্রাস্ট নেটওয়ার্কে সংযুক্ত প্রতিটি ডিভাইসে দৃশ্যমানতার প্রয়োজন। CrowdStrike Falcon, SentinelOne এবং মাইক্রোসফ্ট Defender for Endpoint-এর মতো EDR সমাধানগুলি ক্রমাগত ডিভাইস স্বাস্থ্য পর্যবেক্ষণ করে, দূষিত আচরণ সনাক্ত করে এবং সম্মতি নীতি প্রয়োগ করে। একটি ডিভাইস যা সম্মতির বাইরে পড়ে যায় (পুরানো OS, নিখোঁজ প্যাচ) সংবেদনশীল সম্পদে অ্যাক্সেস করা স্বয়ংক্রিয়ভাবে ব্লক করা যেতে পারে।
সিকিউরিটি তথ্য এবং ইভেন্ট ব্যবস্থাপনা (SIEM)
SIEM প্ল্যাটফর্মগুলি পুরো পরিবেশ জুড়ে লগ সংগ্রহ করে এবং অস্বাভাবিকতা সনাক্ত করতে বিশ্লেষণ প্রয়োগ করে। Splunk, মাইক্রোসফ্ট Sentinel এবং IBM QRadar-এর মতো সমাধানগুলি জিরো ট্রাস্ট যা ক্রমাগত পর্যবেক্ষণ প্রদান করে। রিয়েল-টাইম সতর্কতা এবং স্বয়ংক্রিয় প্রতিক্রিয়া প্লেবুক সিকিউরিটি দলগুলিকে দিন থেকে মিনিটের মধ্যে হুমকির উপর কাজ করতে সাহায্য করে।
নীতি ইঞ্জিন এবং নীতি প্রশাসক
একটি জিরো ট্রাস্ট আর্কিটেকচারের হৃদয়ে নীতি ইঞ্জিন বসে। এই উপাদানটি সংজ্ঞায়িত নীতি (ব্যবহারকারীর ভূমিকা, ডিভাইসের স্বাস্থ্য, অবস্থান, দিনের সময়, ঝুঁকির স্কোর) এর বিপরীতে প্রতিটি অ্যাক্সেস অনুরোধ মূল্যায়ন করে এবং রিয়েল-টাইম বিশ্বাস সিদ্ধান্ত নেয়। নীতি প্রশাসক তখন সেই সিদ্ধান্তটি প্রয়োগ করে উপযুক্ত প্রয়োগ বিন্দুকে সংযোগটি অনুমতি দিতে বা ব্লক করার জন্য নির্দেশ দিয়ে।
জিরো ট্রাস্ট বনাম ঐতিহ্যবাহী পেরিমিটার সিকিউরিটি
জিরো ট্রাস্ট এবং উত্তরাধিকার পদ্ধতির মধ্যে বৈসাদৃশ্য বোঝা সংস্থাগুলি স্থানান্তরিত হচ্ছে কেন তা স্পষ্ট করে।
| ফ্যাক্টর | ঐতিহ্যবাহী পেরিমিটার সিকিউরিটি | জিরো ট্রাস্ট সিকিউরিটি |
|---|---|---|
| বিশ্বাস মডেল | নেটওয়ার্কের অভ্যন্তরে সবকিছু বিশ্বাস করুন | কিছু বিশ্বাস করবেন না; সবকিছু যাচাই করুন |
| অ্যাক্সেস স্কোপ | প্রমাণীকরণের পরে ব্যাপক নেটওয়ার্ক অ্যাক্সেস | দানাদার, প্রতি-অ্যাপ্লিকেশন অ্যাক্সেস |
| যাচাইকরণ ফ্রিকোয়েন্সি | একবার লগইনে | ক্রমাগত, প্রতিটি অনুরোধ |
| পার্শ্বীয় আন্দোলন ঝুঁকি | উচ্চ — একবার ভিতরে আক্রমণকারীরা অবাধে চলাফেরা করে | কম — মাইক্রো-বিভাজন লঙ্ঘন রোধ করে |
| দূরবর্তী কাজের সহায়তা | সমস্ত ট্রাফিক টানেলিং সমস্ত ট্রাফিক দূরবর্তী করার জন্য VPN প্রয়োজন করে | বিতরণকৃত অ্যাক্সেসের জন্য নেটিভ সমর্থন |
| দৃশ্যমানতা | সীমিত অভ্যন্তরীণ ট্রাফিক পর্যবেক্ষণ | সমস্ত সংযোগের উপর সম্পূর্ণ দৃশ্যমানতা |
ঐতিহ্যবাহী VPN-ভিত্তিক পদ্ধতির বিপরীতে যা সংযুক্ত হওয়ার পরে বিস্তৃত নেটওয়ার্ক অ্যাক্সেস প্রদান করে, জিরো ট্রাস্ট নেটওয়ার্ক অ্যাক্সেস (ZTNA) শুধুমাত্র একটি ব্যবহারকারীর ভূমিকার জন্য প্রয়োজনীয় নির্দিষ্ট অ্যাপ্লিকেশনে অ্যাক্সেস প্রদান করে। যে সংস্থাগুলি এনক্রিপশনের জন্য এখনও গোপনীয়তা-কেন্দ্রিক VPN ব্যবহার করে তারা ZTNA স্তরভিত্তিক করতে পারে যাতে নিয়ন্ত্রণ করা যায় প্রতিটি ব্যবহারকারী প্রকৃতপক্ষে কী পৌঁছাতে পারে। VPN এনক্রিপ্টেড টানেল পরিচালনা করে; জিরো ট্রাস্ট অনুমোদন এবং ক্রমাগত যাচাইকরণ পরিচালনা করে। প্রতিটি পদ্ধতির চারপাশে নির্মিত এন্টারপ্রাইজ প্ল্যাটফর্মের পাশাপাশি তুলনার জন্য, আমাদের এন্টারপ্রাইজ VPN তুলনা দেখুন।
জিরো ট্রাস্ট আর্কিটেকচার বাস্তবায়নের পদ্ধতি
জিরো ট্রাস্ট বাস্তবায়ন একদিনের কাজ নয়, এবং ধাপে ধাপে করাই সবচেয়ে ভালো। এখানে একটি ব্যবহারিক, ধাপে ধাপে পদ্ধতি দেওয়া হলো।
ধাপ 1: আপনার সুরক্ষা পৃষ্ঠ মানচিত্র করুন
আপনার সবচেয়ে গুরুত্বপূর্ণ ডেটা, অ্যাপ্লিকেশন, সম্পদ এবং সেবা (DAAS) চিহ্নিত করুন। আক্রমণ পৃষ্ঠের বিপরীতে, যা বিশাল এবং ক্রমাগত সম্প্রসারণ, সুরক্ষা পৃষ্ঠ ছোট এবং সু-সংজ্ঞায়িত। এখানে শুরু করুন।
ধাপ 2: লেনদেন প্রবাহ মানচিত্র করুন
ট্রাফিক কীভাবে আপনার নেটওয়ার্ক জুড়ে চলাচল করে তা ডকুমেন্ট করুন। বুঝুন কোন ব্যবহারকারীরা কোন অ্যাপ্লিকেশনে, কোন ডিভাইস থেকে এবং কোন পথের মাধ্যমে অ্যাক্সেস করে। আপনি যে প্রবাহগুলি বুঝি না তার উপর নীতি প্রয়োগ করতে পারবেন না।
ধাপ ৩: প্রোটেক্ট সারফেসের চারপাশে আর্কিটেকচার তৈরি করুন
আপনার প্রোটেক্ট সারফেসের চারপাশে নেক্সট-জেনারেশন ফায়ারওয়াল, IAM সমাধান এবং মাইক্রো-সেগমেন্টেশন টুল স্থাপন করুন। প্রতিটি অ্যাক্সেস সিদ্ধান্তের কেন্দ্রে পলিসি ইঞ্জিন রাখুন। NIST SP 800-207 চারটি ডিপ্লয়মেন্ট ভ্যারিয়েশনের বর্ণনা দেয়: ডিভাইস এজেন্ট/গেটওয়ে-ভিত্তিক, এনক্লেভ-ভিত্তিক, রিসোর্স পোর্টাল-ভিত্তিক এবং ডিভাইস অ্যাপ্লিকেশন স্যান্ডবক্সিং। আপনার বিদ্যমান অবকাঠামোর উপর ভিত্তি করে বেছে নিন।
ধাপ 4: দানাদার অ্যাক্সেস নীতি তৈরি করুন
Kipling পদ্ধতি ব্যবহার করে দানাদার অ্যাক্সেস নীতি সংজ্ঞায়িত করুন: কে অ্যাক্সেসের অনুরোধ করছে? তারা কোন অ্যাপ্লিকেশন অ্যাক্সেস করছে? তারা কখন এটি অ্যাক্সেস করছে? তারা কোথায় অবস্থিত? তাদের অ্যাক্সেস কেন প্রয়োজন? তারা কীভাবে সংযুক্ত করছে? এই ছয়টি প্রশ্ন প্রতিটি নীতি নিয়মের ভিত্তি তৈরি করে।
ধাপ ৫: সর্বত্র মাল্টি-ফ্যাক্টর অথেনটিকেশন চালু করুন
সব অ্যাক্সেস পয়েন্টে MFA চালু করুন। প্রথমে বিশেষাধিকারপ্রাপ্ত অ্যাকাউন্টগুলোকে অগ্রাধিকার দিন, তারপর সব ব্যবহারকারীর জন্য এটি বিস্তৃত করুন। হার্ডওয়্যার সিকিউরিটি কী (YubiKey, Google Titan) ফিশিং-প্রতিরোধী, এবং এটিই সেই MFA ধরন যা OMB M-22-09[3] ফেডারেল এজেন্সিগুলোকে গ্রহণ করতে নির্দেশ দেয়।
ধাপ 6: ক্রমাগত পর্যবেক্ষণ এবং বিশ্লেষণ সক্রিয় করুন
SIEM এবং EDR সমাধান স্থাপন করুন রিয়েল টাইমে সমস্ত ট্রাফিক পর্যবেক্ষণ করতে। স্বাভাবিক আচরণের জন্য বেসলাইন প্রতিষ্ঠা করুন যাতে অস্বাভাবিকতা অবিলম্বে সতর্কতা ট্রিগার করে। সাধারণ হুমকি প্যাটার্নের জন্য প্রতিক্রিয়া প্লেবুক স্বয়ংক্রিয় করুন।
ধাপ 7: পুনরাবৃত্তি এবং সম্প্রসারণ
আপনার সবচেয়ে সংবেদনশীল সম্পদ দিয়ে শুরু করুন এবং জিরো ট্রাস্ট নিয়ন্ত্রণ বাইরে প্রসারিত করুন। প্রতিটি পর্যায় পরীক্ষা, যাচাইকরণ এবং নীতি পরিমার্জন অন্তর্ভুক্ত করা উচিত। জিরো ট্রাস্ট একটি গন্তব্য নয়; এটি উন্নতির একটি চলমান প্রক্রিয়া।
সাধারণ জিরো ট্রাস্ট ব্যবহার কেস
দূরবর্তী এবং হাইব্রিড কর্মশক্তি
বাড়িতে, সহ-কর্মকাঠামো বা ক্লায়েন্ট সাইটে কাজ করা কর্মীদের সাথে সংস্থাগুলি অবিলম্বে জিরো ট্রাস্ট থেকে উপকৃত হয়। সমস্ত ট্রাফিক একটি কেন্দ্রীয় VPN এর মাধ্যমে রুট করার পরিবর্তে, ZTNA সমাধানগুলি প্রতিটি ব্যবহারকারী এবং ডিভাইস স্বাধীনভাবে যাচাই করে। এটি লেটেন্সি হ্রাস করে এবং একই সময়ে সিকিউরিটি উন্নত করে।
ক্লাউড-প্রথম সংস্থাগুলি
AWS, Azure এবং Google Cloud জুড়ে কর্মভার চালিত কোম্পানিগুলির একাধিক পরিবেশ জুড়ে ধারাবাহিক অ্যাক্সেস নিয়ন্ত্রণ প্রয়োজন। জিরো ট্রাস্ট নীতিগুলি ব্যবহারকারী এবং কর্মভার অনুসরণ করে, নেটওয়ার্ক সীমানা নয়।
নিয়ন্ত্রিত শিল্পগুলি
HIPAA এর অধীন স্বাস্থ্যসেবা সংস্থাগুলি, PCI DSS এবং SOX দ্বারা নিয়ন্ত্রিত আর্থিক প্রতিষ্ঠাগুলি এবং FedRAMP অনুসরণ করে সরকারী এজেন্সিগুলির সকলেই কঠোর অ্যাক্সেস নিয়ন্ত্রণ এবং নিরীক্ষা পথ প্রয়োজন। জিরো ট্রাস্ট ডিজাইন দ্বারা উভয় প্রদান করে।
তৃতীয় পক্ষ এবং ঠিকাদার অ্যাক্সেস
বিক্রেতা এবং ঠিকাদাররা প্রায়শই নির্দিষ্ট অভ্যন্তরীণ সিস্টেমে অ্যাক্সেস প্রয়োজন। জিরো ট্রাস্ট তাদের শুধুমাত্র তারা প্রয়োজন এমন সম্পদে, শুধুমাত্র যে সময়ের জন্য তারা প্রয়োজন সে সময়ে অ্যাক্সেস মঞ্জুর করে, সম্পূর্ণ লগিং প্রতিটি কর্ম।
মার্জার এবং অধিগ্রহণ
দুটি সংস্থা মার্জ করার সময়, তাদের নেটওয়ার্ক একীভূত করা উল্লেখযোগ্য ঝুঁকি প্রবর্তন করে। জিরো ট্রাস্ট প্রতিটি পরিবেশকে স্বাধীন অ্যাক্সেস নিয়ন্ত্রণ বজায় রাখতে দেয় যখন প্রতি-অ্যাপ্লিকেশন ভিত্তিতে ক্রস-সাংগঠনিক অ্যাক্সেস নির্বাচনভাবে মঞ্জুর করে।
জিরো ট্রাস্ট কি আপনার সংস্থার জন্য সঠিক?
জিরো ট্রাস্ট সাইবার সিকিউরিটি একটি অস্থায়ী প্রবণতা নয়। এটি সংস্থাগুলি তাদের ডেটা, অ্যাপ্লিকেশন এবং ব্যবহারকারীদের রক্ষা করার পদ্ধতিতে একটি মৌলিক পরিবর্তন। পুরানো পেরিমিটার-ভিত্তিক মডেল অনুমান করে হুমকি দেওয়াল বাইরে থাকে। আজ, ক্লাউড কম্পিউটিং, দূরবর্তী কাজ এবং ক্রমবর্ধমান পরিশীলিত আক্রমণ যেমন পরিচয় চুরি এবং শংসাপত্র সংগ্রহের সাথে, সেই অনুমান সংস্থাগুলিকে গুরুতর ঝুঁকিতে রাখে।
জিরো ট্রাস্ট গ্রহণ করা মানে ক্রমাগত যাচাইকরণ, সর্বনিম্ন সুবিধা অ্যাক্সেস, নেটওয়ার্ক বিভাজন, বহু-ফ্যাক্টর প্রমাণীকরণ এবং রিয়েল-টাইম পর্যবেক্ষণে প্রতিশ্রুতিবদ্ধ হওয়া। এটি প্রযুক্তিতে বিনিয়োগ এবং কীভাবে আপনার সংস্থা অ্যাক্সেস মঞ্জুর এবং পরিচালনা করে তা পুনর্বিবেচনার ইচ্ছা প্রয়োজন।
পেঅফ উল্লেখযোগ্য: হ্রাস লঙ্ঘন ঝুঁকি, শক্তিশালী সম্মতি অবস্থান, নেটওয়ার্ক কার্যকলাপে ভাল দৃশ্যমানতা এবং একটি সিকিউরিটি মডেল যা আপনার সংস্থার সাথে স্কেল করে।
আপনার সবচেয়ে গুরুত্বপূর্ণ সম্পদ দিয়ে শুরু করুন। আপনার ট্রাফিক প্রবাহ মানচিত্র করুন। MFA এবং IAM স্থাপন করুন। আপনার নেটওয়ার্ক বিভাজিত করুন। সবকিছু পর্যবেক্ষণ করুন। এগিয়ে যাওয়ার প্রতিটি পদক্ষেপ যে হুমকি সবচেয়ে গুরুত্বপূর্ণ তার জন্য আপনার এক্সপোজার হ্রাস করে।
তথ্যসূত্র
- S. Rose, O. Borchert, S. Mitchell, and S. Connelly. 2020. Zero Trust Architecture. NIST Special Publication (SP) 800-207. National Institute of Standards and Technology. DOI: https://doi.org/10.6028/NIST.SP.800-207.সংরক্ষিত: Wayback Machine স্ন্যাপশট
- CISA. তা.উ. Zero Trust Maturity Model V2 508. ১৮ অক্টোবর, ২০২৬ তারিখে https://www.cisa.gov/sites/default/files/2023-04/zero_trust_maturity_model_v2_508.pdf থেকে সংগৃহীত.সংরক্ষিত: Wayback Machine স্ন্যাপশট
- Whitehouse. তা.উ. M 22 09. ১৮ অক্টোবর, ২০২৬ তারিখে https://www.whitehouse.gov/wp-content/uploads/2022/01/M-22-09.pdf থেকে সংগৃহীত.সংরক্ষিত: Wayback Machine স্ন্যাপশট
- L. A. Meyer, S. Romero, G. Bertoli, T. Burt, A. Weinert, and J. L. Ferres. 2023. How effective is multifactor authentication at deterring cyberattacks? arXiv.org (১ মে, ২০২৩). ১৮ অক্টোবর, ২০২৬ তারিখে https://arxiv.org/abs/2305.00945 থেকে সংগৃহীত.সংরক্ষিত: Wayback Machine স্ন্যাপশট
এই পৃষ্ঠার রিসোর্সসমূহ
আমাদের গবেষণার চার্ট এবং রেফারেন্স চিত্র, বিনামূল্যে দেখুন এবং শেয়ার করুন।
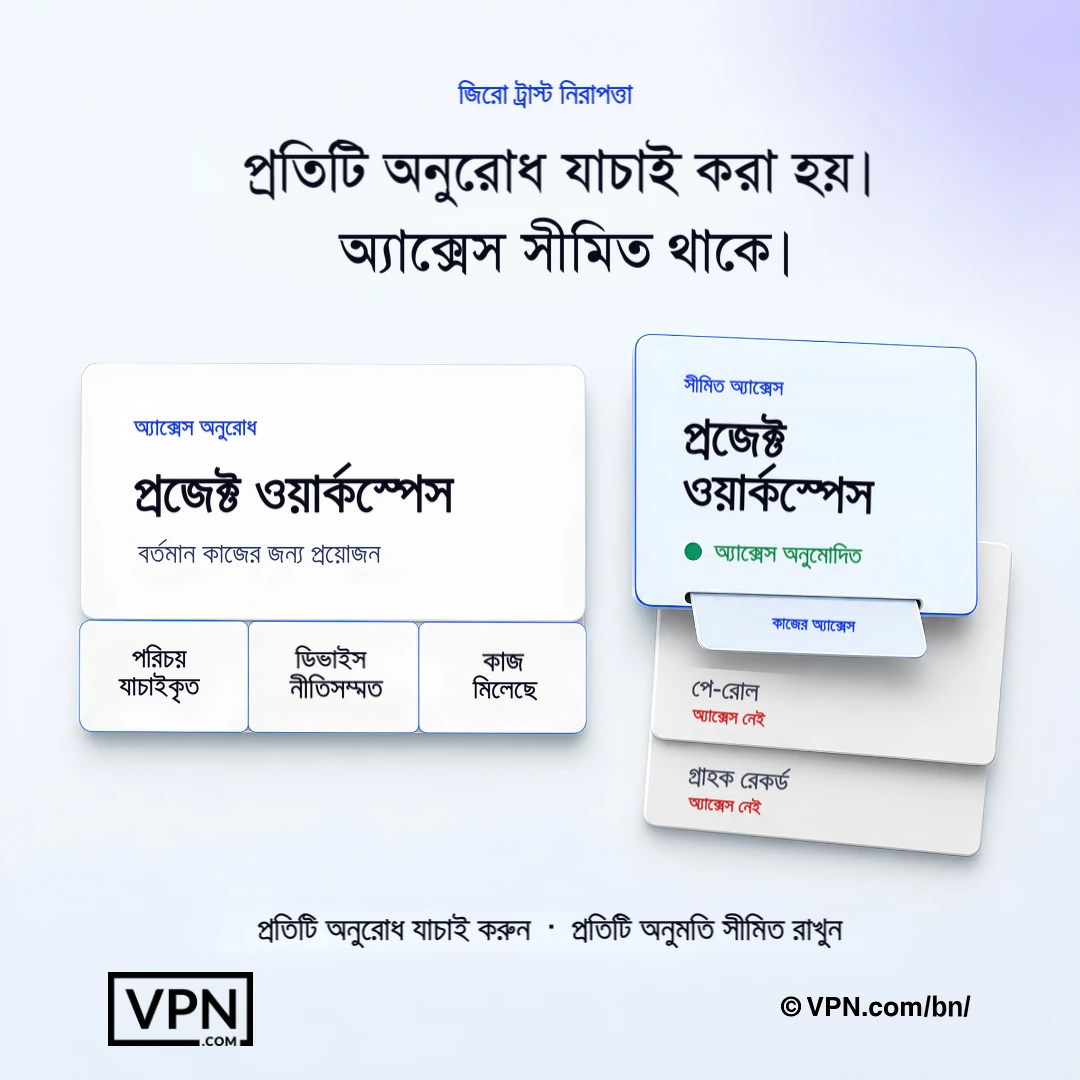
জিরো ট্রাস্ট প্রতিটি অনুরোধ যাচাই করে এবং শুধুমাত্র বর্তমান কাজের জন্য প্রয়োজনীয় অনুমতি দেয়।
অনুসরণযোগ্য প্রশ্নোত্তর
জিরো ট্রাস্ট সাইবার সিকিউরিটি সহজ ভাষায় কী?
জিরো ট্রাস্টের অর্থ হলো কর্পোরেট নেটওয়ার্কের ভেতরে থাকলেও কোনো ব্যবহারকারী, ডিভাইস বা সংযোগকে ডিফল্টভাবে বিশ্বাস করা হয় না। প্রতিটি অ্যাক্সেস অনুরোধ স্পষ্টভাবে যাচাই করা হয়, কেবল ন্যূনতম প্রয়োজনীয় অনুমতি দেওয়া হয় এবং ক্রমাগত পর্যবেক্ষণ করা হয়। এটি পুরোনো “পরিধির ভেতরের সবকিছুকে বিশ্বাস করো” মডেলের জায়গা নেয়, যা ক্লাউড কম্পিউটিং ও রিমোট ওয়ার্ক সেই পরিধি মুছে দেওয়ার পর আর কার্যকর থাকে না। NIST SP 800-207 হলো এর জন্য মার্কিন যুক্তরাষ্ট্রের ফেডারেল রেফারেন্স আর্কিটেকচার।
জিরো ট্রাস্ট সাইবার সিকিউরিটির মূল নীতিগুলো কী?
NIST SP 800-207 সাতটি নীতি (tenet) সংজ্ঞায়িত করে, এবং সাধারণ অনুশীলনের ক্ষেত্রগুলোর মধ্যে রয়েছে স্পষ্টভাবে যাচাই করা, সর্বনিম্ন সুবিধার অ্যাক্সেস (least privilege), ধরে নেওয়া যে লঙ্ঘন ঘটেছে (assuming breach), নেটওয়ার্ক বিভাজন (segmentation), মাল্টি-ফ্যাক্টর অথেনটিকেশন এবং অবিরাম পর্যবেক্ষণ। প্রতিটি নীতি অন্যগুলোকে শক্তিশালী করে: সর্বনিম্ন সুবিধার অ্যাক্সেস একটি আপস-করা অ্যাকাউন্ট কী পর্যন্ত পৌঁছাতে পারে তা সীমিত করে, সেগমেন্টেশন পার্শ্বীয় বিস্তার রোধ করে, এবং অবিরাম পর্যবেক্ষণ স্থির নিয়মগুলো যা ধরতে পারে না এমন অস্বাভাবিকতা শনাক্ত করে। একসঙ্গে এগুলো একটি একক পণ্য বা সেটিংয়ের পরিবর্তে একাধিক স্তরের ওভারল্যাপিং প্রতিরক্ষা গড়ে তোলে।
একটি ঐতিহ্যবাহী VPN কী করে না এমন জিরো ট্রাস্ট কী হুমকির বিরুদ্ধে রক্ষা করে?
একটি ঐতিহ্যবাহী VPN টানেল এনক্রিপ্ট করে কিন্তু সংযুক্ত হলে ব্যাপক নেটওয়ার্ক অ্যাক্সেস প্রদান করে, তাই একজন আক্রমণকারী যিনি একটি শংসাপত্র চুরি করেন সম্পূর্ণ নেটওয়ার্ক জুড়ে পার্শ্বীয়ভাবে সরানো যেতে পারে। জিরো ট্রাস্ট নেটওয়ার্ক অ্যাক্সেস (ZTNA) শুধুমাত্র একটি ব্যবহারকারীর ভূমিকা প্রয়োজন এমন নির্দিষ্ট অ্যাপ্লিকেশনে অ্যাক্সেস প্রদান করে, প্রতিটি অনুরোধ পুনরায় যাচাই করা হয়। এটি সরাসরি পার্শ্বীয় আন্দোলন, শংসাপত্র সংগ্রহ এবং অ্যাকাউন্ট দখল, পেরিমিটার-শুধু প্রতিরক্ষা মিস আক্রমণ সীমাবদ্ধ করে।
জিরো ট্রাস্ট কীভাবে একটি লঙ্ঘনের পরে পার্শ্বীয় আন্দোলন সীমাবদ্ধ করে?
জিরো ট্রাস্ট আক্রমণকারীরা ইতিমধ্যে অভ্যন্তরে অনুমান করে এবং যে চারপাশে ডিজাইন করে। মাইক্রো-বিভাজন নেটওয়ার্কটিকে বিচ্ছিন্ন সেগমেন্টে বিভক্ত করে, তাই একটি সেগমেন্ট আপস করা অন্যদের অ্যাক্সেস দেয় না, VMware NSX, Illumio বা Cisco ACI-এর মতো সরঞ্জাম ব্যবহার করে। সর্বনিম্ন সুবিধা অ্যাক্সেস এবং SIEM প্ল্যাটফর্মের মাধ্যমে ক্রমাগত পর্যবেক্ষণের সাথে মিলিত, এটি যে কোনও একক আপসকৃত অ্যাকাউন্ট বা এন্ডপয়েন্টের ব্ল্যাস্ট রেডিয়াস সঙ্কুচিত করে।
জিরো ট্রাস্ট নেটওয়ার্ক অ্যাক্সেস (ZTNA) কী এবং এটি একটি VPN থেকে কীভাবে পৃথক?
ZTNA শুধুমাত্র একটি ব্যবহারকারীর ভূমিকা প্রয়োজন এমন নির্দিষ্ট অ্যাপ্লিকেশনে অ্যাক্সেস প্রদান করে, একটি VPN টানেল সংযুক্ত হলে যা ব্যাপক নেটওয়ার্ক অ্যাক্সেস প্রদান করে তার পরিবর্তে। সংস্থাগুলি এনক্রিপশনের জন্য একটি গোপনীয়তা-কেন্দ্রিক VPN এর উপরে ZTNA স্তর করতে পারে: VPN এনক্রিপ্ত করা টানেল পরিচালনা করে যখন জিরো ট্রাস্ট অনুমোদন এবং ক্রমাগত প্রতি-অনুরোধ যাচাইকরণ পরিচালনা করে, VPN-শুধু অ্যাক্সেস যে ফাঁক ছেড়ে বন্ধ করে।
জিরো ট্রাস্ট কি MFA-কে প্রতিস্থাপন করে, নাকি এর সঙ্গে কাজ করে?
MFA জিরো ট্রাস্টের একটি আবশ্যক উপাদান, এর প্রতিস্থাপন নয়। একটি Microsoft Research গবেষণায় দেখা গেছে MFA অ্যাকাউন্ট আপসের ঝুঁকি 99.22% কমিয়েছে, যার ফলে সব অ্যাক্সেস পয়েন্টে এটি অপরিহার্য। জিরো ট্রাস্ট ডিপ্লয়মেন্টে প্রথমে বিশেষাধিকারপ্রাপ্ত অ্যাকাউন্ট দিয়ে MFA চালু করা হয়, তারপর সব ব্যবহারকারীর জন্য বিস্তৃত করা হয়, এবং ফিশিং-প্রতিরোধের জন্য প্রায়ই YubiKey বা Google Titan-এর মতো হার্ডওয়্যার সিকিউরিটি কী ব্যবহার করা হয়।
একটি জিরো ট্রাস্ট আর্কিটেকচার তৈরি করতে কী সরঞ্জাম ব্যবহার করা হয়?
একটি সম্পূর্ণ স্ট্যাক পরিচয়, এন্ডপয়েন্ট, নেটওয়ার্ক এবং পর্যবেক্ষণ বিস্তৃত। IAM মাইক্রোসফ্ট এন্ট্রা আইডি, অক্টা বা পিং পরিচয় থেকে আসে। EDR CrowdStrike Falcon, SentinelOne বা মাইক্রোসফ্ট Defender for Endpoint থেকে আসে। মাইক্রো-বিভাজন VMware NSX, Illumio বা Cisco ACI ব্যবহার করে। Splunk, মাইক্রোসফ্ট Sentinel বা IBM QRadar-এর মতো SIEM প্ল্যাটফর্মগুলি মডেল প্রয়োজনীয় ক্রমাগত পর্যবেক্ষণ প্রদান করে।
একটি নীতি ইঞ্জিন কী এবং জিরো ট্রাস্টে এটি কেন কেন্দ্রীয়?
নীতি ইঞ্জিন একটি জিরো ট্রাস্ট আর্কিটেকচারের হৃদয়ে বসে, ব্যবহারকারীর ভূমিকা, ডিভাইসের স্বাস্থ্য, অবস্থান, দিনের সময় এবং ঝুঁকির স্কোরের মতো কারণ বিরুদ্ধে প্রতিটি অ্যাক্সেস অনুরোধ মূল্যায়ন করে রিয়েল-টাইম অনুমতি বা অস্বীকার সিদ্ধান্ত নিতে। নীতি প্রশাসক তখন সেই সিদ্ধান্তটি প্রয়োগ করে প্রয়োগ বিন্দুকে নির্দেশ দিয়ে। NIST SP 800-207 এটিকে মডেলের মূল সিদ্ধান্ত গ্রহণকারী উপাদান হিসাবে রূপরেখা দেয়।
কীভাবে কার্যক্রমে ব্যাঘাত না ঘটিয়ে জিরো ট্রাস্ট বাস্তবায়ন শুরু করব?
প্রথমে আপনার প্রোটেক্ট সারফেস ম্যাপ করুন, অর্থাৎ সম্পূর্ণ অ্যাটাক সারফেসের পরিবর্তে গুরুত্বপূর্ণ ডেটা, অ্যাপ্লিকেশন, সম্পদ ও সার্ভিসের ছোট একটি সেট। এরপর ট্রানজ্যাকশন ফ্লো নথিভুক্ত করুন, যাতে বোঝা যায় কে কী অ্যাক্সেস করে এবং কোথা থেকে করে। NIST SP 800-207 চারটি ডিপ্লয়মেন্ট ভেরিয়েশন বর্ণনা করে: ডিভাইস এজেন্ট/গেটওয়ে-ভিত্তিক, এনক্লেভ-ভিত্তিক, রিসোর্স পোর্টাল-ভিত্তিক এবং ডিভাইস অ্যাপ্লিকেশন স্যান্ডবক্সিং। বাইরের দিকে সম্প্রসারণের আগে আপনার বিদ্যমান অবকাঠামোর সাথে মিলে যাওয়া একটি বেছে নিতে পারেন।
জিরো ট্রাস্ট অ্যাক্সেস নীতি সেট করার জন্য Kipling পদ্ধতি কী?
Kipling পদ্ধতি ছয়টি প্রশ্নের চারপাশে দানাদার অ্যাক্সেস নীতি তৈরি করে: কে অ্যাক্সেসের অনুরোধ করছে, কোন অ্যাপ্লিকেশন তারা অ্যাক্সেস করছে, কখন, তারা কোথায় অবস্থিত, তাদের অ্যাক্সেস কেন প্রয়োজন এবং কীভাবে তারা সংযুক্ত করছে। এই ছয়টি প্রশ্ন নীতি ইঞ্জিন দ্বারা প্রয়োগ করা প্রতিটি নীতি নিয়মের ভিত্তি তৈরি করে, ব্যাপক, ভূমিকা-ভিত্তিক নেটওয়ার্ক অ্যাক্সেসের পরিবর্তে প্রতি-অনুরোধ, প্রসঙ্গীয় সিদ্ধান্ত প্রতিস্থাপন করে।
একটি সম্পূর্ণ জিরো ট্রাস্ট রোলআউটে আসলে কতদিন লাগে?
প্রতিষ্ঠানগুলো জিরো ট্রাস্ট একটি একক প্রকল্প হিসেবে না নিয়ে ধাপে ধাপে গ্রহণ করে। ক্রম হলো: প্রোটেক্ট সারফেস চিহ্নিত করা, লেনদেনের প্রবাহ নথিভুক্ত করা, সেটির চারপাশে আর্কিটেকচার গড়ে তোলা, Kipling Method ব্যবহার করে সূক্ষ্ম নীতি তৈরি করা, সর্বত্র MFA চালু করা, SIEM ও EDR মনিটরিং সক্রিয় করা, তারপর পুনরাবৃত্তি করা। পরবর্তী সম্পদ গোষ্ঠীতে যাওয়ার আগে প্রতিটি ধাপে পরীক্ষা ও নীতির পরিমার্জন অন্তর্ভুক্ত থাকে।
স্বাস্থ্যসেবা বা আর্থিক বিষয়ের মতো নিয়ন্ত্রিত শিল্পগুলির জন্য জিরো ট্রাস্ট প্রয়োজনীয়?
হ্যাঁ। HIPAA এর অধীন স্বাস্থ্যসেবা সংস্থাগুলি, PCI DSS এবং SOX দ্বারা নিয়ন্ত্রিত আর্থিক প্রতিষ্ঠাগুলি এবং FedRAMP অনুসরণ করে সরকারী এজেন্সিগুলির সকলেই কঠোর অ্যাক্সেস নিয়ন্ত্রণ এবং সম্পূর্ণ নিরীক্ষা পথ প্রয়োজন, যা জিরো ট্রাস্ট ডিজাইন দ্বারা প্রদান করে। তৃতীয় পক্ষের বিক্রেতা এবং ঠিকাদাররা শুধুমাত্র তারা প্রয়োজন এমন নির্দিষ্ট সম্পদ এবং শুধুমাত্র সময়ের জন্য তারা প্রয়োজন অ্যাক্সেস পায়।
জিরো ট্রাস্টের অধীনে একটি ডিভাইস কম্প্লায়েন্স চেক ব্যর্থ হলে কী ঘটে?
CrowdStrike Falcon, SentinelOne বা মাইক্রোসফ্ট Defender for Endpoint-এর মতো EDR সমাধানগুলি ক্রমাগত ডিভাইসের স্বাস্থ্য পর্যবেক্ষণ করে এবং একটি ডিভাইস যা সম্মতির বাইরে পড়ে, যেমন একটি পুরানো OS চালিয়ে বা নিখোঁজ প্যাচ, সংবেদনশীল সম্পদে অ্যাক্সেস করা স্বয়ংক্রিয়ভাবে ব্লক করা যেতে পারে। এই প্রয়োগ নীতি ইঞ্জিনে ঘটে, যা প্রতিটি অ্যাক্সেস সিদ্ধান্তে একটি ফ্যাক্টর হিসাবে ডিভাইসের স্বাস্থ্য পুনর্মূল্যায়ন করে, শুধুমাত্র লগইনে নয়।