FreeBSD-এর জন্য সেরা VPN: OpenVPN এবং WireGuard সেটআপ
FreeBSD-এর জন্য নেটিভ OpenVPN এবং WireGuard সাপোর্ট সহ সেরা VPN খুঁজে পান। সেটআপ গাইড, pf সামঞ্জস্য এবং FreeBSD-নির্দিষ্ট কনফিগারেশন ফাইল পান।
 Michael Gargiulo
 NordVPN7,130 সার্ভার
NordVPN's privacy and security record is strong on process and mixed on proof
93 ১০০-এর মধ্যে, দুটি ভারযুক্ত অংশ থেকে তৈরি
অ্যাপ স্টোর রেটিং, স্কোরের অংশ
৪.৬৬৪.৫৯
গবেষণা করা হয়েছে ৩ অক্টো, ২০২৬যাচাই করা দাবি: ৩১পৃথক সোর্স গ্রুপ: ২৩স্কোর আপডেট হয়েছে ৮ অক্টো, ২০২৬
 ExpressVPN3,000+ সার্ভার
86 ১০০-এর মধ্যে, দুটি ভারযুক্ত অংশ থেকে তৈরি
অ্যাপ স্টোর রেটিং, স্কোরের অংশ
৪.৬৮৪.৬৯
গবেষণা করা হয়েছে ৩ অক্টো, ২০২৬যাচাই করা দাবি: ২৭পৃথক সোর্স গ্রুপ: ২৭স্কোর আপডেট হয়েছে ৮ অক্টো, ২০২৬
 Mullvad VPN700+ সার্ভার
83 ১০০-এর মধ্যে, দুটি ভারযুক্ত অংশ থেকে তৈরি
অ্যাপ স্টোর রেটিং, স্কোরের অংশ
৪.১৪৪.০৬
গবেষণা করা হয়েছে ৩ অক্টো, ২০২৬যাচাই করা দাবি: ২৯পৃথক সোর্স গ্রুপ: ১২স্কোর আপডেট হয়েছে ৮ অক্টো, ২০২৬
সারকথা: FreeBSD-এ বেশিরভাগ প্রদানকারীর নেটিভ GUI VPN অ্যাপ নেই। তবে OpenVPN এবং WireGuard প্ল্যাটফর্মে ভালোভাবে চলে। আপনার এমন একটি প্রদানকারীর প্রয়োজন যা FreeBSD-নির্দিষ্ট কনফিগারেশন ফাইল, সেটআপ গাইড এবং
pfএবং FreeBSD জেইলগুলির মতো সরঞ্জামগুলির সাথে সামঞ্জস্য প্রদান করে।
FreeBSD ব্যবহারকারীদের কেন একটি নিবেদিত VPN সমাধানের প্রয়োজন
FreeBSD Linux নয়। যদিও উভয়ই Unix-এর মতো সিস্টেম, FreeBSD একটি আলাদা কার্নেল, একটি আলাদা নেটওয়ার্কিং স্ট্যাক এবং আলাদা প্যাকেজ ম্যানেজমেন্ট ব্যবহার করে। VPN নির্বাচন করার সময় এই পার্থক্য গুরুত্বপূর্ণ।
FreeBSD বিশ্বব্যাপী সার্ভার মার্কেটের প্রায় 5% চালিত করে। এটি pfSense, OPNsense এবং TrueNAS-এর মতো নেটওয়ার্ক অ্যাপ্লায়েন্স প্ল্যাটফর্মে আধিপত্য বিস্তার করে। Netflix তার Open Connect CDN FreeBSD-এ চালায়। WhatsApp তার মেসেজিং অবকাঠামো FreeBSD-তে তৈরি করেছে। এগুলি শখের মতো স্থাপনা নয়।
FreeBSD ব্যবহারকারীরা তিনটি প্রধান বিভাগে বিভক্ত:
- সার্ভার অ্যাডমিনিস্ট্রেটররা যারা FreeBSD জেইল চালান এবং বিচ্ছিন্ন পরিবেশের মধ্যে এনক্রিপ্ট করা টানেলের প্রয়োজন
- নেটওয়ার্ক ইঞ্জিনিয়াররা যারা
pf(Packet Filter) দিয়ে ফায়ারওয়াল অ্যাপ্লায়েন্স তৈরি করেন এবং OS স্তরে VPN ইন্টিগ্রেশনের প্রয়োজন - গোপনীয়তা-কেন্দ্রিক ডেভেলপাররা যারা সুরক্ষা মডেলের জন্য FreeBSD বেছে নিয়েছেন (Capsicum স্যান্ডবক্সিং, GELI এনক্রিপশন, MAC ফ্রেমওয়ার্ক)
প্রতিটি গ্রুপের এমন VPN প্রদানকারীর প্রয়োজন যারা FreeBSD-এর অনন্য আর্কিটেকচার বোঝে। সাধারণ “Linux-এ কাজ করে” নির্দেশনা খুব কমই পরিষ্কারভাবে স্থানান্তর করে। FreeBSD সেবা ব্যবস্থাপনার জন্য rc.conf ব্যবহার করে, কনফিগারেশন পাথের জন্য /usr/local/etc/ এবং প্যাকেজ ইনস্টলেশনের জন্য pkg বা পোর্ট ব্যবহার করে। একটি VPN প্রদানকারী যে এই পার্থক্যগুলি উপেক্ষা করে তা ঘন্টা ঘন্টা সমস্যা সমাধান তৈরি করে।
VPN প্রোটোকল FreeBSD-এ কীভাবে কাজ করে
FreeBSD দুটি প্রাথমিক VPN প্রোটোকল সমর্থন করে: OpenVPN এবং WireGuard। প্রতিটি অপারেটিং সিস্টেমের সাথে ভিন্নভাবে একীভূত হয়।
FreeBSD-এ OpenVPN
OpenVPN 15+ বছর ধরে FreeBSD-এ চলছে। এটি একটি একক কমান্ড দিয়ে ইনস্টল করুন:
pkg install openvpnOpenVPN tun ডিভাইস ড্রাইভার ব্যবহার করে, যা FreeBSD তার বেস সিস্টেমে অন্তর্ভুক্ত করে। কনফিগারেশন ফাইলগুলি /usr/local/etc/openvpn/ তে যায়। আপনি rc.conf এর মাধ্যমে সেবা পরিচালনা করেন:
# /etc/rc.conf-এ যোগ করুন
openvpn_enable="YES"
openvpn_configfile="/usr/local/etc/openvpn/client.conf"
OpenVPN নির্ভরযোগ্য এনক্রিপশন সরবরাহ করে AES-256-GCM সহ। ট্রেড-অফ: OpenVPN ব্যবহারকারী স্থানে চলে, যা কার্নেল-স্তরের প্রোটোকলের তুলনায় CPU ওভারহেড যোগ করে।
FreeBSD-এ WireGuard
WireGuard FreeBSD কার্নেলে 13.1 সংস্করণের সাথে এসেছে। পূর্ববর্তী সংস্করণগুলির জন্য wireguard-kmod প্যাকেজ প্রয়োজন:
pkg install wireguard-kmod wireguard-toolsFreeBSD 14.0+ এ, WireGuard একটি নেটিভ কার্নেল মডিউল হিসাবে শিপ হয়। এটি লোড করুন:
kldload if_wgWireGuard FreeBSD-এ কার্নেলে চলে, যা ইউজারস্পেস OpenVPN-এর তুলনায় ওভারহেড কম রাখে। কোডবেস প্রায় 4,000 লাইন যা OpenVPN-এর 100,000+-এর তুলনায় অনেক কম, যা অডিট দ্রুততর এবং আক্রমণ পৃষ্ঠ ছোট করে।
FreeBSD-এ প্রোটোকল তুলনা:
| বৈশিষ্ট্য | OpenVPN | WireGuard |
|---|---|---|
| FreeBSD কার্নেল সমর্থন | শুধুমাত্র ইউজারস্পেস | নেটিভ (13.1+) |
| ইনস্টলেশন কমান্ড | pkg install openvpn | pkg install wireguard-tools |
| কনফিগারেশন জটিলতা | মধ্যম (10+ বিকল্প) | সরল (5-6 বিকল্প) |
ফায়ারওয়াল সংহতকরণ (pf) | ম্যানুয়াল নিয়ম প্রয়োজন | স্বয়ংক্রিয় ইন্টারফেস তৈরি |
| জেইল সামঞ্জস্যতা | সম্পূর্ণ সমর্থন | সম্পূর্ণ সমর্থন (14.0+) |
FreeBSD-এ চলে এমন শীর্ষ ৫টি VPN
প্রতিটি VPN প্রদানকারী FreeBSD সমর্থন করে না। বেশিরভাগ কেবলমাত্র Windows, macOS এবং মূলধারার Linux বিতরণগুলির জন্য অ্যাপ তৈরি করে। নীচের পাঁচটি প্রদানকারী নথিভুক্ত FreeBSD সামঞ্জস্য এবং কনফিগারেশন ফাইল সরবরাহ করে।
VPN তুলনা ম্যাট্রিক্স
| প্রদানকারী | FreeBSD এ প্রোটোকল | নেটিভ FreeBSD ডকুমেন্টেশন | সার্ভার সংখ্যা | মাসিক শুরু | GUI উপলব্ধ |
|---|---|---|---|---|---|
| Mullvad | WireGuard, OpenVPN | হ্যাঁ | 700+ (50+ দেশ) | €5.00/মাস (কোন ছাড়ের স্তর নেই) | না (শুধুমাত্র CLI) |
| OVPN | WireGuard, OpenVPN | হ্যাঁ | 100+ (12 দেশ) | OVPN এর সাইট দেখুন | না (শুধুমাত্র CLI) |
| Perfect Privacy | OpenVPN | হ্যাঁ | 55+ (23 দেশ) | Perfect Privacy এর সাইট দেখুন | না (শুধুমাত্র CLI) |
| IPredator | OpenVPN | হ্যাঁ | 15+ (3 দেশ) | IPredator এর সাইট দেখুন | না (শুধুমাত্র CLI) |
| NordVPN | OpenVPN | আংশিক (কমিউনিটি গাইড) | 7,130 (150 দেশ) | $3.49/মাস | না (শুধুমাত্র CLI) |
মূল উপসংহার: কোন প্রদানকারীও FreeBSD GUI ক্লায়েন্ট অফার করে না। প্রতিটি সেটআপের জন্য টার্মিনাল কমান্ড প্রয়োজন। যদি আপনি গ্রাফিকাল সরঞ্জাম পছন্দ করেন, তার পরিবর্তে একটি pfSense বা OPNsense অ্যাপ্লায়েন্সে VPN চালানোর কথা বিবেচনা করুন।
Mullvad: FreeBSD গোপনীয়তার জন্য সর্বোত্তম
Mullvad সুইডেন থেকে পরিচালিত হয় এবং একটি খামে মেইল করা নগদ সহ অনামী পেমেন্ট গ্রহণ করে। সেবার জন্য কোন ইমেল ঠিকানা, কোন নাম এবং কোন ব্যক্তিগত তথ্য প্রয়োজন নেই। আপনি একটি 16-অঙ্কের অ্যাকাউন্ট নম্বর পান।
Mullvad FreeBSD WireGuard কনফিগারেশন গাইড প্রকাশ করে। তাদের সেটআপ প্রক্রিয়া মোটামুটি 10 মিনিট সময় নেয়:
# WireGuard সরঞ্জাম ইনস্টল করুন
pkg install wireguard-tools

# কনফিগারেশন ডিরেক্টরি তৈরি করুন
mkdir -p /usr/local/etc/wireguard

# কী তৈরি করুন
wg genkey | tee /usr/local/etc/wireguard/privatekey | wg pubkey > /usr/local/etc/wireguard/publickey

# অ্যাকাউন্ট পৃষ্ঠা থেকে Mullvad কনফিগ ডাউনলোড করুন
# /usr/local/etc/wireguard/wg0.conf-এ রাখুন

# ইন্টারফেস আপ করুন
wg-quick up wg0
Mullvad একটি সরল €5.00/month ফ্ল্যাট চার্জ করে এবং দীর্ঘমেয়াদী পরিকল্পনায় কোনো ছাড় নেই। এই সরলতা FreeBSD ব্যবহারকারীদের আকৃষ্ট করে যারা বিক্রয় চাপ ছাড়াই সরাসরি মূল্য নির্ধারণ পছন্দ করে।
শক্তি:
- FreeBSD-এর জন্য অফিসিয়াল WireGuard ডকুমেন্টেশন
- অনামী অ্যাকাউন্ট তৈরি (ইমেল প্রয়োজন নেই)
- কোন লক-ইন চুক্তি ছাড়াই ফ্ল্যাট মূল্য নির্ধারণ
- 43 টি দেশে 700+ সার্ভার
- RAM-শুধু সার্ভার অবকাঠামো
দুর্বলতা:
- ম্যানুয়াল কনফিগারেশন ছাড়াই কোন মাল্টি-হপ নেই
- NordVPN বা ExpressVPN-এর চেয়ে ছোট সার্ভার নেটওয়ার্ক
- কোন দীর্ঘমেয়াদী ছাড় নেই
OVPN: FreeBSD-এ নেটিভ WireGuard সাপোর্ট
OVPN, যা সুইডেন ভিত্তিক, ডিস্কলেস সার্ভার চালায় যা ডিস্কে কিছুই সংরক্ষণ করে না। এই প্রদানকারী স্পষ্টভাবে তার সমর্থিত প্ল্যাটফর্মগুলিতে FreeBSD তালিকাভুক্ত করে এবং OpenVPN এবং WireGuard উভয়ের জন্য কনফিগারেশন ফাইল সরবরাহ করে।
FreeBSD-এ OVPN WireGuard-এর জন্য ইনস্টলেশন পদক্ষেপ:
# প্রয়োজনীয় প্যাকেজ ইনস্টল করুন
pkg install wireguard-tools

# ড্যাশবোর্ড থেকে OVPN WireGuard কনফিগ ডাউনলোড করুন
# /usr/local/etc/wireguard/wg0.conf-এ সংরক্ষণ করুন

# rc.conf-এর মাধ্যমে বুট এ সক্ষম করুন
sysrc wireguard_interfaces="wg0"
sysrc wireguard_enable="YES"

# সংযোগ শুরু করুন
service wireguard start
OVPN বড় বাজারের প্রদানকারীদের চেয়ে বেশি দামে মূল্য নির্ধারণ করা হয়েছে, যা এর ছোট, গোপনীয়তা-কেন্দ্রিক অবকাঠামোকে প্রতিফলিত করে। বর্তমান পরিকল্পনার জন্য OVPN এর সাইট দেখুন।
শক্তিশালী দিক:
- FreeBSD-এর জন্য WireGuard কনফিগ ফাইল সরবরাহ করা হয়
- ডিস্কলেস সার্ভার (কোনো ডেটা হার্ড ড্রাইভে স্পর্শ করে না)
- OpenVPN এবং WireGuard উভয়ই FreeBSD কনফিগ সহ সমর্থিত
- আদালতে প্রমাণিত: OVPN ২০২০ সালে একটি মামলা জিতেছে যা প্রমাণ করে যে তাদের কোনো ব্যবহারকারীর ডেটা সরবরাহ করার নেই
দুর্বলতা:
- 12 টি দেশে শুধুমাত্র 100+ সার্ভার
- Mullvad-এর চেয়ে উচ্চতর মাসিক মূল্য
- সমর্থন কর্মীদের সাথে ছোট কোম্পানি
Perfect Privacy: FreeBSD সার্ভারের জন্য সর্বোত্তম মাল্টি-হপ সুরক্ষা
Perfect Privacy পানামা থেকে পরিচালিত হয় এবং উন্নত নিরাপত্তা বৈশিষ্ট্যে বিশেষজ্ঞ। তাদের মাল্টি-হপ VPN শৃঙ্খল ট্রাফিক একযোগে 2-4 সার্ভারের মাধ্যমে রুট করে।
FreeBSD ব্যবহারকারীরা OpenVPN-এর মাধ্যমে Perfect Privacy কনফিগার করেন। WireGuard সমর্থন এখনও উপলব্ধ নয়।
# OpenVPN ইনস্টল করুন
pkg install openvpn

# Perfect Privacy FreeBSD কনফিগ ডাউনলোড করুন
# /usr/local/etc/openvpn/-তে এক্সট্র্যাক্ট করুন

# স্বয়ংক্রিয় শুরু কনফিগার করুন
sysrc openvpn_enable="YES"
sysrc openvpn_configfile="/usr/local/etc/openvpn/pp-server.ovpn"

# সেবা শুরু করুন
service openvpn start
মাল্টি-হপ উল্লেখযোগ্যভাবে গতি হ্রাস করে। FreeBSD সার্ভার অ্যাডমিনিস্ট্রেটরদের জন্য সংবেদনশীল অবকাঠামো রক্ষা করছে, ট্রেড-অফ প্রায়শই অর্থপূর্ণ করে।
Perfect Privacy বড় প্রদানকারীদের চেয়ে বেশি মূল্যে পরিষেবা দেয় এবং বার্ষিক পরিকল্পনায় ছাড় প্রদান করে। এটি ৭ দিনের মানি-ব্যাক গ্যারান্টিও প্রদান করে।
শক্তি:
- মাল্টি-হপ VPN শৃঙ্খল (4 সার্ভার পর্যন্ত)
- বিস্তারিত FreeBSD সেটআপ ডকুমেন্টেশন
- NeuroRouting (AI-ভিত্তিক সার্ভার নির্বাচন)
- কোন ট্রাফিক সীমা বা ব্যান্ডউইথ ক্যাপ নেই
- পোর্ট ফরওয়ার্ডিং উপলব্ধ
দুর্বলতা:
- এখনও কোন WireGuard সমর্থন নেই
- বেশিরভাগ প্রতিযোগীদের চেয়ে উচ্চতর মূল্য
- মাল্টি-হপ লক্ষণীয় লেটেন্সি প্রবর্তন করে
- 23 টি দেশে 55 সার্ভার (এই তালিকায় ছোটতম নেটওয়ার্ক)
IPredator: FreeBSD শিক্ষানবিসদের জন্য সরলতম সেটআপ
IPredator 2009 সালে চালু হয়েছিল, The Pirate Bay-এর সাথে সংযুক্ত ব্যক্তিদের দ্বারা প্রতিষ্ঠিত। সেবা সর্বাধিক মূল্যের উপরে সরলতা এবং গোপনীয়তার উপর দৃষ্টি নিবদ্ধ করে।
IPredator-এর FreeBSD সেটআপ মাত্র OpenVPN-এর সাথে মোটামুটি 10 মিনিট সময় নেয়:
# OpenVPN ইনস্টল করুন
pkg install openvpn

# IPredator কনফিগ ফাইল ডাউনলোড করুন
fetch https://www.ipredator.se/static/downloads/ipredator-openvpn.conf

# কনফিগ সরান
mv ipredator-openvpn.conf /usr/local/etc/openvpn/

# সংযোগ শুরু করুন
openvpn --config /usr/local/etc/openvpn/ipredator-openvpn.conf
IPredator তার নিজস্ব পরিকল্পনা তার সাইটে প্রকাশ করে। সার্ভারগুলি সুইডেন, লাটভিয়া এবং রোমানিয়ার মধ্যে সীমাবদ্ধ (মোট ১৫+)।
শক্তি:
- সরলতম FreeBSD সেটআপ প্রক্রিয়া
- শক্তিশালী গোপনীয়তা প্রতিশ্রুতি (সুইডিশ এখতিয়ার)
- অনামী পেমেন্টের জন্য Bitcoin গ্রহণ করে
- সরল মূল্য নির্ধারণ
দুর্বলতা:
- মাত্র ৩টি দেশে ১৫টি সার্ভার
- কোন WireGuard সমর্থন নেই
- কোন কিল স্যুইচ বা উন্নত বৈশিষ্ট্য নেই
- শুধুমাত্র OpenVPN, তাই WireGuard-স্তরের দক্ষতা নেই
NordVPN: কমিউনিটি FreeBSD সাপোর্ট সহ বৃহত্তম সার্ভার নেটওয়ার্ক
NordVPN অফিসিয়ালি FreeBSD সমর্থন করে না, কিন্তু তাদের OpenVPN কনফিগারেশন ফাইলগুলি প্ল্যাটফর্মে কাজ করে। FreeBSD সম্প্রদায় সেটআপ প্রক্রিয়া কভার করে এমন সেটআপ গাইড বজায় রাখে।
# OpenVPN ইনস্টল করুন
pkg install openvpn

# NordVPN OpenVPN কনফিগ ডাউনলোড করুন
fetch https://downloads.nordcdn.com/configs/archives/servers/ovpn.zip

# একটি সার্ভার কনফিগ নির্বাচন করুন এবং এক্সট্র্যাক্ট করুন
unzip ovpn.zip -d /usr/local/etc/openvpn/

# প্রমাণীকরণ ফাইল তৈরি করুন
echo "your_username" > /usr/local/etc/openvpn/auth.txt
echo "your_password" >> /usr/local/etc/openvpn/auth.txt

# সংযোগ শুরু করুন
openvpn --config /usr/local/etc/openvpn/ovpn_udp/us1234.nordvpn.com.udp.ovpn --auth-user-pass /usr/local/etc/openvpn/auth.txt
NordVPN $3.49/মাস থেকে শুরু হয় এর দীর্ঘমেয়াদী পরিকল্পনায়। ১১১টি দেশে ৬,৪০০+ সার্ভার সহ, এটি সবচেয়ে বিস্তৃত ভৌগোলিক কভারেজ প্রদান করে।
শক্তিশালী দিকসমূহ:
- ১১১টি দেশে ৬,৪০০+ সার্ভার
- দীর্ঘমেয়াদী পরিকল্পনায় কম মাসিক হার
- সীমাবদ্ধ নেটওয়ার্কের জন্য অবিশ্লেষণীয় সার্ভার
- বিশেষায়িত সার্ভার (ডাবল VPN, Onion over VPN)
দুর্বলতাসমূহ:
- কোন অফিসিয়াল FreeBSD সাপোর্ট নেই (শুধুমাত্র কমিউনিটি গাইড)
- FreeBSD-এ কোন WireGuard নেই (NordLynx শুধুমাত্র Linux/Windows/Mac-এ উপলব্ধ)
- তাদের নেটিভ অ্যাপ ছাড়া কিল সুইচ অনুপলব্ধ
- অফিসিয়াল FreeBSD গাইড সহ প্রদানকারীদের চেয়ে সেটআপের জন্য আরও বেশি ম্যানুয়াল ধাপ প্রয়োজন
FreeBSD OpenVPN কনফিগারেশন সমস্যা এবং সমাধান
FreeBSD OpenVPN পরিচালনা করে Linux এর চেয়ে ভিন্নভাবে। এগুলি সবচেয়ে সাধারণ সমস্যা এবং তাদের সমাধান।
TUN ডিভাইস পাওয়া যায় না
FreeBSD স্বয়ংক্রিয়ভাবে tun ডিভাইস ড্রাইভার লোড নাও করতে পারে। এটি বুটে যোগ করে সমাধান করুন:
# /boot/loader.conf-এ যোগ করুন
if_tun_load="YES"

# পুনরায় বুট ছাড়াই অবিলম্বে লোড করুন
kldload if_tun
resolv.conf-এর মাধ্যমে DNS ফাঁস
OpenVPN FreeBSD-এ Linux-এর মতো স্বয়ংক্রিয়ভাবে /etc/resolv.conf আপডেট করে না, তাই DNS প্রশ্নগুলি এনক্রিপ্ট করা সংযোগ বাইপাস করতে পারে। একটি আপডেট স্ক্রিপ্ট সহ এটি সমাধান করুন:
#!/bin/sh
# /usr/local/etc/openvpn/update-resolv.sh
case "$script_type" in
  up)
    cp /etc/resolv.conf /etc/resolv.conf.bak
    echo "nameserver $foreign_option_1" > /etc/resolv.conf
    ;;
  down)
    mv /etc/resolv.conf.bak /etc/resolv.conf
    ;;
esac
আপনার OpenVPN কনফিগে যোগ করুন:
script-security 2
up /usr/local/etc/openvpn/update-resolv.sh
down /usr/local/etc/openvpn/update-resolv.sh
pf ফায়ারওয়াল সহ সংঘর্ষ
FreeBSD-এর pf ফায়ারওয়াল VPN ট্রাফিক ব্লক করতে পারে। /etc/pf.conf-এ এই নিয়ম যোগ করুন:
# OpenVPN ট্রাফিক অনুমতি দিন
pass out on egress proto udp to any port 1194
pass on tun0 all

# ঐচ্ছিক: সমস্ত অ-VPN ট্রাফিক ব্লক করুন (কিল সুইচ)
block drop out on egress proto {tcp udp} from any to any
pass out on egress proto udp to <vpn_server_ip> port 1194
pass on tun0 all
pass out on egress proto udp to any port 53
ফায়ারওয়াল পুনরায় লোড করুন:
pfctl -f /etc/pf.confOpenVPN সেবা বুট-এ শুরু হতে ব্যর্থ
rc.conf সিনট্যাক্স গুরুত্বপূর্ণ। সঠিক পরিবর্তনশীল নাম ব্যবহার করুন:
openvpn_enable="YES"
openvpn_if="tun"
openvpn_configfile="/usr/local/etc/openvpn/client.conf"
openvpn_dir="/usr/local/etc/openvpn"
FreeBSD-এ WireGuard: কার্নেল মডিউল সেটআপ এবং সমস্যা সমাধান
WireGuard ইন্টিগ্রেশন FreeBSD সংস্করণ অনুসারে পরিবর্তিত হয়। এই বিভাগটি নেটিভ এবং তৃতীয় পক্ষের মডিউল ইনস্টলেশন উভয়ই কভার করে।
FreeBSD 13.x: কার্নেল মডিউল ইনস্টল করা
FreeBSD 13.0 এবং 13.1 এর জন্য বাহ্যিক কার্নেল মডিউল প্রয়োজন:
pkg install wireguard-kmod wireguard-tools

# মডিউল লোড করুন
kldload if_wg

# এটি স্থায়ী করুন
echo 'if_wg_load="YES"' >> /boot/loader.conf
FreeBSD 14.x: নেটিভ কার্নেল সাপোর্ট
FreeBSD 14.0+ বেস কার্নেলে WireGuard অন্তর্ভুক্ত করে। আপনার শুধুমাত্র সরঞ্জাম প্রয়োজন:
pkg install wireguard-toolsWireGuard ইন্টারফেস তৈরি করতে ব্যর্থ
যদি wg-quick up wg0 “RTNETLINK answers: Operation not supported” ফিরিয়ে দেয়, কার্নেল মডিউল লোড হয় না:
# মডিউল লোড করা হয়েছে কিনা পরীক্ষা করুন
kldstat | grep wg

# এটি ম্যানুয়ালি লোড করুন
kldload if_wg

# যাচাই করুন
ifconfig wg0
FreeBSD জেইলের মধ্যে WireGuard চালানো
FreeBSD 14.0+ জেইলের মধ্যে WireGuard সমর্থন করে। এই জেইল পরামিতি যোগ করুন:
# /etc/jail.conf-এ
myjail {
    allow.raw_sockets;
    vnet;
    vnet.interface = "wg0";
}
জেইলের মধ্যে WireGuard ইন্টারফেস তৈরি করুন:
jexec myjail wg-quick up wg0MTU সমস্যা প্যাকেট ক্ষতি ঘটাচ্ছে
WireGuard-এর ডিফল্ট MTU 1420 কিছু নেটওয়ার্কে সমস্যা তৈরি করতে পারে। এটি কম করুন:
# wg0.conf-এ
[Interface]
MTU = 1380
FreeBSD-এ VPN-এর জন্য নিরাপত্তা সর্বোত্তম অনুশীলন
FreeBSD নিরাপত্তা বৈশিষ্ট্য অফার করে যা VPN এনক্রিপশন পরিপূরক করে। স্তরযুক্ত সুরক্ষার জন্য সেগুলি একত্রিত করুন।
VPN-কে pf ফায়ারওয়ালের সাথে একীভূত করুন: এমন নিয়ম তৈরি করুন যা VPN টানেলের বাইরে সমস্ত ট্রাফিক ব্লক করে। এটি VPN প্রদানকারী সফ্টওয়্যারে নির্ভর না করে নেটওয়ার্ক-স্তরের কিল সুইচ হিসেবে কাজ করে।
VPN কনফিগের জন্য GELI এনক্রিপশন ব্যবহার করুন: আপনার VPN শংসাপত্র এবং কনফিগারেশন ফাইল সম্বলিত ডিরেক্টরি এনক্রিপ্ট করুন:
geli init /dev/ada0p5
geli attach /dev/ada0p5
newfs /dev/ada0p5.eli
mount /dev/ada0p5.eli /usr/local/etc/openvpn
Capsicum স্যান্ডবক্সের মধ্যে VPN চালান: FreeBSD-এর Capsicum ফ্রেমওয়ার্ক VPN প্রক্রিয়াটি কী অ্যাক্সেস করতে পারে তা সীমাবদ্ধ করে, VPN ক্লায়েন্ট সঙ্গায় পড়লে ক্ষতি হ্রাস করে।
VPN সংযোগ স্বাস্থ্য পর্যবেক্ষণ করুন: একটি cron কাজ যোগ করুন যা প্রতি 5 মিনিটে টানেল স্থিতি পরীক্ষা করে এবং এটি ড্রপ করলে সংযোগটি পুনরায় শুরু করে:
*/5 * * * * /usr/local/bin/check-vpn.shচূড়ান্ত সিদ্ধান্ত
FreeBSD ব্যবহারকারীদের Linux বা Windows ব্যবহারকারীদের তুলনায় কম VPN অপশন রয়েছে। এখানে পর্যালোচনা করা পাঁচটি প্রদানকারী প্রতিটি ভিন্ন প্রয়োজন পরিবেশন করে।
Mullvad বেছে নিন যদি আপনি শক্তিশালী গোপনীয়তা চান অনামী অ্যাকাউন্ট এবং দৃঢ় WireGuard পারফরম্যান্স সহ €5.00/মাস ফ্ল্যাট রেটে। OVPN বেছে নিন যদি আপনি WireGuard কনফিগারেশন ফাইল এবং একটি ডিস্কলেস সার্ভার ডিজাইন চান। Perfect Privacy বেছে নিন যদি আপনার উচ্চ-নিরাপত্তা সার্ভার পরিবেশের জন্য মাল্টি-হপ রুটিং প্রয়োজন। IPredator বেছে নিন যদি আপনি FreeBSD-এর জন্য সবচেয়ে সহজ সেটআপ চান। NordVPN বেছে নিন যদি আপনার ১১১টি দেশ জুড়ে ৬,৪০০+ সার্ভারে অ্যাক্সেস প্রয়োজন হয় এবং কমিউনিটি-রক্ষণাবেক্ষণ করা FreeBSD গাইডের সাথে সমস্যা না থাকে।
FreeBSD-এর আর্কিটেকচার এটিকে VPN স্থাপনার জন্য অনন্যভাবে উপযুক্ত করে তোলে। pf ফায়ারওয়াল ইন্টিগ্রেশন, জেইল বিচ্ছিন্নতা এবং GELI এনক্রিপশন নিরাপত্তা স্তর তৈরি করে যা অন্য কোন ভোক্তা অপারেটিং সিস্টেম ম্যাচ করে না। সঠিক VPN প্রদানকারী এই সরঞ্জামগুলি প্রতিস্থাপন করার পরিবর্তে সম্পূরক করে।
এই পৃষ্ঠার রিসোর্সসমূহ
আমাদের গবেষণার চার্ট এবং রেফারেন্স চিত্র, বিনামূল্যে দেখুন এবং শেয়ার করুন।
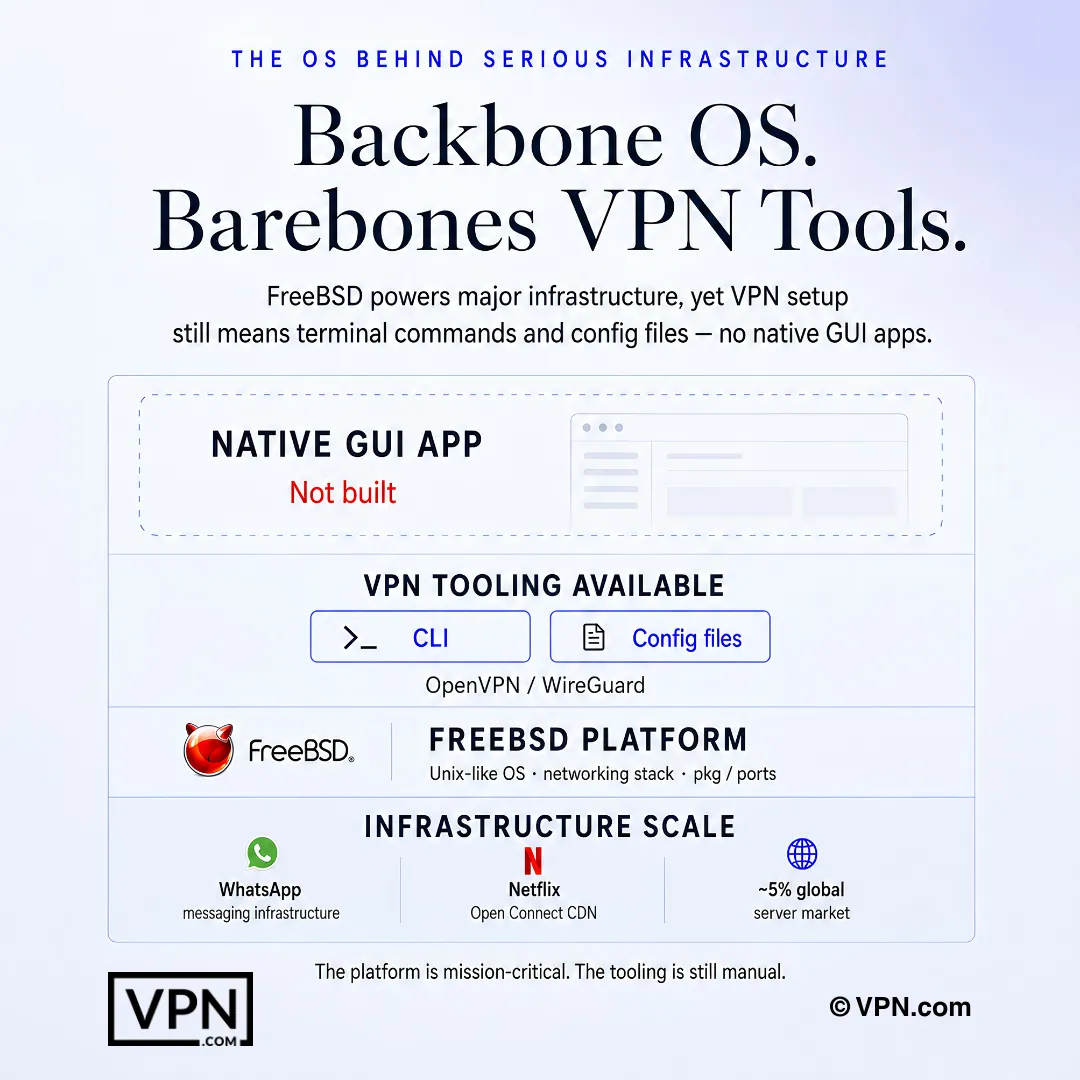
FreeBSD VPN সেটআপ সাধারণত নেটিভ GUI অ্যাপ নয়, বরং টার্মিনাল কমান্ড ও কনফিগ ফাইলের মাধ্যমে হয়।
প্রায়শই জিজ্ঞাসিত প্রশ্ন
FreeBSD কেন Windows বা macOS-এর মতো নেটিভ VPN অ্যাপ পায় না?
FreeBSD Linux নয়, এবং এটি একটি আলাদা কার্নেল এবং নেটওয়ার্কিং স্ট্যাক ব্যবহার করে, তাই বেশিরভাগ প্রদানকারী এর জন্য একটি নিবেদিত GUI ক্লায়েন্ট তৈরি করতে এড়িয়ে যায়। পরিবর্তে, আপনি pkg install দ্বারা OpenVPN বা WireGuard ইনস্টল করেন, rc.conf এর মাধ্যমে সেগুলি পরিচালনা করেন এবং /usr/local/etc/-এ কনফিগ সংরক্ষণ করেন। FreeBSD সমর্থন ডকুমেন্ট করে এমন প্রতিটি প্রদানকারী গ্রাফিক্যাল অ্যাপের পরিবর্তে টার্মিনাল সেটআপের মাধ্যমে তা করে।
FreeBSD-এ OpenVPN এবং WireGuard চালানোর মধ্যে আসল পার্থক্য কী?
OpenVPN সম্পূর্ণভাবে ব্যবহারকারী স্থানে চলে এবং FreeBSD-র অন্তর্নির্মিত tun ড্রাইভার ব্যবহার করে এবং প্ল্যাটফর্মে ১৫ বছরেরও বেশি সময় ধরে কাজ করছে, কিন্তু এর ~১০০,০০০+ লাইনের কোডবেস CPU ওভারহেড যোগ করে। WireGuard FreeBSD ১৩.১ থেকে একটি নেটিভ কার্নেল মডিউল হিসাবে আসে (১৪.০+-এ সম্পূর্ণ নেটিভ), যা CPU ব্যবহার কম রাখে, এবং এর ~৪,০০০-লাইনের কোডবেস স্বাধীন অডিটগুলি দ্রুততর করে তোলে।
আমি FreeBSD 14-এ WireGuard নেটিভভাবে চালাতে কীভাবে পাই?
FreeBSD 14.0+ এ, WireGuard বেস কার্নেলে নির্মিত, তাই আপনার শুধুমাত্র pkg install wireguard-tools প্রয়োজন এবং তারপর মডিউল লোড করতে kldload if_wg করুন। FreeBSD 13.0 বা 13.1-এ, আপনার প্রথমে আলাদা wireguard-kmod প্যাকেজ প্রয়োজন। একবার লোড হলে, wg genkey/wg pubkey দিয়ে কী তৈরি করুন এবং wg-quick up wg0 দিয়ে ইন্টারফেস আপ করুন।
FreeBSD-এ OpenVPN DNS অনুরোধ ফাঁস করে কেন এবং আমি এটি থামাই কীভাবে?
Linux-এর বিপরীতে, OpenVPN FreeBSD-এ সংযোগ করার সময় /etc/resolv.conf স্বয়ংক্রিয়ভাবে পুনরায় লিখে না, তাই DNS প্রশ্নগুলি এনক্রিপ্ট করা সংযোগ বাইপাস করতে পারে। এটি একটি up/down স্ক্রিপ্ট দিয়ে সমাধান করুন যা সংযোগ করার সময় resolv.conf ব্যাকআপ এবং সোয়াপ করে এবং সংযোগ বিচ্ছিন্ন করার সময় এটি পুনরুদ্ধার করে, তারপর আপনার OpenVPN কনফিগ ফাইলে script-security 2 দিয়ে সেই স্ক্রিপ্টটি উল্লেখ করুন।
FreeBSD-এ “tun device not found” ত্রুটি কী ঘটায়?
FreeBSD কখনও কখনও OpenVPN যার উপর নির্ভর করে তার tun ড্রাইভার স্বয়ংক্রিয়ভাবে লোড করতে ব্যর্থ হয়, সংযোগ সময়ে এই ত্রুটি উত্পাদন করে। সংযোগ সময়ে এটি স্বয়ংক্রিয়ভাবে লোড করার জন্য /boot/loader.conf কে if_tun_load="YES" যোগ করুন, অথবা পুনরায় বুট ছাড়াই অবিলম্বে এটি লোড করতে kldload if_tun চালান। এটি প্ল্যাটফর্মে সবচেয়ে সাধারণ প্রথম-সময় OpenVPN সেটআপ ব্যর্থতার একটি।
আমি FreeBSD-এর pf ফায়ারওয়ালের সাথে নেটওয়ার্ক-স্তরের কিল সুইচ কীভাবে তৈরি করি?
প্রদানকারীর অ্যাপ-স্তরের কিল সুইচের উপর নির্ভর না করে (যা বেশিরভাগ FreeBSD সেটআপে সম্পূর্ণভাবে অনুপস্থিত), এমন pf.conf নিয়ম যোগ করুন যা আপনার VPN-এর tun0 ইন্টারফেসের মাধ্যমে রুট করা হয় এবং VPN পোর্টে আপনার প্রদানকারীর নির্দিষ্ট সার্ভার IP বাইরে সমস্ত আউটবাউন্ড ট্রাফিক ব্লক করে। pfctl -f /etc/pf.conf দিয়ে পুনরায় লোড করুন। এটি টানেল ড্রপ করলে সমস্ত ট্রাফিক ব্লক করে, একটি ফায়ারওয়াল-স্তরের ফেইলসেফ হিসাবে কাজ করে।
আমি FreeBSD জেইলের মধ্যে WireGuard কীভাবে চালাই?
জেইল সমর্থনের জন্য FreeBSD 14.0 বা তার পরে প্রয়োজন, কারণ WireGuard জেইলের মধ্যে vnet নেটওয়ার্কিং মোড প্রয়োজন। /etc/jail.conf-এ জেইলের কনফিগারেশন ব্লকে allow.raw_sockets, vnet এবং vnet.interface = "wg0" যোগ করুন, তারপর jexec myjail wg-quick up wg0 দিয়ে জেইলের বাইরে থেকে টানেল আপ করুন। পূর্ববর্তী FreeBSD সংস্করণগুলি এই জেইল ইন্টিগ্রেশন সমর্থন করে না।
কোন প্রদানকারীরা আসলে অফিসিয়াল FreeBSD ডকুমেন্টেশন প্রকাশ করে বনাম কমিউনিটি গাইডের উপর নির্ভর করে?
Mullvad, OVPN, Perfect Privacy এবং IPredator সবাই অফিসিয়াল FreeBSD সেটআপ গাইড এবং কনফিগারেশন ফাইল প্রকাশ করে। NordVPN এর কোন অফিসিয়াল FreeBSD সাপোর্ট নেই; এর OpenVPN কনফিগ প্ল্যাটফর্মে কাজ করে, কিন্তু শুধুমাত্র কমিউনিটি-রক্ষণাবেক্ষণকৃত গাইড প্রক্রিয়াটির মাধ্যমে হাঁটে, যা সাধারণত অফিসিয়ালভাবে ডকুমেন্টেড প্রদানকারীদের চেয়ে সেটআপ করতে বেশি সময় নেয়।
কোন মূলধারার প্রদানকারী FreeBSD ব্যবহারকারীদের জন্য সেরা পারফরম্যান্স দেয় যারা ক্রস-প্ল্যাটফর্ম গতিও প্রয়োজন?
NordVPN আমাদের Speed Lab-এ প্রকাশিত তৃতীয় পক্ষের পরীক্ষা থেকে সমষ্টিগত ভাবে 22-এর মধ্যে #1 স্থান অধিকার করে, Mullvad-এর #7 এবং ExpressVPN-এর #8-এর আগে। NordVPN-এর কোনো অফিসিয়াল FreeBSD সাপোর্ট নেই এবং কমিউনিটি OpenVPN গাইড প্রয়োজন, যখন Mullvad FreeBSD-এর জন্য অফিসিয়াল নেটিভ WireGuard ডকুমেন্টেশন প্রকাশ করে, যা এটিকে একটি শক্তিশালী পছন্দ করে তোলে যদি FreeBSD সামঞ্জস্য কাঁচা র্যাঙ্কিং-এর চেয়ে বেশি গুরুত্বপূর্ণ হয়।
NordVPN, ExpressVPN এবং Mullvad এর FreeBSD সেটআপের জন্য প্রকৃত খরচ কত?
NordVPN এর সবচেয়ে দীর্ঘমেয়াদী পরিকল্পনায় $3.49/মাস থেকে শুরু হয়, ExpressVPN এর সবচেয়ে দীর্ঘমেয়াদী পরিকল্পনায় $2.99/মাস থেকে শুরু হয়, এবং Mullvad €5.00/মাস থেকে একটি সমান হার নির্ধারণ করে কোনো দীর্ঘমেয়াদী ছাড় ছাড়াই। তিনটির কোনোটিই FreeBSD GUI অফার করে না, তাই মূল্যের পার্থক্য সেটআপ সুবিধার পরিবর্তে সার্ভার অবকাঠামো এবং এখতিয়ারের উপর নির্ভর করে।
আমি যদি প্রদানকারীর FreeBSD সেটআপ আমার ব্যবহারের ক্ষেত্রে কাজ না করে তবে কি আমি একটি অর্থ ফেরত পেতে পারি?
হ্যাঁ, তিনটির মধ্যে দুটি। NordVPN এবং ExpressVPN উভয়ই তাদের পরিকল্পনাগুলি একটি 30-দিনের মানি-ব্যাক গ্যারান্টি দিয়ে ব্যাক আপ করে, আপনাকে আপনার FreeBSD বক্সে WireGuard বা OpenVPN কনফিগ পরীক্ষা করার সময় প্রতিশ্রুতিবদ্ধ হওয়ার আগে দেয়। Mullvad-এর কোন ট্রায়াল নেই; এটি পে-অ্যাজ-ইউ-গো, যদিও আপনি যদি তাড়াতাড়ি বাতিল করেন তবে এর ফ্ল্যাট মাসিক হারে অব্যবহৃত দিন অর্থ ফেরত যোগ্য।
অন্যান্য ডিভাইসের সাথে FreeBSD সার্ভার কভার করার জন্য আমি কত সিমুলট্যানিয়াস সংযোগ পাই?
এটি প্রদানকারী দ্বারা পরিবর্তিত হয়। NordVPN 10 সিমুলট্যানিয়াস ডিভাইস সংযোগ অনুমতি দেয়, ExpressVPN পরিকল্পনা স্তর অনুসারে 10-14 অনুমতি দেয় এবং Mullvad 5-এ ক্যাপ করে। FreeBSD সার্ভার অ্যাডমিনিস্ট্রেটরদের জন্য একাধিক জেইল বা ব্যক্তিগত ডিভাইসের সাথে একটি pfSense অ্যাপ্লায়েন্স চালাচ্ছে, NordVPN বা ExpressVPN-এর উচ্চতর ডিভাইস সিলিং আপনাকে দ্বিতীয় অ্যাকাউন্টের প্রয়োজন হওয়ার আগে আরও বেশি জায়গা রেখে যায়।
WireGuard-এর ছোট কোডবেস কি FreeBSD jail ডিপ্লয়মেন্টের জন্য OpenVPN থেকে অর্থবহভাবে নিরাপদ করে তোলে?
এটি কমপক্ষে আক্রমণের পৃষ্ঠ কমায়। WireGuard-এর প্রায় 4,000-লাইনের কোডবেস OpenVPN-এর 100,000+ লাইনের চেয়ে অডিট করা সহজ, এবং কারণ এটি userspace-এর পরিবর্তে নেটিভ FreeBSD কার্নেল মডিউল হিসাবে চলে (13.1+ এ kmod সহ, 14.0+-এ নেটিভ), এটি বিচ্ছিন্ন jails-এর মধ্যে চলার সময় কম CPU ব্যবহার করে।