Úniky hesel: Příčiny, rizika a jak se chránit
Zjistěte, proč dochází k únikům hesel, jaká rizika hrozí vašim účtům, a dosvědčené obrany jako silná jedinečná hesla a dvoustupňové ověřování, aby vás chránily.
 Michael Gargiulo
Shrnutí: Podle společnosti Verizon se ukradené přihlašovací údaje objevily téměř v jedné třetině úniků dat za poslední dekádu. Používání jedinečných silných hesel pro každý účet, zapnutí dvoufaktorového ověření a kontrola úniků pomocí služby „Have I Been Pwned?“ jsou klíčové obrany proti krádeži přihlašovacích údajů.
Únik hesla nastane tehdy, když útočníci získají neoprávněný přístup k uloženým heslům z databáze společnosti a zveřejní je nebo je prodají na trzích temné sítě. Podle Verizon Data Breach Investigations Report z roku 2024 se ukradené přihlašovací údaje objevily téměř ve třetině (31 %) úniků dat[1] za posledních 10 let, což z přihlašovacích údajů dělá klíčovou složku toho, jak se organizace dostávají pod útok.
Tato alarmující realita ukazuje, proč si incidenty s únikem hesel zaslouží pozornost. Nejde o malé chyby. Jsou to závažné porušení bezpečnosti, která způsobují značné finanční ztráty a zničí důvěru během okamžiků. Ať chráníte osobní informace nebo zabezpečujete firemní data, pochopení rizik expozice přihlašovacích údajů je kritické. Tyto úniky zasáhnou kohokoli, kdekoliv. Důsledky se často rozprostírají mimo přímé oběti na celé organizace.
Jak se hesla ocitnou v únicích dat
Pochopení toho, jak se přihlašovací údaje kradou, vám pomůže obranit se proti nejčastěji používaným metodám útoku.
Běžné metody, kterými hackeři kradou přihlašovací údaje
Hesla často skončí v nesprávných rukou prostřednictvím metod, jako jsou podvodné e-maily, kde hackeři vás předstíráním důvěryhodných subjektů podvedou, abyste poskytli informace. Další běžná metoda zahrnuje malware, který se tajně instaluje na vaše zařízení a zaznamenává každé stisknutí klávesy. Hackeři také přímo cílí na firemní databáze a využívají bezpečnostní slabiny k krádeži milionů záznamů najednou.
Jakmile jsou přihlašovací údaje odcizeny, často se objevují na temném webu. Zločinci je prodávají nebo si je vyměňují hromadně, čímž umožňují další útoky na více platforem.
Hlavní úniky přihlašovacích údajů, které změnily digitální bezpečnost
Historie úniků hesel zahrnuje narušení, která odhalila kritické bezpečnostní slabiny. Únik u společnosti T-Mobile v roce 2021 postihl 76,6 milionu lidí[2] podle FCC a odcizená data zahrnovala jména, data narození a čísla sociálního pojištění milionů současných, bývalých i potenciálních zákazníků.
Hack Equifax z roku 2017 zůstává jedním z nejvýznamnějších incidentů: podle FTC odhalil osobní údaje 147 milionů lidí[3]. Tyto události zdůrazňují potřebu robustního šifrování a rychlé opravy bezpečnostních zranitelností.
Nejčastěji používaná (a nejhorší) hesla stále v používání
Přestože si je lidstvo vědomo krádeže přihlašovacích údajů, miliony lidí stále používají extrémně slabá hesla. Běžné příklady zahrnují:
→ admin → password2024 → password → 12345 → 654321 → Iloveyou → qwerty → 1111111 (nebo 222222, 3333333, 4444444, 5555555, atd.) → 123123 → abc123 → asdfgh
Tato hesla patří mezi ta nejsnáze uhodnutelná pro kyberzločince, a proto NIST doporučuje, aby služby porovnávaly nová hesla se seznamy běžně používaných a dříve uniklých hodnot[4] a odmítaly shody. Používat některé z nich je jako schovat cennosti do skříňky a nechat klíč v zámku.
Prevence úniků hesel: Dosvědčené taktiky a osvědčené postupy
Přijetí preventivních opatření posílí vaši celkovou polohu v oblasti digitální bezpečnosti. Když jsou porušení přihlašovacích údajů nyní očekávána spíše než výjimečná, podnikání kroků k zabezpečení hesel již není volitelné.
Vytvořte silná, jedinečná hesla pro každý účet
Ochrana vaší digitální identity začíná samotným heslům:
→ Unikátní hesla: Každý online účet potřebuje jiné silné heslo[5]. Opakované používání stejného hesla na více webech znamená, že jediný únik může ohrozit každý účet, který sdílí stejné přihlašovací údaje.
→ Dvoufaktorové ověření (2FA): Přidání druhého ověřovacího kroku znamená, že i když někdo ukradne vaše heslo, nemůže splnit druhý krok[6] a dostat se k vašim účtům. Microsoft uvádí, že MFA dokáže zablokovat více než 99,9 procenta útoků na kompromitaci účtů[7]. Kód dostanete do mobilního zařízení nebo použijete biometrickou metodu, například otisk prstu. 2FA kombinuje něco, co znáte (vaše heslo), s něčím, co máte (váš telefon), a útočníkům tak výrazně ztěžuje vniknutí do účtu.
Vytvořte hesla, která odolají útokům hrubou silou
Zabezpečení vašich účtů vyžaduje jednoduché, záměrné úsilí:
→ Dlouhé fráze: CISA doporučuje hesla o délce alespoň 16 znaků[5] a jako alternativu k náhodným řetězcům navrhuje snadno zapamatovatelnou frázi ze 4 až 7 nesouvisejících slov. Délka odolává prolamování mnohem lépe než krátká a jednoduchá hesla.
→ Změna po kompromitaci: Podle doporučení NIST služby nesmějí vyžadovat pravidelnou změnu hesel[4], ale musí vynutit změnu, pokud existuje důkaz o kompromitaci. Stejné pravidlo si uplatněte i sami: po každém nahlášeném úniku dat okamžitě aktualizujte dotčené přihlašovací údaje.
Použijte správce hesel ke zvládnutí složitosti
Správa desítek silných hesel nevyžaduje memorování:
→ Správce hesel: Doporučení CISA zní: používejte správce hesel místo toho, abyste hesla zapisovali[5]. Tyto nástroje generují, ukládají a vyhledávají složitá hesla v šifrované databázi a upozorní vás na slabá nebo opakovaně použitá hesla. Stačí si zapamatovat jedno hlavní heslo. Unikátní hesla omezují škodu, pokud některá jiná služba utrpí únik dat.
→ Podniková řešení od MSP: Organizace těží z spravovaných systémů hesel, které zahrnují jednotné přihlášení (SSO) a komplexní možnosti auditování. Tato řešení zvyšují jak pohodlí, tak bezpečnost ve větším měřítku.
Přidejte VPN jako dodatečnou vrstvu bezpečnosti
VPN doplňuje vaši bezpečnost hesel ochranou dat při přenosu:
→ Šifrování: VPN šifruje vaše internetové připojení, takže data, která odesíláte a přijímáte, zůstávají nečitelná pro kohokoli, kdo je zachytí.
→ Bezpečné použití veřejné Wi-Fi: Federální obchodní komise (FTC) uvádí, že většina webových stránek nyní používá šifrování[8], takže veřejná Wi-Fi je obvykle bezpečná, pokud vidíte https. VPN přidává další vrstvu v sítích, kterým nedůvěřujete, ale nezabrání úniku dat z databáze firmy.
| Krok | Akce | Priorita |
|---|---|---|
| 1 | Ihned změňte uniklo heslo na dané služby | Bezprostředně |
| 2 | Změňte jej na jakémkoli jiném účtu, kde jste toto heslo opakovaně použili | Bezprostředně |
| 3 | Povolte dvoustupňové ověřování (2FA) na postižených účtech | Ve stejný den |
| 4 | Upozorněte příslušné platformy na možný neoprávněný přístup | Ve stejný den |
| 5 | Kontaktujte vaši banku nebo vydavatele kreditní karty, pokud byly odhaleny finanční informace | Ve stejný den |
| 6 | Naskenujte zařízení pomocí antivirového softwaru | Během 24 hodin |
| 7 | Resetujte bezpečnostní otázky, které by mohly sloužit jako alternativní cesty přihlášení | Během 24 hodin |
| 8 | Sledujte výpisy z banky a kreditní zprávy na podezřelou činnost | Průběžně |
Tip: Použijte “Have I Been Pwned?”[9] k ověření, zda se vaše e-mailová adresa nachází v některém známém úniku dat. Nastavte si bezplatná upozornění na úniky, abyste byli informováni ihned, jakmile se vaše přihlašovací údaje objeví v novém úniku, a ne až o několik týdnů později.
Zjišťování úniku hesel a rychlá odpověď
Rozpoznání příznaků kompromitovaných přihlašovacích údajů a rychlá odpověď minimalizuje škody a obnoví bezpečnost vašeho digitálního života.
Jak zkontrolovat, zda vaše heslo uniky
Buďte pozorní a pravidelně ověřujte stav vašich přihlašovacích údajů:
→ Služby oznámení o porušení: Použijte nástroje jako „Have I Been Pwned?” ke kontrole, zda se vaše e-mail a hesla objevují v úniku dat. Tyto služby kompilují informace ze známých úniků a upozorňují vás, když se vaše přihlašovací údaje objeví.
→ Monitorujte podezřelou činnost: Sledujte neoprávněná přihlášení, neočekávané e-maily na resetování hesel nebo bezpečnostní výstrahy ze služeb, které používáte. Jedná se o brzké varovné signály kompromitovaných přihlašovacích údajů.
Varovné znaky, že váš účet byl kompromitován
Někdy jsou indikátory hackování jemné. Zde je na co si dát pozor:
→ Neobvyklá činnost v účtu: Přihlášení z neznámých míst nebo v neobvyklých časech, která jste nezahájili.
→ Neočekávaně uzamčené účty: Náhlé uzamčení naznačuje, že někdo jiný změnil vaše přihlašovací údaje.
→ Neočekávané finanční transakce: Nepoznané poplatky na výpisech z banky nebo kreditních zprávách naznačují možnou krádež identity. Během okna podezření na porušení bezpečnosti si týdně projděte finanční záznamy.
Bezprostřední kroky po zjištění, že se vaše přihlašovací údaje objevily v úniku
Pokud zjistíte, že se vaše hesla objevila v porušení bezpečnosti, jednejte během hodin:
→ Změňte svá hesla: Ihned aktualizujte přihlašovací údaje, počínaje jakýmkoli účtem, který sdílí stejné heslo.
→ Implementujte dvoustupňové ověřování (2FA): Přidejte tuto dodatečnou vrstvu i na vašich nově aktualizovaných účtech.
→ Upozorněte příslušné platformy: Upozorněte všechny platformy, kde mohou být vaše přihlašovací údaje použity, na potenciální porušení bezpečnosti.
→ Kontaktujte finanční instituce: Informujte svou banku nebo vydavatele kreditní karty o podvodné činnosti nebo nahrazení kompromitovaných karet.
Omezení škod po porušení přihlašovacích údajů
Účinná odpověď vyžaduje jak technická zabezpečení, tak jasnou komunikaci, zejména když kompromitované přihlašovací údaje mohou přispět k rizikům, jako je krádež identity.
→ Naskenujte hledání malwaru: Používejte antivirový software k naskenování vašich zařízení na vyhledávání loggery kláves nebo jiného malwaru sbírajícího data.
→ Resetujte bezpečnostní otázky: Změňte bezpečnostní otázky a odpovědi, které poskytují alternativní cesty přístupu k účtu.
→ Komunikujte se zúčastněnými stranami: Pokud spravujete údaje ostatních (například provozujete firmu), bezodkladně informujte postižené klienty, členy týmu nebo partnery o porušení bezpečnosti a opatřeních, která podnikáte.
Další vrstvy zabezpečení: Ochrana VPN a více
Ochrana vaší online identity překračuje silná hesla. Více vrstev obrany významně snižuje vaší expozici krádežím přihlašovacích údajů.
Jak VPN snižují riziko krádeže přihlašovacích údajů
Když používáte VPN, váš internetový provoz prochází zabezpečeným serverem, který šifruje informace putující mezi vaším zařízením a internetem. Šifrování je nejdůležitější na veřejných sítích Wi-Fi, kterým nedůvěřujete, protože VPN brání ostatním lidem v síti ve čtení vašeho provozu.
VPN je však jedinou vrstvou v širší strategii. Kombinujte ji s jedinečnými hesly, správcem hesel, 2FA a pravidelným sledováním porušení bezpečnosti pro komplexní ochranu.
Nejlepší VPN pro ochranu přihlašovacích údajů
Zvažte špičkové poskytovatele VPN pro posílení vaší bezpečnosti:
→ NordVPN: Známý silnými protokoly šifrování, NordVPN nabízí dvojitou VPN ochranu, která šifruje váš provoz dvakrát. Poskytuje 7,213 serverů v 150 zemích.
→ ExpressVPN: Chválený za rychlost a snadnost použití, ExpressVPN poskytuje silné šifrování s ověřenou politikou bez protokolování. Také obchází geografická omezení pro soukromé prohlížení mezinárodně.
→ CyberGhost: S uživatelsky přívětivým rozhraním a 9,600+ servery ve 100 zemích, CyberGhost poskytuje spolehlivou ochranu pro uživatele nové na VPN.
Vytvoření úplné strategie bezpečnosti přihlašovacích údajů
Přidání VPN do vašeho bezpečnostního režimu je jednoduché. Zvolte důvěryhodného poskytovatele, stáhněte si aplikaci a připojte se k serveru před procházením nebo zadáním citlivých informací. VPN udržujte aktivní v jakékoli síti, které plně nedůvěřujete.
Spojte používání VPN s těmito základními postupy:
→ Používejte správce hesel pro každý účet → Zapněte 2FA u všech účtů, které ji podporují → Pravidelně kontrolujte úniky přes služby pro upozornění na úniky dat → Okamžitě změňte heslo, pokud služba oznámí únik dat nebo máte podezření na napadení účtu → Udržujte všechen software a operační systémy aktualizované na aktuální verze
Tento vícevrstvý přístup minimalizuje riziko, že se vaše přihlašovací údaje objeví v úniku dat, a uchovává vaše účty v bezpečí, i když selže jedna vrstva obrany.
Závěrečný verdikt
Bezpečnost vašich online účtů závisí na vašich denních zvyklostech. Implementace jedinečných, silných hesel, pozornost prostřednictvím proaktivního monitorování a rychlé jednání, když zjistíte porušení, jsou základní postupy pro každého digitálního uživatele.
Podnikněte dnes jeden krok. Aktualizujte slabé heslo. Povolte dvoustupňové ověřování na svých nejdůležitějších účtech. Spusťte kontrolu porušení na vaší primární e-mailové adrese. Tyto akce trvají jen pár minut, ale zabrání škodám, které mohou trvat měsíce nebo roky na nápravě.
Digitální hrozby se každým rokem stávají sofistikovanějšími. Vaší nejlepší obranou je konzistentní, vícevrstvý přístup: silné přihlašovací údaje, správce hesel, 2FA, ochrana VPN v nedůvěryhodných sítích a pravidelné sledování porušení. Nečekejte, až vás porušení připomene. Vytvářejte si tyto zvyklosti v rutině hned teď.
Reference
- Verizon. b.d. 2024 Dbir Data Breach Investigations Report. Získáno 16. října 2026 z https://www.verizon.com/business/resources/Tfc3/reports/2024-dbir-data-breach-investigations-report.pdf.
- FCC. b.d. DA 24 860A1. Získáno 16. října 2026 z https://docs.fcc.gov/public/attachments/DA-24-860A1.pdf.
- Federal Trade Commission. 2019. Equifax Data Breach Settlement. Získáno 16. října 2026 z https://www.ftc.gov/enforcement/refunds/equifax-data-breach-settlement.Archivováno: Snímek Wayback Machine
- NIST. b.d. NIST Special Publication 800-63B. Získáno 16. října 2026 z https://pages.nist.gov/800-63-4/sp800-63b.html.Archivováno: Snímek Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. b.d. Use Strong Passwords. Získáno 16. října 2026 z https://www.cisa.gov/secure-our-world/use-strong-passwords.Archivováno: Snímek Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. b.d. Turn On MFA. Získáno 16. října 2026 z https://www.cisa.gov/secure-our-world/turn-mfa.Archivováno: Snímek Wayback Machine
- M. Maynes. 2019. One simple action you can take to prevent 99.9 percent of attacks on your accounts. Microsoft Security Blog (20. srpna 2019). Získáno 16. října 2026 z https://www.microsoft.com/en-us/security/blog/2019/08/20/one-simple-action-you-can-take-to-prevent-99-9-percent-of-account-attacks/.Archivováno: Snímek Wayback Machine
- Consumer Advice. 2026. Are Public Wi-Fi Networks Safe? What You Need To Know. Získáno 16. října 2026 z https://consumer.ftc.gov/articles/are-public-wi-fi-networks-safe-what-you-need-know.Archivováno: Snímek Wayback Machine
- Have I Been Pwned. b.d. Have I Been Pwned: Check if your email address has been exposed in a data breach. Získáno 16. října 2026 z https://haveibeenpwned.com/.
Zdroje pro tuto stránku
Grafy a referenční obrázky z našeho výzkumu, zdarma k zobrazení a sdílení.
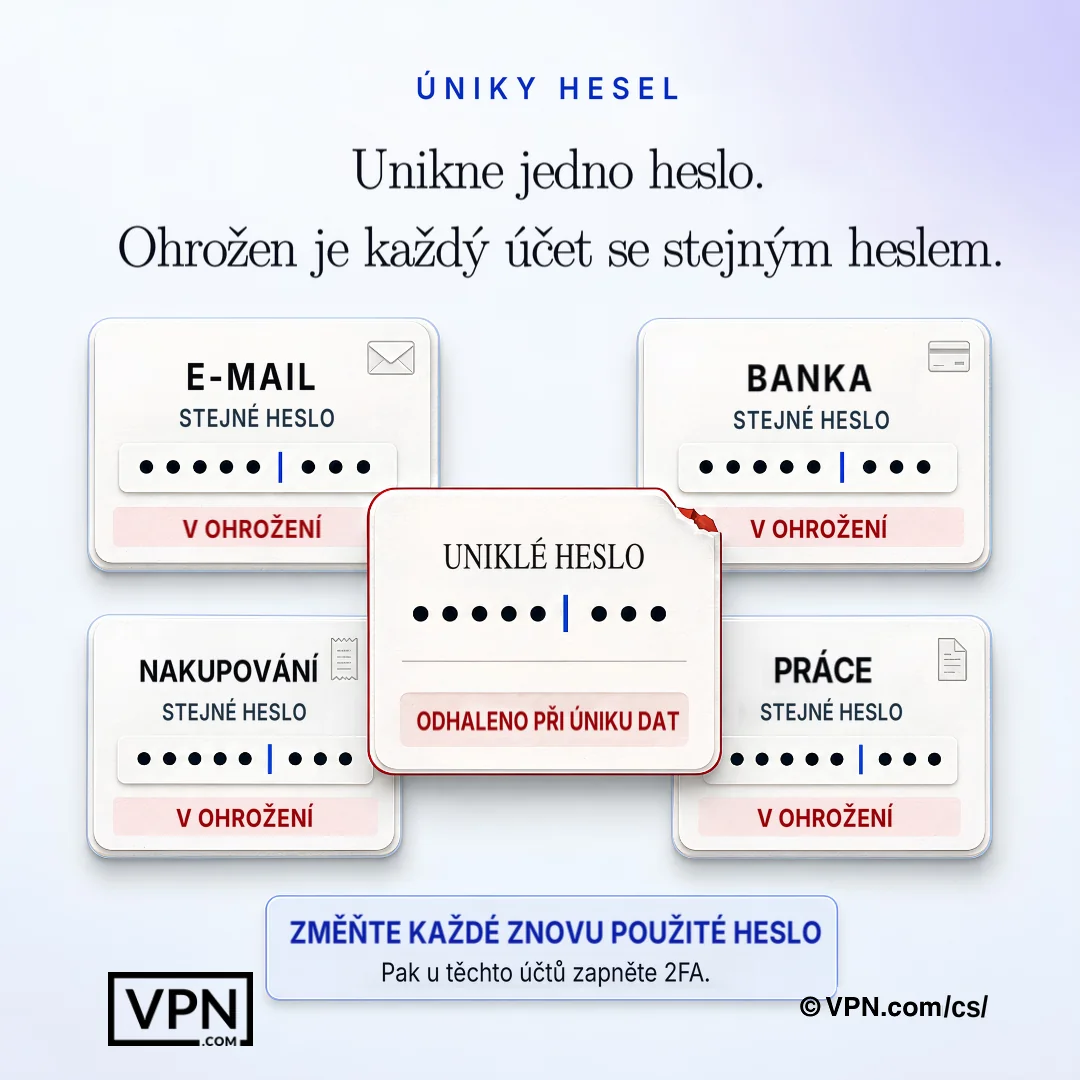
Jedno odhalené heslo může ohrozit každý další účet, kde byly použity stejné přihlašovací údaje.
Často kladené otázky
Jak se hesla skutečně ocitnou v úniku dat?
Hesla unikají prostřednictvím podvodných e-mailů, které vás oklamají, abyste poskytli přihlašovací údaje, malwaru, který zaznamenává vaše stisknutí kláves, a přímých útoků na firemní databáze, kde hackeři využívají bezpečnostní slabiny ke krádeži milionů záznamů najednou. Odcizené přihlašovací údaje se pak prodávají nebo si je vyměňují hromadně na temném webu, což umožňuje další útoky na ostatní platformy, které používáte.
Jak často jsou ukradená přihlašovací údaje zapojena do úniků dat?
Ukradená přihlašovací údaje jsou základní součástí způsobu, jakým k únikům dat dochází. Podle Verizon 2024 Data Breach Investigations Report se objevila v téměř jedné třetině (31 %) úniků dat za posledních 10 let. Uniklé přihlašovací údaje se navíc znovu používají na jiných webech, a proto může jediný únik ohrozit i lidi, kteří nikdy napadenou službu nepoužívali.
Které velké úniky ukazují reálné riziko úniků hesel?
Dva úniky ukazují rozsah problému: podle FTC zasáhl hack společnosti Equifax v roce 2017 osobní údaje 147 milionů lidí a podle FCC se únik u T-Mobile v roce 2021 dotkl 76,6 milionu lidí, přičemž mezi odcizenými údaji byla i čísla sociálního pojištění. Oba případy ukazují, jak jediné selhání databáze přerůstá v riziko krádeže identity pro miliony lidí.
Jaká jsou nejhorší hesla, která se stále běžně používají?
Navzdory všeobecnému povědomí je stále miliony lidí používají hesla jako „password”, „12345”, „qwerty”, „abc123” nebo „password2024”. Snadno se uhodnou a podle doporučení NIST by služby měly odmítat hesla, která jsou běžně používaná nebo už byla dříve uniknuta. Používat taková hesla je jako schovat cennosti do skříňky a nechat klíč zasunutý v zámku.
Jak dvoustupňové ověřování zabrání použití uniklého hesla?
2FA přidává druhý ověřovací krok, obvykle kód odeslaný na váš telefon nebo biometrickou kontrolu, jako je otisk prstu, kombinující něco, co víte (vaše heslo), s něčím, co máte (vaše zařízení). I když se vaše heslo objeví v úniku, útočník bez vašeho telefonu nebo otisku prstu se stále nemůže přihlásit, což je důvod, proč by mělo být povoleno na každém účtu, který jej podporuje.
Jak často bych měl měnit hesla?
Heslo změňte ihned po nahlášeném úniku dat nebo při jakémkoli podezření na kompromitaci. Aktuální doporučení NIST říká, že služby nesmějí vyžadovat pravidelnou změnu hesel a mají vynutit změnu pouze tehdy, existují-li důkazy o kompromitaci. Namísto toho věnujte úsilí jedinečným heslům pro každý účet, protože opakované používání jednoho hesla na více webech znamená, že jediný únik ohrozí všechny účty, které ho sdílejí.
Jak zjistím, zda už mé heslo uniklo?
Použijte službu pro kontrolu úniků, jako je Have I Been Pwned (haveibeenpwned.com), a ověřte, zda se vaše e-mailová adresa nebo hesla nevyskytují v některém známém úniku dat. Nastavte si bezplatná upozornění na úniky, abyste byli informováni ihned, jakmile se nové přihlašovací údaje objeví, a nemuseli to zjišťovat až po několika týdnech. Pravidelná kontrola je rozumnou součástí průběžné bezpečnostní rutiny.
Je bezpečné skutečně používat správce hesel?
Ano. Správce hesel generuje, ukládá a načítá složitá hesla z šifrované databáze, takže si musíte pamatovat pouze jedno hlavní heslo. Chrání vaše přihlašovací údaje, i když jiná služba, kterou používáte, utrpí porušením bezpečnosti, protože každý účet dostane jedinečné, složité heslo, místo aby se opakovaně používalo jedno. Organizace mohou rozšířit toto o podniková řešení, která přidávají jednotné přihlášení a auditování.
Může VPN zabránit úniku mého hesla?
Ne přímo. VPN šifruje vaše připojení k internetu, takže zachycený provoz zůstane nečitelný. To má největší význam na veřejných Wi-Fi sítích, kde kyberzloději běžně zachycují přihlašovací údaje. Neochrání ale před únikem z databáze firmy, jako byl útok na Equifax. VPN proto má doplňovat, a nikoli nahrazovat, unikátní hesla, dvoufaktorové ověřování (2FA) a správce hesel jako součást vrstvené obrany.
Proč mě správce hesel chrání, i když se webové stránky, kterou používám, dostanou do porušení?
Protože každý účet dostane své vlastní jedinečné, složité heslo, místo aby se sdílelo jedno, porušení v jedné službě odhalí pouze toto jedinečné pověření, ne každý účet na něj vázaný. To přímo čelí zaplnění přihlašovacích údajů, kde útočníci vezou uniklá hesla z jednoho porušení a zkoušejí je na ostatních webech, což selhá, když se hesla neopakují.
Co bych měl dělat prvních 24 hodin poté, co jsem zjistil, že se moje přihlašovací údaje v úniku?
Ihned změňte uniklé heslo na dané služby, pak jej aktualizujte na jakémkoli jiném místě, kde jste jej opakovaně použili, a povolte 2FA na postižených účtech ve stejný den. Upozorněte příslušné platformy a kontaktujte svou banku, pokud byly odhaleny finanční informace. Během 24 hodin naskenujte svá zařízení na hledání malwaru a resetujte bezpečnostní otázky, které by mohly sloužit jako alternativní cesty přístupu.
Jaké varovné znaky naznačují, že můj účet byl již kompromitován?
Sledujte přihlášení z neznámých míst nebo časů, která jste nezahájili, neočekávané e-maily na resetování hesel, náhlá uzamčení, která naznačují, že někdo jiný změnil vaše přihlašovací údaje, a nepoznané poplatky na výpisech z banky. Během okna podezření na porušení bezpečnosti si týdně projděte finanční záznamy, protože se tyto znaky často objevují, než byste si porušení jinak všimli.
Která VPN nabízí nejlepší ochranu proti krádežím přihlašovacích údajů na veřejné Wi-Fi?
NordVPN nabízí ochranu s dvojitou VPN, která šifruje provoz dvakrát přes 7,213 serverů ve 150 zemích, ExpressVPN kombinuje silné šifrování s ověřenou politikou bez protokolování a CyberGhost provozuje 9,600+ serverů ve 100 zemích s příjemným rozhraním pro začátečníky. Všechny tři šifrují data při přenosu, což je nejdůležitější v sítích veřejné Wi-Fi, kde se přihlašovací údaje běžně zachycují.
Jak vypadá kompletní strategie zabezpečení hesel?
Kompletní strategie se skládá z pěti obranných vrstev: jedinečná hesla pro každý účet, správce hesel pro práci se složitostí, dvoufaktorové ověření (2FA) na každém účtu, který ho podporuje, pravidelné kontroly úniků přes službu jako Have I Been Pwned a VPN aktivní na každé nedůvěryhodné síti. Okamžitá změna přihlašovacích údajů po úniku a průběžná aktualizace softwaru tento přístup doplňují, takže žádné jediné selhání neohrozí všechno.