Zero Trust Cyber Security: Principy a implementace
Naučte se základy zero trust cyber security, jak model funguje, klíčové výhody a praktické kroky k přechodu od obrany obvodu na nepřetržité ověřování přístupu.
 Michael Gargiulo
Shrnutí: Zero trust bezpečnost nahrazuje zastaralý předpoklad, že vše uvnitř vaší sítě je bezpečné. Každý uživatel, zařízení a spojení jsou nepřetržitě ověřovány, což dramaticky snižuje riziko porušení v cloudově připojených prostředích.
Co je Zero Trust Cyber Security?
Tradiční zabezpečení sítě se opíralo o jednoduchou myšlenku: důvěřuj všemu uvnitř obvodu a blokuj hrozby na hranici. Firewally, VPN a systémy detekce vniknutí tvořily digitální příkop kolem podnikových zdrojů. Jakmile uživatel nebo zařízení prošly branou, mohli se volně pohybovat.
Tento model již nefunguje. Cloud computing, vzdálená práce a mobilní zařízení zcela rozložily obvod sítě. Zaměstnanci přistupují k citlivým datům z osobních laptopů v kavárnách. Prodejci třetích stran se připojují přímo k interním systémům. Útočníci, kteří prolomí jediný endpoint, se mohou laterálně šířit po celé organizaci.
Zero trust cyber security řeší tuto realitu přímo. Místo předpokladu, že všechno uvnitř sítě je bezpečné, zero trust považuje každý požadavek na přístup za potenciálně nepřátelský. Každý uživatel, každé zařízení a každé spojení musí prokázat svou legitimitu předtím, než získá přístup k jakémukoliv zdroji. Širší pohled na hrozby najdete v našem centru cybersecurity.
Publikace NIST Special Publication 800-207[1] je referenční architektura pro zero trust vydaná americkou federální vládou. Definuje zero trust, sedm zásad návrhu zero trust, logické komponenty, například policy engine, a varianty nasazení. Americká vláda rovněž publikuje CISA Zero Trust Maturity Model[2], který organizuje zero trust kolem pěti pilířů (identita, zařízení, sítě, aplikace a workloady a data), a memorandum OMB M-22-09[3], což je federální strategie zero trust pro vládní agentury.
Zero trust není jeden produkt, který si můžete koupit. Je to bezpečnostní model, filozofie a architektonický přístup, který přeformátuje, jak organizace přemýšlejí o přístupu a důvěře na každé úrovni.
Základní principy zero trust
Následující tabulka shrnuje šest oblastí praxe, které se opakují napříč doporučeními pro zero trust. Samotný dokument NIST SP 800-207 definuje sedm zásad, například že všechny datové zdroje a výpočetní služby jsou považovány za zdroje, že veškerá komunikace je zabezpečena bez ohledu na umístění v síti, že přístup je udělován pro každou relaci a že o přístupu rozhoduje dynamická politika:
| Princip Zero Trust | Co to znamená v praxi |
|---|---|
| Explicitní ověření | Ověřte každého uživatele, zařízení a požadavek – pokaždé, ne jen při přihlášení |
| Přístup s minimálními právy | Udělte pouze oprávnění potřebná pro konkrétní úkol, nic víc |
| Předpokládejte porušení | Navrhujte systémy, jako by útočníci již byli uvnitř; omezte rozsah škody |
| Segmentace sítě | Rozdělte síť tak, aby se jedna kompromitovaná zóna nemohla šířit laterálně |
| Vícefaktorové ověření | Vyžadujte druhý faktor mimo heslo pro všechny přístupové body |
| Nepřetržité monitorování | Protokolujte a analyzujte veškerou aktivitu v reálném čase, abyste anomálie zachytili brzy |
Každý princip se vzájemně posiluje. Princip nejmenších oprávnění omezuje, k čemu se může napadený účet dostat. Segmentace sítě omezí škodu, pokud útočník obejde autentizaci. Průběžné monitorování odhalí neobvyklé chování, které by statická pravidla minula. Dohromady tyto postupy vytvářejí vzájemně se překrývající vrstvy obrany, které snižují riziko úspěšného narušení.
Důležité: Zero trust není produkt; je to bezpečnostní model. Tradiční obrany obvodu předpokládají, že vše uvnitř sítě je bezpečné, ale vzdálená práce a cloud computing rozložily tuto hranici. Přijetí přístupu s minimálními právy a nepřetržitého ověřování dramaticky snižuje riziko šíření porušení po počátečním přístupu útočníků.
Komponenty architektury Zero Trust
Architektura zero trust se opírá o několik propojených komponent, které pracují společně. Pochopení každé z nich pomáhá organizacím plánovat realistická nasazení.
Správa identit a přístupu (IAM)
IAM je základem zero trust. Řešení jako Microsoft Entra ID (dříve Azure AD), Okta a Ping Identity ověřují identity uživatelů předtím, než udělí přístup k jakémukoliv zdroji. Každý požadavek na přístup projde vrstvou IAM, která vyhodnotí identitu, roli a kontext, než učiní rozhodnutí o povolení nebo zamítnutí. Silné postupy správy identit a přístupu také pomáhají zabránit krádežím přihlašovacích údajů a převzetí účtu.
Vícefaktorová autentizace (MFA)
MFA vyžaduje, aby uživatelé prokázali svou identitu alespoň dvěma samostatnými faktory: něčím, co znají (heslo), něčím, co mají (hardwarový token nebo telefon), nebo něčím, čím jsou (biometrický údaj). Studie Microsoft Research zaměřená na účty s podezřelou aktivitou zjistila, že MFA snížilo riziko kompromitace o 99,22 %[4] u celé populace a o 98,56 % tam, kde došlo k úniku přihlašovacích údajů. MFA je v každém nasazení zero trust nezbytností.
Mikrosegmentace
Místo toho, aby síť byla považována za jednu důvěryhodnou zónu, mikrosegmentace ji rozděluje na malé, izolované segmenty. Každý segment vynucuje své vlastní zásady přístupu. Pokud útočník kompromituje jeden segment, nemůže se laterálně přesunout na ostatní. Nástroje jako VMware NSX, Illumio a Cisco ACI umožňují mikrosegmentaci v měřítku.
Endpoint Detection and Response (EDR)
Zero trust vyžaduje viditelnost každého zařízení připojeného k síti. Řešení EDR jako CrowdStrike Falcon, SentinelOne a Microsoft Defender for Endpoint nepřetržitě monitorují stav zařízení, detekují škodlivé chování a vynucují zásady dodržování předpisů. Zařízení, které přestane odpovídat (zastaralý operační systém, chybějící opravy), lze automaticky blokovat v přístupu k citlivým zdrojům.
Security Information and Event Management (SIEM)
Platformy SIEM agregují protokoly z celého prostředí a aplikují analýzy k detekci anomálií. Řešení jako Splunk, Microsoft Sentinel a IBM QRadar poskytují nepřetržité monitorování, které zero trust vyžaduje. Upozornění v reálném čase a automatizované playbooks odpovědi pomáhají bezpečnostním týmům reagovat na hrozby během minut, nikoli dní.
Modul zásad a správce zásad
V srdci architektury zero trust sits modul zásad. Tato komponenta vyhodnocuje každý požadavek na přístup proti definovaným zásadám (role uživatele, stav zařízení, umístění, čas dne, skóre rizika) a provádí rozhodnutí o důvěre v reálném čase. Správce zásad pak toto rozhodnutí vynucuje instruováním příslušného bodu vynucení, aby povolil nebo blokoval připojení.
Zero Trust vs. tradiční zabezpečení obvodu
Pochopení kontrastu mezi zero trust a staršími přístupy objasňuje, proč organizace provádějí přechod.
| Faktor | Tradiční zabezpečení obvodu | Zabezpečení Zero Trust |
|---|---|---|
| Model důvěry | Důvěřuj všemu uvnitř sítě | Nedůvěřuj ničemu; ověřuj vše |
| Rozsah přístupu | Širší přístup k síti po ověření | Granulární, přístup pro jednu aplikaci |
| Četnost ověření | Jednou při přihlášení | Nepřetržitě, na každý požadavek |
| Riziko laterálního pohybu | Vysoké – útočníci se volně pohybují po vstupu | Nízké – mikrosegmentace obsahuje porušení |
| Podpora vzdálené práce | Vyžaduje tunelování veškerého provozu přes VPN | Nativní podpora pro distribuovaný přístup |
| Viditelnost | Omezené monitorování interního provozu | Úplná viditelnost všech připojení |
Na rozdíl od tradičních přístupů založených na VPN, které umožňují širokému síťovému přístupu po připojení, síťový přístup s nulovým důvěřením (ZTNA) umožňuje přístup pouze ke konkrétní aplikaci, kterou vyžaduje role uživatele. Organizace, které se stále spoléhají na VPN zaměřené na ochranu soukromí pro šifrování, mohou vrstvit ZTNA na vrchol, aby kontrolovaly, co může každý uživatel skutečně dosáhnout. VPN zpracovává šifrovaný tunel; nulová důvěra zpracovává autorizaci a nepřetržité ověřování. Podrobné porovnání podnikových platforem postavených na každém přístupu najdete v našem srovnání podnikových VPN.
Jak implementovat architekturu Zero Trust
Implementace Zero Trust není projekt na jeden den a nejlépe se provádí ve fázích. Zde je praktický postup krok za krokem.
Krok 1: Mapování vaší chránitelné plochy
Identifikujte vaše nejkritičtější data, aplikace, aktiva a služby (DAAS). Na rozdíl od útočné plochy, která je rozsáhlá a neustále se rozšiřuje, je chránitelná plocha malá a dobře definovaná. Začněte zde.
Krok 2: Mapování toků transakcí
Dokumentujte, jak se provoz pohybuje po vaší síti. Pochopte, kteří uživatelé přistupují k kterým aplikacím, z kterých zařízení a skrze které cesty. Nemůžete vynucovat zásady na tocích, kterým nerozumíte.
Krok 3: Vybudujte architekturu kolem chráněného povrchu
Nasaďte next-generation firewally, řešení IAM a nástroje pro mikrosegmentaci kolem svého chráněného povrchu. Umístěte policy engine do středu každého rozhodnutí o přístupu. NIST SP 800-207 popisuje čtyři varianty nasazení: založené na agentovi zařízení nebo bráně, enklávové, založené na portálu zdrojů a sandboxing aplikací na zařízení. Vyberte podle své stávající infrastruktury.
Krok 4: Vytvořte podrobné zásady přístupu
Definujte podrobné zásady přístupu pomocí metody Kipling: Kdo požaduje přístup? Ke které aplikaci přistupují? Kdy k ní přistupují? Kde se nacházejí? Proč potřebují přístup? Jak se připojují? Těchto šest otázek tvoří základ každého pravidla zásad.
Krok 5: Nasaďte vícefaktorové ověřování všude
Zaveďte vícefaktorové ověřování (MFA) u všech přístupových bodů. Nejprve se zaměřte na privilegované účty a poté je rozšiřte na všechny uživatele. Hardwarové bezpečnostní klíče (YubiKey, Google Titan) odolávají phishingu, což je forma MFA, kterou OMB M-22-09[3] doporučuje federálním agenturám.
Krok 6: Aktivujte nepřetržité monitorování a analýzu
Nasaďte řešení SIEM a EDR pro monitorování veškerého provozu v reálném čase. Vytvořte základní hodnoty normálního chování, aby anomálie spustily okamžité upozornění. Automatizujte playbooks odpovědi pro běžné vzory hrozeb.
Krok 7: Iterujte a rozšiřujte
Začněte se svými nejcitlivějšími aktivy a rozšiřujte ovládací prvky zero trust směrem ven. Každá fáze by měla zahrnovat testování, validaci a vylepšení zásad. Zero trust není cíl; je to nepřetržitý proces zlepšování.
Běžné případy použití Zero Trust
Vzdálené a hybridní pracovní síly
Organizace se zaměstnanci pracujícími z domova, ve sdílených pracovních prostorech nebo u klientů bezprostředně těží z zero trust. Místo routování všech dat přes centrální VPN ověřují řešení ZTNA každého uživatele a zařízení nezávisle. To snižuje latenci a zároveň zlepšuje bezpečnost.
Organizace zaměřené na cloud
Společnosti s úlohami spuštěnými v AWS, Azure a Google Cloud potřebují konzistentní ovládací prvky přístupu, které se rozprostírají na více prostředí. Zásady zero trust sledují uživatele a úlohu, ne hranici sítě.
Regulované průmysly
Organizace v péči podléhající HIPAA, finanční instituce řízené PCI DSS a SOX a vládní agentury sledující FedRAMP všechny vyžadují přísné ovládací prvky přístupu a záznam. Zero trust poskytuje obojí podle návrhu.
Přístup třetích stran a dodavatelů
Prodejci a dodavatelé často potřebují přístup k určitým interním systémům. Zero trust jim uděluje přístup pouze k zdrojům, které potřebují, jen po dobu, kterou je potřebují, s úplným protokolováním každé akce.
Fúze a akvizice
Když se dvě organizace sloučí, integrace jejich sítí představuje značné riziko. Zero trust umožňuje každému prostředí udržovat nezávislé ovládací prvky přístupu, zatímco selektivně uděluje přístup mezi organizacemi na základě jednotlivých aplikací.
Je Zero Trust pro vaši organizaci správnou volbou?
Zero trust cyber security není přechodný trend. Je to zásadní posun v tom, jak organizace chrání svá data, aplikace a uživatele. Starý model založený na obvodu předpokládal, že hrozby zůstávají venku za zdí. Dnes, s cloud computingem, vzdálenou prací a stále sofistikovanějšími útoky, jako je krádež identity a krádež přihlašovacích údajů, tento předpoklad organizace vážně ohrožuje.
Přijetí zero trust znamená přijetí nepřetržitého ověřování, přístupu s minimálními právy, segmentace sítě, vícefaktorového ověření a monitorování v reálném čase. Vyžaduje investici do technologií a ochotu přehodnotit, jak vaše organizace uděluje a spravuje přístup.
Odměna je podstatná: snížené riziko porušení, silnější postoj v souladu s předpisy, lepší viditelnost do aktivit sítě a bezpečnostní model, který se mění s vaší organizací.
Začněte se svými nejkritičtějšími aktivy. Mapujte své toky provozu. Nasaďte MFA a IAM. Segmentujte svou síť. Monitorujte vše. Každý krok vpřed snižuje vaši expozici hrozbám, které na vás mají dopad.
Reference
- S. Rose, O. Borchert, S. Mitchell, and S. Connelly. 2020. Zero Trust Architecture. NIST Special Publication (SP) 800-207. National Institute of Standards and Technology. DOI: https://doi.org/10.6028/NIST.SP.800-207.Archivováno: Snímek Wayback Machine
- CISA. b.d. Zero Trust Maturity Model V2 508. Získáno 18. října 2026 z https://www.cisa.gov/sites/default/files/2023-04/zero_trust_maturity_model_v2_508.pdf.Archivováno: Snímek Wayback Machine
- Whitehouse. b.d. M 22 09. Získáno 18. října 2026 z https://www.whitehouse.gov/wp-content/uploads/2022/01/M-22-09.pdf.Archivováno: Snímek Wayback Machine
- L. A. Meyer, S. Romero, G. Bertoli, T. Burt, A. Weinert, and J. L. Ferres. 2023. How effective is multifactor authentication at deterring cyberattacks? arXiv.org (1. května 2023). Získáno 18. října 2026 z https://arxiv.org/abs/2305.00945.Archivováno: Snímek Wayback Machine
Zdroje pro tuto stránku
Grafy a referenční obrázky z našeho výzkumu, zdarma k zobrazení a sdílení.
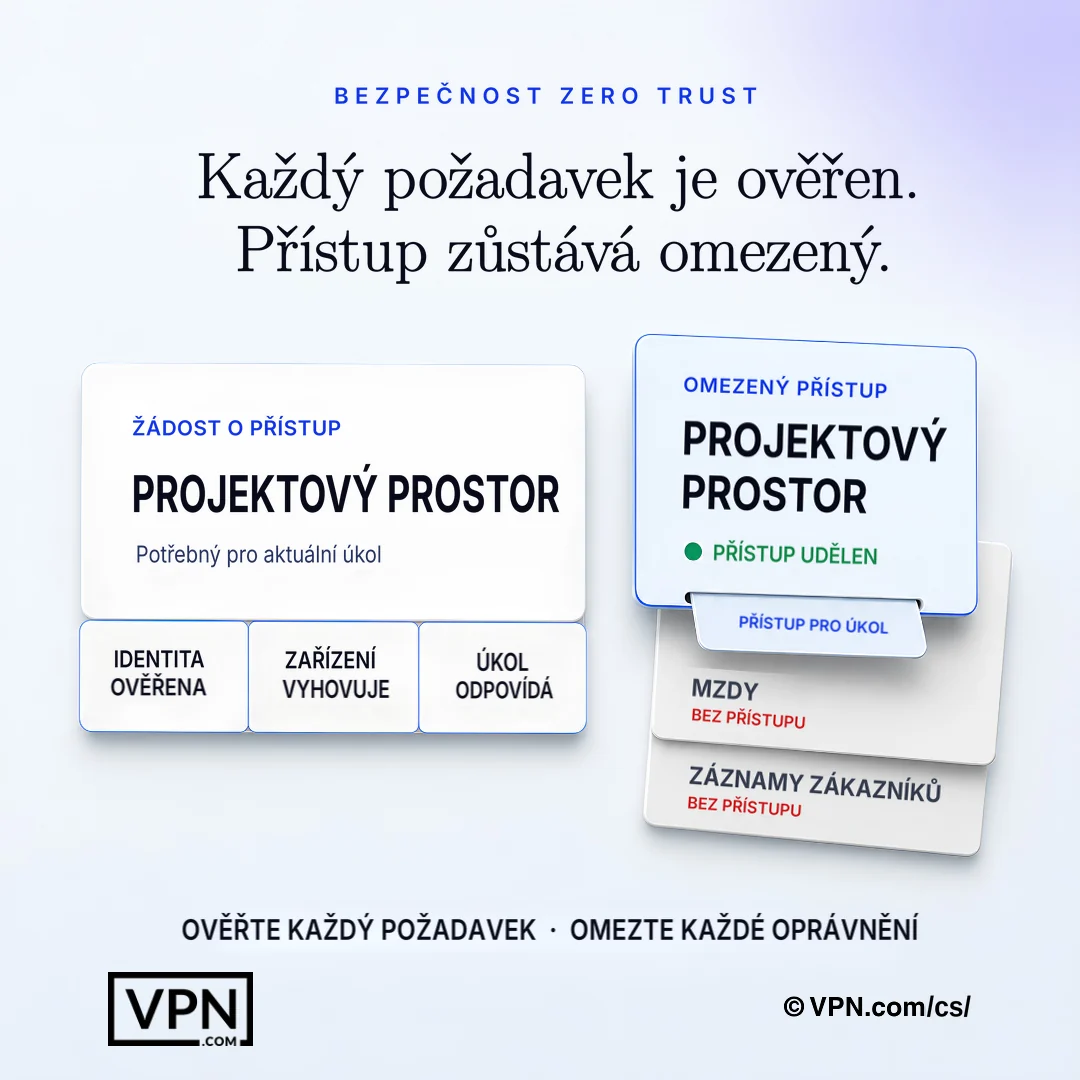
Zero trust ověřuje každý požadavek a uděluje pouze oprávnění nezbytná pro aktuální úkol.
Často kladené otázky
Co je zero trust kyberbezpečnost jednoduše řečeno?
Zero trust znamená, že žádnému uživateli, zařízení ani připojení není automaticky důvěřováno, a to ani uvnitř firemní sítě. Každý přístupový požadavek je explicitně ověřen, uděleno je pouze nezbytné minimum oprávnění a aktivita je průběžně sledována. Nahrazuje starší model „důvěřuj všemu uvnitř perimetru”, který přestává fungovat, jakmile cloud computing a práce na dálku perimetr rozpustí. NIST SP 800-207 je pro něj referenční architektura americké federální vlády.
Jaké jsou základní principy zero trust?
NIST SP 800-207 definuje sedm zásad a běžné oblasti praxe zahrnují výslovné ověřování, přístup s nejmenšími oprávněními, předpoklad narušení, segmentaci sítě, vícefaktorové ověřování a průběžné monitorování. Každá z nich posiluje ostatní: přístup s nejmenšími oprávněními omezuje, k čemu může kompromitovaný účet dosáhnout, segmentace zadržuje laterální šíření a průběžné monitorování odhaluje anomálie, které statická pravidla přehlédnou. Dohromady tvoří překrývající se vrstvy obrany, nikoli jediný produkt nebo nastavení.
Jaké hrozby chrání zero trust, které tradiční VPN nekryje?
Tradiční VPN šifruje tunel, ale uděluje širší přístup k síti po připojení, takže útočník, který ukradne jedny přihlašovací údaje, se může laterálně pohybovat po celé síti. Zero trust síťový přístup (ZTNA) uděluje přístup pouze ke konkrétní aplikaci, kterou role uživatele vyžaduje, s novým ověřením každého požadavku. To přímo omezuje laterální pohyb, krádež přihlašovacích údajů a převzetí účtu, útoky, které obrany zaměřené pouze na obvod chybí.
Jak zero trust omezuje laterální pohyb po porušení?
Zero trust předpokládá, že útočníci jsou již uvnitř a navrhuje kolem toho. Mikrosegmentace rozděluje síť na izolované segmenty, takže kompromitace jednoho segmentu neuděluje přístup ostatním, pomocí nástrojů jako VMware NSX, Illumio nebo Cisco ACI. V kombinaci s přístupem s minimálními právy a nepřetržitým monitorováním přes platformy SIEM to zmenšuje rozsah škody jakéhokoliv kompromitovaného účtu nebo endpointu.
Co je zero trust síťový přístup (ZTNA) a jak se liší od VPN?
ZTNA uděluje přístup pouze ke konkrétní aplikaci, kterou role uživatele vyžaduje, spíše než k širokému přístupu k síti, který tunel VPN poskytuje po připojení. Organizace mohou vrstvit ZTNA na vrch existující VPN zaměřené na ochranu soukromí: VPN zvládá šifrovaný tunel, zatímco zero trust zvládá autorizaci a nepřetržité ověřování pro jednotlivé požadavky, uzavírając mezeru, kterou přístup pouze s VPN zanechává otevřenou.
Nahrazuje zero trust MFA, nebo s ním spolupracuje?
MFA je povinnou součástí zero trust, nikoli jeho náhradou. Studie Microsoft Research zjistila, že MFA snížilo riziko kompromitace účtu o 99,22 %, a je proto nepodmíněně nezbytné u všech přístupových bodů. Nasazení zero trust obvykle začíná MFA u privilegovaných účtů a poté se rozšiřuje na všechny uživatele, často s použitím hardwarových bezpečnostních klíčů, jako jsou YubiKey nebo Google Titan, které poskytují silnější odolnost vůči phishingu.
Jaké nástroje se skutečně používají k vytvoření architektury zero trust?
Úplný stack se rozprostírá přes identitu, endpointy, síť a monitorování. IAM pochází z Microsoft Entra ID, Okta nebo Ping Identity. EDR pochází z CrowdStrike Falcon, SentinelOne nebo Microsoft Defender for Endpoint. Mikrosegmentace používá VMware NSX, Illumio nebo Cisco ACI. Platformy SIEM jako Splunk, Microsoft Sentinel nebo IBM QRadar poskytují nepřetržité monitorování, které model vyžaduje.
Co je modul zásad a proč je ústředním prvkem zero trust?
Modul zásad sedí v srdci architektury zero trust, vyhodnocuje každý požadavek na přístup proti faktorům jako je role uživatele, stav zařízení, umístění, čas dne a skóre rizika, aby učinil rozhodnutí o povolení nebo zamítnutí v reálném čase. Správce zásad pak toto rozhodnutí vynucuje instruováním bodu vynucení. NIST SP 800-207 to popisuje jako základní rozhodovací komponentu modelu.
Jak začít se zaváděním zero trust bez narušení provozu?
Začněte mapováním své chráněné plochy (protect surface), tedy malé sady kritických dat, aplikací, aktiv a služeb, namísto celé útočné plochy (attack surface). Poté zdokumentujte toky transakcí, abyste pochopili, kdo k čemu přistupuje a odkud. NIST SP 800-207 popisuje čtyři varianty nasazení (agent/brána na zařízení, enklávové, prostřednictvím portálu prostředků a sandboxing aplikací na zařízení), takže si před dalším rozšiřováním můžete vybrat variantu odpovídající vaší stávající infrastruktuře.
Co je metoda Kipling pro nastavení zásad přístupu zero trust?
Metoda Kipling vytváří podrobné zásady přístupu kolem šesti otázek: kdo požaduje přístup, kterou aplikaci přistupují, kdy, kde se nacházejí, proč potřebují přístup a jak se připojují. Těchto šest otázek tvoří základ každého pravidla zásad vynuceného modulem zásad, nahrazujícího širokého přístupu na základě role a přístupu na síti kontextovými rozhodnutími pro jednotlivé požadavky.
Jak dlouho trvá úplné zavedení zero trust?
Organizace zavádějí zero trust po fázích, nikoli jako jeden projekt. Posloupnost je tato: zmapovat chráněný povrch, zdokumentovat toky transakcí, vybudovat architekturu kolem něj, vytvořit granulární politiky pomocí Kiplingovy metody, nasadit MFA všude, aktivovat monitoring SIEM a EDR a poté iterovat. Každá fáze zahrnuje testování a zpřesňování politik, než se přejde na další skupinu aktiv.
Je zero trust nezbytná pro regulované průmysly jako zdravotnictví nebo finance?
Ano. Organizace v péči podléhající HIPAA, finanční instituce řízené PCI DSS a SOX a vládní agentury sledující FedRAMP všechny vyžadují přísné ovládací prvky přístupu a úplné záznam, které zero trust poskytuje podle návrhu prostřednictvím nepřetržitého ověřování a protokolování pro jednotlivé aplikace. Prodejci a dodavatelé třetích stran také mají přístup omezený pouze na konkrétní zdroje a dobu, kterou potřebují.
Co se stane, když zařízení selže při kontrole dodržování zásad pod zero trust?
Řešení EDR jako CrowdStrike Falcon, SentinelOne nebo Microsoft Defender for Endpoint nepřetržitě monitorují stav zařízení a zařízení, které přestane odpovídat, jako je spuštění zastaralého OS nebo chybějící opravy, lze automaticky blokovat v přístupu k citlivým zdrojům. Toto vynucení se děje v modulu zásad, který znovu vyhodnocuje stav zařízení jako jeden faktor v každém rozhodnutí o přístupu, ne jen jednou při přihlášení.