Canllaw Preifatrwydd Data: Diogelu, Hawliau a Thhe Arferion Gorau
Dysgu beth yw preifatrwydd data, deddfau preifatrwydd cyfredol (GDPR, CCPA), a sut i ddiogelu eich gwybodaeth bersonol ar-lein.
 Michael Gargiulo
Llinell Waelod: Mae eich data personol yn wynebu bygythiadau cyson gan falware, pysgota, peirianneg gymdeithasol, ac ymosodiadau rhwydwaith. Mae cyfrineiriau cryf, offer sy’n canolbwyntio ar breifatrwydd, a VPN sy’n amgryptio eich traffig yn ffurfio’r amddiffynfeydd craidd ar gyfer diogelu eich gwybodaeth ar-lein.
Mae preifatrwydd data wedi dod yn un o’r pynciau pwysicaf mewn bywyd digidol. Mae pob pryniant ar-lein, ymholiad chwilio, a phost cyfryngau cymdeithasol yn cynhyrchu data personol sy’n cael ei gasglu, ei storio, a’i rannu gan gwmnïau. I lawer o bobl, mae’r cwestiwn yn syml: pwy sy’n rheoli fy ngwybodaeth, a sut rwy’n ei chadw’n ddiogel?
Mae’r risgiau’n real. Defnyddir dulliau sofistigedig gan droseddwyr cybr i ddwyn data personol, ac weithiau mae hyd yn oed gwmnïau cyfreithlon yn camdrîn. Ond mae newyddion da hefyd. Mae deddfau preifatrwydd cryf yn bodoli nawr mewn dwysinau o wledydd, ac mae offer ymarferol ar gael i’ch helpu i gymryd rheolaeth. Mae’r canllaw hwn yn ymdrin â’r bygythiadau penodol i’ch data personol, y deddfau a dyluniwyd i ddiogelu eich hawliau, a’r camau concrit y gallwch eu cymryd i amddiffyn eich gwybodaeth ar-lein.
Nodyn: Mae’r canllaw hwn yn canolbwyntio ar breifatrwydd data personol o safbwynt defnyddiwr. Os ydych yn chwilio am wybodaeth ar fframweithiau cydymffurfiad sefydliadol, rhwymedigaethau trin data corfforaethol, neu weithredu GDPR ar gyfer busnesau, ewch i’n canllaw diogelu data yn lle hynny.
Beth Yw Preifatrwydd Data?
Mae preifatrwydd data yn cyfeirio at eich hawl i reoli sut y caiff eich gwybodaeth bersonol ei chasglu, ei defnyddio, ei storio, a’i rannu. Mae data personol yn cynnwys unrhyw beth a all eich dynodi’n uniongyrchol neu’n anuniongyrchol: eich enw, cyfeiriad e-bost, rhif ffôn, cyfeiriad corfforol, hanes pori, cofnodion prynu, data lleoliad, a hyd yn oed gwybodaeth biometrig fel olion bysedd.
Mewn termau ymarferol, mae preifatrwydd data yn ateb tri chwestiwn:
- Pwy sy’n casglu eich data? Mae gwefannau, apiau, hysbysebwyr, darparwyr gwasanaeth rhyngrwyd (ISPs), ac asiantaethau llywodraethu i gyd yn casglu gwybodaeth bersonol.
- Beth maent yn ei wneud â hi? Mae defnyddiadau cyffredin yn cynnwys hysbysebu wedi’i dargedu, dadansoddeg, gwelliant cynhyrchion, ac mewn rhai achosion, gwerthu data i drydydd partïau.
- Pa reolaeth sydd gennych chi? Mae deddfau preifatrwydd ac offer yn rhoi’r gallu i chi weld, addasu, dileu, a chyfyngu ar fynediad i’ch data.
Yn ôl y Sefydliad Rhyddid Electronig (EFF), mae’r bwlch rhwng yr hyn y mae cwmnïau’n ei gasglu a’r hyn y mae defnyddwyr yn ei ddeall am y casglu hwnnw yn parhau i fod yn un o’r heriau mwyaf mewn preifatrwydd digidol. Nid yw preifatrwydd data yr un peth â diogelu data, sy’n ymdrin â’r fframweithiau sefydliadol a chyfreithiol y mae’n rhaid i fusnesau eu dilyn. Mae preifatrwydd data yn ymwneud â’ch hawliau a’ch dewisiadau unigol.
Bygythiadau i’ch Gwybodaeth Bersonol
Defnyddir amrywiaeth eang o dechnegau gan droseddwyr cybr i gael mynediad at ddata personol. Deall sut mae pob bygythiad yn gweithio yw’r cam cyntaf tuag at ei amddiffyn yn ei erbyn.
Peirianneg Gymdeithasol
Peirianneg gymdeithasol yw categori ymosodiadau lle mae troseddwyr yn trin pobl i ddatgelu gwybodaeth gyfrinachol. Yn hytrach na manteisio ar wendidau meddalwedd, mae’r ymosodiadau hyn yn manteisio ar seicoleg ddynol.
Sut mae’n gweithio: Gallai ymosodwr efelychu cynrychiolydd banc, anfon apêl elusennol ffug, neu greu senario brys (fel honni bod eich cyfrif wedi’i gyfaddawdu) i’ch orfodi i rannu cyfrineiriau, rhifau cyfrif, neu godau gwirio.
Enghraifft o’r byd go iawn: Ym mis Gorffennaf 2020, profodd Twitter dor-diogelwch mawr pan dargedodd ymosodwyr weithwyr sydd â mynediad at offer mewnol drwy ymosodiad peirianneg gymdeithasol cydgysylltiedig. Yna peryglodd yr ymosodwyr gyfrifon proffil uchel, gan gynnwys rhai Barack Obama ac Elon Musk, yn ôl cwyn troseddol ffederal[1], er mwyn hyrwyddo sgam arian cripto.
Atal: Gwirio unrhyw gais annisgwyl am wybodaeth bersonol trwy gysylltu â’r sefydliad yn uniongyrchol drwy sianeli swyddogol. Peidiwch byth â rhannu cyfrineiriau na chodau untro gydag unrhyw un sy’n cysylltu â chi yn gyntaf.
Malware
Malware yw meddalwedd faleisus a ddyluniwyd i dreiddio i ddyfeisiau ac i ddwyn data, amgryptio ffeiliau am dâl, neu fonitro gweithgaredd defnyddiwr heb ganiatâd.
Sut mae’n gweithio: Yn nodweddiadol, daw malware drwy atodiadau e-bost, gwefannau wedi’u cyfaddawdu, neu lawniwtiadau heintedig. Unwaith ei osod, gall logio thalebiad allweddau i ddal cyfrineiriau, amgryptio eich ffeiliau a gofyn am daliad (ransomware), actifadu eich camera neu feicroffon, neu allforian dogfennau sensitif.
Enghraifft o’r byd go iawn: Achosodd ymosodiad pridwerth WannaCry yn 2017 ddegau o filoedd o heintiau mewn dros 150 o wledydd[2], yn ôl adroddiadau ffynhonnell agored a ddyfynnwyd gan CISA, gan amgryptio ffeiliau defnyddwyr a mynnu taliadau Bitcoin. Cafodd ysbytai, busnesau ac asiantaethau’r llywodraeth eu heffeithio i gyd.
Atal: Cadwch eich system weithredu a meddalwedd wedi’i diweddaru, osgowch glicio cysylltiadau neu atodiadau o anfonywr anhysbys, a defnyddiwch feddalwedd gwrth-firws hybarch. Mae ein canllaw ymroddedig yn ymdrin â mathau malware ac amddiffynfeydd yn fanwl.
Pysgota Pennell
Er bod pysgota safonol yn taflun eang, mae pysgota pennell yn targedu unigolion penodol gan ddefnyddio gwybodaeth personol y mae’r ymosodwr eisoes wedi’i chasglu.
Sut mae’n gweithio: Mae ymosodwr yn ymchwilio i chi drwy gyfryngau cymdeithasol, cofnodion cyhoeddus, neu dreth data flaenorol. Yna maent yn llunio neges hynod bersonol, yn aml yn ymddangos i ddod oddi wrth gydweithiwr, pennaeth, neu wasanaeth ymddiried, sy’n eich twyllo i glicio cysylltiad niweidiol neu ddarparu data sensitif.
Enghraifft o’r byd go iawn: Canfu adroddiad 2023 gan Barracuda Networks mai dim ond 0.1% o ymosodiadau e-bost yw gwe-rwydo wedi’i dargedu, ond ef sy’n gyfrifol am 66% o doriadau diogelwch[3] yn ei ddata. Mae’r personoli yn gwneud i’r ymosodiadau hyn fod yn llawer mwy effeithiol na gwe-rwydo cyffredinol.
Atal: Bod yn amheus o unrhyw e-bost sy’n gofyn am weithredu brys, hyd yn oed os yw’n ymddangos i ddod oddi wrth rywun rydych chi’n ei adnabod. Gwirio ceisiadau drwy sianal cyfathrebu ar wahân. Darllenwch ein canllaw manwl ar ymosodiadau pysgota am strategaethau amddiffyn mwy.
Ymosodiadau Rhwydwaith
Mae rhwydweithiau Wi-Fi cyhoeddus mewn caffis, maes awyr, a gwestai yn gyfleus ond yn gynhenid anniogel. Gallai ymosodwyr ar yr un rhwydwaith yn rwystro trosglwyddiadau data heb amgryptiad.
Sut mae’n gweithio: Mewn ymosodiad dyn-yn-y-canol (MITM), mae hacker yn ei leoli eu hun rhwng eich ddyfais a’r llwybrydd Wi-Fi. Gallant wedyn fonitro eich gweithgaredd pori, dal credydau mewngofnodi, a hyd yn oed chwistrellu cynnwys niweidiol i’r gwefannau yr ydych yn ymweld â hwy.
Enghraifft o’r byd go iawn: Mae ymchwilwyr diogelwch wedi dogfennu bod mannau problemus (a elwir yn ymosodiadau “efaill drwg”) sy’n dynwared rhwydweithiau cyfreithlon yn parhau i fod ymhlith y bygythiadau mwyaf cyffredin mewn mannau cyhoeddus.
Atal: Osgowch gael mynediad i fanc neu gyfrif sensitif ar Wi-Fi cyhoeddus. Defnyddiwch VPN i amgryptio eich cysylltiad, a sicrhewch fod gwefannau’n defnyddio HTTPS cyn nodi unrhyw wybodaeth bersonol.
Brau Pethau Rhyngrwyd (IoT)
Mae dyfeisiau cartref deallusglwydd, gwearables, ffonau hŷn, a dyfeisiau cysylltiedig yn aml â gogwyddion diogelwch gwan ac yn cael diweddariadau meddalwedd anaml.
Sut mae’n gweithio: Mae llawer o ddyfeisiau IoT yn cludo â chyfrineiriau rhagosodedig na fydd defnyddwyr byth yn eu newid. Yn aml, nid oes amgryptiad gan y dyfeisiau hyn ac efallai na fyddant yn trosglwyddo data mewn testun plaen. Gallai ymosodwyr fanteisio ar y gwendidau hyn i gael mynediad i’ch rhwydwaith cartref ac unrhyw ddata a gedwir ar ddyfeisiau cysylltiedig.
Enghraifft o’r byd go iawn: Yn 2019, canfu ymchwilwyr Bitdefender fod y Ring Video Doorbell Pro yn cyfnewid tystlythyrau Wi-Fi dros HTTP plaen yn ystod y gosodiad[4], gan eu hamlygu i unrhyw un gerllaw; mae’r broblem wedi’i datrys ers hynny.
Atal: Newid cyfrineiriau rhagosodedig ar holl ddyfeisiau cysylltiedig ar unwaith ar ôl sefydlu. Rheolir yn rheolaidd ar gyfer diweddariadau firmware ac atalwch nodweddion nad ydych chi’n eu defnyddio, megis mynediad pell.
Camerâu Cyfryngau Cymdeithasol
Mae llwyfannau cyfryngau cymdeithasol yn casglu symiau enfawr o ddata defnyddiwr, ac gall y gwybodaeth y mae’n rhaid i chi ei rannu’n wirfoddol gael ei harfogi gan ymosodwyr.
Sut mae’n gweithio: Mae ymosodwyr yn cribinio proffeiliau cyhoeddus i gasglu manylion personol ar gyfer ymgyrchoedd peirianneg gymdeithasol neu bysgota pennell. Mae llwyfannau eu hunain yn casglu data ymddygiadol gan gynnwys eich hoffoddau, rhannu, lleoliad gwiriad-yn, a phatrymau pori ar gyfer hysbysebau wedi’u targedu. Gall torri data mewn cwmnïau cyfryngau cymdeithasol ddatgelu’r gwybodaeth hon i droseddwyr.
Enghraifft o’r byd go iawn: Yn achos Cambridge Analytica, honnodd yr FTC bod ap wedi casglu data proffil gan tua 250,000 i 270,000 o ddefnyddwyr ynghyd â 50 i 65 miliwn o’u ffrindiau[5] drwy ddulliau twyllodrus.
Atal: Archwilio eich gosodiadau preifatrwydd ar bob llwyfan. Cyfyngu ar y gwybodaeth bersonol sy’n weladwy ar broffeiliau cyhoeddus a bod yn ofalus wrth dderbyn ceisiadau cysylltiad oddi wrth gyfrif anhysbys.
Deepfakes a Chyfryngau Synthesis
Mae datblygiadau mewn deallusrwydd artiffisial wedi gwneud yn bosibl creu delweddau, sain, a fideos ffug argyhoeddiadol a all niweidio enwau da neu hwyluso twyll.
Sut mae’n gweithio: Gallai offer AI gynhyrchu cyfryngau synthesol realistig gan ddefnyddio samplau o lais, wyneb, neu arddull ysgrifennu person. Mae troseddwyr yn defnyddio deepfakes ar gyfer efelychu, echdynnu, ymgyrchoedd disinformation, a thwyll ariannol megis sgamiau clonïo llais.
Enghraifft yn y byd go iawn: Yn 2024, trosglwyddodd gweithiwr cyllid yn y cwmni peirianneg Arup tua $25 miliwn[6] ar ôl galwad fideo gyda’r hyn a oedd yn ymddangos fel Prif Swyddog Ariannol y cwmni. Defnyddiodd yr alwad dechnoleg deepfake.
Atal: Bod yn ofalus o unrhyw geisiadau fideo neu sain annisgwyl sy’n ymwneud â throsglwyddiadau ariannol. Gwirio cyfathrebiadau annisgwyl drwy sianeli sefydledig. Defnyddiwch awtentication aml-ffactor fel na all llais neu fideo yn unig awdurdodi gweithredoedd sensitif.
Pa Ddata Ellir ei Dargedu?
Mae troseddwyr cybr yn targedu gwahanol fathau o wybodaeth bersonol yn dibynnu ar eu nodau. Mae targedau cyffredin yn cynnwys enwau, cyfeiriadau, rhifau ffôn, rhifau Yswiriant Cymdeithasol, manylion cyfrif ariannol, cofnodion meddygol, a chredydau mewngofnodi. Dyma yr hyn y mae ymosodwyr yn nodweddiadol yn ei wneud â data a ddwyliwyd:
Dwyn Hunaniaeth
Mae troseddwyr yn defnyddio gwybodaeth bersonol wedi’i dwyn i ddynwared dioddefwyr. Gallant agor cyfrifon credyd, ffeilio ffurflenni treth twyllodrus, cael triniaeth feddygol, neu gyflawni troseddau o dan enw rhywun arall. Adroddodd Americanwyr eu bod wedi colli mwy na $10 biliwn i dwyll yn 2023[7], yn ôl y Comisiwn Masnach Ffederal. Dysgwch sut mae dwyn hunaniaeth yn gweithio a sut i amddiffyn eich hun.
Doxxing
Mae doxxing yn cynnwys cyhoeddi gwybodaeth breifat rhywun yn gyhoeddus heb ganiatâd. Gall hyn gynnwys cyfeiriadau cartref, rhifau ffôn, manylion gweithle, a gwybodaeth teuluol. Gall dioddefwyr wynebu aflonyddu, bygythiadau, neu berygl corfforol o ganlyniad.
Gwerthu ar y We Tywyll
Caiff data wedi’i ddwyn ei werthu’n aml mewn marchnadoedd y we dywyll. Mae prisiau’n amrywio’n fawr ac yn newid dros amser, ond yn gyffredinol mae cofnodion hunaniaeth cyflawn a chofnodion meddygol yn mynnu mwy na phwynt data unigol fel cyfeiriad e-bost.
Manteisio Ariannol
Mae ymosodwyr yn defnyddio rhifau cardiau credyd a ddwyliwyd, credydau cyfrif banc, a manylion personol i wneud pryniadau heb awdurdod, trosglwyddo arian, neu wneud cais am fenthyciad yn enw’r dioddefwr.
Echdynnu a Chantâu
Gellir defnyddio data personol sensitif, gan gynnwys lluniau preifat, negeseuon, neu hanes pori, i fygwth dioddefwyr i wneud taliadau. Mae ymosodiadau ransomware yn amgryptio ffeiliau a gofyn am daliad am eu rhyddhau.
Camdriniaeth Bersonol
Mae data a ddwyliwyd yn galluogi stalco, aflonyddu, ac efelychu. Gallai troseddwyr ddefnyddio gwybodaeth bersonol i olrhain lleoliad dioddefwr, cysylltu â’u teulu neu gyflogwr, neu gyflawni troseddau o dan hunaniaeth y dioddefwr.
Hawliau Defnyddwyr o Dan Ddeddfau Preifatrwydd Data
Mae deddfau preifatrwydd data yn sefydlu’r rheolau sy’n llywodraethu sut y mae sefydliadau’n casglu, storio, prosesu, a rhannu gwybodaeth bersonol. Mae’r deddfau hyn hefyd yn diffinio eich hawliau fel unigolyn a nodi cosb am doriadau.
Pam Mae Deddfau Preifatrwydd yn Bwysig
Creodd y twf cyflym mewn casglu data digidol angen daearyddol am amddiffynfeydd cyfreithiol. Mae deddfau preifatrwydd data yn cyflawni nifer o swyddogaethau critigol:
- Amddiffyn unigolion rhag defnydd heb awdurdod o’u gwybodaeth bersonol
- Caniateiddio hawliau penodol gan gynnwys y gallu i gael mynediad, cywiro, a dileu eich data
- Gofyn am dryloywder gan sefydliadau am sut y maent yn trin data
- Gofynnu am hysbysiadau toriad fel y gallai unigolion gymryd camau amddiffynnol
- Gosod cosbu sy’n cymhell cydymffurfiad
Mae’r Fframwaith Preifatrwydd NIST[8] yn offeryn gwirfoddol sy’n helpu sefydliadau i nodi a rheoli risg preifatrwydd, ac mae llawer yn ei ddefnyddio ochr yn ochr â’r gofynion cyfreithiol hyn.
| Rheoliad | Rhanbarth | Dyddiad Dod i Rym | Cosb Uchaf |
|---|---|---|---|
| GDPR[9] | Undeb Ewropeaidd | 25 Mai 2018 | €20M neu 4% o drosiant blynyddol byd-eang[10] |
| CCPA[11] | California, UDA | 1 Ionawr 2020 | $2,500 fesul tramgwydd, $7,500 fesul tramgwydd bwriadol (wedi’i addasu ar gyfer chwyddiant) |
| PDPA | Singapôr | 2 Gorffennaf 2014 | S$1 miliwn neu 10% o drosiant blynyddol Singapôr, pa un bynnag sydd uwch[12] |
| LGPD[13] | Brasil | Awst 2020 (cosbau o 1 Awst 2021) | 2% o refeniw Brasil, wedi’i gapio ar 50M reais |
| PIPEDA | Canada | 13 Ebrill 2000 | Iawndaliadau a orchmynnir gan y Llys Ffederal[14] |
| Amrywiol Gyfreithiau Gwladwriaethol | UDA (NJ, NH, MT, FL, TX, OR) | 2024–2025 | Yn amrywio yn ôl gwladwriaeth |
Rheoliad Diogelu Data Cyffredinol (GDPR)
- Rhanbarth: Undeb Ewropeaidd (UE)
- Dyddiad Effeithiol: 25 Mai 2018
Prif Ddarpariaethau
- Cydsyniad: Mae angen cydsyniad penodol gan unigolion cyn prosesu eu data. Mae Comisiwn Ewrop yn egluro’r fframwaith cyfreithiol[9].
- Hawliau’r Gwrthrych Data: Yn rhoi hawliau i gael mynediad at ddata personol, ei gywiro, ei ddileu, a chyfyngu ar ei brosesu.
- Hysbysu am Dorri Data: Lle mae toriad yn peri risg i unigolion, rhaid i sefydliadau hysbysu’r awdurdod goruchwylio o fewn 72 awr i ddod yn ymwybodol ohono[15].
- Cosbau: Hyd at €20 miliwn neu 4% o drosiant blynyddol byd-eang cyfan[10], pa un bynnag sydd uwch.
Deddf Preifatrwydd Defnyddwyr California (CCPA)
- Rhanbarth: California, UDA
- Dyddiad Effeithiol: 1 Ionawr 2020
Prif Ddarpariaethau
- Hawl i Wybod: Gall defnyddwyr ofyn am fanylion ynghylch sut mae eu gwybodaeth bersonol yn cael ei chasglu, ei defnyddio a’i rhannu.
- Hawl i Ddileu: Gall defnyddwyr ofyn i’w gwybodaeth bersonol gael ei dileu.
- Hawliau Optio Allan: Gall defnyddwyr optio allan o werthu eu data personol.
- Cosbau: Dirwyon gweinyddol o hyd at $2,500 fesul tramgwydd neu $7,500 fesul tramgwydd bwriadol[11], wedi’u haddasu ar gyfer chwyddiant.
Deddf Diogelu Data Personol (PDPA) — Singapôr
- Rhanbarth: Singapôr
- Dyddiad Effeithiol: 2 Gorffennaf 2014
Darpariaethau Allweddol
- Cydsyniad: Mae’n ei gwneud yn ofynnol i sefydliadau gael cytundeb cyn casglu, defnyddio neu ddatgelu data personol.
- Mynediad a Chywiro: Yn rhoi’r hawl i unigolion gael mynediad at eu gwybodaeth bersonol a’i chywiro.
- Diogelwch Data: Rhaid i sefydliadau roi trefniadau diogelwch rhesymol ar waith i ddiogelu data personol.
- Cosbau: Dirwyon ariannol hyd at S$1 miliwn neu 10% o drosiant blynyddol yn Singapore[12], pa un bynnag sydd uwch, ers mis Hydref 2022.
Cyfraith Diogelu Data Gyffredinol Brasil (LGPD)
- Rhanbarth: Brasil
- Dyddiad Dod i Rym: Awst 2020, gyda chosbau’n berthnasol o 1 Awst 2021
Darpariaethau Allweddol
- Cydsyniad: Yn mynnu cydsyniad clir ac eglur ar gyfer prosesu data.
- Hawliau Pwnc Data: Yn darparu hawliau i gael mynediad at, golygu, dileu a throsglwyddo gwybodaeth bersonol.
- Swyddog Diogelu Data: Rhaid i sefydliadau benodi swyddog diogelu data.
- Cosbau: Hyd at 2% o refeniw’r cwmni ym Mrasil, wedi’i gapio ar 50 miliwn reais fesul tor-rheol[13].
Deddf Diogelu Gwybodaeth Bersonol a Dogfennau Electronig (PIPEDA) — Canada
- Rhanbarth: Canada
- Dyddiad Effeithiol: 13 Ebrill 2000 (gyda diwygiadau dros amser)
Prif Ddarpariaethau
- Cydsyniad: Mae’n ei gwneud yn ofynnol i sefydliadau gael cydsyniad ystyrlon ar gyfer casglu a defnyddio data.
- Mynediad a Chywiro: Yn rhoi’r hawl i unigolion gael mynediad at eu gwybodaeth bersonol a’i chywiro.
- Diogelwch Data: Rhaid i sefydliadau ddiogelu data personol gyda mesurau diogelu priodol.
- Cosbau: Gall y Comisiynydd Preifatrwydd gyfeirio materion at y Llys Ffederal, sydd yn gallu gorchymyn atebion[14].
Deddfau Preifatrwydd Gwahanol Talaith yn yr Unol Daleithiau
- Taleithiau: Amrywiol, gan gynnwys New Jersey, New Hampshire, Montana, Florida, Texas, ac Oregon
- Dyddiadau Effeithiol: Dyddiadau amrywiol yn 2024 a 2025
Darpariaethau Allweddol
- Caniatâd: Gofynion tebyg ar gyfer cael caniatâd cyn prosesu data.
- Hawliau Pwnc Data: Hawliau i gael mynediad, golygu, dileu, a dewis-allan o brosesu data.
- Diogelwch Data: Gofynion ar gyfer diogelu data personol a chynnal asesiadau diogelwch data.
- Cosbu: Amrywia yn ôl talaith, gan gynnwys dirwyon a gweithredoedd gorfodaeth gan awdurdodau talaith.
Tip: Yr arferiad unigol mwyaf effeithiol yw cyfyngu ar yr hyn rydych yn ei rannu ar-lein yn y lle cyntaf. Cyfuno cyfrineiriau cryf unigryw, storio cwmwl amgryptiedig, a VPN ar Wi-Fi cyhoeddus, ac rydych yn tynnu’r rhan fwyaf o’r arwynebedd ymosod y mae troseddwyr yn dibynnu arno.
Ffyrdd i Amddiffyn Eich Gwybodaeth Bersonol
Mae’r bygythiadau’n real, ond felly hefyd yr amddiffynfeydd. Dyma gamau penodol, gweithredadwy i amddiffyn eich data personol ar-lein.
Defnyddio Porwyr sy’n Diogelu Preifatrwydd
Mae porwyr safonol yn casglu symiau sylweddol o ddata defnyddwyr. Mae dewisiadau amgen sy’n canolbwyntio ar breifatrwydd, fel Brave, Firefox (gyda diogelu olrhain llym wedi’i alluogi), a Tor Browser, yn rhwystro olrheinwyr a hysbysebion yn ddiofyn. Mae Tor yn anfon traffig ar lwybr ar hap drwy sawl relái[16] fel nad oes unrhyw arsylwr ar unrhyw bwynt unigol yn gallu dweud o ble y daeth nac ble mae’n mynd.
Cyfyngu ar Rannu Data
Mae pob darn o ran gwybodaeth bersonol yn cynyddu eich amlygiad. Osgowch enwau llawn, cyfeiriadau cartref, rhifau ffôn, neu fanylion gweithle ar broffeiliau cyhoeddus. Adolygu’r caniatâd a roddwch i apiau a tynnu mynediad i’ch cysylltiadau, lleoliad, a camera pan na ddaw hynny i’r afael.
Amgryptio Storio Cwmwl
Os ydych yn storio ffeiliau yn y cwmwl, defnyddiwch wasanaethau sy’n cynnig amgryptiad diwedd-i-diwedd megis Tresorit neu Proton Drive. Ar gyfer cyfrifon storio cwmwl presennol (Google Drive, Dropbox), amgryptiwch ffeiliau sensitif yn lleol cyn llwytho gan ddefnyddio offer megis Cryptomator.
Defnyddiwch Darganfyddwr Dyfais
Alluogwch Canfod Fy Nyfais (Android) neu Canfod Fy iPhone (iOS) ar holl ddyfeisiau. Os yw dyfais wedi’i golli neu’i ddwyn, mae’r offer hyn yn caniatáu i chi gloi’r ddyfais o bell ac wipeio holl ddata personol cyn iddi ddisgyn i ddwylo drwg.
Adolygu Caniatâd Ap
Mae llawer o apiau’n gofyn am fynediad i’ch camera, microffon, cysylltiadau, a data lleoliad ymhell y tu hwnt i’r hyn y mae angen iddynt weithio. Ar iOS ac Android, adolygwch ganiatâd ap yn eich gosodiadau dyfais a thynnu unrhyw un sy’n ymddangos heb angen. Rhowch sylw arbennig i apiau sy’n gofyn am fynediad microffon neu gamera wrth redeg yn y cefndir.
Gosodwch Blocwyr Hysbysebion
Mae estyniadau porwr megis uBlock Origin yn rhwystro sgriptiau tracio, hysbysebion treisiol, a gweoedd malware hysbys. Mae blocwyr hysbysebion yn lleihau’r swm o ddata y gallai trydydd partïau ei gasglu am eich ymddygiad pori ac hefyd yn gwella cyflymder llwytho tudalen.
Defnyddiwch Apiau Negeseuon sy’n Canolbwyntio ar Breifatrwydd
Nid yw negeseuon SMS safonol yn cael eu hamgryptio. Mae apiau megis Signal yn defnyddio amgryptiad diwedd-i-diwedd yn ôl y rhagosodiad ar gyfer holl negeseuon, galwadau llais, a galwadau fideo. Mae hyn yn golygu na all hyd yn oed darparwr yr ap ddarllen eich sgwrsiau.
Defnyddiwch Gwasanaethau E-bost Diogel
Mae darparwyr e-bost megis ProtonMail a Tutanota yn cynnig amgryptiad diwedd-i-diwedd, yn wahanol i gyfrifon Gmail neu Outlook safonol lle y gall y darparwr yn dechnegol gael mynediad i gynnwys neges.
Creu Cyfrineiriau Cryf ac Unigryw
Canfu dadansoddiad gan lywodraeth y DU o gyfrifon sydd wedi’u torri mai 123456 oedd y cyfrinair mwyaf cyffredin, a ddefnyddiwyd ar 23.2 miliwn o gyfrifon[17]. Defnyddiwch reolwr cyfrinair i gynhyrchu a storio cyfrineiriau unigryw ar gyfer pob cyfrif. Mae CISA yn cynghori mai cyfrinair cryf yw un sydd o leiaf 16 nod o hyd, ar hap ac yn unigryw[18]. Galluogwch ddilysu aml-ffactor (MFA)[19] ar bob cyfrif sy’n ei gefnogi.
Defnyddiwch Cloeon Ap
Mae llawer o ffônau clyfar yn cynnig y gallu i gloi apiau unigol gyda PIN ar wahân, patrwm, neu sgan biometrig. Mae hyn yn ychwanegu ail haen o ddiogelwch os yw rhywun yn cael mynediad i’ch ddyfais cang.
Clirio Eich Data Pori yn Rheolaidd
Clirio eich hanes pori, bisgedi, a data cached ar gynllun rheolaidd. Mae hyn yn tynnu data tracio a gedwir a lleihau’r gwybodaeth sydd ar gael i unrhyw un sy’n cael mynediad i’ch dyfais. Mae porwyr mwyaf yn caniatáu i chi awtomateiddio’r broses hon drwy osodiadau.
Analluogwch Bisgedi Trydydd Partïau
Mae porwyr modern gan gynnwys Chrome, Firefox, a Safari yn caniatáu i chi rwystro bisgedi trydydd partïau, a ddefnyddir yn bennaf i olrhain eich gweithgaredd ar draws gwefannau gwahanol. Eu analluogiad yn sylweddol yn lleihau tracio ar draws safle. Gwiriwch osodiadau preifatrwydd eich porwr i ffurfweddu hyn.
Alluogwch Ceisiadau Do Not Track
Er nad yw holl wefannau’n anrhydeddu ceisiadau Do Not Track (DNT), mae alluogiad y gosodiad hwn yn eich porwr yn signalu eich hoffter i beidio â chael eich olrhain. Cyfuno hyn â challuogiad cynfodiad lleoliad diangen a chaniatâd hysbysiad ar ddyfeisiau symudol.
Ynysu Gweithgareddau Ar-lein
Defnyddiwch borwyr ar wahân neu broffeiliau porwr ar gyfer gweithgareddau gwahanol. Cadwch bori personol mewn un proffeil a busnes neu siopa mewn un arall. Nid yw hyn yn atal rhwydweithiau tracio rhag adeiladu darlun cyflawn o’ch ymddygiad ar-lein.
Diogelu Eich Dyfeisiau IoT
Newid cyfrineiriau rhagosodedig ar bob dyfais gysylltiedig ar unwaith ar ôl sefydlu. Gwiriwch am ddiweddariadau firmware yn fisol. Analluogwch nodweddion mynediad pell nad ydych chi’n eu defnyddio, a ystyriwch leoli dyfeisiau IoT ar rwydwaith Wi-Fi ar wahân o’ch prif ddyfeisiau.
Defnyddio Offer Amgryptio i Amddiffyn Eich Cysylltiad
Mae amgryptiad yn yr amddiffynnfa dechnegol mwyaf effeithiol ar gyfer data personol mewn trylwybr. Mae sawl offer yn gweithio gyda’i gilydd i ddiogelu gwahanol agweddau ar eich gweithgaredd ar-lein.
Rhwydweithiau Breifat Rhithwir (VPNs)
Mae VPN yn amgryptio holl traffig rhyngrwyd rhwng eich dyfais a gweinydd VPN, gan atal eich ISP, gweinyddwyr rhwydwaith, a ymosodwyr ar Wi-Fi cyhoeddus rhag monitro eich gweithgaredd. Mae VPNs hefyd yn cuddio eich cyfeiriad IP, gan ei gwneud yn anoddach i wefannau a hysbysebwyr olrhain eich lleoliad.
Wrth ddewis VPN, blaenoriaethu darparwyr gyda pholisïau dim-log a ddilysir, safonau amgryptiad cryf (AES-256), a rhwydwaith gweinydd eang. Cymharu darparwyr uchaf yn seiliedig ar gyflymder, diogelwch, a nodweddion preifatrwydd ar ein tudalen adolygiadau VPN.
NordVPN yw un o’r opsiynau uchaf ei sgôr ar gyfer preifatrwydd personol. Mae’n defnyddio amgryptiad AES-256, ac mae’n dweud bod ei bolisi dim-log wedi cael ei archwilio’n annibynnol, ac mae’n cynnig bloc malware a hysbysebion adeiledig trwy ei nodwedd Threat Protection. Mae NordVPN yn cefnogi hyd at 10 cysylltiadau dyfeisiau cydamserol ac yn cynnal 7,229 gweinydd yn 150 gwlad.
DNS Amgryptiedig
Mae ymholiadau DNS safonol yn cael eu hanfon mewn testun plaen, gan ganiatáu i’ch ISP weld pob gwefan rydych chi’n ymweld â hi. Newid i DNS amgryptiedig (DNS dros HTTPS neu DNS dros TLS) drwy ddarparwyr megis Cloudflare (1.1.1.1) neu Quad9 yn atal y gwyliadwriaeth hon.
HTTPS Ym Mhobman
Gwiriwch bob amser fod gwefannau’n defnyddio HTTPS cyn nodi gwybodaeth bersonol. Mae porwyr modern yn dangos icon clo yn y bar cyfeiriad ar gyfer cysylltiadau amgryptiedig. Mae’r estyniad HTTPS Everywhere (bellach adeileddig i lawer o borwyr) yn awtomatig yn diweddaru cysylltiadau i HTTPS pan fydd hynny’n bosibl.
Porwyr a Moduron Chwilio Preifat
Cyfuno eich VPN gyda porwr sy’n canolbwyntio ar breifatrwydd megis Brave neu Firefox a modur chwilio megis DuckDuckGo nad yw’n olrhain ymholiadau chwilio. Mae’r dull haen hwn yn darparu breifatrwydd sylweddol gryfach na dim un offer ar ei ben ei hun.
Prif Bwyntiau
Nid yw preifatrwydd data personol yn ddewisiol yn amgylchedd digidol heddiw. Mae pob gweithredu ar-lein yn cynhyrchu data a ellir ei gasglu, ei rannu, ei werthu, neu ei ddwyn. Mae’r bygythiadau’n benodol ac yn dda-dogfennedig, o bysgota a malware i beirianneg gymdeithasol a brau IoT.
Mae’r amddiffynfeydd yn gyndraws benodol. Cyfrineiriau cryf, unigryw a reolwyd gan reolwr cyfrinair yn dileu’r fector ymosod mwyaf cyffredin. Mae VPN yn amgryptio eich traffig ac yn atal gwyliadwriaeth rhwydwaith. Mae porwyr sy’n canolbwyntio ar breifatrwydd ac apiau negeseuon amgryptiedig yn lleihau’r data sydd ar gael i ddracwyr ac ymosodwyr. A mae deddfau preifatrwydd megis GDPR a CCPA yn rhoi hawliau cyfreithiol i chi i reoli eich gwybodaeth.
Yr ymagwedd fwyaf effeithiol yn cyfuno llawer o haenau: cyfyngu ar yr hyn rydych yn ei rannu, amgryptio yr hyn rydych yn ei drosglwyddo, diogelu’r hyn rydych yn ei storio, a parhau i fod yn ymwybodol o fygythiadau sy’n esblygu. Nid yw unrhyw un offer yn darparu amddiffynnfeydd cyflawn, ond mae’r rhain gyda’i gilydd yn lleihau eich risg yn sylweddol. Cymerodd un cam heddiw, pa un ai hynny’n golygu archwilio eich caniatâd ap, alluogiad awtentication aml-ffactor, neu sefydlu VPN, a bod yn adeiladu o fan yno.
Cyfeiriadau
- Justice. d.d. Dl. Adalwyd 16 Hydref 2026 o https://www.justice.gov/opa/press-release/file/1300246/dl.Archifwyd: Cipolwg Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. d.d. Indicators Associated With WannaCry Ransomware. Adalwyd 16 Hydref 2026 o https://www.cisa.gov/news-events/alerts/2017/05/12/indicators-associated-wannacry-ransomware.Archifwyd: Cipolwg Wayback Machine
- A. Campbell. 2023. Report: 2023 spear-phishing trends. Barrcuda Blog (24 Mai 2023). Adalwyd 16 Hydref 2026 o https://blog.barracuda.com/2023/05/24/2023-spear-phishing-trends.Archifwyd: Cipolwg Wayback Machine
- Bitdefender. 2019. Ring Video Doorbell Pro Under the Scope. Bitdefender Labs (6 Tachwedd 2019). Adalwyd 16 Hydref 2026 o https://www.bitdefender.com/en-us/blog/labs/ring-video-doorbell-pro-under-the-scope.Archifwyd: Cipolwg Wayback Machine
- FTC. d.d. 182 3107 Cambridge Analytica Administrative Complaint 7 24 19. Adalwyd 16 Hydref 2026 o https://www.ftc.gov/system/files/documents/cases/182_3107_cambridge_analytica_administrative_complaint_7-24-19.pdf.Archifwyd: Cipolwg Wayback Machine
- K. Magramo. 2024. British engineering giant Arup revealed as $25 million deepfake scam victim. CNN (17 Mai 2024). Adalwyd 16 Hydref 2026 o https://edition.cnn.com/2024/05/16/tech/arup-deepfake-scam-loss-hong-kong-intl-hnk.Archifwyd: Cipolwg Wayback Machine
- Federal Trade Commission. 2024. As Nationwide Fraud Losses Top $10 Billion in 2023, FTC Steps Up Efforts to Protect the Public. Adalwyd 16 Hydref 2026 o https://www.ftc.gov/news-events/news/press-releases/2024/02/nationwide-fraud-losses-top-10-billion-2023-ftc-steps-efforts-protect-public.Archifwyd: Cipolwg Wayback Machine
- NIST. 2018. Privacy Framework. Adalwyd 16 Hydref 2026 o https://www.nist.gov/privacy-framework.Archifwyd: Cipolwg Wayback Machine
- European Commission. d.d. Legal framework of EU data protection. Adalwyd 16 Hydref 2026 o https://commission.europa.eu/law/law-topic/data-protection/legal-framework-eu-data-protection_en.Archifwyd: Cipolwg Wayback Machine
- European Commission. d.d. Enforcement and sanctions. Adalwyd 16 Hydref 2026 o https://commission.europa.eu/law/law-topic/data-protection/information-business-and-organisations/enforcement-and-sanctions_en.Archifwyd: Cipolwg Wayback Machine
- CA. d.d. Ccpa Statute. Adalwyd 16 Hydref 2026 o https://cppa.ca.gov/regulations/pdf/ccpa_statute.pdf.
- Pdpc. 2022. Guide on Active Enforcement Oct2022. Adalwyd 16 Hydref 2026 o https://www.pdpc.gov.sg/-/media/Files/PDPC/PDF-Files/Other-Guides/Active-Enforcement/Guide-on-Active-Enforcement_Oct2022.pdf.Archifwyd: Cipolwg Wayback Machine
- Planalto. d.d. L13709. https://www.planalto.gov.br/ccivil_03/_ato2015-2018/2018/lei/l13709.htm.Archifwyd: Cipolwg Wayback Machine
- GC. d.d. How to apply for a Federal Court hearing under PIPEDA - Office of the Privacy Commissioner of Canada. Adalwyd 16 Hydref 2026 o https://www.priv.gc.ca/en/privacy-topics/privacy-laws-in-canada/the-personal-information-protection-and-electronic-documents-act-pipeda/pipeda-complaints-and-enforcement-process/federal-court-applications-under-pipeda/.Archifwyd: Cipolwg Wayback Machine
- European Commission. d.d. Obligations. Adalwyd 16 Hydref 2026 o https://commission.europa.eu/law/law-topic/data-protection/information-business-and-organisations/obligations_en.Archifwyd: Cipolwg Wayback Machine
- The Tor Project, Inc. d.d. Tor Project: Overview. Adalwyd 16 Hydref 2026 o https://2019.www.torproject.org/about/overview.html.en.Archifwyd: Cipolwg Wayback Machine
- National Cyber Security Centre. 2019. Most hacked passwords revealed as UK cyber survey exposes gaps in online security. Adalwyd 16 Hydref 2026 o https://www.ncsc.gov.uk/news/most-hacked-passwords-revealed-as-uk-cyber-survey-exposes-gaps-in-online-security.
- Cybersecurity and Infrastructure Security Agency CISA. d.d. Use Strong Passwords. Adalwyd 16 Hydref 2026 o https://www.cisa.gov/secure-our-world/use-strong-passwords.Archifwyd: Cipolwg Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. d.d. Turn On MFA. Adalwyd 16 Hydref 2026 o https://www.cisa.gov/secure-our-world/turn-mfa.Archifwyd: Cipolwg Wayback Machine
Adnoddau ar gyfer y dudalen hon
Siartiau a delweddau cyfeirio o'n hymchwil, am ddim i'w gweld a'u rhannu.
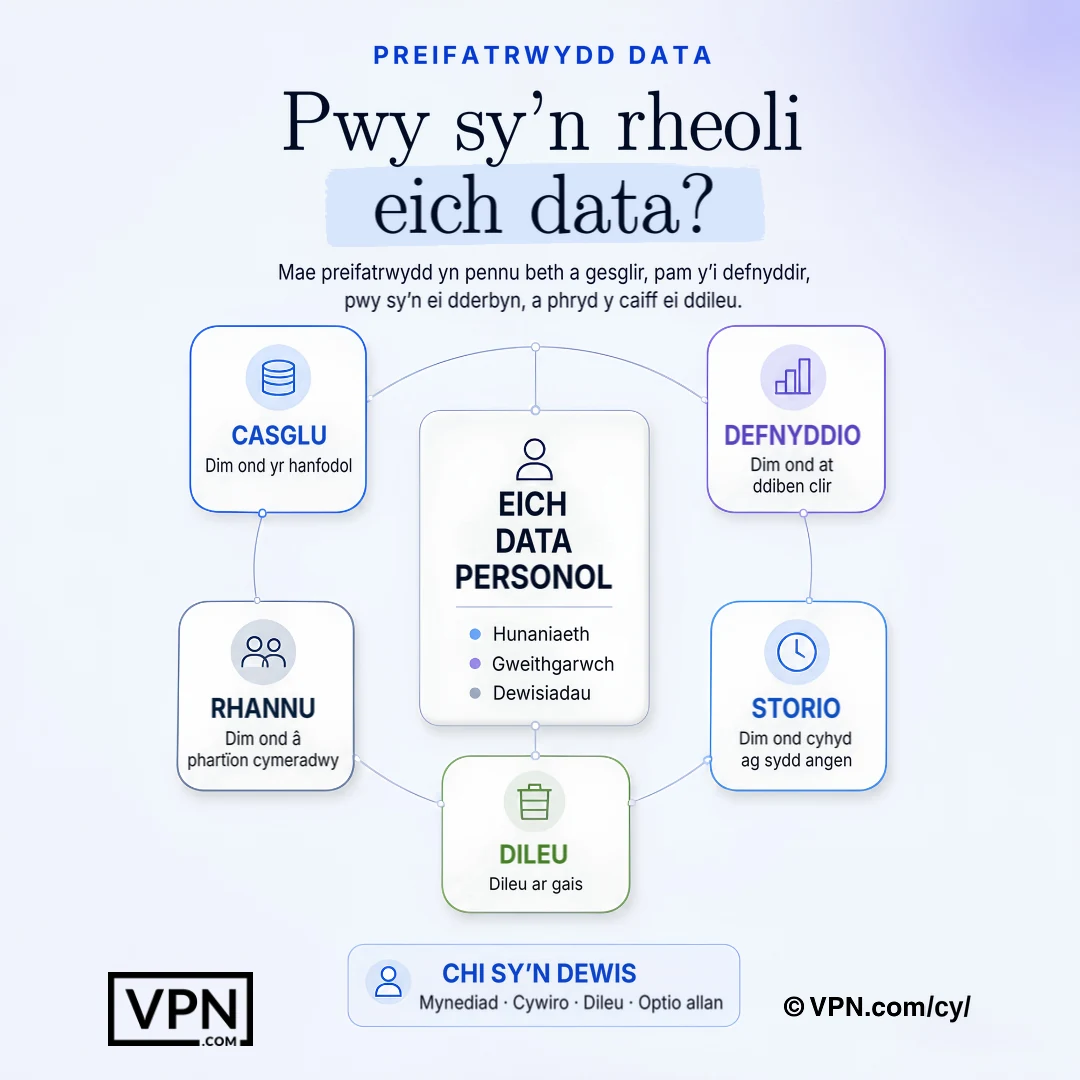
Mae preifatrwydd data yn pennu pa wybodaeth a gesglir, sut y'i defnyddir, pwy sy'n ei derbyn, a phryd y'i dilëir.
Cwestiynau Sydd Yn Aml Ofyn Amdanynt
Beth yw’r gwahaniaeth rhwng preifatrwydd data a diogelu data?
Mae preifatrwydd data yn eich hawl unigol i reoli sut y caiff gwybodaeth bersonol megis eich enw, hanes pori, neu ddata lleoliad ei gasglu, ei ddefnyddio, a’i rannu. Mae diogelu data yn ymdrin â’r fframweithiau sefydliadol a chyfreithiol y mae’n rhaid i fusnesau eu dilyn i drin y data hwnnw’n gyfrifol. I breifatrwydd personol, canolbwyntio ar offer megis VPNs a rheolwyr cyfrinair yn hytrach na fframweithiau cydymffurfiad corfforaethol.
Pa mor beryglus yw gwe-rwydo wedi’i dargedu o’i gymharu â gwe-rwydo cyffredin?
Mae gwe-rwydo wedi’i dargedu yn llawer mwy peryglus er ei fod yn llawer prinnach. Canfu adroddiad 2023 gan Barracuda Networks mai dim ond 0.1% o ymosodiadau e-bost yw gwe-rwydo wedi’i dargedu, ond ei fod yn gyfrifol am 66% o doriadau yn ei ddata, oherwydd bod ymosodwyr yn ymchwilio i dargedau drwy gyfryngau cymdeithasol a thorfeydd data blaenorol i greu negeseuon perswadiol, personol. Gwiriwch geisiadau brys drwy sianel gyfathrebu ar wahân cyn gweithredu.
A all peirianneg gymdeithasol wir gyfaddawdu ar gyfrifon mawr, nid unigolion yn unig?
Gallant. Ym mis Gorffennaf 2020, cafodd Twitter dor data pan redodd ymosodwyr ymosodiad peirianneg gymdeithasol cydgysylltiedig yn erbyn gweithwyr oedd â mynediad at offer mewnol, ac yna fe wnaethant gyfaddawdu ar gyfrifon proffil uchel, gan gynnwys rhai Barack Obama ac Elon Musk, i hyrwyddo sgam arian cripto. Mae’n dangos bod peirianneg gymdeithasol yn manteisio ar seicoleg ddynol, nid diffygion meddalwedd, felly mae gwirio ceisiadau drwy sianeli swyddogol yn bwysig.
Pa mor real yw’r bygythiad deepfake i ddata personol ac ariannol?
Mae’n fygythiad gweithredol a chostus. Yn 2024, trosglwyddodd gweithiwr cyllid yn y cwmni peirianneg Arup tua $25 miliwn ar ôl galwad fideo gyda’r hyn a drodd allan i fod yn deepfake o Brif Swyddog Ariannol y cwmni. Mae troseddwyr yn defnyddio lleisiau ac wynebau wedi’u clonio ar gyfer blacmel a thwyll. Mae dilysu aml-ffactor yn helpu oherwydd ei fod yn atal llais neu fideo yn unig rhag awdurdodi trafodion sensitif.
A yw dyfeisiau cartref call ac IoT yn risg preifatrwydd go iawn?
Ydyn. Mae llawer o ddyfeisiau IoT yn cael eu gwerthu gyda chyfrineiriau rhagosodedig nad yw defnyddwyr byth yn eu newid, ac maent yn trosglwyddo data heb amgryptio. Yn 2019, canfu ymchwilwyr Bitdefender fod y Ring Video Doorbell Pro yn cyfnewid tystlythyrau Wi-Fi dros HTTP plaen yn ystod y gosodiad, gan ganiatáu i unrhyw un o fewn ystod eu dal. Newidiwch gyfrineiriau rhagosodedig yn syth ar ôl y gosodiad, gwiriwch y meddalwedd gadarnwedd bob mis, ac analluogwch nodweddion mynediad o bell nad ydych yn eu defnyddio.
Beth sy’n digwydd i’m data ar ôl tor-diogelwch?
Mae data sydd wedi’i ddwyn yn aml yn cael ei werthu ar farchnadoedd y we dywyll, lle mae prisiau’n amrywio’n fawr, ond mae cofnodion hunaniaeth cyflawn a chofnodion meddygol yn arbennig o werthfawr. Yna mae troseddwyr yn eu defnyddio ar gyfer dwyn hunaniaeth; adroddodd yr FTC fod Americanwyr wedi colli dros $10 biliwn i dwyll yn 2023.
Pa hawliau mae GDPR yn eu rhoi i mi dros fy nata personol mewn gwirionedd?
Mae GDPR, sy’n berthnasol ers 25 Mai 2018 ledled yr UE, yn rhoi hawliau i gael mynediad at eich data personol, ei gywiro, ei ddileu, a chyfyngu ar ei brosesu, ac mae’n mynnu bod sefydliadau’n meddu ar sail gyfreithlon, megis caniatâd, cyn ei brosesu. Pan fo tor diogelwch yn peri risg i unigolion, rhaid i gwmnïau hysbysu’r awdurdod goruchwylio o fewn 72 awr. Gall troseddau arwain at ddirwyon hyd at €20 miliwn neu 4% o drosiant blynyddol byd-eang, pa un bynnag sydd uwch.
Sut mae CCPA yn wahanol i GDPR i ddefnyddwyr?
Mae CCPA, a ddaeth i rym ar 1 Ionawr 2020 yng Nghaliffornia, yn rhoi i ddefnyddwyr yr hawl i wybod pa wybodaeth bersonol sy’n cael ei chasglu, yr hawl i’w dileu, a’r hawl i optio allan o’i gwerthu, gyda dirwyon gweinyddol o hyd at $2,500 am bob tor-rheol neu $7,500 am bob tor-rheol bwriadol. Mae hynny’n gulach na strwythur GDPR o €20 miliwn/4% o refeniw, ond mae’n dal i roi i ddefnyddwyr UDA ysgogiad pendant i optio allan.
Sut mae VPN yn diogelu fy ndata personol yn benodol?
Mae VPN yn amgryptio’r holl draffig rhwng eich dyfais a’i gweinydd, yn rhwystro’ch ISP ac ymosodwyr ar Wi-Fi cyhoeddus rhag monitro gweithgarwch, ac yn cuddio’ch cyfeiriad IP i atal olrhain lleoliad. NordVPN, er enghraifft, yn defnyddio AES-256 encryption, yn dweud bod ei bolisi dim-logiau wedi’i archwilio’n annibynnol, yn rhedeg 7,229 gweinydd mewn 150 gwledydd, ac yn gorchuddi 10 dyfeisiau ar yr un pryd.
Pa offer sy’n diogelu fy ngyfathrebiad y tu hwnt i VPN?
Laywr amgryptiad ar draws sianeli. Mae Signal yn amgryptio negeseuon, llais, a galwadau fideo diwedd-i-diwedd yn ôl y rhagosodiad fel na all hyd yn oed darparwr yr ap eu darllen. Mae ProtonMail a Tutanota yn cynnig e-bost amgryptiedig diwedd-i-diwedd, yn wahanol i Gmail neu Outlook safonol. Mae DNS amgryptiedig drwy Cloudflare (1.1.1.1) neu Quad9 yn atal eich ISP rhag nodi pob safle rydych yn ymweld â hi mewn testun plaen.
Beth sy’n gwneud cyfrinair yn wirioneddol gryf yn 2024?
Hyd ac ar hap sy’n bwysicaf: anelwch at o leiaf 16 nod sy’n cymysgu llythrennau bach a mawr, rhifau a symbolau. Er hynny, mae “123456” wedi bod ar frig rhestrau o gyfrineiriau sydd wedi cael eu torri. Defnyddiwch reolwr cyfrinair i gynhyrchu a storio cyfrineiriau unigryw ar gyfer pob cyfrif, a galluogwch ddilysu aml-ffactor ym mhobman y mae’n cael ei gynnig fel nad yw cyfrinair sydd wedi gollwng yn unig yn gallu rhoi mynediad.
Sut ydw i’n diogelu fy nata ar Wi-Fi cyhoeddus yn benodol?
Osgowch fewngofnodi i gyfrifon bancio neu gyfrifon sensitif ar rwydweithiau cyhoeddus, gan y gall ymosodwyr ar yr un Wi-Fi gynnal ymosodiadau dyn-yn-y-canol neu sefydlu “mannau poeth twyllodrus” sy’n dynwared rhwydweithiau cyfreithlon. Defnyddiwch VPN i amgryptio eich cysylltiad a chadarnhewch fod safleoedd yn defnyddio HTTPS cyn rhoi unrhyw wybodaeth bersonol.
Beth yw’r arferiad unigol mwyaf effeithiol ar gyfer lleihau fy risg preifatrwydd?
Cyfyngu ar yr hyn rydych yn ei rannu ar-lein yn y lle cyntaf, oherwydd mae pob manylion a postiwyd yn lledaenu yr hyn y gallai ymosodwyr ei ddefnyddio ar gyfer pysgota pennell neu doxxing. Cyfuno hynny â chyfrineiriau cryf unigryw, offer storio cwmwl amgryptiedig megis Proton Drive neu Tresorit, a VPN ar Wi-Fi cyhoeddus. Gyda’i gilydd mae’r rhain yn tynnu’r rhan fwyaf o’r arwynebedd ymosod y mae troseddwyr yn dibynnu arno.