Seiberddiogelwch
Seiberddiogelwch: cadwch ar y blaen i bob bygythiad.
Canllawiau ymarferol ar faleiswedd, gwe-rwydo, dwyn hunaniaeth, a diogelu data. Dim jargon, dim ond cyngor clir.
Hanfodion Seiberddiogelwch
Llinell Waelod: Nid yw’r rhan fwyaf o ymosodiadau seiber yn gofyn am hacio sofistigedig — maent yn manteisio ar rai cyfrineiriau gwan, meddalwedd heb ei patsio, ac wallau dynol. Galluogwch ddilysu amlffactor ar bob cyfrif pwysig, cadwch y meddalwedd yn gyfredol, a defnyddiwch reolwr cyfrineiriau. Mae’r tri rheolaeth hyn yn dileu’r mwyafrif llethol o fectorau ymosod sy’n targedu unigolion a busnesau bach.
Diogelwch seiber yw’r arfer o ddiogelu’ch dyfeisiau, rhwydweithiau a data yn erbyn ymosodiadau digidol, lladrata a niwed. Nid yw’n broblem TG yn unig. Mae’n fater o oroesiad busnes sy’n effeithio ar eich arian, enw da a’ch gallu i weithredu.
Mae’r rhan fwyaf o bobl yn meddwl bod diogelwch seiber yn bwysig dim ond os ydych chi’n gweithio gyda gwybodaeth lywodraethol ddosbarthedig neu’n rhedeg cwmni Fortune 500. Nid yw hynny’n wir. Mae hacwyr yn targedu unigolion a busnesau bach yn weithredol oherwydd eu bod yn cymryd yn ganiataol bod gan y targedau hyn lai o amddiffyniad.
Y newyddion da? Nid oes angen gradd gwyddoniaeth gyfrifiadurol arnoch. Mae angen i chi ddeall beth rydych chi’n delio ag ef yn unig a pha amddiffyniad sy’n gweithio mewn gwirionedd.
Sut Mae Ymosodiadau Seiber Yn Digwydd Fel Arfer?
Mae’r rhan fwyaf o ymosodiadau seiber yn dilyn patrwm rhagweladwy. Mae deall y patrwm hwn yn eich helpu i nodi’ch pwyntiau gwannaf a lle mae gan amddiffyniad syml y mwyaf o effaith.
Cadwyn yr Ymosodiad
| Cam | Beth Sy’n Digwydd | Amserlen |
|---|---|---|
| Ailadroddgarwch | Mae hacwyr yn eich proffilio trwy’ch gwefan, LinkedIn a systemau a agosdir | Dyddiau i wythnosau |
| Mynediad | Maent yn mynd i mewn trwy bysgota, meddalwedd heb ei patsio neu dystysgrif lle’r lladdwyd | Eiliadau i funudau |
| Ehangu Mynediad | Maent yn esgyn breiniau, yn plannu drysau cefn ac yn symud yn ddistaw trwy’ch rhwydwaith | Wythnosau i fioedd |
| Effaith | Mae rhansom-ware, data ladratedig, niwed gweithrediadau a symudiadau yn digwydd cyn i chi sylwi | Amrywiol |
Y Pwyntiau Mynediad Mwyaf Cyffredin
- Cyfrineiriau gwan neu ail-ddefnyddiwyd: Defnyddio “Company2024” neu’r un cyfrinair ar draws nifer o safleoedd yn gadael eich drws cefn yn llydan agored. Mae tystysgrif lladdwyd yn cael eu gwerthu’n rheolaidd ar farchnadoedd y we dywyll, gan wneud ail-ddefnydd cyfrinair hyd yn oed yn fwy peryglus.
- Negeseuon pysgota: Mae ymosodwyr yn twyll unigolion i ddarparu tystysgrif neu i osod malware. Mae pysgota fodern yn hynod berswadiol a thargetig, yn aml yn efelychu eich banc, bos, neu werthwr TG. Ewch i’n canllaw ymosodiadau pysgota am strategaethau amddiffyn manwl.
- Meddalwedd heb ei patsio: A yw’r hysbysiad diweddaru hwnnw rydych chi wedi bod yn ei anwybyddu? Mae gan ymosodwyr eisoes offer awtomataidd sy’n sganio am y bregwch union hwnnw.
- Camffurfio: Storio clwyd agored i’r cyhoedd, paneli gweinyddwr yn hygyrch dros y Rhyngrwyd neu gyfrineiriau diofyn heb eu newid yw pwyntiau mynediad hawdd. Rhwydweithiau Wi-Fi cyhoeddus yn ychwanegu haen arall o risg, gan y gall ymosodwyr ar yr un rhwydwaith gyfnewid traffig heb ei amgryptio mewn amser real.
Pam Mae Ymosodwyr yn Targedu Pobl, Nid Dim Ond Technoleg?
Dyma’r gwirionedd anfoddhaol: mae eich staff yn aml yn dod yn yr ddolen wannaf. Nid oherwydd eu bod yn ddi-ofal ond oherwydd bod dynol yn rhagweladwy ac yn hysbadwy mewn ffyrdd nad yw technoleg.
Mae peirianneg gymdeithasol yn hynod effeithiol. Nid oes angen i ymosodwyr dorri amgryptiad 256-did pan gallan nhw anfon neges e-bost sy’n ymddangos yn dod o’ch Prif Weithredwr gan ofyn am drosglwyddiad wifren brys. Twyll ar-lein fel hyn yn manteisio ar ymddiriedaeth, brys ac awdurdod yn fwy effeithiol na neb bregwch technegol.
Y Triad CIA: Nodau Craidd Diogelwch Seiber
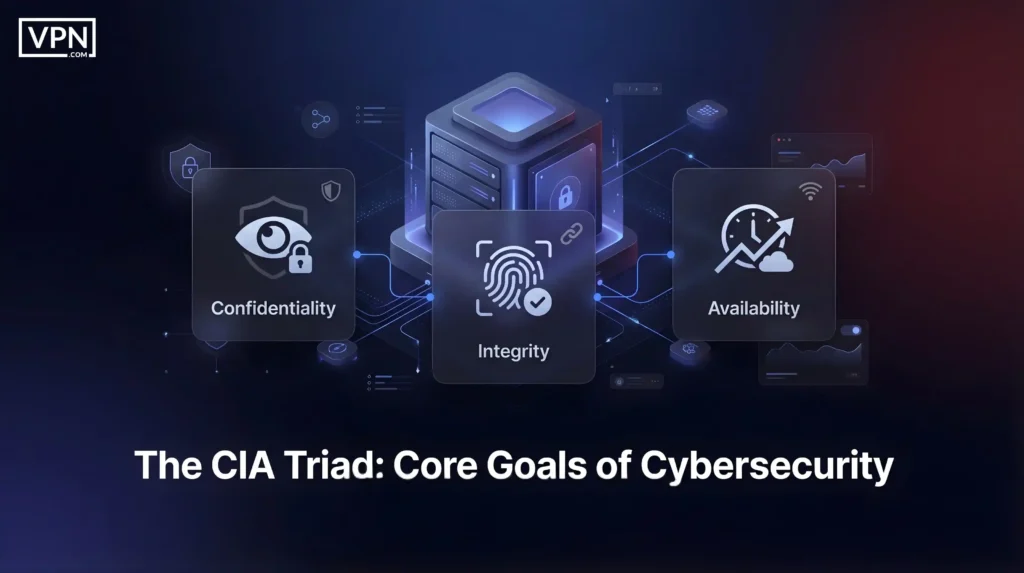
Mae diogelwch seiber yn lleihau i dri amcan sylfaenol, a elwir yn driad CIA (heb unrhyw gysylltiad ag asiantaethau cudd):
| Nod | Diffiniad | Enghraifft Ymosodiad | Effaith |
|---|---|---|---|
| Cyfrinachedd | Data sensitif yn hygyrch i bobl awdurdodedig yn unig | Lladrata data, gollwng tystysgrif, gwybodaeth cwsmeriaid a gompromisio | Dirwy, colli ymddiriedaeth, niwed cystadleuol |
| Integreiddiad | Mae gwybodaeth yn aros yn gywir ac heb ei newid | Cofnodion wedi’u addasu, e-byst wedi’u ail-gyfeirio, meddalwedd wedi’i heintio â malware | Twyll distaw, systemau llygedig |
| Argaeledd | Systemau a data yn hygyrch pan mae eu hangen | Rhansom-ware, DDoS, aflonyddwch gwasanaeth | Colled refeniw, cau gweithrediadau |
Mae’r rhan fwyaf o fusnesau yn rhoi blaenoriaeth i argaeledd uwchlaw popeth arall. Mae toriad y gallwch chi ei adfer yn y pen draw yn rheolyddus; bod yn all-lein am ddyddiau yw’r trychineb.
Y Bygythiadau Seiber Mwyaf Heddiw
- DDoS a Thorfeydd Gwasanaeth: Defnyddia ymosodwyr botnetau i llifo’ch gweinyddion â thrafnidiaeth, gan achosi iddynt ddymchwel. Mae’ch gwefan, e-bost a chymwysiadau busnes yn mynd yn hygyrch. Yr arian tŷ economaidd yw uniongyrchol: mae safleoedd e-fasnachu yn colli arian bob munud all-lein, mae gweithrediwr SaaS yn torri SLA a mae hyder cwsmer yn erydu gydag awr o amser cau.
- Ymosodiadau Cadwyn Gyflenwi: Rydych chi wedi diogelu’ch systemau eich hun, ond beth am eich gwerthwyr? Mae ymosodwyr yn gompromiso diweddariadau meddalwedd, darparwyr gwasanaeth trefnus neu lwyfannau clwyd rydych chi’n ymddiried yndynt. Ymosododd SolarWinds yn gompromiso diweddariad meddalwedd a ddefnyddir gan 18,000 o gleientiaid, gan gynnwys asiantaethau lywodraethol a chwmnïau Fortune 500. Nid oedd dim ar gam gan ddioddefwyr; maent yn ymddiriedaeth eu gwerthwr yn unig.
- Ymosodiadau a Phwer AI: Mae AI wedi troi pob ymosodwr yn arbenigwr ar negeseuon pysgota sy’n cyferio nawr at eich gweithgarwch diweddar, deepfakes yn efelychu llais Prif Weithredwr eich cwmni ac offer awtomataidd yn sganio milynoedd o systemau am ddryglioni mewn amser real. Yr hyn a oedd gynt yn gofyn am sgiliau sofistigedig yw nawr kit rhatach, off-the-shelf ar fforymau troseddol.
Mathau o Ddiogelwch Seiber
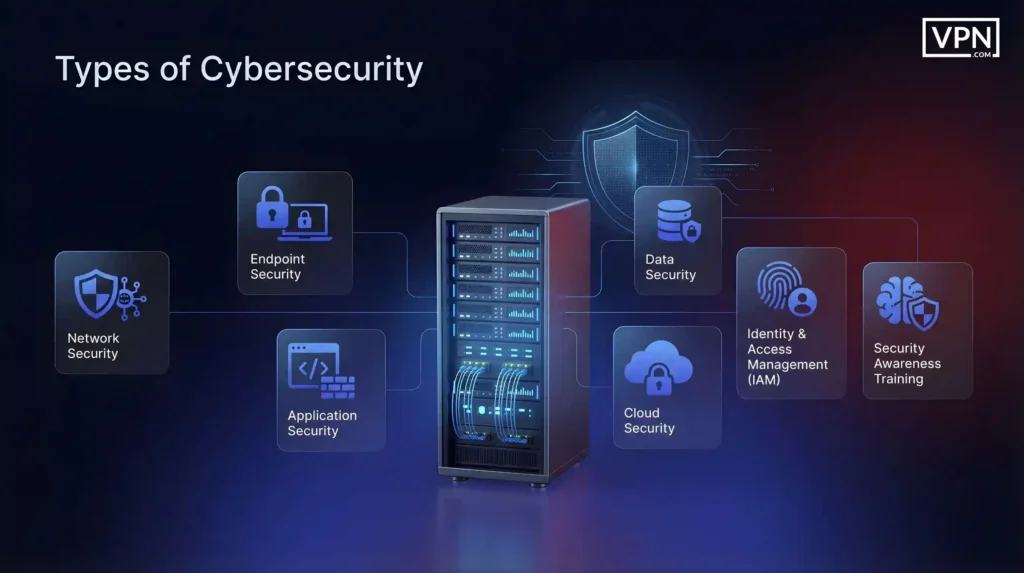
Mae diogelwch seiber yn cynnwys disgybliaethau arbenigol lluosog:
| Disgybliaeth | Beth Mae’n Diogelu | Technolegau Allweddol |
|---|---|---|
| Diogelwch Rhwydwaith | Lwybrau eich data yn teithio | Waliau tân, VPN, systemau canfod tresbasu, segmentiad rhwydwaith |
| Diogelwch Pwynt Pen-llinell | Dyfeisiau yn cael mynediad i’ch rhwydwaith, gliniadur, ffôn, gweinyddion | Gwrthfeirws, amgryptiad dyfais, patsiwr, rheolaeth dyfais symudol |
| Diogelwch Cymwysiad | Meddalwedd rydych chi’n ei ddatblygu neu ei ddefnyddio fel gwefannau, apiau, API | Codio diogel, profi bregwch, amddiffyniad yn erbyn ymosodiadau chwistrellu |
| Diogelwch Clwyd | Risgiau unigryw i amgylcheddau clwyd | Rheolaeth mynediad, amgryptiad, cydymffurfiaeth modelau cyfrifoldeb rhanedig |
| Diogelwch Data | Gwybodaeth ei hun, anrhywle lleoliad neu drawsgludo | Dosbarthiad data, amgryptiad, atal colled data |
| Adnabod a Rheolaeth Mynediad (IAM) | Pwy gall gael mynediad i beth | Dilysu, MFA, mynediad seiliedig ar rôl, egwyddor breiniau lleiaf |
| Hyfforddiant Ymwybyddiaeth Diogelwch | Ymddygiad dynol a gwneud penderfyniad | Adnabod pysgota, protocolau dilysu, adroddiad digwyddiadau |
Nid yw’r disgybliaethau hyn yn gweithredu mewn ynyswiad. Mae model diogelwch sero-trost yn clymu llawer ohonynt gyda’i gilydd trwy drin pob cais mynediad fel heb ei ymddiried yn ddiofyn, anrhywle lleoliad a dardd.
Diogelwch Seiber yn Erbyn Diogelwch Gwybodaeth yn Erbyn Diogelwch TG
Yn aml, defnyddir y termau hyn yn amhlerthynol, ond mae deall y gwahaniaethau yn ddefnyddiol wrth benodi, prynu offer, neu ddatblygu polisïau.
| Tymor | Beth Mae’n Ymagor | Maes Ffocus | Enghraifft o Gyfrifoldebau |
|---|---|---|---|
| Diogelwch Seiber | Amddiffyniad yn erbyn bygythiadau digidol ac ymosodiadau | Amddiffyniad seiliedig ar fygythiad mewn amgylcheddau cysylltiedig | Atal hacwyr, canfod toriadau, ymateb i rhansom-ware |
| Diogelwch Gwybodaeth (InfoSec) | Amddiffyniad yr holl asedau gwybodaeth, anrhywle fformat | Amddiffyniad data ar draws holl gyflyrau a chyfrwng | Dogfennau cyfrinachol, amgryptiad, cydymffurfiaeth |
| Diogelwch TG | Amddiffyniad seilwaith technoleg a systemau | Diogelwch seilwaith a diogelwch gweithredol | Diogelwch gweinydd, mynediad defnyddiwr, rheolaeth patch, waliau tân |
Diogelwch Seiber i Unigolion: Rheolaeth Hanfodol
Nid oes angen offer ar lefel corfforaethol arnoch i’ch diogelu’ch hun. Mae’r rhan fwyaf o ymosodiadau ar unigolion yn digwydd o ganlyniad i wallau syml y gellir eu hosgoi trwy arferion syml.
- Dilysu Amlffactor (MFA): Galluogwch MFA ar holl gyfrifon sy’n ei gynnal, yn enwedig e-bost, bancio, cyfryngau cymdeithasol a gwasanaethau talu. Dewis apiau dilysu (Google Authenticator, Microsoft Authenticator, Authy) dros SMS, y gall ymosodwyr eu trawsgludiad drwy SIM-swapping. Mae MFA yn atal rhaglen llethol o gymryd cyfrif, hyd yn oed os yw’ch cyfrinair wedi’i gompromiso. Heb hynny, mae cyfrinair sengl a ollyngwyd yn aml yn ddigonol i alluogi lladrata adnabyddiaeth.
- Diweddaru Meddalwedd: Galluogwch ddiweddariadau awtomataidd ar eich ffôn, cyfrifiadur, porwr a chymwysiadau. Mae patshau diogelwch yn trwsio bregwch y mae ymosodwyr yn eu cam eisoes. Bregwch hysbys yw hysbysu ar gam achos bod y rhan fwyaf o bobl yn dyddaru’n hwyr. Achosir diweddariadau weithiau, ond mae’r risg o beidio ag aillwytho yn gorgyfarfod anghysur lleiaf.
- Rheolwr Cyfrineiriau: Nid yw’ch ymennydd yn gallu cynhyrchu a chadw 80+ cyfrineiriau unigryw. Defnyddiwch rheolwr cyfrineiriau dibynadwy a gadewch iddo gynhyrchu cyfrineiriau ar hap. Mae hyn yn dileu ail-ddefnydd cyfrinair. Os caiff Adobe, LinkedIn neu gwmni arall eu harchmynnu, ni fydd tystysgrif lladdwyd yn gweithio yn rhywle arall.
Beth i’w Wneud Os Ydych Chi Wedi Cael Eich Hacwyno
Os ydych chi’n credu bod eich cyfrif neu ddyfais wedi’i gompromiso, newid cyfrineiriau ar unwaith ar ddyfais ar wahân, ailosod MFA ac cysylltu â’ch banc os yw cyfrifon ariannol yn cael eu gweithredu. Gwiria eich e-bost ar gyfer ceisiadau ailosod cyfrinair heb awdurdod, gan mai e-bost yw’r pwynt cymudo i gael mynediad i wasanaethau eraill.
Y Llinell Waelod
Nid yw diogelwch seiber yn ymwneud â diogelwch perffaith. Mae’n ymwneud â lleihau risg yn systematig nes nad ydych chi bellach yn dargedau hawsaf. Pan fyddwch chi’n meddwl am bopeth nid ydych chi heb ei wneud, mae diogelwch seiber yn dod yn llethol. Pan fyddwch chi’n canolbwyntio ar y blaenoriaethau cywir, mae’n dod yn rheolyddus.
Mae ymosodwyr yn chwilio am dargedau hawdd. Mae unrhyw reolaeth sylfaenol rydych chi’n ei gweithredu yn eich tynnu o’r pwll hwnnw. Nid oes angen i chi fod yn annhreidiadwy, dim ond fwy diogel na miloedd o dargedau heb wneud yr hanfodion.
Bydd yr olygfa fygythiad yn parhau i esblygu. Bydd ymosodiadau newydd yn dod i’r amlwg. Ond mae’r hanfodion yn aros yn gyson: mynediad diogel, cynnal gwelededd, cwtogi niwed ac adfer yn gyflym. Meistrol y rheini a byddwch yn lleoliad i addasu wrth i fygythiad newid.
Seiberddiogelwch: Cwestiynau Cyffredin
A yw meddalwedd gwrthfirysau yn ddigon i fy ngwarchod?
Beth yw'r gwahaniaeth rhwng VPN a gwrthfirysau?
Beth yw diogelwch sero ymddiriedaeth?
Sut wyf i'n adnabod e-bost pysgota?
Beth yw'r arferion cyfrinair gorau yn 2026?
Adnoddau ar gyfer y dudalen hon
Siartiau a delweddau cyfeirio o'n profion, am ddim i'w gweld a'u rhannu.
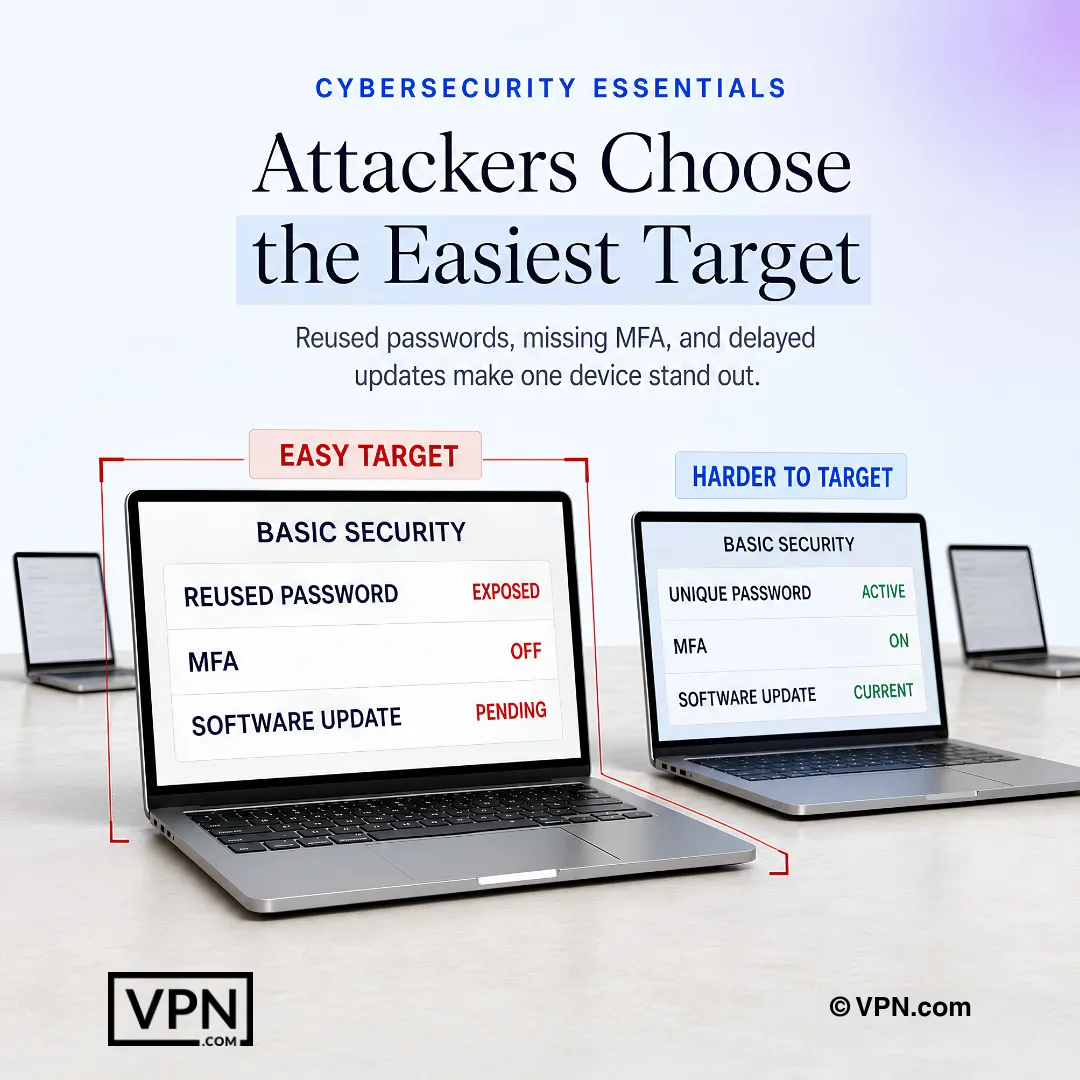
Mae ymosodwyr fel arfer yn manteisio ar y ddyfais sydd â'r gosodiadau cyfrinair, MFA a diweddariad meddalwedd wannaf.
Canllawiau Seiberddiogelwch Diweddaraf
Meddalwedd Antifirws Gorau: Wedi'i Phrofi a Rhangu
Gwnaethom brofi'r meddalwedd antifirws gorau yn erbyn bygythiadau go iawn. Bitdefender yn arwain gyda sgôr labordy perffaith, Norton ar gyfer preifatrwydd, ESET ar gyfer cyflymder. Canfyddwch eich dewis.
Y Sgamiau Ar-lein Uchaf: Ni Allwch Fforddio Eu Anwybyddu
Ydych chi'n ddiogel? Mae sgamiau ar-lein yn dod yn fwy dichellgar bob dydd. Peidiwch â bod yn eu dioddef nesaf! Dysgwch y tactegau sgam diweddaraf a sut i ymladd yn ôl. Cliciwch i Ddarllen!
Troseddau Cyfrineiriau: Achosion, Peryglon a Sut i Aros yn Ddiogel
Dysgwch pam mae cyfrineiriau'n troseddu, y peryglon i'ch cyfrifon, ac amddiffynfeydd profedig fel cyfrineiriau cryf unigryw a dilysiad dwy-ffactor i'ch diogelu.
Rhyngrwyd Ddu yn erbyn Rhyngrwyd Ddofn: Gwahaniaethau Allweddol
Rhyngrwyd ddu yn erbyn rhyngrwyd ddofn: deall beth sy'n eu gwahanu. Mae'r rhyngrwyd ddofn yn dal eich data e-bost a bancio. Mae'r rhyngrwyd ddu yn gofyn am Tor ac yn cario risgiau difrifol.
Diogelu Data: Cyngor, Strategaethau a Chanllawiau Diogelwch Seiber
Diogelu eich data gyda strategaethau diogelu data profedig, cyngor a mesurau diogelwch seiber ar gyfer unigolion a busnesau.
Diogelwch Cyber Sero Ymddiriedaeth: Egwyddorion a Gweithrediad
Dysgu'r hanfodion diogelwch sero ymddiriedaeth, sut mae'r model yn gweithio, prif fuddion, a chamau ymarferol i symud o amddiffynfeydd perimedr i fynediad bob amser yn cael ei wirio.
Dechreuwch gyda'r pethau sylfaenol.
Mae Wi-Fi cyhoeddus yn un o'r ffyrdd cyflymaf y mae ymosodwyr yn mynd i mewn. Dysgwch y risgiau a'r camau syml sy'n eich cadw'n ddiogel ar unrhyw rwydwaith.
Darllenwch y canllaw Wi-Fi cyhoeddus