Ymosodiadau Pysgota: Sut Maent Yn Gweithio a Sut i'w Atal
Dysgwch beth yw ymosodiadau pysgota, tacticau cyffredin a ddefnyddir gan dwyllwyr, a chamau y gallwch eu cymryd i adnabod ac osgoi'r bygythiadau twyllo ar-lein hyn.
 Michael Gargiulo
Llinell Waelod: Mae pysgota yn un o’r fectorau ymosod seiber mwyaf niferous, gan ddefnyddio negeseuon e-bost ffug, galwadau, a gwefannau i ddwyn cymwysterau. Mae amddiffyn effeithiol yn ei gwneud yn ofynnol i uno offer diogelwch â gwyladwriaeth barhaus a diwylliant o amheuaeth tuag at gyfathrebiadau heb eu gofyn.
Mae seiberdroseddwyr yn mireinio eu tactegau’n gyson i ddwyn gwybodaeth bersonol a pheryglu systemau. Gwe-rwydo yw eu harf mwyaf effeithiol o hyd. Derbyniodd Canolfan Cwynion Troseddau Rhyngrwyd yr FBI 298,878 o gwynion gwe-rwydo ac ysbïo yn 2023[1], mwy nag unrhyw fath arall o drosedd y mae’n ei thracio, ac fe ganfu Adroddiad Ymchwiliadau Torri Data 2024 Verizon mai llai na 60 eiliad oedd yr amser canolrifol i ddefnyddiwr syrthio am e-bost gwe-rwydo[2].
Mae’r ymosodiadau hyn yn defnyddio negeseuon e-bost ffug, galwadau ffôn, testunau, a gwefannau i ddwyllo pobl i roi cymwysterau. Mae deall sut mae pob math yn gweithio yn y cam cyntaf tuag at adeiladu amddiffyn go iawn.
| Math Phishing | Dull | Primary Target |
|---|---|---|
| Phishing e-bost | Negeseuon e-bost ffug mewn swmp yn dynwared brandiau dibynadwy | Cynulleidfa eang — manylion mewngofnodi, gwybodaeth dalu |
| Gwe-rwydo wedi’i dargedu | E-byst personol sy’n defnyddio manylion hysbys am y dioddefwr | Unigolion neu sefydliadau penodol |
| Fishing llais | Galwadau llais sy’n esgus bod yn fanciau neu gymorth technegol | Gwybodaeth ariannol, mynediad i gyfrifon |
| Smishing | Negeseuon SMS ffug gyda dolenni maleisus | Defnyddwyr ffonau symudol, sgamiau dosbarthu/parseli |
| Morfilio | Ymosodiadau wedi’u targedu’n uchel ar weithredwyr neu uwch-reolwyr C-suite | Trosglwyddiadau gwifren, data corfforaethol sensitif (cofnododd y categori cysylltiedig o gyfaddawdu e-bost busnes $2.9 biliwn o golledion a adroddwyd yn 2023[1]) |
| Pharming | Ailgyfeirio URLau cyfreithlon i safleoedd ffug yn dawel | Manylion mewngofnodi ar raddfa fawr |
| Clone phishing | Dyblygu e-bost go iawn gyda dolen faleisus wedi’i chyfnewid i mewn | Dioddefwyr sy’n ymddiried yn yr anfonwr gwreiddiol |
Sut i Ganfod Ymosodiad Pysgota
Mae negeseuon pysgota yn rhannu’r arwyddion rhybudd cyffredin. Mae eu dirnad yn gyflym yn atal lladrata cymwysterau a heintiau malware.
Gwirio’r cyfeiriad anfonwr. Mae ymosodwyr yn aml yn twyllog enwau arddangos ond yn defnyddio parth wedi’i gamdybio. Nid yw neges e-bost o “support@amaz0n-security.com” yn Amazon. Hongian dros y maes anfonwr i ddatgelu’r cyfeiriad gwirioneddol.
Chwiliwch am frys a bygythiadau. Mae negeseuon sy’n honni “Bydd eich cyfrif yn cael ei gloi mewn 24 awr” yn eich pwyso i weithredu heb feddwl. Mae CISA yn rhestru iaith frys neu apelgar yn emosiynol[3], yn enwedig negeseuon sy’n honni canlyniadau difrifol os na fyddwch yn ymateb ar unwaith, fel arwydd rhybuddio allweddol.
Archwilio cysylltiadau cyn clicio. Hongian dros unrhyw ddolen i ragolwg y URL nod. Os yw’r testun dolen yn dweud “bankofamerica.com” ond mae’r URL yn pwyntio at “boa-secure-login.xyz,” caewch y neges ar unwaith.
Gwyliwch am wallau gramadeg a fformatio, ond peidiwch â dibynnu arnynt. Gall camsillafu, bylchau anghywir a logos anghyson awgrymu neges dwyllodrus. Fodd bynnag, mae CISA yn nodi y gall negeseuon a ysgrifennwyd gan AI fod â gramadeg perffaith[3], felly gwiriwch yr anfonwr, y ddolen, a’r cais ei hun.
Cyngor: Cyn nodi cymwysterau unrhywle, gwirio’r URL â llaw. Peidiwch â chlicio dolenni mewn negeseuon e-bost. Teipio’r cyfeiriad yn uniongyrchol i’ch porwr neu ddefnyddio nod tudalen wedi’i gadw. Ni fydd banciau a gwasanaethau dilys byth yn gofyn am eich cyfrinair drwy e-bost neu ffôn.
Arferion Gorau Atal sy’n Gweithio Mewn Gwirionedd
Nid yw’r canfyddiad yn ddigon. Mae angen layerau lluosog o amddiffynfeydd ar sefydliadau ac unigolion i rwystro ymosodiadau pysgota cyn iddynt gyrraedd blychau derbyn.
Galluogwch uwchddilysu aml-ffactor (MFA). Mae Microsoft yn dweud y gall MFA rwystro dros 99.9 y cant o ymosodiadau cyfaddawdu cyfrifon[4]. Hyd yn oed os bydd ymosodwr yn dwyn eich cyfrinair, ni allant gael mynediad i’ch cyfrif heb yr ail ffactor. Lle bo modd, dewiswch ddulliau sy’n gwrthsefyll gwe-rwydo, fel allweddi diogelwch, oherwydd mae canllawiau gwe-rwydo CISA[5] yn blaenoriaethu MFA sy’n gwrthsefyll gwe-rwydo ar gyfer cyfrifon gweinyddwyr.
Gweithredwch brotocolau dilysu e-bost. Ffurfweddwch gofnodion SPF, DKIM, a DMARC ar gyfer eich parth. Gyda’i gilydd, maent yn gwirio gweinydd anfon yr e-byst a dderbynnir drwy wirio rheolau cyhoeddedig[5], ac mae cyfarwyddeb CISA ar gyfer asiantaethau ffederal yn dweud bod polisi DMARC o wrthod yn darparu’r amddiffyniad cryfaf rhag e-bost ffug[6].
Hyfforddi ymwybyddiaeth diogelwch yn rheolaidd. Mae hyfforddiant yn helpu pobl i adnabod ac adrodd am we-rwydo: canfu adroddiad Verizon 2024 fod 20% o ddefnyddwyr wedi adrodd am we-rwydo mewn ymarferion efelychu[2], gan gynnwys 11% o’r rhai oedd wedi clicio. Gan fod y rhan fwyaf o bobl yn gweithredu o fewn munud, ailadroddwch yr hyfforddiant yn ddigon aml fel bod yr arfer yn aros yn ffres.
Defnyddiwch hidlo DNS amddiffynnol. Mae CISA yn argymell datryswr DNS amddiffynnol[5] i atal ymosodwyr rhag ailgyfeirio defnyddwyr i wefannau maleisus sy’n dwyn tystlythyrau, ac mae’n enwi opsiynau rhad ac am ddim fel OpenDNS Home a Cloudflare Zero Trust Services.
Gosod botwm adrodd am we-rwydo. Rhowch i weithwyr opsiwn un clic i adrodd am negeseuon e-bost amheus. Mae CISA yn galw adrodd am weithgarwch gwe-rwydo amheus[5] yn un o’r dulliau mwyaf effeithiol o ddiogelu sefydliadau.
Camau Ymateb i Bysgota Pan Fydd Ymosodiad yn Llwyddo
Hyd yn oed y syniad gorau yn achosi i amddiffyn weithiau fethu. Mae cynllun ymateb digwyddiad clir yn cyfyngu niwed ac yn cyflymu adferiad.
Ynysu’r cyfrif yr effeithiwyd ar unwaith. Ailosod y cyfrinair wedi’i gyfaddawdu ac anuogi sesiynau gweithredol. Os na chafodd MFA ei alluogi, ei alluogi nawr.
Rhowch wybod i’ch tîm diogelwch ar unwaith. Mae CISA yn annog sefydliadau i roi gwybod am ddigwyddiadau gwe-rwydo yn brydlon[5]. Mae rhoi gwybod yn gyflym yn rhoi amser i ymatebwyr rwystro seilwaith yr ymosodwr cyn iddo ledaenu i gyfrifon eraill.
Sganio am malware. Os cliciodd y dioddefwr ddolen neu lwytho i lawr atodiad, rhedeg sgan llawn terfynbwynt. Carcharu’r ddyfais o’r rhwydwaith hyd pan gwblhâ’r sgan.
Dogfennu popeth. Cofnodwch yr e-bost pysgota penawdau, URLau, amseroedd, a’r camau a gymerwyd. Mae’r dystiolaeth hon yn cefnogi ymchwiliad forensig ac adroddiad rheoliadol.
Cyfathrebu â’r partïon yr effeithiwyd. Os dadorchuddiwyd data cwsmer, rhybuddiwch unigolion yr effeithiwyd yn ôl deddfau hysbysiad toriad eich awdurdodaeth. Mae tryloywder yn cadw hyder.
Dyfarniad Terfynol
Mae pysgota yn aros un o’r bygythiadau mwyaf parhaus mewn diogelwch seiber. Mae ymosodwyr yn addasu’n gyflym, gan symud o e-bost i SMS i alwadau llais wrth i amddiffynfeydd wella mewn unrhyw sianel sengl.
Mae sgiliau canfod, rheolyddion technegol layered, ac hyfforddiant rheolaidd yn ffurfio sylfaen amddiffyn effeithiol. Mae protocolau dilysiad e-bost fel DMARC yn atal twyllio parth. Mae dilysiad aml-ffactor yn niwtralyddio cymwysterau dwyn. Mae hyfforddiant bob tri mis yn cadw ymwybyddiaeth pysgota yn llym ar draws eich sefydliad.
Mae cynllun ymateb incident cadarn yn sicrhau bod pan fydd ymosodiad yn llithro drwodd, mae eich tîm yn cynnwys y niwed o fewn munudau yn hytrach nag ddyddiau. Dogfennu eich gweithdrefnau ymateb, neilltuo rolau clir, a’u ymarfer yn rheolaidd.
Nid yw amddiffyn pysgota yn brosiect un-tro. Mae’n ei gwneud yn ofynnol i sylw parhaus, offer diweddaredig, a diwylliant sy’n ymwybodol o diogelwch ar bob lefel o’ch sefydliad.
Cyfeiriadau
- IC3. 2024. 2023 IC3Report. Adalwyd 16 Hydref 2026 o https://www.ic3.gov/AnnualReport/Reports/2023_IC3Report.pdf.Archifwyd: Cipolwg Wayback Machine
- Verizon. d.d. 2024 Dbir Data Breach Investigations Report. Adalwyd 16 Hydref 2026 o https://www.verizon.com/business/resources/Tfc3/reports/2024-dbir-data-breach-investigations-report.pdf.
- Cybersecurity and Infrastructure Security Agency CISA. d.d. Recognize and Report Phishing. Adalwyd 16 Hydref 2026 o https://www.cisa.gov/secure-our-world/recognize-and-report-phishing.Archifwyd: Cipolwg Wayback Machine
- M. Maynes. 2019. One simple action you can take to prevent 99.9 percent of attacks on your accounts. Microsoft Security Blog (20 Awst 2019). Adalwyd 16 Hydref 2026 o https://www.microsoft.com/en-us/security/blog/2019/08/20/one-simple-action-you-can-take-to-prevent-99-9-percent-of-account-attacks/.Archifwyd: Cipolwg Wayback Machine
- CISA. 2023. Phishing Guidance: Stopping the Attack Cycle at Phase One. Adalwyd 16 Hydref 2026 o https://www.cisa.gov/sites/default/files/2025-03/Phishing%20Guidance%20-%20Stopping%20the%20Attack%20Cycle%20at%20Phase%20One%20508.pdf.Archifwyd: Cipolwg Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. d.d. BOD 18-01: Enhance Email and Web Security. Adalwyd 16 Hydref 2026 o https://www.cisa.gov/news-events/directives/bod-18-01-enhance-email-and-web-security.Archifwyd: Cipolwg Wayback Machine
Adnoddau ar gyfer y dudalen hon
Siartiau a delweddau cyfeirio o'n hymchwil, am ddim i'w gweld a'u rhannu.
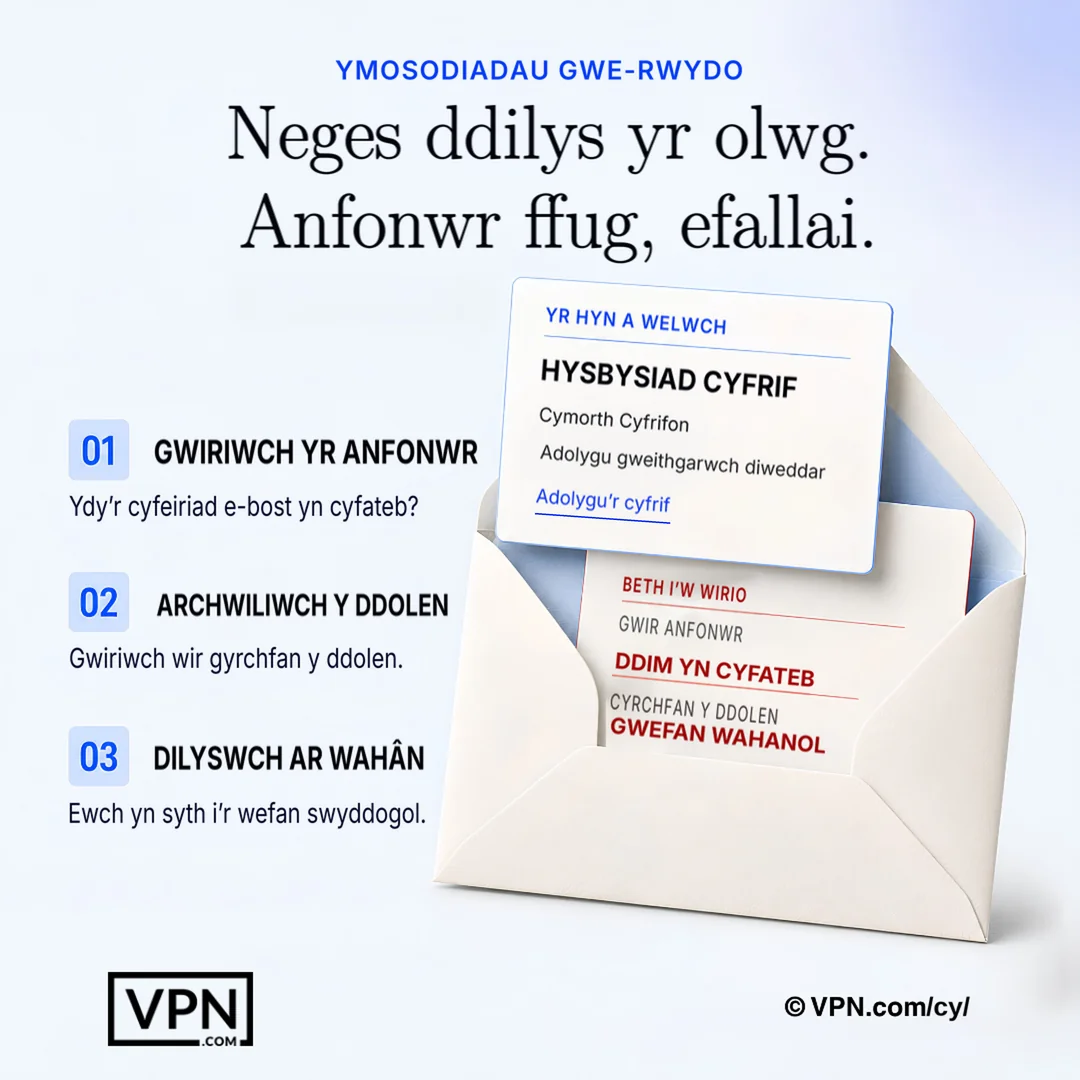
Gall neges argyhoeddiadol fod yn dwyllodrus o hyd, felly gwiriwch ei hanfonwr a'i chyrchfan y tu allan i'r neges ei hun.
Cwestiynau Holi yn Aml
Beth yw gwe-rwydo a sut mae ymosodwyr yn ei wneud mewn gwirionedd?
Mae gwe-rwydo yn gweithio drwy ddynwared anfonwyr dibynadwy trwy e-byst, galwadau, negeseuon testun neu wefannau ffug, i dwyllo dioddefwyr i roi eu manylion mewngofnodi neu arian. Cofnododd Canolfan Cwynion Troseddau Rhyngrwyd FBI 298,878 o gwynion gwe-rwydo ac ysbïo yn 2023. Mae ymosodwyr yn dibynnu ar frys, parthau ffug a brandio wedi’i efelychu yn hytrach na manteisio ar ddiffygion technegol i lwyddo.
Beth yw’r gwahaniaeth rhwng pysgota drwy e-bost, pysgota sbâr, a whaling?
Mae pysgota drwy e-bost yn taflu negeseuon brand ffug i gynulleidfa eang sy’n ceisio cymwysterau neu wybodaeth talu, tra bod pysgota sbâr yn personoli negeseuon gan ddefnyddio manylion hysbys am darged penodol. Mae whaling yn mynd ymhellach, gan dargedu gweithredwyr ac C-swit yn benodol i awdurdodi trosglwyddiadau tâl neu leakiau data corfforaethol sensitif. Po fwyaf targedog yr ymosodiad, y mwyaf trawiadol a chostus yw fel arfer.
Beth yw vishing a smishing, a sut maent yn wahanol i bysgota drwy e-bost?
Mae vishing yn defnyddio galwadau llais yn efelychu banciau neu gynorthwy technegol i dynnu gwybodaeth ariannol a mynediad cyfrif, tra bod smishing yn anfon negeseuon SMS ffug gyda chysylltiadau drwg, yn aml wedi’u camguddio fel hysbysiadau danfoneb neu barsel. Mae’r ddau yn hepgor e-bost yn llwyr, gan caniatáu iddynt rhwystro protocolau dilysiad e-bost fel DMARC a manteisio ar y frys y mae pobl yn gysylltu â galwadau ffôn a testunau.
Beth yw pharming a pam mae’n anoddach i’w ddal nag e-bost ffug?
Mae pharming yn ailgyfeirio URLau dilys i wefannau ffug yn dawel, heb e-bost amheus na dolen angenrheidiol, felly mae dioddefwyr yn glanio ar dudalen mewngofnodi twylle hyd yn oed ar ôl teipio’r cyfeiriad cywir eu hunain. Mae’n targedu cymwysterau mewngofnodi ar raddfa yn hytrach nag un dioddefwr ar y tro, ac nid oes dim ysglyfaeth amlwg fel brys neu barth camsillafu i’w weld.
Beth yw cloniad pysgota?
Mae cloniad pysgota yn dyblygu neges e-bost go iawn, a anfonwyd yn flaenorol, ac yn amnewid dolen drwg, gan ymddiried y bydd y dioddefwr eisoes yn ymddiried yn yr anfonwr gwreiddiol a’r neges. Oherwydd bod y copi yn edrych bron yn union yr un peth â rhywbeth dilys y mae’r derbynnydd eisoes wedi’i weld, mae’n rhwystro’r amheuaeth y byddai neges oer, ddisgwyl yn arferol yn ei chynhyrchu.
Beth yw arwyddion amlwg e-bost gwe-rwydo?
Mae pedwar arwydd rhybudd yn datgelu llawer o e-byst gwe-rwydo. Gwiriwch gyfeiriad yr anfonwr am barthau wedi’u camsillafu fel “amaz0n-security.com”, cadwch lygad am frys fel “bydd eich cyfrif yn cael ei gloi mewn 24 awr”, symudwch eich cyrchwr dros ddolenni i weld y cyrchfan go iawn, ac edrychwch am gamgymeriadau fformatio, er y gall negeseuon a ysgrifennwyd gan AI fod yn berffaith.
Sut mae aml-ffactor-dilysu yn atal ymosodiadau gwe-rwydo rhag llwyddo?
Mae Microsoft yn dweud y gall aml-ffactor-dilysu rwystro dros 99.9 y cant o ymosodiadau cyfaddawdu cyfrifon, oherwydd nid yw cyfrinair wedi’i ddwyn yn ddigon i fewngofnodi heb yr ail ffactor. Hyd yn oed os bydd e-bost gwe-rwydo yn llwyddo i gipio eich manylion mewngofnodi, mae MFA yn atal yr ymosodwr ar y sgrin mewngofnodi, gan ei wneud yn un o’r amddiffynfeydd sy’n cael yr effaith fwyaf sydd ar gael.
Beth yw SPF, DKIM a DMARC, ac a oes angen y tri arnaf?
Protocolau dilysu e-bost yw SPF, DKIM a DMARC, sy’n cael eu ffurfweddu ar lefel y parth ac sy’n gwirio bod y post sy’n cyrraedd yn dod yn wir oddi wrth yr anfonwr a honnir. Oes, maen nhw’n gweithio gyda’i gilydd yn hytrach nag fel dewisiadau eraill: mae DMARC yn adeiladu ar SPF a DKIM i benderfynu beth sy’n digwydd i bost sy’n methu’r gwiriad. Mae CISA yn dweud bod polisi DMARC o wrthod yn darparu’r amddiffyniad cryfaf rhag e-bost ffug.
Pa mor aml ddylai hyfforddiant ymwybyddiaeth diogelwch ddigwydd i wir leihau risg?
Yn ddigon aml i’r arfer gydio. Canfu adroddiad Verizon 2024 mai’r amser canolrifol i ddefnyddiwr syrthio am e-bost gwe-rwydo oedd llai na 60 eiliad, a dim ond 20% o ddefnyddwyr a roddodd wybod am we-rwydo mewn efelychiadau. Atgoffau byr ac aml, ynghyd â ffordd hawdd o roi gwybod, yw’r ymateb ymarferol i’r ffigurau hynny.
Pa offer sy’n blocio safleoedd gwe-rwydo cyn i weithwyr allu clicio arnynt?
Mae hidlo DNS gwarchodol yn atal defnyddwyr rhag cysylltu â gwefannau maleisus hysbys, ac mae CISA yn cyfeirio at opsiynau am ddim fel OpenDNS Home a Cloudflare Zero Trust Services. Wrth gyfuno hyn â botwm adrodd gwe-rwydo un clic, gall gweithwyr nodi e-byst amheus ar unwaith, ac mae CISA yn galw hyn yn un o’r ffyrdd mwyaf effeithlon o ddiogelu sefydliad.
Beth ddylwn i ei wneud yn gyntaf os cliciais ddolen pysgota neu nodi fy ngphyfrinair?
Ynysu’r cyfrif ar unwaith: ailosod y cyfrinair wedi’i gyfaddawdu a thynnu pob sesiwn gweithredol, yna galluogi MFA os na fyddai eisoes ymlaen. Rhedeg sgan llawn terfynbwynt ar gyfer malware os cliciodd ddolen neu lwytho i lawr atodiad, a charcharu’r ddyfais o’r rhwydwaith hyd pan gwblhâ’r sgan honno.
Pa mor gyflym dylai cwmni roi gwybod am ddigwyddiad gwe-rwydo yn fewnol?
Rhowch wybod i’ch tîm diogelwch yn syth ar ôl amheuaeth o gyfaddawd. Mae CISA yn annog sefydliadau i roi gwybod am ddigwyddiadau gwe-rwydo yn brydlon, ac mae cyflymder yn rhoi amser i ymatebwyr rwystro seilwaith yr ymosodwr cyn iddo ledu i gyfrifon eraill. Mesurwch mewn munudau, nid dyddiau.
Beth mae cynllun ymateb incident da yn ei gynnwys ar ôl i gymwysterau gael eu dwyn?
Mae cynllun ymateb pysgota solet yn dogfennu popeth: penawdau neges e-bost pysgota, URLau, amseroedd, a phob camau a gymerwyd, sy’n cefnogi ymchwiliad forensig ac adroddiad rheoliadol. Mae hefyd yn ynysu cyfrifon yr effeithiwyd, sganau dyfeisiau ar gyfer malware, a rhybuddio unigolion yr effeithiwyd yn ôl deddfau hysbysiad toriad eich awdurdodaeth os dadorchuddiwyd data cwsmer.