Canllaw Malware: Mathau, Risgiau a Chyngor Amddiffyn
Dysgwch beth yw malware, y mathau cyffredin y mae troseddwyr seiber yn eu defnyddio, a sut i amddiffyn eich dyfeisiau gyda chamau diogelwch syml ac offer.
 Michael Gargiulo
Crynodeb: Roedd ransomware, un math cyffredin o falware, yn rhan o 23% o’r achosion o dorri data a ddadansoddwyd yn Adroddiad Ymchwilio i Dorri Data 2024 Verizon[1]. Er mwyn diogelu eich hun mae angen meddalwedd gwrthfeirws, diweddariadau rheolaidd, cyfrineiriau cryf, copïau wrth gefn o ffeiliau, a VPN i amgryptio cysylltiadau ar Wi-Fi cyhoeddus. Mae malware yn fygythiad tawel sy’n llechu yn y byd digidol. Mae’n mynd yn fwy peryglus bob blwyddyn, ac mae’n parhau i esblygu. O ddwyn eich cyfrineiriau i amgryptio eich ffeiliau am bridwerth, gall malware achosi difrod mawr i’ch dyfeisiau a’ch bywyd bob dydd. Derbyniodd Canolfan Cwynion Troseddau Rhyngrwyd yr FBI 880,418 o gwynion yn 2023, gyda colledion posibl uwch na $12.5 biliwn[2], felly does erioed wedi bod yn bwysicach deall malware a sut i’w atal. Mae’r canllaw hwn yn esbonio malware mewn iaith syml. Mae’n trafod mathau, achosion, atal ac adfer. Byddwch yn dysgu sut i adnabod heintiau, cael gwared ar fygythiadau, ac adeiladu arferion sy’n cadw eich dyfeisiau’n ddiogel.
| Math o Malware | Sut Mae’n Gweithio | Prif Nod |
|---|---|---|
| Feirws | Yn atgynhyrchu ei hun ac yn lledaenu rhwng dyfeisiau | Llygru ffeiliau, difrod i’r system |
| Trojan | Yn cuddio fel meddalwedd cyfreithlon | Mynediad cefn, dwyn data |
| Ransomware | Yn amgryptio ffeiliau ac yn mynnu taliad | Gwasgu arian |
| Ysbïwedd | Yn monitro gweithgarwch a bysellau yn gudd | Dwyn tystlythyrau a data |
| Adware | Yn dangos hysbysebion digroeso, yn aml wedi’u bwndelu â meddalwedd | Cynhyrchu refeniw, casglu data |
| Mwydyn | Yn atgynhyrchu ar draws rhwydweithiau heb weithred gan y defnyddiwr | Tarfu ar rwydweithiau, cyflwyno llwyth tâl |
| Rootkit | Yn cuddio’n ddwfn yn y system, yn osgoi canfod | Mynediad parhaus, gwyliadwriaeth |
| Botnet | Yn troi dyfeisiau heintiedig yn rhwydwaith dan reolaeth | Ymosodiadau DDoS, sbam, cloddio cryptoarian |
| Cryptojacker | Yn defnyddio adnoddau dyfais i gloddio cryptoarian | Ennill ariannol ar draul y dioddefwr |
Beth Mae Malware yn ei Olygu?
Meddalwedd sydd wedi’i chynllunio i niweidio eich dyfais, dwyn eich data, neu darfu ar eich bywyd yw malware. Mae’r term yn fyr ar gyfer “malicious software” (meddalwedd faleisus). Mae’n cynnwys firysau, ransomware, spyware, a llawer o fathau eraill o fygythiadau.
Mae malware yn llithro i mewn i gyfrifiaduron a ffonau drwy e-byst, lawrlwythiadau, neu wefannau sydd wedi’u cyfaddawdu. Mae gwybod beth yw ystyr malware yn eich helpu i adnabod ac osgoi’r trapiau digidol hyn cyn iddynt achosi niwed.
Bygythiad Cynyddol Malware
Mae malware yn broblem fwy nag erioed o’r blaen. Mae malware newydd yn ymddangos yn gyson. Mae hacwyr yn defnyddio AI i wneud malware yn fwy clyfar, gan ei helpu i osgoi offer gwrthfeirws.
Mae busnesau’n colli miliynau bob blwyddyn. Mae pobl gyffredin yn wynebu dwyn hunaniaeth neu ffeiliau wedi’u hamgryptio. Rhannodd un defnyddiwr Reddit sut amgryptiodd ransomware eu ffeiliau a gofyn am $500 am allwedd ddadgryptio. Mae graddfa’r broblem hon yn parhau i dyfu ar draws pob math o ddyfais a phob system weithredu.
Sut Mae Malware yn Heintio Eich Dyfeisiau
Mae malware yn cyrraedd eich dyfeisiau drwy ddulliau cyfrwys. Mae gwybod sut mae’n lledaenu yn eich helpu i’w osgoi. Isod ceir y prif lwybrau heintio.
E-byst Gwe-rwydo: Y Prif Borth ar gyfer Heintiau
E-byst gwe-rwydo yw’r ffordd fwyaf cyffredin i malware gyrraedd dyfeisiau. Mae’r e-byst ffug hyn yn ymddangos fel pe baent yn dod gan fanciau, cydweithwyr, neu wasanaethau fel Netflix.
Maen nhw’n eich twyllo i glicio ar ddolenni maleisus neu lawrlwytho atodiadau heintiedig. Rhannodd un defnyddiwr Quora sut y gosododd agor e-bost anfoneb ffug trojan a oedd yn cuddio fel meddalwedd cyfreithlon. Chwaraeodd gweithred ddynol, fel clicio ar ddolen neu agor atodiad, ran mewn 68% o doriadau diogelwch[1] yn nadansoddiad Verizon yn 2024. Mae CISA yn cyhoeddi cyngor ymarferol ar adnabod ac adrodd gwe-rwydo[3]. Mae hacwyr yn llunio negeseuon argyhoeddiadol, gan ddefnyddio iaith frys yn aml fel “Mae eich cyfrif wedi’i atal” i’ch gorfodi i weithredu’n gyflym. I osgoi gwe-rwydo:
- Gwiriwch gyfeiriadau e-bost yr anfonwr am sillafiadau neu barthau rhyfedd.
- Hofranwch dros ddolenni i weld yr URL go iawn cyn clicio.
- Defnyddiwch hidlwyr e-bost i ddal negeseuon amheus.
- Rhedwch sganiau gwrthfeirws ar atodiadau cyn eu hagor.
Mae bod yn ofalus yn atal ymosodiadau gwe-rwydo.
Lawrlwythiadau Drive-by: Cyflenwi’n Dawel
Mae lawrlwythiadau drive-by yn digwydd pan fyddwch yn ymweld â gwefan sydd wedi’i pheryglu. Mae malware yn gosod ei hun heb eich gwybodaeth na’ch caniatâd. Efallai bod y safleoedd hyn yn edrych yn ddiogel, fel tudalen newyddion neu flog. Mae hacwyr yn cuddio cod maleisus ynddynt.
Rhoddodd un defnyddiwr Reddit wybod iddo gael adware wedi’i osod ar ôl clicio ar anogwr diweddaru porwr ffug ar wefan ffrydio. Weithiau nid oes angen clicio o gwbl. Mae’r safle’n manteisio ar wendidau porwr i osod malware yn ddistaw. I’ch diogelu eich hun:
- Cadwch borwyr fel Chrome neu Firefox wedi’u diweddaru.
- Defnyddiwch flocwyr hysbysebion i osgoi ffenestri naid maleisus.
- Osgowch wefannau gyda URLau amheus neu ddiogelwch gwael.
- Gosodwch wrthfeirws fel Malwarebytes i ddal lawrlwythiadau.
Arferion pori diogel yw eich llinell amddiffyn gyntaf.
Diffygion Meddalwedd: Drysau Agored i Ymosodwyr
Mae gwendidau meddalwedd heb eu clytio yn rhoi mynediad hawdd i malware. Mae hacwyr yn manteisio ar ddiffygion mewn systemau gweithredu, apiau, neu ategion i sleifio i mewn.
Lledaenodd ransomware WannaCry drwy’r ecsbloetiad EternalBlue o ddiffyg SMB Windows yr oedd Microsoft eisoes wedi’i glytio ym mis Mawrth 2017, yn ôl rhybudd CISA[4]. Mae ecsbloetiadau diwrnod sero sy’n targedu diffygion anhysbys yn tyfu bob blwyddyn. Os byddwch yn hepgor diweddariadau, bydd eich dyfais yn dod yn darged hawdd. I aros yn ddiogel:
- Galluogwch ddiweddariadau awtomatig ar gyfer Windows, macOS, neu apiau.
- Gwiriwch am glytiau ar feddalwedd fel Adobe neu Java.
- Defnyddiwch sganwyr gwendid i ddod o hyd i fannau gwan.
- Gosodwch wal dân i rwystro ymdrechion ecsbloetio.
Mae diweddariadau rheolaidd yn cau’r drws ar hacwyr.
USBs a Dyfeisiau Heintiedig: Risgiau Corfforol
Gall plygio gyriannau USB neu ddyfeisiau allanol heintiedig ledaenu malware ar unwaith. Mae’r dyfeisiau hyn yn aml yn cario malware awtorediad sy’n gosod ei hun pan gaiff ei gysylltu.
Rhybuddiodd un defnyddiwr am USBs a adawyd mewn mannau cyhoeddus, fel llyfrgelloedd, a heintiodd eu PC gyda mwydyn. Gall argraffwyr heintiedig neu ddyfeisiau IoT fel camerâu clyfar hefyd ledaenu bygythiadau. I atal hyn:
- Analluogwch awtorediad ar eich cyfrifiadur.
- Sganiwch USBs gyda gwrthfeirws cyn agor ffeiliau.
- Osgowch ddefnyddio dyfeisiau anhysbys neu rai a gawsoch.
- Diweddarwch firmware dyfeisiau IoT yn rheolaidd.
Gwiriwch ddyfeisiau corfforol bob amser cyn ymddiried ynddynt.
Apiau Môr-ladrad: Bygythiadau wedi’u Cuddio fel Meddalwedd Rhad ac Am Ddim
Mae lawrlwytho meddalwedd môr-ladrad yn fagl malware cyffredin. Mae hacwyr yn cuddio cod maleisus mewn fersiynau wedi’u crac o raglenni poblogaidd.
Rhannodd un defnyddiwr sut y gosododd gêm fôr-ladrad trojan a ddwynodd eu gwybodaeth fancio. Mae spyware yn aml yn cuddio mewn meddalwedd rhad ac am ddim, gan olrhain eich gweithgarwch neu gasglu data. I osgoi heintiau apiau môr-ladrad:
- Lawrlwythwch dim ond o ffynonellau dibynadwy fel Google Play neu Siop Apiau Apple.
- Gwiriwch adolygiadau apiau ac enwau datblygwyr.
- Defnyddiwch wrthfeirws i sganio lawrlwythiadau.
- Osgowch feddalwedd rhad ac am ddim sy’n “rhy dda i fod yn wir”.
Glynwch wrth ffynonellau cyfreithlon bob tro.
Cyfrineiriau Gwan: Pwynt Mynediad Hawdd
Mae cyfrineiriau gwan neu rai sydd wedi’u hailddefnyddio yn ei gwneud yn hawdd i hacwyr osod malware. Os mai “123456” yw eich cyfrinair neu os caiff ei ddefnyddio ar draws sawl safle, gall ymosodwyr gymryd rheolaeth o’ch cyfrifon a gosod keyloggers.
Mae spyware fel Olympic Vision yn cofnodi eich trawiadau bysell i ddwyn mewngofnodiadau. Collodd un defnyddiwr eu cyfrif e-bost i keylogger oherwydd cyfrinair gwan. I gryfhau cyfrineiriau:
- Defnyddiwch gyfrineiriau 12+ nod gyda llythrennau, rhifau a symbolau.
- Storiwch nhw mewn rheolwr cyfrinair fel LastPass.
- Galluogwch uwch-ddilysu (MFA) i gael diogelwch ychwanegol.
- Newidiwch gyfrineiriau’n rheolaidd, yn enwedig ar ôl toriad diogelwch.
Mae cyfrineiriau cryf yn cadw hacwyr allan o’ch cyfrifon.
Wi-Fi Anniogel: Man Poeth ar gyfer Ymosodiadau
Mae Wi-Fi cyhoeddus, fel yr hyn a geir mewn caffis neu feysydd awyr, yn fector ymosod cyffredin. Mae hacwyr yn defnyddio ymosodiadau dyn-yn-y-canol i ryng-gipio data a chwistrellu cod maleisus. Mae rhwydweithiau anniogel yn parhau i fod yn brif fector bygythiad ar gyfer heintiau.
Cafodd ffôn un defnyddiwr ei beryglu ar ôl defnyddio Wi-Fi maes awyr heb VPN. I ddiogelu cysylltiadau Wi-Fi:
- Defnyddiwch VPN i amgryptio cysylltiadau ar rwydweithiau cyhoeddus.
- Osgowch dasgau sensitif fel bancio ar Wi-Fi cyhoeddus.
- Diffoddwch Wi-Fi pan nad ydych yn ei ddefnyddio.
- Gwiriwch am “https” ar wefannau rydych yn ymweld â nhw.
Mae VPNs yn ychwanegu haen o amddiffyniad ar rwydweithiau annibynadwy.
Malvertising: Hysbysebion sy’n Cyflwyno Bygythiadau
Mae malvertising yn defnyddio hysbysebion ffug i ledaenu meddalwedd maleisus. Gall clicio ar hysbyseb “ennill gwobr” osod ransomware neu spyware. Gall hyd yn oed gwefannau cyfreithlon gynnal hysbysebion gwael os caiff eu rhwydweithiau hysbysebu eu peryglu.
Cafodd ffôn un defnyddiwr ei heintio ag adware ar ôl clicio ar hysbyseb rhodd ffug. I osgoi malvertising:
- Defnyddiwch flocwyr hysbysebion fel uBlock Origin.
- Osgowch glicio ar hysbysebion fflachlyd neu rai brys.
- Sganiwch ddyfeisiau ar ôl ymweld â safleoedd newydd.
- Cadwch feddalwedd gwrthfeirws wedi’i diweddaru i ddal adware.
Byddwch yn wyliadwrus o hysbysebion ar-lein, hyd yn oed ar wefannau dibynadwy.
Peirianneg Gymdeithasol: Trin Yn Hytrach na Manteisio’n Dechnegol
Mae peirianneg gymdeithasol yn dibynnu ar dwyll yn hytrach na hacio technegol. Mae ymosodwyr yn esgus bod yn gysylltiadau dibynadwy fel banciau, asiantau cymorth cwsmeriaid, neu hyd yn oed cydweithwyr. Maen nhw’n eich argyhoeddi i ddatgelu gwybodaeth sensitif neu osod meddalwedd niweidiol.
Er enghraifft, mae rhai defnyddwyr yn cael galwadau yn honni bod eu cyfrifiadur wedi’i beryglu. Yna cyfarwyddir hwy i lawrlwytho “offer diogelwch” sydd mewn gwirionedd yn malware. Mae peirianneg gymdeithasol yn aml yn gweithio ochr yn ochr ag e-byst gwe-rwydo a thudalennau mewngofnodi ffug i ledaenu trojans neu spyware.
I’ch diogelu eich hun:
- Cadarnhewch hunaniaeth drwy ffonio rhifau swyddogol o wefannau wedi’u gwirio.
- Peidiwch byth â rhoi cyfrineiriau, codau, neu fanylion ariannol i alwyr annisgwyl.
- Byddwch yn amheus o negeseuon sy’n mynnu gweithredu ar unwaith.
- Sganiwch unrhyw lawrlwythiadau anghyfarwydd gyda meddalwedd diogelwch dibynadwy.
Os yw cais yn teimlo’n anarferol neu dan bwysau, oedwch a gwiriwch. Mae bod yn effro yn un o’r amddiffynfeydd cryfaf yn erbyn ymosodiadau peirianneg gymdeithasol.
Meddalwedd Hen Ffasiwn: Magnet ar gyfer Ecsbloetio
Mae rhedeg meddalwedd hen ffasiwn yn gadael bylchau diogelwch ar agor i ymosodwyr. Mae hen fersiynau o Windows neu offer sydd wedi darfod fel Adobe Flash yn dargedau amlwg. Mae hacwyr yn manteisio ar y gwendidau hyn i osod cod maleisus, a all wedyn ledaenu ar draws rhwydweithiau cudd a drafodir mewn cymariaethau fel dark web vs deep web.
Caniataodd diffyg Log4j i hacwyr ledaenu ransomware ar draws systemau heb eu clytio ledled y byd. Adroddodd un defnyddiwr fod diweddaru Java wedi atal ymosodiad ar eu gweinydd. I unioni hyn:
- Trowch ddiweddariadau awtomatig ymlaen ar gyfer pob meddalwedd.
- Tynnwch apiau nas defnyddir neu hen ffasiwn.
- Gwiriwch am ddiweddariadau bob wythnos.
- Defnyddiwch offer fel Ninite i reoli diweddariadau.
Mae diweddariadau rheolaidd yn cadw bygythiadau allan ac yn eich arbed rhag ymosodiadau costus.
Yr Effaith ar Unigolion a Busnesau
Mae meddalwedd faleisus yn dinistrio unigolion a busnesau fel ei gilydd. Mae’n achosi colled ariannol, lladrad data, a gofid emosiynol. Mae’r canlyniadau’n amrywio yn dibynnu ar bwy sy’n cael ei dargedu a pha fath o fygythiad sydd dan sylw.
I Unigolion: Dinistr Personol ac Ariannol
Mae meddalwedd faleisus yn taro unigolion yn galed. Mae’n bygwth preifatrwydd, cyllid, a thawelwch meddwl.
Mae ysbïwedd fel Pegasus yn olrhain gweithgarwch yn gudd, gan ddwyn cyfrineiriau, e-byst, neu fanylion bancio. Mae ransomware, sy’n fath arall o feddalwedd faleisus, yn amgryptio eich ffeiliau ac yn mynnu taliad. Hyd yn oed ar ôl talu, nid oes sicrwydd o adennill y ffeiliau.
Mae cofnodwyr bysellau yn cofnodi’r hyn rydych yn ei deipio i ddwyn rhifau cardiau credyd neu fanylion Yswiriant Gwladol. Yn aml, mae dioddefwyr yn teimlo wedi’u tresmasu, yn bryderus, neu’n ddiymadferth. Mae colledion ariannol yn amrywio o gannoedd i filoedd o bunnoedd, yn enwedig pan fydd cyfrifon banc yn cael eu peryglu. Mae data sydd wedi’i ddwyn yn aml yn cael ei werthu ar y we dywyll, gan greu risgiau parhaus. I amddiffyn eich hun:
- Defnyddiwch wrthfeirws fel Bitdefender i ddal bygythiadau.
- Wrth gefn eich ffeiliau i Google Drive i osgoi colledion ransomware.
- Defnyddiwch VPN i leihau’r risg ar Wi-Fi cyhoeddus.
- Monitrwch gyfrifon banc am daliadau anarferol.
- Galluogwch uwch-ddilysu (MFA) i ddiogelu mewngofnodi.
I Fusnesau: Colledion Ariannol ac Amharu ar Weithrediadau
Mae busnesau yn wynebu heriau mwy fyth. Mae torri data sy’n gysylltiedig â meddalwedd faleisus yn costio miliynau i gwmnïau o ran adfer, dirwyon, a cholli ymddiriedaeth.
Roedd teulu ransomware LockBit, gan gynnwys LockBit 3.0, ynghlwm wrth tua 1,700 o ymosodiadau yn yr Unol Daleithiau rhwng 2020 a 2023, gyda thua $91 miliwn wedi’i dalu mewn pridwerth, yn ôl cyhoeddiad ar y cyd gan CISA a’r FBI[5]. Banciau, manwerthwyr, a chwmnïau technoleg yw’r prif dargedau oherwydd eu data sensitif. Mae ysbïwedd fel DarkHotel yn targedu rhwydweithiau corfforaethol i ddwyn cyfrinachau masnachol. Mae botnetau yn troi dyfeisiau cwmni yn offer ar gyfer ymosodiadau DDoS, gan amharu ar wefannau neu wasanaethau. Dangosodd botnet Mirai sut y gellir troi dyfeisiau cysylltiedig â’r rhyngrwyd heb ddiogelwch yn offer ar gyfer ymosodiadau DDoS mawr, fel y disgrifir mewn rhybudd gan CISA[6].
Mae colledion yn amrywio’n fawr: canfu Verizon mai’r golled ganolrifol mewn torri data ransomware ac allgludo oedd $46,000, gyda 95% o’r achosion yn disgyn rhwng $3 a $1,141,467 (DBIR 2024[1]). Y tu hwnt i arian, mae busnesau’n wynebu niwed i’w henw da a dirwyon rheoleiddiol; o dan y GDPR gall dirwy gyrraedd €20 miliwn neu 4% o drosiant blynyddol byd-eang[7]. Gall meddalwedd dinistrio fel WhisperGate[8] ddileu data hanfodol, gan orfodi cwmnïau i ailadeiladu systemau o’r dechrau. I ddiogelu busnesau:
- Defnyddiwch wrthfeirws menter fel CrowdStrike Falcon.
- Hyfforddwch weithwyr ar wyliadwriaeth rhag gwe-rwydo a pheirianneg gymdeithasol.
- Defnyddiwch segmentu rhwydwaith i gyfyngu ar ledaeniad.
- Wrth gefn data bob dydd i adfer o ransomware.
- Diogelwch fynediad o bell gyda VPN i amddiffyn cysylltiadau.
Pam Mae Diogelu’n Bwysig i Bawb
Mae ysbïwedd yn dwyn eich preifatrwydd. Mae ransomware yn amgryptio eich atgofion. Mae botnetau yn amharu ar fusnesau cyfan. Mae’r ffigurau torri data uchod yn dangos nad mater technegol yn unig yw hyn. Mae’n effeithio ar gyllid personol a holl economïau.
Gall defnyddio meddalwedd wrthfeirws, copïau wrth gefn, VPNau, ac arferion call gyda’i gilydd atal bygythiadau cyn iddynt daro. Byddwch ragweithiol a byddwch yn ddiogel.
Pam Mae Hacwyr yn Defnyddio Malware
Mae hacwyr yn defnyddio malware am arian, pŵer, neu darfu. Mae’r cymhellion yn amrywio, ond mae’r offer yn parhau’n gyson.
Mae ennill ariannol yn gyrru mwyafrif ymosodiadau. Mae hacwyr yn dwyn data i’w werthu ar y dark web neu’n mynnu ransomware yn uniongyrchol gan ddioddefwyr. Mae cryptojacking yn cymryd trosedd o bŵer prosesu eich dyfais i chwilio am arian digidol. Adroddodd un defnyddiwr fod cryptojacking wedi arafu eu PC i dro.
Mae rhai ymosodwyr yn ysbïo ar gyfer cystadleuwyr neu wladwriaethau. Mae eraill yn anelu at tarfu ar lywodraethau neu seilwaith critigol, megis malware wiper WhisperGate a dargetodd systemau Wcrain. Mae meddalwedd malware yn aml yn brofi bod y dull yn rhagluniau cymhwyster uchel ar gyfer troseddwyr seiber ar bob lefel sgiliau.
Tueddiadau Newydd mewn Bygythiadau Seiber
Mae malware yn datblygu’n gyflym. Dyma’r tueddiadau mwyaf arwyddocaol sy’n llunio’r tirwedd bygythiadau ar hyn o bryd.
Bygythiadau sy’n Cael eu Gyrru gan AI: Yn Glyfrach ac yn Fwy Osgoi
Mae malware sy’n cael ei yrru gan AI yn defnyddio deallusrwydd artiffisial i addasu ac osgoi canfod. Yn wahanol i fygythiadau traddodiadol, mae’n newid ei god wrth fynd, gan osgoi offer gwrthfeirws. Mae malware AI yn creu amrywiadau unigryw ar gyfer pob ymosodiad, gan dargedu gwendidau mewn amser real.
Mae CrowdStrike wedi dogfennu malware AI sy’n efelychu apiau cyfreithlon i ddwyn manylion bancio. Mae’r math hwn o fygythiad yn anodd ei ddal oherwydd ei fod yn dysgu o’r amddiffynfeydd. I amddiffyn rhag bygythiadau sy’n cael eu gyrru gan AI:
- Defnyddiwch wrthfeirws uwch gyda chanfod AI, fel CrowdStrike Falcon.
- Diweddarwch feddalwedd yn ddyddiol i gau gwendidau newydd.
- Monitro ymddygiad annisgwyl dyfais, fel perfformiad araf sydyn.
- Hyfforddwch eich hun i adnabod e-byst gwe-rwydo, dull cyflenwi cyffredin.
Malware-fel-Gwasanaeth: Trosedd ar Gael i’w Llogi
Mae Malware-fel-Gwasanaeth (MaaS) yn galluogi unrhyw un i brynu citiau ymosod parod ar y we dywyll. Mae’r citiau hyn yn gweithio fel tanysgrifiadau meddalwedd.
Mae hyn yn gostwng y rhwystr sgiliau i ymosodwyr yn sylweddol. I wrthweithio MaaS:
- Defnyddiwch hidlwyr e-bost i rwystro gwe-rwydo, dull cyflenwi MaaS cyffredin.
- Defnyddiwch waliau tân i atal mynediad heb awdurdod.
- Addysgwch gyflogeion i adnabod cynigion meddalwedd ffug.
- Defnyddiwch VPN i ddiogelu cysylltiadau ar rwydweithiau annibynadwy.
Ymosodiadau Trawsblatfform: Targedu Pob Dyfais
Mae malware trawsblatfform yn targedu systemau lluosog: Windows, macOS, Linux, a ffonau symudol. Mae’n manteisio ar apiau fel Zoom neu WhatsApp i symud rhwng dyfeisiau. Gallai trojan wedi’i guddio fel gêm ddwyn data o’ch gliniadur a’ch ffôn.
Mae’r math hwn o fygythiad yn tyfu wrth i bobl ddefnyddio dyfeisiau lluosog bob dydd. I atal ymosodiadau trawsblatfform:
- Diweddarwch bob dyfais yn rheolaidd i glytio gwendidau.
- Osgoi rhannu apiau ar draws platfformau heb sganio.
- Defnyddiwch feddalwedd gwrthfeirws ar ffonau a chyfrifiaduron.
- Cyfyngwch ganiatâd apiau i rwystro mynediad heb awdurdod.
Bygythiadau Cwmwl-Frodorol: Targedu Seilwaith sy’n Cael ei Gynnal
Mae malware cwmwl-frodorol yn ymosod ar wasanaethau cwmwl fel AWS, Azure, neu Google Cloud. Mae hacwyr yn manteisio ar APIs cwmwl gwan neu weinyddion wedi’u ffurfweddu’n wael i chwistrellu cod maleisus.
Mae’r bygythiad hwn yn arbennig o beryglus i fusnesau sy’n dibynnu ar storio cwmwl. I ddiogelu systemau cwmwl:
- Defnyddiwch gyfrineiriau cwmwl cryf a MFA.
- Monitro logiau cwmwl am weithgarwch amheus.
- Amgryptiwch ddata cwmwl i rwystro mynediad heb awdurdod.
- Cyflogwch arbenigwyr diogelwch cwmwl ar gyfer archwiliadau rheolaidd.
Ecsbloetiau Dydd Sero: Ymosod Cyn Bod Clytiau’n Bodoli
Mae ecsbloetiau dydd sero yn targedu diffygion meddalwedd anhysbys cyn bod clytiau ar gael. Caniataodd gwendid Log4j i hacwyr ledaenu ransomware ledled y byd cyn i’r rhan fwyaf o systemau allu diweddaru.
Mae’r ymosodiadau hyn yn anodd eu hatal oherwydd nid oes trwsiad eto. I leihau risgiau dydd sero:
- Defnyddiwch systemau canfod ymwthiad fel CrowdStrike.
- Diweddarwch feddalwedd cyn gynted ag y bydd clytiau’n cael eu rhyddhau.
- Rhedwch apiau mewn sandbox i ynysu bygythiadau.
- Monitro blogiau diogelwch a rhybuddion CISA am rybuddion dydd sero.
Mae diweddariadau cyflym yn arbed systemau. Mae’r tueddiadau hyn yn dangos bod bygythiadau’n dod yn fwy clyfar ac yn anoddach eu hatal.
Sut i Adnabod Haint ar Eich Dyfais
Mae canfod haint yn gynnar yn arbed amser, arian a straen. Gwyliwch am yr arwyddion rhybuddio hyn:
- Perfformiad araf neu ddamweiniau aml.
- Hysbysebion naid nad oeddech yn eu disgwyl.
- E-byst rhyfedd wedi’u hanfon o’ch cyfrif heb eich gwybodaeth.
- Rhaglenni anhysbys yn rhedeg yn eich rheolwr tasgau.
- Gweithgarwch rhwydwaith neu ddraen batri anarferol o uchel.
Sylwodd un defnyddiwr fod ei liniadur yn arafu a’i olrhain i cryptojacking. Rhedwch sgan gwrthfeirws llawn os gwelwch unrhyw un o’r arwyddion hyn. Mae canfod cynnar yn cyfyngu ar y difrod.
Awgrym: Mae gwe-rwydo yn ddull blaenllaw o ddosbarthu malware. Cyn clicio ar unrhyw ddolen mewn e-bost, hofranwch dros y ddolen i wirio’r URL gwirioneddol a gwiriwch barth yr anfonwr am gamsillafu cynnil. Mae’r arfer syml hwn yn atal y dull dosbarthu mwyaf cyffredin ar gyfer meddalwedd faleisus.
Arferion Gorau i Atal Heintiau
Byddwch yn rhagweithiol i gadw bygythiadau ar y bai. Mae arferion ac offer syml yn amddiffyn eich dyfeisiau. Dyma’r camau allweddol:
- Gosod Gwrthfirws: Defnyddiwch wrthfirws dibynadwy fel Norton neu Malwarebytes. Mae diweddariadau rheolaidd yn dal bygythiadau newydd. Sganiwch ddyfeisiau bob wythnos o leiaf.
- Diweddaru Meddalwedd: Atgyweiriu apiau a systemau yn rheolaidd i gau gwendidau. Galluogwch ddiweddariadau awtomatig ar Windows a macOS. Mae meddalwedd hen-ffasiwn yn gwahodd ymosodiadau.
- Osgoi E-byst Amheus: Peidio â clicio ar ddolenni na atodiadau o anfoners anhysbys. Gwiriwch URLau cyn clicio. Mae e-byst phishing yn iledu heintiau’n gyflym.
- Defnyddio Cyfrineiriau Cryf: Creu cyfrineiriau 12+ nod gyda rhifau a symbolau. Defnyddiwch rheolwr cyfrinair megis LastPass. Mae cyfrineiriau cryf yn atal mynediad heb awdurdod.
- Hepgor Llawndodau Peryglus: Llawndodwch dim ond o ffynonellau dibynadwy megis Google Play neu’r App Store. Osgowch apiau wedi’u copïo. Maent yn aml yn cynnwys bygythiadau cudd.
- Copïo Ffeiliau: Arbed data i Google Drive neu ddreifiau allanol. Mae copïau wrth gefn yn amddiffyn yn erbyn ransomware. Adferiodd un defnyddiwr Reddit yr holl ffeiliau hyn.
- Galluogi Wal Dân: Defnyddiwch Windows Defender Firewall i atal cysylltiadau heb awdurdod. Mae waliau tân yn stopio bygythiadau rhag lledu. Gwiriwch osodiadau yn rheolaidd.
- Diogelu Dyfeisiau IoT: Newididwch gyfrineiriau rhagosod ar camerâu clyfar neu dynhyrwyr. Diweddatir firmware yn aml. Mae dyfeisiau IoT yn dargeidau aml.
- Defnyddio VPN ar Wi-Fi Cyhoeddus: Mae VPN yn amgryptio eich cysylltiad ar rwydweithiau anufudd. Hyn yn leihau nodi i ymosodiadau dyn-yn-y-canol. Dewis darparwr VPN talaidd parchus.
- Dysgu i Nodi Peirianneg Gymdeithasol: Cymryd hyfforddiant i nodi e-byst ffug neu alwadau. Mae ymwybyddiaeth yn stopio ymosodiadau seiliedig ar dwyll. Ymarferwch nodi ymdrechion phishing yn rheolaidd.
A yw VPN yn Amddiffyn yn Erbyn Malware?
Mae VPN yn amgryptio eich cysylltiad rhyngrwyd ac yn cuddio’ch cyfeiriad IP. Hyn yn gwneud yn anoddach i ymosodwyr ryngo data ar Wi-Fi cyhoeddus neu chynjewi cod faleisus drwy ymosodiadau dyn-yn-y-canol.
Fodd bynnag, nid yw VPN yn atal malware yn y rhan fwyaf o senarios. Nid yw VPNau yn sganio ffeiliau rydych yn eu lawndodi. Nid ydynt yn atal safleoedd phishing nac yn tynnu heintiau presennol. Nid ydynt yn gallu eich atal rhag agor atodiad e-bost faleisus neu osod trojan wedi’i guddio fel meddalwedd.
Beth mae VPN yn ei wneud yn dda yw lleihau eich nodi ar rwydweithiau heb amddiffyn. Os ydych chi’n defnyddio Wi-Fi cyhoeddus mewn tŷ coffi neu faes awyr, mae VPN yn atal ymosodwyr rhag darllen eich traffig neu’ch ailgyfeirio i safleoedd faleisus. Mae rhai darparwyr VPN megis NordVPN yn cynnwys nodweddion ychwanegol megis Threat Protection, a yw’n atal parthau faleisus ac hysbysebion a adwaenir. Mae’r nodweddion hyn yn ychwanegu gwerth ond nid ydynt yn dal yn disodli meddalwedd gwrthfirws arbenigol.
Meddyliwch am VPN fel un haen mewn amddiffyn aml-haen. Parwch â meddalwedd gwrthfirws, cyfrineiriau cryf, diweddariadau rheolaidd, ac arferion pori diogel. Nid yw un dull yn stopio pob bygythiad. Amddiffyn wedi’i haenu yw’r unig ddull dibynadwy.
Nodyn: Gall VPN.com ennill comisiynau cysylltiad partner o ddarparwyr VPN a grybwyllir ar y wefan hon. Mae ein hargymhellion yn seiliedig ar werthusiad annibynnol.
Sut i Adfer ar ôl Haint
Os bydd malware yn taro, gweithredwch yn gyflym. Dyma gynllun adfer cam wrth gam.
Datgysylltwch Eich Dyfais Ar Unwaith
Ynysu’r ddyfais heintiedig i atal y bygythiad rhag lledaenu. Diffoddwch Wi-Fi, datgysylltwch gebyllau Ethernet, neu analluogwch addaswyr rhwydwaith. Mae hyn yn atal mwydod neu botnets rhag heintio dyfeisiau eraill ar eich rhwydwaith. Lledaenodd WannaCry yn gyflym ar draws rhwydweithiau, gan wneud datgysylltu yn hanfodol. I ddatgysylltu’n ddiogel:
- Diffoddwch Wi-Fi drwy osodiadau eich dyfais.
- Datgysylltwch yriannau allanol i osgoi haint.
- Osgoi defnyddio’r ddyfais nes iddi gael ei sganio.
Nodwch Math y Bygythiad
Rhedwch sgan system lawn yn y Modd Diogel gan ddefnyddio meddalwedd gwrthfeirws dibynadwy fel Malwarebytes neu Bitdefender. Mae’r Modd Diogel yn cyfyngu ar weithgarwch maleisus, gan ei gwneud yn haws ei ganfod. Nodwch a yw’n ransomware, yn spyware, neu’n trojan fel Emotet[9].
Mae gwybod y bygythiad penodol yn helpu i ddewis y strategaeth dynnu gywir. Gan fod amrywiadau newydd yn ymddangos yn gyson, mae adnabod manwl yn bwysig. I nodi’r bygythiad:
- Cychwynnwch yn y Modd Diogel (pwyswch F8 wrth gychwyn Windows).
- Defnyddiwch Malwarebytes, Bitdefender, neu Kaspersky ar gyfer sganiau.
- Gwiriwch logiau’r gwrthfeirws am enw ac ymddygiad y bygythiad.
Tynnwch y Bygythiad
Unwaith y’i nodwyd, cwarantînwch neu dilëwch y ffeiliau maleisus gan ddefnyddio offer gwrthfeirws. Mae meddalwedd fel Kaspersky Virus Removal Tool neu Emsisoft Emergency Kit yn ymdrin ag achosion anodd, gan gynnwys bygythiadau di-ffeil sy’n cuddio yn y cof. Ar gyfer heintiau difrifol, defnyddiwch USB gwrthfeirws cychwynadwy i lanhau’r system cyn iddi lwytho. I dynnu bygythiadau:
- Dilynwch negeseuon y gwrthfeirws i gwarantîn neu ddileu ffeiliau.
- Defnyddiwch offeryn eilaidd fel Emsisoft i wirio.
- Osgoi dileu â llaw oni bai eich bod yn arbenigwr.
Newidiwch Bob Cyfrinair
Diweddarwch gyfrineiriau ar gyfer pob cyfrif, yn enwedig bancio ac e-bost. Defnyddiwch gyfrineiriau cryf, unigryw, a galluogwch ddilysu aml-ffactor (MFA). Mae keyloggers yn aml yn dwyn mewngofnodiadau yn ystod heintiau.
Newidiwch gyfrineiriau o ddyfais lân, heb ei heintio, i osgoi ail-heintio. Mae infostealers fel LummaC2 yn dal yn eang. I sicrhau cyfrineiriau:
- Defnyddiwch reolwr cyfrineiriau fel LastPass i gynhyrchu cyfrineiriau cryf.
- Galluogwch MFA gydag apiau fel Google Authenticator.
- Newidiwch gyfrineiriau dim ond ar ôl cadarnhau bod y bygythiad wedi’i dynnu.
Adferwch Ffeiliau o Gopïau Wrth Gefn
Os bydd ransomware neu wiper malware yn dileu neu’n amgryptio ffeiliau, adferwch nhw o gopi wrth gefn glân. Defnyddiwch yriannau allanol neu wasanaethau cwmwl fel Google Drive neu OneDrive. Sicrhewch fod y copïau wrth gefn yn rhydd o fygythiadau cyn adfer.
Roedd ransomware yn rhan o 23% o doriadau[1] yn adroddiad Verizon 2024, sy’n gwneud copïau wrth gefn yn hanfodol. I adfer ffeiliau:
- Gwiriwch fod y copïau wrth gefn heb eu heintio gyda sgan gwrthfeirws.
- Adferwch ffeiliau i ddyfais lân.
- Osgoi talu gofynion ransomware. Nid yw adferiad wedi’i warantu.
Diweddarwch Bob Meddalwedd
Clytiwch bob meddalwedd i gau’r gwendidau yr oedd ymosodwyr wedi’u defnyddio. Diweddarwch eich system weithredu, apiau, ac ategion ar unwaith. Defnyddiodd WannaCry wendid Windows heb ei glytio, ac mae ecsbloetiau dydd-sero yn targedu systemau heb eu clytio. I ddiweddaru meddalwedd:
- Galluogwch ddiweddariadau awtomatig ar gyfer Windows, macOS, neu apiau.
- Gwiriwch am ddiweddariadau ar borwyr ac ategion fel Adobe.
- Defnyddiwch offer fel Ninite ar gyfer diweddariadau swp.
Rhedwch Ail Sgan
Ar ôl tynnu, rhedwch sgan llawn arall gyda gwrthfeirws gwahanol i sicrhau nad oes dim yn weddill. Gall bygythiadau di-ffeil fel Astaroth guddio yn y cof. Defnyddiodd un defnyddiwr Bitdefender ar ôl Malwarebytes i gadarnhau bod eu system yn lân. I sganio eto:
- Defnyddiwch offeryn eilaidd fel Kaspersky neu Norton.
- Rhedwch sganiau yn y Modd Diogel er mwyn cywirdeb.
- Gwiriwch logiau’r system am weithgarwch anarferol.
Monitrwch Gyfrifon am Weithgarwch Amheus
Gwyliwch gyfrifon banc, e-byst, a chyfryngau cymdeithasol am fewngofnodiadau neu daliadau heb awdurdod. Gall spyware aros a anfon data at hacwyr hyd yn oed ar ôl ei dynnu. Rhowch wybod am dwyll i’ch banc neu’r FTC yn www.identitytheft.gov[10]. I fonitro cyfrifon:
- Gwiriwch logiau cyfrifon am fewngofnodiadau anghyfarwydd.
- Gosodwch rybuddion banc ar gyfer trafodion.
- Defnyddiwch fonitro credyd os cafodd data ei ddwyn.
Cael Hyfforddiant Seiberddiogelwch
Dysgwch o’r haint i osgoi ymosodiadau yn y dyfodol. Mae cyrsiau neu weithdai ar-lein yn eich dysgu i nodi e-byst gwe-rwydo a thactegau eraill. Gan fod gweithredu dynol yn rhan o 68% o doriadau, mae gan yr hyfforddiant hwn effaith fawr. I gael hyfforddiant:
- Cymerwch gyrsiau am ddim gan CISA neu Coursera.
- Ymarferwch nodi e-byst ffug mewn efelychiadau.
- Rhannwch awgrymiadau gyda theulu neu gydweithwyr.
Llogwch Arbenigwyr ar gyfer Heintiau Cymhleth
Ar gyfer bygythiadau cymhleth fel rootkits neu wiper malware, llogwch weithwyr proffesiynol seiberddiogelwch. Mae rootkits fel Zacinlo yn cuddio’n ddwfn mewn systemau ac yn gwrthsefyll offer gwrthfeirws safonol. Llogodd un defnyddiwr weithiwr proffesiynol i dynnu rootkit ar ôl i’w gwrthfeirws fethu. I logi arbenigwyr:
- Cysylltwch â chwmnïau fel CrowdStrike neu wasanaethau TG lleol.
- Gwiriwch gymwysterau cyn llogi.
- Gofynnwch am adroddiad glanhau manwl.
Pam Mae Adferiad Cyflym yn Bwysig
Mae adfer yn gyflym yn cyfyngu ar golled ariannol, dwyn data, a difrod i’r system. Mae 5.6 biliwn o ymosodiadau malware yn taro’n fyd-eang bob blwyddyn. Mae defnyddio VPN ar Wi-Fi cyhoeddus yn ystod adferiad yn ychwanegu haen o ddiogelwch. Mae gweithredu cyflym a thrylwyr yn adfer eich dyfais a’ch tawelwch meddwl.
Beth Sydd Nesaf ar gyfer Amddiffyn Rhag Malware?
Mae’r dirwedd fygythiadau yn parhau i esblygu. Mae ymosodwyr yn mabwysiadu technegau newydd yn gyflymach nag y gall llawer o sefydliadau ymateb.
Mae deallusrwydd artiffisial yn ailffurfio ymosod ac amddiffyn. Mae ymosodwyr yn defnyddio AI i greu malware polymorffig sy’n newid ei god bob tro y caiff ei redeg. Mae amddiffynwyr yn ymateb gyda systemau canfod sy’n defnyddio AI ac sy’n dadansoddi patrymau ymddygiad yn hytrach na dibynnu ar lofnodion hysbys. Mae cwmnïau fel CrowdStrike, SentinelOne a Palo Alto Networks yn datblygu systemau canfod ac ymateb awtomataidd sy’n gyflymach.
Mae taliadau pridwerth yn parhau i fod yn ddadleuol. Mae talu pridwerth yn ariannu gweithrediadau troseddol ac nid yw’n sicrhau adfer ffeiliau. Nid yw’r FBI yn argymell talu pridwerth[2], oherwydd gall talu annog ymosodwyr ac nid yw’n sicrhau adferiad. Eto i gyd, mae llawer o fusnesau yn talu oherwydd bod costau amser segur yn fwy na swm y pridwerth. Mae’r tensiwn hwn yn ysgogi dadl barhaus ym maes polisi seiberddiogelwch.
Mae VPNau am ddim yn peri eu risgiau eu hunain. Mae rhai gwasanaethau VPN am ddim yn cofnodi data defnyddwyr, yn chwistrellu hysbysebion neu’n bwndelu meddalwedd diangen. Glynwch wrth ddarparwyr taledig ag enw da sydd â pholisïau preifatrwydd tryloyw ac archwiliadau annibynnol.
Mae bygythiadau heb ffeiliau yn herio offer gwrthfeirws traddodiadol. Mae’r ymosodiadau hyn yn gweithredu’n gyfan gwbl yn y cof, heb adael unrhyw ffeiliau i sganwyr eu canfod. Mae offer canfod ac ymateb pwynt terfyn (EDR) yn dod yn hanfodol ar gyfer dal y technegau soffistigedig hyn.
Addysg defnyddwyr yw’r amddiffyniad sydd â’r effaith fwyaf. Mae offer technegol yn bwysig, ond mae gwall dynol yn dal i chwarae rhan yn y rhan fwyaf o doriadau diogelwch. Mae efelychiadau gwe-rwydo rheolaidd, hyfforddiant ymwybyddiaeth diogelwch a pholisïau sefydliadol clir yn lleihau risg yn fwy effeithiol nag unrhyw gynnyrch unigol.
Mae’r dyfodol yn dibynnu ar amddiffynfeydd haenog: canfod sy’n cael ei bweru gan AI, clytio cyson, dilysu cryf, cysylltiadau wedi’u hamgryptio a defnyddwyr gwybodus yn gweithio gyda’i gilydd.
Dyfarniad Terfynol
Mae malware yn parhau i fod yn un o’r bygythiadau digidol mwyaf parhaus, gydag amrywiolion newydd yn ymddangos yn gyson. O ransomware i spyware, mae’r amrywiaeth o fathau o ymosodiadau yn eang ac mae pob un yn peri canlyniadau difrifol.
Mae diogelu eich hun yn gofyn am ddull haenog: meddalwedd gwrthfeirws, copïau wrth gefn rheolaidd, cyfrineiriau cryf, diweddariadau meddalwedd, a VPN ar Wi-Fi cyhoeddus. Nid oes un offeryn unigol sy’n cwmpasu pob agwedd. Effeithiodd tor-diogelwch Equifax ar oddeutu 147 miliwn o bobl[11], a honnodd yr FTC na wnaeth y cwmni glytio gwendid critigol yr oedd wedi cael rhybudd amdano. Byddwch yn wyliadwrus, dilynwch y camau yn y canllaw hwn, ac adeiladwch arferion sy’n cadw eich bywyd digidol yn ddiogel.
Cyfeiriadau
- Verizon. d.d. 2024 Dbir Data Breach Investigations Report. Adalwyd 16 Hydref 2026 o https://www.verizon.com/business/resources/reports/2024-dbir-data-breach-investigations-report.pdf.Archifwyd: Cipolwg Wayback Machine
- IC3. 2024. 2023 IC3Report. Adalwyd 16 Hydref 2026 o https://www.ic3.gov/AnnualReport/Reports/2023_IC3Report.pdf.Archifwyd: Cipolwg Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. d.d. Recognize and Report Phishing. Adalwyd 16 Hydref 2026 o https://www.cisa.gov/secure-our-world/recognize-and-report-phishing.Archifwyd: Cipolwg Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. d.d. Indicators Associated With WannaCry Ransomware. Adalwyd 16 Hydref 2026 o https://www.cisa.gov/news-events/alerts/2017/05/12/indicators-associated-wannacry-ransomware.Archifwyd: Cipolwg Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. d.d. Understanding Ransomware Threat Actors: LockBit. Adalwyd 16 Hydref 2026 o https://www.cisa.gov/news-events/cybersecurity-advisories/aa23-165a.Archifwyd: Cipolwg Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. d.d. Heightened DDoS Threat Posed by Mirai and Other Botnets. Adalwyd 16 Hydref 2026 o https://www.cisa.gov/news-events/alerts/2016/10/14/heightened-ddos-threat-posed-mirai-and-other-botnets.Archifwyd: Cipolwg Wayback Machine
- European Commission. d.d. Enforcement and sanctions. Adalwyd 16 Hydref 2026 o https://commission.europa.eu/law/law-topic/data-protection/information-business-and-organisations/enforcement-and-sanctions_en.Archifwyd: Cipolwg Wayback Machine
- M. D. S. U. (DSU), M. T. Intelligence, and M. D. E. C. I. Response. 2022. Destructive malware targeting Ukrainian organizations. Microsoft Security Blog (16 Ionawr 2022). Adalwyd 16 Hydref 2026 o https://www.microsoft.com/en-us/security/blog/2022/01/15/destructive-malware-targeting-ukrainian-organizations/.Archifwyd: Cipolwg Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. d.d. Emotet Malware. Adalwyd 16 Hydref 2026 o https://www.cisa.gov/news-events/alerts/2018/07/20/emotet-malware.Archifwyd: Cipolwg Wayback Machine
- Identitytheft. d.d. www.identitytheft.gov. http://www.identitytheft.gov.
- Federal Trade Commission. 2019. Equifax to Pay $575 Million as Part of Settlement with FTC, CFPB, and States Related to 2017 Data Breach. Adalwyd 16 Hydref 2026 o https://www.ftc.gov/news-events/news/press-releases/2019/07/equifax-pay-575-million-part-settlement-ftc-cfpb-states-related-2017-data-breach.Archifwyd: Cipolwg Wayback Machine
Adnoddau ar gyfer y dudalen hon
Siartiau a delweddau cyfeirio o'n hymchwil, am ddim i'w gweld a'u rhannu.
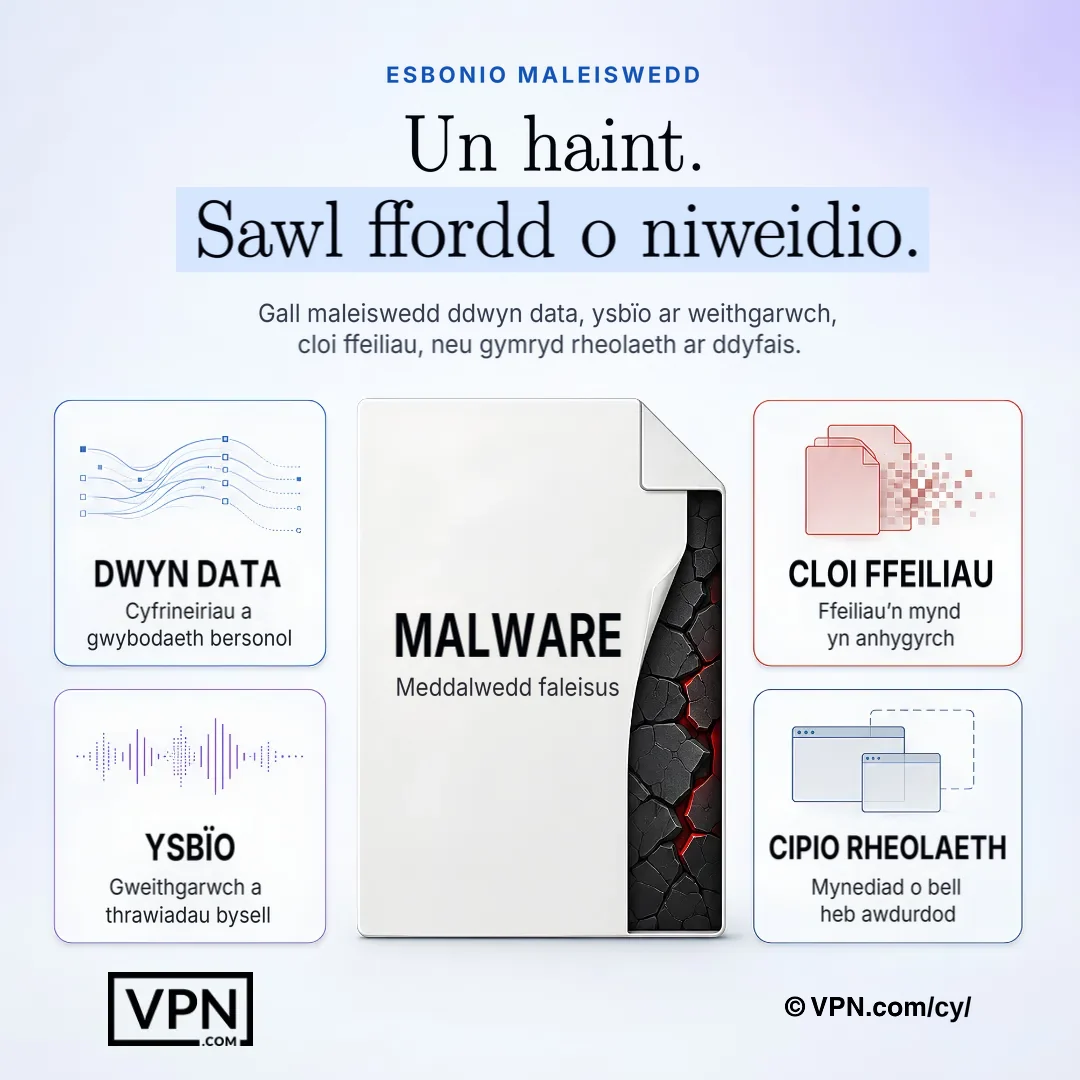
Gall un haint malware ddwyn gwybodaeth, monitro gweithgaredd, cloi ffeiliau, neu roi rheolaeth dyfais i ymosodwr.
Cwestiynau Cyffredin
Beth yn union yw malware a sut mae’n cyrraedd eich dyfais?
Meddalwedd faleisus yw malware a gynlluniwyd i ddwyn data, niweidio systemau, neu darfu ar eich bywyd, ac fel arfer mae’n mynd i mewn drwy e-byst gwe-rwydo a thriciau eraill sy’n dibynnu ar weithred ddynol, ffactor mewn 68% o doriadau diogelwch. Mae pwyntiau mynediad cyffredin eraill yn cynnwys lawrlwythiadau gyrru-heibio o wefannau sydd wedi’u peryglu, gyriannau USB sydd wedi’u heintio, apiau môr-ladrad, a meddalwedd heb ei glytio.
Beth yw’r gwahaniaeth ymarferol rhwng feirws, mwydyn a trojan?
Mae feirws yn copïo’i hun ac yn lledaenu rhwng dyfeisiau, gan achosi llygru ffeiliau a niwed i’r system, tra bod mwydyn yn copïo’i hun ar draws rhwydweithiau heb unrhyw weithred gan y defnyddiwr, fel y gwnaeth WannaCry gan ddefnyddio’r gwendid EternalBlue yn Windows. Mae trojan yn cuddio fel meddalwedd cyfreithlon i greu drws cefn ar gyfer dwyn data, yr un dechneg a ddefnyddiwyd gan drojan mewn gêm a birateiddiwyd a ddwynodd fanylion bancio un defnyddiwr.
Pam mae ransomware yn cael ei ystyried yn y math mwyaf costus o malware?
Roedd ransomware yn rhan o 23% o dorriadau data yn adroddiad Verizon yn 2024, a’r golled ganolrifol mewn torriadau ransomware ac echdynnu oedd $46,000. Mae CISA a’r FBI yn adrodd am tua 1,700 o ymosodiadau LockBit yn yr Unol Daleithiau ers 2020, gyda thua $91 miliwn wedi’i dalu mewn pridwerth. Mae citiau Malware-as-a-Service yn gostwng y rhwystr sgiliau i ymosodwyr yn sylweddol.
Beth yw Malware-as-a-Service a pham mae’n gwneud ymosodiadau’n fwy cyffredin?
Mae Malware-as-a-Service yn caniatáu i unrhyw un rentu citiau ymosod parod ar y we dywyll, gan weithredu fel tanysgrifiadau meddalwedd, sy’n cael gwared ar y rhwystr sgiliau technegol i ymosodwyr. Mae mesurau gwrthwynebu yn cynnwys hidlwyr e-bost, waliau tân, a hyfforddiant i weithwyr gan fod gwe-rwydo’n parhau i fod y dull safonol o ddosbarthu MaaS.
Sut mae AI yn newid tirlun bygythiad malware?
Mae malware wedi’i yrru gan AI yn addasu ei god ei hun mewn amser real i osgoi canfod gwrthfirws, gan greu amrywiadau unigryw ar gyfer pob ymosodiad yn hytrach na haildefnyddio llofnodion statig. Nododd CrowdStrike fod malware AI yn dynwared apiau gyfreithlon i ddwyn manylion banc. Mae amddiffynwyr yn gwrthsefyll ag systemau canfod pŵer AI, megis CrowdStrike Falcon, sy’n dadansoddi patrymau ymddygiad yn hytrach na dibynnu ar llofnodion malware a adwaenir.
A yw VPN yn gwir amddiffyn rhag malware?
Nid yn uniongyrchol. Mae VPN yn amgryptio eich cysylltiad ac yn cuddio’ch cyfeiriad IP, a yw’n stopio ymosodwyr rhag ryngo data neu chynjewi cod drwy ymosodiadau dyn-yn-y-canol ar Wi-Fi cyhoeddus, ond nid yw’n sganio lawndodau, yn atal safleoedd phishing, nac yn tynnu heintiau. Rhai darparwyr, megis NordVPN, yn ychwanegu Threat Protection i atal parthau faleisus a adwaenir, ond VPN yw dim ond un haen mewn amddiffyn aml-haen ochr yn ochr â meddalwedd gwrthfirws.
Beth yw’r arferion mwyaf effeithiol i atal heintiad malware?
Haen lluosog amddiffyn yn hytrach na dibynnu ar un dull: rhedwch feddalwedd gwrthfirws megis Norton neu Malwarebytes gyda sganiau wythnosol, galluogwch ddiweddariadau awtomatig ar eich OS ac apiau, defnyddiwch 12+ nod cyfrineiriau mewn rheolwr megis LastPass, ac arbed ffeiliau i Google Drive neu ddreif allanol. Ychwanegu VPN ar gyfer Wi-Fi cyhoeddus, ers bod rhwydweithiau heb amddiffyn yn parhau i fod yn fector heintiad uchaf.
Sut mae busnesau’n diogelu rhag torri data a achosir gan falware?
Mae busnesau’n cyfuno gwrthfeirws menter fel CrowdStrike Falcon â segmentu rhwydwaith i gyfyngu ar ledaeniad malware, a chopïau wrth gefn dyddiol i adfer rhag ransomware heb dalu. Mae hyfforddiant gweithwyr ar we-rwydo a pheirianneg gymdeithasol yn cau’r bwlch dynol, gan fod LockBit ar ei ben ei hun wedi casglu amcangyfrif o $91 miliwn mewn pridwerthau yn UDA. Gall dirwyon GDPR gyrraedd €20 miliwn neu 4% o drosiant blynyddol byd-eang, sy’n ychwanegu pwysau rheoleiddiol i fuddsoddi yn yr haenau hyn.
Beth yw’r arwyddion rhybudd bod dyfais eisoes wedi’i heintio?
Gwyliwch am berfformiad araf neu chwympiadau aml, hysbysebion pop-up annisgwyl, e-byst rhyfedd a anfonwyd o’ch cyfrif eich hun, rhaglenni anhysbys yn rheolwr tasgau, a gweithgaredd rhwydwaith yn anarferol uchel neu draini batri. Trac un defnyddiwr gliniador araf iddo i cryptojacking malware sy’n chwilio am arian digidol yn y cefndir. Rhedwch sgan gwrthfirws llawn ar unwaith os ymddengys unrhyw arwyddion hyn, ers bod canfod cynnar yn cyfyngu ar niwed.
Pa offer a argymhellir ar gyfer nodi a thynnu heintiad gweithredol?
Cychwyn mewn Safe Mode a rhedwch sgan llawn gyda Malwarebytes, Bitdefender, neu Kaspersky i nodi os yw’r bygythiad yn ransomware, spyware, neu frojan megis Emotet. Ar gyfer achosion anodd, gan gynnwys bygythiadau heb ffeiliau yn cuddio mewn cof, oferau megis Emsisoft Emergency Kit neu USB gwrthfirws cychwynadwy yn lanhau’r system cyn ei llwytho. Rhedwch sgan arall gyda dool gwahanol ar ôl hynny i gadarnhau nad oes dim ar ôl.
Beth yw’r cam cyntaf cywir os ydych chi’n amau malware ar eich dyfais?
Datgysylltwch y dyfais ar unwaith drwy droi Wi-Fi i ffwrdd, datwsg Ethernet, neu analluogi’r adapter rhwydwaith i stopio worms neu botnets rhag lledu, ers i WannaCry iledu’n gyflym ar rwydweithiau cysylltiedig. Osgoi defnyddio’r dyfais nes ei sganio. Dim ond ar ôl cadarnhau bod y heintiad wedi’i dynnu ddylech chi newid cyfrineiriau, a gwneud hynny mewn dyfais ar wahân, lân i osgoi ail-heintiad.
A ddylech byth dalu gofyniad pridwerth meddalwedd?
Na. Nid yw’r FBI yn argymell talu pridwerth, ac nid oes sicrwydd y byddwch yn adennill eich ffeiliau hyd yn oed ar ôl talu. Ymddangosodd meddalwedd pridwerth mewn 23% o dorriadau diogelwch yn nadansoddiad Verizon ar gyfer 2024, a dyna’n union pam mae copïau wrth gefn wedi’u gwirio ac yn rhydd o ddrwgwedd ar Google Drive neu yriant allanol yn bwysicach na’r penderfyniad ynghylch y pridwerth ei hun. Mae llawer o fusnesau’n dal i dalu oherwydd bod costau amser segur yn fwy na’r pridwerth, ac mae hynny’n tanio gweithgareddau troseddol parhaus.
Pwy fydd gwir angen i bryderu am rootkits a wiper malware?
Gall unrhyw un gael ei dargedu, ond dyna’r heintiau anoddaf i’w trin ar eu pen eu hunain. Mae rootkits megis Zacinlo yn cuddio’n ddwfn yn y system i wrthsefyll offer gwrthfirws safonol, yn aml yn gofyn am broffesyonol diogelwch seiber cyflogi ar ôl ymdrech tynnu mewnwneud fethu. Mae wiper malware megis WhisperGate, a dargetodd systemau Wcrain, yn dilëu data yn gyfan gwbl yn hytrach na’i amgryptio, gan orfodi ail-adeiladu system llawn o gopïau wrth gefn glân.