Canllaw Ymosodiad Ransomware: Sut Maent Yn Gweithio & Cyngor Amddiffyn
Deall ymosodiadau ransomware, dulliau cyffredin troseddwyr seiber, a chamau ymarferol i amddiffyn eich systemau, data, a rhwydwaith rhag cael eu herwgipio.
 Michael Gargiulo
Beth Yw Ymosodiad Ransomware?
Mae ymosodiad ransomware yn digwydd pan fydd hacwyr yn gweithredu malware sy’n cloi ffeiliau neu’n blocio mynediad i’r system. Maent yn mynnu taliad, fel arfer mewn cryptocasi, i’w hadfer. Mae amrywiadau modern yn mynd ymhellach gyda dybloedd ysbladdiad. Mae ymosodwyr yn dwyn data ac yn bygwth ei ollwng os bydd dioddefwyr yn gwrthod talu. Mae rhai grwpiau bellach yn defnyddio ysbladdiad triphlyg, gan ychwanegu ymosodiadau DDoS neu dargedu trydydd partïau sydd wedi’u cysylltu â’r dioddefwr.
Crynodeb: Mae ransomware yn cloi eich ffeiliau ac yn mynnu taliad. Mae amrywiadau modern yn dwyn eich data yn gyntaf i’w ddefnyddio fel pwysau hyd yn oed ar ôl dadgryptio. Olrheiniodd Chainalysis tua $813.55 miliwn o daliadau ransomware yn 2024[1]. Mae atal yn costio llawer llai: copïau wrth gefn cryf yn dilyn rheol 3-2-1-1-0, MFA sy’n gwrthsefyll gwe-rwydo, systemau wedi’u clytio, a segmentu rhwydwaith sy’n dileu’r rhan fwyaf o lwybrau ymosod cyn iddynt ddechrau.
Beth pe bai eich ffeiliau, lluniau, a phriffyrddau busnes yn diflannu y tu ôl i gloi digidol? Yr unig allwedd a ddeilir gan droseddwyr sy’n mynnu taliad. Mae’r realiti hwnnw yn diffinio ymosodiad ransomware. Nid yw’r math hwn o drosedd seiber yn blocio mynediad i’ch data yn unig. Mewn llawer o achosion, mae hacwyr bellach yn dwyn data yn gyntaf ac yn bygwth ei ollwng os na thelir y ransom.
Mae’r risg wedi codi’n sylweddol. Mae Ransomware-as-a-Service yn ei gwneud yn hawdd i droseddwyr lansio ymosodiadau. Hyd yn oed hacwyr ag ychydig sgiliau allant achosi difrod enfawr. Mae achosion diweddar wedi tarfu ar ysbytyai, cyflenwyr bwyd, a gwasanaethau llywodraethol. Nid oes unrhyw diwydiant yn ddiogel.
Mae’r effaith yn mynd ymhellach na’r arian ransom yn unig. Mae dioddefwyr yn wynebu amser segur hir, colli ymddiriedaeth cwsmeriaid, a cholli data parhaol. Yr hyn a ymddangosai’n anaml unwaith wedi dod yn risg amlddyddiol i unigolion, busnesau bach, a chorffraethau mawr fel ei gilydd. Mae’r canllaw hwn yn egluro pam mae’r ymosodiadau hyn yn parhau i gynyddu ac yn darparu camau ymarferol i amddiffyn eich data.
| Metrig | Canfyddiad |
|---|---|
| Cyfanswm Taliadau Pridwerth | Tua $813.55 miliwn yn 2024, i lawr 35% o’r record o $1.25 biliwn yn 2023, yn ôl Chainalysis[1]. Llai na hanner y digwyddiadau a gofnodwyd wedi arwain at daliad. |
| Tuedd Estyniad | Ymddangosodd pridwerth mewn 23% o doriadau yn adroddiad Verizon 2024, a chyrhaeddodd pridwerth ynghyd ag estyniad arall 32%, arwydd bod estyniad drwy ddwyn data yn tyfu (Verizon DBIR[2]). |
| Amser Torri Allan | 29 munud ar gyfartaledd, 27 eiliad yn gyflymaf. Mesurodd adroddiad CrowdStrike 2026 hyn ar gyfer actorion eCrime oedd yn symud yn ochrol ar ôl mynediad cychwynnol yn 2025 (CrowdStrike[3]). |
Mae cyberattacau yn taro’n gyflym ac yn galed gyda ransoms miliwn doler, lladrata data eang, a thoriadau bron yn syth. Nid yw amgryptiad cryf ac amddiffyn rhagweithiol yn opsiynnol mwyach.
Sut Mae Ymosodiadau Ransomware Yn Dechrau?
Mae ransomware yn lledaenu drwy ddefnyddio mangreoedd gwan mewn defnydd digidol amlddyddiol. Nid oes angen tryciau datblygeddig ar ymosodwyr. Maent yn dibynnu ar wallau dynol, systemau hen-ffasiwn, a mynediad andiogel.
Pam Mae’r Ymosodiadau Hyn Yn Parhau I Ddadlau
Nid yw ransomware bellach yn drosedd seiber untro. Mae’n gweithredu fel diwydiant cynyddol. Mae ymosodwyr yn cefnogi awtomateiddio, rhwydweithio cymdeithasol, a gwasanaethau du-farchnad i daro targedau o bob maint. Mae nifer o rymoedd yn ysgogi’r tŵf hwn:
- Gweithio o bell: Mae gweithwyr yn cysylltu trwy ddyfeisiau personol neu Wi-Fi anniogel, gan roi rhwydweithiau mewn perygl o ddwyn tystlythyrau.
- Diffyg diogelwch a bylchau sgiliau: Mae llawer o sefydliadau heb reolaethau mynediad llym na chlytio amserol. Mae’r prinder talent seiberddiogelwch yn gadael cwmnïau heb baratoi digonol.
- Ransomware fel Gwasanaeth (RaaS): Mae citiau ymosod a werthir ar fforymau tanddaearol yn caniatáu i hyd yn oed ymosodwyr sgiliau isel lansio ymgyrchoedd niweidiol. Mae’r model hwn yn gwneud ransomware yn raddadwy ac yn broffidiol.
- Taliadau arian cripto: Mae taliadau dienw trwy Bitcoin a Monero yn rhoi hyder i droseddwyr. Mae trafodion yn anodd eu holrhain, felly mae gangiau’n trin taliadau fel risg isel ac elw uchel.
- Echdynnu data: Mae ymosodwyr yn echdynnu data sensitif cyn amgryptio. Roedd ransomware ac echdynnu arall yn gyfrifol am 32% o doriadau yn adroddiad Verizon 2024[2]. Mae pob taliad llwyddiannus yn annog ymgyrchoedd copi.
E-byst Phishing a Dogfennau Niweidiol
Mae’r rhan fwyaf o ymosodiadau ransomware yn dechrau gyda phishing. Mae e-byst sy’n cael eu rhagfynegi fel anfonebau, hysbysiadau danfonwyr, neu ddiweddariadau Adnoddau Dynol yn twyllo defnyddwyr i glicio ar ddolenni neu lawrlwytho atodiadau. Gall un clic lwytho malware neu ddwyn cred. Unwaith o fewn, mae ransomware yn lledaenu trwy drefniad gyffredin a’n amgryptu ffeiliau ar draws y rhwydwaith.
Cred Dilys a Bylchau MFA
Mae cyfrineiriau gwan neu ail-ddefnyddio yn rhoi ffordd gyflym i ymosodwyr mewn. Maent yn defnyddio stwffio credineb neu orfodi bruit i gael mynediad at VPNau, cyfrifon e-bost, a dysktopau pell. Unwaith wedi’i logio i mewn, mae ymosodwyr yn symud yn ochraidd, yn analluogi offer diogelwch, a lansio ransomware. Mae bylchau fel MFA analluogedig neu ddyblygu sengl-parch heb ei weithredu’n briodol yn gwneud ymyriadau yn gyflymach.
RDP Agored a Gymhwysiad VPN
Mae Protocolau Tecstop Pell (RDP) a VPNau yn parhau i fod yn brif bwyntiau mynediad cychwynnol. Mae ymosodwyr yn defnyddio mewngofnodion trais ac stwffio credineb i gael mynediad heb awdurdod. Unwaith o fewn, maent yn sefydlu offer parhaoldeb, gan wneud canfod yn anoddach.
Mae adroddiad Verizon 2024 yn nodi bod ymosodwyr yn defnyddio e-bost a meddalwedd rhannu bwrdd gwaith i gael mynediad (DBIR[2]), ac mae canllaw ransomware CISA yn enwi gwendidau sy’n wynebu’r rhyngrwyd a chamgyfluniadau[4], megis protocol bwrdd gwaith o bell sydd wedi’i amlygu, fel fector mynediad cychwynnol. Mae llawer o grwpiau troseddol yn prynu a gwerthu’r pwyntiau mynediad “parod i’w defnyddio” hyn ar farchnadoedd y we dywyll, sy’n cyflymu ymosodiadau.
Cve Hysbys a Dyfeisiau Ymyl Heb eu Diweddaru
Gwendidau meddalwedd heb eu clytio yw’r ail ddrws agored mawr. Mae gweithredwyr ransomware yn sganio waliau tân, gweinyddion e-bost, a phyrth VPN â CVEs hysbys yn gyson, ddydd a nos. Mae gwendidau Fortinet, Citrix a Microsoft Exchange yn cael eu hecsbloetio’n aml. Mae grwpiau ransomware yn symud yn gyflym i ecsbloetio diffygion sydd newydd gael eu datgelu. Mae broceriaid mynediad bellach yn bwndelu ecsbloetiau gyda chyfrifon wedi’u dwyn i’w gwerthu i gysylltiadau, gan leihau’r rhwystrau technegol i ymosodwyr.
Llinyn Cyflenwi a Mynediad Trydydd Partïau
Nid yw ransomware yn taro’n uniongyrchol bob amser. Weithiau daw trwy bartneriaid. Mae Targed IT a gweinyddwyr service, diweddariadau meddalwedd, neu werthwyr gydag amddiffyn gwan yn gwasanaethu fel cerrig cam. Mae ymosodiadau o uchel-proffil wedi dangos y gall tymhestloedd cadwyn cyflenwi ledaenu ransomware i gannoedd o gwsmeriaid ar unwaith. Mae grwpiau bygwth hefyd yn canolbwyntio ar ddarparwyr gwasanaethu rheoledig (MSPau), gan fod un toriad yn gallu cyflawni dwsinau o ddioddefwyr mewn ymgyrch sengl.
Ble Mae Ymosodiadau Ransomware Fel Arfer yn Dechrau
Mae llawer o achosion yn dechrau pan fydd rhywun yn clicio ar ddolen ffug neu’n agor atodiad maleisus; canfu Verizon fod yr elfen ddynol mewn 68% o doriadau diogelwch[2]. Mae hacwyr hefyd yn defnyddio meddalwedd heb ei glytio, cyfrineiriau gwan, neu fynediad o bell heb ddiogelwch i gael mynediad. Unwaith y byddant y tu mewn, mae’r malware yn amgryptio ffeiliau ac yn gadael nodyn pridwerth sy’n mynnu taliad.
Mae troseddwyr bellach yn defnyddio Ransomware-as-a-Service (RaaS), sy’n caniatáu i unrhyw un rentu offer ymosod ar-lein. Mae hyn yn lleihau’r rhwystr, fel y gall hacwyr llai medrus hyd yn oed lansio gweithrediadau ar raddfa fawr.
Golwg yn Ôl ar Ymosodiadau Mawr
Mae ransomware wedi datblygu’n gyflym.
| Blwyddyn | Digwyddiad |
|---|---|
| 1989 | Yr achos cyntaf, sef yr AIDS Trojan, a gloodd ffeiliau ar ôl 90 ailgychwyniad a mynnu taliad drwy’r post. |
| 2013 | Lledaenodd CryptoLocker yn eang, gan heintio mwy na 234,000 o gyfrifiaduron[5] erbyn Ebrill 2014, yn ôl dogfen llys gan Adran Gyfiawnder yr Unol Daleithiau, a chyflwyno galwadau pridwerth Bitcoin ar raddfa fawr. |
| 2017 | Achosodd WannaCry degau o filoedd o heintiadau mewn mwy na 150 o wledydd[6], yn ôl adroddiadau ffynhonnell agored a ddyfynnwyd gan CISA. |
| 2017 | Ymddangosodd NotPetya[7] fel pridwerth ond malwar dinistriol oedd ef; priodolodd llywodraeth yr Unol Daleithiau ef i fyddin Rwsia a rhoddodd y difrod ar biliynau o ddoleri[8]. |
| 2019 | Gwnaeth llwyfannau RaaS fel REvil a GandCrab ymosodiadau’n haws i’w lansio, gan hybu twf mewn estyniad seiber. |
| 2021 | Dadleuodd ymosodiad Colonial Pipeline, a gyflawnwyd gyda’r ransomware DarkSide, ar gyflenwadau tanwydd yr Unol Daleithiau, gan ddangos sut y gall ransomware dargedu seilwaith hanfodol (cyhoeddiad CISA[9]). |
| 2022 | Datganodd arlywydd Costa Rica argyfwng cenedlaethol[10] ar ôl ymosodiadau ransomware Conti ar sawl corff llywodraethol. |
| 2023–presennol | Parhaodd grwpiau fel LockBit 3.0 a BlackCat i dyfu; cyfrifodd adroddiad FBI 2023 2,825 o gwynion ransomware a dros $59.6 miliwn o golledion wedi’u haddasu[11], ac olrheiniodd CISA tua $91 miliwn o bridwerthau LockBit a dalwyd yn yr UD[12]. |
Sut Mae Ransomware Yn Wahanol i Fygwthiad Arall?
Gall malware arall sbïo ar ddefnyddwyr, dileu ffeiliau, neu arafu systemau. Mae ransomware yn wahanol. Mae’n blocio mynediad ac yn mynnu arian, gan aml adael dioddefwyr gyda dim ond dau ddewis: talu i fyny neu golli data.
Mae’r cyfuniad hwn o gribddeiliaeth ac amharu yn ei gwneud yn un o’r mathau mwyaf peryglus o seibrdroseddu heddiw. Mae hacwyr yn cloi ffeiliau neu’n cau systemau, yn mynnu taliad, ac yn defnyddio cribddeiliaeth ddwbl neu driphlyg i gynyddu’r pwysau.
Mathau a Thactegau Ransomware Modern
Dyma’r teuluoedd gweithredol mwyaf cyffredin a’u dulliau.
Teuluoedd Ransomware Gweithredol Nawr
- LockBit – Grwp mwyaf gweithredol, yn cynnig RaaS gydag afiliadu ledled y byd.
- Clop – Adnabyddus am ddefnyddio MOVEit Transfer ac ymgyrhoedd lladrata data ar raddfa fawr.
- ALPHV (BlackCat) – Ysgrifennwyd mewn Rust, hyblyg ar gyfer targeda systemau gweithredu lluosog.
- Royal/Black Basta – Ymosodiadau dyblyg ysbladdiad ymosodol yn erbyn mentrau.
- Chwarae Ransomware – Defnyddio offer custom i amgylchynu amddiffynau a lledaenu’n gyflym.
- Akira – Grwp cynyddol yn taro busnesau canolraddol gyda thactegau tynnu data.
Cadwyn Ymosod: O Fynediad i Nodyn Ransom
Mynediad cychwynnol → Ennill braint → Symudiad ochraidd → Tynnu data → Amgryptiad → Ysbladdiad
- Amser torri allan cyfartalog: Canfu Adroddiad Bygythiadau Byd-eang 2026 CrowdStrike fod amser torri allan cyfartalog eCrime wedi gostwng i 29 munud[3] yn 2025, gyda’r torri allan cyflymaf a welwyd dim ond 27 eiliad. Gall ymosodwyr symud o’r cyfaddawd cychwynnol i ledaeniad mewnol mewn llai nag awr.
- Cyflymder yr effaith: Unwaith y caiff ei ddefnyddio, gall amgryptio ffeiliau gymryd dim ond munudau. Yn aml, mae gan amddiffynwyr ffenestr ganfod gul cyn i systemau gloi.
Cyfnodau Ymosodiad a Rhifau Technegau MITRE ATT&CK
| Cam | Rhif Techneg |
|---|---|
| Mynediad cychwynnol | T1078 (Cyfrifon Dilys) |
| Ennill breintiau | T1068 (Manteisio ar Godi Breintiau) |
| Symudiad ochrol | T1021 (Gwasanaethau o Bell) |
| Echdynnu data | T1041 (Echdynnu dros Sianel C2) |
| Amgryptio | T1486 (Data wedi’i Amgryptio am Effaith) |
| Allwthio | T1657 (Lladrad Ariannol) |
Cyflymder Amgryptiad a Ffenestri Canfod
Nid yw ransomware yn cymryd hir i achosi difrod. Mewn llawer o achosion, mae amgryptiad yn dechrau o fewn eiliadau o’r malware yn gweithredu. Mae rhai straen yn cloi miloedd o ddogfennau mewn munudau. Mae ymosodwyr aml yn symud yn ochraidd yn gyntaf, gan ledaenu i yriau a gweinyddwyr rhannu cyn amgryptiad llawn. Gall tynnu data ddigwydd cyn neu yn ystod y cam hwn, gan alluogi ysbladdiad dyblyg.
Mae ffenestri canfod yn fychan. Mae llawer o sefydliadau dim ond yn canfod gweithgarwch ar ôl i ddrwg ddechrau. Mae amser adfer yn dibynnu ar amledd wrth gefn, segmentu rhwydwaith, a chyflymder ymateb digwyddiad. Mae ynysu cyflym a chopïau wrth gefn glân yn cyfyngu ar niwed. Mae ymateb araf yn galluogi ymosodwyr i wthio niwed ac i ofyn am ransoms mwy.
Sut Mae Ransomware Yn Effeithio Ar Eich Busnes
Nid yw ymosodiad ransomware yn dim ond cloi ffeiliau. Mae’n tarfu ar llif gwaith, yn draenio adnoddau, ac yn rhoi gwaith i ymddiriedaeth. Mae’r difrod yn dechnegol ac yn strategol. Mae cwmnïau sy’n uchel-drefn amddiffyn ransomware yn canfod ei fod yn haws cynnwys bygwthiad ac adfer yn gyflymach.
Effaith Gweithredol Ar Unwaith
- Mae endpoints a gweinyddwyr yn cael eu hamgryptu. Mae ffeiliau yn dod yn darllenadwy mewn munudau.
- Mae llinellau cynhyrchu a gwasanaethau yn stopio. Mae gorchmynnion, cyflog, a phortals cwsmeriaid yn sefyll.
- Yn aml mae copïau wrth gefn yn cael eu targedu neu eu dileu, gan wneud adfer yn araf neu’n amhosibl.
Y canlyniad: Mae gwaith yn tagu tra bo timau yn ffantasio am gopïau diogel.
Canlyniad Ariannol a Cyfreithiol
- Mae’r galw ransom yn un bil. Mae’r tabl llawn yn cynnwys ymateb digwyddiad, oriau fforensig, ailadeiladu systemau, colled refeniw, ac anghydfodau yswiriant.
- Mae dirwyon rheoliadol a hysbysiadau toriad yn ychwanegu costau os oedd data personol yn cael ei ddatgelu.
- Gall achosion llys ac archwiliadau cydymffurfiaeth ddilyn, hyd yn oed ar ôl i systemau ddod yn ôl ar-lein.
- Gall talu ransoms sbarduno sancsiynau neu ganlyniadau cyfreithiol os yw’r arian yn cyrraedd grwpiau ar restr ddu.
Ymddiriedaeth, Cytundebau, a Difrod Marchnad
- Mae cwsmeriaid yn gadael ar ôl datgelu data. Mae partneriaid yn seibio integreiddio.
- Mae gwerthwyr yn ail-werthuso cytundebau. Mae buddsoddwyr yn fflagio risg.
- Gall busnesau bach golli ceisiadau a safle marchnad a gymerood flynyddoedd i’w adeiladu.
Costau Cudd, Hirdymor
- Eiddo deallusol coll ac analytics.
- Prisiau yswiriant uwch a thermau contract mwy llym.
- Blinder a thraflodiad aelodau staff o ddal yr argyfwng ailadroddwyd.
Mae’r costau hyn yn rhoi gwaith ar werth yn araf a thawedog.
A Allai Ransomware Ledaenu Trwy VPNau?
Ie. Gall Rhwydwaith Breifat Rhithual (VPN) ddod yn llwybr cyflawni pan fydd cred neu ddyfeisiau wedi’u tyngheneddu. Mae defnyddio gwasanaeth VPN parchus gydag amgryptiad cryf a gorfodaeth MFA yn lleihau’r risg hwn yn sylweddol.
- Mewngofnodion VPN wedi’u dwyn o phishing
- Cymhwysiad VPN niweidiol neu hen-ffasiwn
- Dyfeisiau cartref heintus yn bontio malware i’r swyddfa
- Rhwydweithiau fflat lle mae VPNau’n darparu mynediad eang, heb ei wirio
Cywiro cyflym: Galluogi MFA a chlytio firmware VPN. Caledu: Gorfodi mynediad dim-tŵf a lleihau caniatâd a roddir gan dwneli VPN.
Arwyddion Bod Ych Yn Wynebu Ymosodiad Ransomware
Gall sbïo ar rybuddion cynnar arbed eich data ac arian. Mae hacwyr yn aml yn gadael cliwiau y tu ôl. Dyma’r arwyddion cyffredin:
- Cloi ffeiliau sydyn – Ni allwch agor ffeiliau a weithiodd yn dda cyn hynny.
- Arafu systemau neu gllapiau – Dyfeisiau rhewi neu ailgychwyn heb reswm.
- Nodau taliad od – Mae negeseuon yn ymddangos yn gofyn am arian neu Bitcoin.
- Estensiwn ffeil od – Mae ffeiliau yn newid enwau neu’n cael estensiwn newydd nad ydych chi’n ei adnabod.
- Ffolderi amgryptiedig – Mae ffolderi pwysig yn ymddangos fel sgamble neu heb eu darllen.
- Offer diogelwch analluogedig – Mae antivirus neu waliau tân yn stopio gweithio heb rybudd.
- Gweithgarwch rhwydwaith od – Mae traffig uchel neu gysylltiadau anhysbys yn ymddangos ar eich system.
- Llambopu od – Mae rhybuddion yn ymddangos hyd yn oed pan nid oes rhaglenni yn rhedeg.
Mae gweithredu cyflym yn hanfodol. Os anwybyddwyd, gall yr ymosodiad ledaenu’n gyflym a achos difrod parhäus. Gall digwyddiad sengl darfu ar fusnes, tynnu data preifat, a chost miloedd mewn adfer.
Canlyniadau Gwirioneddol Ransomware ar gyfer Cwmnïau
Mae ransomware yn sbarduno adwaith gadwyn y gall ddileu busnes am fisoedd neu hyd yn oed flynyddoedd. Mae’r canlyniadau yn symud ymhellach na thimau IT ac yn cyffwrdd pob rhan o sefydliad.
Canlyniad Ariannol Sy’n Parhau I Dyfu
Mae’r galw ransom yn aml dim ond y dechrau. Mae cwmnïau yn wynebu amser segur sy’n atal refeniw, costau ymateb brys, ymchwiliadau forensig, a dirwyon rheoliadol posibl. Mewn gofal iechyd a chyllid, gall digwyddiad sengl arwain at filiwn doler mewn colledion. Ar gyfer busnesau llai, gall cost adfer yn unig fygwth goroesi.
Lladrata Data, Cydymffurfiaeth, a Pheryglon Cyfreithiol
Gyda dyblyg ysbladdiad nawr yr arferiad, mae ymosodwyr yn dwyn ffeiliau sensitif cyn amgryptio systemau. Gall data a ddygwyd ailymddangos ar y du-we, gan greu risgiau lladrata hunananiaeth tymor hir i gwsmeriaid ac aelodau staff. Mae cwmnïau yn wynebu achosion llys, troseddau cydymffurfiaeth, a gwyliadwriaeth reoliadol mewn diwydiannau trwm-ddata megis bancio, addysg, a llywodraeth.
Llithro Ymddiriedaeth a Heddwch
Yn aml, mae difrod heddwch yn para hirach na’r ymosodiad. Mae cwsmeriaid yn amau a yw eu gwybodaeth yn ddiogel. Mae partneriaid yn petrusu i gydweithio. Golygfeydd buddsoddwyr y cwmni fel risg uchel. Gall busnesau dreulio blynyddoedd yn ailadeiladu credibilité, hyd yn oed ar ôl i systemau ddod yn ôl yn llawn.
Tarfu Gweithredol a Strategol
Mae ransomware yn sefyll ar lawr gyfan gweithrediad. Mae gwneuthuriad yn stopio, llinellau cyflenwi yn cael eu tarfu, a’r gwasanaeth cyflenwi yn methu. Ar ôl adfer, mae llawer o gwmnïau yn treulio misoedd yn delio â charcharchosodau, achosion llys, ac ymwthiad diogelwch. Ar gyfer rhai busnesau bach, mae’r tarfu mor ddifrifol na allant byth ail-agor.
Costau Cudd, Hirdymor
Hyd yn oed cwmnïau sy’n goroesi yn aml yn wynebu premiwm yswiriant cynyddu, gofynion cydymffurfiaeth mwy llym, ac ymgystadleuedd leihau. Mae’r costau cudd hyn yn rhoi gwaith ar werth yn araf.
Beth I’w Wneud Os Yw Eich Cwmni Yn Cael Ei Ymosod
Mae’r awr gyntaf yn hanfodol. Yr hyn rydych chi’n ei wneud nesaf yn penderfynu faint o niwed sy’n lledaenu a pha mor gyflym y byddwch yn adfer.
Tocyn Gwirio’r Awr Gyntaf
Defnyddiwch hyn fel tywysydd ar gyfer gweithredu ar unwaith.
Ynysu Bygwth
- Datgysylltu endpoints heintus o’r rhwydwaith.
- Analluogi SMB rhannu ffeiliau a blocio dangosyddion C2 hysbys.
- Cloi neu analluogi cyfrifon sy’n dangos gweithgarwch amheus.
Actifadu Tîm Ymateb Digwyddiad
- Dod i mewn TI, Diogelwch, Cyfreithiol, Cyfathrebu, a Chomisarwyr Rhif.
- Sefydlu sianel cyfathrebu diogel (osgoi e-bost corfforaethol os yw wedi’i dyngheneddu).
Diogelu Tystiolaeth
- Cadw nodau ransom, logiau amheus, dymp cof system, a samplau malware.
- Dogfennwch amserlen digwyddiadau ar gyfer yr ymchwiliad fforensig.
Cop-Amcanu’r Difrod
- Adnabod pa systemau sy’n amgryptiedig.
- Cadarnhau os cafodd data ei dynnu.
- Gwirio argaeledd a chryno-grynodeb copïau wrth gefn.
Cysylltu â Chefnogaeth Arbenigol
- Ymgynnull â’ch partner IR neu werthwr cybersecurity.
- Adrodd i heddlu.
- Gwiriwch NoMoreRansom.org ar gyfer offer dadfyxtodeiddio am ddim.
Cyfathrebu’n Dryloyw
- Anfon diweddariad iaith-glir i staff a rhanddeiliaid.
- Tawelu cwsmeriaid tra’n osgoi damcaniaethu.
Penderfynu ar Lwybr Adfer
- Rhoi’n rhagflaenol adfer o gopïau wrth gefn glân.
- Ystyried ailadeiladu gyda lluniau aur os oes angen.
- Dim ond ystyried dadfyxtodeiddio os yw wedi’i fesur fel diogel.
Peidiwch
- Peidiwch â rhuthro i dalu ransom. Nid yw’n warant o adfer.
- Peidiwch â dileu logiau neu dystiolaeth. Byddwch yn colli arweiniad hanfodol.
- Peidiwch â chysylltu USB neu gopïau wrth gefn heb fod ar-lein yn rhy gynnar. Maent yn gallu cael eu hamgryptu.
Adfer Sy’n Gweithio Mewn Gwirionedd
Nid yw cael systemau yn ôl ar-lein yn ddim ond adfer ffeiliau. Mae’n adeiladu ymddiriedaeth eto ac yn sicrhau na fydd yr ymosodiad yn ailadrodd. Cadw cynllun adfer strwythuredig eich sefydliad yn sefydlog tra’n profi i’r rhanddeiliaid fod diogelwch yn bwysig.
Copïau Wrth Gefn: Rheol 3-2-1-1-0
- 3 copi o ddata
- 2 fath gwahanol o gyfrwng
- 1 oddi wrth y safle
- 1 aneweidiadwy (ysgrifennu-unwaith)
- 0 gwallau ar adfer prawf
Adfer Glân
- Gwirio lluniau aur cyn ailosod.
- Re-allweddoli pob cred, tocyn API, a thystysgrif.
- Trowch gyfrifon breintiedig.
Hysbysiadau
- Os yw data rheoliadol yn cael ei ddatgelu, paratoi hysbysiadau toriad gorfodol.
- Hysbysu cwsmeriaid gyda datganiad byr, ffeithlol. Osgowch damcaniaethu.
Allweddi Dadfyxtodeiddio
- Wirio NoMoreRansom bob amser cyn talu.
- Mae cyfraddau llwyddiant yn amrywio. Gwirio’n ofalus cyn ceisio.
Mae cwmnïau sy’n defnyddio’r ymosodiad fel tro troi i galeddu amddiffynau, gwella ymwybyddiaeth staff, ac aildrefnu copïau wrth gefn yn dod i fyny yn gryfach ac yn llawer llai agored i ddigwyddiadau ailgychwyn.
Sut I Atal Ymosodiadau Ransomware
Nid yw atal ransomware yn ymwneud ag un offeryn. Mae’n ymwneud ag arferion cyson, rheolaeth hunaniaeth gryf, amddiffyn haenedig, a strategaethau adfer wedi’u profi. Nid yw cwmni sy’n adeiladu diogelwch i weithredoedd amlddyddiol yn llawer llai tebygol o dalu ransom neu golli ymddiriedaeth.
Atal sy’n Para
| Haen Amddiffyn | Gweithred | Pam Mae’n Bwysig |
|---|---|---|
| Diogelwch hunaniaeth | MFA sy’n gwrthsefyll gwe-rwydo[13] (FIDO2), mynediad lleiaf posibl | Yn atal mynediad drwy gredydau wedi’u dwyn; credydau wedi’u dwyn oedd y prif gam cychwynnol yn data Verizon 2024 |
| Hidlo e-bost a gwe | Blychu atodiadau peryglus, rhwystro macros anniogel | Yn lleihau gwe-rwydo, y dull cyflenwi rhif un |
| Diogelu pwyntiau terfyn | EDR/XDR ar draws pob dyfais gyda diogelwch rhag ymyrraeth | Yn canfod ransomware mewn amser real cyn i’r amgryptio gael ei gwblhau |
| Rheolaethau rhwydwaith | Segmentu rhwydweithiau, cyfyngu SMB, rheolau gwadu yn ddiofyn | Yn cyfyngu ar symudiad ochrol unwaith y bydd ymosodwyr y tu mewn |
| Rheoli clytiau | Rhestr asedau fyw, blaenoriaethu CVEs sy’n wynebu’r rhyngrwyd | Yn lleihau’r cyfnod rhwng datgelu a manteisio |
| Gwydnwch copïau wrth gefn | Rheol 3-2-1-1-0: copi na ellir ei newid, wedi’i brofi, oddi ar y safle | Yn galluogi adfer heb dalu’r pridwerth; mae CISA yn cynghori cadw copïau wrth gefn all-lein[4] |
| Mynediad o bell diogel | Analluogi RDP agored, VPN fesul ap, safonau dyfais cyfartal | Yn cael gwared ar un o’r pwyntiau mynediad a gamddefnyddir fwyaf |
| Parodrwydd a driliau | Ymarferion bwrdd chwarterol, llyfrau chwarae byw | Yn lleihau amser ymateb; gall torri allan gymryd cyn lleied â 27 eiliad |
- Diogelwch Hunaniaeth: Defnyddiwch MFA gwrth-phishing fel FIDO2 neu apiau dilysydd. Ymddeol mewngofnodion hen a gorfodi mynediad lleast-praint ar draws pob cyfrif.
- Ffrydio E-bost & Gwe: Defnyddiwch sandbocs ar gyfer atodiadau peryglus, blocio macros andiogel, a defnyddio sychdp rhaglenarwyr wrth stop phishing neu wefannau malware.
- Amddiffyn Endpoint: Gosod EDR/XDR ar draws pob dyfais a gweinyddwr. Galluogi gwarchod trawsnewid a monitro rhybuddion yn barhaus.
- Rheolaeth Rhwydwaith: Segmentu rhwydweithiau, cyfyngu SMB, a chymryd rheolau “gwadu ar ragosodiad” traffic. Defnyddiwch sychdp egres i blocio cyfathrebu â gweinyddwyr gorchymyn-a-rheoli.
- Clytio & Rheolaeth Eiddo: Cadw systemau wedi’u diweddaru a chadw eiddo byw. Rhoi blaenoriaeth i glydia CVEau tynnu’r Rhyngrwyd hanfodol.
- Caled Wrth Gefn: Cynnal o leiaf un copi aneweidiadwy, wedi’i brofi i sicrhau adfer os yw ransomware yn taro.
- Diogelwch Mynediad Pell: Analluogi sesiynau RDP agored, amnewid mynediad eang VPN gyda VPNau fesul-app, a gorfodi safonau diogelwch cyfartal ar gyfer dyfeisiau pell.
- Parotdod & Ymateb: Cynnal ymarferion bwrdd tabl chwartaraidd a chadw llawlyfrau chwarae byw, proses-gyswllt ar gyfer ymateb cyflym, cydgysylltu yn ystod ymosodiadau.
Nid yw amddiffynau cryf yn cael eu hadeiladu dros nos. Mae arfer cyson a disgyblaeh yn gwneud ransomware yn llawer llai tebygol o lwyddo. Busnesau sy’n trin diogelwch fel proses parhaus yn adfer yn gyflymach ac â llai o ddrwg tymor hir.
Amddiffyn Ransomware Fesul Diwydiant: Llawlyfrau Targedol
Mae ymosodwyr yn gwybod bod gan ddiwydiannau gwahanol mangreoedd gwahanol. Mae pob sector angen llawlyfr wedi’i ganolbwyntio. Dyma gyfarwyddyd ymarferol yn galw i’r targedau mwyaf cyffredin:
Gofal Iechyd
Mae ysbytai a chlinigau yn rhedeg systemau hen ffasiwn na allant oddef amser segur. Blaenoriaethwch segmentu rhwydwaith rhwng dyfeisiau meddygol a systemau gweinyddol. Sicrhewch fod copïau wrth gefn yn cefnogi rhaglen cydymffurfio HIPAA a chynhaliwch ymarferion tabl bob chwarter. Hyfforddwch staff clinigol i adnabod gwe-rwydo gan fod ymosodwyr yn targedu adrannau bilio ac amserlennu yn aml.
Gwasanaethau Ariannol
Mae banciau ac yswirwyr yn wynebu gofynion llym PCI DSS a SOX. Gosod canfod endpoint ar bob terfynell masnach a system wynebu cwsmeriaid. Cynnal copïau wrth gefn aneweidiadwy gydag amcanion amser adfer is na 4-awr. Gofodaeth MFA tocyn-calwyr caledwedd ar gyfer mynediad breintiedig i systemau prosesu taliad.
Addysg
Mae ysgolion a phrifysgolion yn rheoli rhwydweithiau agored mawr gyda miloedd o endpoints. Segmentu Wi-Fi myfyrwyr o systemau gweinyddol. Clytio portalau wynebu myfyrwyr yn amlwg gan fod hwy yn dargedau cyffredin ar gyfer lladrata cred. Cynnal copïau wrth gefn heb fod ar-lein o record myfyrwyr ac data ymchwil.
Llywodraeth a Gwasanaethau Trefol
Yn aml, mae gan asiantaethau gwladwriaethol a lleol adrannau TG heb ddigon o adnoddau. Canolbwyntiwch ar gau amlygiad RDP, gorfodi MFA ar gyfer pob mynediad o bell, a chadw copïau all-lein o gronfeydd data dinasyddion. Cydweithiwch â CISA, sy’n cynnig sganio agored i niwed am ddim[14] a chymorth ymateb i ddigwyddiadau.
Gwneuthuriad a Seilwaith Hanfodol
Mae rhwydweithiau technoleg gweithredol (OT) angen copïau wrth gefn awyr-gagell. Peidiwch byth â chydgysylltu systemau SCADA yn uniongyrchol i’r Rhyngrwyd. Monitro traffig rhwydwaith rhwng segmentau IT a OT ar gyfer anomalïau. Prawf gweithdrefnau adfer ar gyfer rheolwyr llinell gynhyrchu o leiaf ddwywaith y flwyddyn.
Llywodraeth, Heddlu, a Chydweithio Rhyngwladol
Wrth i ransomware gynyddu seilwaith hanfodol ac effaith cyrff mawr, mae llywodraeth ac asiantaethau plismona yn chwarae rôl gynyddol mewn brwydr yn ôl.
Rheoliadau Seiberddiogelwch
- GDPR (Rheoliad Cyffredinol ar Ddiogelu Data): Prif reol diogelu data Ewrop. Mae cwmnïau sy’n methu diogelu data personol yn wynebu dirwyon hyd at €20 miliwn neu 4% o drosiant blynyddol byd-eang[15].
- CCPA (Deddf Preifatrwydd Defnyddwyr California)[16]: Diogelwch tebyg i drigolion California, gyda chamau gorfodi am gamddefnyddio data.
- Fframwaith Seiberddiogelwch NIST: Canllaw gwirfoddol sy’n helpu sefydliadau i adeiladu amddiffynfeydd strwythuredig. Fe’i mabwysiadwyd yn eang ar draws diwydiannau’r Unol Daleithiau.
- Rheoliadau penodol i ddiwydiannau: Mae gofal iechyd (HIPAA) a chyllid (PCI DSS) yn dwyn eu safonau diogelwch gorfodol eu hunain.
- Adrodd gorfodol: Mae llawer o awdurdodaethau bellach yn mynnu bod cwmnïau’n adrodd digwyddiadau ransomware wrth awdurdodau o fewn cyfnodau amser penodedig.
Mae’r rheolaeth hyn yn gwthio sefydliadau tuag at linell sylfaen diogelwch cryfach ac agored digwyddiad cyflymach.
Cydweithio Rhyngwladol Yn Erbyn Ransomware
- Rhannu gwybodaeth: Mae gwledydd yn cyfnewid gwybodaeth bygwth am grwpiau ransomware gweithredol. Mae hyn yn helpu amddiffynwyr paratoi yn gyflymach.
- Gweithredoedd ar y cyd: Mae asiantaethau plismona o wledydd lluosog yn gydweithio i darfu ar seilwaith ransomware a gweithgareddwyr arrest.
- Ymdrechion diplomyddiaeth: Mae rhai gwledydd yn defnyddio sianel diplomyddol i roi pwysau ar wledydd sy’n harbwr grwpiau troseddwyr seiber.
- Chydweithfa byd-eang: Mae INTERPOL a EUROPOL yn cydgysylltu ymchwiliadau trawsgffiniol yn dargedu rhwydweithiau ransomware.
- Partneriaeth cyhoeddus-breifat: Mae llywodraeth yn gweithio gyda ffirmiau cybersecurity i rhannu dangosyddion tyngheneddu ac datblygu offer dadfyxtodeiddio am ddim.
Mae ymateb cysgodol byd-eang yn ei gwneud yn anoddach i grwpiau ransomware i weithredu gyda dim ond pardon, er bod gorfodaeth traws-ffin yn parhau i fod yn her.
Golwg Ddyfodol: A Fydd Ransomware Yn Gwaethygu?
Mae arbenigwyr cybersecurity yn rhagfynegi na fydd ransomware yn arafu yn fuan. Mae ymosodwyr yn dod yn fwy trefniadwyd, yn aml yn weithredu fel busnesau gydag cefnogaeth cwsmeriaid, afiliadu, a modelau rhannu elw.
Mae disgwyl i rôl AI ac awtomateiddio yn ymosodiadau dyfu. Gall offer dysgu peiriannau alluogi troseddwyr sganio am niweidiau yn gyflymach, addasu negeseuon phishing, ac addasu straen ransomware mewn amser go iawn.
Mae amddiffyn rhagweithiol yn parhau i fod yr unig lwybr dibynadwy ymlaen. Mae copïau wrth gefn cryfach, modelau diogelwch dim-tŵf, monitro barhaus, ac hyfforddiant ymwybyddiaeth aelod staff yn aros yn hanfodol i leihau niwed ac atal bygwythiad dyfodol rhag lledaenu.
Allbynnau Allweddol: Atal Ymosodiad Ransomware
Mae’r risg o ymosodiad ransomware yn fygwth amlddyddiol ar gyfer busnesau ac unigolion fel ei gilydd. Mae ymosodiadau’n cael eu creu yn fwy call, yn gyflymach, ac yn fwy niweidiol. Mae atal yn parhau i fod yr amddiffyn mwyaf effeithiol. Mae copïau wrth gefn cryf, systemau wedi’u diweddaru, MFA gwrth-phishing, a chynllun ymateb clir yn lleihau faint ond golygiad tebygolrwydd digwyddiad. Mae trin cybersecurity fel blaenoriaeth barhaus yn sicrhau amddiffyn cryfach a adnoddau yn erbyn y don gynyddol o ysbladdiad digidol.
Cyfeiriadau
- Chainalysis Team. 2025. Crypto Ransomware 2025: 35.82% YoY Decrease in Ransomware Payments. Adalwyd 16 Hydref 2026 o https://www.chainalysis.com/blog/crypto-crime-ransomware-victim-extortion-2025/.Archifwyd: Cipolwg Wayback Machine
- Verizon. d.d. 2024 Dbir Data Breach Investigations Report. Adalwyd 16 Hydref 2026 o https://www.verizon.com/business/resources/reports/2024-dbir-data-breach-investigations-report.pdf.Archifwyd: Cipolwg Wayback Machine
- A. Meyers. d.d. CrowdStrike 2026 Global Threat Report: Evasive Adversary Wields AI. CrowdStrike. Adalwyd 16 Hydref 2026 o https://www.crowdstrike.com/en-us/blog/crowdstrike-2026-global-threat-report-findings/.Archifwyd: Cipolwg Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. d.d. #StopRansomware Guide. Adalwyd 16 Hydref 2026 o https://www.cisa.gov/stopransomware/ransomware-guide.Archifwyd: Cipolwg Wayback Machine
- Justice. d.d. Memorandum of Law. Adalwyd 16 Hydref 2026 o https://www.justice.gov/sites/default/files/opa/legacy/2014/05/30/memorandum-of-law.pdf.Archifwyd: Cipolwg Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. d.d. Indicators Associated With WannaCry Ransomware. Adalwyd 16 Hydref 2026 o https://www.cisa.gov/news-events/alerts/2017/05/12/indicators-associated-wannacry-ransomware.Archifwyd: Cipolwg Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. d.d. Petya Ransomware. Adalwyd 16 Hydref 2026 o https://www.cisa.gov/news-events/alerts/2017/07/01/petya-ransomware.Archifwyd: Cipolwg Wayback Machine
- The White House. d.d. Statement from the Press Secretary. Adalwyd 16 Hydref 2026 o https://trumpwhitehouse.archives.gov/briefings-statements/statement-press-secretary-25/.Archifwyd: Cipolwg Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. d.d. DarkSide Ransomware: Best Practices for Preventing Business Disruption from Ransomware Attacks. Adalwyd 16 Hydref 2026 o https://www.cisa.gov/news-events/cybersecurity-advisories/aa21-131a.Archifwyd: Cipolwg Wayback Machine
- A. Sharma. 2022. Costa Rica declares national emergency after Conti ransomware attacks. BleepingComputer (9 Mai 2022). Adalwyd 16 Hydref 2026 o https://www.bleepingcomputer.com/news/security/costa-rica-declares-national-emergency-after-conti-ransomware-attacks/.Archifwyd: Cipolwg Wayback Machine
- IC3. 2024. 2023 IC3Report. Adalwyd 16 Hydref 2026 o https://www.ic3.gov/AnnualReport/Reports/2023_IC3Report.pdf.Archifwyd: Cipolwg Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. d.d. Understanding Ransomware Threat Actors: LockBit. Adalwyd 16 Hydref 2026 o https://www.cisa.gov/news-events/cybersecurity-advisories/aa23-165a.Archifwyd: Cipolwg Wayback Machine
- CISA. d.d. Fact Sheet Implementing Phishing Resistant Mfa 508c. Adalwyd 16 Hydref 2026 o https://www.cisa.gov/sites/default/files/publications/fact-sheet-implementing-phishing-resistant-mfa-508c.pdf.Archifwyd: Cipolwg Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. d.d. Cyber Hygiene Services. Adalwyd 16 Hydref 2026 o https://www.cisa.gov/cyber-hygiene-services.Archifwyd: Cipolwg Wayback Machine
- European Commission. d.d. Enforcement and sanctions. Adalwyd 16 Hydref 2026 o https://commission.europa.eu/law/law-topic/data-protection/information-business-and-organisations/enforcement-and-sanctions_en.Archifwyd: Cipolwg Wayback Machine
- State of California - Department of Justice - Office of the Attorney General. 2018. California Consumer Privacy Act (CCPA). Adalwyd 16 Hydref 2026 o https://oag.ca.gov/privacy/ccpa.Archifwyd: Cipolwg Wayback Machine
Adnoddau ar gyfer y dudalen hon
Siartiau a delweddau cyfeirio o'n hymchwil, am ddim i'w gweld a'u rhannu.
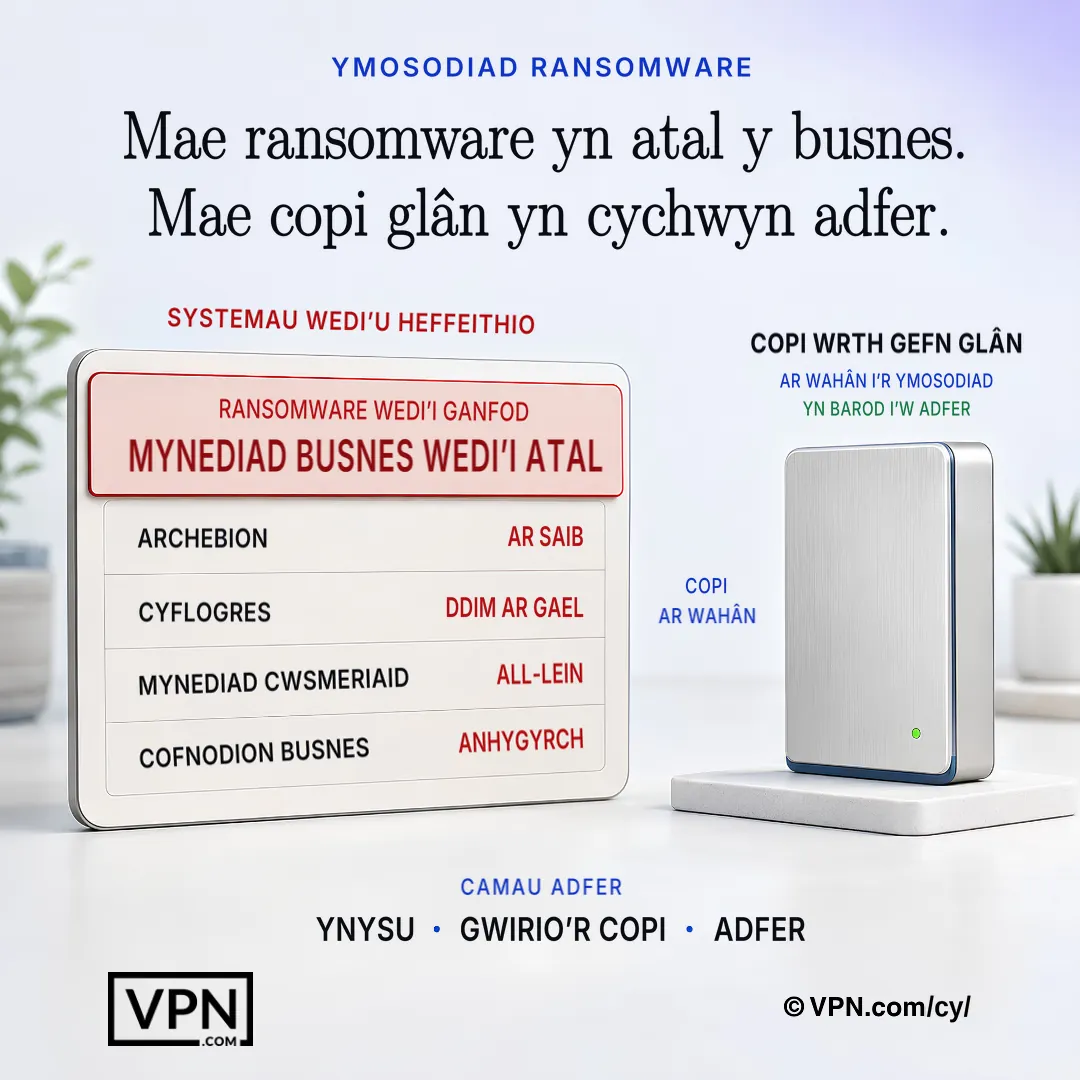
Pan fo ransomware yn atal systemau busnes, mae copi wrth gefn dilysiedig ar wahân yn darparu'r llwybr mwyaf diogel i adferiad.
Cwestiynau Yn Aml
Pa deuluoedd ransomware sy’n fwyaf gweithredol heddiw, a sut maen nhw’n wahanol?
Mae LockBit yn grwp mwyaf gweithredol ar hyn o bryd, yn rhedeg gweithrediadau RaaS-seiliedig afiliadu ledled y byd. Mae Clop yn arbenigol mewn tynnu rhawiau fflachiau fel MOVEit Transfer ar gyfer lladrata data mas-raddfa, tra mae ALPHV (BlackCat) yn ysgrifennwyd mewn Rust ar gyfer hyblygrwydd trawsblatfform. Mae Royal/Black Basta a Play yn defnyddio tactegau ysbladdiad dyblyg ymosodol, ac mae Akira yn cynyddu yn targedu busnesau canolraddol gyda phwysau tynnu data.
Pa mor gyflym y gall ransomware ledaenu ar ôl i ymosodwyr gael mynediad cychwynnol?
Canfu Adroddiad Bygythiadau Byd-eang CrowdStrike 2026 mai’r amser torri allan cyfartalog ar gyfer eCrime oedd 29 munud yn 2025, gyda’r torri allan cyflymaf a welwyd yn dim ond 27 eiliad o’r cyfaddawd cychwynnol i symud ochrol. Gall amgryptio ei hun ddechrau o fewn eiliadau i weithredu, gan gloi miloedd o ffeiliau mewn munudau, a dyna pam mae cyflymder canfod yn bwysicach nag ymateb ar ôl y ffaith.
Beth yw’r gwahaniaeth rhwng cam-fanteisio dwbl a chyfarwyddo ychwanegol?
Mae cam-fanteisio dwbl yn golygu bod ymosodwyr yn amgryptio ffeiliau ac yn bygwth gollwng data wedi’i ddwyn os na thelir y pridwerth, tacteg sydd wedi helpu i wthio ransomware ac estyniadau eraill i 32% o doriadau yn adroddiad DBIR 2024 Verizon. Mae cam-fanteisio triphlyg yn ychwanegu trydydd pwynt pwysau: ymosodiadau DDoS neu fygythiadau uniongyrchol yn erbyn cwsmeriaid, partneriaid, neu drydydd partïon eraill sydd ynghlwm wrth y toriad.
Beth yw’r pwyntiau mynediad mwyaf cyffredin y mae ymosodwyr yn eu defnyddio i lansio ransomware?
Mae DBIR Verizon yn nodi bod ymosodwyr yn defnyddio e-bost a meddalwedd rhannu bwrdd gwaith i gael mynediad, a dwyn tystlythyrau oedd y camau cychwynnol mwyaf cyffredin mewn toriadau diogelwch (24%). Mae camddefnyddio mynediad RDP neu VPN drwy ymosodiadau grym brwd neu stwffio tystlythyrau hefyd yn gyffredin, a chaiff CVEs heb eu clytio eu hecsbloetio’n gyflym ar ôl iddynt gael eu datgelu (DBIR).
Beth yw’r rheol wrth gefn 3-2-1-1-0 a pham mae’n bwysig?
Mae’n adeilad wrth gefn wedi’i adeiladu i oroesi ransomware sy’n targedu copïau wrth gefn yn uniongyrchol: 3 copi o ddata ar 2 fath gwahanol o gyfrwng, gydag 1 copi oddi wrth y safle, 1 copi aneweidiadwy (ysgrifennu-unwaith), a 0 gwallau ar brofi adfer. Mae copïau wrth gefn aneweidiadwy, wedi’u profi yn gadael i gwmni adfer heb dalu gan fod systemau tyngheneddu yn eiddo yn gallu llygru dim ond yr hyn na allant ei gyrraedd.
Sut Mae segmentu rhwydwaith yn lleihau niwed ransomware?
Mae segmentu yn cyfyngu ar ba mor bell gall ymosodwyr symud yn ochraidd unwaith y tu mewn, gan fod ransomware yn aml yn lledaenu trwy yriau gyffredin a rhwydweithiau fflat o fewn eiliadau i funudau o fynediad cychwynnol. Mae rheolaeth a argymhellir yn cynnwys cyfyngu ar traffig SMB, defnyddio rheolau gwadu-drwy-ragosodiad, a gwahanu dyfeisiau meddygol, systemau OT/SCADA, neu Wi-Fi myfyrwyr o rwydweithiau gweinyddol yn dibynnu ar y diwydiant.
Pam mae mynediad VPN fesul-app yn cael ei argymell yn hytrach na mynediad VPN eang diwalltiad?
Mae dwneli VPN safonol yn aml yn darparu mynediad rhwydwaith eang, anwisgedig, felly gall sengl set o credineb a ddygwyd neu dyfais cartref heintus bontio malware yn uniongyrchol i rwydwaith y swyddfa. Mae mynediad VPN fesul-app, ynghyd â gorfodaeth MFA a firmware VPN wedi’i glytio, yn cyfyngu ar yr hyn y gall mewngofnod tyngheneddu ei gyrraedd, gan gau un o’r pwyntiau mynediad mwyaf camddefnyddiol ransomware.
Pa offer dylai sefydliadau osod i ddal ransomware cyn i amgryptiad gwblhau?
Mae llwyfannau EDR/XDR gyda gwarchod trawsnewid wedi’u gosod ar draws pob endpoint a gweinyddwr yn canfod ymddygiad ransomware mewn amser go iawn, cyn i amgryptiad gwblhau, gan y gall ymosodwyr symud o fynediad i amgryptiad mewn llai nag awr. Mae ffrydio e-bost a gwe sy’n sando atodiadau ac yn blocio macros andiogel yn mynd i’r afael â phishing, y dull cyflenwi mwyaf cyffredin.
Beth yw NoMoreRansom.org a phryd ddylai ei ddefnyddio?
Mae NoMoreRansom.org yn adnodd am ddim yn cynnig offer dadfyxtodeiddio gwmpasedig trwy bartneriaeth cyhoeddus-breifat rhwng llywodraethau a ffirmiau cybersecurity. Dylai gael ei wiriad yn syth ar ôl ymosodiad, cyn ystyried unrhyw daliad ransom, gan fod cyfraddau llwyddiant yn amrywio yn ôl straen ransomware ac gall dadfyxtodeiddio am ddim o weithio dileu’r angen i negodi â ymosodwyr.
Beth ddylai ddigwydd yn y awr gyntaf ar ôl i ransomware gael ei ddarganfod?
Dylai’r awr gyntaf canolbwyntio ar ynysu endpoints heintus o’r rhwydwaith, analluogi SMB rhannu, a sefydlu tîm ymateb digwyddiad yn amrywio IT, Diogelwch, Cyfreithiol, a Chomisarwyr Rhif. Diogelu hysbysiadau ransom, logiau, a thrymp cof ar gyfer dadansoddi fforensig, yna cop-amcanu pa systemau sy’n amgryptiedig ac os yw copïau wrth gefn yn parhau i fod yn gwbl cyn dewis llwybr adfer.
A Ddylai cwmni Erioed Dalu’r Galw Ransom?
Mae talu yn risgus ac ni warantir byth. Mae llawer o sefydliadau sy’n talu yn dal heb dderbyn allwedd dadfyxtodeiddio gweithio, ac mae rhai ymosodwyr yn dychwelyd gan ofyn am fwy. Mae taliad hefyd yn ariannu rhwydweithiau trosedd a gall fflagio cwmni fel targedau ailgychwyn. Dylai adfer roi blaenoriaeth i gopïau wrth gefn aneweidiadwy neu heb fod ar-lein ac offer dadfyxtodeiddio gwmpaseredig o NoMoreRansom.org cyn i daliad gael ei ystyried.
Sut mae cynllun amddiffyn rhag ransomware yn amrywio yn ôl diwydiant?
Dylai gofal iechyd wahanu dyfeisiau meddygol oddi wrth systemau gweinyddol a chynnal copïau wrth gefn wedi’u profi bob chwarter sy’n cefnogi rhaglen cydymffurfio HIPAA. Mae angen amcanion adfer o lai na 4 awr ar wasanaethau ariannol, ynghyd ag MFA tocyn caledwedd ar gyfer systemau talu. Dylai addysg wahanu Wi-Fi myfyrwyr oddi wrth rwydweithiau gweinyddol, tra bod asiantaethau’r llywodraeth yn canolbwyntio ar gau agored RDP ac yn cydlynu â CISA i gael cymorth sganio bregusrwydd am ddim.
Beth Os Yw Ymosodwyr Yn Dileu Neu Amgryptio’r Copïau Wrth Gefn Yn Ystod Ymosodiad?
Mae hyn yn tacteg ransomware cyffredin, felly mae adfer yn dibynnu ar gynnal copïau aneweidiadwy neu heb fod ar-lein na allant gael eu haddasu hyd yn oed os yw ymosodwyr yn cael mynediad gweinyddol. Mae’r rheol 3-2-1-1-0, 3 copi, 2 fath cyfrwng, 1 oddi wrth y safle, 1 aneweidiadwy, 0 gwallau adfer, yn sicrhau o leiaf un copi glân yn goroesi beth bynnag mae ymosodwyr yn eu dinistrywio ar y rhwydwaith gweithredol.