Rhyngrwyd Ddu yn erbyn Rhyngrwyd Ddofn: Gwahaniaethau Allweddol
Rhyngrwyd ddu yn erbyn rhyngrwyd ddofn: deall beth sy'n eu gwahanu. Mae'r rhyngrwyd ddofn yn dal eich data e-bost a bancio. Mae'r rhyngrwyd ddu yn gofyn am Tor ac yn cario risgiau difrifol.
 Michael Gargiulo
Crynodeb: Mae’r we ddofn yn storio data preifat bob dydd fel cyfrifon e-bost a bancio. Mae’r rhan fwyaf o’r we y tu ôl i fewngofnodi ac allan o ganlyniadau chwilio. Mae’r we dywyll yn dafell fach, wedi’i chuddio’n fwriadol, sy’n gofyn am Tor i’w chyrchu, gyda risgiau sylweddol uwch gan gynnwys sgamiau, meddalwedd faleisus, ac amlygiad cyfreithiol posibl.
Nid yr un peth yw’r rhyngrwyd ddofn a’r rhyngrwyd ddu. Mae’r rhan fwyaf o bobl yn eu cymysgu, ond mae’r gwahaniaethau yn effeithio ar eich diogelwch. Mae’r canllaw hwn yn cymharu’r ddau ochr wrth ochr, yn egluro’r risgiau go iawn, ac yn dangos sut i aros yn ddiogel ar bob haen o’r rhyngrwyd.
Rhyngrwyd Ddu yn erbyn Rhyngrwyd Ddofn: 5 Gwahaniaeth Allweddol ar Olwg Gyflym
Mae llawer o bobl yn cymysgu’r ddau derm hyn. Mae’r tabl isod yn torri pob gwahaniaeth mawr i lawr mewn iaith glir.
| Nodwedd | Y We Ddwfn | Y We Dywyll |
|---|---|---|
| Cyfran o’r rhyngrwyd | Y rhan fwyaf o gynnwys ar-lein (nid oes mesuriad awdurdodol yn bodoli) | Cyfran fach, dim ond yn bosibl drwy Tor |
| Dull mynediad | Porwr safonol (Chrome, Firefox) gyda manylion mewngofnodi | Angen porwr Tor neu feddalwedd dienw tebyg |
| Cynnwys cyffredin | Mewnflychau e-bost, portalau banc, cofnodion meddygol, mewrwydi corfforaethol | Marchnadoedd dienw, fforymau wedi’u hamgryptio, safleoedd gollwng chwythwyr chwiban |
| Wedi’i fynegeio gan beiriannau chwilio | Na | Na |
| Lefel amgryptio | Yn amrywio yn ôl safle (HTTPS, dilysu ar lefel porth) | Uchel — llwybro nionyn aml-haen yn ddiofyn |
| Statws cyfreithiol | Yn gwbl gyfreithlon i’w gyrchu a’i ddefnyddio | Yn gyfreithlon i’w gyrchu; mae llawer o’r cynnwys a gynhelir yn torri’r gyfraith |
| Lefel risg | Isel pan fyddwch yn defnyddio cyfrineiriau cryf a meddalwedd wedi’i diweddaru | Uchel — sgamiau, meddalwedd faleisus, monitro gan orfodi’r gyfraith |
| Defnyddiau cyfreithlon | Storio a thrafodion data preifat bob dydd | Sianeli diogel i newyddiadurwyr, ymgyrchwyr, a’r rhai sy’n chwilio am breifatrwydd |
1. Mae’r Dull Mynediad yn Gwahanu’r Ddwy Haen
Rydych yn cyrraedd y we ddwfn bob tro y byddwch yn mewngofnodi i’ch e-bost neu’n gwirio balans eich banc. Mae unrhyw borwr safonol yn gweithio. Mae angen porwr Tor ar y we dywyll, sy’n llwybro traffig trwy sawl cyfnewidydd wedi’i amgryptio[1] cyn cyrraedd safle .onion. Heb Tor, nid yw cyfeiriadau’r we dywyll yn datrys o gwbl.
2. Mae Maint a Chwmpas yn Wahanol Iawn
Y we ddwfn yw’r rhan fwyaf o’r hyn y mae pobl yn ei ddefnyddio ar-lein bob dydd, oherwydd nid yw unrhyw beth y tu ôl i fewngofnodi o fewn cyrraedd peiriannau chwilio. Mae intraneti corfforaethol, cronfeydd data academaidd, cofnodion iechyd, a gwasanaethau tanysgrifio i gyd yn bodoli yma. Nid oes unrhyw ffynhonnell awdurdodol yn mesur ei chyfran union, felly dylech drin canrannau a welwch wedi’u dyfynnu mewn mannau eraill yn ofalus. Mae’r we dywyll yn llawer llai: mae Prosiect Tor yn disgrifio gwasanaethau onion[2] fel gwasanaethau sydd ar gael trwy rwydwaith Tor yn unig.
3. Mae Amlygiad Cyfreithiol yn Amrywio’n Sylweddol
Nid oes gan gael mynediad at eich e-bost ar y we ddofn unrhyw risg gyfreithiol. Mae’r we dywyll yn wahanol. Er bod agor y porwr Tor ei hun yn gyfreithlon yn y rhan fwyaf o wledydd, mae llawer o safleoedd gwe dywyll yn cynnal nwyddau anghyfreithlon. Gall baglu ar gynnwys anghyfreithlon ddenu sylw gorfodi’r gyfraith. Er mwyn cael syniad o’r raddfa, cofnododd Adroddiad Trosedd Rhyngrwyd 2023 yr FBI 880,418 o gwynion a cholledion posibl uwch na $12.5 biliwn[3] o bob math o seiberdroseddu.
4. Mae Lefelau Anhysbysrwydd yn Wahanol yn ôl Dyluniad
Mae gwefannau’r we ddwfn yn dilysu defnyddwyr gyda mewngofnodi safonol. Mae cyfeiriad IP yn weladwy i’r darparwr gwasanaeth. Mae’r we dywyll yn defnyddio llwybro winwnsyn i guddio hunaniaeth yr ymwelydd a’r gweinydd. Mae Tor yn adeiladu cylched o gysylltiadau wedi’u hamgryptio drwy gyfnewidwyr, ac mae pob cyfnewidydd ond yn gwybod pa gyfnewidydd a roddodd ddata iddo a pha un y mae’n ei anfon ymlaen ato[1], fel nad oes yr un nod unigol yn gweld y llwybr cyfan. Mae’r anhysbysrwydd haenog hwn yn denu eiriolwyr preifatrwydd yn ogystal â throseddwyr.
5. Mae’r Risg yn Llawer Mwy Difrifol
Mae risgiau’r we ddofn yn dibynnu’n bennaf ar gyfrineiriau gwan a meddalwedd heb ei diweddaru. Canfu Adroddiad Ymchwilio i Dorri Data 2024 Verizon mai defnyddio manylion mewngofnodi wedi’u dwyn oedd y cam cychwynnol mwyaf cyffredin mewn toriadau, sef 24%[4]. Mae risgiau’r we dywyll yn llawer mwy difrifol: lawrlwythiadau sy’n llawn meddalwedd faleisus, trapiau gwe-rwydo, sgamiau gadael, a gwyliadwriaeth. Gall un clic anghywir ar farchnad y we dywyll osod trojan mynediad o bell ar eich peiriant.
Mae adnabod y pump gwahaniaeth hyn yn eich helpu i wneud penderfyniadau tywallach am eich diogelwch ar-lein. Mae’r rhyngrwyd ddofn yn arferol. Mae’r rhyngrwyd ddu yn gofyn am ofal eithaf.
Beth Yw’r Rhyngrwyd Ddofn?
Mae’r rhyngrwyd ddofn yn cynnwys yr holl gynnwys rhyngrwyd na all injans chwilio fel Google mynegeir. Mae hyn yn cynnwys eich e-byst, portalau cyfrif banc, a gwasanaethau tanysgrifiad.
Enghreifftiau:
→ Intranetau corfforaethol preifat lle mae gweithwyr yn rhannu dogfennau cyfrinachol → Cronfeydd data academaidd sy’n dal papurau ymchwil a thysgoddion → Portalau personol fel bancio ar-lein neu gontos e-bost
Pwynt Allweddol: Mae’r we ddofn yn gartref i’r rhan fwyaf o ddata preifat bob dydd: unrhyw beth y tu ôl i fewngofnodi neu wal dâl.
Beth Yw’r Rhyngrwyd Ddu?
Mae’r rhyngrwyd ddu yn ddarn bychan, wedi’i guddio’n fwriadol o’r rhyngrwyd ddofn. Ni allwch chi gael mynediad iddo gyda phrorwr rheolaidd. Mae angen arfogaeth arbenigol arnoch chi fel porwr Tor.
Enghreifftiau:
→ Marchnadoedd dienw lle mae prynwyr a gwerthwyr yn cuddio’u hunaniaeth → Fforymau a ddefnyddir gan droseddwyr seiber i gydlynu gweithgareddau anghyfreithlon → Sianeli diogel lle mae ymsefydlwyr a gwisbwyr yn cyfathrebu’n ddienw
Allweddol: Mae’r we dywyll yn adnabyddus am weithgarwch anghyfreithlon, ond mae hefyd yn gwasanaethu pobl sydd angen preifatrwydd ychwanegol. Mae Prosiect Tor yn nodi bod newyddiadurwyr yn defnyddio Tor i gyfathrebu’n fwy diogel gyda chwythwyr chwiban ac anghytunwyr[1].
Risgiau Mynediad i’r Rhyngrwyd Ddofn a’r Rhyngrwyd Ddu
Mae gan y ddwy haen risgiau, ond mae difrifoldeb yn amrywio yn ôl trefn maint. Deall y risgiau hyn yw’r cam cyntaf tuag at eich diogelu.
Mae Risgiau Rhyngrwyd Ddofn yn Aros yn Rheolaidd
→ Torri Data o Gymwysterau Gwan: Mae’r rhyngrwyd ddofn yn storio gwybodaeth sensitif fel manylion bancio a chofinodion meddygol. Mae cyfrineiriau gwan neu ail-ddefnyddiedig yn rhoi’r data honno ar risg. Defnyddiwch reolwr cyfrineiriau i gynhyrchu credensialau unigryw ar gyfer pob cyfrif.
→ Meddalwedd Heb ei Bachu yn Agor Drysau: Mae llawer o wasanaethau rhyngrwyd ddofn yn defnyddio portalau mewngofnodi sy’n dibynnu ar feddalwedd gyfredol. Mae porwyr neu blegiau anghyfoes yn rhoi safle i ymosodwyr.
→ Cynnwys Niweidiol Cudd: Gall safleoedd rhyngrwyd ddofn wedi’u diogelu’n wael yn ddamwain gynnal cynnwys niweidiol sy’n heintio’ch dyfais. Cadwch feddalwedd gwrth-feirws yn weithredol drwy’r amser.
Risgiau’r We Dywyll Yn Ddifrifol
→ Sgamiau a Thwyll: Mae cynlluniau twyllodrus yn drech ar y we dywyll. Mae marchnadoedd ffug yn casglu taliadau cryptoarian ac yn diflannu. Ym mis Mawrth 2024, er enghraifft, cynhaliodd gweinyddwyr Incognito Market sgam gadael, ac yn ddiweddarach olrheiniodd yr FBI drosglwyddiadau crypto a chysylltu ei weithredwr â’r safle (Chainalysis[5]).
→ Malware a Chyberattacks: Mae llawer o safleoedd rhyngrwyd ddu yn dosbarthu trojaniaid, keyloggers, a ransomware. Un cliciad anghywir gall roi rheolaeth lawn o’ch dyfais i ymosodwr.
→ Cael Digwyddiad ar Gynnwys Anghyfreithlon: Heb lywio’n ofalus, gallech chi lanio ar dudalennau sy’n cynnal deunydd anghyfreithlon. Gall hyn yn unig greu problemau cyfreithiol yn dibynnu ar eich awdurdodaeth.
→ Monitro Gorfodi’r Gyfraith: Mae asiantaethau fel yr FBI ac Europol yn cynnal gweithrediadau cydgysylltiedig yn erbyn marchnadoedd y we dywyll[6]. Gallai eich cyfeiriad IP neu batrymau pori dynnu sylw hyd yn oed os nad ydych yn ymwneud â gweithgarwch anghyfreithlon.
Mae’r rhyngrwyd ddofn yn ddiogel pan fyddwch chi’n dilyn arferion diogelwch sylfaenol. Mae’r rhyngrwyd ddu yn gofyn am offerau arbenigol, gofal eithaf, a dealltwriaeth glir o’r tirlun cyfreithiol.
Astudiaeth Achos: Chwalu Silk Road
Ym mis Ionawr 2011, lansiwyd marchnad o’r enw Silk Road ar y we dywyll. Roedd yn gweithredu ar rwydwaith Tor ac yn defnyddio Bitcoin. Erbyn i’r heddlu ei chau ym mis Hydref 2013, roedd mwy na $200 miliwn o gyffuriau anghyfreithlon a nwyddau gwaharddedig eraill wedi cael eu prynu a’u gwerthu ar y safle, yn ôl cyfrif Adran Gyfiawnder yr Unol Daleithiau adeg dedfrydu[7].
Sylfaenydd y safle, Ross Ulbricht (a adnabyddir ar-lein fel “Dread Pirate Roberts”), a gafodd ei arestio ym mis Hydref 2013 ac a gafodd ei ddedfrydu yn 2015 i garchar am oes.
Asiantau ffederal adferodd waled Bitcoin yn dal tua 144,336 Bitcoin[8] o galedwedd cyfrifiadur a oedd yn eiddo i Ulbricht.
Mae achos Silk Road yn dangos tair peth. Yn gyntaf, nid yw llwybro nionyn yn amddiffyn rhag camgymeriadau dynol. Yn ail, mae trafodion cryptoarian yn gadael patrymau olrheiniadwy pan fydd defnyddwyr yn gwneud camgymeriad. Yn drydydd, gall cydweithrediad gorfodi’r gyfraith ryngwladol dreiddio i gorneli mwyaf cudd y rhyngrwyd.
Tueddiadau Sy’n Dod i’r Amlwg sy’n Llunio’r Rhyngrwyd Cudd
Mae’r rhyngrwyd cudd yn datblygu’n barhaus. Mae’r pedwar tuedd hyn yn bwysicaf ar hyn o bryd.
Monitro’r We Dywyll wedi’i Bweru gan Ddeallusrwydd Artiffisial
Mae timau diogelwch bellach yn defnyddio deallusrwydd artiffisial i sganio fforymau a marchnadoedd y we dywyll mewn amser real. Mae’r offer hyn yn nodi credydau wedi’u dwyn, cronfeydd data a ddatgelwyd, a straenau malware newydd o fewn munudau i’w hymddangosiad. Mae cwmnïau fel Recorded Future a Flashpoint yn gwerthu gwasanaethau monitro o’r math hwn ac yn cyfuno’r canfyddiadau â ffrydiau gwybodaeth bygythiadau ehangach.
Mae Gorfodi’r Gyfraith yn Cynyddu
Mae heddluoedd rhyngwladol wedi cau sawl marchnad fawr ar y we dywyll yn y blynyddoedd diwethaf. Arweiniodd Operation SpecTor yn 2023[6] at 288 o arestiadau ar draws camau mewn naw gwlad, a dywedodd Europol iddynt atafaelu €50.8 miliwn mewn arian parod ac arian rhithwir. Mae’r cyrchoedd cydgysylltiedig hyn yn dangos bod dienwolrwydd y we dywyll â therfynau clir.
Mae Sgamiau’n Mynd yn Fwy Soffistigedig
Mae gwasanaethau ffug sy’n addo “swyddi” anghyfreithlon am Bitcoin ac yna byth yn eu darparu yn batrwm hirdymor. Mae tudalennau gwe-rwydo a grëir gan AI bellach yn dynwared marchnadoedd gwe dywyll cyfreithlon gyda chywirdeb brawychus, gan wneud canfod sgamiau’n anoddach nag erioed.
Fforensig Arian Cripto yn Gwella
Mae cwmnïau dadansoddi blocchain fel Chainalysis yn olrhain trafodion y we dywyll gyda manwl gywirdeb cynyddol. Yn achos Incognito Market, olrheiniodd yr FBI drosglwyddiadau arian cripto i gyfrif cyfnewid yn enw’r gweithredwr (Chainalysis[5]). Mae arian cripto preifat fel Monero yn ychwanegu cymhlethdod, ond mae technegau fforensig yn parhau i gau’r bwlch.
Mae’r stanciau ariannol yn fawr: logiodd Canolfan Gwyno am Droseddau Rhyngrwyd yr FBI golledion posibl o dros $12.5 biliwn yn yr Unol Daleithiau yn unig yn 2023 (IC3[3]).
Pam Ddylech Chi Boeni?
Mae deall y gwahaniaethau hyn yn effeithio ar bawb sy’n defnyddio’r rhyngrwyd. Dyma pam mae’n bwysig ar gyfer tri grŵp penodol.
Adeiladu Amddiffynfeydd Gwell yn Hoffer Diogelwch Seiber
Mae gwybodaeth am sut mae’r rhyngrwyd ddofn a’r rhyngrwyd ddu yn gweithredu yn helpu timau diogelwch adeiladu systemau canfyddiad bygythiad cryfach. Gall monitro rhyngrwyd ddu ddatgelu credensialau gweithwyr wedi’u dwyn cyn i ymosodwyr eu defnyddio. Mae canfyddiad rhybuddio cynnar o forum cudd yn rhoi cychwyn i amddiffynwyr.
Mae Defnyddwyr Unigol yn Diogelu Eu Preifatrwydd
Nid oes angen i chi fod yn arbenigwr diogelwch i elwa o’r gwybodaeth hon. Mae cydnabod fod eich blwch e-bost yn eistedd ar y rhyngrwyd ddofn yn cryfhau pam mae cyfrineiriau cryf yn bwysig. Mae deall risgiau’r rhyngrwyd ddu yn eich helpu i osgoi tramgwyddiadau phishing ac ymosodiadau peiriannau cymdeithasol sy’n tarddiad oddi yno.
Mae Cymdeithas yn Elwa o Bolisi Gwybodus
Pan fydd y deddfweinyddion yn deall y gwahaniaethau hyn, maent yn llunio rheoleiddaeth well. Mae cydweithrediad ryngwladol yn erbyn troseddau seiber yn dibynnu ar deirminoleg gywir. Mae cydgyfeirio “rhyngrwyd ddofn” gyda “rhyngrwyd ddu” yn arwain at bolisiau anghymwys sy’n niweidio offer preifatrwydd cyfreithlon.
Sut i Lywio’n Ddiogel Yr Haenau Cudd Hyn
Mae aros yn ddiogel yn gofyn am strategaethau gwahanol ar gyfer pob haen. Mae VPN yn eich amddiffyn sylfaenol ar y ddwy.
Arferion Gorau ar gyfer y Rhyngrwyd Ddofn
→ Defnyddiwch Gyfrineiriau Cryf, Unigryw: Mae rheolwr cyfrineiriau yn cynhyrchu ac yn storio credensialau fel na fyddwch chi byth yn eu hail-ddefnyddio ar draws contos.
→ Cysylltwch Trwy VPN: Mae VPN yn amgryptio eich traffig rhwng eich dyfais a’r gweinydd VPN, gan rwystro ISPs a gwybodaeth rhwydwaith rhag gweld beth rydych chi’n cyrchu. Mae darparwyr fel NordVPN, ExpressVPN, a CyberGhost yn cynnig amgryptiad cryf a pholisïau di-log.
→ Cadwch Eich Meddalwedd yn Gyfredol: Diweddarwch eich porwr, eich system weithredu a’ch ategion cyn gynted ag y bydd diweddariadau ar gael. Canfu Verizon fod toriadau’n cychwyn o wendidau a fanteisiwyd arnynt wedi cynyddu 180% flwyddyn ar ôl blwyddyn yn eu hadroddiad 2024[4].
Pwysig: Mae hyd yn oed pori achlysurol ar y we dywyll yn peri risg go iawn. Gall un clic anghywir roi eich dyfais mewn perygl o feddalwedd faleisus neu eich gosod o dan graffu gorfodi’r gyfraith. Os ydych yn mynd iddi o gwbl, defnyddiwch borwr Tor swyddogol ynghyd â VPN, a pheidiwch byth â rhoi gwybodaeth bersonol.
Arferion Gorau ar gyfer y Rhyngrwyd Ddu
→ Llwythwch Tor o’i Ffynhonnell Swyddogol: Digon cael porwr Tor yn uniongyrchol o torproject.org. Mae fersiwn ffug sy’n cael eu pacio gyda malware yn cylchredeg ar safleoedd llwytho.
→ Haen VPN o Dan Tor: Mae cysylltu i VPN cyn agor Tor yn cuddio eich defnydd Tor i’ch ISP. Mae’r sefydlu “VPN dros Tor” hwn yn ychwanegu haen preifatrwydd hanfodol.
→ Peidiwch â Rhannu Gwybodaeth Personol: Peidiwch â defnyddio enwau go iawn, cyfeiriadau e-bost, neu ddulliau taliad cysylltiedig â’ch hunaniaeth ar unrhyw safle rhyngrwyd ddu.
→ Traktiwch Pob Dolen fel Amheus: Mae’r rhyngrwyd ddu yn llawn tramgwyddiadau phishing a thudalennau lwyth malware. Gwiriwch gyfeiriadau .onion trwy gyfeirlyfrau trysto cyn clicio.
Offer a Hadnoddau Argymhelledig
→ Injanau Chwilio Diogel: Mae Ahmia yn mynegeir safleoedd .onion ac yn hidlo llawer o gloniau twyllodrus. Mae’n un o ychydig injans chwilio sy’n gweithredu ar y we glir wrth mynegeir cynnwys rhyngrwyd ddu.
→ Gwasanaethau Monitro Rhyngrwyd Ddu: Mae offer fel Have I Been Pwned a llwyfannau monitro masnachol yn eich rhybuddio os yw eich credensialau yn ymddangos mewn datgela data rhyngrwyd ddu.
→ Bargeinion VPN: Diogelu eich cysylltiad yw cam un. Ar gyfer cyfraddau gostyngedig ar NordVPN, ExpressVPN, a CyberGhost, ewch i www.vpn.com/ ar gyfer cynigion cyfredol.
Pwynt Allweddol: Boed yn defnyddio’r rhyngrwyd ddofn ar gyfer tasgau bob dydd neu archwilio’r rhyngrwyd ddu ar gyfer ymchwil, mae VPN trysto wedi’i gyfuno â harferion diogelwch cryf yn eich amddiffyn gorau.
Dyfarniad Terfynol
Y we dwfn yw’r haen gudd eang o’r rhyngrwyd sy’n storio eich e-byst, cofnodion banc, a data meddygol. Mae’n cwmpasu’r rhan fwyaf o’r hyn y mae pobl yn ei wneud ar-lein ac mae’n ddiogel pan fyddwch yn defnyddio tystlythyrau cryf a meddalwedd wedi’i diweddaru.
Mae’r rhyngrwyd ddu yn cymryd ffracsiwn bychan o’r gofod hwnnw. Mae’n gofyn am borwr Tor, yn defnyddio amgryptiad haenog, ac yn cario risgiau difrifol gan gynnwys malware, twyllo, a monitro gorfodaeth cyfraith. Mae’n gwasanaethu hefyd ddibenion cyfreithlon ar gyfer gwisbwyr, newyddiadurwyr, ac ymsefydlwyr preifatrwydd.
Mae adnabod y gwahaniaeth yn eich diogelu. Defnyddiwch gyfrineiriau cryf ar gyfer contos rhyngrwyd ddofn. Cyfunwch VPN gyda phhorwr Tor os ydych chi byth yn mynediad i’r rhyngrwyd ddu. Cadwch yr holl feddalwedd wedi’i bachu. Monitro eich credensialau trwy wasanaethau hysbysiad toriad.
Mae eich diogelwch yn dechrau gyda deall pa haen o’r rhyngrwyd rydych chi’n arni ac yn gweithredu’n gweddu.
Cyfeiriadau
- The Tor Project, Inc. d.d. Tor Project: Overview. Adalwyd 16 Hydref 2026 o https://2019.www.torproject.org/about/overview.html.en.Archifwyd: Cipolwg Wayback Machine
- Torproject. d.d. Onion Services. Adalwyd 16 Hydref 2026 o https://metrics.torproject.org/hidserv-dir-onions-seen.html.Archifwyd: Cipolwg Wayback Machine
- IC3. 2024. 2023 IC3Report. Adalwyd 16 Hydref 2026 o https://www.ic3.gov/AnnualReport/Reports/2023_IC3Report.pdf.Archifwyd: Cipolwg Wayback Machine
- Verizon. d.d. 2024 Dbir Data Breach Investigations Report. Adalwyd 16 Hydref 2026 o https://www.verizon.com/business/resources/reports/2024-dbir-data-breach-investigations-report.pdf.Archifwyd: Cipolwg Wayback Machine
- Chainalysis Team. 2025. Darknet market and fraud shop BTC revenues decline amid years-long international law enforcement disruption. Adalwyd 16 Hydref 2026 o https://www.chainalysis.com/blog/darknet-markets-2025/.Archifwyd: Cipolwg Wayback Machine
- Europol. 2023. 288 dark web vendors arrested in major marketplace seizure – Law enforcement on three continents seize EUR 50.8 million in cash and virtual currencies, 850 kg of drugs and 117 firearms. Adalwyd 16 Hydref 2026 o https://www.europol.europa.eu/media-press/newsroom/news/288-dark-web-vendors-arrested-in-major-marketplace-seizure.Archifwyd: Cipolwg Wayback Machine
- ICE. 2015. Archived: Ross Ulbricht, aka Dread Pirate Roberts, sentenced to life in federal prison for creating, operating ‘Silk Road’ website. Adalwyd 16 Hydref 2026 o https://www.ice.gov/news/releases/ross-ulbricht-aka-dread-pirate-roberts-sentenced-life-federal-prison-creating.Archifwyd: Cipolwg Wayback Machine
- U.S. Attorney's Office (USAO). d.d. Manhattan U.S. Attorney Announces Seizure Of Additional $28 Million Worth Of Bitcoins Belonging To Ross William Ulbricht, Alleged Owner And Operator Of “Silk Road” Website. Adalwyd 16 Hydref 2026 o https://www.justice.gov/archive/usao/nys/pressreleases/October13/SilkRoadSeizurePR.php.Archifwyd: Cipolwg Wayback Machine
Adnoddau ar gyfer y dudalen hon
Siartiau a delweddau cyfeirio o'n hymchwil, am ddim i'w gweld a'u rhannu.
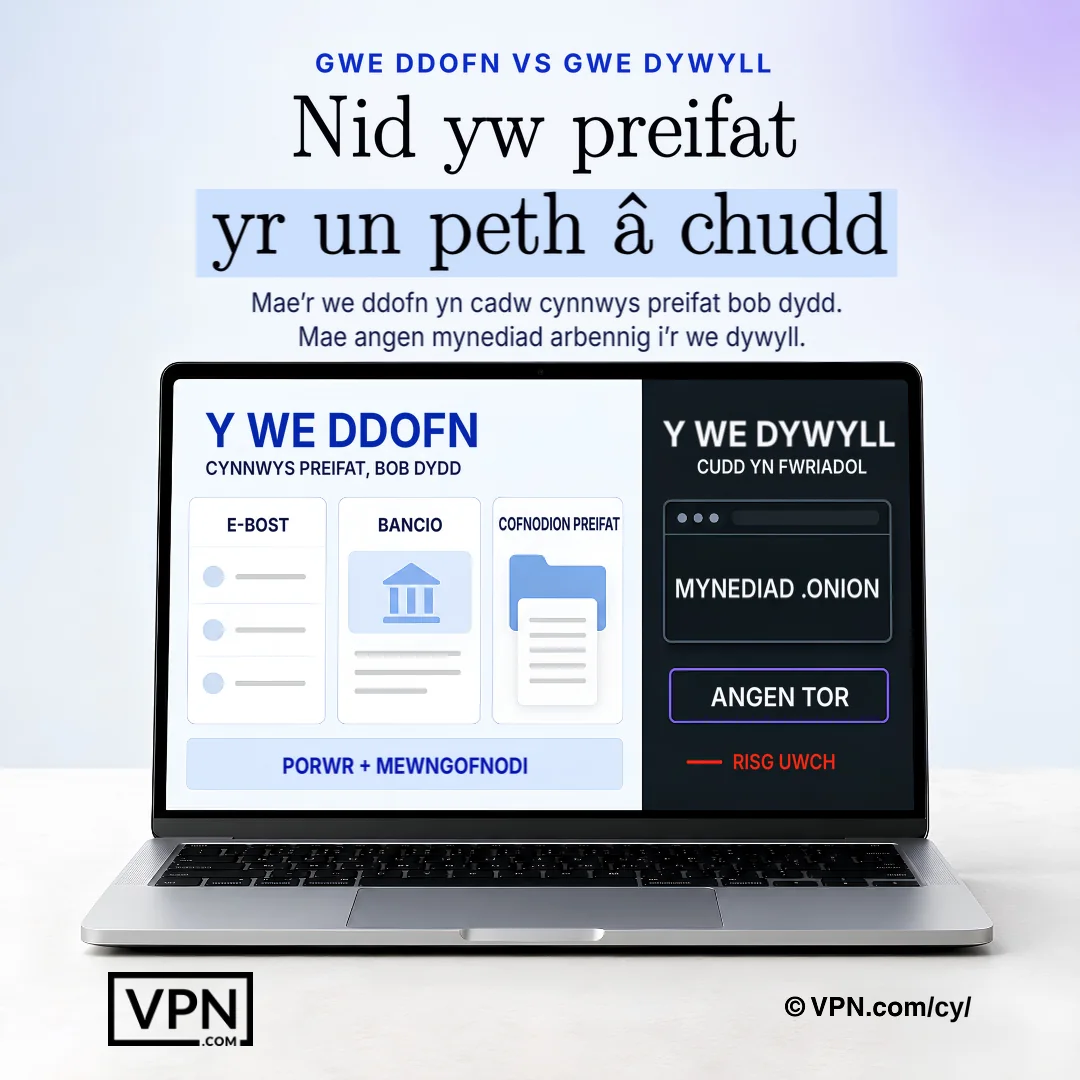
Mae'r we ddofn yn cynnwys cynnwys preifat cyffredin, tra bod y we dywyll yn gofyn am fynediad arbenigol ac yn cario mwy o risg.
Cwestiynau Sydd Yn Cael Eu Gofyn Yn Aml
Beth yw’r gwahaniaeth sylfaenol rhwng y we ddwfn a’r we dywyll?
Y we ddwfn yw unrhyw gynnwys na all peiriannau chwilio ei fynegeio, fel mewnflychau e-bost a phorthladdoedd banc, sy’n ffurfio’r rhan fwyaf o’r hyn y mae pobl yn ei ddefnyddio ar-lein. Y we dywyll yw is-set sydd wedi’i chuddio’n fwriadol o’r gofod hwnnw, ac na ellir ei chyrraedd ond drwy Tor. Mae’n gwbl gyfreithlon defnyddio’r we ddwfn; mae’r we dywyll yn cynnal llawer o gynnwys anghyfreithlon ochr yn ochr â defnyddiau cyfreithlon.
Sut ydych chi’n cyrchu’r we ddwfn o’i gymharu â’r we dywyll mewn gwirionedd?
Rydych chi’n cyrraedd y we ddwfn gyda phorwr safonol fel Chrome neu Firefox ynghyd â manylion mewngofnodi, does dim angen meddalwedd arbennig. Mae’r we dywyll yn gofyn am borwr Tor, sy’n cyfeirio traffig trwy sawl cyfnewidydd wedi’i amgryptio cyn cyrraedd cyfeiriad .onion. Heb Tor, ni fydd y cyfeiriadau hynny’n datrys, ac nid yw’r naill haen na’r llall yn ymddangos yng nghanlyniadau chwilio Google.
Pam mae’r we dywyll yn peri cymaint mwy o risg na’r we ddwfn?
Mae’r bwlch rhwng y ddau yn un sy’n fwy o ran maint o sawl gorchymyn. Mae risgiau’r we ddwfn yn deillio’n bennaf o gyfrineiriau gwan a meddalwedd heb ei diweddaru, ac roedd Adroddiad Ymchwiliadau Torri Data 2024 Verizon yn canfod mai dwyn tystlythyrau oedd y weithred gychwynnol fwyaf cyffredin mewn achosion o dorri data (24%). Mae risgiau’r we dywyll yn cynnwys lawrlwythiadau sydd wedi’u llwytho â meddalwedd faleisus, trapiau gwe-rwydo, sgamiau gadael, a gweithrediadau gorfodi’r gyfraith gweithredol gan asiantaethau fel yr FBI ac Europol.
A yw’n anghyfreithlon cael mynediad at y we dywyll?
Mae agor porwr Tor a phori’r we dywyll yn gyfreithlon yn y rhan fwyaf o wledydd, ond mae llawer o’r hyn sydd wedi’i gynnal yno, gan gynnwys marchnadoedd sy’n gwerthu nwyddau anghyfreithlon, yn torri’r gyfraith. Gall baglu ar gynnwys anghyfreithlon ddenu sylw gorfodi’r gyfraith hyd yn oed heb unrhyw fwriad i dorri’r rheolau. Cofnododd Adroddiad Troseddau Rhyngrwyd 2023 yr FBI fwy na $12.5 biliwn mewn colledion posibl o seiberdroseddu yn gyffredinol.
Pa mor fawr yw’r we dywyll o’i chymharu â gweddill y rhyngrwyd?
Mae’n fach iawn o’i chymharu. Nid oes unrhyw ffynhonnell awdurdodol yn mesur union gyfran, ond mae’r we ddwfn yn cwmpasu’r rhan fwyaf o’r hyn y mae pobl yn ei ddefnyddio ar-lein bob dydd, tra bod y we dywyll yn ddarn bach sydd ond yn hygyrch drwy wasanaethau onion Tor.
Beth ddigwyddodd yn ymgyrch cau Silk Road, a beth mae’n ei ddysgu am ddienwedd y we dywyll?
Lansiwyd Silk Road ar rwydwaith Tor ym mis Ionawr 2011 a defnyddiodd daliadau Bitcoin tan i orfodi’r gyfraith ei gau ym mis Hydref 2013. Cafodd sylfaenydd y safle, Ross Ulbricht, ei ddedfrydu i oes yn y carchar yn 2015 ar ôl i’r Adran Gyfiawnder ddweud bod nwyddau anghyfreithlon gwerth mwy na $200 miliwn wedi’u masnachu ar y safle. Adferodd asiantau ffederal tua 144,336 Bitcoin o galedwedd cyfrifiadur Ulbricht.
A oes angen arnaf i VPN dim ond i wirio fy e-bost neu fy nghyfrif banc ar y rhyngrwyd ddofn?
Nid yw’n ofynnol yn bendant, ond mae’n ychwanegu amddiffyn go iawn trwy amgryptio traffig rhwng eich dyfais a’r gweinydd VPN fel na fydd ISPs a gwybodwyr rhwydwaith yn gallu gweld beth rydych chi’n cyrchu. Mae darparwyr fel NordVPN, ExpressVPN, a CyberGhost yn paru amgryptiad cryf gyda pholisïau di-log, a phariu hynny gyda rheolwr cyfrineiriau a meddalwedd ddiweddar yn gwneud tua’r rhan fwyaf o risg rhyngrwyd ddofn.
A ddylwn i ddefnyddio VPN ynghyd â Tor cyn pori’r we dywyll?
Dylech, mae cysylltu â VPN cyn agor Tor, a elwir yn VPN dros Tor, yn cuddio’r ffaith eich bod yn defnyddio Tor oddi wrth eich ISP. Mae hyn yn ychwanegu haen breifatrwydd ar ben llwybro winwns Tor ei hun, sy’n pasio traffig drwy sawl cyfnewidfa sy’n gwybod dim ond am eu cymdogion. Dim ond gyda’r porwr Tor swyddogol a lawrlwythwyd o torproject.org y dylech ei ddefnyddio.
Pa offer sy’n gallu fy nweud i os oedd fy nghredensialau ar y rhyngrwyd ddu?
Mae Have I Been Pwned yn gwirio os yw eich e-bost neu gyfrineiriau wedi dod i’r amlwg mewn datgelyddau data rhyngrwyd ddu hysbys, ac mae llwyfannau monitro rhyngrwyd ddu masnachol yn cynnig rhybuddion tebyg ar gyfer sefydliadau. Mae Ahmia yn injan chwilio we glir sy’n mynegeir safleoedd .onion tra’n hidlo llawer o gloniau twyllodrus, defnyddiol ar gyfer gwirio allbwn heb osod Tor eich hun.
Beth yw’r ffordd ddiogel i osod Tor os oes angen arnaf i gael mynediad i’r rhyngrwyd ddu ar gyfer ymchwil?
Llwythwch Tor dim ond o’i ffynhonnell swyddogol yn torproject.org, gan fod fersiwn ffug wedi’u pacio gyda malware yn cylchredeg mewn man arall. Cysylltwch trwy VPN yn gyntaf fel na fydd eich ISP yn gallu gweld eich bod chi’n defnyddio Tor, yna gwiriwch unrhyw gyfeiriad .onion trwy gyfeirlyfr trysto fel Ahmia cyn clicio. Peidiwch â rhoi enwau go iawn, e-byst, neu fanylion taliad cysylltiedig â’ch hunaniaeth.
Beth sy’n digwydd os byddaf yn glanio ar gynnwys anghyfreithlon ar y we dywyll yn ddamweiniol?
Gall hyn greu rhwymedigaeth gyfreithiol yn dibynnu ar eich awdurdodaeth, hyd yn oed heb unrhyw fwriad i dorri’r gyfraith. Caewch y dudalen ar unwaith ac osgowch lwytho i lawr neu ryngweithio ag unrhyw beth arni. Mae pori achlysurol ar y we dywyll yn peri’r union risg hon, gan fod asiantaethau fel yr FBI ac Europol yn cynnal gweithrediadau yn erbyn marchnadoedd waeth beth yw bwriad unigolion.
Sut rydw i’n osgoi twyllo ar farchnadoedd rhyngrwyd ddu?
Traktiwch pob dolen fel amheus yn rhagosodedig, gan fod yr ofod yn llawn tramgwyddiadau phishing a thudalennau lwyth malware. Gwiriwch gyfeiriadau .onion trwy gyfeirlyfr trysto fel Ahmia cyn ymweld, ac ni anfonwch cryptocurrency i fasnachfa na allwch chi gadarnhau’n annibynnol. Mae twyllo echdoriad, lle mae ffug-fasnachfa yn casglu taliad ac yn syml yn diflannu, yn batrwm dogfennedig a chyffredin yno.
A yw asiantaethau gorfodi’r gyfraith yn gwylio marchnadoedd y we dywyll go iawn?
Ydynt. Mae asiantaethau gan gynnwys yr FBI ac Europol yn cynnal gweithrediadau yn erbyn marchnadoedd y we dywyll, ac mae gan weithrediadau cydgysylltiedig ddylanwad go iawn: arweiniodd Operation SpecTor yn 2023 at 288 o arestiadau ar draws gweithredoedd mewn naw gwlad. Gall eich cyfeiriad IP neu batrymau pori dynnu sylw hyd yn oed os nad ydych yn ymwneud â gweithgarwch anghyfreithlon yn bersonol, gan fod gwyliadwriaeth yn targedu’r farchnad ei hun, nid dim ond prynwyr unigol.