Diogelwch Cyber Sero Ymddiriedaeth: Egwyddorion a Gweithrediad
Dysgu'r hanfodion diogelwch sero ymddiriedaeth, sut mae'r model yn gweithio, prif fuddion, a chamau ymarferol i symud o amddiffynfeydd perimedr i fynediad bob amser yn cael ei wirio.
 Michael Gargiulo
Llinell Waelod: Mae diogelwch sero ymddiriedaeth yn disodli’r rhagdybiaethau ddarfodedig bod popeth y tu mewn i’ch rhwydwaith yn ddiogel. Mae pob defnyddiwr, pob ddyfais, a phob cysylltiad yn cael eu gwirio’n barhaus, gan leihau’r risg o doriadau yn sylweddol mewn amgylcheddau cysylltiedig i’r cymylau.
Beth Yw Diogelwch Cyber Sero Ymddiriedaeth?
Dibynnodd diogelwch rhwydwaith traddodiadol ar syniad syml: ymddiried ym mhopeth y tu mewn i’r perimedr a blocio bygythiadau ar yr ymyl. Ffurfiodd Firewalls, VPN, a systemau canfod treiddiad ddigidol ffos o amgylch adnoddau corfforaethol. Unwaith i ddefnyddiwr neu ddyfais basio’r giât, symudodd yn rhydd.
Nid yw’r model hwn yn gweithio mwyach. Mae cyfrifiadura cymwl, gwaith o bell, a dyfeisiau symudol wedi toddi’r perimedr rhwydwaith yn llwyr. Mae gweithwyr yn cael mynediad at ddata sensitif o laptopiau personol mewn caffis. Mae gwerthwyr trydydd-parti yn cysylltu’n uniongyrchol â systemau mewnol. Gall ymosodwyr sydd wedi torri mewn i un endpoint symud yn ochr-led ar draws sefydliad cyfan.
Mae diogelwch cyber sero ymddiriedaeth yn ymdrin â’r realiti hwn yn uniongyrchol. Yn lle tybio bod popeth y tu mewn i’r rhwydwaith yn ddiogel, mae sero ymddiriedaeth yn trin pob cais mynediad fel posib elyniaethus. Rhaid i bob defnyddiwr, pob ddyfais, a phob cysylltiad brofi ei ddilysrwydd cyn cael mynediad at unrhyw adnodd. Am olwg ehangach ar y tirlun bygythiad, gweler ein canolfan diogelwch cyber.
Mae Cyhoeddiad Arbennig NIST 800-207[1] yn bensaernïaeth cyfeirio ffederal yr Unol Daleithiau ar gyfer dim ymddiriedaeth. Mae’n diffinio dim ymddiriedaeth, saith egwyddor dylunio dim ymddiriedaeth, cydrannau rhesymegol megis yr injan polisi, ac amrywiadau defnyddio. Mae llywodraeth yr Unol Daleithiau hefyd yn cyhoeddi’r Model Aeddfedrwydd Dim Ymddiriedaeth CISA[2], sy’n trefnu dim ymddiriedaeth o amgylch pum colofn (hunaniaeth, dyfeisiau, rhwydweithiau, cymwysiadau a llwythi gwaith, a data), a memorandwm OMB M-22-09[3], strategaeth dim ymddiriedaeth ffederal ar gyfer asiantaethau.
Nid yw sero ymddiriedaeth yn un cynhyrch sengl y gallwch ei brynu. Mae’n fodel diogelwch, athronaeth, ac ymagwedd pensaernïol sy’n ail-lunio sut mae sefydliadau’n meddwl am fynediad ac ymddiriedaeth ar bob lefel.
Egwyddorion Craidd Dim Ymddiriedaeth
Mae’r tabl canlynol yn crynhoi chwe maes ymarfer sy’n ymddangos dro ar ôl tro ym mhob canllaw dim ymddiriedaeth. Mae NIST SP 800-207 ei hun yn diffinio saith egwyddor, er enghraifft bod pob ffynhonnell data a gwasanaeth cyfrifiadurol yn cael eu trin fel adnoddau, bod pob cyfathrebu’n cael ei ddiogelu waeth beth fo’r lleoliad rhwydwaith, bod mynediad yn cael ei roi fesul sesiwn, a bod mynediad yn cael ei benderfynu gan bolisi deinamig:
| Egwyddor Sero Ymddiriedaeth | Yr Hyn Mae’n Ei Olygu mewn Ymarfer |
|---|---|
| Gwirio’n benodol | Dilysu pob defnyddiwr, pob ddyfais, a phob cais — bob tro, nid dim ond wrth fewngofnodi |
| Mynediad braint lleiaf | Caniatáu dim ond y caniatâdau sy’n angenrheidiol ar gyfer tasg benodol, dim mwy |
| Tybio toriad | Dylunio systemau fel petai ymosodwyr eisoes y tu mewn; cyfyngu ar radiws chwythu |
| Rhanniad rhwydwaith | Rhannu’r rhwydwaith fel na all un parth wedi’i gyfaddawdu ymledu’n ochr-led |
| Dilysu aml-ffactor | Gofyn am ail ffactor y tu hwnt i’r cyfrinair ar gyfer pob pwynt mynediad |
| Monitro parhaus | Cofnodi a dadansoddi’r holl weithgaredd yn amser real i ddal anomaleddau’n gynnar |
Mae pob egwyddor yn atgyfnerthu’r lleill. Mae mynediad breintiau lleiaf yn cyfyngu ar yr hyn y gall cyfrif sydd wedi’i gyfaddawdu ei gyrraedd. Mae segmentu rhwydwaith yn cyfyngu ar y difrod os bydd ymosodwr yn osgoi dilysu. Mae monitro parhaus yn canfod ymddygiad annormal na fyddai rheolau statig yn ei ganfod. Gyda’i gilydd, mae’r arferion hyn yn creu haenau amddiffyn sy’n gorgyffwrdd ac sy’n lleihau’r risg o dor-diogelwch llwyddiannus.
Pwysig: Nid yw sero ymddiriedaeth yn gynhyrch; mae’n fodel diogelwch. Mae amddiffynfeydd perimedr traddodiadol yn tybio bod popeth y tu mewn i’r rhwydwaith yn ddiogel, ond mae gwaith o bell a chyfrifiadura cymwl wedi toddi’r ffin honno. Mae cymryd mabwysiadu mynediad braint lleiaf a gwirio parhaus yn lleihau risg toriad yn ymledu unwaith i ymosodwyr gael mynediad cychwynnol.
Cydrannau Pensaernïaeth Sero Ymddiriedaeth
Mae pensaernïaeth sero ymddiriedaeth yn dibynnu ar sawl cydran rhyngdybynol sy’n gweithio gyda’i gilydd. Mae deall pob un yn helpu sefydliadau gynllunio datblygiadau realistig.
Rheolaeth Hunaniaeth a Mynediad (IAM)
IAM yw’r garreg sylfaen o sero ymddiriedaeth. Mae datrysiadau fel Microsoft Entra ID (Microsoft Azure AD gynt), Okta, a Ping Identity yn dilysu hunaniaeth defnyddwyr cyn caniatáu mynediad at unrhyw adnodd. Mae pob cais mynediad yn mynd trwy’r haen IAM, sy’n gwerthuso hunaniaeth, rôl, a chyd-destun cyn gwneud penderfyniad caniatáu neu wadu. Mae ymarferion cryf rheolaeth hunaniaeth a mynediad hefyd yn helpu atal cynaeafu credydau a hymosodiadau meddiannu cyfrif.
Dilysu Aml-Ffactor (MFA)
Mae MFA yn gofyn i ddefnyddwyr brofi eu hunaniaeth trwy o leiaf ddau ffactor ar wahân: rhywbeth maen nhw’n ei wybod (cyfrinair), rhywbeth sydd ganddynt (tocyn caledwedd neu ffôn), neu rywbeth ydynt (biometrig). Canfu astudiaeth gan Microsoft Research o gyfrifon â gweithgarwch amheus fod MFA wedi lleihau’r risg o gyfaddawd 99.22%[4] ar draws y boblogaeth ac 98.56% lle roedd tystlythyrau wedi gollwng. Nid yw MFA yn ddewisol mewn unrhyw weithrediad dim ymddiriedaeth.
Micro-Segmentation
Yn lle trin y rhwydwaith fel parth ymddiriedol sengl, mae micro-segmentation yn ei rannu’n segmentau bach wedi’u hynysu. Mae pob segment yn gorfodi ei bolisïau mynediad ei hun. Os yw ymosodwr yn gyfaddawdu un segment, ni allant symud yn ochr-led i eraill. Mae trefnau fel VMware NSX, Illumio, a Cisco ACI yn galluogi micro-segmentation ar raddfa.
Canfod ac Ymateb Endpoint (EDR)
Mae sero ymddiriedaeth yn gofyn am weledolaeth i bob ddyfais yn cysylltu â’r rhwydwaith. Mae datrysiadau EDR fel CrowdStrike Falcon, SentinelOne, a Microsoft Defender for Endpoint yn monitro iechyd dyfais yn barhaus, yn canfod ymddygiad malwedd, ac yn gorfodi polisïau cydymffurfiaeth. Gellir blocio dyfais sy’n syrthio o gydymffurfiaeth (OS a ddatganwyd, patches ar goll) yn awtomatig rhag cael mynediad at adnoddau sensitif.
Rheoli Gwybodaeth Diogelwch a Digwyddiad (SIEM)
Mae platformau SIEM yn casglu logs o’r holl amgylchedd a’n cymhwyso dadansoddeg i ganfod anomaleddau. Mae datrysiadau fel Splunk, Microsoft Sentinel, a IBM QRadar yn darparu’r monitro parhaus y mae sero ymddiriedaeth yn ei ddisywl. Mae rhybudd amser-real a chwaraeon ymateb awtomatig yn helpu timau diogelwch i weithredu ar bygythiadau o fewn munudau yn hytrach nag yn ddiwrnodau.
Injan Polisi a Gweinyddwr Polisi
Yng nghalon pensaernïaeth sero ymddiriedaeth mae’r injan polisi. Mae’r cydran hon yn gwerthuso pob cais mynediad yn erbyn polisïau diffiniedig (rôl defnyddiwr, iechyd dyfais, lleoliad, amser y dydd, sgôr risg) ac yn gwneud penderfyniad ymddiriedol amser-real. Yna mae’r gweinyddwr polisi yn gorfodi’r penderfyniad hwnnw trwy gyfarwyddo’r pwynt gorfodi priodol i ganiatáu neu wadu’r cysylltiad.
Sero Ymddiriedaeth yn erbyn Diogelwch Perimedr Traddodiadol
Mae deall y cyferbyniad rhwng sero ymddiriedaeth ac ymagweddau treftadaeth yn egluro pam y mae sefydliadau’n gwneud y newid.
| Ffactor | Diogelwch Perimedr Traddodiadol | Diogelwch Sero Ymddiriedaeth |
|---|---|---|
| Model ymddiriedaeth | Ymddiried ym mhopeth y tu mewn i’r rhwydwaith | Dim ymddiriedaeth mewn dim; gwirio popeth |
| Amrediad mynediad | Mynediad rhwydwaith eang ar ôl dilysu | Mynediad granular, fesul cymhwysiad |
| Amledd gwirio | Unwaith wrth fewngofnodi | Parhaus, pob cais |
| Risg symudiad ochr-led | Uchel — mae ymosodwyr yn symud yn rhydd unwaith y tu mewn | Isel — mae micro-segmentation yn atal toriadau |
| Cefnogaeth gwaith o bell | Yn gofyn am dwnelu VPN yr holl draffig | Cefnogaeth frodorol ar gyfer mynediad dosbarthedig |
| Weledolaeth | Monitro traffig mewnol cyfyngedig | Llawn weledolaeth ar draws pob cysylltiad |
Yn wahanol i ddulliau traddodiadol sy’n seiliedig ar VPN sy’n rhoi mynediad eang i’r rhwydwaith unwaith y cysylltir, mae mynediad rhwydwaith di-ymddiriedaeth (ZTNA) yn rhoi mynediad i’r cymhwysiad penodol yn unig y mae rôl defnyddiwr yn ei ddymuno. Gall sefydliadau sy’n dibynnu ar VPN-au canolbwyntiol preifatrwydd ar gyfer amgryptiad haenaru ZTNA ar eu ben i reoli yr hyn y gall pob defnyddiwr ei gyrraedd mewn gwirionedd. Mae’r VPN yn trin y twnnel amgryptiedig; mae di-ymddiriedaeth yn trin awdurdodaeth a gwiriad parhaus. Am gymhariaeth ochr-wrth-ochr o lwyfannau menter a adeiladwyd o amgylch pob dull, gweler ein cymhariaeth VPN menter.
Sut i Weithredu Pensaernïaeth Dim Ymddiriedaeth
Mae gweithredu dim ymddiriedaeth yn brosiect nad yw’n cael ei gwblhau dros nos, ac mae’n well ei wneud mewn camau. Dyma ddull ymarferol, cam wrth gam.
Cam 1: Mapio Eich Wyneb Amddiffyn
Nodwch eich data fwyaf critigol, cymhwysiadau, asedau, a gwasanaethau (DAAS). Yn wahanol i’r wyneb ymosod, sy’n fawr ac yn ehangu’n barhaus, mae’r wyneb amddiffyn yn fach ac yn dda-ddiffiniedig. Dechrau yma.
Cam 2: Mapio Llif Trafodion
Dogfennwch sut mae traffig yn symud ar draws eich rhwydwaith. Deallwch pa ddefnyddwyr sy’n cael mynediad at ba gymhwysiadau, o ba ddyfeisiau, a thrwy ba lwybyrau. Ni allwch orfodi polisïau ar llifau nad ydych yn eu deall.
Cam 3: Adeiladu Pensaernïaeth o Amgylch yr Wyneb Diogelu
Defnyddiwch waliau tân cenhedlaeth nesaf, datrysiadau IAM ac offer microsegmentu o amgylch eich wyneb diogelu. Rhowch yr injan polisi yng nghanol pob penderfyniad mynediad. Mae NIST SP 800-207 yn disgrifio pedwar amrywiad defnyddio: yn seiliedig ar asiant/porth dyfais, yn seiliedig ar amgylchedd caeedig, yn seiliedig ar borth adnoddau, a blwch tywod cymhwysiad dyfais. Dewiswch yn seiliedig ar eich seilwaith presennol.
Cam 4: Creu Polisïau Mynediad Granular
Diffiniwch bolisïau mynediad granular gan ddefnyddio’r Dull Kipling: Pwy sydd yn gofyn am fynediad? Pa gymhwysiad y maent yn eu cael mynediad? Pryd maent yn cael mynediad? Ble maent yn lleoli? Pam mae angen mynediad arnyn? Sut maent yn cysylltu? Maent y chwe chwestiwn hyn yn ffurfio sylfaen pob rheol polisi.
Cam 5: Defnyddio Dilysu Aml-ffactor ym Mhobman
Cyflwynwch MFA ar draws pob pwynt mynediad. Blaenoriaethwch gyfrifon breintiedig, yna ymestynnwch i bob defnyddiwr. Mae allweddi diogelwch caledwedd (YubiKey, Google Titan) yn gwrthsefyll gwe-rwydo, sef y math o MFA y mae OMB M-22-09[3] yn cyfarwyddo asiantaethau ffederal i’w fabwysiadu.
Cam 6: Actifadu Monitro Parhaus a Dadansoddeg
Datblygu datrysiadau SIEM ac EDR i monitro’r holl draffig yn amser real. Sefydlu llinellau waelod ar gyfer ymddygiad arferol fel bod anomaleddau’n peri i rybuddion chwim. Automateiddio chwaraeon ymateb ar gyfer patrymau bygythiad cyffredin.
Cam 7: Ail-adrodd ac Ehangu
Dechrau gyda’ch asedau fwyaf sensitif ac ehangu rheolaeth sero ymddiriedaeth yn allanol. Dylai pob cam gynnwys profi, digonoliad, a disgleirio polisi. Nid yw sero ymddiriedaeth yn nod terfynol; mae’n broses barhaus o wella.
Achosion Defnydd Cyffredin Sero Ymddiriedaeth
Gweithlu Pell a Hybrid
Mae sefydliadau gyda gweithwyr sy’n gweithio o adref, lleoedd cyd-weithio, neu safleoedd cleientiaid yn elwa’n uniongyrchol o sero ymddiriedaeth. Yn lle trefnu’r holl draffig drwy VPN ganolog, mae datrysiadau ZTNA yn dilysu pob defnyddiwr a dyfais yn annibynnol. Mae hyn yn lleihau latensedd ac yn gwella diogelwch ar yr un pryd.
Sefydliadau Cymwl-Gyntaf
Mae cwmnïau sy’n rhedeg llwythi ar draws AWS, Azure, a Google Cloud angen rheolaeth fynediad gyson sy’n rhychwantu amgylcheddau lluosog. Mae polisïau sero ymddiriedaeth yn dilyn y defnyddiwr a’r llwyth, nid y ffin rhwydwaith.
Diwydiannau Rheoleiddiedig
Mae sefydliadau iechyd dan HIPAA, sefydliadau ariannol a reolir gan PCI DSS a SOX, a sefydliadau llywodraeth yn dilyn FedRAMP i gyd yn gofyn am reolaeth fynediad llym ac olion archwilio. Mae sero ymddiriedaeth yn darparu’r ddau trwy ddyluniad.
Mynediad Gwerthwyr a Chontractwr Trydydd-Parti
Mae gwerthwyr ac is-gontractwyr yn aml angen mynediad at systemau mewnol penodol. Mae sero ymddiriedaeth yn rhoi iddynt fynediad i dim ond yr adnoddau sydd angen arnynt, dim ond am yr amser sydd angen arno, gyda chofnodi llawn o bob gweithred.
Uno a Chaffael
Wrth i ddwy sefydliad uno, mae integreiddio eu rhwydweithiau yn cyflwyno risg sylweddol. Mae sero ymddiriedaeth yn caniatáu i bob amgylchedd gynnal rheolaeth fynediad annibynnol wrth ganiatáu mynediad drawos-sefydliadol yn ddetholus ar sail fesul cymhwysiad.
A Yw Sero Ymddiriedaeth yn Iawn ar gyfer Eich Sefydliad?
Nid yw diogelwch cyber sero ymddiriedaeth yn duedd pasio. Mae’n newid sylfaenol yn sut mae sefydliadau’n diogelu eu data, cymhwysiadau, a defnyddwyr. Yr hen fodel seiliedig-perimedr a dybiodd bod bygythiadau’n aros y tu allan i’r mur. Heddiw, gyda chyfrifiadura cymwl, gwaith o bell, ac ymosodiadau cynyddol sofistigedig fel dwyn hunaniaeth a cynaeafu credydau, mae’r rhagdybiaaeth honno’n rhoi sefydliadau ar risg ddifrifol.
Mae mabwysiadu sero ymddiriedaeth yn golygu ymrwymo i wirio parhaus, mynediad braint lleiaf, rhanniad rhwydwaith, dilysu aml-ffactor, a monitro amser-real. Mae’n gofyn am fuddsoddi mewn technoleg a pharodrwydd i ail-feddwl sut mae eich sefydliad yn caniatáu ac yn rheoli mynediad.
Mae’r wobr yn sylweddol: risg toriad leihawyd, safle cydymffurfiaeth cryfach, gweledigaeth well i weithgaredd rhwydwaith, a model diogelwch sy’n meithrin gyda’ch sefydliad.
Dechrau gyda’ch asedau fwyaf critigol. Mapio eich llifau traffig. Datblygu MFA ac IAM. Segmentio eich rhwydwaith. Monitro popeth. Mae pob cam ymlaen yn lleihau eich hamlygiad i’r bygythiadau sy’n bwysig fwyaf.
Cyfeiriadau
- S. Rose, O. Borchert, S. Mitchell, and S. Connelly. 2020. Zero Trust Architecture. NIST Special Publication (SP) 800-207. National Institute of Standards and Technology. DOI: https://doi.org/10.6028/NIST.SP.800-207.Archifwyd: Cipolwg Wayback Machine
- CISA. d.d. Zero Trust Maturity Model V2 508. Adalwyd 18 Hydref 2026 o https://www.cisa.gov/sites/default/files/2023-04/zero_trust_maturity_model_v2_508.pdf.Archifwyd: Cipolwg Wayback Machine
- Whitehouse. d.d. M 22 09. Adalwyd 18 Hydref 2026 o https://www.whitehouse.gov/wp-content/uploads/2022/01/M-22-09.pdf.Archifwyd: Cipolwg Wayback Machine
- L. A. Meyer, S. Romero, G. Bertoli, T. Burt, A. Weinert, and J. L. Ferres. 2023. How effective is multifactor authentication at deterring cyberattacks? arXiv.org (1 Mai 2023). Adalwyd 18 Hydref 2026 o https://arxiv.org/abs/2305.00945.Archifwyd: Cipolwg Wayback Machine
Adnoddau ar gyfer y dudalen hon
Siartiau a delweddau cyfeirio o'n hymchwil, am ddim i'w gweld a'u rhannu.
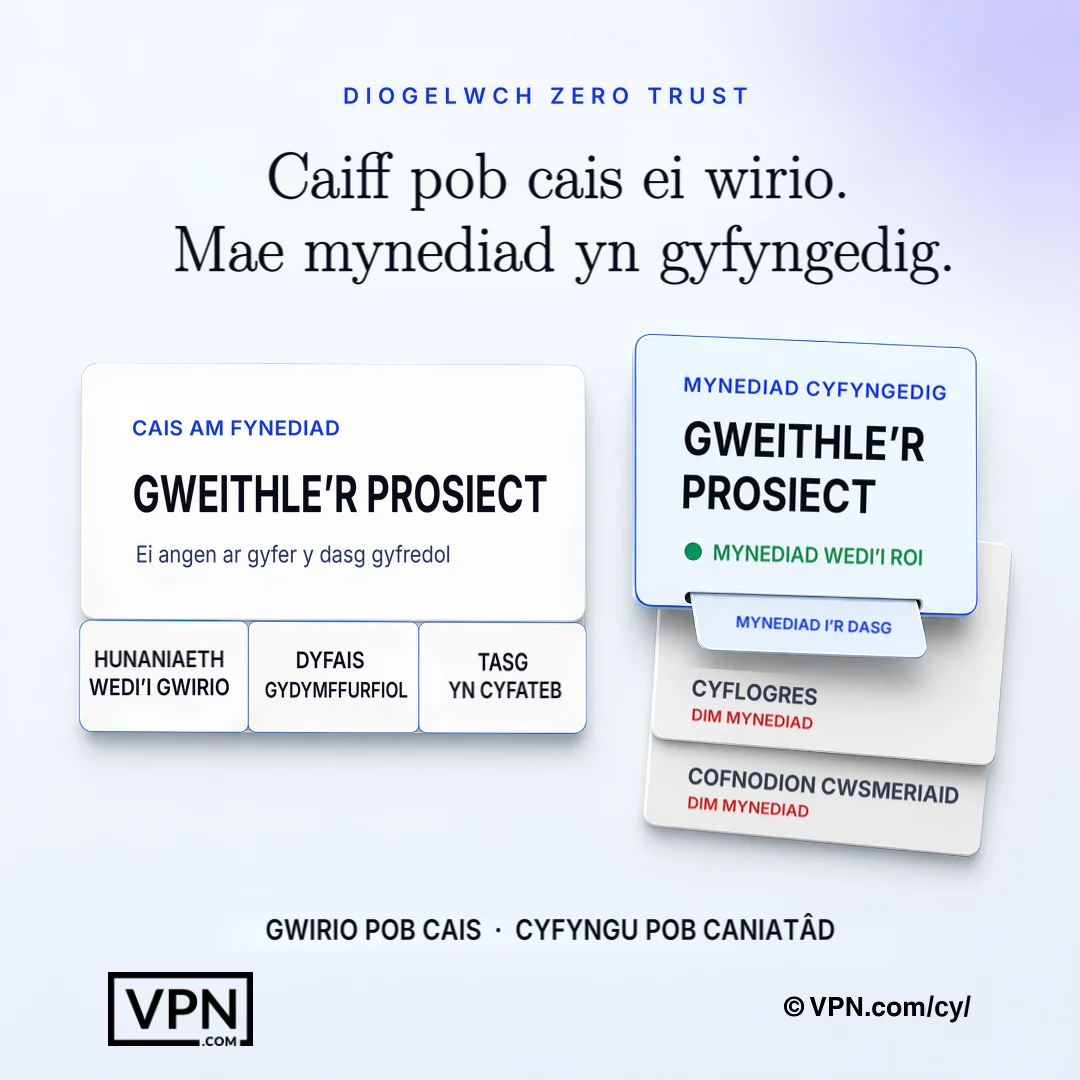
Mae zero trust yn gwirio pob cais ac yn caniatáu dim ond y caniatadau sydd eu hangen ar gyfer y dasg bresennol.
Cwestiynau Ofynnir yn Aml
Beth yw seiberddiogelwch dim ymddiriedaeth mewn termau syml?
Mae dim ymddiriedaeth yn golygu nad oes ymddiried yn unrhyw ddefnyddiwr, dyfais na chysylltiad yn ddiofyn, hyd yn oed o fewn y rhwydwaith corfforaethol. Mae pob cais am fynediad yn cael ei wirio’n benodol, ei ganiatáu gyda’r lleiafswm o freintiau sydd eu hangen yn unig, ac mae’n cael ei fonitro’n barhaus. Mae’n disodli’r model hŷn “ymddiried ym mhopeth o fewn y perimedr”, sy’n methu unwaith y bydd cyfrifiadura cwmwl a gweithio o bell yn chwalu’r perimedr hwnnw. Pensaernïaeth cyfeirio ffederal yr Unol Daleithiau ar ei gyfer yw NIST SP 800-207.
Beth yw egwyddorion craidd dim ymddiriedaeth?
Mae NIST SP 800-207 yn diffinio saith egwyddor, ac mae meysydd arfer cyffredin yn cynnwys gwirio’n benodol, mynediad lleiaf breintiedig, tybio torri diogelwch, rhannu’r rhwydwaith, dilysu aml-ffactor, a monitro parhaus. Mae pob un yn atgyfnerthu’r lleill: mae mynediad lleiaf breintiedig yn cyfyngu ar yr hyn y gall cyfrif sydd wedi’i beryglu ei gyrraedd, mae rhannu’r rhwydwaith yn cynnwys lledaeniad ochrol, ac mae monitro parhaus yn dal anomaleddau nad yw rheolau statig yn eu gweld. Gyda’i gilydd maent yn ffurfio haenau amddiffyn sy’n gorgyffwrdd yn hytrach nag un cynnyrch neu osodiad unigol.
Pa fygythiadau y mae sero ymddiriedaeth yn ei diogelu yn erbyn na fyddai VPN traddodiadol yn ei wneud?
Mae VPN traddodiadol yn amgryptio’r twnél ond yn caniatáu mynediad rhwydwaith eang unwaith wedi’i gysylltu, felly os yw ymosodwr yn dwyn un credydol gall symud yn ochr-led ar draws y rhwydwaith cyfan. Mae mynediad rhwydwaith sero ymddiriedaeth (ZTNA) dim ond yn caniatáu mynediad i’r cymhwysiad penodol y mae rôl defnyddiwr yn ei gofyn, gyda phob cais yn cael ei ail-wirio. Mae hyn yn cyfyngu’n uniongyrchol ar symudiad ochr-led, cynaeafu credydau, a chyfrifon cymeriad, yr ymosodiadau nid yw amddiffyniad perimedr-yn-unig yn eu methu.
Sut mae sero ymddiriedaeth yn cyfyngu ar symudiad ochr-led ar ôl toriad?
Mae sero ymddiriedaeth yn tybio bod ymosodwyr eisoes y tu mewn ac yn dylunio o amgylch hynny. Mae micro-segmentation yn rhannu’r rhwydwaith i segmentau wedi’u hynysu, felly nid yw gyfaddawdu un segment yn rhoi mynediad i eraill, gan ddefnyddio trefnau fel VMware NSX, Illumio, neu Cisco ACI. Yn unedig gyda mynediad braint lleiaf a monitro parhaus trwy brandau SIEM, mae hyn yn lleihau radiws chwythu unrhyw gyfrif wedi’i gyfaddawdu neu endpoint.
Beth yw mynediad rhwydwaith sero ymddiriedaeth (ZTNA) a sut mae’n wahanol i VPN?
Mae ZTNA yn caniatáu dim ond fynediad i’r cymhwysiad penodol y mae rôl defnyddiwr yn ei gofyn, yn hytrach na’r mynediad rhwydwaith eang y mae twnél VPN yn ei ddarparu unwaith wedi’i gysylltu. Gall sefydliadau haenu ZTNA ar ben VPN canolbwyntio preifatrwydd presennol: mae’r VPN yn trin y twnél amgryptio tra mae sero ymddiriedaeth yn trin awdurdodi a gwirio parhaus fesul cais, gan gau’r bwlch y mae mynediad dim ond VPN yn ei adael.
A yw zero trust yn disodli MFA, neu’n gweithio ochr yn ochr ag ef?
Mae MFA yn elfen ofynnol o zero trust, nid yn ei le. Canfu astudiaeth gan Microsoft Research fod MFA wedi lleihau’r risg o gyfaddawdu cyfrif 99.22%, sy’n ei wneud yn anhepgor ar draws pob pwynt mynediad. Mae defnyddiadau zero trust yn cyflwyno MFA gan ddechrau gyda chyfrifon breintiedig, yna ei ymestyn i’r holl ddefnyddwyr, gan aml ddefnyddio allweddi diogelwch caledwedd fel YubiKey neu Google Titan i gael gwrthiant gwell yn erbyn gwe-rwydo.
Pa drefnau sydd mewn gwirionedd yn cael eu defnyddio i adeiladu pensaernïaeth sero ymddiriedaeth?
Mae pentwr llawn yn rhychwantu hunaniaeth, endpoints, rhwydwaith, a monitro. Mae IAM yn dod o Microsoft Entra ID, Okta, neu Ping Identity. Mae EDR yn dod o CrowdStrike Falcon, SentinelOne, neu Microsoft Defender for Endpoint. Mae micro-segmentation yn defnyddio VMware NSX, Illumio, neu Cisco ACI. Mae brandau SIEM fel Splunk, Microsoft Sentinel, neu IBM QRadar yn darparu’r monitro parhaus y mae’r model yn ei gofyn.
Beth yw injan polisi a pham yw hi’n ganolog i sero ymddiriedaeth?
Mae’r injan polisi yn eistedd yng nghalon pensaernïaeth sero ymddiriedaeth, yn gwerthuso pob cais mynediad yn erbyn ffactorau fel rôl defnyddiwr, iechyd dyfais, lleoliad, amser y dydd, a sgôr risg i wneud penderfyniad caniatáu neu wadu amser-real. Yna mae’r gweinyddwr polisi yn gorfodi’r penderfyniad hwnnw trwy gyfarwyddo’r pwynt gorfodi. Mae NIST SP 800-207 yn amlinellu hyn fel cydran gwneud-penderfyniad craidd y model.
Sut ydw i’n dechrau gweithredu zero trust heb amharu ar weithrediadau?
Dechreuwch drwy fapio eich arwyneb diogelu, sef y set fach o ddata, cymwysiadau, asedau a gwasanaethau hanfodol, yn hytrach nag arwyneb ymosod cyfan y sefydliad. Yna dogfennwch lifau trafodion i ddeall pwy sy’n cyrchu beth ac o ble. Mae NIST SP 800-207 yn disgrifio pedwar amrywiad defnyddio (porth asiant/dyfais, yn seiliedig ar amgylchedd caeedig, yn seiliedig ar borth adnoddau, a blwch tywod cymhwysiad dyfais), felly gallwch ddewis yr un sy’n cyd-fynd â’ch seilwaith presennol cyn adeiladu tuag allan.
Beth yw’r Dull Kipling ar gyfer gosod polisïau mynediad sero ymddiriedaeth?
Mae’r Dull Kipling yn adeiladu polisïau mynediad granular o amgylch chwe chwestiwn: pwy sydd yn gofyn am fynediad, pa gymhwysiad y maent yn ei gael, pryd, ble maent yn lleoli, pam mae angen mynediad arnyn, a sut maent yn cysylltu. Maent y chwe chwestiwn hyn yn ffurfio sylfaen pob rheol polisi a orfoddir gan yr injan polisi, gan ddisodli mynediad rhwydwaith eang seiliedig-rôl gyda phenderfyniadau cyd-destunol fesul cais.
Pa mor hir mae cyflwyno sero ymddiriedaeth yn llawn yn ei gymryd mewn gwirionedd?
Mae sefydliadau yn mabwysiadu sero ymddiriedaeth mewn cyfnodau yn hytrach nag fel un prosiect. Y drefn yw: mapio’r arwyneb diogelu, dogfennu llifau trafodion, adeiladu’r pensaernïaeth o’i amgylch, creu polisïau manwl drwy Ddull Kipling, defnyddio MFA ym mhobman, actifadu monitro SIEM ac EDR, ac yna ailadrodd. Mae pob cyfnod yn cynnwys profi a mireinio polisi cyn ehangu i’r grŵp asedau nesaf.
A yw sero ymddiriedaeth yn angenrheidiol ar gyfer diwydiannau rheoleiddiedig fel iechyd neu ariannol?
Ydy. Mae sefydliadau iechyd dan HIPAA, sefydliadau ariannol a reolir gan PCI DSS a SOX, a sefydliadau llywodraeth yn dilyn FedRAMP i gyd yn gofyn am reolaeth fynediad llym ac olion archwilio llawn, y mae sero ymddiriedaeth yn ei ddarparu trwy ddyluniad trwy wirio parhaus a chofnodi fesul-cymhwysiad. Mae gwerthwyr trydydd-parti a chontractwyr hefyd yn cael mynediad wedi’i gyfyngu i dim ond yr adnoddau penodol a’r hyd amser y mae angen arnynt.
Beth sy’n digwydd os yw dyfais yn methu trawiad cydymffurfiaeth o dan sero ymddiriedaeth?
Mae datrysiadau EDR fel CrowdStrike Falcon, SentinelOne, neu Microsoft Defender for Endpoint yn monitro iechyd dyfais yn barhaus, ac gellir blocio dyfais sy’n syrthio o gydymffurfiaeth, megis rhedeg OS a ddatganwyd neu patches ar goll, yn awtomatig rhag cael mynediad at adnoddau sensitif. Mae’r gorfodaeth hon yn digwydd yn yr injan polisi, sy’n ail-werthuso iechyd dyfais fel un ffactor ym mhob penderfyniad mynediad, nid dim ond unwaith wrth fewngofnodi.