Troseddau Cyfrineiriau: Achosion, Peryglon a Sut i Aros yn Ddiogel
Dysgwch pam mae cyfrineiriau'n troseddu, y peryglon i'ch cyfrifon, ac amddiffynfeydd profedig fel cyfrineiriau cryf unigryw a dilysiad dwy-ffactor i'ch diogelu.
 Michael Gargiulo
Y Prif Bwynt: Mae manylion dilysu wedi ymddangos mewn bron un rhan o dair o achosion torri diogelwch dros y degawd diwethaf, yn ôl Verizon. Defnyddio cyfrineiriau cryf ac unigryw ar gyfer pob cyfrif, galluogi dilysu dau ffactor, a gwirio am ollyngiadau trwy “Have I Been Pwned?” yw’r amddiffynfeydd hanfodol yn erbyn dwyn manylion dilysu.
Mae gollyngiad cyfrinair yn digwydd pan fydd hacwyr yn cael mynediad heb awdurdod at gyfrineiriau sydd wedi’u storio ym mhorth data cwmni, ac yna’n eu datgelu’n gyhoeddus neu’n eu gwerthu ar farchnadoedd y we dywyll. Canfu Adroddiad Ymchwiliadau Torri Data 2024 Verizon fod credadwyedd wedi’u dwyn wedi ymddangos mewn bron i un rhan o dair (31%) o doriadau dros y 10 mlynedd diwethaf[1], sy’n golygu mai credadwyedd yw un o brif achosion cyfaddawdu sefydliadau.
Mae’r realiti brawychus hwn yn dangos pam mae digwyddiadau trosedd cyfrinair yn galw am sylw. Nid ydynt yn wallau bach. Maent yn drethiadau mawrion sy’n achosi colledion ariannol difrifol ac yn dinistrio ymddiriedaeth mewn eiliadau. P’un ai’ch bod yn diogelu gwybodaeth bersonol neu’n amddiffyn data busnes, mae deall peryglon datgeliad credensial yn hanfodol. Mae’r troseddau hyn yn taro unrhywun, yn unrhywle. Yn aml, mae’r canlyniad yn ymestyn y tu hwnt i’r dioddefwyr uniongyrchol i sefydliadau cyfan.
Sut mae Cyfrineiriau’n Diweddu mewn Troseddau Data
Mae deall sut mae credensialau’n cael eu dwyn yn helpu i’ch amddiffyn yn erbyn y dulliau ymosod mwyaf cyffredin.
Dulliau Cyffredin y Mae Hacwyr yn eu Defnyddio i Ddwyn Credensialau
Mae cyfrineiriau yn aml yn syrthio i ddwylo’r anghywir trwy ddulliau fel ymosodiadau pysgota, lle mae hacwyr yn eich twyllo i roi gwybodaeth trwy esgus bod yn endidau dibynadwy. Dull cyffredin arall yw malware sy’n gosod yn slei ar eich dyfais ac yn cofnodi pob byselldiad. Mae hacwyr hefyd yn targedu cronfeydd data’r cwmni yn uniongyrchol, gan fanteisio ar wendidau diogelwch i ddwyn milynnau o cofnodion ar unwaith.
Unwaith y cânt eu dwyn, mae’r credensialau hyn yn aml yn ymddangos ar y wefan dywyll. Mae troseddwyr yn eu gwerthu neu’n eu masnachu mewn torf, gan alluogi ymosodiadau pellach ar draws llawer o lwyfannau.
Prif Achosion Torri Data Credydau a Lunio Diogelwch Digidol
Mae hanes gollyngiadau cyfrinair yn cynnwys achosion torri data a ddatgelodd wendidau diogelwch hollbwysig. Effeithiodd toriad T-Mobile yn 2021 ar 76.6 miliwn o bobl[2] yn ôl y FCC, ac roedd y data a gymerwyd yn cynnwys enwau, dyddiadau geni, a rhifau Yswiriant Gwladol i filiynau o gwsmeriaid presennol, blaenorol, a darpar gwsmeriaid.
Hac Equifax yn 2017 yw un o’r digwyddiadau mwyaf arwyddocaol o hyd: mae’r FTC yn dweud iddo amlygu gwybodaeth bersonol 147 miliwn o bobl[3]. Mae’r digwyddiadau hyn yn tanlinellu’r angen am amgryptio cadarn a chlytio diogelwch gwendidau yn brydlon.
Y Cyfrineiriau Mwyaf Cyffredin (a Gwaethaf) Sy’n Parhau mewn Defnydd
Er gwaethaf ymwybyddiaeth eang o ladrad credensial, mae milynnau o bobl yn dal i ddefnyddio cyfrineiriau hynod wan. Mae enghreifftiau cyffredin yn cynnwys:
→ admin → password2024 → password → 12345 → 654321 → Iloveyou → qwerty → 1111111 (neu 222222, 3333333, 4444444, 5555555, ac ati) → 123123 → abc123 → asdfgh
Mae’r cyfrineiriau hyn ymhlith y rhai hawsaf i seiberdroseddwyr eu dyfalu, a dyna pam mae canllawiau NIST yn dweud y dylai gwasanaethau gymharu cyfrineiriau newydd â rhestrau o werthoedd a ddefnyddir yn gyffredin ac a gafodd eu torri o’r blaen[4] a gwrthod unrhyw rai sy’n cyfateb. Mae defnyddio un o’r rhain fel cloi eich eiddo gwerthfawr mewn cwpwrdd a gadael yr allwedd yn y clo.
Atal Troseddau Cyfrinair: Tacticau a Goreuon Enghreifftiol Profi
Mae cymryd mesurau lliniaru yn cryfhau’ch osgo diogelwch digidol yn gyffredinol. Gyda thoriadau credensial bellach yn ddisgwyliad yn hytrach na dim ond eithriad, nid yw cymryd camau i ddiogelu’ch cyfrineiriau yn ddewisol mwyach.
Creu Credensialau Cryf, Unigryw ar gyfer Pob Cyfrif
Mae amddiffyn eich hunaniaeth digidol yn dechrau gyda’r cyfrineiriau eu hunain:
→ Cyfrineiriau Unigryw: Mae angen cyfrinair cryf gwahanol[5] ar bob cyfrif ar-lein. Mae ailddefnyddio cyfrineiriau ar draws sawl safle yn golygu y gall un tor-diogelwch beryglu pob cyfrif sy’n rhannu’r un manylion mewngofnodi.
→ Dilysu Dau Ffactor (2FA): Mae ychwanegu cam dilysu ail yn golygu y gall hyd yn oed os bydd rhywun yn dwyn eich cyfrinair, na allant gwblhau’r ail gam[6] i gyrraedd eich cyfrifon. Mae Microsoft yn dweud y gall MFA rwystro dros 99.9 y cant o ymosodiadau cyfaddawdu cyfrifon[7]. Rydych yn derbyn cod ar eich dyfais symudol neu’n defnyddio dull biometrig fel olion bys. Mae 2FA yn cyfuno rhywbeth rydych yn ei wybod (eich cyfrinair) â rhywbeth sydd gennych (eich ffôn), gan ei gwneud yn llawer anoddach i ymosodwyr dorri i mewn.
Adeiladu Cyfrineiriau sy’n Gwrthsefyll Ymosodiadau Brute-Force
Mae diogelu’ch cyfrifon yn cymryd ymdrech syml, fwriadol:
→ Ymadroddion Cyfrinair Hir: Mae CISA yn argymell cyfrineiriau o o leiaf 16 nod[5], ac yn awgrymu ymadrodd cofiadwy o 4 i 7 gair heb unrhyw gysylltiad rhyngddynt yn lle llinynnau ar hap. Mae hyd yn gwrthsefyll cracio’n llawer gwell na chyfrineiriau byr a syml.
→ Newid ar ôl Peryglu: Mae canllawiau NIST yn dweud na ddylai gwasanaethau fynnu newidiadau cyfnodol i gyfrineiriau[4] ond rhaid iddynt orfodi newid pan fo tystiolaeth o beryglu. Dilynwch yr un rheol eich hun: ar ôl unrhyw dor-diogelwch a adroddir, diweddarwch y manylion mewngofnodi dan sylw ar unwaith.
Defnyddio Rheolwr Cyfrineiriau i Drin Cymhlethdod
Nid yw rheoli dwsinau o gyfrineiriau cryf yn gofyn am ddysgu ar y cof:
→ Rheolwyr Cyfrineiriau: Cyngor CISA yw defnyddio rheolwr cyfrineiriau yn hytrach nag ysgrifennu cyfrineiriau i lawr[5]. Mae’r offer hyn yn creu, yn storio ac yn adalw cyfrineiriau cymhleth o gronfa ddata wedi’i hamgryptio, ac maent yn nodi cyfrineiriau gwan neu rai sydd wedi’u hailddefnyddio. Dim ond un prif gyfrinair sydd angen i chi ei gofio. Mae cyfrineiriau unigryw yn cyfyngu ar y niwed pan fydd gwasanaeth arall yn dioddef tor-diogelwch.
→ Datrysiadau Menter o MSPs: Mae sefydliadau’n elwa o systemau cyfrineiriau a reolwyd sy’n cynnwys Mewngofnodi Sengl (SSO) a galluoedd chadw cynhwysfawr. Mae’r datrysiadau hyn yn gwella’r cyfleus a diogelwch ar raddfa.
Ychwanegu VPN fel Haen Diogelwch Ychwanegol
Mae VPN yn ategu’ch diogelwch cyfrinair trwy amddiffyn data mewn trosglwyddiad:
→ Amgryptiad: Mae VPN yn amgryptio’ch cysylltiad rhyngrwyd, gan wneud y data rydych yn ei anfon a’i dderbyn yn anddarllenadwy i unrhywun sy’n ei gyfwrdd.
→ Defnyddio Wi-Fi Cyhoeddus yn Ddiogel: Mae’r FTC yn dweud bod y rhan fwyaf o wefannau bellach yn defnyddio amgryptio[8], sy’n golygu bod Wi-Fi cyhoeddus fel arfer yn ddiogel pan welwch https. Mae VPN yn ychwanegu haen ar rwydweithiau nad ydych yn ymddiried ynddynt, ond nid yw’n atal toriad mewn cronfa ddata cwmni.
| Cam | Gweithred | Blaenoriaeth |
|---|---|---|
| 1 | Newid y cyfrinair a ddatgelwyd ar unwaith ar y gwasanaeth hwnnw | Ar unwaith |
| 2 | Ei newid ar unrhyw gyfrif arall lle ailddefnyddiwyd y cyfrinair hwnnw | Ar unwaith |
| 3 | Galluogi Dilysiad Dwy-Ffactor (2FA) ar gyfrifon yr effeithiir arnynt | Yr un diwrnod |
| 4 | Rhybuddio llwyfannau perthnasol am fynediad posibl heb awdurdod | Yr un diwrnod |
| 5 | Cysylltu â’ch banc neu gyhoeddwr cerdyn credyd os datgelwyd gwybodaeth ariannol | Yr un diwrnod |
| 6 | Sganio dyfeisiau am malware gan ddefnyddio meddalwedd gwrth-feirysau | O fewn 24 awr |
| 7 | Ailosod cwestiynau diogelwch a allai weithredu fel llwybr mewngofnodi arall | O fewn 24 awr |
| 8 | Monitro datganiadau banc ac adroddiadau credyd am weithgarwch amheus | Parhaus |
Awgrym: Defnyddiwch “Have I Been Pwned?”[9] i wirio a yw eich cyfeiriad e-bost yn ymddangos mewn unrhyw dorri data hysbys. Gosodwch rybuddion torri data am ddim fel eich bod yn cael gwybod y funud y bydd eich manylion mewngofnodi yn ymddangos mewn gollyngiad newydd, yn hytrach na’i ddarganfod wythnosau’n ddiweddarach.
Canfod Trosedd Cyfrinair a Ymateb yn Gyflym
Cydnabod arwyddion credensialau wedi’u cyfaddawdu ac ymateb yn gyflym yn lleihau niwed ac yn adfer diogelwch i’ch bywyd digidol.
Sut i Wirio os Yw’ch Cyfrinair Wedi’i Ddatgelu Eisoes
Aros yn rhybuddiol a gwiriwch eich statws credensial yn rheolaidd:
→ Gwasanaethau Hysbysu Toriad: Defnyddiwch offer fel “Have I Been Pwned?” i wirio p’un a ymddangosodd eich e-bost a chyfrineiriau mewn toriad data hysbys. Mae’r gwasanaethau hyn yn cydgrynhoi gwybodaeth o droseddau hysbys ac yn eich rhybuddio pan fydd eich credensialau’n ymddangos.
→ Monitro Gweithgarwch Amheus: Gwyliwch am fewngofnodiadau heb awdurdod, e-byst ailosod cyfrinair annisgwyl, neu rybuddion diogelwch o wasanaethau rydych yn eu defnyddio. Mae’r rhain yn arwyddion cynnar o gredensialau wedi’u cyfaddawdu.
Arwyddion Rhybudd bod Eich Cyfrif Wedi’i Gyfaddawdu
Weithiau, mae arwyddion hacio yn rhai cynnil. Dyma beth i wylio amdanynt:
→ Gweithgarwch Cyfrif Anferol: Mewngofnodiadau o leoliadau anghyfarwydd neu ar adegau anferol na wnaethoch eu cychwyn.
→ Cyfrifon wedi’u Cloi: Cloi annisgwyl yn awgrymu bod rhywun arall wedi newid eich credensialau.
→ Trafodion Ariannol Annisgwyl: Mae tâl anghymeradwy ar ddatganiadau banc neu adroddiadau credyd yn nodi lladrad hunaniaeth posibl. Adolygwch gofnodion ariannol bob wythnos yn ystod unrhyw ffenestr toriad amheus.
Camau Uniongyrchol Ar Ôl i’ch Credensialau Ymddangos mewn Trosedd
Os ydych yn darganfod bod eich cyfrineiriau wedi ymddangos mewn toriad, cymerwch gamau o fewn oriau:
→ Newid Eich Cyfrineiriau: Diweddaru credensialau ar unwaith, gan ddechrau gyda’r holl gyfrifon sy’n rhannu’r un cyfrinair.
→ Gweithredu Dilysiad Dwy-Ffactor (2FA): Ychwanegu’r haen ychwanegol hon hyd yn oed ar eich cyfrifon sydd wedi’u diweddaru’n ddiweddar.
→ Rhybuddio Llwyfannau Perthnasol: Hysbyswch unrhyw lwyfannau lle gellid defnyddio’ch credensialau am y posibilrwydd o doriad.
→ Cysylltu ag Sefydliadau Ariannol: Rhybuddiwch eich banc neu gyhoeddwr cerdyn credyd i restru gweithgarwch twyllodrus neu ddisodli cardiau wedi’u cyfaddawdu.
Cynnwys y Niwed Ar Ôl Toriad Credensial
Mae ymateb effeithiol yn gofyn am amddiffynfeydd technegol a chyfathrebu clir, yn enwedig pan gallai credensialau wedi’u cyfaddawdu gyfrannu at beryglon fel lladrad hunaniaeth.
→ Sganio am Malware: Defnyddiwch feddalwedd gwrth-feirysau i sganio’ch dyfeisiau am keyloggers neu falware casglu data arall.
→ Ailosod Cwestiynau Diogelwch: Newidiwch gwestiynau diogelwch ac atebion sy’n darparu llwybr mynediad cyfrif amgen.
→ Cyfathrebu Gyda Rhanddeiliaid: Os ydych yn rheoli data pobl eraill (er enghraifft, rhedeg busnes), rhybuddiwch gleientiaid, aelodau tîm, neu bartnerau yr effeithiir arnynt am y toriad a’r mesurau rydych yn eu cymryd.
Haenau Diogelwch Ychwanegol: Amddiffyniad VPN ac Yn Ôl
Mae amddiffyn eich hunaniaeth ar-lein yn ymestyn y tu hwnt i gyfrineiriau cryf. Mae llawer o haenau o amddiffyn yn lleihau’ch agwedd i ladrad credensial yn sylweddol.
Sut mae VPN yn Lleihau’r Risg o Ddwyn Cyfrineiriau
Pan fyddwch yn defnyddio VPN, mae eich traffig rhyngrwyd yn cael ei gyfeirio drwy weinydd diogel sy’n amgryptio’r wybodaeth sy’n teithio rhwng eich dyfais a’r rhyngrwyd. Mae’r amgryptio hwn yn bwysicaf ar rwydweithiau Wi-Fi cyhoeddus nad ydych yn ymddiried ynddynt, lle mae VPN yn atal pobl eraill ar y rhwydwaith rhag darllen eich traffig.
Fodd bynnag, VPN yw un haen mewn strategaeth ehangach. Cyfunwch ef â chyfrineiriau unigryw, rheolwr cyfrinair, 2FA, a monitro toriad rheolaidd ar gyfer amddiffyniad cynhwysfawr.
VPNau Uchaf ar gyfer Amddiffyniad Credensial
Ystyriwch ddarparwyr VPN uchel-raddau i gryfhau’ch diogelwch:
→ NordVPN: Yn adnabyddus am brotocolau amgryptio cryf, mae NordVPN yn cynnig gwarchod VPN dwbl sy’n amgryptio’ch traffig ddwywaith. Mae’n darparu 7,229 gweinydd ar draws 150 gwledydd.
→ ExpressVPN: Yn llawn clod am gyflymder a chylchrediad hawdd, mae ExpressVPN yn rhoi amgryptio cryf gyda pholisi dim-log wedi’i ddilysu. Mae hefyd yn llwyddo i anwybyddu cyfyngiadau daearyddol ar gyfer porweriaeth preifat yn rhyngwladol.
→ CyberGhost: Gyda rhyngwyneb hawdd ei ddefnyddio a dros 9,600+ o weinyddion ar draws 100 gwlad, mae CyberGhost yn darparu amddiffyniad dibynadwy i ddefnyddwyr sydd newydd i VPNau.
Adeiladu Strategaeth Diogelwch Credensial Gyflawn
Mae ychwanegu VPN i’ch rhigol diogelwch yn syml. Dewiswch ddarparwr parchus, llwythwch yr ap, a chysylltiwch i weinydd cyn pori neu fynd i mewn i wybodaeth sensitif. Cadwch y VPN yn weithredol ar unrhyw rwydwaith nad ydych yn ei ymddiried yn llawn.
Paru VPN defnydd gyda’r arferion hanfodol hyn:
→ Defnyddiwch reolwr cyfrineiriau ar gyfer pob cyfrif → Galluogwch 2FA ar bob cyfrif sy’n ei gefnogi → Cynhaliwch wiriadau tor-diogelwch yn rheolaidd drwy wasanaethau hysbysu → Newidiwch gyfrinair ar unwaith os bydd gwasanaeth yn rhoi gwybod am dor-diogelwch neu os ydych yn amau bod rhywun wedi cael mynediad → Cadwch bob meddalwedd a system weithredu wedi’u diweddaru i’r fersiynau cyfredol
Mae’r dull amlhaenog hwn yn lleihau’r risg o gredensialau ymddangos mewn trosedd data ac yn cadw’ch cyfrifon yn ddiogel hyd yn oed os yw un haen amddiffyn yn methu.
Dyfarniad Terfynol
Mae diogelwch eich cyfrifon ar-lein yn dibynnu ar eich arferion dyddiol. Gweithredu cyfrineiriau unigryw, cryf, aros rhybuddiol trwy fonitro proaktif, a gweithredu’n gyflym pan fyddwch yn darganfod cyfaddawdu yw’r arferion hanfodol ar gyfer pob defnyddiwr digidol.
Cymerwch un cam heddiw. Diweddaru cyfrinair gwan. Galluogi dilysiad dwy-ffactor ar eich cyfrifon pwysicaf. Rhedeg siec toriad ar eich cyfeiriad e-bost cynradd. Mae’r gweithredoedd hyn yn cymryd eiliadau ond atal niwed a allai gymryd misoedd neu flynyddoedd i’w dadfwneud.
Mae bygythiadau digidol yn tyfu’n fwy sofistigedig bob blwyddyn. Eich amddiffyniad gorau yw dull cyson, amlhaenog: credensialau cryf, rheolwr cyfrinair, 2FA, amddiffyniad VPN ar rwydweithiau heb eu hymddiried, a monitro toriad rheolaidd. Peidiwch â disgwyl am doriad i’ch atgoffa. Adeiladwch yr arferion hyn i’ch rigol nawr.
Cyfeiriadau
- Verizon. d.d. 2024 Dbir Data Breach Investigations Report. Adalwyd 16 Hydref 2026 o https://www.verizon.com/business/resources/Tfc3/reports/2024-dbir-data-breach-investigations-report.pdf.
- FCC. d.d. DA 24 860A1. Adalwyd 16 Hydref 2026 o https://docs.fcc.gov/public/attachments/DA-24-860A1.pdf.
- Federal Trade Commission. 2019. Equifax Data Breach Settlement. Adalwyd 16 Hydref 2026 o https://www.ftc.gov/enforcement/refunds/equifax-data-breach-settlement.Archifwyd: Cipolwg Wayback Machine
- NIST. d.d. NIST Special Publication 800-63B. Adalwyd 16 Hydref 2026 o https://pages.nist.gov/800-63-4/sp800-63b.html.Archifwyd: Cipolwg Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. d.d. Use Strong Passwords. Adalwyd 16 Hydref 2026 o https://www.cisa.gov/secure-our-world/use-strong-passwords.Archifwyd: Cipolwg Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. d.d. Turn On MFA. Adalwyd 16 Hydref 2026 o https://www.cisa.gov/secure-our-world/turn-mfa.Archifwyd: Cipolwg Wayback Machine
- M. Maynes. 2019. One simple action you can take to prevent 99.9 percent of attacks on your accounts. Microsoft Security Blog (20 Awst 2019). Adalwyd 16 Hydref 2026 o https://www.microsoft.com/en-us/security/blog/2019/08/20/one-simple-action-you-can-take-to-prevent-99-9-percent-of-account-attacks/.Archifwyd: Cipolwg Wayback Machine
- Consumer Advice. 2026. Are Public Wi-Fi Networks Safe? What You Need To Know. Adalwyd 16 Hydref 2026 o https://consumer.ftc.gov/articles/are-public-wi-fi-networks-safe-what-you-need-know.Archifwyd: Cipolwg Wayback Machine
- Have I Been Pwned. d.d. Have I Been Pwned: Check if your email address has been exposed in a data breach. Adalwyd 16 Hydref 2026 o https://haveibeenpwned.com/.
Adnoddau ar gyfer y dudalen hon
Siartiau a delweddau cyfeirio o'n hymchwil, am ddim i'w gweld a'u rhannu.
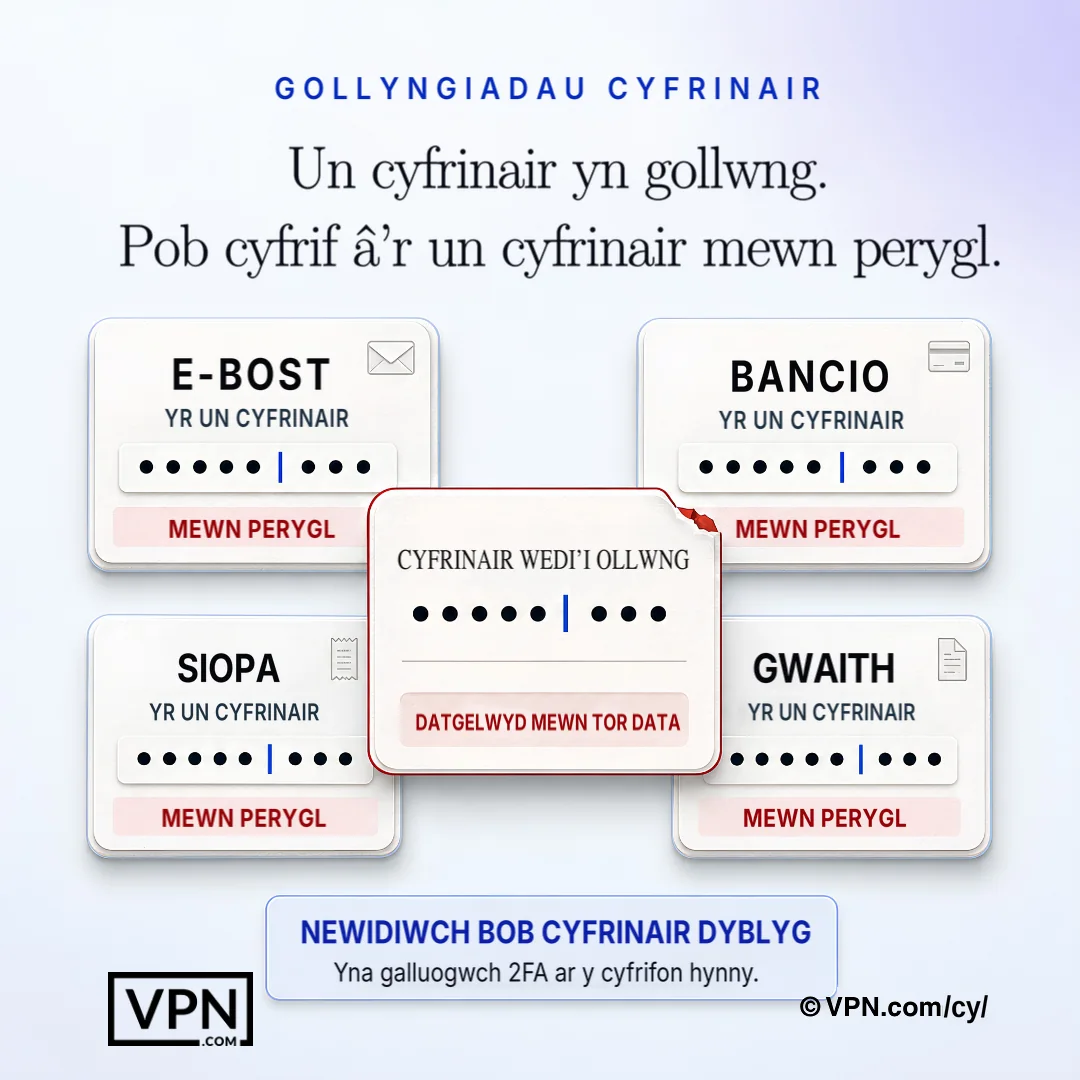
Gall un cyfrinair a ddatgelwyd beryglu pob cyfrif arall lle mae'r un cymhwyster wedi'i ailddefnyddio.
Cwestiynau Cyffredin
Sut mae cyfrineiriau’n diweddu mewn trosedd data mewn gwirionedd?
Mae cyfrineiriau’n troseddu trwy ymosodiadau pysgota sy’n eich twyllo i roi credensialau, malware sy’n cofnodi’ch byselldiadau, ac ymosodiadau uniongyrchol ar gronfeydd data’r cwmni lle mae hacwyr yn manteisio ar wendidau diogelwch i ddwyn milynnau o gofnodion ar unwaith. Yna mae credensialau dwyn yn cael eu gwerthu neu’u masnachu mewn torf ar y wefan dywyll, gan alluogi ymosodiadau pellach ar draws llwyfannau eraill rydych yn eu defnyddio.
Pa mor aml y mae cyfrineiriau wedi’u dwyn yn rhan o doriadau data?
Mae cyfrineiriau wedi’u dwyn yn rhan graidd o’r ffordd y mae toriadau’n digwydd. Canfu Adroddiad Ymchwilio i Doriadau Data 2024 Verizon eu bod wedi ymddangos mewn bron i un o bob tri (31%) o doriadau dros y 10 mlynedd diwethaf. Mae hen gyfrinair neu gyfrifon sydd wedi’u gollwng yn cael eu hailddefnyddio ar wefannau eraill, a dyna pam y gall un gollyngiad effeithio ar bobl nad oeddent erioed wedi defnyddio’r gwasanaeth a dorrwyd.
Pa doriadau mawr sy’n dangos risg go iawn gollyngiadau cyfrinair?
Mae dau doriad yn dangos y raddfa: roedd hac Equifax yn 2017 wedi datgelu gwybodaeth bersonol 147 miliwn o bobl, yn ôl yr FTC, a effeithiodd toriad T-Mobile yn 2021 ar 76.6 miliwn o bobl, yn ôl yr FCC, gyda rhifau Yswiriant Gwladol ymhlith y data a gymerwyd. Mae pob un yn dangos sut mae methiant un gronfa ddata yn arwain at risg dwyn hunaniaeth i filiynau.
Beth yw’r cyfrineiriau gwaethaf sy’n dal mewn defnydd cyffredin?
Er gwaethaf ymwybyddiaeth eang, mae miliynau o bobl yn dal i ddefnyddio cyfrineiriau fel “password,” “12345,” “qwerty,” “abc123,” a “password2024.” Maen nhw’n hawdd eu dyfalu, ac mae canllawiau NIST yn dweud y dylai gwasanaethau wrthod cyfrineiriau sy’n cael eu defnyddio’n gyffredin ac sydd wedi cael eu torri o’r blaen. Mae defnyddio un ohonynt yn debyg i gloi eich pethau gwerthfawr mewn cwpwrdd ond gadael yr allwedd yn y clo.
Sut mae dilysiad dwy-ffactor yn atal cyfrinair a ddatgelwyd rhag cael ei ddefnyddio?
Mae 2FA yn ychwanegu cam dilysu arall, fel arfer cod a anfonir i’ch ffôn neu siec biometrig fel bysedd, gan uno rhywbeth rydych yn ei wybod (eich cyfrinair) gyda rhywbeth sydd gennych (eich dyfais). Hyd yn oed os yw’ch cyfrinair yn ymddangos mewn trosedd, nid yw ymosodwr heb eich ffôn na’ch bysedd yn dal i allu mewngofnodi, sy’n pam y dylid ei alluogi ar bob cyfrif sy’n ei gefnogi.
Pa mor aml y dylwn newid fy nghyfrineiriau?
Newidiwch gyfrinair yn syth ar ôl i dor-diogelwch gael ei adrodd neu ar unrhyw arwydd o gyfaddawd. Mae canllawiau cyfredol NIST yn dweud na ddylai gwasanaethau fynnu newidiadau cyfrinair cyfnodol, a dylent orfodi newid dim ond pan fo tystiolaeth o gyfaddawd. Yn hytrach, canolbwyntiwch ar gyfrineiriau unigryw ar gyfer pob cyfrif, gan fod ailddefnyddio’r un cyfrinair ar draws safleoedd yn golygu y gall un tor-diogelwch gyfaddawdu popeth sy’n rhannu’r cyfrinair hwnnw.
Sut ydw i’n gwirio a yw fy nghyfrinair eisoes wedi’i ollwng?
Defnyddiwch wasanaeth hysbysu tor-diogelwch fel Have I Been Pwned (haveibeenpwned.com) i wirio a yw eich cyfeiriad e-bost neu eich cyfrineiriau yn ymddangos mewn tor-diogelwch data hysbys. Sefydlwch rybuddion tor-diogelwch am ddim fel y cewch wybod yn syth pan fydd credentialau newydd yn ymddangos, yn hytrach na darganfod wythnosau’n ddiweddarach. Mae rhedeg y gwiriad hwn yn rheolaidd yn rhan synhwyrol o drefn diogelwch barhaus.
Ydy rheolwyr cyfrineiriau yn safe i’w defnyddio mewn gwirionedd?
Ydynt. Mae rheolwr cyfrinair yn cynhyrchu, yn storio, ac yn adalw cyfrineiriau cymhleth o gronfa ddata wedi’i hamgryptio, felly dim ond angen i chi gofio un prif gyfrinair. Mae’n amddiffyn eich credensialau hyd yn oed os yw gwasanaeth arall rydych yn ei ddefnyddio yn dioddef toriad, oherwydd mae pob cyfrif yn cael cyfrinair unigryw, cymhleth yn lle un a ailddefnyddiwyd. Gall sefydliadau ymestyn hyn gyda datrysiadau menter sy’n ychwanegu Mewngofnodi Sengl a chadw.
A all VPN atal fy nghyfrinair rhag gollwng?
Nid yn uniongyrchol. Mae VPN yn amgryptio eich cysylltiad rhyngrwyd fel bod traffig a ryngir yn parhau’n annarllenadwy, sy’n bwysicaf ar rwydweithiau Wi-Fi cyhoeddus lle mae lladron seiber yn aml yn dal manylion mewngofnodi. Nid yw’n atal tor-diogelwch cronfa ddata cwmni fel un Equifax, felly dylai ategu, nid disodli, cyfrineiriau unigryw, 2FA, a rheolwr cyfrinair fel rhan o amddiffyniad haenog.
Pam mae rheolwyr cyfrineiriau’n fy amddiffyn hyd yn oed os yw gwefan rwyf yn ei defnyddio yn cael ei thorri?
Oherwydd bod pob cyfrif yn cael ei hun gyfrinair unigryw, cymhleth yn lle un rhannu, mae toriad ar un gwasanaeth dim ond yn datgelu’r un credensial sengl hwnnw, nid pob cyfrif sy’n gysylltiedig ag ef. Mae hyn yn gwrthwynebu ysgytiad credensial yn uniongyrchol, lle mae ymosodwyr yn cymryd cyfrineiriau a ddatgelwyd o un toriad ac yn eu ceisio yn erbyn safleoedd eraill, sy’n methu pan nad ydynt yn cael eu ailddefnyddio.
Beth ddylwn i ei wneud yn y 24 awr gyntaf ar ôl canfod fy nghredensialau mewn trosedd?
Newid y cyfrinair a ddatgelwyd ar unwaith ar y gwasanaeth hwnnw, yna diweddaru’r holl leoliad arall lle ailddefnyddiwyd, a galluogi 2FA ar gyfrifon yr effeithir arnynt yr un diwrnod. Rhybuddiwch lwyfannau perthnasol a chysylltwch â’ch banc os datgelwyd gwybodaeth ariannol. O fewn 24 awr, sganiwch dyfeisiau am malware ac ailosodwch gwestiynau diogelwch a allai weithredu fel llwybr mewngofnodi amgen.
Beth yw arwyddion rhybudd sy’n nodi bod fy cyfrif eisoes wedi’i gyfaddawdu?
Gwyliwch am fewngofnodiadau o leoliadau anghyfarwydd neu adegau na wnaethoch eu cychwyn, e-byst ailosod cyfrinair annisgwyl, cloi sydyn sy’n awgrymu bod rhywun arall wedi newid eich credensialau, a thâl anghymeradwy ar ddatganiadau banc. Adolygwch gofnodion ariannol bob wythnos yn ystod unrhyw ffenestr toriad amheus, oherwydd mae’r arwyddion hyn yn aml yn ymddangos cyn y byddech yn sylwi ar gyfaddawdu mewn ffordd arall.
Pa VPN sy’n cynnig yr amddiffyniad gorau yn erbyn lladrad credensial ar Wi-Fi cyhoeddus?
Mae NordVPN yn cynnig amddiffyniad VPN dwbl sy’n amgryptio’ch traffig ddwywaith ar draws 7,229 o weinyddion yn 150 gwlad, mae ExpressVPN yn paru amgryptio cryf gyda pholisi dim-log wedi’i ddilysu, ac mae CyberGhost yn rhedeg 9,600+ o weinyddion ar draws 100 gwlad gyda rhyngwyneb sy’n cynta i ddechreuwr. Mae pob tri yn amgryptio data mewn trosglwyddiad, sy’n bwysicaf ar rwydweithiau Wi-Fi heb eu hymddiried lle mae credensialau’n cael eu dal yn aml.
Sut olwg sydd ar strategaeth ddiogelwch gyfrinair gyflawn?
Mae strategaeth gyflawn yn haenu pum amddiffyniad: cyfrineiriau unigryw ar gyfer pob cyfrif, rheolwr cyfrinair i ymdrin â chymhlethdod, 2FA ar bob cyfrif sy’n ei gefnogi, gwiriadau tor-diogelwch rheolaidd drwy wasanaeth fel Have I Been Pwned, a VPN ar waith ar unrhyw rwydwaith nad ydych yn ymddiried ynddo. Mae newid manylion mewngofnodi ar unwaith ar ôl tor-diogelwch a chadw meddalwedd wedi’i glytio yn cwblhau’r dull, fel nad oes unrhyw fethiant unigol yn peryglu popeth.