Diogelu Data: Cyngor, Strategaethau a Chanllawiau Diogelwch Seiber
Diogelu eich data gyda strategaethau diogelu data profedig, cyngor a mesurau diogelwch seiber ar gyfer unigolion a busnesau.
 Michael Gargiulo
Llinell Isaf: Mae lladrata data yn achosi colled ariannol, lladrata hunaniaeth a niwed i enw da unigolion a busnesau fel ei gilydd. Mae amddiffyn yn ei erbyn yn ei gwneud yn angenrheidiol i ddefnyddio amgryptio, cyfrineiriau cryf, dilysu aml-ffactor, diweddariadau meddalwedd rheolaidd a hyfforddiant ymwybyddiaeth diogelwch y gweithwyr.
Mae diogelu data yn canolbwyntio ar y safeguards technegol, yr offer a’r strategaethau sy’n atal mynediad heb ganiatâd i wybodaeth sensitif. Mae’n trafod amgryptio, rheolaeth mynediad, atal tor-yn-cysylltiad a ymateb i ddigwyddiadau.
Nodyn: Mae’r dudalen hon yn trafod yr ochr ddiogelwch a technegol o ddiogelu data. Am hawliau cyfreithiol, cydymffurfiad GDPR, fframweithiau preifatrwydd defnyddwyr a rhwymedigaethau rheoliadol, gweler ein canllawiau preifatrwydd data.
Mae diogelu data cryf yn adeiladu hyder rhwng unigolion a’r sefydliadau sy’n trin eu gwybodaeth. Mae twf cyflym gwasanaethau cwmwl, gwaith o bell a dyfeisiau cysylltiedig wedi ehangu’r wyneb ymosod ar gyfer troseddwyr seiber. Mae safle diogelwch rhagweithiol yn helpu atal tor-yn-cysylltiadau ac yn grymuso defnyddwyr i weithredu ar y rhyngrwyd gyda hyder.
Pam Mae Diogelu Data yn Bwysig: Y Bygwth o Ladrata Data
Mae lladrata data yn fynediad heb ganiatâd, echdyniad a chamddefnyddio gwybodaeth werthfawr. Mae troseddwyr seiber, mewnwyr maleisus a chystadleuwyr i gyd yn targedu data sensitif er mwyn ennill ariannol neu ar gyfer camfanteisio.
Mae deall pwy sy’n dwyn data a beth maent yn ei dargedu yn darparu cyd-destun hanfodol ar gyfer adeiladu amddiffynion effeithiol. Nid yw’r nod dim ond ymwybyddiaeth ond gweithredu: mae pob categori bygwth yn mapio’n uniongyrchol i strategaeth diogelwch benodol.
Data a Dargedwyd Fwyaf gan Ladron
Data Personol
Mae lladrata hunaniaeth yn ôl yn uchod ymhlith troseddau seiber sy’n tyfu gyflymaf. Mae ymosodwyr yn defnyddio peirianneg gymdeithasol a phishing i ddwyllo unigolion i rannu cyfrineiriau, rhifau cardiau credyd neu rifau Yswiriant Cymdeithasol. Ar ôl i’r data gael ei ddwyn, mae’n tanio twyll ariannol. Mae dioddefwyr yn wynebu cyfrifon banc wedi’u gwacáu a hanesjob credyd wedi’u niweidio. Adnabod y tactegau hyn yw’r cam cyntaf tuag at atal.
Data Corfforaethol
Mae eiddo deallusol, cyfrinachau masnachol a chynlluniau strategol yn rhoi ymyl gystadleuol i gwmnïau. Gall tor-yn-cysylltiad sengl ddatgelu prosesau proprietary, rhestrau clïent neu fapiau cynllun cynnyrch. Canfu Adroddiad Cost Tor-yn-cysylltiad Data IBM 2023[1] fod y gost tor-yn-cysylltiad cyfartalog wedi cyrraedd $4.45 miliwn yn fyd-eang. Mae diogelu data corfforaethol yn gofyn am amddiffynion haenedig ar draws rhwydweithiau, pwynt diwedd a hymddygiad gweithwyr.
Sut Mae Ladron Data yn Gweithredu
Mae ymosodwyr yn defnyddio llawer o ddulliau i dorri drwy amddiffynion:
- Malware: Mae Trojans, firysau, worms a ransomware yn treiddio systemau i echdynnu neu amgryptio data. Dysgu mwy am fathau o malware.
- Peirianneg Gymdeithasol: Mae ysmotheiddiau phishing a spear-phishing yn twyllo defnyddwyr i ddatgelu manylion ymgodio neu osod meddalwedd faleisus.
- Lladrata Corfforol: Mae pydru ysgarthion, shoulder surfing a dwyn caledwedd (portatifs, dyfais USB) yn aros yn fectorau ymosod cyffredin.
Mae pob dull yn gofyn am wrthfesur penodol, a gwmpesir isod yn yr adran strategaethau.
Canlyniadau Tor-yn-cysylltiad Data
Mae lladrata data yn creu difrod diraddol i fusnesau ac unigolion:
- Colled ariannol: Mae costau uniongyrchol yn cynnwys ymchwiliad forensig, ffioedd cyfreithiol, dirwyon rheoliadol a hysbysu cwsmeriaid. Roedd y taliad ransomware cyfartalog yn fwy na $1.5 miliwn yn 2023.
- Niwed i enw da: Mae cwsmeriaid a phartneriaid yn colli hyder. Mae ailadeiladu credibilidad yn cymryd blynyddoedd.
- Atebolrwydd cyfreithiol: Mae toriadau HIPAA, GDPR neu CCPA yn ysgogi dirwyon a allai gyrraedd deg miliwn o ddoleri.
- Anfantais gystadleuol: Mae cyfrinachau masnachol neu gynlluniau strategol sy’n gollwng yn rhoi ymyl heb ei haeddu i wrthwynebwyr.
Mae gweithredu safeguards cryfach yn helpu atal un o’r ffurfiau mwyaf cyffredin o drosedd ariannol sy’n ymwneud â data.
Strategaethau Diogelu Data
Mae’r adran hon yn torri i lawr y safeguards technegol a gweithdrefnol craidd sy’n ffurfio amddiffyn cyflawn. Mae pob strategaeth yn mynd i’r afael â fector ymosod penodol a nodwyd uchod.
Amgryptio Data Wrth Orwedd a Mewn Trafodiad
Mae amgryptio yn trawsnewid data darllenadwy yn destun siffer y gall dim ond partïau awdurdodedig ei ddadgriptio. Dau brif fath yn bodoli:
- Mae amgryptio cymesur yn defnyddio allwedd rannu sengl ar gyfer amgryptio a dadgriptio. AES-256 yw’r safon gyfredol, a ddefnyddir gan lywodraeth a sefydliadau ariannol ledled y byd.
- Mae amgryptio anghymesur yn defnyddio pâr allweddi cyhoeddus/preifat. Mae TLS 1.3 yn diogelu traffig y wê gan ddefnyddio’r dull hwn. Mae’r allwedd gyhoeddus yn amgryptio; dim ond yr allwedd breifat sy’n cyfateb yn datgriptio.
Mae’r Sefydliad Cenedlaethol Safonau a Thechnoleg (NIST)[2] yn cyhoeddi safonau a chanllawiau amgryptio sy’n diffinio gofynion lleiaf ar gyfer asiantaethau ffederal a gwasanaethu fel manciau ar gyfer sefydliadau preifat. Cymhwyso amgryptio i ffeiliau storio, cronfeydd ddata, e-bost a holl ddata sy’n dod ar draws rhwydweithiau.
Gorfodi Cyfrineiriau Cryf a Rheolaeth Manylion Ymgodio
Mae diogelwch cyfrinair yn aros yn amddiffyn llinell flaen. Mae rheolwr cyfrinair yn cynhyrchu manylion ymgodio unigryw a chymhleth ar gyfer pob cyfrif ac yn eu storio mewn fawlt amgryptiedg. Nid yw hyn yn dileu cyfrineiriau gwan neu ail-ddefnyddio y mae ymosodwyr yn eu camfanteisio trwy ymosodiadau llenwad manylion ymgodio.
Mae’r ymarferion gorau yn cynnwys:
- Lleiafswm 12-gymeriad cyfrineiriau gyda mathau cymysg nodau
- Cyfrineiriau unigryw ar gyfer pob gwasanaeth
- Peidio â storio cyfrineiriau mewn testun plaen na dogfennau a rennir
Galluogi Dilysu Aml-Ffactor (MFA)
Mae dilysu dwy-ffactor (2FA) yn gofyn am prawf o hunaniaeth o ddwy ffynhonnell annibynnol. Y ffactor cyntaf yw nodwedd cyfrinair fel arfer. Yr ail yw dyfais gorfforol (tocyn diogelwch neu ffôn) neu sgan biometrig.
Mae dulliau MFA cyffredin yn cynnwys:
- Allweddi diogelwch caledwedd (YubiKey, Titan) sy’n cynhyrchu codau untro
- Apiau dilysu (Google Authenticator, Authy) sy’n cynhyrchu codau amser-seiliedig
- Codau SMS a anfonir i rif ffôn cofrestredig (llai diogel oherwydd risgiau bwrw-SIM)
Hyd yn oed os yw ymosodwr yn dwyn cyfrinair, mae MFA yn rhwystro mynediad heb yr ail ffactor. Mae’r Asiantaeth Diogelwch Seiber ac Seilwaith Hanfodol (CISA)[3] yn argymell MFA ar gyfer pob cyfrif, yn enwedig e-bost, bancio a systemau gweinyddol.
Manteisio Meddalwedd Gwrth-Firws a Gwrth-Malware
Mae offer gwrth-firys a gwrth-malware yn darparu sganio amser-real sy’n canfod firysau, worms, Trojans, ransomware a spyware. Mae’r datrysiadau hyn yn defnyddio cronfeydd data llofnod a dadansoddiad ymddygiad i adnabod bygythiadau cyn iddynt weithredu.
Cadw diffiniadau wedi’u diweddaru yn ddyddiol. Trefnu sganiau system llawn yn wythnosol. Ar gyfer defnyddwyr Apple, darganfod cyngor diogelwch cynhwysfawr yn VPN ar gyfer iPhone.
Cadw Meddalwedd Wedi’i Diweddaru a Rhwystrau
Mae meddalwedd heb ei phatsio yn y fector ymosod unigol mwyaf ar gyfer ysbladdau hysbys. Mae ymosodwyr yn rhyngdroi patshau diogelwch cyhoeddus i dargedu systemau heb ddiweddaru.
- Galluogi diweddariadau awtomatig ar holl systemau gweithredu ac apiau
- Blaenoriaethu patshau critigol a thrwm-ddifrifoldeb o fewn 48 awr o ryddhau
- Cynnal rhestr gwydor o’r holl feddalwedd i sicrhau nad yw dim yn syrthio drwy’r grid
Gweithredu Diogelu Mur Tân
Mae murian tân yn rheoli traffig rhwng rhwydweithiau mewnol yr hyder a ffynonellau allanol nas ystyrir. Mae mathau yn cynnwys:
- Murian tân hidlo pecyn sy’n harchwilio pecynnau data unigol
- Murian tân archwilio statws sy’n olrhain cysylltiadau gweithredol
- Murian tân y genhedlaeth nesaf (NGFW) sy’n ychwanegu archwiliad dwfn pecyn, atal treiddiad a thargedwriaeth cymwysiad
Ffurfweddwch murian tân gan ddefnyddio’r egwyddor o fraint lleiaf: rhwystro holl draffig yn ddiofyn a chaniatáu dim ond yr hyn sydd angen yn benodol. Adolygu rheolau yn chwarterol.
Monitro gyda Systemau Canfod ac Atal Treiddiad
Mae Systemau Canfod Treiddiad (IDS) yn dadansoddi traffig rhwydwaith ac yn rhybuddio gweinyddwyr i batrymau amheus. Mae Systemau Atal Treiddiad (IPS) yn mynd ymhellach trwy rwysto bygythiadau a ganfyddwyd yn awtomatig.
Mae datrysiadau Canfod ac Ymateb Pwynt Diwedd (EDR) yn ymestyn y monitro hwn i ddyfeisiau unigol, gan ganfod malware sy’n mynd heibio amddiffynion perimedr. Dylai sefydliadau ddatblygu monitro ar lefel rhwydwaith ac ar lefel pwynt diwedd ar gyfer gweledoliaeth gynhwysfawr.
Ymateb i Ddigwyddiad ac Adfer
Adeiladu Cynllun Ymateb i Ddigwyddiad
Mae Cynllun Ymateb i Ddigwyddiad yn diffinio’n union pwy sy’n gwneud beth pan fydd tor-yn-cysylltiad yn digwydd. Mae cynllun effeithiol yn cynnwys:
- Tîm Ymateb i Ddigwyddiad a ddynodwyd gyda sgiliau mewn dadansoddiad system, forenseg digidol a chyfathrebu
- Gweithdrefnau chwyddo clir ac etholau cyfathrebu
- Rolau diffiniedig ar gyfer cynhwysiad, dileu, adfer ac adolygiad ar ôl digwyddiad
Mae sefydliadau sy’n profi eu cynllun ymateb i ddigwyddiad trwy ymarferion tabl crwn yn lleihau costau tor-yn-cysylltiad gan gyfartaledd o $232,000, yn ôl ymchwil IBM.
Cyflawni Copyiau Wrth Gefn Data Rheolaidd
Mae ymarferion araf cefn yn cynnwys:
- Rheol 3-2-1: Cadw 3 copi o ddata ar 2 fath gwahanol o gyfryngau gydag 1 storio oddi wrth y safle
- Amgryptio pob data wrth gefn
- Profi gweithdrefnau adfer yn chwarterol i ddilysu digonolrwydd wrth gefn
- Storio copyiau wrth gefn mewn storio aer-aelwyd neu amfedryddiol i ddiogelu yn erbyn ransomware
Archwiliadau Diogelwch a Hyfforddiant Gweithwyr
Cynnal Archwiliadau Diogelwch Rheolaidd
Mae archwiliadau diogelwch yn adnabod bregusrwydd cyn i ymosodwyr eu gwneud. Mae mathau yn cynnwys:
- Asesiadau bregusrwydd sy’n sganio systemau ar gyfer gwendidau hysbys
- Profi treiddiad sy’n dynwared ymosodiadau byd-go i brofi amddiffynion
- Archwiliadau cydymffurfiad sy’n dilysu cydymffurfiad â gofynion rheoliadol
Trefnwch sganiau bregusrwydd yn fisol a phrofion treiddiad yn flynyddol ar y lleiaf.
Hyfforddi Gweithwyr ar Ymwybyddiaeth Diogelwch
Bai dynol yw’r prif achos tor-yn-cysylltiad. Darganfu Adroddiad Ymchwiliad Tor-yn-cysylltiad Data Verizon 2023[4] fod 74% o elor-yn-cysylltiadau yn cynnwys elfen ddynol.
Mae rhaglenni hyfforddi effeithiol yn trafod:
- Adnabod phishing a gweithdrefnau adroddiad
- Arferion pori diogel a pholisïau dyfais USB
- Rheolau trin data mewnol a dosbarthiad
- Hylen cyfrinair ac ymrestriad MFA
Rhedeg efelychiadau phishing yn chwarterol. Olrhain cyfraddau clicio a thargedu troseddwyr ailadroddus gyda hyfforddiant ychwanegol.
Datblygu Polisïau Diogelwch a Gweithdrefnau
Mae polisïau ysgrifenedig yn gosod disgwyliadau clir ar gyfer trin data, rheolaeth mynediad, defnydd dderbyniol a adroddiad digwyddiad. Adolygu a diweddaru polisïau yn flynyddol neu pryd bynnag y bydd rheoliadau’n newid. Sicrhau bod pob gweithiwr yn cydnabod ac yn llofnodi polisïau diweddaredig.
Cydymffurfiad Cyfreithiol a Rheoliadol
Mae deall cyfreithiau cymwys yn hanfodol ar gyfer unrhyw raglen diogelu data. Mae rheoliadau allweddol yn cynnwys:
HIPAA (Deddf Portability a Chyfrifoldeb Yswiriant Iechyd)
Wedi’i deddfu yn 1996, mae HIPAA[5] yn ei gwneud yn ofynnol i ddarparwyr gofal iechyd, yswirivyr a’u cydlaborwyr busnes ddiogelu gwybodaeth iechyd claf. Mae mandadu cydymffurfiad yn cynnwys amgryptio data, cyfyngiadau mynediad, llwybrau archwilio a’u trin dogfennau meddygol yn ddiogel. Gall cleifion gyflwyno cwyno gyda’r Adran Iechyd a Gwasanaethau Dynol am losgedd preifatrwydd. Mae dirwyon sifil a throseddol yn cymhwyso ar gyfer meth-gydymffurfiad.
GDPR (Rheoliad Diogelu Data Cyffredinol)
Gweithredodd yr UE GDPR[6] ar Fai 25, 2018, yn disodli’r Gyfarwyddeb Diogelu Data 1995. Mae’n ei gwneud yn ofynnol i sefydliadau sy’n trin data personol trigolion yr UE sicrhau cydsyniad benodol, egluro defnydd data yn glir, a darparu mecanweithiau ar gyfer mynediad data, cywiro a dileu. Mae GDPR yn diffinio dwy rol allweddol:
- Rheolwr: Yr endid sy’n penderfynu pam ac sut y caiff data personol ei brosesu
- Proseswyd: Trydydd parti sy’n prosesu data ar ran y rheolwr
Mae dirwyon yn cyrraedd hyd at €20 miliwn neu 4% o refeniw blynyddol byd-eang, p’un bynnag a yw’n uwch.
CCPA a Chyfreithiau Eraill Talaith yr Eidl Unedig
Mae’r Deddf Preifatrwydd Defnyddwr California a chyfreithiau tebyg ar lefel talaith yn rhoi hawliau i drigolion dros eu data personol. Mae’r FTC[7] hefyd yn gorfodi gofynion diogelwch data ar draws diwydiannau.
Cydymffurfio â Fframweithiau Diogelwch
Mae fframweithiau diogelwch seiber yn darparu dulliau strwythuredig i weithredu amddiffynion. Mae fframweithiau mawr yn cynnwys:
- Fframwaith Diogelwch Seiber NIST[8]: Wedi’i drefnu o amgylch pump swyddogaeth (Adnabod, Diogelu, Canfod, Ymateb, Adfer), wedi’i fabwysiadu yn eang ar draws diwydiannau
- ISO 27001: Safon ryngwladol ar gyfer systemau rheolaeth diogelwch gwybodaeth
- CIS Critical Security Controls: Set flaenoriaethol o 18 gweithred sy’n mynd i’r afael â’r fectorau ymosod mwyaf cyffredin
Mae tystysgrïfau fel ISO 27001 a SOC 2 yn dangos cydymffurfiad i bartneriaid a chwsmeriaid, gan adeiladu hyder a lleihau risg trydydd parti.
Crynodeb Ymarferion Gorau
| Haen Diogelu | Dull | Amddiffyn yn Erbyn |
|---|---|---|
| Amgryptio | AES-256 ar orwedd, TLS 1.3 mewn trafodiad | Sugno, lladrata |
| Rheolaeth Mynediad | Cyfrineiriau, MFA, mynediad seiliedig ar rôl | Mewngofnodiau heb ganiatâd |
| Diweddariadau Meddalwedd | Patsh o fewn 48 awr o ryddhau | Ysbladdau bregusrwydd |
| Mur Tân | Hidlo pecyn, NGFW | Mynediad rhwydwaith heb ganiatâd |
| IDS/IPS | Monitro traffig amser-real | Treiddiad, symudiad ochrol |
| Hyfforddiant Gweithwyr | Efelychiadau phishing, polisïau diogelwch | Peirianneg gymdeithasol, bai dynol |
| Copyiau Wrth Gefn Data | Rheol 3-2-1, storio amgryptio oddi wrth safle | Ransomware, colled ddamweiniol |
| Cynllun Ymateb i Ddigwyddiad | Tîm diffiniedig a gweithdrefnau profedig | Cynhwysiad niwed, adfer |
Tip: Amgryptio yw’r sylfaen diogelu data. Hyd yn oed os yw ymosodwyr yn torri drwy’ch perimedr, mae data amgryptio yn aros heb ddarllen heb yr allwedd. Defnyddiwch amgryptio ar gyfer ffeiliau storio a data mewn trafodiad, a chymhwyso dilysu aml-ffactor fel rhwystr ail yn erbyn lladrata manylion ymgodio.
Casgliad
Mae lladrata data yn boson arwyddocaol ac yn tyfu i ddiogelwch personol a phroffesiynol. Mae’r strategaethau technegol a nodwyd yma yn darparu amddiffyn haenedig: mae amgryptio yn diogelu data yn y craidd, mae rheolaeth mynediad yn cyfyngu ar amlygiad, mae monitro yn canfod bygythiadau’n gynnar, a chynlluniau ymateb i ddigwyddiad yn lleihau niwed.
Mae dyfodol diogelu data yn dibynnu ar wella parhaus. Bydd deallusrwydd artiffisial, pensaernïaeth di-hyder a thechnegau amgryptio uwch yn llunio’r genhedlaeth nesaf o amddiffynion. Mae sefydliadau ac unigolion sy’n buddsoddi mewn y safeguards hyn heddiw yn adeiladu gwrthryfelwch yn erbyn bygythiadau yfory.
Cyfeiriadau
Adnoddau ar gyfer y dudalen hon
Siartiau a delweddau cyfeirio o'n profion, am ddim i'w gweld a'u rhannu.
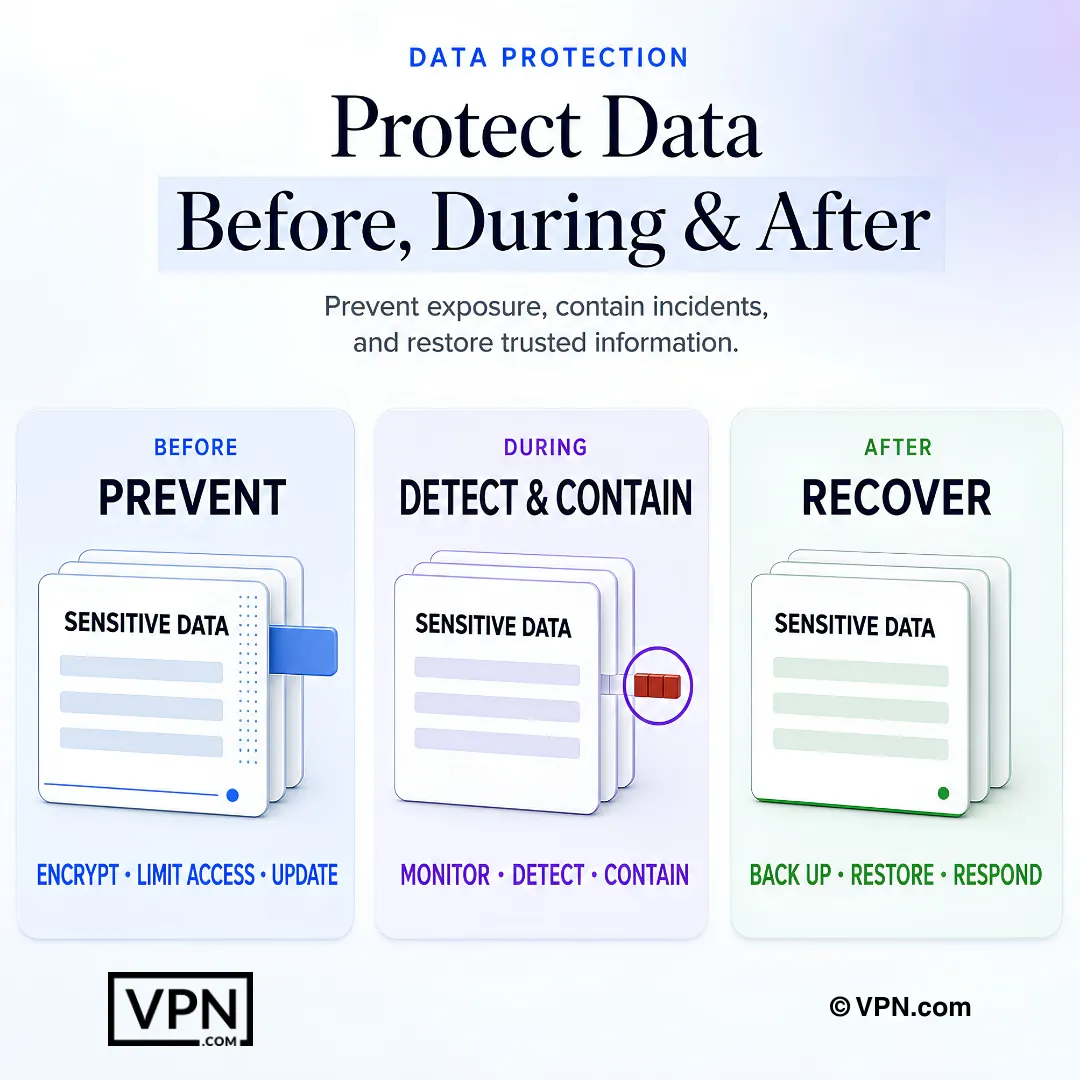
Mae diogelu data cyflawn yn atal amlygiad, yn cyfyngu digwyddiadau gweithredol, ac yn adfer gwybodaeth ddibynadwy wedyn.
Cwestiynau a Ofynnir yn Aml
Beth yw diogelu data a sut mae’n wahaniaethu oddi wrth breifatrwydd data?
Mae diogelu data yn trafod y safeguards technegol, yr offer a’r strategaethau sy’n atal mynediad heb ganiatâd i wybodaeth sensitif: amgryptio, rheolaeth mynediad, atal tor-yn-cysylltiad ac ymateb i ddigwyddiad. Mae preifatrwydd data yn trafod hawliau cyfreithiol a rhwymedigaethau rheoliadol fel cydymffurfiad GDPR a fframweithiau defnyddwyr yn lle. Mae’r canllaw hwn yn canolbwyntio ar yr ochr diogelwch a thechnegol; mae manylion cyfreithiol a rheoliadol yn byw ar ganllawiau preifatrwydd data ar wahân y safle.
Pa ddata y mae ladron yn eu targedu fwyaf, a sut maent yn eu dwyn?
Mae ladron yn targedu data personol (cyfrineiriau, rhifau cardiau credyd, rhifau Yswiriant Cymdeithasol) a data corfforaethol (eiddo deallusol, cyfrinachau masnachol, rhestrau clïent). Maent yn eu dwyn trwy dri prif ddull: malware fel trojans a ransomware, peirianneg gymdeithasol fel phishing a spear-phishing, a lladrata corfforol fel portatifs, dyfeisiau USB na ddwyn neu shoulder surfing wedi’u dwyn. Mae pob dull yn gofyn am wrthfesur penodol.
Beth yw cost tor-yn-cysylltiad data i fusnes mewn gwirionedd?
Roedd cost tor-yn-cysylltiad data cyfartalog i fusnesau $4.45 miliwn yn fyd-eang yn 2023, yn ôl Adroddiad Cost Tor-yn-cysylltiad Data IBM. Roedd taliadau ransomware yn unig yn cyfartalogi mwy na $1.5 miliwn y flwyddyn honno. Mae canlyniadau’n diraddoli ymhellach i atebolrwydd cyfreithiol, gyda thoriadau HIPAA, GDPR neu CCPA yn ysgogi dirwyon sy’n gyrraedd deg miliwn o ddoleri, ynghyd â niwed i enw da sy’n cymryd blynyddoedd i’w ailadeiladu.
Sut mae amgryptio yn diogelu data wrth orwedd a mewn trafodiad?
Mae amgryptio yn trawsnewid data darllenadwy yn destun siffer y gall dim ond partïau awdurdodedig ei ddadgriptio. Mae amgryptio cymesur, fel AES-256, yn defnyddio un allwedd rannu ac yw’r safon gyfredol ar gyfer llywodraethau a sefydliadau ariannol. Mae amgryptio anghymesur yn defnyddio pâr allweddi cyhoeddus/preifat, fel y mae TLS 1.3 yn ei wneud i ddiogelu traffig y wê. Mae NIST yn cyhoeddi’r safonau sy’n diffinio’r gofynion lleiaf ar gyfer y ddau ddull.
Beth sy’n gwneud dilysu aml-ffactor yn effeithiol yn erbyn cyfrineiriau wedi’u dwyn?
Mae MFA yn gofyn am prawf o hunaniaeth o ddwy ffynhonnell annibynnol, fel arfer cyfrinair a phlyg dyfais corfforol neu sgan biometrig, felly ni all cyfrinair wedi’i ddwyn yn unig roi mynediad. Mae dewisiadau yn cynnwys allweddi caledwedd fel YubiKey, apiau dilysu fel Google Authenticator, a chodau SMS, er bod SMS yn wannach oherwydd perygl bwrw-SIM. Mae CISA yn argymell MFA ar holl gyfrifon, yn enwedig e-bost a bancio.
Beth yw’r gwahaniaeth rhwng gwrth-firys, murian tân a IDS/IPS?
Maent yn amddiffyn haenau gwahanol. Mae meddalwedd gwrth-firys a gwrth-malware yn sganio mewn amser-real ar gyfer firysau, trojans a ransomware gan ddefnyddio cronfeydd data llofnod a dadansoddiad ymddygiad. Mae murian tân, gan gynnwys mathau hidlo pecyn a nesaf-genhedlaeth, yn rheoli traffig rhwydwaith o dan fodel lleiaf braint. Mae IDS/IPS ac EDR yn monitro ar gyfer gweithgaredd amheus ar lefel rhwydwaith a lefel dyfais, gydag IPS yn rwystro bygythiadau a ganfyddwyd yn awtomatig.
A oes gwir angen rheolwr cyfrinair arnaf, neu a yw cyfrineiriau cryf yn ddigon?
Mae rheolwr cyfrinair yn amddiffyn craidd oherwydd ei fod yn cynhyrchu manylion ymgodio unigryw a chymhleth ar gyfer pob cyfrif ac yn eu storio mewn fawlt amgryptio, gan ddileu’r cyfrineiriau gwan neu ail-ddefnyddio y mae ymosodiadau llenwad manylion ymgodio yn eu camfanteisio. Paru gyda chyfrineiriau 12-gymeriad-lleiafswm gan ddefnyddio mathau cymysg nodau, a peidio â storio manylion ymgodio mewn testun plaen na dogfennau a rennir.
Beth yw’r rheol wrth gefn 3-2-1, a pham mae’n bwysig?
Mae’r rheol 3-2-1 yn golygu cadw 3 copi o’ch data ar 2 fath gwahanol o gyfryngau gydag 1 copi wedi’i storio oddi wrth y safle. Mae ymarfer gorau hefyd yn galw am amgryptio pob data wrth gefn, profi gweithdrefnau adfer yn chwarterol, a defnyddio storio aer-aelwyd neu amfedryddiol yn benodol oherwydd ei fod yn amddiffyn copyiau wrth gefn rhag ransomware sy’n targedu gyrau cysylltiedig.
Pa mor aml y dylai sganiau bregusrwydd a phrofion treiddiad redeg?
Trefnwch asesiadau bregusrwydd yn fisol a phrofion treiddiad o leiaf yn flynyddol. Mae asesiadau bregusrwydd yn sganio systemau ar gyfer gwendidau hysbys, profi treiddiad yn dynwared ymosodiadau byd-go, ac archwiliadau cydymffurfiad yn dilysu cydymffurfiad â rheoliadau fel HIPAA neu GDPR. Mae tystysgrïfau fel ISO 27001 a SOC 2 yn dangos yr archwiliadau hyn i bartneriaid ac yn lleihau risg trydydd parti.
Pam mae hyfforddiant diogelwch gweithwyr mor bwysig?
Bai dynol yw’r prif achos tor-yn-cysylltiad: darganfu Adroddiad Ymchwiliad Tor-yn-cysylltiad Data Verizon 2023 fod 74% o elor-yn-cysylltiadau yn cynnwys elfen ddynol. Mae rhaglenni effeithiol yn rhedeg efelychiadau phishing yn chwarterol, yn olrhain cyfraddau clicio, ac yn hyfforddi troseddwyr ailadroddus, tra’n trafod pori diogel, polisïau dyfais USB, rheolau dosbarthiad data a hymrestriad MFA, wedi’u cefnogi gan bolisïau ysgrifenedig y mae gweithwyr yn eu llofnodi yn flynyddol.
Beth yw cynllun ymateb i ddigwyddiad a pham mae’n bwysig?
Mae cynllun ymateb i ddigwyddiad yn diffinio’n union pwy sy’n gwneud beth pan fydd tor-yn-cysylltiad yn digwydd, gan gynnwys tîm ymateb a ddynodwyd gyda sgiliau mewn dadansoddiad system, forenseg digidol a chyfathrebu, gweithdrefnau chwyddo clir, a rolau diffiniedig ar gyfer cynhwysiad, dileu, adfer a hadolygiad ar ôl digwyddiad. Darganfu ymchwil IBM fod sefydliadau sy’n profi eu cynllun trwy ymarferion tabl crwn yn lleihau costau tor-yn-cysylltiad gan gyfartaledd o $232,000.
Pa reoliadau sy’n gofyn am ddiogelu data, a beth yw’r cosau dirwy?
Mae tri phrif fframwaith yn cymhwyso. Mae HIPAA, wedi’i deddfu yn 1996, yn gofyn am amgryptio a chyfyngiad mynediad ar gyfer data iechyd claf, gyda dirwyon sifil a throseddol ar gyfer meth-gydymffurfiad. Mae GDPR, yn weithredol ers Fai 25, 2018, yn mandadu cydsyniad ac hawliau data ar gyfer data trigolion yr UE, gyda dirwyon hyd at €20 miliwn neu 4% o refeniw blynyddol byd-eang. Mae CCPA yn rhoi hawliau tebyg i drigolion California, wedi’u gorfodi ochr yn ochr â gofynion diogelwch data FTC.
Sut mae fframweithiau fel NIST CSF neu ISO 27001 yn helpu strwythuro amddiffyn?
Maent yn rhoi dull strwythuredig i sefydliadau yn lle trwsiadau ad hoc. Mae’r Fframwaith Diogelwch Seiber NIST yn trefnu amddiffynion o amgylch pump swyddogaeth: Adnabod, Diogelu, Canfod, Ymateb a Dim Adfer. Mae ISO 27001 yn safon ryngwladol ar gyfer systemau rheolaeth diogelwch gwybodaeth, a’r CIS Critical Security Controls yn blaenoriaethu 18 gweithred yn erbyn y fectorau ymosod mwyaf cyffredin. Mae tystysgrïfau ISO 27001 a SOC 2 yn signal cydymffurfiad hwn i bartneriaid.