Διαρροή Κωδικών Πρόσβασης: Αιτίες, Κίνδυνοι και Πώς να Παραμείνετε Ασφαλείς
Μάθετε γιατί συμβαίνουν διαρροές κωδικών πρόσβασης, τους κινδύνους για τους λογαριασμούς σας και αποδεδειγμένες άμυνες όπως ισχυροί μοναδικοί κωδικοί και ταυτοποίηση δύο παραγόντων για να προστατευτείτε.
 Michael Gargiulo
Συνοπτικά: Οι κλεμμένα διαπιστευτήρια εμφανίστηκαν σε σχεδόν το ένα τρίτο των παραβιάσεων την τελευταία δεκαετία, σύμφωνα με την Verizon. Η χρήση μοναδικών, ισχυρών κωδικών για κάθε λογαριασμό, η ενεργοποίηση της αυθεντικοποίησης δύο παραγόντων και ο έλεγχος για διαρροές μέσω του “Have I Been Pwned?” αποτελούν τις βασικές άμυνες κατά της κλοπής διαπιστευτηρίων.
Μια διαρροή κωδικών πρόσβασης συμβαίνει όταν χάκερ αποκτούν μη εξουσιοδοτημένη πρόσβαση σε αποθηκευμένους κωδικούς πρόσβασης από τη βάση δεδομένων μιας εταιρείας και τους εκθέτουν δημόσια ή τους πουλούν σε αγορές του σκοτεινού ιστού. Η Έκθεση Έρευνας Παραβιάσεων Δεδομένων 2024 της Verizon διαπίστωσε ότι κλεμμένα διαπιστευτήρια εμφανίστηκαν σε σχεδόν το ένα τρίτο (31%) των παραβιάσεων[1] τα τελευταία 10 χρόνια, γεγονός που καθιστά τα διαπιστευτήρια βασικό στοιχείο του τρόπου με τον οποίο οι οργανισμοί παραβιάζονται.
Αυτή η ανησυχητική πραγματικότητα δείχνει γιατί τα περιστατικά διαρροής κωδικών πρόσβασης απαιτούν προσοχή. Δεν είναι μικρές δυσλειτουργίες. Είναι σημαντικές παραβιάσεις που προκαλούν σοβαρές οικονομικές απώλειες και καταστρέφουν την εμπιστοσύνη σε λίγα λεπτά. Είτε προστατεύετε προσωπικές πληροφορίες είτε διασφαλίζετε δεδομένα επιχείρησης, η κατανόηση των κινδύνων της έκθεσης διαπιστευτηρίων είναι κρίσιμη. Αυτές οι διαρροές χτυπούν οποιονδήποτε, οπουδήποτε. Οι συνέπειες συχνά επεκτείνονται πέρα από τα άμεσα θύματα σε ολόκληρες οργανώσεις.
Πώς οι Κωδικοί Πρόσβασης Καταλήγουν σε Διαρροές Δεδομένων
Η κατανόηση του τρόπου με τον οποίο τα διαπιστευτήρια κλέβονται σας βοηθά να αμυνθείτε κατά των πιο κοινών μεθόδων επίθεσης.
Κοινές Μέθοδοι που Χρησιμοποιούν οι Χάκερ για να Κλέψουν Διαπιστευτήρια
Οι κωδικοί πρόσβασης συχνά πέφτουν στα λάθος χέρια μέσω μεθόδων όπως επιθέσεις phishing, όπου οι χάκερ σας εξαπατούν ώστε να παραδώσετε πληροφορίες προσποιούμενοι αξιόπιστες οντότητες. Άλλη κοινή μέθοδος περιλαμβάνει κακόβουλο λογισμικό που εγκαθίσταται κρυφά στη συσκευή σας και καταγράφει κάθε πληκτρολόγηση. Οι χάκερ στοχεύουν επίσης απευθείας τις βάσεις δεδομένων της εταιρείας, εκμεταλλευόμενοι τα κενά ασφάλειας για να κλέψουν εκατομμύρια εγγραφές ταυτόχρονα.
Μόλις κλαπούν, αυτά τα διαπιστευτήρια εμφανίζονται συχνά στο σκοτεινό διαδίκτυο. Οι εγκληματίες τα πωλούν ή τα ανταλλάσσουν μαζικά, διευκολύνοντας περαιτέρω επιθέσεις σε πολλές πλατφόρμες.
Κυριότερες παραβιάσεις διαπιστευτηρίων που διαμόρφωσαν την ψηφιακή ασφάλεια
Η ιστορία των διαρροών κωδικών πρόσβασης περιλαμβάνει παραβιάσεις που αποκάλυψαν σοβαρές ευπάθειες ασφαλείας. Η παραβίαση της T-Mobile το 2021 επηρέασε 76,6 εκατομμύρια άτομα[2] σύμφωνα με την FCC, και τα κλαπέντα δεδομένα περιλάμβαναν ονόματα, ημερομηνίες γέννησης και αριθμούς κοινωνικής ασφάλισης για εκατομμύρια τρέχοντες, πρώην και δυνητικούς πελάτες.
Η επίθεση στην Equifax το 2017 παραμένει ένα από τα πιο σημαντικά περιστατικά: σύμφωνα με την FTC, εξέθεσε τα προσωπικά δεδομένα 147 εκατομμυρίων ανθρώπων[3]. Τα γεγονότα αυτά αναδεικνύουν την ανάγκη για ισχυρή κρυπτογράφηση και άμεση διόρθωση των ευπαθειών ασφαλείας.
Οι Πιο Κοινοί (και Χειρότεροι) Κωδικοί Πρόσβασης που Χρησιμοποιούνται Ακόμα
Παρά τη διαδεδομένη ευαισθητοποίηση για την κλοπή διαπιστευτηρίων, εκατομμύρια άνθρωποι χρησιμοποιούν εξαιρετικά αδύναμους κωδικούς πρόσβασης. Τα κοινά παραδείγματα περιλαμβάνουν:
→ admin → password2024 → password → 12345 → 654321 → Iloveyou → qwerty → 1111111 (ή 222222, 3333333, 4444444, 5555555, κ.λπ.) → 123123 → abc123 → asdfgh
Αυτοί οι κωδικοί συγκαταλέγονται μεταξύ των πιο εύκολων προς εικασία για τους κυβερνοεγκληματίες, γι’ αυτό και η καθοδήγηση του NIST αναφέρει ότι οι υπηρεσίες πρέπει να συγκρίνουν τους νέους κωδικούς με λίστες συχνά χρησιμοποιούμενων και προηγουμένως διαρρευσμένων τιμών[4] και να απορρίπτουν τις αντιστοιχίες. Η χρήση ενός από αυτούς μοιάζει με το να κλειδώνετε τα πολύτιμα αντικείμενά σας σε ένα ντουλάπι αφήνοντας το κλειδί στην κλειδαριά.
Πρόληψη Διαρροών Κωδικών Πρόσβασης: Αποδεδειγμένες Τακτικές και Καλές Πρακτικές
Η υιοθέτηση προληπτικών μέτρων ενισχύει τη συνολική θέση ασφάλειας του σας. Με τις παραβιάσεις διαπιστευτηρίων πλέον αναμενόμενες και όχι εξαιρετικές, η λήψη μέτρων για να ασφαλίσετε τους κωδικούς πρόσβασής σας δεν είναι πλέον προαιρετική.
Δημιουργήστε Ισχυρά, Μοναδικά Διαπιστευτήρια για Κάθε Λογαριασμό
Η προστασία της ψηφιακής ταυτότητάς σας ξεκινά με τους ίδιους τους κωδικούς πρόσβασης:
→ Μοναδικοί κωδικοί πρόσβασης: Κάθε διαδικτυακός λογαριασμός χρειάζεται έναν διαφορετικό, ισχυρό κωδικό πρόσβασης[5]. Η επαναχρησιμοποίηση κωδικών σε πολλούς ιστότοπους σημαίνει ότι μία μόνο παραβίαση μπορεί να θέσει σε κίνδυνο κάθε λογαριασμό που μοιράζεται τα ίδια διαπιστευτήρια.
→ Έλεγχος ταυτότητας δύο παραγόντων (2FA): Η προσθήκη δεύτερου βήματος επαλήθευσης σημαίνει ότι ακόμη κι αν κάποιος κλέψει τον κωδικό σας, δεν μπορεί να ολοκληρώσει το δεύτερο βήμα[6] για να αποκτήσει πρόσβαση στους λογαριασμούς σας. Η Microsoft αναφέρει ότι το MFA μπορεί να αποκλείσει πάνω από 99,9 τοις εκατό των επιθέσεων παραβίασης λογαριασμών[7]. Λαμβάνετε έναν κωδικό στην κινητή συσκευή σας ή χρησιμοποιείτε μια βιομετρική μέθοδο, όπως το αποτύπωμα δακτύλου. Το 2FA συνδυάζει κάτι που γνωρίζετε (τον κωδικό σας) με κάτι που έχετε (το τηλέφωνό σας), καθιστώντας πολύ πιο δύσκολη την είσοδο των επιτιθέμενων.
Κατασκευάστε Κωδικούς Πρόσβασης που Αντιστέκονται σε Επιθέσεις Brute-Force
Η ασφάλιση των λογαριασμών σας απαιτεί απλή, σκόπιμη προσπάθεια:
→ Μακριές φράσεις πρόσβασης: Η CISA συνιστά κωδικούς πρόσβασης τουλάχιστον 16 χαρακτήρων[5] και προτείνει μια εύκολα απομνημονεύσιμη φράση 4 έως 7 άσχετων μεταξύ τους λέξεων, ως εναλλακτική των τυχαίων συμβολοσειρών. Το μήκος αντέχει πολύ καλύτερα στην αποκρυπτογράφηση σε σχέση με σύντομους, απλούς κωδικούς.
→ Αλλαγή μετά από Παραβίαση: Οι οδηγίες του NIST αναφέρουν ότι οι υπηρεσίες δεν πρέπει να απαιτούν περιοδική αλλαγή κωδικών πρόσβασης[4], αλλά πρέπει να επιβάλλουν αλλαγή όταν υπάρχουν ενδείξεις παραβίασης. Ακολουθήστε τον ίδιο κανόνα και εσείς: μετά από οποιαδήποτε αναφερόμενη παραβίαση, ενημερώστε άμεσα τα επηρεαζόμενα διαπιστευτήρια.
Χρησιμοποιήστε έναν Διαχειριστή Κωδικών Πρόσβασης για να Χειριστείτε την Πολυπλοκότητα
Η διαχείριση δεκάδων ισχυρών κωδικών πρόσβασης δεν απαιτεί απομνημόνευση:
→ Διαχειριστές κωδικών: Η συμβουλή του CISA είναι να χρησιμοποιείτε διαχειριστή κωδικών αντί να γράφετε τους κωδικούς σας[5]. Αυτά τα εργαλεία δημιουργούν, αποθηκεύουν και ανακτούν πολύπλοκους κωδικούς από μια κρυπτογραφημένη βάση δεδομένων, και σημαδεύουν τους αδύναμους ή επαναχρησιμοποιημένους. Θυμάστε μόνο έναν κύριο κωδικό. Οι μοναδικοί κωδικοί περιορίζουν τη ζημιά όταν μια άλλη υπηρεσία υποστεί παραβίαση.
→ Λύσεις Enterprise από MSPs: Οι οργανώσεις επωφελούνται από διαχειριζόμενα συστήματα κωδικών πρόσβασης που περιλαμβάνουν Single Sign-On (SSO) και ολοκληρωμένες δυνατότητες ελέγχου. Αυτές οι λύσεις ενισχύουν τόσο την ευκολία όσο και την ασφάλεια σε μεγάλη κλίμακα.
Προσθέστε ένα VPN ως Επιπλέον Στρώμα Ασφάλειας
Ένα VPN συμπληρώνει την ασφάλεια του κωδικού πρόσβασης σας προστατεύοντας τα δεδομένα κατά τη μεταφορά:
→ Κρυπτογράφηση: Ένα VPN κρυπτογραφεί τη σύνδεσή σας στο διαδίκτυο, καθιστώντας τα δεδομένα που στέλνετε και λαμβάνετε ανευνόητα σε οποιονδήποτε που τα παρεμποδίσει.
→ Ασφαλής χρήση δημόσιου Wi-Fi: Σύμφωνα με την FTC, οι περισσότεροι ιστότοποι χρησιμοποιούν πλέον κρυπτογράφηση[8], γεγονός που κάνει το δημόσιο Wi-Fi συνήθως ασφαλές όταν βλέπετε https. Ένα VPN προσθέτει ένα επιπλέον επίπεδο σε δίκτυα που δεν εμπιστεύεστε, αλλά δεν σταματά μια παραβίαση βάσης δεδομένων μιας εταιρείας.
| Βήμα | Ενέργεια | Προτεραιότητα |
|---|---|---|
| 1 | Αλλάξτε αμέσως τον διαρρεθέντα κωδικό πρόσβασης σε αυτήν την υπηρεσία | Άμεση |
| 2 | Αλλάξτε τον σε οποιονδήποτε άλλο λογαριασμό όπου επανάχρησης αυτόν τον κωδικό | Άμεση |
| 3 | Ενεργοποιήστε Ταυτοποίηση Δύο Παραγόντων (2FA) στους προσβλημένους λογαριασμούς | Την ίδια μέρα |
| 4 | Ειδοποιήστε τις σχετικές πλατφόρμες σχετικά με πιθανή μη εξουσιοδοτημένη πρόσβαση | Την ίδια μέρα |
| 5 | Επικοινωνήστε με την τράπεζά σας ή τον εκδότη της πιστωτικής κάρτας εάν εκτέθησαν οικονομικές πληροφορίες | Την ίδια μέρα |
| 6 | Σαρώστε τις συσκευές για κακόβουλο λογισμικό χρησιμοποιώντας λογισμικό antivirus | Εντός 24 ωρών |
| 7 | Επαναφέρετε τις ερωτήσεις ασφάλειας που θα μπορούσαν να χρησιμεύσουν ως εναλλακτικές διαδρομές σύνδεσης | Εντός 24 ωρών |
| 8 | Παρακολουθήστε τις τραπεζικές καταστάσεις και τις αναφορές πιστοληπτικής ικανότητας για ύποπτη δραστηριότητα | Συνεχής |
Συμβουλή: Χρησιμοποιήστε την υπηρεσία “Have I Been Pwned?”[9] για να ελέγξετε αν η διεύθυνση email σας εμφανίζεται σε κάποια γνωστή παραβίαση δεδομένων. Ρυθμίστε δωρεάν ειδοποιήσεις παραβίασης ώστε να ενημερώνεστε τη στιγμή που τα διαπιστευτήριά σας εμφανίζονται σε μια νέα διαρροή, αντί να το ανακαλύψετε μερικές εβδομάδες αργότερα.
Ανίχνευση Διαρροής Κωδικού Πρόσβασης και Γρήγορη Αντίδραση
Η αναγνώριση των σημείων συμβιβασμένων διαπιστευτηρίων και η γρήγορη αντίδραση ελαχιστοποιούν τη ζημιά και επαναφέρουν την ασφάλεια στη ψηφιακή ζωή σας.
Πώς να Ελέγξετε εάν ο Κωδικός Πρόσβασής σας Έχει Εκτεθεί
Παραμείνετε επιφυλακτικοί και τακτικά επαληθεύστε την κατάσταση των διαπιστευτηρίων σας:
→ Υπηρεσίες Ειδοποίησης Παραβίασης: Χρησιμοποιήστε εργαλεία όπως το “Have I Been Pwned?” για να ελέγξετε εάν το email και οι κωδικοί πρόσβασής σας εμφανίστηκαν σε μια παραβίαση δεδομένων. Αυτές οι υπηρεσίες συγκεντρώνουν πληροφορίες από γνωστές παραβιάσεις και σας ειδοποιούν όταν τα διαπιστευτήριά σας εμφανίζονται.
→ Παρακολουθήστε Ύποπτη Δραστηριότητα: Παρακολουθήστε τις μη εξουσιοδοτημένες συνδέσεις, μη αναμενόμενα email επαναφοράς κωδικού πρόσβασης ή ειδοποιήσεις ασφάλειας από υπηρεσίες που χρησιμοποιείτε. Αυτά είναι πρώιμα προειδοποιητικά σημάδια συμβιβασμένων διαπιστευτηρίων.
Προειδοποιητικά Σημάδια ότι ο Λογαριασμός σας Έχει Συμβιβαστεί
Μερικές φορές, τα σημάδια hacking είναι λεπτά. Ιδού τι πρέπει να προσέχετε:
→ Ασυνήθιστη Δραστηριότητα Λογαριασμού: Συνδέσεις από άγνωστες τοποθεσίες ή σε ασυνήθιστες ώρες που δεν ξεκινήσατε εσείς.
→ Κλειδωμένοι Λογαριασμοί: Οι απροσδόκητοι κλειδωμοί υποδηλώνουν ότι κάποιος άλλος άλλαξε τα διαπιστευτήριά σας.
→ Απροσδόκητες Χρηματοοικονομικές Συναλλαγές: Άγνωστες χρεώσεις στις τραπεζικές καταστάσεις ή τις αναφορές πιστοληπτικής ικανότητας υποδεικνύουν πιθανή κλοπή ταυτότητας. Επιθεωρήστε τα χρηματοοικονομικά αρχεία εβδομαδιαίως κατά τη διάρκεια οποιουδήποτε ύποπτου παραθύρου παραβίασης.
Άμεσα Βήματα Μετά τη Μέσω Ευρεθέντα των Διαπιστευτηρίων σας σε μια Διαρροή
Εάν ανακαλύψετε ότι οι κωδικοί πρόσβασής σας εμφανίστηκαν σε μια παραβίαση, λάβετε ενέργεια εντός ωρών:
→ Αλλάξτε τους Κωδικούς Πρόσβασης: Ενημερώστε τα διαπιστευτήρια αμέσως, ξεκινώντας με τους λογαριασμούς που μοιράζονται τον ίδιο κωδικό πρόσβασης.
→ Εφαρμόστε Ταυτοποίηση Δύο Παραγόντων (2FA): Προσθέστε αυτό το επιπλέον στρώμα ακόμη και στους πρόσφατα ενημερωμένους λογαριασμούς σας.
→ Ειδοποιήστε τις Σχετικές Πλατφόρμες: Ειδοποιήστε τις πλατφόρμες όπου τα διαπιστευτήριά σας ενδέχεται να έχουν χρησιμοποιηθεί σχετικά με την πιθανή παραβίαση.
→ Επικοινωνήστε με Χρηματοοικονομικά Ιδρύματα: Ενημερώστε την τράπεζά σας ή τον εκδότη της πιστωτικής κάρτας για να σημαιώσει δολοπλοκίες ή να αντικαταστήσει κάρτες που έχουν συμβιβαστεί.
Περιορισμός της Ζημιάς Μετά από μια Παραβίαση Διαπιστευτηρίων
Η αποτελεσματική αντίδραση απαιτεί τόσο τεχνικές προστασίες όσο και σαφή επικοινωνία, ειδικά όταν τα συμβιβασμένα διαπιστευτήρια θα μπορούσαν να συμβάλουν σε κινδύνους όπως η κλοπή ταυτότητας.
→ Σάρωση για Κακόβουλο Λογισμικό: Χρησιμοποιήστε λογισμικό antivirus για να σαρώσετε τις συσκευές σας για keyloggers ή άλλο κακόβουλο λογισμικό συλλογής δεδομένων.
→ Επαναφορά Ερωτήσεων Ασφάλειας: Αλλάξτε τις ερωτήσεις ασφάλειας και τις απαντήσεις που παρέχουν εναλλακτικές διαδρομές πρόσβασης λογαριασμού.
→ Επικοινωνία με τους Ενδιαφερόμενους: Εάν διαχειρίζεστε δεδομένα άλλων (για παράδειγμα, με τη λειτουργία μιας επιχείρησης), ενημερώστε άμεσα τους προσβλημένους πελάτες, μέλη της ομάδας ή συντρόφους σχετικά με την παραβίαση και τα μέτρα που λαμβάνετε.
Πρόσθετα Στρώματα Ασφάλειας: Προστασία VPN και Περισσότερα
Η διασφάλιση της ψηφιακής ταυτότητάς σας επεκτείνεται πέρα από τους ισχυρούς κωδικούς πρόσβασης. Πολλαπλά στρώματα άμυνας μειώνουν σημαντικά την έκθεσή σας στη κλοπή διαπιστευτηρίων.
Πώς τα VPN μειώνουν την έκθεση στην κλοπή διαπιστευτηρίων
Όταν χρησιμοποιείτε VPN, η κίνηση του διαδικτύου σας διέρχεται από έναν ασφαλή διακομιστή που κρυπτογραφεί τις πληροφορίες που ταξιδεύουν ανάμεσα στη συσκευή σας και το διαδίκτυο. Αυτή η κρυπτογράφηση έχει τη μεγαλύτερη σημασία σε δημόσια δίκτυα Wi-Fi που δεν εμπιστεύεστε, όπου το VPN εμποδίζει άλλους χρήστες του δικτύου να διαβάζουν την κίνησή σας.
Ωστόσο, ένα VPN είναι ένα στρώμα σε μια ευρύτερη στρατηγική. Συνδυάστε το με μοναδικούς κωδικούς πρόσβασης, έναν διαχειριστή κωδικών πρόσβασης, 2FA και τακτική παρακολούθηση παραβιάσεων για ολοκληρωμένη προστασία.
Κορυφαία VPN για Προστασία Διαπιστευτηρίων
Σκεφτείτε παρόχους VPN με υψηλή βαθμολογία για να ενισχύσετε την ασφάλεια:
→ NordVPN: Γνωστό για ισχυρά πρωτόκολλα κρυπτογράφησης, το NordVPN προσφέρει διπλή προστασία VPN που κρυπτογραφεί την κίνησή σας δύο φορές. Παρέχει 7,213 διακομιστές σε 150 χώρες.
→ ExpressVPN: Το ExpressVPN επαινείται για την ταχύτητα και την ευκολία χρήσης, παραδίδει ισχυρή κρυπτογράφηση με επαληθευμένη πολιτική χωρίς καταγραφές. Επίσης παρακάμπτει τους γεωγραφικούς περιορισμούς για ιδιωτικής περιήγησης διεθνώς.
→ CyberGhost: Με ένα φιλικό προς το χρήστη περιβάλλον και 9,600+ διακομιστές σε 100 χώρες, το CyberGhost παρέχει αξιόπιστη προστασία για τους χρήστες που είναι νέοι στα VPN.
Κατασκευή μιας Ολοκληρωμένης Στρατηγικής Ασφάλειας Διαπιστευτηρίων
Η προσθήκη ενός VPN στη ρουτίνα ασφάλειάς σας είναι απλή. Επιλέξτε έναν αξιόπιστο πάροχο, κατεβάστε την εφαρμογή και συνδεθείτε σε έναν διακομιστή πριν πηγαίνετε στο διαδίκτυο ή εισάγετε ευαίσθητες πληροφορίες. Κρατήστε το VPN ενεργό σε οποιοδήποτε δίκτυο στο οποίο δεν εμπιστεύεστε πλήρως.
Συνδυάστε τη χρήση VPN με αυτές τις βασικές πρακτικές:
→ Χρησιμοποιήστε έναν διαχειριστή κωδικών για κάθε λογαριασμό → Ενεργοποιήστε το 2FA σε όλους τους λογαριασμούς που το υποστηρίζουν → Εκτελείτε τακτικά έλεγχους παραβίασης μέσω υπηρεσιών ειδοποίησης → Αλλάξτε αμέσως έναν κωδικό, αν μια υπηρεσία αναφέρει παραβίαση ή υποψιάζεστε ότι έχει εκτεθεί → Διατηρείτε όλο το λογισμικό και τα λειτουργικά συστήματα ενημερωμένα στις τρέχουσες εκδόσεις
Αυτή η πολυστρωματική προσέγγιση ελαχιστοποιεί τον κίνδυνο εμφάνισης διαπιστευτηρίων σε μια παραβίαση δεδομένων και κρατά τους λογαριασμούς σας ασφαλείς ακόμη κι αν ένα στρώμα άμυνας αποτύχει.
Final Verdict
Η ασφάλεια των διαδικτυακών λογαριασμών σας εξαρτάται από τις καθημερινές συνήθειες. Η εφαρμογή μοναδικών, ισχυρών κωδικών πρόσβασης, η παραμονή επιφυλακτικής μέσω προληπτικής παρακολούθησης και η γρήγορη ενέργεια όταν ανακαλύψετε ένα συμβιβασμό είναι βασικές πρακτικές για κάθε ψηφιακό χρήστη.
Λάβετε ένα βήμα σήμερα. Ενημερώστε έναν αδύναμο κωδικό πρόσβασης. Ενεργοποιήστε ταυτοποίηση δύο παραγόντων στους πιο σημαντικούς λογαριασμούς σας. Εκτελέστε έναν έλεγχο παραβίασης στην πρωτεύουσα διεύθυνση ηλεκτρονικού ταχυδρομείου σας. Αυτές οι ενέργειες παίρνουν λίγα λεπτά αλλά αποτρέπουν τη ζημιά που θα μπορούσε να διαρκέσει μήνες ή χρόνια να ξεδιαλύνετε.
Οι ψηφιακοί απειλές γίνονται πιο εξευπνες κάθε χρόνο. Η καλύτερη άμυνα σας είναι μια συνεπής, πολυστρωματική προσέγγιση: ισχυρά διαπιστευτήρια, ένας διαχειριστής κωδικών πρόσβασης, 2FA, προστασία VPN σε αναξιόπιστα δίκτυα και τακτική παρακολούθηση παραβιάσεων. Μην περιμένετε για μια παραβίαση να σας υπενθυμίσει. Κατασκευάστε αυτές τις συνήθειες στη ρουτίνα σας τώρα.
Αναφορές
- Verizon. χ.η. 2024 Dbir Data Breach Investigations Report. Ανακτήθηκε 16 Οκτωβρίου 2026 από https://www.verizon.com/business/resources/Tfc3/reports/2024-dbir-data-breach-investigations-report.pdf.
- FCC. χ.η. DA 24 860A1. Ανακτήθηκε 16 Οκτωβρίου 2026 από https://docs.fcc.gov/public/attachments/DA-24-860A1.pdf.
- Federal Trade Commission. 2019. Equifax Data Breach Settlement. Ανακτήθηκε 16 Οκτωβρίου 2026 από https://www.ftc.gov/enforcement/refunds/equifax-data-breach-settlement.Αρχειοθετημένο: Στιγμιότυπο Wayback Machine
- NIST. χ.η. NIST Special Publication 800-63B. Ανακτήθηκε 16 Οκτωβρίου 2026 από https://pages.nist.gov/800-63-4/sp800-63b.html.Αρχειοθετημένο: Στιγμιότυπο Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. χ.η. Use Strong Passwords. Ανακτήθηκε 16 Οκτωβρίου 2026 από https://www.cisa.gov/secure-our-world/use-strong-passwords.Αρχειοθετημένο: Στιγμιότυπο Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. χ.η. Turn On MFA. Ανακτήθηκε 16 Οκτωβρίου 2026 από https://www.cisa.gov/secure-our-world/turn-mfa.Αρχειοθετημένο: Στιγμιότυπο Wayback Machine
- M. Maynes. 2019. One simple action you can take to prevent 99.9 percent of attacks on your accounts. Microsoft Security Blog (20 Αυγούστου 2019). Ανακτήθηκε 16 Οκτωβρίου 2026 από https://www.microsoft.com/en-us/security/blog/2019/08/20/one-simple-action-you-can-take-to-prevent-99-9-percent-of-account-attacks/.Αρχειοθετημένο: Στιγμιότυπο Wayback Machine
- Consumer Advice. 2026. Are Public Wi-Fi Networks Safe? What You Need To Know. Ανακτήθηκε 16 Οκτωβρίου 2026 από https://consumer.ftc.gov/articles/are-public-wi-fi-networks-safe-what-you-need-know.Αρχειοθετημένο: Στιγμιότυπο Wayback Machine
- Have I Been Pwned. χ.η. Have I Been Pwned: Check if your email address has been exposed in a data breach. Ανακτήθηκε 16 Οκτωβρίου 2026 από https://haveibeenpwned.com/.
Πόροι για αυτή τη σελίδα
Γραφήματα και εικόνες αναφοράς από την έρευνά μας, ελεύθερα για προβολή και κοινοποίηση.
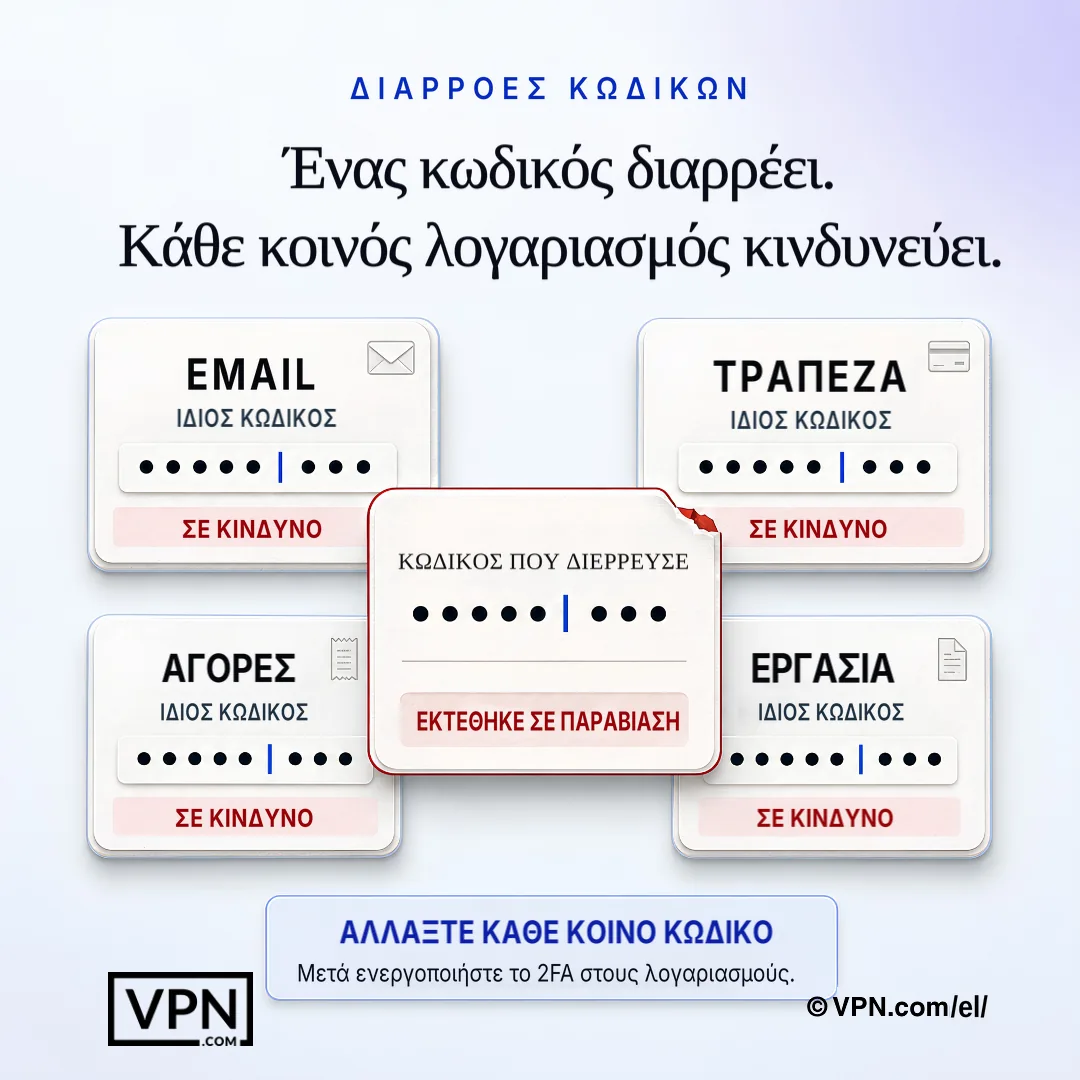
Ένας εκτεθειμένος κωδικός μπορεί να θέσει σε κίνδυνο κάθε άλλο λογαριασμό όπου έχουν χρησιμοποιηθεί τα ίδια διαπιστευτήρια.
Συχνές Ερωτήσεις
Πώς ακριβώς τα διαπιστευτήρια καταλήγουν σε μια διαρροή δεδομένων;
Τα διαπιστευτήρια διαρρέουν μέσω επιθέσεων phishing που σας εξαπατούν ώστε να τα παραδώσετε, κακόβουλου λογισμικού που καταγράφει τις πληκτρολογήσεις σας και άμεσων επιθέσεων σε βάσεις δεδομένων εταιρειών όπου οι χάκερ εκμεταλλεύονται τα κενά ασφάλειας για να κλέψουν εκατομμύρια εγγραφές ταυτόχρονα. Τα κλεμμένα διαπιστευτήρια στη συνέχεια πωλούνται ή ανταλλάσσονται μαζικά στο σκοτεινό διαδίκτυο, διευκολύνοντας περαιτέρω επιθέσεις σε άλλες πλατφόρμες που χρησιμοποιείτε.
Πόσο συχνά εμπλέκονται κλεμμένα διαπιστευτήρια σε παραβιάσεις δεδομένων;
Τα κλεμμένα διαπιστευτήρια αποτελούν βασικό μέρος του τρόπου με τον οποίο συμβαίνουν οι παραβιάσεις. Η Έκθεση Ερευνών Παραβιάσεων Δεδομένων 2024 της Verizon διαπίστωσε ότι εμφανίστηκαν σε σχεδόν το ένα τρίτο (31%) των παραβιάσεων τα τελευταία 10 χρόνια. Τα διαρρεύσαντα διαπιστευτήρια επαναχρησιμοποιούνται σε άλλους ιστότοπους, γι’ αυτό μια μεμονωμένη διαρροή μπορεί να επηρεάσει ακόμη και άτομα που δεν χρησιμοποίησαν ποτέ την παραβιασμένη υπηρεσία.
Ποιες μεγάλες παραβιάσεις δείχνουν τον πραγματικό κίνδυνο από τις διαρροές κωδικών πρόσβασης;
Δύο παραβιάσεις δείχνουν την κλίμακα του προβλήματος: η επίθεση στην Equifax το 2017 εξέθεσε τα προσωπικά στοιχεία 147 εκατομμυρίων ανθρώπων, σύμφωνα με την FTC, ενώ η παραβίαση της T-Mobile το 2021 επηρέασε 76,6 εκατομμύρια άτομα, σύμφωνα με την FCC, με τους αριθμούς κοινωνικής ασφάλισης να περιλαμβάνονται στα κλαπέντα δεδομένα. Και οι δύο δείχνουν πώς μια αστοχία σε μία βάση δεδομένων μπορεί να οδηγήσει σε κίνδυνο κλοπής ταυτότητας για εκατομμύρια ανθρώπους.
Ποιοι είναι οι χειρότεροι κωδικοί που εξακολουθούν να χρησιμοποιούνται ευρέως;
Παρά την ευρεία επίγνωση του κινδύνου, εκατομμύρια άνθρωποι εξακολουθούν να χρησιμοποιούν κωδικούς όπως “password”, “12345”, “qwerty”, “abc123” και “password2024”. Είναι εύκολο να μαντευτούν, και η καθοδήγηση του NIST ορίζει ότι οι υπηρεσίες πρέπει να απορρίπτουν κοινώς χρησιμοποιούμενους κωδικούς και κωδικούς που έχουν ήδη διαρρεύσει σε παραβιάσεις. Η χρήση ενός τέτοιου κωδικού μοιάζει με το να κλειδώνεις τα πολύτιμα αντικείμενά σου σε ένα ντουλάπι και να αφήνεις το κλειδί στην κλειδαριά.
Πώς η ταυτοποίηση δύο παραγόντων σταματά ένας διαρρεθείς κωδικός πρόσβασης από το να χρησιμοποιηθεί;
Το 2FA προσθέτει ένα δεύτερο βήμα επαλήθευσης, τυπικά έναν κώδικα που στέλνεται στο τηλέφωνό σας ή ένα βιομετρικό έλεγχο όπως ένα δακτυλικό αποτύπωμα, συνδυάζοντας κάτι που γνωρίζετε (ο κωδικός πρόσβασής σας) με κάτι που έχετε (τη συσκευή σας). Ακόμη κι αν ο κωδικός πρόσβασής σας εμφανίζεται σε μια διαρροή, ένας επιτιθέμενος χωρίς το τηλέφωνό σας ή το δακτυλικό αποτύπωμά σας δεν μπορεί να συνδεθεί, γι ‘αυτό θα πρέπει να ενεργοποιηθεί σε κάθε λογαριασμό που το υποστηρίζει.
Πόσο συχνά πρέπει να αλλάζω τους κωδικούς πρόσβασης;
Άλλαξε έναν κωδικό πρόσβασης αμέσως μετά από αναφερόμενη παραβίαση ή όταν υπάρχει οποιαδήποτε ένδειξη διαρροής. Η τρέχουσα καθοδήγηση του NIST αναφέρει ότι οι υπηρεσίες δεν πρέπει να απαιτούν περιοδική αλλαγή κωδικών και πρέπει να επιβάλλουν αλλαγή μόνο όταν υπάρχουν αποδείξεις παραβίασης. Επικεντρώσου αντ’ αυτού στο να έχεις μοναδικό κωδικό για κάθε λογαριασμό, αφού η επαναχρησιμοποίηση του ίδιου κωδικού σε πολλούς ιστότοπους σημαίνει ότι μία μόνη παραβίαση θέτει σε κίνδυνο όλους τους λογαριασμούς που τον μοιράζονται.
Πώς μπορώ να ελέγξω αν ο κωδικός μου έχει ήδη διαρρεύσει;
Χρησιμοποιήστε μια υπηρεσία ειδοποίησης παραβιάσεων, όπως το Have I Been Pwned (haveibeenpwned.com), για να ελέγξετε αν η διεύθυνση email ή οι κωδικοί σας εμφανίζονται σε κάποια γνωστή παραβίαση δεδομένων. Ρυθμίστε δωρεάν ειδοποιήσεις παραβιάσεων ώστε να ενημερώνεστε τη στιγμή που εμφανίζονται νέα στοιχεία, αντί να το ανακαλύπτετε εβδομάδες αργότερα. Η περιοδική εκτέλεση αυτού του ελέγχου είναι μια λογική συνήθεια στο πλαίσιο μιας συνεχούςρουτίνας ασφάλειας.
Είναι ασφαλές να χρησιμοποιώ έναν διαχειριστή κωδικών πρόσβασης;
Ναι. Ένας διαχειριστής κωδικών πρόσβασης δημιουργεί, αποθηκεύει και ανακτά σύνθετους κωδικούς πρόσβασης από μια κρυπτογραφημένη βάση δεδομένων, ώστε να θυμάστε μόνο έναν κύριο κωδικό πρόσβασης. Προστατεύει τα διαπιστευτήριά σας ακόμη κι αν άλλη υπηρεσία που χρησιμοποιείτε υποστεί παραβίαση, αφού κάθε λογαριασμός λαμβάνει έναν μοναδικό, σύνθετο κωδικό πρόσβασης αντί για έναν κοινό. Οι οργανώσεις μπορούν να επεκτείνουν αυτό με λύσεις enterprise που προσθέτουν Single Sign-On και ελέγχους.
Μπορεί ένα VPN να αποτρέψει τη διαρροή του κωδικού πρόσβασής μου;
Όχι άμεσα. Ένα VPN κρυπτογραφεί τη σύνδεσή σας στο internet, ώστε η κυκλοφορία που υποκλέπτεται να παραμένει μη αναγνώσιμη. Αυτό έχει τη μεγαλύτερη σημασία σε δημόσια δίκτυα Wi-Fi, όπου οι κυβερνοκλέφτες συχνά συλλέγουν διαπιστευτήρια. Ωστόσο, δεν σταματά μια παραβίαση βάσης δεδομένων εταιρείας, όπως αυτή της Equifax. Γι’ αυτό πρέπει να συμπληρώνει, και όχι να αντικαθιστά, τους μοναδικούς κωδικούς πρόσβασης, το 2FA και έναν διαχειριστή κωδικών, ως μέρος μιας πολυεπίπεδης άμυνας.
Γιατί οι διαχειριστές κωδικών πρόσβασης με προστατεύουν ακόμη κι αν ένας ιστότοπος που χρησιμοποιώ διαρρεύσει;
Επειδή κάθε λογαριασμός λαμβάνει τον δικό του μοναδικό, σύνθετο κωδικό πρόσβασης αντί για έναν κοινό, μια παραβίαση σε μια υπηρεσία εκθέτει μόνο αυτό το ενιαίο διαπιστευτήριο, όχι κάθε λογαριασμό που συνδέεται με αυτό. Αυτό άμεσα ακυρώνει την αναπλήρωση διαπιστευτηρίων, όπου οι επιτιθέμενοι παίρνουν διαρρεθέντα διαπιστευτήρια από μια παραβίαση και τα δοκιμάζουν σε άλλες τοποθεσίες, κάτι που αποτυγχάνει όταν τα διαπιστευτήρια δεν επαναχρησιμοποιούνται.
Τι θα πρέπει να κάνω στις πρώτες 24 ώρες μετά τη δημοσίευση των διαπιστευτηρίων μου σε μια διαρροή;
Αλλάξτε αμέσως το διαρρεθέντα κωδικό πρόσβασης σε αυτή την υπηρεσία, στη συνέχεια ενημερώστε τον σε οποιοδήποτε άλλο σημείο επανάχρησής σας και ενεργοποιήστε το 2FA σε προσβλημένους λογαριασμούς την ίδια ημέρα. Ειδοποιήστε τις σχετικές πλατφόρμες και επικοινωνήστε με την τράπεζά σας εάν εκτέθησαν οικονομικές πληροφορίες. Εντός 24 ωρών, σαρώστε τις συσκευές για κακόβουλο λογισμικό και επαναφέρετε τις ερωτήσεις ασφάλειας που θα μπορούσαν να χρησιμεύσουν ως εναλλακτικές διαδρομές σύνδεσης.
Ποια προειδοποιητικά σημάδια υποδεικνύουν ότι ο λογαριασμός μου έχει ήδη συμβιβαστεί;
Παρακολουθήστε τις συνδέσεις από άγνωστες τοποθεσίες ή ώρες που δεν ξεκινήσατε, μη αναμενόμενα email επαναφοράς κωδικού πρόσβασης, ξαφνικούς κλειδωμούς που υποδηλώνουν ότι κάποιος άλλος άλλαξε τα διαπιστευτήριά σας, και άγνωστες χρεώσεις στις τραπεζικές καταστάσεις. Επιθεωρήστε τα χρηματοοικονομικά αρχεία εβδομαδιαίως κατά τη διάρκεια οποιουδήποτε ύποπτου παραθύρου παραβίασης, αφού αυτά τα σημάδια συχνά εμφανίζονται πριν το παρατηρήσετε διαφορετικά.
Ποιο VPN προσφέρει την καλύτερη προστασία κατά της κλοπής διαπιστευτηρίων σε δημόσιο Wi-Fi;
Το NordVPN προσφέρει διπλή προστασία VPN που κρυπτογραφεί την κίνηση δύο φορές σε 7,213 διακομιστές σε 150 χώρες, το ExpressVPN συνδυάζει ισχυρή κρυπτογράφηση με μια επαληθευμένη πολιτική χωρίς καταγραφές, και το CyberGhost λειτουργεί 9,600+ διακομιστές σε 100 χώρες με μια φιλική προς το χρήστη διεπαφή. Και τα τρία κρυπτογραφούν τα δεδομένα κατά τη μεταφορά, κάτι που είναι πιο σημαντικό σε αναξιόπιστα δίκτυα δημόσιου Wi-Fi όπου τα διαπιστευτήρια συνήθως καταγράφονται.
Πώς είναι μια πλήρης στρατηγική ασφάλειας κωδικών πρόσβασης;
Μια πλήρης στρατηγική συνδυάζει πέντε άμυνες: μοναδικούς κωδικούς για κάθε λογαριασμό, έναν διαχειριστή κωδικών για τη διαχείριση της πολυπλοκότητας, 2FA σε κάθε λογαριασμό που το υποστηρίζει, τακτικούς ελέγχους παραβιάσεων μέσω μιας υπηρεσίας όπως το Have I Been Pwned, και ένα VPN ενεργό σε κάθε μη αξιόπιστο δίκτυο. Η άμεση αλλαγή των διαπιστευτηρίων μετά από παραβίαση και η διατήρηση του λογισμικού ενημερωμένου ολοκληρώνουν την προσέγγιση, ώστε καμία μεμονωμένη αστοχία να μην θέτει σε κίνδυνο τα πάντα.