Ασφάλεια Κυβερνητικής Απειροπιστίας: Αρχές και Υλοποίηση
Μάθετε τα βασικά της ασφάλειας κυβερνητικής απειροπιστίας, πώς λειτουργεί το μοντέλο, τα βασικά οφέλη και πρακτικά βήματα για μετάβαση από περιμετρικές άμυνες σε συνεχή επαλήθευση πρόσβασης.
 Michael Gargiulo
Περίληψη: Η ασφάλεια απειροπιστίας αντικαθιστά την παρωχημένη υπόθεση ότι όλα όσα βρίσκονται μέσα στο δίκτυό σας είναι ασφαλή. Κάθε χρήστης, συσκευή και σύνδεση επαληθεύεται συνεχώς, μειώνοντας δραματικά τον κίνδυνο παραβιάσεων σε περιβάλλοντα που συνδέονται με σύννεφο.
Τι είναι η Ασφάλεια Κυβερνητικής Απειροπιστίας;
Η παραδοσιακή ασφάλεια δικτύου στηριζόταν σε μια απλή ιδέα: εμπιστευθείτε όλα όσα είναι μέσα στην περίμετρο και αποκλείστε τις απειλές στην άκρη. Τα τείχη προστασίας, τα VPN και τα συστήματα ανίχνευσης εισβολής σχημάτισαν έναν ψηφιακό χαντάκι γύρω από τους εταιρικούς πόρους. Μόλις ένας χρήστης ή μια συσκευή πέρασε την πύλη, μπορούσαν να κινούνται ελεύθερα.
Αυτό το μοντέλο δεν λειτουργεί πλέον. Το cloud computing, η απομακrusμένη εργασία και οι φορητές συσκευές έχουν διαλύσει ολοκληρωτικά την περίμετρο του δικτύου. Οι υπάλληλοι έχουν πρόσβαση σε ευαίσθητα δεδομένα από προσωπικά laptop σε καφετέριες. Τρίτα μέρη συνδέονται απευθείας με εσωτερικά συστήματα. Οι επιτιθέμενοι που παραβιάζουν ένα μόνο τελικό σημείο μπορούν να κινηθούν πλευρικά σε ολόκληρη την οργάνωση.
Η ασφάλεια κυβερνητικής απειροπιστίας αντιμετωπίζει αυτήν την πραγματικότητα κατάμουτρα. Αντί να υποθέσουμε ότι όλα όσα βρίσκονται μέσα στο δίκτυο είναι ασφαλή, η απειροπιστία αντιμετωπίζει κάθε αίτημα πρόσβασης ως δυνητικά εχθρικό. Κάθε χρήστης, κάθε συσκευή και κάθε σύνδεση πρέπει να αποδείξει τη νομιμότητά της πριν αποκτήσει πρόσβαση σε οποιονδήποτε πόρο. Για μια ευρύτερη ματιά στο τοπίο των απειλών, δείτε το κέντρο κυβερνασφάλειας.
Το NIST Special Publication 800-207[1] είναι η ομοσπονδιακή αρχιτεκτονική αναφοράς των ΗΠΑ για το zero trust. Ορίζει το zero trust, επτά αρχές σχεδιασμού του zero trust, λογικά στοιχεία όπως η μηχανή πολιτικής, και παραλλαγές ανάπτυξης. Η κυβέρνηση των ΗΠΑ δημοσιεύει επίσης το CISA Zero Trust Maturity Model[2], το οποίο οργανώνει το zero trust γύρω από πέντε πυλώνες (ταυτότητα, συσκευές, δίκτυα, εφαρμογές και φορτία εργασίας, και δεδομένα), καθώς και το υπόμνημα OMB M-22-09[3], τη ομοσπονδιακή στρατηγική zero trust για τις υπηρεσίες.
Η απειροπιστία δεν είναι ένα μόνο προϊόν που μπορείτε να αγοράσετε. Είναι ένα μοντέλο ασφάλειας, μια φιλοσοφία και μια αρχιτεκτονική προσέγγιση που αναδιαμορφώνει τον τρόπο με τον οποίο οι οργανώσεις σκέφτονται την πρόσβαση και την εμπιστοσύνη σε κάθε επίπεδο.
Βασικές αρχές του Zero Trust
Ο παρακάτω πίνακας συνοψίζει έξι τομείς πρακτικής που επαναλαμβάνονται σε όλες τις οδηγίες zero trust. Το NIST SP 800-207 ορίζει το ίδιο επτά βασικές αρχές, για παράδειγμα ότι όλες οι πηγές δεδομένων και οι υπηρεσίες υπολογισμού αντιμετωπίζονται ως πόροι, ότι όλη η επικοινωνία είναι ασφαλής ανεξάρτητα από τη θέση του δικτύου, ότι η πρόσβαση παρέχεται ανά συνεδρία και ότι η πρόσβαση αποφασίζεται από δυναμική πολιτική:
| Αρχή Απειροπιστίας | Τι Σημαίνει στην Πράξη |
|---|---|
| Ρητή Επαλήθευση | Ταυτοποιήστε κάθε χρήστη, συσκευή και αίτημα — κάθε φορά, όχι μόνο κατά τη σύνδεση |
| Πρόσβαση Ελάχιστης Προνομίας | Χορηγήστε μόνο τα δικαιώματα που απαιτούνται για μια συγκεκριμένη εργασία, τίποτα περισσότερο |
| Υποθέστε Παραβίαση | Σχεδιάστε συστήματα ως εάν οι επιτιθέμενοι είναι ήδη μέσα· περιορίστε την ακτίνα ζημιάς |
| Κατακερματισμός Δικτύου | Διαιρέστε το δίκτυο ώστε ένα παραβιασμένο σημείο να μην μπορεί να εξαπλωθεί πλευρικά |
| Έλεγχος Ταυτότητας Πολλαπλών Παραγόντων | Απαιτήστε έναν δεύτερο παράγοντα εκτός από τον κωδικό πρόσβασης για όλα τα σημεία πρόσβασης |
| Συνεχής Παρακολούθηση | Καταγράψτε και αναλύστε όλη τη δραστηριότητα σε πραγματικό χρόνο για να εντοπίσετε ανωμαλίες νωρίς |
Κάθε αρχή ενισχύει τις υπόλοιπες. Η πρόσβαση με το ελάχιστο δικαίωμα περιορίζει όσα μπορεί να φτάσει ένας συμβιβασμένος λογαριασμός. Ο διαχωρισμός του δικτύου περιορίζει τη ζημιά αν ένας επιτιθέμενος παρακάμψει την αυθεντικοποίηση. Η συνεχής παρακολούθηση εντοπίζει ασυνήθιστη συμπεριφορά που οι στατικοί κανόνες θα έχαναν. Μαζί, αυτές οι πρακτικές δημιουργούν επικαλυπτόμενα επίπεδα άμυνας που μειώνουν τον κίνδυνο επιτυχούς παραβίασης.
Σημαντικό: Η απειροπιστία δεν είναι ένα προϊόν· είναι ένα μοντέλο ασφάλειας. Οι παραδοσιακές περιμετρικές άμυνες υποθέτουν ότι όλα όσα είναι μέσα στο δίκτυο είναι ασφαλή, αλλά η απομακρυσμένη εργασία και το cloud computing έχουν διαλύσει αυτό το όριο. Η υιοθέτηση πρόσβασης ελάχιστης προνομίας και συνεχούς επαλήθευσης μειώνει δραματικά τον κίνδυνο ότι μια παραβίαση θα εξαπλωθεί αφού οι επιτιθέμενοι αποκτήσουν αρχική πρόσβαση.
Συστατικά Αρχιτεκτονικής Απειροπιστίας
Μια αρχιτεκτονική απειροπιστίας βασίζεται σε αρκετά διασυνδεδεμένα συστατικά που λειτουργούν μαζί. Η κατανόηση του καθενός βοηθά τις οργανώσεις να σχεδιάσουν ρεαλιστικές αναπτύξεις.
Διαχείριση Ταυτότητας και Πρόσβασης (IAM)
Το IAM είναι ο ακρογωνιαίος λίθος της απειροπιστίας. Λύσεις όπως το Microsoft Entra ID (προηγουμένως Azure AD), το Okta και το Ping Identity επαληθεύουν τις ταυτότητες των χρηστών πριν χορηγήσουν πρόσβαση σε οποιονδήποτε πόρο. Κάθε αίτημα πρόσβασης διέρχεται από το στρώμα IAM, το οποίο αξιολογεί την ταυτότητα, το ρόλο και το περιβάλλον πριν πάρει απόφαση επιτρέπεται ή άρνηση. Ισχυρές πρακτικές διαχείρισης ταυτότητας και πρόσβασης βοηθούν επίσης να προληφθούν οι επιθέσεις συγκομιδής διαπιστευτηρίων και ανάληψης λογαριασμών.
Πολυπαραγοντική Αυθεντικοποίηση (MFA)
Η πολυπαραγοντική αυθεντικοποίηση (MFA) απαιτεί από τους χρήστες να αποδείξουν την ταυτότητά τους μέσω τουλάχιστον δύο διαφορετικών παραγόντων: κάτι που γνωρίζουν (κωδικός πρόσβασης), κάτι που έχουν (φυσικό token ή τηλέφωνο) ή κάτι που είναι (βιομετρικό στοιχείο). Μια μελέτη της Microsoft Research σε λογαριασμούς με ύποπτη δραστηριότητα διαπίστωσε ότι η MFA μείωσε τον κίνδυνο παραβίασης κατά 99,22%[4] σε όλο τον πληθυσμό και κατά 98,56% εκεί όπου τα διαπιστευτήρια είχαν διαρρεύσει. Η MFA είναι απαραίτητη σε κάθε εφαρμογή μηδενικής εμπιστοσύνης.
Μικρο-Κατακερματισμός
Αντί να αντιμετωπίζει το δίκτυο ως μια ενιαία αξιόπιστη ζώνη, ο μικρο-κατακερματισμός το διαιρεί σε μικρά, απομονωμένα τμήματα. Κάθε τμήμα επιβάλλει τις δικές του πολιτικές πρόσβασης. Εάν ένας επιτιθέμενος παραβιάσει ένα τμήμα, δεν μπορεί να κινηθεί πλευρικά στα άλλα. Εργαλεία όπως το VMware NSX, το Illumio και το Cisco ACI δημιουργούν μικρο-κατακερματισμό σε κλίμακα.
Ανίχνευση Τελικού Σημείου και Απόκριση (EDR)
Η απειροπιστία απαιτεί ορατότητα σε κάθε συσκευή που συνδέεται στο δίκτυο. Οι λύσεις EDR όπως το CrowdStrike Falcon, το SentinelOne και το Microsoft Defender for Endpoint παρακολουθούν συνεχώς την υγεία της συσκευής, ανιχνεύουν κακόβουλη συμπεριφορά και επιβάλλουν πολιτικές συμμόρφωσης. Μια συσκευή που παύει να συμμορφώνεται (παρωχημένο ΛΣ, ελλιπείς διορθώσεις) μπορεί να αποκλειστεί αυτόματα από την πρόσβαση σε ευαίσθητους πόρους.
Διαχείριση Πληροφοριών Ασφάλειας και Διαχείριση Συμβάντων (SIEM)
Οι πλατφόρμες SIEM συγκεντρώνουν αρχεία καταγραφής από ολόκληρο το περιβάλλον και εφαρμόζουν αναλυτικά στοιχεία για ανίχνευση ανωμαλιών. Λύσεις όπως το Splunk, το Microsoft Sentinel και το IBM QRadar παρέχουν τη συνεχή παρακολούθηση που απαιτεί η απειροπιστία. Οι ειδοποιήσεις σε πραγματικό χρόνο και τα αυτοματοποιημένα σενάρια απόκρισης βοηθούν τις ομάδες ασφάλειας να δράσουν σε απειλές εντός λεπτών αντί για ημέρες.
Μηχανή Πολιτικής και Διαχειριστής Πολιτικής
Στην καρδιά μιας αρχιτεκτονικής απειροπιστίας βρίσκεται η μηχανή πολιτικής. Αυτό το συστατικό αξιολογεί κάθε αίτημα πρόσβασης σύμφωνα με καθορισμένες πολιτικές (ρόλος χρήστη, υγεία συσκευής, θέση, ώρα της ημέρας, βαθμολογία κινδύνου) και παίρνει αποφάσεις εμπιστοσύνης σε πραγματικό χρόνο. Ο διαχειριστής πολιτικής στη συνέχεια επιβάλλει αυτήν την απόφαση δίνοντας εντολή στο κατάλληλο σημείο επιβολής να επιτρέψει ή να αποκλείσει τη σύνδεση.
Απειροπιστία vs. Παραδοσιακή Ασφάλεια Περίμετρου
Η κατανόηση της αντίθεσης μεταξύ απειροπιστίας και παλαιών προσεγγίσεων διευκρινίζει γιατί οι οργανώσεις κάνουν τη μετάβαση.
| Παράγοντας | Παραδοσιακή Ασφάλεια Περίμετρου | Ασφάλεια Απειροπιστίας |
|---|---|---|
| Μοντέλο Εμπιστοσύνης | Εμπιστευθείτε όλα όσα είναι μέσα στο δίκτυο | Μην εμπιστεύεστε τίποτα· επαληθεύστε τα πάντα |
| Εύρος Πρόσβασης | Ευρεία πρόσβαση δικτύου μετά την ταυτοποίηση | Λεπτομερής πρόσβαση ανά εφαρμογή |
| Συχνότητα Επαλήθευσης | Μία φορά κατά τη σύνδεση | Συνεχής, κάθε αίτημα |
| Κίνδυνος Πλευρικής Κίνησης | Υψηλός — οι επιτιθέμενοι κινούνται ελεύθερα μόλις μέσα | Χαμηλός — ο μικρο-κατακερματισμός περιορίζει τις παραβιάσεις |
| Υποστήριξη Απομακρυσμένης Εργασίας | Απαιτεί σήραγγα VPN για όλη την κίνηση | Εγγενής υποστήριξη για κατανεμημένη πρόσβαση |
| Ορατότητα | Περιορισμένη παρακολούθηση εσωτερικής κίνησης | Πλήρης ορατότητα σε όλες τις συνδέσεις |
Σε αντίθεση με τις παραδοσιακές προσεγγίσεις VPN που παρέχουν ευρεία πρόσβαση στο δίκτυο μετά τη σύνδεση, η πρόσβαση δικτύου με μηδενική εμπιστοσύνη (ZTNA) παρέχει πρόσβαση μόνο στην συγκεκριμένη εφαρμογή που απαιτεί ο ρόλος ενός χρήστη. Οι οργανισμοί που εξακολουθούν να βασίζονται σε VPN με εστίαση στο απόρρητο για κρυπτογράφηση μπορούν να τοποθετήσουν το ZTNA επάνω για να ελέγχουν τι μπορεί πραγματικά να προσεγγίσει κάθε χρήστης. Το VPN χειρίζεται τη σήραγγα κρυπτογραφημένων δεδομένων· η μηδενική εμπιστοσύνη χειρίζεται την εξουσιοδότηση και την συνεχή επαλήθευση. Για μια παρατιθέμενη σύγκριση πλατφορμών επιχειρήσεων που κατασκευάζονται γύρω από κάθε προσέγγιση, δείτε τη σύγκριση VPN επιχειρήσεων.
Πώς να υλοποιήσετε μια αρχιτεκτονική Zero Trust
Η υλοποίηση του zero trust δεν είναι έργο που ολοκληρώνεται σε μία νύχτα και καλύτερα γίνεται σε φάσεις. Ακολουθεί μια πρακτική, βήμα προς βήμα προσέγγιση.
Βήμα 1: Χαρτογραφήστε την Επιφάνειά σας που Προστατεύει
Προσδιορίστε τα πιο κρίσιμα δεδομένα, εφαρμογές, περιουσιακά στοιχεία και υπηρεσίες (DAAS). Σε αντίθεση με την επιφάνεια επίθεσης, που είναι τεράστια και συνεχώς αναπτυσσόμενη, η επιφάνεια προστασίας είναι μικρή και καλά καθορισμένη. Ξεκινήστε εδώ.
Βήμα 2: Χαρτογραφήστε τις Ροές Συναλλαγών
Τεκμηριώστε πώς κινείται η κίνηση κατά μήκος του δικτύου σας. Κατανοήστε ποιοι χρήστες έχουν πρόσβαση σε ποιες εφαρμογές, από ποιες συσκευές και μέσω ποιων διαδρομών. Δεν μπορείτε να επιβάλλετε πολιτικές για ροές που δεν κατανοείτε.
Βήμα 3: Δημιουργία αρχιτεκτονικής γύρω από την επιφάνεια προστασίας
Αναπτύξτε τείχη προστασίας επόμενης γενιάς, λύσεις IAM και εργαλεία μικροτμηματοποίησης γύρω από την επιφάνεια προστασίας σας. Τοποθετήστε τη μηχανή πολιτικής στο κέντρο κάθε απόφασης πρόσβασης. Το NIST SP 800-207 περιγράφει τέσσερις παραλλαγές ανάπτυξης: βασισμένη σε πράκτορα συσκευής/πύλη, βασισμένη σε περιβάλλον απομόνωσης (enclave), βασισμένη σε πύλη πόρων και απομόνωση εφαρμογών συσκευής (sandboxing). Επιλέξτε με βάση την υπάρχουσα υποδομή σας.
Βήμα 4: Δημιουργήστε Λεπτομερείς Πολιτικές Πρόσβασης
Καθορίστε λεπτομερείς πολιτικές πρόσβασης χρησιμοποιώντας τη Μέθοδο Kipling: Ποιος αιτεί πρόσβαση; Σε ποια εφαρμογή έχουν πρόσβαση; Πότε έχουν πρόσβαση; Πού βρίσκονται; Γιατί χρειάζονται πρόσβαση; Πώς συνδέονται; Αυτές οι έξι ερωτήσεις αποτελούν τη βάση κάθε κανόνα πολιτικής.
Βήμα 5: Ενεργοποιήστε την πολυπαραγοντική ταυτοποίηση παντού
Εφαρμόστε την MFA σε όλα τα σημεία πρόσβασης. Δώστε προτεραιότητα στους προνομιούχους λογαριασμούς και στη συνέχεια επεκτείνετέ την σε όλους τους χρήστες. Τα υλικά κλειδιά ασφαλείας (YubiKey, Google Titan) είναι ανθεκτικά στο phishing, και αυτή είναι η μορφή MFA που η OMB M-22-09[3] κατευθύνει τους ομοσπονδιακούς φορείς να υιοθετήσουν.
Βήμα 6: Ενεργοποιήστε τη Συνεχή Παρακολούθηση και Ανάλυση
Ανάπτυξη λύσεων SIEM και EDR για παρακολούθηση όλης της κίνησης σε πραγματικό χρόνο. Καθιερώστε γραμμές βάσης για κανονική συμπεριφορά ώστε οι ανωμαλίες να ενεργοποιούν άμεσες ειδοποιήσεις. Αυτοματοποιήστε σενάρια απόκρισης για κοινά μοτίβα απειλών.
Βήμα 7: Επαναλάβετε και Επεκτείνετε
Ξεκινήστε με τα πιο ευαίσθητα περιουσιακά στοιχεία και επεκτείνετε τους ελέγχους απειροπιστίας προς τα έξω. Κάθε φάση θα πρέπει να περιλαμβάνει δοκιμή, επαλήθευση και βελτίωση πολιτικής. Η απειροπιστία δεν είναι ένας προορισμός· είναι μια συνεχής διαδικασία βελτίωσης.
Συνήθεις Περιπτώσεις Χρήσης Απειροπιστίας
Απομακρυσμένες και Υβριδικές Δυνάμεις Εργασίας
Οι οργανώσεις με υπαλλήλους που εργάζονται από το σπίτι, σε χώρους συν-εργασίας ή σε χώρους πελατών ωφελούνται αμέσως από την απειροπιστία. Αντί να δρομολογούν όλη την κίνηση μέσω ενός κεντρικού VPN, οι λύσεις ZTNA επαληθεύουν κάθε χρήστη και συσκευή ανεξάρτητα. Αυτό μειώνει την υστέρηση και βελτιώνει την ασφάλεια ταυτόχρονα.
Οργανώσεις Πρώτες στο Σύννεφο
Οι εταιρείες που εκτελούν εργασίες στο AWS, Azure και Google Cloud χρειάζονται συνεπή ελέγχο πρόσβασης που εκτείνεται σε πολλά περιβάλλοντα. Οι πολιτικές απειροπιστίας ακολουθούν τον χρήστη και τον φόρτο εργασίας, όχι το όριο δικτύου.
Ρυθμιστικές Βιομηχανίες
Οι οργανώσεις υγειονομικής περίθαλψης που υπόκεινται σε HIPAA, τα χρηματοπιστωτικά ιδρύματα που υπόκεινται σε PCI DSS και SOX και οι κυβερνητικές υπηρεσίες που ακολουθούν FedRAMP όλες απαιτούν αυστηρούς ελέγχους πρόσβασης και σχέδια ελέγχου. Η απειροπιστία παρέχει και τα δύο εκ σχεδιασμού.
Πρόσβαση Τρίτων Μερών και Εργολάβων
Οι προμηθευτές και οι εργολάβοι συχνά χρειάζονται πρόσβαση σε συγκεκριμένα εσωτερικά συστήματα. Η απειροπιστία τους χορηγεί πρόσβαση μόνο στους πόρους που χρειάζονται, μόνο για τη διάρκεια που τους χρειάζονται, με πλήρη καταγραφή κάθε ενέργειας.
Συγχωνεύσεις και Εξαγορές
Όταν δύο οργανώσεις συγχωνεύονται, η ολοκλήρωση των δικτύων τους εισάγει σημαντικό κίνδυνο. Η απειροπιστία επιτρέπει σε κάθε περιβάλλον να διατηρήσει ανεξάρτητους ελέγχους πρόσβασης παρέχοντας παράλληλα επιλεκτικά πρόσβαση σε διοργανωτικό επίπεδο ανά εφαρμογή.
Είναι η Απειροπιστία κατάλληλη για την Οργάνωσή σας;
Η ασφάλεια κυβερνητικής απειροπιστίας δεν είναι μια παροδική τάση. Είναι μια θεμελιώδης αλλαγή στον τρόπο που οι οργανώσεις προστατεύουν τα δεδομένα, τις εφαρμογές και τους χρήστες τους. Το παλαιό μοντέλο που βασίζεται στην περίμετρο υποθέσει ότι οι απειλές παραμένουν έξω από το τείχος. Σήμερα, με το cloud computing, την απομακρυσμένη εργασία και τις όλο και πιο εξελιγμένες επιθέσεις όπως κλοπή ταυτότητας και συγκομιδή διαπιστευτηρίων, αυτή η υπόθεση θέτει τις οργανώσεις σε σοβαρό κίνδυνο.
Η υιοθέτηση της απειροπιστίας σημαίνει δέσμευση στη συνεχή επαλήθευση, την πρόσβαση ελάχιστης προνομίας, τον κατακερματισμό δικτύου, τον έλεγχο ταυτότητας πολλαπλών παραγόντων και τη παρακολούθηση σε πραγματικό χρόνο. Απαιτεί επένδυση στην τεχνολογία και προθυμία να ξανασκεφτείτε τον τρόπο με τον οποίο η οργάνωσή σας χορηγεί και διαχειρίζεται την πρόσβαση.
Η αποζημίωση είναι ουσιαστική: μειωμένος κίνδυνος παραβίασης, ισχυρότερη θέση συμμόρφωσης, καλύτερη ορατότητα στη δραστηριότητα δικτύου και ένα μοντέλο ασφάλειας που κλιμακώνεται με την οργάνωσή σας.
Ξεκινήστε με τα πιο κρίσιμα περιουσιακά στοιχεία σας. Χαρτογραφήστε τις ροές κίνησης σας. Ανάπτυξη MFA και IAM. Κατακερματίστε το δίκτυο σας. Παρακολουθήστε τα πάντα. Κάθε βήμα μπροστά μειώνει την έκθεσή σας στις απειλές που σημαίνουν περισσότερο.
Αναφορές
- S. Rose, O. Borchert, S. Mitchell, and S. Connelly. 2020. Zero Trust Architecture. NIST Special Publication (SP) 800-207. National Institute of Standards and Technology. DOI: https://doi.org/10.6028/NIST.SP.800-207.Αρχειοθετημένο: Στιγμιότυπο Wayback Machine
- CISA. χ.η. Zero Trust Maturity Model V2 508. Ανακτήθηκε 18 Οκτωβρίου 2026 από https://www.cisa.gov/sites/default/files/2023-04/zero_trust_maturity_model_v2_508.pdf.Αρχειοθετημένο: Στιγμιότυπο Wayback Machine
- Whitehouse. χ.η. M 22 09. Ανακτήθηκε 18 Οκτωβρίου 2026 από https://www.whitehouse.gov/wp-content/uploads/2022/01/M-22-09.pdf.Αρχειοθετημένο: Στιγμιότυπο Wayback Machine
- L. A. Meyer, S. Romero, G. Bertoli, T. Burt, A. Weinert, and J. L. Ferres. 2023. How effective is multifactor authentication at deterring cyberattacks? arXiv.org (1 Μαΐου 2023). Ανακτήθηκε 18 Οκτωβρίου 2026 από https://arxiv.org/abs/2305.00945.Αρχειοθετημένο: Στιγμιότυπο Wayback Machine
Πόροι για αυτή τη σελίδα
Γραφήματα και εικόνες αναφοράς από την έρευνά μας, ελεύθερα για προβολή και κοινοποίηση.
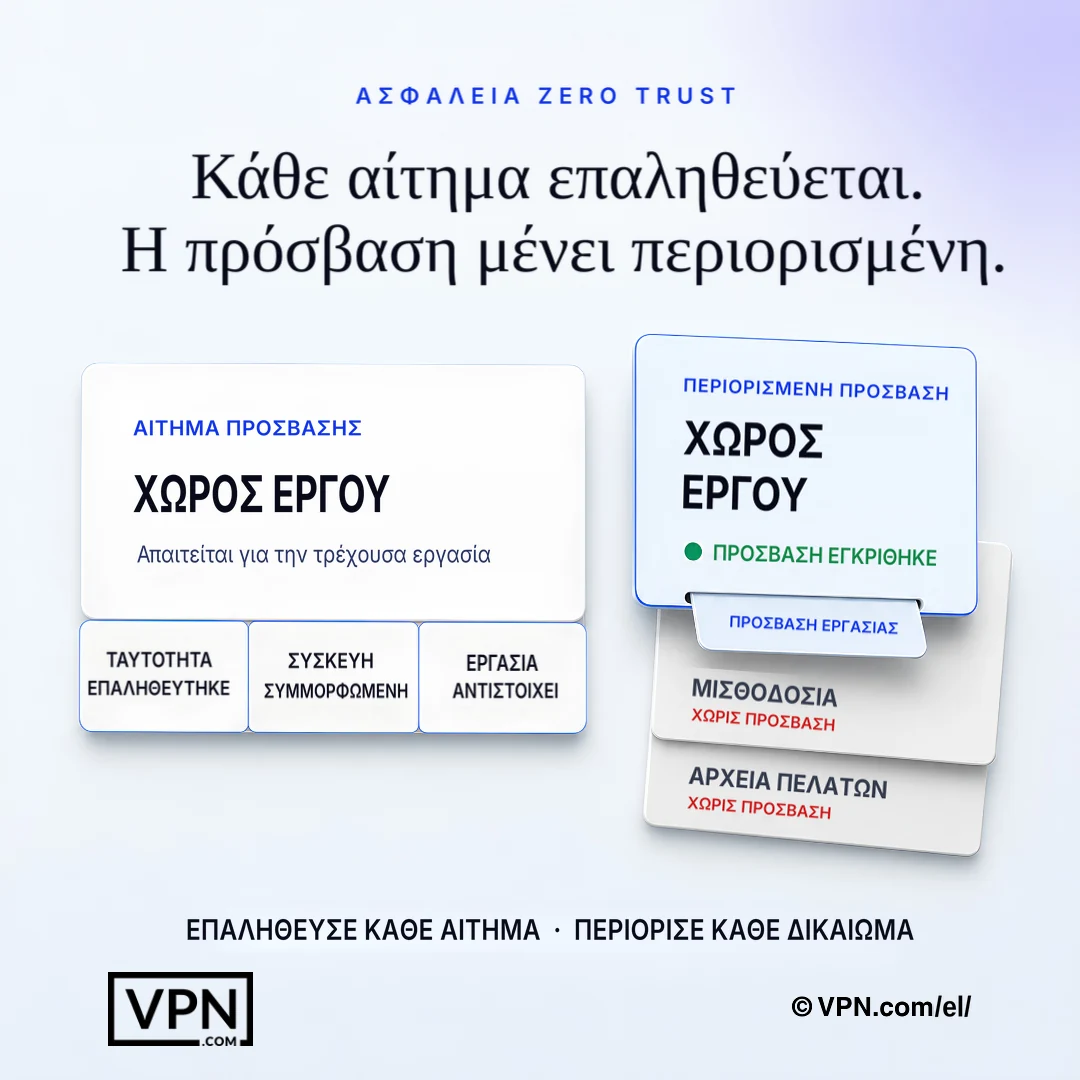
Το zero trust επαληθεύει κάθε αίτημα και παραχωρεί μόνο τα δικαιώματα που απαιτούνται για την τρέχουσα εργασία.
Συχνές Ερωτήσεις
Τι είναι η ασφάλεια zero trust με απλά λόγια;
Το zero trust σημαίνει ότι κανένας χρήστης, καμία συσκευή και καμία σύνδεση δεν θεωρούνται αξιόπιστα εξ ορισμού, ακόμη και μέσα στο εταιρικό δίκτυο. Κάθε αίτημα πρόσβασης επαληθεύεται ρητά, παρέχεται μόνο το ελάχιστο απαραίτητο δικαίωμα και παρακολουθείται συνεχώς. Αντικαθιστά το παλαιότερο μοντέλο «εμπιστεύσου ό,τι βρίσκεται μέσα στο περίγραμμα», το οποίο αποτυγχάνει όταν η νέφωση και η εργασία από απόσταση καταργούν αυτό το περίγραμμα. Το NIST SP 800-207 είναι η ομοσπονδιακή αρχιτεκτονική αναφοράς των ΗΠΑ γι’ αυτό.
Ποιες είναι οι βασικές αρχές του zero trust;
Το NIST SP 800-207 ορίζει επτά αρχές (tenets), και οι κοινές περιοχές πρακτικής περιλαμβάνουν την ρητή επαλήθευση (verifying explicitly), την πρόσβαση με το ελάχιστο δικαίωμα (least privilege access), την παραδοχή ότι έχει ήδη γίνει παραβίαση (assuming breach), τον διαχωρισμό δικτύου (network segmentation), την πολυπαραγοντική ταυτοποίηση (multi-factor authentication) και τη συνεχή παρακολούθηση (continuous monitoring). Κάθε μία ενισχύει τις άλλες: η πρόσβαση με το ελάχιστο δικαίωμα περιορίζει όσα μπορεί να αγγίξει ένας παραβιασμένος λογαριασμός, ο διαχωρισμός δικτύου περιορίζει την πλευρική εξάπλωση, και η συνεχής παρακολούθηση εντοπίζει ανωμαλίες που οι στατικοί κανόνες θα έχαναν. Μαζί σχηματίζουν επικαλυπτόμενα επίπεδα άμυνας και όχι ένα μεμονωμένο προϊόν ή μια μεμονωμένη ρύθμιση.
Τι απειλές προστατεύει η απειροπιστία που ένα παραδοσιακό VPN δεν προστατεύει;
Ένα παραδοσιακό VPN κρυπτογραφεί τη σήραγγα αλλά χορηγεί ευρεία πρόσβαση δικτύου μόλις συνδεθεί, ώστε ένας επιτιθέμενος που κλέβει ένα διαπιστευτήριο μπορεί να κινηθεί πλευρικά σε ολόκληρο το δίκτυο. Η πρόσβαση δικτύου απειροπιστίας (ZTNA) χορηγεί πρόσβαση μόνο στη συγκεκριμένη εφαρμογή που απαιτεί ο ρόλος ενός χρήστη, με κάθε αίτημα να επαληθεύεται εκ νέου. Αυτό περιορίζει απευθείας την πλευρική κίνηση, τη συγκομιδή διαπιστευτηρίων και τις επιθέσεις ανάληψης λογαριασμών, τις επιθέσεις που οι άμυνες μόνο περίμετρου χάνουν.
Πώς η απειροπιστία περιορίζει την πλευρική κίνηση μετά από μια παραβίαση;
Η απειροπιστία υποθέτει ότι οι επιτιθέμενοι είναι ήδη μέσα και σχεδιάζει γύρω από αυτό. Ο μικρο-κατακερματισμός διαιρεί το δίκτυο σε απομονωμένα τμήματα, ώστε η παραβίαση ενός τμήματος να μην χορηγεί πρόσβαση σε άλλα, χρησιμοποιώντας εργαλεία όπως VMware NSX, Illumio ή Cisco ACI. Σε συνδυασμό με την πρόσβαση ελάχιστης προνομίας και τη συνεχή παρακολούθηση μέσω πλατφορμών SIEM, αυτό μειώνει την ακτίνα ζημιάς οποιουδήποτε μεμονωμένου παραβιασμένου λογαριασμού ή τελικού σημείου.
Τι είναι η πρόσβαση δικτύου απειροπιστίας (ZTNA) και πώς διαφέρει από ένα VPN;
Το ZTNA χορηγεί πρόσβαση μόνο στη συγκεκριμένη εφαρμογή που απαιτεί ο ρόλος ενός χρήστη, αντί της ευρείας πρόσβασης δικτύου που παρέχει μια σήραγγα VPN μόλις συνδεθεί. Οι οργανώσεις μπορούν να τοποθετήσουν ZTNA παραπάνω από ένα υπάρχον VPN που προστατεύει την ιδιωτικότητα: το VPN χειρίζεται την κρυπτογραφημένη σήραγγα ενώ η απειροπιστία χειρίζεται την εξουσιοδότηση και τη συνεχή επαλήθευση ανά αίτημα, κλείνοντας το κενό που η πρόσβαση μόνο VPN αφήνει ανοιχτή.
Το zero trust αντικαθιστά το MFA ή λειτουργεί παράλληλα με αυτό;
Το MFA είναι απαραίτητο στοιχείο του zero trust, όχι υποκατάστατό του. Μια έρευνα της Microsoft Research διαπίστωσε ότι το MFA μείωσε τον κίνδυνο παραβίασης λογαριασμών κατά 99,22%, γι’ αυτό είναι αδιαπραγμάτευτο σε όλα τα σημεία πρόσβασης. Οι υλοποιήσεις zero trust εφαρμόζουν πρώτα το MFA στους προνομιακούς λογαριασμούς και στη συνέχεια το επεκτείνουν σε όλους τους χρήστες, συχνά με χρήση φυσικών κλειδιών ασφαλείας όπως τα YubiKey ή Google Titan για ισχυρότερη αντοχή στο phishing.
Ποια εργαλεία χρησιμοποιούνται στην πραγματικότητα για την κατασκευή μιας αρχιτεκτονικής απειροπιστίας;
Ένα πλήρες στοίχημα εκτείνεται σε ταυτότητα, τελικά σημεία, δίκτυο και παρακολούθηση. Το IAM προέρχεται από το Microsoft Entra ID, το Okta ή το Ping Identity. Το EDR προέρχεται από το CrowdStrike Falcon, το SentinelOne ή το Microsoft Defender for Endpoint. Ο μικρο-κατακερματισμός χρησιμοποιεί VMware NSX, Illumio ή Cisco ACI. Οι πλατφόρμες SIEM όπως το Splunk, το Microsoft Sentinel ή το IBM QRadar παρέχουν τη συνεχή παρακολούθηση που απαιτεί το μοντέλο.
Τι είναι μια μηχανή πολιτικής και γιατί είναι κεντρική στην απειροπιστία;
Η μηχανή πολιτικής βρίσκεται στην καρδιά μιας αρχιτεκτονικής απειροπιστίας, αξιολογώντας κάθε αίτημα πρόσβασης σύμφωνα με παράγοντες όπως ρόλος χρήστη, υγεία συσκευής, θέση, ώρα της ημέρας και βαθμολογία κινδύνου για να πάρει μια απόφαση αποδεκτή ή άρνηση σε πραγματικό χρόνο. Ο διαχειριστής πολιτικής στη συνέχεια επιβάλλει αυτήν την απόφαση δίνοντας εντολή στο σημείο επιβολής. Το NIST SP 800-207 περιγράφει αυτό ως το βασικό συστατικό λήψης αποφάσεων του μοντέλου.
Πώς ξεκινάω την υλοποίηση του zero trust χωρίς να διαταράξω τις λειτουργίες;
Ξεκινήστε χαρτογραφώντας την προστατευόμενη επιφάνειά σας (protect surface), δηλαδή το μικρό σύνολο κρίσιμων δεδομένων, εφαρμογών, πόρων και υπηρεσιών, αντί για ολόκληρη την επιφάνεια επίθεσης. Στη συνέχεια, καταγράψτε τις ροές συναλλαγών για να κατανοήσετε ποιος έχει πρόσβαση σε τι και από πού. Το NIST SP 800-207 περιγράφει τέσσερις παραλλαγές ανάπτυξης (πράκτορας/πύλη συσκευής, βασισμένη σε περιβάλλον απομόνωσης (enclave), βασισμένη σε πύλη πόρων (resource portal) και sandboxing εφαρμογών συσκευής), οπότε μπορείτε να επιλέξετε εκείνη που ταιριάζει στην υπάρχουσα υποδομή σας πριν επεκταθείτε προς τα έξω.
Τι είναι η Μέθοδος Kipling για τη ρύθμιση πολιτικών πρόσβασης απειροπιστίας;
Η Μέθοδος Kipling κατασκευάζει λεπτομερείς πολιτικές πρόσβασης γύρω από έξι ερωτήσεις: ποιος αιτεί πρόσβαση, σε ποια εφαρμογή έχουν πρόσβαση, πότε, που βρίσκονται, γιατί χρειάζονται πρόσβαση και πώς συνδέονται. Αυτές οι έξι ερωτήσεις αποτελούν τη βάση κάθε κανόνα πολιτικής που επιβάλλεται από τη μηχανή πολιτικής, αντικαθιστώντας την ευρεία πρόσβαση δικτύου που βασίζεται στο ρόλο με αποφάσεις ανά αίτημα, περιβαλλοντικές.
Πόσο χρόνο παίρνει πραγματικά μια πλήρης εφαρμογή του zero trust;
Οι οργανισμοί υιοθετούν το zero trust σε φάσεις και όχι ως ένα μεμονωμένο έργο. Η σειρά είναι η εξής: χαρτογράφηση της προστατευόμενης επιφάνειας, καταγραφή των ροών συναλλαγών, δόμηση της αρχιτεκτονικής γύρω από αυτή, δημιουργία λεπτομερών πολιτικών με τη μέθοδο Kipling, εφαρμογή MFA παντού, ενεργοποίηση παρακολούθησης SIEM και EDR, και στη συνέχεια επανάληψη της διαδικασίας. Κάθε φάση περιλαμβάνει δοκιμές και βελτίωση πολιτικών πριν από την επέκταση στην επόμενη ομάδα πόρων.
Είναι απαραίτητη η απειροπιστία για ρυθμιζόμενες βιομηχανίες όπως η υγειονομική περίθαλψη ή τα χρηματοοικονομικά;
Ναι. Οι οργανώσεις υγειονομικής περίθαλψης υπό HIPAA, τα χρηματοπιστωτικά ιδρύματα που διέπονται από PCI DSS και SOX και οι κυβερνητικές υπηρεσίες που ακολουθούν FedRAMP όλες απαιτούν αυστηρούς ελέγχους πρόσβασης και πλήρη σχέδια ελέγχου, τα οποία η απειροπιστία παρέχει εκ σχεδιασμού μέσω συνεχούς επαλήθευσης και καταγραφής ανά εφαρμογή. Οι προμηθευτές τρίτων μερών και οι εργολάβοι λαμβάνουν επίσης πρόσβαση περιορισμένη μόνο στα συγκεκριμένα πόρους και τη διάρκεια που χρειάζονται.
Τι συμβαίνει εάν μια συσκευή αποτύχει σε έναν έλεγχο συμμόρφωσης υπό απειροπιστία;
Οι λύσεις EDR όπως το CrowdStrike Falcon, το SentinelOne ή το Microsoft Defender for Endpoint παρακολουθούν συνεχώς την υγεία της συσκευής, και μια συσκευή που παύει να συμμορφώνεται, όπως το τρέξιμο ενός παρωχημένου ΛΣ ή των ελλιπών διορθώσεων, μπορεί να αποκλειστεί αυτόματα από την πρόσβαση σε ευαίσθητους πόρους. Αυτή η επιβολή συμβαίνει στη μηχανή πολιτικής, η οποία επαναξιολογεί την υγεία της συσκευής ως έναν παράγοντα σε κάθε απόφαση πρόσβασης, όχι μόνο μία φορά κατά τη σύνδεση.