امنیت سایبری بدون اعتماد: اصول و پیادهسازی
اصول اساسی امنیت سایبری بدون اعتماد، نحوه عملکرد این مدل، مزایای کلیدی و مراحل عملی برای انتقال از دفاعیات محیطی به تایید دسترسی مستمر.
 Michael Gargiulo
خلاصه: امنیت بدون اعتماد فرض منسوخشده را که هر چیز درون شبکه شما ایمن است جایگزین میکند. هر کاربر، دستگاه و اتصال به طور مستمر تایید میشود، که ریسک نقضهای امنیتی در محیطهای متصل به ابر را به شدت کاهش میدهد.
امنیت سایبری بدون اعتماد چیست؟
امنیت شبکه سنتی بر یک ایده ساده متکی بود: هر چیز درون محدوده قابل اعتماد است و تهدیدات در لبه محدوده مسدود شوند. دیوارآتش، VPNها و سیستمهای تشخیص نفوذ یک خندق دیجیتالی در اطراف منابع شرکتی تشکیل میدادند. به محض اینکه کاربر یا دستگاهی از دروازه عبور کرد، آزادانه حرکت میکرد.
آن مدل دیگر کار نمیکند. محاسبات ابری، کار از راه دور و دستگاههای موبایل محدوده شبکه را کاملاً حل کردهاند. کارمندان دادههای حساس را از لپتاپهای شخصی در کافهها دسترسی میدهند. فروشندگان شخص ثالث مستقیماً به سیستمهای داخلی متصل میشوند. مهاجمانی که یک نقطه پایانی را نقض کنند میتوانند به طور افقی در سراسر یک سازمان حرکت کنند.
امنیت سایبری بدون اعتماد این واقعیت را مستقیماً مورد توجه قرار میدهد. به جای فرض اینکه هر چیز درون شبکه ایمن است، بدون اعتماد هر درخواست دسترسی را به عنوان بالقوه خطرناک رفتار میکند. هر کاربر، هر دستگاه و هر اتصال باید قبل از دسترسی به هر منابی مشروعیت خود را اثبات کند. برای نگاهی گستردهتر به منظر تهدید، مرکز امنیت سایبری ما را ببینید.
مؤسسه ملی استاندارد و فناوری آمریکا (NIST)[1] در انتشار ویژه ۸۰۰-۲۰۷[1] خود، معماری مرجع فدرال ایالات متحده برای امنیت «اعتماد صفر» (Zero Trust) را ارائه میکند. این سند اعتماد صفر را تعریف میکند، هفت اصل طراحی اعتماد صفر را شرح میدهد، اجزای منطقی مانند موتور سیاست (policy engine) را معرفی میکند و انواع مختلف استقرار آن را توضیح میدهد. دولت ایالات متحده همچنین مدل بلوغ اعتماد صفر CISA[2] را منتشر کرده است که اعتماد صفر را حول پنج ستون قرار میدهد: هویت، دستگاهها، شبکهها، برنامهها و بارهای کاری، و دادهها. همچنین یادداشت OMB شماره M-22-09[3] راهبرد فدرال اعتماد صفر برای نهادهای دولتی را تعیین میکند.
بدون اعتماد یک محصول واحد نیست که میتوانید بخرید. این یک مدل امنیتی، یک فلسفه و یک رویکرد معماری است که نحوه تفکر سازمانها در مورد دسترسی و اعتماد در هر سطح را بازتعریف میکند.
اصول اصلی اعتماد صفر
جدول زیر شش حوزه عملی را خلاصه میکند که در راهنمای اعتماد صفر بارها تکرار میشوند. خود NIST SP 800-207 هفت اصل را تعریف میکند؛ برای نمونه اینکه همه منابع داده و خدمات محاسباتی بهعنوان منبع در نظر گرفته میشوند، همه ارتباطات بدون توجه به موقعیت شبکه ایمن میشوند، دسترسی بهصورت هر نشست اعطا میشود و تصمیم دسترسی توسط سیاست پویا گرفته میشود:
| اصل بدون اعتماد | معنی آن در عمل |
|---|---|
| تایید صریح | تمام کاربران، دستگاهها و درخواستها را تایید کنید — هر بار، نه تنها در ورود |
| کمترین دسترسی لازم | فقط اجازاتی را اعطا کنید که برای یک کار خاص لازم است، نه بیشتر |
| فرض نقض شدگی | سیستمها را طوری طراحی کنید که گویی مهاجمان قبلاً درون سیستم هستند؛ شعاع انفجار را محدود کنید |
| تقسیمبندی شبکه | شبکه را تقسیم کنید تا یک منطقه مشکوکشده نتواند به صورت افقی گسترش یابد |
| احراز هویت چندعاملی | برای تمام نقاط دسترسی فاکتور دوم فراتر از رمز عبور را مطالبه کنید |
| نظارت مستمر | تمام فعالیتها را در زمان واقعی ثبت و تجزیه کنید تا ناهنجاریها را زود تشخیص دهید |
هر اصل دیگری را تقویت میکند. دسترسی با حداقل امتیاز، دامنهٔ آنچه یک حساب آلوده میتواند به آن برسد را محدود میکند. بخشبندی شبکه، در صورتی که مهاجم از احراز هویت عبور کند، آسیب را مهار میکند. نظارت مداوم رفتارهای غیرعادی را شناسایی میکند که قواعد ایستا از دست میدهند. این شیوهها با هم، لایههای دفاعی همپوشان ایجاد میکنند که خطر یک نفوذ موفق را کاهش میدهد.
مهم: بدون اعتماد محصولی نیست؛ یک مدل امنیتی است. دفاعیات محیطی سنتی فرض میکنند که هر چیز درون شبکه ایمن است، اما کار از راه دور و محاسبات ابری آن مرز را حل کردهاند. اتخاذ کمترین دسترسی لازم و تایید مستمر ریسک گسترش نقض را پس از اینکه مهاجمان دسترسی اولیه را کسب کنند به شدت کاهش میدهد.
اجزای معماری بدون اعتماد
معماری بدون اعتماد بر چندین اجزای بههمپیوستهای تکیه میکند که با هم کار میکنند. درک هر یک به سازمانها کمک میکند استقرار واقعگرایانهای برنامهریزی کنند.
مدیریت هویت و دسترسی (IAM)
IAM سنگ بنای بدون اعتماد است. راهحلهایی مانند Microsoft Entra ID (پیشتر Azure AD)، Okta و Ping Identity هویتهای کاربر را قبل از اعطای دسترسی به هر منابی تایید میکنند. هر درخواست دسترسی از لایه IAM عبور میکند، که هویت، نقش و زمینه را ارزیابی میکند و قبل از تصمیمگیری اجازه یا انکار تصمیم میگیرد. عملکرد قوی مدیریت هویت و دسترسی همچنین به جلوگیری از جمعآوری اعتبار و حملات توقیف حساب کمک میکند.
احراز هویت چندعاملی (MFA)
احراز هویت چندعاملی از کاربران میخواهد هویت خود را با حداقل دو عامل جداگانه اثبات کنند: چیزی که میدانند (رمز عبور)، چیزی که دارند (توکن سختافزاری یا تلفن)، یا چیزی که هستند (بیومتریک). یک مطالعه Microsoft Research روی حسابهایی با فعالیت مشکوک نشان داد که MFA خطر به خطر افتادن را ۹۹٫۲۲٪ کاهش میدهد[4] در کل جمعیت مورد مطالعه، و ۹۸٫۵۶٪ در مواردی که اعتبارنامهها فاش شده بودند. MFA در هر استقرار زیرو ترasti قابل چشمپوشی نیست.
تقسیمبندی خرد
به جای رفتار با شبکه به عنوان یک منطقه قابلاعتماد واحد، تقسیمبندی خرد آن را به بخشهای کوچک و جداگانه تقسیم میکند. هر بخش سیاستهای دسترسی خاص خود را اعمال میکند. اگر مهاجم یک بخش را مشکوک کند، نمیتواند به بخشهای دیگر به صورت افقی حرکت کند. ابزارهایی مانند VMware NSX، Illumio و Cisco ACI تقسیمبندی خرد را در مقیاس فراهم میکنند.
تشخیص و پاسخ نقطههای پایانی (EDR)
بدون اعتماد برای دیدگاهی به هر دستگاه متصل به شبکه نیاز دارد. راهحلهای EDR مانند CrowdStrike Falcon، SentinelOne و Microsoft Defender for Endpoint به طور مستمر سلامت دستگاه را نظارت میکنند، رفتار بدخیمانه را تشخیص میدهند و سیاستهای انطباق را اعمال میکنند. دستگاهی که از انطباق کاهشیابد (سیستمعامل منسوخ، پچهای گمشده) میتواند به طور خودکار از دسترسی به منابع حساس مسدود شود.
مدیریت اطلاعات و رویدادهای امنیتی (SIEM)
پلتفرمهای SIEM گزارشها را از سراسر محیط جمعآوری میکنند و تجزیه و تحلیل را برای تشخیص ناهنجاریها اعمال میکنند. راهحلهایی مانند Splunk، Microsoft Sentinel و IBM QRadar نظارت مستمری را که بدون اعتماد مطالبه میکند فراهم میکنند. هشدار در زمان واقعی و کتابهای بازی پاسخ خودکار به تیمهای امنیتی کمک میکند که در دقایق نه روز در مورد تهدیدات اقدام کنند.
موتور سیاست و مدیر سیاست
در قلب معماری بدون اعتماد موتور سیاست وجود دارد. این جزء هر درخواست دسترسی را برابر سیاستهای تعریفشده (نقش کاربر، سلامت دستگاه، مکان، زمان روز، امتیاز ریسک) ارزیابی میکند و تصمیم اعتماد بلادرنگ میگیرد. مدیر سیاست سپس این تصمیم را اعمال میکند و به نقطه اعمال مناسب دستور میدهد تا اتصال را اجازه دهد یا مسدود کند.
بدون اعتماد در برابر امنیت محیطی سنتی
درک تضاد بین بدون اعتماد و رویکردهای قدیمی روشن میکند که چرا سازمانها این تغییر را انجام میدهند.
| عامل | امنیت محیطی سنتی | امنیت بدون اعتماد |
|---|---|---|
| مدل اعتماد | تمام چیز درون شبکه قابلاعتماد است | هیچ چیز قابلاعتماد نیست؛ همه چیز تایید شود |
| دامنه دسترسی | دسترسی شبکه گسترده پس از احراز هویت | دسترسی دانهای و برای هر برنامه |
| فرکانس تایید | یک بار در ورود | مستمر، برای هر درخواست |
| ریسک حرکت افقی | بالا — مهاجمان پس از ورود آزادانه حرکت میکنند | پایین — تقسیمبندی خرد نقضها را محدود میکند |
| پشتیبانی از کار از راه دور | نیاز به تونل VPN برای تمام ترافیک | پشتیبانی بومی برای دسترسی توزیعشده |
| دیدگاه | نظارت محدود ترافیک داخلی | دیدگاه کامل در تمام اتصالات |
برخلاف روشهای سنتی مبتنی بر VPN که پس از اتصال دسترسی گستردهای به شبکه اعطا میکنند، دسترسی شبکهای با اعتماد صفر (ZTNA) تنها دسترسی به برنامهای را که نقش کاربر نیاز دارد اعطا میکند. سازمانهایی که همچنان برای رمزگذاری به VPNهای متمرکز بر حریم خصوصی تکیه میکنند میتوانند ZTNA را بر روی آن قرار دهند تا کنترل کنند هر کاربر واقعاً به چه دادهای دسترسی دارد. VPN تونل رمزگذاریشده را مدیریت میکند؛ اعتماد صفر مجوز و تأیید مستمر را مدیریت میکند. برای مقایسه کنارهم پلتفرمهای سازمانی ساختهشده حول هر یک از این روشها، مقایسه VPN سازمانی را ببینید.
چگونه یک معماری Zero Trust را پیادهسازی کنیم
پیادهسازی Zero Trust یک پروژهٔ یکشبه نیست و بهترین راه، اجرای آن در مراحل مختلف است. در ادامه یک رویکرد گامبهگام و عملی آمده است.
مرحله 1: سطح حفاظت خود را نقشه کنید
دادهها، برنامهها، داراییها و خدمات حساستر (DAAS) را شناسایی کنید. برخلاف سطح حمله، که گسترده و مدام در حال گسترش است، سطح حفاظت کوچک و خوب تعریفشده است. از اینجا شروع کنید.
مرحله 2: جریان تراکنشها را نقشه کنید
نحوه حرکت ترافیک در سراسر شبکه را مستند کنید. درک کنید که کاربران کدام دستگاهها از کدام برنامههای را دسترسی میدهند و از طریق کدام مسیرها. شما نمیتوانید سیاستها را برای جریانهایی که درک نمیکنید اعمال کنید.
مرحله ۳: ساخت معماری پیرامون سطح محافظت
فایروالهای نسل بعدی، راهکارهای IAM و ابزارهای ریزتقسیمبندی شبکه (micro-segmentation) را پیرامون سطح محافظت خود مستقر کنید. موتور سیاست (policy engine) را در مرکز هر تصمیم دسترسی قرار دهید. NIST SP 800-207 چهار نوع استقرار را توصیف میکند: مبتنی بر عامل/دروازه دستگاه (device agent/gateway-based)، مبتنی بر محفظه (enclave-based)، مبتنی بر پورتال منبع (resource portal-based) و جعبهشنی برنامه دستگاه (device application sandboxing). انتخاب را بر اساس زیرساخت موجود خود انجام دهید.
مرحله 4: سیاستهای دسترسی دانهای بسازید
سیاستهای دسترسی دانهای را با استفاده از روش کیپلینگ تعریف کنید: کی درخواست دسترسی میکند؟ کدام برنامهای را دسترسی میکنند؟ کی دسترسی میکنند؟ کجا قرار دارند؟ چرا دسترسی نیاز دارند؟ چگونه متصل میشوند؟ این شش سؤال مبنای هر قانون سیاست را تشکیل میدهند.
مرحلهٔ ۵: فعالسازی احراز هویت چندعاملی در همه جا
احراز هویت چندعاملی (MFA) را در تمام نقاط دسترسی پیاده کنید. ابتدا به حسابهای دارای سطح دسترسی ویژه اولویت دهید، سپس آن را به همهٔ کاربران گسترش دهید. کلیدهای امنیتی سختافزاری (YubiKey، Google Titan) در برابر فیشینگ مقاوم هستند و همان شکلی از MFA هستند که OMB M-22-09[3] به نهادهای فدرال آمریکا توصیه میکند اتخاذ کنند.
مرحله 6: نظارت مستمر و تجزیه و تحلیل را فعال کنید
راهحلهای SIEM و EDR را برای نظارت بر تمام ترافیک در زمان واقعی استقرار دهید. خطوط پایه برای رفتار عادی ایجاد کنید تا ناهنجاریها هشدار فوری را راهاندازی کنند. کتابهای بازی پاسخ خودکار را برای الگوهای تهدید معمول خودکار کنید.
مرحله 7: تکرار و گسترش دهید
از داراییهای حساستر شروع کنید و کنترلهای بدون اعتماد را به بیرون گسترش دهید. هر مرحله باید شامل آزمایش، اعتبارسنجی و اصلاح سیاست باشد. بدون اعتماد منزل نیست؛ یک فرایند مستمر بهبود است.
موارد استفاده معمول بدون اعتماد
نیروی کار راه دور و ترکیبی
سازمانهایی که کارمندان کار میکنند از خانه، فضاهای همکاری یا سایتهای مشتری بلافاصله از بدون اعتماد بهره میبرند. به جای مسیریابی تمام ترافیک از طریق VPN مرکزی، راهحلهای ZTNA هر کاربر و دستگاه را به طور مستقل تایید میکنند. این تاخیر را کاهش میدهد و همزمان امنیت را بهبود میبخشد.
سازمانهای اول ابر
شرکتهایی که بار کاری را در سراسر AWS، Azure و Google Cloud اجرا میکنند نیاز به کنترل دسترسی مناسبای دارند که چندین محیط را شامل شود. سیاستهای بدون اعتماد کاربر و بار کاری را دنبال میکنند، نه محدود شبکه.
صنایع تنظیمشده
سازمانهای بهداشتی تحت HIPAA، نهادهای مالی تحت PCI DSS و SOX و نهادهای دولتی تحت FedRAMP همه کنترل دسترسی سخت و سوابق حسابی را مطالبه میکنند. بدون اعتماد هر دو را بر حسب طراحی فراهم میکند.
دسترسی فروشنده و پیمانکار
فروشندگان و پیمانکاران اغلب به دسترسی به سیستمهای داخلی خاص نیاز دارند. بدون اعتماد آنها را فقط به منابعی که نیاز دارند دسترسی میدهد، فقط برای مدتی که نیاز دارند، با ثبت کامل هر عمل.
ادغام و تحصیل
زمانی که دو سازمان ادغام میشوند، یکپارچگی شبکههای خود خطر قابلتوجهی را معرفی میکند. بدون اعتماد اجازه میدهد که هر محیط کنترل دسترسی مستقل را حفظ کند و به صورت انتخابی دسترسی میانسازمانی را بر اساس هر برنامه اعطا کند.
آیا بدون اعتماد برای سازمان شما مناسب است؟
امنیت سایبری بدون اعتماد یک ترند موقت نیست. این تغییری بنیادی است در نحوه حفاظت سازمانها از دادهها، برنامهها و کاربران خود. مدل قدیمی مبتنی بر محدوده فرض میکرد تهدیدات درون دیوار باقی میمانند. امروز، با محاسبات ابری، کار از راه دور و حملات فزایندهی پیچیدهای مانند سرقت هویت و جمعآوری اعتبار، آن فرض سازمانها را در خطر جدی میگذارد.
اتخاذ بدون اعتماد به معنای تعهد به تایید مستمر، کمترین دسترسی لازم، تقسیمبندی شبکه، احراز هویت چندعاملی و نظارت بلادرنگ است. نیاز به سرمایهگذاری در فناوری و تمایل به بازتفکری نحوه اعطای دسترسی و مدیریت آن توسط سازمان شما دارد.
بازگشت قابلتوجهی است: کاهش ریسک نقض، موضع انطباق قویتر، دیدگاهی بهتر در فعالیت شبکه و یک مدل امنیتی که با سازمان شما رشد میکند.
از داراییهای حساستر شروع کنید. جریانهای ترافیک را نقشه کنید. MFA و IAM را استقرار دهید. شبکه خود را تقسیم کنید. همه چیز را نظارت کنید. هر قدم پیشرو ریسکهای تهدیداتی را که بیشتر است کاهش میدهد.
منابع
- S. Rose, O. Borchert, S. Mitchell, and S. Connelly. 2020. Zero Trust Architecture. NIST Special Publication (SP) 800-207. National Institute of Standards and Technology. DOI: https://doi.org/10.6028/NIST.SP.800-207.بایگانی شده: نسخهٔ بایگانیشده در Wayback Machine
- CISA. بیتاریخ. Zero Trust Maturity Model V2 508. بازیابیشده در ۱۸ اکتبر ۲۰۲۶ از https://www.cisa.gov/sites/default/files/2023-04/zero_trust_maturity_model_v2_508.pdf.بایگانی شده: نسخهٔ بایگانیشده در Wayback Machine
- Whitehouse. بیتاریخ. M 22 09. بازیابیشده در ۱۸ اکتبر ۲۰۲۶ از https://www.whitehouse.gov/wp-content/uploads/2022/01/M-22-09.pdf.بایگانی شده: نسخهٔ بایگانیشده در Wayback Machine
- L. A. Meyer, S. Romero, G. Bertoli, T. Burt, A. Weinert, and J. L. Ferres. 2023. How effective is multifactor authentication at deterring cyberattacks? arXiv.org (۱ مهٔ ۲۰۲۳). بازیابیشده در ۱۸ اکتبر ۲۰۲۶ از https://arxiv.org/abs/2305.00945.بایگانی شده: نسخهٔ بایگانیشده در Wayback Machine
منابع این صفحه
نمودارها و تصاویر مرجع از تحقیقات ما، برای مشاهده و اشتراکگذاری رایگان.
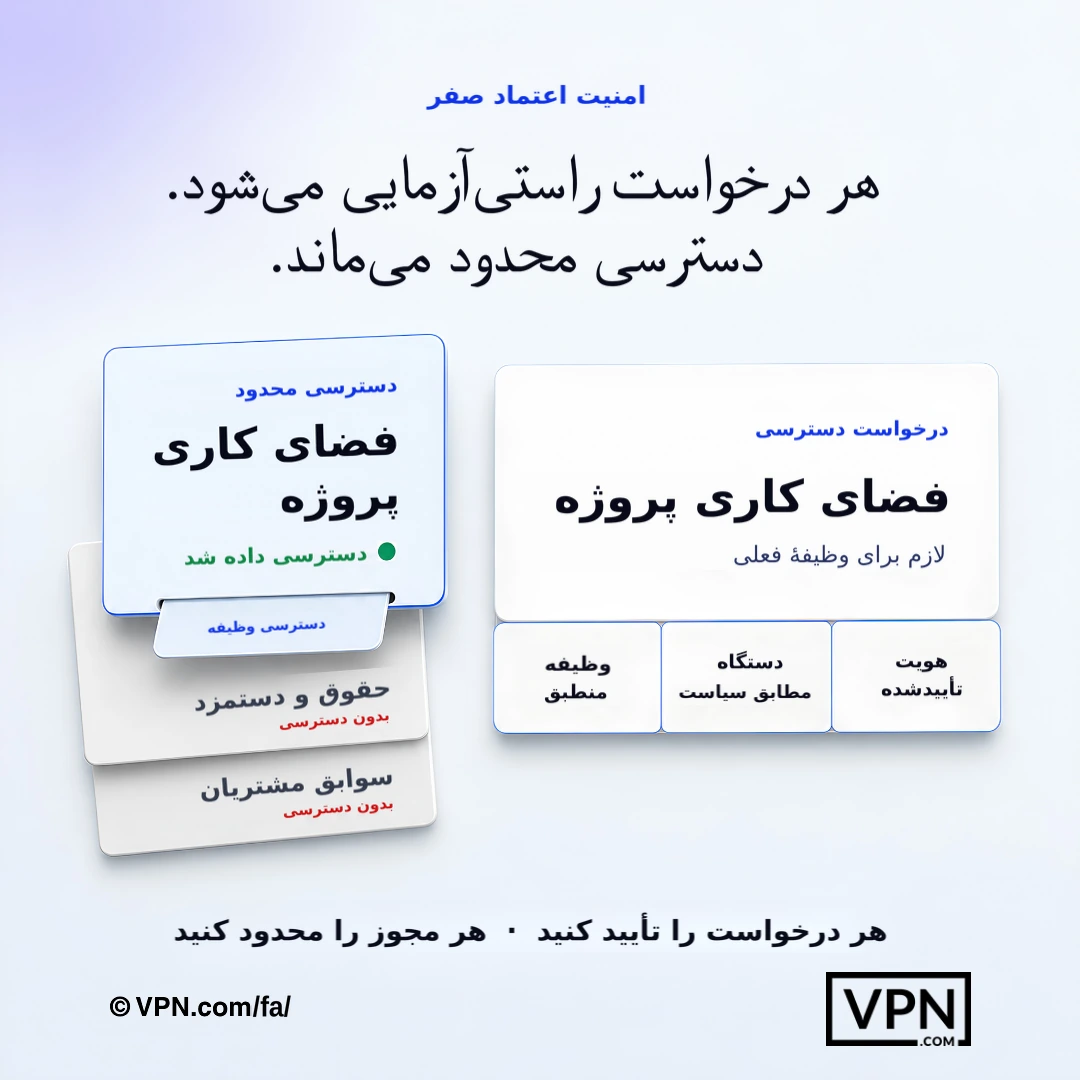
Zero trust هر درخواست را تأیید میکند و فقط مجوزهای لازم برای وظیفه جاری را اعطا میکند.
پرسشهای متکرر
امنیت سایبری Zero Trust به زبان ساده چیست؟
Zero Trust یعنی هیچ کاربر، دستگاه یا اتصالی بهطور پیشفرض قابل اعتماد نیست، حتی داخل شبکه شرکتی. هر درخواست دسترسی بهصورت صریح تأیید میشود، تنها حداقل سطح دسترسی لازم به آن داده میشود و پیوسته پایش میشود. این مدل جایگزین رویکرد قدیمی «اعتماد به هر چیزی که داخل محیط است» شده است؛ رویکردی که با گسترش رایانش ابری و کار از راه دور دیگر کارایی ندارد. NIST SP 800-207 چارچوب مرجع معماری فدرال ایالات متحده برای این مدل است.
اصول اصلی اعتماد صفر چیست؟
NIST SP 800-207 هفت اصل را تعریف میکند و حوزههای رایج عمل شامل تأیید صریح، دسترسی با حداقل امتیاز، فرض نفوذ، تقسیمبندی شبکه، احراز هویت چندعاملی و نظارت مداوم است. هر یک از این اصول دیگران را تقویت میکند: دسترسی با حداقل امتیاز محدودهی آنچه یک حساب آسیبدیده میتواند به آن برسد را محدود میکند، تقسیمبندی شبکه گسترش جانبی تهدید را مهار میکند و نظارت مداوم ناهنجاریهایی را شناسایی میکند که قوانین ایستا از دست میدهند. این اصول با هم لایههای دفاعی همپوشان میسازند، نه یک محصول یا تنظیم واحد.
چه تهدیداتی از آن جلوگیری میکند که VPN سنتی نمیکند؟
VPN سنتی تونل را رمزگذاری میکند اما دسترسی شبکه گستردهای پس از اتصال میدهد، بنابراین مهاجمی که یک اعتبار را بدزدد میتواند به طور افقی در سراسر تمام شبکه حرکت کند. دسترسی شبکه بدون اعتماد (ZTNA) فقط به برنامهای که نقش کاربر نیاز دارد دسترسی میدهد، با هر درخواست دوباره تایید شود. این مستقیماً حرکت افقی، جمعآوری اعتبار و حملات توقیف حساب را محدود میکند، حملاتی که دفاعیات فقط محیطی از دست میدهند.
بدون اعتماد چگونه حرکت افقی را بعد از نقض محدود میکند؟
بدون اعتماد فرض میکند مهاجمان قبلاً درون سیستم هستند و برای آن طراحی میکند. تقسیمبندی خرد شبکه را به بخشهای جداگانه تقسیم میکند، بنابراین نقض یک بخش دسترسی به دیگران را نمیدهد، با ابزارهایی مانند VMware NSX، Illumio یا Cisco ACI. در ترکیب با کمترین دسترسی لازم و نظارت مستمر از طریق پلتفرمهای SIEM، این شعاع انفجار هر حساب مشکوکشده یا نقطه پایانی را کاهش میدهد.
دسترسی شبکه بدون اعتماد (ZTNA) چیست و چگونه با VPN تفاوت دارد؟
ZTNA فقط به برنامهای که نقش کاربر نیاز دارد دسترسی میدهد، نه دسترسی شبکه گستردهای که تونل VPN پس از اتصال فراهم میکند. سازمانها میتوانند ZTNA را در بالای VPNهای متمرکز بر حریم خصوصی قرار دهند: VPN تونل رمزگذاریشده را مسیر میدهد در حالیکه بدون اعتماد مجوز و تایید مستمر برای هر درخواست را مسیر میدهد، شکاف را که دسترسی فقط VPN باز میگذارد بسته میکند.
آیا zero trust جایگزین MFA میشود یا همراه با آن کار میکند؟
MFA جزء الزامی zero trust است، نه جایگزین آن. یک مطالعه از Microsoft Research نشان داد که MFA خطر به خطر افتادن حسابها را ۹۹.۲۲٪ کاهش میدهد، و به همین دلیل در تمام نقاط دسترسی غیرقابل چشمپوشی است. استقرارهای zero trust معمولاً MFA را ابتدا برای حسابهای ممتاز اجرا میکنند و سپس به همه کاربران گسترش میدهند، و اغلب از کلیدهای امنیتی سختافزاری مانند YubiKey یا Google Titan برای مقاومت بیشتر در برابر فیشینگ استفاده میکنند.
کدام ابزارها واقعاً برای ساختن معماری بدون اعتماد استفاده میشوند؟
یک پشته کامل هویت، نقاط پایانی، شبکه و نظارت را شامل میشود. IAM از Microsoft Entra ID، Okta یا Ping Identity میآید. EDR از CrowdStrike Falcon، SentinelOne یا Microsoft Defender for Endpoint میآید. تقسیمبندی خرد از VMware NSX، Illumio یا Cisco ACI استفاده میکند. پلتفرمهای SIEM مانند Splunk، Microsoft Sentinel یا IBM QRadar نظارت مستمری را که مدل مطالبه میکند فراهم میکنند.
موتور سیاست چیست و چرا برای بدون اعتماد مرکزی است؟
موتور سیاست در قلب معماری بدون اعتماد نشسته است و هر درخواست دسترسی را برابر عواملی مانند نقش کاربر، سلامت دستگاه، مکان، زمان روز و امتیاز ریسک ارزیابی میکند تا تصمیم اعتماد بلادرنگ بگیرد. مدیر سیاست سپس آن تصمیم را با فرمان به نقطه اعمال اعمال میکند. NIST SP 800-207 این را به عنوان جزء تصمیمگیری اساسی مدل نشان میدهد.
چگونه بدون اختلال در عملیات، پیادهسازی Zero Trust را آغاز کنم؟
ابتدا «سطح محافظتشده» را شناسایی کنید؛ یعنی مجموعه کوچکی از دادههای حیاتی، برنامهها، داراییها و خدمات، و نه کل «سطح حمله». سپس جریانهای تراکنش را مستند کنید تا بفهمید چه کسی به چه چیزی و از کجا دسترسی دارد. NIST SP 800-207 چهار نوع استقرار را توصیف میکند: مبتنی بر عامل/دروازه دستگاه، مبتنی بر محفظه (enclave)، مبتنی بر پورتال منبع، و جعبهشنِ برنامههای دستگاه. پیش از گسترش تدریجی، یکی از این موارد را انتخاب کنید که با زیرساخت فعلی شما سازگار باشد.
روش کیپلینگ برای تعیین سیاست دسترسی بدون اعتماد چیست؟
روش کیپلینگ سیاستهای دسترسی دانهای را در اطراف شش سؤال میسازد: کی درخواست دسترسی میکند، کدام برنامهای را دسترسی میکنند، کی، کجا قرار دارند، چرا دسترسی نیاز دارند و چگونه متصل میشوند. این شش سؤال مبنای هر قانون سیاست را تشکیل میدهند که موتور سیاست اعمال میکند، دسترسی شبکه مبتنی بر نقش گسترده را با تصمیمات متناظر و زمینهای جایگزین میکند.
استقرار کامل زیرساخت Zero Trust چقدر طول میکشد؟
سازمانها بهجای یک پروژه یکپارچه، زیرساخت Zero Trust را در مراحل مختلف پیادهسازی میکنند. ترتیب کار چنین است: نقشهبرداری از سطح محافظتشده، ثبت جریانهای تراکنش، ساخت معماری حول آن، تعریف سیاستهای دقیق با روش Kipling، استقرار MFA در همهجا، فعالسازی پایش SIEM و EDR، و سپس تکرار و بهبود مستمر. هر مرحله پیش از گسترش به گروه دارایی بعدی شامل آزمایش و اصلاح سیاستها است.
آیا بدون اعتماد برای صنایع تنظیمشده مانند بهداشت یا مالیات لازم است؟
بله. سازمانهای بهداشتی تحت HIPAA، نهادهای مالی تحت PCI DSS و SOX و نهادهای دولتی تحت FedRAMP همه کنترل دسترسی سخت و تاریخ حسابی کامل را نیاز دارند، که بدون اعتماد به تصمیم از طریق تایید مستمر و ثبت هر برنامه فراهم میکند. فروشندگان شخص ثالث و پیمانکاران نیز دسترسی را فقط به منابع خاص و مدتی که نیاز دارند محدود میشود.
اگر دستگاهی از پذیرفتنی بدون اعتماد شکست بخورد چه اتفاقی میافتد؟
راهحلهای EDR مانند CrowdStrike Falcon، SentinelOne یا Microsoft Defender for Endpoint به طور مستمر سلامت دستگاه را نظارت میکنند و دستگاهی که از پذیرفتنی کاهشیابد (سیستمعامل منسوخ یا پچهای گمشده) میتواند به طور خودکار از دسترسی به منابع حساس مسدود شود. این اعمال در موتور سیاست اتفاق میافتد، که سلامت دستگاه را به عنوان یک عامل در هر تصمیم دسترسی دوباره ارزیابی میکند، نه فقط یک بار در ورود.