حملات فیشینگ: چگونه کار میکنند و چگونه از آنها محافظت کنیم
بیاموزید حملات فیشینگ چیست، تاکتیکهای رایج مورد استفاده توسط کلاهبرداران و مراحلی که میتوانید برای شناخت و اجتناب از این تهدیدهای فریبندهٔ آنلاین انجام دهید.
 Michael Gargiulo
خلاصه: فیشینگ یکی از شایعترین بردارهای حملهٔ سایبری است که از ایمیلهای جعلی، تماسها و وبسایتها برای سرقت اطلاعات ورود استفاده میکند. دفاع موثر نیاز به ترکیب ابزارهای امنیتی با هوشیاری مستمر و فرهنگ شکافزایی نسبت به ارتباطات درخواست نشده دارد.
مجرمان سایبری دائماً تاکتیکهای خود را برای سرقت اطلاعات شخصی و آسیبرساندن به سیستمها بهبود میبخشند. فیشینگ همچنان مؤثرترین سلاح آنهاست. مرکز شکایات جرایم اینترنتی FBI در سال ۲۰۲۳ ۲۹۸٬۸۷۸ شکایت مربوط به فیشینگ و جعل هویت[1] دریافت کرد که بیش از هر نوع جرم دیگری در فهرست آن بود. همچنین گزارش تحقیقات نقض داده Verizon در سال ۲۰۲۴ نشان داد که میانه زمان لازم برای اینکه یک کاربر فریب یک ایمیل فیشینگ را بخورد، کمتر از ۶۰ ثانیه است[2].
این حملات از ایمیلهای جعلی، تماسهای تلفنی، پیامکها و وبسایتها برای فریب مردم در جهت سپردن اطلاعات ورود استفاده میکنند. درک چگونه هر نوع کار میکند، اولین گام به سوی ایجاد یک دفاع واقعی است.
| نوع فیشینگ | روش | هدف اصلی |
|---|---|---|
| فیشینگ ایمیلی | ارسال انبوه ایمیلهای جعلی که برندهای معتبر را تقلید میکنند | مخاطبان گسترده — اطلاعات ورود و اطلاعات پرداخت |
| اسپیرفیشینگ | ایمیلهای شخصیسازیشده با استفاده از جزئیات شناختهشده درباره قربانی | افراد یا سازمانهای مشخص |
| ویشینگ | تماسهای صوتی با جعل هویت بانکها یا پشتیبانی فنی | اطلاعات مالی، دسترسی به حساب |
| اسمیشینگ | پیامکهای جعلی حاوی پیوندهای مخرب | کاربران موبایل، کلاهبرداریهای مربوط به بستهها و مرسولات |
| وeilingشینگ | حملات بسیار هدفمند به مدیران اجرایی یا سطح C | انتقال وجه، دادههای حساس شرکتی (دسته مرتبط با نفوذ به ایمیل کسبوکار ۲.۹ میلیارد دلار زیان گزارششده در سال ۲۰۲۳[1] را رقم زد) |
| فارمینگ | هدایت بیصدای نشانیهای معتبر به سایتهای جعلی | اطلاعات ورود در مقیاس وسیع |
| کلون فیشینگ | کپیبرداری از یک ایمیل واقعی با جایگزینی یک پیوند مخرب | قربانیانی که به فرستنده اصلی اعتماد دارند |
چگونه یک تلاش فیشینگ را تشخیص دهیم
پیامهای فیشینگ علائم هشدار مشترکی دارند. تشخیص سریع آنها از سرقتِ اطلاعات ورود و عفونت بدافزار جلوگیری میکند.
آدرس فرستنده را بررسی کنید. مهاجمان اغلب نامهای نمایشی را تقلید میکنند اما از دامنههای غلطنویس استفاده میکنند. ایمیلی از “support@amaz0n-security.com” از Amazon نیست. بر روی فیلد فرستنده بگذارید تا آدرس واقعی را نشان دهد.
به دنبال فوریت و تهدید باشید. پیامهایی که ادعا میکنند «حساب شما ظرف ۲۴ ساعت قفل خواهد شد» شما را وادار میکنند بدون فکر کردن اقدام کنید. سازمان امنیت زیرساخت سایبری آمریکا (CISA) زبان فوری یا جذب احساسی[3] را نشانه هشداردهندهی کلیدی میداند، بهویژه پیامهایی که برای پاسخندادن فوری، عواقب وخیمی را وعده میدهند.
لینکها را قبل از کلیک بررسی کنید. بر روی هر لینک بگذارید تا آدرس URL مقصد را مشاهده کنید. اگر متن لینک میگوید “bankofamerica.com” اما URL به “boa-secure-login.xyz” اشاره میکند، پیام را بلافاصله ببندید.
فیلترکردن ایمیلهای فیشینگ را جدی بگیرید، اما تنها به آن تکیه نکنید. غلطهای املایی، فاصلهگذاری نامرتب و لوگوهای ناهماهنگ میتوانند نشانهٔ یک پیام کلاهبرداری باشند. با این حال، CISA هشدار میدهد که پیامهای نوشتهشده با هوش مصنوعی ممکن است کاملاً بدون غلط دستوری باشند[3]، بنابراین فرستنده، لینک و خود درخواست را بررسی کنید.
نکته: قبل از وارد کردن اطلاعات ورود در جایی، URL را به صورت دستی تأیید کنید. لینکهای موجود در ایمیلها را کلیک نکنید. آدرس را مستقیماً در مرورگر خود بنویسید یا از یک نشانک ذخیرهشده استفاده کنید. بانکهای قانونی و خدمات هرگز رمز عبور شما را از طریق ایمیل یا تلفن درخواست نمیکنند.
روشهای بهترین جلوگیری که واقعاً کار میکنند
تشخیص به تنهایی کافی نیست. سازمانها و افراد برای سد حملات فیشینگ قبل از رسیدن به صندوق دریافتی به دفاعهای لایهبندیشده نیاز دارند.
فعالسازی احراز هویت چندعاملی (MFA). مایکروسافت میگوید MFA میتواند بیش از ۹۹٫۹ درصد حملات بهخطرانداختن حساب کاربری را مسدود کند[4]. حتی اگر مهاجم رمز عبور شما را بدزدد، بدون عامل دوم نمیتواند به حساب شما دسترسی پیدا کند. در صورت امکان، روشهای مقاوم در برابر فیشینگ مانند کلیدهای امنیتی را انتخاب کنید، زیرا راهنمای فیشینگ CISA[5] احراز هویت چندعاملی مقاوم در برابر فیشینگ را برای حسابهای مدیریتی در اولویت قرار میدهد.
پیادهسازی پروتکلهای احراز هویت ایمیل. رکوردهای SPF، DKIM و DMARC را برای دامنه خود پیکربندی کنید. این سه با هم فرستنده ایمیلهای دریافتی را با بررسی قوانین منتشرشده تأیید میکنند[5]، و دستورالعمل CISA برای سازمانهای فدرال میگوید که سیاست DMARC با مقدار reject قویترین محافظت در برابر ایمیلهای جعلی را فراهم میکند[6].
آموزش آگاهی امنیتی را بهطور منظم انجام دهید. آموزش به افراد کمک میکند فیشینگ را تشخیص دهند و گزارش کنند: گزارش ۲۰۲۴ شرکت Verizon نشان داد که ۲۰٪ کاربران در تمرینهای شبیهسازیشده، فیشینگ را گزارش کردهاند[2]، که از این میان ۱۱٪ کسانی بودند که قبلاً روی لینک کلیک کرده بودند. از آنجا که بیشتر افراد در کمتر از یک دقیقه واکنش نشان میدهند، آموزش را آنقدر تکرار کنید که این عادت همواره تازه بماند.
استفاده از فیلتر DNS محافظتی. CISA استفاده از یک resolver محافظتی DNS[5] را توصیه میکند تا مهاجمان نتوانند کاربران را به وبسایتهای مخرب هدایت کنند و اطلاعات ورود را به سرقت ببرند. این نهاد از گزینههای رایگان مانند OpenDNS Home و Cloudflare Zero Trust Services نام میبرد.
دکمهٔ گزارش فیشینگ را نصب کنید. به کارکنان یک گزینهٔ یککلیکی برای گزارش ایمیلهای مشکوک بدهید. گزارش فعالیتهای مشکوک فیشینگ[5] را CISA یکی از کارآمدترین روشها برای محافظت از سازمانها میداند.
مراحل پاسخ به حملهٔ فیشینگ زمانی که حمله موفق میشود
حتی بهترین دفاعها گاهی اوقات ناکام میشوند. یک برنامهٔ واضح پاسخ به حادثه خسارت را محدود و بازیابی را تسریع میکند.
حساب آسیبدیده را بلافاصله منزوی کنید. رمز عبور تصرفشدهٔ را تنظیم مجدد کنید و جلسات فعال را لغو کنید. اگر MFA فعال نشده بود، اکنون آن را فعال کنید.
به تیم امنیتی خود فوراً اطلاع دهید. CISA از سازمانها میخواهد که حوادث فیشینگ را سریعاً گزارش دهند[5]. گزارش سریع به پاسخدهندگان فرصت میدهد پیش از گسترش حمله به حسابهای دیگر، زیرساخت مهاجم را مسدود کنند.
برای بدافزار اسکن کنید. اگر قربانی یک لینک کلیک کرد یا یک پیوست دانلود کرد، یک اسکن کامل endpoint را اجرا کنید. تا زمان تکمیل اسکن دستگاه را از شبکه جدا کنید.
همه چیز را مستندسازی کنید. سرصحافیهای ایمیل فیشینگ، URLها، مهرزمانها و اقدامات انجامشده را ثبت کنید. این شواهد تحقیقات تکتیک و گزارشدهی قانونی را پشتیبانی میکند.
با طرفهای آسیبدیده ارتباط برقرار کنید. اگر اطلاعات مشتری لو رفت، افراد متأثر را بر اساس قوانین اطلاعدهی نقض حریم خصوصی حوزهٔ خود مطلع کنید. شفافیت اعتماد را حفظ میکند.
نتیجهٔ نهایی
فیشینگ یکی از دائمیترین تهدیدها در امنیت سایبری باقی میماند. مهاجمان به سرعت سازگار میشوند و از ایمیل به SMS و سپس به تماسهای صوتی حرکت میکنند تا زمانیکه دفاعها در هر کانال واحد بهبود یابند.
مهارتهای تشخیص، کنترلهای فنی لایهبندیشده و آموزش منظم بنیاد دفاع موثر را تشکیل میدهند. پروتکلهای احراز ایمیل مثل DMARC تقلب دامنه را متوقف میکنند. احراز هویت چندعاملی اطلاعات ورود سرقتشده را خنثی میکند. آموزش سهماهانه آگاهی فیشینگ را در سراسر سازمان خود تیز نگه میدارد.
یک برنامهٔ پاسخ حادثه قوی تضمین میکند که زمانیکه یک حمله از دفاع عبور میکند، تیم شما خسارت را در دقایق بهجای روزها محدود میکند. رویههای پاسخ را مستندسازی کنید، نقشهای واضحی اختصاص دهید و آنها را به طور منظم تمرین کنید.
دفاع فیشینگ یک پروژهٔ یکبارهٔ نیست. نیاز به توجه مستمر، ابزارهای بهروز و فرهنگ محافظشده در هر سطح سازمان دارد.
منابع
- IC3. 2024. 2023 IC3Report. بازیابیشده در ۱۶ اکتبر ۲۰۲۶ از https://www.ic3.gov/AnnualReport/Reports/2023_IC3Report.pdf.بایگانی شده: نسخهٔ بایگانیشده در Wayback Machine
- Verizon. بیتاریخ. 2024 Dbir Data Breach Investigations Report. بازیابیشده در ۱۶ اکتبر ۲۰۲۶ از https://www.verizon.com/business/resources/Tfc3/reports/2024-dbir-data-breach-investigations-report.pdf.
- Cybersecurity and Infrastructure Security Agency CISA. بیتاریخ. Recognize and Report Phishing. بازیابیشده در ۱۶ اکتبر ۲۰۲۶ از https://www.cisa.gov/secure-our-world/recognize-and-report-phishing.بایگانی شده: نسخهٔ بایگانیشده در Wayback Machine
- M. Maynes. 2019. One simple action you can take to prevent 99.9 percent of attacks on your accounts. Microsoft Security Blog (۲۰ اوت ۲۰۱۹). بازیابیشده در ۱۶ اکتبر ۲۰۲۶ از https://www.microsoft.com/en-us/security/blog/2019/08/20/one-simple-action-you-can-take-to-prevent-99-9-percent-of-account-attacks/.بایگانی شده: نسخهٔ بایگانیشده در Wayback Machine
- CISA. 2023. Phishing Guidance: Stopping the Attack Cycle at Phase One. بازیابیشده در ۱۶ اکتبر ۲۰۲۶ از https://www.cisa.gov/sites/default/files/2025-03/Phishing%20Guidance%20-%20Stopping%20the%20Attack%20Cycle%20at%20Phase%20One%20508.pdf.بایگانی شده: نسخهٔ بایگانیشده در Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. بیتاریخ. BOD 18-01: Enhance Email and Web Security. بازیابیشده در ۱۶ اکتبر ۲۰۲۶ از https://www.cisa.gov/news-events/directives/bod-18-01-enhance-email-and-web-security.بایگانی شده: نسخهٔ بایگانیشده در Wayback Machine
منابع این صفحه
نمودارها و تصاویر مرجع از تحقیقات ما، برای مشاهده و اشتراکگذاری رایگان.
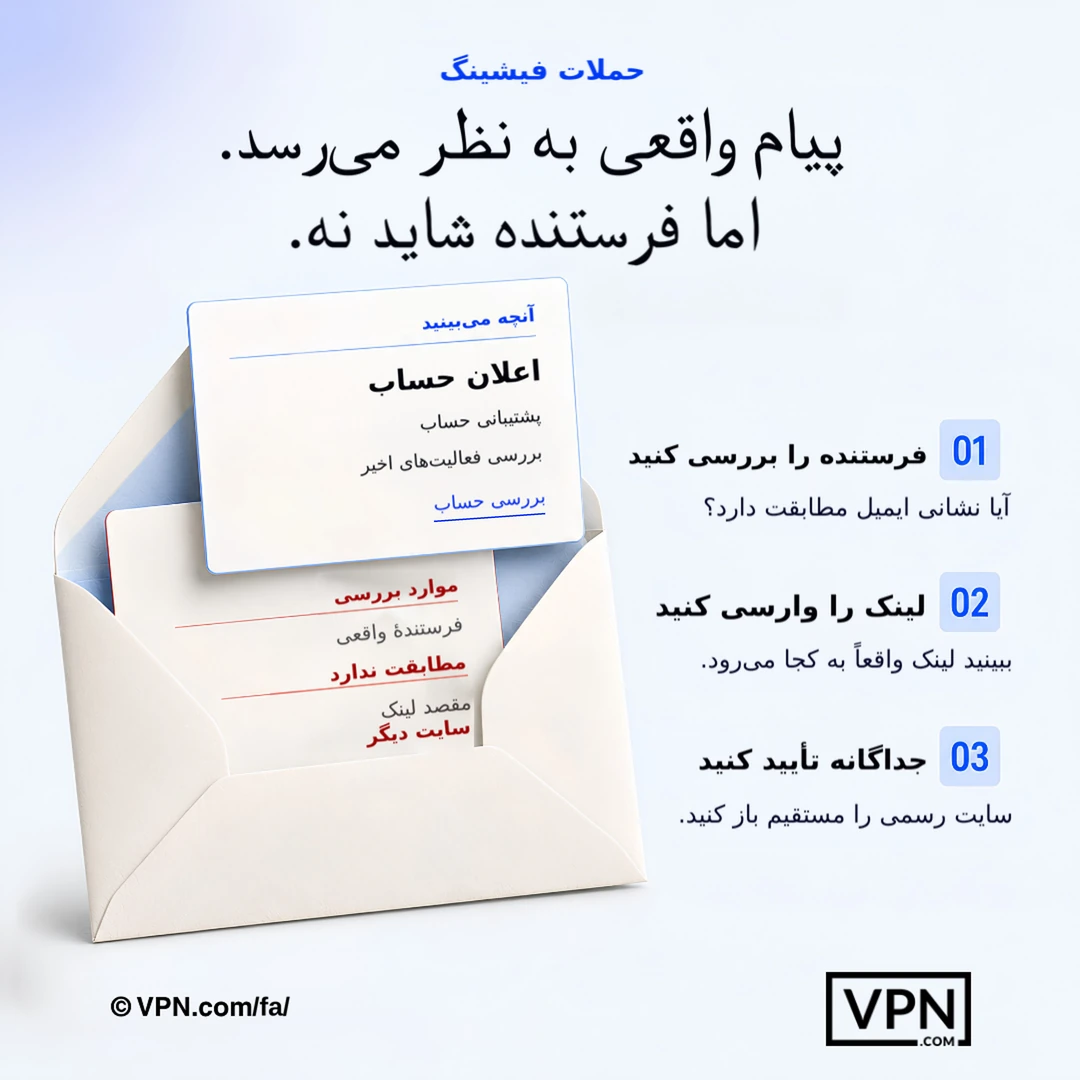
یک پیام قانعکننده همچنان میتواند جعلی باشد، بنابراین فرستنده و مقصد آن را خارج از خود پیام تأیید کنید.
پرسشهای متکرر درخصوص فیشینگ
فیشینگ چیست و مهاجمان واقعاً چگونه آن را اجرا میکنند؟
فیشینگ با جعل هویت فرستندگان قابل اعتماد از طریق ایمیلها، تماسها، پیامکها یا وبسایتهای جعلی عمل میکند تا قربانیان را فریب دهد و اطلاعات ورود یا پول خود را تحویل دهند. مرکز شکایات جرایم اینترنتی مکتب تحقیقات فدرال آمریکا (FBI) در سال ۲۰۲۳ تعداد ۲۹۸٬۸۷۸ شکایت مربوط به فیشینگ و جعل هویت را ثبت کرد. مهاجمان برای موفقیت بیشتر به فوریتسازی، دامنههای جعلی و تقلید از برندها تکیه میکنند، نه به بهرهبرداریهای فنی پیچیده.
تفاوت بین فیشینگ ایمیل، فیشینگ نیزهای و وَلینگ چیست؟
فیشینگ ایمیل ایمیلهای برند جعلی را به دستههای وسیع ارسال میکند و به دنبال اطلاعات ورود یا اطلاعات پرداخت است، در حالی که فیشینگ نیزهای پیامها را با استفاده از جزئیات شناختهشده درباره هدف خاص شخصیسازی میکند. وَلینگ بیشتر پیش میرود و به مدیران و رؤسای سازمان هدف میکند تا انتقال وجوه را اجازه دهند یا اطلاعات حساس شرکتی را فاش کنند. هرچه حمله بیشتر هدفمند باشد، معمولاً متقاعدکنندهتر و پرهزینهتر است.
ویشینگ و اسمیشینگ چیست و چه تفاوتی با فیشینگ ایمیل دارند؟
ویشینگ از تماسهای صوتی که بانکها یا پشتیبانی فنی را تقلید میکنند برای استخراج اطلاعات مالی و دسترسی به حساب استفاده میکند، در حالی که اسمیشینگ پیامکهای جعلی با لینکهای مخرب ارسال میکند، اغلب به عنوان اطلاعرسانی تحویل یا بستههای پستی پنهان. هر دو از ایمیل صرفنظر میکنند و بدین ترتیب میتوانند پروتکلهای احراز ایمیل مانند DMARC را دور بزنند و بر فوریتی که مردم با تماسهای تلفنی و پیامکها مرتبط میکنند بهره میبرند.
فارمینگ چیست و چرا تشخیص آن نسبت به ایمیل جعلی سختتر است؟
فارمینگ URLهای قانونی را به سایتهای جعلی به صورت خاموش تغییر مسیر میدهد، بدون نیاز به ایمیل مریب یا لینک، بنابراین قربانیان حتی پس از درج آدرس صحیح خودشان روی صفحهٔ ورود تقلبی فرود میآیند. این روش بهجای یک قربانی در هر بار، اطلاعات ورود را در مقیاس بزرگ هدف قرار میدهد و هیچ لینک مریب یا دامنهٔ غلطنویسی برای تشخیص وجود ندارد.
فیشینگ شبیهسازی چیست؟
فیشینگ شبیهسازی یک ایمیل واقعی که قبلاً ارسال شده را تکرار میکند و یک لینک مخرب را جایگزین میکند، بر این حقیقت حساب میکند که قربانی قبلاً از فرستندهٔ اصلی و پیام اعتماد دارد. از آنجا که کپی تقریباً شبیه چیزی است که گیرنده قبلاً دیده است، بر شک گذاری عبور میکند که یک ایمیل سردی و غیرمنتظره معمولاً برانگیخت میکند.
نشانههای آشکار یک ایمیل فیشینگ چیست؟
چهار علامت هشداردهنده، بسیاری از ایمیلهای فیشینگ را لو میدهند. آدرس فرستنده را از نظر دامنههای با املای غلط مانند “amaz0n-security.com” بررسی کنید، مراقب ایجاد فوریت باشید، مانند “حساب شما ظرف ۲۴ ساعت قفل خواهد شد”، با قرار دادن نشانگر روی پیوندها، مقصد واقعی آنها را پیشنمایش کنید، و به خطاهای قالببندی توجه کنید، هرچند پیامهای نوشتهشده با هوش مصنوعی ممکن است بینقص باشند.
چگونه احراز هویت چندعاملی از موفقیت حملات فیشینگ جلوگیری میکند؟
مایکروسافت میگوید احراز هویت چندعاملی میتواند بیش از ۹۹.۹ درصد حملات نفوذ به حساب کاربری را مسدود کند، زیرا یک رمز عبور دزدیدهشده به تنهایی برای ورود بدون عامل دوم کافی نیست. حتی اگر یک ایمیل فیشینگ اطلاعات ورود شما را با موفقیت جمعآوری کند، MFA مهاجم را در صفحه ورود متوقف میکند و آن را به یکی از مؤثرترین دفاعهای موجود تبدیل میکند.
SPF، DKIM و DMARC چه هستند و آیا به هر سه نیاز دارید؟
SPF، DKIM و DMARC پروتکلهای احراز هویت ایمیل هستند که در سطح دامنه پیکربندی میشوند و بررسی میکنند که ایمیل ورودی واقعاً از فرستنده ادعاشده آمده باشد. بله، این سه در کنار هم کار میکنند و جایگزین یکدیگر نیستند: DMARC بر پایه SPF و DKIM بنا شده و تصمیم میگیرد که با ایمیلی که این بررسی را رد میکند چه کاری انجام شود. CISA میگوید سیاست DMARC با مقدار reject قویترین حفاظت را در برابر ایمیلهای جعلی فراهم میکند.
چند وقت یکبار باید آموزش آگاهی امنیتی برگزار شود تا واقعاً ریسک را کاهش دهد؟
به اندازهای که عادت در ذهن بماند. گزارش ۲۰۲۴ شرکت Verizon نشان میدهد که میانه زمانی که یک کاربر طول میکشد تا به یک ایمیل فیشینگ گول بخورد کمتر از ۶۰ ثانیه است و تنها ۲۰٪ کاربران در شبیهسازیها فیشینگ را گزارش کردهاند. یادآوریهای کوتاه و مکرر، بهعلاوه یک راه ساده برای گزارش، پاسخ عملی به این اعداد است.
چه ابزارهایی پیش از کلیک کارمندان، سایتهای فیشینگ را مسدود میکنند؟
فیلتر کردن DNS محافظتی مانع اتصال کاربران به وبسایتهای مخرب شناختهشده میشود و CISA گزینههای رایگانی مانند OpenDNS Home و Cloudflare Zero Trust Services را پیشنهاد میکند. ترکیب این فیلتر با یک دکمه گزارش فیشینگ با یک کلیک، به کارمندان امکان میدهد ایمیلهای مشکوک را فوراً علامتگذاری کنند؛ CISA این روش را یکی از کارآمدترین راهها برای محافظت از یک سازمان میداند.
اگر روی یک لینک فیشینگ کلیک کردم یا رمز عبور خود را وارد کردم چه باید بکنم؟
حساب را بلافاصله منزوی کنید: رمز عبور تصرفشده را تنظیم مجدد کنید و تمام جلسات فعال را لغو کنید، سپس MFA را فعال کنید اگر قبلاً روشن نبود. اگر روی یک لینک کلیک کردید یا یک پیوست دانلود کردید یک اسکن کامل endpoint برای بدافزار اجرا کنید و دستگاه را از شبکه منزوی کنید تا اسکن کامل شود.
یک شرکت باید چقدر سریع حادثه فیشینگ را داخلی گزارش کند؟
بلافاصله پس از یک نفوذ مشکوک، تیم امنیتی خود را مطلع کنید. CISA از سازمانها میخواهد حوادث فیشینگ را سریعاً گزارش کنند و سرعت به پاسخدهندگان فرصت میدهد پیش از گسترش زیرساخت مهاجم به حسابهای دیگر، جلوی آن را بگیرند. هدف را دقیقهها بدانید، نه روزها.
یک برنامهٔ پاسخ خوب برای حادثهٔ بعد از سرقتِ اطلاعات ورود چه شامل میشود؟
یک برنامهٔ پاسخ جامع فیشینگ همه چیز را مستندسازی میکند: سرصحافیهای ایمیل فیشینگ، URLها، مهرزمانها و هر عملی که انجام شده، که تحقیقات تکتیک و گزارشدهی قانونی را پشتیبانی میکند. این همچنین حسابهای آسیبدیده را منزوی میکند، دستگاهها را برای بدافزار اسکن میکند و افراد متأثر را بر اساس قوانین اطلاعدهی نقض حریم خصوصی حوزهٔ خود مطلع میکند اگر اطلاعات مشتری مکشوف شد.