راهنمای حفاظت از اطلاعات شخصی: حقوق و بهترین روشها
بیاموزید حفاظت از اطلاعات شخصی چیست، قوانین فعلی حفاظت از دادهها (GDPR، CCPA)، و چگونه اطلاعات شخصی خود را آنلاین محافظت کنید.
 Michael Gargiulo
خلاصه: اطلاعات شخصی شما در مقابل تهدیدات مستمری از جمله بدافزار، فیشینگ، مهندسی اجتماعی و حملات شبکه قرار دارد. رمزهای قوی، ابزارهای حفاظتی و یک VPN که ترافیک شما را رمزگذاری کند، بخشهای اصلی دفاع برای محافظت از اطلاعات شما آنلاین هستند.
حفاظت از اطلاعات شخصی یکی از مهمترین مباحث در زندگی دیجیتالی شده است. هر خرید آنلاین، جستجوی اینترنتی و پست رسانه اجتماعی، اطلاعات شخصی تولید میکند که شرکتها آن را جمعآوری، ذخیره و به اشتراک میگذارند. برای بسیاری از افراد، سؤال ساده است: کی اطلاعات من را کنترل میکند، و چگونه میتوانم آن را محفوظ نگه دارم؟
خطرات واقعی هستند. تبهکاران سایبری از روشهای پیچیدهای برای دزدی اطلاعات شخصی استفاده میکنند، و حتی شرکتهای قانونی گاهی اوقات با آن نادرستی رفتار میکنند. اما اخبار خوب هم وجود دارد. اکنون قوانین محکم حفاظتی در دهمها کشور وجود دارند، و ابزارهای عملی برای کمک به شما در کنترل موجود هستند. این راهنما تهدیدات خاص برای اطلاعات شخصی شما، قوانینی که برای محافظت از حقوق شما طراحی شدهاند، و مراحل عملیای که میتوانید انجام دهید تا اطلاعات خود را آنلاین محافظت کنید، را پوشش میدهد.
توجه: این راهنما بر حفاظت از اطلاعات شخصی از دید مصرفکننده تمرکز دارد. اگر به دنبال اطلاعات درباره چارچوبهای تطابق سازمانی، تعهدات معالجه دادههای شرکتی یا پیادهسازی GDPR برای کسبوکارها هستید، به جای آن به راهنمای حفاظت از دادههای ما مراجعه کنید.
حفاظت از اطلاعات شخصی چیست؟
حفاظت از اطلاعات شخصی به حق شما برای کنترل نحوه جمعآوری، استفاده، ذخیره و به اشتراکگذاری اطلاعات شخصی اشاره دارد. اطلاعات شخصی هر چیزی است که میتواند شما را مستقیم یا غیرمستقیم شناسایی کند: نام، آدرس ایمیل، شماره تلفن، آدرس فیزیکی، تاریخچه مرور، رکورد خرید، دادههای موقعیتمکان و حتی اطلاعات بیومتریک مانند اثرانگشت.
در عمل، حفاظت از اطلاعات شخصی سه سؤال را پاسخ میدهد:
- کی اطلاعات شما را جمعآوری میکند؟ وبسایتها، برنامهها، تبلیغکنندگان، ارائهدهندگان سرویس اینترنت (ISP) و دستگاههای دولتی همگی اطلاعات شخصی را جمعآوری میکنند.
- آنها با آن چه میکنند؟ استفادههای رایج شامل تبلیغات هدفمند، تحلیل و بررسی، بهبود محصول و در برخی موارد، فروش دادهها به شخص ثالث هستند.
- کنترلی که شما دارید چیست؟ قوانین حفاظتی و ابزارها به شما توانایی مشاهده، ویرایش، حذف و محدودکردن دسترسی به دادههای شما را میدهند.
شکاف میان آنچه شرکتها جمعآوری میکنند و آنچه کاربران درباره آن جمعآوری درک میکنند، یکی از بزرگترین چالشهای حفاظت از اطلاعات دیجیتالی است، بنابر گفتهی Electronic Frontier Foundation (EFF). حفاظت از اطلاعات شخصی مانند حفاظت از دادهها نیست، که با چارچوبهای سازمانی و قانونی که کسبوکارها باید از آنها پیروی کنند، سروکار دارد. حفاظت از اطلاعات شخصی درباره حقوق و انتخابهای فردی شما است.
تهدیدات برای اطلاعات شخصی شما
تبهکاران سایبری طیف وسیعی از تکنیکها را برای دسترسی به اطلاعات شخصی به کار میبرند. درک نحوه کار هر تهدید، اولین گام برای دفاع علیه آن است.
مهندسی اجتماعی
مهندسی اجتماعی دستهای از حملاتی است که در آن تبهکاران افراد را برای فاشکردن اطلاعات محرمانه تحریک میکنند. این حملات بهجای استفاده از آسیبپذیریهای نرمافزاری، بر روانشناسی انسانی تکیه میکنند.
نحوه کار: یک مهاجم ممکن است خود را بهعنوان نماینده بانک معرفی کند، درخواست خیریه جعلی بفرستد یا سناریوی فوری ایجاد کند (مثلاً مدعی شود که حساب شما بهخطر افتاده) تا شما را تحت فشار قرار دهد و رمزهای عبور، شمارههای حساب یا کدهای تایید را فاش کنید.
نمونه واقعی: در ژوئیه ۲۰۲۰، توییتر با یک نفوذ بزرگ مواجه شد؛ زمانی که مهاجمان با یک حمله هماهنگ مهندسی اجتماعی، کارمندانی را هدف قرار دادند که به ابزارهای داخلی دسترسی داشتند. سپس مهاجمان حسابهای کاربران سرشناس، از جمله حسابهای باراک اوباما و ایلان ماسک را به خطر انداختند تا طبق شکایت کیفری فدرال[1]، کلاهبرداری رمزارزی را تبلیغ کنند.
جلوگیری: هر درخواست غیرمنتظره برای اطلاعات شخصی را از طریق کانالهای رسمی و مستقیم با سازمان تأیید کنید. هرگز رمزهای عبور یا کدهای یکبار مصرف را با کسی که ابتدا با شما تماس گرفته است، به اشتراک نگذارید.
بدافزار
بدافزار نرمافزار مخرب است که برای نفوذ به دستگاهها و دزدی دادهها، رمزگذاری فایلها برای طلب باج یا نظارت بر فعالیت کاربر بدون رضایت طراحی شده است.
نحوه کار: بدافزار معمولاً از طریق پیوست ایمیل، وبسایتهای مخروب شده یا دانلودهای آلودهشده میآید. پس از نصب، میتواند کلیدهای ضربه شده را ثبت کند تا رمزهای عبور را ضبط کند، فایلهای شما را رمزگذاری کند و باجخواهی بخواهد (باجافزار)، دوربین یا میکروفون شما را فعال کند، یا اسناد حساس را تخلیه کند.
نمونه واقعی: حمله باجافزار WannaCry در سال ۲۰۱۷ باعث بیش از دهها هزار آلودگی در بیش از ۱۵۰ کشور[2] شد. بنا بر گزارشهای منابع باز که CISA به آنها استناد کرده، این باجافزار فایلهای کاربران را رمزگذاری میکرد و پرداخت بیتکوین میخواست. بیمارستانها، کسبوکارها و نهادهای دولتی همگی تحت تأثیر قرار گرفتند.
جلوگیری: سیستمعامل و نرمافزار خود را بهروز نگه دارید، روی لینکها یا پیوستهای فرستندگان نامعلوم کلیک نکنید، و از نرمافزار آنتیویروس معتبر استفاده کنید. راهنمای اختصاصی ما انواع بدافزار و دفاعها را تفصیلاً پوشش میدهد.
فیشینگ هدفمند
در حالی که فیشینگ استاندارد شبکهای وسیع میپرتاباند، فیشینگ هدفمند افراد خاص را با استفاده از اطلاعات شخصی هدفمند میکند که مهاجم قبلاً جمعآوری کرده است.
نحوه کار: یک مهاجم شما را از طریق رسانههای اجتماعی، رکوردهای عمومی یا نقضهای داده قبلی تحقیق میکند. سپس یک پیام فوقالعاده شخصیشدهای تدوین میکند، اغلب بهنظر میرسد از یک همکار، سرپرست یا سرویس معتبر آمده باشد، که شما را فریب میدهد تا روی یک لینک مخرب کلیک کنید یا دادههای حساس را فراهم کنید.
نمونه واقعی: گزارشی از Barracuda Networks در سال ۲۰۲۳ نشان داد که فیشینگ هدفمند تنها ۰٫۱٪ از حملات مبتنی بر ایمیل را تشکیل میدهد اما در دادههای این شرکت، مسئول ۶۶٪ نقضهای امنیتی است[3]. شخصیسازی این حملات باعث میشود بسیار مؤثرتر از فیشینگ عمومی باشند.
جلوگیری: هر ایمیلی که درخواست اقدام فوری داشته باشد، حتی اگر بهنظر از فردی معروف بیاید، مشکوک باشید. درخواستها را از طریق کانال ارتباطی جداگانه تأیید کنید. راهنمای تفصیلی ما درباره حملات فیشینگ برای استراتژیهای حفاظتی بیشتر را بخوانید.
حملات شبکه
شبکههای Wi-Fi عمومی در قهوهخانهها، فرودگاهها و هتلها مناسب اما ذاتاً ناامن هستند. مهاجمان در شبکهی مشابه میتوانند انتقال دادههای بدون رمزگذاری را رهگیری کنند.
نحوه کار: در حمله مرد-در-وسط (MITM)، یک هکر خود را بین دستگاه و مسیرساز Wi-Fi قرار میدهد. سپس میتواند فعالیت مرور شما را نظارت کند، اطلاعات ورود را ضبط کند، و حتی محتوای مخرب را در وبسایتهایی که بازدید میکنید تزریق کند.
نمونه واقعی: پژوهشگران امنیتی نشان دادهاند که نقاط اتصال متقلبی که شبکههای قانونی را تقلید میکنند (معروف به حملات «دوقلوی شیطانی» یا «evil twin») همچنان یکی از رایجترین تهدیدها در مکانهای عمومی هستند.
جلوگیری: در Wi-Fi عمومی از دسترسی به حسابهای بانکی یا حساس خودداری کنید. برای رمزگذاری ارتباط خود از VPN استفاده کنید و پیش از وارد کردن اطلاعات شخصی، مطمئن شوید وبسایتها از HTTPS استفاده میکنند.
آسیبپذیریهای اینترنت اشیاء (IoT)
دستگاههای خانه هوشمند، لباسهای هوشمند، تلفنهای قدیمی و دستگاههای متصل اغلب تنظیمات امنیتی ضعیفی دارند و به ندرت بهروزرسانی نرمافزار دریافت میکنند.
نحوه کار: بسیاری از دستگاههای IoT با رمزهای پیشفرض ارسال میشوند که کاربران هرگز تغییر نمیدهند. این دستگاهها اغلب رمزگذاری را فقدان میکنند و ممکن است دادهها را بهصورت متن ساده منتقل کنند. مهاجمان میتوانند از این ضعفها برای دسترسی به شبکهی خانگی و هر دادهای که در دستگاههای متصل ذخیره شده است، استفاده کنند.
نمونه واقعی: در سال ۲۰۱۹، پژوهشگران Bitdefender دریافتند که Ring Video Doorbell Pro اطلاعات ورود به Wi-Fi را در هنگام راهاندازی از طریق HTTP ساده مبادله میکرد[4]، که این امر آن را در معرض دسترس هر فرد نزدیک قرار میداد؛ این مشکل از آن زمان برطرف شده است.
جلوگیری: بلافاصله پس از تنظیم، رمزهای پیشفرض را در تمام دستگاههای متصل تغییر دهید. ماهانه برای بهروزرسانی فیرمافزار بررسی کنید و ویژگیهایی را که استفاده نمیکنید غیرفعال کنید، مانند دسترسی از راه دور.
استفادهی ناپسند از رسانههای اجتماعی
پلتفرمهای رسانههای اجتماعی مقادیر بزرگی از دادههای کاربر را جمعآوری میکنند، و اطلاعاتی که برای داوطلبانه بهاشتراک میگذارید میتواند توسط مهاجمان مورد سوء استفاده قرار گیرد.
نحوه کار: مهاجمان پروفایلهای عمومی را بررسی میکنند تا جزئیات شخصی را برای مهندسی اجتماعی یا کمپینهای فیشینگ هدفمند جمعآوری کنند. خود پلتفرمها دادههای رفتاری را از جمله لایکهای شما، بازاشتراکها، ورود به موقعیتمکان و الگوهای مرور را برای تبلیغات هدفمند جمعآوری میکنند. نقضهای داده در شرکتهای رسانههای اجتماعی میتواند این اطلاعات را در معرض تبهکاران قرار دهد.
نمونه واقعی: در پرونده کمبریج آنالیتیکا، کمیسیون تجارت فدرال (FTC) مدعی شد که یک برنامه از طریق روشهای فریبنده، دادههای نمایهٔ حدوداً ۲۵۰٬۰۰۰ تا ۲۷۰٬۰۰۰ کاربر و همچنین ۵۰ تا ۶۵ میلیون نفر از دوستان آنها[5] را برداشت کرده است.
جلوگیری: تنظیمات حفاظتی شما را در هر پلتفرم بررسی کنید. اطلاعات شخصی قابل مشاهده را در پروفایلهای عمومی محدود کنید و در مورد پذیرش درخواستهای اتصال از حسابهای نامعلوم محتاط باشید.
دیپفیک و رسانههای مصنوعی
پیشرفت در هوش مصنوعی امکان ایجاد تصاویر، صوت و فیلم جعلیهای متقاعدکننده را فراهم کرده است که میتواند سوی شهرت یا تسهیل کلاهبرداری را لطمه بخورد.
نحوه کار: ابزارهای هوش مصنوعی میتوانند رسانههای مصنوعی واقعگرایانهای را با استفاده از نمونههای صدا، صورت یا سبک نوشتاری فرد تولید کنند. تبهکاران از دیپفیک برای تقلب، شانتاژ، کمپینهای اطلاعات نادرست و کلاهبرداری مالی مانند حملات کلونسازی صدا استفاده میکنند.
نمونه واقعی: در سال ۲۰۲۴، یکی از کارمندان بخش مالی شرکت مهندسی Arup حدود ۲۵ میلیون دلار منتقل کرد[6] پس از یک تماس ویدیویی با کسی که به نظر میرسید مدیر مالی شرکت (CFO) است. این تماس از فناوری دیپفیک استفاده کرده بود.
جلوگیری: از درخواستهای ویدیویی یا صوتی غیرمعمول که شامل معاملات مالی باشند، محتاط باشید. ارتباطات غیرمنتظره را از طریق کانالهای ثابت تأیید کنید. تأیید چندعاملی را استفاده کنید تا صدا یا ویدیو تنهایی نتواند معاملات حساس را مجاز کند.
چه دادههایی میتواند هدف قرار گیرد؟
تبهکاران سایبری بسته به اهدافشان از انواع مختلفی از اطلاعات شخصی هدف قرار میدهند. اهداف رایج شامل نامها، آدرسها، شمارههای تلفن، شمارههای تأمین اجتماعی، جزئیات حساب مالی، سوابق پزشکی و اطلاعات ورود هستند. در اینجا آنچه مهاجمان معمولاً با دادههای دزدیشده انجام میدهند:
سرقت هویت
مجرمان از اطلاعات شخصی دزدیدهشده برای جعل هویت قربانیان استفاده میکنند. ممکن است حسابهای اعتباری باز کنند، اظهارنامههای مالیاتی جعلی ثبت کنند، از خدمات پزشکی استفاده کنند یا جرایمی را به نام شخص دیگری مرتکب شوند. بر اساس گزارش کمیسیون تجارت فدرال (FTC)، شهروندان آمریکایی در سال ۲۰۲۳ بیش از ۱۰ میلیارد دلار به دلیل کلاهبرداری از دست دادهاند[7]. درباره نحوه عملکرد سرقت هویت و راههای محافظت از خود بیشتر بیاموزید.
دکسینگ
دکسینگ شامل انتشار اطلاعات خصوصی شخصی بدون رضایت است. این میتواند شامل آدرسهای خانگی، شمارههای تلفن، جزئیات محل کار و اطلاعات خانواده باشد. قربانیان ممکن است با آزار و اذیت، تهدیدات یا خطر فیزیکی روبهرو شوند.
فروش در دارک وب
دادههای سرقتشده اغلب در بازارهای دارک وب فروخته میشوند. قیمتها بهشدت متغیرند و با گذشت زمان تغییر میکنند، اما سوابق کامل هویت و سوابق پزشکی معمولاً ارزشی بیشتر از یک داده منفرد مانند یک آدرس ایمیل دارند.
استفادهی مالی
مهاجمان از شمارههای کارت اعتباری دزدیشده، اطلاعات اعتبار حساب بانکی و جزئیات شخصی برای خریدهای غیرمجاز، انتقال وجوه یا درخواست وام تحت نام قربانی استفاده میکنند.
استفادهی مالی
اطلاعات شخصی حساس، از جمله عکسهای خصوصی، پیامها یا تاریخچه مرور، میتواند برای تهدید قربانیان به پرداخت استفاده شود. حملات باجافزار فایلها را رمزگذاری میکنند و برای آزادسازی آنها پرداخت طلب میکنند.
استفادهی شخصی
دادههای دزدیشده تعقیب، آزار و اذیت و جعل را تسهیل میکند. تبهکاران میتوانند از اطلاعات شخصی برای ردیابی موقعیتمکان قربانی، تماس با خانواده یا کارفرما یا انجام جرمهای تحت هویت قربانی استفاده کنند.
حقوق مصرفکنندگان تحت قوانین حفاظت از اطلاعات شخصی
قوانین حفاظت از اطلاعات شخصی قوانینی را تعریف میکنند که سازمانها چگونه اطلاعات شخصی را جمعآوری، ذخیره، پردازش و به اشتراکگذاری میکنند. این قوانین همچنین حقوق شما بهعنوان یک فرد و جریمههای تخلف را تعریف میکنند.
چرا قوانین حفاظتی اهمیت دارند
رشد سریع جمعآوری دادههای دیجیتالی نیاز فوری برای حفاظتهای قانونی ایجاد کرد. قوانین حفاظت از اطلاعات شخصی چندین عملکرد انتقادی را انجام میدهند:
- افراد را از استفادهی غیرمجاز از اطلاعات شخصی شان محافظت کنند
- حقوق خاصی اعطا کنند از جمله توانایی دسترسی، اصلاح و حذف دادههای شما
- شفافسازی از سازمانها درباره نحوه معالجه دادهها الزام کنند
- اطلاعرسانی نقض الزام کنند تا افراد بتوانند اقدام حفاظتی انجام دهند
- جریمههایی تحمیل کنند که پیروی را تشویق کند
چارچوب حریم خصوصی NIST[8] یک ابزار داوطلبانه است که به سازمانها کمک میکند ریسک حریم خصوصی را شناسایی و مدیریت کنند، و بسیاری از آنها آن را در کنار این الزامات قانونی به کار میگیرند.
| قانون | منطقه | تاریخ اجرا | حداکثر جریمه |
|---|---|---|---|
| GDPR[9] | اتحادیه اروپا | ۲۵ مه ۲۰۱۸ | €20M یا ۴٪ از گردش مالی سالانه جهانی[10] |
| CCPA[11] | کالیفرنیا، آمریکا | ۱ ژانویه ۲۰۲۰ | ۲٬۵۰۰ دلار به ازای هر تخلف، ۷٬۵۰۰ دلار به ازای هر تخلف عمدی (با تعدیل تورمی) |
| PDPA | سنگاپور | ۲ ژوئیه ۲۰۱۴ | ۱ میلیون دلار سنگاپور یا ۱۰٪ از گردش مالی سالانه در سنگاپور، هرکدام بیشتر باشد[12] |
| LGPD[13] | برزیل | اوت ۲۰۲۰ (جریمهها از ۱ اوت ۲۰۲۱) | ۲٪ از درآمد برزیل، با سقف ۵۰ میلیون رئال |
| PIPEDA | کانادا | ۱۳ آوریل ۲۰۰۰ | جبرانخساراتی که دادگاه فدرال تعیین میکند[14] |
| قوانین ایالتی مختلف | ایالات متحده (نیوجرسی، نیوهمپشایر، مونتانا، فلوریدا، تگزاس، اورگان) | ۲۰۲۴–۲۰۲۵ | بسته به ایالت متفاوت است |
قانون حفاظت عمومی از دادهها (GDPR)
- منطقه: اتحادیه اروپا (EU)
- تاریخ اجرا: 25 مه 2018
ویژگیهای کلیدی
- رضایت: پیش از پردازش دادههای افراد، رضایت صریح آنها را الزامی میکند. کمیسیون اروپا چارچوب قانونی را توضیح میدهد[9].
- حقوق سوژه داده: حق دسترسی، اصلاح، حذف و محدود کردن پردازش دادههای شخصی را به افراد میدهد.
- اطلاعرسانی نقض داده: در صورتی که نقض داده خطری برای افراد ایجاد کند، سازمانها باید ظرف ۷۲ ساعت پس از آگاهی از آن[15] مقام ناظر را مطلع کنند.
- جریمهها: تا ۲۰ میلیون یورو یا ۴٪ از کل گردش مالی سالانه جهانی[10]، هر کدام که بیشتر باشد.
قانون حفاظت مصرفکننده کالیفرنیا (CCPA)
- منطقه: کالیفرنیا، آمریکا
- تاریخ اجرا: 1 ژانویه 2020
ویژگیهای کلیدی
- حق دانستن: مصرفکنندگان میتوانند درباره نحوه جمعآوری، استفاده و اشتراکگذاری اطلاعات شخصیشان جزئیات بخواهند.
- حق حذف: مصرفکنندگان میتوانند حذف اطلاعات شخصیشان را درخواست کنند.
- حق انصراف: مصرفکنندگان میتوانند از فروش دادههای شخصیشان انصراف دهند.
- جریمهها: جریمههای اداری تا ۲٬۵۰۰ دلار برای هر تخلف یا ۷٬۵۰۰ دلار برای هر تخلف عمدی[11]، با احتساب تورم.
قانون حفاظت از اطلاعات شخصی (PDPA) — سنگاپور
- منطقه: سنگاپور
- تاریخ اجرا: 2 ژوئیه 2014
ویژگیهای کلیدی
- رضایت: سازمانها را ملزم میکند پیش از جمعآوری، استفاده یا افشای دادههای شخصی، موافقت لازم را کسب کنند.
- دسترسی و اصلاح: به افراد این حق را میدهد که به اطلاعات شخصی خود دسترسی داشته باشند و آنها را اصلاح کنند.
- امنیت دادهها: سازمانها باید تدابیر امنیتی معقولی برای حفاظت از دادههای شخصی اجرا کنند.
- جریمهها: جریمههای مالی تا ۱ میلیون دلار سنگاپور یا ۱۰٪ گردش مالی سالانه در سنگاپور، هرکدام که بیشتر باشد[12]، از اکتبر ۲۰۲۲ اعمال میشود.
قانون عمومی حفاظت از دادههای برزیل (LGPD)
- منطقه: برزیل
- تاریخ اجرا: اوت ۲۰۲۰، با اعمال جریمهها از ۱ اوت ۲۰۲۱
ویژگیهای کلیدی
- رضایت: برای پردازش دادهها، رضایت صریح و روشن افراد را میطلبد.
- حقوق سوژه داده: حق دسترسی، ویرایش، حذف و انتقال اطلاعات شخصی را فراهم میکند.
- افسر حفاظت از داده: سازمانها باید یک افسر حفاظت از داده تعیین کنند.
- جریمهها: تا ۲ درصد درآمد شرکت در برزیل، با سقف ۵۰ میلیون رئال برای هر تخلف[13].
قانون حفاظت از اطلاعات شخصی و اسناد الکترونیکی (PIPEDA) — کانادا
- منطقه: کانادا
- تاریخ اجرا: 13 آپریل 2000 (با ویرایشهای بیشتر در طول زمان)
ویژگیهای کلیدی
- رضایت: از سازمانها میخواهد پیش از جمعآوری و استفاده از دادهها، رضایت آگاهانه و معنادار کسب کنند.
- دسترسی و اصلاح: به افراد حق میدهد به اطلاعات شخصی خود دسترسی داشته باشند و آن را اصلاح کنند.
- امنیت داده: سازمانها باید با تدابیر حفاظتی مناسب از دادههای شخصی محافظت کنند.
- جریمهها: کمیسر حریم خصوصی میتواند پروندهها را به دادگاه فدرال ارجاع دهد که میتواند جبران خسارت را دستور دهد[14].
قوانین حفاظتی ایالات جدید در آمریکا
- ایالات: مختلف، از جمله نیوجرسی، نیوهمپشایر، مونتانا، فلوریدا، تگزاس و اورگان
- تاریخهای اجرا: تاریخهای مختلفی در 2024 و 2025
تحت اللفظی کلیدی
- رضایت: الزامات مشابهی برای کسب رضایت پیش از پردازش دادهها.
- حقوق موضوع داده: حقوق برای دسترسی، ویرایش، حذف و انصراف از پردازش دادهها.
- امنیت داده: الزامات برای محافظت از اطلاعات شخصی و انجام ارزیابیهای حفاظت از دادهها.
- جریمهها: متغیر براساس ایالت، از جمله جریمهها و اقدامات اجرایی توسط مقامهای ایالتی.
راهنمایی: واحد کار مؤثرتر محدودکردن آنچه را که بهصورت آنلاین به اشتراک میگذارید است. رمزهای قوی و منحصربهفرد، فضای ذخیرهسازی ابری رمزگذاریشده و VPN در Wi-Fi عمومی را ترکیب کنید، و بخش بزرگی از سطح حمله را که تبهکاران بر آن تکیه میکنند، حذف کنید.
راههای حفاظت از اطلاعات شخصی شما
تهدیدات واقعی هستند، اما دفاعها نیز هستند. در اینجا مراحل خاص و کاربردی برای محافظت از اطلاعات شخصی شما آنلاین هستند.
استفاده از مرورگرهای سازگار با حریم خصوصی
مرورگرهای استاندارد حجم قابل توجهی از دادههای کاربران را جمعآوری میکنند. جایگزینهای متمرکز بر حریم خصوصی مانند Brave، Firefox (با فعال بودن حفاظت سختگیرانه در برابر ردیابی) و مرورگر Tor بهصورت پیشفرض ردیابها و تبلیغات را مسدود میکنند. Tor ترافیک را از یک مسیر تصادفی از میان چند رله[16] عبور میدهد، بهطوری که هیچ ناظری در هیچ نقطهای نمیتواند تشخیص دهد ترافیک از کجا آمده یا به کجا میرود.
محدودکردن بهاشتراکگذاری دادهها
هر قطعه اطلاعات شخصی که آنلاین به اشتراک میگذارید، قابللیتتان را افزایش میدهد. پست کردن نام کامل، آدرس خانگی، شماره تلفن یا محل کار در پروفایلهای عمومی از خود خودداری کنید. مجوزهایی را که به برنامهها میدهید بررسی کنید و دسترسی را به مخاطبان، موقعیتمکان و دوربین وقتی مورد نیاز نیست لغو کنید.
رمزگذاری فضای ذخیرهسازی ابری
اگر فایلها را در ابری ذخیره میکنید، سرویسهایی را استفاده کنید که رمزگذاری سربهسر را مانند Tresorit یا Proton Drive ارائه دهند. برای حسابهای فضای ذخیرهسازی ابری موجود (Google Drive، Dropbox)، فایلهای حساس را بهصورت محلی با استفاده از ابزارهای مانند Cryptomator پیش از بارگذاری رمزگذاری کنید.
استفاده از یابنده دستگاه
Find My Device (Android) یا Find My iPhone (iOS) را در تمام دستگاههای خود فعال کنید. اگر دستگاه گم یا دزدیده شود، این ابزارها به شما امکان میدهند دستگاه را بهصورت از راه دور قفل کنید و تمام اطلاعات شخصی را پیش از افتادن در دست اشتباه، حذف کنید.
بررسی مجوزهای برنامه
بسیاری از برنامهها دسترسی به دوربین، میکروفن، مخاطبان و دادههای موقعیتمکان را بسیار فراتر از آنچه برای عملکرد نیاز دارند درخواست میکنند. در iOS و Android، مجوزهای برنامه را در تنظیمات دستگاه بررسی کنید و هر مورد نامعقولی را لغو کنید. توجه ویژهای به برنامههایی داشته باشید که به میکروفن یا دوربین در حالی که در پسزمینه کار میکنند درخواست دسترسی میکنند.
نصب بلاکرهای تبلیغات
پسوندهای مرورگر مانند uBlock Origin اسکریپتهای تتبع، تبلیغات مزاحم و دامنههای بدافزار شناختهشده را مسدود میکند. بلاکرهای تبلیغات مقدار دادههایی را که شخص ثالث میتواند درباره رفتار مرور شما جمعآوری کند کاهش میدهند و همچنین سرعت بارگذاری صفحات را بهبود میبخشد.
استفاده از برنامههای پیامرسانی محور حفاظت
پیامهای SMS استاندارد رمزگذارینشده هستند. برنامههایی مانند Signal بهصورت پیشفرض برای تمام پیامها، تماسهای صوتی و تماسهای ویدئویی از رمزگذاری سربهسر استفاده میکنند. این بدان معنی است که حتی ارائهدهنده برنامه نمیتواند مکالمات شما را بخواند.
استفاده از سرویسهای ایمیل امن
ارائهدهندگان ایمیل مانند ProtonMail و Tutanota رمزگذاری سربهسر را ارائه میدهند، بر خلاف حسابهای Gmail یا Outlook استاندارد که ارائهدهنده میتواند از نظر فنی به محتوای پیام دسترسی داشته باشد.
ایجاد رمزهای عبور قوی و یکتا
تحلیل دولت بریتانیا از حسابهای هکشده نشان داد که ۱۲۳۴۵۶ رایجترین رمز عبور بوده و روی ۲۳٫۲ میلیون حساب استفاده شده است[17]. از یک مدیر رمز عبور برای تولید و ذخیرهٔ رمزهای عبور یکتا برای هر حساب استفاده کنید. آژانس امنیت سایبری و زیرساخت ایالات متحده (CISA) توصیه میکند که یک رمز عبور قوی حداقل ۱۶ کاراکتر داشته باشد، تصادفی و یکتا باشد[18]. احراز هویت چندعاملی (MFA) را[19] در هر حسابی که از آن پشتیبانی میکند فعال کنید.
استفاده از قفل برنامه
بسیاری از تلفنهای هوشمند توانایی قفل کردن برنامههای جداگانه را با PIN، الگو یا اسکن بیومتریکی جداگانه ارائه میدهند. این لایه دوم حفاظت را اگر کسی به دستگاه شما دسترسی داشته باشد میافزاید.
پاکسازی منظم تاریخچه مرور شما
تاریخچه مرور، کوکیها و دادههای ذخیرهشده را بر اساس برنامه منظمی پاک کنید. این دادههای تتبع ذخیرهشده را حذف میکند و اطلاعات موجود برای هر کسی که به دستگاه شما دسترسی داشته باشد را کاهش میدهد. اکثر مرورگرها این فرآیند را از طریق تنظیمات خودکار میکنند.
غیرفعالکردن کوکیهای شخص ثالث
مرورگرهای جدید از جمله Chrome، Firefox و Safari به شما اجازه میدهند کوکیهای شخص ثالث را مسدود کنید، که عمدتاً برای ردیابی فعالیت شما در وبسایتهای مختلف استفاده میشوند. غیرفعالکردن آنها بهطور قابلتوجهی ردیابی بینسایتی را کاهش میدهد. تنظیمات حفاظتی مرورگر خود را بررسی کنید تا این را پیکربندی کنید.
فعالکردن درخواستهای Do Not Track
در حالی که نه تمام وبسایتها درخواستهای Do Not Track (DNT) را رعایت میکنند، فعال کردن این تنظیم در مرورگر ترجیح شما برای عدم ردیابی را نشان میدهد. این را با غیرفعالکردن مجوزهای موقعیتمکان و اطلاعرسانی غیرضروری در دستگاههای موبایل ترکیب کنید.
جداسازی فعالیتهای آنلاین
برای فعالیتهای مختلف از مرورگرهای جداگانه یا نمایههای مرورگر استفاده کنید. مرور شخصی را در یک نمایه و کار یا خرید را در یک نمایه دیگر نگه دارید. این شبکههای ردیابی را از ساخت تصویر کاملی از رفتار آنلاین شما جلوگیری میکند.
محافظت از دستگاههای IoT شما
فوری پس از تنظیم رمزهای پیشفرض را در هر دستگاه متصل تغییر دهید. ماهانه برای بهروزرسانی فیرمافزار بررسی کنید. ویژگیهای دسترسی از راه دور را که استفاده نمیکنید غیرفعال کنید، و قرار دادن دستگاههای IoT در شبکهی Wi-Fi جداگانه از دستگاههای اصلی را در نظر بگیرید.
استفاده از ابزارهای رمزگذاری برای محافظت از ارتباط شما
رمزگذاری دفاع فنی مؤثرترین برای اطلاعات شخصی در حال انتقال است. چندین ابزار با هم برای محافظت از جنبههای مختلف فعالیت آنلاین شما کار میکنند.
شبکههای خصوصی مجازی (VPNها)
VPN تمام ترافیک اینترنتی بین دستگاه و سرور VPN را رمزگذاری میکند، جلوگیری از ISP، مدیران شبکه و مهاجمان در Wi-Fi عمومی از نظارت بر فعالیت شما. VPNها همچنین آدرس IP شما را پوشیده میکنند، مسائل را برای وبسایتها و تبلیغکنندگان برای ردیابی موقعیتمکان شما سختتر میکند.
هنگام انتخاب VPN، ارائهدهندگانی را اولویت دهید که دارای سیاستهای تاییدشده بدون ریزنویسی، استانداردهای رمزگذاری قوی (AES-256) و شبکه سرور گستردهای باشند. ارائهدهندگان برتر را براساس سرعت، امنیت و ویژگیهای حفاظتی در صفحه بررسیهای VPN ما مقایسه کنید.
NordVPN یکی از گزینههای برتر برای حریم خصوصی شخصی است. از رمزگذاری AES-256 استفاده میکند، بیان میکند که سیاست عدم نگهداری گزارشها بهطور مستقل حسابرسی شده است، و از طریق ویژگی Threat Protection رفع خطرات و مسدودیت تبلیغات را ارائه میدهد. NordVPN از 10 اتصال همزمان دستگاه و حفاظت از 7,229 سرور در 150 کشور پشتیبانی میکند.
DNS رمزگذاریشده
درخواستهای DNS استاندارد بهصورت متن ساده ارسال میشوند، اجازه دادن به ISP شما برای دیدن هر وبسایتی که بازدید میکنید. تبدیل به DNS رمزگذاریشده (DNS over HTTPS یا DNS over TLS) از طریق ارائهدهندگان مانند Cloudflare (1.1.1.1) یا Quad9 این نظارت را جلوگیری میکند.
HTTPS در همهجا
پیش از وارد کردن اطلاعات شخصی، همیشه تأیید کنید که وبسایتها از HTTPS استفاده میکنند. مرورگرهای جدید نماد قفل را در نوار آدرس برای اتصالهای رمزگذاریشده نمایش میدهند. پسوند HTTPS Everywhere (اکنون در بسیاری از مرورگرها ساختهشده است) بهطور خودکار اتصالها را به HTTPS ارتقا میدهد وقتی دسترسپذیر باشد.
مرورگرهای خصوصی و موتورهای جستجوی خصوصی
VPN خود را با مرورگر محور حفاظت مانند Brave یا Firefox و موتور جستجوی مانند DuckDuckGo که درخواستهای جستجو را ردیابی نمیکند ترکیب کنید. این رویکرد لایهای حفاظت بهطور قابلتوجهی قویتر از هر ابزار تنهایی است.
نکات اصلی
حفاظت از اطلاعات شخصی در محیط دیجیتالی امروزی اختیاری نیست. هر فعالیت آنلاین دادههای تولیدی که میتواند جمعآوری، به اشتراکگذاری، فروخته یا دزدیده شود. تهدیدات خاص و خوبتوثیق شدهاند، از فیشینگ و بدافزار تا مهندسی اجتماعی و آسیبپذیریهای IoT.
دفاعها نیز بههمان شکل خاص هستند. رمزهای قوی و منحصربهفرد مدیرشده توسط مدیر رمز عبور متداولترین بردار حمله را حذف میکند. VPN ترافیک شما را رمزگذاری میکند و نظارت شبکه را جلوگیری میکند. مرورگرهای محور حفاظت و برنامههای پیامرسانی رمزگذاریشده اطلاعات موجود برای تتبعکنندهها و مهاجمان را کاهش میدهند. و قوانین حفاظتی مانند GDPR و CCPA حقوق قانونی شما را برای کنترل اطلاعات شما میدهند.
رویکرد مؤثرترین لایههای متعددی را ترکیب میکند: محدود کنید آنچه به اشتراک میگذارید، رمزگذاری کنید آنچه منتقل میکنید، محافظت کنید آنچه ذخیره میکنید، و درباره تهدیدات در حال تکامل آگاه بمانید. هیچ ابزار واحد حفاظت کامل فراهم نمیکند، اما با هم این مقاییس خطر شما را بهطور قابلتوجهی کاهش میدهند. امروز یک قدم بردارید، خواه بررسی مجوزهای برنامه، فعالکردن تأیید چندعاملی، یا تنظیم VPN باشد، و از آنجا ساخت کنید.
منابع
- Justice. بیتاریخ. Dl. بازیابیشده در ۱۶ اکتبر ۲۰۲۶ از https://www.justice.gov/opa/press-release/file/1300246/dl.بایگانی شده: نسخهٔ بایگانیشده در Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. بیتاریخ. Indicators Associated With WannaCry Ransomware. بازیابیشده در ۱۶ اکتبر ۲۰۲۶ از https://www.cisa.gov/news-events/alerts/2017/05/12/indicators-associated-wannacry-ransomware.بایگانی شده: نسخهٔ بایگانیشده در Wayback Machine
- A. Campbell. 2023. Report: 2023 spear-phishing trends. Barrcuda Blog (۲۴ مهٔ ۲۰۲۳). بازیابیشده در ۱۶ اکتبر ۲۰۲۶ از https://blog.barracuda.com/2023/05/24/2023-spear-phishing-trends.بایگانی شده: نسخهٔ بایگانیشده در Wayback Machine
- Bitdefender. 2019. Ring Video Doorbell Pro Under the Scope. Bitdefender Labs (۶ نوامبر ۲۰۱۹). بازیابیشده در ۱۶ اکتبر ۲۰۲۶ از https://www.bitdefender.com/en-us/blog/labs/ring-video-doorbell-pro-under-the-scope.بایگانی شده: نسخهٔ بایگانیشده در Wayback Machine
- FTC. بیتاریخ. 182 3107 Cambridge Analytica Administrative Complaint 7 24 19. بازیابیشده در ۱۶ اکتبر ۲۰۲۶ از https://www.ftc.gov/system/files/documents/cases/182_3107_cambridge_analytica_administrative_complaint_7-24-19.pdf.بایگانی شده: نسخهٔ بایگانیشده در Wayback Machine
- K. Magramo. 2024. British engineering giant Arup revealed as $25 million deepfake scam victim. CNN (۱۷ مهٔ ۲۰۲۴). بازیابیشده در ۱۶ اکتبر ۲۰۲۶ از https://edition.cnn.com/2024/05/16/tech/arup-deepfake-scam-loss-hong-kong-intl-hnk.بایگانی شده: نسخهٔ بایگانیشده در Wayback Machine
- Federal Trade Commission. 2024. As Nationwide Fraud Losses Top $10 Billion in 2023, FTC Steps Up Efforts to Protect the Public. بازیابیشده در ۱۶ اکتبر ۲۰۲۶ از https://www.ftc.gov/news-events/news/press-releases/2024/02/nationwide-fraud-losses-top-10-billion-2023-ftc-steps-efforts-protect-public.بایگانی شده: نسخهٔ بایگانیشده در Wayback Machine
- NIST. 2018. Privacy Framework. بازیابیشده در ۱۶ اکتبر ۲۰۲۶ از https://www.nist.gov/privacy-framework.بایگانی شده: نسخهٔ بایگانیشده در Wayback Machine
- European Commission. بیتاریخ. Legal framework of EU data protection. بازیابیشده در ۱۶ اکتبر ۲۰۲۶ از https://commission.europa.eu/law/law-topic/data-protection/legal-framework-eu-data-protection_en.بایگانی شده: نسخهٔ بایگانیشده در Wayback Machine
- European Commission. بیتاریخ. Enforcement and sanctions. بازیابیشده در ۱۶ اکتبر ۲۰۲۶ از https://commission.europa.eu/law/law-topic/data-protection/information-business-and-organisations/enforcement-and-sanctions_en.بایگانی شده: نسخهٔ بایگانیشده در Wayback Machine
- CA. بیتاریخ. Ccpa Statute. بازیابیشده در ۱۶ اکتبر ۲۰۲۶ از https://cppa.ca.gov/regulations/pdf/ccpa_statute.pdf.
- Pdpc. 2022. Guide on Active Enforcement Oct2022. بازیابیشده در ۱۶ اکتبر ۲۰۲۶ از https://www.pdpc.gov.sg/-/media/Files/PDPC/PDF-Files/Other-Guides/Active-Enforcement/Guide-on-Active-Enforcement_Oct2022.pdf.بایگانی شده: نسخهٔ بایگانیشده در Wayback Machine
- Planalto. بیتاریخ. L13709. https://www.planalto.gov.br/ccivil_03/_ato2015-2018/2018/lei/l13709.htm.بایگانی شده: نسخهٔ بایگانیشده در Wayback Machine
- GC. بیتاریخ. How to apply for a Federal Court hearing under PIPEDA - Office of the Privacy Commissioner of Canada. بازیابیشده در ۱۶ اکتبر ۲۰۲۶ از https://www.priv.gc.ca/en/privacy-topics/privacy-laws-in-canada/the-personal-information-protection-and-electronic-documents-act-pipeda/pipeda-complaints-and-enforcement-process/federal-court-applications-under-pipeda/.بایگانی شده: نسخهٔ بایگانیشده در Wayback Machine
- European Commission. بیتاریخ. Obligations. بازیابیشده در ۱۶ اکتبر ۲۰۲۶ از https://commission.europa.eu/law/law-topic/data-protection/information-business-and-organisations/obligations_en.بایگانی شده: نسخهٔ بایگانیشده در Wayback Machine
- The Tor Project, Inc. بیتاریخ. Tor Project: Overview. بازیابیشده در ۱۶ اکتبر ۲۰۲۶ از https://2019.www.torproject.org/about/overview.html.en.بایگانی شده: نسخهٔ بایگانیشده در Wayback Machine
- National Cyber Security Centre. 2019. Most hacked passwords revealed as UK cyber survey exposes gaps in online security. بازیابیشده در ۱۶ اکتبر ۲۰۲۶ از https://www.ncsc.gov.uk/news/most-hacked-passwords-revealed-as-uk-cyber-survey-exposes-gaps-in-online-security.
- Cybersecurity and Infrastructure Security Agency CISA. بیتاریخ. Use Strong Passwords. بازیابیشده در ۱۶ اکتبر ۲۰۲۶ از https://www.cisa.gov/secure-our-world/use-strong-passwords.بایگانی شده: نسخهٔ بایگانیشده در Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. بیتاریخ. Turn On MFA. بازیابیشده در ۱۶ اکتبر ۲۰۲۶ از https://www.cisa.gov/secure-our-world/turn-mfa.بایگانی شده: نسخهٔ بایگانیشده در Wayback Machine
منابع این صفحه
نمودارها و تصاویر مرجع از تحقیقات ما، برای مشاهده و اشتراکگذاری رایگان.
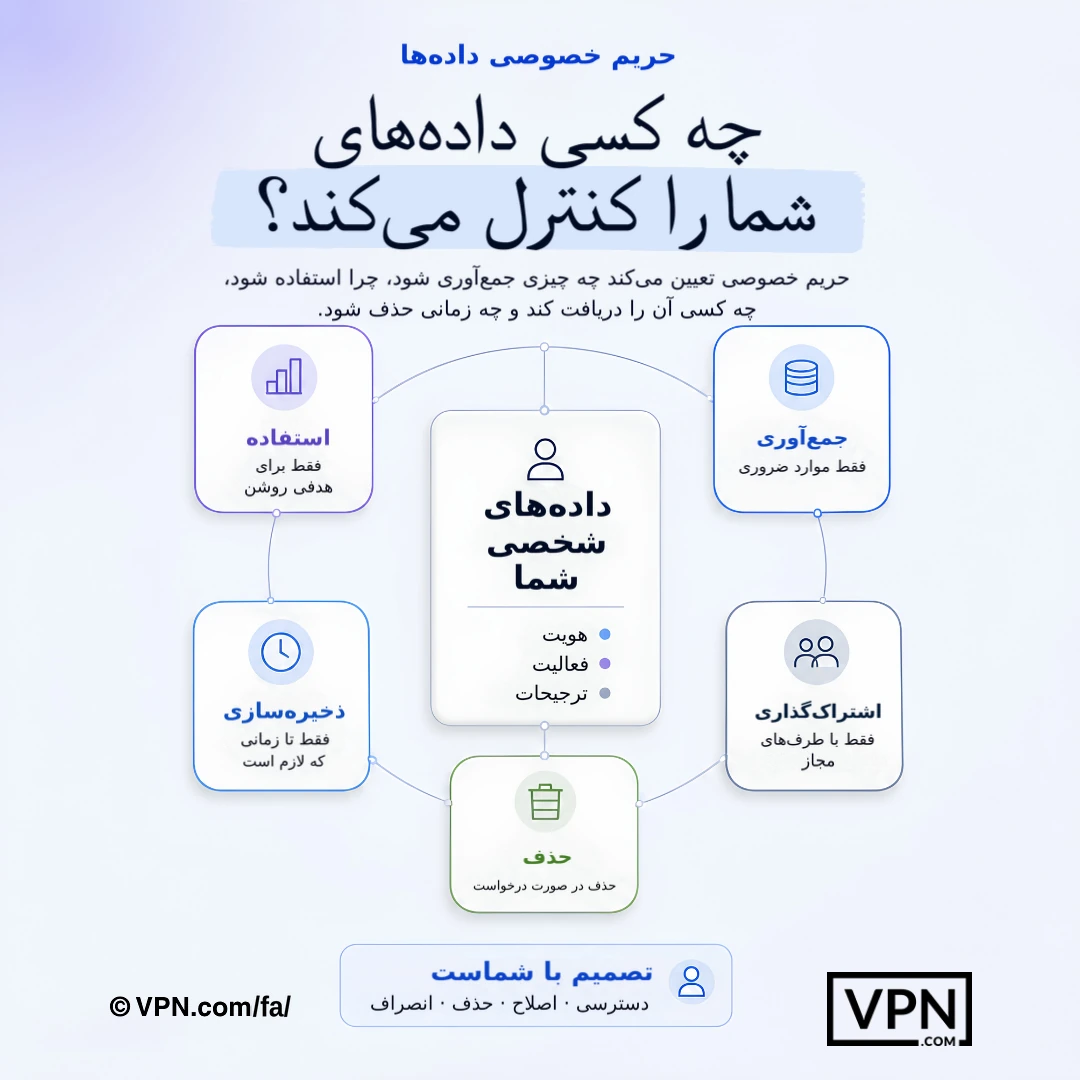
حریم خصوصی داده مشخص میکند چه اطلاعاتی جمعآوری میشود، چگونه استفاده میشود، چه کسی آن را دریافت میکند و چه زمانی حذف میشود.
سؤالات متداول
تفاوت بین حفاظت از اطلاعات شخصی و حفاظت از دادهها چیست؟
حفاظت از اطلاعات شخصی حق فردی شما برای کنترل نحوه جمعآوری، استفاده و به اشتراکگذاری اطلاعات شخصی مانند نام، تاریخچه مرور یا دادههای موقعیتمکان است. حفاظت از دادهها چارچوبهای سازمانی و قانونی را شامل میشود که کسبوکارها باید از آنها پیروی کنند. برای حفاظت شخصی، بر ابزارهای مانند VPN و مدیر رمز عبور تمرکز کنید نه بر چارچوبهای تطابق شرکتی.
فیشینگ هدفمند چقدر خطرناکتر از فیشینگ معمولی است؟
فیشینگ هدفمند با وجود اینکه بسیار کمتر رخ میدهد، خطرناکتر است. گزارشی از Barracuda Networks در سال ۲۰۲۳ نشان داد که فیشینگ هدفمند ۰.۱٪ از حملات مبتنی بر ایمیل را تشکیل میدهد اما در دادههای این گزارش مسئول ۶۶٪ نفوذهاست. دلیل آن این است که مهاجمان قربانیان را از طریق شبکههای اجتماعی و نشتهای اطلاعاتی قبلی بررسی میکنند و پیامهای قانعکننده و شخصیسازیشده میسازند. پیش از اقدام، درخواستهای فوری را از طریق یک کانال ارتباطی جداگانه تأیید کنید.
آیا مهندسی اجتماعی واقعاً میتواند حسابهای بزرگ را به خطر بیندازد، نه فقط حساب افراد؟
بله. در ژوئیه ۲۰۲۰، توییتر دچار نقض امنیتی شد؛ مهاجمان با یک حمله هماهنگ مهندسی اجتماعی به کارمندانی که به ابزارهای داخلی دسترسی داشتند، وارد شدند و سپس حسابهای پرمخاطب، از جمله حسابهای باراک اوباما و ایلان ماسک، را به تصرف درآوردند تا یک کلاهبرداری ارز دیجیتال را تبلیغ کنند. این ماجرا نشان میدهد که مهندسی اجتماعی از روانشناسی انسان سوءاستفاده میکند، نه از نقص نرمافزاری، و از این رو تأیید درخواستها از مسیرهای رسمی اهمیت دارد.
جعلی بودن تهدید دیپفیک برای دادههای شخصی و مالی چقدر واقعی است؟
این یک تهدید فعال و پرهزینه است. در سال ۲۰۲۴، یکی از کارمندان بخش مالی شرکت مهندسی Arup حدود ۲۵ میلیون دلار را پس از یک تماس تصویری منتقل کرد که بعدها معلوم شد با یک دیپفیک از مدیر مالی شرکت انجام شده است. مجرمان از صداها و چهرههای شبیهسازیشده برای باجگیری و کلاهبرداری استفاده میکنند. احراز هویت چندعاملی کمک میکند، زیرا مانع از آن میشود که صرفاً صدا یا تصویر بتواند تراکنشهای حساس را تأیید کند.
آیا خانههای هوشمند و دستگاههای IoT واقعاً خطر حریم خصوصی دارند؟
بله. بسیاری از دستگاههای IoT با گذرواژههای پیشفرضی عرضه میشوند که کاربران هرگز آنها را تغییر نمیدهند و دادهها را بدون رمزگذاری منتقل میکنند. در سال ۲۰۱۹، پژوهشگران Bitdefender دریافتند که زنگ تصویری Ring Video Doorbell Pro هنگام راهاندازی، اطلاعات ورود به Wi-Fi را از طریق HTTP ساده مبادله میکند و این امکان را برای هر کسی در محدوده فراهم میکند که آنها را شنود کند. گذرواژههای پیشفرض را بلافاصله پس از راهاندازی تغییر دهید، هر ماه بهروزرسانیهای firmware را بررسی کنید و قابلیتهای دسترسی از راه دور که استفاده نمیکنید را غیرفعال کنید.
بلایی که پس از نشت اطلاعات بر سر دادههایم میآید؟
دادههای دزدیدهشده معمولاً در بازارهای وب تاریک به فروش میرسند. قیمت آنها بسیار متفاوت است، اما سوابق کامل هویتی و پزشکی ارزش بالاتری دارند. مجرمان سپس از این دادهها برای سرقت هویت استفاده میکنند. کمیسیون تجارت فدرال (FTC) گزارش داده است که آمریکاییها در سال ۲۰۲۳ بیش از ۱۰ میلیارد دلار از کلاهبرداری متحمل زیان شدهاند.
GDPR دقیقاً چه حقوقی نسبت به دادههای شخصی من به من میدهد؟
GDPR که از ۲۵ مه ۲۰۱۸ در سراسر اتحادیه اروپا اجرایی شده است، حق دسترسی به دادههای شخصی شما، اصلاح، پاکسازی و محدود کردن پردازش آنها را به شما میدهد و سازمانها را ملزم میکند پیش از پردازش دادهها، مبنای قانونی داشته باشند، مانند رضایت. هرگاه نقض دادهای خطری برای افراد ایجاد کند، شرکتها باید ظرف ۷۲ ساعت به مقام نظارتی اطلاع دهند. جریمههای نقض این مقررات تا ۲۰ میلیون یورو یا ۴ درصد از کل گردش مالی سالانه جهانی، هر کدام که بالاتر باشد، میرسد.
CCPA چه تفاوتی با GDPR برای مصرفکنندگان دارد؟
CCPA که از اول ژانویه ۲۰۲۰ در کالیفرنیا لازمالاجرا شد، به مصرفکنندگان حق میدهد بدانند چه اطلاعات شخصیای جمعآوری میشود، حق حذف آن را داشته باشند و بتوانند از فروش آن انصراف دهند. جریمههای اداری آن تا ۲٬۵۰۰ دلار برای هر تخلف یا ۷٬۵۰۰ دلار برای هر تخلف عمدی است. این چارچوب نسبت به ساختار GDPR با جریمههای تا ۲۰ میلیون یورو یا ۴ درصد درآمد سالانه جهانی محدودتر است، اما همچنان به مصرفکنندگان آمریکایی اهرم عملی برای انصراف از فروش دادههای خود میدهد.
یک VPN چگونه دادههای شخصی من را محافظت میکند؟
یک VPN تمام ترافیک بین دستگاه شما و سرور آن را رمزگذاری میکند، از نظارت ISP و مهاجمان در شبکههای Wi-Fi عمومی جلوگیری میکند، و آدرس IP شما را پنهان میکند تا ردیابی مکان را دشوار کند. NordVPN برای مثال از رمزگذاری AES-256 استفاده میکند، میگوید سیاست عدم ثبت آن بهطور مستقل بررسی شده است، 7,229 سرور در 150 کشور اجرا میکند، و 10 دستگاه همزمان را پشتیبانی میکند.
کدام ابزارها ارتباط من را فراتر از VPN محافظت میکنند؟
رمزگذاری را در چندین کانال لایهبندی کنید. Signal پیامها، تماسهای صوتی و ویدئویی را بهصورت سربهسر بهصورت پیشفرض رمزگذاری میکند تا حتی ارائهدهنده برنامه نتواند آنها را بخواند. ProtonMail و Tutanota ایمیل رمزگذاریشده سربهسر را ارائه میدهند، برخلاف Gmail یا Outlook استاندارد. DNS رمزگذاریشده از طریق Cloudflare (1.1.1.1) یا Quad9 ISP شما را از ریزنویسی هر سایتی که در متن ساده بازدید میکنید جلوگیری میکند.
رمز عبور در سال ۲۰۲۴ چه چیزی را واقعاً قوی میکند؟
طول و تصادفیبودن مهمترین عوامل هستند: هدف حداقل ۱۶ کاراکتر ترکیبی از حروف بزرگ، حروف کوچک، اعداد و نمادها است. با این حال، «123456» همچنان در فهرست رمزهای عبوری که لو رفتهاند در صدر قرار دارد. از یک مدیر رمز عبور برای تولید و ذخیره اعتبارنامههای منحصربهفرد برای هر حساب استفاده کنید و احراز هویت چندمرحلهای را در همه جایی که ارائه میشود فعال کنید تا یک رمز عبور لو رفته به تنهایی نتواند دسترسی بدهد.
چگونه دادههایم را در وایفای عمومی محافظت کنم؟
از ورود به حسابهای بانکی یا سایر حسابهای حساس در شبکههای عمومی خودداری کنید، زیرا مهاجمان روی همان وایفای میتوانند حملات مرد میانی (man-in-the-middle) انجام دهند یا با ایجاد «هات اسپات جعلی» (evil twin) که شبکههای معتبر را تقلید میکند، به شبکه نفوذ کنند. برای رمزنگاری اتصال خود از VPN استفاده کنید و پیش از واردکردن اطلاعات شخصی، مطمئن شوید که سایت از HTTPS بهره میبرد.
واحد کار مؤثرترین برای کاهش خطر حفاظتیام چیست؟
محدودکردن آنچه را که آنلاین به اشتراک میگذارید، زیرا هر جزئیات فرستادهشده آنچه مهاجمان میتوانند برای فیشینگ هدفمند یا دکسینگ استفاده کنند را گسترش میدهد. این را با رمزهای قوی منحصربهفرد، ابزارهای فضای ذخیرهسازی ابری رمزگذاریشده مانند Proton Drive یا Tresorit، و VPN در Wi-Fi عمومی ترکیب کنید. با هم این بخش بزرگی از سطح حملهای را حذف میکند که تبهکاران بر آن تکیه میکنند.