بهترین VPN برای DD-WRT: پشتیبانی تأییدشده روتر
VPN را مستقیماً در روتر DD-WRT خود پیکربندی کنید برای رمزگذاری در سطح شبکه. ما مقایسه میکنیم کدام ارائهدهندگان راهنمای تنظیم DD-WRT را مستند کردهاند و از آن پشتیبانی میکنند.
 Michael Gargiulo
VPN خود را پیدا کنید
بیشتر از VPN برای چه استفاده میکنید؟
یکی را انتخاب کنید، سپس چند سوال کوتاه پاسخ دهید. ما VPN مناسب را معرفی میکنیم و دلیلش را توضیح میدهیم.
VPN برای استریم
سؤال 1 از 3
چه چیزی باعث شد دنبال VPN برای استریم بگردید؟
۱۴٬۶۷۲ انتخاب VPN از طریق VPN.com در ۳۰ روز گذشته

تطابق شما

NordVPN
امتیازات فروشگاه برنامه، بخشی از امتیاز
۴٫۶۶۴٫۵۹

ProtonVPN
امتیازات فروشگاه برنامه، بخشی از امتیاز
۴٫۶۱۴٫۷۰
VPN برای حریم خصوصی
سؤال 1 از 3
چه چیزی باعث شد به دنبال یک VPN برای حریم خصوصی باشید؟
۱۴٬۶۷۲ انتخاب VPN از طریق VPN.com در ۳۰ روز گذشته
تطابق شما
NordVPN
امتیازات فروشگاه برنامه، بخشی از امتیاز
۴٫۶۶۴٫۵۹
ProtonVPN
امتیازات فروشگاه برنامه، بخشی از امتیاز
۴٫۶۱۴٫۷۰
VPN برای گیمینگ
سؤال 1 از 3
چه چیزی باعث شد دنبال یک VPN برای بازی بگردید؟
۱۴٬۶۷۲ انتخاب VPN از طریق VPN.com در ۳۰ روز گذشته
تطابق شما
NordVPN
امتیازات فروشگاه برنامه، بخشی از امتیاز
۴٫۶۶۴٫۵۹
ProtonVPN
امتیازات فروشگاه برنامه، بخشی از امتیاز
۴٫۶۱۴٫۷۰
VPN برای پلنهای رایگان
سؤال 1 از 3
چه چیزی باعث جستجوی VPN رایگان شد؟
۱۴٬۶۷۲ انتخاب VPN از طریق VPN.com در ۳۰ روز گذشته
تطابق شما
ProtonVPN
امتیازات فروشگاه برنامه، بخشی از امتیاز
۴٫۶۱۴٫۷۰
NordVPN
امتیازات فروشگاه برنامه، بخشی از امتیاز
۴٫۶۶۴٫۵۹
NordVPN7,229 سرورNordVPN's privacy and security record is strong on process and mixed on proof
93 از ۱۰۰، ساختهشده از دو بخش وزندار
امتیازات فروشگاه برنامه، بخشی از امتیاز
۴٫۶۶۴٫۵۹
تحقیقشده در ۱۱ مهر ۱۴۰۵ادعاهای بررسیشده: ۳۱منابع مستقل: ۱۱امتیازها در ۱۵ آبان ۱۴۰۵ بهروزرسانی شدند
 ExpressVPN3,000+ سرور
88 از ۱۰۰، ساختهشده از دو بخش وزندار
امتیازات فروشگاه برنامه، بخشی از امتیاز
۴٫۶۸۴٫۶۹
تحقیقشده در ۱۱ مهر ۱۴۰۵ادعاهای بررسیشده: ۲۷منابع مستقل: ۱۳امتیازها در ۱۵ آبان ۱۴۰۵ بهروزرسانی شدند
 Surfshark4,500+ سرور
Surfshark's evidence mixes real, readable third-party documents with provider assertions
87 از ۱۰۰، ساختهشده از دو بخش وزندار
امتیازات فروشگاه برنامه، بخشی از امتیاز
۴٫۷۱۴٫۶۴
تحقیقشده در ۱۱ مهر ۱۴۰۵ادعاهای بررسیشده: ۳۲منابع مستقل: ۵امتیازها در ۱۵ آبان ۱۴۰۵ بهروزرسانی شدند
خلاصه: فریمور DD-WRT به عملکردهای کلاینت VPN پیشرفته دسترسی پیدا میکند که فریمور روتر استاندارد به سادگی ارائه نمیدهد. با پیکربندی VPN مستقیماً در پنل مدیریت DD-WRT، شما ترافیک هر دستگاهی را در شبکه خود رمزگذاری میکنید بدون اینکه نیاز به نصب برنامه روی هر کدام داشته باشید. اما نه هر ارائهدهنده VPN بهطور قابلاعتماد روی ساختهای DD-WRT کار میکند، بنابراین انتخاب یکی با پشتیبانی تأییدشده DD-WRT اهمیت دارد.
چرا روترهای DD-WRT برای حفاظت VPN در سطح شبکه ایدهآل هستند
اکثر روترهای مصرفی با فریمور قفلشده ارسال میشوند که پیکربندی کلاینت VPN را مسدود میکند. DD-WRT این را تغییر میدهد. این فریمور آزاد و متنباز، نرمافزار استاندارد روتر را جایگزین میکند و کلاینت OpenVPN (یا WireGuard) را مستقیماً در رابط وب روتر باز میکند. این بدان معنی است که هر تلفنهوشمند، لپتاپ، تلویزیون هوشمند و دستگاه IoT متصل به Wi-Fi شما بهطور خودکار از حفاظت VPN برخوردار میشود.
اگر شما در حال کاوش تنظیمات VPN روی روتر در مجموعه گستردهتری هستید، DD-WRT تنها یک گزینه فریمور در کنار Tomato و OPNsense است. اما DD-WRT برجسته است زیرا از بیش از 200 مدل روتر پشتیبانی میکند، جامعه متنباز فعالی دارد و کنترل دقیقی بر قوانین مسیریابی VPN میدهد. پروژه DD-WRT یک پایگاه داده روتر قابلجستجو نگهداری میکند جایی که میتوانید قبل از بارگذاری فریمور، مدل سختافزاری و نسخه ساخت مورد نیاز خود را تأیید کنید.
VPN تونلی رمزگذاریشده بین دستگاه شما و اینترنت ایجاد میکند. برای توضیح کامل نحوه عملکرد VPN، راهنمای ما را ببینید. هنگامی که آن تونل را در سطح روتر از طریق DD-WRT پیکربندی میکنید، نصب برنامه برای هر دستگاه را حذف میکنید. این بهخصوص برای دستگاههایی که بومی برنامههای VPN را پشتیبانی نمیکنند ارزشمند است: کنسولهای بازی، بلندگوهای هوشمند، دوربینهای امنیتی و چوبهای پخش قدیمیتر.
مزایای خاص DD-WRT نسبت به فریمور استاندارد
قابلیتهای VPN DD-WRT فراتر از آنچه که هر فریمور استاندارد ارائه میدهد:
- کلاینت OpenVPN درونریخته شده در پنل مدیریت. به Services → VPN در رابط وب DD-WRT بروید تا فایل .ovpn ارائهدهنده خود را مستقیماً جای دهید.
- مسیریابی مبتنی بر سیاست. فقط دستگاههای خاص را از طریق VPN مسیریابی کنید در حالی که سایران از اتصال ISP منظم خود استفاده میکنند. این تحت “Policy Based Routing” در تب کلاینت OpenVPN پیکربندی میشود.
- جلوگیری از نشت DNS. DD-WRT به شما اجازه میدهد سرورهای DNS را دستی تعیین کنید (مثلاً 10.8.8.1 یا DNS ارائهدهنده VPN شما) تحت Setup → Basic Setup، جلوگیری از نشت پرسوجوهای DNS خارج از تونل.
- کیلسوئیچ از طریق iptables. DD-WRT قوانین دیوار آتش سفارشی را پشتیبانی میکند. میتوانید دستورات iptables را تحت Administration → Commands اضافه کنید تا اگر تونل VPN قطع شود، تمام ترافیک را مسدود کنید. DD-WRT کیلسوئیچ ساختشده GUI ندارد، بنابراین این نیاز به پیکربندی دستی قوانین دیوار آتش دارد.
- ذخیرهسازی پیکربندی مبتنی بر NVRAM. DD-WRT تنظیمات را در NVRAM ذخیره میکند. روترهایی با کمتر از 32 KB NVRAM ممکن است فضای کافی برای پیکربندیهای OpenVPN کامل با گواهینامه نداشته باشند. ظرفیت NVRAM روتر خود را قبل از شروع بررسی کنید.
اگر شما در حال استفاده از روتر Linksys هستید، بسیاری از مدلهای Linksys (بهخصوص سری WRT) هدفهای محبوب برای بارگذاری DD-WRT هستند. بهطور مشابه، بسیاری از روترهای Asus میتوانند DD-WRT را اجرا کنند، اگرچه فریمور Merlin خود Asus برای آن مدلها گاهی ترجیح داده میشود.
نسخههای ساخت DD-WRT و NVRAM: آنچه که شما باید بدانید
نه تمام ساختهای DD-WRT در زمینه عملکرد VPN برابر هستند. ساختهای قدیمیتر ممکن است بهطور کامل فاقد پشتیبانی OpenVPN یا حامل اشکالات ثبات شناختهشده با تونلهای VPN باشند. در اینجا آنچه است که قبل از بارگذاری فریمور باید تأیید کنید:
- نسخه ساخت r47525 یا جدیدتر برای پشتیبانی ماژول هسته WireGuard مورد نیاز است. ساختهای قدیمیتر فقط OpenVPN را پشتیبانی میکنند.
- ظرفیت NVRAM حداقل 32 KB برای ذخیرهسازی گواهینامه OpenVPN، کلیدها و رشتههای پیکربندی اضافی مورد نیاز است. روترهایی با 64 KB NVRAM چندین نمایه VPN را فعال میکنند.
- نوع ساخت اهمیت دارد. از ساختهای “mega” یا “big” استفاده کنید تا اطمینان حاصل کنید که ماژولهای OpenVPN و iptables گنجانده شدهاند. ساختهای “mini” و “micro” عملکرد VPN را برای صرفهجویی در فضا حذف میکنند.
- پایگاه داده روتر DD-WRT را برای شماره مدل دقیق خود بررسی کنید. برخی روترها دارای نسخههای سختافزاری متعددی هستند (مثلاً Netgear R7000 v1 در برابر v2)، و ساخت نادرست دستگاه را خراب میکند.
nvram show | grep size را در پوسته دستور DD-WRT اجرا کنید (Administration → Commands) تا استفاده فعلی NVRAM خود را بررسی کنید. اگر NVRAM آزاد پس از جای دادن پیکربندیهای VPN به کمتر از 5 KB کاهش یابد، روتر ممکن است ناپایدار شود.
رفتار نشت DNS در ساختهای DD-WRT
نشت DNS یک مشکل عام در DD-WRT است هنگامی که تونل VPN فعال است اما پرسوجوهای DNS هنوز از طریق ISP شما مسیریابی میشوند. این اتفاق میافتد زیرا DD-WRT به طور پیشفرض از سرورهای DNS اختصاص یافتهی ISP استفاده میکند مگر اینکه آنها را دستی لغو کنید.
برای جلوگیری از نشت DNS در DD-WRT:
- به Setup → Basic Setup در پنل مدیریت DD-WRT بروید.
- فیلدهای DNS ISP را با سرورهای DNS ارائهدهنده VPN خود جایگزین کنید. NordVPN از 103.86.96.100 و 103.86.99.100 استفاده میکند. PIA از 10.0.0.243 استفاده میکند.
- از طرف دیگر، از حلکننده محافظتگرا مثل Quad9 (9.9.9.9) یا Cloudflare (1.1.1.1) استفاده کنید، اگرچه DNS ارائهدهنده VPN شما برای جلوگیری کامل از نشت ترجیح داده میشود.
- تحت Services → Additional DNSMasq Options،
no-resolvاضافه کنید تا از بازگشت DNSMasq به DNS ISP جلوگیری کنید.
پس از اعمال این تنظیمات، در سایت تست نشت DNS تأیید کنید که تمام پرسوجوها از طریق تونل VPN حل میشوند. برخی ساختهای DD-WRT قدیمیتر (قبل r40000) دارای اشکالات DNSMasq شناختهشده هستند که حتی با پیکربندی صحیح میتوانند نشتهای متقطع ایجاد کنند.
بهترین VPN های برای فریمور DD-WRT
ما VPN را بهطور خاص برای سازگاری DD-WRT با استفاده از اسناد منتشرشده هر ارائهدهنده مقایسه میکنیم. معیارهای زیر منعکسکننده آنچه است که واقعاً هنگام پیکربندی VPN در رابط وب DD-WRT اهمیت دارد، نه صرفاً کیفیت عمومی VPN.
| ارائهدهنده VPN | راهنمای تنظیم DD-WRT | پروتکل پشتیبانیشده در DD-WRT | حداقل NVRAM مورد نیاز | تقسیم تونل در DD-WRT | WireGuard در DD-WRT | روش Kill Switch |
|---|---|---|---|---|---|---|
| NordVPN | بله، راهنمای گامبهگام رابط وب DD-WRT | OpenVPN (UDP/TCP) | 32 KB+ | بله، از طریق مسیریابی مبتنی بر خطمشی | تا حدی (فقط بیلدهای جدیدتر) | قوانین iptables دستی |
| ExpressVPN | بله، مختص DD-WRT با اسکرینشاتها | OpenVPN، Lightway (دستی) | 32 KB+ | بله، از طریق مسیریابی مبتنی بر خطمشی | بدون پشتیبانی بومی | قوانین iptables دستی |
| Private Internet Access | بله، wiki DD-WRT با فایلهای .ovpn | OpenVPN، WireGuard | 32 KB+ | بله، از طریق مسیریابی مبتنی بر خطمشی | بله (بیلدهای r47525+) | قوانین iptables دستی |
| Surfshark | بله، آموزش DD-WRT موجود | OpenVPN | 32 KB+ | بله، از طریق مسیریابی مبتنی بر خطمشی | بدون پشتیبانی بومی | قوانین iptables دستی |
| Mullvad | بله، ارائه پیکربندیهای خام .ovpn و WireGuard | OpenVPN، WireGuard | 32 KB+ | بله، از طریق مسیریابی مبتنی بر خطمشی | بله (بیلدهای r47525+) | قوانین iptables دستی |
NordVPN شبکه سرور بزرگ را با پشتیبانی DD-WRT ترکیب میکند
NordVPN آموزش تنظیم اختصاصی DD-WRT منتشر میکند که شما را گامبهگام در پیکربندی تب Services → VPN راهنمایی میکند. فایلهای .ovpn از پیش تولیدشده برای هر مکان سرور فراهم میکند که مستقیماً در فیلدهای کلاینت OpenVPN DD-WRT قرار میدهید.
سرورهای پنهانکننده NordVPN در حلشدن تنظیم VPN توسط ISP کمک میکند. تنهیج نیاز به پیکربندیهای .ovpn خاص و بیلدهای OpenVPN پچشده XOR موجود در فریمور mega DD-WRT دارد. در DD-WRT، انتظار سرعت پایینتر از اتصال پایهای دارید زیرا OpenVPN سربار را بر سختافزار مسیریاب مصرفیکننده اضافه میکند. NordVPN در حال حاضر WireGuard را بومیطور در DD-WRT پشتیبانی نمیکند، اگرچه NordLynx (پیادهسازی WireGuard آن) در نصبهای مبتنی بر برنامه کار میکند.
راهنمای DD-WRT NordVPN فرآیند کامل را پوشش میدهد: دانلود فایل .ovpn صحیح، چسباندن گواهی CA و کلید TLS در فیلدهای DD-WRT، و تنظیم رمز رمزگذاری برای AES-256-CBC. راهنمای آنها شامل دستورات kill switch iptables مختص پیکربندی سرور آنها نیز هست.
بهترین برای: کاربرانی که میخواهند شبکه سرور بزرگ (6300+ سرور در 111 کشور) با پیکربندیهای OpenVPN قابلاعتماد برای DD-WRT داشته باشند.
ExpressVPN جزئیاتترین اسناد DD-WRT را فراهم میکند
ExpressVPN یکی از جزئیاتترین راهنمای تنظیم DD-WRT در صنعت را ارائه میدهد، کامل با اسکرینشاتهای هر فیلد پنل ادمین DD-WRT. فایلهای .ovpn را بر اساس مکان سرور و پروتکل (UDP در مقابل TCP) سازماندهیشده فراهم میکند.
پروتکل Lightway ExpressVPN سریعتر از OpenVPN است اما نیاز به پیکربندی دستی در DD-WRT دارد و ممکن است در تمام بیلدها کار نکند. برای بیشترین قابلاعتمادبودن از OpenVPN استفاده کنید.
یک مزیت اسناد DD-WRT ExpressVPN: پوشش مراحل حلمسئله برای مشکلات رایج مانند خرابیهای دستدهی TLS و خرابیهای عدمتطابق MTU. این مسائل مکرر تنظیم VPN در DD-WRT هستند که راهنمای سایر ارائهدهندگان از آنها صرفنظر میکند.
بهترین برای: کاربرانی که میخواهند اسناد گامبهگام DD-WRT و سرعات سازگار در سراسر مکانهای سرور داشته باشند.
Private Internet Access از WireGuard بر روی DD-WRT پشتیبانی میکند
PIA برای کاربران DD-WRT متمایز است زیرا WireGuard را بر روی بیلدهای DD-WRT r47525 و جدیدتر پشتیبانی میکند. WireGuard بهطور قابلتوجهای سریعتر از OpenVPN بر روی سختافزار مسیریاب است زیرا CPU کمتری استفاده میکند. PIA همچنین سفارشیسازی عمیق سطوح رمزگذاری را اجازه میدهد که به شما امکان تبادل برخی امنیت برای سرعت بر روی مسیریابهای کمتوان میدهد.
قیمتگذاری PIA میان کمترین برای ارائهدهندگان سازگار DD-WRT است، معمولاً حدود $2.03/ماه بر روی طرحهای چندساله. wiki DD-WRT آنها شامل فایلهای .ovpn، جزئیات گواهی، و الگوهای قانون فایروال برای پیکربندی kill switch است. PIA همچنین نحوه پیکربندی تقسیمبندی تونل از طریق مسیریابی مبتنی بر خطمشی DD-WRT را مستند میکند که مشخص میکند کدام آدرسهای IP LAN باید تونل را دور بزنند.
بهترین برای: کاربران محدودبودجه با بیلدهای جدیدتر DD-WRT که میخواهند پشتیبانی WireGuard بر روی مسیریاب خود داشته باشند.
Surfshark در DD-WRT کار میکند اما پشتیبانی WireGuard مسیریاب ندارد
Surfshark آموزش DD-WRT و فایلهای پیکربندی .ovpn برای OpenVPN فراهم میکند. اتصالات همزمان نامحدود را پشتیبانی میکند که در سطح مسیریاب کمتر مرتبط است (زیرا خود مسیریاب یک اتصال شمارش میشود) اما مفید است اگر برنامه VPN را نیز بر روی دستگاههای جداگانه خارج از شبکه منزل نصب کنید.
سرعتها در DD-WRT توسط سربار OpenVPN محدود میشود، زیرا Surfshark WireGuard را بر روی DD-WRT پشتیبانی نمیکند. برای کاربران با مسیریابهای قدرتگرفته توسط پردازنده ARM (مثل Netgear R7000)، OpenVPN معمولاً برای جریان HD قابلکار است. با این حال، جریان 4K بر روی تونل VPN ممکن است با مسیریابهای مبتنی بر MIPS بافر شود.
بهترین برای: خانوادههایی که نیاز به اتصالات دستگاه نامحدود در سراسر مسیریاب DD-WRT و برنامههای موبایل/لپتاپ دارند.
Mullvad حفظحریمخصوصی را با WireGuard بر روی DD-WRT بهحداکثر میرساند
Mullvad رویکرد حداکثری حفظحریمخصوصی اتخاذ میکند. پرداخت ناشناخت (شامل نقد بهصورت پستی)، نیاز ندارد رایانهالکترونیکی برای ثبتنام داشته باشید، و فایلهای پیکربندی خام WireGuard و OpenVPN را فراهم میکند که بدون تغییر بر روی DD-WRT کار میکند.
Mullvad بر روی بیلدهای DD-WRT r47525+ WireGuard را پشتیبانی میکند که سرعتها بر روی سختافزار مسیریاب را بهطور قابلتوجه بهبود میبخشد. این یکی از گزینههای بهتر برای DD-WRT است. تبادل: Mullvad شبکه سرور کوچکتری دارد (550+ سرور در 50+ کشور) در مقایسه با NordVPN یا ExpressVPN.
پیکربندیهای WireGuard Mullvad برای DD-WRT بسیار تمیز هستند. کلید خصوصی، آدرس نقطهپایانی، و IPهای مجاز را مستقیماً در فیلدهای کلاینت WireGuard DD-WRT قرار میدهید. مدیریت گواهی مورد نیاز نیست، که فضای NVRAM را ذخیره میکند.
بهترین برای: کاربران متمرکز بر حفظحریمخصوصی که میخواهند WireGuard را بر روی DD-WRT و جمعآوری دادههای کمینه از ارائهدهنده VPN خود داشته باشند.
نحوه تنظیم VPN در DD-WRT: مراحل کلیدی
این یک خلاصه فشرده از فرآیند تنظیم در پنل مدیریت DD-WRT است. راهنمای DD-WRT ارائهدهنده VPN شما جزئیات مختص سرور را خواهد داشت.
- فلش کردن فیرمور DD-WRT. بیلد صحیح برای مدل روتر خود را از پایگاهداده روتر DD-WRT دانلود کنید. دستورالعملهای فلش را دقیقاً دنبال کنید. بیلد نادرست میتواند روتر را غیرفعال کند.
- دسترسی به پنل مدیریت DD-WRT. مرورگر را باز کنید و به آدرس
192.168.1.1(پیشفرض) بروید. با اطلاعات مدیر خود وارد شوید. - به Services → VPN بروید. کلاینت OpenVPN را فعال کنید. فیلدهایی برای نام/آدرس IP سرور، پورت، دستگاه تونل (TUN)، پروتکل تونل (UDP) و رمز رایانی را خواهید دید.
- پیکربندی ارائهدهنده را جایگذاری کنید. محتویات فایل .ovpn ارائهدهنده خود را در فیلد «Config اضافی» کپی کنید. گواهی CA، کلید TLS auth و گواهی کلاینت را در فیلدهای مربوطه جایگذاری کنید.
- DNS را بهصورت دستی تنظیم کنید. به Setup → Basic Setup بروید و سرورهای DNS ISP خود را با آدرسهای DNS ارائهدهنده VPN جایگزین کنید (یا از DNS متمرکز بر حریمخصوصی مانند 9.9.9.9 استفاده کنید).
- kill switch اضافی کنید (اختیاری اما توصیهشده). تحت Administration → Commands، قوانین iptables را جایگذاری کنید که ترافیک WAN را هنگام قطع تونل VPN مسدود کند. بهعنوان Startup Script ذخیره کنید.
- تنظیمات را اعمال کنید و روتر را دوباره راهاندازی کنید. بر «Apply Settings» کلیک کنید، سپس روتر را دوباره راهاندازی کنید. وضعیت VPN را تحت Status → OpenVPN بررسی کنید تا تونل فعال باشد.
عملکرد VPN DD-WRT: انتظارات
VPN سطح روتر همیشه کندتر از اجرای برنامه VPN در لپتاپ یا تلفنهای جدید است. گلوگاه CPU روتر شما است، که رمزنگاری و رمزگشایی را برای هر دستگاه در شبکه انجام میدهد.
عوامل تأثیرگذار بر سرعت VPN روتر: سرعت ساعت CPU و معماری آن اهمیت بیشتری دارند. CPU ARM با سرعت 1 گیگاهرتز یا بیشتر مانند Netgear R7000 یا Linksys WRT3200ACM بسیار بهتر عمل میکند تا روتر MIPS 720 مگاهرتزی مانند TP-Link Archer C7، که همچنین از WireGuard پشتیبانی نمیکند. برای سرعتهای بالا از طریق تونل، از روتر پایه ARM بالاپایه با پشتیبانی WireGuard یا دستگاه gateway VPN اختصاصی استفاده کنید.
| روش تنظیم | سختی | بهترین پروتکل | پوشش |
|---|---|---|---|
| روتر DD-WRT با VPN تنظیمشده | پیشرفته | OpenVPN یا WireGuard | هر دستگاهی در شبکه |
| برنامه VPN در دستگاه جداگانه | آسان | WireGuard / IKEv2 | یک دستگاه در یک زمان |
| اشتراکگذاری اتصال VPN توسط PC/Mac | متوسط | هر پروتکلی | دستگاههای متصل از طریق hotspot/اترنت |
رفععیبهای رایج VPN DD-WRT
حتی با پیکربندی صحیح، تنظیمات VPN DD-WRT میتوانند با مشکلات خاصی روبرو شوند. در اینجا مشکلات متداولتر و راهحلهای آنها آورده شدهاند:
شکست TLS handshake. این معمولاً به این معنی است که گواهی CA یا کلید TLS auth بهاشتباه جایگذاری شده است. کل بلوک گواهی را دوباره کپی کنید، شامل خطوط -----BEGIN CERTIFICATE----- و -----END CERTIFICATE-----. همچنین بررسی کنید که ساعت روتر در Setup → Basic Setup بهدرستی تنظیم شده باشد، زیرا گواهیهای TLS منقضی یا با تاریخ آینده عملیات را ناکام میسازند.
VPN متصل است اما ترافیک اینترنتی عبور نمیکند. بررسی کنید که گزینه «Redirect default Gateway» در تنظیمات کلاینت OpenVPN DD-WRT فعال است. همچنین تأیید کنید که دیوار آتش ترافیک را در رابط tun0 مسدود نمیکند. در صورت نیاز، iptables -I FORWARD -i tun0 -j ACCEPT را تحت Administration → Commands اضافه کنید.
سرعت کند پس از اتصال VPN. رمز را از AES-256-CBC به AES-128-CBC کاهش دهید تا سرعت را در CPUهای ضعیفتر افزایش دهید. بهتر است به WireGuard بروید اگر بیلد شما از آن پشتیبانی کند. همچنین بررسی کنید که شتابدهی NAT سختافزاری غیرفعال باشد، زیرا با تونلسازی VPN در برخی بیلدهای DD-WRT تعارض دارد.
روتر پس از فعال کردن VPN دچار خرابی یا راهاندازی مجدد میشود. این غالباً نشاندهنده NVRAM یا RAM ناکافی است. حافظه خالی را تحت Status → Memory بررسی کنید. روترهایی با کمتر از 128 مگابایت RAM ممکن است برای حفظ تونلهای OpenVPN پایدار مشکل داشته باشند، بهخصوص با چندین دستگاه متصل.
توصیههای نهایی برای کاربران VPN DD-WRT
انتخاب VPN برای DD-WRT به سه عامل برمیگردد: آیا ارائهدهنده راهنمای تنظیم مختص DD-WRT منتشر میکند، آیا پروتکل ترجیح شده شما را در ساختهای DD-WRT پشتیبانی میکند، و آیا سختافزار روتر شما قدرت پردازشی کافی برای مدیریت رمزگذاری بدون کاهش سرعتهای شما دارد؟
برای اکثر کاربران، NordVPN بهترین ترکیب پوشش سرور، مستندات DD-WRT و ویژگیهای حریم خصوصی را ارائه میدهد. اگر شما WireGuard را در DD-WRT برای سرعت بهتر میخواهید، Private Internet Access یا Mullvad گزینههای قویترین در ساختهای r47525+ هستند. ExpressVPN برای کاربرانی که راهنماهای تنظیم تفصیلی و پر از تصویر را ارزش میدهند انتخاب برتر باقی میماند.
قبل از اینکه شروع کنید، تأیید کنید مدل روتر شما در پایگاه داده روتر DD-WRT است، ظرفیت NVRAM را تأیید کنید و شماره ساخت صحیح را دانلود کنید. اگر شما هنوز بین گزینههای فریمور یا برندهای روتر تصمیمگیری میکنید، راهنمای VPN روتر عمومی ما منظر گستردهتری را پوشش میدهد. صفحات ما در مورد VPN روتر Asus و VPN روتر Linksys آن ها اکوسیستم سختافزار خاص را خطاب میکنند.
منابع این صفحه
نمودارها و تصاویر مرجع از تحقیقات ما، برای مشاهده و اشتراکگذاری رایگان.
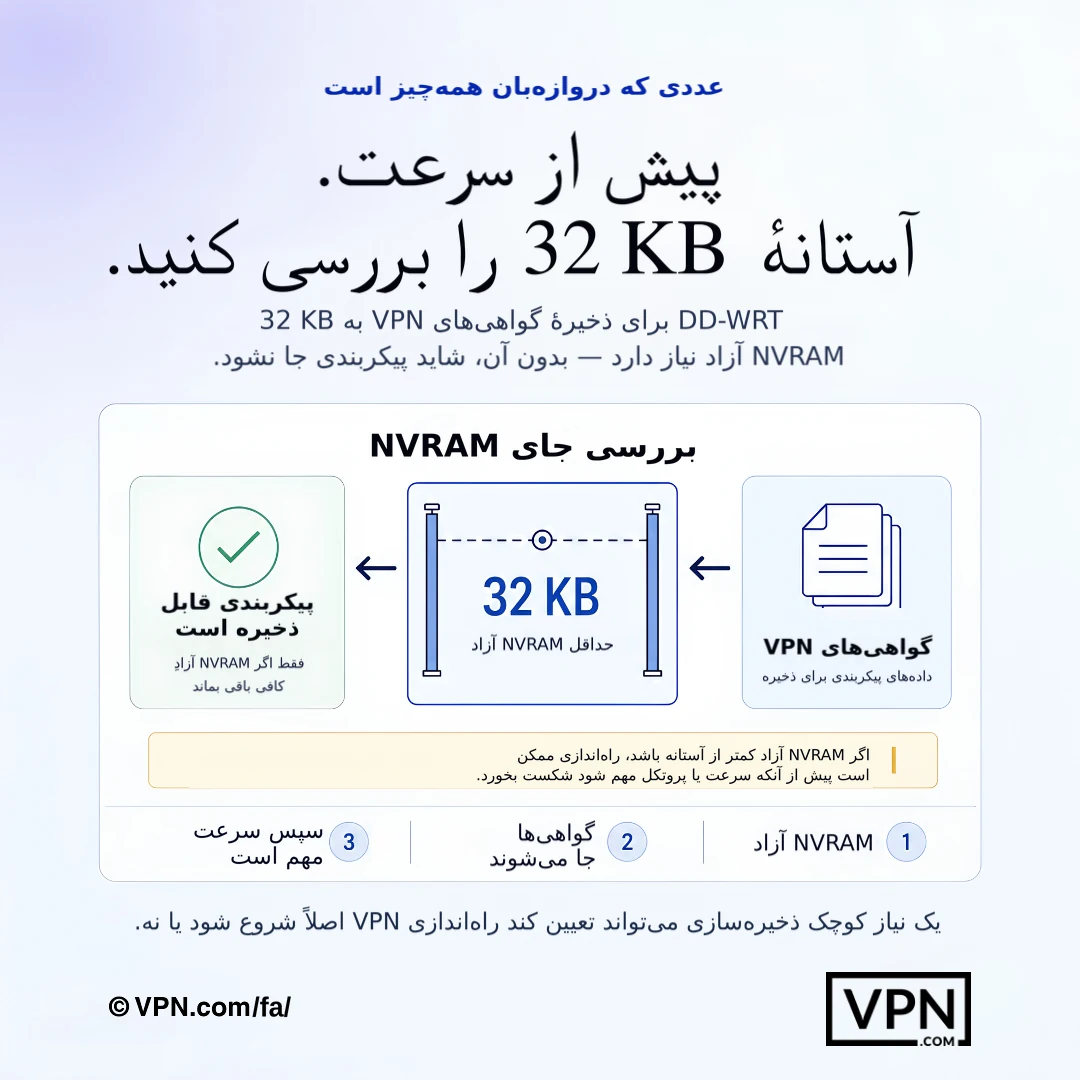
در DD-WRT، NVRAM آزاد میتواند تعیین کند آیا پیکربندی VPN قبل از اهمیت یافتن سرعت جای میگیرد یا نه.
سؤالات متداول
چه چیزی DD-WRT را برای استفاده VPN متفاوت از فریمور روتر استاندارد میسازد؟
DD-WRT فریمور آزاد و متنباز است که بیش از 200 مدل روتر را پشتیبانی میکند و به کلاینت OpenVPN یا WireGuard دسترسی پیدا میکند مستقیماً درون رابط وب روتر، چیزی که فریمور استاندارد قفلشده اجازه نمیدهد. شما تونل را یک بار تحت Services → VPN پیکربندی میکنید، و هر دستگاه متصل، تلفنهوشمند، لپتاپ، تلویزیون هوشمند یا کنسول بازی، بهطور خودکار رمزگذاری را بهارث میبرند بدون نصب برنامه برای هر کدام.
چه نسخه ساخت DD-WRT برای اجرای WireGuard به جای OpenVPN مورد نیاز است؟
شما ساخت r47525 یا جدیدتر را برای پشتیبانی ماژول هسته WireGuard نیاز دارید؛ ساختهای قدیمیتر فقط OpenVPN را اجرا میکنند. Private Internet Access و Mullvad هر دو WireGuard را در این ساختهای جدیدتر پشتیبانی میکنند، در حالی که NordVPN، ExpressVPN و Surfshark در حال حاضر برای DD-WRT فقط بر روی OpenVPN تکیه میکنند، بنابراین قبل از بارگذاری فریمور ساخت دقیق روتر خود را در پایگاه داده DD-WRT بررسی کنید.
روتر من برای ذخیرهسازی پیکربندی VPN روی DD-WRT چه میزان NVRAM نیاز دارد؟
DD-WRT حداقل 32 KB NVRAM را برای ذخیرهسازی گواهینامه OpenVPN، کلیدها و رشتههای پیکربندی مورد نیاز میسازد؛ 64 KB چندین نمایه VPN را یکباره فعال میسازد. nvram show | grep size را تحت Administration → Commands اجرا کنید تا استفاده فعلی را بررسی کنید، و اگر NVRAM آزاد پس از جای دادن پیکربندیها به کمتر از 5 KB کاهش یابد متوقف شوید، زیرا این میتواند روتر را ناپایدار کند.
چگونه واقعاً VPN را روی روتر DD-WRT خود نصب کنم؟
فریمور DD-WRT صحیح برای مدل خود را بارگذاری کنید، به پنل مدیریت در 192.168.1.1 وارد شوید، سپس کلاینت OpenVPN را تحت Services → VPN فعال کنید و فایل .ovpn ارائهدهنده خود، گواهینامه CA و کلید TLS را جای دهید. DNS را دستی تحت Setup → Basic Setup تنظیم کنید، یک script کیلسوئیچ iptables اضافه کنید، سپس تنظیمات را اعمال کنید و دوباره راهاندازی کنید تا تونل را تحت Status → OpenVPN تأیید کنید.
آیا DD-WRT دارای کیلسوئیچ ساختشده است؟
خیر، DD-WRT دارای کیلسوئیچ تغییر GUI نیست. شما باید دستورات iptables سفارشی را تحت Administration → Commands اضافه کنید تا اگر تونل قطع شود تمام ترافیک WAN را مسدود کنید، ذخیرهشده به عنوان Script راهاندازی. NordVPN، ExpressVPN و Surfshark همه راهنماهای DD-WRT را منتشر میکنند که قوانین iptables مختص پیکربندی سرور آنها را شامل میکند.
کدام VPN برای سرعت در DD-WRT بهترین است؟
Mullvad و PIA از WireGuard در نسخههای DD-WRT r47525+ پشتیبانی میکنند که سربار CPU روتر را نسبت به OpenVPN کمتر میکند. NordVPN و Surfshark محدود به OpenVPN در فیروفیس DD-WRT هستند، بنابراین انتظار داشته باشید که از روتر یکسان کارایی کمتری داشته باشند.
تنظیم VPN DD-WRT واقعاً چند دستگاه را پوشش میدهد؟
هر دستگاهی در شبکه خانگی شما بهطور خودکار حفاظت میشود یکبار VPN در روتر پیکربندی شد، زیرا خود روتر یک اتصال برمیشمار بدون توجه به حد دستگاه ارائهدهنده. NordVPN عادتاً حسابها را به 10 دستگاه و ExpressVPN به 10-14 بسته به برنامه محدود میکند، اما آن حدود اینجا اعمال نمیشود؛ برنامه Surfshark نامحدوددستگاه هنوز اگر شما همچنین برنامه آن را در جای دیگری اجرا کنید کمک میکند.
آیا DD-WRT نشت DNS را پس از اتصال VPN بهطور خودکار جلوگیری میکند؟
خیر، DD-WRT به طور پیشفرض از سرورهای DNS ISP شما استفاده میکند مگر اینکه آنها را دستی تحت Setup → Basic Setup لغو کنید. آنها را با DNS ارائهدهنده خود، NordVPN از 103.86.96.100 و 103.86.99.100 استفاده میکند، یا حلکننده مثل Quad9 (9.9.9.9) جایگزین کنید، و no-resolv را تحت Additional DNSMasq Options اضافه کنید تا پرسوجوهای بازگشت ISP را متوقف کنید.
کدام VPN جهت تنظیم روتر DD-WRT ارزانترین گزینه است؟
Private Internet Access دیگران را با $2.03/ماه کم میکند، با پشتیبانی WireGuard گنجانده شده. Surfshark از $2.49/ماه روی برنامه طولانیمدت خود شروع میشود اما فاقد پشتیبانی بومی WireGuard در DD-WRT است. NordVPN از $3.09/ماه و ExpressVPN از $2.99/ماه شروع میشود، هر دو در طرحهای طولانیمدت خود.
اگر VPN پس از پیکربندی روی روتر DD-WRT بهخوبی عمل نکند چه اتفاقی میافتد؟
NordVPN، ExpressVPN و Surfshark هر کدام برنامههای خود را با ضمان بازگشت پول 30 روزه پشتیبانی میکنند، بنابراین شما میتوانید عملکرد سطح روتر را روی سختافزار خاص خود قبل از تعهد آزمایش کنید. اگر سربار OpenVPN سرعتهای شما را تضعیف کند یا ساخت شما فاقد پشتیبانی WireGuard باشد، برای بازگشت پول در پنجره درخواست کنید تا به جای ماندن قفل شده در برنامهای که روی تنظیم خود کمعملکردی است.
چرا تونل VPN DD-WRT من متصل میشود اما هیچ ترافیک اینترنتی از طریق جریان نمییابد؟
این معمولاً به معنی اینکه “Redirect default Gateway” در تنظیمات کلاینت OpenVPN فعال نیست، یا دیوار آتش رابط tun0 را مسدود میکند. گزینه تغییر را فعال کنید و در صورت نیاز، iptables -I FORWARD -i tun0 -j ACCEPT را تحت Administration → Commands اضافه کنید. همچنین تأیید کنید که ساعت روتر شما دقیق است، زیرا گواهینامههای TLS منقضی شده شکستهای اتصال مشابهی را ایجاد میکنند.
چرا روتر من پس از فعالسازی VPN در DD-WRT خراب میشود یا دوباره راهاندازی میشود؟
این معمولاً به NVRAM یا RAM ناکافی اشاره میکند تا پیکربندی بد. حافظه آزاد را تحت Status → Memory بررسی کنید؛ روترهایی با کمتر از 128 MB RAM اغلب برای نگهداری تونلهای OpenVPN پایدار مشکل دارند، بهخصوص با چندین دستگاه متصل بهطور همزمان. تغییر به WireGuard در ساخت r47525+ بار CPU را کاهش میدهد و میتواند خرابیهای متقطع را حل کند.
روتر DD-WRT من با VPN روشن خیلی کند احساس میشود، سوال اول کدام چیز است؟
روترهایی با سرعت ساعت CPU کمتر از 800 MHz کاهش سرعت قابل توجهی را در اجرای رمزگذاری OpenVPN میبینند. سعی کنید رمزگذار را از AES-256-CBC به AES-128-CBC کاهش دهید، شتاب سختافزار NAT را در صورت فعال بودن غیرفعال کنید، یا اگر ساخت شما از آن پشتیبانی میکند به WireGuard تغییر کنید. سختافزار مثل Netgear R7000 یا Linksys WRT3200ACM رمزگذاری VPN را به طور قابلتوجهی بهتر از روترهای قدیمی مبتنی بر MIPS مدیریت میکند.