Zero Trust Cyber Security: Periaatteet ja käyttöönotto
Opi zero trust cyber securityn perusteet, kuinka malli toimii, keskeiset hyödyt ja käytännölliset vaiheet siirtymiselle perinteisissä perimetrihmusteista jatkuvaan pääsynvalvontaan.
 Michael Gargiulo
Pääasiassa: Zero trust -turvallisuus korvaa vanhentunut olettaman, että kaikki verkon sisällä on turvallista. Jokainen käyttäjä, laite ja yhteys tarkistetaan jatkuvasti, mikä vähentää dramaattisesti tietomurtojen riskiä pilvipalveluihin liitetyissä ympäristöissä.
Mikä on Zero Trust Cyber Security?
Perinteinen verkon turvallisuus perustui yksinkertaiseen ideaan: luota kaikkeen perimeteriin sisällä ja estä uhat reunalla. Palomuurit, VPN:t ja tunkeutumisen tunnistamisjärjestelmät muodostivat digitaalisen linnoituksen yrityksen resursseille. Kun käyttäjä tai laite pääsi portin ohi, he liikkuivat vapaasti.
Tuo malli ei enää toimi. Pilvilaskenta, etätyö ja mobiililaitteet ovat täysin liuottaneet verkon perimeteriin. Työntekijät pääsevät arkaluontoisiin tietoihin henkilökohtaisilta kannettavilta kahviloissa. Kolmannen osapuolen toimittajat muodostavat suoria yhteyksiä sisäisiin järjestelmiin. Hyökkääjät, jotka murtautuvat yhdelle päätepisteelle, voivat liikkua lateraalisesti koko organisaation yli.
Zero trust cyber security käsittelee tätä todellisuutta suoraan. Sen sijaan että olettaisi kaiken verkon sisällä olevan turvallista, zero trust käsittelee jokaista pääsynpyyntöä mahdollisesti vihamielisenä. Jokainen käyttäjä, jokainen laite ja jokainen yhteys on todistettava sen laillisuus ennen kuin saa pääsyn mihinkään resurssiin. Laajemmasta uhkakuvasta katso kyberturvallisuuden keskittymän.
NIST Special Publication 800-207[1] on Yhdysvaltain liittovaltion viitearkkitehtuuri nollaluottamukselle. Se määrittelee nollaluottamuksen, seitsemän nollaluottamuksen suunnitteluperiaatetta, loogisia komponentteja, kuten käytäntömoottorin, sekä käyttöönoton vaihtoehtoja. Yhdysvaltain hallitus julkaisee myös CISA Zero Trust Maturity Model[2] -mallin, joka jäsentää nollaluottamuksen viiteen pilariin (identiteetti, laitteet, verkot, sovellukset ja työkuormat sekä data). Lisäksi OMB-muistio M-22-09[3] on liittovaltion virastojen nollaluottamusstrategia.
Zero trust ei ole yksittäinen tuote, jonka voit ostaa. Se on turvallisuusmalli, filosofia ja arkkitehtuuri, joka muutti kuinka organisaatiot ajattelevat pääsystä ja luottamuksesta joka tasolla.
Keskeiset Zero Trust -periaatteet
Seuraava taulukko kokoaa yhteen kuusi käytännön osa-aluetta, jotka toistuvat zero trust -ohjeistuksissa. NIST SP 800-207 itse määrittelee seitsemän periaatetta. Niiden mukaan kaikkia datalähteitä ja laskentapalveluita käsitellään resursseina, kaikki viestintä suojataan verkon sijainnista riippumatta, pääsy myönnetään istuntokohtaisesti ja pääsystä päätetään dynaamisen käytännön perusteella:
| Zero Trust -periaate | Mitä se tarkoittaa käytännössä |
|---|---|
| Todista nimenomaisesti | Todenna jokainen käyttäjä, laite ja pyyntö – joka kerta, ei vain kirjautumishetkellä |
| Vähimmän oikeuksien pääsy | Myönnä vain ne käyttöoikeudet, jotka ovat tarpeen tietylle tehtävälle, ei enempää |
| Oleta murto | Suunnittele järjestelmät ikään kuin hyökkääjät ovat jo sisällä; rajoita vaurioalue |
| Verkon segmentointi | Jaa verkko niin, että yksi kompromissoitu alue ei voi levitä lateraalisesti |
| Monivaiheinen todentaminen | Vaadi toinen tekijä salasanan lisäksi kaikista pääsypisteistä |
| Jatkuva seuranta | Kirjaa ja analysoi kaikki toiminta reaaliajassa poikkeamien vangitsemiseksi ajoissa |
Jokainen periaate vahvistaa muita. Vähimpien oikeuksien periaate rajoittaa sitä, mihin vaarantunut tili pääsee käsiksi. Verkon segmentointi rajoittaa vahinkoa, jos hyökkääjä kiertää todennuksen. Jatkuva valvonta havaitsee poikkeavan käyttäytymisen, jonka staattiset säännöt jättäisivät huomaamatta. Yhdessä nämä käytännöt muodostavat päällekkäisiä puolustuskerroksia, jotka vähentävät onnistuneen tietoturvaloukkauksen riskiä.
Tärkeää: Zero trust ei ole tuote; se on turvallisuusmalli. Perinteiset perimeterihmustat olettavat kaiken verkon sisällä olevan turvallista, mutta etätyö ja pilvilaskenta ovat liuottaneet sen rajan. Vähimmän oikeuksien pääsyn ja jatkuvan todentamisen omaksuminen vähentää dramaattisesti riskiä, että murto leviää, kun hyökkääjät saavat alkupääsyn.
Zero Trust -arkkitehtuurin komponentit
Zero trust -arkkitehtuuri perustuu useisiin yhteenliittyviin komponentteihin, jotka toimivat yhdessä. Jokaisen ymmärtäminen auttaa organisaatioita suunnittelemaan realistisia käyttöönottoja.
Identiteetin ja pääsynvalvonnan hallinta (IAM)
IAM on zero trustin kulmakivi. Ratkaisut kuten Microsoft Entra ID (aiemmin Azure AD), Okta ja Ping Identity varmistavat käyttäjien identiteetit ennen kuin myöntävät pääsyn mihinkään resurssiin. Jokainen pääsynpyyntö kulkee IAM-kerroksen läpi, joka arvioi identiteetin, roolin ja kontekstin ennen salli- tai estopäätöstä. Vahva identiteetin ja pääsynvalvonnan hallinta auttaa myös estämään tunnistetietojen keräämisen ja tilienhallintahyökkäykset.
Monivaiheinen todennus (MFA)
MFA vaatii käyttäjiä todistamaan henkilöllisyytensä vähintään kahdella erillisellä tekijällä: jotain, minkä he tietävät (salasana), jotain, mitä heillä on (laitteistotunnus tai puhelin), tai jotain, mitä he ovat (biometrinen tunniste). Microsoft Researchin tutkimus epäilyttävää toimintaa näyttäneistä tileistä havaitsi, että MFA vähensi vaarantumisen riskiä 99,22 %[4] koko joukossa ja 98,56 %:lla tapauksista, joissa tunnistetiedot olivat vuotaneet. MFA on ehdoton vaatimus jokaisessa zero trust -käyttöönotossa.
Mikro-segmentointi
Verkon kohtelu yhtenä luotettuina alueena sijasta mikro-segmentointi jakaa sen pieniksi eristyneiksi segmenteiksi. Jokainen segmentti pakottaa omat pääsykäytäntönsä. Jos hyökkääjä kompromisoi yhden segmentin, he eivät voi liikkua lateraalisesti muille. Työkalut kuten VMware NSX, Illumio ja Cisco ACI mahdollistavat mikro-segmentoinnin mittakaavassa.
Päätepisteen tunnistaminen ja vastaus (EDR)
Zero trust vaatii näkyvyyttä jokaiseen verkkoon yhteyden muodostavaan laitteeseen. EDR-ratkaisut kuten CrowdStrike Falcon, SentinelOne ja Microsoft Defender for Endpoint seuraneet jatkuvasti laitteen terveyttä, havaitsevat pahantahtoisen käyttäytymisen ja pakottavat vaatimustenmukaisuuskäytäntöjä. Laite, joka lakkaa noudattamasta vaatimuksia (vanhentunut käyttöjärjestelmä, puuttuvat korjaukset) voidaan automaattisesti estää pääsemästä arkaluontoisiin resursseihin.
Turvallisuustietojen ja tapahtumien hallinta (SIEM)
SIEM-alustat keräävät lokit koko ympäristöstään ja soveltavat analytiikkaa poikkeamien havaitsemiseksi. Ratkaisut kuten Splunk, Microsoft Sentinel ja IBM QRadar tarjoavat jatkuvan seurannan, jonka zero trust vaatii. Reaaliaikainen hälytys ja automatisoitu vastesoitot auttavat turvallisuustiimejä toimimaan uhkien kanssa minuuteissa päivien sijasta.
Politiikkamoottori ja politiikan hallintija
Zero trust -arkkitehtuurin sydämessä istuu politiikkamoottori. Tämä komponentti arvioi jokaista pääsynpyyntöä määriteltyjä käytäntöjä vastaan (käyttäjärooli, laitteen terveydentila, sijainti, vuorokaudenaika, riskiscore) ja tekee reaaliaikaisen luottamuspäätöksen. Politiikan hallintija pakottaa sitten sen päätöksen neuvomalla asianmukaista pakottavaa pistettä sallimaan tai estämään yhteyden.
Zero Trust vs. Perinteinen Perimeteriturvallisuus
Nolla luottamuksen ja perinteiden lähestymistapojen välisen eron ymmärtäminen selventää, miksi organisaatiot tekevät siirtymän.
| Tekijä | Perinteinen perimeteriturvallisuus | Zero Trust -turvallisuus |
|---|---|---|
| Luottamisen malli | Luota kaikkeen verkon sisällä | Älä luota mihinkään; todenna kaikki |
| Pääsynlaajuus | Laaja verkon pääsy todentamisen jälkeen | Tarkkoja, sovellusta kohti -pääsy |
| Todentamisen tiheys | Kerran kirjautumishetkellä | Jatkuvaa, jokainen pyyntö |
| Lateraalisen liikkumisen riski | Korkea — hyökkääjät liikkuvat vapaasti sisällä | Matala — mikro-segmentointi sisältää murrot |
| Etätyon tuki | Vaatii kaikki liikenne VPN-tunneloinnista | Alkuperäinen tuki hajautetulle pääsylle |
| Näkyvyys | Rajoitettu sisäisen liikenteen seuranta | Täysi näkyvyys kaikissa yhteyksissä |
Toisin kuin perinteisiä VPN-pohjaisia lähestymistapoja, jotka myöntävät laajan verkkokäytön yhteyden muodostamisen jälkeen, zero trust -verkkokäyttö (ZTNA) myöntää käytön vain tiettyyn sovellukseen, jonka käyttäjän rooli vaatii. Organisaatiot, jotka luottavat edelleen yksityisyyteen keskittyneisiin VPN-ratkaisuihin salauksen vuoksi, voivat lisätä ZTNA:n päälle hallitakseen, mitä kukin käyttäjä voi todellisuudessa saavuttaa. VPN hoitaa salattua tunnelia; zero trust hoitaa valtuutusta ja jatkuvaa vahvistusta. Saadaksesi vertailussa näkymään yritysalustojen, jotka on rakennettu kummankin lähestymistavan ympärille, katso yrityksen VPN -vertailua.
Kuinka toteuttaa Zero Trust -arkkitehtuuri
Zero trust -mallin käyttöönotto ei ole yhden yön projekti, ja se kannattaa tehdä vaiheittain. Tässä on käytännöllinen, askel askeleelta etenevä lähestymistapa.
Vaihe 1: Kartoita suojaava pinta
Tunnista kriittisin tiedot, sovellukset, varat ja palvelut (DAAS). Toisin kuin hyökkäyspinta, joka on laaja ja jatkuvasti laajenevaa, suojaava pinta on pieni ja hyvin määritelty. Aloita täältä.
Vaihe 2: Kartoita tapahtumavirrat
Dokumentoi kuinka liikenne liikkuu verkon yli. Ymmärrä mitkä käyttäjät pääsevät mihin sovelluksiin, miltä laitteilta ja mitkä reitit. Et voi pakottaa käytäntöjä virroille, joita et ymmärrä.
Vaihe 3: Rakenna arkkitehtuuri suojattavan pinnan ympärille
Ota käyttöön seuraavan sukupolven palomuurit, IAM-ratkaisut ja mikrosegmentointityökalut suojattavan pinnan ympärille. Sijoita käytännön päätösmoottori jokaisen käyttöoikeuspäätöksen keskiöön. NIST SP 800-207 kuvaa neljä käyttöönottovaihtoehtoa: laitteen agenttiin tai yhdyskäytävään perustuva, enklaavipohjainen, resurssiportaaliin perustuva ja laitesovellusten hiekkalaatikkoon perustuva. Valitse niistä nykyisen infrastruktuurisi perusteella.
Vaihe 4: Luo tarkkaa pääsykäytäntöjä
Määritä tarkkaa pääsykäytäntöä Kiplingin menetelmällä: Kuka pyytää pääsyä? Mitä sovellusta he käyttävät? Milloin he käyttävät sitä? Missä he sijaitsevat? Miksi he tarvitsevat pääsyä? Miten he muodostavat yhteyden? Nämä kuusi kysymystä muodostavat jokaisen politiikkasäännön perustan.
Vaihe 5: Ota monivaiheinen todentaminen käyttöön kaikkialla
Ota MFA käyttöön kaikissa käyttöpisteissä. Priorisoi etuoikeutetut tilit ja laajenna sitten kaikkiin käyttäjiin. Laitteelliset suojausavaimet (YubiKey, Google Titan) kestävät tietojenkalastelua, ja juuri tätä MFA-muotoa OMB M-22-09[3] kehottaa liittovaltion virastoja käyttämään.
Vaihe 6: Aktivoi jatkuva seuranta ja analytiikka
Ota SIEM- ja EDR-ratkaisut käyttöön kaikki liikenne seurannan reaaliajassa. Muodosta peruslinjat normaalille käyttäytymiselle niin, että poikkeamat laukaisevat välittömiä hälytyksiä. Automatisoi vasteasetelmia yleisiin uhkamalleille.
Vaihe 7: Iteroi ja laajenna
Aloita herkimmillä resursseillasi ja laajenna zero trust -kontrollia ulospäin. Jokainen vaihe olisi sisällytettävä testaus, validointi ja politiikan tarkentaminen. Zero trust ei ole määränpää; se on jatkuva prosessi parantamisessa.
Yleiset Zero Trust -käyttötapaukset
Etä- ja hybridi-työvoimat
Organisaatiot, joilla on työntekijöitä työskentelemässä kotona, co-workingtilassa tai asiakanosassa, hyötyvät välittömästi zero trustista. ZTNA-ratkaisut todentavat jokaisen käyttäjän ja laitteen itsenäisesti sen sijaan että reitittäisivät kaiken liikenteen keskitetyn VPN:n kautta. Tämä vähentää latenssia ja parantaa turvallisuutta samaan aikaan.
Pilvipohjaisia organisaatioita
Yritykset, jotka käyttävät työjärjestelmiä AWS:ssä, Azuressa ja Google Cloudissa, tarvitsevat johdonmukaiset pääsynvalvontakäytännöt, jotka kattavat useita ympäristöjä. Zero trust -käytäntöjä seuraavat käyttäjä ja kuormitus, ei verkon raja.
Säädeltyjä teollisuuksia
Terveydenhuoltoorganisaatiot, joihin sovelletaan HIPAA-säännöksiä, rahoituslaitokset, joita hallinnoi PCI DSS ja SOX, ja valtion virastot, joita noudattavat FedRAMP, vaativat kaiken tiukkaa pääsynvalvontaa ja tilintarkastuspolkuja. Zero trust tarjoaa molemmat suunnittelu.
Kolmannen osapuolen ja urakoitsijan pääsy
Toimittajat ja urakoitsijat tarvitsevat usein pääsyn tiettyihin sisäisiin järjestelmiin. Zero trust myöntää heille pääsyn vain resursseihin, joita he tarvitsevat, vain kestoksi, jonka he tarvitsevat, täydellä kirjaamisella jokaisen toimen.
Fuusiot ja yrityskaupat
Kun kaksi organisaatiota sulautuu, niiden verkkojen integroiminen tuo merkittävää riskiä. Zero trust antaa jokaiselle ympäristölle säilyttää riippumattomia pääsynvalvontakäytäntöjä, samalla kun myöntää satunnaista pääsyä yli organisaatiorajojen sovellusta kohti -perusteella.
Onko Zero Trust Oikea organisaatiolle?
Zero trust cyber security ei ole ohimeneviä trendi. Se on perustavanlaatuinen muutos siinä, kuinka organisaatiot suojaavat dataa, sovelluksia ja käyttäjiä. Vanha perimeteriin perustuva malli oletti, että uhat pysyivät seinän ulkopuolella. Nykyään pilvilaskennan, etätöiden ja yhä kehittyneempien hyökkäyksien, kuten identiteetin varkaus ja tunnistetietojen keräämisen kanssa, se oletus asettaa organisaatiot vakavaan riskiin.
Zero trustin omaksuminen tarkoittaa sitoutumista jatkuvaan todentamiseen, vähimmän oikeuksien pääsyyn, verkon segmentointiin, monivaiheiseen todentamiseen ja reaaliaikaiseen seurantaan. Se vaatii investoinnin teknologiaan ja halukkuutta ajatella uudelleen kuinka organisaatiot myöntävät ja hallitsevat pääsyä.
Hyödyt ovat huomattavat: alennettu murto-riski, parempi vaatimustenmukaisuusasema, parempi näkyvyys verkon toimintaan ja turvallisuusmalli, joka skaalautuu organisaationi kanssa.
Aloita herkimmillä omaisuuksillasi. Kartoita liikennevirrat. Ota MFA ja IAM käyttöön. Segmentoi verkkosi. Seuraa kaikkea. Jokainen askel eteenpäin vähentää altistumistasi uhkille, jotka olivat tärkeimmät.
Viitteet
- S. Rose, O. Borchert, S. Mitchell, and S. Connelly. 2020. Zero Trust Architecture. NIST Special Publication (SP) 800-207. National Institute of Standards and Technology. DOI: https://doi.org/10.6028/NIST.SP.800-207.Arkistoitu: Wayback Machine -tilannekuva
- CISA. p.v. Zero Trust Maturity Model V2 508. Haettu 18. lokakuuta 2026 osoitteesta https://www.cisa.gov/sites/default/files/2023-04/zero_trust_maturity_model_v2_508.pdf.Arkistoitu: Wayback Machine -tilannekuva
- Whitehouse. p.v. M 22 09. Haettu 18. lokakuuta 2026 osoitteesta https://www.whitehouse.gov/wp-content/uploads/2022/01/M-22-09.pdf.Arkistoitu: Wayback Machine -tilannekuva
- L. A. Meyer, S. Romero, G. Bertoli, T. Burt, A. Weinert, and J. L. Ferres. 2023. How effective is multifactor authentication at deterring cyberattacks? arXiv.org (1. toukokuuta 2023). Haettu 18. lokakuuta 2026 osoitteesta https://arxiv.org/abs/2305.00945.Arkistoitu: Wayback Machine -tilannekuva
Tämän sivun resurssit
Tutkimuksemme kaaviot ja viitekuvat, vapaasti katsottavissa ja jaettavissa.
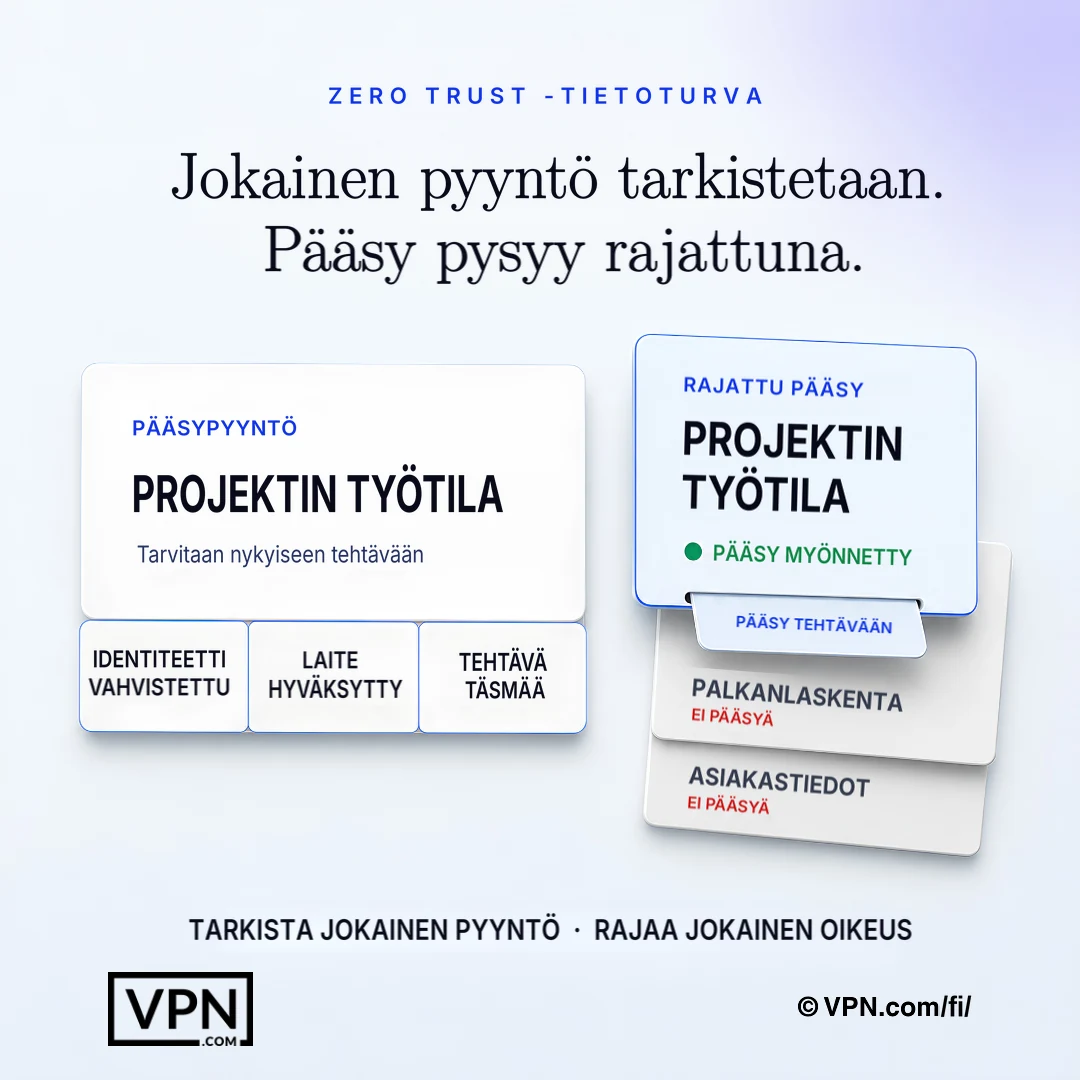
Zero trust tarkistaa jokaisen pyynnön ja myöntää vain nykyisen tehtävän vaatimat käyttöoikeudet.
Usein kysytyt kysymykset
Mitä zero trust -kyberturvallisuus on yksinkertaisesti sanottuna?
Zero trust tarkoittaa, että mitään käyttäjää, laitetta tai yhteyttä ei luoteta oletusarvoisesti, edes yrityksen sisäverkossa. Jokainen käyttöoikeuspyyntö varmennetaan erikseen, sallitaan vain välttämättömät oikeudet ja valvotaan jatkuvasti. Se korvaa vanhemman mallin, jonka mukaan kaikkea sisäpuolella luotetaan, ja tämä malli pettää, kun pilvilaskenta ja etätyö poistavat verkon rajan. NIST SP 800-207 on Yhdysvaltain liittovaltion vertailuarkkitehtuuri tätä varten.
Mitkä ovat nollaluottamuksen (zero trust) perusperiaatteet?
NIST SP 800-207 määrittelee seitsemän periaatetta, ja yleisiä käytännön osa-alueita ovat eksplisiittinen varmistaminen, vähimmän etuoikeuden käyttöoikeus, murron olettaminen, verkon segmentointi, monivaiheinen todentaminen ja jatkuva valvonta. Jokainen vahvistaa muita: vähimmän etuoikeuden periaate rajoittaa, mihin vaarantunut tili pääsee, segmentointi estää tunkeutujan leviämisen sivusuunnassa, ja jatkuva valvonta havaitsee poikkeamat, joita staattiset säännöt eivät huomaisi. Yhdessä ne muodostavat päällekkäisiä puolustuskerroksia eikä yksittäistä tuotetta tai asetusta.
Mitkä uhat zero trust suojaa, joita perinteinen VPN ei suojaa?
Perinteinen VPN salaa tunnelin mutta myöntää laajaa verkon pääsyä kun yhteys muodostetaan, joten hyökkääjä, joka varastaa yhden tunnisteen, voi liikkua lateraalisesti koko verkon yli. Zero trust -verkon pääsy (ZTNA) myöntää pääsyn vain sovellukseen, jonka käyttäjän rooli vaatii, jokainen pyyntö todistetaan uudelleen. Tämä rajoittaa suoraan lateraalista liikkumista, tunnistetietojen keräämistä ja tilin kaappausta, hyökkäykset, jotka perimetri-ainoastaan puolustus jää huomaamatta.
Kuinka zero trust rajoittaa lateraalista liikkumista murtautumisen jälkeen?
Zero trust olettaa hyökkääjät ovat jo sisällä ja suunnittelee sen ympärille. Mikro-segmentointi jakaa verkon eristyneiksi segmenteiksi, niin että yhden segmentin kompromissointi ei myönnä pääsyä muille käyttäen välineitä kuten VMware NSX, Illumio tai Cisco ACI. Yhdistettynä vähimmän oikeuksien pääsyyn ja jatkuvaan seurantaan SIEM-alustat, tämä kutistaa minkä tahansa kompromissoidun tilin tai päätepisteen vahinko-alueen.
Mikä on zero trust -verkon pääsy (ZTNA) ja kuinka se eroaa VPN:stä?
ZTNA myöntää pääsyn vain sovellukseen, jonka käyttäjän rooli vaatii, sen sijaan että antaisi laajaa verkon pääsyä VPN-tunneli tarjoaa kun yhteys muodostetaan. Organisaatiot voivat kerrostaa ZTNA:n olemassa olevan yksityisyyttä suojaaavan VPN:n päälle: VPN hoitaa salatun tunnelin samalla zero trust hoitaa valtuutuksen ja jatkuvan per-pyynnön todentamisen, sulkemassa aukon, jonka VPN-ainoastaan pääsy jättää auki.
Korvaako zero trust MFA:n vai toimiiko se sen rinnalla?
MFA on zero trust -mallin pakollinen osa, ei sen korvike. Microsoft Researchin tutkimuksen mukaan MFA vähensi tilin vaarantumisen riskiä 99,22 %, minkä vuoksi se on ehdottomasti välttämätön kaikissa käyttöpisteissä. Zero trust -käyttöönotot aloitetaan yleensä ottamalla MFA käyttöön ensin etuoikeutetuilla tileillä ja laajentamalla sitten kaikkiin käyttäjiin. Vahvempaan phishing-suojaan käytetään usein laitteistoavaimia, kuten YubiKeyta tai Google Titania.
Mitä välineitä käytetään todella zero trust -arkkitehtuurin rakentamiseksi?
Täydellinen pino kattaa identiteetin, päätepisteistä, verkon ja seurannan. IAM tulee Microsoft Entra ID:stä, Oktasta tai Ping Identitystä. EDR tulee CrowdStrike Falconista, SentinelOnesta tai Microsoft Defender for Endpointista. Mikro-segmentointi käyttää VMware NSX:ää, Illumio tai Cisco ACI. SIEM-alustat kuten Splunk, Microsoft Sentinel tai IBM QRadar tarjoavat jatkuvan seurannan, jonka malli vaatii.
Mikä on politiikkamoottori ja miksi se on keskeinen zero trustin kannalta?
Politiikkamoottori istuu zero trust -arkkitehtuurin sydämessä, arvioimalla jokaista pääsynpyyntöä tekijöitä vastaan, kuten käyttäjärooli, laitteen terveydentila, sijainti, vuorokaudenaika ja riskiscore tekemään reaaliaikaisen salli- tai estopäätöksen. Politiikan hallintija pakottaa sitten sen päätöksen neuvomalla pakottavaa pistettä. NIST SP 800-207 määrittelee tämän mallin keskeisenä päätöksentekokumppanina.
Miten aloitan Zero Trust -mallin käyttöönoton ilman, että toiminta häiriintyy?
Aloita kartoittamalla suojapinta eli kriittiset tiedot, sovellukset, omaisuus ja palvelut, sen sijaan että kartoittaisit koko hyökkäyspinnan. Dokumentoi sen jälkeen liikennevirrat, jotta ymmärrät, kuka käyttää mitäkin ja mistä. NIST SP 800-207 kuvaa neljä käyttöönottotapaa (laitteen agentti/yhdyskäytävä, enklaavipohjainen, resurssiportaalipohjainen ja laitesovelluksen hiekkalaatikointi), joten voit valita niistä sen, joka vastaa nykyistä infrastruktuuriasi, ennen kuin laajennat mallia.
Mikä on Kiplingin menetelmä zero trust -pääsykäytäntöjen asettamiseksi?
Kiplingin menetelmä rakentaa tarkkaa pääsykäytäntöä kuuden kysymyksen ympärille: kuka pyytää pääsyä, mitä sovellusta he käyttävät, milloin, missä he sijaitsevat, miksi he tarvitsevat pääsyä ja miten he muodostavat yhteyden. Nämä kuusi kysymystä muodostavat jokaisen politiikkasäännön perustan, jonka politiikkamoottori pakottaa, korvaamassa laajoja, rooli-pohjaisia verkon pääsyjä per-pyynnön, kontekstisista päätöksistä.
Kuinka kauan täysimittainen zero trust -käyttöönotto kestää?
Organisaatiot ottavat zero trust -mallin käyttöön vaiheittain eikä yhtenä projektina. Järjestys on seuraava: suojapinnan kartoittaminen, tapahtumavirtojen dokumentointi, arkkitehtuurin rakentaminen suojapinnan ympärille, tarkkojen käytäntöjen luominen Kipling-menetelmällä, MFA:n käyttöönotto kaikkialla, SIEM- ja EDR-valvonnan aktivointi ja sitten iterointi. Jokaiseen vaiheeseen kuuluu testaus ja käytäntöjen hienosäätö, ennen kuin siirrytään seuraavaan resurssiryhmään.
Onko zero trust välttämätön säädellyin teollisuuksille kuten terveydenhuolto tai rahoitus?
Kyllä. Terveydenhuoltoorganisaatiot HIPAA:n alaisena, rahoituslaitokset PCI DSS:n ja SOX:n hallinnoimat ja hallituksen virastot FedRAMP:ää noudattavat vaativat kaiken tiukkaa pääsynvalvontaa ja täydellisiä tilintarkastuspolkuja, jotka zero trust tarjoaa suunnittelun mukaan jatkuvan todentamisen ja sovellusta kohti -kirjauksien kautta. Kolmannen osapuolen toimittajat ja urakoitsijat saavat myös pääsyn rajoitettua vain niihin resursseihin ja kestoon, jonka he tarvitsevat.
Mitä tapahtuu, jos laite epäonnistuu vaatimustenmukaisuuden tarkistamisessa zero trustin alle?
EDR-ratkaisut kuten CrowdStrike Falcon, SentinelOne tai Microsoft Defender for Endpoint seuraneet jatkuvasti laitteen terveyttä, ja laite, joka lakkaa noudattamasta vaatimuksia, kuten vanhentuneen käyttöjärjestelmän tai puuttuvien korjausten ajoa, voidaan automaattisesti estää pääsemästä arkaluontoisiin resursseihin. Tämä pakottaminen tapahtuu politiikamoottorissa, joka arvioi laitteen terveyttä uudelleen yhtenä tekijänä jokaisen pääsynpäätöksessä, ei vain kerran kirjautumishetkellä.