Parhaat Enterprise VPN -ratkaisut: 5 alustaa vertailussa
Vertaa yrityksen VPN- ja zero trust -alustoja: NordLayer, Cisco, Palo Alto, Fortinet ja Zscaler. Katso, mikä sopii organisaatiosi kokoon, teknologiapinoon ja IT-tiimiin.
 Michael Gargiulo
Lyhyt vastaus: Valitse alusta verkkoon, jota jo käytät. NordLayer on nopein ottaa käyttöön pilvilähtöiselle tiimille, jolla ei ole laitteistoa hallittavana. Cisco Secure Client, Palo Alto GlobalProtect ja Fortinet FortiClient ovat järkeviä, kun käytät jo kyseisen valmistajan palomuureja. Zscaler Private Access on valinta, kun tavoitteena on nolla-luottamus sovelluspohjaiseen pääsyyn verkkotunnelin sijaan. NordLayer on ainoa näistä viidestä, jonka voimme lähettää sinulle suoraan, ja kerromme siitä alla.
Minkä Enterprise VPN:n Valitset?
| Jos tämä kuvaa sinua | Aloita | Miksi |
|---|---|---|
| Cloud-first tai hybrid-tiimi, ei paikallisia yhdyskäytäviä, haluat sen käynnissä nopeasti | NordLayer | Pilvienhallinnassa olevat yhdyskäytävät ja keskitetty Control Panel, joissa kaikissa paketeissa kertakirjautuminen ja monivaiheinen tunnistautuminen |
| Käytät jo Cisco ASA tai Firepower -palomuureja | Cisco Secure Client[1] | Rakennettu toimimaan Ciscon omien yhdyskäytävien kanssa |
| Suojaustiimu haluaa syvää liikenteen tarkastusta palomuurilla | Palo Alto GlobalProtect[2] | Laajentaa Palo Alton palomuurikäytäntöä etäkäyttäjille |
| Käytät jo FortiGate-palomuureja ja haluat yhden toimittajan | Fortinet FortiClient[3] | Toimii FortiGate-yhdyskäytävien ja Fortinetin päätelaitetyökalujen kanssa |
| Haluat korvata laajan verkkokäytön sovelluksittaisella käytöllä | Zscaler Private Access[4] | Zero trust -malli: käyttäjät käyttävät tiettyjä sovelluksia, eivät verkkoa |
Hanki NordLayer-paketit ja pyydä tarjous
Kuinka valitsimme ja mitä emme tee. VPN.com ei suorita omia suorituskyky- tai turvallisuustestejä. Tämä opas on koottu kunkin toimittajan julkaistusta tuotedokumentaatiosta ja julkisista turvallisuusohjeista, jotka on lueteltu alla olevissa lähteissä. VPN.com saa provisio, jos ostat NordLayerin linkkimme kautta. Muiden neljän kanssa meillä ei ole kumppanuussuhdetta, joten heidän linkkinsä menevät suoraan toimittajien omille sivustoille.
Mikä tekee VPN:stä “yritystason”?
Kuluttaja-VPN suojaa yhden henkilön yhteyttä. Yritys-VPN suojaa organisaation pääsyä omiin järjestelmiin: se lisää keskitetyn hallinnan, identiteetin integroinnin, käyttäjää seuraavat käyttöoikeuskäytännöt ja IT:n tarkasteltavissa olevat lokitiedot. Pienemmälle tiimille (noin 5–500 käyttäjää) katso oppaasta paras VPN yrityksille. Tämä sivu on suuremmille tai monimutkaisemmille käyttöönotoille: useille toimipisteille, olemassa oleville palomuurille, turvallisuustiimille ja hankinnoille, jotka vaativat tarjouksen eikä ostosivua.
Kaksi arkkitehtuuria on pelissä, ja valinta on tärkeämpi kuin brändi:
- Verkko-VPN. Käyttäjä tunnistautuu, tunneli avautuu, ja hän pääsee käyttämään verkkoresursseihin, joiden käyttöä käytäntö sallii. Cisco, Palo Alto ja Fortinet perustuvat tähän, ja ne liittyvät niiden yhdyskäytäviin tai palomuureihin.
- Zero trust -verkkokäyttö (ZTNA). Käyttäjä on yhdistetty yksittäisiin sovelluksiin, ei verkkoon. Zscaler Private Access perustuu tähän. Katso lisätietoja zero trust -oppaasta.
NordLayer on lähempänä pilvehallinnan päätä: käytät sen isännöityjä yhdyskäytäviä omien laitteiden omistamisen sijaan.
Viisi vertailtavaa alustaa
| Alusta | Paras vaihtoehtona | Käyttöönotto | Lisensointi |
|---|---|---|---|
| NordLayer | Pilvilähtöisille ja hybrideille tiimeille | Pilvienhallittu | Käyttäjää kohti, neljä palvelintasoa (Lite, Core, Premium, Enterprise) |
| Cisco Secure Client[1] | Cisco-yhdyskäytävöitä käyttävät organisaatiot | Paikallinen tai hybridi | Ciscon kautta, tyypillisesti muiden tuotteiden mukana |
| Palo Alto GlobalProtect[2] | Palomuurivetoiset turvallisuustiimit | Palomuuripohjainen tai Prisma Access pilvi | Palo Alton kautta, sidottu sen palomuurialustaan |
| Fortinet FortiClient[3] | FortiGate-asiakkaat | Paikallinen tai hybridi | Fortientin kautta; vahvista käyttäjä- tai laiteMÄÄRä-ehdot |
| Zscaler Private Access[4] | Nollaluottamus, sovellustason pääsy | Pilvipalvelu | Zscalerin kautta; tarjousperustainen |
Lisensointi-ehdot muuttuvat ja niistä neuvotellaan, joten tämä taulukko kuvaa mallia, ei lukua. Pyydä jokaiselta toimittajalta tarjous todellisen käyttäjämäärän perusteella.
NordLayer
Parhaiten sopii pilvipohjaisille ja hybridityöskentteleville tiimeille, jotka haluavat hallitun palvelun laitteistojen sijaan. NordLayer on Nord Securityn liiketoimintatuote. Ylläpitäjät hallitsevat käyttäjiä ja yhdyskäytäviä keskitetysti hallintapaneelista, ja kertakirjautuminen yhdistää sen identiteetin palveluntarjoajiin, kuten Microsoft Entra ID, Okta, OneLogin, JumpCloud ja Google Workspace. Sovellukset kattavat Windows-, macOS-, iOS-, Android- ja Linux-käyttöjärjestelmät sekä selaimen laajennuksen. Kertakirjautuminen ja monivaiheinen todentaminen ovat saatavilla kaikissa neljässä palvelussa (Lite, Core, Premium ja Enterprise). NordLayer tarjoaa 14 päivän rahanpalautusvakuutuksen eikä ilmaista kokeiluversiota, joten suorita pilottisi tämän ikkunan sisällä. Tämä on ainoa alusta täällä, jonne VPN.com voi lähettää sinut suoraan.
Lähde: NordLayerin oma sivusto ja palvelun sivut, tarkistettu 2. lokakuuta 2026.
Cisco Secure Client
Parhaiten sopii organisaatioille, joissa käytetään jo Cisco-palomuureja. Cisco Secure Client (AnyConnect-ohjelman seuraaja) muodostaa yhteyden Cisco ASA- ja Firepower-yhdyskäytäviin ja tukee SSL/TLS- ja IPsec-protokollia. Sen vahvuus on sopivuus: jos yhdyskäytävät, identiteettivälineet ja tietoturvatoiminnot ovat jo Cisco-pohjaisia, asiakasohjelmisto sopii siihen pinoon. Jos näin ei ole, otat sen pinon käyttöön tätä ohjelmistoa varten. Lisensointi tapahtuu yleensä Ciscon tai jälleenmyyjän kautta.
Palo Alto GlobalProtect
Parhaiten sopii turvallisuustiimeille, jotka käyttävät Palo Alto -palomuureja ja haluavat yhden käytännön toimistoon ja etäkäyttäjille. GlobalProtect yhdistää käyttäjät Palo Alto -palomuureihin tai sen Prisma Access -pilvipalveluun, joten samat tarkastussäännöt ja lokitiedot pätevät riippumatta siitä, missä käyttäjä on. Panorama on Palo Alton keskitetty hallintakonsoli käytäntöjen hallintaa varten useissa palomuurissa.
Fortinet FortiClient
Parhaiten organisaatioille, jotka standardoivat Fortinetin käyttöä. FortiClient toimii yhdessä FortiGate-yhdyskäytävien ja Fortinetin päätepisteiden hallinnan kanssa, joten VPN-, palomuuri- ja päätepisteohjainta sijaitsevat yhden toimittajan alla. Se tukee IPsec- ja SSL-tunneloitia. Tarkista Fortinetin nykyiset lisenssiehdot, koska ne vaihtelevat laitteittain tai käyttäjittäin tariffoidun tarjouksen välillä.
Zscaler Private Access
Parhaiten sopii pilvipalvelua runsaasti käyttäville organisaatioille, jotka ovat sitoutuneet nollaluottamukseen. Zscaler Private Access ei sijoita käyttäjiä verkkoon. Se välittää yhteyden käyttäjän ja tietyn sovelluksen välillä Zscalerin pilven kautta, joten sovelluksien osoitteita ei paljasteta julkiseen internetiin. Jos tili joutuu vaaraan, altistuminen rajoittuu niihin sovelluksiin, joihin tili oli sallittu päästä, ei koko verkkoon. Koska se toimitetaan pilvipalveluna, paljon paikallista infrastruktuuria käyttävissä ympäristöissä tarvitaan vaiheittainen siirtyminen.
Kuinka valita: Kuusi kysymystä
- Mitä käytät jo? Olemassa olevat Cisco-, Palo Alto- tai Fortinet-palomuurit päättävät usein valinnan. Asiakasohjelma, joka vastaa yhdyskäytäväsi, säästää integraatiotyötä.
- Kuinka monta henkilöä ja kuinka monta toimipaikkaa? Monet sivukonttori edistävät palomuuripohjaisia alustoja. Etätyöntekijät SaaS-työkaluissa edistävät pilvihallittuja tai nollaluottamusta.
- Kuka hallinnoi sitä? Pilvienhallittu palvelu tarvitsee vähemmän laitteistoosaamista. Palomuurialustat vaativat tiimin, joka jo tuntee toimittajan.
- Yhdistyykö se identiteetin tarjoajaan? Vahvista, että kertakirjautuminen ja käyttäjien valmistelu toimivat hakemiston kanssa, jota käytät (Entra ID, Okta, Google Workspace).
- Mitä tilintarkastaja tai vakuutusyhtiö vaatii? VPN on yksi monista hallinnasta eikä yksin tee organisaatiota vaatimustenmukaiseksi. Pyydä jokaiselta toimittajalta sen nykyinen tilintarkastusasiakirja ja tarkista raportointipäivämäärät itse.
- Voitko pilotoida sitä? Aja 25–50 käyttäjää muutamaksi viikoksi vähintään kahdelta toimipaikalta. Lähetä tukipyyntö ja mittaa vastausaika.
Lopullinen arvio
Parasta yritys-VPN:ää ei ole olemassa, vaan vain paras ratkaisu omaan ympäristöön. Valitse NordLayer, jos olet pilvilähtöinen ja haluat hallittua palvelua ilman laitteistoa. Valitse Cisco-, Palo Alto- tai Fortinet-asiakas, jos käytät jo kyseisen toimittajan palomuureja. Valitse Zscaler Private Access, jos tavoitteena on nolla luottamusta -sovellustaso-oikeuksien hallinta.
Riippumatta siitä, mikä on valitsemasi lyhytlista, suorita pilotti, pyydä nykyiset auditointiasiakirjat ja hanki kirjallinen tarjous käyttäjämäärälläsi. Katso NordLayer-palvelut jos pilvipalvelupohjaisesti hallittu vaihtoehto sopii.
Viitteet
- https://csrc.nist.gov/pubs/sp/800/77/r1/final[5]
- https://csrc.nist.gov/pubs/sp/800/113/final[6]
- https://www.cisa.gov/news-events/cybersecurity-advisories/aa20-073a[7]
- https://www.fortinet.com/resources/cyberglossary/enterprise-vpn-solutions[8]
- https://www.cisco.com/site/us/en/products/security/secure-client/index.html[1]
- https://www.paloaltonetworks.com/sase/globalprotect[2]
Viitteet
- Cisco. 2026. Secure Client (including AnyConnect). Haettu 30. syyskuuta 2026 osoitteesta https://www.cisco.com/site/us/en/products/security/secure-client/index.html.Arkistoitu: Wayback Machine -tilannekuva
- Palo Alto Networks. p.v. Secure Remote Access | GlobalProtect. Haettu 30. syyskuuta 2026 osoitteesta https://www.paloaltonetworks.com/sase/globalprotect.Arkistoitu: Wayback Machine -tilannekuva
- Fortinet. p.v. Product Downloads | Fortinet Product Downloads | Support. https://www.fortinet.com/support/product-downloads.Arkistoitu: Wayback Machine -tilannekuva
- Zscaler. p.v. Transforming secure access with Zscaler Private Access (ZPA). Haettu 30. syyskuuta 2026 osoitteesta https://www.zscaler.com/products-and-solutions/zscaler-private-access.Arkistoitu: Wayback Machine -tilannekuva
- E. Barker, Q. Dang, S. Frankel, K. Scarfone, and P. Wouters. 2020. Guide to IPsec VPNs. NIST Special Publication (SP) 800-77 Rev. 1. National Institute of Standards and Technology. DOI: https://doi.org/10.6028/NIST.SP.800-77r1.Arkistoitu: Wayback Machine -tilannekuva
- S. Frankel, P. Hoffman, A. Orebaugh, and R. Park. 2008. Guide to SSL VPNs. NIST Special Publication (SP) 800-113. National Institute of Standards and Technology. DOI: https://doi.org/10.6028/NIST.SP.800-113.Arkistoitu: Wayback Machine -tilannekuva
- Cybersecurity and Infrastructure Security Agency CISA. p.v. Enterprise VPN Security. Haettu 30. syyskuuta 2026 osoitteesta https://www.cisa.gov/news-events/cybersecurity-advisories/aa20-073a.Arkistoitu: Wayback Machine -tilannekuva
- Fortinet. p.v. Enterprise VPN Solutions - Security, Control, and Flexibility at Scale. https://www.fortinet.com/resources/cyberglossary/enterprise-vpn-solutions.Arkistoitu: Wayback Machine -tilannekuva
Tämän sivun resurssit
Tutkimuksemme kaaviot ja viitekuvat, vapaasti katsottavissa ja jaettavissa.
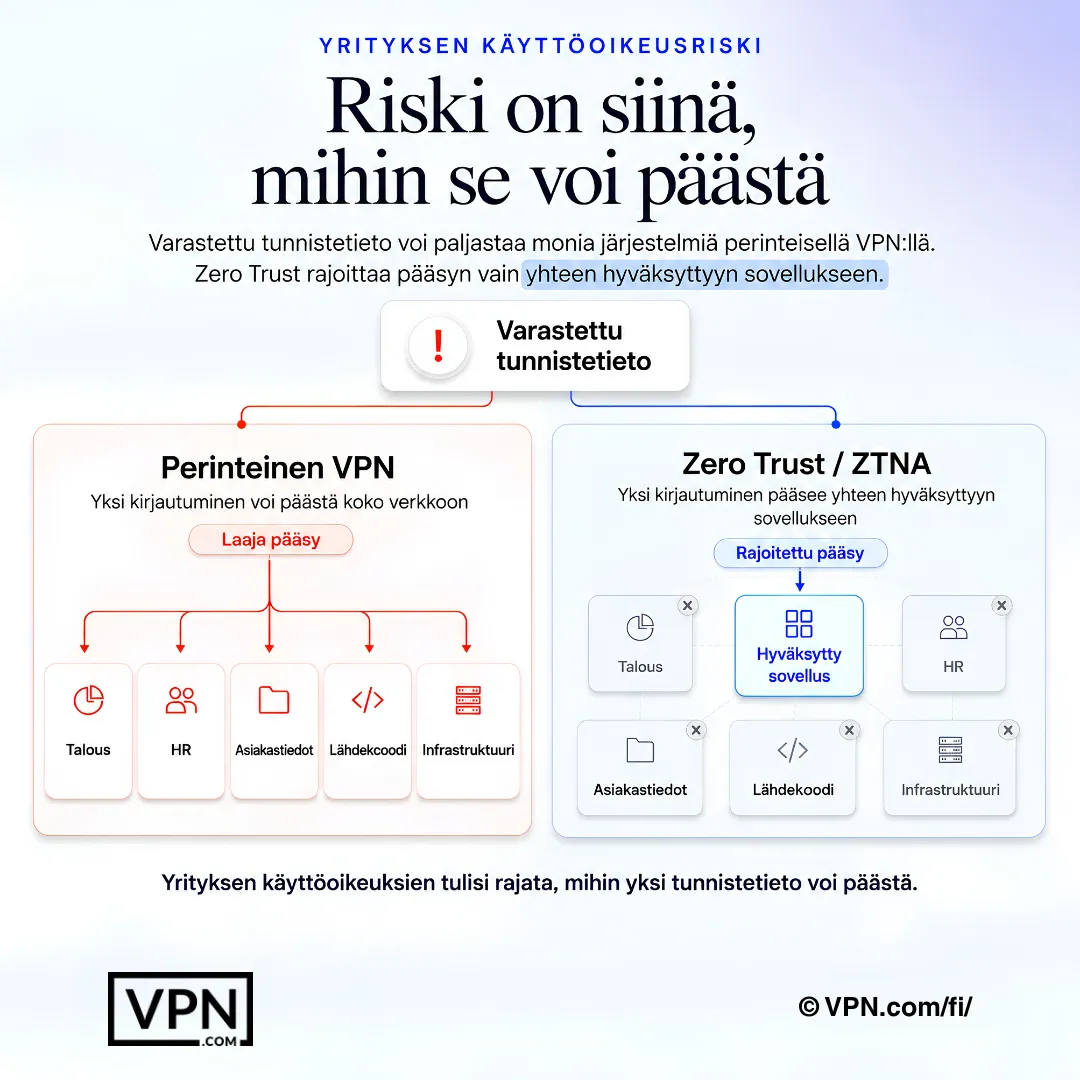
Yrityksen pääsyriski pienenee, kun yhdellä tunnistetiedolla ei voi päästä laajempaan verkkoon.
Usein kysytyt kysymykset
Mikä on enterprise VPN?
Enterprise VPN tarjoaa työntekijöille turvallisen pääsyn yrityksen järjestelmiin keskitetyn hallinnon, identiteetin integraation, käyttöoikeuksien hallintakäytäntöjen ja auditointilokit avulla. Se eroaa kuluttaja-VPN:stä, joka suojaa yhden henkilön yhteyttä eikä sisällä hallintatasoa. Enterprise-alustat on rakennettu monille käyttäjille, useille toimipisteille ja IT- tai tietoturvatiimille.
Mikä on ero yritys-VPN:n ja liiketoiminta-VPN:n välillä?
Lähinnä mittakaava ja integraatio. Pienen yrityksen VPN keskittyy helppoon asennus- ja monipaikkaisten lisensseihin muutaman sadan henkilön tiimeille. Yritystason käyttöönotto lisää integraation olemassa oleviin palomuureihin, identiteetinjärjestelmiin ja valvontaan sekä hankintojen käsittelyä tarjousten ja sopimusten kautta. Monet pilvienhallinnoidut tuotteet palvelevat molempia käyttötapauksia.
Korvataako nollan luottamuksen verkkoyhteys (ZTNA) VPN:iä?
Joidenkin organisaatioiden kohdalla osittain. Perinteinen VPN avaa tunnelin, joka tavoittaa verkon, jonka käyttäjä voi käyttää. ZTNA yhdistää käyttäjät yksittäisiin sovelluksiin sen sijaan, mikä rajoittaa sitä, mihin vaarantunut tili pääsee käsiksi. Monet organisaatiot käyttävät molempia siirtymän aikana. Zscaler Private Access on ZTNA-tuote; muut täällä ovat VPN-vetoisia.
Mikä yrityksen VPN on paras, jos käytämme jo Cisco-, Palo Alto- tai Fortinet-palomuureja?
Yleensä saman toimittajan asiakasohjelmisto: Cisco Secure Client Cisco-yhdyskäytäville, GlobalProtect Palo Alto -palomuurille, FortiClient FortiGate-yhdyskäytäville. Asiakasohjelmisto on suunniteltu kyseiselle yhdyskäytävälle, joten vältyt integrointityöltä. Jos et käytä mitään näistä, pilvienhallittu ratkaisu, kuten NordLayer, säästää laitteiston ostamiselta.
Kuinka Enterprise VPN:ää hinnoitellaan?
Pääasiassa käyttäjää kohti, laitetta kohti tai osana laajempaa turvallisuussopimusta. Julkaistut listahinnat vastaavat harvoin sitä, mitä suuret ostajat maksavat, joten pyydä tarjous todellisen käyttäjämäärän perusteella ja kysy, mitä tukitasoa se sisältää. NordLayer listaa neljä suunnitelmaa (Lite, Core, Premium ja Enterprise) omalla hinnoittelusivullaan.
Tekiikö yrityksen VPN meidät HIPAA-, SOC 2- tai PCI DSS -yhteensopiviksi?
Ei. VPN on yksi tekninen hallintomekanismi, ja yhteensopivuus riippuu käytännöistäsi, konfiguraatiostasi, toimittajistasi ja todisteista. Pyydä jokaiselta toimittajalta sen nykyisiä auditointiraportteja tai todistuksia, tarkista päivämäärät ja kysy vaatimustenmukaisuusjohtajaltasi, mitä hallintomekanismeja kehyksesi edellyttää.
Kuinka suoritamme pilottia ennen ostamista?
Valitse 25–50 käyttäjää vähintään kahdesta sijainnista ja suorita pilotti muutaman viikon ajan. Testaa kirjautumista identiteetin tarjoajasi kautta, luotettavuutta huonoissa yhteyksissä, hallinnon kuormaa ja tukea. Lähetä todellinen tukipyyntö ja mittaa vasteajan. NordLayerin kanssa tee tämä 14 päivän rahanpalautusikkunan sisällä, koska ilmaista kokeiluversiota ei ole.
Voivatko työntekijät käyttää kuluttaja-VPN:ää työssä sen sijaan?
Se on huono ratkaisu, kun yritys tarvitsee keskitettyä hallintaa. Kuluttaja-VPN:illä ei ole hallintokonsolia, tapaa pakottaa, kuka voi muodostaa yhteyden mihin, eikä yrityksen omia lokeja. Hyvin pieni tiimi voi joskus aloittaa siellä, mutta suurempi tiimi saa paremman palvelun liiketoimintatuotteesta. Katso meidän paras VPN liiketoiminnalle -opas.
Mitkä laitteet enterprise-VPN:n tulee tukea?
Vähintään Windows, macOS, iOS ja Android, sekä Linux tekniikan tiimeille. NordLayer listaa sovellukset kaikille viidelle, sekä selaimen laajennoksen. Muiden osalta vahvista alustatuki ja mobiililaitteiden hallinnan yhteensopivuus toimittajan sivustolla.
Mitä kannattaa tarkistaa, jos etätyöntekijät sanovat VPN:n olevan hidas tai katkeilevan?
Aloita yhdyskäytävän sijainnista ja kuormituksesta, sitten käyttäjän paikallisesta verkosta ja sitten split tunneling -käytännöstä. Verkon VPN:t, jotka lähettävät kaiken liikenteen kaukaisen yhdyskäytävän kautta, lisäävät viivettä, kun taas pilvi- ja nollaluottamus-vaihtoehto voivat ohjata käyttäjät lähemmäs palvelupistettä. Ota asia esille toimittajan tuen kanssa pilotointivaiheen aikana nähdäksesi, miten he reagoivat.
