Zero Trust Cyber Security: עקרונות והטמעה
למד את יסודות Zero Trust Cyber Security, כיצד המודל עובד, היתרונות העיקריים, וצעדים מעשיים לעבור מהגנות היקף לאימות גישה תמידי.
 Michael Gargiulo
סיכום תחתון: אבטחת אמון אפס מחליפה את ההנחה המיושנת שהכל בתוך הרשת שלך בטוח. כל משתמש, מכשיר וחיבור מאומתים באופן רציף, מה שמוריד באופן דרמטי את סיכון ההפרות בסביבות המחוברות לענן.
מה זה אבטחת סייבר מבוססת אמון אפס?
אבטחת רשת מסורתית התבססה על רעיון פשוט: להאמין לכל דבר בתוך ההיקף וחסום איומים בקצה. חומות אש, VPN ומערכות זיהוי חדירה יוצרות חפירה דיגיטלית סביב משאבי תאגיד. לאחר שמשתמש או מכשיר עברו את השער, הם נעו בחופשיות.
המודל הזה כבר לא עובד. ענן מחשוב, עבודה מרחוק ומכשירים ניידים ִפִּזרו את היקף הרשת לחלוטין. עובדים ניגישים נתונים רגישים מנייד אישי בבית קפה. ספקים של צד שלישי מתחברים ישירות למערכות פנימיות. תוקפים שפורצים נקודת קצה יחידה יכולים לנוע לרוחב בכל הארגון.
אבטחת סייבר מבוססת אפס אמון פועלת מול המציאות הזו. במקום להניח שהכל בתוך הרשת בטוח, אפס אמון מתייחס לכל בקשת גישה כאל פוטנציאלית עוינת. כל משתמש, כל מכשיר וכל חיבור חייבים להוכיח את הלגיטימיות שלהם לפני קבלת גישה לכל משאב. לתצוגה רחבה יותר של נוף האיום, ראה את מרכז הסייבר שלנו.
NIST Special Publication 800-207[1] היא המסגרת הפדרלית המוחלטת ליישום ארכיטקטורת אמון אפס. היא מכסה מודלים של בקרת גישה, תבניות פריסה ואלגוריתמי אמון בפירוט. פורסמה על ידי המכון הלאומי לתקנים וטכנולוגיה, היא משמשת כבסיס שרוב הארגונים הגדולים משתמשים בו בעת תכנון אסטרטגיית אמון האפס שלהם.
אמון אפס הוא לא מוצר יחיד שאתה יכול לקנות. זה מודל אבטחה, פילוסופיה וגישה ארכיטקטורלית המעצבת מחדש כיצד ארגונים חושבים על גישה והאמון בכל רמה.
עקרונות ליבה של אמון אפס
הטבלה הבאה מסכמת את שישת העקרונות היסודיים המנעים כל ארכיטקטורת אמון אפס:
| עיקרון אמון אפס | מה זה אומר בפרקטיקה |
|---|---|
| אימות מפורש | הוכח זהות כל משתמש, מכשיר ובקשה — בכל פעם, לא רק בהתחברות |
| גישה במינימום הנדרש | תן רק את ההרשאות הדרושות לתפקיד ספציפי, לא יותר |
| הנח חדירה | עצב מערכות כאילו תוקפים כבר בפנים; הגבל רדיוס נזק |
| סגמנטציה של רשת | חלק את הרשת כך שאזור המשוגע אחד לא יכול להתפשט לרוחב |
| אימות רב-גורמי | דרוש גורם שני מעבר לסיסמה לכל נקודות גישה |
| ניטור רציף | רשום וחלל כל פעילות בזמן אמת כדי לתפוס אנומליות מוקדם |
כל עיקרון מחזק את האחרים. גישה במינימום הנדרש מגבילה את מה שחשבון מושתל יכול להגיע אליו. סגמנטציית רשת מכילה את הנזק אם תוקף עוקף אימות. ניטור רציף מגלה התנהגות חריגה שכללים סטטיים יחמיצו. ביחד, עקרונות אלה יוצרים שכבות הגנה חופפות המורידות באופן דרמטי את הסיכון של הפרה מוצלחת.
חשוב: אמון אפס הוא לא מוצר; זה מודל אבטחה. הגנות היקף מסורתיות מניחות שהכל בתוך הרשת בטוח, אך עבודה מרחוק וענן מחשוב פיזרו את הגבול הזה. אימוץ גישה במינימום הנדרש וקביעות אימות מוריד באופן דרמטי את הסיכון של הפרה המתפשטת ברגע שתוקפים משיגים גישה ראשונית.
מרכיבי ארכיטקטורת אמון אפס
ארכיטקטורת אפס-אמון סומכת על כמה מרכיבים קשורים העובדים ביחד. הבנה של כל אחד עוזרת לארגונים לתכנן פריסות ריאליסטיות.
Identity and Access Management (IAM)
IAM היא אבן היסוד של אפס-אמון. פתרונות כמו Microsoft Entra ID (לשעבר Azure AD), Okta ו-Ping Identity מאמתים זהויות משתמשים לפני הענקת גישה לכל משאב. כל בקשת גישה עוברת דרך שכבת ה-IAM, המעריכה זהות, תפקיד והקשר לפני קבלת החלטת אישור או סירוב. ניהול זהות וגישה חזק גם עוזר למנוע קציר אישורים ותקפי השתלטות על חשבון.
אימות רב-גורמי (MFA)
MFA דורש ממשתמשים להוכיח את זהותם באמצעות לפחות שני גורמים נפרדים: משהו שהם יודעים (סיסמה), משהו שיש להם (אסימון חומרה או טלפון), או משהו שהם הם (ביומטריה). Microsoft דיווחה שאימות רב-גורמי חוסם 99.9% מהתקפי השתלטות על חשבון. אימות רב-גורמי הוא בגדר חובה בכל פריסת אפס-אמון.
Micro-Segmentation
במקום להתייחס לרשת כאל אזור מהימן יחיד, micro-segmentation מחלקת אותה לפלחים קטנים ומבודדים. כל פלח אוכף את מדיניות הגישה שלו. אם תוקף משיג פשרה בפלח אחד, הם לא יכולים לנוע לרוחב לאחרים. כלים כמו VMware NSX, Illumio ו-Cisco ACI מאפשרים micro-segmentation בהיקף.
גילוי ותגובה בנקודות קצה (EDR)
אפס-אמון דורש ראות לכל מכשיר המתחבר לרשת. פתרונות EDR כמו CrowdStrike Falcon, SentinelOne ו-Microsoft Defender for Endpoint עוקבים ברציפות אחר בריאות המכשיר, מגלים התנהגות זדונית ודורשים מדיניות תאימות. מכשיר שנופל מתאימות (מערכת הפעלה מיושנת, תיקונים חסרים) יכול להיחסם באופן אוטומטי מגישה למשאבים רגישים.
Security Information and Event Management (SIEM)
פלטפורמות SIEM מצרפות יומנים מכל הסביבה ומחילות ניתוח לגילוי אנומליות. פתרונות כמו Splunk, Microsoft Sentinel ו-IBM QRadar מספקים את הניטור הרציף שאפס-אמון דורש. התראות בזמן אמת וכלי תגובה אוטומטיים עוזרים לצוותי אבטחה לפעול על איומים תוך דקות במקום ימים.
Policy Engine and Policy Administrator
בלב ארכיטקטורת אפס-אמון יושב מנוע המדיניות. מרכיב זה מעריך כל בקשת גישה מפני מדיניות מוגדרת (תפקיד משתמש, בריאות מכשיר, מיקום, זמן יום, ניקוד סיכון) ועושה החלטת אמון בזמן אמת. מנהל המדיניות אז אוכף החלטה זו על ידי הנחיית נקודת האכיפה המתאימה לאפשר או לחסום את החיבור.
אפס-אמון מול אבטחת היקף מסורתית
הבנת הניגודיות בין אפס-אמון וגישות מורשות מבהירה למה ארגונים עושים את השינוי.
| גורם | אבטחת היקף מסורתית | אבטחת Zero Trust |
|---|---|---|
| מודל אמון | הנח הכל בתוך הרשת | אל תנחה כלום; אמת הכל |
| היקף גישה | גישה רשת רחבה לאחר אימות | גישה מובחנת ליישום-בישום |
| תדירות אימות | פעם אחת בהתחברות | רציפה, כל בקשה |
| סיכון תנועה לרוחב | גבוה — תוקפים ינועו בחופשיות ברגע שהם בפנים | נמוך — micro-segmentation מכילה הפרות |
| תמיכה בעבודה מרחוק | דורש טוניציה VPN של כל התעבורה | תמיכה ילידית לגישה מופצה |
| ראות | ניטור תעבורה פנימי מוגבל | ראות מלאה על כל החיבורים |
בניגוד לגישות המבוססות על VPN מסורתיות המעניקות גישה רחבה לרשת לאחר התחברות, גישת אפס אמון לגישה בעבודה (ZTNA) מעניקה גישה רק ליישום הספציפי שתפקידו של המשתמש דורש. ארגונים שעדיין מסתמכים על VPN ממוקדי פרטיות להצפנה יכולים לשכבב ZTNA בחלקו העליון כדי לשלוט במה שכל משתמש יכול למעשה להשיג. ה-VPN מטפל בערוץ ההצפנה; אפס אמון מטפל בהרשאה ובאימות מתמשך. לשוואה צד לצד של פלטפורמות ארגוניות שנבנו סביב כל גישה, ראו את ההשוואת VPN ארגוני שלנו.
כיצד להטמיע ארכיטקטורת Zero Trust
הטמעת אפס אמון היא לא פרויקט בן לילה. רוב הארגונים מאמצים אותה בשלבים על פני 12 עד 24 חודשים. הנה גישה מעשית שלב אחרי שלב.
שלב 1: מיפוי משטח ההגנה שלך
זהה את הנתונים, היישומים, נכסיים והשירותים הקריטיים שלך (DAAS). בניגוד לפני ההתקפה, שהוא ענק וקבוע מתרחב, משטח ההגנה קטן וממוגדר היטב. התחל כאן.
שלב 2: מיפוי זרימות עסקאות
תעד כיצד התעבורה נעה על פני הרשת שלך. להבין אילו משתמשים גישים אילו יישומים, מאילו מכשירים ודרך אילו נתיבים. אתה לא יכול להטיל מדיניות על זרימות שאתה לא מבין.
שלב 3: בנה ארכיטקטורה סביב משטח ההגנה
פרוס חומות אש של הדור הבא, פתרונות IAM וכלים micro-segmentation סביב משטח ההגנה שלך. מקם את מנוע המדיניות במרכז כל החלטת גישה. NIST SP 800-207 מתאר שלוש מודלים פריסה: מכשיר agent/gateway, enclave-based וresource portal-based. בחר בהתאם לתשתית הקיימת שלך.
שלב 4: יצור מדיניות גישה מובחנת
הגדר מדיניות גישה מובחנת תוך שימוש בשיטת Kipling: מי מבקש גישה? איזה יישום הם ניגישים? מתי הם ניגישים אותו? איפה הם ממוקמים? למה הם צריכים גישה? איך הם מתחברים? השש שאלות אלה יוצרות את הבסיס של כל כלל מדיניות.
שלב 5: פרוס אימות רב-גורמי בכל מקום
בצע rollout של MFA על פני כל נקודות הגישה. העדיפות חשבונות מיוחסים, אז הרחב לכל המשתמשים. מפתחות אבטחה חומware (YubiKey, Google Titan) מספקים את ההגנה החזקה ביותר נגד דיוג.
שלב 6: הפעל ניטור וניתוח רציף
פרוס SIEM ופתרונות EDR כדי לנטר כל התעבורה בזמן אמת. לאתר baselines לתנהגות רגילה כדי שאנומליות יחללו התראות מיידיות. אוטומט playbooks תגובה לדפוסי איום נפוצים.
שלב 7: חזור והרחיב
התחל עם הנכסים החיסוניים ביותר שלך והרחיב שליטה של אפס אמון כלפי חוץ. כל שלב צריך לכלול בדיקה, קביעות והשוקלול מדיניות. אפס אמון הוא לא יעד; זה תהליך מתמשך של שיפור.
מקרי שימוש נפוצים באפס אמון
מטחנות מרחוקות והיברידיות
ארגונים עם עובדים עובדים מהבית, רווקים משותפים או אתרי לקוח נהנים באופן מיידי מאפס אמון. במקום לנתב כל התעבורה דרך VPN מרכזי, פתרונות ZTNA מאמתים כל משתמש ומכשיר בנפרד. זה מוריד לטנציה ומשפר אבטחה בו זמנית.
ארגונים Cloud-First
חברות הפעלות עומסי עבודה על פני AWS, Azure וGoogle Cloud צריכות שליטה בגישה עקבית המשתרעות על סביבות מרובות. מדיניות אפס אמון עוקבת אחר המשתמש והעומס, לא את גבול הרשת.
תעשיות מוסדרות
ארגונים בריאות שנתונים ל-HIPAA, מוסדות כספיים המנוהלים על ידי PCI DSS ו-SOX וסוכנויות ממשלתיות פולשות FedRAMP כולם דורשים שליטה קפדנית בגישה ומעקבות. אפס אמון מספק שניהם בעיצוב.
גישה של צד שלישי וקבלן
ספקים וקבלנים לעתים קרובות צריכים גישה למערכות פנימיות ספציפיות. אפס אמון מעניק להם גישה רק למשאבים שהם צריכים, רק למשך הזמן שהם צריכים אותה, עם רישום מלא של כל פעולה.
מיזוגים ורכישות
כאשר שתי ארגונים מתמזגים, שילוב הרשתות שלהם מציג סיכון משמעותי. אפס אמון מאפשר לכל סביבה להחזיק בשליטה גישה עצמאית תוך הענקה בחירה לגישה בין-ארגונית בבסיס ליישום-בישום.
האם מודל אמון אפסי נכון לארגון שלך?
אבטחת סייבר מבוססת אפס אמון אינה מגמה חולפת. זהו שינוי יסודי בכיצד ארגונים מגנים על הנתונים, היישומים והמשתמשים שלהם. מודל ההיקף הישן הניח שאיומים נשארים מחוץ לחומה. היום, עם מחשוב ענן, עבודה מרחוק והתקפות מוכרות כמו גניבת זהות וקציר אישורים, הנחה זו מעמידה ארגונים בסיכון רציני.
אימוץ מודל אמון אפסי אומר נתיב להתחייבות לקביעות אימות, גישה במינימום הנדרש, סגמנטציה של רשת, אימות רב-גורמי וניטור בזמן אמת. זה דורש השקעה בטכנולוגיה והנכונות לחשוב מחדש כיצד הארגון שלך מעניק ומנהל גישה.
ההחזר בר השקעה גדול: סיכון הפרה מופחת, יציבות עמידה בתקנות חזקה יותר, ראות טובה יותר לפעילות רשת והמודל אבטחה שמתרחיק עם הארגון שלך.
התחל עם הנכסים הקריטיים ביותר שלך. מיפוי זרימות התעבורה שלך. פרוס MFA ו-IAM. פלח את הרשת שלך. נטור הכל. כל צעד קדימה מוריד את חשיפתך לאיומים שחוזים ביותר.
מקורות
- S. Rose, O. Borchert, S. Mitchell, and S. Connelly. 2020. Zero Trust Architecture. NIST Special Publication (SP) 800-207. National Institute of Standards and Technology. DOI: https://doi.org/10.6028/NIST.SP.800-207.בארכיון: תמונת מצב של Wayback Machine
משאבים לדף זה
תרשימים ותמונות עזר מהמחקר שלנו, חינמיים לצפייה ושיתוף.
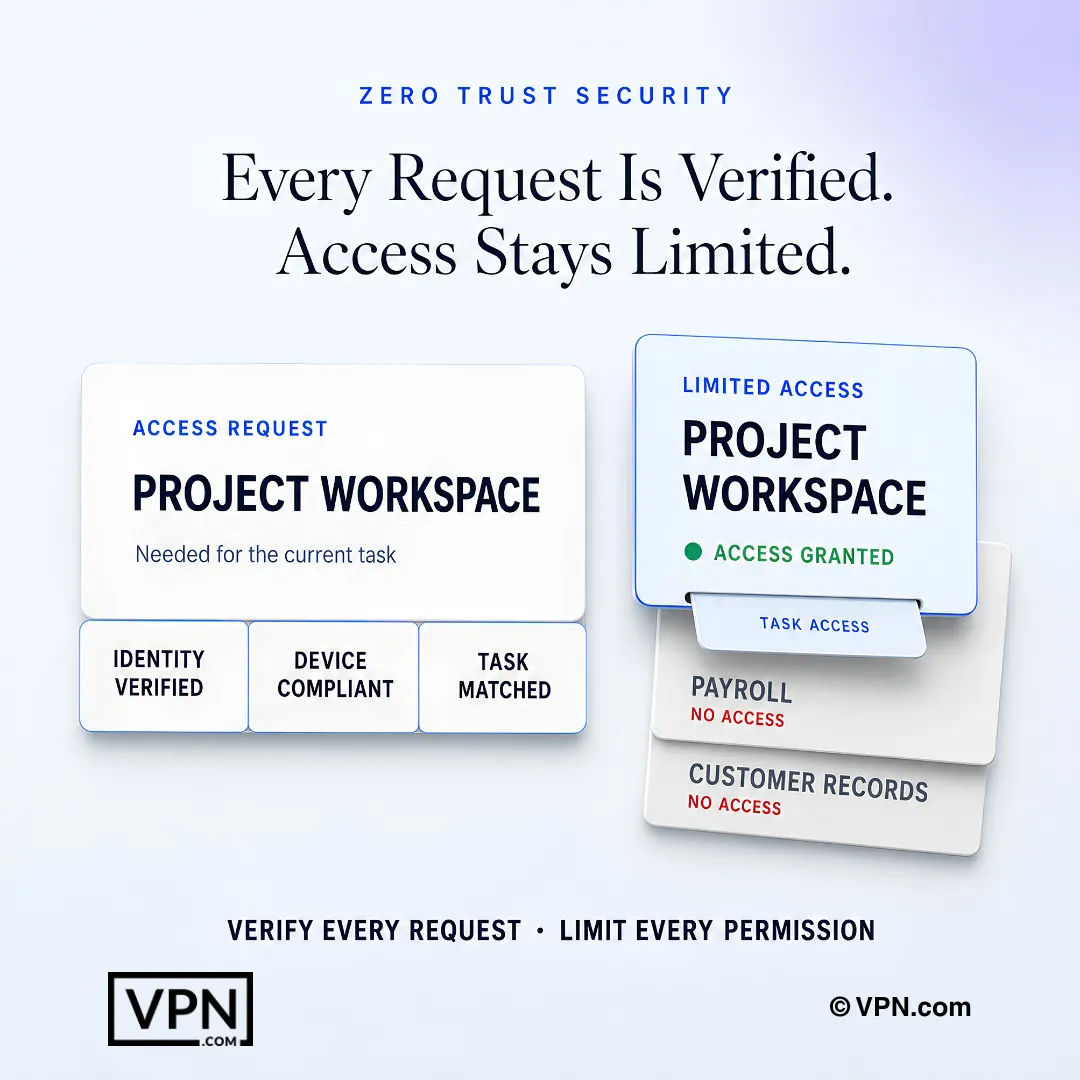
אפס אמון מאמת כל בקשה ומעניק רק את ההרשאות הנדרשות למשימה הנוכחית.
שאלות נשאלות בתדירות גבוהה
מה זו אבטחת סייבר מבוססת אפס אמון במונחים פשוטים?
אפס אמון אומר שאף משתמש, מכשיר או חיבור לא נחשבים אמין כברירת מחדל, אפילו בתוך הרשת התאגידית. כל בקשת גישה מאומתת בצורה מפורשת, הוענקת רק למינימום ההרשאה הדרוש, וממוקלדת ברציפות. זה מחליף את המודל החדש “תאמין לכל דבר בתוך ההיקף”, שנכשל ברגע שעננן מחשוב ועבודה מרחוק פוזרו אותו היקף. NIST SP 800-207 היא המסגרת הפדרלית המוחלטת להטמעה שלה.
מה הם שישת העקרונות הליבה של אפס אמון?
שישת העקרונות הם אימות מפורש, גישה במינימום הנדרש, הנח חדירה, סגמנטציה של רשת, אימות רב-גורמי וניטור רציף. כל אחד מחזק את האחרים: גישה במינימום הנדרש מגבילה את מה שחשבון משוגע מגיע, סגמנטציה מכילה התפשטות לרוחב, וניטור רציף תופס אנומליות כללים סטטיים מחמיצים. ביחד הם יוצרים שכבות הגנה חופפות במקום מוצר או הגדרה יחידה.
אילו איומים יש לאפס אמון להגן מפניהם ש-VPN מסורתי לא מגן?
VPN מסורתי מצפין את הנהר אך מעניק גישת רשת רחבה ברגע שהוא מחובר, כך שתוקף שגונב אישור אחד יכול לנוע לרוחב ברחבי הרשת כולה. גישת רשת מבוססת אפס אמון (ZTNA) מעניקה גישה רק ליישום הספציפי שתפקיד המשתמש דורש, כאשר כל בקשה מאומתת מחדש. זה מגביל ישירות תנועה לרוחב, קציר אישורים ותקפי השתלטות על חשבון - את האיומים שהגנות היקף בלבד מחמיצות.
כיצד אמון אפס מגביל תנועה לרוחב לאחר חדירה?
אמון אפס מניח תוקפים כבר בפנים ועיצובים סביב זה. Micro-segmentation מחלקת את הרשת לפלחים מבודדים, כך שהושגה פשרה בפלח אחד לא מעניקה גישה לאחרים, בעזרת כלים כמו VMware NSX, Illumio או Cisco ACI. בשילוב עם גישה במינימום הנדרש וניטור רציף דרך פלטפורמות SIEM, זה מכווץ את רדיוס הנזק של כל חשבון משוגע יחיד או נקודת קצה.
מה היא גישת רשת מבוססת אפס אמון (ZTNA) ואיך היא שונה מ-VPN?
ZTNA מעניק גישה רק ליישום הספציפי שתפקיד המשתמש דורש, במקום הגישה הרחבה לרשת שמנהרת VPN מספקת ברגע שהוא מחובר. ארגונים יכולים לשכב ZTNA בחלק העליון של VPN ממוקד לפרטיות קיים: VPN מטפל בנהר מוצפן בעוד אמון אפס מטפל בהרשאה וקביעות אימות רציפה לפי בקשה, סגירת הפער שגישה דרך VPN בלבד משאירה פתוחה.
האם אמון אפס מחליף MFA, או עובד לצד זה?
MFA היא מרכיב נדרש של אמון אפס, לא תחליף לזה. Microsoft דיווח MFA חוסם 99.9% מהתקפי השתלטות על חשבון בחשמל, מה שהופך אותו למ-לא-ניתן-להעלות-על-הדעת על פני כל נקודות הגישה. פריסות אמון אפס עושות rollout של MFA מתחיל עם חשבונות מיוחסים, ואז הרחיב לכל המשתמשים, לעתים קרובות בעזרת מפתחות אבטחה חומרה כמו YubiKey או Google Titan לעמידות דיוג חזקה יותר.
אילו כלים משמשים בעצם כדי לבנות ארכיטקטורת אמון אפס?
ערימה מלאה משתרעת על פני זהות, נקודות קצה, רשת וניטור. IAM מגיע מ-Microsoft Entra ID, Okta או Ping Identity. EDR מגיע מ-CrowdStrike Falcon, SentinelOne או Microsoft Defender for Endpoint. Micro-segmentation משתמש VMware NSX, Illumio או Cisco ACI. פלטפורמות SIEM כמו Splunk, Microsoft Sentinel או IBM QRadar מספקות את הניטור הרציף שהמודל דורש.
מה זה מנוע מדיניות וגם למה זה לב לאמון אפס?
מנוע המדיניות יושב בלב ארכיטקטורת אמון אפס, מעריך כל בקשת גישה כנגד גורמים כמו תפקיד משתמש, בריאות מכשיר, מיקום, זמן יום וניקוד סיכון לעשות החלטה מאפשר או סירוב בזמן אמת. מנהל המדיניות אז אוכף החלטה זו על ידי הנחיית נקודת האכיפה. NIST SP 800-207 מתאר זאת כמרכיב קבלת החלטה בליב של המודל.
כיצד אני מתחיל להטמיע אמון אפס מבלי לשבור פעולות?
התחל על ידי מיפוי משטח ההגנה שלך, הקבוצה הקטנה של נתונים קריטיים, יישומים, נכסיים והשירותים במקום כל פני ההתקפה. אז תעד זרימות עסקאות כדי להבין מי גישים מה ומאיפה. NIST SP 800-207 מתאר שלוש מודלים פריסה, device agent/gateway, enclave-based וresource portal-based, כך שאתה יכול לבחור את אחד התאימה לתשתית הקיימת שלך לפני בנייה כלפי חוץ.
מה זה שיטת Kipling לקביעת מדיניות גישה של אמון אפס?
שיטת Kipling בונה מדיניות גישה מובחנת סביב שש שאלות: מי מבקש גישה, איזה יישום הם ניגישים, מתי, איפה הם ממוקמים, למה הם צריכים גישה, ואיך הם מתחברים. השש שאלות אלה יוצרות את הבסיס של כל כלל מדיניות שמנוע המדיניות אוכף, מחליף גישה רשת רחבה מבוססת תפקיד עם החלטות בהקשר לפי בקשה.
כמה זמן ממש לוקח rollout מלא של אמון אפס?
רוב הארגונים מאמצים אמון אפס בשלבים על פני 12 עד 24 חודשים במקום כפרויקט יחיד. הרצף רץ: מיפוי משטח ההגנה, תיעוד זרימות עסקאות, בנייה ארכיטקטורה סביבו, יצירת מדיניות מובחנות דרך שיטת Kipling, פריסת MFA בכל מקום, הפעלת ניטור SIEM ו-EDR, אז חזור. כל שלב כולל בדיקה והשוקלול מדיניות לפני הרחבה לקבוצת נכסים הבאה.
האם אמון אפסי נדרש לתעשיות מוסדרות כמו בריאות או כספים?
כן. ארגוני בריאות תחת HIPAA, מוסדות כספיים המנוהלים על ידי PCI DSS ו-SOX וסוכנויות ממשלתיות הכפופות ל-FedRAMP כולם דורשים בקרת גישה קפדנית ומעקב מלא, אשר מודל האמון האפסי מספק בעיצוב דרך קביעות אימות וניטור ליישום-ביישום. ספקים צד שלישי וקבלנים גם מקבלים גישה מוגבלת רק למשאבים הספציפיים שהם צריכים.
מה קורה אם מכשיר נכשל בדיקת תאימות תחת מודל אמון אפסי?
פתרונות EDR כמו CrowdStrike Falcon, SentinelOne או Microsoft Defender for Endpoint ניטור רציף את בריאות המכשיר, ומכשיר שנופל מתאימות, כגון הפעלה OS מיושן או תיקיות חסרות, יכול להיחסם באופן אוטומטי מגישה למשאבים רגישים. אכיפה זו קורה בו מנוע המדיניות, המעריך שוב בריאות מכשיר כגורם אחד בכל החלטת גישה, לא רק פעם אחת בהתחברות.